Het vakgebied van cyberbeveiliging breidt zich uit met de ontwikkeling van innovatieve hulpmiddelen en technologieën om de reeks bedreigingen en uitdagingen waarmee bedrijven vandaag de dag te maken hebben, te beheren en te beperken. Twee prominente concepten zijn SOAR (Beveiligingsorkestratie, -automatisering en -respons) en SIEM (Beveiligingsinformatie- en gebeurtenisbeheer). Beide bieden afzonderlijke maar onderling verbonden mogelijkheden die zijn ontworpen om de efficiëntie en effectiviteit van cyberbeveiligingsactiviteiten te vergroten.
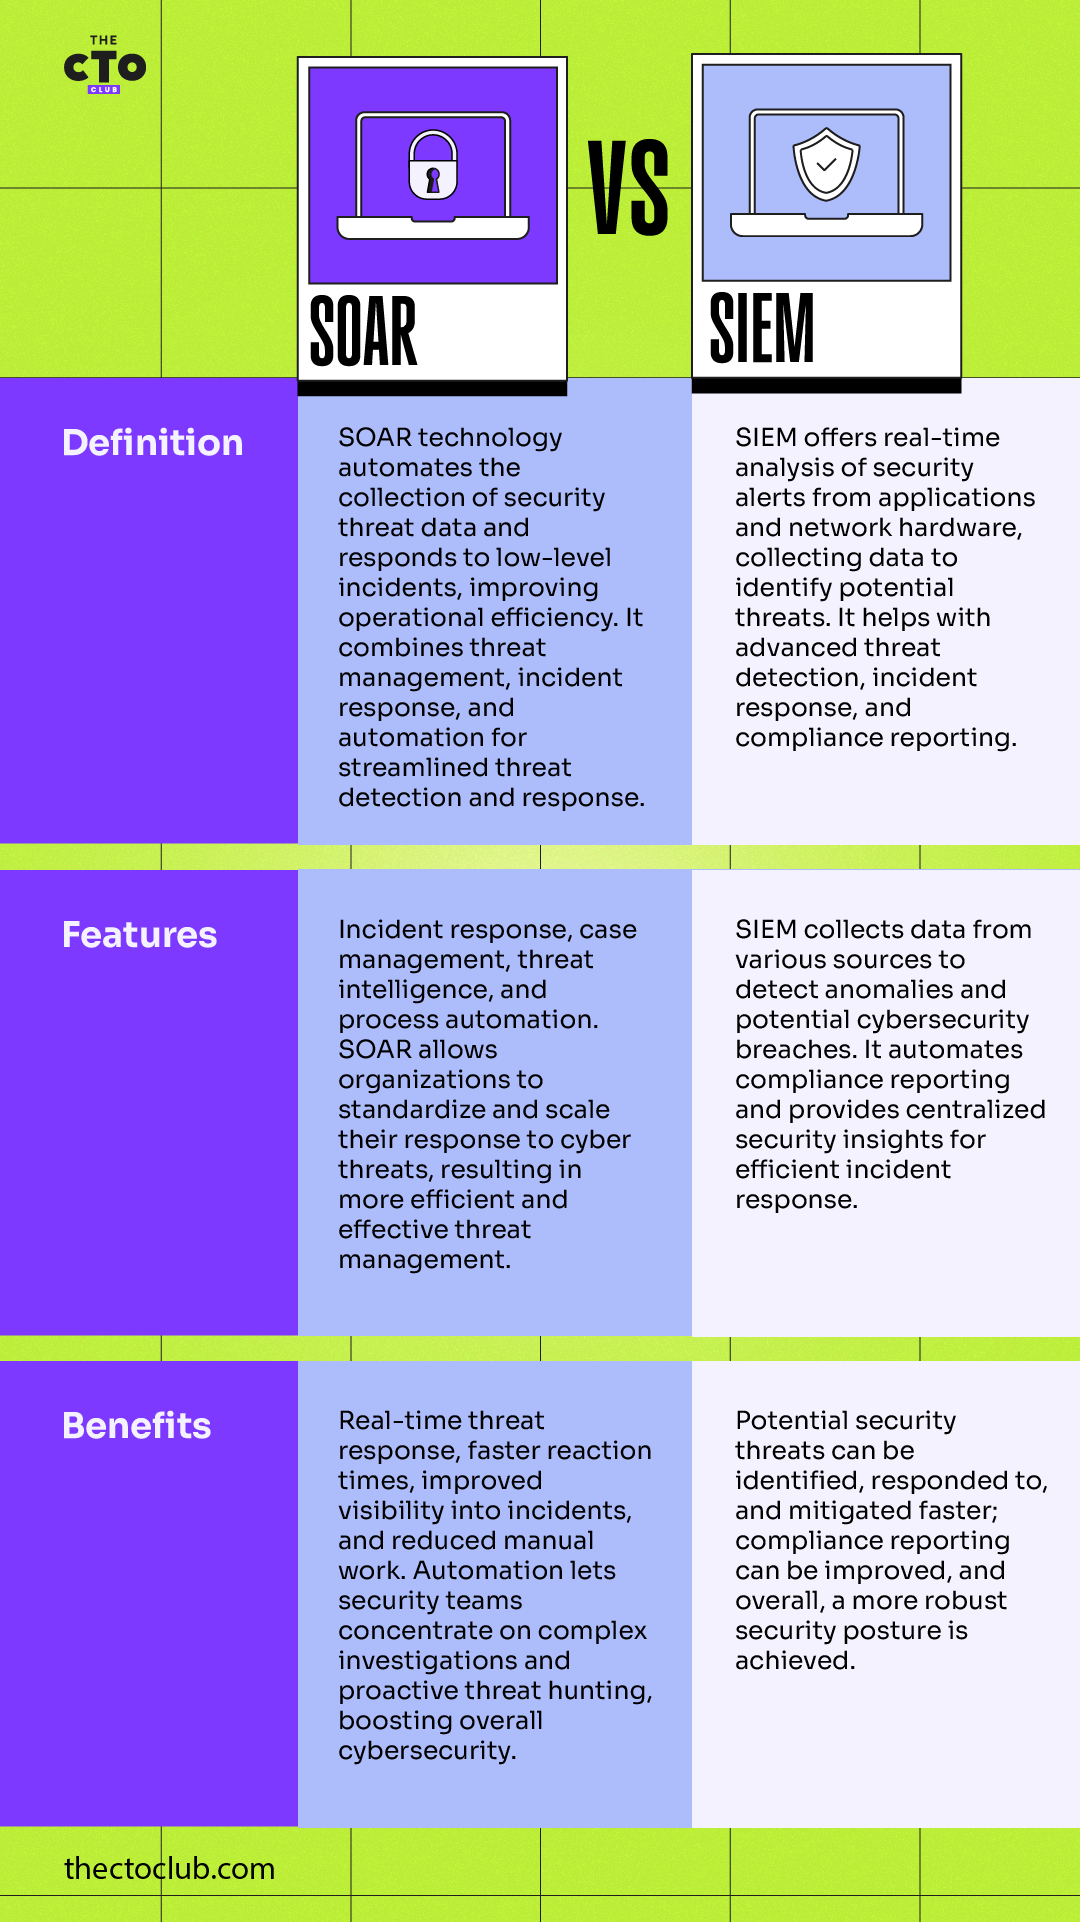
SIEM-hulpmiddelen kunnen je IT-infrastructuur beveiligen door beveiligingsbedreigingen te monitoren en te detecteren. SOAR hanteert een proactievere aanpak. Het wordt geïntegreerd met verschillende beveiligingshulpmiddelen om gegevens te verzamelen en geautomatiseerde reacties op bedreigingen van een laag niveau mogelijk te maken. SOAR-platforms zijn ontworpen om je reactie op dergelijke bedreigingen te stroomlijnen en te versterken.

Inzicht uit de sector
De term SIEM werd bedacht door analisten van Gartner. Het combineert Beveiligingsgebeurtenisbeheer (SEM), dat log- en gebeurtenisgegevens in realtime analyseert om bedreigingsmonitoring, gebeurteniscorrelatie en incidentrespons te bieden, met Beveiligingsinformatiebeheer (SIM), dat loggegevens verzamelt, analyseert en rapporteert.
De discussie over SOAR en SIEM wordt vaak gevoerd, maar inzicht in wanneer en hoe je deze gebruikt, kan de beveiligingspositie van een bedrijf aanzienlijk verbeteren. In dit artikel leer je de belangrijkste functionaliteiten van SIEM en SOAR.
SOAR en SIEM begrijpen: definitie, functies en voordelen
Have an account? Log In
Belangrijkste verschillen
Hoewel SOAR- en SIEM-hulpmiddelen vergelijkbaar lijken, zijn er enkele belangrijke verschillen. SIEM-hulpmiddelen richten zich voornamelijk op het loggen en correleren van gegevens en op het uitvoeren van gebeurtenisanalyses om abnormale en verdachte activiteiten te identificeren. Ze markeren de gespecificeerde gebeurtenissen of afwijkingen, maar ondernemen daarna geen verdere actie.
SOAR-hulpmiddelen centraliseren daarentegen informatie over bedreigingen en bieden een uitgebreid overzicht van de beveiligingsomgeving. Ze gaan een stap verder dan SIEM-oplossingen door geautomatiseerde responsacties aan te bieden. Deze acties kunnen variëren van het versturen van meldingen naar de verantwoordelijke medewerkers zodat zij actie kunnen ondernemen, tot het actief isoleren van getroffen apparaten of het blokkeren van schadelijke IP-adressen.
SIEM alleen vereist doorgaans handmatige tussenkomst om geïdentificeerde waarschuwingen te sorteren. Dit kan tijdrovend zijn en vertragingen veroorzaken bij een ernstig beveiligingsincident. Met SOAR kun je menselijke inspanningen beperken door deze processen proactief te automatiseren.
SOAR-hulpmiddelen kunnen de responstijden aanzienlijk verkorten door specifieke workflows te activeren als reactie op geïdentificeerde bedreigingen, waardoor de efficiëntie en effectiviteit van de beveiliging verbeteren. Hoewel SOAR en SIEM onafhankelijk van elkaar kunnen functioneren, kan het integreren van beide systemen zorgen voor een meer naadloze en effectieve strategie voor het detecteren van en reageren op bedreigingen, wat een holistische cyberbeveiligingsstrategie ondersteunt.


SOAR versus SIEM op basis van bedrijfsbehoeften
Bij het kiezen tussen SOAR en SIEM voor je bedrijfsbehoeften is het essentieel om de unieke vereisten van je organisatie vast te stellen. SIEM-oplossingen blinken uit in het verzamelen van gegevens en bieden waardevolle inzichten in activiteitspatronen, waarbij opvallende gebeurtenissen voor onderzoek worden gemarkeerd. Als de belangrijkste behoefte van je bedrijf betere zichtbaarheid in zijn ecosystemen, logcorrelatie en gebeurtenismeldingen is, is een SIEM-oplossing mogelijk geschikter. Deze is bijzonder krachtig in omgevingen waarin nalevingsvoorschriften gedetailleerde logregistratie en gebeurtenisanalyse vereisen.
SOAR is daarentegen meer gericht op proactieve jacht op bedreigingen, incidentrespons en automatisering. Dit platform staat bekend om zijn mogelijkheid om verschillende cyberbeveiligingshulpmiddelen te integreren, waardoor een gecoördineerde aanpak van de respons op bedreigingen mogelijk wordt.
Als je bedrijf veel waarde hecht aan een snelle reactie op bedreigingen en aan het detecteren en verhelpen van tekortkomingen voordat deze escaleren, is SOAR mogelijk een betere optie. De mogelijkheid van SOAR om een gestroomlijnde workflow te creëren, de responstijd te verkorten en de werklast van je beveiligingsteam te verlichten, kan je bedrijf aanzienlijke waarde en efficiëntie bieden.

More Articles
- Hoe je schaduw-AI binnen je hele personeelsbestand beheert met Devs.ai
- Netwerkbeheer op afstand: implementatiegids voor 2026
- Hiver gebruiken voor ITSM: een praktische gids voor moderne IT-teams
- Datadog-implementatie: een complete stapsgewijze handleiding
- Handleiding voor de gratis proefperiode van Atera: een stapsgewijze uitleg van de agentinstallatie
Succesvolle implementaties van SOAR en SIEM
Een succesvolle implementatie van een SIEM-systeem is te zien in dit voorbeeld van een toonaangevende zorgaanbieder. Het bedrijf had moeite met enorme hoeveelheden gebruikerslogboeken en alarmmeldingen, waardoor het risico toenam dat kritieke beveiligingsgebeurtenissen over het hoofd werden gezien.
Door een SIEM-oplossing te implementeren, werd het volume aan logboeken aanzienlijk verminderd en werden belangrijke incidenten snel geïdentificeerd. Het systeem bood ook een centrale locatie voor analyse en rapportage, waardoor het beveiligingsniveau van de organisatie verbeterde.
Ook SOAR-systemen hebben hun waarde bewezen. Zo kreeg een internationale bankgroep te maken met een groot aantal cyberdreigingen en valse alarmen, terwijl conventionele methoden voor dreigingsbeheer ineffectief bleken.
Dankzij de implementatie van een SOAR-systeem konden zij de reactietijd terugbrengen van uren naar minuten. Door repetitieve taken te automatiseren, konden ze hun middelen richten op complexe dreigingen.
Het SOAR-platform verhoogde de efficiëntie en nauwkeurigheid en hielp hen omgaan met een snel veranderend dreigingslandschap. In beide gevallen bleek de integratie van SIEM en SOAR cruciaal voor het verbeteren van hun beveiligingsinfrastructuur.
De toekomst van cyberbeveiliging met SOAR en SIEM
Naarmate we verder het digitale tijdperk ingaan, leren we welke hulpmiddelen een krachtig cyberbeveiligingsverdedigingssysteem kunnen creëren. De geavanceerde cyberdreigingen die zich voordoen, vereisen een even geavanceerde reactie. Daarom ligt de toekomst van cyberbeveiliging in het combineren van de mogelijkheden van SIEM voor het detecteren van gebeurtenissen met de geautomatiseerde reactiemechanismen van SOAR.
Daarnaast zullen toekomstige ontwikkelingen in deze technologieën waarschijnlijk verweven zijn met het beheer van cloudbeveiliging. Naarmate bedrijven hun activiteiten steeds meer naar de cloud verplaatsen, zal de vraag toenemen naar cloudcompatibele SIEM- en SOAR-oplossingen die realtime informatie over dreigingen en geautomatiseerde reacties bieden. Het is duidelijk dat de combinatie van SOAR en SIEM een cruciale rol zal spelen bij het bepalen van de cyberbeveiligingsstandaarden van de volgende generatie.
Wil je meer weten over cyberbeveiliging? Abonneer je dan op onze nieuwsbrief voor de nieuwste inzichten!