

Endepunkter er enheter – smarttelefoner, bærbare datamaskiner og stasjonære datamaskiner – som kobler seg til et nettverk. Endepunkter kan være sårbare for cybertrusler og gi angripere en direkte vei til å få tilgang til sensitiv informasjon eller forstyrre nettverksdriften.
Endepunktsikkerhet (EPS) innebærer å beskytte inngangspunktene på brukernes enheter mot utnyttelse av ondsinnede aktører og kampanjer. Det er en svært viktig investering, med tanke på at datainnbrudd i gjennomsnitt kostet selskaper 9,44 millioner dollar i 2023.
Hva er endepunktsikkerhet?
Endepunktsikkerhet omfatter en rekke teknologier og metoder som har som mål å sikre endepunktene i et nettverk. Funksjonene som i hovedsak brukes til å redusere risikoer knyttet til endepunktsenheter, omfatter antivirusprogramvare, brannmurer, datakryptering, systemer for inntrengingsdeteksjon og -forebygging (IDPS) og regelmessig oppdateringshåndtering.
Endepunkter er ofte det svakeste leddet i et nettverks sikkerhet. Derfor innebærer beskyttelse av dem å iverksette sikkerhetstiltak på flere lag, for eksempel nettverkslaget, verts- og applikasjonslaget.
Organisasjoner kan for eksempel forhindre uautorisert tilgang fra eksterne og interne kilder ved å bruke en kombinasjon av nettverksbrannmurer, vertsbaserte brannmurer og brannmurer på applikasjonsnivå. Dette sikrer integriteten og tilgjengeligheten til endepunktene og dataene de håndterer.
Løsninger for endepunktsikkerhet bidrar til å forbedre en organisasjons overordnede sikkerhetsnivå – spesielt når man tar fjernarbeid i betraktning; ansatte kobler seg til fra alle mulige steder og på en rekke ulike enheter.
Hva er endepunkter?
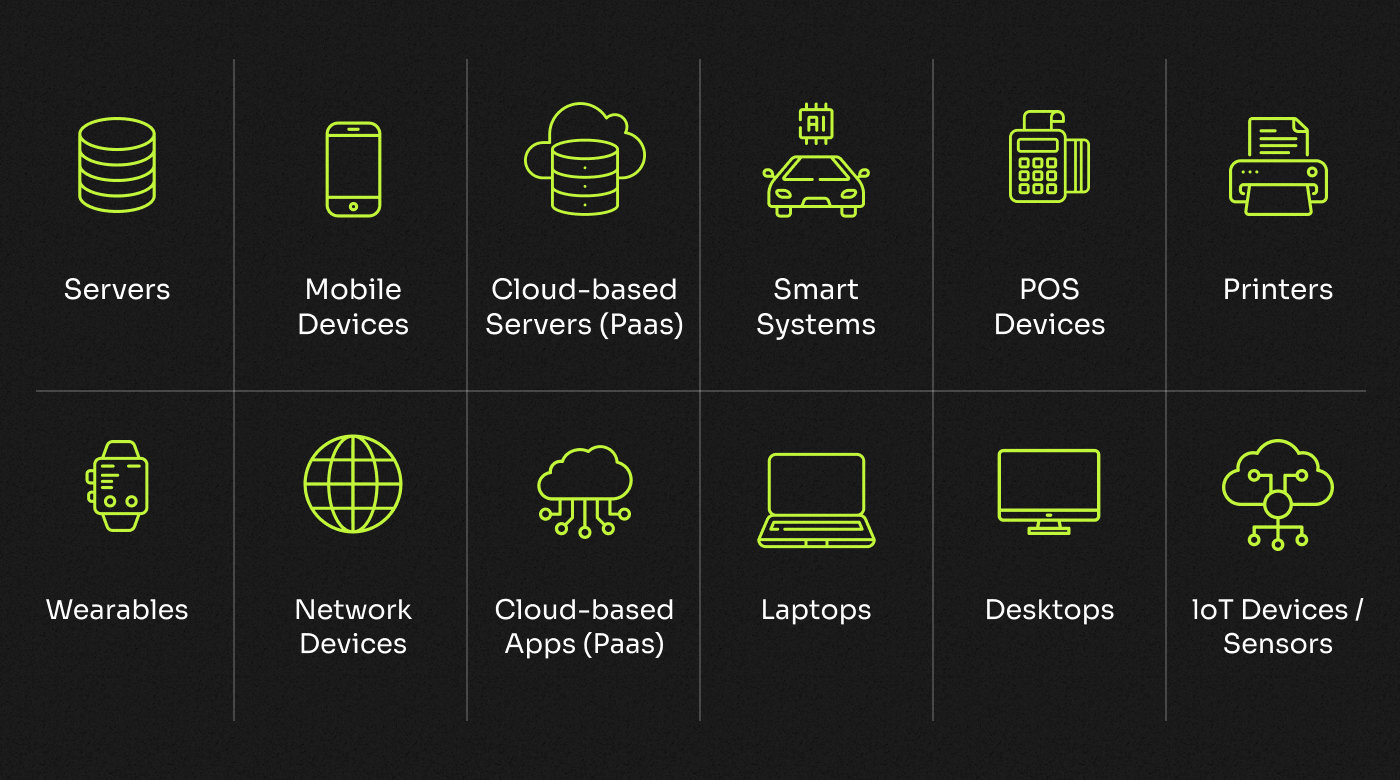
Endepunktenheter kan blant annet være følgende:
- Datamaskiner (stasjonære og bærbare)
- Mobile enheter (smarttelefoner og nettbrett)
- Servere
- Virtuelle maskiner
- Nettverksrutere
- Skrivere, faksmaskiner og skannere
- IoT-enheter
Hvordan fungerer plattformer for endepunktsikkerhet?
Hvert verktøy er forskjellig, men det omfatter vanligvis en samling funksjoner som brukes til å iverksette sikkerhetstiltak på flere individuelle enheter. Disse verktøyene overvåker, analyserer og logger kontinuerlig endepunktenes atferd for å se etter tegn på mistenkelig aktivitet i sanntid.
Et grunnleggende sikkerhetslag leveres ved å skanne innkommende filer for skadevare med antivirusprogramvare og sette opp brannmurer for å blokkere uønskede tilkoblinger. For å oppdage trusler bruker disse verktøyene ulike metoder, for eksempel signaturbasert skanning, heuristisk analyse og maskinlæringsalgoritmer. Hvis en potensielt skadelig fil oppdages, kan endepunktbeskyttelsessystemet isolere den før den får tilgang til nettverket.
Endepunktbeskyttelsessystemer bruker en administrasjonskonsoll for å gi en sentralisert oversikt over alle enheter, sikkerhetsstatusene deres og eventuelle oppdagede trusler. Dette grensesnittet gjør det mulig for administratorer å overvåke og kontrollere endepunktbeskyttelsen på tvers av kundens systemer.
Administratorer kan konfigurere policyer, angi sikkerhetsregler og distribuere oppdateringer eller oppdateringspakker til kundens systemer via konsollen. Konsollen er vanligvis koblet til systemene gjennom en sikker kommunikasjonskanal, for eksempel en VPN- eller kryptert tilkobling, for å sikre konfidensialiteten og integriteten til dataene som utveksles mellom konsollen og endepunktene.
I tillegg omfatter endepunktbeskyttelse ofte kontroller for oppdateringshåndtering, slik at regelmessige oppdateringer kan installeres og nylig oppdagede sårbarheter håndteres.
Plattformer for endepunktbeskyttelse kan distribueres i tre modeller: lokalt, i en hybridmodell og i skyen.
Lokalt
Lokal endepunktbeskyttelse innebærer å distribuere sikkerhetsinfrastrukturen i kundens eget datasenter. Dette gir full kontroll og lar organisasjoner føre direkte tilsyn med sikkerhetsmiljøet sitt. Det kan være egnet for organisasjoner med strenge krav til samsvar eller sensitive data som må oppbevares internt, for eksempel finansinstitusjoner.
Sky
Skybasert endepunktbeskyttelse er avhengig av sikkerhetstjenester som driftes i skyen. Denne modellen gjør det enkelt å distribuere løsningen, gir skalerbarhet og tilgang til sikkerhetsfunksjoner fra hvor som helst. Den kan være ideell for organisasjoner med begrensede IT-ressurser eller for dem som prioriterer smidighet og fjernadministrasjon.
Hybrid
En hybridmodell kombinerer både lokale komponenter og skybaserte komponenter. Den tilbyr sikkerheten og den detaljerte kontrollen ved å håndtere enkelte sikkerhetsaspekter lokalt, samtidig som den utnytter skytjenestenes skalerbarhet og bekvemmelighet for andre. Det kan være et godt valg for organisasjoner som ønsker å balansere tilpasning og skalerbarhet.
En helseorganisasjon kan for eksempel velge en hybridmodell for å få de beste verktøyene til å oppfylle samsvarskrav for beskyttelse av pasientdata, samtidig som de drar nytte av skybasert skalerbarhet og enkel levering.
Have an account? Log In
Casestudie: Slik stanset Allied Beverage Group et løsepengeangrep
For å forstå bedre hvordan endepunktsikkerhet fungerer i virkelige situasjoner, kan vi se på et tilfelle der et drikkevareselskap brukte det til å beskytte seg mot cybertrusler.
Allied Beverage Group er en fremtredende drikkevaredistributør i USA. Da de først satte opp IT-infrastrukturen sin, visste de hvor viktig det var å oppdage skjulte trusler på tvers av kontrollpunkter, men ressursene deres begrenset hvor omfattende sikkerhetsteamet kunne være.
De tok i bruk en populær endepunktsløsning fra Cisco med skybasert levering, omfattende oversikt over trusselhåndtering og administrerte tjenester for trusseljakt. Ved hjelp av denne plattformen oppdaget de snart begynnelsen på et infiltreringsangrep der en uautorisert bruker forsøkte å eskalere brukerrettighetene sine for å få tilgang til mer sensitive deler av nettverket. Takket være tidlig oppdagelse kunne Allied raskt utbedre problemet før det oppsto reell skade.
Da covid-19-pandemien rammet, kunne de sømløst gå over til fjernarbeid for 80 % av arbeidsstyrken, selv om de ikke hadde jobbet eksternt tidligere, takket være at de allerede hadde sikkerhet på plass på endepunktenhetene sine. Representanter for Allied sier at det ville vært vanskelig å beskytte enhetene deres på en forsvarlig måte under disse omstendighetene uten en omfattende endepunktsikkerhetsløsning.
Verdien av endepunktsikkerhet
I en stadig mer sammenkoblet verden er endepunktsikkerhetsløsninger avgjørende for å beskytte sensitive data og forhindre cybertrusler. Organisasjoner står overfor et stadig skiftende landskap av potensielle sikkerhetsrisikoer, inkludert skadevare, spionprogrammer, løsepengevirus, phishing- og sosialmanipuleringsangrep, samt avanserte cybertrusler som mann-i-midten-angrep, distribuerte tjenestenektangrep og avanserte vedvarende trusler skapt av hackere med uoppdaget tilgang.
Med 450 000 nye skadevareprogrammer som oppdages daglig, sier IT-fagfolk at dette er en viktig sikkerhetstrussel. I tillegg var det 188,9 millioner løsepengeangrep i andre kvartal 2021.
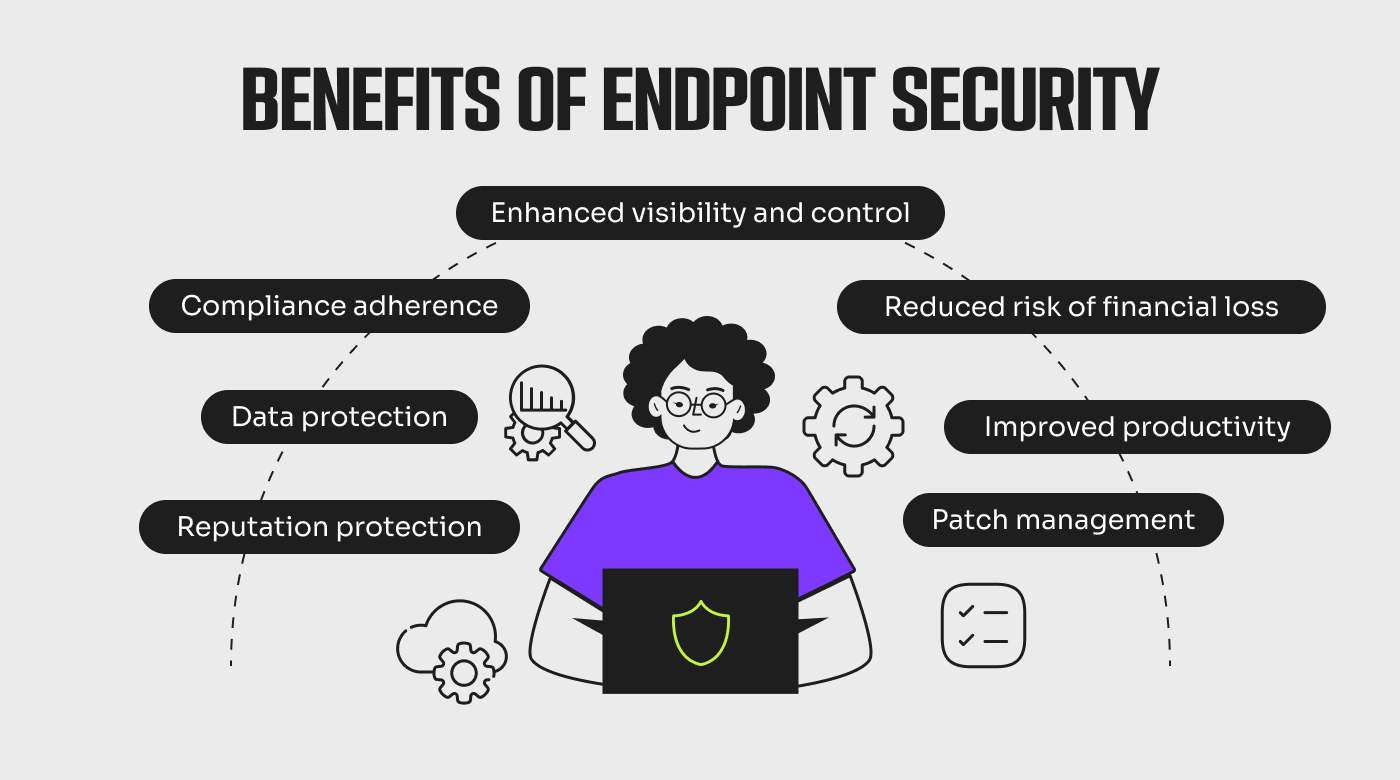
I tillegg til å tilby nødvendig enhetssikkerhet gjør verktøy for endepunktbeskyttelse det mulig å redusere negative konsekvenser proaktivt og høste en rekke andre fordeler for organisasjonen din, blant annet:
- Databeskyttelse: Oppdager skadevare og mistenkelig nettverksatferd for å bidra til å beskytte kritiske data som er lagret på endepunkter, og forhindrer datainnbrudd. 65 % av brukerne oppgir at eksponering av sensitive data er deres største bekymring knyttet til cyberangrep.
- Forbedret oversikt og kontroll: Gir oversikt over sikkerhetsstatusen til endepunkter, slik at administratorer kan håndheve sikkerhetspolicyer, spore hendelser og iverksette nødvendige utbedringer.
- Overholdelse av samsvarskrav: Håndhever sikkerhets- og samsvarsnivået for å oppfylle bransjereguleringer og lover om databeskyttelse.
- Redusert risiko for økonomiske tap: Forhindrer kostbare sikkerhetshendelser, som løsepengeangrep og driftsforstyrrelser, og sparer dermed unødvendige utgifter.
- Beskyttelse av omdømmet: Beskytter organisasjonens omdømme ved å forhindre datainnbrudd og andre sikkerhetshendelser som kan føre til tap av tillit og skade på merkevarens omdømme.
- Oppdateringsadministrasjon: Holder programvare, operativsystemer og applikasjoner oppdatert med de nyeste sikkerhetsoppdateringene.
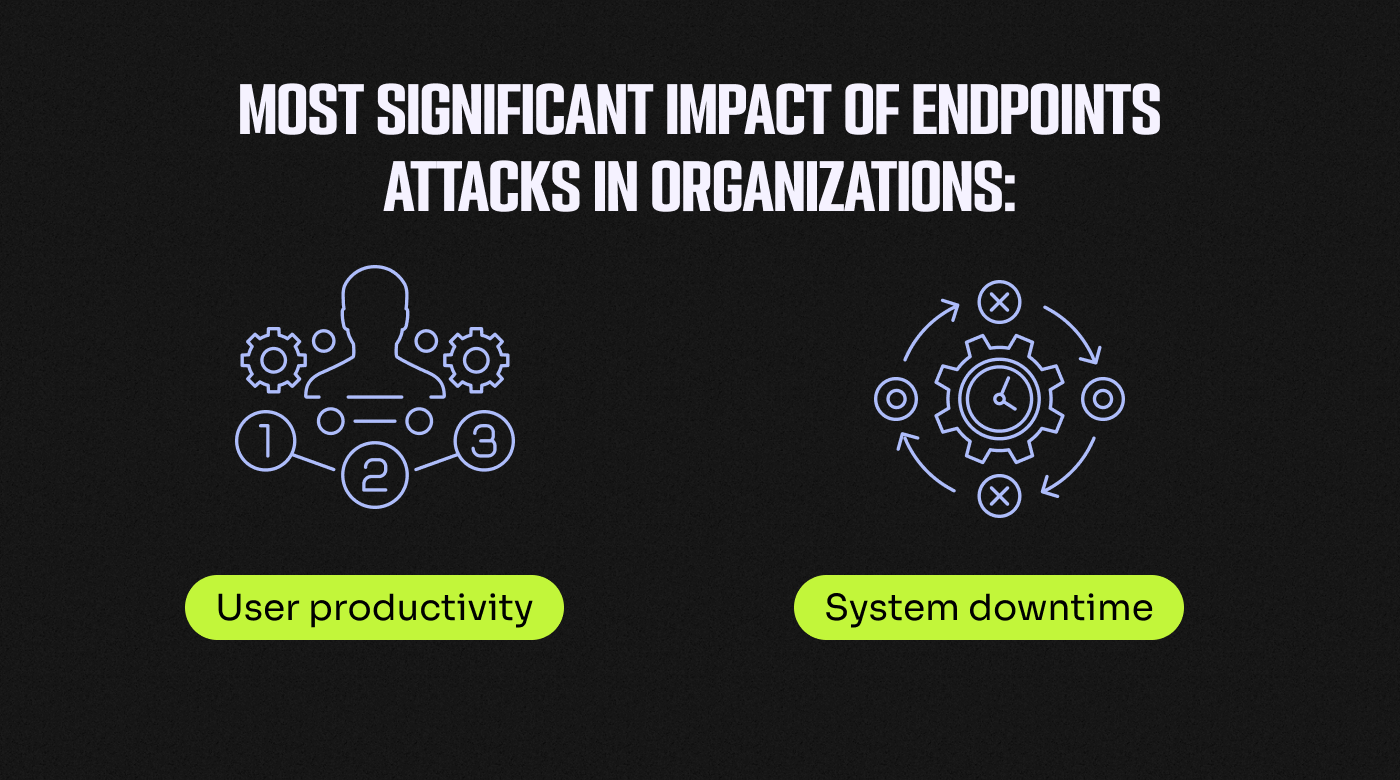
- Forbedret produktivitet: Beskytter mot nedetid, datatap og andre systemforstyrrelser, slik at brukerne kan arbeide trygt og effektivt. Fagfolk innen cybersikkerhet rapporterer at den negative påvirkningen på produktiviteten var den mest betydelige konsekvensen av endepunktsangrep.
Faktorer du bør vurdere
For å få mest mulig ut av plattformen for endepunktsikkerhet bør du forstå beste praksis på området og nøye vurdere hvilke verktøy du skal kjøpe. Før jeg går gjennom mine mest anbefalte løsninger for endepunktsikkerhet, skal vi se på hvilke faktorer du bør se etter:
- Funksjoner for trusseldeteksjon: Sørg for at løsningen tilbyr mekanismer for deteksjon og forebygging i sanntid for å beskytte mot cybertrusler.
- Brukervennlighet og administrasjon: Se etter en løsning som er brukervennlig og tilbyr sentraliserte administrasjonsfunksjoner, slik at du enkelt kan distribuere, overvåke og oppdatere sikkerhetstiltak på tvers av alle endepunkter.
- Integrasjon: Vurder løsningens evne til å integreres med den eksisterende sikkerhetsinfrastrukturen og andre verktøy for å tilby et helhetlig sikkerhetsøkosystem.
- Påvirkning på ytelsen: Vurder løsningens påvirkning på ytelsen til endepunktene dine. Sørg for at løsningen ikke svekker brukernes produktivitet i betydelig grad.
- Kompatibilitet: Sørg for at løsningen er kompatibel med organisasjonens operativsystemer og enheter. Den bør beskytte endepunkter på ulike plattformer, for eksempel Windows, macOS og mobile enheter.
Verktøy du kan bruke
Du vet at endepunktsikkerhet er nødvendig for å beskytte virksomheten din, men det finnes så mange alternativer å velge mellom at det er vanskelig å vite hvilken løsning som er best. For å hjelpe deg med å finne den løsningen som passer best til behovene dine, har jeg testet flere løsninger og kan anbefale mine 5 beste valg basert på hva hver enkelt gjør best.
1. Kaspersky - Best egnet for avanserte superbrukere
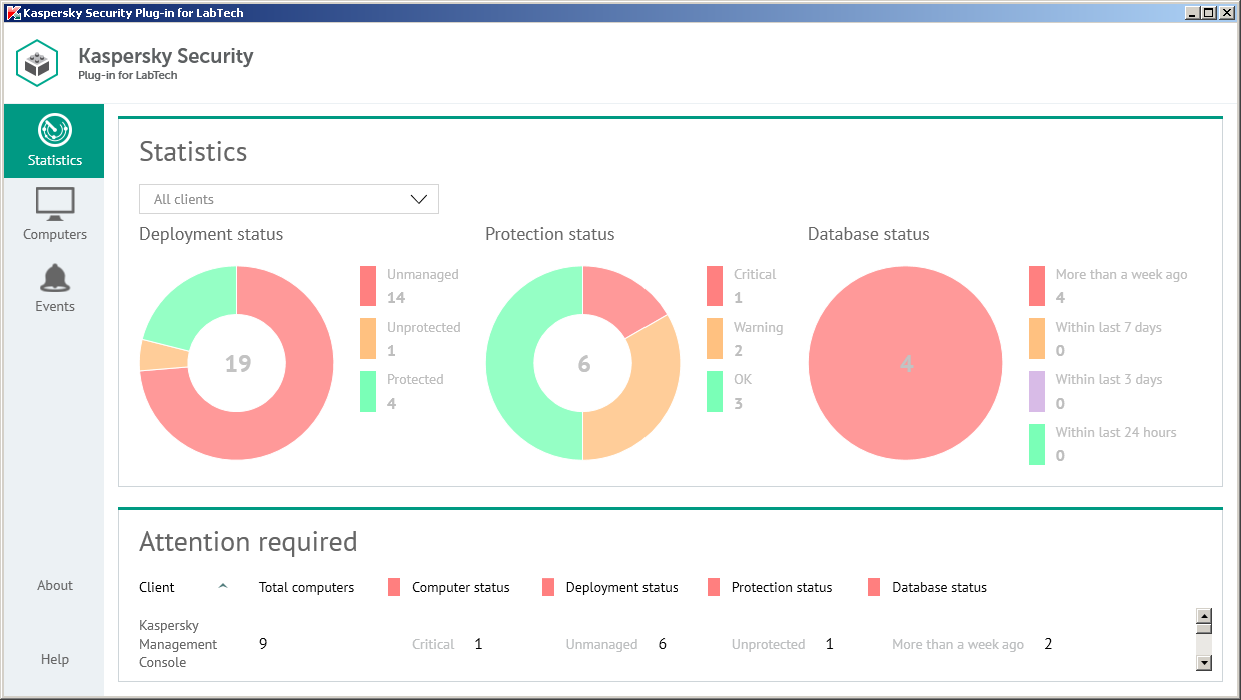
Kaspersky tilbyr en sentralisert administrasjonskonsoll som gjør det enkelt for administratorer å distribuere, overvåke og administrere sikkerhetspolicyer på tvers av flere enheter.
Jeg valgte Kaspersky på grunn av de robuste funksjonene som avanserte brukere og superbrukere kan dra nytte av, blant annet:
- Avansert trusseldeteksjon går langt utover det grunnleggende antivirusprogrammet. Den kan oppdage og stoppe overtakelse av administratorkontoer og bruke tilbakerullinger til å korrigere endringer angriperen gjør
- Automatisk håndtering av sårbarheter og sikkerhetsoppdateringer
- Beskyttelse på flere plattformer – Windows, Linux, macOS, mobile enheter og servere
- Årsaksanalyse kan visualisere hvordan angrepet spredte seg, inkludert hvordan det ble opprettet på endepunktet, samt filinformasjon som opprinnelse, metadata og digital signatur
2. Bitdefender - Best egnet for virksomheter

Bitdefenders plattform for endepunktsikkerhet bruker avanserte algoritmer og maskinlæring til å oppdage og blokkere sofistikerte cybertrusler. Løsningen overvåker kontinuerlig filer og prosesser i sanntid og forhindrer skadevareinfeksjoner.
Det jeg liker med Bitdefender, er at løsningen har et bredt utvalg funksjoner som virksomheter kan dra nytte av, blant annet:
- Atferdsanalyse som lar deg etablere en grunnlinje for forventet atferd, slik at avvik kan identifiseres og flagges som potensielle sikkerhetsrisikoer
- Nettbeskyttelse som sikrer nettleseraktiviteter på endepunkter
- Innebygd brannmur
- Program- og enhetskontroll
- Patchadministrasjon
3. CrowdStrike Falcon Insight XDR - Best egnet for full oversikt over angrep
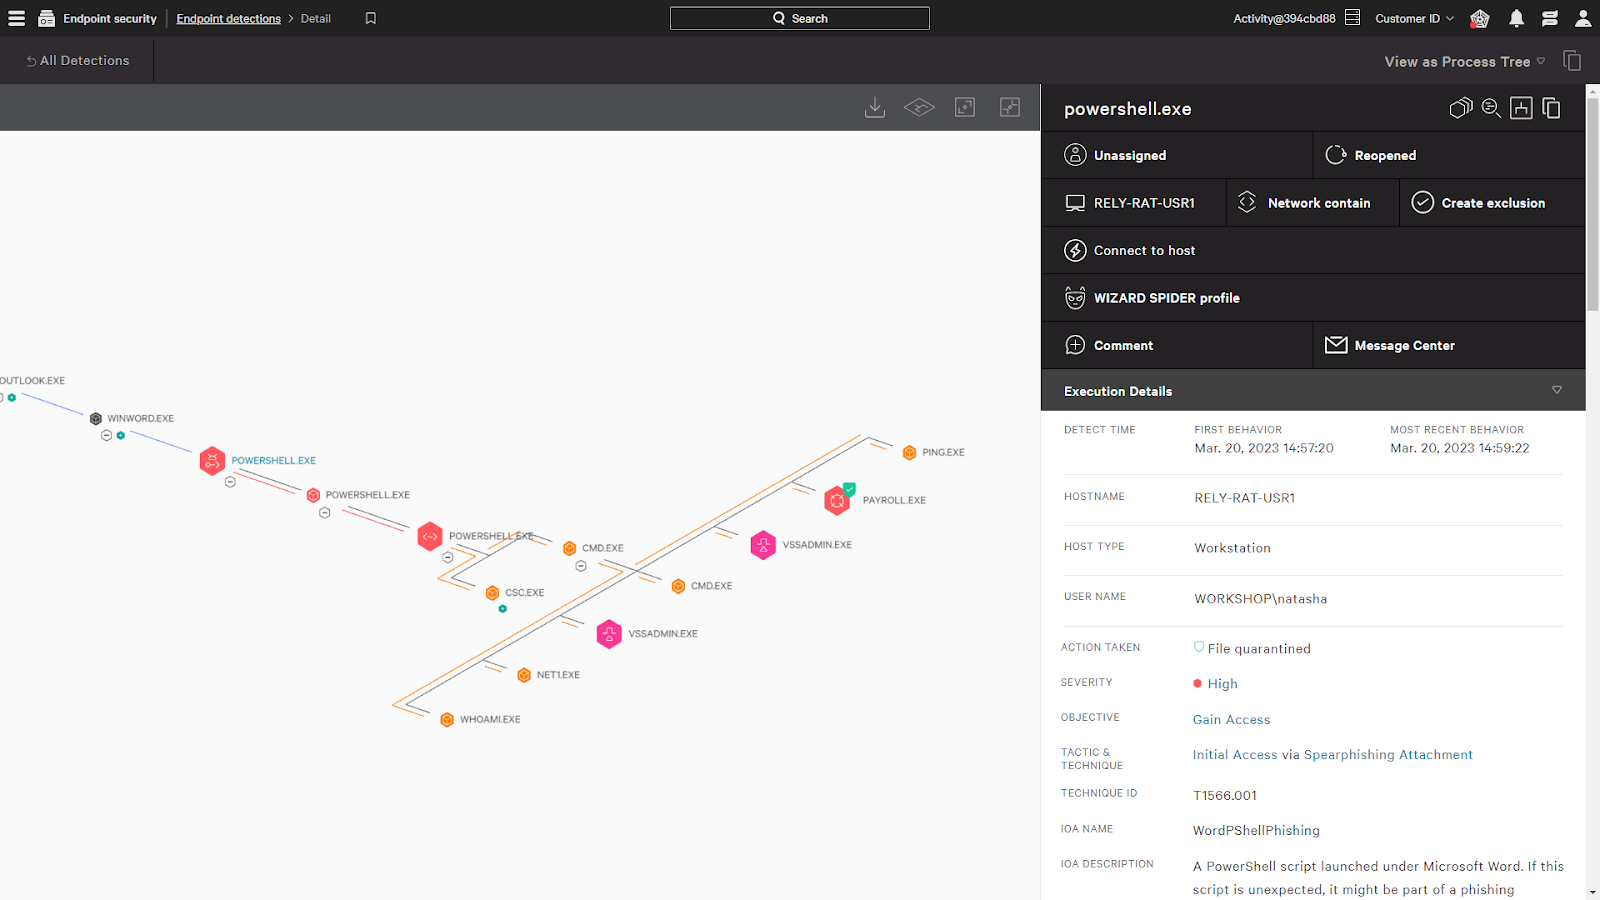
Crowdstrike Falcon Insight XDR gir omfattende innsyn i statusen til endepunktene dine og tilbyr prioritering av varsler for å håndtere trusler i tide.
Det jeg setter pris på ved Crowdstrike, er at oppsettet tar minutter, og at du ikke trenger å starte systemene på nytt. Løsningen tilbyr automatiske oppdateringer, innsendinger til sandkasser og grundige profiler av aktører, slik at du får mer informasjon om angrep.
Jeg mener at et av de viktigste tilbudene er innsamling og analyse av telemetri fra endepunkter. Løsningen samler inn og analyserer data fra endepunkter, som datamaskiner, servere og mobile enheter, for å identifisere potensielle tegn på kompromittering eller mistenkelig aktivitet.
4. Sophos Intercept X - Best egnet for oppdagelse av skadevare

Sophos Intercept X bruker algoritmer for dyp læring for å forhindre kjent og ukjent skadevare. I analysen min la jeg merke til at løsningen tilbyr alle standardfunksjonene til en plattform for endepunktbeskyttelse, som trusselintelligens i sanntid, beskyttelse mot utnyttelse og analyse av grunnårsak.
Det som imidlertid skiller seg ut for meg, er tilbudet deres kalt CryptoGuard. Det beskytter mot løsepengevirus ved å oppdage og stoppe uautoriserte krypteringsforsøk i sanntid.
Et annet sterkt punkt er at løsningen kan filtrere nettverkstrafikk for å blokkere tilgang til skadelige eller upassende nettsteder, slik at brukere ikke uvitende laster ned skadevare.
5. VMware Carbon Black Endpoint - Best egnet for et bredt utvalg integrasjoner
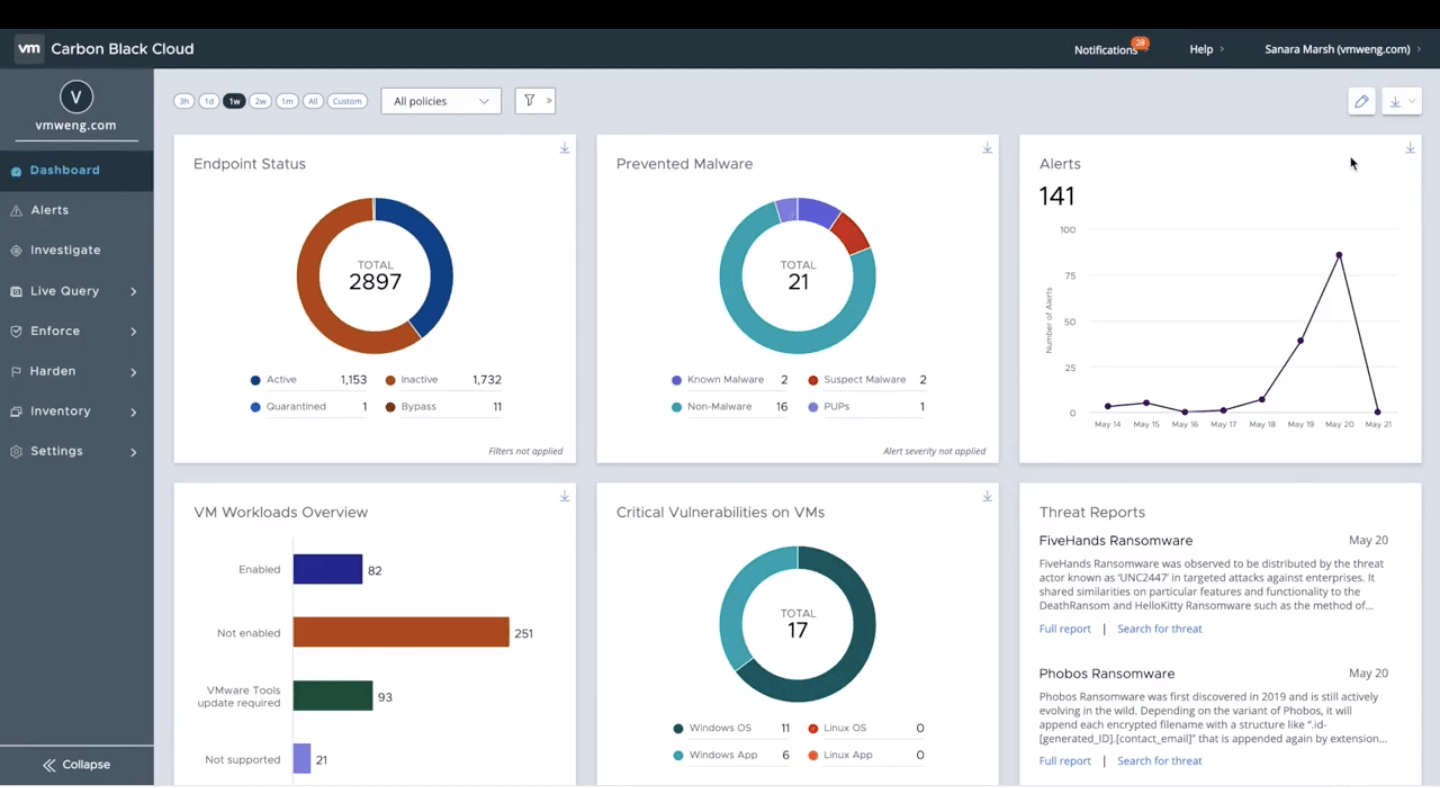
VMware Carbon Black Endpoint analyserer endepunkters atferd og bruker maskinlæringsalgoritmer til å finne og flagge mistenkelig aktivitet, noe som gir forbedrede funksjoner for trusseloppdagelse.
Det jeg liker ved Carbon Black, er at løsningen tilbyr over 140 integrasjonsalternativer, slik at du kan integrere den med de eksisterende arbeidsflytene dine. Integrasjoner er innebygd for Splunk, ServiceNow, Netskope, LogRhythm, Exabeam og Sumo Logic.
Begrensninger ved endepunktsikkerhet
La oss anta at du har valgt riktig verktøy for organisasjonen din. Flott! Men reisen din er ikke over ennå. Gjennom karrieren min innen cybersikkerhet har jeg sett at det fortsatt kan finnes enkelte hindringer knyttet til implementering og løpende administrasjon.
Her er noen hindringer du bør være forberedt på.
Komplekse miljøer
Når organisasjoner beskytter endepunktene sine, kan de ha et mangfold av operativsystemer, plattformer og enheter i nettverket. Dette kan omfatte ulike versjoner av Windows, macOS og Linux, eller mobile enheter som iOS og Android.
Hver plattform kan kreve spesifikke sikkerhetstiltak og konfigurasjoner for å sikre beskyttelse mot trusler. Når du for eksempel distribuerer en webapplikasjon på en skyplattform som AWS, kan det hende du må konfigurere sikkerhetsgrupper og nettverkstilgangskontrollister (ACL-er) og konfigurere brannmurer for webapplikasjoner (WAF-er) for å beskytte mot potensielle angrep. Når du derimot distribuerer en mobilapp på iOS, må du kanskje vurdere å sikre brukerdata med kryptering og følge Apples retningslinjer for personvern og datasikkerhet.
Du kan også ha et komplekst nettverk med mange tilgangspunkter, rutere og svitsjer, noe som øker angrepsflaten. Dette mangfoldet gjør det utfordrende å implementere en enhetlig sikkerhetsløsning som dekker alle endepunkter på en effektiv måte.
Organisasjoner kan dessuten ha en stor og variert arbeidsstyrke, inkludert fjernarbeidere, kontraktører og partnere. Det kan være utfordrende å administrere og sikre endepunkter for denne dynamiske arbeidsstyrken.
Falske positiver og negativer
Falske positiver oppstår når en sikkerhetsløsning feilaktig identifiserer en ufarlig aktivitet eller fil som skadelig. Dette kan føre til unødvendige varsler eller handlinger, for eksempel blokkering av legitime brukeraktiviteter eller plassering av ufarlige filer i karantene. Falske positiver kan påvirke produktiviteten og skape frustrasjon for brukere og administratorer.
Falske negativer oppstår derimot når en sikkerhetsløsning ikke oppdager en reell trussel. Dette kan skje av flere grunner, for eksempel utdatert trusselintelligens, nye og ukjente angrepsteknikker eller sofistikerte omgåelsestaktikker som brukes av nettkriminelle. Falske negativer kan gjøre endepunkter sårbare for angrep og føre til sikkerhetsbrudd.
Brukerbevissthet og opplæring
Brukerbevissthet og opplæring er viktige deler av en helhetlig strategi for endepunktsikkerhet. Selv om løsninger for endepunktsikkerhet kan beskytte mot kjente trusler, kan brukernes handlinger og atferd fortsatt introdusere sårbarheter.
En bruker kan for eksempel motta en e-post som ser ut til å komme fra en legitim bedrift eller organisasjon, og som ber vedkommende klikke på en lenke eller oppgi sensitiv informasjon. Hvis brukeren ikke kjenner tegnene på et nettfiskeforsøk, kan vedkommende uvitende la seg lure og forårsake et sikkerhetsbrudd.
Ved å lære brukerne om vanlige typer sosialmanipuleringsangrep og beste praksis for å identifisere og håndtere dem, kan organisasjoner gi de ansatte bedre forutsetninger for å være mer forsiktige og årvåkne.
Trusler i stadig utvikling
Den største utfordringen cybersikkerhetseksperter møter med sin nåværende løsning for endepunktsbeskyttelse, er utilstrekkelig beskyttelse mot de nyeste angrepene.
Som følge av dette må løsninger for endepunktsikkerhet kontinuerlig tilpasses og videreutvikles for effektivt å oppdage og begrense disse nye truslene. Dette krever regelmessige oppdateringer av trusselintelligensstrømmer, som gir informasjon om de nyeste skadevaresignaturene og angrepsmønstrene.
Ettersom nye sårbarheter oppdages i operativsystemer og programvare, må løsninger for endepunktsikkerhet dessuten kunne ta i bruk feilrettinger eller oppdateringer raskt for å håndtere disse sårbarhetene. Dette krever regelmessig overvåking og kommunikasjon med programvareleverandører.
Ta med egen enhet (BYOD)
BYOD kan by på utfordringer ved innføring av verktøy for endepunktsikkerhet, hovedsakelig på grunn av den omfattende kompleksiteten som følger av den økende bruken av mobile enheter og IoT-enheter. Det finnes allerede 14.3 milliarder aktive IoT-endepunkter over hele verden.
Organisasjoner har dessuten kanskje ikke samme nivå av administrativ kontroll og oversikt over BYOD-enheter og IoT-enheter. Dette kan gjøre det vanskeligere å håndheve sikkerhetspolicyer og sikre at verktøy for endepunktsikkerhet er riktig installert og konfigurert på enheter som eies av de ansatte.
BYOD kan viske ut skillet mellom personlig og profesjonell bruk av enheter. Ansatte kan ha personlige apper, e-postkontoer og filer på enhetene sine, noe som kan øke risikoen for datalekkasje.
Hvis en ansatts personlige enhet blir infisert med skadevare eller kompromittert av en nettkriminell, kan dette true organisasjonens data og systemer. Verktøy for endepunktsikkerhet må kunne oppdage og reagere på slike trusler på enheter som eies av de ansatte, noe som kan være en kompleks oppgave.
Beste praksiser å ta i bruk
Selv om sikkerhetstiltak for endepunkter ikke er helt feilfrie, finnes det noen beste praksiser organisasjonen din kan ta i bruk for å minimere risiko og maksimere sikkerheten.
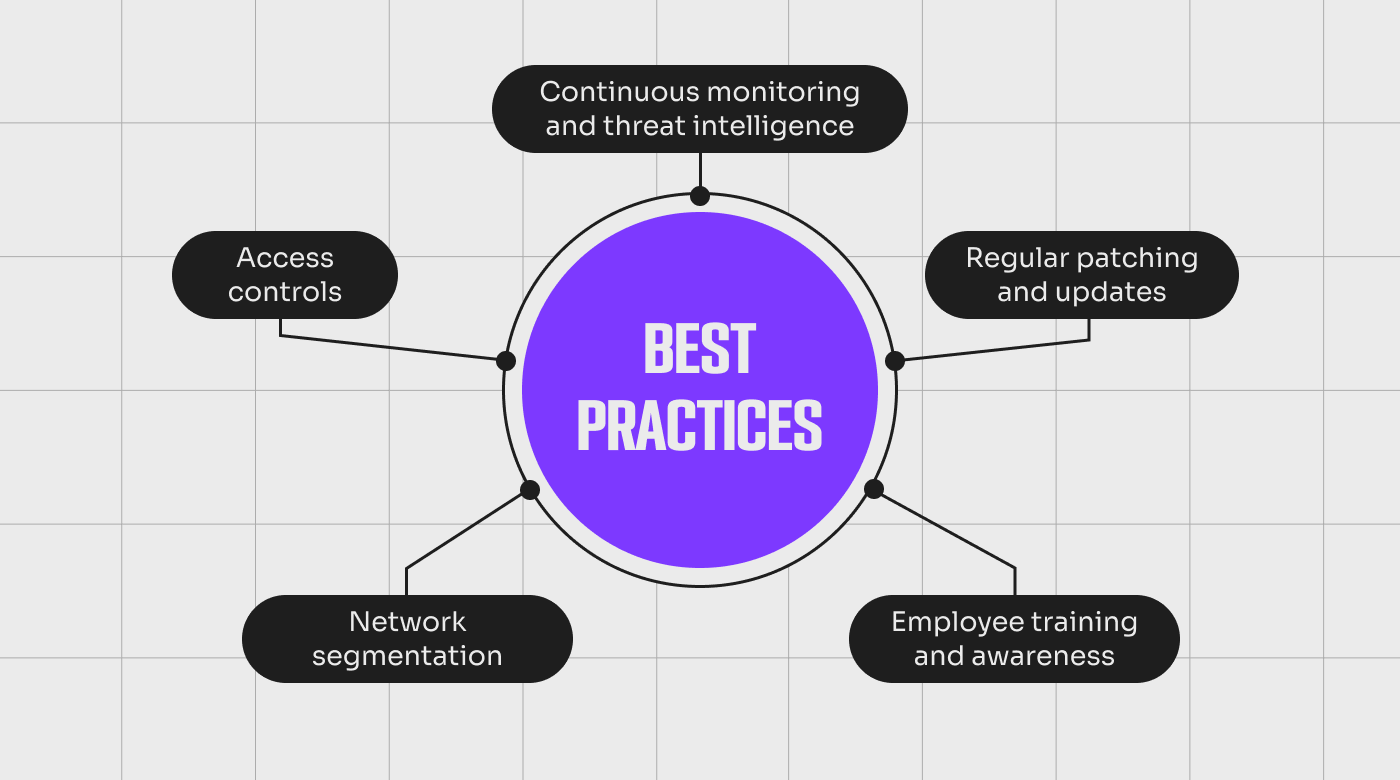
Regelmessig oppdatering og feilretting
Ved å holde operativsystemer, applikasjoner og programvare oppdatert kan organisasjoner effektivt beskytte seg mot kjente sårbarheter.
For å gjøre dette kan du bruke automatiserte verktøy til å effektivisere prosessen for installasjon av sikkerhetsoppdateringer og sørge for rettidige oppdateringer på alle endepunkter. Du kan etablere en fast tidsplan for distribusjon av sikkerhetsoppdateringer for å sikre jevnlige oppdateringer uten å forstyrre virksomhetens drift.
Hvis du har et sentralisert system for håndtering av sikkerhetsoppdateringer på plass, kan det hjelpe deg med å generere rapporter for å følge fremdriften i oppdateringsarbeidet og identifisere eventuelle mangler. Før du distribuerer sikkerhetsoppdateringer, kan du gjennomføre grundige tester for å minimere mulige systemforstyrrelser eller kompatibilitetsproblemer.
Tilgangskontroller
Tilgangskontroller er sikkerhetstiltak som regulerer og administrerer tilgang til et system eller en ressurs. De avgjør hvilke handlinger en bruker kan utføre på systemet eller ressursen, og sørger for at bare autoriserte personer kan samhandle med et system.
Under tilgangskontroller kan du:
- Implementere robuste autentiseringsmekanismer, for eksempel flerfaktorautentisering (MFA), for å sikre at bare autoriserte personer får tilgang til endepunkter
- Implementere strenge passordpolicyer, inkludert regelmessige passordendringer og bruk av komplekse passord
- Hviteliste applikasjoner, slik at du kan kontrollere hvilke applikasjoner som kan kjøre på endepunktene
- Bruke rollebasert tilgangskontroll (RBAC) for å tildele riktige privilegier basert på brukerroller og ansvarsområder
- Bruke prinsipper for minste privilegium for å begrense tilgangen til bare nødvendige ressurser
- Bruke kryptering for å beskytte sensitive data på endepunkter, for eksempel full diskkryptering og filnivåkryptering
- Bruke sikre tilkoblingsprotokoller som SSL eller et virtuelt privat nettverk (VPN) for å autentisere brukere og bekrefte identiteten deres før tilgang til et endepunkt gis
- Regelmessig overvåke og analysere tilgangslogger for mistenkelig aktivitet
More Articles
Nettverkssegmentering
Nettverkssegmentering er en metode for å dele et datanettverk inn i mindre undernettverk som kalles segmenter. Organisasjoner kan for eksempel opprette separate segmenter for ulike brukergrupper eller avdelinger, som økonomi, HR og IT.
Ved å skille ulike deler av et nettverk kan organisasjoner begrense tilgangen til sensitive data og ressurser, noe som gjør det vanskeligere for angripere å bevege seg sideveis i nettverket.
En vanlig tilnærming til nettverkssegmentering er å bruke virtuelle LAN (VLAN). VLAN gjør det mulig å skille enheter logisk innenfor et fysisk nettverk, noe som reduserer angrepsflaten en angriper kan utnytte.
Opplæring og bevisstgjøring av ansatte
Å øke bevisstheten rundt de nyeste truslene bidrar til å etablere en sikkerhetskultur i organisasjonen og redusere risikoen for menneskelige feil og sosialmanipuleringsangrep. Noen aktiviteter du kan gjennomføre her, er:
- Dele informasjon om vanlige angrepsvektorer og teknikker for sosial manipulering
- Gjennomføre simulerte phishing-øvelser for å vurdere de ansattes bevissthet og respons
- Tilby insentiver eller belønninger til ansatte som viser gode sikkerhetsrutiner
- Tilby spesialisert opplæring for ansatte i roller med høy risiko
- Samarbeide med IT- og sikkerhetsteam for å sikre at opplæringen er i tråd med organisasjonens sikkerhetspolicyer og -prosedyrer
- Gi ansatte opplæring i planlegging av hendelseshåndtering—definer roller og ansvarsområder, etabler kommunikasjonsprotokoller og beskriv trinnene som skal følges under og etter en hendelse
- Regelmessig oppdatere opplæringsmateriell og ressurser for å holde tritt med utviklingen innen sikkerhetsrisikoer
Kontinuerlig overvåking og trusselinnsikt
Ved å kombinere kontinuerlig overvåking med trusselinnsikt kan organisasjoner proaktivt identifisere sårbarheter, oppdage unormal atferd og redusere trusler før de forårsaker betydelig skade. Denne tilnærmingen sikrer at praksisen for endepunktsikkerhet alltid er oppdatert og i tråd med de nyeste truslene, og gir et høyere beskyttelsesnivå mot cyberangrep.
Organisasjoner kan implementere en plattform for endepunktsikkerhet med funksjoner for trusselhåndtering og overvåking. Slike plattformer tilbyr sentralisert administrasjon, slik at organisasjoner kan effektivisere sikkerhetsdriften og opprettholde oversikt over alle endepunkter.
Prioriter endepunktsikkerhet
Ettersom virksomheter står overfor stadig nye cybertrusler, er det fortsatt avgjørende å prioritere endepunktsikkerhet for å opprettholde et solid forsvar mot potensielle angrep. Landskapet av cybersikkerhetstrusler skaper daglig nye utfordringer for organisasjoner. Hvis du vil utdype forståelsen din av hvordan du kan motvirke disse truslene, kan du utforske en rekke innsiktsfulle bøker om cybersikkerhet for å få grunnleggende kunnskap og avanserte strategier.
Å holde seg i forkant av disse truslene krever ikke bare oppdatert kunnskap, men også et fellesskap av informerte ledere som deler innsikt og strategier. Det finnes mange nyttige tilgjengelige cybersikkerhetsressurser som kan hjelpe deg med å lære mer.
For CTO-er og teknologiledere som står i frontlinjen for innovasjon innen cybersikkerhet og forsvar, abonner på nyhetsbrevet vårt for ekspertråd og banebrytende løsninger innen endepunktsikkerhet.

