Key Takeaways
Nettverksovervåkingens kritiske rolle: Proaktiv overvåking sørger for stabil nettverksdrift.
Nettverket som et kardiovaskulært system: Fremhever den avgjørende betydningen av god nettverkstilstand.
Tilsvarende praksiser for nettverkstilstand: Sammenligner nettverksovervåking med personlige helsevaner.
Viktig nettverksovervåking: Understreker betydningen av nettverksovervåking.
Styrking av nettverkssikkerheten: Fremhever den avgjørende sammenhengen mellom overvåking og sikkerhet.
Nettverksovervåking er den kontinuerlige praksisen med å følge med på helsen og ytelsen til et datanettverk for å sikre problemfri drift av nettverkstjenester. Hovedmålet med nettverksovervåking er å oppdage og løse problemer så snart de oppstår, minimere nedetid og opprettholde optimal nettverksytelse.
«Teknologidirektører bør tenke på nettverksovervåking som blodårene og arteriesystemet for hele organisasjonen», sier Shankar Somasundaram, administrerende direktør i Asimily, en plattform for risikostyring innen sikkerhet for IoT-enheter. «Produktiviteten til kunnskapsarbeidere og forretningsprosesser avhenger av at nettverkene fungerer som de skal for enheter, ansatte, partnere og kunder.»
Det kan høres dramatisk ut å sammenligne et IT-nettverk med menneskets hjerte- og karsystem. Men det moderne nettverket må koble sammen hele organisasjonen – menneskene, prosessene, applikasjonene, dataene, enhetene, infrastrukturen og mer. I det perspektivet er sammenligningen ikke dramatisk – den er helt treffende.
Vi kan trekke metaforen litt videre: På samme måte som vi iverksetter tiltak for å sikre god hjerte- og karhelse, må nettverksadministratorer proaktivt overvåke nettverkets helse – fra ytelse til sikkerhet, kostnader og andre krav. Verktøy for ytelsesovervåking av nettverk hjelper IT-team med proaktivt å finne potensielle flaskehalser, avbrudd og andre problemer før de påvirker resultatet.
I denne artikkelen ser vi nærmere på fordelene ved nettverksovervåking og den videreutviklede beste praksisen teknologidirektører kan følge for å forhindre kostbare driftsforstyrrelser.
Hva er nettverksovervåking?
Faget nettverksovervåking har som mål å oppnå akkurat det vi nettopp beskrev: å oppdage og overvåke hele organisasjonens nettverk for å maksimere ytelsen og minimere risikoen. Å ikke overvåke nettverket er som å arbeide i mørket – uten kjennskap til et mulig inntrengingsforsøk, et latensproblem eller andre problemer med nettverksytelsen som får en tjeneste til å svekkes under høy belastning; listen fortsetter.
Nettverksovervåking handler om å holde nettverket og alt som befinner seg på det, i ønsket tilstand fremfor i en tilstand med feil: tilgjengelighet (ikke nedetid), sikkert (ikke kompromittert), raskt (ikke tregt), tilkoblet (ikke fragmentert), kostnadseffektivt (ikke kostbart) og så videre.
Et stort utvalg av verktøy for nettverksovervåking kan hjelpe nettverksadministratorer med å kartlegge og overvåke ressursene sine. Programvare for nettverksadministrasjon kan bidra til å opprette et nettverkskart og samle inn nettverksdata som er avgjørende for løpende ytelsesovervåking og andre behov.
Beste praksis for nettverksovervåking i 2026
Nå som vi har etablert hvorfor nettverksovervåking er viktig, er det på tide å diskutere hvordan.
Nettverksovervåking kan i hovedsak deles inn i tre faser: planlegging, implementering og respons. Det hele starter med å utvikle en velinformert og fornuftig strategi.
Når du har gjort det, er det også viktig å erkjenne at nettverksadministrasjon – i likhet med nettverksenheter, brukere og IT-infrastruktur mer generelt – er et fagområde i kontinuerlig utvikling. Med dette i tankene ba vi Somasundaram dele beste praksis som det er viktig å ha øverst i bevisstheten i 2026 og fremover. Her er det han hadde å si:
Har du en konto? Logg inn
1. Sørg for håndheving av identitet
Identitet er den nye sikkerhetsperimeteren. Somasundaram mener at identitetsadministrasjon og -håndheving vil få fornyet oppmerksomhet i 2026: «[Sørg for] at identitet håndheves mer spesifikt før noe kan få tilgang til nettverket.» Etter hvert som nettverksenhetene har blitt mer mangfoldige og distribuerte, er tradisjonelle tilnærminger til nettverkssikkerhet – som brannmurer og endepunktbeskyttelse – ikke lenger tilstrekkelige.
2. Ta i bruk arkitekturer basert på nulltillit
Prinsipper og arkitekturer basert på nulltillit er ikke nye, men ifølge Somasundaram vil de fortsette å utvikle seg og modnes i 2026. For eksempel vil «UEBA (analyse av bruker- og enhetsatferd) bli mer funksjonelt nyttig for å muliggjøre kortvarig autentisering og autorisasjon før tilgang til ressurser gis.»
3. Styrk sikkerhetsstillingen for SaaS
Administrasjon av sikkerhetsstillingen for SaaS er klar for å tas i bruk i stor skala. «Akkurat nå blomstrer tusen blomster», sier Somasundaram, og legger til at 2025 ser ut til å bli et viktig år for å avgjøre hvilke tilnærminger og verktøy som blir de dominerende. Uansett har den fortsatte utbredelsen av SaaS i virksomheten lagt til enda et lag i nettverksovervåkingen. «Virksomheter vil forstå at de må bruke flere SaaS-applikasjoner og delegere noe autorisasjon til personer lenger ned i organisasjonen, samtidig som de opprettholder kontroll på øverste nivå.»
4. IoT vil fortsette å spre seg og drive nettverkstrafikken
Vi er fortsatt på et tidlig stadium når det gjelder IoT i virksomheter. Somasundaram forventer at en massiv vekst i avanserte smartenheter og enkle «dumme» enheter vil treffe nettverkene i årene som kommer. Uansett hvordan denne blandingen ser ut i organisasjonen din, har den én felles konsekvens for nettverksovervåkingen: Disse enhetene vil øke nettverkstrafikken, punktum. «Det eneste enhver IoT-enhet vil gi deg, enten den er avansert eller enkel, er nettverkstrafikk. Overvåking av nettverkstrafikk vil bli enda mer verdifull for cybersikkerhet og driftsformål.»
Det vil komme en hel rekke utviklinger å følge med på innen kunstig intelligens. Jeg tror vi vil gå fra en strøm av aktivitet til et mindre utvalg som over tid blir mer nyttig og utbredt.
5. Ja, kunstig intelligens kommer til å påvirke nettverksovervåking
Vi vet, vi vet – du begynner å bli lei av all hypen rundt kunstig intelligens. Men med tanke på det eksisterende forholdet mellom nettverksadministrasjon og automatisering – de går hånd i hånd i dag, og fagfolk anbefaler generelt å automatisere så mye som mulig av arbeidet med nettverksovervåking – følger det at kunstig intelligens etter hvert vil påvirke overvåkingsverktøy og beste praksis for nettverk. Vi er ikke helt der ennå, men det er verdt å følge med på, fordi fremdriften innen verktøy basert på kunstig intelligens i virksomheter ikke ser ut til å ha noen grenser.


4 grunner til at nettverksovervåking er viktig
Før vi går gjennom noen av dagens beste praksiser og tips, er det viktig å forstå de viktigste fordelene ved nettverksovervåking.
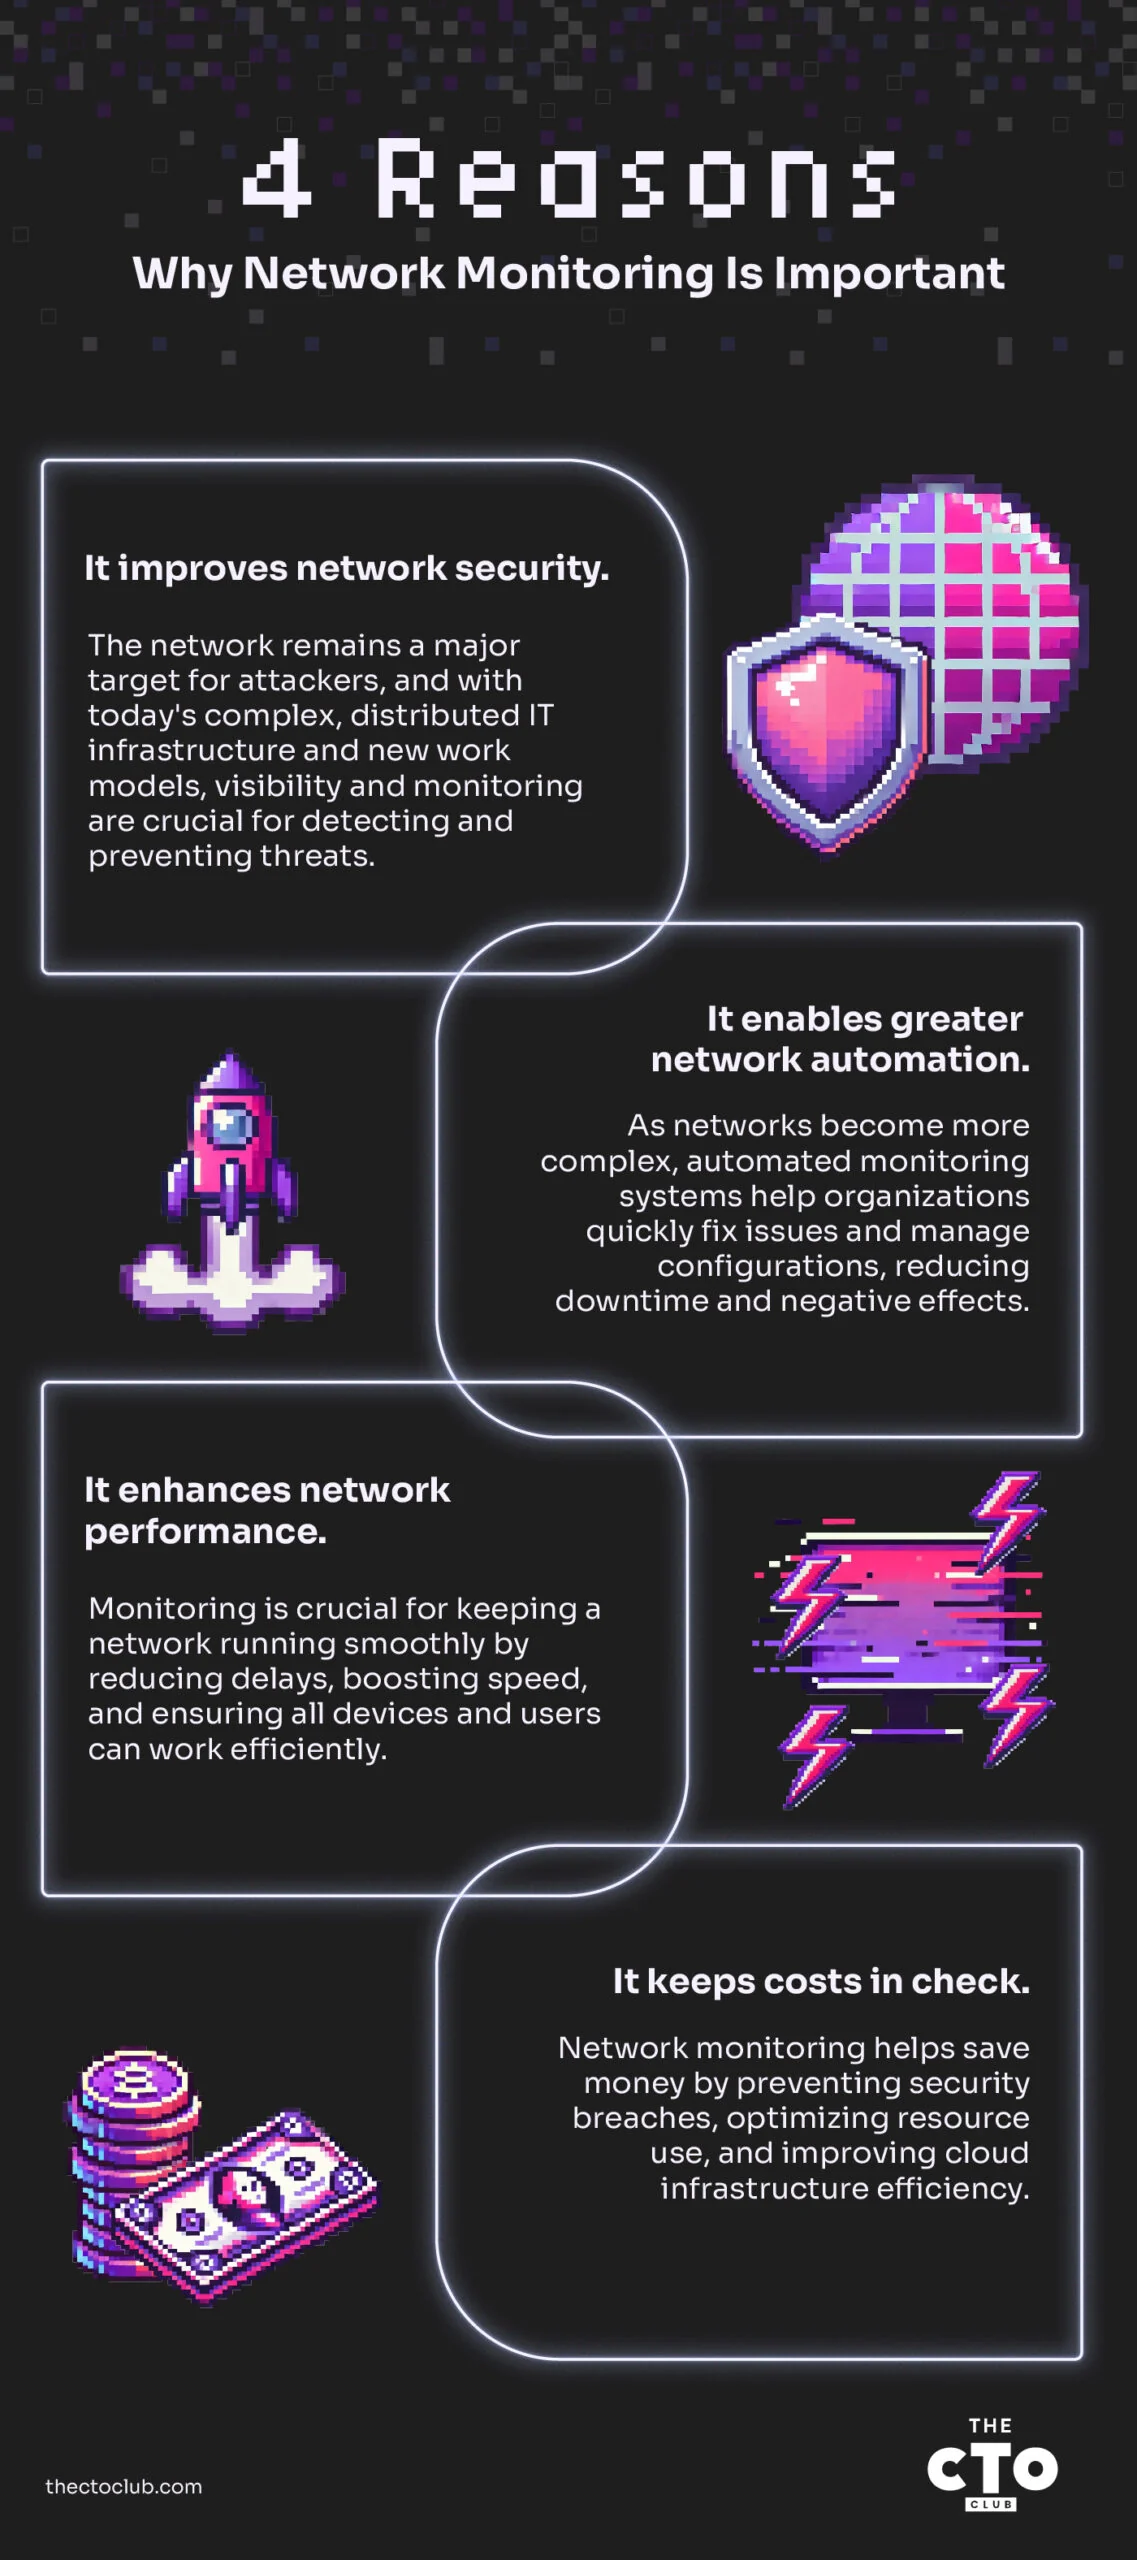
1. Det forbedrer nettverkssikkerheten. Nettverket har lenge vært en primær angrepsflate for angripere og andre ondsinnede aktører som ønsker å kompromittere en organisasjon. Det gjelder fortsatt. Det som har endret seg når det gjelder nettverkssikkerhet, er at nettverket – og IT-infrastrukturen mer generelt – er mer kompleks og distribuert enn noen gang.
Store endringer i driftsmodeller for IT (tenk for eksempel på skytjenester og allestedsnærværende mobile enheter) og arbeidsmåter (tenk for eksempel på fjernarbeid og hybride kontorer) gjør nettverkssynlighet og -overvåking enda viktigere. Helhetlige data om nettverksytelsen gjør det mulig for IT-team å definere hva «normal atferd» innebærer i nettverket – og deretter bli varslet, ofte med automatiserte svar allerede konfigurert, når nettverket avviker fra denne grunnlinjen.
Det finnes en grunnleggende sannhet innen nettverkssikkerhet: Du kan ikke beskytte det du ikke kjenner til eller kan se. Nettverkssynlighet og -overvåking er grunnleggende for å minimere sårbarheter og holde trusler på avstand. Effektiv nettverksovervåking går lenger enn grunnleggende målinger. Teknikker som avviksdeteksjon kan identifisere mistenkelig aktivitet som kan unnslippe tradisjonell regelbasert overvåking. Avviksdeteksjon fungerer ved å etablere grunnlinjer for nettverksatferd og flagge betydelige avvik som potensielle trusler.
Videre har trusseljakt en proaktiv tilnærming til å avdekke skjulte trusler i nettverket. Ved å analysere nettverksdata for avvik og mistenkelige mønstre kan IT-team identifisere og nøytralisere potensielle sikkerhetsbrudd før de eskalerer til alvorlige hendelser.
«Det handler om å vite at denne delen av nettverket ikke er overbelastet», sier Somasundaram. «Det handler om å vite at svært intelligente angripere med automatisering ikke oppdager noe ved organisasjonen din som en svakhet som retter oppmerksomheten og ressursene deres mot nettverket ditt.»
2. Det muliggjør mer nettverksautomatisering. Ettersom nettverksinfrastrukturen har blitt mer mangfoldig, distribuert og kompleks, er en av de største utfordringene med overvåking at de fleste organisasjoner ikke kan holde oversikt over alt manuelt.
Moderne nettverksovervåkingssystemer muliggjør langt mer automatisering, både når det gjelder varsler og hvordan disse varslene håndteres og utbedres, samt kritiske funksjoner som konfigurasjonsstyring. Når nettverksproblemer oppstår – og det vil de gjøre – kan automatisering redusere responstidene og få nettverket raskere tilbake til ønsket tilstand, slik at negative konsekvenser minimeres.
3. Det forbedrer nettverksytelsen. Overvåking er også avgjørende for å sikre effektiv nettverksytelse. Omfattende data om nettverksytelsen bidrar til å identifisere muligheter for å redusere forsinkelse, øke båndbredden og sikre at alt og alle som kobler seg til et nettverk for å utføre oppgavene sine – fra enheter til mennesker – kan gjøre det optimalt.
4. Det holder kostnadene under kontroll. La oss et øyeblikk gå tilbake til punkt 1: Sikkerhetsbrudd i nettverket er kostbare, både økonomisk og omdømmemessig. Å minimere dem er i seg selv et kostnadsbesparende tiltak. Nettverksovervåking gir imidlertid også andre mulige besparelser. Den kan for eksempel identifisere underutnyttet eller overutnyttet IT-infrastruktur, som CPU og andre ressurser, slik at nettverksadministratorer kan redusere sløsing og øke produktiviteten. Å samle inn ytelsesdata og målinger og analysere dem for uutnyttede muligheter er ganske enkelt god forretningsdrift – og det blir mulig gjennom en smart strategi for nettverksovervåking.
Bransjeinnsikt
«All innsikt som kan optimalisere vedlikehold, utsette utrangering eller forbedre ytelsen basert på data fra nettverksovervåking, påvirker resultatet positivt», sier Somasundaram. Han legger til at effektiv nettverksovervåking også er nyttig for skyinfrastruktur, der hver CPU-syklus, byte og bruk av båndbredde står på den månedlige regningen.
«Viktigst av alt er imidlertid at sikker og effektiv nettverksovervåking sørger for at alt det gode arbeidet i enhver organisasjon – og kunnskapsarbeidet og de automatiserte prosessene – ikke hindres av noe såpass enkelt som nettverket.”
Mer enn oppetid: Viktige nettverksmålinger du bør vurdere
Selv om det er avgjørende å sikre grunnleggende nettverksfunksjonalitet, går effektiv nettverksovervåking i 2026 enda dypere. Det er ikke nok å vite om nettverket er oppe eller nede for å optimalisere ytelsen og identifisere potensielle problemer på forhånd. Det er her overvåking av spesifikke nettverksmålinger blir avgjørende. Disse målingene gir verdifull innsikt i nettverkets tilstand og effektivitet, slik at du kan ta datadrevne beslutninger og unngå kostbare forstyrrelser.
- Båndbreddebruk: Mengden datatrafikk som flyter gjennom nettverket til enhver tid. Overvåking av båndbreddebruk gjør det mulig å identifisere potensielle flaskehalser, noe som er viktig for å optimalisere ressursfordelingen og sikre at nettverket har tilstrekkelig kapasitet til å håndtere fremtidig vekst. Selv om vanlig bruk varierer avhengig av organisasjonens størrelse og aktivitet, kan plutselige økninger tyde på uautorisert tilgang, problemer med applikasjoner eller overbelastede nettverkssegmenter.
- Hvorfor dette er viktig: Ved å angi terskelverdier og varsler for båndbreddebruk kan du bli varslet om potensielle problemer før de forstyrrer brukeropplevelsen eller kritiske applikasjoner.
- Forsinkelse: Tiden det tar for data å bevege seg fra ett punkt i nettverket til et annet. Høy forsinkelse kan ha stor innvirkning på brukeropplevelsen, særlig for applikasjoner som krever respons i sanntid. Akseptable terskelverdier for forsinkelse avhenger av applikasjonstypen, men generelt er lavere forsinkelse å foretrekke. Overvåking av forsinkelse gjør det mulig å identifisere potensielle problemer som kan forårsake forsinkelser, for eksempel overbelastede nettverkssegmenter, maskinvarebegrensninger eller geografisk avstand mellom brukere og ressurser.
- Hvorfor dette er viktig: Ved å håndtere disse problemene proaktivt kan du sikre optimal ytelse for brukerne og applikasjonene dine.
- Feilrater: Ikke alle datapakker når frem til bestemmelsesstedet uten problemer. Nettverksfeil kan oppstå av flere årsaker, for eksempel maskinvarefeil, signalforstyrrelser eller programvarefeil. Overvåking av feilrater hjelper deg med å identifisere trender og potensielle problemer i nettverksinfrastrukturen. Det finnes ulike typer feil, og hver av dem har egne konsekvenser. Høy pakktaprate kan for eksempel tyde på sviktende nettverksmaskinvare eller overbelastede forbindelser.
- Hvorfor dette er viktig: Ved å forstå de ulike feiltypene og overvåke hvor ofte de oppstår, kan du finne potensielle problemer og iverksette korrigerende tiltak før de utvikler seg til større driftsavbrudd.
Eksempler fra virkeligheten på effektiv nettverksovervåking
Nettverksovervåking er ikke bare teoretisk; det gir konkrete fordeler for virksomheter i ulike bransjer. Her er et par eksempler fra virkeligheten som viser effekten av effektiv nettverksovervåking:
- Stor detaljhandelsaktør unngår kollaps på Black Friday
Se for deg den potensielle katastrofen for en stor nettforhandler som opplever et nettverksbrudd på Black Friday, en av årets travleste handledager. Dette scenariet var nær ved å bli virkelighet for en stor detaljhandelsvirksomhet. Takket være det robuste nettverksovervåkingssystemet deres klarte de imidlertid å avverge en potensiell katastrofe.
Overvåkingssystemet registrerte en gradvis økning i båndbreddebruken gjennom dagen. Ved å analysere historiske data og angi egendefinerte terskelverdier identifiserte nettverksteamet denne økningen som uvanlig sammenlignet med de vanlige trafikkmønstrene på Black Friday. Dette tidlige varselet gjorde det mulig for dem å undersøke saken raskt og oppdage en defekt nettverkssvitsj som nærmet seg kapasitetsgrensen. Svitsjen ble skiftet ut umiddelbart, før den kunne bli overbelastet og forårsake et omfattende driftsavbrudd.
Denne proaktive tilnærmingen, som ble muliggjort av effektiv nettverksovervåking, sparte virksomheten for millioner i tapt salg og et betydelig omdømmetap blant kundene.
- Sykehus sikrer kontinuitet i pasientbehandlingen
Det er avgjørende for sykehus å opprettholde et pålitelig nettverk for å kunne gi pasienter uavbrutt behandling. En helseinstitusjon tok i bruk en løsning for nettverksovervåking som ga sanntidsinnsikt i nettverksytelsen.
En kveld identifiserte overvåkingssystemet et avvik i forsinkelsen – responstiden for data som beveger seg gjennom nettverket. Videre undersøkelser avdekket en sviktende ruter i et kritisk nettverkssegment som var ansvarlig for å koble sammen medisinsk utstyr og elektroniske pasientjournaler. IT-teamet kunne isolere problemet og omdirigere trafikken før det påvirket pasientbehandlingen eller helsepersonalets tilgang til viktig informasjon.
Denne raske handlingen, som ble muliggjort av nettverksovervåking, sikret fortsatt problemfri drift av sykehusets IT-infrastruktur og kan ha reddet liv og forhindret forsinkelser i kritiske medisinske prosedyrer.
Slik setter du opp nettverksovervåkingssystemer og konfigurerer varsler
Så, nå vet du alt om beste praksis for nettverksovervåking, og du vil konfigurere og sette opp systemet ditt. Nettverksovervåkingssystemer finnes i ulike varianter, fra lokalt installert programvare til skybaserte løsninger. Den spesifikke oppsettsprosessen vil variere avhengig av hvilken plattform du velger. Jeg vil imidlertid dele en generell trinnvis veiledning for å komme i gang:
1. Velg nettverksovervåkingsløsning:
- Ta hensyn til behovene og budsjettet ditt. Skybaserte løsninger er enkle å bruke, men kan ha begrensninger når det gjelder tilpasning. Lokalt installerte løsninger gir større kontroll, men krever mer teknisk kompetanse for oppsett og vedlikehold.
2. Installer eller få tilgang til overvåkingsprogramvaren:
- Følg leverandørens instruksjoner for installasjon hvis du bruker en lokalt installert løsning. Skybaserte plattformer krever vanligvis at du oppretter en konto og logger inn.
3. Legg til enheter som skal overvåkes:
- De fleste løsninger tilbyr metoder for automatisk å oppdage enheter i nettverket. Du kan også legge til bestemte enheter manuelt ved hjelp av IP-adresse eller vertsnavn.
4. Konfigurer overvåkingsparametere:
- Definer hvilke måleverdier du vil overvåke for hver enhet (f.eks. båndbreddebruk, forsinkelse og pakketap).
- Angi terskler for varsler. Dette er utløsende punkter for varslinger når en bestemt måleverdi overskrider eller faller under en definert verdi.
Det er her en løsning som passer for alle, blir vanskelig.
De ideelle måleverdiene og tersklene vil variere avhengig av nettverkskonfigurasjonen, enhetstypene og virksomhetens behov. For eksempel kan akseptabel forsinkelse for en nettserver være annerledes enn for en sanntidsapplikasjon for videokonferanser.
Her er noen generelle beste praksiser for konfigurering av varsler:
- Start med et avgrenset sett: Ikke overveld deg selv med for mange varsler. Begynn med å overvåke kritiske måleverdier og enheter, og utvid deretter gradvis.
- Angi realistiske terskler: Unngå terskler som er for følsomme, og som utløser konstante varsler ved mindre svingninger.
- Prioriter varsler: Skill mellom kritiske varsler, advarsler og informasjonsvarsler basert på den potensielle virkningen.
- Definer handlinger for varsler: Bestem hva som skal skje når et varsel utløses (f.eks. e-postvarsling, SMS-melding eller automatiserte skript for feilsøking).
5. Test overvåkingssystemet:
- Simuler potensielle nettverksproblemer (f.eks. kunstig overbelastning av båndbredden) for å sikre at varsler fungerer som forventet.
Bygg et solid fundament
Enterprise-IT-nettverkenes natur har utvilsomt utviklet seg gjennom årene, men det grunnleggende behovet for å overvåke og administrere disse nettverkene har ikke gjort det – det er avgjørende for effektiv IT-administrasjon og en organisasjons generelle suksess.
Effektiv nettverksovervåking danner grunnlaget for bedre ytelse, sterkere sikkerhet og reduserte kostnader. Abonner på nyhetsbrevet fra The CTO Club for flere bransjenyheter og diskusjoner.