

I 10 migliori strumenti di conformità basati sull’IA nel 2026

Elenco ristretto dei migliori strumenti di conformità dell'IA


Gli strumenti di conformità dell'IA aiutano le aziende a monitorare, documentare e automatizzare la conformità alle normative, ai quadri di riferimento e ai controlli dei rischi relativi all'IA. Con un numero sempre maggiore di autorità di regolamentazione e clienti che richiedono prove della corretta gestione delle implementazioni dell'IA—per quanto riguarda privacy, sicurezza, trasparenza e standard in evoluzione—sono necessari sistemi progettati per controlli trasversali ai quadri di riferimento e per una supervisione in tempo reale.
In questa guida, ti aiuterò a trovare opzioni adatte ai moderni flussi di lavoro IT, così potrai soddisfare i requisiti normativi, sostenere la crescita aziendale e dimostrare il valore per l'azienda.
Perché fidarsi dei nostri consigli sui software
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Tabella comparativa degli strumenti di conformità dell'IA
Confronta prezzi e specifiche, fianco a fianco, degli strumenti inclusi nel mio elenco ristretto.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per la governance tra SOC 2 e i framework per l'IA | Demo gratuita + prova gratuita disponibili | A partire da $7,000/anno | Website | |
| 2 | Ideale per una visibilità unificata del rischio dell'IA e della privacy | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 3 | Ideale per la gestione GRC aziendale con rilevamento della deriva dei controlli | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 4 | Ideale per il GRC associato al rischio finanziario quantitativo | Dimostrazione gratuita disponibile | Prezzi su richiesta | Website | |
| 5 | Ideale per il monitoraggio dei controlli a ciclo chiuso | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 6 | Ideale per la governance dell'IA collegata alla norma ISO 42001 | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 7 | Ideale per l'automazione della conformità nativa DevSecOps | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 8 | Ideale per la governance dell'IA in oltre 35 framework | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 9 | Ideale per governare i sistemi di IA ai sensi dell'EU AI Act | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 10 | Ideale per evidenze GRC collegate all'impatto sui ricavi | Demo gratuita disponibile | Prezzi disponibili su richiesta | Website |
Recensioni degli strumenti di conformità dell'IA
Di seguito sono riportati riepiloghi dettagliati di ogni piattaforma \u003cspan style=\u0022letter-spacing: 0.1px;\u0022\u003einclusa nel mio elenco ristretto, con le caratteristiche principali, i prezzi, i vantaggi e gli svantaggi per aiutarti a trovare quella migliore.\u003c/span\u003e
Ideale per la governance tra SOC 2 e i framework per l'IA
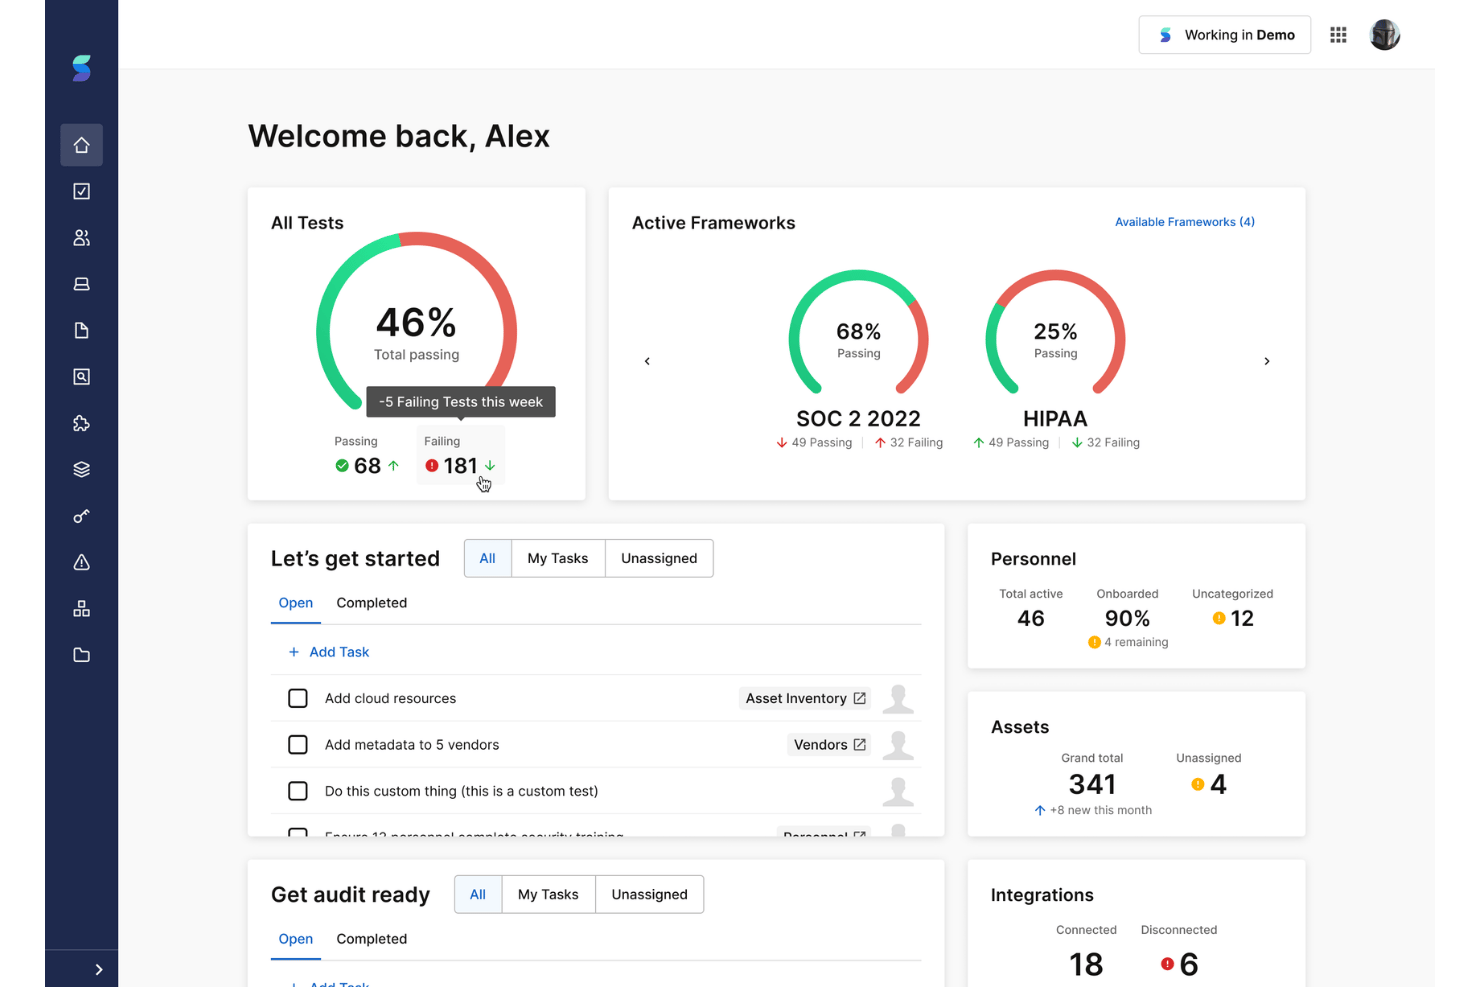
Secureframe è una piattaforma di conformità basata sull'intelligenza artificiale che automatizza la raccolta delle evidenze, il monitoraggio dei controlli, la valutazione dei rischi e la documentazione delle policy per oltre 35 framework, tra cui SOC 2, ISO 27001, HIPAA, NIST AI RMF, ISO 42001 e l'EU AI Act.
Per chi è più indicato Secureframe?
Secureframe è particolarmente adatto ai team di sicurezza e conformità di aziende in fase di crescita e di medie dimensioni che devono gestire gli obblighi di conformità dell'IA insieme a framework tradizionali come SOC 2 e ISO 27001.
Perché ho scelto Secureframe
Ho scelto Secureframe perché è una delle poche piattaforme che considera la governance dell'IA un obbligo di conformità prioritario, non un aspetto secondario. Supporta nativamente NIST AI RMF, ISO 42001 ed EU AI Act insieme a SOC 2, con mappature dei controlli predefinite per tutti e tre. Comply AI for Control Mapping collega quindi questi controlli specifici per l'IA al tuo programma SOC 2 o ISO 27001 esistente, evitando di duplicare il lavoro tra i diversi framework.
Funzionalità principali di Secureframe
- Comply AI for policies: Utilizza l'intelligenza artificiale generativa per redigere e perfezionare le policy di sicurezza e conformità, con un editor di testo basato sull'IA per regolare tono e livello di specificità.
- Comply AI for risk: Accetta una descrizione del rischio come input e produce automaticamente un punteggio di rischio inerente, un piano di trattamento e un punteggio di rischio residuo.
- Agente Secureframe: Raccoglie direttamente dagli endpoint le evidenze di conformità a livello di dispositivo, da utilizzare nei test automatizzati dei controlli e nelle verifiche degli auditor.
- Programma per i partner di audit: Mette in contatto i clienti con studi CPA selezionati tramite una console condivisa per gli auditor e una sala dati per la revisione delle evidenze.
Integrazioni di Secureframe
Secureframe offre oltre 300 integrazioni native, tra cui AWS, Microsoft Teams, Google Cloud Platform, GitHub, Jira, Linear, Asana e ClickUp. Supporta inoltre un'API REST per le integrazioni personalizzate.
Pros and Cons
Pros:
- Supporta l'EU AI Act e ISO 42001
- Validazione delle evidenze basata sull'IA per gli audit
- Integra il calcolo del punteggio di rischio e la correzione automatizzata
Cons:
- Il prezzo di rinnovo può aumentare significativamente
- Per alcuni controlli sono necessari caricamenti manuali delle evidenze
OneTrust
Ideale per una visibilità unificata del rischio dell'IA e della privacy
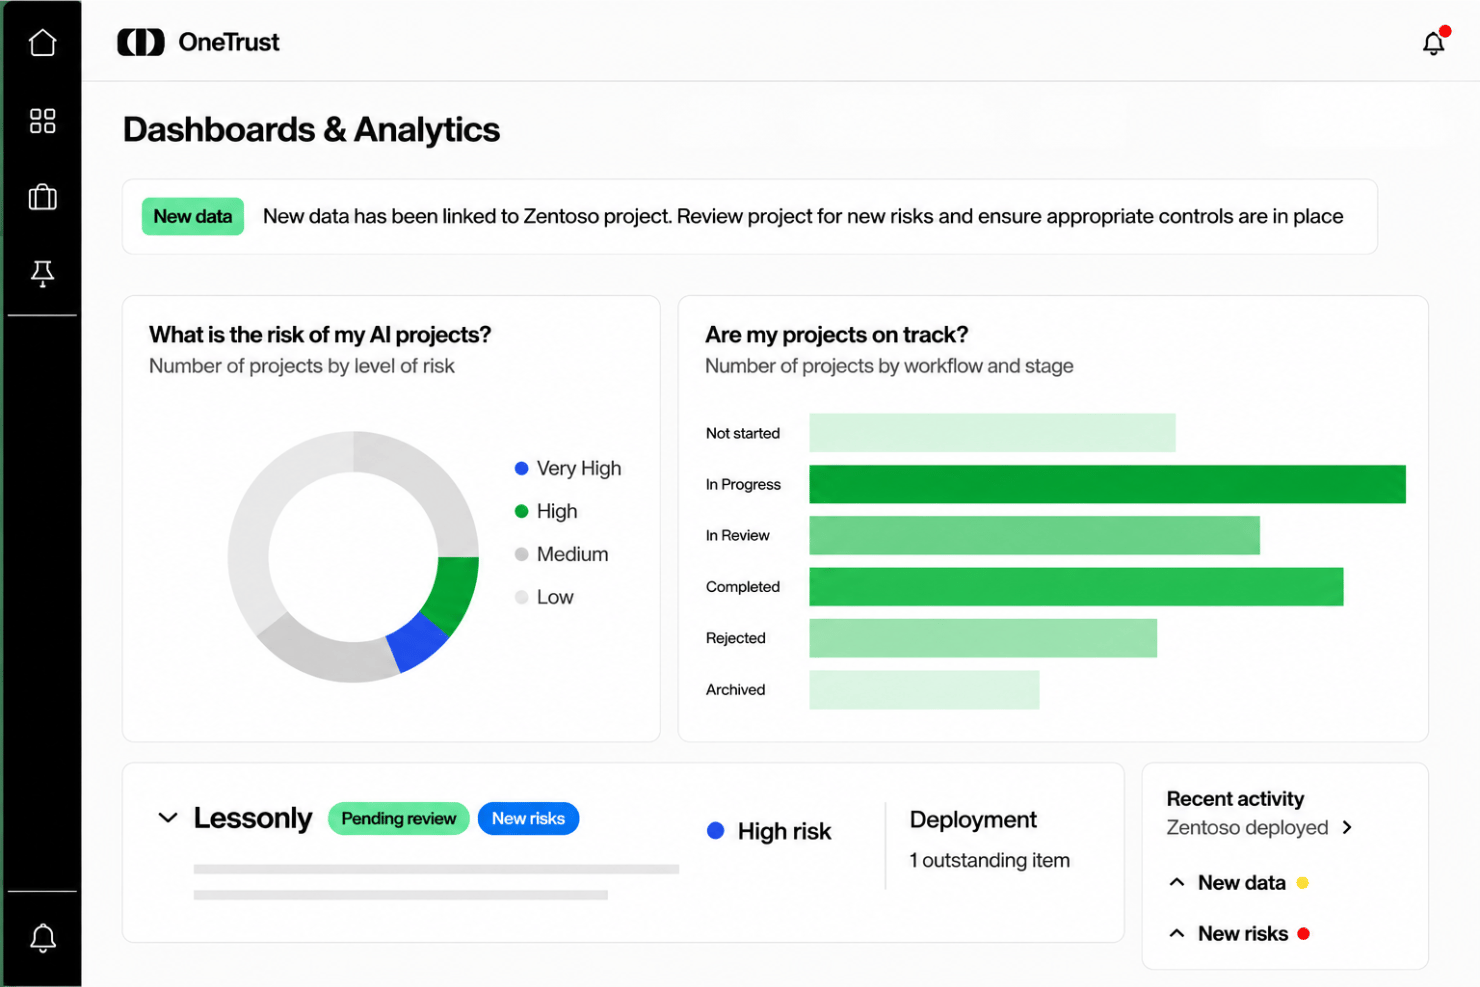
OneTrust è una piattaforma di governance e conformità dell'IA che centralizza la gestione dell'inventario dell'IA, la valutazione dei rischi secondo più quadri, la raccolta automatizzata delle evidenze e il monitoraggio delle modifiche normative nei domini della privacy, del rischio tecnologico e delle terze parti.
Per chi è più adatto OneTrust?
OneTrust è particolarmente adatto alle grandi aziende che necessitano di un'unica piattaforma per gestire la governance dell'IA, il rischio per la privacy e la conformità rispetto a più quadri normativi contemporaneamente.
Perché ho scelto OneTrust
OneTrust si è guadagnato un posto nella mia lista ristretta perché nessun'altra piattaforma collega il rischio dell'IA, l'esposizione della privacy e la conformità normativa in un'unica visualizzazione integrata come fa questa. Apprezzo in particolare il monitoraggio durante l'esecuzione offerto dal modulo Governance dell'IA su Amazon Bedrock, Azure AI Foundry e Databricks, che mette in evidenza l'utilizzo dei modelli, i segnali di sicurezza e le violazioni delle barriere di sicurezza in produzione, anziché solo al momento della valutazione. Abbinando questa funzione al monitoraggio di DataGuidance delle normative sull'IA in oltre 300 giurisdizioni ogni giorno, si ottiene una visione aggiornata sia del rischio interno legato all'IA sia del panorama normativo esterno in continua evoluzione.
Funzionalità principali di OneTrust
- Gestore delle policy dell'IA: applica in tempo reale le policy relative alle richieste e ai risultati nei sistemi di IA, con controlli integrati per filtraggio, blocco, oscuramento e inoltro.
- Agente di risposta alle violazioni della privacy: automatizza i flussi di lavoro per l'indagine sulle violazioni, mappa le giurisdizioni interessate e precompila i report di notifica normativa utilizzando l'IA agentica.
- Governance degli agenti: registra gli agenti di IA con finalità definite, verifica gli ambienti del Model Context Protocol e governa le autorizzazioni dei flussi di lavoro multi-agente.
- Copilota DataGuidance: traduce gli aggiornamenti normativi quotidiani di oltre 300 giurisdizioni in flussi di lavoro di conformità attuabili direttamente all'interno della piattaforma.
Integrazioni di OneTrust
OneTrust offre oltre 100 connettori preconfigurati, tra cui Adobe, Snowflake, Microsoft 365, Google Cloud, Asana, Kafka, Databricks, Okta e RiskRecon. Fornisce inoltre API e SDK per supportare integrazioni personalizzate.
Pros and Cons
Pros:
- Monitora il rischio dell'IA negli ambienti di produzione
- Mappa i controlli a oltre 55 quadri globali
- Informazioni e orientamento normativo ai vertici del settore
Cons:
- Configurazione complessa per i flussi di lavoro tra moduli
- Alcuni utenti hanno segnalato tempi di risposta dell'assistenza prolungati

Archer
Ideale per la gestione GRC aziendale con rilevamento della deriva dei controlli
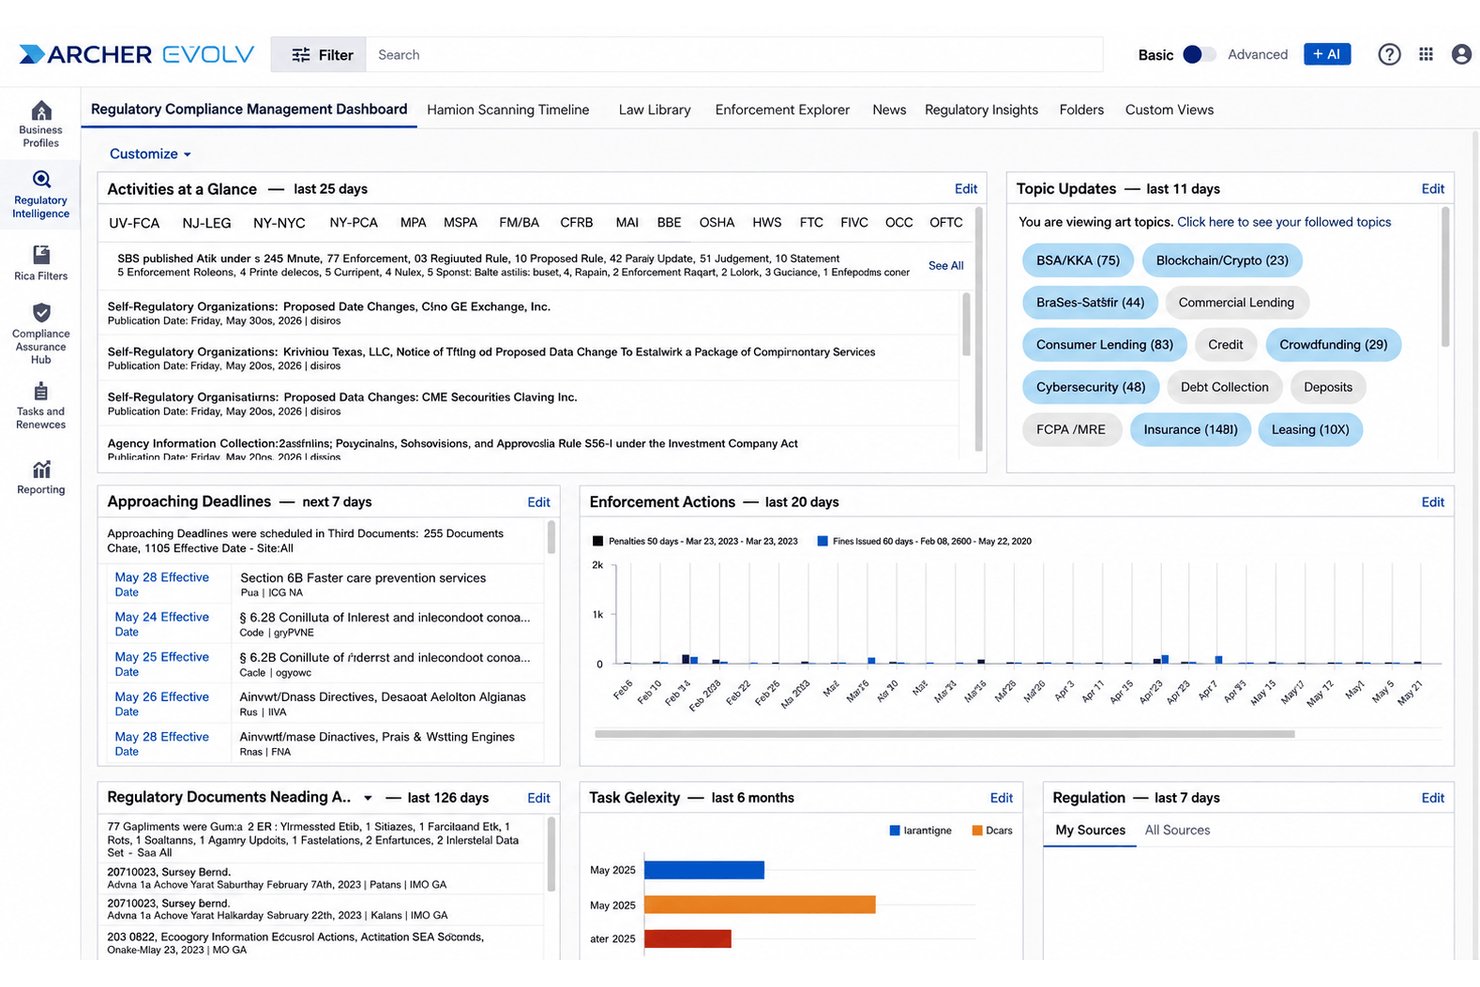
Archer è una piattaforma GRC aziendale che combina il monitoraggio continuo dei controlli, la raccolta automatizzata delle evidenze, la mappatura della conformità su più framework, la valutazione dei rischi basata sull'intelligenza artificiale e un modulo dedicato alla governance dell'intelligenza artificiale per la gestione degli inventari dei modelli e degli obblighi normativi.
Per chi è più adatto Archer?
Archer è progettato per grandi aziende e settori regolamentati, come i servizi finanziari, la sanità e il settore pubblico, in cui le funzioni di rischio IT, conformità e audit devono operare da un'unica piattaforma profondamente integrata.
Perché ho scelto Archer
Archer si è guadagnato un posto nella mia selezione per il modo in cui gestisce il rilevamento della deriva dei controlli dell'intelligenza artificiale all'interno di un ambiente GRC aziendale completo. Il suo modulo di monitoraggio continuo dei controlli esegue verifiche quasi in tempo reale su cloud, identità e sistemi IT, segnalando immediatamente quando un controllo non è più allineato a framework come SOC 2, NIST CSF o FedRAMP. Apprezzo anche il fatto che i suoi modelli GRC di intelligenza artificiale appositamente progettati instradino automaticamente le attività di correzione quando emergono lacune, evitando che il processo si blocchi in attesa di un triage manuale.
Funzionalità principali di Archer
- IA per l'estrazione degli obblighi: Converte testi normativi complessi in un massimo di 10.000 obblighi strutturati e tracciabili, raggruppati per la revisione.
- Modellazione predittiva dei rischi: Archer Evolv Risk quantifica l'esposizione nei domini del rischio operativo, IT e di terze parti, assegnando la priorità in base all'impatto finanziario.
- Gestione del ciclo di vita dei fornitori: Gestisce il rischio di terze parti dall'acquisizione e dall'assegnazione dei livelli fino all'adeguata verifica, al monitoraggio continuo e alla dismissione.
- Gestione del ciclo di vita delle politiche: Supporta la redazione, la revisione, l'approvazione e la pubblicazione delle politiche, con il monitoraggio delle eccezioni collegato alle date di scadenza.
Integrazioni di Archer
Archer offre integrazioni con AWS, Azure, Konexus, Trustero AI, Slack e Microsoft OneDrive. È inoltre disponibile un'API per le integrazioni dei clienti.
Pros and Cons
Pros:
- L'IA rileva in tempo reale la deriva dei controlli di conformità
- Libreria di controlli allineata all'EU AI Act inclusa
- La mappatura tra più framework riduce il lavoro duplicato sulla conformità
Cons:
- L'interfaccia utente non è intuitiva
- La redazione delle politiche con l'IA generativa è in ritardo rispetto alla concorrenza
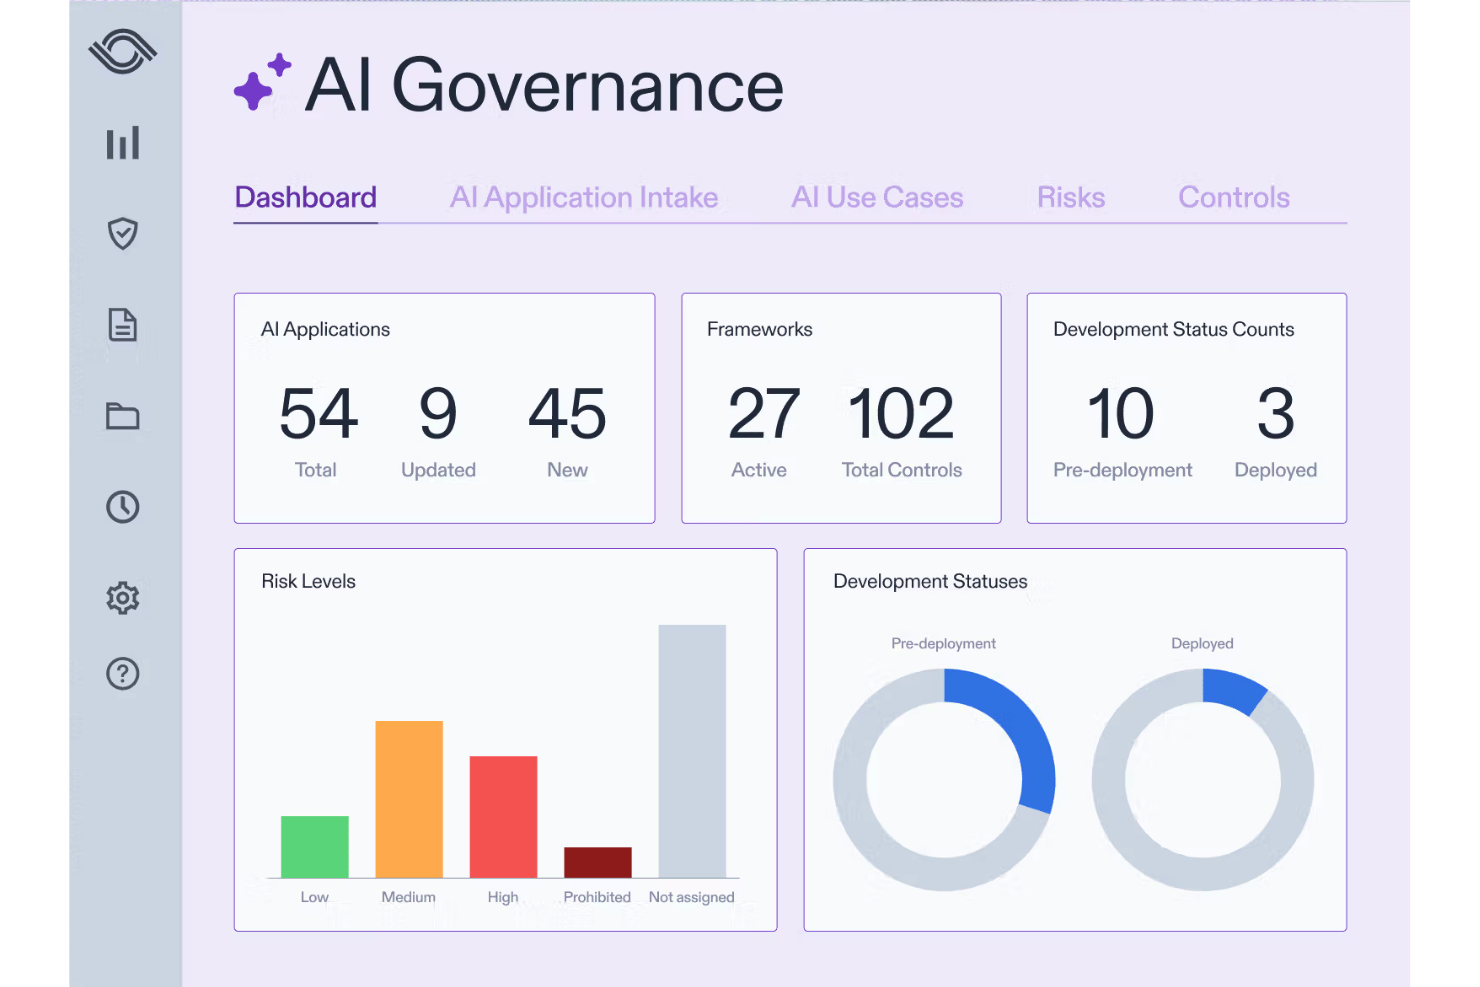
Optro è una piattaforma GRC basata sull'IA che unifica il monitoraggio dei controlli di conformità, l'audit interno, l'analisi quantitativa dei rischi e la governance dell'IA su oltre 30 quadri normativi predefiniti.
Per chi è più adatto Optro?
Optro è adatto ai team aziendali di conformità e gestione dei rischi che hanno bisogno di collegare direttamente i controlli GRC all'analisi quantitativa del rischio finanziario, in particolare quando audit, gestione dei rischi e governance dell'IA devono risiedere in un'unica piattaforma.
Perché ho scelto Optro
Ho scelto Optro come una delle soluzioni migliori perché è l'unica piattaforma GRC che ho visto collegare direttamente i controlli di conformità all'analisi quantitativa del rischio finanziario utilizzando simulazioni Monte Carlo e la metodologia Bowtie. Ciò significa che, quando emerge una vulnerabilità, l'IA di Optro genera una descrizione che ne spiega l'impatto finanziario, non soltanto un punteggio di gravità tecnica. Il suo livello di monitoraggio continuo dei controlli si integra con oltre 30 quadri predefiniti, tra cui la Legge sull'IA dell'UE e la ISO 42001, per segnalare le lacune nei controlli in tempo reale.
Caratteristiche principali di Optro
- Redazione tramite IA addestrata sul GRC: Genera descrizioni dei rischi, descrizioni dei controlli e procedure di verifica per gli audit utilizzando modelli di IA addestrati su dati specifici del GRC.
- Mappatura incrociata del quadro unificato di conformità: Mappa un singolo controllo su più quadri contemporaneamente, includendo SOC 2, ISO 27001, FedRAMP, DORA e altri.
- Monitoraggio degli indicatori chiave di rischio in tempo reale: Tiene traccia degli indicatori chiave di rischio con avvisi automatici quando le soglie vengono superate nella piattaforma di gestione dei rischi connessa.
- Generazione di descrizioni del rischio informatico: Genera spiegazioni su come specifiche vulnerabilità influiscono sul livello di sicurezza e sull'esposizione finanziaria di un'organizzazione.
Integrazioni di Optro
Optro offre integrazioni con strumenti come AWS, Jira, ServiceNow e Workday. Per flussi di lavoro personalizzati sui dati, mette a disposizione API REST/SCIM e un server MCP.
Pros and Cons
Pros:
- Analisi quantitativa dei rischi collegata ai controlli
- Copre più quadri di conformità normativa
- Mappatura in tempo reale dell'impatto delle modifiche normative
Cons:
- Nessun portale integrato per la fiducia dei clienti
- La raccolta di alcune prove richiede ancora l'inserimento manuale
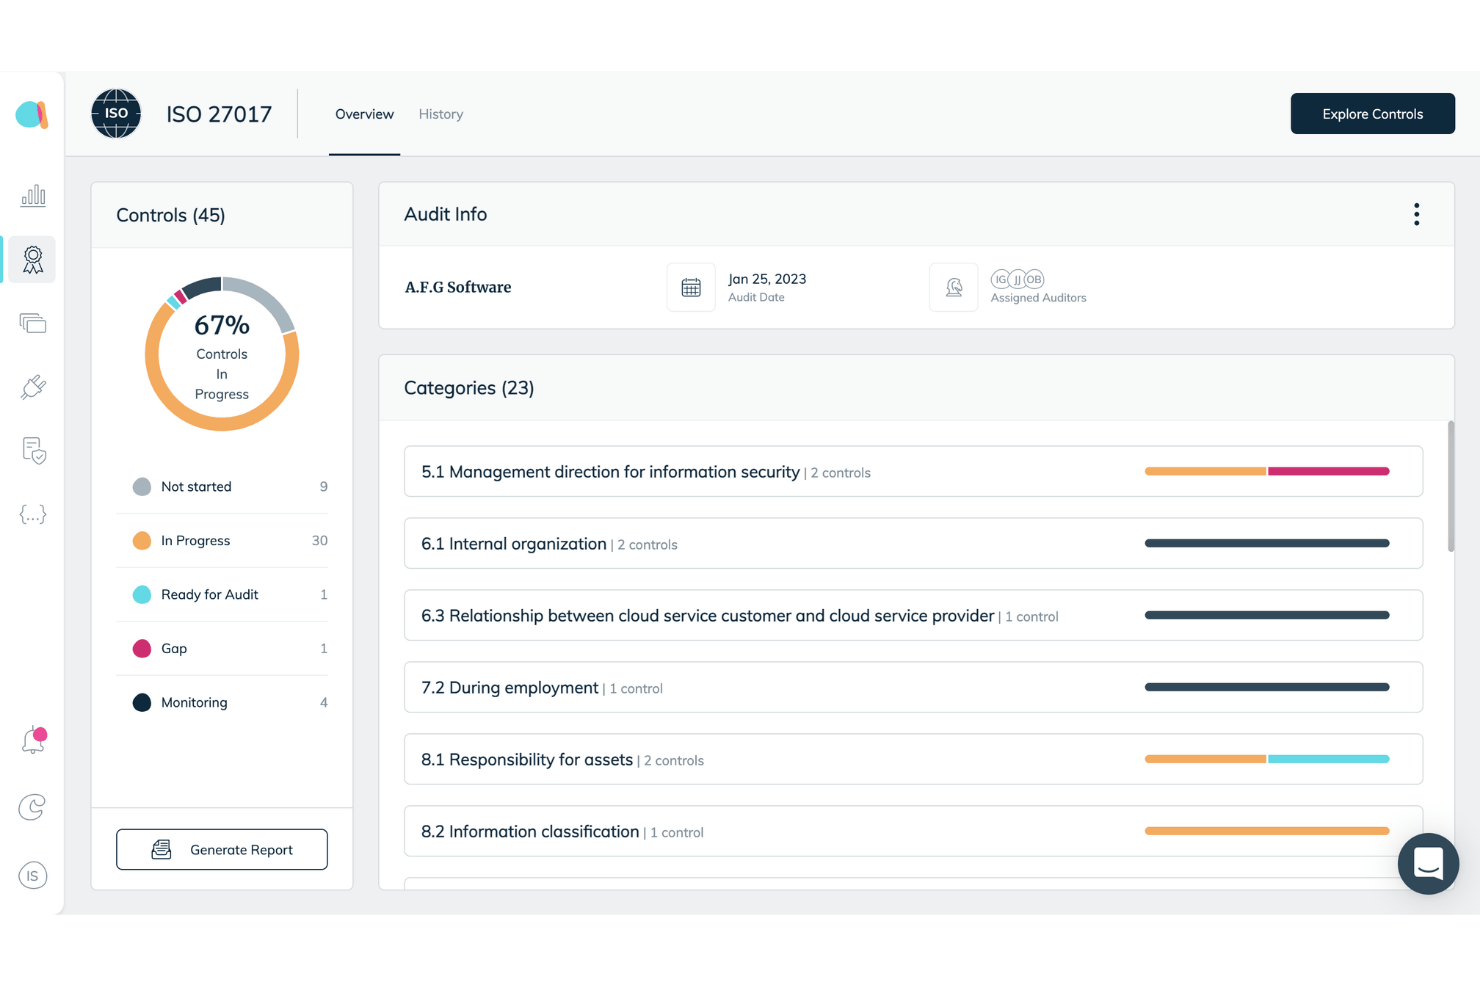
Anecdotes è uno strumento GRC basato su agenti che gestisce il monitoraggio continuo dei controlli, la raccolta automatizzata delle evidenze, la mappatura della conformità su più framework, la gestione del rischio aziendale e la valutazione del rischio di terze parti.
A chi è più adatto Anecdotes?
Anecdotes è particolarmente adatto ai team di sicurezza e conformità delle aziende di medie e grandi dimensioni che gestiscono framework normativi in ambienti complessi e composti da più entità.
Perché ho scelto Anecdotes
Anecdotes si è guadagnato un posto nella mia lista ristretta perché il suo monitoraggio continuo dei controlli basato su agenti (A-CCM) non si limita a segnalare le lacune nei controlli: le colma. Quando A-CCM rileva, ad esempio, che l'autenticazione MFA è disabilitata in Azure AD, crea automaticamente un ticket Jira, notifica il responsabile tramite Slack e verifica nuovamente la correzione prima di aggiornare il registro dei rischi. Apprezzo molto anche il modulo di protezione delle policy, che confronta continuamente le policy attive con le evidenze reali tra un ciclo di revisione e l'altro, facendo emergere lacune di implementazione che le revisioni periodiche normalmente non rilevano.
Caratteristiche principali di Anecdotes
- Gestione del rischio aziendale basata su agenti (A-ERM): ricalcola automaticamente i punteggi del rischio residuo quando cambiano i controlli collegati, con mappatura bidirezionale tra rischi e controlli e registri dei rischi personalizzabili.
- Motore dei dati: raccoglie evidenze strutturate dai sistemi connessi, inclusi metadati, marcature temporali e ID delle origini, in un formato accettato dalle quattro grandi società di revisione.
- Studio degli agenti: crea agenti IA personalizzati che rispondono a scenari di conformità specifici oltre a quelli disponibili nella libreria standard di agenti.
- Centro di affidabilità: riflette in tempo reale lo stato delle certificazioni e dei controlli, con accesso agli NDA basato su DocuSign e controlli degli accessi.
Integrazioni di Anecdotes
Anecdotes offre oltre 230 integrazioni native, tra cui AWS, Microsoft Entra ID, Okta, GitHub, Jira, Salesforce e CrowdStrike. Offre inoltre un'API e supporta MCP per la connettività personalizzata.
Pros and Cons
Pros:
- L'IA corregge automaticamente le lacune di conformità rilevate
- Il modulo delle policy verifica l'implementazione effettiva, non solo la documentazione
- L'analisi dei rischi collega evidenze, controlli e framework
Cons:
- Nessuna automazione per i questionari di sicurezza in entrata
- Per i rapporti di revisione personalizzati è spesso necessario il supporto del fornitore

Sprinto
Ideale per la governance dell'IA collegata alla norma ISO 42001
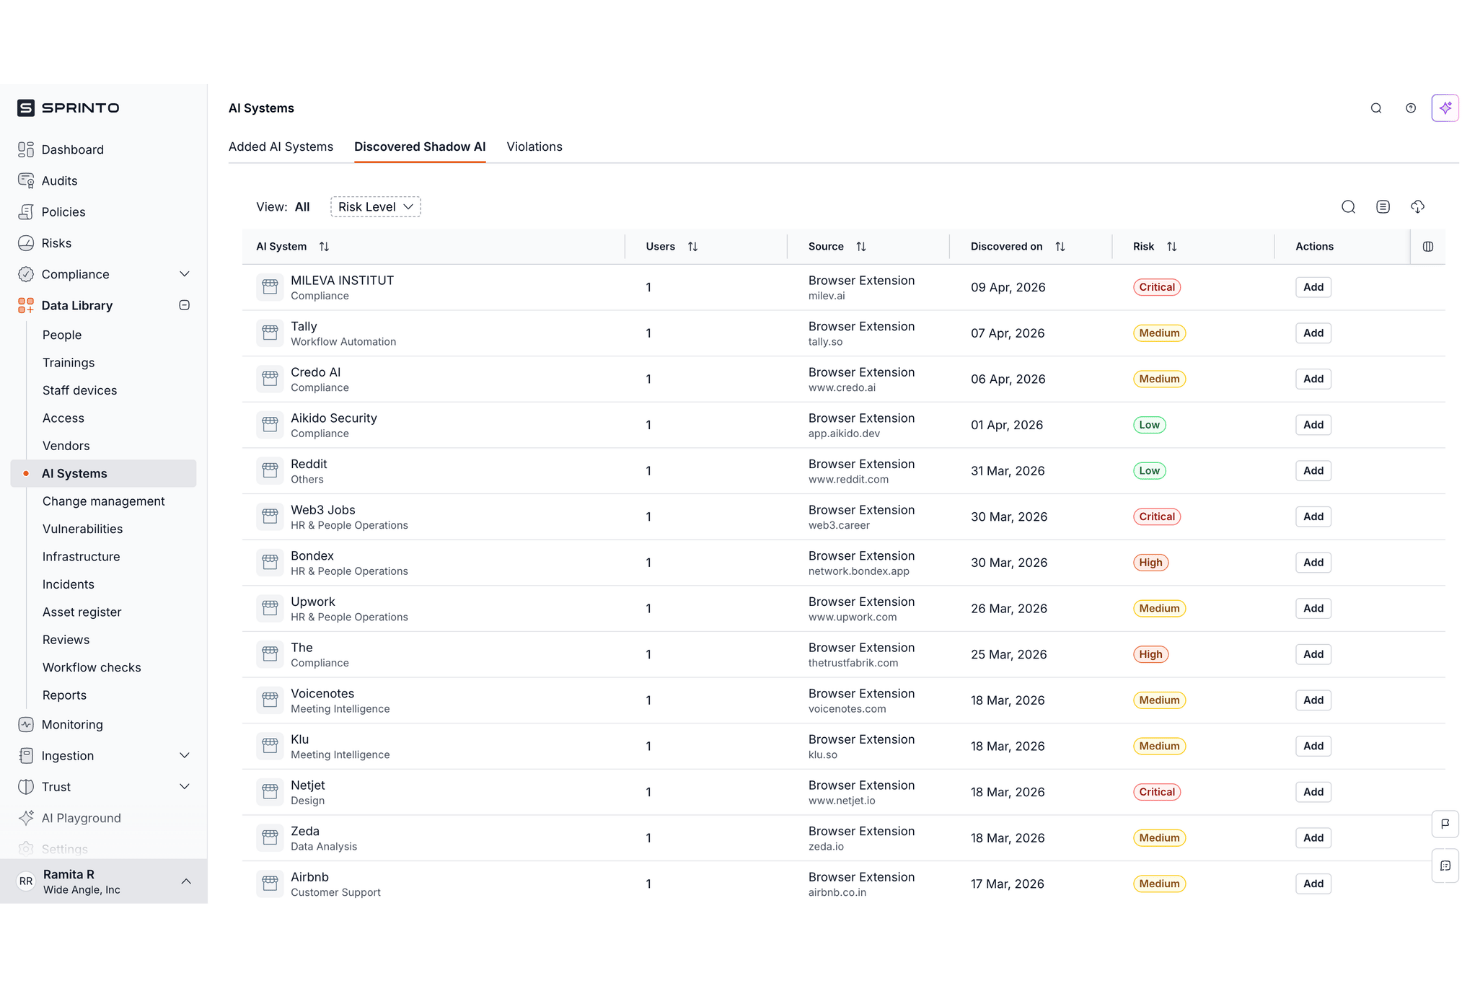
Sprinto è una piattaforma GRC nativa per l'IA che automatizza la raccolta delle evidenze, il monitoraggio dei controlli, il calcolo del punteggio di rischio e la documentazione della conformità in oltre 200 quadri normativi, inclusi standard specifici per l'IA come ISO 42001 e il Regolamento europeo sull'IA.
Per chi è più adatto Sprinto?
Sprinto è particolarmente adatto ai team di sicurezza e conformità di aziende di medie dimensioni fino alle grandi imprese che devono governare i sistemi interni di IA insieme ai flussi di lavoro GRC tradizionali.
Perché ho scelto Sprinto
Sprinto è entrato nella mia rosa di scelte perché il suo modulo dedicato alla governance dell'IA fa qualcosa che poche piattaforme GRC riescono effettivamente a fare: collega l'inventario aggiornato dei sistemi di IA direttamente al Regolamento europeo sull'IA e al NIST AI RMF. Apprezzo in particolare il modo in cui individua l'adozione non autorizzata dell'IA in tutta l'organizzazione e classifica ogni sistema in base al livello di rischio dei dati, evitando di dover catalogare manualmente gli strumenti. L'Agente di rilevamento delle lacune nelle evidenze segnala quindi in modo proattivo le evidenze mancanti o obsolete prima ancora che un auditor possa esaminarle.
Funzionalità principali di Sprinto
- Automazione dei questionari di sicurezza dell'IA: Utilizza i precedenti DDQ, le policy e le evidenze degli audit per preparare automaticamente le risposte ai questionari dei fornitori ricevuti, in formati come Excel, CSV e portali accessibili dal browser.
- Portale per gli auditor: Consente agli auditor esterni di accedere alle evidenze, esaminare i controlli e inviare richieste di approfondimento, eliminando gli scambi basati su fogli di calcolo.
- Modulo Impegni unificati: Collega i requisiti sovrapposti di più quadri normativi a un unico insieme di controlli unificati, riducendo il lavoro duplicato per la conformità.
- Aree per la gestione di più entità: Consente di gestire programmi di conformità separati per diverse unità aziendali, aree geografiche o prodotti da un'unica dashboard, senza mescolare i rispettivi ambienti di controllo.
Integrazioni di Sprinto
Sprinto si integra con AWS, Adobe, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Airtable, Rippling e BambooHR. Supporta inoltre Zapier e un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Collega la conformità a più quadri normativi
- Include modelli di policy predefiniti e testati in audit
- Fornisce responsabili dedicati all'implementazione
Cons:
- Nessun accesso immediato alla piattaforma per i nuovi utenti
- I flussi di lavoro di conformità personalizzati richiedono il piano di crescita

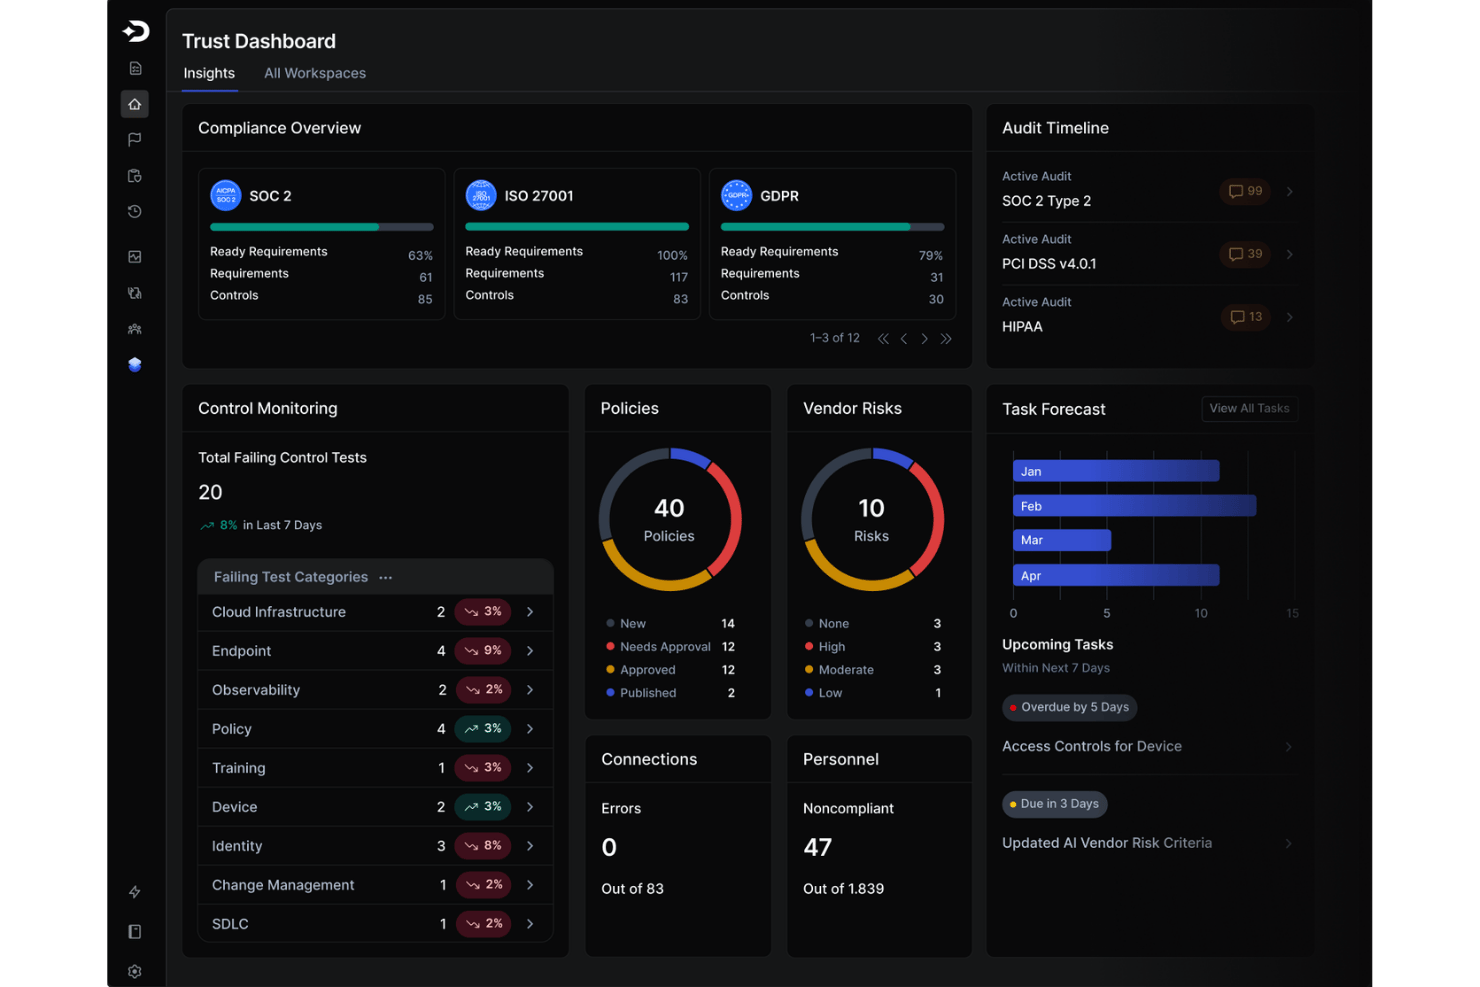
Drata è una piattaforma di automazione della conformità che offre monitoraggio dei controlli, raccolta automatizzata delle evidenze, valutazione dei rischi basata sull'IA e supporto per più framework in oltre 30 standard di conformità.
A chi è più adatta Drata?
Drata è particolarmente adatta alle organizzazioni guidate dall'ingegneria, in cui la conformità deve essere integrata nel flusso di lavoro di sviluppo, non affiancata ad esso.
Perché ho scelto Drata
Ho scelto Drata come una delle migliori perché è l'unica piattaforma che abbia visto trattare la conformità come un problema di ingegneria fin dalle fondamenta. La Conformità come codice analizza l'infrastruttura come codice in GitHub e Bitbucket durante lo sviluppo, quindi genera automaticamente richieste pull con la posizione esatta e la correzione per ogni errore, individuando le lacune prima che arrivino in produzione. Apprezzo molto anche il modulo Governance degli agenti IA, che individua ogni agente IA in esecuzione nel tuo ambiente e applica le policy prima dell'esecuzione delle azioni degli agenti, producendo registri di livello audit mappati sulla norma ISO 42001 e sulla Legge dell'UE sull'IA.
Funzionalità principali di Drata
- Hub degli audit: consente agli auditor esterni di esaminare le evidenze, inviare richieste e gestire le approvazioni senza scambi di e-mail o fogli di calcolo.
- Assistenza IA ai questionari: prepara bozze di risposta ai questionari di sicurezza (CAIQ, SIG, VSAQ e DDQ personalizzati) attingendo dalla tua base di conoscenze interna e dal Centro di fiducia.
- Portale del Centro di fiducia: pubblica il tuo livello di sicurezza e consente ai potenziali clienti di richiedere documenti sotto NDA senza coinvolgere il tuo team.
- Valutazione TPRM agentica: recupera autonomamente i documenti dei fornitori, li valuta in base ai tuoi criteri, genera domande di approfondimento e produce risultati della valutazione con punteggio di rischio.
Integrazioni di Drata
Drata offre oltre 300 integrazioni native, tra cui AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, 1Password, ADP, Atlassian, Slack e Microsoft Teams. Fornisce inoltre un'API per connessioni personalizzate.
Pros and Cons
Pros:
- Evita attività duplicate testando i controlli
- Offre collaborazione in tempo reale con gli auditor
- Elimina ore di raccolta manuale delle evidenze
Cons:
- La Governance degli agenti IA non è generalmente disponibile
- Interfaccia utente poco intuitiva
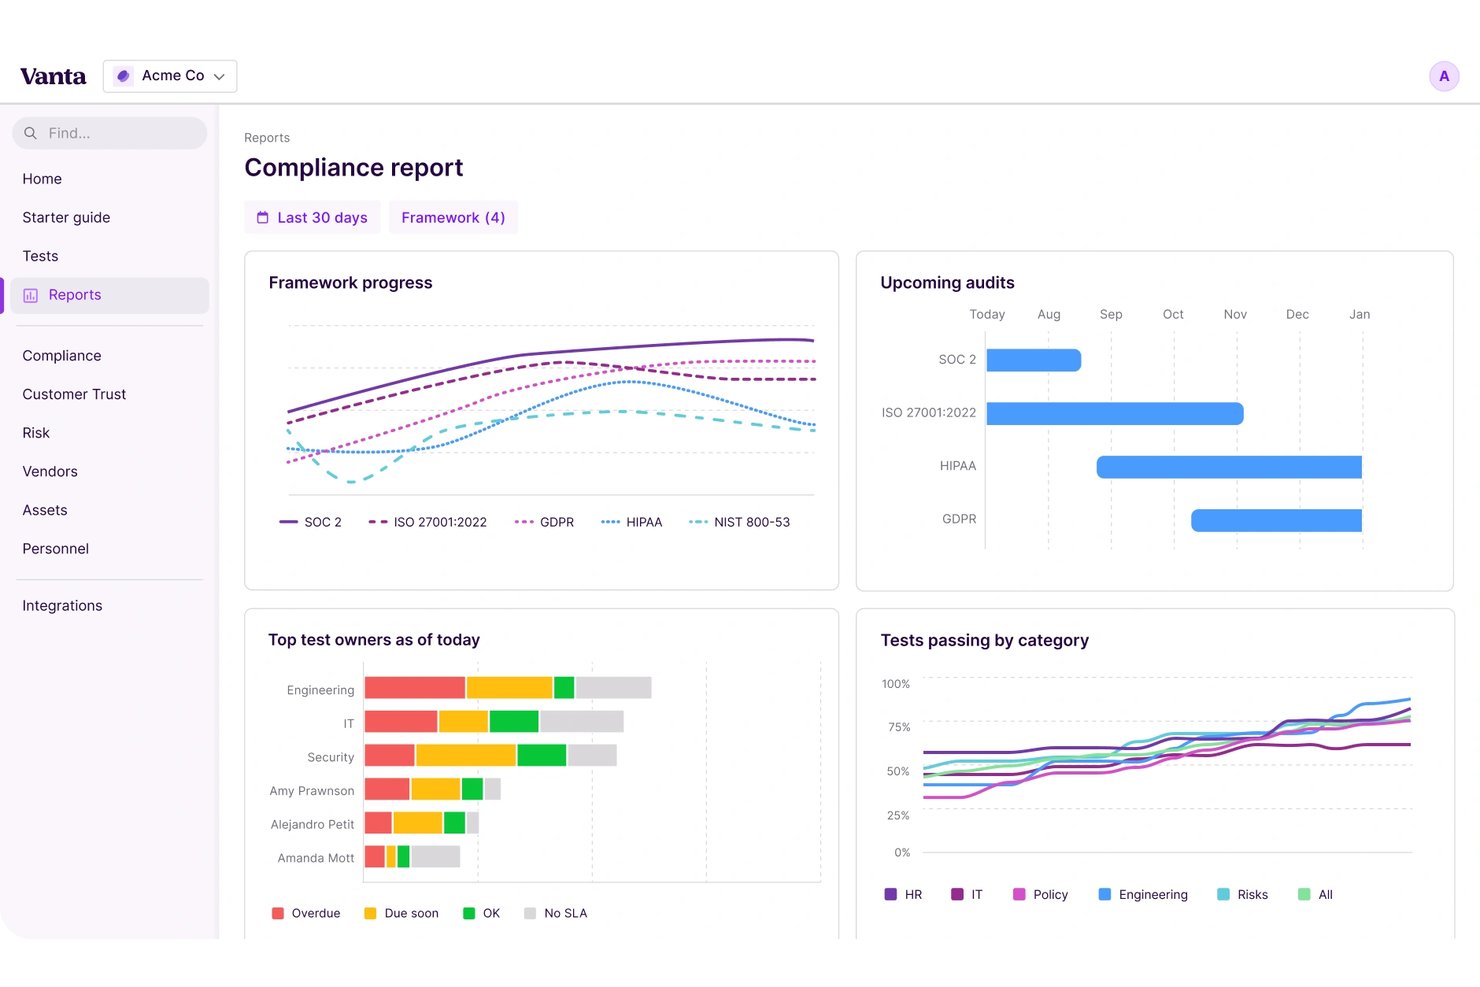
Vanta è una piattaforma di conformità basata sull'IA che combina il monitoraggio continuo dei controlli, la raccolta automatizzata delle evidenze, la gestione di più framework e un modulo dedicato alla governance dell'IA che copre standard come ISO 42001, il Regolamento europeo sull'IA e NIST AI RMF.
Per chi è più adatto Vanta?
Vanta è particolarmente adatto ai team responsabili della sicurezza e della conformità delle aziende di medie e grandi dimensioni che gestiscono più framework normativi.
Perché ho scelto Vanta
Vanta è una delle mie scelte principali perché apprezzo il modo in cui il modulo dedicato alla governance dell'IA gestisce ISO 42001, il Regolamento europeo sull'IA e NIST AI RMF insieme al programma SOC 2 o ISO 27001 già esistente. La visualizzazione della sovrapposizione delle evidenze tra framework mostra esattamente dove le evidenze sono valide per più framework, evitando al team di duplicare il lavoro. Trovo inoltre davvero utile lo strumento di valutazione della sicurezza dell'IA per analizzare i rischi associati a specifici modelli di IA, non solo i controlli di sicurezza generali.
Funzionalità principali di Vanta
- Monitoraggio continuo: Tiene traccia in tempo reale dei rischi di terze e quarte parti, incluse violazioni, configurazioni errate e credenziali divulgate, con una valutazione basata sull'IA per filtrare il rumore.
- Portale del centro di affidabilità: Pagina di conformità sincronizzata continuamente con un chatbot basato sull'IA che risponde alle domande degli acquirenti e collega le attività all'attribuzione dei ricavi.
- Gestore delle versioni dei framework: Evidenzia le modifiche tra le versioni dei framework, importa le personalizzazioni esistenti e consente anteprime affiancate durante la transizione tra gli standard.
- Redazione di policy generata dall'IA: Genera nuove policy da zero oppure importa in blocco quelle esistenti, estraendo titoli, cronologia delle versioni e SLA.
Integrazioni di Vanta
Vanta si integra con AWS, Microsoft Azure, Google Cloud Platform, GitHub, GitLab, Okta, Google Workspace, Jira, Slack e Salesforce. Fornisce inoltre l'API di Vanta per integrazioni personalizzate e flussi di lavoro per sviluppatori
Pros and Cons
Pros:
- L'IA automatizza la convalida e la correzione delle evidenze
- Il Grafo dei rischi collega controlli, fornitori e sistemi
- L'IA generativa redige e aggiorna le policy di conformità
Cons:
- I livelli del piano limitano il volume dell'automazione dei questionari
- La qualità dell'assistenza clienti varia in base alle dimensioni del contratto
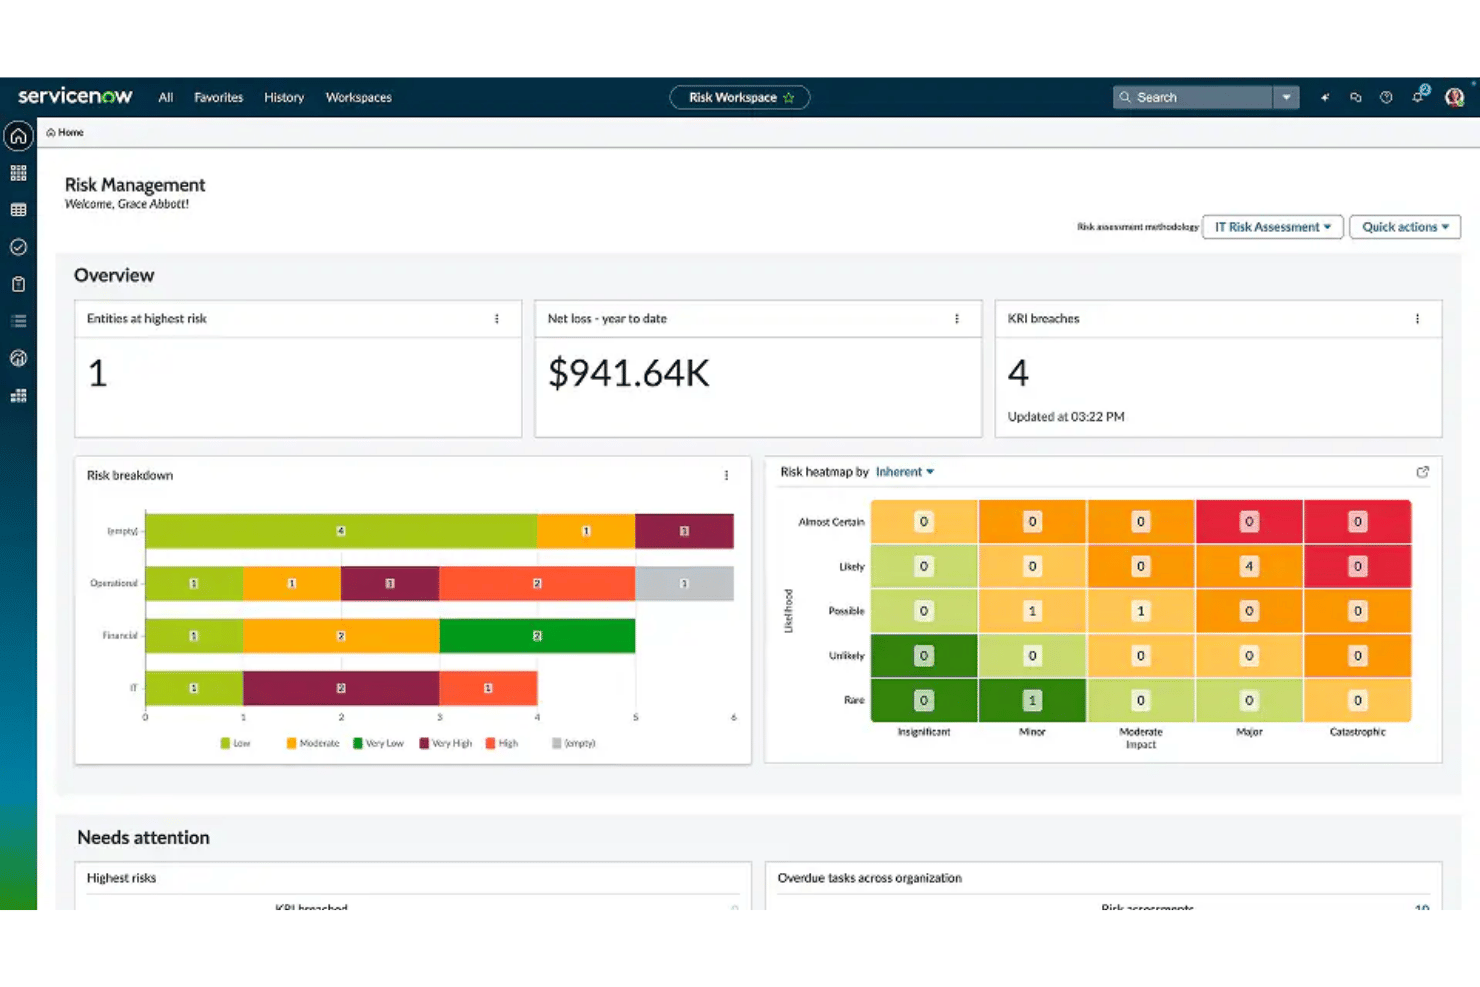
ServiceNow GRC è una piattaforma aziendale di governance, rischio e conformità che combina il monitoraggio continuo dei controlli, la valutazione del rischio basata sull'IA, la copertura normativa su più framework e una Torre di controllo dell'IA dedicata per governare i sistemi di IA interni in conformità a framework come l'EU AI Act e il NIST AI RMF.
Per chi è più adatto ServiceNow GRC?
ServiceNow GRC è progettato per le grandi aziende che già utilizzano ServiceNow su larga scala e necessitano di un'unica piattaforma per governare sia il rischio IT tradizionale sia i sistemi di IA interni nell'ambito di framework come l'EU AI Act.
Perché ho scelto ServiceNow GRC
Ho incluso ServiceNow GRC tra le mie scelte principali perché la Torre di controllo dell'IA è l'unica soluzione GRC aziendale che conosco in grado di tenere traccia dei modelli e dei dataset di IA come elementi di configurazione della CMDB, classificandoli poi automaticamente in base ai livelli di rischio dell'EU AI Act. Il pacchetto di contenuti per rischio e conformità dell'IA aggiunge obiettivi di controllo e dichiarazioni di rischio predefiniti per il NIST AI RMF e la norma ISO/IEC 42001, coprendo requisiti chiave come la spiegabilità dell'IA, il rilevamento dei bias e la governance algoritmica, così il tuo team non deve mappare questi framework da zero.
Funzionalità principali di ServiceNow GRC
- Monitoraggio continuo GRC: Calcola automaticamente la conformità dei controlli su base continuativa a partire dai risultati delle scansioni della configurazione raccolti nei sistemi connessi.
- Gestione del rischio di terze parti: Gestisce i portafogli dei fornitori con classificazione automatizzata per livelli, punteggi di rischio configurabili e monitoraggio continuo del rischio dei fornitori tramite un modulo TPRM dedicato.
- Gestione delle modifiche normative: Acquisisce gli avvisi normativi da flussi esterni e utilizza l'IA per analizzarne l'impatto sui controlli, sulle policy e sui processi esistenti.
- Autorizzazione e monitoraggio continui (CAM): Esegue test automatizzati dei controlli nell'ambito di flussi di lavoro di autorizzazione in stile FedRAMP, inclusa l'esportazione dei dati conforme a OSCAL e il rilevamento proattivo delle violazioni.
Integrazioni di ServiceNow GRC
ServiceNow GRC si integra con ITSM, ITOM, ITAM, SecOps, AWS, Microsoft Azure, Google Cloud Platform, Veza, Jira e GitHub. Supporta inoltre UCF, API REST, webhook e connettori Service Graph per connessioni dati personalizzate.
Pros and Cons
Pros:
- La Torre di controllo dell'IA esegue la mappatura rispetto all'EU AI Act
- Solidi pacchetti di contenuti per la conformità su più framework
- Classificazione automatizzata per livelli di rischio dei sistemi di IA interni
Cons:
- L'implementazione richiede una configurazione e servizi considerevoli
- Gli utenti non IT segnalano un'esperienza complessiva difficile
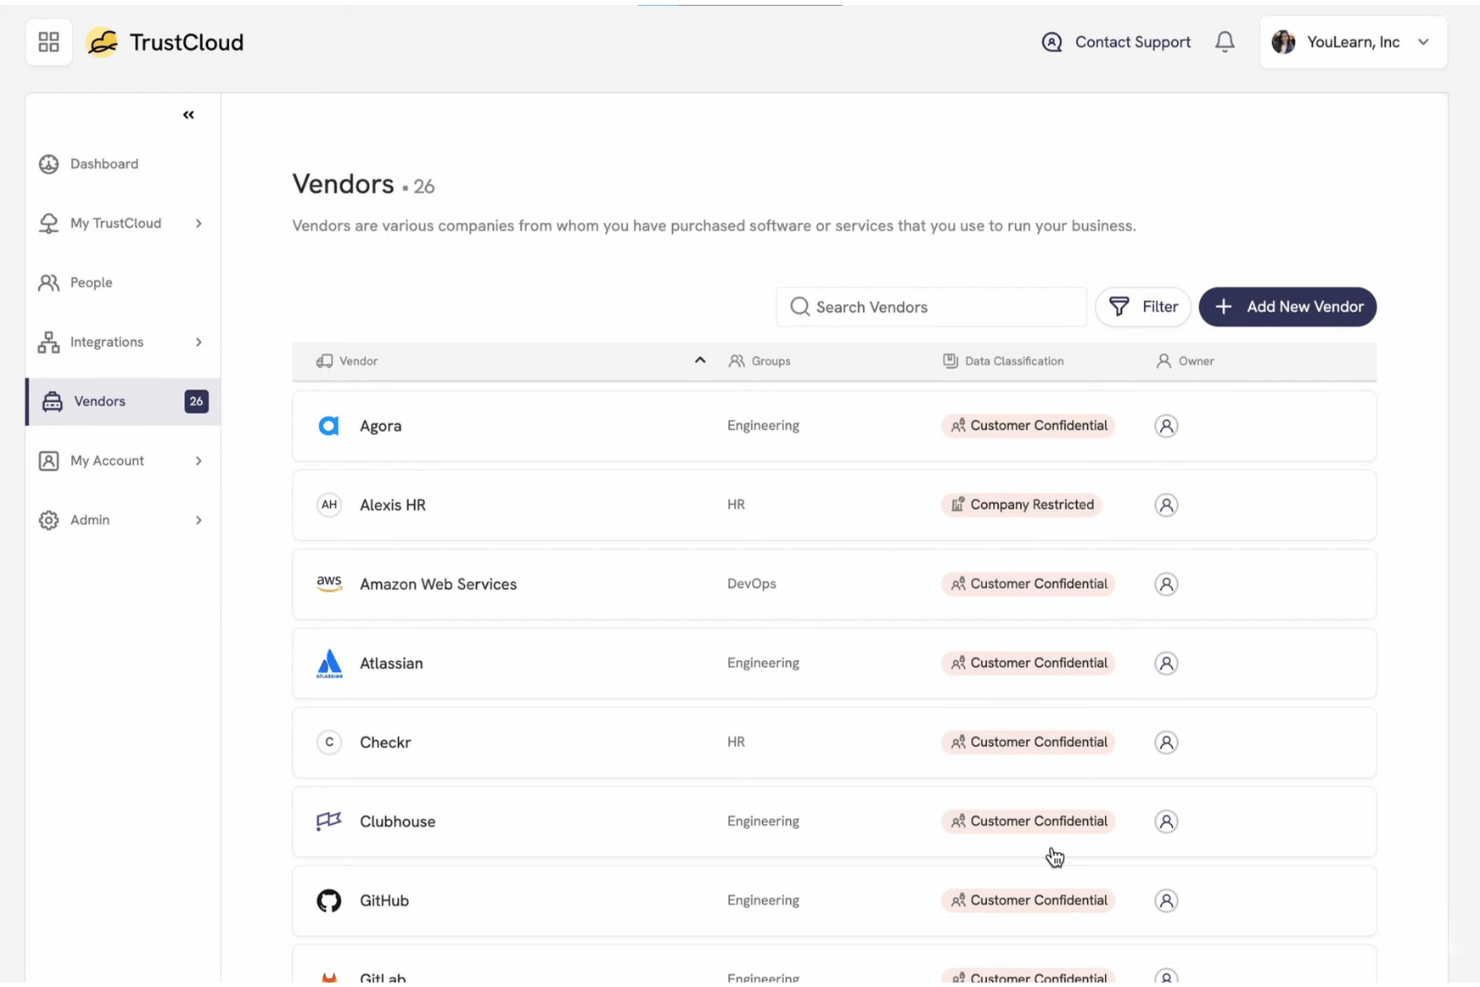
TrustCloud è una piattaforma GRC che combina il monitoraggio continuo dei controlli, la raccolta automatizzata delle evidenze, la conformità a più framework e la quantificazione del rischio basata sull'IA in ambienti cloud e on-premise.
Per chi è più adatto TrustCloud?
TrustCloud è particolarmente indicato per i team di sicurezza e conformità di aziende in fase di crescita e imprese che hanno bisogno di collegare le prestazioni dei programmi GRC ai risultati aziendali, come i ricavi.
Perché ho scelto TrustCloud
TrustCloud si è guadagnato un posto nella mia lista ristretta perché è l'unica piattaforma che ho visto collegare direttamente i malfunzionamenti dei controlli a importi in dollari e alla pipeline commerciale. Il portale TrustShare monitora le revisioni di sicurezza fino alla conclusione positiva delle trattative, offrendo ai CISO un modo concreto per dimostrare il valore aziendale del GRC. Apprezzo anche il fatto che ConMon verifichi continuamente oltre 10 milioni di record utilizzando un motore di regole deterministico, così ogni elemento di evidenza è citabile e pronto per gli auditor, invece di essere un risultato a scatola nera.
Caratteristiche principali di TrustCloud
- Framework comune dei controlli: Mappa i controlli tra oltre 18 framework predefiniti, in modo che i requisiti sovrapposti di SOC 2, ISO 27001, GDPR e altri vengano compilati automaticamente.
- Modulo AI Essentials: Offre il supporto nativo per ISO 42001 e NIST AI RMF, incluse l'analisi delle lacune e la quantificazione del rischio per i sistemi di IA.
- Automazione dei questionari GraphAI: Precompila fino all'85–90% dei questionari di sicurezza ricevuti utilizzando la generazione aumentata dal recupero, addestrata sui lessici GRC, con citazioni delle fonti per ogni risposta.
- Cruscotto dirigenziale TrustHQ: Riunisce la postura di sicurezza, il rischio residuo espresso in dollari e i dati sulle tendenze tra le diverse unità aziendali in report pronti per il consiglio di amministrazione e collegati agli obiettivi aziendali.
Integrazioni di TrustCloud
TrustCloud si integra con diverse piattaforme attraverso il suo tessuto dati ibrido, tra cui AWS, Google Cloud Platform, Heroku, Okta, Deel, Workday, HiBob, GitHub, Jenkins e Splunk. Supporta inoltre un'API aperta per connessioni personalizzate.
Pros and Cons
Pros:
- Mappa le evidenze all'impatto aziendale espresso in dollari
- Supporta il monitoraggio continuo dei controlli
- Framework nativi per la conformità dei sistemi di IA
Cons:
- La complessità può rallentare l'onboarding delle PMI
- Volume di recensioni dei colleghi inferiore rispetto ai principali concorrenti
Altri strumenti di conformità dell'IA
Ecco alcune piattaforme aggiuntive che non sono entrate nel mio elenco ristretto, ma che vale comunque la pena prendere in considerazione:
- Hyperproof AI
Ideale per la preparazione alla governance su più framework
- RegScale
Ideale per l'automazione della conformità FedRAMP e CMMC
- LogicGate
Ideale per la GRC con mappatura integrata delle normative sull'IA
- Thoropass
Ideale per prove pronte per l'audit con revisori interni
- Securiti
Ideale per i rischi dei dati mappati su oltre 1.000 sistemi
- Centraleyes
Ideale per la governance con una tabella di corrispondenza normativa globale
- Strike Graph
Ideale per la raccolta di prove convalidata dall'IA su larga scala
- Scytale
Ideale per la preparazione agli audit da parte di esperti umani e con il supporto dell'IA
- Cypago
Ideale per il monitoraggio dei controlli tra framework diversi


Come valuto gli strumenti di conformità basati sull'AI
Per rientrare in questo elenco, uno strumento deve offrire un valore reale e misurabile grazie all'AI, non limitarsi ad apporre il bollino AI a un flusso di lavoro GRC esistente. Suddivido la mia valutazione in due livelli: le funzionalità fondamentali che ogni strumento deve offrire, come la raccolta automatizzata delle evidenze e la mappatura dei controlli su più framework, e i fattori distintivi che separano i migliori dagli altri.
Funzionalità fondamentali (requisiti minimi per questo elenco)
Quando seleziono gli strumenti per il mio elenco, assegno a ciascuno un punteggio su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità fondamentale elencata di seguito. Converto quindi il punteggio totale dello strumento in una percentuale e uso questo dato per valutarne l'idoneità complessiva per l'elenco.
- Monitoraggio dei controlli AI: valuto se lo strumento utilizza il ML per rilevare le deviazioni e segnalare i problemi in tempo reale, invece di eseguire soltanto controlli basati su regole pianificati.
- Raccolta automatizzata delle evidenze: ogni strumento dovrebbe acquisire le evidenze direttamente dalle fonti cloud e di identità collegate, senza screenshot manuali o caricamenti di fogli di calcolo.
- Copertura di più framework: cerco mappature predefinite tra framework come SOC 2, ISO 27001, HIPAA e GDPR, oltre a standard specifici per l'AI come ISO 42001 o NIST AI RMF.
- Valutazione dei rischi AI: la piattaforma dovrebbe assegnare un punteggio e dare priorità ai rischi utilizzando l'AI, fornendo indicazioni per la correzione invece di basarsi soltanto su registri dei rischi statici.
- Documentazione dell'AI generativa: verifico se lo strumento è in grado di redigere policy, descrizioni dei controlli o risposte ai questionari con un contesto specifico per il framework, sottoposto alla supervisione umana.
- Integrazioni e verifiche continue: i connettori nativi per i fornitori di servizi cloud, i sistemi HRIS, i sistemi di gestione dei ticket e i sistemi di identità sono importanti: strumenti come Vanta e Drata si connettono a oltre 100 fonti per una copertura continua delle verifiche.
Una volta ottenuto un elenco di strumenti che soddisfano i criteri, considero ciò che distingue ciascuna piattaforma.
Fattori distintivi (ciò che distingue i fornitori)
Ecco come confronto e metto in contrapposizione i diversi fornitori:
Funzionalità distintive
Cerco un'automazione dei questionari AI che vada oltre il semplice riempimento di modelli: strumenti come Vanta e Drata utilizzano motori RAG per redigere risposte ai questionari di sicurezza con citazioni delle fonti e punteggi di attendibilità, risparmiando ore durante le valutazioni dei potenziali clienti. Il monitoraggio delle modifiche normative è altrettanto importante: verifico se una piattaforma è in grado di cercare nuove leggi e mappare automaticamente gli aggiornamenti sui controlli interessati, così la tua squadra non deve monitorare manualmente le modifiche ai framework. Valuto anche i centri di collaborazione con gli auditor, dove gli auditor esterni esaminano e approvano le evidenze direttamente nella piattaforma, invece di scambiarsi continuamente fogli di calcolo.
Oltre le funzionalità
Verifico se i fornitori consentono di rinunciare all'utilizzo dei propri dati per addestrare modelli AI condivisi: l'isolamento dei tenant e l'origine trasparente degli LLM sono importanti quando gli artefatti delle verifiche contengono dettagli sensibili sull'infrastruttura. Anche la profondità delle integrazioni è altrettanto importante: piattaforme come Drata e Vanta offrono letture a livello di configurazione in AWS, Azure e Okta, non soltanto connessioni API superficiali. Valuto inoltre il tempo necessario per ottenere valore, cercando tempistiche di inserimento definite, con consulenti dedicati alla conformità e modelli di framework predefiniti che abbrevino il percorso verso la preparazione alla verifica.
Come scegliere gli strumenti di conformità dell'IA
Trovare la migliore piattaforma di conformità significa dare priorità ai controlli e all'automazione che corrispondono al tuo profilo di rischio, ai quadri di riferimento e ai requisiti in materia di prove—non limitarsi a spuntare caselle per i revisori.
| Se la tua priorità è... | Cerca... |
|---|---|
| Un avvio rapido e la preparazione alla verifica | Modelli predefiniti per SOC 2, ISO e standard sull'IA |
| Il monitoraggio della deriva dei controlli e delle anomalie in tempo reale | Rilevamento e avvisi relativi ai problemi basati sull'apprendimento automatico |
| Dimostrare il valore aziendale degli investimenti in GRC | Mappatura delle prove sull'impatto in termini di ricavi o rischi |
| Gestire le modifiche alle normative in diverse regioni | Monitoraggio automatizzato delle modifiche normative |
| Integrazioni approfondite con sistemi cloud e di identità | Connettori nativi con accesso a livello di configurazione |
Come valutare il tuo elenco ristretto
- Richiedi esportazioni della mappatura dei controlli: chiedi un elenco esportato dei controlli mappati per almeno due quadri di riferimento (ad esempio, SOC 2 e ISO 42001) per verificarne la copertura.
- Simula un evento di deriva dei controlli: configura un ambiente di test e attiva una modifica dell'accesso o della configurazione—verifica che la piattaforma segnali la deriva in meno di 1 ora.
- Esegui una prova di integrazione cloud: collega un account AWS o Azure non di produzione e verifica quali prove vengono raccolte automaticamente entro 24 ore.
- Chiedi per iscritto una politica sull'utilizzo dei dati: assicurati che il fornitore consenta di escludere i dati dell'ambiente cliente dall'addestramento dei modelli di IA e ottieni questa garanzia come clausola contrattuale.
- Decidi tra un approccio basato innanzitutto sul cloud e un'infrastruttura GRC tradizionale: valuta le piattaforme progettate appositamente per la governance dell'IA nativa per il cloud rispetto alle suite GRC dotate successivamente di moduli di IA—scegli in base al livello di integrazione dei sistemi cloud nel tuo ambiente.
Che cos'è uno strumento di conformità dell'IA?
Uno strumento di conformità all'AI aiuta la tua azienda a monitorare, documentare e automatizzare l'aderenza alle normative, ai quadri di riferimento e ai controlli dei rischi relativi all'AI. Questi strumenti supportano la supervisione in tempo reale, tengono traccia delle modifiche normative e centralizzano le evidenze necessarie per gli audit. Sono importanti perché consentono agli specialisti IT di garantire che i sistemi di AI rispettino gli standard di sicurezza, privacy e trasparenza, adattandosi al contempo ai nuovi requisiti senza interrompere i flussi di lavoro quotidiani.
Funzionalità degli strumenti di conformità all'AI
Quando scegli la piattaforma giusta per il tuo team, presta attenzione alle seguenti funzionalità chiave:
- Monitoraggio dei controlli dell'AI: Utilizza l'AI per individuare immediatamente modifiche alle impostazioni, regole non rispettate e violazioni delle politiche, sostituendo i lenti controlli manuali.
- Raccolta automatizzata delle evidenze: Recupera le prove direttamente dai sistemi cloud, dagli strumenti di accesso e dai software HR, così non devi caricare file o acquisire schermate manualmente.
- Mappatura multi-standard: Collega un unico insieme di regole a più standard, come SOC 2, ISO 27001 e GDPR, contemporaneamente, per risparmiare tempo ed evitare di tralasciare requisiti.
- Valutazione dei rischi dell'AI: Assegna punteggi e classifica i rischi utilizzando dati aggiornati, fornendo istruzioni chiare per la risoluzione invece di fogli di calcolo statici.
- Documentazione generata dall'AI: Redige automaticamente bozze di politiche, descrizioni delle regole e risposte ai questionari per accelerare i report e mantenere aggiornati i documenti.
- Monitoraggio delle modifiche normative: Tiene traccia automaticamente delle nuove leggi e aggiorna le tue regole, così rimani aggiornato senza dover svolgere ulteriori ricerche.
- Integrazione con i sistemi: Si collega direttamente agli strumenti cloud, di assistenza e di accesso per mantenere i dati in movimento senza passaggi aggiuntivi.
- Portale di collaborazione per i revisori: Offre ai revisori esterni un unico spazio per esaminare e approvare le evidenze, riducendo il ricorso a email e fogli di calcolo disordinati.
- Isolamento dei dati dei clienti: Ti consente di impedire al sistema di utilizzare i tuoi dati per l'addestramento dell'AI, mantenendo private le informazioni aziendali sensibili.
- Funzionalità di audit continuo: Esegue controlli e raccoglie evidenze durante tutto l'anno, così sei sempre pronto per gli audit senza lo stress dell'ultimo minuto.
Vantaggi degli strumenti di conformità all'AI
Queste piattaforme offrono diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei benefici che puoi aspettarti:
- Monitoraggio dei controlli in tempo reale: L'apprendimento automatico rileva le variazioni dei controlli e le modifiche non autorizzate nel momento in cui si verificano, consentendoti di individuare i problemi prima che peggiorino.
- Raccolta automatizzata delle evidenze: La piattaforma recupera le evidenze di audit dai sistemi cloud e di gestione delle identità senza caricamenti manuali, riducendo il tempo di preparazione degli audit.
- Mappatura multi-standard: Le mappature dei controlli predefinite supportano più quadri di riferimento e standard di AI in un unico spazio, riducendo lacune e duplicazioni del lavoro.
- Valutazione dei rischi basata sull'AI: Il punteggio e la definizione delle priorità dei rischi in tempo reale ti aiutano a concentrare le risorse dove avranno il maggiore impatto, supportando la correzione con indicazioni operative.
- Documentazione delle politiche generata dall'AI: L'AI consapevole del contesto redige bozze di politiche e descrizioni dei controlli, aiutandoti a mantenere la documentazione allineata alle modifiche normative.
- Aggiornamenti normativi continui: Il sistema monitora l'evoluzione delle leggi e dei quadri di riferimento, aggiornando automaticamente i tuoi controlli affinché la conformità rimanga attuale.
- Isolamento dei dati dei clienti: Puoi scegliere di non condividere i dati per l'addestramento dell'AI, così le informazioni sensibili e gli elementi di prova degli audit rimangono protetti.
Costi e prezzi degli strumenti di conformità all'AI
La scelta del software giusto per la conformità all'AI richiede la comprensione dei diversi modelli di prezzo e dei piani disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riepiloga i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse in questi strumenti:
Tabella comparativa dei piani per gli strumenti di conformità all'AI
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Monitoraggio di base dei controlli dell'AI, raccolta limitata delle evidenze, mappatura dei quadri di riferimento di livello base e supporto via email. |
| Piano personale | $30–$75/utente/mese | Raccolta avanzata delle evidenze, mappatura multi-standard, valutazione dei rischi dell'AI, documentazione generativa e integrazioni di base. |
| Piano aziendale | $100–$250/utente/mese | Mappatura completa dei quadri di riferimento, monitoraggio dei controlli basato sull'apprendimento automatico, avvisi sulle modifiche normative, integrazioni cloud e automazione delle politiche. |
| Piano per grandi aziende | $300–$750/utente/mese | Integrazioni personalizzate, portale di collaborazione per i revisori, isolamento dei dati dei clienti, audit continuo e inserimento dedicato. |
Domande frequenti sugli strumenti di conformità dell'IA
Ecco alcune risposte alle domande comuni sulle piattaforme di conformità dell’IA:
In che modo gli strumenti di conformità dell'IA gestiscono le normative nuove e soggette a modifiche?
Questi strumenti monitorano gli aggiornamenti della legislazione e degli standard pertinenti, spesso utilizzando flussi automatici o fonti normative integrate. Quando una normativa cambia, questi strumenti possono aggiornare le mappature dei controlli, notificare gli utenti e consigliare o automatizzare le modifiche necessarie per la conformità. Questo aiuta il tuo team a rimanere al passo con l’evoluzione delle normative senza dover monitorare manualmente ogni modifica.
Posso utilizzare gli strumenti di conformità dell'IA con un'infrastruttura locale esistente?
Sì, molti strumenti supportano gli ambienti ibridi. Sebbene la maggior parte si concentri sulle integrazioni native del cloud, fornitori come Drata e Vanta offrono anche connettori o opzioni per la raccolta manuale delle evidenze per i sistemi locali. Verifica quali integrazioni specifiche offre ciascun fornitore e se sono consentiti i caricamenti manuali delle evidenze per i componenti esistenti.
Esistono rischi nel collegare sistemi sensibili agli strumenti di conformità dell'IA?
Sì, collegare sistemi sensibili a qualsiasi strumento di conformità comporta dei rischi, soprattutto se tali strumenti addestrano modelli di IA utilizzando i tuoi dati. Cerca fornitori che offrano l’isolamento dei dati tra gli ambienti dei diversi clienti e la possibilità esplicita di rifiutare l’utilizzo dei dati per l’addestramento dei modelli. Richiedi per iscritto le informative sull’utilizzo dei dati e verifica il loro storico in materia di certificazioni di sicurezza come SOC 2 Type II o ISO 27001.
È necessaria una conoscenza approfondita dell'IA per utilizzare efficacemente queste piattaforme?
No, la maggior parte degli strumenti è progettata per professionisti IT e team addetti alla conformità che non sono esperti di IA. Offrono flussi di lavoro guidati, avvisi sullo stato tramite pannelli di controllo e spiegazioni semplici dei rischi, con supporto opzionale di esperti umani per le situazioni complesse. Tuttavia, è utile che qualcuno del tuo team possa esaminare con occhio critico le raccomandazioni generate dall’IA.
In che modo gli strumenti di conformità dell'IA supportano la preparazione delle verifiche e la collaborazione con i revisori esterni?
Questi strumenti consentono di automatizzare la raccolta delle evidenze, mappare i controlli su più quadri di riferimento e condividere direttamente gli artefatti con i revisori tramite portali integrati. Spesso i revisori esterni possono esaminare, commentare e approvare le evidenze all’interno della piattaforma, riducendo la necessità di scambiare fogli di calcolo o allegati e-mail e diminuendo il carico di lavoro per la preparazione delle verifiche.