

I 10 migliori software per la gestione del ciclo di vita dei certificati nel 2026

Migliori software per la gestione del ciclo di vita dei certificati - Selezione


Gli strumenti per la gestione del ciclo di vita dei certificati (CLM) tracciano, proteggono, rinnovano e revocano certificati e chiavi digitali in tutta l'infrastruttura. Le migliori piattaforme individuano i certificati non gestiti, monitorano il rischio di scadenza, automatizzano l'emissione e la distribuzione e supportano le autorità di certificazione pubbliche e private.
Ho valutato strumenti per ambienti ibridi, flussi di lavoro DevOps, autenticazione dei dispositivi, governance della PKI, controllo delle chiavi supportato da HSM e pianificazione della crittografia post-quantistica (PQC). Usa questa guida per confrontare le opzioni in base al tuo patrimonio di certificati, alla tua infrastruttura, ai requisiti di conformità e alla capacità del tuo team.
Perché fidarsi dei nostri consigli sui software
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Confronta i migliori software per la gestione del ciclo di vita dei certificati
Confronta prezzi e specifiche, fianco a fianco, dei migliori software inclusi nella mia selezione.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per gestire SSL, SSH e PGP in un unico posto | Piano gratuito + prova gratuita di 30 giorni disponibile | Prezzi su richiesta | Website | |
| 2 | Ideale per una PKI senza intervento con cripto-agilità PQC | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 3 | Ideale per l'inventario CBOM | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 4 | Ideale per PKI nativa DevOps con controllo multi-CA | Piano gratuito disponibile | Prezzi su richiesta | Website | |
| 5 | Ideale per prepararsi alla migrazione dei certificati post-quantistici | Demo gratuita + prova gratuita di 30 giorni disponibile | Prezzi su richiesta | Website | |
| 6 | Ideale per il controllo nativo delle chiavi HSM | Dimostrazione gratuita disponibile | Prezzi su richiesta | Website | |
| 7 | Ideale per la valutazione del rischio dei certificati e la preparazione alla crittografia post-quantistica | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 8 | Ideale per ambienti PKI soggetti alla normativa UE | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 9 | Ideale per il rinnovo dei certificati senza intervento manuale integrato con F5 | Demo gratuita + prova gratuita di 15 giorni disponibile | Prezzi su richiesta | Website | |
| 10 | Ideale per la PQC nativa di DigiCert su larga scala | Dimostrazione gratuita disponibile | Prezzo su richiesta | Website |
Recensioni dei software per la gestione del ciclo di vita dei certificati
Di seguito trovi i riepiloghi dettagliati dei migliori software inclusi nella mia selezione, con caratteristiche principali, integrazioni, vantaggi e svantaggi per aiutarti a trovare la soluzione più adatta alle tue esigenze.

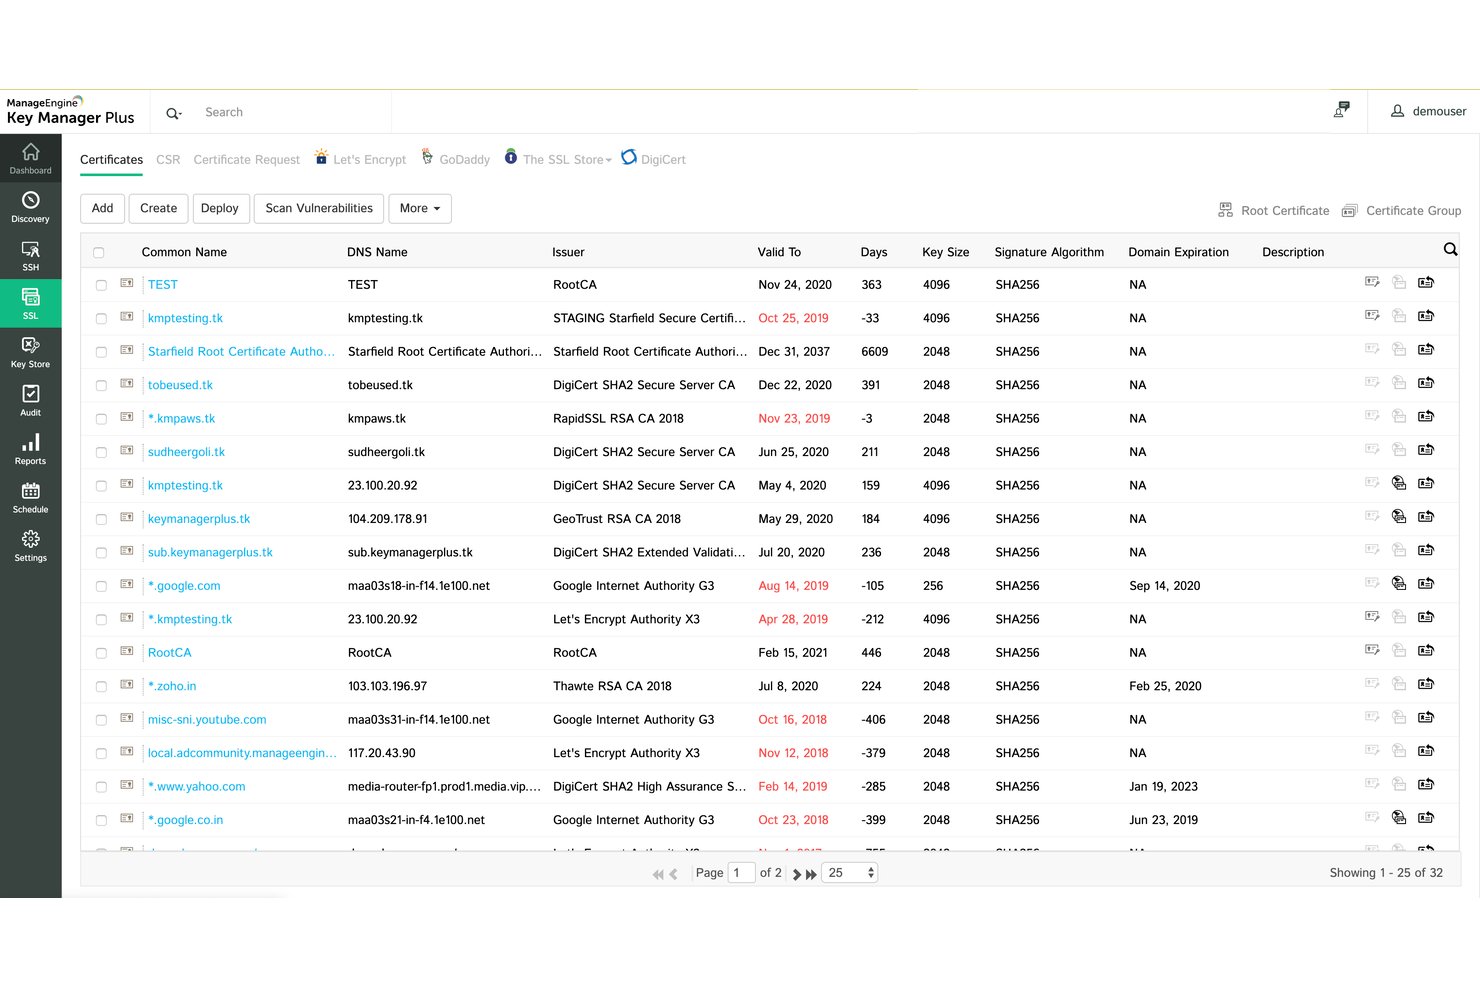
ManageEngine Key Manager Plus gestisce certificati SSL/TLS, chiavi SSH e chiavi PGP da un'unica console, con supporto per più CA, automazione basata su ACME e report integrati sulla conformità.
Per chi è più adatto ManageEngine Key Manager Plus?
ManageEngine Key Manager Plus è particolarmente adatto ai team di sicurezza IT e infrastruttura che gestiscono ambienti eterogenei nell'ambito di un unico programma di conformità.
Perché ho scelto ManageEngine Key Manager Plus
ManageEngine Key Manager Plus è entrato nella mia rosa di candidati perché è uno dei pochi strumenti CLM che consolida certificati SSL/TLS, chiavi SSH e chiavi PGP in un'unica console di gestione, senza richiedere prodotti separati. Apprezzo in particolare la sua automazione basata su ACME, che gestisce l'intero ciclo di vita dei certificati, inclusi emissione, rinnovo e ridistribuzione, dopo una configurazione una tantum. I report integrati sulla conformità rispetto a NIST, PCI-DSS, HIPAA e SOX fanno inoltre sì che il mio team non debba raccogliere le prove per gli audit da più fonti.
Funzionalità principali di ManageEngine Key Manager Plus
- Ordinazione di certificati da più CA: Richiedi ed emetti certificati da oltre 11 CA pubbliche, Microsoft AD CS o qualsiasi CA conforme ad ACME direttamente da un'unica console.
- Gestione del ciclo di vita delle chiavi SSH: Crea, distribuisci, ruota e ritira le chiavi con mappatura degli utenti alle chiavi in tempo reale e registri di audit completi delle sessioni.
- Creazione di ticket ITSM al verificarsi di eventi di scadenza: Genera automaticamente ticket in ServiceDesk Plus o ServiceNow quando i certificati si avvicinano alla scadenza o attivano avvisi di vulnerabilità.
- Rotazione dei segreti TLS di Kubernetes: Gestisci e ruota i segreti TLS all'interno dei cluster Kubernetes dalla piattaforma, senza interventi manuali.
Integrazioni di ManageEngine Key Manager Plus
Le integrazioni native includono Azure, Azure Key Vault, ServiceNow, Kubernetes, Jenkins e ManageEngine ServiceDesk Plus. Sono inoltre disponibili API REST per supportare connessioni personalizzate.
Pros and Cons
Pros:
- Unifica la gestione di SSL, SSH e PGP
- Supporta un'ampia copertura di certificati da più CA
- Fornisce report sulla conformità e registri di audit
Cons:
- Consuma risorse considerevoli su larga scala
- Non dispone della mappatura delle dipendenze dei certificati
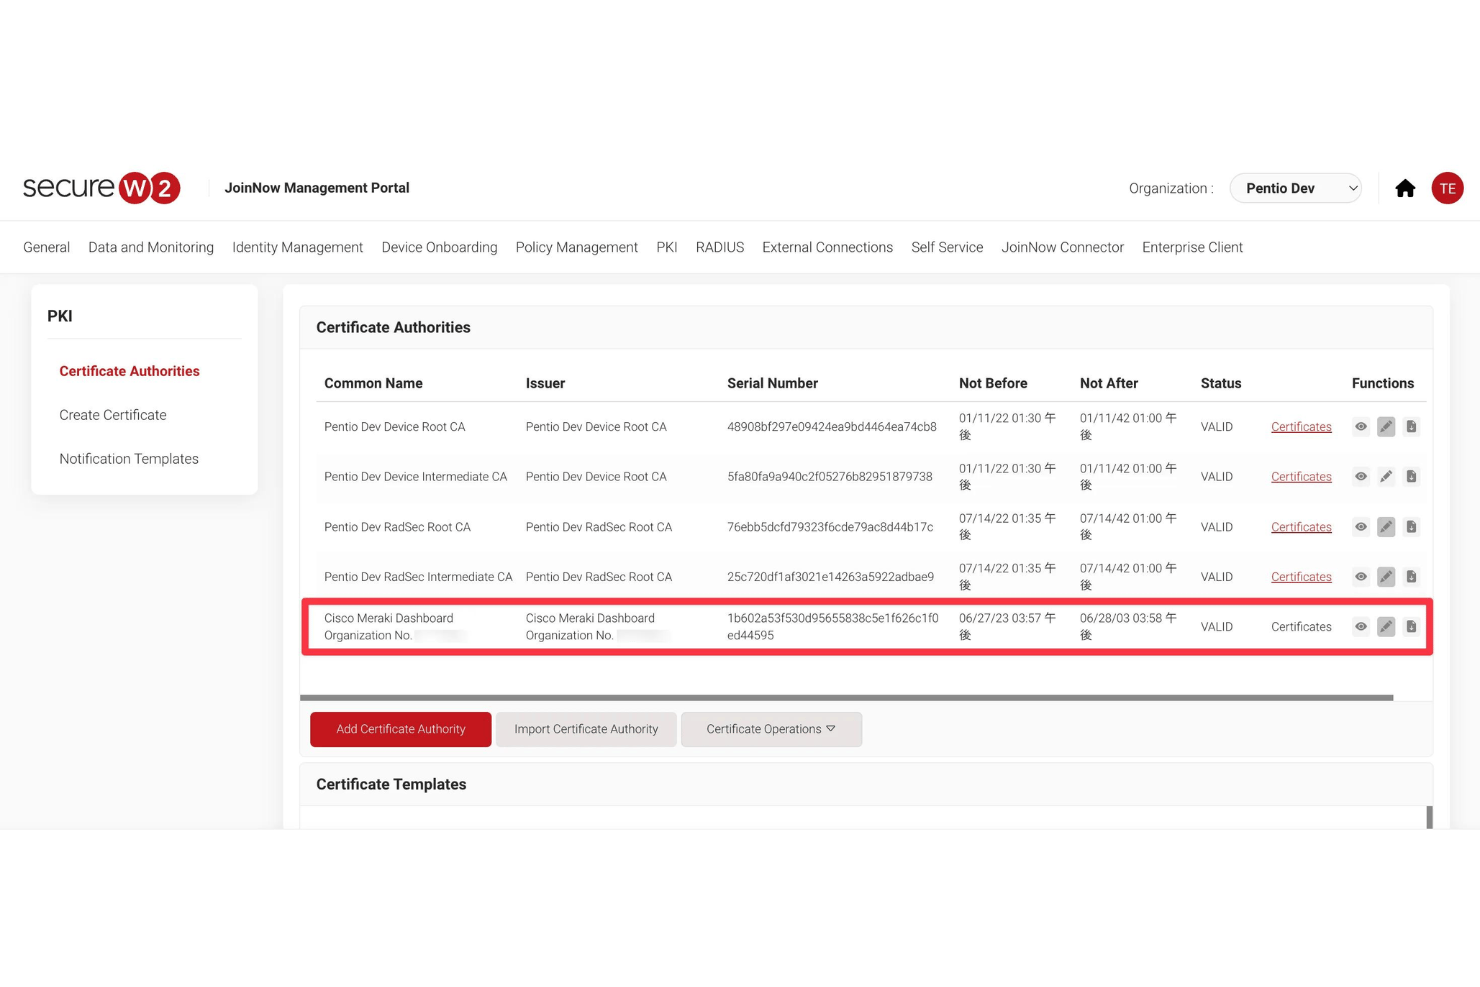
SecureW2 è una piattaforma PKI nativa del cloud che gestisce l'emissione dei certificati, la registrazione senza intervento, il rinnovo automatizzato, la revoca e il rilevamento delle anomalie post-emissione su dispositivi gestiti, utenti e identità macchina.
Per chi è più adatto SecureW2?
SecureW2 è particolarmente adatto ai team IT focalizzati sulla sicurezza che gestiscono grandi parchi di dispositivi gestiti e necessitano di una distribuzione dei certificati senza intervento e di una preparazione alla crittografia post-quantistica integrata nella propria PKI.
Perché ho scelto SecureW2
SecureW2 si è guadagnato un posto nella mia lista ristretta perché la sua PKI senza intervento e la sua cripto-agilità post-quantistica sono realmente pronte per la produzione. L'ho scelto per la registrazione Dynamic SCEP e ACME-DA, che convalidano la postura del dispositivo e i segnali dell'identità provenienti dal tuo IdP o MDM prima ancora che venga emesso un certificato. Aggiungendo il supporto diretto per gli algoritmi ML-KEM e ML-DSA, la tua PKI può emettere oggi certificati resistenti alla computazione quantistica insieme a quelli classici, senza ricostruire la tua infrastruttura.
Funzionalità principali di SecureW2
- Rilevamento delle anomalie ML CertIQ: monitora l'attività dei certificati dopo l'emissione e segnala comportamenti sospetti come duplicazione dei certificati, falsificazione d'identità e tentativi di movimento laterale.
- Motore di criteri Adaptive Defense: applica criteri basati sull'identità e sulla postura che attivano in tempo reale la sospensione, la riattivazione o la revoca dei certificati in base ai segnali in tempo reale provenienti dal tuo IdP, MDM o EDR.
- Emissione di identità macchina SPIRE/SPIFFE: emette SVID di breve durata per agenti di intelligenza artificiale, container e carichi di lavoro effimeri, per l'autenticazione mTLS senza chiavi API.
- Chiavi CA protette da HSM FIPS 140-2/3 di livello 3: conserva le chiavi private della CA in moduli di sicurezza hardware con controllo duale e conoscenza separata per la protezione delle chiavi crittografiche.
Integrazioni di SecureW2
SecureW2 si integra con Microsoft Intune, Jamf, Okta, Microsoft Entra ID, CrowdStrike, Cisco, Palo Alto Networks e Fortinet. Supporta inoltre ACME, Dynamic SCEP e le API REST.
Pros and Cons
Pros:
- Automazione senza intervento del ciclo di vita dei certificati
- L'emissione basata sull'identità convalida la postura del dispositivo
- La cripto-agilità PQC supporta ML-KEM e ML-DSA
Cons:
- La rilevazione dei certificati di terze parti rimane limitata
- Le metriche dei rapporti possono essere difficili da trovare
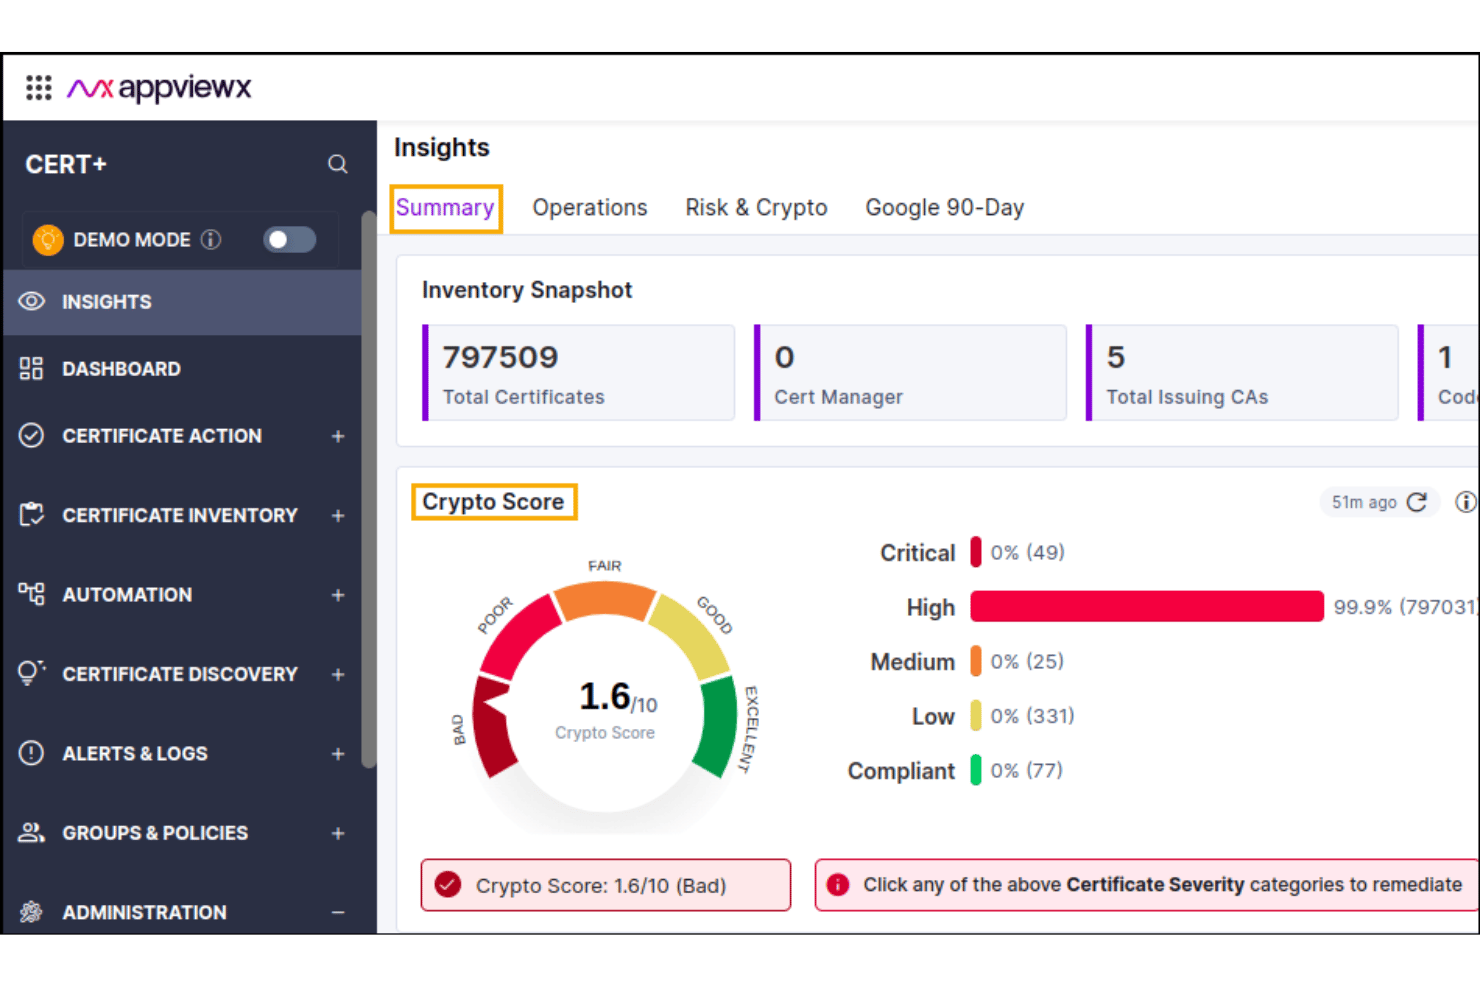
AppViewX è una piattaforma per la gestione del ciclo di vita dei certificati con Rilevamento intelligente, automazione del ciclo di vita a circuito chiuso, orchestrazione di più CA, gestione delle chiavi SSH, firma del codice e strumenti per la preparazione al post-quantistico in ambienti SaaS, ibridi e on-premise.
Per chi è più adatto AppViewX?
AppViewX è particolarmente adatto ai team aziendali che si occupano di PKI e sicurezza in settori regolamentati e che necessitano di prepararsi al post-quantistico.
Perché ho scelto AppViewX
AppViewX è entrato nella mia selezione perché considera la preparazione al post-quantistico una questione pratica e operativa, non solo un argomento di discussione futura. Apprezzo il fatto che generi una distinta base crittografica (CBOM), identifichi ogni algoritmo in esecuzione nel tuo ambiente e definisca un percorso di migrazione in linea con le indicazioni NIST PQC, tutto da un'unica piattaforma. Il suo 'Rilevamento intelligente' individua inoltre i certificati nei cloud, nei container, nei cluster Kubernetes e nei dispositivi di rete, quindi li classifica in base al rischio crittografico, così puoi sapere esattamente dove si nascondono gli algoritmi deboli.
Funzionalità principali di AppViewX
- Orchestrazione di più CA: Connessione a qualsiasi CA pubblica o privata senza essere vincolati a un singolo fornitore.
- Automazione del ciclo di vita a circuito chiuso: Automatizza l'emissione, il rinnovo, la distribuzione, la rotazione delle chiavi e la revoca dei certificati dall'inizio alla fine, con flussi di lavoro basati su policy e controlli RBAC.
- Rilevamento delle anomalie InfinityAI: Monitora lo stato dei certificati, segnala le anomalie e mette in evidenza le correzioni consigliate in tutto il tuo ambiente.
- Firma del codice supportata da HSM: Archivia le chiavi di firma del codice in HSM certificati FIPS di fornitori tra cui Thales, Entrust nShield, Utimaco, Fortanix e Futurex.
Integrazioni di AppViewX
AppViewX si integra, tra gli altri, con AWS, F5 BIG-IP, CyberArk, Fortanix, Ansible, Terraform, Jenkins e GitLab. Offre inoltre un'API per supportare l'automazione personalizzata.
Pros and Cons
Pros:
- La CBOM supporta la pianificazione della migrazione post-quantistica
- Il Rilevamento intelligente classifica i rischi crittografici
- L'automazione a circuito chiuso copre i rinnovi dei certificati
Cons:
- La configurazione dei flussi di lavoro può risultare complessa
- I modelli di report di conformità restano non confermati

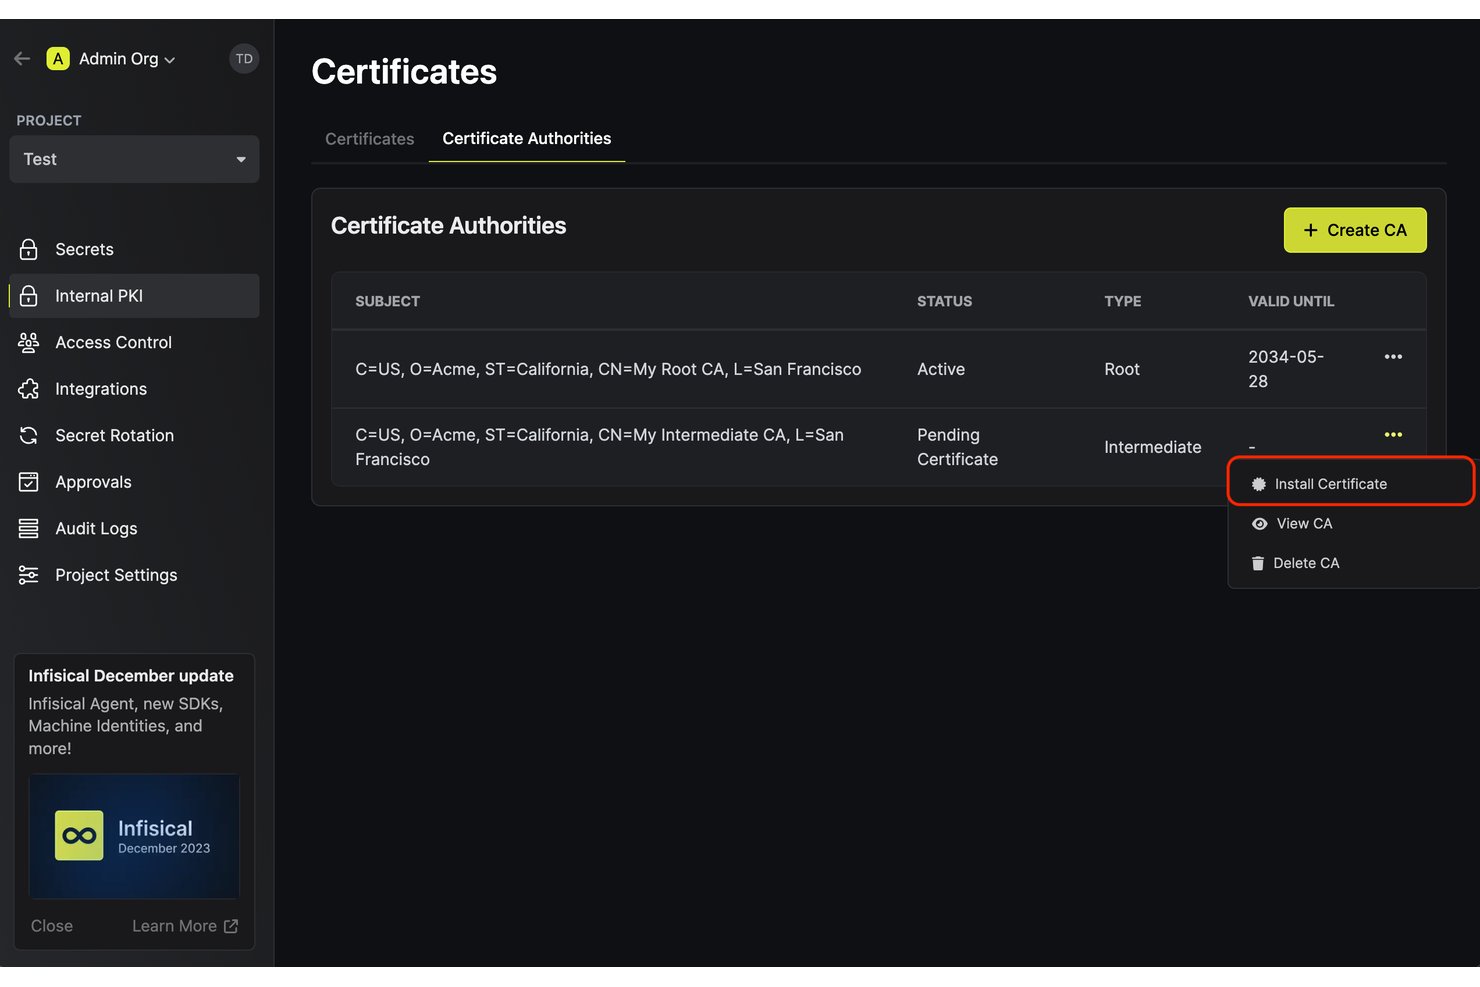
Infisical è una piattaforma di gestione del ciclo di vita dei certificati che combina la gestione delle gerarchie delle CA private, l'integrazione con più CA, l'emissione e il rinnovo automatizzati dei certificati e strumenti nativi per DevOps, tra cui un emittente nativo di cert-manager, un provider Terraform e il supporto ai protocolli ACME, EST e SCEP.
Per chi è più adatto Infisical?
Infisical è particolarmente adatto ai team DevOps e di ingegneria delle piattaforme che gestiscono certificati in ambienti Kubernetes e infrastrutture con più CA.
Perché ho scelto Infisical
Ho scelto Infisical come una delle migliori soluzioni perché unifica la gestione delle gerarchie delle CA private con le integrazioni di CA esterne (DigiCert, AWS Private CA, Microsoft AD CS, Venafi) in un'unica console. Mi piace il fatto che l'emittente nativo di cert-manager gestisca l'emissione dei certificati Kubernetes con autenticazione tramite identità macchina e rinnovo automatico, senza richiedere le verifiche di proprietà del dominio di ACME. I profili dei certificati consentono ai team di sicurezza di limitare algoritmi, SAN e periodi di validità, mentre i team applicativi possono operare in autonomia tramite ACME o l'API.
Funzionalità principali di Infisical
- Rinnovo gestito dal server: Conserva e ruota le chiavi dei certificati, inviando automaticamente i certificati rinnovati alle destinazioni di sincronizzazione collegate.
- Dashboard dello stato di scadenza: Offre una panoramica PKI centralizzata che mostra i certificati in base allo stato, con soglie di avviso configurabili.
- Registrazione SCEP: Supporta la registrazione dei certificati basata su SCEP per dispositivi di rete ed endpoint gestiti tramite MDM, inclusi Jamf e Intune.
- Conservazione dei log di audit: Registra ogni richiesta, emissione, approvazione e revoca di certificati, con periodi di conservazione configurabili fino a durate personalizzate.
Integrazioni di Infisical
Infisical offre oltre 90 integrazioni, tra cui 1Password, Ansible, AWS Amplify, Azure DevOps, Microsoft AD CS, Venafi, AWS Certificate Manager, Azure Key Vault, Cloudflare e Windows Certificate Store. Fornisce inoltre un provider Terraform e un'API REST per flussi di lavoro personalizzati.
Pros and Cons
Pros:
- Emissione e rinnovo dei certificati nativi per DevOps
- I profili dei criteri impongono vincoli alle richieste di certificati
- I flussi di approvazione supportano l'emissione controllata in autonomia
Cons:
- La rilevazione dei certificati copre solo gli endpoint di rete
- Il supporto post-quantistico è ancora agli inizi

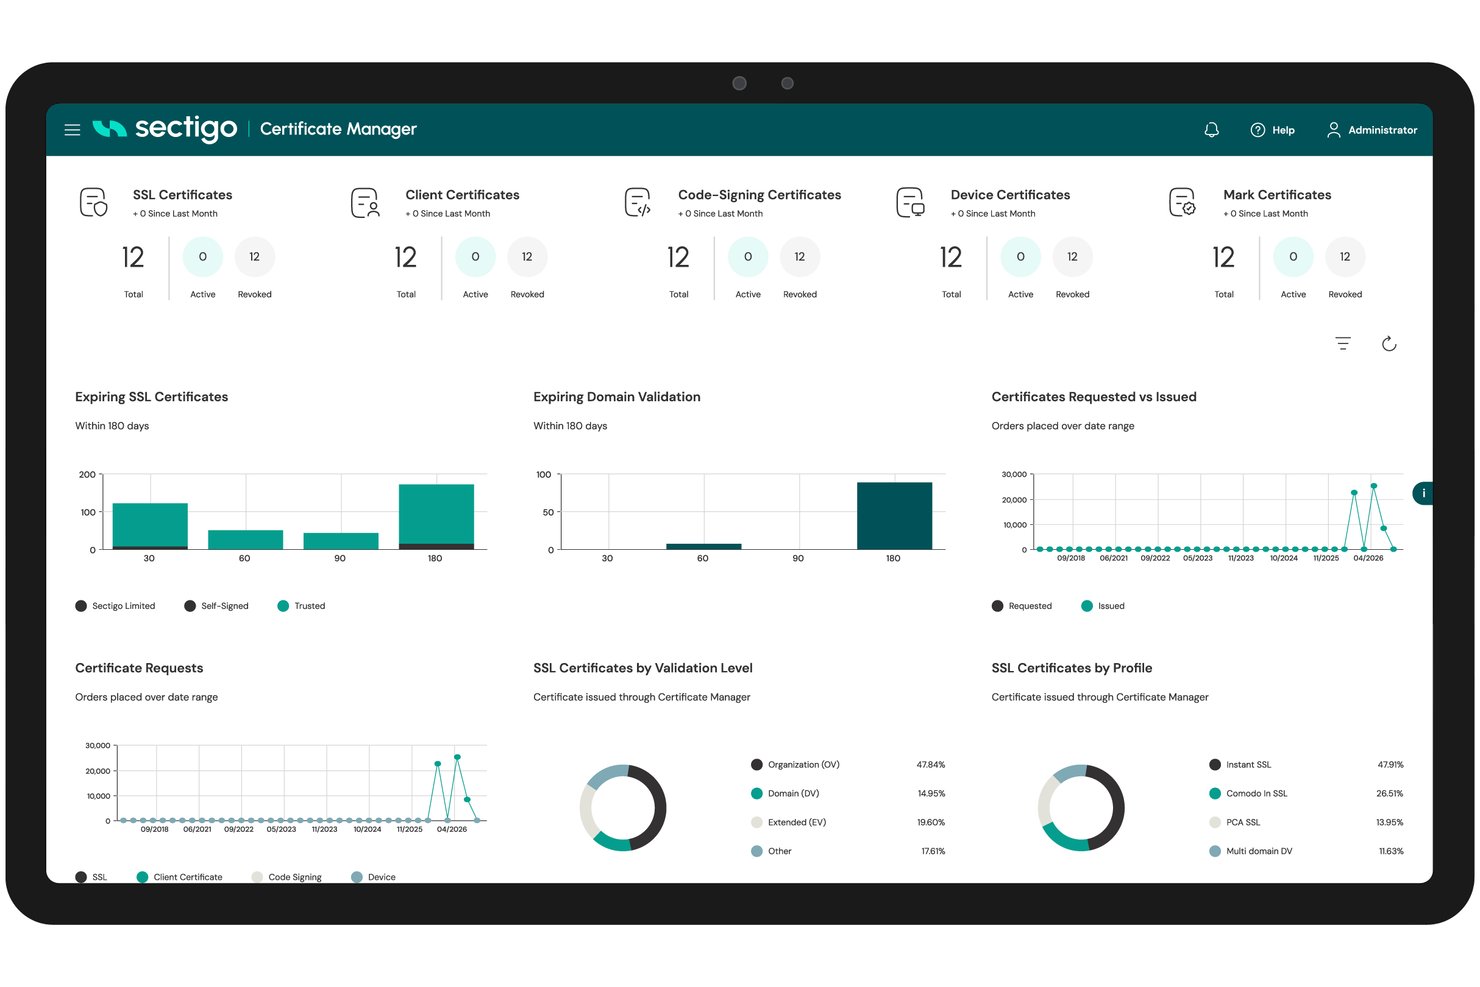
Sectigo Certificate Manager è una piattaforma CLM indipendente dalla CA che gestisce l'individuazione, l'emissione automatizzata, il rinnovo, la distribuzione e la revoca dei certificati pubblici e privati, con strumenti integrati per il test della crittografia post-quantistica.
Per chi è più adatto Sectigo?
Sectigo Certificate Manager è particolarmente adatto agli amministratori PKI e ai team di infrastruttura che gestiscono ambienti di grandi dimensioni con CA eterogenee e devono iniziare subito a testare i flussi di lavoro dei certificati post-quantistici.
Perché ho scelto Sectigo
Ho scelto Sectigo Certificate Manager come una delle soluzioni migliori perché è l'unica piattaforma CLM che ho visto con un ambiente di test post-quantistico integrato, funzionante all'interno dei flussi di lavoro effettivi dei certificati. PQC Labs offre un ambiente di prova senza configurazione per testare certificati resistenti alla crittografia quantistica, mentre Private PQC in SCM consente di emettere certificati ML-DSA reali tramite la CA privata di Sectigo, permettendo di convalidare il percorso di migrazione prima che gli standard siano definitivi. Apprezzo inoltre il fatto che il framework Q.U.A.N.T. mappi le dipendenze crittografiche esistenti e segnali i certificati vulnerabili agli attacchi di tipo 'raccogli ora, decritta in seguito'.
Caratteristiche principali di Sectigo
- Gestione multi-CA indipendente dalla CA: SCM riunisce in un unico pannello di controllo i certificati pubblici e privati di più CA, tra cui Microsoft AD CS, AWS e Google Cloud.
- Rinnovo e distribuzione automatizzati dei certificati: SCM gestisce l'intero processo di emissione, distribuzione e rinnovo su bilanciatori di carico, server web e firewall senza intervento manuale.
- Integrazioni ITSM e SIEM: SCM si collega a ServiceNow, Jira, Splunk e Microsoft Sentinel per il provisioning, il monitoraggio e gli avvisi di scadenza dei certificati all'interno dei flussi di lavoro esistenti.
- Server MCP per la gestione dei certificati basata sull'IA: un server MCP consente agli agenti di IA di emettere e gestire certificati tramite comandi in linguaggio naturale.
Integrazioni di Sectigo
Sectigo Certificate Manager offre oltre 50 integrazioni, tra cui Microsoft CA (ADCS), AWS, Google Cloud, Kubernetes, Terraform, Jenkins, ServiceNow, Jira, Splunk e Microsoft Sentinel. Supporta inoltre la connettività ACME, SCEP, EST e REST API per i flussi di lavoro dei certificati e le integrazioni personalizzate.
Pros and Cons
Pros:
- Test dei certificati post-quantistici integrato
- Automatizza il rinnovo e la sostituzione dei certificati compromessi
- Centralizza la gestione dei certificati pubblici e privati
Cons:
- Secondo i revisori, alcune schermate risultano obsolete
- Le risposte dell'assistenza possono essere lente

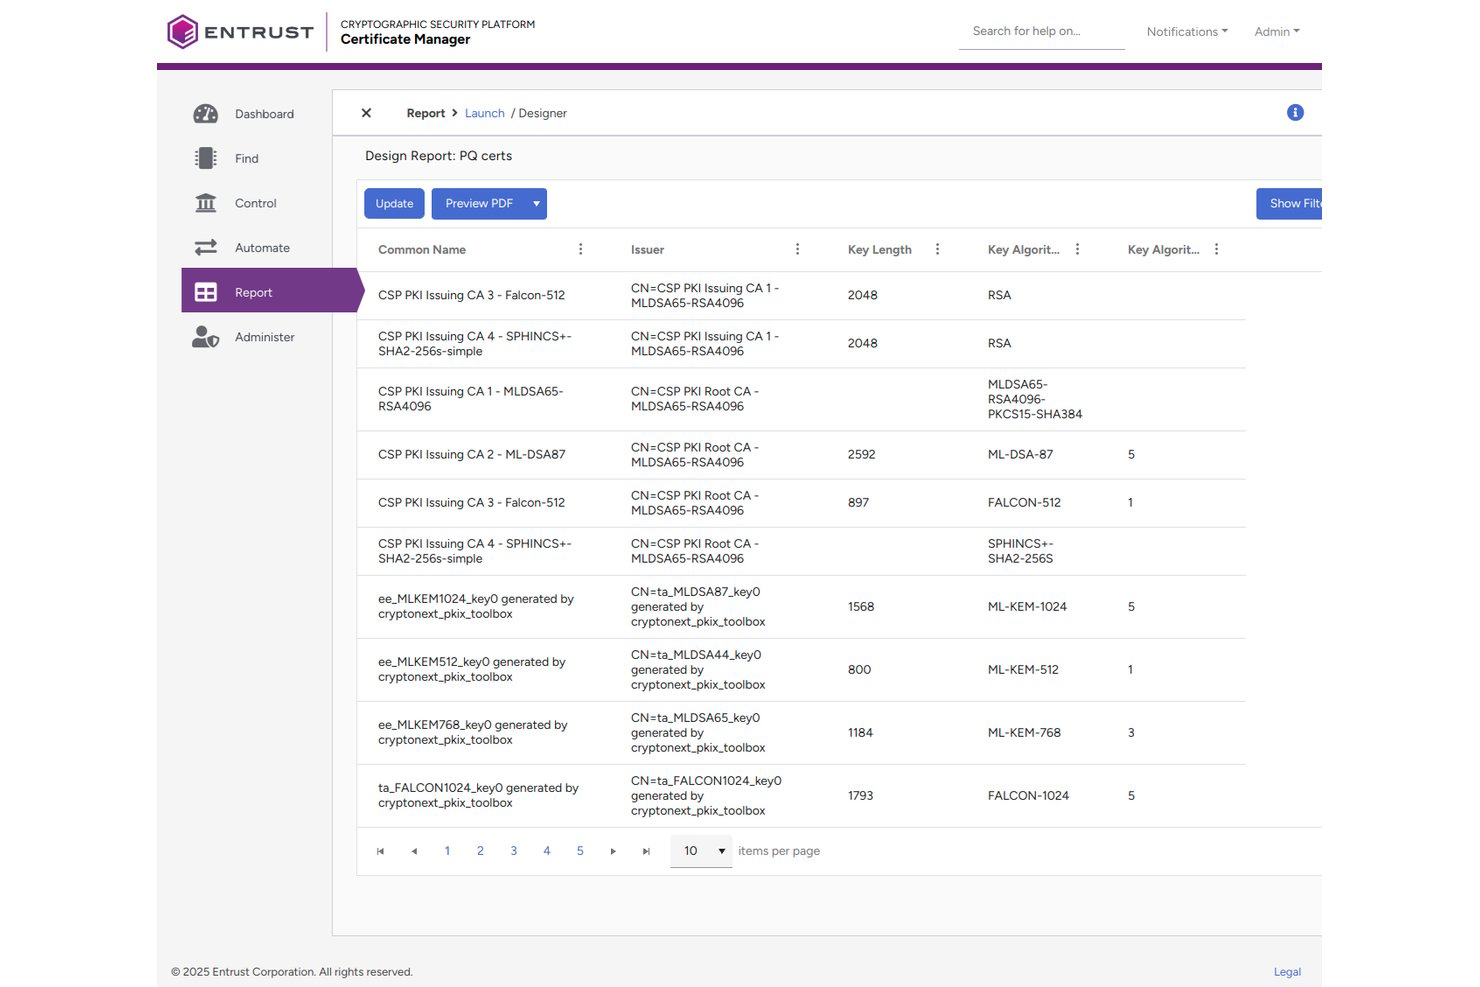
Entrust Certificate Manager è una piattaforma di gestione del ciclo di vita dei certificati basata su PKI che gestisce l'individuazione dei certificati, l'emissione e il rinnovo automatizzati, l'applicazione delle politiche e l'orchestrazione di più CA in ambienti locali, cloud, ibridi e IoT/OT.
Per chi è più adatto Entrust?
Entrust Certificate Manager è particolarmente adatto alle squadre di sicurezza aziendale e PKI di settori regolamentati che necessitano della gestione di CA private supportata dalla protezione delle chiavi a livello hardware.
Perché ho scelto Entrust
Entrust si è guadagnato un posto nella mia lista ristretta perché controlla entrambe le estremità della catena di protezione delle chiavi: l'hardware HSM nShield e la piattaforma PKI che vi opera sopra. Questa integrazione nativa con HSM significa che le chiavi della CA privata non sono semplicemente archiviate in un dispositivo di terze parti aggiunto successivamente. Apprezzo anche il fatto che Certificate Manager gestisca l'emissione automatizzata tramite ACME e SCEP, una funzionalità ormai essenziale, dato che la validità TLS di 47 giorni è la realtà con cui le squadre devono fare i conti.
Funzionalità principali di Entrust
- Inventario dei certificati post-quantistici: esegue la scansione dell'ambiente per identificare i certificati vulnerabili ai computer quantistici e supporta l'emissione di certificati compositi e ibridi per pianificare la migrazione alla PQC.
- Servizio OCSP integrato: offre il monitoraggio e la convalida in tempo reale dello stato dei certificati all'interno della piattaforma, senza dipendere da un responder esterno.
- Redazione di CP/CPS e supporto alle cerimonie delle chiavi: include strumenti di governance integrati per la documentazione delle politiche dei certificati e le procedure formali delle cerimonie delle chiavi, con registri di controllo immutabili.
- Agente leggero per endpoint IoT: un agente con un ingombro ridotto (~400–500 KB di RAM) supporta l'individuazione e l'emissione dei certificati su dispositivi OT e IoT con risorse limitate, inclusi gli ambienti ARM Cortex e TPM 2.0.
Integrazioni di Entrust
Entrust supporta integrazioni con nShield HSM, Microsoft Intune, HashiCorp Vault, Ansible, Azure e Nginx. È inoltre disponibile un'API REST per le integrazioni personalizzate.
Pros and Cons
Pros:
- Controllo nativo delle chiavi HSM
- Supporto alla migrazione post-quantistica
- Gestione leggera dei certificati IoT
Cons:
- L'emissione di certificati TLS pubblici è stata interrotta
- La profondità nativa per Kubernetes rimane limitata
Ideale per la valutazione del rischio dei certificati e la preparazione alla crittografia post-quantistica
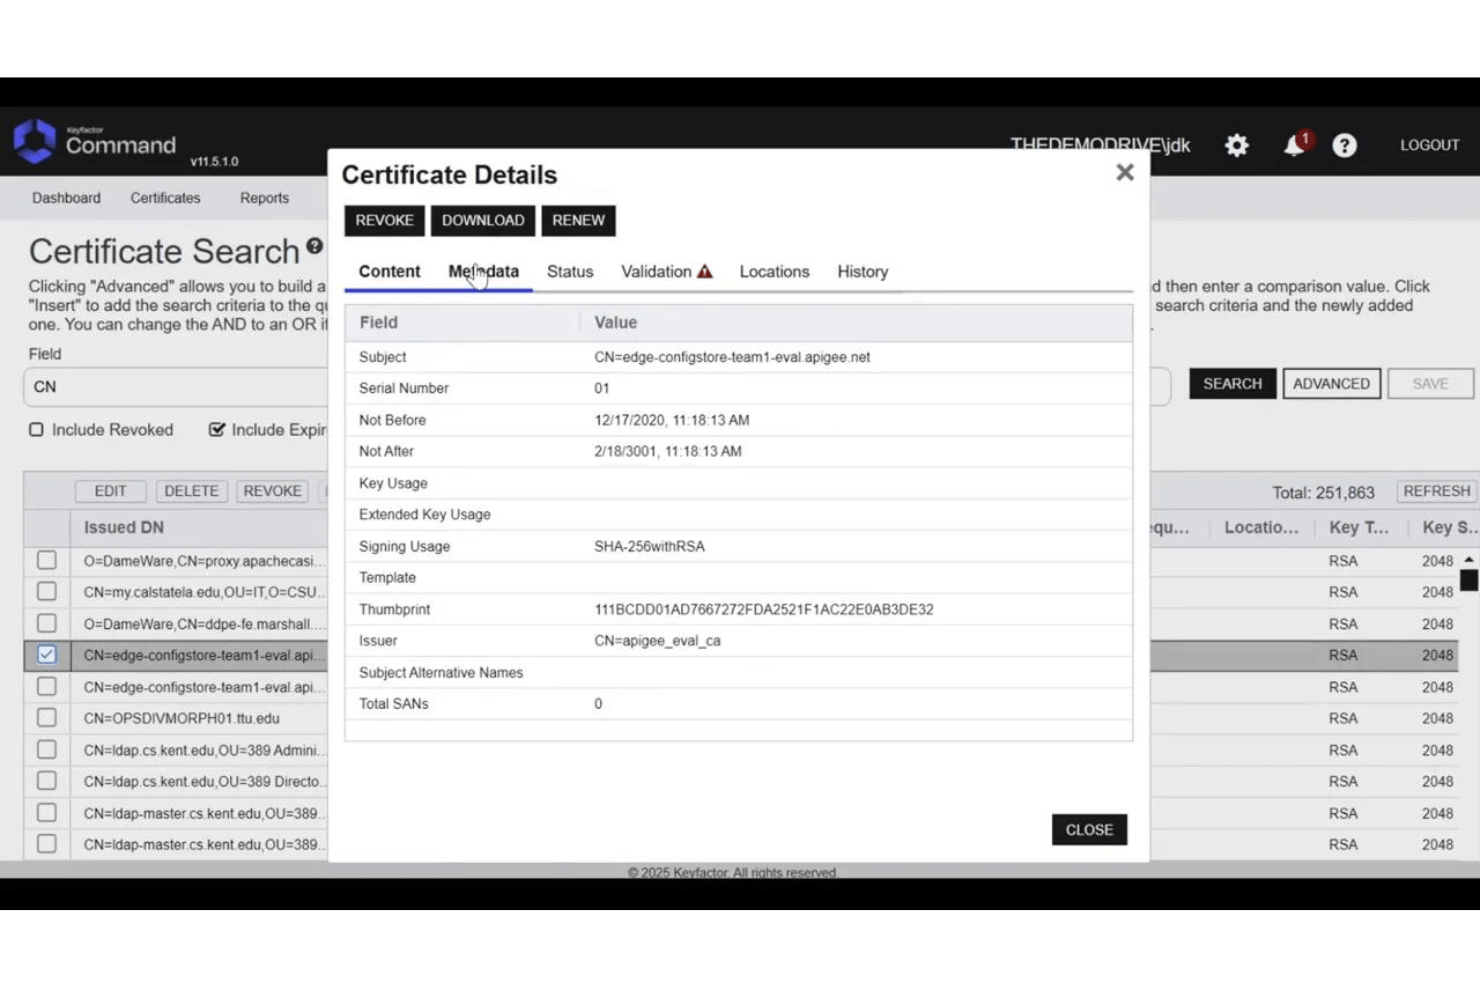
Keyfactor Command è una piattaforma aziendale per la gestione del ciclo di vita dei certificati, che include individuazione automatizzata, orchestrazione multi-CA, rinnovo senza intervento e supporto per certificati post-quantistici in ambienti locali, cloud e ibridi.
Per chi è più adatto Keyfactor Command?
Keyfactor Command è particolarmente adatto ai settori regolamentati come finanza, sanità e difesa, dove la conformità crittografica, le tracce di audit e la pianificazione della migrazione quantistica sono imprescindibili.
Perché ho scelto Keyfactor Command
Keyfactor Command si è guadagnato un posto nella mia selezione perché è l'unica piattaforma CLM che abbia visto assegnare un punteggio di rischio dinamico a ogni certificato presente nell'inventario. Command Risk Intelligence attinge al più grande database mondiale di certificati Internet per individuare i certificati che comportano un'esposizione reale, come quelli di lunga durata o associati a un utilizzo non autorizzato dei domini, e segnala quelli vulnerabili ai computer quantistici in vista della scadenza del 2030 fissata da NIST per la dismissione degli algoritmi. Il supporto per ML-DSA e per i certificati ibridi, introdotto in Command 25.2, rende la preparazione alla crittografia post-quantistica una funzionalità concreta, non solo una promessa nella tabella di marcia.
Caratteristiche principali di Keyfactor Command
- Gateway AnyCA: Gestisci l'emissione dei certificati su più CA pubbliche, private e cloud attraverso un unico piano di controllo.
- Orchestratore universale: Distribuisci automaticamente i certificati in ambienti locali, piattaforme cloud e cluster Kubernetes, oppure integrali con un sistema PKI completamente gestito.
- Modelli di registrazione: Definisci modelli che impongono dimensione della chiave, algoritmo, periodo di validità e restrizioni sui caratteri jolly nelle richieste di certificato, senza creare una proliferazione di modelli CA.
- Supporto del protocollo ACME: Emetti e rinnova automaticamente i certificati negli ambienti Kubernetes tramite una distribuzione nativa basata su Helm per i client ACME.
Integrazioni di Keyfactor Command
Keyfactor Command si integra con Bosh, Cisco, AWS, Docker Enterprise, Fortinet, Okta, GoDaddy, HashiCorp e Radware. La sua API REST e la documentazione OpenAPI supportano integrazioni personalizzate.
Pros and Cons
Pros:
- Valutazione dinamica del rischio dei certificati
- Funzionalità native per la preparazione alla crittografia post-quantistica
- Gestisce enormi archivi di certificati
Cons:
- L'implementazione può richiedere sei mesi
- L'interfaccia datata complica la gestione degli endpoint
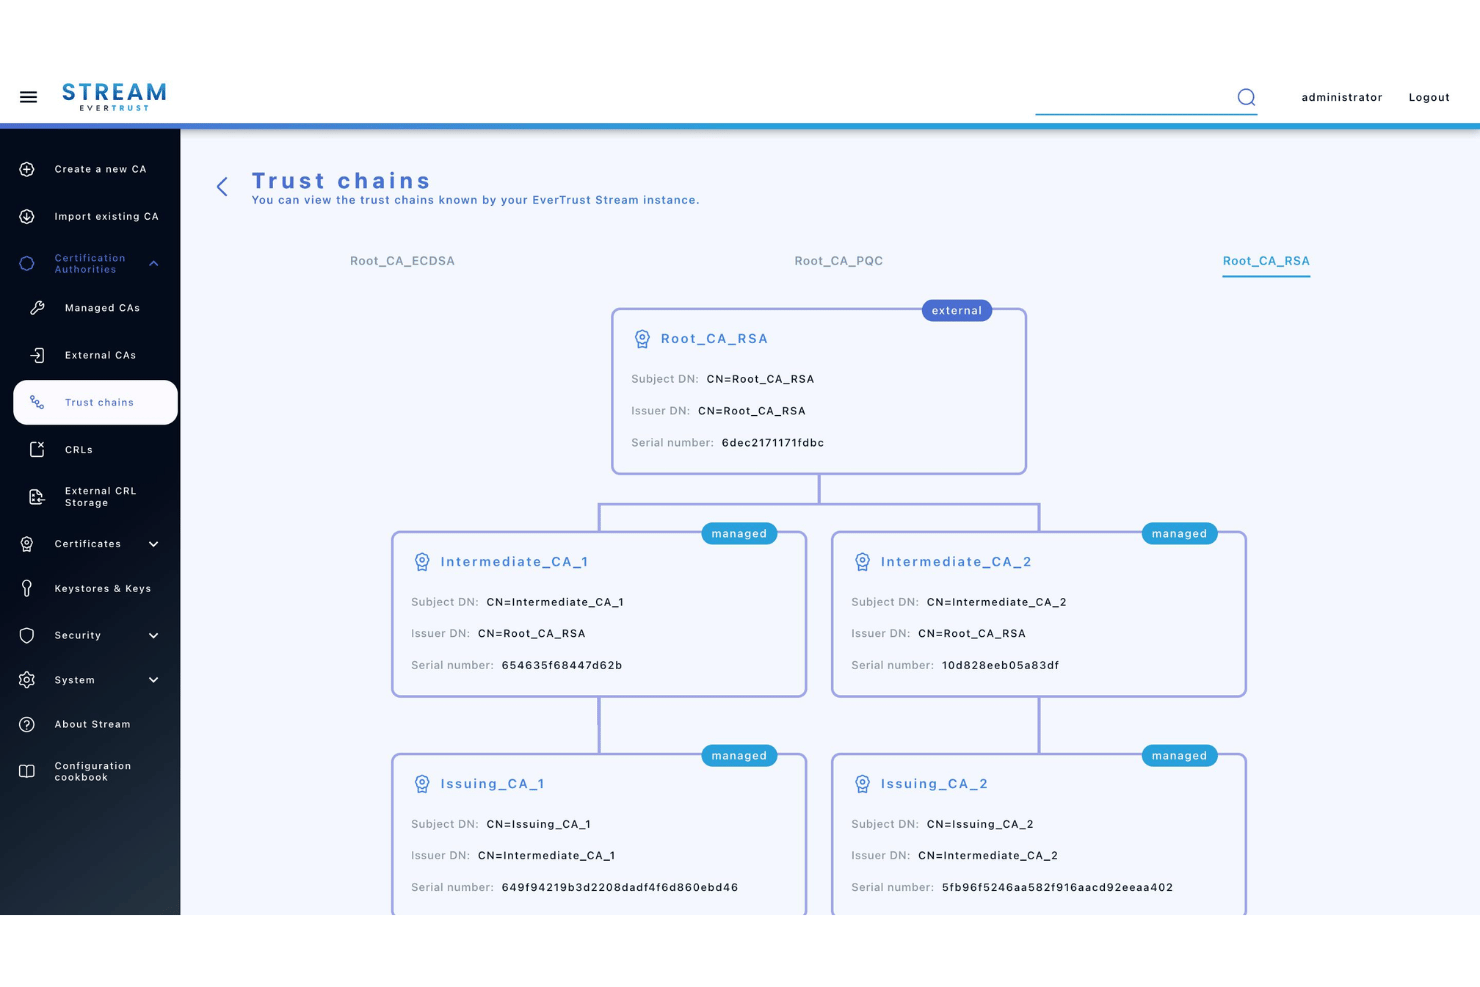
Evertrust CLM è un software per la gestione del ciclo di vita dei certificati con orchestrazione integrata di più CA, emissione di certificati post-quantistici e archiviazione delle chiavi supportata da HSM in distribuzioni SaaS, locali e con isolamento fisico.
Per chi è più indicato Evertrust CLM?
Evertrust CLM è ideale per le imprese europee, gli istituti finanziari e le organizzazioni del settore pubblico che devono rispettare rigorosamente i mandati dell'Unione Europea in materia di resilienza digitale, come NIS2, DORA ed eIDAS 2.0.
Perché ho scelto Evertrust CLM
Ho scelto Evertrust CLM perché offre un livello di applicazione nativa della conformità raramente riscontrabile nelle piattaforme non europee. Fin da subito, combina la certificazione ANSSI CSPN con la registrazione immutabile degli audit e controlli granulari delle policy a livello di CSR, che si allineano direttamente ai rigorosi quadri normativi europei. Inoltre, la sua architettura di distribuzione consente alle organizzazioni di mantenere chiavi, dati dei certificati e pipeline di gestione interamente all'interno di infrastrutture localizzate e sovrane.
Funzionalità principali di Evertrust CLM
- Orchestrazione di più CA: Centralizza e gestisce i cicli di vita dei certificati attraverso oltre 20 Autorità di certificazione pubbliche e private da un unico piano di controllo.
- Agilità crittografica e preparazione post-quantistica: Verifica l'intero standard crittografico alla ricerca di vulnerabilità negli algoritmi legacy, automatizzando al contempo la migrazione.
- DevSecOps e automazione nativa dei protocolli: Esegue il provisioning e la rotazione dei certificati tra pipeline containerizzate, cloud e IaC utilizzando protocolli nativi.
- DCV automatizzata e rinnovi senza intervento: Supporta certificati TLS di breve durata con la convalida automatizzata del controllo del dominio, indipendente dal DNS, e l'instradamento dei ticket ITSM tramite ServiceNow.
Integrazioni di Evertrust CLM
Evertrust CLM supporta oltre 40 connettori, tra cui Let's Encrypt, AWS ACM PCA, AWS, Okta, Linux, EJBCA, Kubernetes, Terraform, Ansible e Microsoft Intune. Fornisce inoltre API REST per integrazioni personalizzate.
Pros and Cons
Pros:
- Mappatura normativa UE e sovranità dei dati
- Applicazione delle policy crittografiche a livello di CSR
- Supporto al ciclo di vita dei certificati post-quantistici
Cons:
- Personalizzazione limitata dell'interfaccia per la separazione degli ambienti
- Agente esterno necessario per il rilevamento

Ideale per il rinnovo dei certificati senza intervento manuale integrato con F5
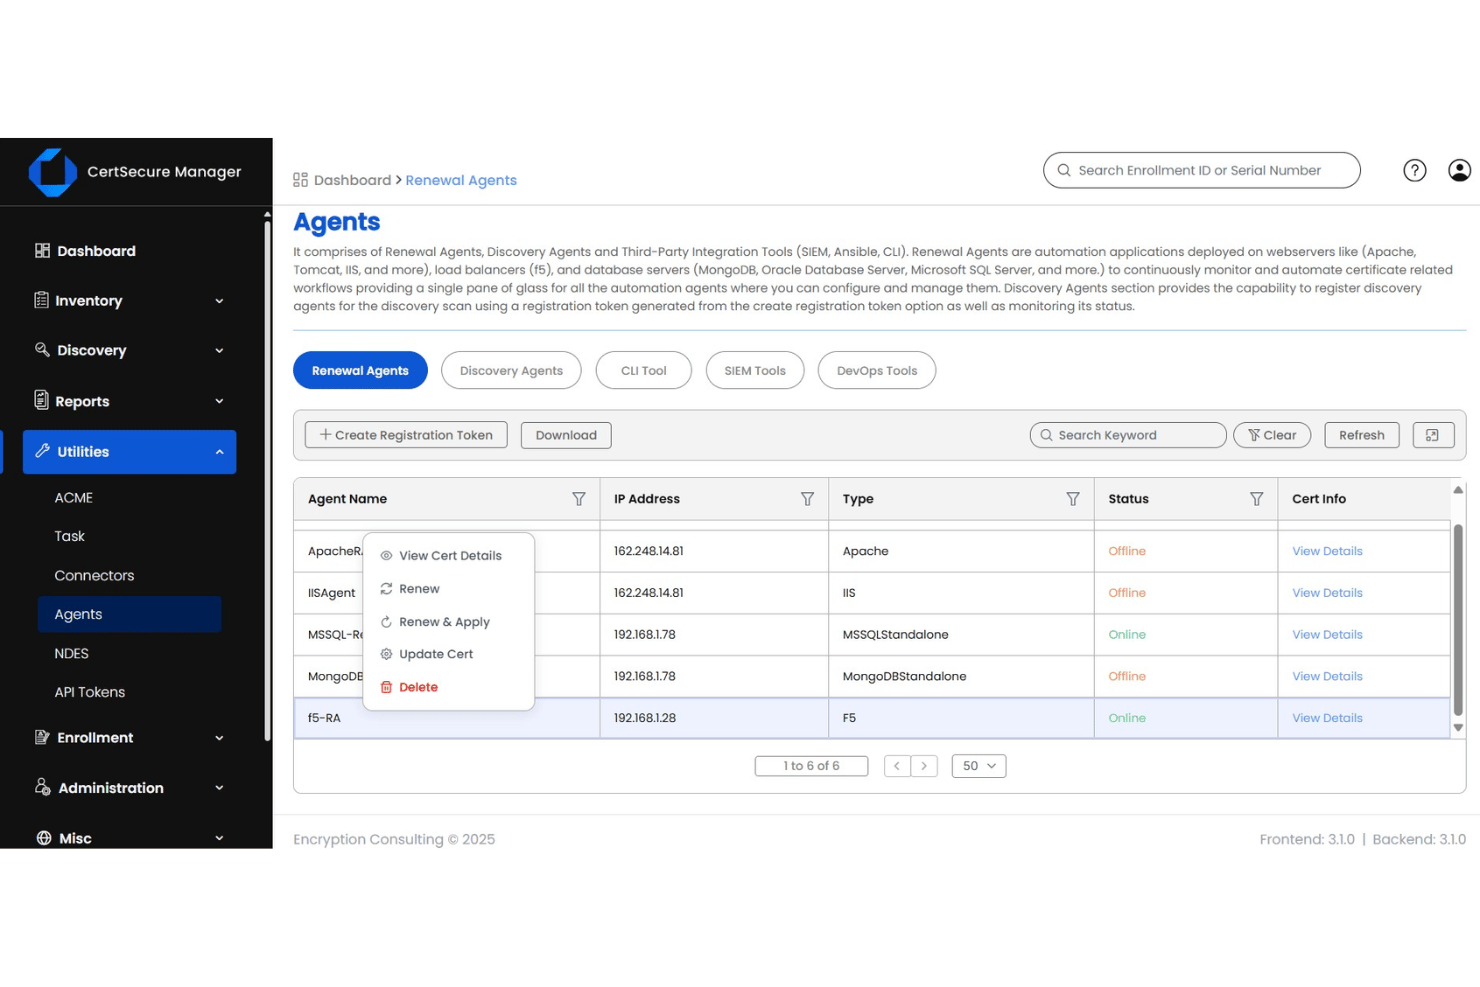
CertSecure Manager è una piattaforma per la gestione del ciclo di vita dei certificati che gestisce rilevamento, emissione, rinnovo, revoca e applicazione delle policy in ambienti ibridi, con più autorità di certificazione e infrastrutture aziendali come bilanciatori del carico, server web e database.
Per chi è più indicato CertSecure Manager?
CertSecure Manager è particolarmente adatto agli amministratori PKI aziendali e ai responsabili della sicurezza IT che necessitano di governance con più autorità di certificazione, applicazione delle policy crittografiche e report sulla conformità in settori regolamentati.
Perché ho scelto CertSecure Manager
Ho incluso CertSecure Manager tra le mie scelte principali perché la sua partnership ufficiale con F5 BIG-IP offre qualcosa che non ho visto realizzato con la stessa efficacia altrove: un rinnovo dei certificati senza intervento manuale che gestisce registrazione, distribuzione e associazione sull'infrastruttura F5 senza passaggi manuali. Quando si deve affrontare il mandato del CA/Browser Forum sulla validità di 47 giorni, questo livello di automazione sui bilanciatori del carico è esattamente ciò che impedisce le chiamate per interruzioni del servizio alle 2 di notte. Apprezzo inoltre il fatto che sia progettato specificamente per pipeline DevOps con volumi illimitati, così la rotazione ad alta frequenza non diventa un collo di bottiglia per la produttività.
Funzionalità principali di CertSecure Manager
- Motore di profilazione del rischio dei certificati: Classifica automaticamente i certificati in base al livello di rischio, considerando la robustezza della chiave, il tipo di algoritmo e il periodo di validità, offrendo una visione prioritaria dell'esposizione.
- Flussi di approvazione M di N: Applica policy di autorizzazione multi-parte per le richieste di emissione e rinnovo dei certificati, aggiungendo un livello di governance per gli ambienti ad alta sensibilità.
- Report sulla conformità: Genera automaticamente report di conformità programmati per GDPR, HIPAA, PCI DSS, FIPS e NIST, inviandoli via e-mail su base settimanale o mensile.
- Supporto per più autorità di certificazione con passaggio con un clic: Gestisce i certificati di 11 autorità di certificazione da un'unica console, con migrazione tra le autorità tramite un solo clic.
Integrazioni di CertSecure Manager
CertSecure Manager si integra con Ansible, Splunk, Apache, Microsoft AD CS, Nginx, IIS, Azure e Java KeyStore. È inoltre disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Rinnovo senza intervento manuale
- Il passaggio con un clic tra le autorità di certificazione riduce il vincolo verso un fornitore
- I profili di rischio danno priorità alla crittografia debole
Cons:
- Maggiore impegno di implementazione per le configurazioni ibride
- Il supporto per la rete di servizi Kubernetes è documentato in modo insufficiente
Ideale per la PQC nativa di DigiCert su larga scala
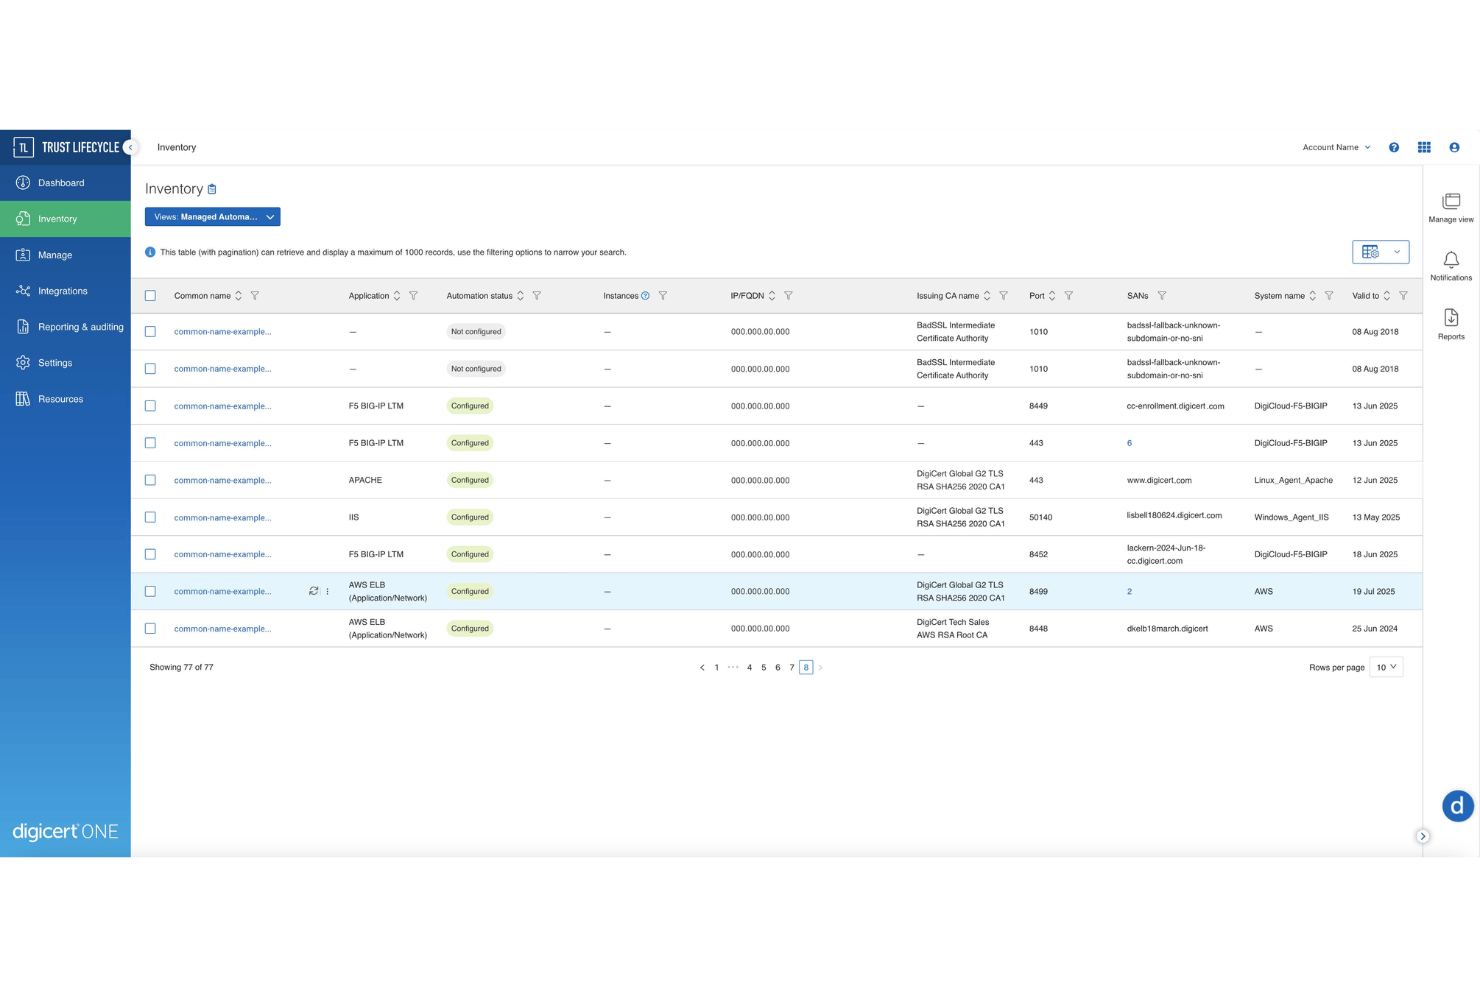
DigiCert Trust Lifecycle Manager è una piattaforma per la gestione del ciclo di vita dei certificati, basata sull'architettura DigiCert ONE, che gestisce l'individuazione dei certificati, l'emissione tramite più CA, l'automazione del ciclo di vita, l'applicazione delle policy e la migrazione alla crittografia post-quantistica in ambienti cloud, locali e isolati.
Per chi è più adatto DigiCert Trust Lifecycle Manager?
DigiCert Trust Lifecycle Manager è particolarmente adatto ai team di sicurezza aziendale e PKI che gestiscono grandi volumi di certificati in ambienti ibridi, regolamentati o isolati.
Perché ho scelto DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager è entrato nella mia rosa di candidati perché è l'unica piattaforma CLM che ho visto combinare l'emissione nativa di certificati PQC con un'automazione pronta per la produzione della sostituzione in blocco. Apprezzo in particolare il fatto che emetta già certificati ML-DSA e SLH-DSA e che possa analizzare la rete per individuare i certificati vulnerabili ai computer quantistici, sostituendoli poi su larga scala senza interventi manuali. La CA privata DigiCert integrata, con opzioni per gerarchie dedicate, significa inoltre che non è necessario assemblare un'infrastruttura PKI separata accanto alla soluzione CLM.
Funzionalità principali di DigiCert Trust Lifecycle Manager
- Supporto ai connettori per più CA: Connessione a oltre 10 autorità di certificazione esterne, tra cui AWS Private CA, Microsoft AD CS, Let's Encrypt, Sectigo ed Entrust, insieme alla CA privata DigiCert integrata, tutto gestito da un'unica console.
- Individuazione stratificata dei certificati: Esecuzione simultanea del monitoraggio dei log CT, delle scansioni cloud, delle scansioni tramite sensori di rete e delle scansioni dei sistemi basate su agenti per individuare i certificati negli ambienti locali, cloud e isolati.
- Applicazione della conformità basata sulle policy: Definizione di profili di certificato che impongono dimensione della chiave, algoritmo, periodo di validità ed elenchi di CA consentite, con segnalazione e correzione automatizzate dei certificati non conformi.
- Portale autonomo per la registrazione: Disponibilità per i richiedenti di certificati di un portale con ambito definito dai ruoli e accesso SSO SAML/OIDC per effettuare la registrazione, richiedere e ritirare i certificati senza coinvolgere gli amministratori PKI in ogni transazione.
Integrazioni di DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager offre integrazioni documentate con AWS Private CA, Microsoft AD CS, Sectigo, Entrust, ServiceNow, Jira, Kubernetes tramite cert-manager, Terraform, F5 BIG-IP e HSM SafeNet. Supporta oltre 150 provider DNS, oltre a REST API, ACME v2, SCEP ed EST.
Pros and Cons
Pros:
- Rende l'infrastruttura PKI pronta per le minacce quantistiche
- Elimina i punti ciechi relativi ai certificati tra cloud, rete e sistemi
- La CA privata integrata supporta gerarchie dedicate
Cons:
- L'interfaccia utente e la navigazione del portale di amministrazione risultano poco intuitive
- L'individuazione completa aumenta la complessità della distribuzione
Altri software per la gestione del ciclo di vita dei certificati
Ecco alcuni strumenti aggiuntivi che non sono stati inclusi nella mia selezione, ma che potrebbero essere adatti alle tue esigenze:
- ServiceNow Certificate Management
Ideale per la governance nativa dei certificati in ServiceNow
- HID ACM
Ideale per una PKI gestita con controllo mantenuto della chiave radice HSM
- CertKit
Ideale per la distribuzione di certificati per dispositivi e server
- Akeyless
Ideale per l'automazione unificata di segreti e certificati
- Segura Certificate Manager
Ideale per la gestione del ciclo di vita dei certificati integrata con PAM
- Qualys CertView
Ideale per la preparazione PQC nativa di Qualys
- cert-manager
Ideale per l'automazione open source dei certificati K8s
- Cloudflare Advanced Certificate Manager
Ideale per il TLS edge sul traffico con proxy Cloudflare
- GlobalSign Atlas
Ideale per l'iscrizione automatica della PKI nativa di GlobalSign


Come valuto il software per la gestione del ciclo di vita dei certificati
Suddivido la mia valutazione in criteri di base che ogni strumento deve soddisfare—rilevamento, automazione e supporto multi-CA—e fattori distintivi come la predisposizione alla crittografia post-quantistica, l'integrazione con gli HSM e i flussi di lavoro nativi per DevOps, che distinguono i migliori dagli altri.
Funzionalità principali (requisiti fondamentali per questo elenco)
Quando seleziono gli strumenti per il mio elenco, assegno a ciascuno un punteggio su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità principale elencata di seguito. Calcolo quindi il punteggio totale dello strumento in percentuale e lo utilizzo per aiutarmi a valutarne l'idoneità complessiva per l'elenco.
- Rilevamento e inventario dei certificati: cerco una scansione continua negli ambienti cloud, on-premise e DevOps, affinché nulla rimanga nascosto in una subnet dimenticata o in un cluster di container.
- Automazione del ciclo di vita: valuto quante operazioni di emissione, rinnovo, rotazione e revoca vengono eseguite senza passaggi manuali, soprattutto il rinnovo automatico prima della scadenza.
- Supporto multi-CA: verifico se una piattaforma gestisce da un'unica console i certificati delle CA pubbliche come DigiCert e Sectigo insieme a quelli delle CA private come Microsoft AD CS.
- Monitoraggio delle scadenze e avvisi: per me le soglie di avviso configurabili, i percorsi di escalation e l'integrazione con i sistemi ITSM sono più importanti di una semplice visualizzazione dell'elenco delle scadenze.
- Applicazione delle policy e conformità: cerco regole applicabili per le dimensioni delle chiavi, gli algoritmi e i periodi di validità, oltre a report pronti per gli audit e associati a framework come PCI-DSS o NIST.
- Integrazioni con protocolli ed ecosistemi: il supporto per ACME, SCEP, EST e le API REST è il requisito di base; valuto inoltre le integrazioni native con bilanciatori del carico, Kubernetes e HSM.
Dopo aver ottenuto un elenco di strumenti che soddisfano i criteri, considero ciò che distingue ogni piattaforma.
Fattori distintivi (ciò che differenzia i fornitori)
Ecco come confronto e metto in contrapposizione i diversi fornitori:
Funzionalità di rilievo
Valuto innanzitutto l'agilità crittografica post-quantistica, in particolare se una piattaforma è in grado di inventariare i certificati vulnerabili ai computer quantistici e orchestrare la migrazione verso algoritmi predisposti per la crittografia post-quantistica come ML-KEM e ML-DSA. La mappatura delle dipendenze dei certificati è altrettanto importante: verifico se lo strumento visualizza quali servizi, bilanciatori del carico ed endpoint dipendono da ciascun certificato, così da poter valutare la portata dell'impatto prima di un rinnovo o di una revoca. Per i team che eseguono Kubernetes, valuto quanto a fondo un fornitore si integri con cert-manager e con mesh di servizi come Istio, per ruotare le identità dei carichi di lavoro di breve durata senza creare attriti per gli sviluppatori.
Oltre le funzionalità
Valuto innanzitutto il modello di distribuzione, perché influenza ogni aspetto, dalla conformità al carico operativo. Una piattaforma che offre opzioni completamente isolate dalla rete o on-premise è importante quando si gestisce una PKI in ambienti regolamentati o sovrani, nei quali il SaaS non è una soluzione praticabile. La scalabilità è altrettanto importante: verifico se uno strumento gestisce milioni di certificati senza cali di prestazioni, soprattutto negli scenari IoT o con carichi di lavoro di breve durata, nei quali i ritmi di emissione aumentano rapidamente. Valuto inoltre il costo totale di proprietà, comprese le tariffe nascoste per i connettori delle CA o i servizi di onboarding, che fanno aumentare quello che sembrava un prezzo competitivo.
Come scegliere il software giusto per la gestione del ciclo di vita dei certificati
Seleziona la piattaforma giusta in base alle funzionalità più importanti per il tuo team. Usa la tabella seguente per associare le tue priorità alle funzionalità da ricercare.
| Se la tua priorità è | Cerca |
|---|---|
| Individuare i certificati non gestiti | Un report di rilevamento che copra ambienti cloud, locali e container |
| Prevenire le interruzioni dovute alla scadenza | Un flusso di lavoro per il rinnovo con responsabilità documentate, tempistiche di escalation e registri di distribuzione |
| Gestire più autorità di certificazione | Una matrice di supporto scritta che copra le CA pubbliche, Microsoft AD CS e la PKI privata |
| Soddisfare i requisiti di audit | Esempi di report di audit che mostrino la cronologia dei certificati, le modifiche alle policy e le azioni degli amministratori |
| Controllare il materiale crittografico soggetto a normative | Documentazione di distribuzione per ambienti locali, isolati o connessi a HSM |
Come valutare la tua selezione
- Esegui una prova di rilevamento: chiedi al fornitore di inventariare una sottorete definita, un account cloud e un cluster Kubernetes entro 14 giorni, quindi confronta i risultati con il registro noto dei tuoi certificati.
- Testa la gestione dei rinnovi: crea un certificato di prova che scada entro 30 giorni e verifica il processo documentato per approvazione, rinnovo, distribuzione, rollback e revoca.
- Richiedi la matrice di supporto: ottieni un documento aggiornato che elenchi le CA, i protocolli, i bilanciatori di carico, i formati dei certificati e gli HSM supportati, comprese le limitazioni di versione.
- Ottieni gli impegni per iscritto: chiedi un esempio di report di audit e una clausola contrattuale che definisca la conservazione dei dati, i registri degli accessi degli amministratori e l'assistenza durante gli incidenti relativi ai certificati.
- Scegli il compromesso operativo: decidi se hai bisogno di una PKI gestita dal fornitore, con meno attività di amministrazione interna, oppure del controllo diretto sull'infrastruttura, sulle chiavi e sull'esecuzione delle policy.
Che cos'è il software per la gestione del ciclo di vita dei certificati?
Il software per la gestione del ciclo di vita dei certificati individua, monitora, emette, rinnova, distribuisce e revoca certificati digitali e chiavi di crittografia. Offre ai team IT e di sicurezza un inventario centralizzato dei certificati negli ambienti cloud, on-premise e DevOps.
Questi strumenti possono automatizzare i flussi di lavoro per il rinnovo, monitorare le date di scadenza, applicare le policy dei certificati, connettersi alle autorità di certificazione e fornire registri di controllo per la conformità e la risposta agli incidenti.
Funzionalità del software per la gestione del ciclo di vita dei certificati
Quando selezioni una piattaforma per la gestione del ciclo di vita dei certificati, presta attenzione alle seguenti funzionalità principali:
- Individuazione dei certificati: esegue la scansione di reti, account cloud, server, container ed endpoint per trovare i certificati presenti nell'ambiente. Registra i dettagli dei certificati, le posizioni, i proprietari e le date di scadenza in un inventario centralizzato.
- Monitoraggio delle scadenze: tiene traccia dei periodi di validità dei certificati e invia avvisi prima della loro scadenza. Soglie configurabili e regole di escalation aiutano i team ad assegnare la responsabilità e a gestire i rinnovi prima che si verifichino interruzioni del servizio.
- Automazione del ciclo di vita: automatizza le richieste, le approvazioni, i rinnovi, la distribuzione, la rotazione e la revoca dei certificati. I flussi di lavoro riducono i passaggi manuali e creano processi ripetibili per i certificati presenti su server, applicazioni e dispositivi.
- Gestione di più autorità di certificazione: connette le autorità di certificazione pubbliche e private tramite un'unica interfaccia. I team possono gestire i certificati di provider come DigiCert, Sectigo e Microsoft AD CS senza mantenere inventari separati.
- Applicazione delle policy: applica regole relative alle dimensioni delle chiavi, agli algoritmi di firma, ai periodi di validità dei certificati e agli emittenti approvati. La piattaforma può segnalare o bloccare i certificati che violano i requisiti organizzativi o normativi.
- Distribuzione dei certificati: installa i certificati rinnovati su server, bilanciatori del carico, applicazioni e dispositivi di rete supportati. I registri di distribuzione mostrano dove è stato installato ciascun certificato e aiutano i team a verificare che la rotazione sia avvenuta correttamente.
- Supporto per le integrazioni: si connette a protocolli e sistemi come ACME, SCEP, EST, API REST, piattaforme di gestione dei servizi IT, Kubernetes e moduli di sicurezza hardware. Queste integrazioni inseriscono le operazioni sui certificati nell'infrastruttura e nei flussi di lavoro esistenti.
- Report di controllo: registra le modifiche ai certificati, le approvazioni, i rinnovi, le revoche, le azioni degli amministratori e le decisioni relative alle policy. I report forniscono ai team di sicurezza e conformità le prove necessarie per audit, indagini e verifiche interne.
Funzionalità comuni di AI nel software per la gestione del ciclo di vita dei certificati
Oltre alle funzionalità standard elencate sopra, molti di questi software offrono ora funzionalità di AI integrate, come:
- Rilevamento delle anomalie: l'AI esamina l'attività dei certificati, i modelli di emissione e il comportamento dei sistemi per identificare cambiamenti insoliti. Può segnalare la creazione imprevista di certificati, attività di rinnovo anomale o utilizzi sospetti da sottoporre a verifica.
- Attribuzione del punteggio di rischio: assegna automaticamente punteggi di rischio in base agli attributi, all'esposizione, alla configurazione, all'utilizzo e alla cronologia operativa dei certificati. I team di sicurezza possono utilizzare questi punteggi per stabilire la priorità dei certificati che richiedono un'indagine o una sostituzione.
- Analisi predittiva delle interruzioni: l'AI analizza le dipendenze dei certificati, la cronologia dei rinnovi e le relazioni tra i servizi per stimare dove un problema relativo a un certificato potrebbe interrompere le applicazioni. I team possono analizzare i probabili punti di errore prima che si verifichi un'interruzione.
- Query in linguaggio naturale: l'AI consente agli amministratori di porre domande sugli inventari dei certificati utilizzando un linguaggio naturale. Ad esempio, è possibile richiedere i certificati in scadenza, quelli che utilizzano algoritmi deprecati o quelli associati a un servizio specifico.
- Classificazione intelligente degli incidenti: raggruppa gli avvisi relativi ai certificati, rimuove le notifiche duplicate e ordina gli incidenti in base all'urgenza. In questo modo gli amministratori hanno un punto di partenza più chiaro quando si verificano contemporaneamente diversi eventi relativi ai certificati.
- Raccomandazioni per la correzione: l'AI esamina i risultati relativi ai certificati e suggerisce azioni correttive basate sulla configurazione, sull'utilizzo e sulle regole organizzative. Le raccomandazioni possono includere la sostituzione di un algoritmo, la modifica di un periodo di validità o l'analisi di un emittente non approvato.
Vantaggi del software per la gestione del ciclo di vita dei certificati
Lo strumento giusto per la gestione del ciclo di vita dei certificati può offrire diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei vantaggi che puoi aspettarti:
- Visibilità dei certificati: le scansioni alla ricerca di certificati negli ambienti cloud, on-premise, di rete e DevOps creano un inventario centralizzato di certificati, posizioni, proprietari e date di scadenza.
- Meno interruzioni dovute alla scadenza: il monitoraggio automatizzato, gli avvisi configurabili, l'assegnazione dei proprietari e i flussi di lavoro per il rinnovo aiutano il team a gestire i certificati prima della loro scadenza.
- Operazioni coerenti lungo il ciclo di vita: i flussi di lavoro per registrazione, approvazione, rinnovo, distribuzione, rotazione e revoca sostituiscono la gestione manuale e incoerente dei certificati.
- Amministrazione di più CA: un'unica interfaccia gestisce i certificati delle autorità pubbliche e private, inclusi provider come DigiCert, Sectigo e Microsoft AD CS.
- Controllo delle policy e della conformità: le regole per le dimensioni delle chiavi, gli algoritmi, i periodi di validità e gli emittenti approvati supportano configurazioni coerenti e registri pronti per gli audit.
- Modifiche più sicure ai certificati: la mappatura delle dipendenze mostra quali servizi, endpoint, bilanciatori di carico e applicazioni dipendono da ciascun certificato prima del rinnovo o della revoca.
- Migliore integrazione con l'infrastruttura: il supporto per ACME, SCEP, EST, API REST, Kubernetes, piattaforme di gestione dei servizi IT e HSM collega le operazioni sui certificati ai sistemi esistenti.
Costi e prezzi dei software per la gestione del ciclo di vita dei certificati
Per scegliere il software migliore è necessario comprendere i modelli di prezzo e i piani disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, alle integrazioni, alle opzioni di distribuzione e ai requisiti di supporto. La tabella seguente riassume i piani comuni, i prezzi medi e le funzionalità tipicamente incluse nelle piattaforme per la gestione del ciclo di vita dei certificati.
Tabella comparativa dei piani per i software di gestione del ciclo di vita dei certificati
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Inventario di base dei certificati, avvisi di scadenza limitati, monitoraggio manuale dei certificati e supporto della comunità. |
| Piano personale | $10-$30/utente/mese | Individuazione dei certificati, monitoraggio delle scadenze, promemoria di base per il rinnovo, integrazioni limitate e supporto via e-mail. |
| Piano aziendale | $30-$100/utente/mese | Rinnovi automatizzati, gestione di più CA, applicazione delle policy, flussi di lavoro per la distribuzione, report di audit e integrazioni con piattaforme di gestione dei servizi IT. |
| Piano per grandi aziende | $100-$300+/utente/mese | Individuazione avanzata, gestione illimitata o ad alto volume dei certificati, integrazioni con HSM e Kubernetes, flussi di lavoro personalizzati, supporto dedicato e report personalizzati sulla conformità. |
Domande frequenti sui software per la gestione del ciclo di vita dei certificati
Ecco alcune risposte alle domande comuni sugli strumenti per la gestione del ciclo di vita dei certificati:
Il software per la gestione del ciclo di vita dei certificati può gestire certificati di autorità diverse?
Sì, molte piattaforme gestiscono certificati di più autorità pubbliche e private. Il supporto varia in base al prodotto, quindi consulta la matrice di supporto aggiornata del fornitore. Verifica la compatibilità con provider come DigiCert, Sectigo e Microsoft AD CS. Verifica inoltre il supporto per i formati dei certificati, i protocolli di registrazione e i sistemi PKI privati utilizzati. Chiedi se ogni connettore supporta l’individuazione, il rinnovo, la distribuzione e la revoca.
Il software per la gestione del ciclo di vita dei certificati sostituisce un'autorità di certificazione?
No, una piattaforma di gestione dei certificati gestisce generalmente le operazioni sui certificati anziché sostituire l’autorità di certificazione. Può connettersi a CA pubbliche e private e ai sistemi PKI interni. La piattaforma può gestire l’individuazione, le richieste, le approvazioni, i rinnovi, la distribuzione e la revoca. La CA esistente continua a emettere i certificati in base alle proprie policy.
Come devo testare il software per la gestione del ciclo di vita dei certificati prima di acquistarlo?
Testa la piattaforma con certificati e sistemi che riflettano il tuo ambiente di produzione. Inizia eseguendo la scansione di una sottorete, di un account cloud e di un cluster Kubernetes definiti. Confronta i risultati con il registro dei certificati noto. Crea quindi un certificato di prova che scada entro 30 giorni. Verifica le fasi di approvazione, rinnovo, distribuzione, ripristino e revoca. Testa anche l’instradamento degli avvisi e le autorizzazioni degli amministratori. Richiedi una conferma scritta per i formati dei certificati, le integrazioni, i periodi di conservazione e i requisiti di distribuzione in ambienti isolati non supportati.