

Il software per la conformità alla sicurezza aiuta il tuo team a gestire i requisiti normativi automatizzando la raccolta delle evidenze, monitorando i controlli e mantenendo pronta la documentazione per gli audit. Se sei stanco di tenere traccia di decine di framework e di stare al passo con standard in continua evoluzione, sei nel posto giusto. Questa guida ti aiuterà a confrontare le migliori opzioni progettate per ambienti IT in rapido cambiamento, così potrai trovare uno strumento adatto alle tue esigenze di conformità, ai flussi di lavoro del tuo team e alle dimensioni della tua azienda.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa: software per la conformità alla sicurezza
Confronta fianco a fianco prezzi e specifiche dei software per la conformità alla sicurezza inclusi nel mio elenco ristretto.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per la gestione integrata dei rischi tecnologici | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 2 | Ideale per ampliare i programmi di conformità | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 3 | Ideale per portali unificati di audit e gestione delle evidenze | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 4 | Ideale per l’automazione di flussi di lavoro configurabili | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 5 | Ideale per l'automazione della conformità in ambienti nativi del cloud | Demo gratuita disponibile | Prezzi disponibili su richiesta | Website | |
| 6 | Ideale per la preparazione rispetto a più standard | Demo gratuita disponibile | A partire da $7,000/anno (fatturazione annuale) | Website | |
| 7 | Ideale per registri dei rischi personalizzabili | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 8 | Ideale per semplificare la preparazione agli audit | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 9 | Ideale per una raccolta delle evidenze rapida e automatizzata | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 10 | Ideale per il monitoraggio dei controlli in tempo reale | Demo gratuita disponibile | Prezzi su richiesta | Website |


Recensioni dei software per la conformità alla sicurezza
Di seguito trovi i miei riepiloghi dettagliati dei migliori software per la conformità alla sicurezza inclusi nel mio elenco ristretto. Le mie recensioni offrono uno sguardo approfondito sulle funzionalità, sui migliori casi d’uso e sulle integrazioni di ciascuna piattaforma, per aiutarti a trovare quella più adatta a te.
 Ideale per la gestione integrata dei rischi tecnologici
- Demo gratuita disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:4.4/5
OneTrust offre una configurazione per un'iniziativa di conformità con selezione dell'inventario. OneTrust per i rischi tecnologici e la conformità è una piattaforma GRC che centralizza l'automazione della conformità, il monitoraggio dei controlli, la valutazione dei rischi e la gestione delle policy in oltre 55 quadri di sicurezza, tra cui SOC 2, ISO 27001, HIPAA e NIST.
Per chi è più adatto OneTrust?
OneTrust è una soluzione particolarmente adatta ai team aziendali di sicurezza e GRC che gestiscono la conformità simultaneamente nell'ambito di più quadri di riferimento, giurisdizioni e unità aziendali.
Perché ho scelto OneTrust
OneTrust si è guadagnato un posto nella mia lista ristretta per il modo in cui collega strettamente l'inventario delle risorse, il punteggio dei rischi e i controlli di conformità in un unico ambiente. Apprezzo particolarmente il quadro condiviso per le evidenze, che consente al mio team di raccogliere le evidenze una sola volta e mapparle automaticamente su oltre 50 quadri di riferimento contemporaneamente. La mappatura automatizzata dei rischi è collegata direttamente all'inventario delle risorse, quindi quando viene aggiunto un nuovo sistema, l'esposizione al rischio viene aggiornata senza alcun intervento manuale.
Funzionalità principali di OneTrust
- Flussi di lavoro per la gestione delle policy: Crea, aggiorna e monitora le versioni delle policy con flussi di lavoro integrati per l'approvazione e la presa visione.
- Registro dei rischi personalizzabile: Registra, categorizza e assegna un punteggio ai rischi per la sicurezza delle informazioni in un registro strutturato.
- Portale di collaborazione per i revisori: Concedi ai revisori un accesso sicuro e di sola lettura alle evidenze di conformità e al monitoraggio delle richieste.
- Libreria di quadri di riferimento predefiniti: Accedi a librerie di controlli premappate per SOC 2, ISO 27001, HIPAA, GDPR, NIST e altri quadri di riferimento.
Integrazioni di OneTrust
OneTrust offre integrazioni native con AWS, Azure, Google Cloud Platform, ServiceNow, Jira, Okta, Workday, Salesforce, Slack, GitHub e Microsoft 365. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Mappatura incrociata dei controlli su oltre 55 quadri di riferimento contemporaneamente
- Punteggio automatizzato dei rischi collegato all'inventario delle risorse
- Automazione integrata dei questionari di valutazione dei rischi dei fornitori
Cons:
- L'ampio ambito di governance comporta un maggiore impegno di configurazione
- La capacità di elaborazione dell'API è soggetta a limiti a livello di modulo
Learn more about OneTrust: Ideale per ampliare i programmi di conformità
- Demo gratuita disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:5/5
Scytale centralizza le verifiche di conformità, i controlli e il monitoraggio dei rischi in un unico pannello di controllo. Scytale è una piattaforma GRC basata sull'IA che combina l'automazione della conformità con servizi integrati di consulenza da parte di esperti, coprendo oltre 80 quadri di riferimento con raccolta automatizzata delle evidenze, monitoraggio continuo dei controlli e gestione del rischio.
A chi è più adatto Scytale?
Scytale è adatto alle startup e ai team di sicurezza di aziende del mercato medio che perseguono la certificazione secondo più quadri di riferimento senza una funzione interna dedicata alla conformità.
Perché ho scelto Scytale
Ho scelto Scytale come una delle soluzioni migliori per la sua capacità di gestire efficacemente la scalabilità su più quadri di riferimento senza moltiplicare il carico di lavoro del team. Quando il mio team aggiunge un nuovo quadro di riferimento, come ISO 42001, a un programma SOC 2 esistente, la mappatura incrociata di Scytale mostra automaticamente quali controlli possono essere riutilizzati. L'agente di bonifica delle lacune assegna quindi la priorità a ciò che deve ancora essere colmato, così non dobbiamo analizzare manualmente un foglio di calcolo ogni volta che ampliamo l'ambito.
Funzionalità principali di Scytale
- Centro per la gestione delle politiche: Libreria centralizzata con modelli, cronologia delle versioni e cicli di revisione automatizzati.
- Gestione del rischio dei fornitori: Flussi di lavoro integrati per valutare, monitorare e archiviare la documentazione dei fornitori di terze parti.
- Portale di collaborazione per i revisori: Interfaccia dedicata per la condivisione sicura delle evidenze, il monitoraggio delle richieste e gli aggiornamenti sullo stato delle verifiche.
- Automazione dei questionari basata sull'IA: Risponde automaticamente ai questionari di sicurezza utilizzando una base di conoscenze e un punteggio di affidabilità.
Integrazioni di Scytale
Scytale offre integrazioni native con AWS, Azure, Google Cloud Platform, Okta, Azure Active Directory, GitHub, GitLab, Jira, Google Workspace e Slack. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Copre oltre 80 quadri di riferimento con controlli mappati trasversalmente
- Consulenti dedicati alla conformità inclusi nell'abbonamento
- Gli agenti di IA accelerano l'analisi delle lacune
Cons:
- I programmi con più quadri di riferimento richiedono un'attenta mappatura iniziale
- L'automazione delle evidenze dipende dalla copertura dei sistemi connessi
Learn more about Scytale: Ideale per portali unificati di audit e gestione delle evidenze
- Demo gratuita disponibile
- Prezzi su richiesta

Thoropass offre una dashboard unificata per la conformità con monitoraggio dello stato dei framework. Thoropass è una piattaforma di automazione della conformità che combina la raccolta automatizzata delle evidenze, il monitoraggio continuo dei controlli, la gestione delle policy e la collaborazione con gli auditor direttamente nella piattaforma, supportando oltre 30 framework di sicurezza tra cui SOC 2, ISO 27001, HIPAA e PCI DSS.
Per chi è più adatto Thoropass?
I responsabili della conformità IT e i team GRC delle aziende in fase di crescita che stanno cercando di ottenere la loro prima certificazione SOC 2 o ISO 27001 trarranno i maggiori vantaggi dal modello integrato software più auditor di Thoropass.
Perché ho scelto Thoropass
Thoropass è entrato nella mia rosa dei candidati perché il portale di audit non è stato aggiunto come elemento secondario: gli auditor lavorano all'interno della stessa piattaforma in cui il mio team gestisce le evidenze. First Pass AI preseleziona le evidenze inviate prima che arrivino a un auditor umano, riducendo i cicli di revisione senza compromettere l'accuratezza. Le richieste di evidenze e la loro gestione avvengono in un unico luogo, così il mio team non deve scambiarsi allegati via e-mail con auditor esterni né riconciliare due sistemi separati durante la fase più intensa prima della scadenza di un report.
Caratteristiche principali di Thoropass
- Mappatura dei controlli su più framework: Mappa un singolo controllo o una policy su più framework di conformità per riutilizzare le evidenze e ridurre il lavoro duplicato.
- Monitoraggio continuo dei controlli: Tieni traccia in tempo reale dello stato dei controlli di sicurezza con avvisi automatici per deviazioni e configurazioni errate.
- Modulo del registro dei rischi: Mantieni un inventario aggiornato dei rischi, con valutazione e monitoraggio delle attività di risoluzione direttamente collegati ai flussi di lavoro della conformità.
- Strumenti per la gestione delle policy: Usa modelli di policy integrati, controllo delle versioni e flussi di lavoro per le attestazioni per allineare i dipendenti ai requisiti di conformità.
Integrazioni di Thoropass
Thoropass offre integrazioni native con AWS, Azure, Google Cloud Platform, Okta, GitHub, Jira, Slack, BambooHR e Google Workspace.
Pros and Cons
Pros:
- Gli auditor collaborano direttamente all'interno della piattaforma
- L'IA preseleziona le evidenze prima della revisione dell'auditor
- Copre oltre 30 framework con controlli mappati trasversalmente
Cons:
- È necessario utilizzare gli auditor partner di Thoropass per i report
- L'onboarding richiede più tempo per gli stack tecnologici complessi
Learn more about Thoropass: Ideale per l’automazione di flussi di lavoro configurabili
- Demo gratuita disponibile
- Prezzi su richiesta

LogicGate Risk Cloud centralizza i rischi aziendali con mappe di calore e monitoraggio delle misure di mitigazione. LogicGate Risk Cloud è una piattaforma GRC senza codice che combina la gestione dei rischi, la conformità dei controlli, la gestione delle policy, l’audit interno e la gestione dei rischi di terze parti in un unico ambiente configurabile basato su flussi di lavoro automatizzati e un database a grafo flessibile.
Per chi è più adatto LogicGate Risk Cloud?
È particolarmente adatto ai team aziendali di GRC e conformità che devono gestire più programmi di rischio e audit all’interno di una struttura organizzativa complessa.
Perché ho scelto LogicGate Risk Cloud
Ho incluso LogicGate Risk Cloud tra le mie scelte principali perché il suo database a grafo senza codice consente al mio team di creare e modificare i flussi di lavoro per la conformità senza il supporto degli sviluppatori. Quando viene pubblicato un nuovo quadro di riferimento, posso eseguire un’analisi automatizzata delle lacune per mappare visivamente i controlli esistenti rispetto ai nuovi requisiti e generare automaticamente piani d’azione correttivi tramite Spark AI. Questo livello di configurabilità significa che il mio team non è vincolato a modelli rigidi e predefiniti come accade con la maggior parte degli strumenti di conformità.
Caratteristiche principali di LogicGate Risk Cloud
- Applicazione per la gestione normativa: consente di gestire e mappare i controlli in base a quadri di riferimento come SOC 2, ISO 27001, HIPAA, PCI DSS e GDPR.
- Risk Cloud Quantify: consente di eseguire analisi quantitative dei rischi utilizzando simulazioni Monte Carlo e il modello Open FAIR.
- Area di lavoro per l’audit interno: modulo dedicato al monitoraggio delle richieste di audit, alla gestione delle evidenze e alla collaborazione con gli auditor esterni.
- Agente di intelligenza artificiale per la gestione dei rischi di terze parti: automatizza i flussi di lavoro per la valutazione dei rischi dei fornitori e semplifica i controlli di conformità per i rapporti con terze parti.
Integrazioni di LogicGate Risk Cloud
LogicGate Risk Cloud offre integrazioni native con Salesforce, ServiceNow, Jira, Power BI, Workday, Slack, AWS e Microsoft Teams e si connette a Zapier. È disponibile un’API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Il modello di dati a grafo collega i controlli tra i quadri di riferimento
- Spark AI segnala le lacune rispetto ai nuovi quadri di riferimento
- Punteggio quantitativo dei rischi Open FAIR integrato
Cons:
- La quantificazione avanzata dei rischi ha un costo aggiuntivo
- Le implementazioni complete richiedono amministratori GRC dedicati
Learn more about LogicGate Risk Cloud: Ideale per l'automazione della conformità in ambienti nativi del cloud
- Demo gratuita disponibile
- Prezzi disponibili su richiesta

Scrut Automation centralizza i quadri di riferimento della conformità e il monitoraggio dei rischi in un unico cruscotto. Scrut Automation è una piattaforma GRC basata sull'intelligenza artificiale che centralizza l'automazione della conformità, il monitoraggio continuo dei controlli, la gestione dei rischi e la preparazione agli audit per oltre 60 quadri di riferimento da un'unica interfaccia.
Per chi è più adatta Scrut Automation?
Scrut Automation è particolarmente adatta alle aziende in rapida crescita e native del cloud, i cui team di sicurezza e GRC devono raggiungere gli obiettivi di conformità senza creare una grande funzione dedicata alla conformità.
Perché ho scelto Scrut Automation
Ho scelto Scrut Automation come una delle migliori soluzioni per il modo in cui gestisce la conformità continua negli ambienti nativi del cloud. Il raccoglitore di evidenze basato su agenti acquisisce dati in tempo reale da AWS, GitHub e Okta senza che il mio team debba cercare manualmente schermate prima di ogni audit. Inoltre, il suo quadro unificato dei controlli fa sì che l'implementazione di un singolo controllo venga automaticamente associata a ogni quadro di riferimento applicabile, riducendo significativamente il lavoro duplicato quando il mio team gestisce contemporaneamente SOC 2 e ISO 27001.
Funzionalità principali di Scrut Automation
- Gestione automatizzata delle politiche: Offre una libreria di modelli approvati dagli auditor, con controllo delle versioni e flussi di lavoro per l'attestazione dei dipendenti.
- Registro dei rischi con punteggi: Tiene traccia dei rischi di conformità e sicurezza, assegnando punteggi quantitativi e qualitativi con piani di risoluzione.
- Modulo di valutazione del rischio dei fornitori: Gestisce il rischio di terze parti tramite questionari di sicurezza automatizzati e un inventario integrato dei fornitori.
- Portale di collaborazione con gli auditor: Fornisce agli auditor un accesso sicuro e circoscritto per esaminare le evidenze, monitorare le richieste e seguire l'avanzamento dell'audit.
Integrazioni di Scrut Automation
Scrut Automation offre integrazioni native con AWS, Azure, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Google Workspace e Slack. È inoltre disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Raccolta automatizzata delle evidenze tramite oltre 150 integrazioni
- Un singolo controllo viene associato automaticamente a più quadri di riferimento
- Supporto dedicato al successo del cliente durante l'avvio
Cons:
- I quadri di riferimento personalizzati comportano un maggiore onere di configurazione
- L'ampia gamma di funzionalità può risultare complessa per i team più piccoli
Learn more about Scrut Automation: Ideale per la preparazione rispetto a più standard
- Demo gratuita disponibile
- A partire da $7,000/anno (fatturazione annuale)
Visit WebsiteCustomer Rating:4.8/5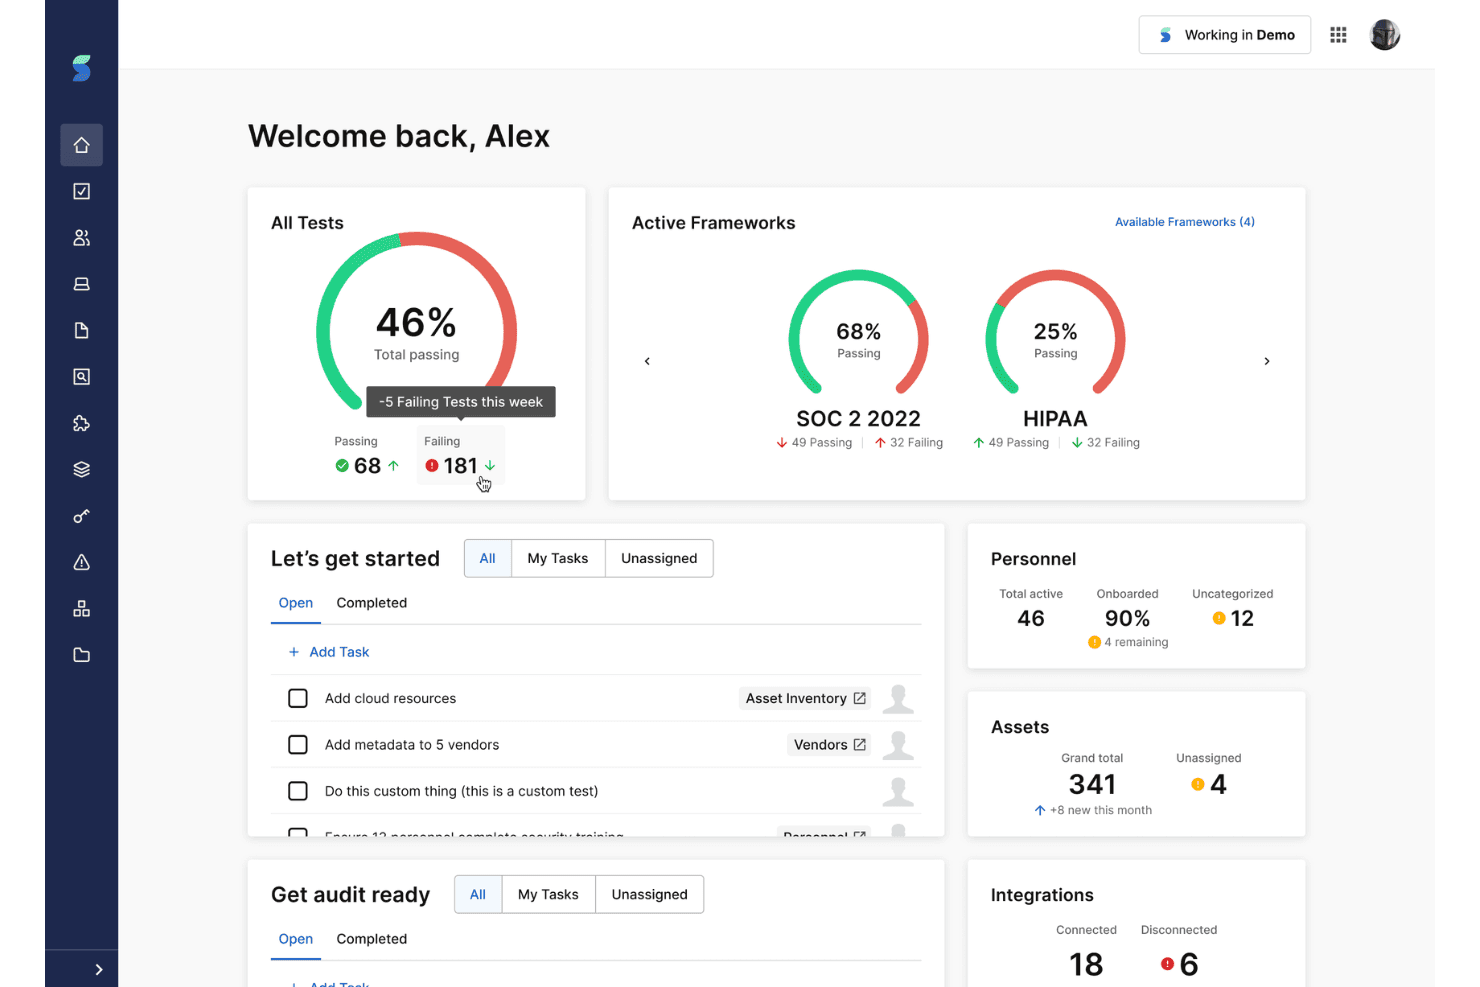
Secureframe monitora la preparazione alla conformità rispetto a più standard, con tassi di superamento e attività di preparazione alla verifica in un unico cruscotto. Secureframe è una piattaforma di conformità della sicurezza che automatizza la raccolta delle evidenze, il monitoraggio continuo dei controlli, la gestione dei rischi e la gestione delle politiche per oltre 35 standard, tra cui SOC 2, ISO 27001, HIPAA, PCI DSS e CMMC.
Per chi è più adatto Secureframe?
Secureframe è particolarmente adatto ai team di sicurezza e GRC di aziende tecnologiche in fase di crescita che stanno perseguendo simultaneamente più certificazioni di conformità.
Perché ho scelto Secureframe
Secureframe si è guadagnato un posto nella mia selezione ristretta grazie alla sua capacità di gestire contemporaneamente SOC 2, ISO 27001 e CMMC. La mappatura dei controlli tra i diversi standard evita di duplicare il lavoro per ogni certificazione. Apprezzo anche Comply AI per le politiche, che genera in una sola volta il testo delle politiche mappato su tutti gli standard attivi, invece di costringerti a gestire set di politiche separati per ogni programma.
Funzionalità principali di Secureframe
- Registro e valutazione dei rischi: Cataloga i rischi per la sicurezza e la conformità, assegna valutazioni quantitative e qualitative e monitora lo stato delle attività correttive in un unico cruscotto.
- Portale di collaborazione con i revisori: Invita i revisori a esaminare le evidenze, monitora le richieste e gestisci lo stato della verifica senza esportare file sensibili.
- Controllo delle versioni delle politiche: Gestisci le modifiche e monitora gli aggiornamenti ai documenti delle politiche con la cronologia delle versioni e flussi di attestazione collegati alle esigenze di conformità.
- Modulo per la gestione dei rischi dei fornitori: Mantieni un inventario dei fornitori terzi, conduci valutazioni di sicurezza e automatizza la distribuzione dei questionari.
Integrazioni di Secureframe
Secureframe offre integrazioni native con AWS, Azure, Google Cloud, Okta, GitHub, Jira, Slack, Google Workspace, Microsoft 365 e Salesforce. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Copre oltre 35 standard di conformità con mappatura incrociata
- Comply AI genera automaticamente il testo delle politiche
- Il monitoraggio dei controlli in tempo reale segnala immediatamente le deviazioni
Cons:
- Il prezzo aumenta rapidamente con l'aggiunta di ulteriori standard
- Può risultare complesso per i team che si avvicinano per la prima volta alla GRC
Learn more about Secureframe: Ideale per registri dei rischi personalizzabili
- Demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.6/5
Il cruscotto di Hyperproof offre una visualizzazione unificata dello stato del programma di conformità. Hyperproof è una piattaforma GRC che combina la gestione della conformità, i flussi di lavoro del registro dei rischi, la gestione delle policy e la collaborazione agli audit con la mappatura dei controlli tra diversi quadri normativi, attraverso oltre 160 quadri preconfigurati.
Per chi è più adatto Hyperproof?
Hyperproof è adatto ai team GRC e di conformità della sicurezza di aziende di medie e grandi dimensioni che gestiscono più quadri normativi contemporaneamente all'interno di organizzazioni complesse e con più entità.
Perché ho scelto Hyperproof
Ho scelto Hyperproof come una delle soluzioni migliori perché la configurazione del registro dei rischi va oltre quella della maggior parte delle piattaforme GRC che ho utilizzato. È possibile gestire più registri contemporaneamente, ciascuno con scale di valutazione personalizzate per probabilità, impatto e tolleranza al rischio. Mi piace anche il fatto che si possano aggiungere campi personalizzati a ogni registro, che vengono poi visualizzati come filtri nei cruscotti e nei report, mantenendo organizzata la visualizzazione dei rischi tra diverse divisioni o entità.
Funzionalità principali di Hyperproof
- Mappatura dei controlli tra diversi quadri normativi: Mappa un singolo controllo su più quadri normativi per ridurre il lavoro duplicato.
- Test automatizzati dei controlli: Configura test automatizzati ricorrenti per i controlli, con escalation automatica dei controlli non superati.
- Gestione delle policy con attestazione: Archivia, gestisci le versioni e distribuisci le policy monitorando al contempo le conferme dei dipendenti associate ai requisiti di conformità.
- Spazio di lavoro per gli auditor nella piattaforma: Concedi agli auditor un accesso dedicato alle evidenze, al monitoraggio delle richieste e ai cruscotti degli audit senza esportare file.
Integrazioni di Hyperproof
Hyperproof offre integrazioni native con AWS, Azure, Okta, Jira, GitHub e Slack. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Supporta oltre 160 modelli di quadri normativi di conformità preconfigurati
- Gestisce più registri dei rischi con valutazioni personalizzate
- Lo spazio di lavoro dedicato agli auditor riduce gli ostacoli legati all'esportazione delle evidenze
Cons:
- I cruscotti offrono possibilità limitate di personalizzazione
- I flussi di lavoro per i rischi dei fornitori richiedono una maggiore automazione
Learn more about Hyperproof: Ideale per semplificare la preparazione agli audit
- Demo gratuita disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:5/5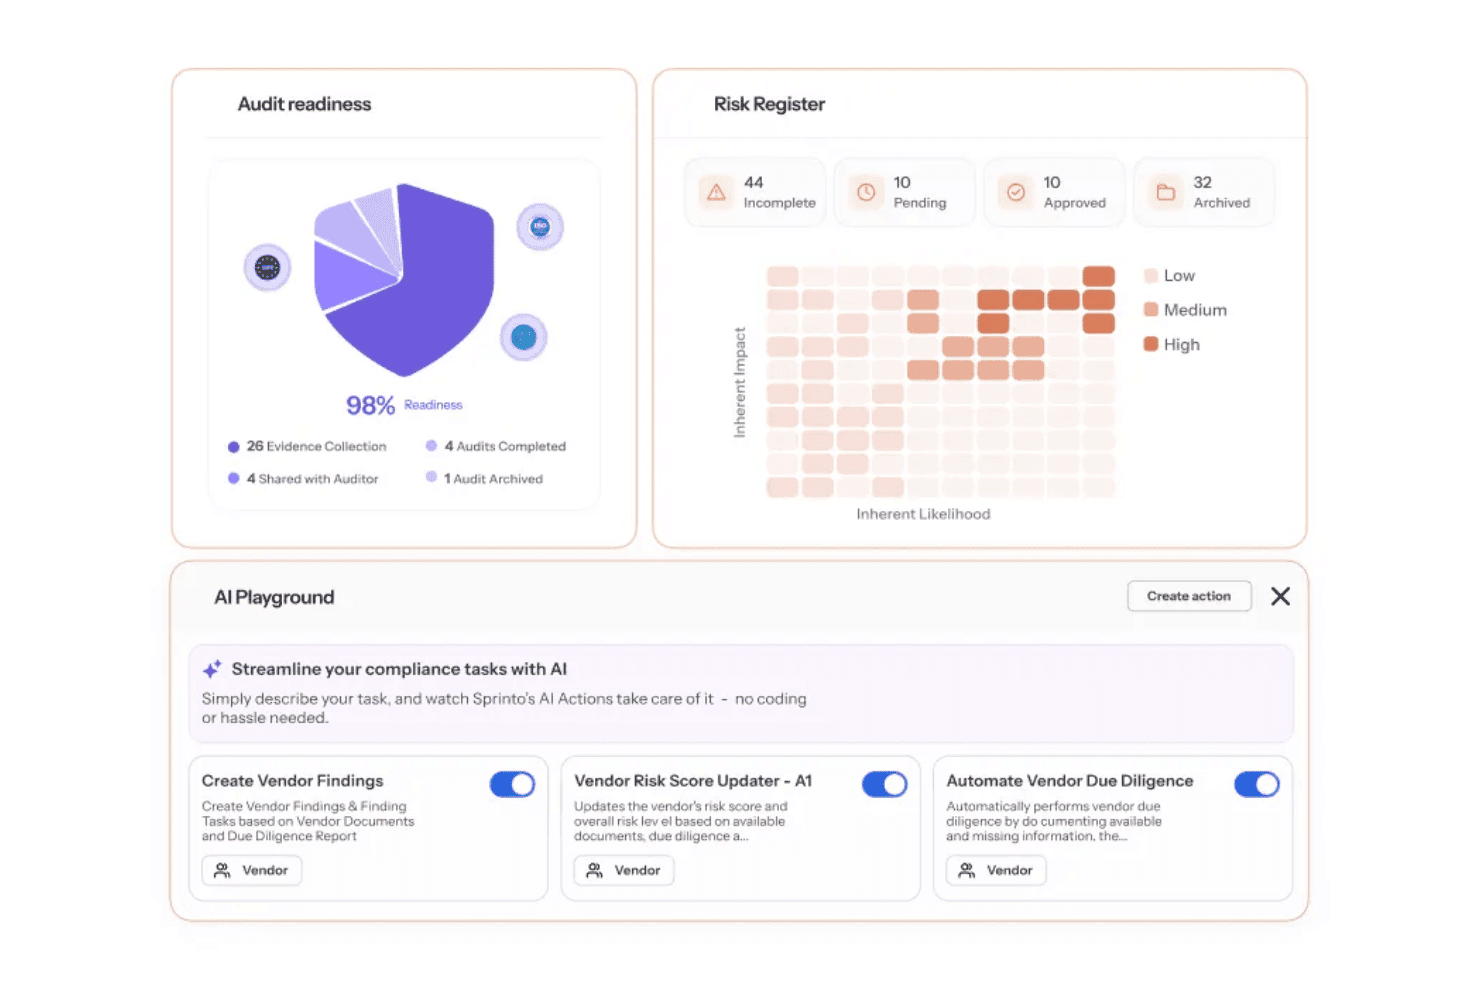
Sprinto centralizza la preparazione agli audit, il monitoraggio dei rischi e la conformità dei fornitori basata sull'intelligenza artificiale. Sprinto è una piattaforma autonoma di automazione della conformità che monitora continuamente i controlli di sicurezza, automatizza la raccolta delle evidenze attraverso oltre 300 integrazioni e gestisce programmi GRC multi-framework, inclusi SOC 2, ISO 27001, HIPAA e PCI DSS.
Per chi è più adatto Sprinto?
Sprinto è particolarmente adatto a startup e aziende in crescita che stanno lavorando per ottenere la loro prima certificazione di sicurezza e desiderano essere pronte per l'audit senza dover costruire un programma di conformità da zero.
Perché ho scelto Sprinto
Ho incluso Sprinto tra le mie migliori scelte perché comprende auditor interni principali per il primo audit di certificazione, una caratteristica che non riscontro nella maggior parte degli strumenti per la conformità. Quando preparo un audit SOC 2 o ISO 27001, l'analisi delle lacune nelle evidenze basata sull'intelligenza artificiale di Sprinto segnala le evidenze mancanti prima ancora che l'auditor le esamini. La funzionalità che consente di utilizzare il proprio auditor mi permette inoltre di condividere le evidenze direttamente attraverso la piattaforma, mantenendo organizzati e circoscritti gli scambi.
Funzionalità principali di Sprinto
- Mappatura incrociata multi-framework: Mappa un singolo controllo su più framework di conformità per riutilizzare le evidenze in modo più efficiente.
- Modulo di gestione del rischio dei fornitori: Automatizza l'inventario dei fornitori, la loro classificazione e i flussi di lavoro di due diligence di terze parti all'interno del programma di conformità.
- Risposte ai questionari basate sull'intelligenza artificiale: Risponde automaticamente ai questionari di sicurezza e alle RFP utilizzando i dati delle policy e delle evidenze.
- Centro pubblico della fiducia: Condivide lo stato della conformità e i dettagli dei controlli in tempo reale con gli stakeholder esterni attraverso un portale dedicato.
Integrazioni di Sprinto
Sprinto offre integrazioni native con AWS, Azure, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Google Workspace e Slack. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Include auditor interni per gli audit di certificazione
- Monitoraggio continuo dei controlli con avvisi in tempo reale
- Segnala le evidenze mancanti prima che gli auditor le esaminino
Cons:
- I controlli non standard richiedono una configurazione aggiuntiva
- La gestione di più entità richiede il piano Enterprise
Learn more about Sprinto: Ideale per una raccolta delle evidenze rapida e automatizzata
- Demo gratuita disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:4.6/5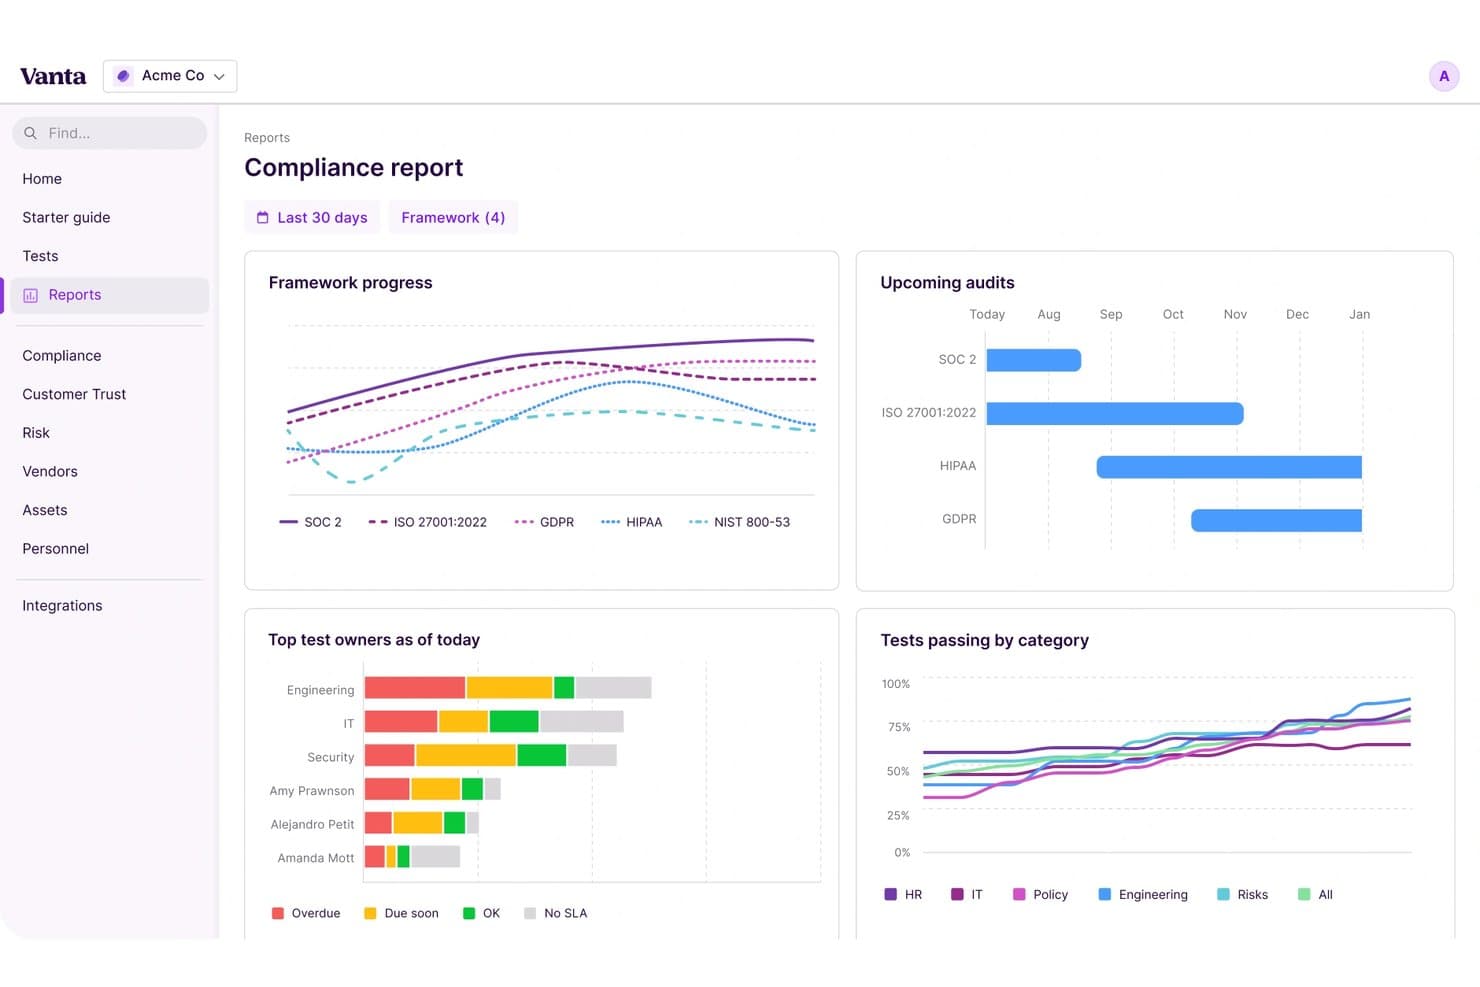
Vanta offre una dashboard dei report di conformità con monitoraggio dei progressi nei framework. Vanta è una piattaforma automatizzata per la conformità in materia di sicurezza, basata sul monitoraggio continuo dei controlli, sulla gestione delle policy basata sull'intelligenza artificiale e sulla raccolta di evidenze in oltre 15 framework, tra cui SOC 2, ISO 27001, HIPAA e PCI DSS.
Per chi è più adatta Vanta?
Vanta è particolarmente adatta alle startup cloud-native e alle aziende tecnologiche in fase di crescita che stanno affrontando il loro primo audit SOC 2 o ISO 27001.
Perché ho scelto Vanta
Vanta si è guadagnata un posto nella mia selezione perché automatizza la raccolta delle evidenze in modo particolarmente efficace. Apprezzo il fatto che la piattaforma esegua ogni ora oltre 1.400 test preconfigurati sui sistemi connessi, così le lacune nelle evidenze emergono prima ancora che un auditor le richieda. Vanta AI Agent fa un ulteriore passo avanti, eseguendo controlli delle evidenze in tempo reale e segnalando automaticamente i controlli non superati, fornendo indicazioni per la correzione.
Funzionalità principali di Vanta
- Allineamento tra più framework: Associa un singolo controllo a più framework di conformità per gestire le evidenze in modo più efficiente.
- Registro dei rischi personalizzato: Identifica, valuta e monitora la correzione dei rischi con opzioni integrate di valutazione qualitativa e quantitativa.
- Libreria di modelli di policy: Accedi a modelli di policy preconfigurati e specifici per ciascun framework, con controllo delle versioni e flussi di lavoro per l'attestazione dei dipendenti.
- Centro di affidabilità: Crea un portale pubblico per condividere con potenziali clienti e partner lo stato della conformità e la documentazione in tempo reale.
Integrazioni di Vanta
Vanta offre integrazioni native con AWS, Azure, Google Cloud Platform, Okta, OneLogin, GitHub, GitLab, Jira, Slack e Google Workspace. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Oltre 1.400 test automatizzati dei controlli vengono eseguiti ogni ora
- L'IA segnala automaticamente i controlli non superati
- L'allineamento tra più framework riduce la duplicazione nella raccolta delle evidenze
Cons:
- Alcuni controlli richiedono ancora il caricamento manuale delle evidenze
- Configurazione limitata dei framework personalizzati per le aziende complesse
 10Ideale per il monitoraggio dei controlli in tempo reale
Drata
- Demo gratuita disponibile
- Prezzi su richiesta
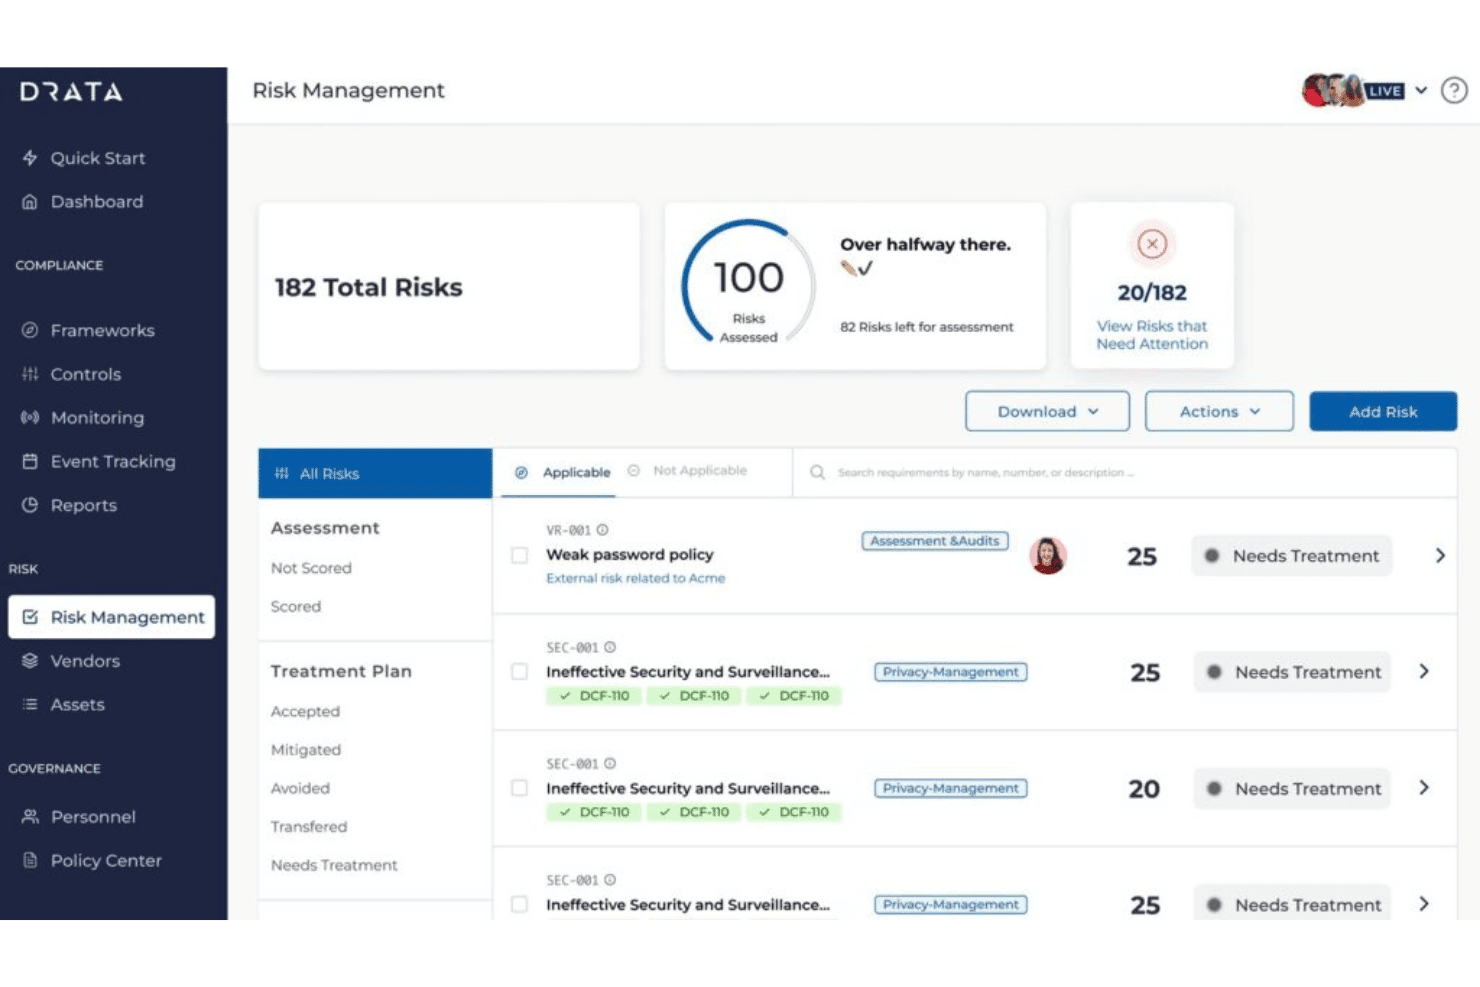
Drata centralizza il monitoraggio dei rischi e la pianificazione dei trattamenti in un unico pannello di controllo. Drata è una piattaforma di automazione della conformità nativa per l'IA che combina il monitoraggio continuo dei controlli, la raccolta automatizzata delle evidenze, la gestione delle policy, i registri dei rischi, i flussi di lavoro per il rischio dei fornitori e la collaborazione con gli auditor su oltre 20 standard di sicurezza.
Per chi è più indicato Drata?
Drata è particolarmente adatto alle aziende SaaS in fase di crescita e ai team nativi del cloud in cui gli analisti GRC, i responsabili della conformità IT e gli ingegneri della sicurezza condividono la responsabilità di un programma di audit basato su più standard.
Perché ho scelto Drata
Ho scelto Drata come una delle soluzioni migliori perché il suo modulo Monitoraggio e test esegue continuamente controlli automatizzati, invece di operare secondo una pianificazione fissa. Quando un controllo non supera la verifica, presenta immediatamente un piano di correzione anziché attendere il ciclo di audit successivo. Ho riscontrato che questo tipo di visibilità sempre attiva è raro e il fatto che mantenga una copertura automatizzata delle evidenze prossima al 90% su oltre 120 controlli in un singolo programma è ciò che lo distingue quando si gestiscono contemporaneamente SOC 2 e ISO 27001.
Funzionalità principali di Drata
- Collegamento tra più standard: Mappa un singolo controllo su più standard di conformità, così le evidenze raccolte una sola volta possono essere applicate ovunque siano pertinenti.
- Modulo di gestione dei rischi: Mantieni un registro dei rischi integrato con assegnazione dei punteggi, attribuzione della responsabilità e monitoraggio delle attività di correzione per i rischi di sicurezza e conformità.
- Flussi di lavoro per il rischio dei fornitori: Valuta, integra e gestisci i fornitori terzi con un monitoraggio centralizzato e la distribuzione automatizzata dei questionari di sicurezza.
- Portale del centro di affidabilità: Condividi lo stato della conformità in tempo reale, la documentazione e gli indicatori di affidabilità con clienti e parti interessate tramite un portale web personalizzato.
Integrazioni di Drata
Drata offre integrazioni native con AWS, Azure, Google Cloud Platform, Okta, Microsoft 365, Jira, GitHub, GitLab, Slack, Salesforce e BambooHR, oltre a un'API disponibile per integrazioni personalizzate.
Pros and Cons
Pros:
- Raccolta automatizzata delle evidenze su oltre 120 controlli
- Mappa singoli controlli su oltre 20 standard
- Avvisi in tempo reale con indicazioni integrate per la correzione
Cons:
- Elevato volume di avvisi durante la configurazione iniziale dell'integrazione
- La personalizzazione dei report è limitata per esigenze complesse
Learn more about Drata:
Altri software per la conformità alla sicurezza
Ecco alcune opzioni aggiuntive di software per la conformità alla sicurezza che non sono entrate nel mio elenco ristretto, ma che vale comunque la pena valutare:
- 11OptroIdeale per i controlli di conformità basati sull'IA
- 12ServiceNow GRCIdeale per la supervisione dei controlli a livello aziendale
- 13SAI360Ideale per la copertura globale dei framework di conformità
- 14ArcherIdeale per la gestione centralizzata di rischi e conformità
- 15MetricStreamIdeale per l'orchestrazione degli audit su scala aziendale
- 16IBM OpenPagesIdeale per la reportistica normativa basata sull'IA
- 17RiskonnectIdeale per la creazione di dashboard di conformità visiva
- 18LogicManagerIdeale per la gestione automatizzata del ciclo di vita delle policy
- 19AnecdotesIdeale per pipeline di dati di conformità personalizzabili
- 20Diligent One PlatformIdeale per una governance unificata del consiglio di amministrazione e della conformità
Come valuto i software per la conformità alla sicurezza
Esamino questi strumenti su due livelli: i requisiti di base, come l'automazione delle prove SOC 2 e il monitoraggio dei controlli in tempo reale, quindi gli elementi distintivi che mostrano dove una piattaforma supera un'altra.
Funzionalità fondamentali (requisiti minimi per questo elenco)
Quando seleziono gli strumenti per il mio elenco, assegno a ciascuno un punteggio su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità fondamentale elencata di seguito. Calcolo quindi il punteggio totale dello strumento in percentuale, utilizzando il 65% come parametro di riferimento per aiutare a valutarne l'idoneità complessiva per l'elenco.
- Copertura dei framework: cerco mappature dei controlli predefinite tra i principali standard, come SOC 2, ISO 27001, HIPAA e PCI DSS, oltre alla mappatura incrociata affinché un singolo controllo soddisfi più framework.
- Raccolta automatizzata delle prove: acquisire manualmente schermate ed esportare registri richiede molto tempo. Valuto quante integrazioni native offre una piattaforma per sistemi cloud, di gestione delle identità e di repository del codice.
- Monitoraggio continuo dei controlli: le verifiche effettuate in un determinato momento non rilevano le variazioni tra un audit e l'altro. Cerco test in tempo reale o quasi in tempo reale che segnalino i controlli non superati e forniscano avvisi attuabili.
- Gestione delle policy: sono importanti le librerie di modelli, il controllo delle versioni e i flussi di lavoro per l'attestazione dei dipendenti. Verifico se le policy sono mappate direttamente ai requisiti dei framework o se esistono separatamente.
- Valutazione e gestione dei rischi: valuto la profondità del registro dei rischi, verificando se la piattaforma supporta il calcolo dei punteggi sia quantitativo sia qualitativo, i piani di trattamento e il monitoraggio delle attività correttive.
- Gestione degli audit: le funzionalità per la collaborazione con i revisori, come i portali di sola lettura, il collegamento delle prove e il monitoraggio delle richieste, riducono gli scambi avanti e indietro. Cerco strumenti che mantengano tutto in un unico luogo.
Una volta ottenuto un elenco di strumenti che soddisfano i criteri, considero ciò che distingue ciascuna piattaforma.
Elementi distintivi (ciò che differenzia i fornitori)
Ecco come confronto e metto in contrasto i diversi fornitori:
Funzionalità di spicco
La mappatura incrociata tra più framework è un importante elemento distintivo. Quando un controllo degli accessi viene mappato contemporaneamente a SOC 2, ISO 27001 e HIPAA, si evita di duplicare le prove tra i vari audit. Valuto anche i moduli per la gestione dei rischi dei fornitori, in particolare se le valutazioni di terze parti e il monitoraggio dei questionari sono direttamente collegati al profilo di conformità. Vale la pena esaminare anche le risposte ai questionari basate sull'intelligenza artificiale, poiché il riempimento automatico delle risposte SIG o CAIQ a partire da risposte precedenti consente di risparmiare ore durante i cicli di vendita.
Oltre le funzionalità
Le partnership con i revisori sono importanti. Verifico se una piattaforma ha rapporti consolidati con società di audit accreditate e offre portali di sola lettura, in modo che i revisori possano acquisire direttamente le prove. La profondità dell'integrazione con lo stack tecnologico è altrettanto importante: connettori superficiali per AWS o Okta non sono sufficienti se non acquisiscono prove dettagliate. Valuto anche la trasparenza dei prezzi, soprattutto il modo in cui i costi aumentano quando si aggiungono framework. Una startup che affronta il suo primo SOC 2 ha esigenze molto diverse da quelle di un team del mercato medio che gestisce quattro o cinque certificazioni.
Come scegliere un software per la conformità alla sicurezza
Ti stai chiedendo quale software per la conformità alla sicurezza renderà davvero più semplice il tuo prossimo audit, invece di limitarsi a promettere l'automazione sulla carta?
| Se la tua priorità è… | Cerca… |
|---|---|
| Se la tua priorità è…Ridurre il tempo necessario per il primo audit | Cerca…Inserimento guidato abbinato a checklist delle tappe fondamentali |
| Se la tua priorità è…Gestire più framework contemporaneamente | Cerca…Mappatura dei controlli su più framework e riutilizzo delle politiche |
| Se la tua priorità è…Ridurre la raccolta manuale delle evidenze | Cerca…Integrazioni native approfondite per cloud, HRIS e IdP |
| Se la tua priorità è…Soddisfare in modo efficiente le richieste degli auditor | Cerca…Spazi di lavoro per la collaborazione con gli auditor dotati di accesso in sola lettura |
| Se la tua priorità è…Ampliare la conformità con la crescita dell'azienda | Cerca…Modelli di prezzo prevedibili per framework o per postazione |
Come valutare il tuo elenco ristretto
- Testa l'acquisizione di evidenze reali: Esegui un'integrazione di prova ed esporta un elemento di evidenza da almeno due sistemi chiave.
- Esamina i flussi di lavoro delle politiche dall'inizio alla fine: Richiedi una dimostrazione guidata che mostri il versionamento delle politiche e le attestazioni dei dipendenti in azione.
- Richiedi una prova delle funzionalità di collaborazione per gli audit: Chiedi al fornitore di fornire un accesso per un auditor o una schermata del portale con esempi di richieste e aggiornamenti sullo stato.
- Verifica la copertura delle integrazioni: Invia una richiesta di assistenza con l'elenco dei tuoi sistemi SaaS, IaaS e HR critici, verificando tempi di risposta e accuratezza del supporto per le integrazioni dirette.
- Compromesso: automazione o consulenza: Decidi se desideri una conformità completamente automatizzata per ottenere maggiore velocità oppure una piattaforma che offra accesso a consulenti della conformità per ricevere assistenza pratica.
Che cos'è un software per la conformità alla sicurezza?
Il software per la conformità alla sicurezza è una piattaforma che aiuta i team IT, di conformità e sicurezza ad automatizzare la raccolta delle evidenze, monitorare i controlli e gestire i requisiti normativi tra più framework. Grazie alle integrazioni integrate e ai controlli pre-mappati, queste piattaforme riducono la preparazione manuale degli audit e supportano il monitoraggio continuo, consentendo di rimanere al passo con gli standard in continua evoluzione. Questo permette di centralizzare i flussi di lavoro, prepararsi agli audit esterni e soddisfare sia i requisiti di conformità continuativi sia quelli dei nuovi framework.
Funzionalità del software per la conformità alla sicurezza
Quando selezioni un software per la conformità alla sicurezza, presta attenzione alle seguenti funzionalità chiave:
- Copertura dei framework: supporta diversi standard come SOC 2, ISO 27001, HIPAA e PCI DSS, con librerie di controlli predefinite e mappatura.
- Raccolta automatizzata delle evidenze: si connette a sistemi come AWS, Azure, Okta e piattaforme HRIS per raccogliere automaticamente le evidenze di audit senza caricamenti manuali.
- Monitoraggio continuo dei controlli: monitora in tempo reale l'efficacia dei controlli di sicurezza e avvisa gli utenti in caso di errori o deviazioni dai requisiti delle policy.
- Gestione delle policy: offre policy basate su modelli, tracciamento delle versioni e strumenti per i flussi di lavoro, in modo che i dipendenti possano confermare o attestare la conformità direttamente nella piattaforma.
- Registro dei rischi: consente agli utenti di identificare, valutare e monitorare la risoluzione dei rischi relativi alla sicurezza dei dati, alla privacy dei dati e agli obblighi normativi.
- Gestione degli audit: offre aree di lavoro per la collaborazione con gli auditor, il monitoraggio delle richieste e la condivisione sicura delle evidenze, supportando al contempo la reportistica sulla conformità.
- Gestione del rischio dei fornitori: centralizza le valutazioni del rischio di terze parti, automatizza i questionari di sicurezza e aiuta a monitorare una superficie di attacco più ampia.
- Controlli degli accessi: imposta autorizzazioni e gestione degli accessi basata sui ruoli per limitare l'accesso ai dati sensibili sulla conformità e supportare le revisioni degli accessi.
- Report e dashboard: riepiloga il livello di sicurezza, lo stato della conformità, le tendenze dei rischi e l'avanzamento degli audit per gli stakeholder e i responsabili della conformità.
- Libreria delle integrazioni: include un catalogo di integrazioni native per sistemi cloud, di gestione delle identità, risorse umane, ticketing e gestione delle vulnerabilità.
Funzionalità comuni basate sull'IA dei software per la conformità alla sicurezza
Oltre alle funzionalità standard del software per la conformità alla sicurezza elencate sopra, molte di queste soluzioni stanno integrando l'IA con funzionalità come:
- Risposte automatizzate ai questionari: utilizza l'IA per analizzare le risposte e la documentazione precedenti, quindi prepara bozze di risposta ai questionari di sicurezza come CAIQ o SIG, facendo risparmiare ore durante le revisioni dei fornitori.
- Convalida delle evidenze e rilevamento delle anomalie: l'IA esamina le evidenze raccolte alla ricerca di incoerenze, dati mancanti o segnali di deviazione dei controlli, evidenziando i problemi prima che si verifichino audit o violazioni della conformità.
- Raccomandazioni per la mappatura dei controlli: suggerisce le mappature ottimali tra i controlli e più framework analizzando il tuo ambiente e i requisiti di conformità, riducendo la mappatura incrociata manuale.
- Valutazione predittiva del rischio: i modelli di IA valutano gli incidenti storici e lo stato attuale dei controlli per prevedere i potenziali rischi di conformità e stabilire le priorità delle attività di risoluzione.
- Ricerca delle policy in linguaggio naturale: consente agli utenti di interrogare le policy e la documentazione sulla conformità utilizzando un linguaggio conversazionale, facilitando la ricerca dei requisiti o delle evidenze pertinenti.
Vantaggi del software per la conformità alla sicurezza
L'implementazione di un software per la conformità alla sicurezza offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei vantaggi che puoi aspettarti:
- Riduzione dei tempi di preparazione degli audit: la raccolta automatizzata delle evidenze e i portali per gli auditor riducono al minimo il lavoro manuale necessario per prepararsi alle valutazioni esterne.
- Visibilità della conformità in tempo reale: il monitoraggio continuo dei controlli e le dashboard consentono di individuare immediatamente le lacune o i controlli interni non superati, invece di aspettare gli audit programmati.
- Gestione semplificata di più framework: la mappatura incrociata dei controlli tra ciascun framework di cybersicurezza consente di mantenere la conformità a SOC 2, ISO 27001, HIPAA e altri standard da un'unica piattaforma.
- Monitoraggio centralizzato dei rischi: i registri dei rischi e le dashboard tengono traccia dei rischi per la sicurezza e la conformità, dello stato delle attività di risoluzione e delle tendenze in un unico luogo.
- Gestione efficiente delle policy: i modelli di policy, il controllo delle versioni e i flussi di lavoro per l'attestazione rendono la conformità dei dipendenti più rapida e organizzata.
- Scalabilità con la crescita: le librerie di integrazioni e i prezzi flessibili consentono al programma di conformità di espandersi man mano che aggiungi membri del team, framework o aree geografiche.
- Valutazioni di terze parti migliorate: i moduli di gestione del rischio dei fornitori e le risposte ai questionari basate sull'IA semplificano l'inserimento e la supervisione di fornitori e partner.
Costi e prezzi del software per la conformità alla sicurezza
La scelta di un software per la conformità alla sicurezza richiede la conoscenza dei vari modelli di prezzo e dei piani disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità generalmente incluse nelle soluzioni software per la conformità alla sicurezza:
Tabella comparativa dei piani per il software per la conformità alla sicurezza
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Tipo di pianoPiano gratuito | Prezzo medio$0 | Funzionalità comuniCopertura di base dei quadri, caricamento limitato delle evidenze, una singola integrazione standard e reportistica di base. |
| Tipo di pianoPiano personale | Prezzo medio$30–$75/utente/mese | Funzionalità comuniAutomazione di base della conformità, una piccola libreria di integrazioni, modelli di policy e supporto per un singolo quadro. |
| Tipo di pianoPiano aziendale | Prezzo medio$120–$300/utente/mese | Funzionalità comuniMappatura tra più quadri, registri dei rischi, gestione delle verifiche, integrazioni native e moduli per la gestione dei fornitori. |
| Tipo di pianoPiano per grandi aziende | Prezzo medio$400–$800/utente/mese | Funzionalità comuniIntegrazioni personalizzate, analisi avanzate, avviamento dedicato, accesso API e assistenza 24 ore su 24, 7 giorni su 7. |
Domande frequenti sul software per la conformità alla sicurezza
Ecco alcune risposte alle domande comuni sul software per la conformità alla sicurezza:
In che modo il software per la conformità alla sicurezza aiuta a prepararsi a una verifica?
Il software per la conformità alla sicurezza automatizza la raccolta delle evidenze, tiene traccia delle richieste dei revisori e centralizza la documentazione, consentendo al team di essere pronto per la verifica più rapidamente e riducendo il lavoro manuale.
Il software per la conformità alla sicurezza può supportare contemporaneamente più quadri di conformità?
Sì, la maggior parte delle soluzioni consente di mappare controlli e policy su più quadri, come SOC 2, ISO 27001 e HIPAA, evitando così di duplicare il lavoro.
Quali integrazioni sono essenziali in un software per la conformità alla sicurezza?
Tra le integrazioni principali vi sono i fornitori di servizi cloud, gli strumenti per la gestione delle risorse umane e delle identità, i sistemi di gestione delle richieste e gli archivi del codice sorgente, che semplificano l’automazione della raccolta delle evidenze di conformità.
Il software per la conformità alla sicurezza è adatto alle piccole aziende?
Sì, esistono piani di base pensati per startup e piccoli team, che coprono le esigenze fondamentali di conformità offrendo al contempo margini di crescita man mano che i requisiti aumentano.
Con quale frequenza queste piattaforme vengono aggiornate per i nuovi quadri normativi?
La maggior parte dei fornitori rilascia aggiornamenti frequenti per supportare le nuove versioni dei quadri e le normative emergenti, riducendo al minimo il rischio di rimanere indietro rispetto ai cambiamenti in materia di conformità.