

10 migliori alternative a Drata nel 2026

Elenco delle migliori alternative a Drata


Le migliori alternative a Drata aiutano il tuo team ad automatizzare la raccolta delle evidenze, gestire gli audit GRC su più framework e ampliare la conformità senza aggiungere oneri. Se stai confrontando delle alternative, probabilmente cerchi uno strumento in grado di gestire requisiti normativi sempre più complessi, integrare la conformità con le altre tecnologie di sicurezza e offrire un supporto affidabile quando gli standard o le aspettative degli audit cambiano.
In questa guida analizzerò quali alternative gestiscono la complessità dei framework multipli, automatizzano le attività di conformità di routine e offrono il tipo di supporto esperto su cui i responsabili IT fanno realmente affidamento, così potrai trovare la soluzione più adatta.
Che cos'è Drata?
Drata è una piattaforma automatizzata per la sicurezza e la conformità che aiuta i team IT e di sicurezza a gestire le attività di conformità continuative. La piattaforma raccoglie le evidenze, monitora i controlli di sicurezza e supporta gli audit per framework come SOC 2, ISO 27001 e HIPAA.
Drata si integra con i sistemi cloud e IT per migliorare la documentazione e la gestione dei rischi, semplificando il rispetto dei requisiti normativi e il mantenimento di una conformità pronta per gli audit in base a più standard.
Perché fidarsi dei nostri consigli sui software
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Confronto tra le migliori alternative a Drata
Questa tabella di confronto riassume i dettagli sui prezzi delle mie principali alternative selezionate:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per audit su più quadri normativi a tariffa fissa | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 2 | Ideale per gestire oltre 160 framework senza duplicazioni | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 3 | Ideale per privacy unificata, TPRM e governance AI | Demo gratuita disponibile | Prezzi disponibili su richiesta | Website | |
| 4 | Ideale per la conformità con un esperto GRC dedicato | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 5 | Ideale per la gestione GRC aziendale oltre SOC 2 | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 6 | Het beste voor compliance met ondersteuning van interne auditors | Gratis demo + gratis proefperiode beschikbaar | Prijs op aanvraag | Website | |
| 7 | Ideale per la gestione integrata del rischio dei fornitori e l'automazione della conformità | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 8 | Ideale per revisioni della sicurezza su larga scala durante i cicli di vendita | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 9 | Ideale per la raccolta di evidenze convalidate dall'IA | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 10 | Ideale per la gestione GRC aziendale su larga scala con più standard | Demo gratuita disponibile | Prezzi su richiesta | Website |
Recensioni delle alternative a Drata
Di seguito trovi i miei riepiloghi dettagliati delle migliori alternative, con le principali funzionalità, i pro e i contro e i prezzi, per aiutarti a trovare quella più adatta.
Scrut
Ideale per audit su più quadri normativi a tariffa fissa
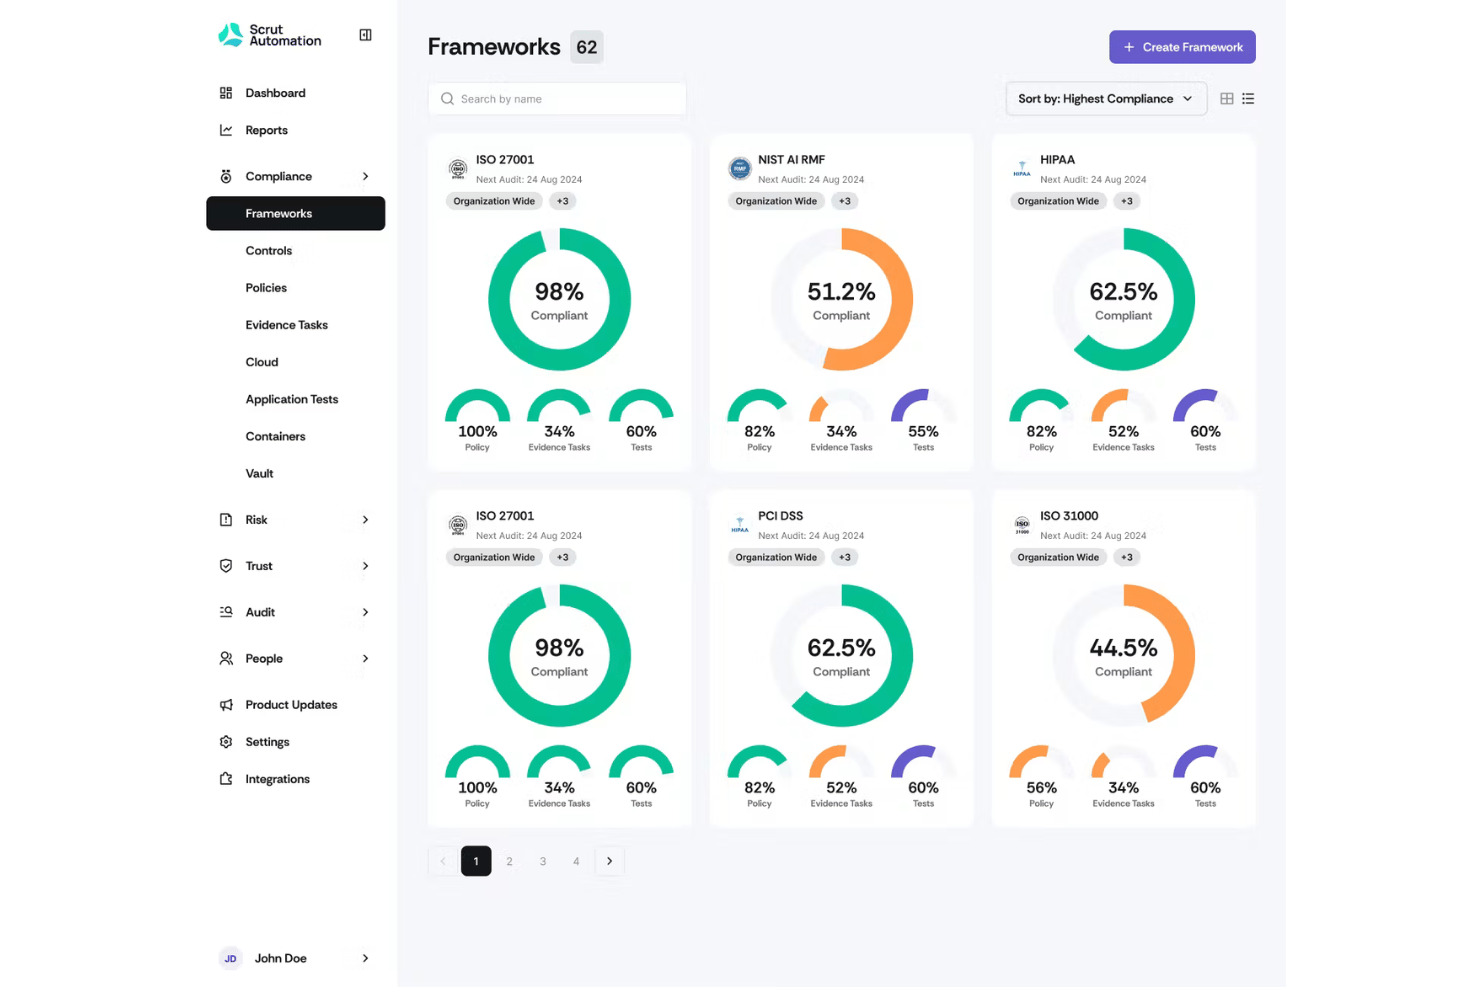
Scrut (Scrut Automation) è una piattaforma cloud per la gestione di governance, rischio e conformità, progettata per i team IT, di sicurezza e conformità che devono automatizzare i controlli e migliorare la preparazione agli audit nell'ambito di più quadri normativi.
Per chi è più adatto Scrut?
Scrut è indicato per i team di sicurezza e conformità operanti nei settori finanziario, sanitario o SaaS, che devono gestire requisiti normativi complessi e sovrapposti senza sovraccaricare i propri team.
Perché Scrut è una valida alternativa a Drata
Ho scelto Scrut come una delle migliori opzioni perché consente di gestire audit relativi a più quadri normativi con prezzi chiari. Apprezzo il fatto che automatizzi le attività di conformità e gestisca i rischi secondo diversi standard normativi in un'unica piattaforma cloud. Questa flessibilità fa risparmiare tempo quando si devono gestire quadri normativi sovrapposti e audit frequenti.
Funzionalità principali di Scrut
- Raccolta automatizzata delle evidenze: Raccoglie continuamente le evidenze per gli audit dai sistemi cloud e dagli strumenti operativi connessi.
- Mappatura personalizzata dei controlli: Mappa le politiche e i controlli interni su più quadri normativi all'interno di un'interfaccia unificata.
- Pannello di controllo dei rischi in tempo reale: Mostra in una vista interattiva i livelli di rischio consolidati, le minacce attive e le attività aperte.
- Valutazioni del rischio dei fornitori: Tiene traccia, valuta e documenta i rischi dei fornitori terzi tramite questionari integrati e flussi di lavoro automatizzati.
Integrazioni di Scrut
Scrut offre integrazioni native con AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, Jira, Freshservice e Salesforce. È inoltre disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Modelli di policy integrati per i quadri normativi più comuni
- Monitoraggio continuo dei controlli negli ambienti
- Libreria di evidenze pronta per gli audit con tracciamento delle versioni
Cons:
- L'automazione dei flussi di lavoro non supporta diramazioni avanzate
- Documentazione limitata per alcune attività di configurazione

Ideale per gestire oltre 160 framework senza duplicazioni
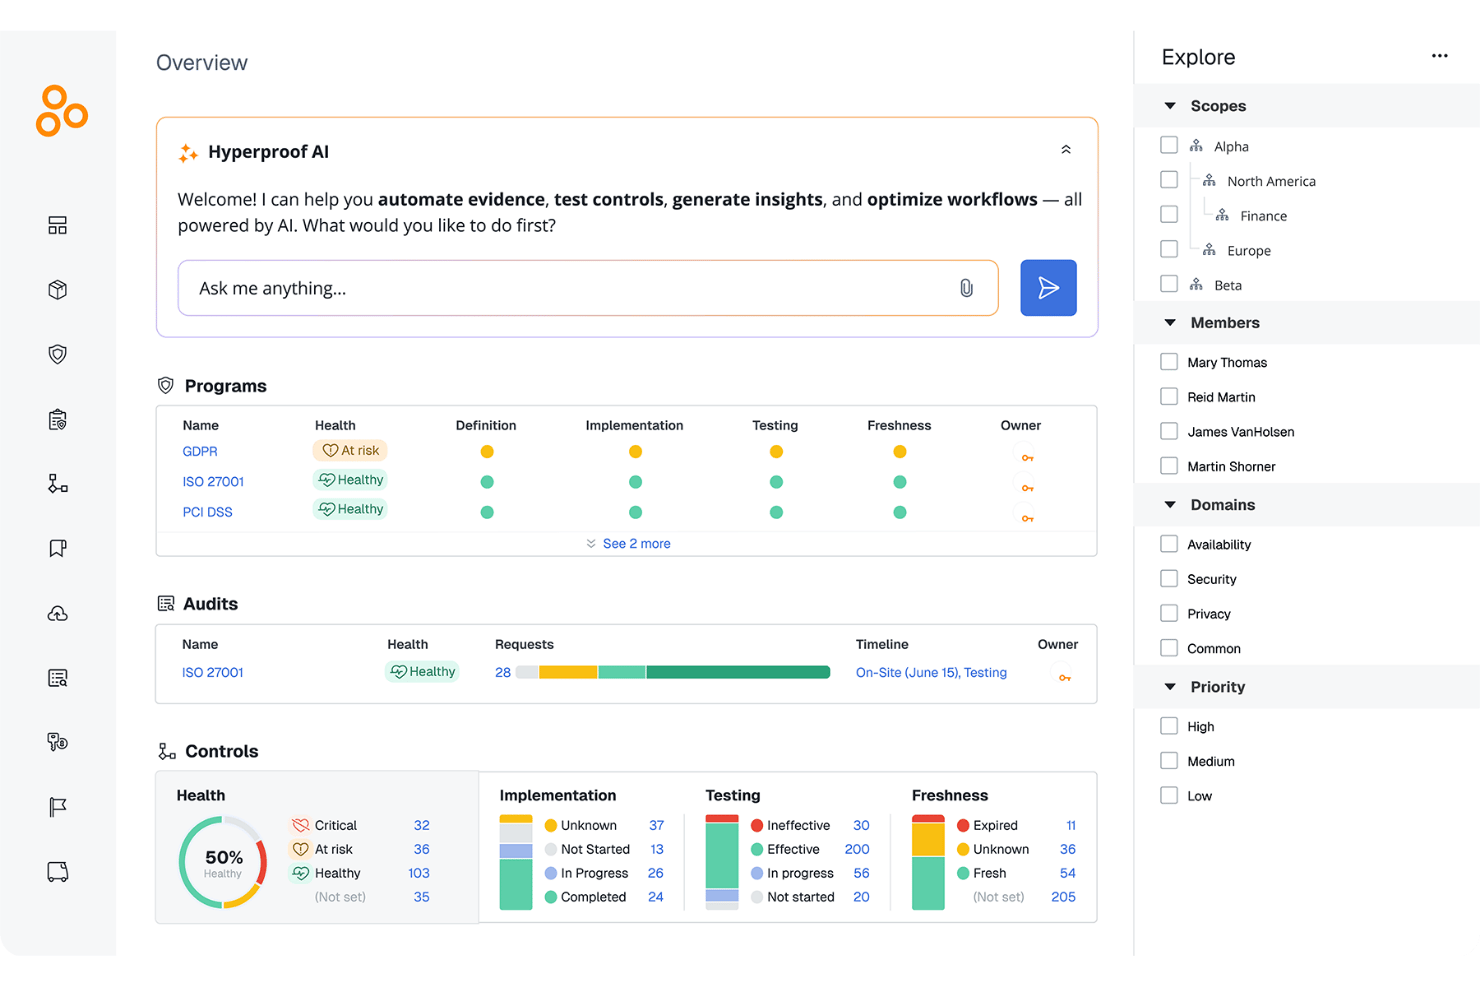
Hyperproof è una piattaforma basata sul cloud progettata per i professionisti della conformità, dell'audit e della gestione dei rischi che necessitano di uno spazio unificato per gestire e automatizzare flussi di lavoro complessi per la gestione dei rischi.
Per chi è più adatto Hyperproof?
Hyperproof è particolarmente adatto alle organizzazioni del mercato medio e alle grandi imprese con team GRC dedicati, che devono ampliare programmi complessi di gestione dei rischi e gestire decine di framework in diverse unità aziendali.
Perché Hyperproof è una buona alternativa a Drata
Ho scelto Hyperproof come una delle soluzioni migliori perché aiuta a gestire oltre 160 framework normativi senza duplicare il lavoro. Si distingue per la capacità di collegare direttamente il rischio operativo allo stato dei controlli, consentendo ai team di sicurezza aziendale di monitorare le lacune operative e gestire la preparazione agli audit in tempo reale, anche in contesti normativi locali.
Funzionalità principali di Hyperproof
- Raccolta automatizzata Hypersync: Utilizza connettori specializzati per sincronizzare continuamente le evidenze di conformità provenienti dalle piattaforme cloud e per sviluppatori collegate.
- Assegnazione delle attività e gestione dei flussi di lavoro: Assegna attività, imposta scadenze e supervisiona i progressi delle attività di conformità tra i team.
- Monitoraggio dell'attualità & dello stato: Calcola automaticamente lo stato delle evidenze per avvisare i responsabili dei controlli prima che gli elementi di prova dell'audit scadano o diventino obsoleti
- Ambiti & unità organizzative flessibili: Consente una supervisione multi-tenant raggruppando controlli, framework ed evidenze in base a specifiche unità aziendali, sottomarchi o aree geografiche.
Integrazioni di Hyperproof
Hyperproof AI offre integrazioni native con strumenti come AWS, Microsoft Azure, Google Drive, Confluence, Jira, Asana e GitHub. Supporta inoltre integrazioni personalizzate tramite SDK e API.
Pros and Cons
Pros:
- Si adatta ad architetture complesse
- Mappa i controlli contemporaneamente su più standard
- Monitora lo stato della conformità in tempo reale in un'unica dashboard
Cons:
- La configurazione iniziale presenta una curva di apprendimento ripida
- Supporto self-service limitato per la risoluzione dei problemi
OneTrust
Ideale per privacy unificata, TPRM e governance AI
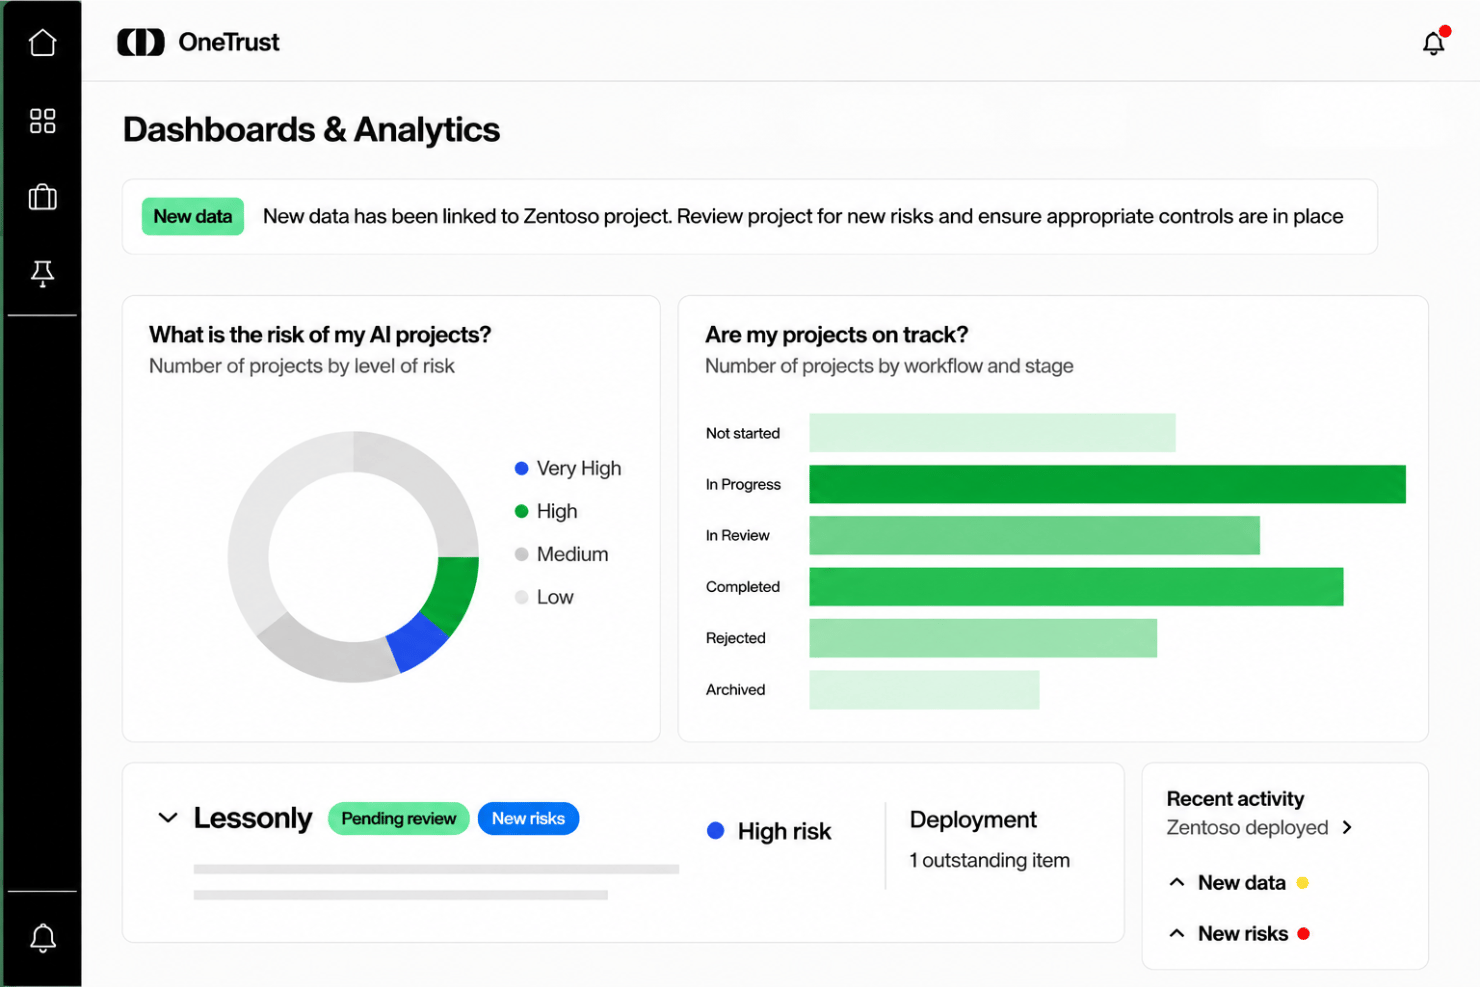
OneTrust è una piattaforma aziendale di gestione della fiducia progettata per riunire l'automazione dei diritti alla privacy, il consenso normativo, il rischio di terze parti e le attività di conformità in un'unica architettura operativa.
Per chi è più adatto OneTrust?
OneTrust è particolarmente adatto alle multinazionali e alle grandi aziende che devono applicare le leggi globali sulla privacy dei dati insieme ai framework standard di conformità IT.
Perché OneTrust è una buona alternativa a Drata
Ho scelto OneTrust come una delle soluzioni migliori per le organizzazioni i cui requisiti di conformità vanno ben oltre le normali verifiche di sicurezza IT e cloud. L'ho utilizzato per centralizzare i flussi di lavoro relativi alla conformità, rimanere aggiornato sulle normative sulla privacy e gestire complesse relazioni con i fornitori a livello globale. Apprezzo il fatto che gli strumenti di governance AI di OneTrust mantengano la conformità allineata al variare delle normative nelle diverse giurisdizioni.
Caratteristiche principali di OneTrust
- Gestione automatizzata delle normative: Mantieni le normative aggiornate e accessibili con gli strumenti di automazione integrati.
- Motore di valutazione dei rischi: Esegui valutazioni strutturate dei rischi con modelli e sistemi di punteggio personalizzabili.
- Reportistica pronta per le verifiche: Genera su richiesta report dettagliati ed esportabili sulle verifiche di conformità e sui rischi.
- Governance dei dati AI: Cataloga i modelli AI in tutta l'organizzazione per monitorare il rischio normativo, la deriva delle normative e la fuoriuscita di dati sensibili nelle pipeline AI.
Integrazioni di OneTrust
OneTrust offre integrazioni native con Adobe, Microsoft 365, Snowflake, Acoustic, SAP e Slack. È disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Centralizza la conformità in materia di privacy, rischio di terze parti e AI
- La raccolta automatizzata delle evidenze riduce il carico di lavoro manuale
- Il generatore di flussi di lavoro supporta processi di conformità personalizzati
Cons:
- Navigazione poco intuitiva tra i moduli
- I tempi di risposta dell'assistenza clienti possono essere lunghi

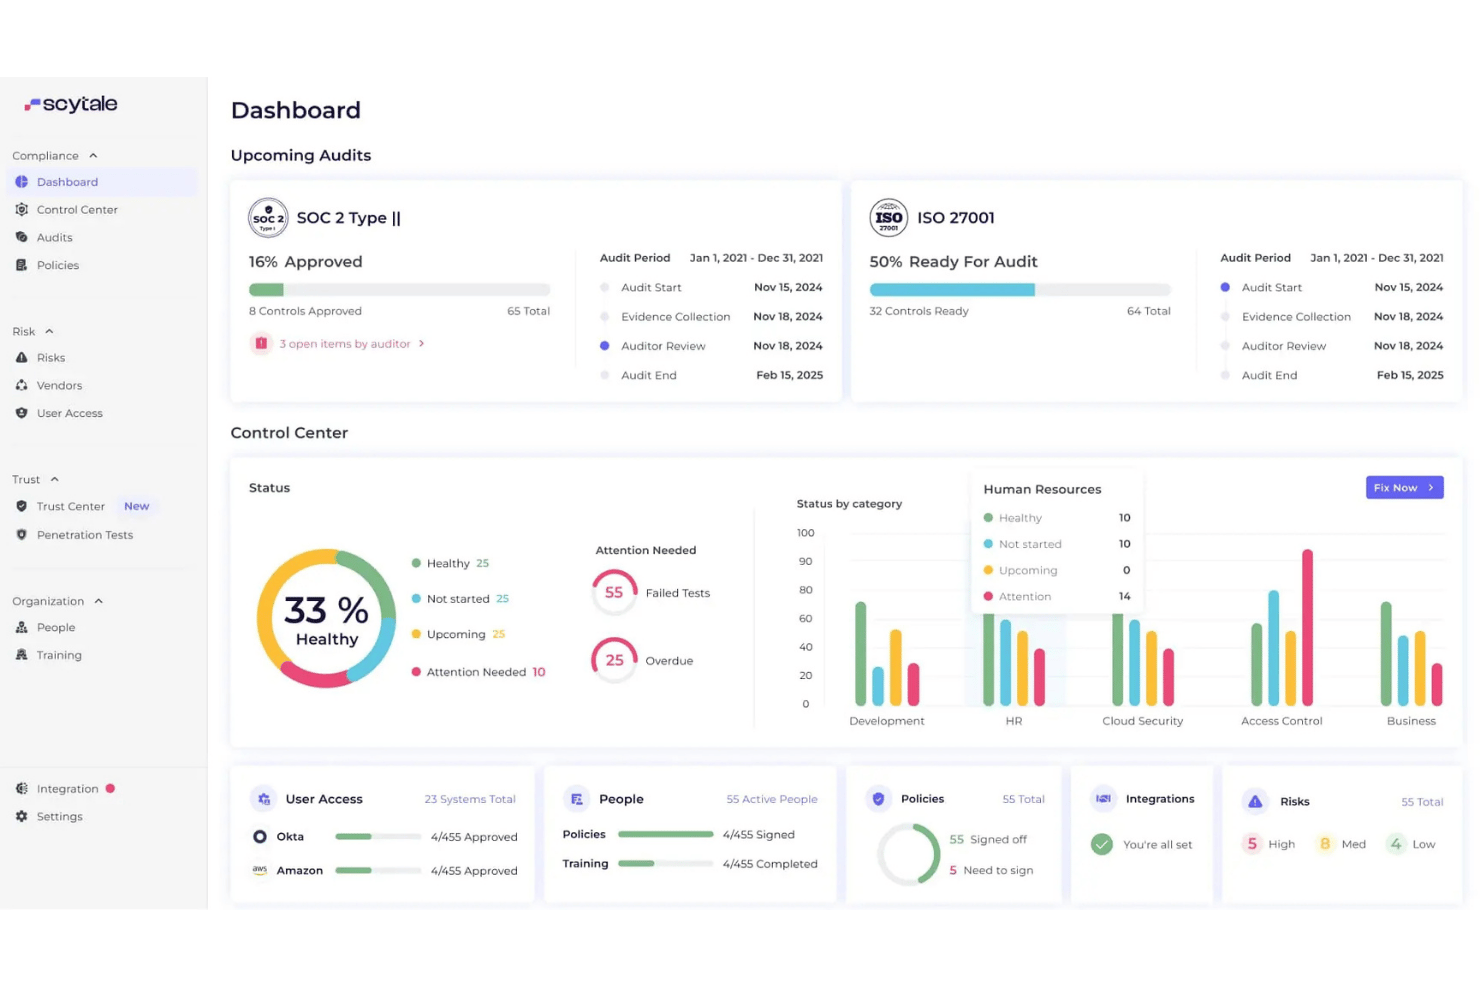
Scytale è una piattaforma di automazione della gestione dei rischi e della conformità che aiuta i team di conformità a gestire più framework, automatizzare la raccolta delle evidenze di audit e centralizzare la documentazione delle policy.
A chi è più adatto Scytale?
Scytale è particolarmente adatto ai team IT, di sicurezza e di conformità che operano in settori regolamentati e desiderano una guida pratica nella gestione di audit e framework.
Perché Scytale è una buona alternativa a Drata
Ho scelto Scytale come una delle migliori soluzioni perché ogni cliente riceve un esperto GRC dedicato che guida attivamente il percorso di conformità, risponde a domande complesse sugli audit e aiuta a mappare i requisiti tra diversi framework. Apprezzo il fatto che offra un supporto pratico per gestire contemporaneamente più standard.
Funzionalità principali di Scytale
- Revisioni continue degli accessi: Monitora le autorizzazioni di accesso degli utenti nei sistemi cloud e nelle applicazioni di lavoro per segnalare automaticamente i rischi legati ai privilegi.
- Modelli per la valutazione dei rischi: Fornisce modelli strutturati per identificare e documentare i rischi.
- Gestione centralizzata delle policy: Archivia, aggiorna e monitora tutte le policy di conformità in un'unica posizione.
- Report personalizzati: Genera report adattati a diversi framework o requisiti di audit.
Integrazioni di Scytale
Scytale offre oltre 100 integrazioni con strumenti come AWS, Google Workspace, Bob, Intercom, Lever, Microsoft Entra ID e Vercel. È inoltre disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Un esperto GRC contribuisce alla supervisione della conformità
- Flussi di lavoro automatizzati per le revisioni delle policy e dei rischi
- Dashboard personalizzabile per lo stato della conformità in tempo reale
Cons:
- Le opzioni di integrazione pubbliche non sono ancora chiare
- Alcune personalizzazioni richiedono l'intervento del fornitore
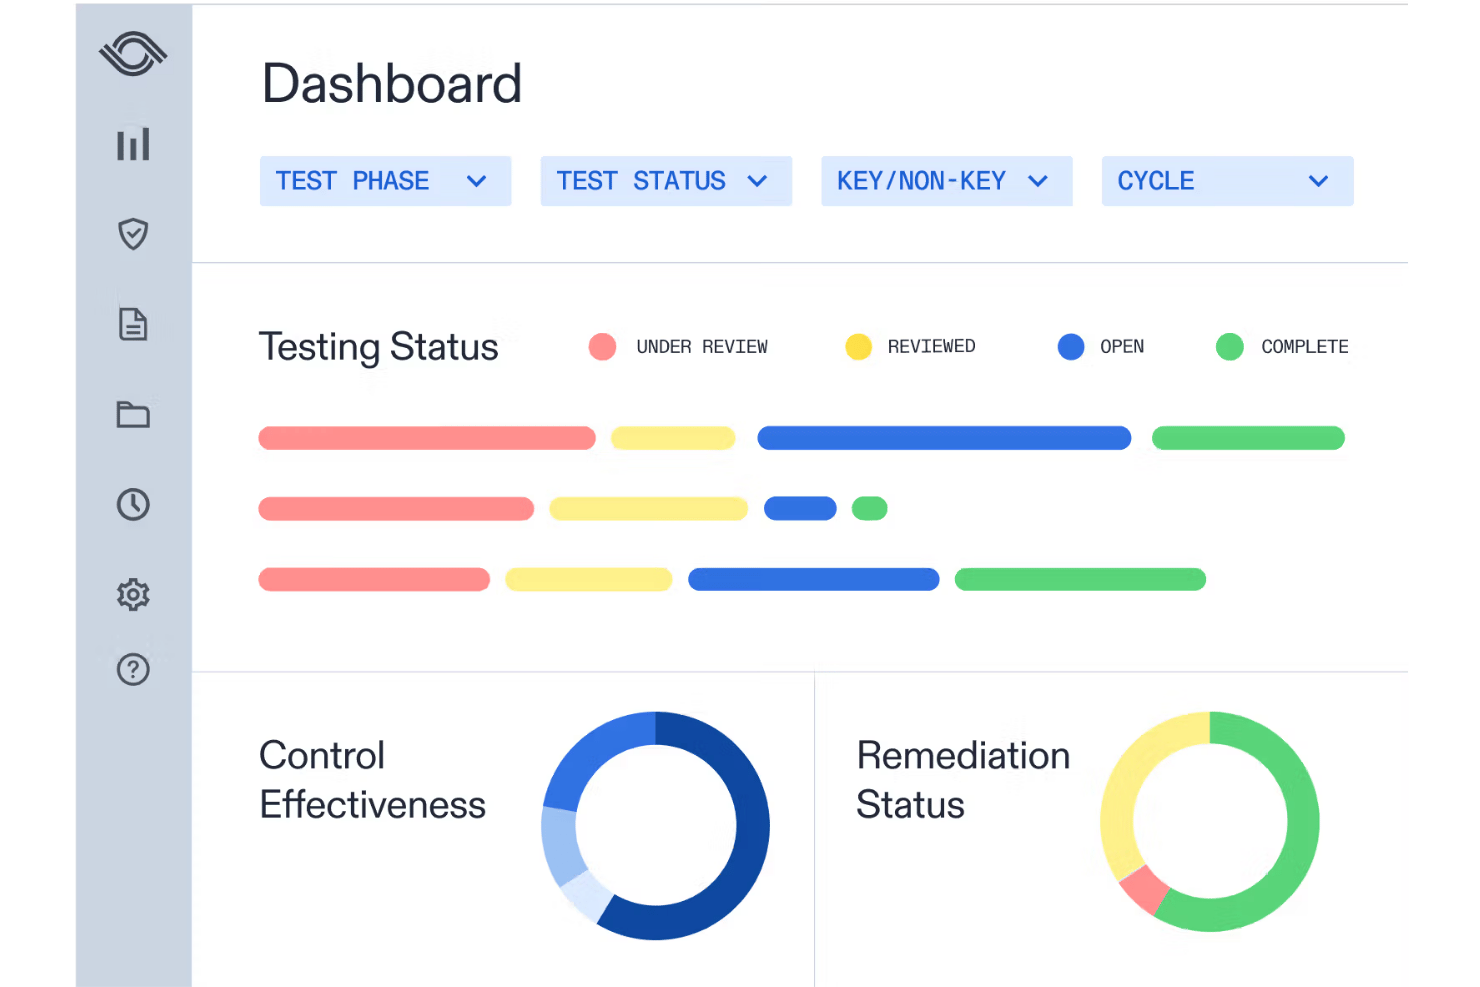
Optro è una piattaforma aziendale per la gestione, il rischio e la conformità (GRC) e la governance dell'IA, che collega il rischio IT, l'audit interno, il rischio di terze parti e la conformità continua in un sistema agentico di azione.
Per chi è più adatto Optro?
Optro è una scelta efficace per organizzazioni aziendali mature e società quotate che devono collegare SOX, la conformità IT e i framework emergenti per il rischio dell'IA all'interno di dipartimenti ampi e interfunzionali.
Perché Optro è una buona alternativa a Drata
Ho scelto Optro perché mi affido alla sua mappatura dei controlli di livello aziendale e ai suoi audit trail quando gestisco più framework di conformità. I suoi strumenti di gestione del rischio semplificano il ridimensionamento dei processi GRC tra i vari dipartimenti, soprattutto quando le normative diventano complesse per le organizzazioni più grandi. Mi rivolgo a Optro quando ho bisogno di qualcosa di più della copertura SOC 2.
Funzionalità principali di Optro
- Architettura del rischio connessa: mappa i controlli interni nei moduli di gestione del rischio aziendale (ERM) per tradurre le deviazioni dalla conformità in informazioni operative utilizzabili.
- Motore di reporting personalizzato: crea report su misura tra framework, team e sedi per soddisfare i requisiti di audit o degli stakeholder.
- IA agentica e flussi di lavoro in linguaggio naturale: utilizza agenti IA addestrati per la gestione GRC per automatizzare i test dei controlli, redigere descrizioni narrative e ottimizzare i processi di risoluzione dei problemi.
- Modulo di gestione dei problemi: monitora, assegna e risolve i problemi di conformità e di rischio da una dashboard centralizzata.
Integrazioni di Optro
Optro si integra con AWS, Microsoft Azure, Google Cloud Platform, Snowflake, Jira, ServiceNow, Workday e GitHub. Sono inoltre disponibili un'API e un MCP per connessioni personalizzate.
Pros and Cons
Pros:
- Gestisce la conformità a più framework oltre SOC 2
- Include la raccolta e la reportistica di evidenze pronte per l'audit
- Progettato per esigenze di gestione del rischio su scala aziendale
Cons:
- L'interfaccia può risultare complessa per i team IT più piccoli
- L'implementazione e la configurazione richiedono una pianificazione dedicata
Het beste voor compliance met ondersteuning van interne auditors
Secureframe is een geautomatiseerde beveiligings- en compliancetool die speciaal is ontworpen om snelgroeiende startups en middelgrote bedrijven te helpen voortdurend klaar te zijn voor audits volgens belangrijke regelgevingskaders en dit te blijven.
Voor wie is Secureframe het meest geschikt?
Secureframe is het meest geschikt voor groeiende SaaS-startups, IT-teams en middelgrote organisaties die behoefte hebben aan een begeleid, sterk gestructureerd platform voor compliance-automatisering, ondersteund door interne compliance-experts.
Waarom Secureframe een goed alternatief voor Drata is
Ik heb Secureframe gekozen omdat het helpt compliance-workflows voor kaders zoals SOC 2, ISO 27001 en HIPAA te automatiseren, allemaal op één plek. Ik vind het prettig dat Secureframe interne auditors inschakelt die je controles en bewijsmateriaal beoordelen terwijl je vorderingen maakt, waardoor de voorbereiding op audits veel minder stressvol wordt. Deze directe ondersteuning door auditors zie ik zelden bij andere risicobeheerplatforms.
Belangrijkste functies van Secureframe
- Beleidsbeheer: Biedt vooraf opgestelde, aanpasbare sjablonen voor beveiligingsbeleid die zijn afgestemd op de beoogde kaders.
- Auditgereedheid & partnernetwerk: Werkt samen met doorgelichte externe auditors, zodat bedrijven audits rechtstreeks binnen of via het platform kunnen uitvoeren.
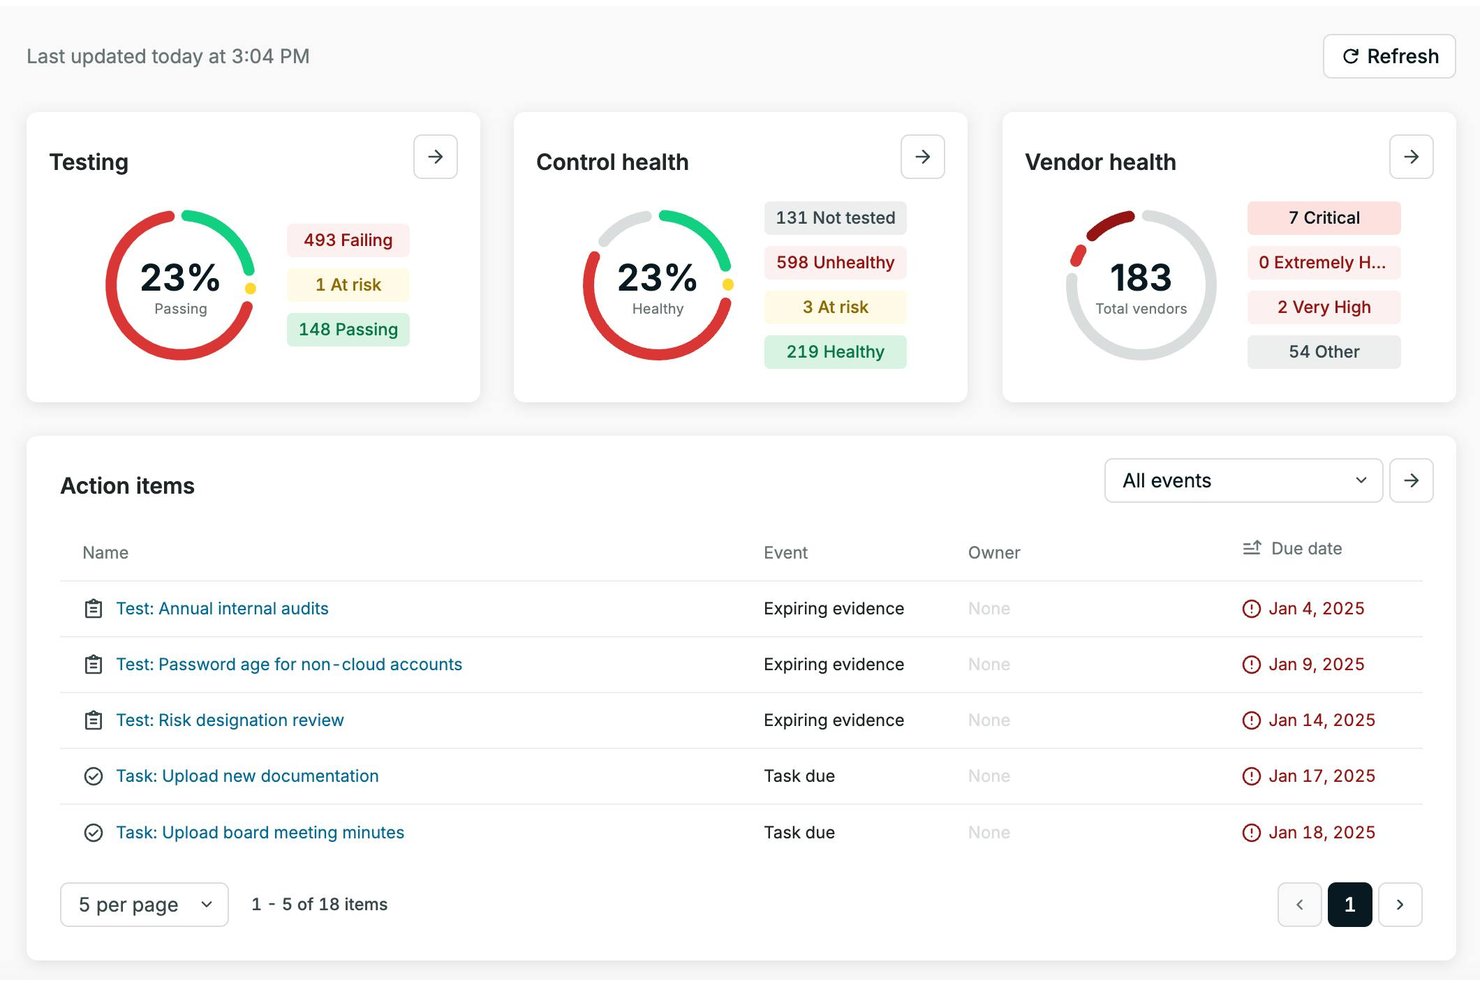
- Dashboard voor continue monitoring: Houdt controles en de beveiligingsstatus in realtime bij voor al je verbonden bedrijfsmiddelen.
- Beheer van externe leveranciers: Hiermee kun je risico's van externe leveranciers binnen hetzelfde platform beoordelen, monitoren en beheren.
Integraties van Secureframe
Secureframe biedt native integraties met AWS, Azure, Google Cloud Platform, Okta, Google Workspace, Microsoft 365, Slack, GitHub, GitLab, Jira en Zoom. Er is ook een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Interne auditors helpen bij de compliancebeoordeling
- Ondersteunt meerdere kaders in één dashboard
- Geautomatiseerde gegevensverzameling uit verbonden systemen
Cons:
- Workflows kunnen slechts beperkt worden aangepast
- Rapportages bieden weinig mogelijkheden voor gedetailleerde filtering

Sprinto
Ideale per la gestione integrata del rischio dei fornitori e l'automazione della conformità
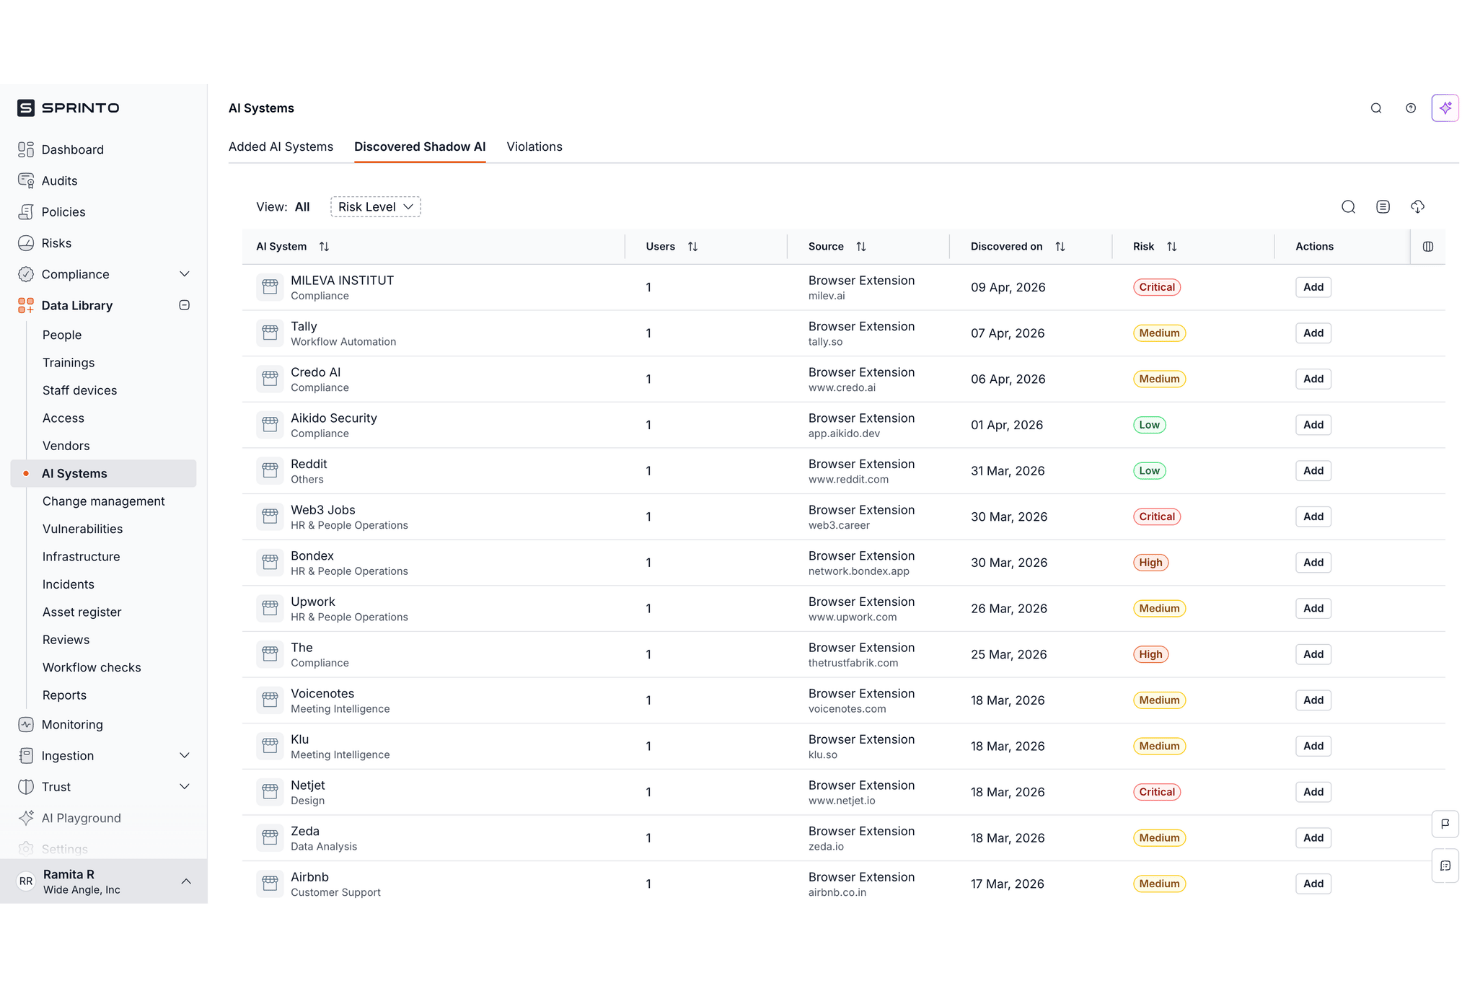
Sprinto è una piattaforma automatizzata per la gestione della conformità progettata per aiutare le aziende cloud in rapida crescita a eliminare le attività manuali di verifica, monitorare continuamente i controlli di sicurezza e ottenere le certificazioni SOC 2, ISO 27001 e HIPAA.
Per chi è più indicato Sprinto?
Sprinto è particolarmente adatto alle startup e alle aziende software native del cloud che desiderano una piattaforma di automazione conveniente e altamente guidata per superare le verifiche con un'interruzione minima per i team di ingegneria.
Perché Sprinto è una buona alternativa a Drata
Ho scelto Sprinto per la mia selezione perché offre una gestione del rischio dei fornitori e un'automazione della conformità integrate. Utilizzo i suoi flussi di lavoro per la valutazione dei rischi per analizzare in profondità i rischi di terze parti, mantenendo al contempo la reportistica sulla conformità pronta per la verifica. Apprezzo il fatto che Sprinto raccolga automaticamente le prove dei controlli, rendendo le risposte normative più semplici e meno manuali.
Funzionalità principali di Sprinto
- Mappatura adattiva dei controlli: Converte automaticamente i requisiti complessi dei framework di conformità in attività ingegneristiche quotidiane chiare e attuabili.
- Flussi di lavoro automatizzati per la correzione: Fornisce indicazioni dettagliate e correzioni automatizzate per i problemi di sicurezza comuni prima che vengano segnalati da un verificatore.
- Monitoraggio continuo dello stato: Analizza l'infrastruttura cloud, i repository di codice e i provider di identità per rilevare deviazioni e risorse non conformi.
- Dashboard pronte per la verifica: Fornisce visualizzazioni in tempo reale del rischio e del livello di conformità tra i fornitori e i team interni.
Integrazioni di Sprinto
Sprinto offre integrazioni native con AWS, Google Cloud Platform, Microsoft Azure, Okta, Google Workspace, GitHub, Slack, Jira, Zoom, Datadog e Salesforce. È inoltre disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Raccolta automatizzata delle prove di conformità per le verifiche
- Dashboard centralizzate per la visibilità sul rischio e sulla conformità
- Offre responsabili dedicati alla conformità
Cons:
- La selezione dei modelli di policy può sembrare limitata
- Le opzioni di personalizzazione della reportistica sono limitate
Vanta
Ideale per revisioni della sicurezza su larga scala durante i cicli di vendita
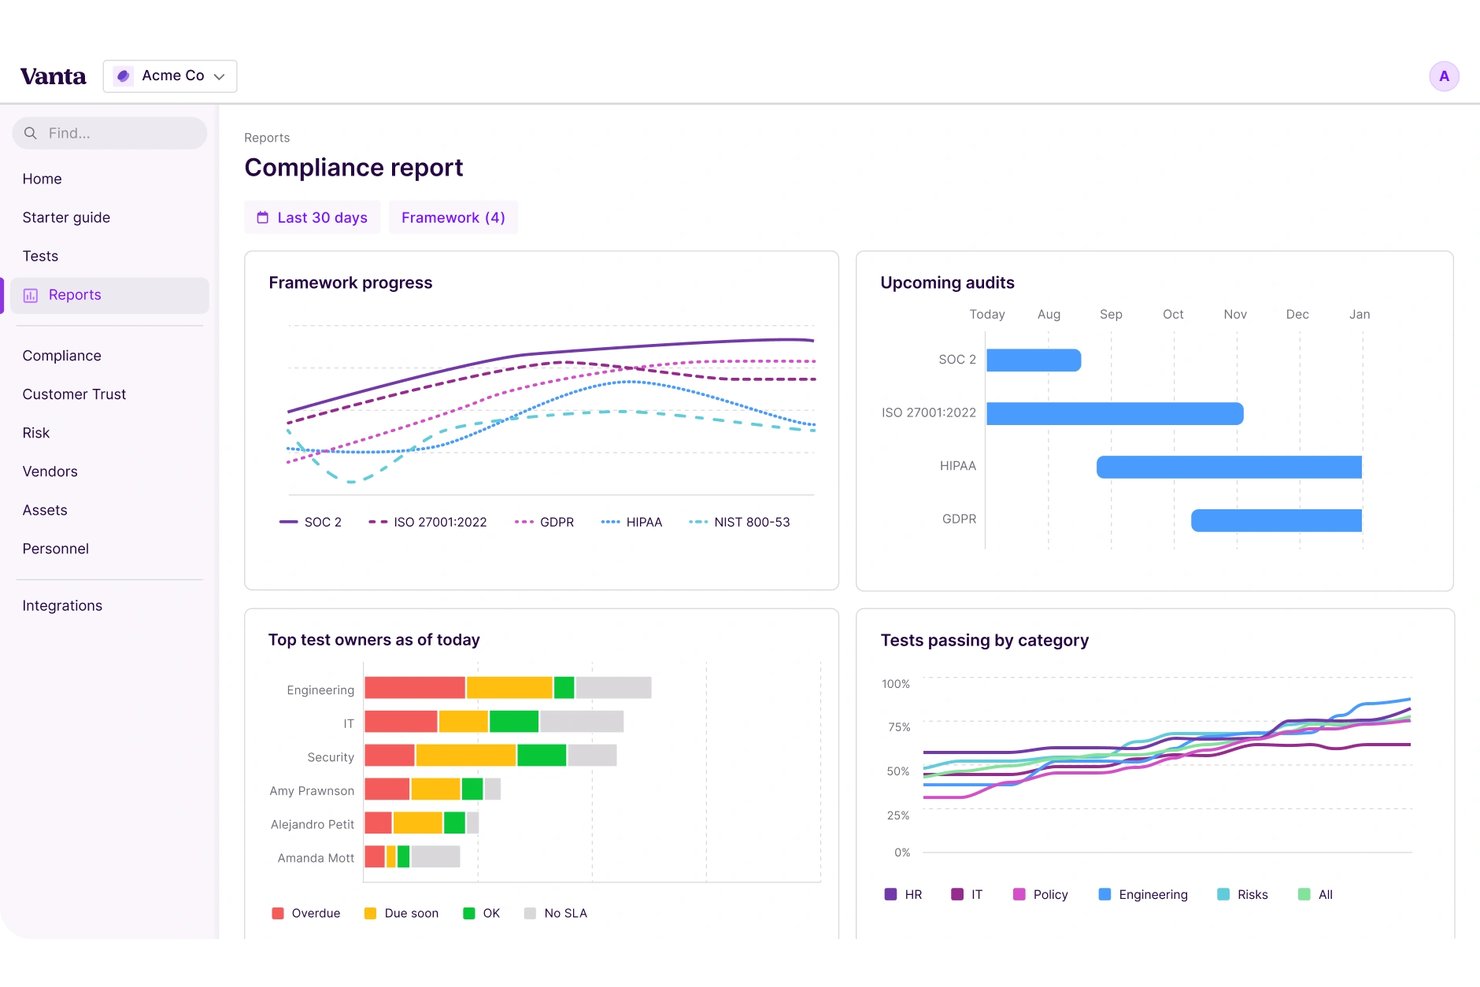
Vanta aiuta i team IT e di sicurezza ad automatizzare la conformità, gestire i rischi e centralizzare la raccolta delle evidenze, semplificando per le aziende in crescita e i fornitori SaaS le revisioni della sicurezza e la preparazione agli audit.
Per chi è più adatto Vanta?
Vanta è una soluzione adatta ai team IT e di sicurezza delle aziende SaaS in rapida crescita che devono automatizzare la conformità e gestire costantemente la preparazione agli audit.
Perché Vanta è una buona alternativa a Drata
Ho scelto Vanta per la mia selezione perché faccio affidamento sulla raccolta automatizzata delle evidenze e sul monitoraggio continuo per semplificare le revisioni della sicurezza durante i cicli di vendita. Mi piace il modo in cui Vanta centralizza lo stato della conformità e semplifica la preparazione agli audit, consentendomi di rispondere rapidamente quando i potenziali clienti richiedono nuova documentazione sulla sicurezza.
Caratteristiche principali di Vanta
- Valutazioni automatizzate dei rischi: Identifica e assegna continuamente la priorità ai rischi utilizzando framework integrati e registri dei rischi personalizzabili.
- Strumenti per la gestione delle policy: Crea, modifica e distribuisci policy di sicurezza predefinite o personalizzate direttamente all'interno della piattaforma.
- Monitoraggio dei fornitori terzi: Monitora e valuta il livello di sicurezza e la conformità dei fornitori esterni utilizzando questionari e dashboard integrati.
- Monitoraggio del controllo degli accessi: Monitora e verifica i livelli di accesso degli utenti, le autorizzazioni e lo stato degli account nei sistemi connessi.
Integrazioni di Vanta
Vanta offre integrazioni native con AWS, Google Cloud Platform, Microsoft Azure, Okta, Google Workspace, Slack, Jira, GitHub, GitLab e Zoom. Supporta inoltre Zapier e un'API per connessioni personalizzate.
Pros and Cons
Pros:
- La raccolta delle evidenze è completamente automatizzata
- Lo stato della preparazione agli audit è sempre aggiornato
- Il rischio di terze parti viene monitorato continuamente
Cons:
- I modelli di policy possono sembrare poco flessibili
- Le opzioni di reportistica sono meno personalizzabili
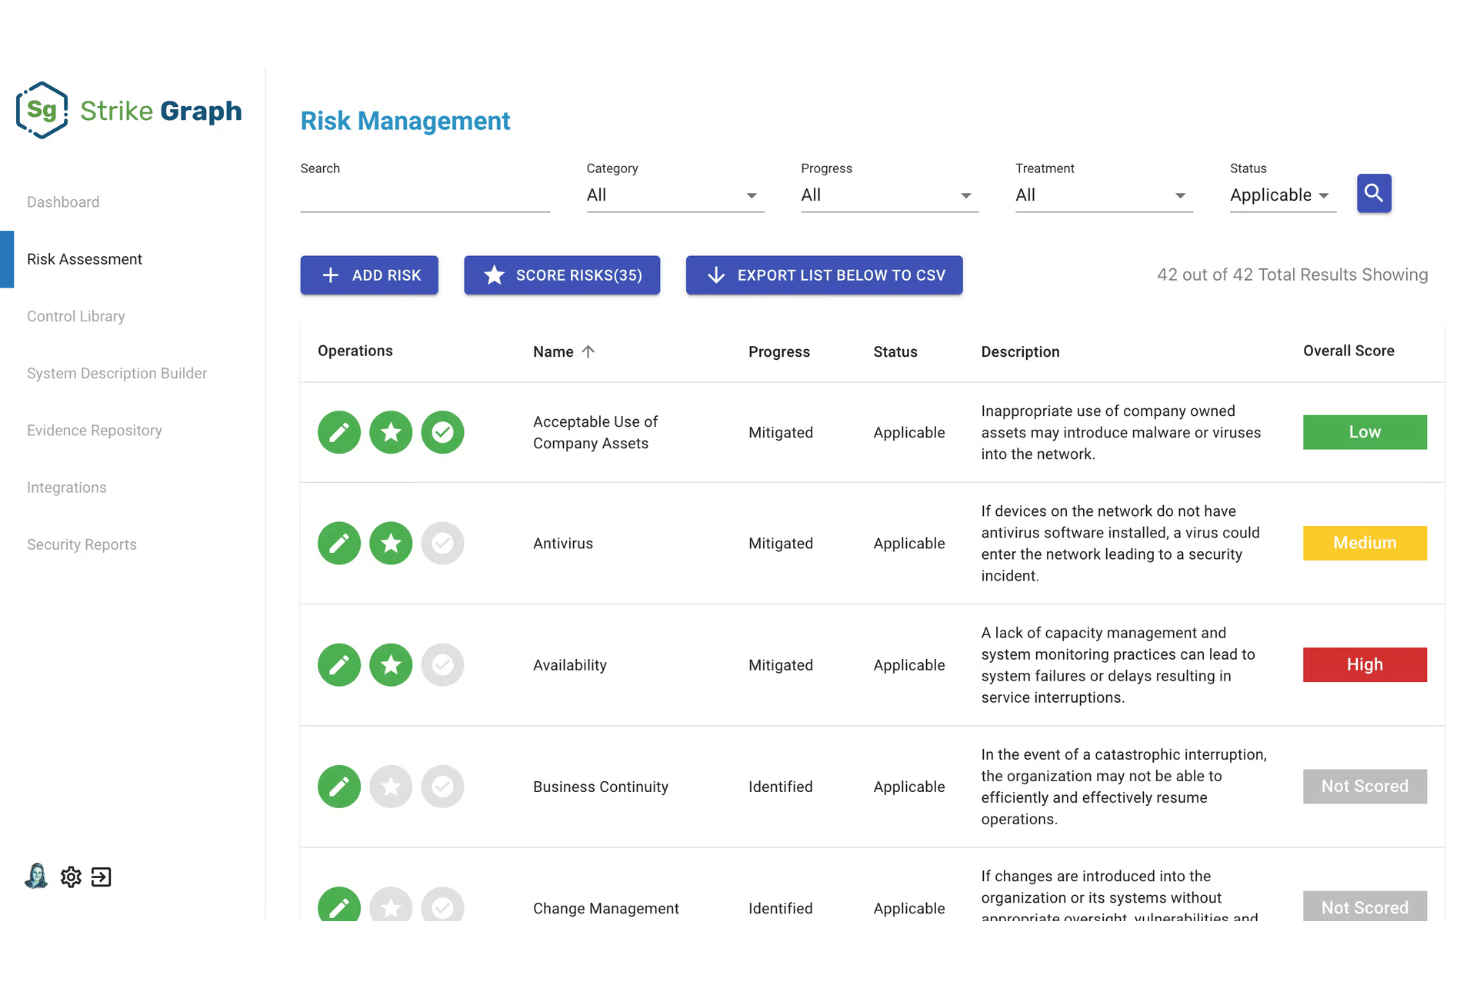
Strike Graph è una piattaforma adattabile di automazione della conformità progettata per semplificare la preparazione agli audit, la definizione dell'ambito dei controlli e la gestione continua dei rischi per le organizzazioni tecnologiche in crescita.
Per chi è più adatto Strike Graph?
Strike Graph è ideale per piccole e medie aziende di software e startup che desiderano una piattaforma di conformità flessibile per rimanere conformi durante la crescita.
Perché Strike Graph è una buona alternativa a Drata
Ho scelto Strike Graph per la sua raccolta di evidenze convalidate dall'IA, che semplifica la preparazione agli audit nei settori regolamentati. Le sue valutazioni automatizzate dei rischi e la gestione delle policy gestiscono esigenze di conformità complesse, mentre la convalida tramite IA delle evidenze di audit fa risparmiare tempo al team e riduce gli errori manuali durante gli audit.
Funzionalità principali di Strike Graph
- Monitoraggio automatizzato dei controlli: Monitora e aggiorna i controlli di conformità tramite una dashboard centralizzata.
- Gestione integrata degli audit: Collega direttamente gli utenti con auditor indipendenti attraverso la piattaforma per condurre test end-to-end e generare report ufficiali di audit.
- Spazio di lavoro collaborativo per gli audit: Assegna attività e condividi la documentazione con i membri del team durante il processo di audit.
- Libreria integrata di policy: Accedi a modelli di policy predefiniti e implementali per configurare più rapidamente la conformità.
Integrazioni di Strike Graph
Le integrazioni native non sono documentate chiaramente. Tuttavia, è disponibile un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- L'IA convalida automaticamente le evidenze di audit
- La dashboard centralizzata monitora i controlli di conformità
- Framework personalizzabili adatti a requisiti complessi
Cons:
- Le integrazioni richiedono attività personalizzate tramite API
- I prezzi non sono comunicati in anticipo
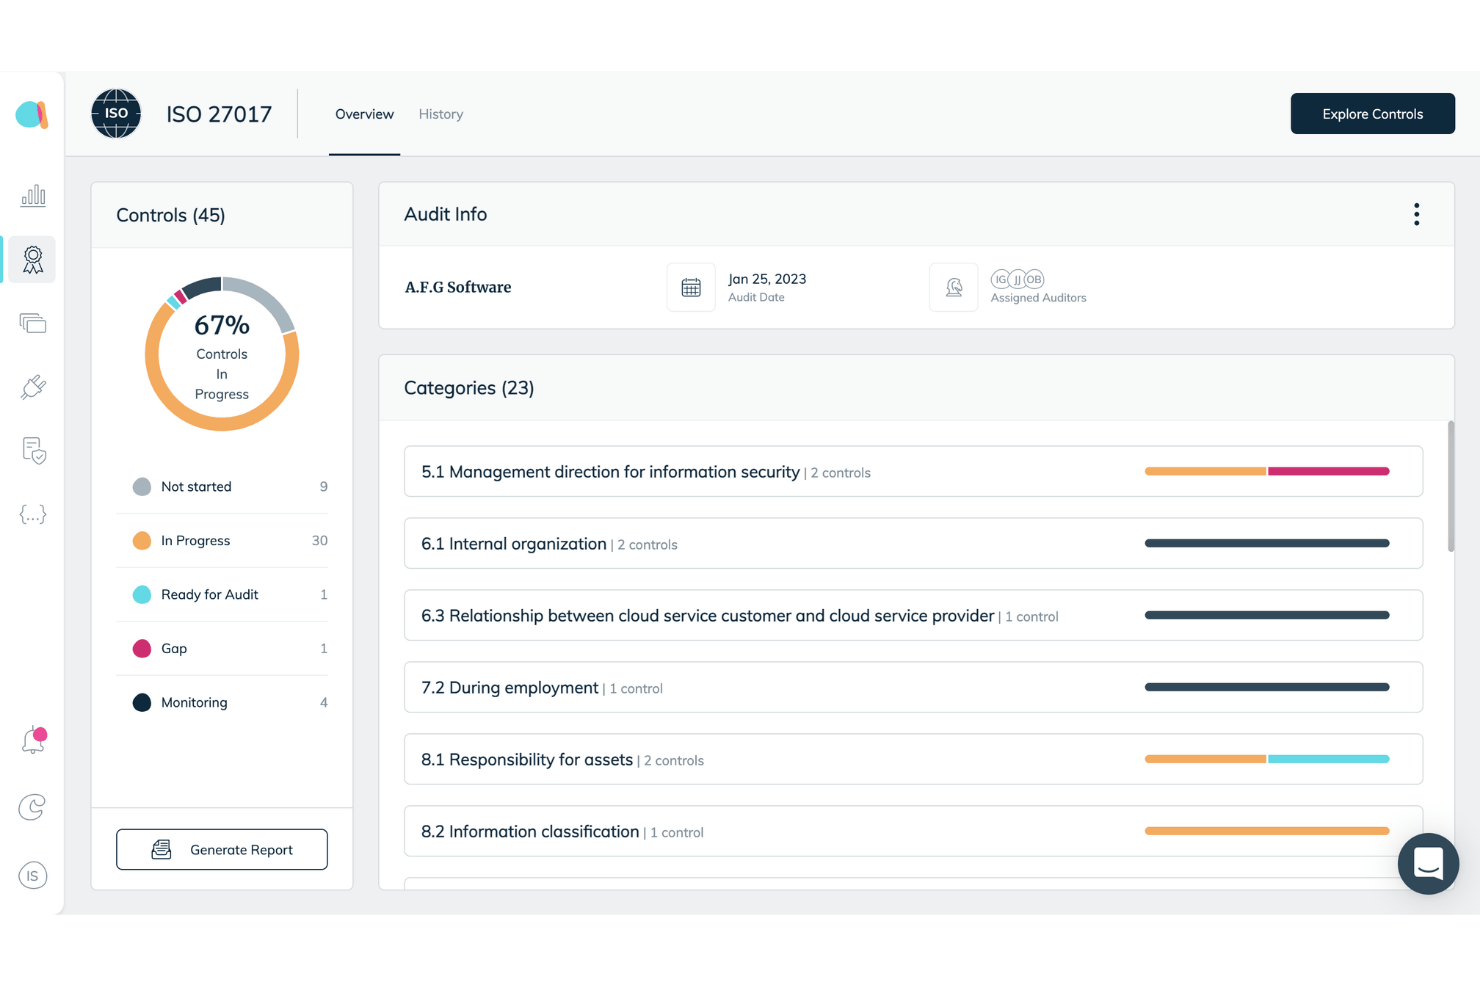
Anecdotes è una piattaforma GRC di livello aziendale progettata per i responsabili di rischio, conformità e sicurezza che devono orchestrare la preparazione alle verifiche, la gestione dei controlli e la raccolta delle evidenze su più standard e unità aziendali.
Per chi è più indicata Anecdotes?
Anecdotes è una soluzione ideale per i team IT e di sicurezza aziendali che gestiscono ambienti complessi e ad alta intensità di dati, soprattutto quando devono amministrare più standard di conformità.
Perché Anecdotes è una valida alternativa a Drata
Ho scelto Anecdotes come una delle migliori alternative per il suo approccio GRC basato innanzitutto sui dati grezzi. Anziché agire esclusivamente come una checklist statica di conformità, la sua piattaforma normalizza i dati granulari dei sistemi in un archivio centralizzato di evidenze, consentendo ai team di sicurezza di eseguire test automatizzati dei controlli e mappare le evidenze tecniche aggiornate tra gli standard con una precisione senza pari.
Funzionalità principali di Anecdotes
- Mappatura automatizzata delle evidenze: Collega le evidenze raccolte a controlli e standard tramite una mappatura basata su regole, riducendo le attività manuali ripetitive.
- Motore dinamico dei flussi di lavoro: Crea e personalizza flussi di lavoro per automatizzare i processi di conformità, gestione del rischio e verifica in ambienti distribuiti.
- Archivio di evidenze basato su una struttura dati integrata: Normalizza e archivia le evidenze tecniche in un archivio strutturato, garantendo tracce degli artefatti a prova di manomissione in tutti i sistemi collegati.
- Gestore centralizzato delle policy: Crea, aggiorna e distribuisce policy e procedure aziendali da un'unica interfaccia.
Integrazioni di Anecdotes
Anecdotes offre oltre 230 integrazioni native, tra cui AWS, Azure Active Directory, Okta, GitHub, Jira, Salesforce e CrowdStrike. La sua API, il generatore di connettori per Data Studio senza codice e MCP offrono connettività personalizzata.
Pros and Cons
Pros:
- Centralizza la mappatura dei controlli tra più standard
- Supporta l'automazione delle attività relative a evidenze e verifiche
- Personalizza i flussi di lavoro per esigenze di conformità complesse
Cons:
- La configurazione delle connessioni alle pipeline di dati richiede un maggiore impegno iniziale
- Richiede risorse aziendali per un'adozione ottimale
Altre alternative a Drata
Ecco alcune alternative aggiuntive a Drata che non sono entrate nella mia selezione, ma che vale comunque la pena considerare:
- TrustCloud
Ideale per SOC 2 e GRC multi-framework
- RegScale
Ideale per il monitoraggio continuo dei controlli nelle organizzazioni federali e aziendali di grandi dimensioni
- LogicGate
Ideale per il rischio informatico quantitativo nei programmi GRC
- Archer
Ideale per la gestione, il rischio e la conformità (GRC) nel settore regolamentato su scala aziendale
- Thoropass
Ideale per la consegna degli audit, con preselezione tramite IA inclusa
- Apptega
Ideale per gli MSSP che gestiscono programmi GRC multi-cliente
- ServiceNow GRC
Ideale per la GRC su uno stack ServiceNow esistente
- Hicomply
Ideale per i programmi di conformità alla norma ISO 27001 del Regno Unito e dell'UE
- Comp AI
Ideale per la verifica della conformità del software open source
- Cypago
Ideale per l'IA agentica nella GRC multi-entità


Come valuto le migliori alternative a Drata
Divido la mia valutazione in due livelli: le funzionalità fondamentali che ogni piattaforma deve gestire—raccolta automatizzata delle evidenze, supporto per più strutture di conformità, monitoraggio continuo dei controlli—e i fattori distintivi, come i centri di affidabilità, le reti di auditor e i flussi di lavoro per la gestione del rischio dei fornitori, che distinguono un'opzione dall'altra.
Funzionalità fondamentali (requisiti essenziali per questo elenco)
Quando seleziono gli strumenti da includere nel mio elenco, assegno a ciascuno un punteggio su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità fondamentale indicata di seguito. Calcolo quindi il punteggio totale dello strumento come percentuale e lo utilizzo per valutarne l'idoneità complessiva per l'elenco.
- Supporto per più strutture di conformità: verifico quante strutture sono incluse e preconfigurate e se i controlli condivisi sono associati a più strutture, in modo che un singolo controllo soddisfi contemporaneamente SOC 2 e ISO 27001.
- Raccolta automatizzata delle evidenze: ogni strumento deve acquisire secondo una pianificazione le evidenze dai provider cloud, dai sistemi di gestione delle identità e dalle piattaforme HRIS.
- Monitoraggio continuo dei controlli: cerco avvisi in tempo reale o quasi in tempo reale sulle variazioni, con uno stato di superamento/mancato superamento chiaro, non semplici istantanee periodiche che diventano obsolete tra un audit e l'altro.
- Ecosistema di integrazioni: l'ampiezza dei connettori nativi è importante. Valuto la copertura delle categorie cloud, IdP, gestione dei ticket e repository di codice, oltre all'accesso API per le fonti personalizzate.
- Gestione delle policy e dei rischi: valuto se lo strumento collega le fasi del ciclo di vita delle policy e i punteggi del registro dei rischi ai controlli e alle strutture di conformità in un'unica vista.
- Flusso di collaborazione con gli auditor: un portale dedicato agli auditor, con richieste di evidenze, commenti e monitoraggio delle approvazioni, mantiene il ciclo di audit all'interno della piattaforma invece di disperderlo nelle conversazioni via e-mail.
Una volta ottenuto un elenco di strumenti che soddisfano i criteri, considero ciò che distingue ogni piattaforma.
Fattori distintivi (ciò che differenzia i fornitori)
Ecco come confronto i diversi fornitori:
Funzionalità di spicco
Cerco l'automazione dei questionari basata sull'intelligenza artificiale, che utilizza le risposte precedenti e i documenti sulle policy per precompilare le revisioni della sicurezza, come SIG o CAIQ. Questo riduce direttamente la durata dei cicli di vendita quando i potenziali clienti inviano RFP personalizzate. Valuto inoltre il centro di affidabilità di ciascuna piattaforma, in particolare se consente di pubblicare lo stato di conformità aggiornato in tempo reale dietro vincoli NDA, poiché un centro efficace riduce drasticamente le richieste di revisione della sicurezza in entrata. Un altro elemento distintivo che verifico è la gestione nativa del rischio dei fornitori. Piattaforme come Vanta e Sprinto includono flussi di lavoro TPRM con inventari dei fornitori valutati automaticamente, evitando così l'acquisto di uno strumento autonomo.
Oltre le funzionalità
La trasparenza dei prezzi è molto importante in questo caso. Alcune piattaforme applicano un costo per struttura di conformità o relegano la gestione del rischio dei fornitori a componenti aggiuntivi, quindi verifico se il prezzo indicato copre tutto ciò che utilizzerai effettivamente. Anche il tempo necessario per raggiungere la preparazione all'audit è un fattore che valuto: fornitori come Sprinto e Secureframe offrono un onboarding guidato con librerie di controlli predefinite, mentre altri si aspettano che il tuo team proceda autonomamente. Esamino inoltre la rete di auditor di ciascuna piattaforma, poiché partnership di audit negoziate in anticipo e collaborazione all'interno della piattaforma possono ridurre di settimane il primo ciclo SOC 2 o ISO 27001.
Perché cercare un'alternativa a Drata?
Sebbene Drata sia una buona scelta per la gestione dei rischi, potresti cercare delle alternative per i seguenti motivi.
- Desideri un framework o una mappatura dei controlli più flessibili
- Hai bisogno di opzioni di integrazione più ampie con strumenti di terze parti
- Richiedi prezzi più trasparenti o prevedibili
- Desideri raggiungere più rapidamente la preparazione all'audit
- Cerchi flussi di lavoro più avanzati per la gestione dei rischi dei fornitori
- Hai bisogno del supporto per più entità o filiali
Funzionalità principali di Drata
Ecco alcune delle funzionalità principali di Drata per aiutarti a mettere a confronto ciò che offrono le alternative:
- Supporto per più framework: Collega i controlli di conformità tra framework come SOC 2, ISO 27001 e HIPAA, così puoi gestire i requisiti sovrapposti all'interno di un unico ambiente.
- Raccolta automatizzata delle evidenze: Raccoglie periodicamente le evidenze di audit dalle piattaforme cloud, dai provider di identità, dai sistemi HR e da altre fonti di dati, riducendo le revisioni manuali.
- Monitoraggio continuo dei controlli: Tiene traccia in tempo reale delle modifiche e delle variazioni dei controlli, avvisando il team di eventuali lacune o anomalie di conformità, così nulla viene trascurato tra un audit e l'altro.
- Ecosistema di integrazioni: Offre connettori nativi per gli strumenti più diffusi di infrastruttura cloud, piattaforme di gestione dei ticket, repository di codice, HRIS e altro ancora, oltre a un'API per esigenze di integrazione personalizzate.
- Gestione delle policy e dei rischi: Centralizza la documentazione delle policy e i registri dei rischi, collegando direttamente ogni policy o rischio ai controlli e ai framework normativi correlati per un monitoraggio agevole.
- Flusso di collaborazione con gli auditor: Fornisce un portale che consente agli auditor di accedere alle evidenze, monitorare le richieste, aggiungere commenti e approvare le risposte, tutto all'interno di un'unica piattaforma sicura.
- Risposte automatizzate ai questionari di sicurezza: Utilizza l'IA per compilare automaticamente le risposte ai questionari di sicurezza come SIG e CAIQ a partire dalla documentazione sulla conformità, risparmiando tempo durante le valutazioni dei fornitori.
- Pubblicazione nel centro di affidabilità: Consente di condividere lo stato di conformità in tempo reale con potenziali clienti o clienti tramite un portale personalizzabile, riducendo le richieste ripetitive di informazioni sulla sicurezza.
- Gestione dei rischi dei fornitori: Mantiene un inventario dei fornitori terzi, ne valuta i profili di rischio e collega direttamente il loro stato ai controlli di conformità presenti nel proprio ambiente.
- Onboarding guidato e preparazione agli audit: Include un onboarding passo dopo passo e l'accesso a modelli o librerie di controlli predefinite per aiutare i team a prepararsi agli audit con meno incertezze.
Costi e prezzi delle alternative a Drata
La scelta del software giusto richiede la comprensione dei vari modelli di prezzo e dei piani disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altro ancora. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente offerte dalle piattaforme alternative:
Tabella comparativa dei piani per le alternative a Drata
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0-$20/utente/mese | Raccolta di base delle evidenze, supporto limitato per i framework, integrazioni di base e report semplici. |
| Piano personale | $25-$50/utente/mese | Supporto per più framework, raccolta automatizzata delle evidenze, modelli di policy e assistenza tramite e-mail. |
| Piano aziendale | $55-$100/utente/mese | Monitoraggio continuo, integrazioni avanzate, questionari di sicurezza automatizzati e strumenti per la gestione dei rischi dei fornitori. |
| Piano aziendale avanzato | $110-$200+/utente/mese | Mappatura personalizzata dei controlli, flussi di collaborazione con gli auditor, pubblicazione nel centro di affidabilità e assistenza dedicata. |