

Key Takeaways
Nozioni di base sugli strumenti SIEM: Uno strumento SIEM raccoglie e analizza i dati di sicurezza in diversi ambienti, aiutando i team a rilevare e gestire le minacce in modo efficiente.
Utenti di riferimento: Gli strumenti SIEM sono utilizzati dai team di sicurezza aziendali, dagli operatori cloud, dai settori soggetti a requisiti di conformità, dai fornitori di servizi di sicurezza gestiti e dai dipartimenti IT governativi.
Funzionalità principali: Le funzionalità principali degli strumenti SIEM includono la raccolta centralizzata dei registri, il rilevamento delle minacce, l'automazione degli incidenti, l'analisi dei comportamenti e la reportistica sulla conformità.
Impatto aziendale: L'adozione di uno strumento SIEM può ridurre i rischi e i tempi di risposta, ma richiede investimenti, ottimizzazione continua e competenze dedicate.
Selezione degli strumenti SIEM: Quando valuti quale strumento SIEM scegliere, considera le esigenze di integrazione, l'automazione, la reportistica e se sia più adatta una soluzione gestita o tradizionale.
Gli strumenti SIEM offrono al tuo team di sicurezza un unico luogo in cui raccogliere, correlare e gestire i dati sulle minacce nell'intero ambiente. Senza uno di questi strumenti, finisci per mettere insieme gli avvisi provenienti da una dozzina di fonti disconnesse, e gli aggressori contano proprio su questa lacuna.
Ho visto in prima persona quanto rapidamente un punto cieco non monitorato possa trasformarsi in un incidente. Questa guida illustra le funzionalità principali, i casi d'uso reali e gli aspetti da valutare quando confronti le opzioni, così potrai prendere una decisione sicura e informata su quale soluzione sia più adatta al tuo stack.
Che cos'è uno strumento SIEM?
Uno strumento di gestione delle informazioni e degli eventi di sicurezza (SIEM) è un software che raccoglie, centralizza e analizza i dati di log e degli eventi provenienti dall'intero ambiente tecnologico. Utilizzando regole integrate e l'automazione, gli strumenti SIEM rilevano le minacce, monitorano gli eventi di sicurezza e aiutano il tuo team a indagare più rapidamente sugli incidenti.
I team di sicurezza si affidano agli strumenti SIEM per semplificare il monitoraggio degli eventi, rafforzare i flussi di lavoro investigativi e mantenere la conformità ai requisiti normativi relativi ai dati e ai sistemi.
Il SIEM combina due funzioni di sicurezza precedenti: gestione delle informazioni di sicurezza (SIM) e gestione degli eventi di sicurezza (SEM). Il SIM si concentra sulla raccolta, l'archiviazione e l'analisi dei dati di sicurezza nel tempo, mentre il SEM si concentra sul monitoraggio degli eventi in tempo reale e sulla segnalazione delle attività sospette.
Insieme, offrono ai team di sicurezza sia il contesto storico sia la visibilità in tempo reale nell'intero ambiente.
Come funziona uno strumento SIEM?
Uno strumento SIEM funziona acquisendo i log di sicurezza e i dati degli eventi dall'intero ambiente IT e inserendoli in un unico sistema centralizzato. Questi dati possono provenire da endpoint, server, firewall, dispositivi di rete, servizi cloud, applicazioni e piattaforme di identità.
Una volta entrati nel SIEM, i dati vengono organizzati e normalizzati, così gli eventi provenienti da sistemi diversi possono essere analizzati insieme. La piattaforma applica quindi regole di correlazione, analisi, modelli comportamentali di riferimento e, a seconda della piattaforma, apprendimento automatico o flussi di informazioni sulle minacce per identificare attività che potrebbero indicare una minaccia alla sicurezza.
Un tipico flusso di lavoro SIEM è il seguente:
- Raccogliere i dati di sicurezza: il SIEM raccoglie continuamente log ed eventi dai sistemi presenti nell'infrastruttura.
- Normalizzare e aggregare gli eventi: i dati provenienti da fonti diverse vengono convertiti in un formato coerente, così possono essere cercati e confrontati.
- Correlare le attività sospette: la piattaforma collega eventi correlati che singolarmente potrebbero sembrare innocui, ma che insieme potrebbero segnalare un attacco.
- Generare e assegnare priorità agli avvisi: quando un'attività corrisponde a una regola di rilevamento, a un modello di comportamento anomalo o a un indicatore noto di compromissione, il SIEM crea un avviso che il team di sicurezza deve analizzare.
- Supportare l'indagine e la risposta: gli analisti possono tracciare le attività tra i sistemi, esaminare gli eventi storici e determinare l'ambito e la causa di un incidente. Gli strumenti SIEM moderni possono anche attivare azioni automatizzate direttamente oppure integrarsi con piattaforme SOAR per flussi di lavoro di risposta più avanzati.
Poiché il SIEM conserva i dati di sicurezza in un'unica posizione consultabile, i team possono utilizzare i log storici anche per indagini forensi, ricerca delle minacce, report sulla conformità e identificazione di modelli che sarebbe difficile individuare tra strumenti disconnessi.
Esempi di strumenti SIEM
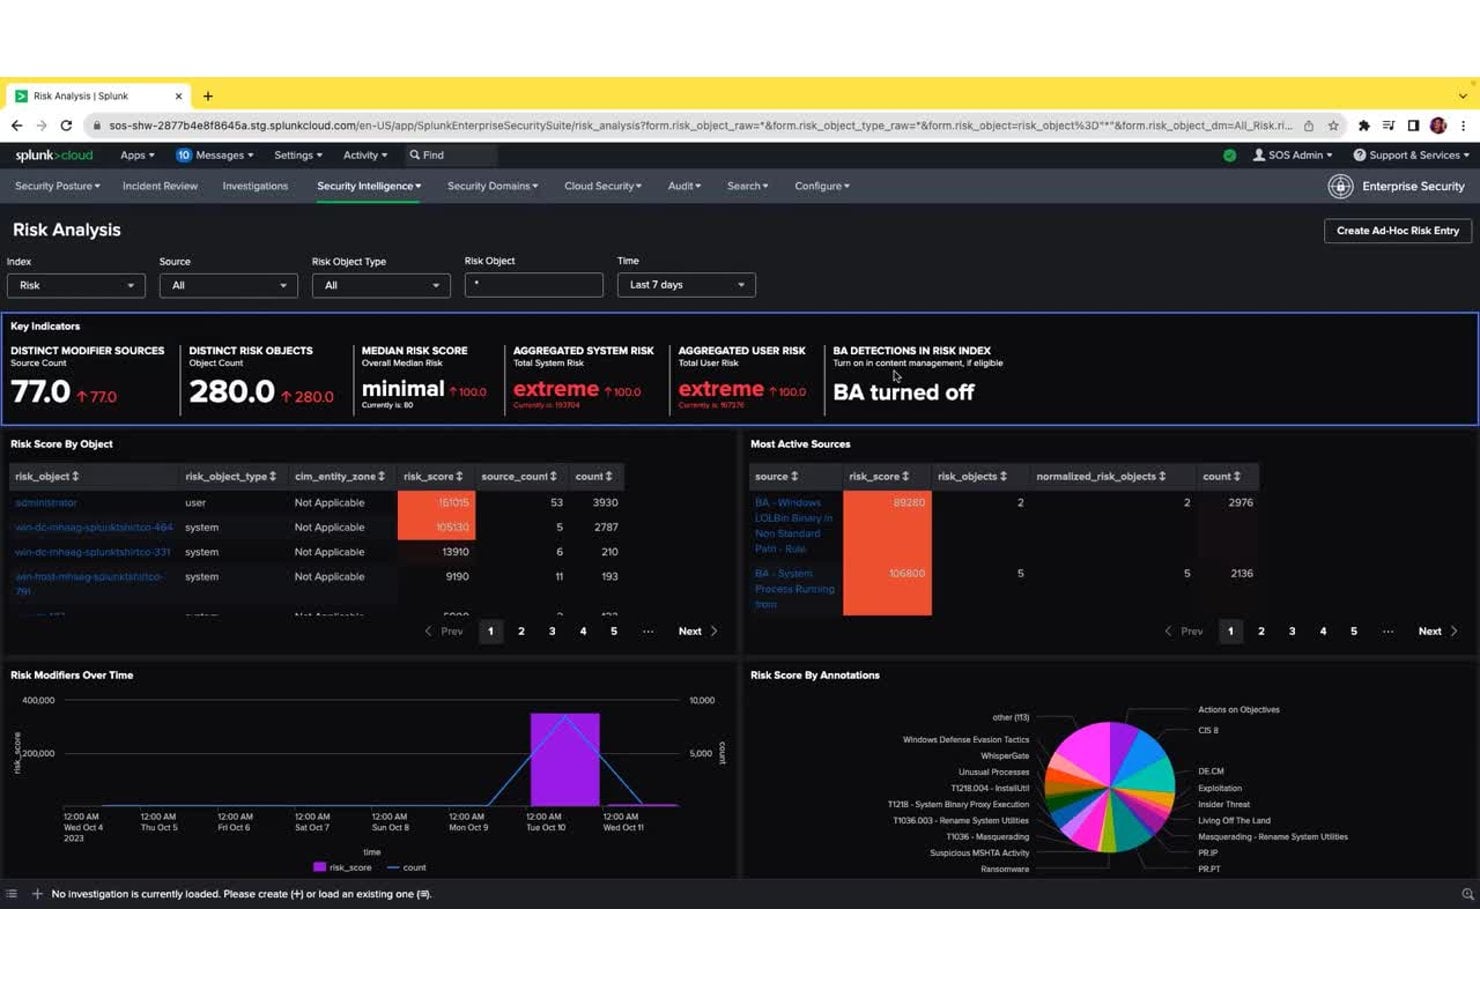
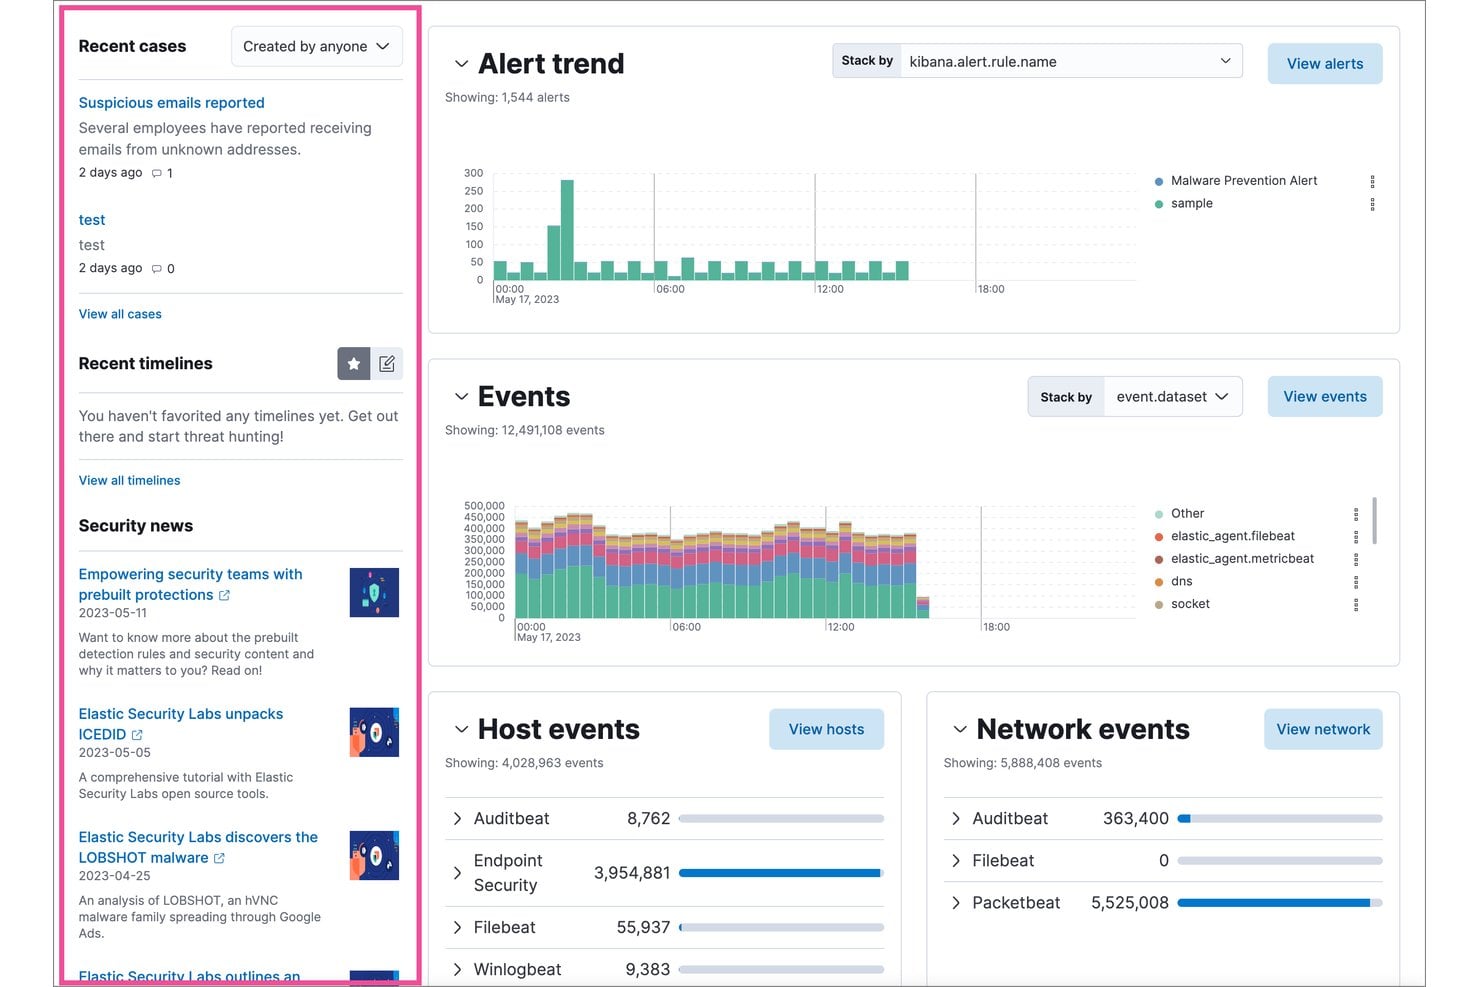
Ecco alcuni esempi visivi dell'aspetto delle interfacce degli strumenti SIEM nella pratica:
Have an account? Log In
I migliori strumenti SIEM da prendere in considerazione
Ecco la mia selezione delle migliori soluzioni di strumenti SIEM:
Chi utilizza gli strumenti SIEM?
Ecco i tipi di team e organizzazioni che si affidano agli strumenti SIEM per il monitoraggio della sicurezza e la risposta agli incidenti:
- Team di sicurezza aziendale: supervisionano le operazioni di sicurezza per organizzazioni grandi e complesse con infrastrutture estese.
- Fornitori di servizi di sicurezza gestiti (MSSP): forniscono monitoraggio e rilevamento delle minacce esternalizzati per gli ambienti dei clienti.
- Team dell'infrastruttura cloud: monitorano le attività, verificano gli accessi e rilevano le minacce nei sistemi nativi del cloud e ibridi.
- Settori regolamentati: i team dei servizi finanziari, dell'assistenza sanitaria e dei servizi di pubblica utilità devono rispettare rigorosi requisiti di conformità e reporting.
- Dipartimenti IT governativi e del settore pubblico: proteggono i sistemi critici e i dati sensibili dalle minacce mirate e dagli attacchi informatici.
Principali vantaggi degli strumenti SIEM e potenziali impatti aziendali
Gli strumenti SIEM aiutano a ridurre i rischi, rispondere più rapidamente agli incidenti, supportare la conformità e mantenere il corretto funzionamento dell'ambiente, con effetti diretti sulla disponibilità dei sistemi e sulla reputazione aziendale.
Tenete presente che queste soluzioni tendono a rappresentare un investimento significativo e che un'implementazione gestita male può introdurre nuova complessità o lacune nella visibilità.
Utilizzate questa tabella per valutare i principali vantaggi e rischi dell'adozione di uno strumento SIEM:
| Vantaggi | Rischi |
|---|---|
| VantaggiRilevamento e risposta agli incidenti più rapidi | RischiCosti iniziali elevati di implementazione e licenza |
| VantaggiVisibilità centralizzata su tutti gli ambienti | RischiLa complessità può causare lacune nella configurazione |
| VantaggiRilevamento proattivo e analisi delle minacce migliorati | RischiI falsi positivi possono causare affaticamento da avvisi |
| VantaggiSupporto avanzato ai requisiti di conformità | RischiRichiede ottimizzazione continua e competenze tecniche dedicate |
| VantaggiAccelera l'analisi delle cause principali dopo gli incidenti | RischiProblemi di privacy dei dati se i log vengono gestiti in modo improprio |
| VantaggiSemplifica la reportistica e la preparazione degli audit | RischiDipendenza dal fornitore o difficoltà di migrazione |
| VantaggiCorrelazione dei segnali provenienti da più fonti | RischiConsumo di risorse per l'infrastruttura di archiviazione e calcolo |
Casi di studio sugli strumenti SIEM
Scoprite come team reali hanno migliorato i risultati della sicurezza con gli strumenti SIEM. Questi casi di studio mostrano la differenza che il SIEM può fare prima e dopo l'implementazione.
Caso di studio: implementazione di IBM Security QRadar SIEM da parte di Askari Bank
Askari Bank, una banca commerciale con sede in Pakistan, 560 filiali e 7.500 dipendenti, ha creato da zero il proprio centro operativo di sicurezza (SOC) utilizzando IBM Security QRadar SIEM, QRadar SOAR e un componente aggiuntivo per l'analisi del comportamento degli utenti.
Implementata con IBM Business Partner SPS, la piattaforma aggregava i log dei sistemi bancari, automatizzava la risposta agli incidenti tramite procedure operative e consentiva il rilevamento delle minacce interne 24 ore su 24, 7 giorni su 7.
Ecco i risultati dell'implementazione degli strumenti SIEM da parte di Askari Bank:
- Drastica riduzione dei falsi positivi: gli incidenti di sicurezza sono diminuiti da circa 700 al giorno a meno di 20, fornendo al team SOC avvisi ad alta affidabilità e azionabili.
- Risoluzione degli incidenti più rapida: il tempo di risoluzione è passato da circa 30 minuti a soli 5 minuti grazie all'automazione delle procedure operative SOAR.
- Crescita rapida del team: il team SOC è cresciuto fino a oltre 20 specialisti in meno di tre anni, grazie all'automazione che ha assunto le attività di triage ordinarie.
- Conformità normativa: Askari Bank ha raggiunto la piena conformità con la Cyber Security Policy 2021 del Pakistan, un obbligo nazionale che impone alle banche di gestire centri operativi di sicurezza automatizzati 24 ore su 24, 7 giorni su 7.
Caso di studio: implementazione di Splunk Cloud Platform da parte di Carrefour
Carrefour, uno dei maggiori rivenditori al dettaglio al mondo, ha adottato Splunk Cloud Platform per consolidare le proprie operazioni di sicurezza in un ambiente globale e multicanale.
La piattaforma ha unificato i log degli antivirus, del rilevamento degli endpoint e della risposta in un unico sistema e ha automatizzato gli avvisi, la gestione dei ticket e le notifiche del SOC, eliminando il sovraccarico della gestione dell'infrastruttura che distoglieva gli analisti dalle effettive attività di sicurezza.
Ecco i risultati dell'implementazione degli strumenti SIEM da parte di Carrefour:
- Risposta alle minacce 3 volte più rapida: grazie agli insight in tempo reale di Splunk, Carrefour ora risponde alle minacce alla sicurezza tre volte più rapidamente rispetto al passato.
- Operazioni del SOC riorientate: il team di sicurezza è passato dalla gestione dell'infrastruttura ad attività ad alto valore, tra cui la gestione delle applicazioni, l'analisi delle minacce e le indagini attive sulla sicurezza.
- Maggiore accessibilità per gli analisti: sia gli analisti tecnici sia gli utenti aziendali possono indagare autonomamente e generare avvisi durante gli eventi di sicurezza, ampliando la capacità complessiva di risposta del team.
- Lanci dei prodotti più sicuri: la piattaforma offre ai team di Carrefour la visibilità necessaria per lanciare in sicurezza nuove funzionalità e servizi, riducendo il rischio che le nuove funzionalità digitali introducano lacune di sicurezza.
Funzionalità e capacità principali degli strumenti SIEM
Ecco le funzionalità principali da cercare quando si valutano gli strumenti SIEM per il proprio ambiente:
- Raccolta centralizzata dei log: riunisce in un'unica piattaforma consultabile i dati degli eventi provenienti da server, servizi cloud, endpoint e dispositivi di rete.
- Rilevamento delle minacce in tempo reale: utilizza regole e analisi integrate per individuare attività sospette e avvisare il team mentre gli incidenti si verificano.
- Risposta automatizzata agli incidenti: attiva piani operativi o flussi di lavoro che guidano o eseguono le fasi della risposta, riducendo l'impegno manuale negli scenari frequenti.
- Correlazione tra le fonti di dati: collega gli eventi provenienti da sistemi diversi (firewall, endpoint, cloud e così via) per creare un quadro completo degli attacchi complessi.
- Analisi del comportamento di utenti ed entità (UEBA): rileva minacce interne o account compromessi segnalando attività insolite degli utenti o dei dispositivi.
- Report sulla conformità: genera report associati alle normative e ai framework più comuni, semplificando gli audit e l'applicazione delle policy.
- Dashboard e visualizzazioni: consente di accedere a dashboard personalizzabili che forniscono informazioni di alto livello sullo stato e sulle tendenze, adattate alle priorità del team.
- Integrazione e supporto API: collega il SIEM all'insieme più ampio degli strumenti di sicurezza (gestione dei ticket, informazioni sulle minacce, strumenti di orchestrazione) per operazioni più fluide.
Casi d'uso degli strumenti SIEM: processi e flussi di lavoro tipici
Gli strumenti SIEM offrono un punto centrale per raccogliere, analizzare e gestire gli eventi di sicurezza nei propri sistemi. È possibile automatizzare flussi di lavoro fondamentali come il monitoraggio delle minacce, l'indagine sugli incidenti e la generazione di report sulla conformità, lasciando al team più tempo da dedicare ad analisi approfondite e processi decisionali.
Collegando i segnali provenienti da tutti gli ambienti, gli strumenti SIEM aiutano a individuare più rapidamente le minacce e a ridurre le attività manuali del lavoro quotidiano sulla sicurezza.
Utilizza questa tabella per vedere come gli strumenti SIEM supportano i processi essenziali di sicurezza informatica e dirigenziali:
| Processo | Descrizione | Come aiuta il software |
|---|---|---|
| ProcessoRilevamento delle minacce | DescrizioneIdentificare attività sospette o minacce nell'intero ambiente IT. | Come aiuta il softwareCorrela gli eventi provenienti da più fonti per portare alla luce le minacce reali e ridurre il rumore generato dai falsi positivi. |
| ProcessoRisposta agli incidenti | DescrizioneGestire e risolvere rapidamente gli incidenti di sicurezza dopo il loro rilevamento. | Come aiuta il softwareAutomatizza i piani operativi e i flussi di lavoro, in modo che le fasi della risposta avvengano più rapidamente e richiedano meno interventi manuali. |
| ProcessoReport sulla conformità | DescrizionePreparare documentazione e prove per audit e verifiche normative. | Come aiuta il softwareGenera report associati ai framework di conformità, attingendo a log ed eventi raccolti nei vari sistemi. |
| ProcessoAnalisi della causa principale | DescrizioneIndagare sull'origine e sull'impatto delle violazioni o degli incidenti di sicurezza. | Come aiuta il softwareAggrega e visualizza i dati storici dei log, consentendo ai team di ricostruire gli eventi e individuare le vulnerabilità. |
| ProcessoMonitoraggio delle attività degli utenti | DescrizioneMonitorare le azioni degli utenti per rilevare minacce interne o comportamenti rischiosi. | Come aiuta il softwareUtilizza l'analisi comportamentale per segnalare deviazioni dall'attività di base, consentendo di indagare sulle potenziali minacce. |
More Articles
- I 10 migliori strumenti SIEM recensiti nel 2026
- SOAR contro SIEM: una coppia potente per una sicurezza più efficiente
- Guida di un CTO alle 10 migliori piattaforme SOAR del 2026
- Le 10 Migliori Soluzioni Software per la Gestione degli Incidenti Valutate nel 2026
- Recensione di Splunk 2026: Pro, Contro, Caratteristiche e Prezzi
Tipi di strumenti SIEM e strumenti simili
Gli strumenti SIEM si presentano in alcune varianti distinte e vi sono diversi strumenti di sicurezza strettamente correlati che spesso vengono raggruppati nella stessa categoria:
Utilizza questa tabella per capire cosa distingue ciascun tipo:
| Tipo | Elemento distintivo |
|---|---|
| TipoSIEM tradizionale | Elemento distintivoCorrelazione basata su regole e aggregazione dei log senza analisi basate sull'AI |
| TipoSIEM di nuova generazione | Elemento distintivoUtilizza l'AI e l'apprendimento automatico per automatizzare il rilevamento delle minacce e ridurre la messa a punto manuale |
| TipoSIEM gestito | Elemento distintivoGestito da un fornitore di terze parti o da un MSSP, eliminando l'onere della gestione interna |
| Tipo(SOAR) Orchestrazione, automazione e risposta in materia di sicurezza | Elemento distintivoSi concentra sull'automazione dei flussi di lavoro di risposta agli incidenti anziché sulla raccolta e sul rilevamento dei log |
| Tipo(XDR) Rilevamento e risposta estesi | Elemento distintivoIntegra il rilevamento tra endpoint, identità e livelli cloud senza concentrarsi sulla gestione dei log |
| TipoGestione dei log | Elemento distintivoRaccoglie e archivia i log per la ricerca e il controllo, ma non dispone di analisi e correlazione di sicurezza integrate |
Cosa cercare in uno strumento SIEM
Lo strumento SIEM giusto dovrebbe adattarsi all'infrastruttura esistente, ai flussi di lavoro di sicurezza e al volume di dati senza creare più complessità di quanta il team possa gestire.
Quando confronti le opzioni, concentrati sul livello di supporto offerto da ciascuna piattaforma ai sistemi già in uso e sul modo in cui il team di sicurezza indaga effettivamente sulle minacce e vi risponde.
Utilizza questi fattori per valutare quale strumento SIEM sia più adatto al tuo ambiente:
- Copertura delle fonti di dati: assicurati che il SIEM possa raccogliere log ed eventi dai sistemi effettivamente utilizzati dal team, inclusi endpoint, server, firewall, servizi cloud e piattaforme di gestione delle identità.
- Qualità del rilevamento e della correlazione: cerca solide funzionalità di correlazione degli eventi, analisi comportamentale e intelligence sulle minacce che aiutino a far emergere minacce significative senza generare un numero eccessivo di falsi positivi.
- Scalabilità: verifica se la piattaforma è in grado di gestire il volume attuale dei log e di continuare a offrire prestazioni adeguate man mano che crescono l'infrastruttura e i dati di sicurezza.
- Compatibilità con la distribuzione: valuta se un SIEM nativo del cloud, locale o ibrido sia più adatto al tuo ambiente, ai requisiti di sicurezza e alle risorse interne.
- Costo totale e impegno di gestione: confronta più del solo prezzo della licenza. L'acquisizione dei log, l'archiviazione, la conservazione, la messa a punto, l'implementazione e il personale possono influire sul costo a lungo termine della gestione della piattaforma.
Trasforma le informazioni del SIEM in azioni
Un SIEM può fornire al team di sicurezza il rilevamento e la visibilità di cui ha bisogno, ma alcune organizzazioni necessitano anche di una maggiore automazione una volta identificata una minaccia. Se ridurre il lavoro manuale di risposta è una priorità, le migliori piattaforme SOAR possono integrare il tuo SIEM orchestrando e automatizzando i flussi di lavoro di risposta agli incidenti.


