

Che cos’è uno strumento SIEM? Funzionalità principali e casi d’uso

Nozioni di base sugli strumenti SIEM: Uno strumento SIEM raccoglie e analizza i dati di sicurezza in tutti gli ambienti, aiutando i team a rilevare e rispondere alle minacce in modo efficiente.
Utenti di riferimento: Gli strumenti SIEM sono utilizzati dai team di sicurezza aziendali, dagli operatori cloud, dai settori soggetti a requisiti di conformità, dai fornitori di servizi di sicurezza gestiti e dai dipartimenti IT governativi.
Funzionalità fondamentali: Le funzionalità principali degli strumenti SIEM includono la raccolta centralizzata dei registri, il rilevamento delle minacce, l'automazione degli incidenti, l'analisi comportamentale e la generazione di report sulla conformità.
Impatto aziendale: L'adozione di uno strumento SIEM può ridurre i rischi e i tempi di risposta, ma richiede investimenti, ottimizzazione continua e competenze dedicate.
Scelta degli strumenti SIEM: Quando valuti che cos'è uno strumento SIEM, considera le esigenze di integrazione, l'automazione, la reportistica e se sia più adatta una soluzione gestita o tradizionale.
Strumenti SIEM offrono al tuo team di sicurezza un unico spazio per raccogliere, correlare e gestire i dati sulle minacce in tutto il tuo ambiente. Senza uno di questi strumenti, devi mettere insieme gli avvisi provenienti da una dozzina di fonti disconnesse, e gli aggressori contano proprio su questa lacuna.
Ho visto in prima persona quanto rapidamente un punto cieco non monitorato possa trasformarsi in un incidente. Questa guida illustra le funzionalità principali, i casi d'uso reali e gli aspetti da valutare quando confronti le diverse opzioni, così potrai prendere una decisione informata e sicura sulla soluzione più adatta al tuo insieme tecnologico.
Che cos'è uno strumento SIEM?
Uno strumento di gestione delle informazioni e degli eventi di sicurezza (SIEM) è un software che raccoglie, centralizza e analizza i dati relativi ai registri e agli eventi provenienti dall'intero ambiente tecnologico. Utilizzando regole integrate e automazione, gli strumenti SIEM rilevano le minacce, monitorano gli eventi di sicurezza e aiutano il tuo team a investigare più rapidamente sugli incidenti.

I team di sicurezza si affidano agli strumenti SIEM per semplificare il monitoraggio degli eventi, rafforzare i flussi di lavoro investigativi e mantenere la conformità ai requisiti normativi relativi ai dati e ai sistemi.
Il SIEM combina due funzioni di sicurezza precedenti: la gestione delle informazioni di sicurezza (SIM) e la gestione degli eventi di sicurezza (SEM). La SIM si concentra sulla raccolta, l'archiviazione e l'analisi dei dati di sicurezza nel tempo, mentre la SEM si concentra sul monitoraggio degli eventi in tempo reale e sulla segnalazione delle attività sospette.
Insieme, offrono ai team di sicurezza sia il contesto storico sia la visibilità in tempo reale sull'intero ambiente.
Come funziona uno strumento SIEM?
Uno strumento SIEM funziona raccogliendo i registri di sicurezza e i dati degli eventi dall'intero ambiente IT in un unico sistema centralizzato. Questi dati possono provenire da endpoint, server, firewall, dispositivi di rete, servizi cloud, applicazioni e piattaforme di identità.
Quando i dati entrano nel SIEM, la piattaforma li organizza e li normalizza affinché gli eventi provenienti da sistemi diversi possano essere analizzati insieme. Applica quindi regole di correlazione, analisi, linee di base comportamentali e, a seconda della piattaforma, apprendimento automatico o flussi di informazioni sulle minacce per identificare attività che potrebbero indicare una minaccia alla sicurezza.
Un flusso di lavoro SIEM tipico è il seguente:
- Raccogliere i dati di sicurezza: il SIEM raccoglie continuamente registri ed eventi dai sistemi presenti nella tua infrastruttura.
- Normalizzare e aggregare gli eventi: i dati provenienti da fonti diverse vengono convertiti in un formato coerente, così da poter essere cercati e confrontati.
- Correlare le attività sospette: la piattaforma collega eventi correlati che singolarmente potrebbero sembrare innocui, ma che osservati insieme potrebbero indicare un attacco.
- Generare e assegnare la priorità agli avvisi: quando un'attività corrisponde a una regola di rilevamento, a un modello di comportamento anomalo o a un indicatore noto di compromissione, il SIEM crea un avviso affinché il team di sicurezza lo analizzi.
- Supportare l'investigazione e la risposta: gli analisti possono tracciare le attività tra i sistemi, esaminare gli eventi storici e determinare l'ambito e la causa di un incidente. Gli strumenti SIEM moderni possono anche attivare azioni automatizzate direttamente o integrarsi con piattaforme SOAR per flussi di lavoro di risposta più avanzati.
Poiché il SIEM conserva i dati di sicurezza in un'unica posizione consultabile, i team possono utilizzare i registri storici anche per indagini forensi, attività di ricerca proattiva delle minacce, report sulla conformità e identificazione di modelli che sarebbe difficile individuare usando strumenti disconnessi.
Esempi di strumenti SIEM
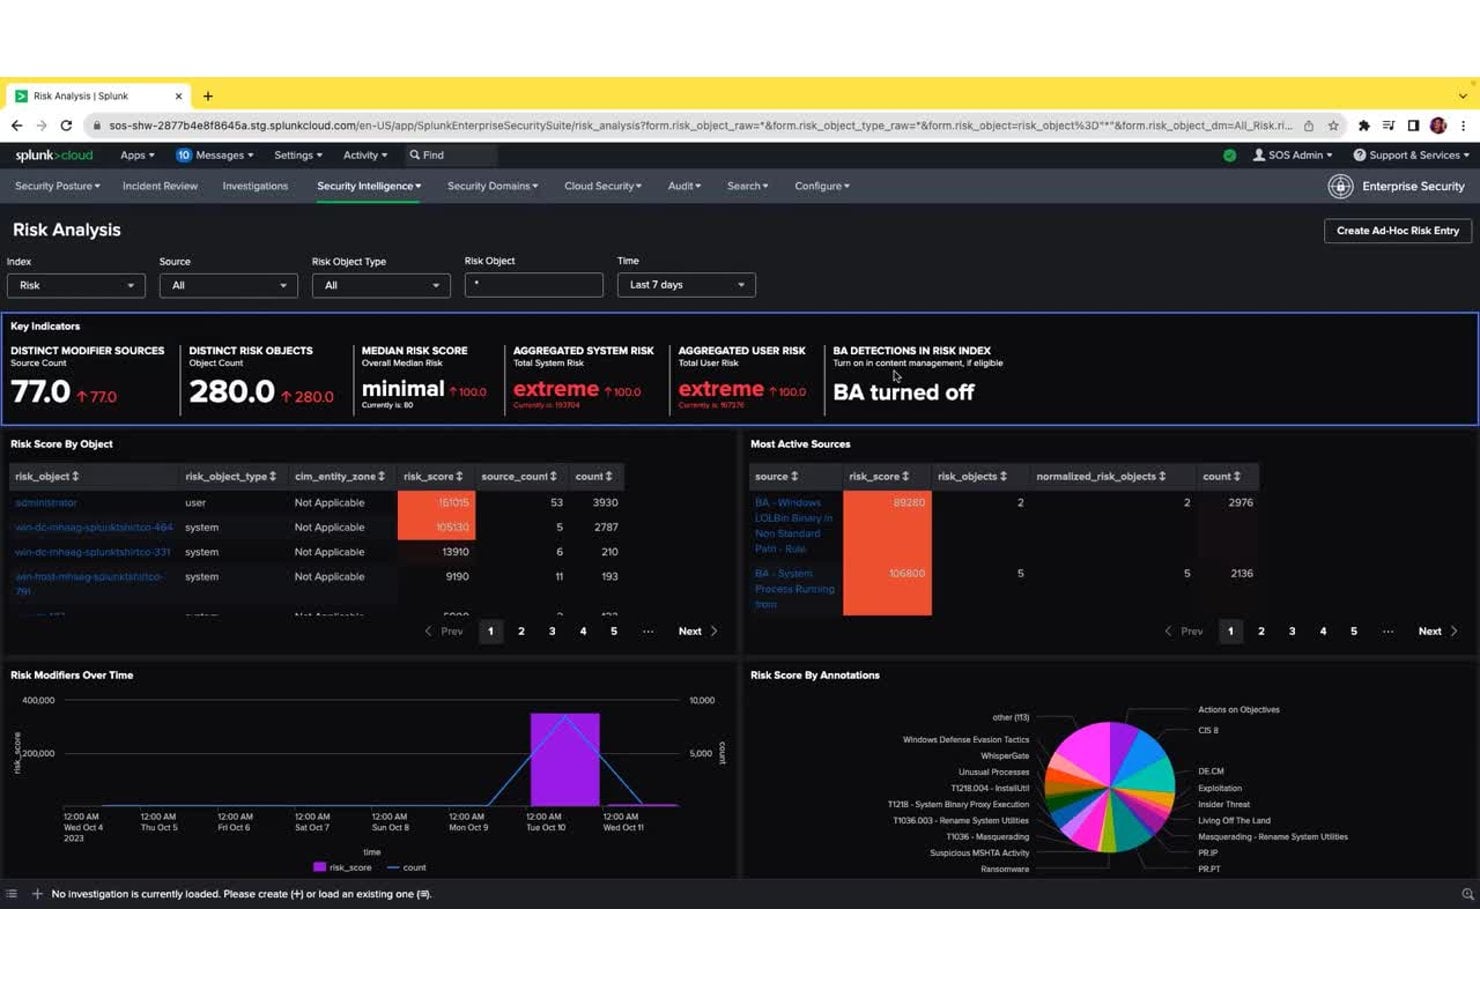
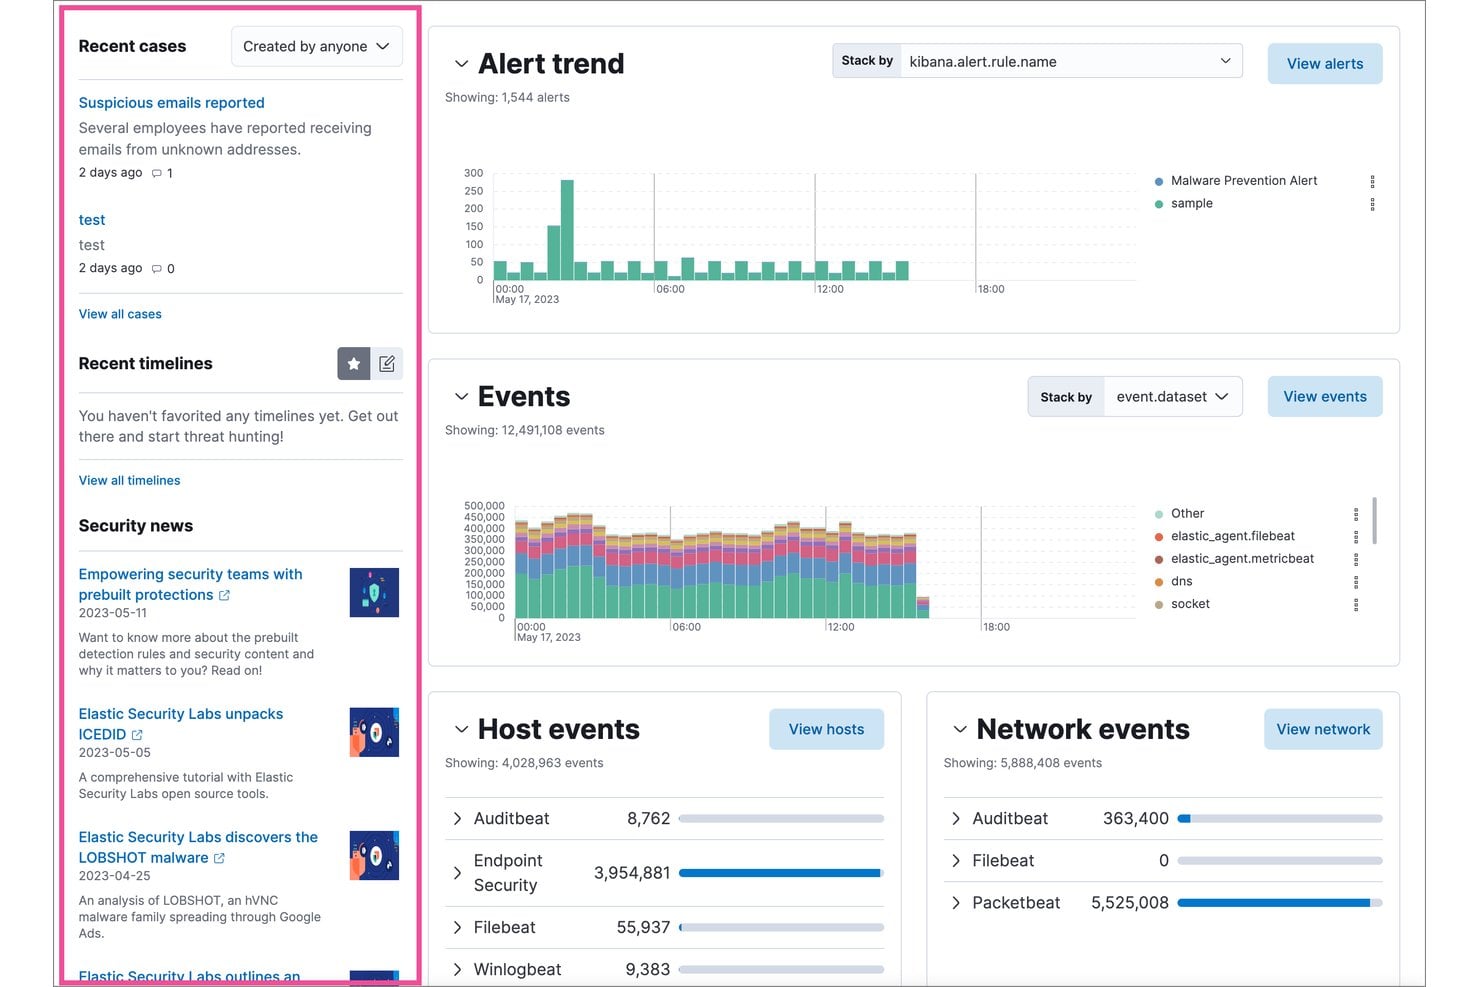
Ecco alcuni esempi visivi dell'aspetto delle interfacce degli strumenti SIEM nella pratica:
I principali strumenti SIEM da prendere in considerazione
Ecco la mia selezione delle migliori soluzioni di strumenti SIEM:
I clic sui link sottostanti possono generare una commissione, che sostiene i nostri test e le nostre recensioni indipendenti di software e servizi. Scopri di più su come manteniamo la trasparenza.


Chi utilizza gli strumenti SIEM?
Ecco i tipi di team e organizzazioni che si affidano agli strumenti SIEM per il monitoraggio della sicurezza e la risposta agli incidenti:
- Team di sicurezza aziendale: supervisionano le operazioni di sicurezza per organizzazioni grandi e complesse con infrastrutture estese.
- Fornitori di servizi di sicurezza gestiti (MSSP): forniscono monitoraggio esternalizzato e rilevamento delle minacce per gli ambienti dei clienti.
- Team delle infrastrutture cloud: monitorano le attività, verificano gli accessi e rilevano le minacce nei sistemi cloud-native e ibridi.
- Settori regolamentati: i team dei servizi finanziari, dell'assistenza sanitaria e dei servizi di pubblica utilità devono soddisfare rigorosi requisiti di conformità e reporting.
- Reparti IT governativi e del settore pubblico: proteggono i sistemi critici e i dati sensibili dalle minacce mirate e dagli attacchi informatici.
Principali vantaggi degli strumenti SIEM e potenziali impatti aziendali
Gli strumenti SIEM aiutano a ridurre i rischi, rispondere più rapidamente agli incidenti, supportare la conformità e mantenere il corretto funzionamento dell'ambiente, con effetti diretti sui tempi di attività e sulla reputazione aziendale.
È importante ricordare che queste soluzioni tendono a rappresentare un investimento significativo e che un'implementazione gestita male può introdurre nuova complessità o lacune nella visibilità.
Utilizza questa tabella per valutare i principali vantaggi e rischi dell'adozione di uno strumento SIEM:
| Vantaggi | Rischi |
|---|---|
| Rilevamento e risposta agli incidenti più rapidi | Costi iniziali elevati di implementazione e licenza |
| Visibilità centralizzata su tutti gli ambienti | La complessità può causare lacune nella configurazione |
| Rilevamento proattivo e analisi delle minacce migliorati | I falsi positivi possono causare affaticamento da avvisi |
| Supporto avanzato ai requisiti di conformità | Richiede ottimizzazione continua e competenze tecniche dedicate |
| Accelera l'analisi della causa principale dopo gli incidenti | Problemi di privacy dei dati se i log vengono gestiti in modo scorretto |
| Semplifica la reportistica e la preparazione agli audit | Dipendenza dal fornitore o difficoltà di migrazione |
| Correlazione dei segnali provenienti da più fonti | Consumo di risorse per l'infrastruttura di archiviazione e calcolo |
Casi di studio sugli strumenti SIEM
Scopri come team reali hanno migliorato i risultati della sicurezza con gli strumenti SIEM. Questi casi di studio mostrano la differenza che il SIEM può fare prima e dopo l'implementazione.
Caso di studio: l'implementazione di IBM Security QRadar SIEM da parte di Askari Bank
Askari Bank, una banca commerciale con sede in Pakistan, 560 filiali e 7.500 dipendenti, ha creato da zero il proprio centro operativo di sicurezza (SOC) utilizzando IBM Security QRadar SIEM, QRadar SOAR e un componente aggiuntivo di analisi del comportamento degli utenti.
Implementata con IBM Business Partner SPS, la piattaforma aggregava i log dei sistemi bancari, automatizzava la risposta agli incidenti tramite playbook e consentiva il rilevamento delle minacce interne 24 ore su 24, 7 giorni su 7.
Ecco i risultati dell'implementazione degli strumenti SIEM da parte di Askari Bank:
- Riduzione drastica dei falsi positivi: gli incidenti di sicurezza sono diminuiti da circa 700 al giorno a meno di 20, fornendo al team SOC avvisi ad alta affidabilità e attuabili.
- Risoluzione più rapida degli incidenti: il tempo di risoluzione è passato da circa 30 minuti a soli 5 minuti grazie all'automazione dei playbook SOAR.
- Rapida crescita del team: in meno di tre anni il team SOC è arrivato a oltre 20 specialisti, supportato dall'automazione che ha assunto le attività di triage di routine.
- Conformità normativa: Askari Bank ha raggiunto la piena conformità con la Cyber Security Policy 2021 del Pakistan, un requisito nazionale che impone alle banche di gestire centri operativi di sicurezza automatizzati 24 ore su 24, 7 giorni su 7.
Caso di studio: l'implementazione di Splunk Cloud Platform da parte di Carrefour
Carrefour, uno dei maggiori rivenditori al dettaglio al mondo, ha adottato Splunk Cloud Platform per consolidare le proprie operazioni di sicurezza in un ambiente globale e multicanale.
La piattaforma ha unificato antivirus, rilevamento e risposta sugli endpoint e i registri delle risposte in un unico sistema, automatizzando gli avvisi, la gestione dei ticket e le notifiche al SOC, eliminando il sovraccarico della gestione dell'infrastruttura che distoglieva gli analisti dal lavoro effettivo di sicurezza.
Ecco i risultati dell'implementazione degli strumenti SIEM da parte di Carrefour:
- Risposta alle minacce 3 volte più rapida: grazie agli approfondimenti in tempo reale di Splunk, Carrefour ora risponde alle minacce alla sicurezza tre volte più rapidamente di prima.
- Operazioni del SOC riorientate: il team di sicurezza è passato dalla gestione dell'infrastruttura ad attività ad alto valore, tra cui la gestione delle applicazioni, l'analisi delle minacce e le indagini attive sulla sicurezza.
- Maggiore accessibilità per gli analisti: sia gli analisti tecnici sia gli utenti aziendali possono indagare autonomamente e generare avvisi durante gli eventi di sicurezza, ampliando la capacità complessiva di risposta del team.
- Lanci dei prodotti più sicuri: la piattaforma offre ai team di Carrefour la visibilità necessaria per lanciare in sicurezza nuove funzionalità e servizi, riducendo il rischio che le nuove capacità digitali introducano vulnerabilità di sicurezza.
Funzionalità e capacità principali degli strumenti SIEM
Ecco le funzionalità principali da cercare quando si valutano gli strumenti SIEM per il proprio ambiente:
- Raccolta centralizzata dei registri: riunisce i dati degli eventi provenienti da server, servizi cloud, endpoint e dispositivi di rete in un'unica piattaforma consultabile.
- Rilevamento delle minacce in tempo reale: utilizza regole e analisi integrate per individuare attività sospette e avvisare il team mentre gli incidenti si verificano.
- Risposta automatizzata agli incidenti: attiva playbook o flussi di lavoro che guidano o eseguono le fasi di risposta, riducendo l'impegno manuale negli scenari frequenti.
- Correlazione tra le fonti di dati: collega gli eventi provenienti da sistemi diversi (firewall, endpoint, cloud e così via) per creare un quadro completo degli attacchi complessi.
- Analisi del comportamento di utenti ed entità (UEBA): rileva minacce interne o account compromessi segnalando attività insolite degli utenti o dei dispositivi.
- Report sulla conformità: genera report associati a normative e framework comuni, semplificando gli audit e l'applicazione delle policy.
- Dashboard e visualizzazioni: consente di accedere a dashboard personalizzabili che forniscono informazioni di alto livello sullo stato e sulle tendenze, adattate alle priorità del team.
- Integrazione e supporto delle API: collega il SIEM al più ampio insieme di strumenti di sicurezza (gestione dei ticket, informazioni sulle minacce, strumenti di orchestrazione) per operazioni più fluide.
Casi d'uso degli strumenti SIEM: processi e flussi di lavoro tipici
Gli strumenti SIEM offrono un punto centrale per raccogliere, analizzare e gestire gli eventi di sicurezza nei vari sistemi. È possibile automatizzare flussi di lavoro essenziali come il monitoraggio delle minacce, l'analisi degli incidenti e la generazione di report sulla conformità, liberando il team affinché possa concentrarsi su analisi più approfondite e sul processo decisionale.
Collegando i segnali provenienti da tutti gli ambienti, gli strumenti SIEM aiutano a individuare più rapidamente le minacce e a ridurre i passaggi manuali nelle attività quotidiane di sicurezza.
Utilizza questa tabella per vedere come gli strumenti SIEM supportano i processi fondamentali di sicurezza informatica e dirigenziali:
| Processo | Descrizione | Come aiuta il software |
|---|---|---|
| Rilevamento delle minacce | Identificare attività sospette o minacce nell'intero ambiente IT. | Correla gli eventi provenienti da più fonti per individuare le minacce reali e ridurre il rumore generato dai falsi positivi. |
| Risposta agli incidenti | Gestire e risolvere rapidamente gli incidenti di sicurezza dopo che sono stati rilevati. | Automatizza playbook e flussi di lavoro affinché le fasi di risposta si svolgano più rapidamente e richiedano meno interventi manuali. |
| Report sulla conformità | Preparare documentazione e prove per audit e verifiche normative. | Genera report associati ai framework di conformità, attingendo ai registri e agli eventi raccolti nei vari sistemi. |
| Analisi delle cause principali | Indagare sull'origine e sull'impatto delle violazioni o degli incidenti di sicurezza. | Aggrega e visualizza i dati storici dei registri, consentendo ai team di ricostruire gli eventi e individuare con precisione le vulnerabilità. |
| Monitoraggio delle attività degli utenti | Monitorare le azioni degli utenti per rilevare minacce interne o comportamenti rischiosi. | Utilizza l'analisi comportamentale per segnalare deviazioni dall'attività di riferimento, consentendo di indagare sulle potenziali minacce. |
Tipi di strumenti SIEM e strumenti simili
Gli strumenti SIEM si presentano in alcune varianti distinte e sono diversi gli strumenti di sicurezza strettamente correlati che vengono spesso raggruppati nella stessa discussione:
Utilizza questa tabella per comprendere cosa distingue ciascun tipo:
| Tipo | Elemento distintivo |
|---|---|
| SIEM tradizionale | Correlazione basata su regole e aggregazione dei log senza analisi basate sull'IA |
| SIEM di nuova generazione | Utilizza l'IA e l'apprendimento automatico per automatizzare il rilevamento delle minacce e ridurre la messa a punto manuale |
| SIEM gestito | Gestito da un fornitore terzo o da un MSSP, eliminando l'onere della gestione interna |
| (SOAR) Orchestrazione, automazione e risposta alla sicurezza | Si concentra sull'automazione dei flussi di lavoro di risposta agli incidenti anziché sulla raccolta e sul rilevamento dei log |
| (XDR) Rilevamento e risposta estesi | Integra il rilevamento tra endpoint, identità e livelli cloud senza concentrarsi sulla gestione dei log |
| Gestione dei log | Raccoglie e archivia i log per la ricerca e il controllo, ma non dispone di analisi di sicurezza e correlazione integrate |
Cosa cercare in uno strumento SIEM
Lo strumento SIEM giusto dovrebbe adattarsi all'infrastruttura esistente, ai flussi di lavoro di sicurezza e al volume di dati senza creare più complessità di quanta il team sia in grado di gestire.
Quando confronti le opzioni, concentrati su quanto ogni piattaforma supporti i sistemi che già utilizzi e il modo in cui il tuo team di sicurezza indaga effettivamente sulle minacce e vi risponde.
Utilizza questi fattori per valutare quale strumento SIEM sia più adatto al tuo ambiente:
- Copertura delle origini dei dati: Assicurati che il SIEM possa raccogliere log ed eventi dai sistemi effettivamente utilizzati dal tuo team, inclusi endpoint, server, firewall, servizi cloud e piattaforme di gestione delle identità.
- Qualità del rilevamento e della correlazione: Cerca solide funzionalità di correlazione degli eventi, analisi comportamentale e intelligence sulle minacce che aiutino a individuare minacce rilevanti senza generare falsi positivi eccessivi.
- Scalabilità: Verifica se la piattaforma è in grado di gestire il volume attuale dei log e di continuare a garantire prestazioni adeguate con la crescita dell'infrastruttura e dei dati di sicurezza.
- Idoneità del modello di distribuzione: Valuta se un SIEM nativo del cloud, locale o ibrido sia più adatto al tuo ambiente, ai requisiti di sicurezza e alle risorse interne.
- Costo totale e impegno di gestione: Confronta più del solo prezzo della licenza. L'acquisizione dei log, l'archiviazione, la conservazione, la messa a punto, l'implementazione e il personale possono influire sul costo a lungo termine della gestione della piattaforma.
Trasforma le informazioni del SIEM in azioni
Un SIEM può fornire al tuo team di sicurezza le funzionalità di rilevamento e visibilità di cui ha bisogno, ma alcune organizzazioni necessitano anche di una maggiore automazione una volta identificata una minaccia. Se ridurre il lavoro manuale di risposta è una priorità, le migliori piattaforme SOAR possono integrare il tuo SIEM orchestrando e automatizzando i flussi di lavoro di risposta agli incidenti.

