

Les meilleurs outils automatisés de revue de code aident les équipes à détecter rapidement les défauts, à faire respecter les normes de codage, à réduire les reprises et à améliorer la qualité globale du code avant que les modifications n'atteignent la production. Ces outils fournissent un retour cohérent pendant le développement afin que les problèmes soient résolus sans ralentir la livraison.
Les équipes se tournent souvent vers les outils automatisés de revue de code lorsque les revues manuelles laissent passer des erreurs, que des retours incohérents ralentissent les demandes d'intégration ou que des failles de sécurité passent inaperçues dans des bases de code en pleine croissance. Les problèmes tels que les validations tardives, la qualité inégale du code et l'augmentation de la dette technique rendent la collaboration entre développeurs et réviseurs plus difficile.
Fort de plus de 20 ans d'expérience dans le secteur en tant que directeur technique, j'ai testé et évalué des dizaines d'outils automatisés de revue de code dans des environnements réels afin d'analyser leur précision, leurs intégrations et leur facilité d'utilisation. Ce guide présente les meilleurs outils automatisés de revue de code pour effectuer des revues plus rapides, garantir une meilleure cohérence du code et publier des versions plus sûres. Chaque évaluation couvre les fonctionnalités, les avantages et les inconvénients, ainsi que les cas d'utilisation les plus adaptés, afin de vous aider à choisir l'outil qui vous convient.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif : outils automatisés de revue de code
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleurs outils automatisés de revue de code.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Idéal pour les revues de code automatisées axées sur la sécurité | 4.3 out of 5 | $350/mois Forfait gratuit disponible | Book Demo |
Idéal pour l’analyse du code source sur site | 4.7 out of 5 | $1000/dev/year Démonstration gratuite disponible | Website |
Idéal avec des corrections de code optimisées par l'IA | 4.4 out of 5 | Tarifs sur demande Essai gratuit disponible | Website |
Idéal pour réduire les faux positifs | 4.5 out of 5 | $200/mois Offre gratuite disponible | Book Demo |
4.4 out of 5 | $24/user/month Essai gratuit de 14 jours + forfait gratuit disponible | Website | |
Idéal pour l’analyse du code en temps réel | Not rated | $24/utilisateur/mois Essai gratuit de 14 jours + démonstration gratuite disponible | Website |
Idéal pour détecter les bugs Java | Not rated | Gratuit à utiliser | Website |
Idéal pour les contrôles de sécurité | Not rated | Tarification sur demande Démo gratuite disponible | Website |
Idéal pour les indicateurs de maintenabilité | Not rated | Tarification sur demande Consultation gratuite disponible | Website |
Idéal pour le flux de travail de revue de code | Not rated | $18,000/an Essai gratuit de 30 jours | Website |


Évaluations des meilleurs outils automatisés de revue de code
Vous trouverez ci-dessous mes synthèses détaillées des meilleurs outils automatisés de revue de code retenus dans ma sélection. Mes évaluations présentent en détail les principales fonctionnalités, les avantages & inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour les revues de code automatisées axées sur la sécurité
- Forfait gratuit disponible
- À partir de $350/mois
Visit WebsiteCustomer Rating:4.3/5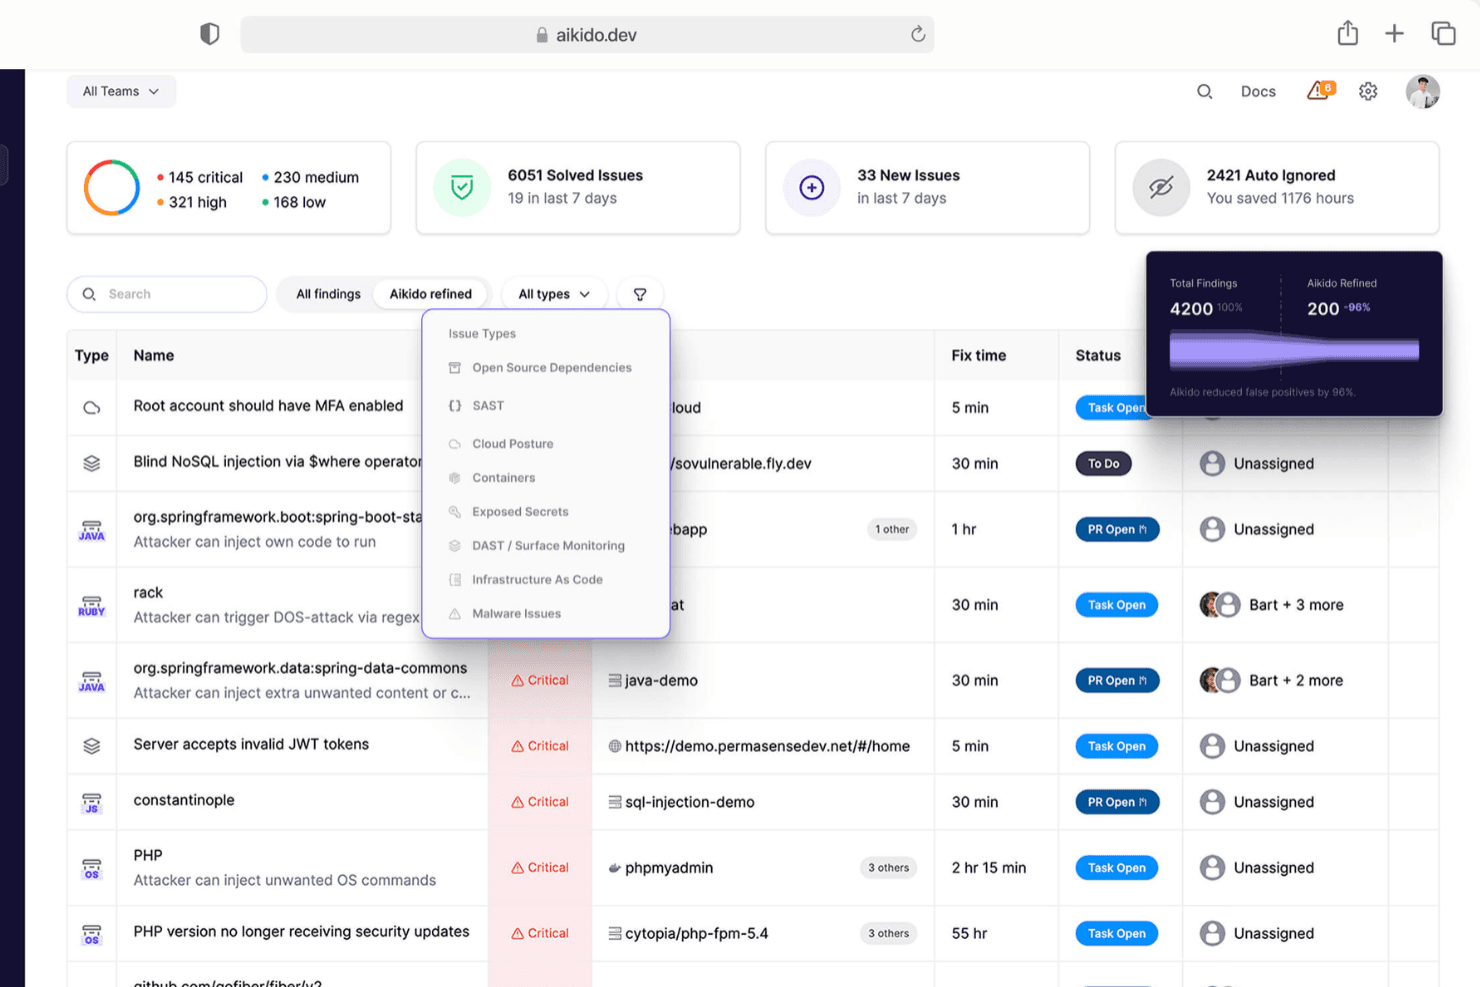
Aikido Security fournit un tableau de bord unifié permettant de trier et de filtrer les problèmes par type, gravité et source de l’analyse. Aikido Security aide les développeurs à améliorer la qualité et la sécurité du code grâce à des revues de code optimisées par l’IA, à l’analyse des vulnérabilités et à des contrôles de conformité automatisés. Il combine l’analyse statique, les tests dynamiques et des outils de sécurité cloud pour aider les équipes à fournir un code plus sûr et plus propre.
Pourquoi j’ai choisi Aikido Security : J’ai choisi Aikido Security pour ses revues de code pilotées par l’IA, qui identifient des problèmes tels que les bugs logiques, les inefficacités de performance et les vulnérabilités de sécurité. Vous pouvez obtenir des commentaires instantanés directement dans votre IDE, ce qui accélère les corrections sans perturber les flux de travail. J’ai également apprécié son automatisation intégrée de la conformité pour des référentiels tels que SOC 2 et ISO 27001, qui aide les équipes à respecter les exigences réglementaires avec moins d’efforts manuels.
Fonctionnalités et intégrations remarquables
Les fonctionnalités comprennent des suggestions de revue de code optimisées par l’IA, des corrections automatisées en un clic dans les IDE et l’analyse des vulnérabilités du code, des conteneurs et de l’infrastructure. Vous bénéficiez également de la génération de règles personnalisées basée sur les anciennes demandes de fusion, ainsi que de la gestion de la posture de sécurité cloud pour détecter rapidement les erreurs de configuration.
Les intégrations comprennent Jira, GitLab, GitHub, Asana, ClickUp, Monday, Microsoft Teams, YouTrack, Drata, Azure Pipelines, BitBucket Pipes et VSCode.
Pros and Cons
Pros:
- Propose un tableau de bord complet et des rapports personnalisables
- Fournit des informations exploitables
- Interface conviviale
Cons:
- Exclut par défaut les CVE non corrigées lors des analyses de conteneurs éphémères
- Les règles SAST personnalisées doivent être activées par Aikido
Learn more about Aikido Security: Idéal pour l’analyse du code source sur site
- Démonstration gratuite disponible
- Jusqu’à $1000/dev/year (facturé annuellement)
Visit WebsiteCustomer Rating:4.7/5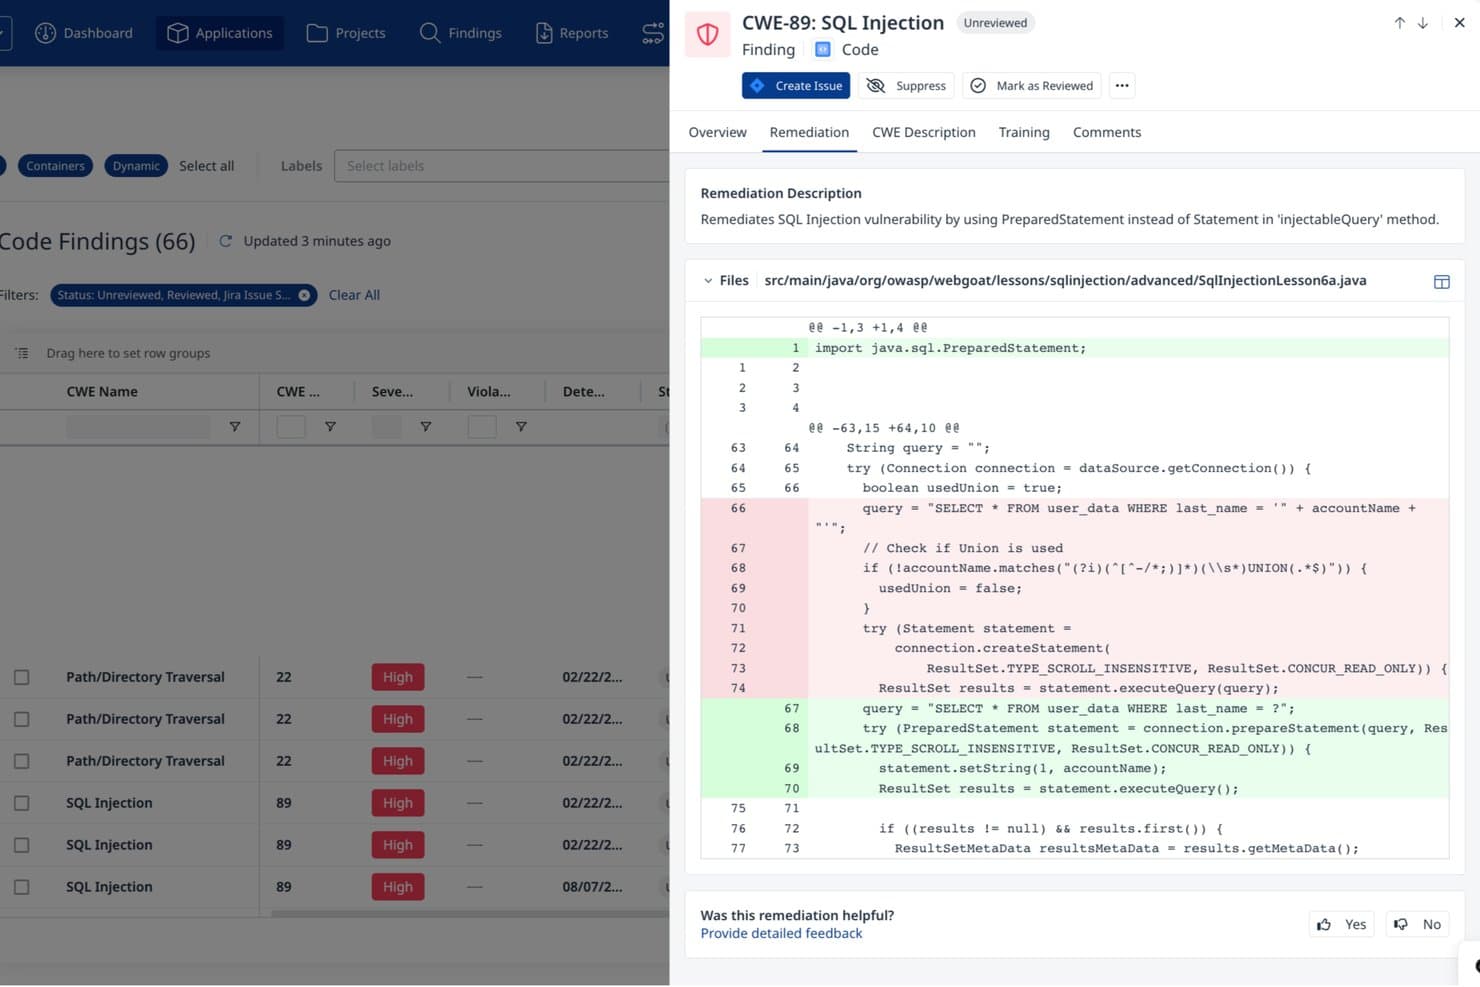
Mend.io fournit une correction d’injection SQL générée par l’IA avec des aperçus des différences de code. Mend.io est une plateforme de sécurité des applications qui combine l’analyse SAST, l’analyse SCA, l’analyse des secrets et l’analyse des dépendances afin de détecter les vulnérabilités dans le code source propriétaire comme dans les dépendances à code source ouvert au sein des pipelines CI/CD, des demandes de fusion et des environnements de développement intégrés.
À qui Mend.io convient-il le mieux ?
Mend.io convient particulièrement aux équipes d’ingénierie soucieuses de la sécurité qui doivent analyser du code source propriétaire dans leur propre environnement sans l’envoyer hors de leurs locaux.
Pourquoi ai-je choisi Mend.io ?
J’ai choisi Mend.io comme l’une des meilleures solutions, car son analyse SAST sur site conserve votre code source dans votre propre environnement, tandis que les résultats et les flux de travail sont toujours gérés via le nuage. Cette architecture est importante lorsque votre politique de sécurité interdit l’envoi de code propriétaire vers des services externes. J’apprécie également le fait que son moteur SAST produise des traces complètes des flux de données indiquant précisément où une entrée contaminée atteint une destination vulnérable, et que les suggestions de correction générées par l’IA s’exécutent sur une instance de modèle privée qui ne partage pas votre code avec des fournisseurs tiers de grands modèles de langage.
Principales fonctionnalités de Mend.io
- Analyse des secrets : détecte directement dans le code source les identifiants, clés API, jetons et certificats codés en dur, et peut déclencher des violations de politique ou des échecs de compilation lorsqu’ils sont détectés.
- Génération de SBOM : produit des nomenclatures logicielles aux formats SPDX et CycloneDX, avec prise en charge de l’importation de SBOM tiers et de données VEX pour communiquer sur l’exploitabilité des composants.
- Détection des paquets malveillants : signale les risques liés aux dépendances, notamment le typosquattage, les attaques par confusion de dépendances et les paquets contenant une porte dérobée ou du code d’exfiltration de données.
- Mappage des normes de conformité : met en correspondance les résultats SAST avec OWASP Top 10, NIST, PCI DSS, HIPAA, HITRUST et MISRA, avec des rapports exportables aux formats CSV, XML et JSON.
Intégrations de Mend.io
Mend.io propose des intégrations natives avec GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, CircleCI, AWS CodeBuild et TeamCity. La plateforme fournit également une API REST pour les intégrations personnalisées et prend en charge les flux de travail des pipelines CI/CD.
Pros and Cons
Pros:
- Les analyses sur site gardent le code source en local
- Les traces des flux de données identifient précisément les chemins vulnérables
- Résultats et corrections proposées avant validation
Cons:
- Les résultats peuvent nécessiter un triage manuel
- Certaines corrections SAST manquent de détails exploitables
Learn more about Mend.io: Idéal avec des corrections de code optimisées par l'IA
- Essai gratuit disponible
- Tarifs sur demande
Visit WebsiteCustomer Rating:4.4/5
SonarQube vous offre une visibilité sur les indicateurs de qualité, de sécurité et de fiabilité du code à l'échelle du projet dans un tableau de bord unifié. SonarQube offre une solution complète à ceux qui cherchent à améliorer leurs processus de développement logiciel grâce à la revue de code automatisée. En mettant en œuvre SonarQube, vous pouvez relever les défis liés à la gestion de la dette technique, à l'amélioration de la fiabilité du code et au respect des normes du secteur, tout en favorisant une culture d'amélioration continue et de collaboration au sein de votre équipe.
Pourquoi j'ai choisi SonarQube
J'ai choisi SonarQube pour sa capacité à fournir des retours en temps réel et à détecter immédiatement les vulnérabilités, des éléments essentiels pour maintenir une qualité de code élevée. Les tests statiques de sécurité des applications (SAST) de la plateforme offrent une analyse automatisée qui identifie les vulnérabilités critiques dans les langages de programmation courants, garantissant ainsi la sécurité de votre code dès le départ. De plus, la fonctionnalité CodeFix de SonarQube, optimisée par l'IA, propose des solutions adaptées au contexte, ce qui permet à votre équipe de résoudre les problèmes rapidement et efficacement, améliorant ainsi la productivité et réduisant les risques.
Principales fonctionnalités de SonarQube
En plus de ses remarquables capacités de sécurité, SonarQube offre un éventail de fonctionnalités adaptées à la revue de code automatisée :
- Portes de qualité : appliquez automatiquement les normes de codage et empêchez le déploiement de code de qualité insuffisante en définissant des critères prédéfinis auxquels le code doit répondre.
- Annotation des demandes d'intégration : fournit un retour immédiat sur la qualité du code directement dans votre interface DevOps, facilitant ainsi la revue et l'approbation des modifications.
- Détection des secrets : identifie les clés API et les mots de passe divulgués et vous en alerte au cours du processus de développement, protégeant ainsi les informations sensibles.
- Analyse de l'infrastructure sous forme de code (IaC) : analyse des outils tels que Terraform et Kubernetes afin de détecter les erreurs de configuration et de garantir la sécurité de vos environnements cloud.
Intégrations de SonarQube
Les intégrations comprennent GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Travis CI, CircleCI, GitHub Actions, GitLab CI/CD, Bitbucket Pipelines et AWS.
Pros and Cons
Pros:
- Fournit des retours en temps réel sur les vulnérabilités et la qualité du code.
- Prend en charge plus de 35 langages de programmation pour une utilisation polyvalente.
- S'intègre parfaitement aux pipelines CI/CD pour une surveillance continue.
Cons:
- Peut générer des faux positifs, nécessitant une vérification manuelle.
- Les analyses peuvent être longues sur des bases de code très volumineuses
Learn more about SonarQube: Idéal pour réduire les faux positifs
- Offre gratuite disponible
- À partir de $200/mois
Visit WebsiteCustomer Rating:4.5/5
ZeroPath fournit un tableau de bord de sécurité unifié mettant en avant l’activité des analyses, les types de vulnérabilités, la gravité des problèmes et les principales découvertes critiques en un coup d’œil. Pour les équipes de développement et les organisations axées sur la sécurité cherchant à renforcer la sécurité de leur code, Zeropath propose une solution unique en intégrant des capacités d’examen automatisé du code, natives de l’IA. Cet outil séduit particulièrement les secteurs où la sécurité des applications est cruciale, car il relève le défi de minimiser les vulnérabilités sans submerger les développeurs.
Pourquoi j’ai choisi Zeropath
J’ai choisi Zeropath pour ses capacités de détection des vulnérabilités pilotées par l’IA et de correction automatique, qui améliorent nettement le processus de revue de sécurité. Sa capacité à réduire les faux positifs est un atout remarquable, permettant à votre équipe de passer moins de temps à trier les alertes sans importance. De plus, les métriques de sécurité en temps réel de Zeropath offrent des informations précieuses pour maintenir un haut niveau de sécurité. Ces fonctionnalités en font une solution idéale pour les équipes recherchant un outil d’examen automatisé du code fiable.
Fonctionnalités clés de Zeropath
En plus de ses atouts majeurs, j’ai également relevé plusieurs autres fonctionnalités qui rendent Zeropath très attrayant :
- SAST, SCA et détection des secrets : Cette suite complète garantit des contrôles de sécurité approfondis sur différents aspects du code.
- Analyse contextuelle : Fournit des analyses intelligentes en tenant compte du contexte du code et réduit les alertes inutiles.
- Rapports de conformité automatisés : Permet de maintenir la conformité facilement grâce à des rapports à jour.
- Analyses de sécurité pédagogiques : Offrent des retours qui permettent de renforcer les compétences de votre équipe et d’augmenter la sensibilisation à la sécurité globale.
Intégrations Zeropath
Les intégrations incluent GitHub, GitLab, Bitbucket et Azure DevOps.
Pros and Cons
Pros:
- Prend en charge les environnements mixtes (SAST, SCA, IaC, secrets) sur une même plateforme, ce qui simplifie la multiplication des outils.
- Tableau de bord clair et métriques pour surveiller la posture de sécurité à travers les dépôts.
- Génère des correctifs de code assistés par IA pour accélérer la remédiation.
Cons:
- Peut être surdimensionné pour les petites équipes n’ayant besoin que d’une analyse de vulnérabilité de base.
- Comme avec tout outil alimenté par l’IA, la vérification de l’automatisation (génération des correctifs, triage) reste nécessaire.
Learn more about Zeropath:
- Essai gratuit de 14 jours + forfait gratuit disponible
- À partir de $24/user/month (facturé annuellement)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit fournit des commentaires instantanés grâce à l'IA pour accélérer les revues de code. CodeRabbit est un outil de revue de code alimenté par l'IA, destiné aux développeurs et aux équipes souhaitant améliorer la qualité du code et rationaliser le processus de revue. Il automatise les revues de code, en fournissant des commentaires instantanés et des résumés générés par l'IA afin de faciliter des pratiques de programmation efficaces.
Pourquoi j'ai choisi CodeRabbit : CodeRabbit se distingue en proposant des suggestions automatisées grâce à l'intégration de l'IA, qui fournit des commentaires instantanés et facilite les discussions collaboratives au sein des demandes de fusion. Sa capacité à automatiser l'analyse statique et les contrôles de sécurité garantit une qualité de code élevée.
Les résumés générés par l'IA et l'interface conviviale de l'outil améliorent la productivité de l'équipe. Avec CodeRabbit, votre équipe peut gagner du temps et se concentrer sur l'amélioration de la qualité du code.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités comprennent l'analyse statique automatisée, les résumés générés par l'IA et la facilitation des discussions sur les demandes de fusion. Ces fonctionnalités améliorent la qualité du code et fournissent à votre équipe des informations précieuses au cours du processus de revue.
Les intégrations comprennent GitHub, GitLab, Azure DevOps, Bitbucket, Slack, Jira, Trello, Asana, Jenkins et CircleCI.
Pros and Cons
Pros:
- Facilite les discussions sur les demandes de fusion
- Améliore la qualité du code
- Fournit des commentaires instantanés
Cons:
- Complexité pour les petites équipes
- Peut nécessiter une configuration initiale
Learn more about CodeRabbit: Idéal pour l’analyse du code en temps réel
- Essai gratuit de 14 jours + démonstration gratuite disponible
- À partir de $24/utilisateur/mois (facturé annuellement)

DeepSource détecte et corrige rapidement les problèmes de code avec un impact minimal sur le flux de travail. DeepSource aide les développeurs à détecter rapidement les problèmes dans le code et à les corriger automatiquement. Il est conçu pour les équipes d’ingénierie qui souhaitent améliorer la qualité du code dans plusieurs référentiels sans compliquer leurs flux de travail.
Pourquoi j’ai choisi DeepSource : DeepSource vérifie chaque commit instantanément et affiche les problèmes dès que vous envoyez du code. Il aide votre équipe à appliquer des normes grâce à des règles préconfigurées ou personnalisées. Vous pouvez corriger automatiquement les problèmes courants directement depuis le tableau de bord. Il affiche également l’évolution des problèmes au fil du temps, afin que votre équipe puisse détecter les schémas récurrents avant qu’ils ne prennent de l’ampleur. Votre base de code reste ainsi propre sans ralentir personne.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités comprennent des suggestions de correction automatique en un seul clic, des règles d’analyse statique personnalisées que vous pouvez définir vous-même et des rapports sur la qualité du code pour suivre les progrès. Vous bénéficiez également de la prise en charge des référentiels monodépôt et des projets multilingues depuis un seul tableau de bord. Les équipes peuvent utiliser la suppression basée sur une référence pour réduire le bruit lié aux problèmes hérités.
Les intégrations comprennent GitHub, GitLab, Bitbucket, Slack, Jira, Azure DevOps, ClickUp, Sentry et Linear.
Pros and Cons
Pros:
- Fonctionne bien avec les référentiels monodépôt
- Affiche l’évolution de l’historique des problèmes
- Prise en charge de la correction automatique pour plusieurs langages
Cons:
- Absence d’aide intégrée à la prise en main
- La configuration de la référence prend du temps
Learn more about DeepSource:

FindBugs/SpotBugs détecte les bugs dans le code Java afin d'améliorer la qualité du code. FindBugs/SpotBugs est un outil d'analyse statique destiné aux développeurs travaillant avec du code Java. Il aide à identifier et à corriger les bugs dans les programmes Java, ce qui en fait un outil essentiel pour les équipes soucieuses de la qualité et de la fiabilité du code.
Pourquoi j'ai choisi FindBugs/SpotBugs : FindBugs/SpotBugs est spécialisé dans la détection de bugs Java, offrant une analyse approfondie pour repérer les problèmes potentiels dès le début. Sa capacité à analyser le bytecode permet à votre équipe d'identifier des problèmes qui ne sont pas évidents dans le code source.
L'orientation Java de l'outil en fait un excellent choix pour les équipes travaillant principalement avec ce langage. De plus, son caractère open source offre flexibilité et adaptabilité pour différents besoins de projet.
Fonctionnalités remarquables & intégrations :
Fonctionnalités : capacité à analyser le bytecode pour des analyses approfondies, flexibilité open source pour la personnalisation, et descriptions détaillées des bugs afin de mieux comprendre les problèmes. Ces fonctionnalités soutiennent les efforts de votre équipe pour maintenir du code Java de haute qualité.
Intégrations : Eclipse, IntelliJ IDEA, NetBeans, Jenkins, Gradle, Maven, Ant, JIRA, SonarQube et Travis CI.
Pros and Cons
Pros:
- Fournit des descriptions détaillées des bugs
- Open source et personnalisable
- Analyse le bytecode pour des analyses approfondies
Cons:
- Nécessite une installation et une configuration
- Limité au langage Java
Learn more about FindBugs/SpotBugs: Idéal pour les contrôles de sécurité
- Démo gratuite disponible
- Tarification sur demande

Coverity aide à identifier les risques liés au code et à gérer la sécurité de la chaîne d’approvisionnement logicielle. Coverity est un logiciel de sécurité applicative destiné aux développeurs et aux équipes de sécurité dans divers secteurs. Il se concentre sur l’analyse statique (SAST) et l’analyse de la composition logicielle (SCA) pour identifier les vulnérabilités et gérer la sécurité de la chaîne d’approvisionnement logicielle.
Pourquoi j’ai choisi Coverity : Coverity se distingue par ses contrôles de sécurité, offrant des outils d’analyse statique complets qui détectent les vulnérabilités dans le code. Sa fonctionnalité d’analyse de la composition logicielle aide à gérer les risques de sécurité au sein de la chaîne d’approvisionnement logicielle. L’outil s’intègre aux flux de travail de développement afin de garantir que la sécurité fait partie du processus de développement.
L’accent mis par Coverity sur les tests de sécurité applicative et la conformité en fait un choix fiable pour les équipes sensibles à la sécurité.
Fonctionnalités clés & intégrations :
Fonctionnalités comprenant une analyse statique avancée pour la détection des vulnérabilités, une analyse de la composition logicielle pour la gestion des risques de la chaîne d’approvisionnement, ainsi que des outils intégrés de gestion de la conformité. Ces fonctionnalités aident votre équipe à maintenir des pratiques de développement logiciel sécurisées et conformes.
Intégrations : Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Confluence, Slack, Eclipse et IntelliJ IDEA.
Pros and Cons
Pros:
- Gestion de la conformité intégrée
- S’intègre aux flux de travail de développement
- Gère la sécurité de la chaîne d'approvisionnement logicielle
Cons:
- Principalement destiné aux équipes axées sur la sécurité
- Nécessite une expertise technique
Learn more about Coverity (Synopsys): Idéal pour les indicateurs de maintenabilité
- Consultation gratuite disponible
- Tarification sur demande

Code Climate aide les responsables techniques à aligner les efforts sur les objectifs de l’entreprise. Code Climate est une plateforme d’intelligence pour l’ingénierie logicielle, conçue pour les grandes entreprises souhaitant améliorer leur visibilité sur les activités d’ingénierie. Elle s’adresse principalement aux dirigeants et aux gestionnaires techniques, en mettant l’accent sur l’alignement des efforts d’ingénierie avec les objectifs commerciaux. L’outil fournit des analyses fondées sur les données pour faciliter la prise de décision et améliorer la maintenabilité du code.
Pourquoi j’ai choisi Code Climate : Code Climate se distingue par ses indicateurs de maintenabilité, proposant des fonctionnalités uniques comme le Diagnostic Code Climate. Cette fonctionnalité analyse les données d’ingénierie afin de fournir des informations exploitables.
L’accent mis par la plateforme sur l’alignement des efforts techniques avec les objectifs de l’entreprise la différencie des autres outils. Elle propose également des services de conseil, tels que le programme Executive Insights, pour accompagner davantage votre équipe.
Fonctionnalités clés & intégrations :
Fonctionnalités : informations exploitables issues des données d’ingénierie, services de conseil pour les dirigeants techniques et stratégies adaptées pour répondre aux objectifs commerciaux. Ces fonctionnalités aident votre équipe à prendre des décisions éclairées et à aligner ses efforts sur les résultats attendus.
Intégrations : GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, Jenkins, CircleCI et Travis CI.
Pros and Cons
Pros:
- Favorise les décisions fondées sur les données
- S’aligne sur les résultats commerciaux
- Met l’accent sur les indicateurs de maintenabilité
Cons:
- S’adresse principalement aux postes de direction
- Limité aux solutions pour grandes entreprises
Learn more about Code Climate: 10Idéal pour le flux de travail de revue de code
Gerrit
- Essai gratuit de 30 jours
- À partir de $18,000/an (facturé annuellement)

Gerrit aide les équipes à réviser et à gérer le code directement dans Git. Gerrit est un outil de revue de code qui s’intègre directement à Git, ce qui le rend adapté aux développeurs souhaitant gérer et réviser du code au sein de dépôts Git. Il prend en charge la coloration syntaxique et les flux de travail personnalisables, essentiels pour les équipes qui se concentrent sur le maintien de la qualité et de la cohérence du code.
Pourquoi j’ai choisi Gerrit : Gerrit excelle dans la mise à disposition d’un flux de travail structuré pour la revue de code, avec une prise en charge intégrée de Git. Sa fonction de coloration syntaxique améliore la lisibilité lors des revues, ce qui est essentiel pour détecter les problèmes dans le code.
Les flux de travail personnalisables de Gerrit permettent à votre équipe d’adapter le processus de revue à des besoins spécifiques. De plus, les fonctions de contrôle d’accès de l’outil garantissent que seuls les membres autorisés de l’équipe peuvent approuver les modifications, renforçant ainsi la sécurité.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités comprennent la coloration syntaxique pour une meilleure lisibilité du code, des flux de travail personnalisables adaptés aux processus de votre équipe et un contrôle d’accès pour une gestion sécurisée du code. Ces fonctionnalités contribuent à maintenir un processus de revue structuré et efficace.
Les intégrations comprennent Git, Jenkins, GitHub, GitLab, Bitbucket, Atlassian Jira, Slack, Trello, Discord et Asana.
Pros and Cons
Pros:
- Soutien actif de la communauté
- Contrôle d’accès sécurisé
- Coloration syntaxique pour une meilleure lisibilité
Cons:
- Limité aux dépôts Git
- Peut nécessiter une configuration technique
Learn more about Gerrit:
Autres outils automatisés de revue de code
Voici quelques autres options d’outils automatisés de revue de code qui n’ont pas été retenues dans ma sélection, mais qui méritent tout de même votre attention :
- 11CodiumAI PR-AgentIdéal pour l'analyse des pull requests
- 12Bito AI Code Review AgentIdéal pour des analyses alimentées par l'IA
- 13PullRequestIdéal pour les revues de code à la demande
- 14ReviewableIdéal pour des revues personnalisables
- 15CodebeatIdéal pour la collaboration d'équipe
- 16SentryIdéal pour la surveillance des erreurs
- 17CodeSceneIdéal pour l’analyse comportementale du code
Comment j'évalue les outils d'analyse de code automatisée
Je divise mon évaluation en critères de base — analyse statique, intégration aux systèmes de gestion de versions (VCS), et prise en charge des pipelines CI/CD — ainsi qu'en éléments différenciateurs comme les corrections assistées par IA et la flexibilité de déploiement.
Fonctionnalités essentielles (Indispensables pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j'attribue à chacun une note de 0 (le service n'est pas proposé) à 5 (le service excelle dans ce domaine) sur chaque fonctionnalité essentielle décrite ci-dessous. Ensuite, je convertis le score total obtenu par l’outil en pourcentage. Pour être considéré dans la sélection, tout outil doit atteindre un score total minimal de 65 %.
- Analyse statique du code : J'évalue la profondeur de l'analyse réalisée par chaque outil — s'il se contente de détecter les problèmes de style superficiels ou s'il va plus loin dans les bugs de flux de données et inter-procéduraux.
- Compatibilité multi-langages : Les bases de code polyglottes sont courantes, donc je vérifie combien de langages majeurs l'outil prend en charge, ainsi que sa gestion des frameworks et des fichiers de configuration.
- Intégration Git & VCS : Je recherche une intégration native au niveau des pull requests avec des plateformes comme GitHub, GitLab et Bitbucket, incluant des annotations en ligne et des vérifications de statut sur les demandes de fusion.
- Compatibilité avec les pipelines CI/CD : Chaque outil doit pouvoir se brancher à des systèmes CI/CD populaires comme Jenkins ou GitHub Actions avec des seuils de qualité configurables pouvant bloquer les builds échoués.
- Détection des vulnérabilités de sécurité : Je vérifie si l'outil signale les résultats SAST, secrets codés en dur, et vulnérabilités de dépendances avec des classements de gravité clairs et un mapping CWE/OWASP.
- Règles et politiques personnalisées : Les équipes ont leurs propres standards, donc je recherche la possibilité de définir des règles personnalisées, d'appliquer des profils de qualité par projet, et de partager des configurations entre dépôts.
Une fois la liste d’outils répondant à ces critères établie, j’étudie ce qui distingue chaque plateforme.
Facteurs différenciants (Ce qui distingue les fournisseurs)
Voici comment je compare les différents fournisseurs :
Fonctionnalités remarquables
Les suggestions de revue alimentées par l’IA sont un facteur de différenciation important — je recherche des outils qui génèrent des commentaires contextuels et expliquent les problèmes de manière compréhensible, plutôt que de simplement signaler des numéros de lignes. Les fonctionnalités de correction automatique vont plus loin en ouvrant des pull requests avec des rectifications prêtes à être fusionnées, ce qui fait gagner un temps précieux aux grandes équipes qui gèrent des dizaines de demandes par jour. J’évalue également le suivi de la dette technique, car les managers ont besoin de données sur les tendances et d'estimations de remédiation pour justifier le refactoring en préparation de sprint.
Au-delà des fonctionnalités
La flexibilité de déploiement est importante — les équipes de secteurs réglementés ont souvent besoin d’options auto-hébergées ou isolées, surtout quand les fonctionnalités IA traitent le code source. Je vérifie si chaque fournisseur permet de garder le code sur votre propre infrastructure. La clarté du modèle de tarification est également un critère clé, car les tarifs par développeur peuvent vite exploser dans des organisations de plusieurs centaines d’ingénieurs. Enfin, je considère l’accompagnement à l’intégration, car une configuration initiale insuffisante des règles engendre du bruit et pousse rapidement les développeurs à abandonner l’outil, faute de confiance.
Comment choisir des outils automatisés de revue de code
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus unique de sélection de logiciels, voici une liste de contrôle des facteurs à prendre en compte :
| Facteur | Points à prendre en compte |
| Évolutivité | L'outil évoluera-t-il avec votre équipe ? Vérifiez s'il peut gérer un volume de code accru et davantage d'utilisateurs sans baisse de performance. |
| Intégrations | L'outil s'intègre-t-il à votre pile technologique actuelle ? Vérifiez sa compatibilité avec vos systèmes de contrôle de version et vos plateformes de communication. |
| Personnalisation | Pouvez-vous adapter l'outil à vos flux de travail ? Recherchez des options permettant de personnaliser les tableaux de bord et les processus de revue. |
| Facilité d'utilisation | L'outil est-il intuitif pour votre équipe ? Évaluez la courbe d'apprentissage et vérifiez s'il nécessite une formation approfondie. |
| Mise en œuvre et intégration | À quelle vitesse votre équipe peut-elle commencer ? Tenez compte de la disponibilité des ressources de formation et de la facilité de la configuration initiale. |
| Coût | L'outil correspond-il à votre budget ? Comparez les formules tarifaires et tenez compte du coût des fonctionnalités supplémentaires. |
| Mesures de sécurité | Existe-t-il des mesures solides de protection des données ? Évaluez le chiffrement, les pratiques de stockage des données et la conformité aux normes de sécurité. |
| Disponibilité de l'assistance | Quelles options d'assistance sont disponibles ? Recherchez une assistance 24 h/24 et 7 j/7, un chat en direct et une base de connaissances complète pour aider votre équipe. |
Que sont les outils automatisés de revue de code ?
Les outils automatisés de revue de code vérifient automatiquement le code pour détecter les erreurs, les bogues et les problèmes de qualité. Les développeurs, les ingénieurs logiciels et les professionnels de l'assurance qualité utilisent généralement ces outils pour améliorer la qualité et l'efficacité du code.
La vérification de la syntaxe, la détection des bogues et les capacités d'intégration permettent d'identifier rapidement les problèmes, d'améliorer la collaboration et de maintenir des normes élevées. Globalement, ces outils permettent de gagner du temps et de réduire les erreurs humaines lors du processus de revue de code.
Fonctionnalités des outils automatisés de revue de code
Lorsque vous choisissez des outils automatisés de revue de code, soyez attentif aux principales fonctionnalités suivantes :
- Vérification de la syntaxe : Identifie automatiquement les erreurs de syntaxe dans le code, contribuant ainsi à éviter les bogues avant leur mise en production.
- Détection des bogues : Repère les problèmes et vulnérabilités potentiels dans le code, améliorant ainsi sa qualité et sa sécurité globales.
- Capacités d'intégration : Se connecte aux systèmes de contrôle de version et à d'autres outils d'analyse statique du code pour Java ou d'autres langages de programmation afin de s'intégrer parfaitement à votre flux de travail existant.
- Flux de travail personnalisables : Permettent d'adapter le processus de revue aux besoins et préférences spécifiques de votre équipe.
- Commentaires en temps réel : Fournissent instantanément des informations et des suggestions, permettant aux développeurs de résoudre les problèmes au fur et à mesure qu'ils codent.
- Analyse de sécurité : Recherche les vulnérabilités de sécurité afin de garantir que votre code respecte les normes de sécurité.
- Indicateurs de qualité du code : Fournissent des informations sur la maintenabilité et la complexité du code, aidant les équipes à améliorer sa santé à long terme.
- Outils de collaboration : Facilitent la communication et la coordination entre les membres de l'équipe pendant le processus de revue.
- Informations fournies par l'IA : Utilisent l'intelligence artificielle pour fournir des suggestions avancées et automatiser les tâches répétitives.
- Visualisation des points sensibles : Met en évidence les zones critiques de la base de code qui nécessitent une attention particulière, permettant de cibler les efforts d'amélioration.
Avantages des outils automatisés de revue de code
La mise en œuvre d'outils automatisés de revue de code offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns de ceux dont vous pouvez bénéficier :
- Amélioration de la qualité du code : Les vérifications automatisées détectent rapidement les erreurs et les bogues, garantissant que votre base de code reste propre et fiable.
- Gain de temps : En automatisant les tâches de revue répétitives, votre équipe peut se concentrer sur des travaux plus importants et accroître sa productivité.
- Sécurité renforcée : Les analyses régulières à la recherche de vulnérabilités contribuent à protéger votre code contre les risques de sécurité et à maintenir la conformité.
- Meilleure collaboration : Les outils qui facilitent la communication permettent aux membres de l'équipe de travailler plus facilement ensemble lors des revues.
- Normes cohérentes : Grâce à des flux de travail et des indicateurs personnalisables, votre équipe peut maintenir des pratiques de codage uniformes entre les projets.
- Intégration plus rapide : Les nouveaux membres de l'équipe peuvent rapidement se familiariser avec le fonctionnement grâce aux commentaires automatisés et aux ressources de formation.
- Prise de décision éclairée : Les informations et les indicateurs en temps réel fournissent des données précieuses pour orienter les stratégies de développement et d'entreprise.
Coûts et tarifs des outils automatisés de revue de code
Le choix d'outils automatisés de revue de code nécessite de comprendre les différents modèles tarifaires et formules disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l'équipe, des modules complémentaires, entre autres. Le tableau ci-dessous récapitule les formules courantes, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions d'outils automatisés de revue de code :
Tableau comparatif des forfaits des outils automatisés de revue de code
| Type de forfait | Prix moyen | Fonctionnalités courantes |
| Forfait gratuit | $0 | Vérification syntaxique de base, intégrations limitées et assistance de la communauté. |
| Forfait personnel | $5-$25 /utilisateur /mois | Détection des erreurs de syntaxe et des bogues, intégrations de base et options de personnalisation limitées. |
| Forfait professionnel | $25-$50 /utilisateur /mois | Détection avancée des bogues, analyse de sécurité, outils de collaboration en équipe et assistance. |
| Forfait entreprise | $50+/utilisateur /mois | Personnalisation complète, fonctionnalités de sécurité avancées, assistance dédiée et analyses. |
FAQ sur les outils automatisés de revue de code
Voici quelques réponses aux questions courantes sur les outils automatisés de revue de code :
Quelle est la différence entre une revue de code manuelle et une revue de code automatisée ?
La revue de code manuelle consiste pour un développeur à vérifier le code ligne par ligne afin de détecter les défauts et les failles de sécurité, tandis que la revue de code automatisée utilise des outils pour analyser le code et signaler les problèmes potentiels. Les revues automatisées sont plus rapides et réduisent le risque d’erreur humaine, mais les revues manuelles peuvent fournir des informations plus approfondies.
Pourquoi les revues de code automatisées sont-elles utilisées de préférence aux revues de code effectuées par un autre développeur ?
Les revues de code automatisées fournissent un retour plus rapide, une cohérence accrue et une réduction des erreurs humaines. Elles permettent à votre équipe de se concentrer sur les problèmes complexes tout en garantissant un code de haute qualité, ce qui en fait un choix privilégié pour l’efficacité et la fiabilité.
Quel est le processus de revue de code dans les tests d'automatisation ?
Le processus de revue de code dans les tests d’automatisation consiste à utiliser des outils logiciels pour analyser le code source à la recherche de bogues, de vulnérabilités de sécurité et de violations des normes de codage. Ces outils aident les réviseurs humains en signalant les problèmes qui pourraient nécessiter une attention particulière, ce qui simplifie le processus de revue.
Comment réaliser une revue guidée du code d'automatisation dans votre projet ?
Pour réaliser une revue guidée du code d’automatisation, assurez-vous qu’il n’y a pas de valeurs codées en dur, vérifiez que les scripts respectent les critères d’acceptation et gardez un code simple. Utilisez efficacement les fonctions et appliquez le principe DRY (Ne vous répétez pas) afin de conserver un code propre et efficace.
Quels sont les avantages de l'utilisation d'outils automatisés de revue de code ?
Les outils automatisés de revue de code offrent des avantages tels que l’accélération du processus de revue, l’amélioration de la qualité du code grâce à des vérifications cohérentes et la possibilité pour les développeurs de se concentrer sur des tâches plus complexes. Ils contribuent également à faire respecter les normes de codage au sein de votre équipe.
Comment les outils automatisés de revue de code s'intègrent-ils aux flux de travail existants ?
Les outils automatisés de revue de code s’intègrent généralement aux systèmes de contrôle de version tels que GitHub ou GitLab, ce qui leur permet de s’insérer harmonieusement dans votre flux de développement existant. Cette intégration contribue à garantir que le code est automatiquement revu dans le cadre des processus réguliers de votre équipe.