

10 meilleurs outils de conformité IA en 2026

Sélection des meilleurs outils de conformité de l’IA


Les outils de conformité de l’IA aident les entreprises à surveiller, documenter et automatiser la conformité aux réglementations, cadres et contrôles des risques liés à l’IA. Alors que de plus en plus de régulateurs et de clients exigent des preuves que vous encadrez vos déploiements d’IA — dans les domaines de la confidentialité, de la sécurité, de la transparence et des normes en constante évolution — vous avez besoin de systèmes conçus pour gérer des contrôles entre différents cadres et assurer une supervision en temps réel.
Dans ce guide, je vous aiderai à trouver des options adaptées aux flux de travail informatiques modernes afin que vous puissiez répondre aux exigences réglementaires, soutenir la croissance de l’entreprise et démontrer la valeur commerciale.
Pourquoi faire confiance à nos recommandations de logiciels
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Comparez les meilleurs outils de conformité de l’IA
Comparez les tarifs et les spécifications, côte à côte, des outils retenus dans ma sélection.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour la gouvernance de l’IA dans le cadre de SOC 2 et des cadres liés à l’IA | Démo gratuite disponible | À partir de $7,000/an | Website | |
| 2 | Idéal pour une visibilité unifiée sur les risques liés à l’IA et à la confidentialité | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour la GRC d'entreprise avec détection de la dérive des contrôles | Démonstration gratuite disponible | Tarifs sur demande | Website | |
| 4 | Idéal pour la GRC associée aux risques financiers quantitatifs | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 5 | Idéal pour la surveillance des contrôles en boucle fermée | Démo gratuite disponible | Tarification sur demande | Website | |
| 6 | Idéal pour une gouvernance de l’IA alignée sur ISO 42001 | Démo gratuite disponible | Tarification sur demande | Website | |
| 7 | Automatisation de la conformité intégrée à DevSecOps | Démo gratuite disponible | Tarification sur demande | Website | |
| 8 | Idéal pour la gouvernance de l’IA sur plus de 35 référentiels | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 9 | Idéal pour régir les systèmes d’IA dans le cadre du règlement européen sur l’IA | Démo gratuite disponible | Tarification sur demande | Website | |
| 10 | Idéal pour les preuves de GRC liées à l'impact sur les revenus | Démonstration gratuite disponible | Tarification sur demande | Website |
Avis sur les outils de conformité de l’IA
Vous trouverez ci-dessous des résumés détaillés de chaque plateforme \u003cspan style=\u0022letter-spacing: 0.1px;\u0022\u003ede ma sélection, présentant les principales fonctionnalités, les tarifs ainsi que les avantages et les inconvénients pour vous aider à trouver la meilleure solution.\u003c/span\u003e
Idéal pour la gouvernance de l’IA dans le cadre de SOC 2 et des cadres liés à l’IA
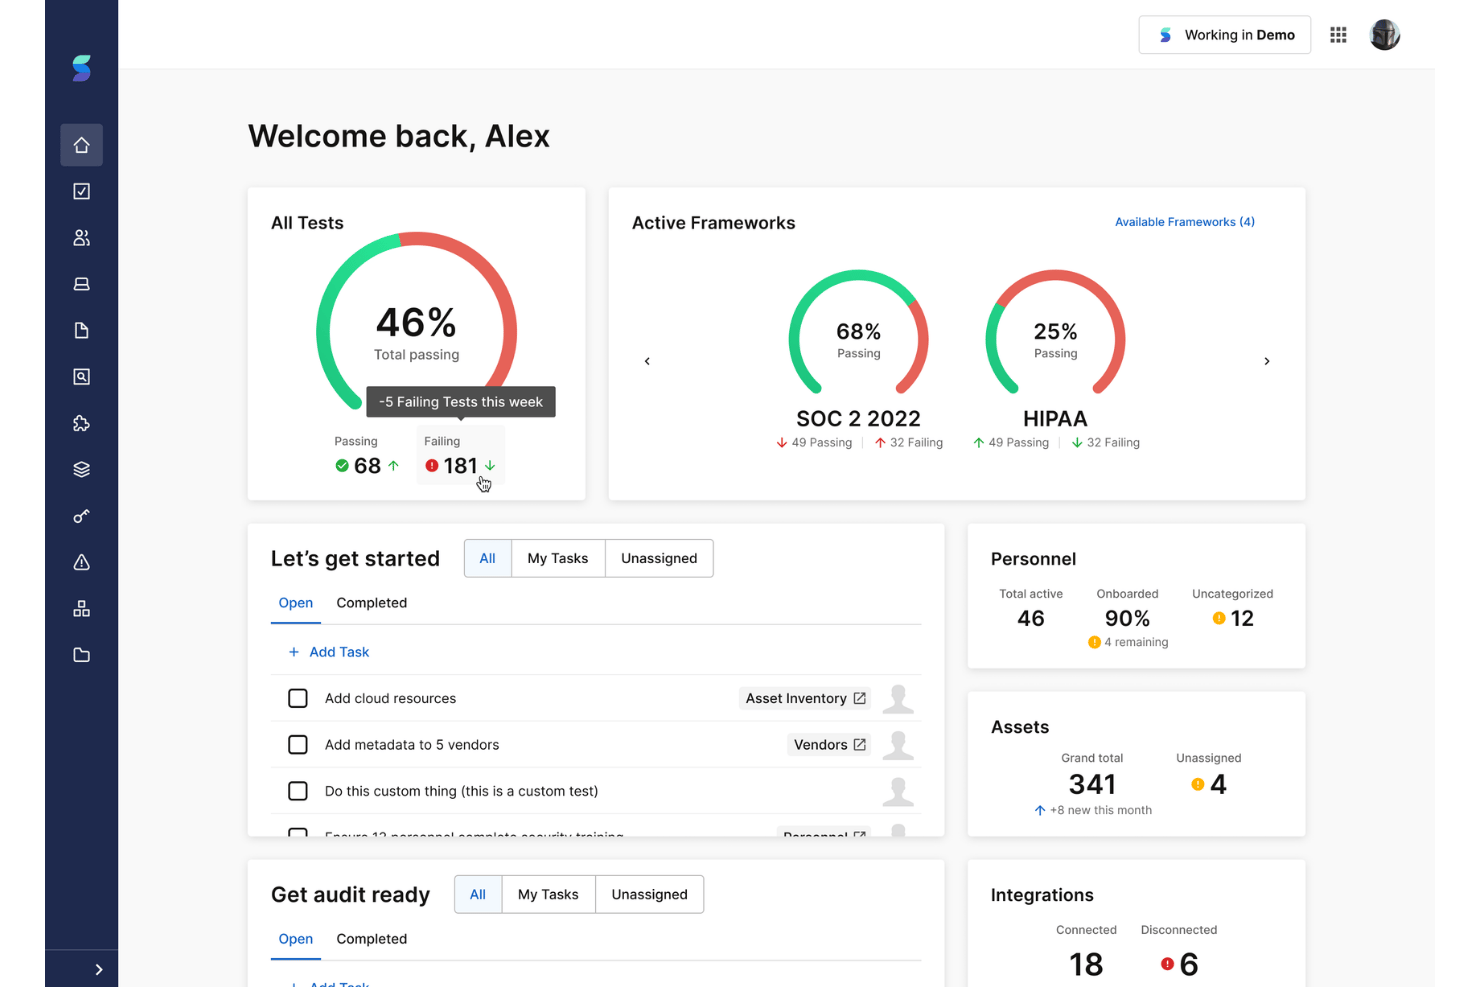
Secureframe est une plateforme de conformité basée sur l’IA qui automatise la collecte des éléments probants, la surveillance des contrôles, l’évaluation des risques et la documentation des politiques dans plus de 35 cadres, notamment SOC 2, ISO 27001, HIPAA, NIST AI RMF, ISO 42001 et la loi européenne sur l’IA.
À qui Secureframe convient-il le mieux ?
Secureframe convient particulièrement aux équipes chargées de la sécurité et de la conformité dans les entreprises en phase de croissance et les entreprises de taille intermédiaire qui doivent gérer leurs obligations de conformité liées à l’IA parallèlement à des cadres traditionnels comme SOC 2 et ISO 27001.
Pourquoi j’ai choisi Secureframe
J’ai choisi Secureframe parce qu’il s’agit de l’une des rares plateformes qui considère la gouvernance de l’IA comme une obligation de conformité à part entière, et non comme une réflexion secondaire. Elle prend en charge nativement NIST AI RMF, ISO 42001 et la loi européenne sur l’IA en parallèle de SOC 2, avec des mappages de contrôles prédéfinis pour ces trois cadres. Comply AI pour le mappage des contrôles établit ensuite des correspondances croisées entre ces contrôles spécifiques à l’IA et votre programme SOC 2 ou ISO 27001 existant, afin d’éviter de dupliquer le travail entre les cadres.
Fonctionnalités clés de Secureframe
- Comply AI pour les politiques : utilise l’IA générative pour rédiger et affiner les politiques de sécurité et de conformité, avec un éditeur de texte basé sur l’IA permettant d’ajuster le ton et le niveau de précision.
- Comply AI pour les risques : accepte une description du risque en entrée et génère automatiquement un score de risque inhérent, un plan de traitement et un score de risque résiduel.
- Secureframe Agent : collecte directement les éléments probants de conformité au niveau des appareils depuis les terminaux, afin de les utiliser dans les tests de contrôle automatisés et lors de l’examen par les auditeurs.
- Programme de partenariat d’audit : met les clients en relation avec des cabinets de CPA approuvés grâce à une console d’auditeur partagée et à une salle de données dédiée à l’examen des éléments probants.
Intégrations de Secureframe
Secureframe propose plus de 300 intégrations natives, notamment avec AWS, Microsoft Teams, Google Cloud Platform, GitHub, Jira, Linear, Asana et ClickUp. La plateforme prend également en charge une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- Prend en charge la loi européenne sur l’IA et ISO 42001
- Validation des éléments probants par l’IA pour les audits
- Intègre la notation des risques et la remédiation automatisée
Cons:
- Le prix du renouvellement peut augmenter considérablement
- Le téléversement manuel des éléments probants est requis pour certains contrôles
OneTrust
Idéal pour une visibilité unifiée sur les risques liés à l’IA et à la confidentialité
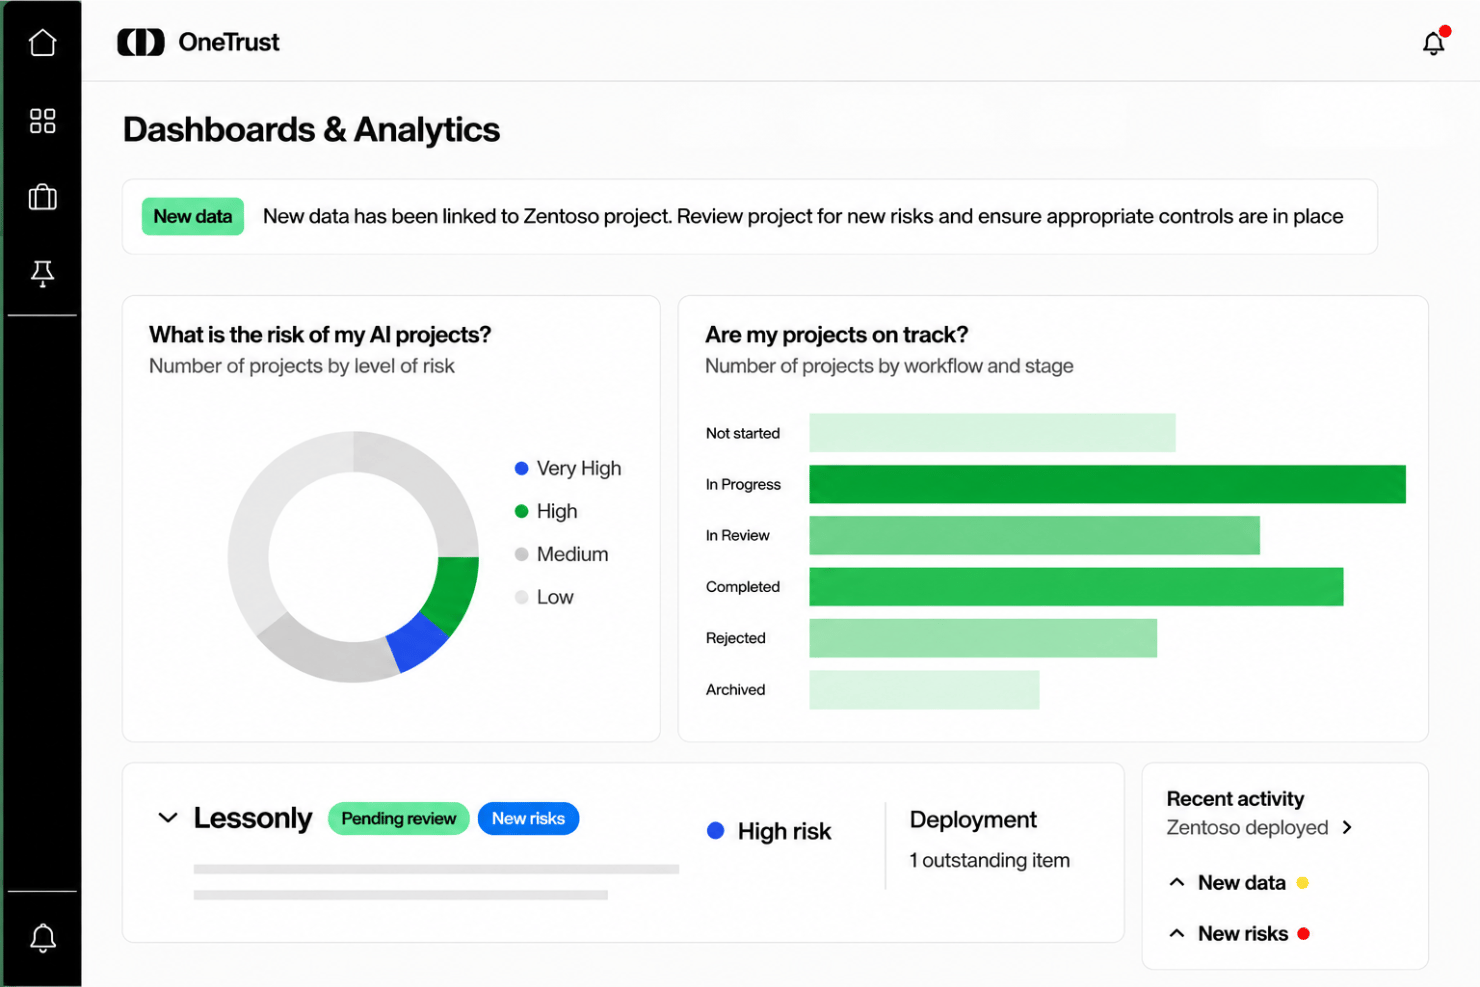
OneTrust est une plateforme de gouvernance et de conformité de l’IA qui centralise la gestion de l’inventaire de l’IA, l’évaluation des risques selon plusieurs cadres, la collecte automatisée des preuves et la surveillance des évolutions réglementaires dans les domaines de la confidentialité, des risques technologiques et des tiers.
À qui OneTrust convient-il le mieux ?
OneTrust convient particulièrement aux grandes entreprises qui ont besoin d’une plateforme unique pour gérer simultanément la gouvernance de l’IA, les risques liés à la confidentialité et la conformité avec plusieurs cadres réglementaires.
Pourquoi ai-je choisi OneTrust ?
OneTrust figure dans ma sélection, car aucune autre plateforme ne relie les risques liés à l’IA, l’exposition en matière de confidentialité et la conformité réglementaire au sein d’une vue unique et unifiée comme elle le fait. J’apprécie particulièrement la surveillance en cours d’exécution du module de gouvernance de l’IA sur Amazon Bedrock, Azure AI Foundry et Databricks, qui met en évidence l’utilisation des modèles, les signaux de sécurité et les violations des garde-fous en production, plutôt qu’uniquement au moment de l’évaluation. Ajoutez à cela le suivi par DataGuidance des réglementations relatives à l’IA dans plus de 300 juridictions chaque jour, et vous obtenez une vision en temps réel à la fois de vos risques internes liés à l’IA et de l’évolution du paysage réglementaire externe qui les encadre.
Principales fonctionnalités de OneTrust
- Gestionnaire des politiques d’IA : applique en temps réel les politiques relatives aux requêtes et aux résultats dans les systèmes d’IA, avec des contrôles intégrés de filtrage, de blocage, de rédaction et d’escalade.
- Agent de réponse aux violations de confidentialité : automatise les processus d’enquête sur les violations, cartographie les juridictions concernées et préremplit les rapports de notification réglementaire à l’aide de l’IA agentique.
- Gouvernance des agents : enregistre les agents d’IA avec des finalités définies, audite les environnements du protocole de contexte des modèles et encadre les autorisations des flux de travail multi-agents.
- Copilote DataGuidance : convertit les mises à jour réglementaires quotidiennes dans plus de 300 juridictions en processus de conformité exploitables directement au sein de la plateforme.
Intégrations de OneTrust
OneTrust propose plus de 100 connecteurs prédéfinis, notamment pour Adobe, Snowflake, Microsoft 365, Google Cloud, Asana, Kafka, Databricks, Okta et RiskRecon. La plateforme fournit également des API et des SDK pour prendre en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Surveillance des risques liés à l’IA dans les environnements de production
- Cartographie des contrôles vers plus de 55 cadres mondiaux
- Renseignement et conseils réglementaires de premier plan
Cons:
- Configuration complexe des flux de travail entre les modules
- Délai de réponse du support signalé par certains utilisateurs

Archer
Idéal pour la GRC d'entreprise avec détection de la dérive des contrôles
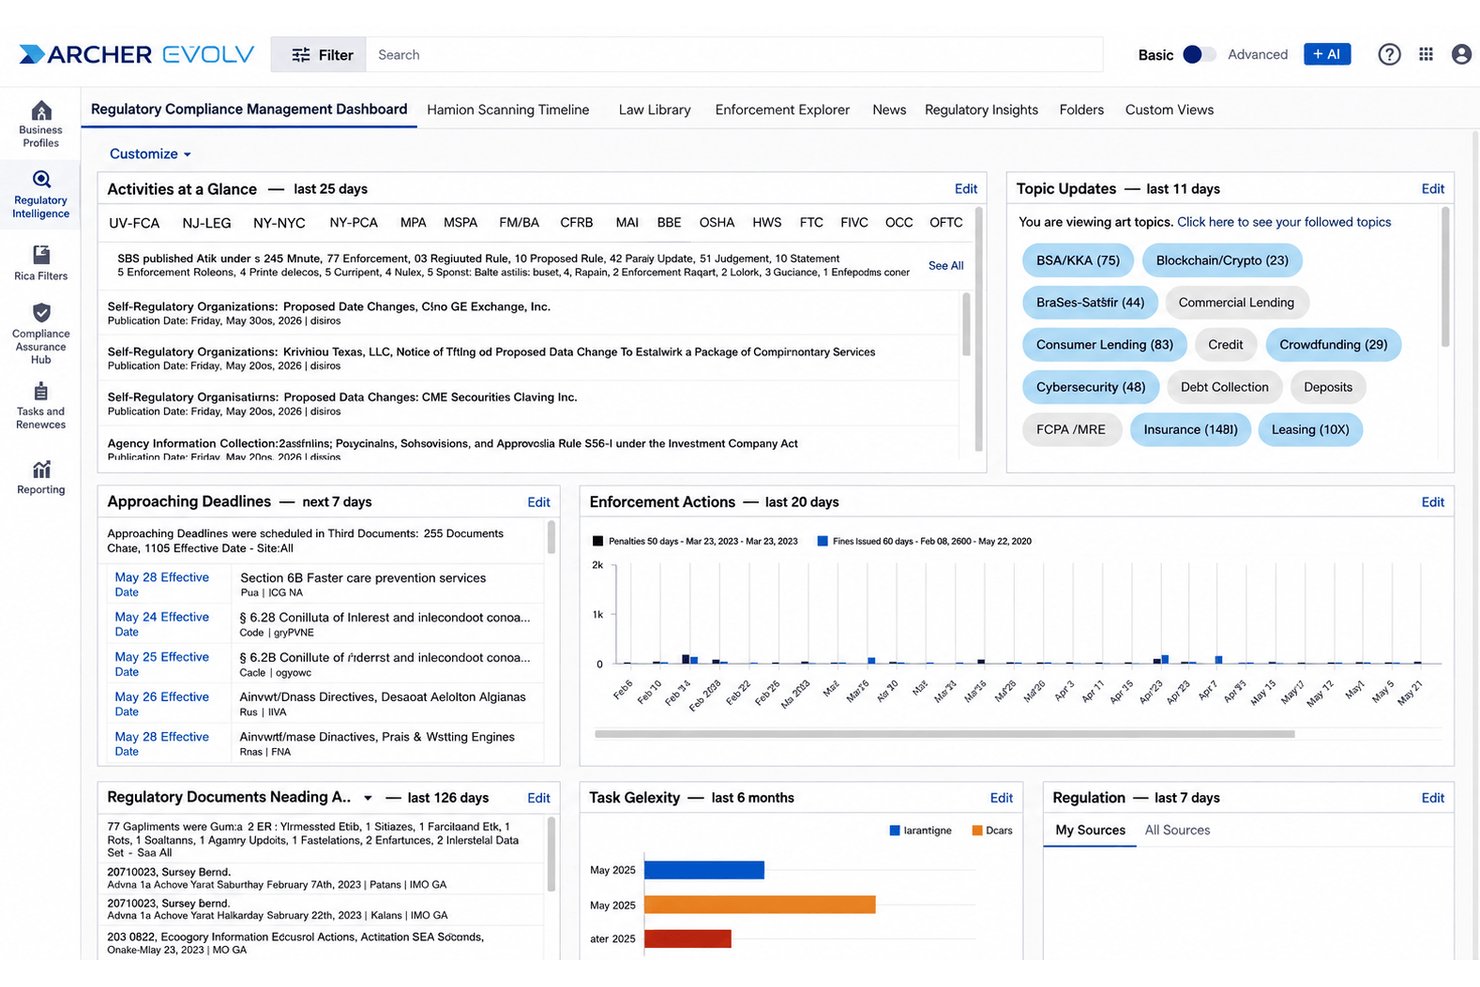
Archer est une plateforme GRC d'entreprise qui combine la surveillance continue des contrôles, la collecte automatisée des éléments probants, la cartographie de conformité multi-référentiels, l'évaluation des risques pilotée par l'IA et un module dédié de gouvernance de l'IA pour gérer les inventaires de modèles et les obligations réglementaires.
À qui Archer convient-il le mieux ?
Archer est conçu pour les grandes entreprises et les secteurs réglementés — notamment les services financiers, la santé et le secteur public — où les fonctions de gestion des risques informatiques, de conformité et d'audit doivent fonctionner au sein d'une plateforme unique et profondément intégrée.
Pourquoi j'ai choisi Archer
Archer figure dans ma sélection en raison de sa manière de gérer la détection de la dérive des contrôles liés à l'IA au sein d'un environnement GRC d'entreprise complet. Son module de surveillance continue des contrôles exécute des vérifications quasi en temps réel sur les systèmes cloud, d'identité et informatiques, et signale dès qu'un contrôle s'écarte des référentiels tels que SOC 2, NIST CSF ou FedRAMP. J'apprécie également le fait que ses modèles d'IA GRC conçus à cet effet attribuent automatiquement les tâches de remédiation lorsque des écarts apparaissent, afin que rien ne reste bloqué en attente d'un triage manuel.
Principales fonctionnalités d'Archer
- IA d'extraction des obligations : Convertit les textes réglementaires complexes en 10 000 obligations structurées et traçables au maximum, regroupées pour faciliter leur examen.
- Modélisation prédictive des risques : Archer Evolv Risk quantifie l'exposition dans les domaines des risques opérationnels, informatiques et liés aux tiers, en les hiérarchisant selon leur impact financier.
- Gestion du cycle de vie des fournisseurs : Gère les risques liés aux tiers depuis l'intégration et la catégorisation jusqu'à la diligence raisonnable, la surveillance continue et la sortie.
- Gestion du cycle de vie des politiques : Prend en charge la rédaction, la révision, l'approbation et la publication des politiques, avec un suivi des exceptions associé aux dates d'expiration.
Intégrations d'Archer
Archer propose des intégrations avec AWS, Azure, Konexus, Trustero AI, Slack et Microsoft OneDrive. Une API destinée aux intégrations personnalisées est également disponible.
Pros and Cons
Pros:
- L'IA détecte en temps réel la dérive des contrôles de conformité
- Bibliothèque de contrôles alignée sur la loi européenne sur l'IA incluse
- La cartographie inter-référentiels réduit les doublons dans le travail de conformité
Cons:
- L'interface utilisateur n'est pas intuitive
- La rédaction de politiques par l'IA générative est en retard par rapport aux concurrents
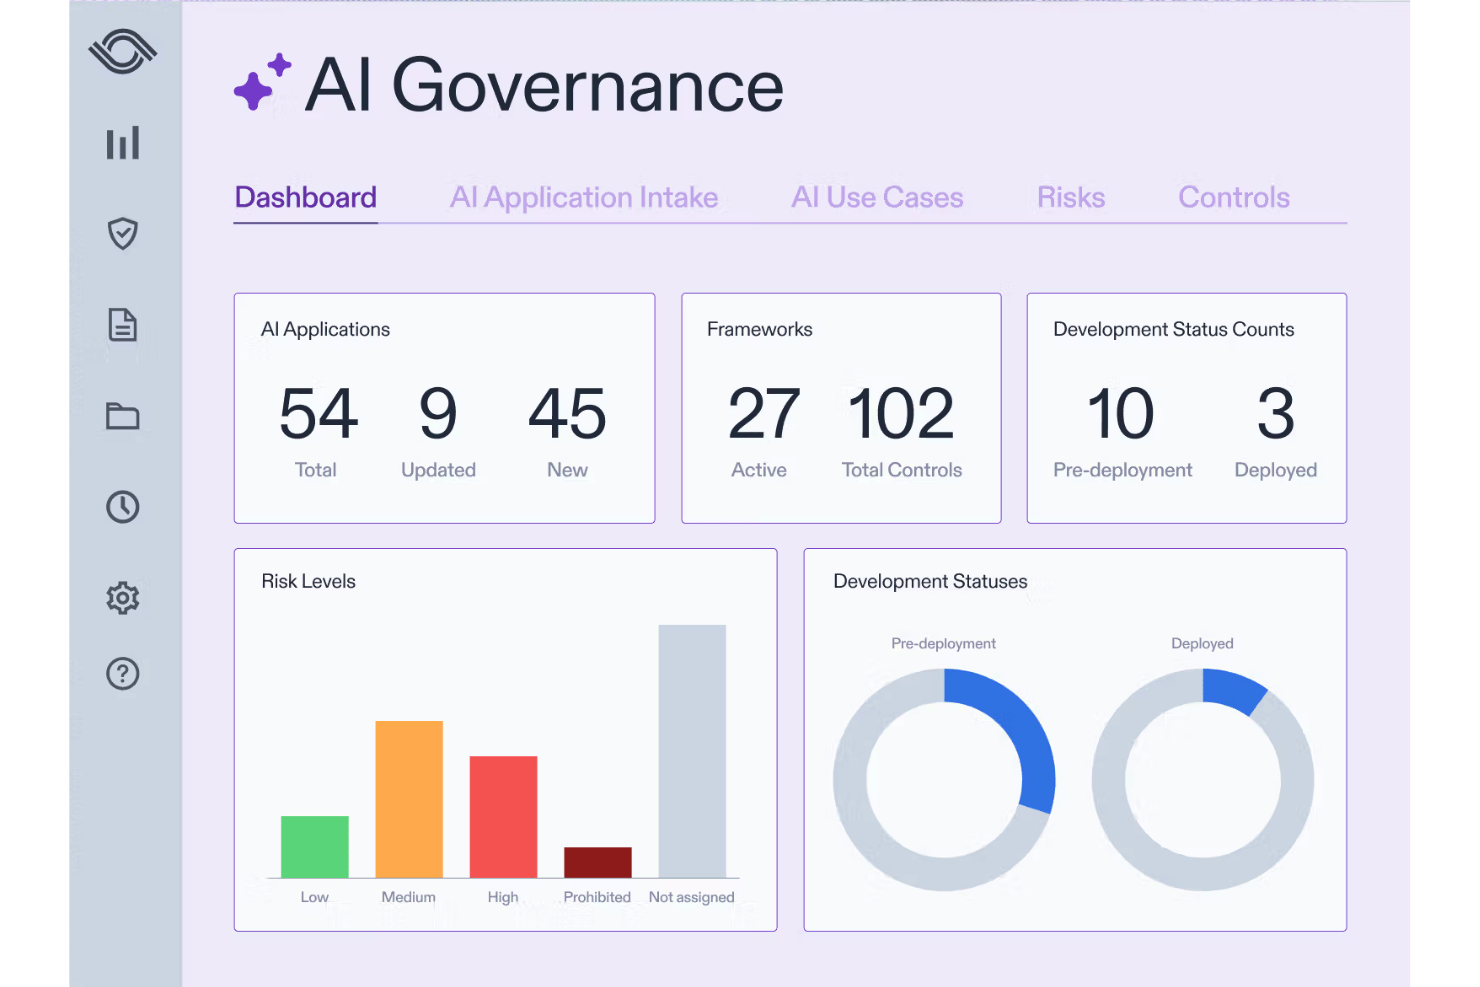
Optro est une plateforme GRC alimentée par l’IA qui unifie la surveillance des contrôles de conformité, l’audit interne, l’analyse quantitative des risques et la gouvernance de l’IA dans plus de 30 cadres réglementaires préconfigurés.
À qui Optro convient-il le mieux ?
Optro convient aux équipes de conformité et de gestion des risques des grandes entreprises qui doivent relier directement les contrôles GRC à l’analyse quantitative des risques financiers, notamment lorsque l’audit, la gestion des risques et la gouvernance de l’IA doivent être réunis sur une seule plateforme.
Pourquoi j’ai choisi Optro
J’ai choisi Optro comme l’une des meilleures solutions, car c’est la seule plateforme GRC que j’aie vue qui relie directement les contrôles de conformité à l’analyse quantitative des risques financiers à l’aide de simulations de Monte-Carlo et de la méthodologie Bowtie. Ainsi, lorsqu’une vulnérabilité apparaît, l’IA d’Optro génère un exposé expliquant son impact financier, et pas seulement un score de gravité technique. Sa couche de surveillance continue des contrôles s’associe à plus de 30 cadres préconfigurés, notamment le règlement européen sur l’IA et la norme ISO 42001, afin de signaler les lacunes des contrôles en temps réel.
Principales fonctionnalités d’Optro
- Rédaction par une IA formée à la GRC : Génère des exposés sur les risques, des descriptions de contrôles et des procédures de test d’audit à l’aide de modèles d’IA entraînés sur des données propres à la GRC.
- Mise en correspondance intercadres du cadre unifié de conformité : Met en correspondance un même contrôle avec plusieurs cadres simultanément, notamment SOC 2, ISO 27001, FedRAMP, DORA et d’autres.
- Surveillance des KRI en temps réel : Suit les principaux indicateurs de risque et envoie automatiquement des alertes lorsque les seuils sont dépassés sur la plateforme de gestion des risques connectée.
- Génération d’exposés sur les cyberrisques : Génère des explications sur la manière dont certaines vulnérabilités affectent la posture de sécurité et l’exposition financière d’une organisation.
Intégrations d’Optro
Optro propose des intégrations avec des outils tels qu’AWS, Jira, ServiceNow et Workday. Pour les flux de données personnalisés, la solution propose des API REST/SCIM et un serveur MCP.
Pros and Cons
Pros:
- Analyse quantitative des risques associée aux contrôles
- Couvre plusieurs cadres réglementaires de conformité
- Mise en correspondance en temps réel de l’impact des évolutions réglementaires
Cons:
- Absence de portail de confiance client intégré
- La collecte de certains éléments probants nécessite encore une saisie manuelle
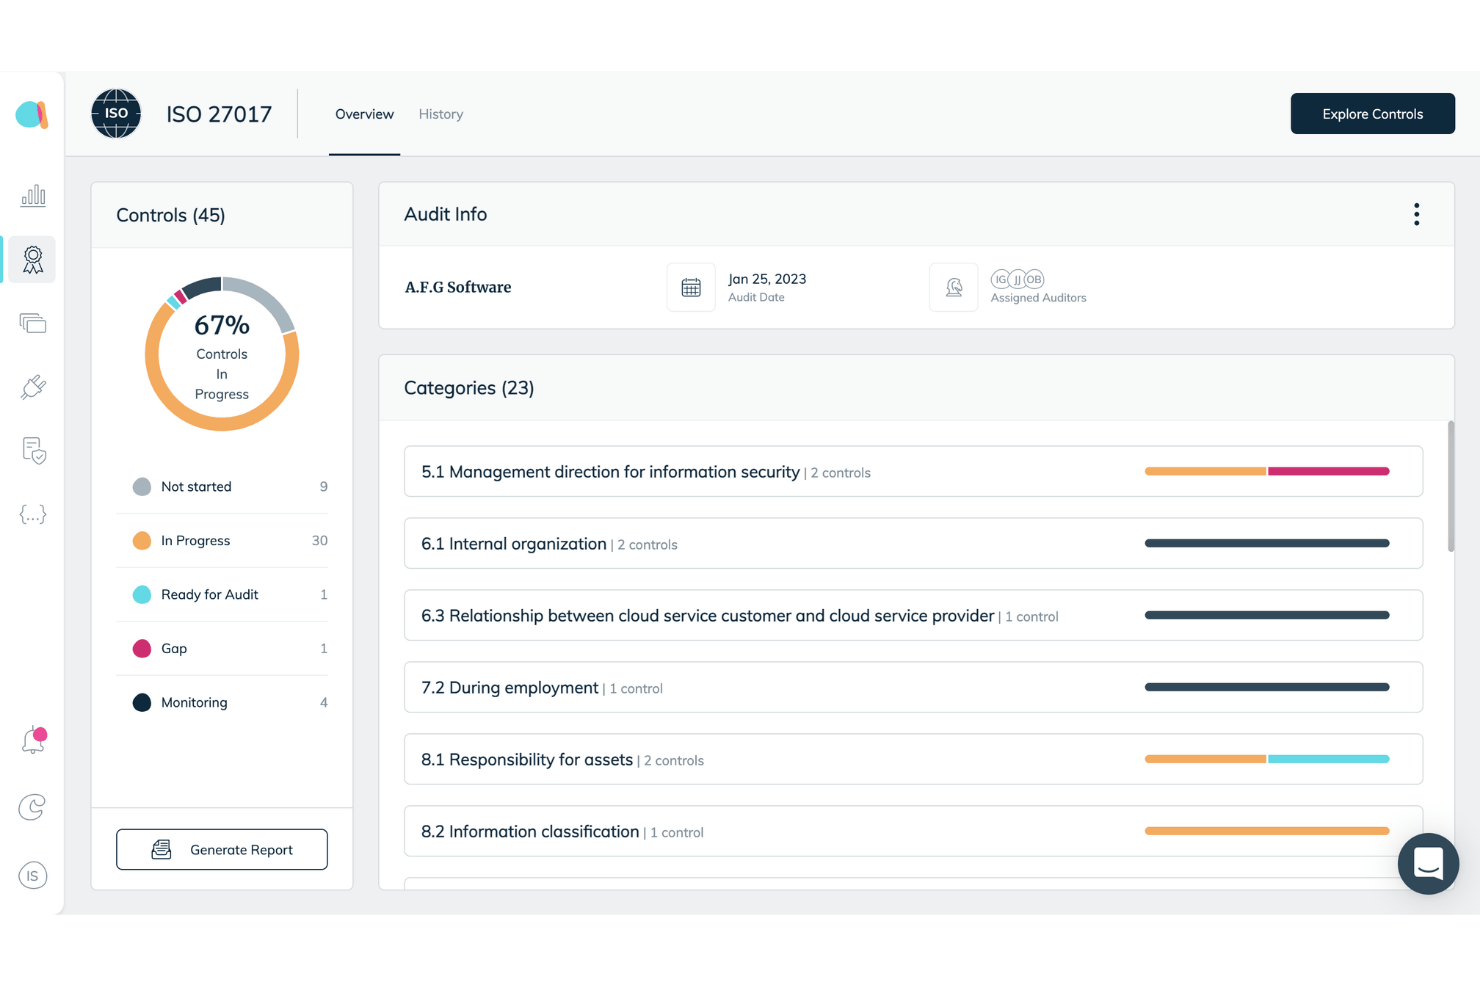
Anecdotes est un outil GRC agentique qui gère la surveillance continue des contrôles, la collecte automatisée des éléments probants, la mise en correspondance de la conformité avec plusieurs référentiels, la gestion des risques d'entreprise et l'évaluation des risques liés aux tiers.
À qui Anecdotes convient-il le mieux ?
Anecdotes convient particulièrement aux équipes de sécurité et de conformité des entreprises de taille intermédiaire et des grandes entreprises qui gèrent des référentiels réglementaires dans des environnements complexes composés de plusieurs entités.
Pourquoi j'ai choisi Anecdotes
Anecdotes figure dans ma sélection parce que sa surveillance continue agentique des contrôles (A-CCM) ne se contente pas de signaler les lacunes de contrôle : elle les corrige. Lorsque l'A-CCM détecte par exemple que l'authentification multifacteur est désactivée dans Azure AD, il crée automatiquement un ticket Jira, informe le responsable concerné via Slack et vérifie à nouveau la correction avant de mettre à jour le registre des risques. J'apprécie également beaucoup le module de protection des politiques, qui compare en continu les politiques actives aux éléments probants réels entre les cycles de revue et met en évidence les lacunes de mise en œuvre que les audits périodiques ne détectent généralement pas.
Principales fonctionnalités d'Anecdotes
- Gestion agentique des risques d'entreprise (A-ERM) : recalcule automatiquement les scores de risque résiduel lorsque les contrôles associés changent, avec une mise en correspondance bidirectionnelle des risques et des contrôles ainsi que des registres des risques personnalisables.
- Moteur de données : extrait des éléments probants structurés des systèmes connectés, notamment les métadonnées, les horodatages et les identifiants des sources, dans un format accepté par les quatre grands cabinets d'audit.
- Studio d'agents : crée des agents d'IA personnalisés qui répondent à des scénarios de conformité spécifiques allant au-delà de la bibliothèque d'agents prête à l'emploi.
- Centre de confiance : reflète en temps réel l'état de vos certifications et de vos contrôles, avec un accès aux accords de confidentialité alimenté par DocuSign et des contrôles d'accès.
Intégrations d'Anecdotes
Anecdotes propose plus de 230 intégrations natives, notamment avec AWS, Microsoft Entra ID, Okta, GitHub, Jira, Salesforce et CrowdStrike. La plateforme propose également une API et prend en charge MCP pour les connexions personnalisées.
Pros and Cons
Pros:
- L'IA corrige automatiquement les lacunes de conformité détectées
- Le module de politiques vérifie la mise en œuvre réelle, et pas seulement les documents
- L'analyse des risques relie les éléments probants, les contrôles et les référentiels
Cons:
- Aucune automatisation pour les questionnaires de sécurité entrants
- Les rapports d'audit personnalisés nécessitent souvent l'assistance du fournisseur

Sprinto
Idéal pour une gouvernance de l’IA alignée sur ISO 42001
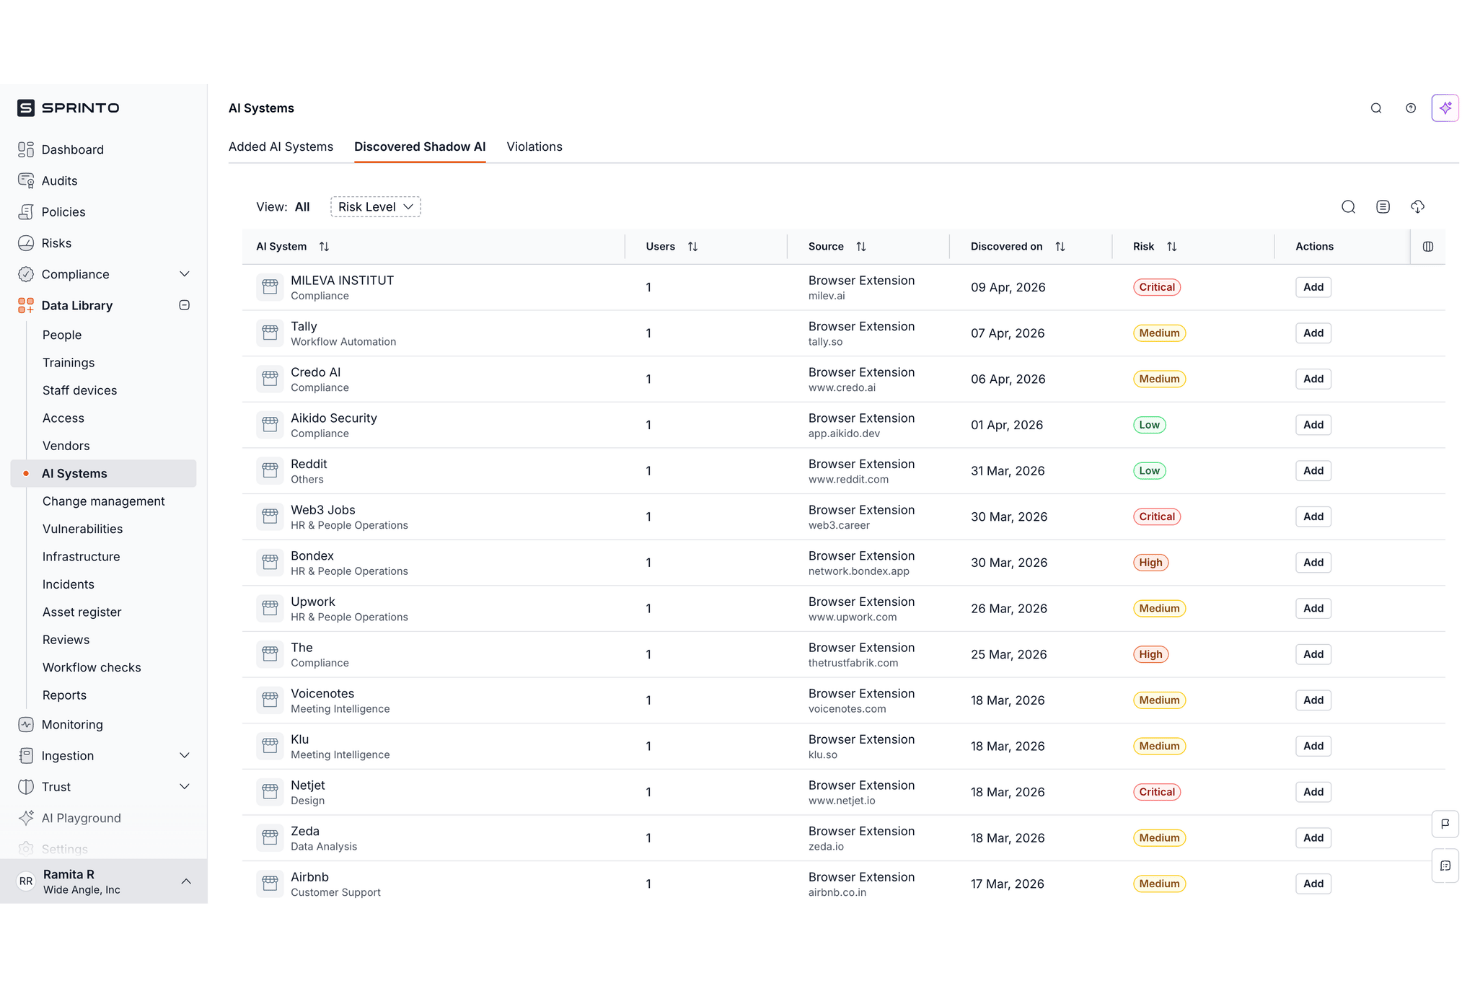
Sprinto est une plateforme GRC intégrant nativement l’IA qui automatise la collecte de preuves, la surveillance des contrôles, l’évaluation des risques et la documentation de la conformité dans plus de 200 référentiels, notamment des normes spécifiques à l’IA comme ISO 42001 et le règlement européen sur l’IA.
À qui Sprinto convient-il le mieux ?
Sprinto convient particulièrement aux équipes de sécurité et de conformité des entreprises de taille intermédiaire à grande qui doivent encadrer les systèmes d’IA internes parallèlement aux flux de travail GRC traditionnels.
Pourquoi ai-je choisi Sprinto ?
Sprinto figure sur ma liste restreinte, car son module dédié à la gouvernance de l’IA accomplit une tâche que peu de plateformes GRC réalisent réellement : il met directement en correspondance votre inventaire actif des systèmes d’IA avec le règlement européen sur l’IA et le référentiel NIST AI RMF. J’apprécie particulièrement la façon dont il détecte l’adoption d’outils d’IA non autorisés dans l’organisation et classe chaque système selon son niveau de risque lié aux données, afin que vous n’ayez pas à répertorier manuellement les outils. L’agent de détection des lacunes en matière de preuves signale ensuite de manière proactive les éléments manquants ou obsolètes avant même qu’un auditeur ne les examine.
Principales fonctionnalités de Sprinto
- Automatisation des questionnaires de sécurité liés à l’IA : exploite les DDQ antérieurs, les politiques et les preuves d’audit pour rédiger automatiquement des réponses aux questionnaires entrants des fournisseurs dans des formats tels qu’Excel, CSV et les portails accessibles via navigateur.
- Portail auditeur : permet aux auditeurs externes d’accéder aux preuves, d’examiner les contrôles et de soumettre des demandes de suivi, éliminant ainsi les échanges successifs fondés sur des feuilles de calcul.
- Module des engagements unifiés : met en correspondance les exigences communes à plusieurs référentiels réglementaires avec un ensemble unique de contrôles unifiés, réduisant ainsi le travail de conformité en double.
- Espaces de gestion multi-entités : permet d’exécuter des programmes de conformité distincts pour différentes unités commerciales, régions ou produits depuis un seul tableau de bord, sans mélanger leurs environnements de contrôle respectifs.
Intégrations de Sprinto
Sprinto s’intègre à AWS, Adobe, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Airtable, Rippling et BambooHR. Il prend également en charge Zapier et une API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Met en correspondance la conformité avec plusieurs référentiels
- Comprend des modèles de politiques préétablis et testés lors d’audits
- Fournit des responsables dédiés à la mise en œuvre
Cons:
- Aucun accès instantané à la plateforme pour les nouveaux utilisateurs
- Les flux de travail de conformité personnalisés nécessitent l’offre Croissance

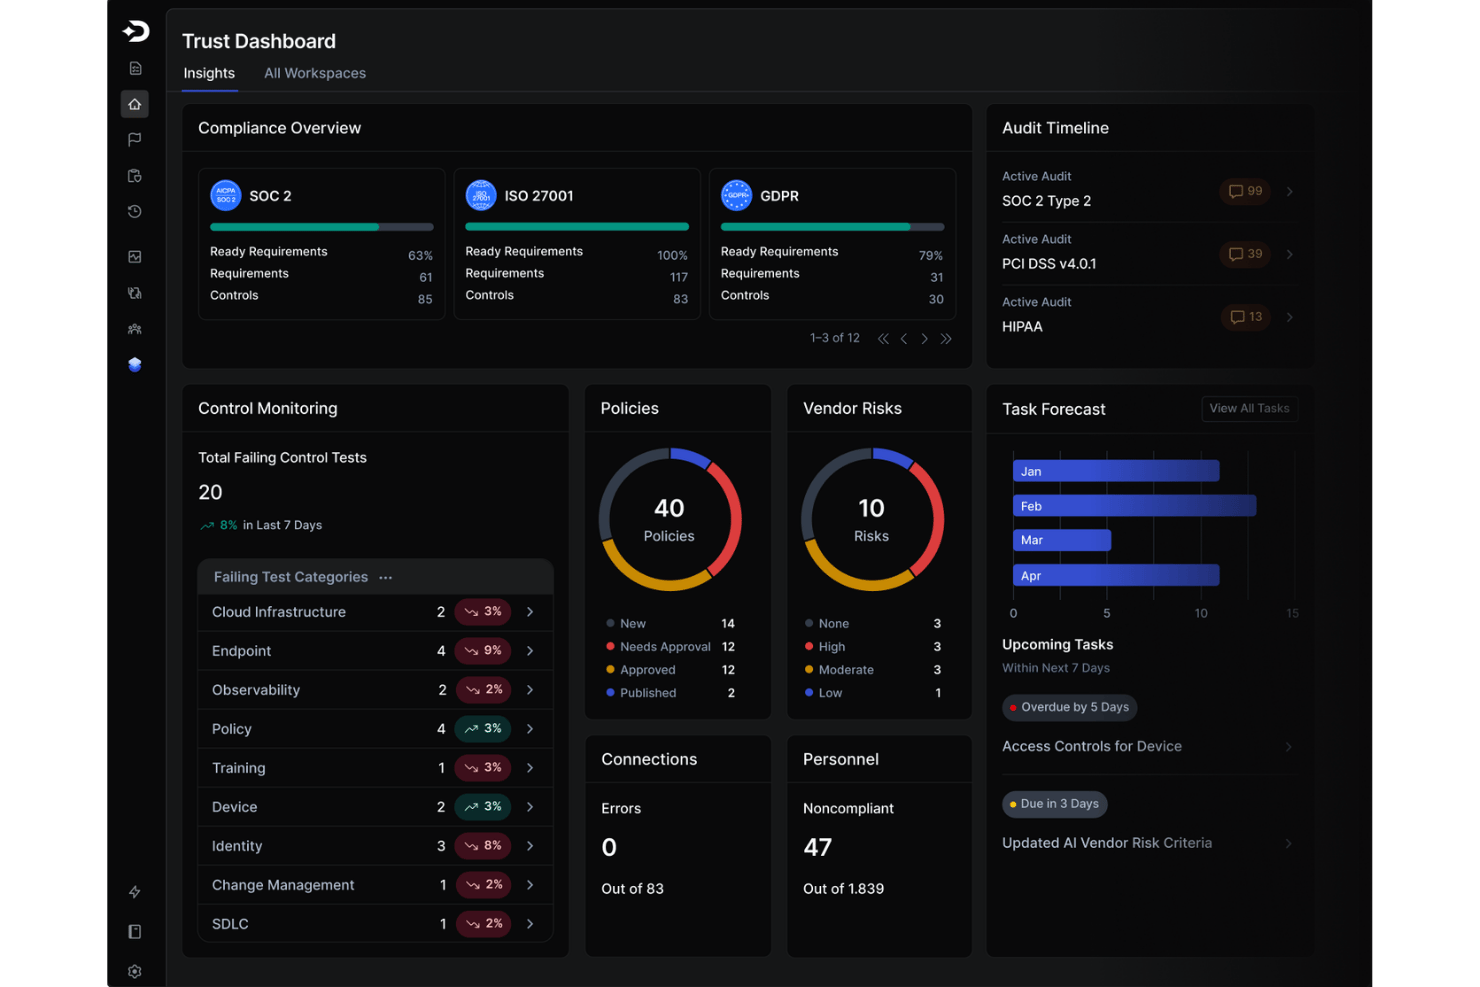
Drata est une plateforme d’automatisation de la conformité qui propose la surveillance des contrôles, la collecte automatisée des preuves, l’évaluation des risques optimisée par l’IA et la prise en charge de plusieurs référentiels couvrant plus de 30 normes de conformité.
À qui Drata convient-il le mieux ?
Drata convient particulièrement aux organisations dirigées par l’ingénierie, où la conformité doit être intégrée au flux de développement et non fonctionner en parallèle.
Pourquoi ai-je choisi Drata ?
J’ai choisi Drata comme l’une des meilleures solutions, car c’est la seule plateforme que j’ai vue qui traite la conformité comme un problème d’ingénierie dès sa conception. La conformité en tant que code analyse l’infrastructure en tant que code dans GitHub et Bitbucket pendant le développement, puis génère automatiquement des demandes de tirage indiquant l’emplacement exact et la correction à appliquer pour chaque échec, ce qui permet de détecter les lacunes avant même qu’elles n’atteignent la production. J’apprécie également beaucoup le module de gouvernance des agents IA, qui détecte chaque agent IA exécuté dans votre environnement et applique des politiques avant l’exécution des actions des agents, en produisant des journaux de qualité d’audit associés à la norme ISO 42001 et à la loi européenne sur l’IA.
Fonctionnalités clés de Drata
- Centre d’audit : permet aux auditeurs externes d’examiner les preuves, de soumettre des demandes et de gérer les approbations sans échanges par e-mail ou par tableur.
- Assistance IA pour les questionnaires : rédige des réponses aux questionnaires de sécurité (CAIQ, SIG, VSAQ et DDQ personnalisés) en s’appuyant sur votre base de connaissances interne et votre centre de confiance.
- Portail du centre de confiance : publiez votre posture de sécurité et permettez aux prospects de demander des documents sous accord de confidentialité sans solliciter votre équipe.
- Évaluation TPRM agentique : récupère de manière autonome les documents des fournisseurs, les évalue selon vos critères, génère des questions de suivi et produit des résultats d’évaluation avec une notation des risques.
Intégrations de Drata
Drata propose plus de 300 intégrations natives, notamment avec AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, 1Password, ADP, Atlassian, Slack et Microsoft Teams. La plateforme fournit également une API pour les connexions personnalisées.
Pros and Cons
Pros:
- Évite les efforts en double grâce au test des contrôles
- Permet une collaboration en temps réel avec les auditeurs
- Élimine des heures de collecte manuelle des preuves
Cons:
- La gouvernance des agents IA n’est pas encore généralement disponible
- Interface utilisateur peu intuitive
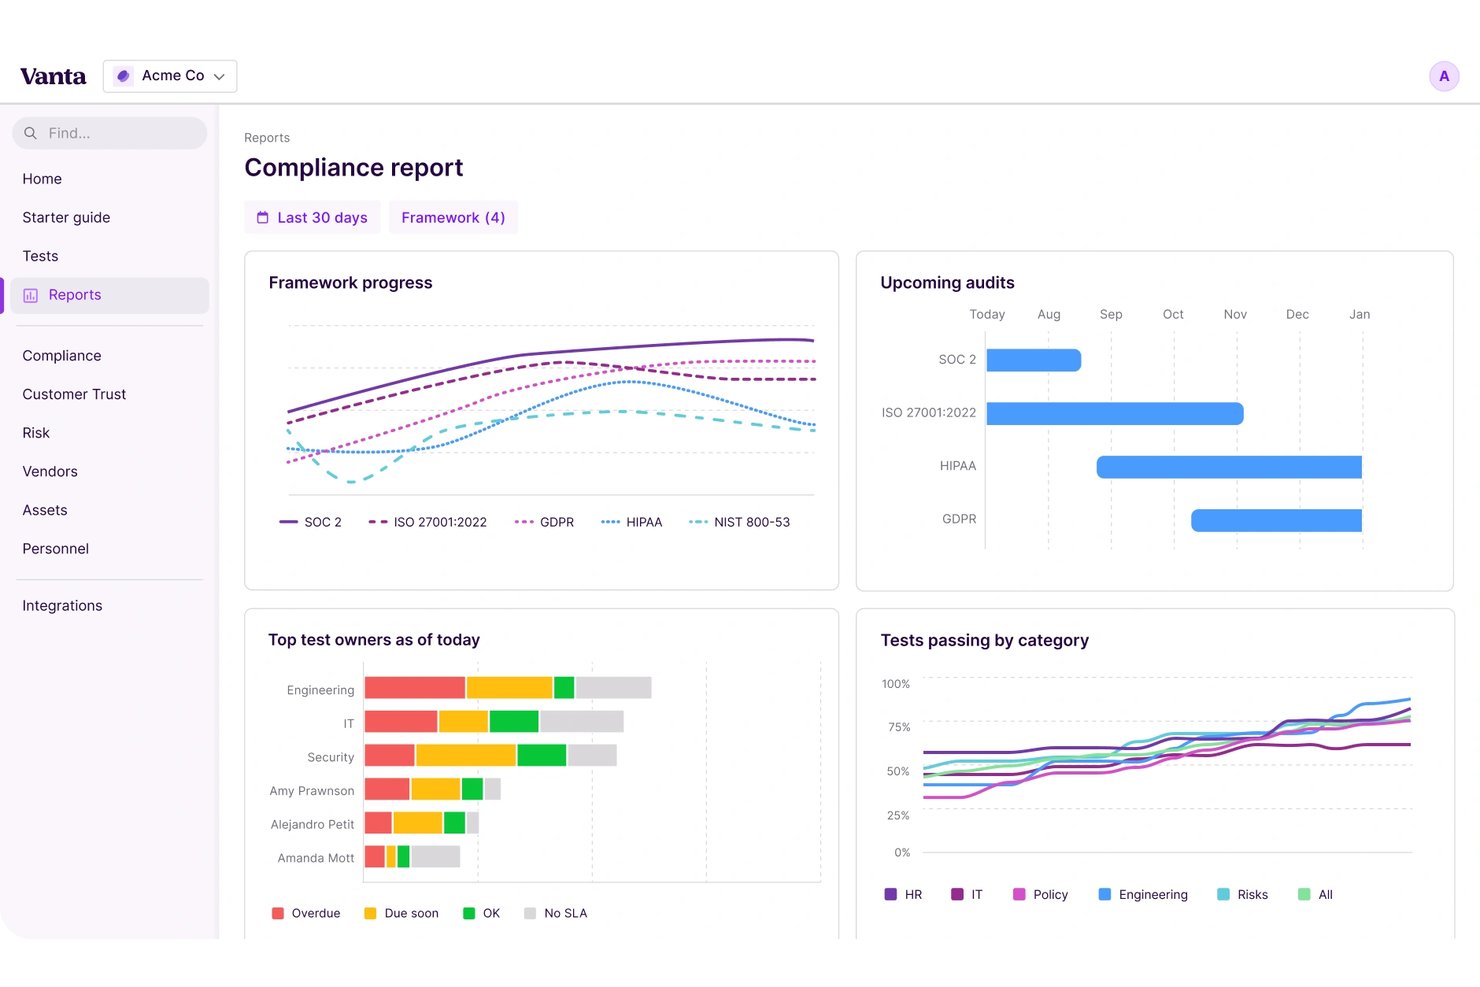
Vanta est une plateforme de conformité basée sur l’IA qui associe la surveillance continue des contrôles, la collecte automatisée des éléments de preuve, la gestion de plusieurs référentiels et un module dédié à la gouvernance de l’IA couvrant des normes telles que l’ISO 42001, la loi européenne sur l’IA et le NIST AI RMF.
À qui Vanta convient-il le mieux ?
Vanta convient particulièrement aux équipes chargées de la sécurité et de la conformité dans les entreprises de taille intermédiaire ou les grandes entreprises qui gèrent plusieurs référentiels réglementaires.
Pourquoi ai-je choisi Vanta ?
Vanta figure parmi mes meilleurs choix, car j’apprécie la manière dont le module dédié à la gouvernance de l’IA prend en charge l’ISO 42001, la loi européenne sur l’IA et le NIST AI RMF en complément de votre programme SOC 2 ou ISO 27001 existant. La visualisation du chevauchement des éléments de preuve entre les référentiels indique précisément où les preuves peuvent être réutilisées entre les référentiels, afin que votre équipe n’effectue pas deux fois le même travail. Je trouve également l’outil d’évaluation de la sécurité de l’IA réellement utile pour évaluer les risques liés à des modèles d’IA spécifiques, et pas uniquement les contrôles de sécurité généraux.
Fonctionnalités clés de Vanta
- Surveillance continue : Suit en temps réel les risques liés aux tiers et aux quatrièmes parties, notamment les violations, les erreurs de configuration et les identifiants divulgués, grâce à une évaluation basée sur l’IA qui permet de filtrer le bruit.
- Portail du centre de confiance : Page de conformité synchronisée en continu, dotée d’un chatbot basé sur l’IA qui répond aux questions des acheteurs et relie l’activité à l’attribution des revenus.
- Gestionnaire des versions des référentiels : Met en évidence les changements entre les versions des référentiels, importe les personnalisations existantes et permet des aperçus côte à côte lors de la transition entre les normes.
- Rédaction de politiques générée par l’IA : Génère de nouvelles politiques à partir de zéro ou intègre en masse les politiques existantes en extrayant leurs titres, leur historique des versions et leurs accords de niveau de service.
Intégrations de Vanta
Vanta s’intègre à AWS, Microsoft Azure, Google Cloud Platform, GitHub, GitLab, Okta, Google Workspace, Jira, Slack et Salesforce. La plateforme fournit également l’API Vanta pour les intégrations personnalisées et les flux de travail des développeurs
Pros and Cons
Pros:
- L’IA automatise la validation et la correction des éléments de preuve
- Le graphe des risques relie les contrôles, les fournisseurs et les systèmes
- L’IA générative rédige et met à jour les politiques de conformité
Cons:
- Les niveaux d’abonnement plafonnent le volume d’automatisation des questionnaires
- La qualité de l’assistance client varie selon la taille du contrat
Idéal pour régir les systèmes d’IA dans le cadre du règlement européen sur l’IA
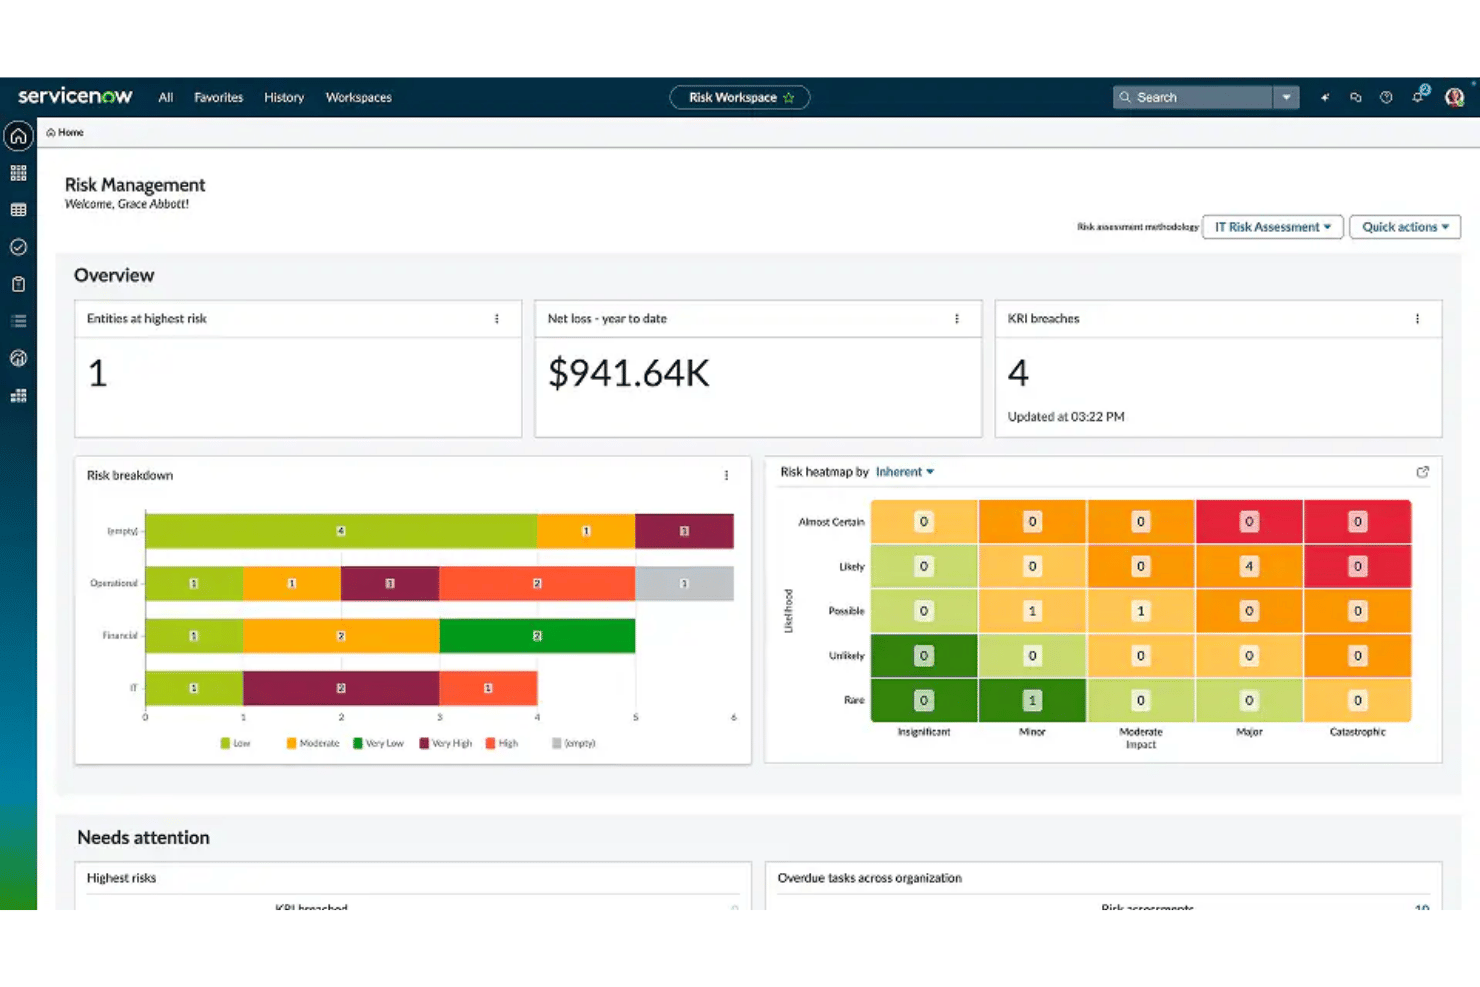
ServiceNow GRC est une plateforme de gouvernance, de gestion des risques et de conformité destinée aux entreprises. Elle combine la surveillance continue des contrôles, l’évaluation des risques alimentée par l’IA, une couverture réglementaire multi-référentiels et un tour de contrôle dédié à l’IA pour régir les systèmes d’IA internes selon des référentiels comme le règlement européen sur l’IA et le NIST AI RMF.
À qui ServiceNow GRC convient-il le mieux ?
ServiceNow GRC est conçu pour les grandes entreprises qui utilisent déjà ServiceNow à grande échelle et qui ont besoin d’une plateforme unique pour gérer à la fois les risques informatiques traditionnels et les systèmes d’IA internes selon des référentiels comme le règlement européen sur l’IA.
Pourquoi j’ai choisi ServiceNow GRC
J’ai inclus ServiceNow GRC dans ma sélection principale, car le tour de contrôle de l’IA est la seule solution de GRC d’entreprise que je connaisse à suivre les modèles et les jeux de données d’IA comme des éléments de configuration de la CMDB, puis à les classer automatiquement selon les niveaux de risque du règlement européen sur l’IA. Le pack de contenu sur les risques et la conformité liés à l’IA ajoute des objectifs de contrôle et des énoncés de risques prédéfinis pour le NIST AI RMF et la norme ISO/IEC 42001 — couvrant des exigences essentielles comme l’explicabilité de l’IA, la détection des biais et la gouvernance algorithmique — afin que votre équipe n’ait pas à cartographier ces référentiels à partir de zéro.
Principales fonctionnalités de ServiceNow GRC
- Surveillance continue de la GRC : Calcule automatiquement la conformité des contrôles en continu à partir des résultats d’analyse de configuration collectés dans les systèmes connectés.
- Gestion des risques liés aux tiers : Gère les portefeuilles de fournisseurs grâce à une catégorisation automatisée, une notation des risques configurable et une surveillance continue des risques fournisseurs via un module TPRM dédié.
- Gestion des évolutions réglementaires : Intègre les alertes réglementaires provenant de flux externes et utilise l’IA pour analyser leur impact sur vos contrôles, politiques et processus existants.
- Autorisation et surveillance continues (CAM) : Exécute des tests de contrôles automatisés selon des processus d’autorisation de type FedRAMP, avec notamment l’exportation de données conforme à OSCAL et la détection proactive des violations.
Intégrations de ServiceNow GRC
ServiceNow GRC s’intègre à ITSM, ITOM, ITAM, SecOps, AWS, Microsoft Azure, Google Cloud Platform, Veza, Jira et GitHub. La solution prend également en charge UCF, les API REST, les webhooks et les connecteurs Service Graph pour les connexions de données personnalisées.
Pros and Cons
Pros:
- Le tour de contrôle de l’IA établit une correspondance avec le règlement européen sur l’IA
- Packs de contenu solides pour la conformité multi-référentiels
- Catégorisation automatisée des risques liés aux systèmes d’IA internes
Cons:
- La mise en œuvre nécessite une configuration et des services importants
- Les utilisateurs non informatiques signalent une expérience globale difficile
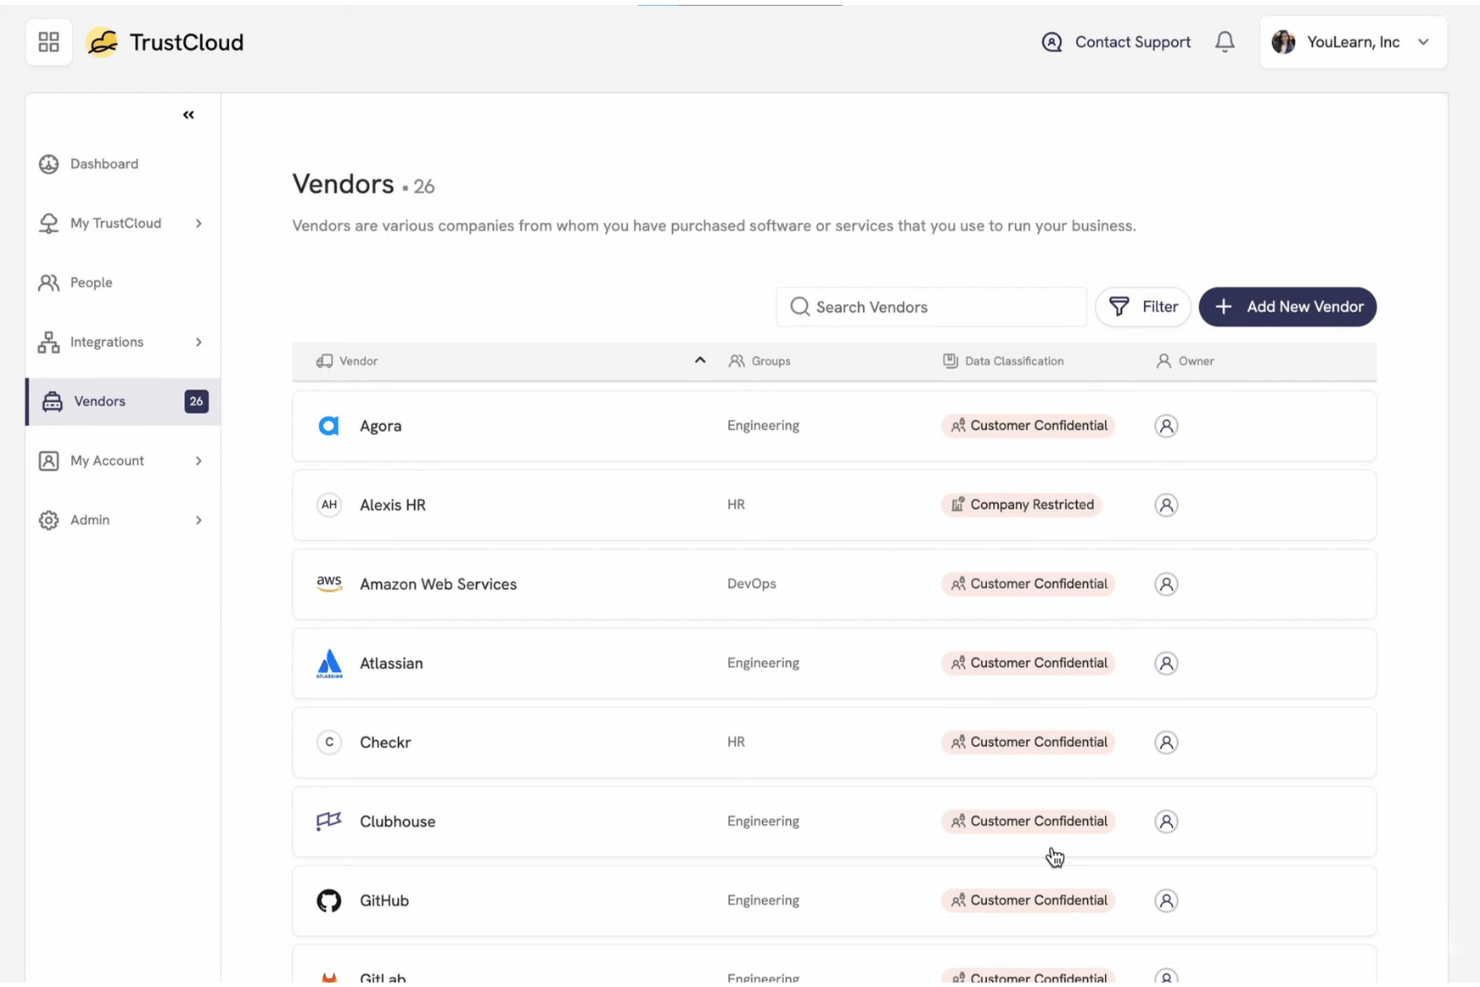
TrustCloud est une plateforme de GRC qui combine la surveillance continue des contrôles, la collecte automatisée des preuves, la conformité multi-référentiels et la quantification des risques pilotée par l'IA dans les environnements cloud et sur site.
À qui TrustCloud convient-il le mieux ?
TrustCloud convient particulièrement aux équipes chargées de la sécurité et de la conformité dans les entreprises en phase de croissance et les grandes entreprises qui doivent relier les performances de leur programme de GRC à des résultats commerciaux tels que le chiffre d'affaires.
Pourquoi j'ai choisi TrustCloud
TrustCloud figure sur ma liste restreinte, car c'est la seule plateforme que j'ai vue qui relie directement les défaillances des contrôles à des montants en dollars et au pipeline commercial. Son portail TrustShare suit les évaluations de sécurité jusqu'à la génération de revenus issus de contrats remportés, offrant aux RSSI un moyen concret de démontrer la valeur commerciale de la GRC. J'apprécie également le fait que ConMon teste en continu plus de 10 millions d'enregistrements à l'aide d'un moteur de règles déterministe : chaque élément de preuve est ainsi citable et prêt pour l'audit, et non le résultat d'une boîte noire.
Principales fonctionnalités de TrustCloud
- Référentiel commun des contrôles : Met en correspondance les contrôles dans plus de 18 référentiels préconfigurés afin que les exigences communes de SOC 2, ISO 27001, du RGPD et d'autres référentiels soient automatiquement renseignées.
- Module AI Essentials : Offre une prise en charge native d'ISO 42001 et du NIST AI RMF, notamment une analyse des écarts et une quantification des risques pour les systèmes d'IA.
- Automatisation des questionnaires avec GraphAI : Préremplit jusqu'à 85–90 % des questionnaires de sécurité entrants grâce à une génération augmentée par récupération, entraînée sur des lexiques de GRC, avec des citations des sources pour chaque réponse.
- Tableau de bord exécutif TrustHQ : Regroupe la posture de sécurité, le risque résiduel exprimé en dollars et les données de tendance de plusieurs unités opérationnelles dans des rapports prêts à être présentés au conseil d'administration et liés aux objectifs commerciaux.
Intégrations de TrustCloud
TrustCloud s'intègre à plusieurs plateformes via sa structure de données hybride, notamment AWS, Google Cloud Platform, Heroku, Okta, Deel, Workday, HiBob, GitHub, Jenkins et Splunk. La plateforme prend également en charge une API ouverte pour les connexions personnalisées.
Pros and Cons
Pros:
- Associe les preuves à l'impact commercial exprimé en dollars
- Prend en charge la surveillance continue des contrôles
- Référentiels natifs pour la conformité des systèmes d'IA
Cons:
- La complexité peut ralentir l'intégration des PME
- Moins d'évaluations de pairs que les principaux concurrents
Autres outils de conformité de l’IA
Voici quelques plateformes supplémentaires qui ne figurent pas dans ma sélection, mais qui méritent tout de même votre attention :
- Hyperproof AI
Idéal pour se préparer à la gouvernance de l’IA multi-référentiels
- RegScale
Idéal pour l’automatisation de la conformité FedRAMP et CMMC
- LogicGate
Idéal pour la GRC avec cartographie intégrée des réglementations par IA
- Thoropass
Idéal pour des preuves prêtes pour l'audit avec des auditeurs internes
- Securiti
Idéal pour les risques liés à l’IA et aux données, cartographiés sur plus de 1 000 systèmes
- Centraleyes
Idéal pour la gouvernance de l’IA avec une matrice de correspondance réglementaire mondiale
- Strike Graph
Idéal pour la collecte de preuves validées par l’IA à grande échelle
- Scytale
Idéal pour la préparation aux audits par des experts humains et avec l’aide de l’IA
- Cypago
Idéal pour surveiller le contrôle de l’IA entre différents cadres techniques


Comment j’évalue les outils de conformité à l’IA
Pour figurer sur cette liste, un outil doit apporter une valeur réelle et mesurable grâce à l’IA, et pas simplement ajouter une fonctionnalité d’IA à un flux de travail GRC existant. Je divise mon évaluation en deux niveaux : les fonctionnalités essentielles que chaque outil doit proposer (comme la collecte automatisée des éléments probants et la mise en correspondance des contrôles avec plusieurs référentiels) et les facteurs de différenciation qui distinguent les meilleurs des autres.
Fonctionnalités essentielles (indispensables pour cette liste)
Lorsque je sélectionne les outils de ma liste, j’évalue chacun d’eux sur une échelle de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité essentielle répertoriée ci-dessous. Je convertis ensuite le score total de l’outil en pourcentage et je m’en sers pour évaluer son adéquation globale à la liste.
- Surveillance des contrôles par l’IA : j’évalue si l’outil utilise l’apprentissage automatique pour détecter les dérives et signaler les problèmes en temps réel, plutôt que de se limiter à exécuter des vérifications planifiées fondées sur des règles.
- Collecte automatisée des éléments probants : chaque outil doit extraire les éléments probants directement des sources cloud et des sources d’identité connectées, sans captures d’écran manuelles ni importations de feuilles de calcul.
- Couverture de plusieurs référentiels : je recherche des mises en correspondance prédéfinies avec des référentiels tels que SOC 2, ISO 27001, HIPAA et GDPR, ainsi qu’avec des normes spécifiques à l’IA comme ISO 42001 ou NIST AI RMF.
- Évaluation des risques liés à l’IA : la plateforme doit noter et hiérarchiser les risques à l’aide de l’IA, en proposant des recommandations de correction plutôt que de s’appuyer uniquement sur des registres statiques des risques.
- Documentation générée par l’IA : je vérifie si l’outil peut rédiger des politiques, des descriptions de contrôles ou des réponses à des questionnaires en tenant compte du contexte du référentiel, tout en permettant une supervision humaine.
- Intégrations et audit continu : les connecteurs natifs vers les fournisseurs cloud, les systèmes de gestion des ressources humaines, les outils de gestion des tickets et les systèmes d’identité sont importants : des outils comme Vanta et Drata se connectent à plus de 100 sources pour assurer une couverture d’audit continue.
Une fois que j’ai établi une liste d’outils répondant aux critères, j’examine ce qui distingue chaque plateforme.
Facteurs de différenciation (ce qui distingue les fournisseurs)
Voici comment je compare et différencie les différents fournisseurs :
Fonctionnalités distinctives
Je recherche une automatisation des questionnaires par l’IA qui va au-delà du simple remplissage de modèles : des outils comme Vanta et Drata utilisent des moteurs RAG pour rédiger des réponses aux questionnaires de sécurité avec des citations de sources et des scores de confiance, ce qui permet de gagner des heures lors de l’évaluation par des prospects. La surveillance des évolutions réglementaires est tout aussi importante : je vérifie si une plateforme peut rechercher de nouvelles législations et mettre automatiquement en correspondance les mises à jour avec les contrôles concernés, afin que votre équipe n’ait pas à suivre manuellement les évolutions des référentiels. J’évalue également les espaces de collaboration avec les auditeurs, dans lesquels les auditeurs externes examinent les éléments probants et les valident sur la plateforme, au lieu d’échanger des feuilles de calcul dans les deux sens.
Au-delà des fonctionnalités
Je vérifie si les fournisseurs vous permettent de refuser l’utilisation de vos données pour entraîner des modèles d’IA partagés : l’isolation des locataires et la transparence concernant la source des grands modèles de langage sont importantes lorsque les éléments d’audit contiennent des informations sensibles sur l’infrastructure. La profondeur des intégrations est tout aussi essentielle : des plateformes comme Drata et Vanta offrent un accès aux configurations d’AWS, d’Azure et d’Okta, et pas seulement des connexions API superficielles. J’évalue également le délai avant l’obtention de résultats, en recherchant des calendriers d’intégration définis avec des conseillers dédiés à la conformité et des modèles de référentiels prédéfinis qui réduisent le temps nécessaire pour atteindre la préparation à l’audit.
Comment choisir des outils de conformité de l’IA
Trouver la meilleure plateforme de conformité consiste à donner la priorité aux contrôles et à l’automatisation qui correspondent à votre profil de risque, à vos cadres et à vos exigences en matière de preuves — et pas seulement à cocher des cases pour les auditeurs.
| Si votre priorité est... | Recherchez... |
|---|---|
| Une intégration rapide et la préparation aux audits | Des modèles prédéfinis pour SOC 2, ISO et les normes relatives à l’IA |
| La surveillance des dérives des contrôles et des anomalies en temps réel | La détection et l’alerte des problèmes pilotées par le ML |
| Démontrer la valeur commerciale des investissements dans la GRC | La mise en correspondance des preuves avec les revenus ou l’impact sur les risques |
| La gestion des évolutions réglementaires dans différentes régions | La surveillance automatisée des évolutions réglementaires |
| Des intégrations poussées avec les systèmes infonuagiques et d’identité | Des connecteurs natifs avec un accès au niveau de la configuration |
Comment évaluer votre sélection
- Demandez des exports de mise en correspondance des contrôles : Demandez une liste exportée des contrôles mis en correspondance pour au moins deux cadres (par exemple, SOC 2 et ISO 42001) afin de vérifier la couverture.
- Simulez un événement de dérive d’un contrôle : Configurez un environnement de test et déclenchez une modification d’accès ou de configuration — vérifiez que la plateforme signale la dérive en moins d’une heure.
- Effectuez un essai d’intégration infonuagique : Connectez un compte AWS ou Azure hors production et vérifiez quelles preuves sont collectées automatiquement dans les 24 heures.
- Demandez une politique écrite concernant l’utilisation des données : Assurez-vous que le fournisseur autorise le refus de l’utilisation des données du locataire pour l’entraînement des modèles d’IA, et faites-en une clause contractuelle.
- Choisissez entre une approche privilégiant le cloud et une infrastructure GRC traditionnelle : Comparez les plateformes conçues spécifiquement pour la gouvernance de l’IA native du cloud aux suites de GRC équipées ultérieurement de modules d’IA — choisissez en fonction de l’importance des systèmes infonuagiques dans votre environnement.
Qu’est-ce qu’un outil de conformité de l’IA ?
Un outil de conformité de l’IA aide votre entreprise à surveiller, documenter et automatiser le respect des réglementations, des cadres et des contrôles de risques liés à l’IA. Ces outils permettent une supervision en temps réel, suivent les évolutions réglementaires et centralisent les éléments de preuve requis pour les audits. Ils sont importants, car ils permettent aux spécialistes informatiques de s’assurer que les systèmes d’IA respectent les normes de sécurité, de confidentialité et de transparence, tout en s’adaptant aux nouvelles exigences sans perturber les flux de travail quotidiens.
Fonctionnalités des outils de conformité de l’IA
Lors du choix de la plateforme adaptée à votre équipe, soyez attentif aux fonctionnalités clés suivantes :
- Surveillance des contrôles de l’IA : Utilise l’IA pour détecter immédiatement les changements de paramètres, les règles non respectées et les violations des politiques, en remplacement des vérifications manuelles lentes.
- Collecte automatisée des éléments de preuve : Extrait directement les preuves des systèmes cloud, des outils de connexion et des logiciels RH, afin que vous n’ayez pas à téléverser de fichiers ni à prendre manuellement des captures d’écran.
- Correspondance entre plusieurs cadres : Relie un même ensemble de règles à plusieurs normes, telles que SOC 2, ISO 27001 et le RGPD, simultanément afin de gagner du temps et d’éviter de passer à côté d’exigences.
- Évaluation des risques liés à l’IA : Évalue et hiérarchise les risques à l’aide de données en temps réel, en fournissant des étapes claires pour les corriger au lieu de feuilles de calcul statiques.
- Documentation générée par l’IA : Rédige automatiquement des projets de politiques, des descriptions de règles et des réponses aux questionnaires afin d’accélérer les rapports et de maintenir les documents à jour.
- Surveillance des évolutions réglementaires : Suit automatiquement les nouvelles lois et met à jour vos règles afin que vous restiez à jour sans effectuer de recherches supplémentaires.
- Intégration aux systèmes : Se connecte directement à vos outils cloud, de centre d’assistance et de connexion afin de faire circuler les données sans étapes supplémentaires.
- Portail de collaboration avec les auditeurs : Offre aux auditeurs externes un espace unique pour examiner et approuver les preuves, réduisant ainsi le nombre d’e-mails et de feuilles de calcul difficiles à gérer.
- Isolation des données des locataires : Vous permet d’empêcher le système d’utiliser vos données pour entraîner l’IA, afin de préserver la confidentialité des informations sensibles de l’entreprise.
- Fonctionnalités d’audit continu : Effectue des vérifications et collecte des preuves toute l’année afin que vous soyez toujours prêt pour les audits, sans stress de dernière minute.
Avantages des outils de conformité de l’IA
Ces plateformes offrent plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns de ceux auxquels vous pouvez vous attendre :
- Surveillance des contrôles en temps réel : L’apprentissage automatique détecte les dérives des contrôles et les changements non autorisés au moment où ils se produisent, afin que vous puissiez identifier les problèmes avant qu’ils ne s’aggravent.
- Collecte automatisée des éléments de preuve : La plateforme extrait les preuves d’audit des systèmes cloud et des systèmes de gestion des identités sans téléversement manuel, réduisant ainsi le temps de préparation des audits.
- Correspondance entre plusieurs cadres : Les correspondances prédéfinies entre les contrôles prennent en charge plusieurs cadres et normes d’IA au même endroit, réduisant les lacunes et la duplication du travail.
- Évaluation des risques pilotée par l’IA : L’évaluation et la hiérarchisation des risques en temps réel vous aident à concentrer vos ressources là où elles auront le plus d’impact, en favorisant la remédiation grâce à des recommandations exploitables.
- Documentation des politiques générée par l’IA : Une IA tenant compte du contexte rédige des politiques et des descriptions des contrôles, vous aidant à maintenir une documentation alignée sur les évolutions réglementaires.
- Mises à jour réglementaires continues : Le système surveille l’évolution des lois et des cadres, et met automatiquement à jour vos contrôles afin que votre conformité reste à jour.
- Isolation des données des locataires : Vous pouvez refuser le partage de données à des fins d’entraînement de l’IA, afin que les informations sensibles et les artefacts d’audit restent protégés.
Coûts et tarifs des outils de conformité de l’IA
Le choix du logiciel adapté à la conformité de l’IA nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des extensions et d’autres facteurs. Le tableau ci-dessous résume les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans ces outils :
Tableau comparatif des forfaits des outils de conformité de l’IA
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Surveillance de base des contrôles de l’IA, collecte limitée des éléments de preuve, correspondance d’entrée de gamme entre les cadres et assistance par e-mail. |
| Forfait personnel | $30–$75/utilisateur/mois | Collecte avancée des éléments de preuve, correspondance entre plusieurs cadres, évaluation des risques liés à l’IA, documentation générée et intégrations de base. |
| Forfait professionnel | $100–$250/utilisateur/mois | Correspondance complète entre les cadres, surveillance des contrôles pilotée par l’apprentissage automatique, alertes sur les évolutions réglementaires, intégrations cloud et automatisation des politiques. |
| Forfait entreprise | $300–$750/utilisateur/mois | Intégrations personnalisées, portail de collaboration avec les auditeurs, isolation des données des locataires, audit continu et accompagnement dédié à l’intégration. |
FAQ sur les outils de conformité de l’IA
Voici quelques réponses aux questions courantes sur les plateformes de conformité de l’IA :
Comment les outils de conformité de l’IA gèrent-ils les réglementations nouvelles et changeantes ?
Ces outils surveillent les mises à jour des lois et normes pertinentes, souvent à l’aide de flux automatisés ou de sources réglementaires intégrées. Lorsqu’une réglementation change, ces outils peuvent mettre à jour les correspondances entre les contrôles, avertir les utilisateurs et recommander ou automatiser les modifications nécessaires pour assurer la conformité. Cela aide votre équipe à garder une longueur d’avance sur l’évolution des réglementations sans devoir suivre manuellement chaque changement.
Puis-je utiliser des outils de conformité de l’IA avec une infrastructure sur site existante ?
Oui, de nombreux outils prennent en charge les environnements hybrides. Bien que la plupart se concentrent sur les intégrations natives du cloud, des fournisseurs comme Drata et Vanta proposent également des connecteurs ou des options de collecte manuelle des preuves pour les systèmes sur site. Vérifiez quelles intégrations spécifiques chaque fournisseur propose et si le téléversement manuel de preuves est autorisé pour les composants existants.
La connexion de systèmes sensibles aux outils de conformité de l’IA comporte-t-elle des risques ?
Oui, la connexion de systèmes sensibles à n’importe quel outil de conformité comporte des risques, en particulier si ces outils entraînent des modèles d’IA à l’aide de vos données. Recherchez des fournisseurs qui proposent l’isolation des données entre les clients et une exclusion explicite de l’entraînement des modèles. Demandez par écrit les politiques d’utilisation des données et vérifiez leurs antécédents en matière de certifications de sécurité telles que SOC 2 Type II ou ISO 27001.
Ai-je besoin d’une expertise approfondie en IA pour utiliser efficacement ces plateformes ?
Non, la plupart des outils sont conçus pour les professionnels de l’informatique et les équipes chargées de la conformité qui ne sont pas des experts en IA. Ils proposent des flux de travail guidés, des alertes d’état dans les tableaux de bord et des explications simples des risques, avec la possibilité de bénéficier de l’assistance d’experts humains dans les situations complexes. Il est toutefois utile qu’une personne de votre équipe puisse examiner d’un œil critique les recommandations générées par l’IA.
Comment les outils de conformité de l’IA facilitent-ils la préparation des audits et la collaboration avec les auditeurs externes ?
Ces outils vous permettent d’automatiser la collecte des preuves, de mettre en correspondance les contrôles avec plusieurs référentiels et de partager directement les éléments probants avec les auditeurs via des portails intégrés. Les auditeurs externes peuvent souvent examiner, commenter et approuver les preuves au sein de la plateforme, ce qui réduit le besoin d’échanger des feuilles de calcul ou des pièces jointes par e-mail et allège la charge de préparation des audits.