

Les outils d’IA pour la revue de code sont des plateformes qui utilisent l’intelligence artificielle pour analyser, examiner et améliorer automatiquement votre code. Si vous cherchez des moyens de détecter les bogues plus tôt, de raccourcir les cycles de livraison et d’aider votre équipe à mieux gérer la dette technique, ces outils peuvent vous faire gagner du temps et réduire les erreurs. Dans ce guide, vous découvrirez quelles solutions d’IA pour la revue de code répondent le mieux aux besoins des différentes équipes, ce qui rend chacune d’elles unique et comment elles peuvent vous aider à trouver le juste équilibre entre rapidité et qualité en 2026.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des outils d’IA pour la revue de code
Ce tableau comparatif résume les détails tarifaires de ma sélection des meilleurs outils d’IA pour la revue de code :
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Idéal pour la surveillance continue de la qualité du code | 4.4 out of 5 | Tarifs sur demande Essai gratuit disponible | Website |
Idéal pour les contrôles de qualité CI/CD axés sur la sécurité des applications | 4.7 out of 5 | Jusqu’à 1 000 $/développeur/an Démo gratuite disponible | Website |
Idéal pour l'automatisation de la détection des problèmes | 4.7 out of 5 | $24/utilisateur/mois Essai gratuit de 14 jours disponible | Website |
Idéal pour les modifications de code en ligne automatisées | 4.4 out of 5 | $24/utilisateur/mois 14 jours d'essai gratuit + plan gratuit disponible | Website |
Idéal pour les pipelines d'analyse personnalisables | 4.5 out of 5 | $18/utilisateur/mois Essai gratuit de 14 jours + plan gratuit + démo gratuite disponible | Website |
Idéal pour anticiper les risques de la base de code | Not rated | $19/auteur actif/mois Essai gratuit de 14 jours + démo gratuite disponible | Website |
Idéal pour améliorer la qualité du code Python | Not rated | $12/siège/mois Offre gratuite + essai gratuit disponible | Website |
Idéal pour la correction automatisée des échecs CI | Not rated | $20/utilisateur/mois Essai gratuit de 14 jours + démo gratuite disponible | Website |
Idéal pour l'intégration d'experts réviseurs | Not rated | $129/développeur/mois Essai gratuit de 14 jours + démo gratuite disponible | Website |
Idéal pour l'examen de grandes bases de code | Not rated | $30/utilisateur/mois Plan gratuit + démo gratuite disponible | Website |


Avis sur les meilleurs outils d’IA pour la revue de code
Vous trouverez ci-dessous mes résumés détaillés des meilleurs outils d’IA pour la revue de code qui ont été retenus dans ma présélection. Mes avis présentent en détail les fonctionnalités, les cas d’utilisation les plus adaptés et les intégrations de chaque plateforme afin de vous aider à trouver celle qui vous convient le mieux.
 Idéal pour la surveillance continue de la qualité du code
- Essai gratuit disponible
- Tarifs sur demande
Visit WebsiteCustomer Rating:4.4/5
SonarQube offre aux équipes de développement une vue centralisée de la qualité du code, des problèmes de sécurité, de la couverture et de l’état des contrôles qualité pour tous les projets. SonarQube est une plateforme automatisée de revue de code de Sonar qui exécute une analyse statique, une analyse de sécurité et fournit des suggestions de correction alimentées par l’IA dans plus de 35 langages de programmation et frameworks IaC au sein d’un seul outil.
À qui SonarQube convient-il le mieux ?
SonarQube convient particulièrement aux équipes d’ingénierie de taille moyenne à grande qui doivent appliquer des normes cohérentes de qualité et de sécurité du code à de grandes bases de code multilingues.
Pourquoi j’ai choisi SonarQube
SonarQube figure parmi mes meilleurs choix, car j’apprécie la façon dont les contrôles qualité transforment les normes de code en règles applicables aux pipelines. Chaque commit et chaque demande de fusion sont analysés automatiquement et, si le nouveau code n’atteint pas vos seuils de couverture, de duplication ou de nombre de vulnérabilités, la fusion est bloquée. J’apprécie également l’approche « Nettoyer au fil du code », qui permet à mon équipe de se concentrer sur la correction des nouveaux problèmes plutôt que de se laisser submerger par la dette héritée. De plus, AI CodeFix génère des suggestions de correction précises dès qu’un problème est signalé, ce qui rend la surveillance exploitable.
Fonctionnalités clés de SonarQube
- SonarQube pour les IDE : Une extension gratuite pour éditeur qui exécute une analyse en temps réel au fur et à mesure de la saisie, en signalant les problèmes dans VS Code, IntelliJ, Eclipse, Cursor et Windsurf avant la validation du code.
- Décoration des demandes de fusion : Publie automatiquement un résumé des nouveaux problèmes directement dans les demandes de fusion sur GitHub, GitLab, Bitbucket et Azure DevOps.
- Détection des secrets : Analyse le code à la recherche d’identifiants codés en dur, de clés API et de jetons dans les langages pris en charge et les fichiers IaC.
- Profils de qualité personnalisés : Permet de définir des ensembles de règles propres à chaque langage et de les attribuer par projet afin de contrôler les règles applicables aux différentes parties de votre base de code.
Intégrations de SonarQube
SonarQube propose des intégrations natives avec GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Slack, Jenkins, JFrog, CircleCI et Datadog, ainsi qu’une prise en charge CI/CD pour des outils tels qu’Amazon CodeCatalyst, Harness et CodeMagic. Il s’intègre également à des outils de programmation assistée par l’IA tels que Cursor, Claude Code et Windsurf, et fournit une API web pour les intégrations personnalisées.
Pros and Cons
Pros:
- Chaque résultat est associé à une règle précise
- Analyse la qualité du code généré par l’IA
- Prend en charge plus de 40 langages et technologies IaC
Cons:
- La configuration sur site nécessite des ressources DevOps
- L’offre gratuite ne permet pas la décoration des demandes de fusion
Learn more about SonarQube: Idéal pour les contrôles de qualité CI/CD axés sur la sécurité des applications
- Démo gratuite disponible
- Jusqu’à 1 000 $/développeur/an (facturé annuellement)
Visit WebsiteCustomer Rating:4.7/5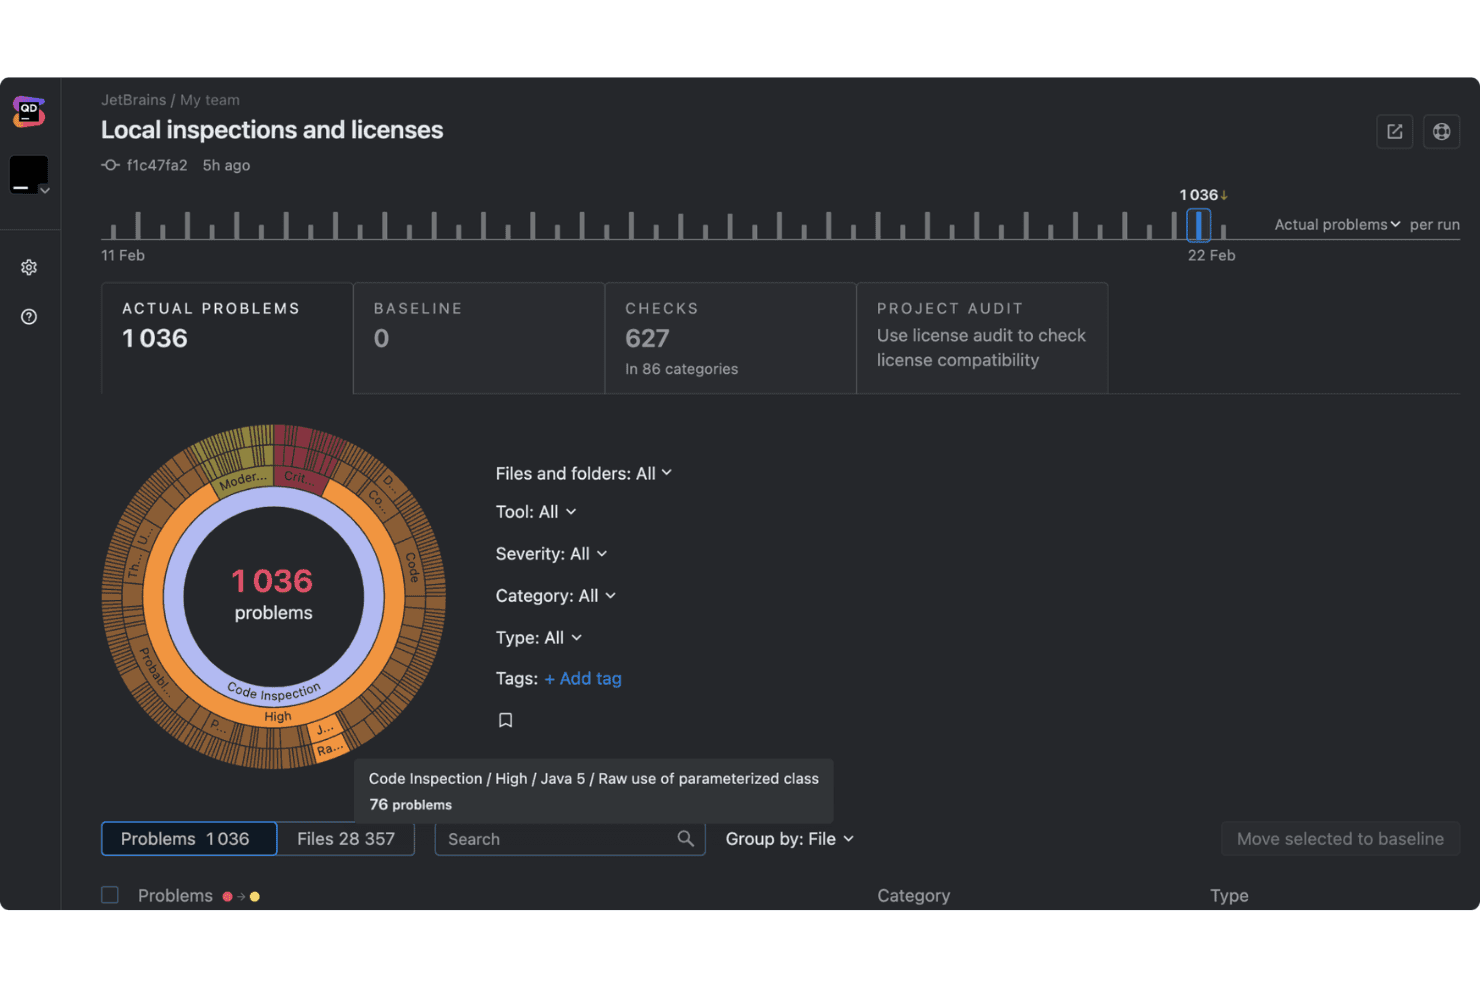
Mend.io affiche les résultats de l’inspection du code pour plusieurs problèmes classés par gravité. Mend AppSec est une plateforme de sécurité des applications qui combine l’analyse statique de la sécurité des applications (SAST), l’analyse de la composition logicielle (SCA) et l’analyse des conteneurs afin de détecter les vulnérabilités dans le code source propriétaire, les dépendances à code source ouvert et le code généré par l’IA.
À qui Mend.io convient-il le mieux ?
Mend AppSec convient particulièrement aux équipes de sécurité des applications qui doivent appliquer des contrôles de vulnérabilités dans les pipelines CI/CD sans perturber les flux de travail des développeurs.
Pourquoi j’ai choisi Mend.io
J’ai choisi Mend AppSec comme l’une des meilleures solutions, car son moteur de politiques est spécialement conçu pour faire échouer les pipelines et bloquer les demandes de fusion en fonction de signaux de vulnérabilité réels, et pas seulement de seuils statiques. J’apprécie particulièrement la façon dont il associe les résultats SAST et SCA aux niveaux de gravité CWE, OWASP et CVSS 4.0 dans un flux de travail unifié, afin que mon équipe puisse appliquer des contrôles fondés sur les risques exploitables et atteignables plutôt que sur le simple nombre de résultats. L’analyse de l’atteignabilité change à elle seule ma façon de hiérarchiser les priorités : si le code vulnérable d’une dépendance n’est jamais appelé, il ne déclenchera pas l’échec d’une compilation.
Principales fonctionnalités de Mend.io
- Analyse de l’atteignabilité : Analyse si votre code appelle réellement des fonctions vulnérables dans les dépendances directes et transitives, afin de distinguer les risques réels de l’exposition théorique.
- Génération et importation de SBOM : Exporte les nomenclatures logicielles aux formats SPDX et CycloneDX et importe les SBOM de fournisseurs tiers pour offrir une visibilité unifiée sur les logiciels à code source ouvert.
- Détection des secrets : Analyse le code source à la recherche d’identifiants, de clés API, de jetons et de certificats intégrés en dur, et peut déclencher des violations de politiques ou bloquer les compilations lorsqu’ils sont détectés.
- Module complémentaire pour IDE JetBrains : Exécute les analyses directement dans l’éditeur, met en évidence les lignes vulnérables, affiche les traces de flux de données et permet aux développeurs d’appliquer le correctif suggéré sous forme de correctif sans quitter leur environnement.
Intégrations de Mend.io
Mend AppSec propose des intégrations natives avec GitHub, GitHub Enterprise, GitLab, Bitbucket Cloud, Bitbucket Server, Bitbucket Data Center, Azure DevOps, Jenkins, CircleCI et Bitbucket Pipelines. Ses API REST prennent en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Les résultats de sécurité incluent le contexte du flux de données
- Les suggestions de correction peuvent réduire le travail de triage
- Les contrôles de politiques bloquent les compilations à risque avant la fusion
Cons:
- L’analyse par IA cible la sécurité, et non la qualité générale du code
- Les faux positifs peuvent nécessiter une analyse manuelle
Learn more about Mend.io: Idéal pour l'automatisation de la détection des problèmes
- Essai gratuit de 14 jours disponible
- À partir de $24/utilisateur/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.7/5
Le tableau de bord DeepSource fournit des CVE, des scores de risque et des suggestions de corrections automatiques. DeepSource est une plateforme de revue de code alimentée par l'IA qui aide les équipes à identifier automatiquement les problèmes de qualité, de sécurité et de performance du code sur plusieurs langages et dépôts.
À qui s'adresse DeepSource ?
DeepSource convient particulièrement aux équipes d'ingénierie des entreprises SaaS de taille moyenne souhaitant automatiser les contrôles de qualité et de sécurité du code dans leur cycle DevOps.
Pourquoi j'ai choisi DeepSource
J'ai choisi DeepSource comme l'un des meilleurs outils car j'utilise ses analyseurs automatiques pour détecter les mauvaises pratiques de code, les vulnérabilités de sécurité et les problèmes de performance à chaque commit. J'apprécie la possibilité d'écrire des règles personnalisées avec son moteur Transformer pour les flux de travail uniques de mon équipe.
Fonctionnalités clés de DeepSource
- Analyse des pull requests : Effectue des revues automatiques sur chaque pull request avant fusion.
- Suggestions de corrections automatiques : Recommande et génère automatiquement des correctifs pour les problèmes détectés.
- Prise en charge de plusieurs langages : Analyse le code dans plus de 15 langages de programmation.
- Intégration avec les pipelines CI/CD : Se connecte directement à vos outils CI/CD pour une analyse automatisée.
Intégrations DeepSource
DeepSource propose des intégrations natives avec GitHub, GitLab, Bitbucket, Slack et Azure DevOps, ainsi qu'une API pour des intégrations personnalisées.
Pros and Cons
Pros:
- L'IA détecte les failles de sécurité et les mauvaises pratiques de code
- Permet une logique de détection programmable
- Suit automatiquement les régressions de performance
Cons:
- Les suggestions de correction automatique manquent de détails sur le contexte du code
- Documentation limitée en langues autres que l'anglais
Learn more about DeepSource: Idéal pour les modifications de code en ligne automatisées
- 14 jours d'essai gratuit + plan gratuit disponible
- À partir de $24/utilisateur/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit propose des revues de code assistées par IA avec des suggestions en ligne directement dans VS Code. CodeRabbit est une plateforme de revue de code propulsée par l'IA, axée sur l'analyse automatique du code, les suggestions de revue en ligne et l'intégration au flux de travail des demandes de tirage pour les équipes de développement.
À qui s'adresse CodeRabbit ?
Aux équipes de développement logiciel qui souhaitent des revues de code automatisées par l'IA directement dans leurs flux de travail GitHub.
Pourquoi j'ai choisi CodeRabbit
J'ai choisi CodeRabbit car il utilise l'IA pour effectuer des modifications de code en ligne automatiquement lors des demandes de tirage. J'apprécie la façon dont il ajoute des suggestions en tant que commentaires et peut également proposer des corrections de code directement dans la revue, le tout déclenché à partir de l'activité GitHub.
Fonctionnalités clés de CodeRabbit
- Revues de code contextuelles : Utilise l'IA pour évaluer les modifications de code avec tout le contexte issu de la demande de tirage.
- Analyse de sécurité automatisée : Signale les risques potentiels pour la sécurité grâce à une analyse des menaces intégrée par l'IA.
- Prise en charge de plusieurs langages : Analyse du code en Python, JavaScript, TypeScript, Go, Java et bien d'autres encore.
- Intégration au flux d'approbation : S'intègre directement dans les flux de travail GitHub pour la revue de code et le contrôle de fusion.
Intégrations CodeRabbit
CodeRabbit propose des intégrations natives avec GitHub et fournit une API pour des intégrations personnalisées.
Pros and Cons
Pros:
- Automatise les suggestions et modifications de code en ligne
- Optimise la rapidité des demandes de tirage
- S'intègre directement au flux de travail GitHub
Cons:
- Limité aux dépôts GitHub
- Pas de support pour les environnements auto-hébergés
Learn more about CodeRabbit: Idéal pour les pipelines d'analyse personnalisables
- Essai gratuit de 14 jours + plan gratuit + démo gratuite disponible
- À partir de $18/utilisateur/mois (facturation annuelle)
Visit WebsiteCustomer Rating:4.5/5
Codacy propose un tableau de bord qualité du code avec couverture, problèmes, et aperçu des PR. Codacy est un outil de revue de code basé sur l'IA qui propose une analyse automatisée du code, prend en charge plusieurs langages de programmation et fournit des intégrations de workflow pour gérer la qualité du code au sein de votre pipeline de développement.
À qui s'adresse Codacy ?
Codacy convient aux équipes de développement logiciel et aux responsables techniques dans des entreprises en croissance souhaitant automatiser et personnaliser leurs workflows de revue de code.
Pourquoi j'ai choisi Codacy
J'ai sélectionné Codacy comme l'un des meilleurs car mon équipe peut créer des pipelines d'analyse entièrement personnalisables, en ajustant plus de 40 outils et règles de qualité de code afin de correspondre à notre workflow. J'apprécie la facilité avec laquelle nous pouvons combiner des contrôles de code et automatiser l'application détaillée des politiques.
Fonctionnalités clés de Codacy
- Analyse des pull requests : Analyse chaque pull request à la recherche de problèmes de qualité de code.
- Prise en charge de plusieurs langages : Analyse le code dans plus de 40 langages de programmation populaires.
- Vérifications de sécurité statiques du code : Détecte les vulnérabilités de sécurité lors des revues automatisées.
- Seuils de qualité : Vous permettent de définir des seuils obligatoires pour l'approbation des merges.
Intégrations Codacy
Codacy propose des intégrations natives avec GitHub, GitLab, Bitbucket et Slack, et fournit une API pour des intégrations personnalisées.
Pros and Cons
Pros:
- Règles de revue de code hautement personnalisables
- Forte application de seuils de qualité
- Métriques détaillées de qualité pour les pull requests
Cons:
- Latence lors de l'analyse
- Contexte de code limité dans les commentaires IA
Learn more about Codacy: Idéal pour anticiper les risques de la base de code
- Essai gratuit de 14 jours + démo gratuite disponible
- À partir de $19/auteur actif/mois (facturé annuellement)

CodeScene propose un tableau de bord qualité du code avec couverture, tendances et points sensibles. CodeScene est une plateforme d'analyse et de revue de code basée sur l'IA qui propose des vérifications automatisées de la santé du code, des métriques d’analyse de la base de code, des prédictions de changements, la détection de dette technique et des visualisations pour les équipes de développement logiciel.
À qui s'adresse CodeScene ?
CodeScene convient particulièrement aux responsables techniques et aux équipes DevOps de sociétés logicielles de taille moyenne à grande, qui ont besoin d'une analyse approfondie des risques et d'insights prédictifs concernant leur base de code.
Pourquoi j'ai choisi CodeScene
J’ai choisi CodeScene parmi les meilleurs car j’utilise son analyse basée sur l’apprentissage automatique pour détecter les zones à haut risque avant qu'elles n'affectent la livraison. Je m’appuie sur sa cartographie des points sensibles et ses prédictions d’évolution du code pour cibler les sections à surveiller de près lors des revues.
Fonctionnalités clés de CodeScene
- Intégrations avec les pipelines CI/CD : Connexion directe avec les outils d’intégration et de déploiement continu les plus populaires pour une analyse automatisée.
- Tableau de bord des métriques de santé du code : Affiche des métriques détaillées de la qualité du code dans un tableau de bord centralisé et visuel.
- Analyse comportementale du code : Analyse les interactions des développeurs pour signaler d’éventuels problèmes de propriété du code ou de collaboration.
- Commentaires automatisés sur les pull requests : Ajoute des commentaires automatisés, contextuels et adaptés sur les pull requests selon les vérifications de santé du code.
Intégrations de CodeScene
CodeScene propose des intégrations natives avec GitHub, GitLab, Bitbucket, Slack, Jenkins, Jira et Azure DevOps, et fournit une API pour des intégrations personnalisées.
Pros and Cons
Pros:
- Anticipe les points chauds du code avant l'apparition de problèmes
- Visualise les tendances de la santé du code pour les équipes
- Met automatiquement en évidence les schémas de dette technique
Cons:
- Demande un entraînement prolongé du modèle
- Peut nécessiter des réglages manuels pour des langages de niche
Learn more about CodeScene: Idéal pour améliorer la qualité du code Python
- Offre gratuite + essai gratuit disponible
- À partir de $12/siège/mois (facturé annuellement)

Sourcery propose une revue de code assistée par IA avec des suggestions de refactorisation dans les pull requests. Sourcery est un outil de revue de code assisté par IA pour Python qui analyse la qualité du code, signale les opportunités de refactorisation et génère des suggestions via des plugins IDE, une intégration à GitHub et une API.
À qui s'adresse Sourcery ?
Sourcery convient parfaitement aux développeurs Python ainsi qu'aux petites et moyennes équipes souhaitant automatiser la refactorisation et les vérifications de qualité du code directement dans leur flux de travail.
Pourquoi j'ai choisi Sourcery
J'ai choisi Sourcery parmi les meilleurs car j'utilise son moteur de refactorisation Python en temps réel pour repérer la logique dupliquée, les expressions complexes et les anti-patrons. J'apprécie la façon dont il génère instantanément des suggestions de refactoring directement dans mes pull requests ou dans mon IDE.
Fonctionnalités clés de Sourcery
- Revue de code automatisée pour les pull requests : Analyse automatiquement les pull requests Python et laisse des suggestions dans le système de gestion de versions.
- Configuration de règles personnalisées : Permet aux utilisateurs de définir et d'appliquer des normes de codage propres au projet.
- Plugins IDE : Propose des plugins pour Visual Studio Code, PyCharm et d'autres environnements de développement Python populaires.
- Prise en charge multi-référentiels : Analyse et gère la qualité du code sur plusieurs dépôts au sein d'une organisation.
Intégrations de Sourcery
Sourcery propose des intégrations natives avec GitHub, GitLab, Bitbucket et Visual Studio Code, et fournit une API pour des intégrations personnalisées.
Pros and Cons
Pros:
- Identifie la logique dupliquée et les anti-patrons
- Suggère des refactorisations spécifiques à Python en temps réel
- Les commentaires sur les pull requests sont générés automatiquement
Cons:
- Ne prend pas en compte l'architecture du projet
- Prise en charge limitée des langages autres que Python
Learn more about Sourcery: Idéal pour la correction automatisée des échecs CI
- Essai gratuit de 14 jours + démo gratuite disponible
- À partir de $20/utilisateur/mois (facturation annuelle)

Gitar propose une chaîne de relecture de code IA avec analyse des échecs CI et informations détaillées. Gitar est une plateforme d’automatisation DevOps et de revue de code propulsée par l’IA, qui analyse les échecs d’intégration continue, suggère des corrections et permet aux équipes d’automatiser la résolution directement depuis leurs processus existants.
À qui s’adresse Gitar ?
Gitar convient aux équipes DevOps et responsables techniques de sociétés logicielles cherchant à réduire les efforts manuels liés au diagnostic et à la correction d’échecs dans les pipelines CI.
Pourquoi ai-je choisi Gitar
J’ai choisi Gitar car il détecte, analyse et corrige automatiquement les échecs d’intégration continue grâce à une logique de revue de code assistée par l’IA. J’apprécie de pouvoir examiner les rapports d’analyse des causes racines avant d’appliquer les corrections recommandées.
Principales fonctionnalités de Gitar
- Suggestions automatisées pour la revue de PR : Utilise des modèles d’IA pour proposer des modifications de code dans les demandes de tirage.
- Prise en charge multilingue : Gère le code en Python, JavaScript, Java ainsi que d’autres langages courants.
- Intégration pipeline CI/CD : Se connecte directement aux outils de pipeline pour une exécution automatisée des processus.
- Configuration de règles personnalisées : Permet aux équipes de définir les règles de revue et de correction par référentiel.
Intégrations de Gitar
Gitar propose des intégrations natives avec GitHub, GitLab, Bitbucket et Slack. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Détection et correction automatisées des échecs CI
- Analyse des causes racines au sein des revues de code
- Prise en charge de plusieurs langages de programmation
Cons:
- La configuration initiale requiert un paramétrage du référentiel
- Les suggestions automatiques peuvent nécessiter une revue manuelle
Learn more about Gitar: Idéal pour l'intégration d'experts réviseurs
- Essai gratuit de 14 jours + démo gratuite disponible
- À partir de $129/développeur/mois (facturation annuelle)

PullRequest propose une revue de code IA avec contrôles de sécurité et suggestions de correctifs. PullRequest est une solution de revue de code alimentée par l'IA qui met en relation les équipes de développement avec un réseau d'experts réviseurs en ingénierie, propose une analyse automatisée du code et des retours détaillés sur les pull requests.
À qui s'adresse PullRequest ?
PullRequest convient aux responsables de l'ingénierie logicielle et aux équipes axées sur la sécurité, dans des entreprises de taille moyenne à grande, qui souhaitent une expertise en revue de code validée et disponible à la demande, associée à l'automatisation.
Pourquoi j'ai choisi PullRequest
J'ai choisi PullRequest comme l'une des meilleures solutions, car mon équipe peut faire appel à des ingénieurs expérimentés et vérifiés pour des revues de code à la demande. J'apprécie le fait de recevoir des retours actionnables adaptés à notre stack, ainsi que la possibilité de combiner une analyse alimentée par l'IA à l'expertise humaine.
Fonctionnalités clés de PullRequest
- Analyse automatisée de la qualité du code : utilise l'IA pour analyser les pull requests à la recherche de bugs et de problèmes de style.
- Détection de vulnérabilités de sécurité : signale les potentiels risques de sécurité dans les modifications de code.
- Intégration aux workflows : se connecte aux dépôts GitHub, GitLab et Bitbucket.
- Critères de revue personnalisables : permettent aux équipes de personnaliser les listes de contrôle et les standards de revue.
Intégrations de PullRequest
PullRequest propose des intégrations natives avec GitHub, GitLab et Bitbucket, et fournit une API pour des intégrations personnalisées.
Pros and Cons
Pros:
- Accès à des réviseurs de code experts validés
- Combinaison de retours d'IA et de vérification manuelle
- Analyses détaillées et rapports sur les pull requests
Cons:
- Pas de prise en charge des plugins IDE en temps réel
- Absence de contrôle granulaire pour l'attribution des revues
Learn more about PullRequest: 10Idéal pour l'examen de grandes bases de code
Qodo
- Plan gratuit + démo gratuite disponible
- À partir de $30/utilisateur/mois (facturé annuellement)

Qodo propose un tableau de bord de revue de code avec des informations issues de l’IA pour les PR et les dépôts. Qodo est une plateforme de revue de code alimentée par l'IA, conçue pour les équipes qui ont besoin d'une analyse automatisée, de suggestions de révision et d'une gestion de la base de code sur plusieurs langages de programmation et types de dépôts.
À qui s'adresse Qodo ?
Qodo convient particulièrement aux équipes de développement en entreprise qui gèrent des bases de code complexes et à grande échelle nécessitant des capacités de révision IA personnalisées.
Pourquoi j’ai choisi Qodo
J'ai choisi Qodo car il gère efficacement les revues de bases de code volumineuses grâce au mapping contextuel piloté par l’IA et à des modèles de revue personnalisables. Je peux explorer d’immenses monorepos, définir des périmètres de revue granulaires et gérer plusieurs langages au sein de projets de développement distribués.
Fonctionnalités clés de Qodo
- Analyse de pull request alimentée par l’IA : Détecte les problèmes potentiels et signale les motifs de code lors des revues.
- Commentaire collaboratif du code : Permet aux équipes d’annoter des lignes et fichiers spécifiques pour une discussion directe.
- Prise en charge multi-langages : Analyse le code écrit dans plusieurs langages au sein d’un même projet.
- Tableau de bord des métriques de qualité du code : Affiche les métriques globales du projet et les tendances de revue dans un tableau de bord visuel.
Intégrations de Qodo
Qodo offre des intégrations natives avec GitHub, GitLab, Bitbucket et Azure DevOps, et propose une API pour des intégrations personnalisées.
Pros and Cons
Pros:
- Prend en charge des architectures de dépôts volumineuses
- Relie la logique de fichiers disparates
- Mise en œuvre de mandats de gouvernance spécifiques
Cons:
- Intègre via des environnements conteneurisés
- Limite les formats de données exportables
Learn more about Qodo:
Autres outils d’IA pour la revue de code
Voici quelques autres options d’outils d’IA pour la revue de code qui n’ont pas été retenues dans ma présélection, mais qui méritent tout de même d’être examinées :
- 11MacroscopeIdéal pour l’approbation autonome des demandes de fusion à faible risque
- 12EllipsisIdéal pour des analyses sur la collaboration d’équipe
- 13SonarQubeLe meilleur pour des métriques de maintenabilité approfondies
- 14Amazon CodeGuruIdéal pour l'alignement avec l’écosystème AWS
Comment j’évalue les outils d’examen de code par IA
Chaque outil de cette liste doit aller au-delà des analyseurs de motifs classiques : je recherche une IA qui comprend réellement le contexte du code et fournit des retours exploitables par les développeurs. Je divise mon évaluation entre les fonctionnalités de base que chaque outil doit posséder, et les facteurs différenciateurs qui distinguent les meilleures options selon les équipes.
Fonctionnalités de base (incontournables pour cette liste)
Lorsque je sélectionne les outils pour ma liste, j’attribue à chacun une note de 0 (fonctionnalité absente) à 5 (excellence sur ce point) pour chaque fonctionnalité clé ci-dessous. Ensuite, je calcule le score total de l’outil en pourcentage. Chaque outil doit atteindre un score minimum total de 65 % pour être retenu.
- Analyse de code pilotée par IA : J’évalue si l’IA va au-delà du linting statique pour comprendre le contexte — par exemple, signaler une condition de concurrence dans du code parallèle, et pas seulement une violation de style.
- Intégration aux plateformes Git : L’outil doit se connecter directement à GitHub, GitLab, Bitbucket ou Azure DevOps pour que les examens soient automatiquement déclenchés lors de nouvelles pull requests.
- Commentaires inline dans la PR : Je privilégie les commentaires ligne à ligne directement dans la pull request, car les retours cachés sur un tableau de bord séparé tendent à être ignorés des développeurs.
- Détection de bugs et de vulnérabilités : Les bons outils repèrent les erreurs de logique et les risques de sécurité, comme la présence de secrets codés en dur ou de motifs d’injection SQL, et pas seulement les problèmes de formatage.
- Suggestions de corrections automatisées : Je vérifie si l’outil propose de véritables correctifs de code à appliquer ou à valider, plutôt que des conseils vagues du type « considérez une refactorisation ».
- Support multi-langages : Les équipes travaillent rarement sur une seule pile technologique : je recherche une couverture solide de langages comme Python, TypeScript, Java, Go et C#.
Une fois la liste d’outils admissibles établie selon ces critères, j’examine ce qui distingue chaque plateforme.
Facteurs différenciateurs (ce qui distingue les éditeurs)
Voici comment je compare les différents éditeurs :
Fonctionnalités remarquables
Je porte une attention particulière à la capacité de l’IA à raisonner sur l’ensemble du dépôt, et pas seulement sur le diff. Avoir une vision globale du code permet à l’outil de signaler qu’un refactoring a cassé une dépendance en aval à trois fichiers de distance. Je recherche aussi les possibilités d’entraînement de règles personnalisées, où les équipes peuvent enseigner leurs propres conventions à l’IA pour qu’elle cesse de proposer des schémas contraires aux choix architecturaux internes. Pour les responsables de l’ingénierie, un tableau de bord d’analytique des revues, qui suit les temps de cycle et la typologie des problèmes récurrents, transforme les données d’examen du code en axes d’amélioration actionnables.
Au-delà des fonctionnalités
La confidentialité des données est le premier point que je vérifie. Vous envoyez du code propriétaire à un modèle d’IA, donc j’examine si l’éditeur propose des politiques de non-rétention, un déploiement sur site, ainsi qu’une documentation claire sur le LLM qui traite votre code. Le modèle de tarification est également important : un prix par développeur peut gonfler sans bruit au sein d’une équipe en croissance, tandis que des modèles par référentiel ou à l’usage peuvent mieux convenir à d’autres types d’organisation. J’évalue aussi comment chaque outil s’intègre aux processus existants : installation en un clic via GitHub App, filtres de sévérité configurables pour éviter d’inonder les développeurs de notifications peu importantes, etc.
Critères de sélection des outils d’IA pour la revue de code
Pour sélectionner les meilleurs outils d’IA pour la revue de code à inclure dans cette liste, j’ai pris en compte les besoins et les difficultés courants des acheteurs, comme la détection automatique des problèmes de qualité du code et la mise en évidence des modifications de code risquées avant le déploiement. J’ai également utilisé le cadre suivant afin de structurer mon évaluation et de la rendre équitable :
Fonctionnalités essentielles (25 % de la note totale)
Pour être incluse dans cette liste, chaque solution devait répondre aux cas d’utilisation courants suivants :
- Analyser le code source pour détecter les problèmes de qualité
- Automatiser les commentaires de revue de code
- Détecter les vulnérabilités de sécurité dans le code
- S’intégrer aux dépôts de code
- Fournir des recommandations concrètes pour améliorer le code
Fonctionnalités supplémentaires distinctives (25 % de la note totale)
Pour départager davantage les concurrents, j’ai également recherché des fonctionnalités uniques, telles que :
- Analyse prédictive des risques liés aux futures modifications du code
- Visualisation des zones sensibles pilotée par l’IA
- Retour automatisé fondé sur les modèles de propriété du code
- Hiérarchisation de la dette du code fondée sur l’apprentissage automatique
- Alertes intelligentes sur l’évolution des tendances de collaboration au sein de l’équipe
Facilité d’utilisation (10 % de la note totale)
Pour évaluer la facilité d’utilisation de chaque système, j’ai pris en compte les éléments suivants :
- Tableau de bord simple et facile à parcourir pour consulter les rapports
- Visualisations permettant de comprendre rapidement les problèmes
- Interface minimaliste avec des notifications ciblées
- Configuration simple avec un nombre minimal d’étapes
- Cohérence entre les expériences sur le web et dans les extensions
Intégration (10 % du score total)
Pour évaluer l’expérience d’intégration de chaque plateforme, j’ai pris en compte les éléments suivants :
- Visites guidées interactives du produit adaptées aux développeurs
- Disponibilité de courtes vidéos de formation
- Modèles pour les flux de travail types des équipes
- Webinaires d’intégration ou sessions de formation en direct
- Chatbot ou assistance en direct pendant la période d’essai
Service client (10 % du score total)
Pour évaluer les services d’assistance client de chaque fournisseur de logiciels, j’ai pris en compte les éléments suivants :
- Système de tickets réactif ou service de discussion en direct
- Documentation technique approfondie
- Disponibilité d’une communauté ou d’un forum de discussion
- Base de connaissances pour le dépannage
- Procédures d’escalade claires pour les problèmes urgents
Rapport qualité-prix (10 % du score total)
Pour évaluer le rapport qualité-prix de chaque plateforme, j’ai pris en compte les éléments suivants :
- Structure tarifaire transparente et prévisible
- Option d’essai gratuit ou de démonstration
- Gamme de niveaux tarifaires adaptée aux différentes tailles d’équipe
- Ensemble de fonctionnalités comparé à celui de concurrents proposés à un prix similaire
- Flexibilité pour augmenter ou réduire l’utilisation selon les besoins
Avis clients (10 % du score total)
Pour me faire une idée de la satisfaction globale des clients, j’ai pris en compte les éléments suivants lors de la lecture des avis clients :
- Retours positifs sur la précision de l’automatisation
- Témoignages faisant état d’un gain de temps lors du processus de revue de code
- Informations sur la qualité de la détection des problèmes de sécurité
- Références à la facilité d’intégration
- Retours sur la stabilité et la fiabilité
Comment choisir des outils d’évaluation de code par IA
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus spécifique de sélection de logiciels, voici une liste de contrôle des facteurs à garder à l’esprit :
| Facteur | Éléments à prendre en compte |
|---|---|
| FacteurÉvolutivité | Éléments à prendre en compteL’outil pourra-t-il gérer la taille actuelle et prévue de vos dépôts, le nombre d’utilisateurs et le volume de code à mesure que votre équipe de développement s’agrandit et ajoute des projets ? |
| FacteurIntégrations | Éléments à prendre en compteSe connecte-t-il nativement à vos plateformes principales telles que GitHub, GitLab, Bitbucket, les outils CI/CD et les systèmes de tickets ? Vérifiez les niveaux d’intégration et la feuille de route à venir. |
| FacteurPersonnalisation | Éléments à prendre en comptePouvez-vous ajuster les règles, les alertes et les critères de revue de code afin de les adapter aux normes de codage et aux seuils de tolérance au risque de votre équipe ? Évitez les produits rigides qui imposent un flux unique. |
| FacteurFacilité d’utilisation | Éléments à prendre en compteDans quelle mesure l’interface utilisateur est-elle intuitive pour les développeurs non spécialisés et les nouveaux membres de l’équipe ? Tenez compte de la rapidité de l’intégration et de la vitesse à laquelle les utilisateurs l’adoptent au quotidien. |
| FacteurMise en œuvre et intégration | Éléments à prendre en compteDe quelles ressources internes ou du fournisseur aurez-vous besoin pour l’installation, la configuration de la sécurité et l’adoption ? Renseignez-vous sur les guides de migration, les modes bac à sable et les scripts d’installation. |
| FacteurCoût | Éléments à prendre en compteAu-delà du tarif affiché, existe-t-il des coûts supplémentaires liés aux utilisateurs, aux dépôts ou aux appels d’API ? Établissez une correspondance entre les dépenses récurrentes et la croissance prévue de l’équipe. |
| FacteurMesures de protection de la sécurité | Éléments à prendre en compteQuelles certifications de sécurité, quels journaux d’audit et quels contrôles d’accès l’outil fournit-il pour protéger le code sensible et les données des développeurs ? |
| FacteurDisponibilité de l’assistance | Éléments à prendre en compteObtiendrez-vous une aide rapide en cas de problème d’intégration ou d’incident urgent lors d’une revue ? Vérifiez les accords de niveau de service en matière de réponse et les délais correspondant à votre niveau d’assistance. |
Que sont les outils d’évaluation de code par IA ?
Les outils d’évaluation de code par IA sont des plateformes spécialisées qui utilisent l’intelligence artificielle pour analyser, évaluer et annoter automatiquement le code source au cours du processus de développement logiciel. Ces outils aident les équipes à détecter les bogues potentiels, à signaler les vulnérabilités de sécurité et à suggérer des améliorations en analysant le code à la recherche de modèles, de risques ou d’écarts par rapport aux normes établies.
Fonctionnalités des outils d’évaluation de code par IA
Lors de la sélection d’outils d’évaluation de code par IA, soyez attentif aux fonctionnalités clés suivantes :
- Analyse automatisée du code : Utilise des algorithmes d’IA pour analyser le code source à la recherche de bogues, de vulnérabilités et de violations des normes de codage avant la fusion ou le déploiement du code.
- Commentaires sur les demandes de fusion : Ajoute automatiquement des commentaires en ligne aux demandes de fusion, en mettant en évidence les problèmes, les modifications suggérées ou les rappels de bonnes pratiques pendant le processus de révision.
- Détection des vulnérabilités de sécurité : Identifie les risques de sécurité connus ou potentiels dans le code et les signale directement aux développeurs afin qu’ils puissent les traiter immédiatement.
- Intégration aux référentiels : Se connecte nativement à des plateformes telles que GitHub, GitLab ou Bitbucket, permettant une révision fluide du code dans votre flux de travail existant.
- Configuration de règles personnalisées : Permet aux équipes de créer ou de modifier des règles afin de refléter des normes de codage, des exigences de conformité ou des préférences propres à l’équipe.
- Évaluation de la qualité du code : Attribue des scores quantitatifs fondés sur l’état général du code, sa maintenabilité et son respect des normes, afin d’aider les équipes à suivre leurs progrès au fil du temps.
- Prédiction des risques liés aux modifications : Utilise l’IA pour signaler les parties de la base de code davantage susceptibles de présenter des problèmes, en fonction des tendances historiques ou de dépendances complexes.
- Notifications en temps réel : Envoie des alertes ou des mises à jour aux développeurs et aux équipes lorsque de nouveaux problèmes ou des commentaires importants sur la révision du code nécessitent une intervention.
- Informations sur l’activité des développeurs : Propose des tableaux de bord ou des rapports résumant la participation aux révisions de code, les tendances en matière de responsabilité et les éventuels goulots d’étranglement du processus.
Avantages des outils d’IA pour la révision du code
La mise en œuvre d’outils d’IA pour la révision du code offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns de ceux dont vous pouvez bénéficier :
- Révisions du code plus rapides : L’analyse automatisée et les suggestions en ligne vous permettent d’accélérer les cycles de révision sans sacrifier la qualité du code.
- Détection précoce des problèmes : L’analyse fondée sur l’IA révèle les bogues, les vulnérabilités et le code à risque avant le déploiement, réduisant ainsi les reprises et les incidents après la mise en production.
- Amélioration de la qualité du code : La surveillance et l’évaluation continues favorisent le respect des bonnes pratiques et des normes de maintenabilité au fil du temps.
- Sensibilisation accrue à la sécurité : La détection des vulnérabilités en temps réel maintient la sécurité au premier plan et aide les équipes à traiter les menaces dès les premières étapes du pipeline.
- Informations exploitables pour les équipes : Les tableaux de bord et les rapports d’analyse donnent aux responsables et aux développeurs une visibilité sur l’état du code, l’activité de révision et les tendances en matière de collaboration.
- Meilleure intégration aux flux de travail : Les connexions directes à votre référentiel et à vos outils CI/CD permettent une utilisation fluide sans nécessiter de changements majeurs dans les processus.
- Accompagnement personnalisé des développeurs : Les retours automatisés et adaptés au contexte aident les développeurs à développer leurs compétences en mettant en évidence les problèmes propres à leur travail et aux normes de leur équipe.
Coûts et tarifs des outils d’IA pour la révision du code
La sélection d’outils d’IA pour la révision du code nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions d’outils d’IA pour la révision du code :
Tableau comparatif des forfaits des outils d’IA pour la révision du code
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Type de forfaitForfait gratuit | Prix moyen$0 | Fonctionnalités courantesAnalyse limitée du code, ensembles de règles de base, assistance de la communauté et intégration à un seul référentiel. |
| Type de forfaitForfait personnel | Prix moyen$5-$20/utilisateur/mois | Fonctionnalités courantesAnalyse complète du code, ensembles de règles personnalisables, contrôles de sécurité de base et intégration à plusieurs référentiels. |
| Type de forfaitForfait professionnel | Prix moyen$20-$40/utilisateur/mois | Fonctionnalités courantesDétection avancée des vulnérabilités, rapports d’équipe, automatisation des flux de travail, assistance prioritaire et journaux d’audit. |
| Type de forfaitForfait entreprise | Prix moyen$40-$100/utilisateur/mois | Fonctionnalités courantesCréation de règles personnalisées, analyse prédictive des risques, prise en charge de l’authentification unique, gestion de compte dédiée et fonctionnalités de conformité. |
FAQ sur les outils de révision de code par IA
Voici quelques réponses aux questions courantes sur les outils de révision de code par IA :
Les outils de révision de code par IA peuvent-ils remplacer les réviseurs humains ?
Non, les outils de révision de code par IA assistent les réviseurs humains, mais ne les remplacent pas. Ils automatisent les vérifications répétitives, détectent les problèmes non repérés et font ressortir des tendances, mais les décisions architecturales reposent toujours sur des développeurs expérimentés. Bien que les grands modèles de langage et les outils open source puissent analyser rapidement des milliers de lignes de code, ils manquent de discernement humain. En définitive, des retours réfléchis et la validation finale nécessitent toujours l’expertise d’un développeur.
Comment les outils de révision de code par IA gèrent-ils les différents langages de programmation ?
La plupart des solutions prennent en charge les langages courants comme Python, JavaScript, Java et C#, mais la couverture varie. Vérifiez toujours la liste des langages pris en charge par un outil et testez sa précision sur votre base de code. De nombreux assistants de programmation par IA utilisent des modèles d’OpenAI ou d’Anthropic pour améliorer leur génération de code dans différentes syntaxes. Les associer à des analyseurs statiques traditionnels garantit le respect des guides de style tout en assurant des vérifications sémantiques plus approfondies.
Les outils de révision de code par IA peuvent-ils être utilisés en toute sécurité avec du code propriétaire ?
Oui, mais uniquement si vous choisissez des outils dotés de contrôles de sécurité robustes, tels que le chiffrement, le déploiement sur site et une gestion granulaire des accès. Examinez attentivement la documentation de sécurité de chaque fournisseur avant d’intégrer du code sensible. Cela est essentiel lorsqu’un logiciel effectue une analyse statique approfondie ou une analyse de sécurité automatisée. Pour une confidentialité maximale, certaines équipes hébergent leurs propres agents IA localement.
Les outils de révision de code par IA fonctionnent-ils avec des dépôts dans le cloud et auto-hébergés ?
Oui, de nombreux outils de révision de code par IA proposent des intégrations pour les dépôts hébergés dans le cloud (GitHub, GitLab.com) comme pour les dépôts auto-hébergés. Toutefois, une configuration supplémentaire peut être nécessaire pour les installations sur site ; confirmez donc la compatibilité à l’avance.
Combien de temps faut-il pour constater les bénéfices d’un outil de révision de code par IA ?
La plupart des équipes constatent des bénéfices dans les jours ou les semaines qui suivent la configuration. L’analyse automatisée et les retours directement dans le code aident les développeurs à repérer les problèmes récurrents et à améliorer rapidement la qualité du code, en particulier lorsque l’outil est intégré tôt dans le flux de travail.