

Les logiciels de gestion des vulnérabilités fondée sur les risques vous aident à identifier, hiérarchiser et corriger les menaces de sécurité en vous concentrant sur les risques réels pour l’entreprise, et pas seulement sur la gravité technique. Si vous en avez assez des listes de vulnérabilités génériques et de la lassitude liée aux alertes, vous avez besoin d’outils qui éliminent le bruit et vous montrent ce qu’il faut corriger en priorité.
Dans ce guide, vous trouverez les meilleures solutions de gestion des vulnérabilités fondée sur les risques pour 2026, sélectionnées pour leur capacité à aider votre équipe à protéger ce qui compte, à suivre l’évolution des menaces et à prendre de meilleures décisions. Profitez d’informations pratiques pour choisir la plateforme adaptée à votre environnement, que vous gériez une infrastructure étendue ou que vous cherchiez à optimiser vos flux de travail.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des logiciels de gestion des vulnérabilités fondée sur les risques
Ce tableau comparatif récapitule les informations tarifaires relatives à ma sélection des meilleurs logiciels de gestion des vulnérabilités fondée sur les risques :
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Meilleur scoring de probabilité d'exploitation réelle | Plan gratuit + démo gratuite | À partir de 29 000 $/an (facturé annuellement) | Website | |
| 2 | Idéal pour l'IA explicable en gestion de l'exposition | Démo gratuite | Tarification sur demande | Website | |
| 3 | Idéal pour la notation des menaces basée sur l'apprentissage automatique | Démo gratuite | Tarification sur demande | Website | |
| 4 | Le meilleur pour l'automatisation de workflows agentiques à grande échelle | Démo gratuite | Tarification sur demande | Website | |
| 5 | Idéal pour des intégrations personnalisables en entreprise | Démo gratuite | Tarification sur demande | Website | |
| 6 | Idéal pour le scoring alimenté par le renseignement sur les menaces | Démo gratuite | Tarification sur demande | Website | |
| 7 | Idéal pour la priorisation de l'exposition pilotée par l'IA | Démo gratuite | Tarification sur demande | Website | |
| 8 | Meilleure vue de tableau de bord unifiée à travers les domaines de risque | Essai gratuit + démo gratuite | Tarification sur demande | Website | |
| 9 | Idéal pour la découverte intégrée des actifs informatiques | Essai gratuit de 30 jours | Tarification sur demande | Website | |
| 10 | Meilleure automatisation pour les données de risque multi-sources | Démo gratuite | Tarification sur demande | Website |


Avis sur les meilleurs logiciels de gestion des vulnérabilités fondée sur les risques
Vous trouverez ci-dessous mes synthèses détaillées des meilleurs logiciels de gestion des vulnérabilités fondée sur les risques qui ont été retenus dans ma sélection. Mes avis présentent en détail les fonctionnalités, les intégrations et les cas d’utilisation les plus adaptés de chaque plateforme afin de vous aider à trouver celle qui vous convient le mieux.
 Meilleur scoring de probabilité d'exploitation réelle
- Plan gratuit + démo gratuite
- À partir de 29 000 $/an (facturé annuellement)
Visit WebsiteCustomer Rating:5/5
Strobes RBVM propose un tableau de bord centralisé des vulnérabilités affichant près de 497 000 résultats au total avec des scores de priorité, conformité SLA, métriques d'exploitabilité et une liste détaillée des vulnérabilités. Strobes RBVM est une plateforme de gestion des vulnérabilités basée sur les risques qui agrège les résultats provenant de l'ensemble de vos outils de scan, applique un score de risque multifactoriel en utilisant les données EPSS et CISA KEV, et orchestre les workflows de remédiation grâce à des intégrations avec vos outils ITSM existants.
À qui s'adresse Strobes RBVM ?
Strobes RBVM convient particulièrement aux équipes SecOps de taille moyenne à grande, chargées de la gestion des vulnérabilités à travers plusieurs scanners et environnements cloud.
Pourquoi j'ai choisi Strobes RBVM
J'ai choisi Strobes RBVM comme l'une des meilleures solutions car son moteur de scoring des risques va au-delà du CVSS statique en combinant la probabilité d'exploitation EPSS avec la correspondance dans le catalogue CISA KEV et la pondération selon la criticité des actifs. Ce que je trouve particulièrement utile, c'est que les scores sont continuellement mis à jour à mesure que les conditions de menace et les contrôles compensatoires évoluent, de sorte que mon équipe ne court pas après des données obsolètes. Cela signifie que nous pouvons justifier la baisse de priorité d'une CVE à CVSS élevé sans exploitation publique au profit d'une vulnérabilité de moindre sévérité activement exploitée dans la nature.
Fonctionnalités clés de Strobes RBVM
- Découverte d'actifs intégrée : Récupère automatiquement les actifs issus du cloud, du code et de l'infrastructure pour une visibilité unifiée.
- Déduplication entre scanners : Agrège et déduplique les résultats issus des scanners SAST, DAST, SCA, conteneurs et infra.
- Gestion automatisée des tickets de remédiation : Transmet directement les vulnérabilités prioritaires aux outils ITSM tels que Jira et ServiceNow.
- Tableaux de bord exécutifs personnalisables : Fournit des indicateurs de sécurité en temps réel comprenant la réduction du backlog, le MTTR et les tendances de résolution.
Intégrations Strobes RBVM
Strobes RBVM propose plus de 120 intégrations natives, dont Jira, ServiceNow, AWS Inspector, Azure Defender, GCP Security Command Center, Qualys, Nessus, Snyk, Checkmarx et Wiz. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Score de risque dynamique actualisé selon l'évolution du contexte de menace
- Agrège les données provenant du cloud, des applications et de l'infrastructure
- Tableaux de bord exécutifs adaptés aux responsables sécurité
Cons:
- Les rapports PDF pour la direction ne sont pas personnalisables
- Aucune quantification intégrée du risque en impact financier
Learn more about Strobes RBVM: Idéal pour l'IA explicable en gestion de l'exposition
- Démo gratuite
- Tarification sur demande

Brinqa propose un tableau de bord Monitor affichant les actifs par statut, niveau de risque et type, ainsi que les vulnérabilités critiques, hautes et moyennes avec des indicateurs de suivi des SLA. Brinqa est une plateforme unifiée de gestion de l'exposition qui ingère des données de vulnérabilité et d'actifs depuis plus de 260 outils de sécurité, applique un scoring des risques piloté par l'IA et orchestre les workflows de remédiation à travers les environnements d'entreprise.
À qui s'adresse Brinqa ?
Brinqa est conçue pour les grandes entreprises gérant des environnements de sécurité complexes et multisources, où les responsables de la sécurité (CISO) et leurs équipes ont besoin d'une visibilité unifiée sur des milliers d'actifs.
Pourquoi j'ai choisi Brinqa
J'ai retenu Brinqa parmi les meilleures solutions car ses modules d'IA Deduplication Agent et AI Attribution Agent ne se contentent pas d'évaluer les risques : ils expliquent précisément pourquoi une vulnérabilité est signalée, retraçant chaque décision jusqu'à la propriété de l'actif et les données d'exploitabilité. Cette capacité d'explication est essentielle pour justifier les priorisations auprès des parties prenantes, au-delà des simples scores CVSS. Les seuils de confiance human-in-the-loop permettent également à mon équipe de valider ou d'outrepasser les décisions de l'IA au cas par cas, ce qui garantit un modèle de risque réaliste.
Fonctionnalités clés de Brinqa
- Cyber Risk Graph unifié : Cartographie les expositions, actifs, identités et contexte métier à partir de toutes les sources intégrées dans une vue unique.
- Automatisation SmartFlows : Permet de concevoir des workflows glisser-déposer pour automatiser l'attribution des remédiations et des notifications.
- Bibliothèque de connecteurs : Inclut plus de 260 intégrations avec des scanners de vulnérabilités, outils ITSM, annuaires, CMDB et services cloud.
- Tableaux de bord de risque personnalisés : Permet de créer des tableaux de bord interactifs et adaptés aux rôles pour visualiser l'état du risque et la progression des remédiations.
Intégrations Brinqa
Brinqa propose plus de 260 intégrations natives, dont Qualys, Rapid7 InsightVM, Tenable, Microsoft Defender for Endpoint, CrowdStrike, Prisma Cloud, Jira, ServiceNow, BitSight et GitHub. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Scoring des risques basé sur l'IA avec logique transparente
- Automatisation des workflows pour la remédiation et les notifications
- Corrèle les vulnérabilités avec le contexte métier des actifs
Cons:
- Ne propose pas d'outils de remédiation prêts à l'emploi
- Nécessite des agents externes pour le scan des endpoints
Learn more about Brinqa: Idéal pour la notation des menaces basée sur l'apprentissage automatique
- Démo gratuite
- Tarification sur demande
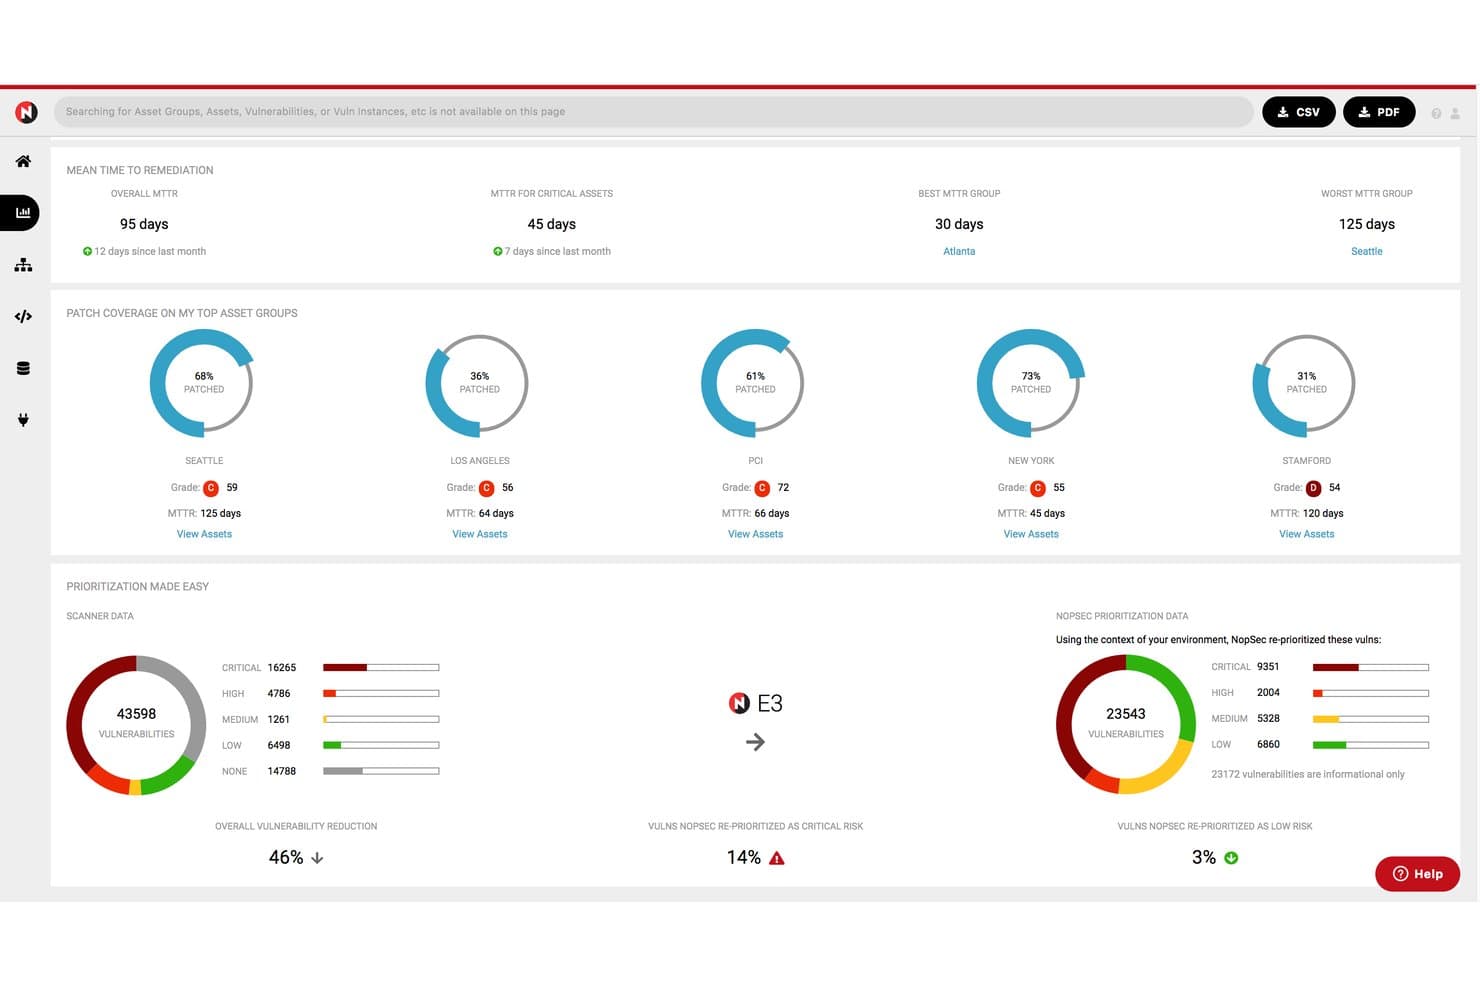
NopSec propose un tableau de bord unifié de gestion du risque de vulnérabilités affichant le délai moyen de remédiation, la couverture des correctifs par groupe d'actifs, et les données de vulnérabilité priorisées avec une réduction globale de 46 % des vulnérabilités. NopSec est une plateforme de gestion des vulnérabilités axée sur le risque qui agrège les données des analyseurs d'infrastructure, cloud et d'applications, applique une évaluation des menaces basée sur l'apprentissage automatique (ML), et orchestre les workflows de remédiation via des intégrations ITSM et le suivi des SLA.
À qui s'adresse NopSec ?
NopSec convient particulièrement aux équipes de sécurité des entreprises de taille moyenne et des grandes entreprises qui souhaitent développer un programme de gestion des vulnérabilités formel et ont besoin d'une priorisation basée sur le ML pour faire le tri dans le bruit généré par les scanners.
Pourquoi ai-je choisi NopSec
J'ai sélectionné NopSec parmi les meilleurs car son moteur de scoring ML breveté va au-delà des pondérations CVSS statiques en prédisant quelles vulnérabilités ont le plus de chances d'être exploitées. J'apprécie particulièrement le module Celebrity Vuln Hunt, qui fournit des alertes en temps réel sur les CVE zero-day et à fort impact à mesure que des schémas d'exploitation active apparaissent. Le simulateur de risque me permet également de modéliser des scénarios hypothétiques pour visualiser comment les décisions de remédiation modifient l'exposition au risque global avant d'engager des ressources.
Principales fonctionnalités de NopSec
- Analyse externe Attack Surface 360 : Découvre et surveille en continu les actifs exposés sur internet pour détecter les expositions non gérées ou nouvelles.
- Intégration ITSM Collaborator : Envoie directement les tickets de vulnérabilité dans des outils de gestion des services informatiques comme Jira pour assurer le suivi des workflows.
- Suite de rapports PowerIntel : Fournit des tableaux de bord personnalisables pour les dirigeants ainsi que des rapports opérationnels détaillés sur les vulnérabilités et la remédiation.
- Validation des mesures compensatoires InControl : Vérifie les contrôles techniques et s'assure que les mesures de sécurité fonctionnent comme prévu.
Intégrations NopSec
NopSec propose des intégrations natives avec des analyseurs de vulnérabilités comme Tenable, Qualys, Rapid7 et CrowdStrike, ainsi qu'avec ServiceNow, Jira et les bases de données de gestion de la configuration. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- La notation ML des menaces prédit les vulnérabilités exploitables
- Tableaux de bord de risque personnalisables pour dirigeants et analystes
- Consolide les données des analyseurs, du cloud et des CMDB
Cons:
- Automatisation en boucle fermée de la correction non disponible
- Ne propose pas d'automatisation native de la correction en boucle fermée
Learn more about NopSec: Le meilleur pour l'automatisation de workflows agentiques à grande échelle
- Démo gratuite
- Tarification sur demande

SAFE Security propose un tableau de bord Top Risks avec des indicateurs de risque agrégés comprenant la probabilité, l'ampleur des pertes et la perte annualisée pour soutenir la gestion des vulnérabilités axée sur les risques. SAFE Security est une plateforme de gestion des risques cybernétiques pilotée par l'IA agentique qui agrège les données de vulnérabilités et d'expositions via plus de 200 intégrations, applique un scoring des risques contextualisé selon l'entreprise et orchestre la remédiation à l'aide de workflows automatisés par IA.
Pour qui SAFE Security est-il le mieux adapté ?
SAFE Security convient particulièrement aux équipes de sécurité en entreprise qui disposent déjà de scanners de vulnérabilités et nécessitent une couche supplémentaire de quantification et d'orchestration des risques.
Pourquoi j'ai choisi SAFE Security
J'ai sélectionné SAFE Security comme l'un des meilleurs, car son moteur de workflow agentique change réellement la façon dont mon équipe gère la réponse aux expositions à grande échelle. Avec plus de 100 modèles de workflows agentiques préconçus, je peux automatiser le routage des tickets, l'attribution des responsabilités et la gestion des exceptions sans avoir à concevoir les playbooks moi-même. La fonction Agentic KEV Response re-priorise également automatiquement les expositions dès qu'une nouvelle KEV CISA est publiée, ce qui évite à mon équipe d'être en panique lors de la découverte d'un zero-day.
Fonctionnalités clés de SAFE Security
- Inventaire unifié des expositions : Agrège les données de vulnérabilité et d'actifs provenant de plus de 200 intégrations de sécurité et d'infrastructure.
- Moteur de scoring basé sur le risque : Applique des scores de risque dynamiques en se basant sur l'exploitabilité, les renseignements sur les menaces en temps réel et le contexte business.
- Validation des expositions : Simule les chemins d'attaque et vérifie quelles vulnérabilités sont exploitables dans votre environnement.
- Tableaux de bord liés à la conformité : Fournit des rapports conformes aux standards NIST, ISO 27001, CIS et PCI DSS.
Intégrations SAFE Security
SAFE Security propose plus de 150 intégrations natives, dont Tenable Vulnerability Management, Qualys VMDR, Rapid7 InsightVM, CrowdStrike Falcon, Wiz, ServiceNow, Jira, Okta, Microsoft Entra ID et GitHub. Une API est également disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Workflows agentiques automatisant les tâches de remédiation à grande échelle
- Quantification du risque financier basée sur le modèle FAIR
- Scoring des risques personnalisé, au-delà du CVSS ou des standards éditeurs
Cons:
- Nécessite des scanners tiers pour l'ingestion des vulnérabilités
- Ne dispose pas de capacités de scan intégrées
Learn more about SAFE Security: Idéal pour des intégrations personnalisables en entreprise
- Démo gratuite
- Tarification sur demande

Nucleus Security propose des tableaux de bord personnalisables basés sur les risques affichant les notes de risque totales, le nombre d’actifs, l’âge moyen des vulnérabilités, le pourcentage d’anomalies en retard et des indicateurs de conformité aux SLA. Nucleus Security est une plateforme de gestion des vulnérabilités basée sur les risques qui agrège les résultats de plus de 176 outils de sécurité, les corrèle avec le renseignement sur les menaces et le contexte des actifs, puis priorise les vulnérabilités à corriger.
À qui s’adresse Nucleus Security ?
Nucleus Security convient aux équipes de sécurité d’entreprise qui gèrent des environnements complexes à multiples scanners et qui ont besoin d’une plateforme centralisée pour l’agrégation, la priorisation et le suivi des remédiations des vulnérabilités.
Pourquoi j’ai choisi Nucleus Security
J’ai choisi Nucleus Security car son framework FlexConnect permet à mon équipe d’importer des résultats depuis pratiquement n’importe quelle source de données personnalisée, et pas seulement les plus de 176 connecteurs natifs déjà intégrés à la plateforme. Cela est essentiel lorsque notre environnement comprend des outils hérités ou des scanners internes que la plupart des plateformes RBVM n’abordent pas. J’apprécie aussi la déduplication automatique des actifs sur toutes ces sources, afin que mes scores de risque ne soient pas surévalués par des résultats en double issus de scanners qui se chevauchent.
Fonctionnalités clés de Nucleus Security
- Notation de risque personnalisée : Créez des scores de risque dynamiques en intégrant des données sur l’exploitabilité, la criticité des actifs et le contexte métier.
- Flux de renseignement sur les menaces : Intégrez des flux temps réel sur les exploits et menaces, incluant CISA KEV et EPSS, afin d’informer la priorisation.
- Automatisation du workflow de remédiation : Assignez, suivez et gérez les tickets de remédiation via des intégrations bidirectionnelles avec Jira et ServiceNow.
- Rapports de conformité POA&M : Générez des rapports de niveau direction, opérationnel et audit prêts à l’emploi, axés sur les exigences fédérales et les SLA de remédiation.
Intégrations de Nucleus Security
Nucleus Security propose plus de 176 intégrations natives, y compris Tenable, Qualys, Rapid7, AWS Inspector, ServiceNow, Jira, Mandiant Advantage, Aqua, CrowdStrike, Microsoft Defender for Endpoint et Splunk. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Se connecte à plus de 170 outils de sécurité
- Prend en charge la déduplication détaillée des actifs et des vulnérabilités
- Permet la création de formules personnalisées de notation de risque
Cons:
- La personnalisation des rapports nécessite une configuration administrateur
- Automatisation minimale de la validation des correctifs intégrée
Learn more about Nucleus Security: Idéal pour le scoring alimenté par le renseignement sur les menaces
- Démo gratuite
- Tarification sur demande
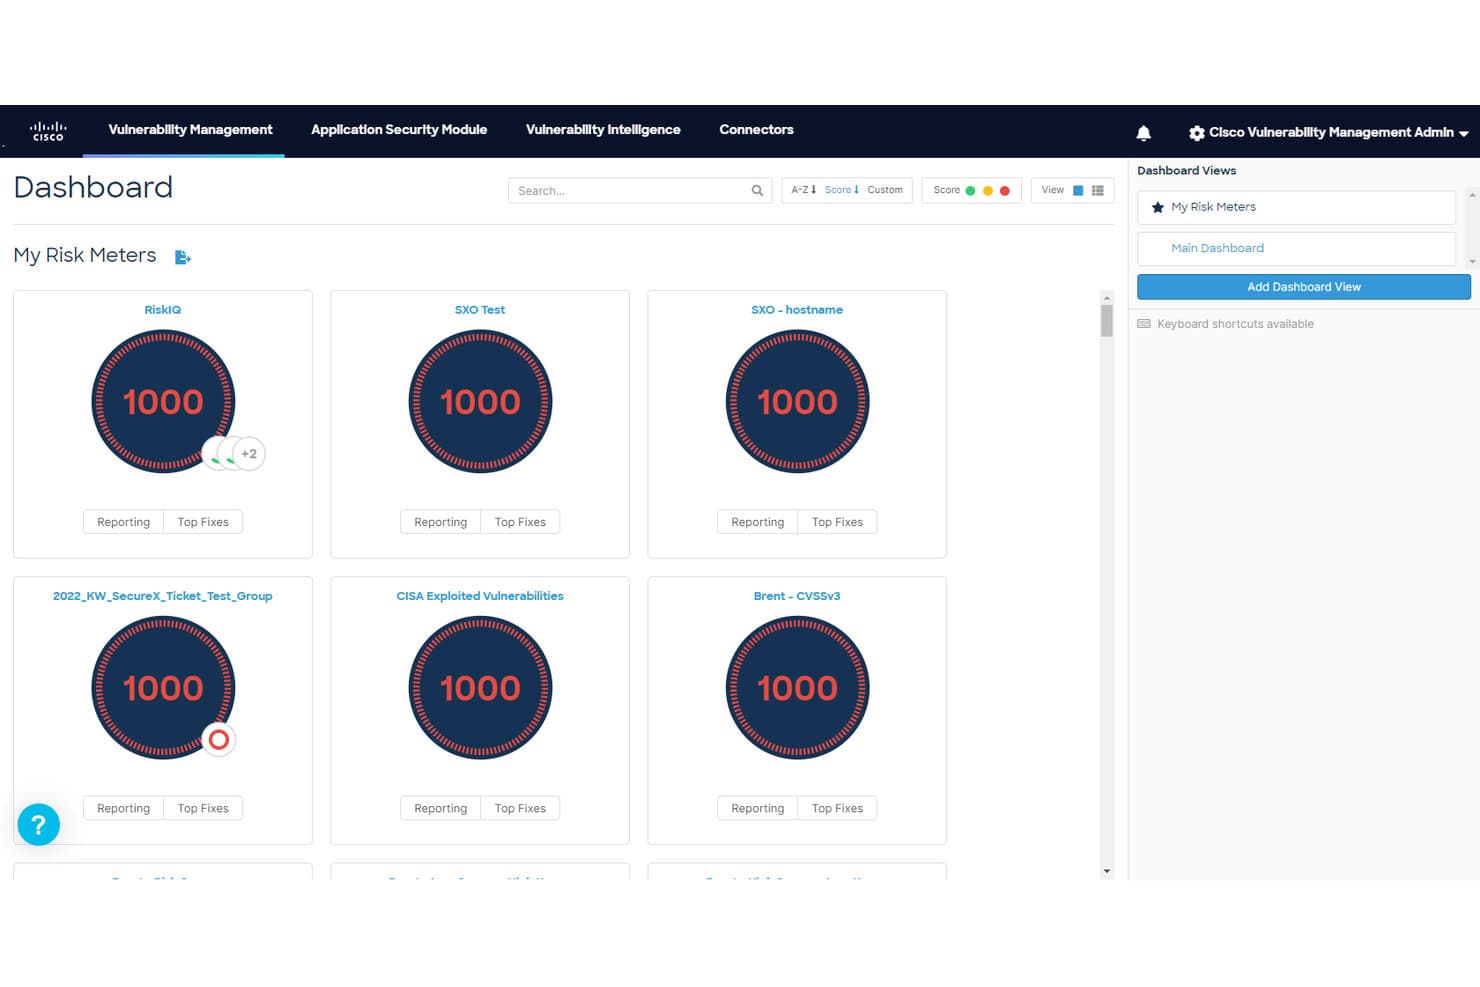
Cisco Vulnerability Management propose un tableau de bord Risk Meter qui affiche plusieurs groupes d'actifs, chacun noté à 1000, avec des actions Reporting et Top Fixes disponibles pour chaque groupe. Cisco Vulnerability Management est une plateforme de gestion des vulnérabilités basée sur le cloud (SaaS) qui utilise la science des données prédictive et plus de 19 flux de renseignements sur les menaces pour évaluer et prioriser les CVE selon leur exploitabilité réelle et la criticité des actifs.
À qui s'adresse Cisco Vulnerability Management ?
Cet outil convient particulièrement aux équipes de sécurité des grandes entreprises qui gèrent des environnements complexes où l’infrastructure Cisco occupe déjà une place centrale dans la pile technologique.
Pourquoi ai-je choisi Cisco Vulnerability Management
J'ai choisi Cisco Vulnerability Management pour son modèle de notation qui anticipe la militarisation des vulnérabilités au lieu de seulement la signaler. Grâce à plus de 19 flux de renseignements sur les menaces et à l'intégration des données zero-day de Cisco Talos, la plateforme prédit la probabilité d’exploitation avec jusqu'à 94 % de précision. Cela permet à mon équipe d’agir sur ce qui risque le plus d'être exploité en premier, au lieu de se contenter des vulnérabilités les mieux notées selon le CVSS.
Fonctionnalités clés de Cisco Vulnerability Management
- Risk Meters : Visualisez le risque de vulnérabilité à travers divers groupes d’actifs et environnements grâce à des tableaux de bord dynamiques.
- Top Fix Groups : Identifiez les ensembles de vulnérabilités à corriger en priorité afin de réduire le risque de manière optimale.
- Intégration bi-directionnelle avec les outils de ticketing : Synchronisez les tickets de remédiation avec les outils ITSM pour suivre l'avancement et les attributions.
- Étalonnage avec vos pairs : Comparez vos scores de risque à ceux d’autres organisations de votre secteur à l’aide d’outils de reporting intégrés.
Intégrations Cisco Vulnerability Management
Cisco Vulnerability Management propose des intégrations natives avec Cisco Secure Endpoint, Cisco Talos, Cisco XDR, les principaux scanners de vulnérabilités comme Tenable et Qualys, ainsi que les principaux outils ITSM tels que ServiceNow et Jira. Une API est également disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Regroupement d'actifs avec tableaux de bord Risk Meter dynamiques
- Notation prédictive de l'exploitabilité à partir de données de menaces réelles
- SLA fondés sur des preuves pour le suivi de la remédiation
Cons:
- Ne prend en charge que les findings de vulnérabilités CVE
- Pas de notation de risque personnalisée sur les vulnérabilités
Learn more about Cisco Vulnerability Management: Idéal pour la priorisation de l'exposition pilotée par l'IA
- Démo gratuite
- Tarification sur demande
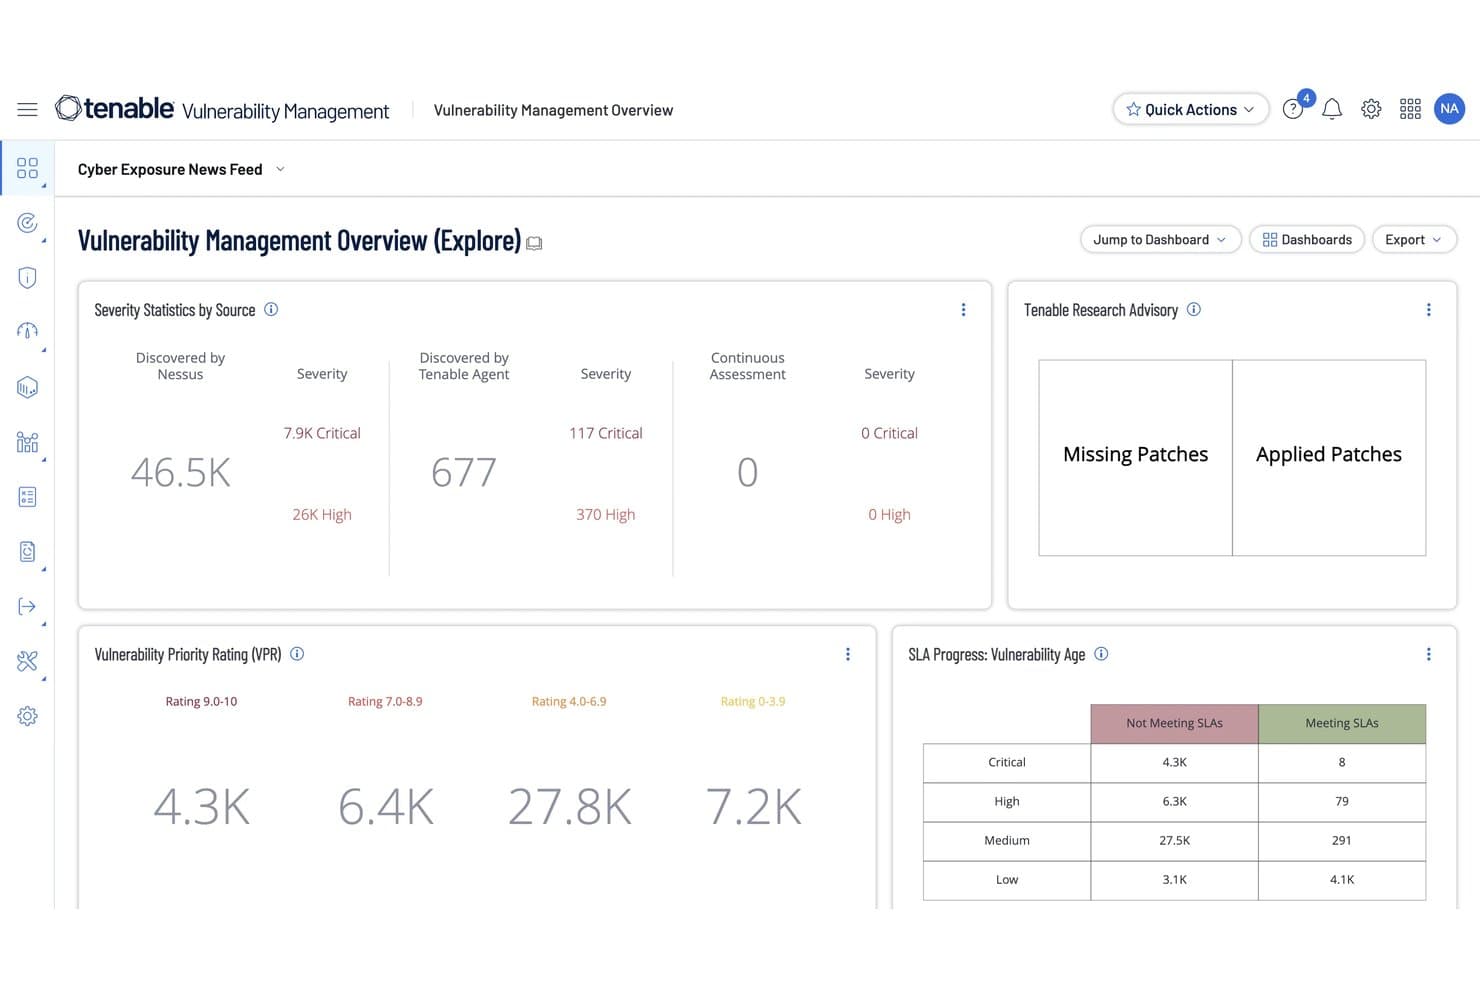
Tenable Vulnerability Management offre un tableau de bord de synthèse basé sur les risques affichant les statistiques de gravité, les notations de priorité des vulnérabilités, la progression des SLA et des données de conseil sur les correctifs. Tenable Vulnerability Management est une plateforme de gestion des vulnérabilités basée sur le cloud et axée sur les risques, qui combine la découverte continue des actifs, l'évaluation des vulnérabilités pilotée par l'IA, la corrélation des renseignements sur les menaces et l'orchestration des workflows de remédiation dans les environnements hybrides, cloud et OT.
Pour qui Tenable Vulnerability Management est-il le mieux adapté ?
Il convient particulièrement aux équipes de sécurité d'entreprise et aux responsables SecOps gérant de grands environnements complexes sur des infrastructures cloud, sur site et OT.
Pourquoi ai-je choisi Tenable Vulnerability Management
J'ai sélectionné Tenable Vulnerability Management parmi les meilleurs car son système de notation des priorités de vulnérabilité (VPR) change fondamentalement la façon dont mon équipe trie les CVE. Contrairement aux scores CVSS bruts, le VPR prend en compte en temps réel les signaux d'exploitation active, les associations avec des ransomwares et la criticité des actifs, de sorte que mon équipe ne court pas après des risques théoriques. La couche Hexa AI va encore plus loin. Elle ne se contente pas de révéler l'exposition ; elle agit dessus, en exécutant des étapes de remédiation dans les limites que mon équipe définit.
Principales fonctionnalités de Tenable Vulnerability Management
- Découverte continue des actifs : Identifie automatiquement les actifs connus et inconnus dans les environnements cloud, sur site et OT.
- Gestion des tickets bidirectionnelle : S'intègre aux outils ITSM comme ServiceNow et Jira pour synchroniser et gérer les tickets de remédiation.
- Intégration PCI ASV : Prend en charge l'analyse PCI DSS et les exigences d'attestation dans le cadre de la gestion courante des vulnérabilités.
- Add-on de gestion automatisée des correctifs : Permet des workflows de remédiation automatisés avec des SLA configurables et des garde-fous de sécurité.
Intégrations Tenable Vulnerability Management
Tenable Vulnerability Management propose des intégrations natives avec ServiceNow, Splunk et Jira. Il se connecte nativement à d'autres solutions Tenable couvrant le cloud, les applications web, l'OT et la sécurité des identités. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Notation des priorités de vulnérabilités pilotée par l'IA
- Découverte continue des actifs dans les environnements hybrides
- Remédiation automatisée avec validation en boucle fermée
Cons:
- Add-on limité pour la correction automatisée
- Ne propose pas de scannage réseau sans agent
Learn more about Tenable Vulnerability Management: Meilleure vue de tableau de bord unifiée à travers les domaines de risque
- Essai gratuit + démo gratuite
- Tarification sur demande
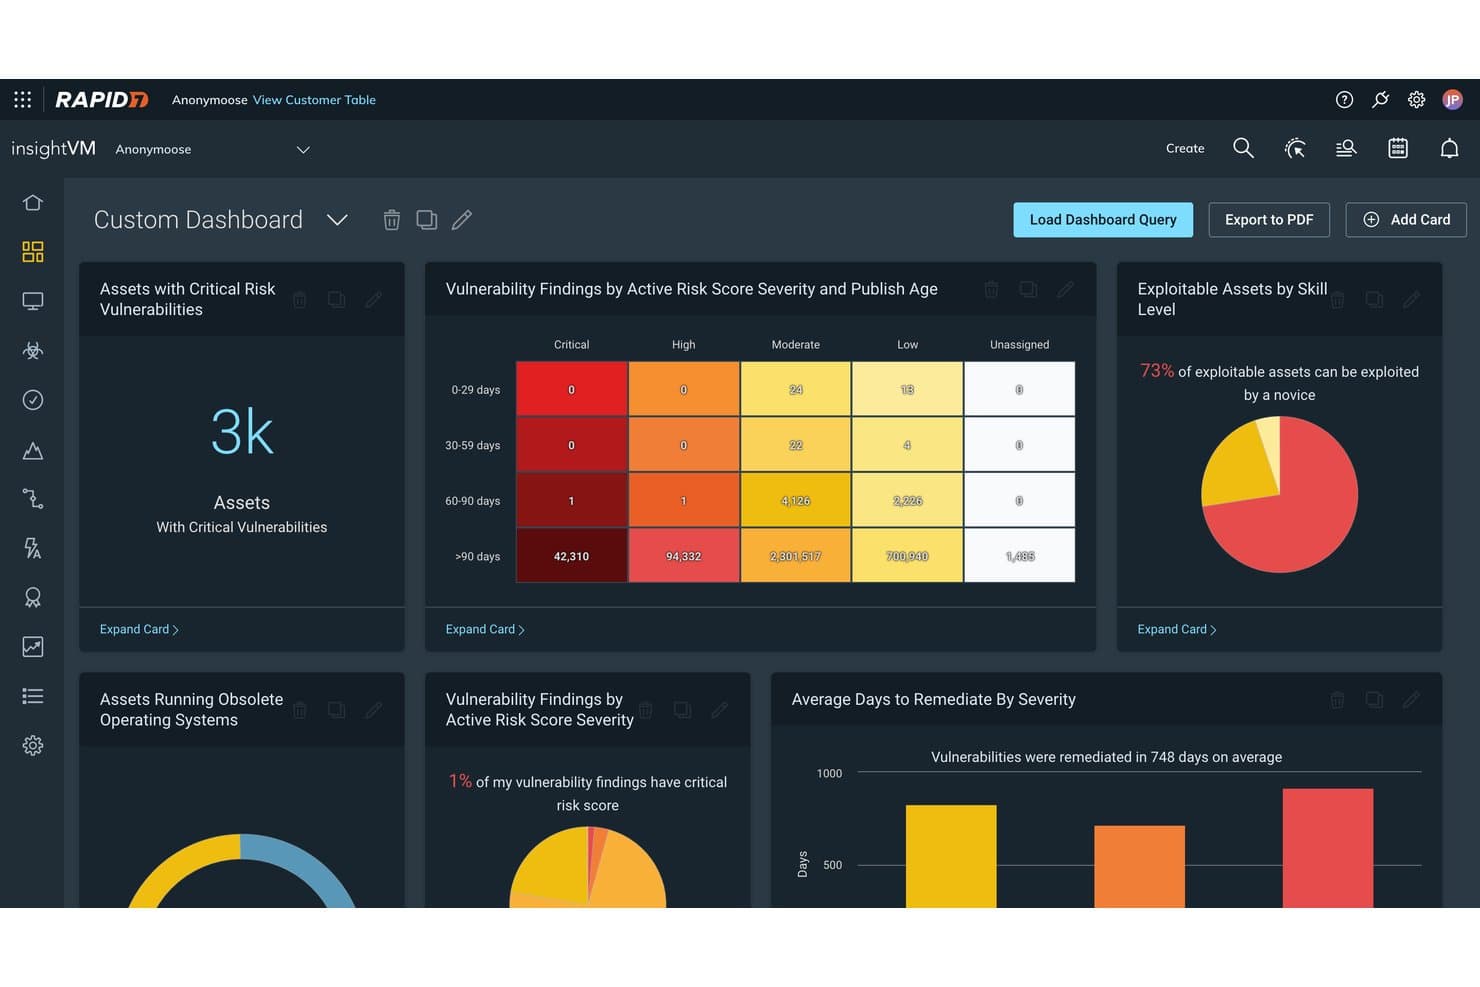
Rapid7 InsightVM propose un tableau de bord personnalisé affichant les principales vulnérabilités découvertes, les actifs exploitables par niveau de compétence et le nombre moyen de jours de remédiation par gravité. Rapid7 InsightVM est une plateforme de gestion des vulnérabilités basée sur les risques qui combine l'analyse basée sur des agents et sur le réseau, le scoring dynamique des risques, ainsi que l'orchestration des workflows de remédiation à travers des environnements hybrides, cloud et sur site.
À qui s'adresse Rapid7 InsightVM ?
InsightVM convient particulièrement aux équipes de sécurité d'entreprise qui gèrent des environnements hybrides complexes et doivent coordonner la remédiation des vulnérabilités entre les fonctions sécurité et IT.
Pourquoi j'ai choisi Rapid7 InsightVM
J'ai choisi Rapid7 InsightVM comme l'un des meilleurs car son tableau de bord en temps réel tient réellement la promesse d'une vue unifiée, regroupant les données de vulnérabilités, la criticité des actifs et les scores de risque actifs dans un seul panneau pour les environnements sur site, cloud et conteneurisés. Ce que j'apprécie particulièrement, c'est l'Executive Risk View, qui présente la posture de risque et la progression des SLA dans un format exploitable lors de réunions de direction, sans besoin de préparation supplémentaire. Ajoutez la couche de suivi des objectifs et des SLA, et je peux suivre les engagements de remédiation sans changer d'outil ni de contexte.
Fonctionnalités clés de Rapid7 InsightVM
- Automatisation des workflows de remédiation : Créez, assignez et suivez les tâches de remédiation intégrées à Jira et ServiceNow.
- Étiquetage dynamique des actifs : Regroupez et priorisez automatiquement les actifs selon la criticité, l'environnement ou le responsable.
- Analyse basée sur des agents et sur le réseau : Analysez les environnements sur site et cloud via des agents légers ou des méthodes réseau.
- Intégration de la veille sur les menaces : Intégrez des données d'exploitation et de malwares en temps réel pour orienter la priorisation des vulnérabilités.
Intégrations Rapid7 InsightVM
Rapid7 InsightVM propose des intégrations natives avec Jira, ServiceNow, Microsoft SCCM, Ivanti et s'intègre également nativement avec d'autres produits Rapid7 comme InsightConnect et InsightIDR. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Executive Risk View pour des rapports au niveau de la direction
- Étiquetage et priorisation dynamique des actifs
- Projets de remédiation avec suivi des SLA
Cons:
- Agrégation limitée des données des scanners tiers
- Pas de suivi natif de la posture de sécurité cloud
Learn more about Rapid7 InsightVM: Idéal pour la découverte intégrée des actifs informatiques
- Essai gratuit de 30 jours
- Tarification sur demande
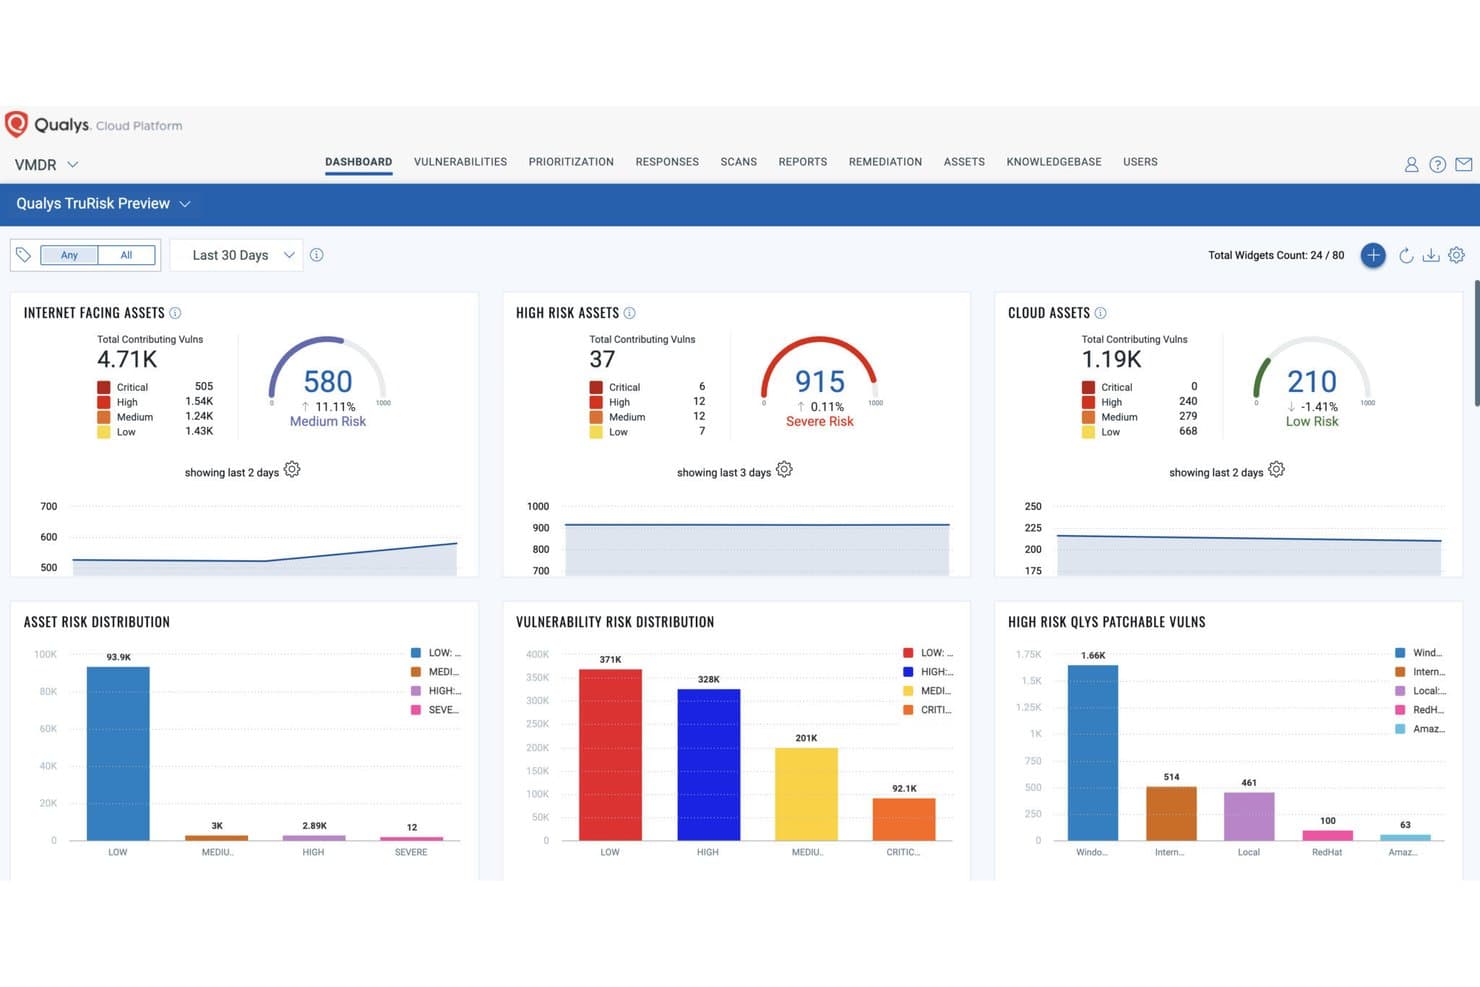
Qualys VMDR propose un tableau de bord TruRisk affichant des métriques de vulnérabilité basées sur le risque pour les actifs exposés à Internet, à haut risque et cloud, avec des graphiques de répartition. Qualys VMDR est une plateforme cloud de gestion des vulnérabilités qui consolide la découverte d’actifs, la hiérarchisation des risques basée sur le score TruRisk, la corrélation avec le renseignement sur les menaces et l’orchestration de la correction des failles par correctifs dans une solution unifiée pilotée par agent.
À qui s’adresse Qualys VMDR ?
Qualys VMDR convient particulièrement aux équipes de sécurité des entreprises gérant de vastes environnements hybrides complexes mêlant cloud, infrastructures sur site et OT/IoT.
Pourquoi j’ai choisi Qualys VMDR
J’ai sélectionné Qualys VMDR parmi les meilleurs grâce à sa découverte d’actifs intégrée qui va au-delà des analyses programmées. Les capteurs d’analyse passive détectent les actifs inconnus dès leur connexion au réseau, et les agents cloud fournissent une visibilité en 2 secondes sur les appareils sur site, cloud, OT et IoT sans nécessiter d’accès au réseau. Cet inventaire en temps réel alimente directement le score TruRisk, chaque nouvel actif dans mon environnement étant ainsi immédiatement évalué pour les risques sans attendre le prochain cycle de scan.
Principales fonctionnalités de Qualys VMDR
- Score TruRisk : Attribue des scores de risque dynamiques et contextuels reflétant l’exploitabilité, le renseignement sur les menaces et la criticité des actifs.
- Cartographie MITRE ATT&CK : Aligne les vulnérabilités sur les techniques et tactiques des attaquants via le référentiel MITRE ATT&CK.
- Gestion des correctifs intégrée : Permet des actions de remédiation ciblées directement depuis les tableaux de bord de risque avec Qualys Patch Management.
- Intégration ITSM bidirectionnelle : Se connecte à ServiceNow et Jira pour l’automatisation de la gestion des tickets et le suivi des workflows de remédiation.
Intégrations de Qualys VMDR
Qualys VMDR propose des intégrations natives avec ServiceNow, Jira (Cloud et sur site) et AWS EC2. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Découverte d’actifs en temps réel grâce aux capteurs passifs
- Score TruRisk dynamique pour chaque vulnérabilité
- Correction intégrée via le tableau de bord des risques
Cons:
- Intégration d’analyse de code non incluse
- Nécessite le déploiement d’un agent dédié
Learn more about Qualys VMDR: Meilleure automatisation pour les données de risque multi-sources
- Démo gratuite
- Tarification sur demande
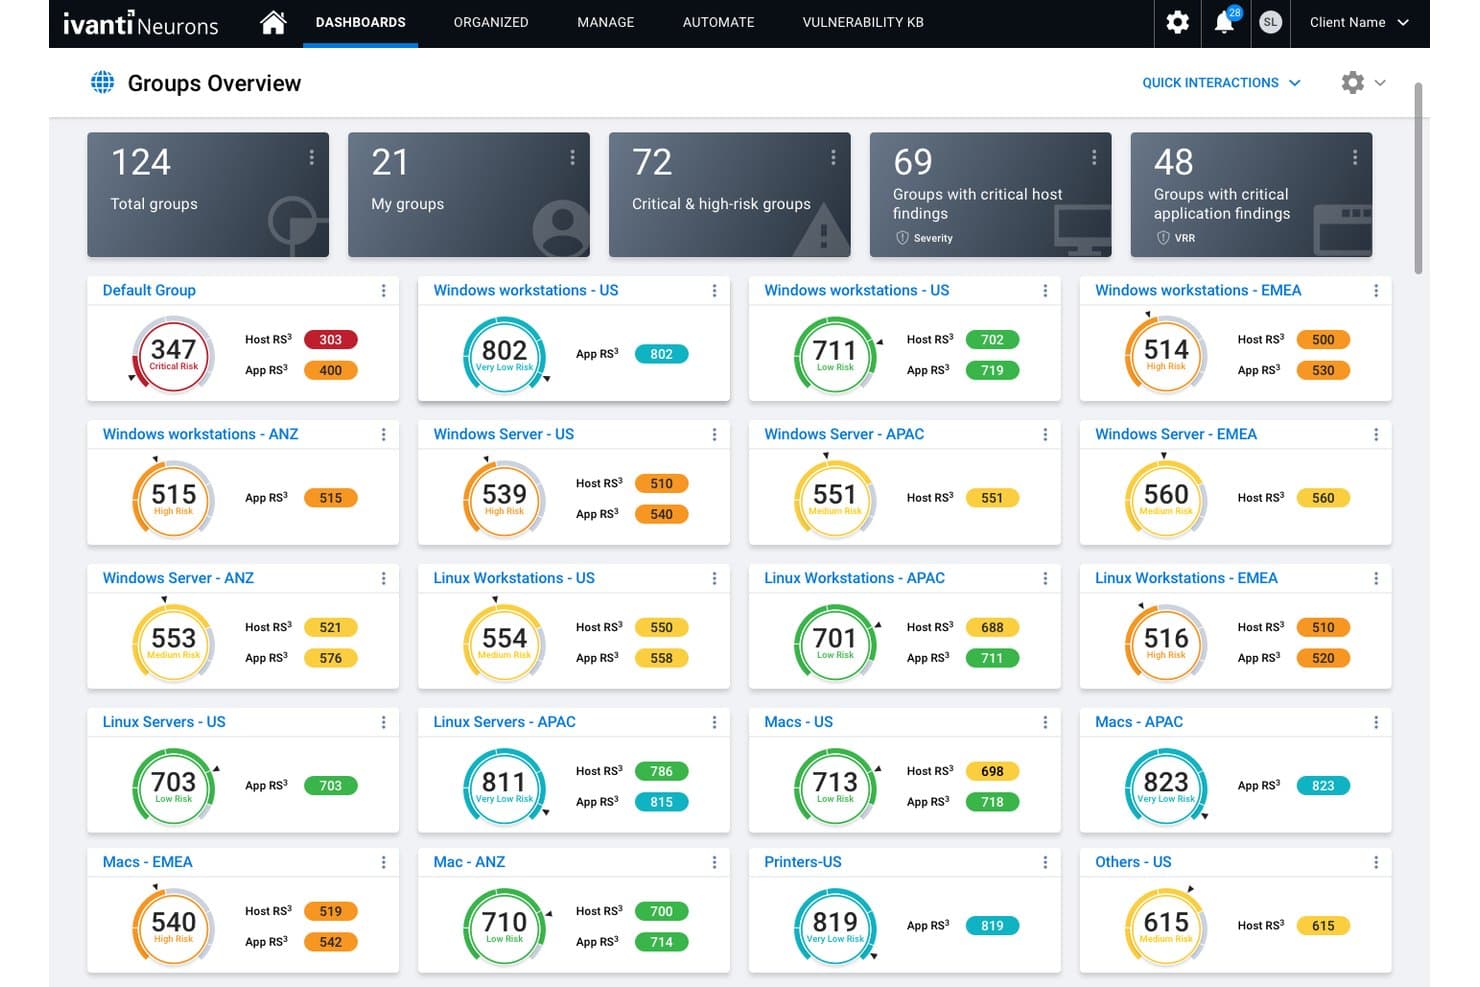
Ivanti Neurons for RBVM propose un tableau de bord d'aperçu des groupes affichant les scores de risque, les résultats d'hôtes et les résultats d'applications couvrant 124 groupes de dispositifs dans le monde entier. Ivanti Neurons for RBVM est une plateforme SaaS de gestion des vulnérabilités fondée sur les risques, qui intègre des données issues de plus de 100 sources, applique un système d'évaluation des risques propriétaire et orchestre les flux de travail de remédiation à travers des outils de gestion des services informatiques et de gestion des correctifs.
Pour qui Ivanti Neurons for RBVM est-il le mieux adapté ?
C'est une solution particulièrement adaptée aux grandes équipes de sécurité des entreprises qui gèrent des données de vulnérabilité dans des environnements complexes et multi-scanners, et qui ont besoin d'une centralisation de la priorisation des risques et du suivi de la remédiation.
Pourquoi j'ai choisi Ivanti Neurons for RBVM
J'ai inclus Ivanti Neurons for RBVM dans ma sélection car il agrège les informations issues de plus de 100 sources de vulnérabilités et effectue automatiquement la corrélation des résultats avec les renseignements sur les menaces, la criticité des actifs et la disponibilité des exploits. Cette corrélation alimente le 'Vulnerability Risk Rating' (VRR), un score propriétaire qui remplace le score CVSS brut par un contexte lié aux ransomwares et aux exploits actifs. L'automatisation des playbooks gère ensuite l'attribution des SLA et les alertes de remédiation sans tri manuel.
Fonctionnalités clés d'Ivanti Neurons for RBVM
- Scorage organisationnel RS³ : Quantifie et visualise la posture de risque de l'ensemble de l'organisation pour permettre le suivi de l'évolution des niveaux de risque au fil du temps.
- Contrôles d'accès basés sur les rôles : Permet de définir les rôles utilisateurs pour un accès granulaire aux données de risques, tableaux de bord et flux de travail.
- Vues système basées sur les menaces : Met en lumière les expositions critiques liées à des menaces prioritaires telles que les ransomwares ou les exploits connus.
- Tableaux de bord exécutif et ransomware : Propose des tableaux de bord préconfigurés offrant une visibilité pour les directions et des rapports axés sur l'exposition aux ransomwares.
Intégrations d'Ivanti Neurons for RBVM
Ivanti Neurons for RBVM propose des intégrations natives avec Ivanti Neurons for ITSM, Ivanti Neurons for Patch Management et Snyk, et prend en charge l'intégration des données issues de plus de 100 sources de vulnérabilités via API, fichier plat ou XML. Une API est également disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Corrèle les vulnérabilités issues de plus de 100 sources de données
- Inclut la cartographie des menaces centrée sur les ransomwares
- Attribution automatisée des SLA et routage des flux de travail
Cons:
- Absence de validation automatique intégrée des correctifs
- Nécessite une configuration manuelle des playbooks personnalisés
Learn more about Ivanti Neurons for RBVM:
Autres logiciels de gestion des vulnérabilités fondée sur les risques
Voici quelques autres solutions de gestion des vulnérabilités fondée sur les risques qui n’ont pas été retenues dans ma sélection, mais qui méritent tout de même d’être examinées :
- 11SeemplicityIdéal pour l’orientation des tâches de remédiation alimentée par l’IA
- 12HackuityIdéal pour consolider les outils de gestion des vulnérabilités
- 13Tripwire IP360Meilleure détection de vulnérabilités basée sur le réseau
- 14EdgescanMeilleure couverture des actifs externes et internes
- 15CrowdStrike Falcon Exposure ManagementIdéal pour l'intégration de suites de détection des menaces
- 16Hive ProMeilleure visualisation prédictive des chemins d'attaque
- 17Arctic Wolf Aurora Exposure ManagementIdéal pour une réduction proactive et gérée des risques
- 18ArmorCodeIdéal pour la surveillance unifiée de la posture de sécurité
Comment j'évalue les logiciels de gestion des vulnérabilités basés sur le risque
Je divise mon évaluation en exigences de base — comme la hiérarchisation des risques tenant compte du contexte et l'acheminement des tickets ITSM — et les éléments différenciateurs qui distinguent les bons outils de ceux réellement utiles.
Fonctionnalités principales (Critères indispensables pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j’évalue chacun sur une échelle de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité principale ci-dessous. Ensuite, je calcule le score total de l'outil en pourcentage. Chaque outil doit atteindre un score total minimum de 65% pour être pris en considération.
- Priorisation basée sur le risque : J'évalue si l’outil note les vulnérabilités en fonction de l'exploitabilité, de l’intelligence sur les menaces et de la valeur des actifs, plutôt que de simples chiffres CVSS bruts.
- Agrégation des données de vulnérabilité : La plateforme doit intégrer les résultats de plusieurs scanners comme Tenable, Qualys ou Rapid7 et les normaliser en une vue unique.
- Enrichissement du contexte des actifs : Je recherche une intégration CMDB et un étiquetage selon le contexte métier, afin que les notes de risque reflètent la propriété des actifs, la sensibilité des données et la criticité.
- Intégration de l’intelligence sur les menaces : Les flux en temps réel comme EPSS, CISA KEV et les associations avec les ransomwares doivent influer activement sur la manière dont les vulnérabilités sont notées et mises en avant.
- Orchestration des workflows de remédiation : Je vérifie la synchronisation bidirectionnelle avec des outils comme Jira ou ServiceNow, ainsi que le suivi des SLA et l’attribution automatique des tickets.
- Rapports sur les risques et tableaux de bord : Les tableaux de bord doivent offrir des vues selon les rôles afin que les analystes voient le détail opérationnel et que les RSSI puissent suivre les tendances des risques et la progression de la remédiation.
Une fois que j’ai une liste d’outils répondant aux critères, j’examine ce qui distingue chaque plateforme.
Facteurs différenciants (Ce qui distingue les éditeurs)
Voici comment je compare et contraste les différents éditeurs :
Fonctionnalités remarquables
L’analyse du chemin d’attaque est un vrai élément différenciateur. Je recherche des outils qui cartographient la manière dont les vulnérabilités se combinent sur différents actifs pour atteindre des systèmes clés. Cela vous aide à corriger les points d’étranglement au lieu de courir après des CVE isolées. La pondération selon le contexte métier est tout aussi importante. Taguer les actifs selon la sensibilité des données ou le périmètre de conformité garantit que les scores de risque reflètent l’impact réel sur l’organisation. J’évalue aussi les rapports de risques à destination des dirigeants, où les plateformes traduisent les résultats techniques en termes financiers qu’un RSSI peut présenter au conseil.
Au-delà des fonctionnalités
L’intégration des scanners et des sources de données est essentielle. Je vérifie si une plateforme fonctionne avec vos scanners actuels et permet la création de tickets dans des outils comme Jira ou ServiceNow, sans vous obliger à tout changer. La transparence dans la hiérarchisation des risques compte aussi : je cherche des pistes d’audit expliquant pourquoi une CVE a été priorisée, pour que vous puissiez justifier vos décisions de correction lors d’audits. Le modèle de déploiement est également à évaluer, surtout si vous travaillez dans des secteurs réglementés où les offres cloud-only SaaS ne sont pas acceptées.
Comment choisir un logiciel de gestion des vulnérabilités fondée sur les risques
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus unique de sélection d’un logiciel, voici une liste de contrôle des facteurs à prendre en compte :
| Facteur | Points à prendre en compte |
|---|---|
| FacteurÉvolutivité | Points à prendre en compteLa plateforme peut-elle prendre en charge le volume actuel de vos actifs et s’adapter à votre croissance ? Tenez compte des scénarios d’expansion internationale ou de fusions-acquisitions. |
| FacteurIntégrations | Points à prendre en compteIngère-t-elle les données provenant de vos scanners, de vos fournisseurs de services cloud et de vos outils ITSM sans nécessiter de solutions de contournement importantes ? |
| FacteurPersonnalisation | Points à prendre en comptePouvez-vous ajuster la notation des risques, les tableaux de bord ou les flux de travail pour les adapter aux politiques ou aux structures de reporting de l’entreprise ? |
| FacteurFacilité d’utilisation | Points à prendre en compteL’interface utilisateur est-elle intuitive pour les professionnels comme pour les cadres dirigeants ? Votre équipe l’adoptera-t-elle réellement rapidement ? |
| FacteurMise en œuvre et intégration | Points à prendre en compteQuel est le délai habituel avant l’obtention de résultats ? Renseignez-vous sur les modèles de déploiement, les délais d’intégration et l’assistance à la migration. |
| FacteurCoût | Points à prendre en compteComment la tarification s’aligne-t-elle sur le nombre d’utilisateurs et le volume d’actifs prévus ? Comprenez les éléments déclencheurs de la licence. |
| FacteurMesures de protection de la sécurité | Points à prendre en compteLe fournisseur respecte-t-il vos normes de protection des données pour les données sensibles relatives aux vulnérabilités et aux actifs ? |
| FacteurExigences de conformité | Points à prendre en compteLa solution peut-elle prendre en charge les audits et contribuer à documenter le respect de référentiels tels que PCI DSS, HIPAA ou NIST ? |
Qu’est-ce qu’un logiciel de gestion des vulnérabilités fondée sur les risques ?
Un logiciel de gestion des vulnérabilités fondée sur les risques est une plateforme de sécurité qui hiérarchise les vulnérabilités en fonction des risques réels, et pas seulement de leur gravité technique. Il combine les données provenant de plusieurs scanners, le contexte des actifs et les renseignements sur les menaces afin de mettre en évidence les problèmes à traiter en priorité, ce qui aide les équipes de sécurité à se concentrer sur les éléments les plus importants pour le profil de risque de leur organisation.
Fonctionnalités des logiciels de gestion des vulnérabilités fondée sur les risques
Lors de la sélection d’un logiciel de gestion des vulnérabilités fondée sur les risques, surveillez les fonctionnalités clés suivantes :
- Priorisation fondée sur les risques : utilise l’exploitabilité, l’impact sur l’entreprise et les données réelles sur les menaces pour classer les vulnérabilités selon le risque véritable pour l’organisation, et pas seulement selon les scores de gravité.
- Agrégation des données de vulnérabilités : regroupe les résultats de divers analyseurs et outils cloud dans un inventaire unifié, vous offrant une vue complète et précise des risques.
- Enrichissement du contexte des actifs : relie les vulnérabilités aux propriétaires des actifs, à leur criticité et à leur fonction métier afin que les équipes comprennent l’impact de chaque résultat.
- Intégration des renseignements sur les menaces : intègre les flux d’exploits en temps réel, les campagnes de logiciels malveillants et d’autres sources de renseignements sur les menaces afin d’éclairer les calculs de risque et de signaler les problèmes activement exploités.
- Flux de tickets de correction : attribue, suit et gère les tâches de correction grâce à l’intégration avec les outils ITSM, garantissant que les vulnérabilités sont corrigées et vérifiées dans les délais des SLA définis.
- Tableaux de bord personnalisables : présente visuellement les données relatives aux risques et aux corrections, en adaptant les vues aux analystes, aux responsables et aux cadres dirigeants, avec des fonctions d’exploration détaillée et d’analyse des tendances.
- Rapports d’audit et de conformité : génère des rapports alignés sur les référentiels du secteur, tels que PCI DSS ou NIST, pour préparer les audits et assurer le suivi continu de la conformité.
- Vérification en boucle fermée : analyse automatiquement à nouveau les actifs pour confirmer que la correction est terminée, réduisant ainsi les suivis manuels et les corrections manquées.
- Prise en charge des API et des intégrations : propose des API détaillées et des connecteurs pour synchroniser les inventaires d’actifs, la gestion des configurations et les systèmes externes de génération de rapports.
Avantages des logiciels de gestion des vulnérabilités fondée sur les risques
La mise en œuvre d’un logiciel de gestion des vulnérabilités fondée sur les risques offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des avantages auxquels vous pouvez vous attendre :
- Corrections ciblées : donnez la priorité aux vulnérabilités qui présentent un risque réel pour l’organisation afin que votre équipe corrige d’abord ce qui compte véritablement.
- Vue unifiée des risques : regroupez les résultats de plusieurs analyseurs et sources afin de fournir un tableau de bord unique et normalisé pour la gestion des vulnérabilités.
- Prise de décision éclairée : le contexte des actifs, l’impact sur l’entreprise et l’intégration des renseignements sur les menaces aident les parties prenantes à comprendre les risques en termes métier, et pas seulement dans un jargon technique.
- Amélioration de la conformité : les rapports automatisés d’audit et alignés sur les référentiels facilitent la collecte des éléments probants et le suivi des réglementations et normes du secteur.
- Automatisation des flux de travail : les tickets de correction intégrés et la vérification en boucle fermée favorisent une application efficace et responsabilisée des correctifs au sein des équipes informatiques et de sécurité.
- Rapports pour les cadres dirigeants : les tableaux de bord personnalisés et les outils de quantification des risques facilitent la communication des cyberrisques et de l’avancement des corrections aux dirigeants et aux conseils d’administration.
- Réduction de l’arriéré de corrections : en filtrant les menaces à faible impact, les équipes consacrent moins de temps à la résolution de problèmes mineurs, ce qui réduit les files d’attente globales de correctifs.
Coûts et tarification des logiciels de gestion des vulnérabilités fondée sur les risques
La sélection d’un logiciel de gestion des vulnérabilités fondée sur les risques nécessite de comprendre les différents modèles de tarification et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires, et bien plus encore. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions logicielles de gestion des vulnérabilités fondée sur les risques :
Tableau comparatif des forfaits des logiciels de gestion des vulnérabilités fondée sur les risques
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Type de forfaitForfait gratuit | Prix moyen$0 | Fonctionnalités courantesPrise en charge limitée des actifs, évaluation de base des risques, rapports manuels et aucune intégration. |
| Type de forfaitForfait personnel | Prix moyen$50-$200/mois | Fonctionnalités courantesAccès pour un seul utilisateur, évaluation standard des risques, agrégation des données et tableaux de bord simples. |
| Type de forfaitForfait professionnel | Prix moyen$500-$2,000/mois | Fonctionnalités courantesPrise en charge de plusieurs utilisateurs, pondération personnalisée des risques, intégrations avec les analyseurs et les outils ITSM, rapports de conformité et SLA. |
| Type de forfaitForfait entreprise | Prix moyen$2,000-$10,000/mois | Fonctionnalités courantesÉchelle d’actifs adaptée aux grandes entreprises, analyses avancées, flux de renseignements sur les menaces, analyse des chemins d’attaque, accès aux API et assistance premium. |
FAQ sur les logiciels de gestion des vulnérabilités fondée sur les risques
Voici quelques réponses aux questions courantes sur les logiciels de gestion des vulnérabilités fondée sur les risques :
En quoi la gestion des vulnérabilités fondée sur les risques diffère-t-elle de la gestion traditionnelle des vulnérabilités ?
La gestion des vulnérabilités fondée sur les risques hiérarchise les problèmes en fonction du contexte des actifs et des menaces réelles, et pas uniquement selon les scores de gravité technique ou une simple analyse des vulnérabilités. Contrairement à la gestion traditionnelle des vulnérabilités, elle évalue la criticité métier, les acteurs malveillants et la probabilité d’exploitation afin de prévenir les violations de données et d’optimiser l’ensemble du cycle de vie de la gestion des vulnérabilités.
Quels types d’actifs les logiciels de gestion des vulnérabilités fondée sur les risques peuvent-ils couvrir ?
Vous pouvez vous attendre à une couverture des systèmes sur site, des charges de travail cloud, des conteneurs, des terminaux et des actifs IoT. Certaines plateformes améliorent la sécurité des réseaux et des applications en intégrant les résultats des tests d’intrusion et des outils d’évaluation des vulnérabilités, offrant ainsi une visibilité complète sur la surface d’attaque des applications web, des appareils mobiles et des points d’entrée externes.
Les logiciels de gestion des vulnérabilités fondée sur les risques s’intègrent-ils à nos outils existants ?
Oui, la plupart des solutions s’intègrent aux analyseurs courants, aux plateformes ITSM comme Jira ou ServiceNow, ainsi qu’aux inventaires d’actifs. Vérifiez que les outils spécifiques utilisés par votre organisation sont pris en charge afin de permettre un flux direct des données et l’automatisation des flux de travail.
Peut-elle contribuer à répondre aux exigences de conformité ?
Oui, de nombreuses plateformes génèrent des rapports prêts pour les audits et suivent les accords de niveau de service de correction conformément à des référentiels tels que PCI DSS, HIPAA, NIST ou ISO 27001. Cela facilite la collecte des éléments probants et aide à démontrer une prise de décision fondée sur les risques lors des évaluations.
Combien de temps faut-il pour mettre en œuvre un logiciel de gestion des vulnérabilités fondée sur les risques ?
La mise en œuvre peut prendre de quelques jours à plusieurs semaines, selon le volume des actifs, les besoins d’intégration et la complexité de l’organisation. Il est recommandé de demander aux fournisseurs des informations sur l’assistance à l’intégration, les guides opératoires disponibles et les ressources de formation destinées à votre équipe.