

10 meilleurs logiciels de gestion du cycle de vie des certificats en 2026

Sélection des meilleurs logiciels de gestion du cycle de vie des certificats


Les outils de gestion du cycle de vie des certificats (CLM) suivent, sécurisent, renouvellent et révoquent les certificats et clés numériques dans l’ensemble de votre infrastructure. Les meilleures plateformes détectent les certificats non gérés, surveillent les risques d’expiration, automatisent l’émission et le déploiement, et prennent en charge les autorités de certification publiques et privées.
J’ai évalué des outils pour les environnements hybrides, les workflows DevOps, l’authentification des appareils, la gouvernance de l’infrastructure à clé publique (PKI), le contrôle des clés adossé à un module matériel de sécurité (HSM), ainsi que la planification de la cryptographie post-quantique (PQC). Utilisez ce guide pour comparer les options en fonction de votre parc de certificats, de votre infrastructure, de vos exigences de conformité et des capacités de votre équipe.
Pourquoi faire confiance à nos recommandations de logiciels
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Comparez les meilleurs logiciels de gestion du cycle de vie des certificats
Comparez côte à côte les tarifs et les spécifications des meilleurs logiciels retenus dans ma sélection.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour gérer SSL, SSH et PGP au même endroit | Formule gratuite + essai gratuit de 30 jours disponible | Tarification sur demande | Website | |
| 2 | Idéal pour une PKI sans intervention avec agilité cryptographique PQC | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour l’inventaire CBOM | Démo gratuite disponible | Tarification sur demande | Website | |
| 4 | Idéal pour une PKI native DevOps avec contrôle de plusieurs autorités de certification | Formule gratuite disponible | Tarifs sur demande | Website | |
| 5 | Idéal pour préparer la migration vers les certificats post-quantiques | Démo gratuite + essai gratuit de 30 jours disponible | Tarification sur demande | Website | |
| 6 | Idéal pour le contrôle natif des clés HSM | Démo gratuite disponible | Tarification sur demande | Website | |
| 7 | Idéal pour l'évaluation des risques liés aux certificats et la préparation au PQC | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 8 | Idéal pour les environnements PKI soumis à la réglementation de l'UE | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 9 | Idéal pour le renouvellement de certificats sans intervention intégré à F5 | Démo gratuite + essai gratuit de 15 jours disponible | Tarification sur demande | Website | |
| 10 | Idéal pour le PQC natif de DigiCert à grande échelle | Démo gratuite disponible | Tarification sur demande | Website |
Avis sur les logiciels de gestion du cycle de vie des certificats
Vous trouverez ci-dessous les résumés détaillés des meilleurs logiciels de ma sélection, couvrant les principales fonctionnalités, les intégrations, ainsi que les avantages et les inconvénients, afin de vous aider à trouver la solution adaptée à vos besoins.

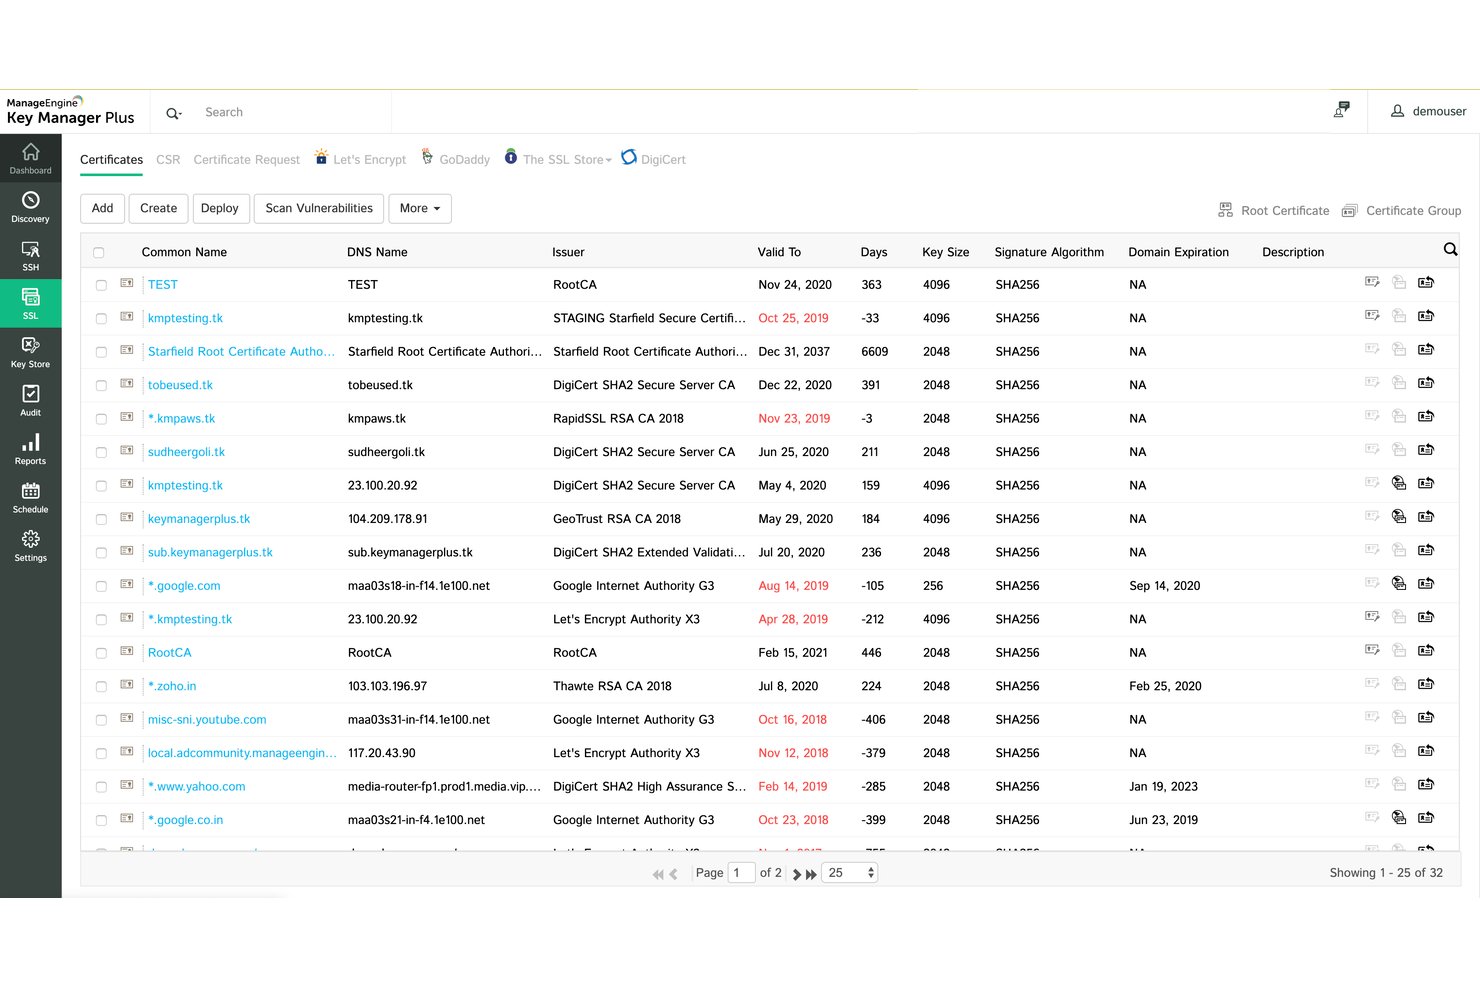
ManageEngine Key Manager Plus gère les certificats SSL/TLS, les clés SSH et les clés PGP depuis une console unique, avec la prise en charge de plusieurs autorités de certification, l’automatisation basée sur ACME et des rapports de conformité intégrés.
À qui ManageEngine Key Manager Plus convient-il le mieux ?
ManageEngine Key Manager Plus convient particulièrement aux équipes chargées de la sécurité informatique et de l’infrastructure qui gèrent des environnements mixtes dans le cadre d’une même politique de conformité.
Pourquoi ai-je choisi ManageEngine Key Manager Plus ?
ManageEngine Key Manager Plus figure dans ma sélection parce qu’il s’agit de l’un des rares outils de gestion du cycle de vie des certificats qui regroupe les certificats SSL/TLS, les clés SSH et les clés PGP dans une seule console de gestion, sans nécessiter de produits distincts. J’apprécie particulièrement son automatisation basée sur ACME, qui gère l’ensemble du cycle de vie des certificats, notamment l’émission, le renouvellement et le redéploiement, après une configuration initiale unique. Les rapports de conformité intégrés pour les normes NIST, PCI-DSS, HIPAA et SOX signifient également que mon équipe n’a pas à rassembler les éléments de preuve d’audit provenant de plusieurs sources.
Principales fonctionnalités de ManageEngine Key Manager Plus
- Commande de certificats auprès de plusieurs autorités de certification : Demandez et émettez des certificats auprès de plus de 11 autorités de certification publiques, de Microsoft AD CS ou de toute autorité de certification compatible avec ACME directement depuis une console unique.
- Gestion du cycle de vie des clés SSH : Créez, déployez, faites tourner et recyclez les clés grâce à une mise en correspondance des utilisateurs et des clés en temps réel ainsi qu’à des journaux d’audit complets des sessions.
- Création de tickets ITSM lors des événements d’expiration : Générez automatiquement des tickets dans ServiceDesk Plus ou ServiceNow lorsque les certificats approchent de leur date d’expiration ou déclenchent des alertes de vulnérabilité.
- Rotation des secrets TLS Kubernetes : Gérez et faites tourner les secrets TLS au sein des clusters Kubernetes depuis la plateforme, sans intervention manuelle.
Intégrations de ManageEngine Key Manager Plus
Les intégrations natives comprennent Azure, Azure Key Vault, ServiceNow, Kubernetes, Jenkins et ManageEngine ServiceDesk Plus. L’outil propose également des API REST pour prendre en charge les connexions personnalisées.
Pros and Cons
Pros:
- Unifie la gestion de SSL, SSH et PGP
- Prend en charge une large couverture de certificats multi-autorités de certification
- Fournit des rapports de conformité et des pistes d’audit
Cons:
- Consomme beaucoup de ressources à grande échelle
- Ne propose pas de cartographie des dépendances des certificats
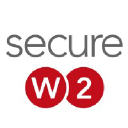
SecureW2 est une plateforme PKI native dans le cloud qui gère l’émission des certificats, l’inscription sans intervention, le renouvellement automatisé, la révocation et la détection des anomalies après émission sur les appareils, utilisateurs et identités machine gérés.
À qui SecureW2 convient-il le mieux ?
SecureW2 convient particulièrement aux équipes informatiques axées sur la sécurité qui gèrent de grandes flottes d’appareils administrés et qui ont besoin d’un provisionnement de certificats sans intervention ainsi que d’une préparation à l’ère post-quantique intégrée à leur PKI.
Pourquoi j’ai choisi SecureW2
SecureW2 figure sur ma liste restreinte, car sa PKI sans intervention et son agilité cryptographique post-quantique sont véritablement prêtes pour la production. Je l’ai choisi pour son inscription SCEP dynamique et ACME-DA, qui valident la posture de l’appareil et les signaux d’identité provenant de votre fournisseur d’identité ou de votre MDM avant même l’émission d’un certificat. En ajoutant la prise en charge native des algorithmes ML-KEM et ML-DSA, votre PKI peut émettre dès aujourd’hui des certificats résistants aux attaques quantiques parallèlement aux certificats classiques, sans reconstruire votre infrastructure.
Fonctionnalités clés de SecureW2
- Détection d’anomalies ML CertIQ : Surveille l’activité des certificats après leur émission et signale les comportements suspects tels que la duplication de certificats, l’usurpation et les tentatives de déplacement latéral.
- Moteur de politiques de défense adaptative : Applique des politiques tenant compte de l’identité et de la posture, qui déclenchent en temps réel la suspension, la réactivation ou la révocation des certificats en fonction des signaux actifs provenant de votre fournisseur d’identité, de votre MDM ou de votre EDR.
- Émission d’identités machine SPIRE/SPIFFE : Émet des SVID à durée de vie courte pour les agents d’IA, les conteneurs et les charges de travail éphémères afin d’assurer l’authentification mTLS sans clés d’API.
- Clés d’autorité de certification protégées par un HSM FIPS 140-2/3 de niveau 3 : Stocke les clés privées de l’autorité de certification dans des modules de sécurité matérielle avec double contrôle et séparation des connaissances pour protéger les clés cryptographiques.
Intégrations de SecureW2
SecureW2 s’intègre à Microsoft Intune, Jamf, Okta, Microsoft Entra ID, CrowdStrike, Cisco, Palo Alto Networks et Fortinet. Il prend également en charge ACME, SCEP dynamique et les API REST.
Pros and Cons
Pros:
- Automatisation sans intervention du cycle de vie des certificats
- L’émission tenant compte de l’identité valide la posture de l’appareil
- L’agilité cryptographique PQC prend en charge ML-KEM et ML-DSA
Cons:
- La découverte des certificats tiers reste limitée
- Les indicateurs de rapport peuvent être difficiles à trouver
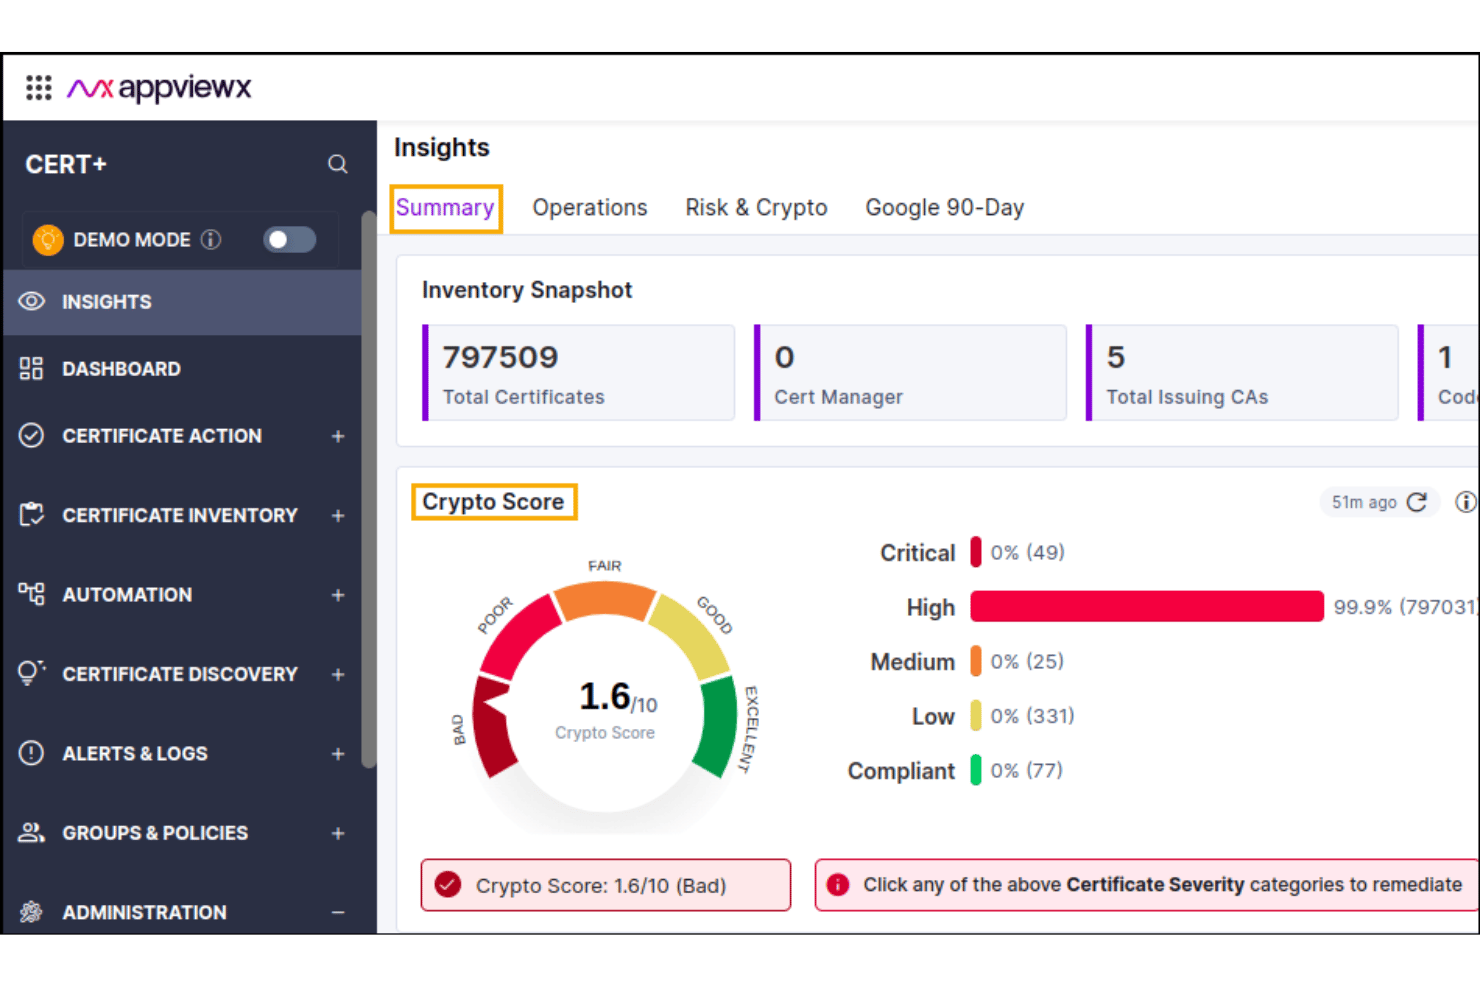
AppViewX est une plateforme de gestion du cycle de vie des certificats avec découverte intelligente, automatisation du cycle de vie en boucle fermée, orchestration multi-AC, gestion des clés SSH, signature de code et outils de préparation à l’ère post-quantique pour les déploiements SaaS, hybrides et sur site.
À qui AppViewX convient-il le mieux ?
AppViewX convient particulièrement aux équipes responsables de l’infrastructure à clés publiques (PKI) et de la sécurité dans les secteurs réglementés qui ont besoin de se préparer à l’ère post-quantique.
Pourquoi j’ai choisi AppViewX
AppViewX figure sur ma liste restreinte parce que la plateforme traite la préparation à l’ère post-quantique comme une préoccupation pratique et opérationnelle, plutôt que comme un sujet théorique pour l’avenir. J’apprécie particulièrement la génération d’une nomenclature des composants cryptographiques (CBOM), l’identification de chaque algorithme utilisé dans votre environnement et la définition d’un plan de migration conforme aux recommandations du NIST en matière de PQC, le tout depuis une seule plateforme. Sa fonctionnalité de « découverte intelligente » détecte également les certificats dans les environnements cloud, les conteneurs, les clusters Kubernetes et les appareils réseau, puis les classe selon leur risque cryptographique afin que vous sachiez exactement où se cachent les algorithmes faibles.
Fonctionnalités clés d’AppViewX
- Orchestration multi-AC : Connectez-vous à n’importe quelle AC publique ou privée sans être lié à un seul fournisseur.
- Automatisation du cycle de vie en boucle fermée : Automatisez de bout en bout l’inscription, le renouvellement, le déploiement, la rotation des clés et la révocation des certificats, avec des flux de travail fondés sur des politiques et des contrôles RBAC.
- Détection des anomalies par InfinityAI : Surveille l’état des certificats, signale les anomalies et met en évidence les correctifs recommandés dans tout votre environnement.
- Signature de code protégée par HSM : Stockez les clés de signature de code dans des HSM certifiés FIPS de fournisseurs tels que Thales, Entrust nShield, Utimaco, Fortanix et Futurex.
Intégrations d’AppViewX
AppViewX s’intègre notamment à AWS, F5 BIG-IP, CyberArk, Fortanix, Ansible, Terraform, Jenkins et GitLab. La plateforme propose également une API pour prendre en charge l’automatisation personnalisée.
Pros and Cons
Pros:
- La CBOM facilite la planification de la migration post-quantique
- La découverte intelligente classe les risques cryptographiques
- L’automatisation en boucle fermée couvre les renouvellements de certificats
Cons:
- La configuration des flux de travail peut sembler complexe
- Les modèles de rapports de conformité restent à confirmer

Idéal pour une PKI native DevOps avec contrôle de plusieurs autorités de certification
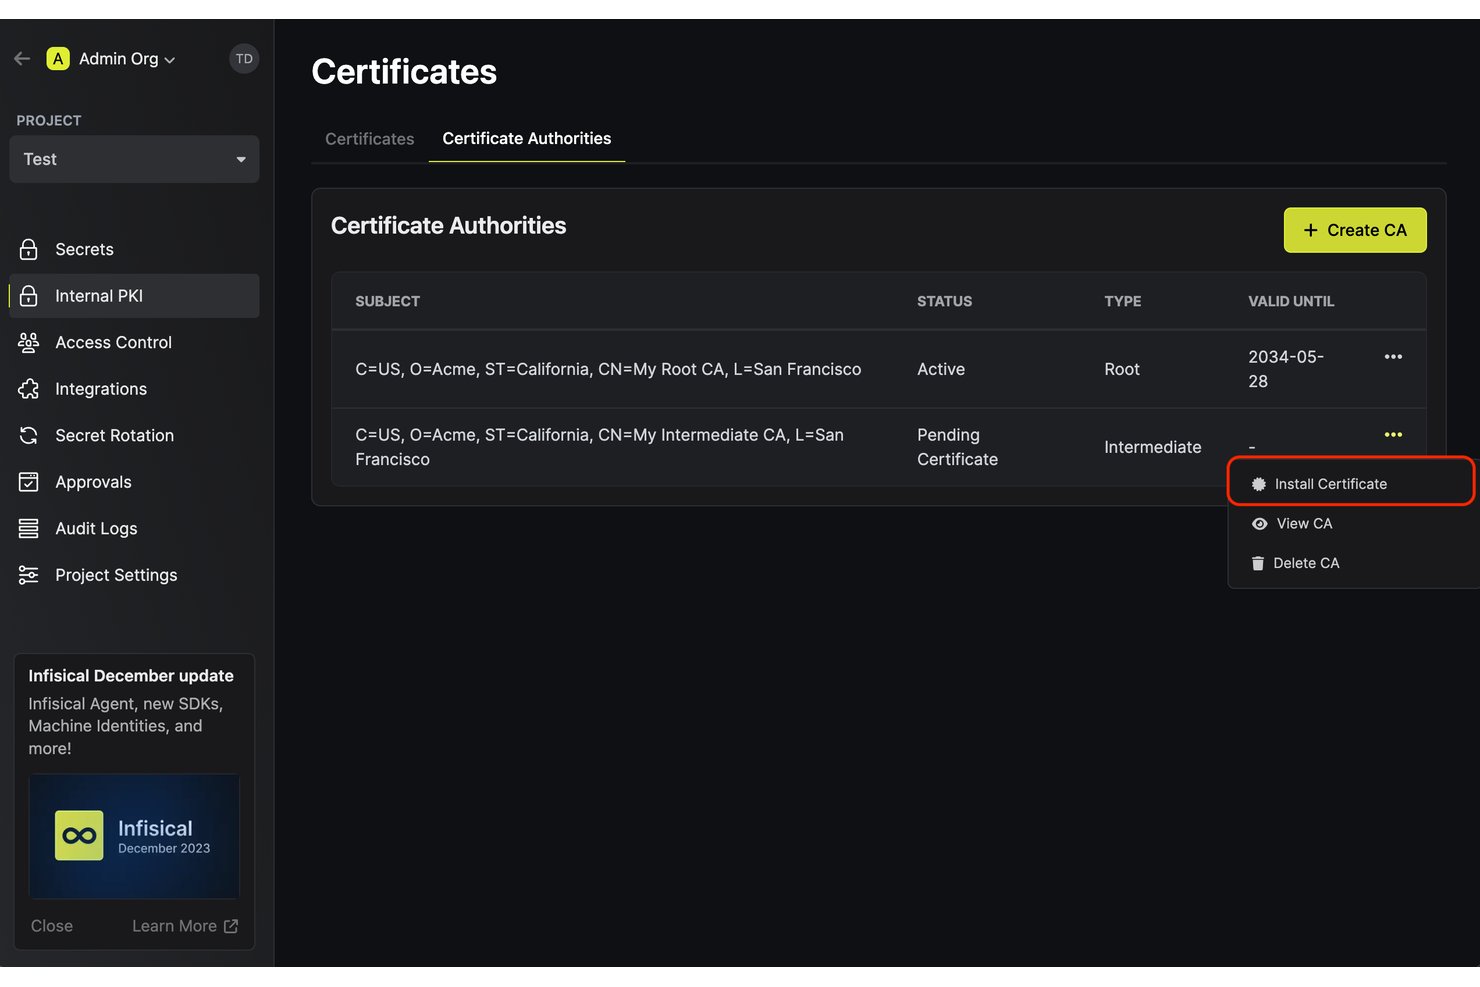
Infisical est une plateforme de gestion du cycle de vie des certificats qui associe la gestion d’une hiérarchie d’autorités de certification privées, l’intégration de plusieurs autorités de certification, l’émission et le renouvellement automatisés des certificats, ainsi que des outils natifs pour les équipes DevOps, notamment un émetteur cert-manager natif, un fournisseur Terraform et la prise en charge des protocoles ACME, EST et SCEP.
À qui Infisical convient-il le mieux ?
Infisical convient particulièrement aux équipes DevOps et d’ingénierie de plateforme qui gèrent des certificats dans des environnements Kubernetes et des infrastructures intégrant plusieurs autorités de certification.
Pourquoi ai-je choisi Infisical ?
J’ai choisi Infisical parmi les meilleures solutions, car il unifie la gestion d’une hiérarchie d’autorités de certification privées avec les intégrations d’autorités de certification externes (DigiCert, AWS Private CA, Microsoft AD CS, Venafi) depuis une console unique. J’apprécie le fait que l’émetteur cert-manager natif gère l’émission de certificats Kubernetes avec authentification par identité machine et renouvellement automatique, sans nécessiter les défis de contrôle de propriété de domaine d’ACME. Les profils de certificats permettent aux équipes de sécurité de verrouiller les algorithmes, les SAN et les périodes de validité, tandis que les équipes applicatives peuvent utiliser un service en libre-service via ACME ou l’API.
Principales fonctionnalités d’Infisical
- Renouvellement piloté par le serveur : Conserve et fait tourner les clés de certificats, puis transmet automatiquement les certificats renouvelés aux destinations de synchronisation connectées.
- Tableau de bord de l’état des expirations : Offre une vue PKI centralisée qui présente les certificats par état, avec des seuils d’alerte configurables.
- Inscription SCEP : Prend en charge l’inscription de certificats basée sur SCEP pour les périphériques réseau et les terminaux gérés par MDM, notamment Jamf et Intune.
- Conservation des journaux d’audit : Enregistre chaque demande, émission, approbation et révocation de certificat, avec des périodes de conservation configurables jusqu’à des durées personnalisées.
Intégrations d’Infisical
Infisical propose plus de 90 intégrations, notamment avec 1Password, Ansible, AWS Amplify, Azure DevOps, Microsoft AD CS, Venafi, AWS Certificate Manager, Azure Key Vault, Cloudflare et Windows Certificate Store. Il fournit également un fournisseur Terraform et une API REST pour les flux de travail personnalisés.
Pros and Cons
Pros:
- Émission et renouvellement de certificats natifs pour les équipes DevOps
- Les profils de règles imposent des garde-fous aux demandes de certificats
- Les flux d’approbation prennent en charge une émission en libre-service contrôlée
Cons:
- La découverte des certificats couvre uniquement les terminaux réseau
- La prise en charge du post-quantique reste émergente

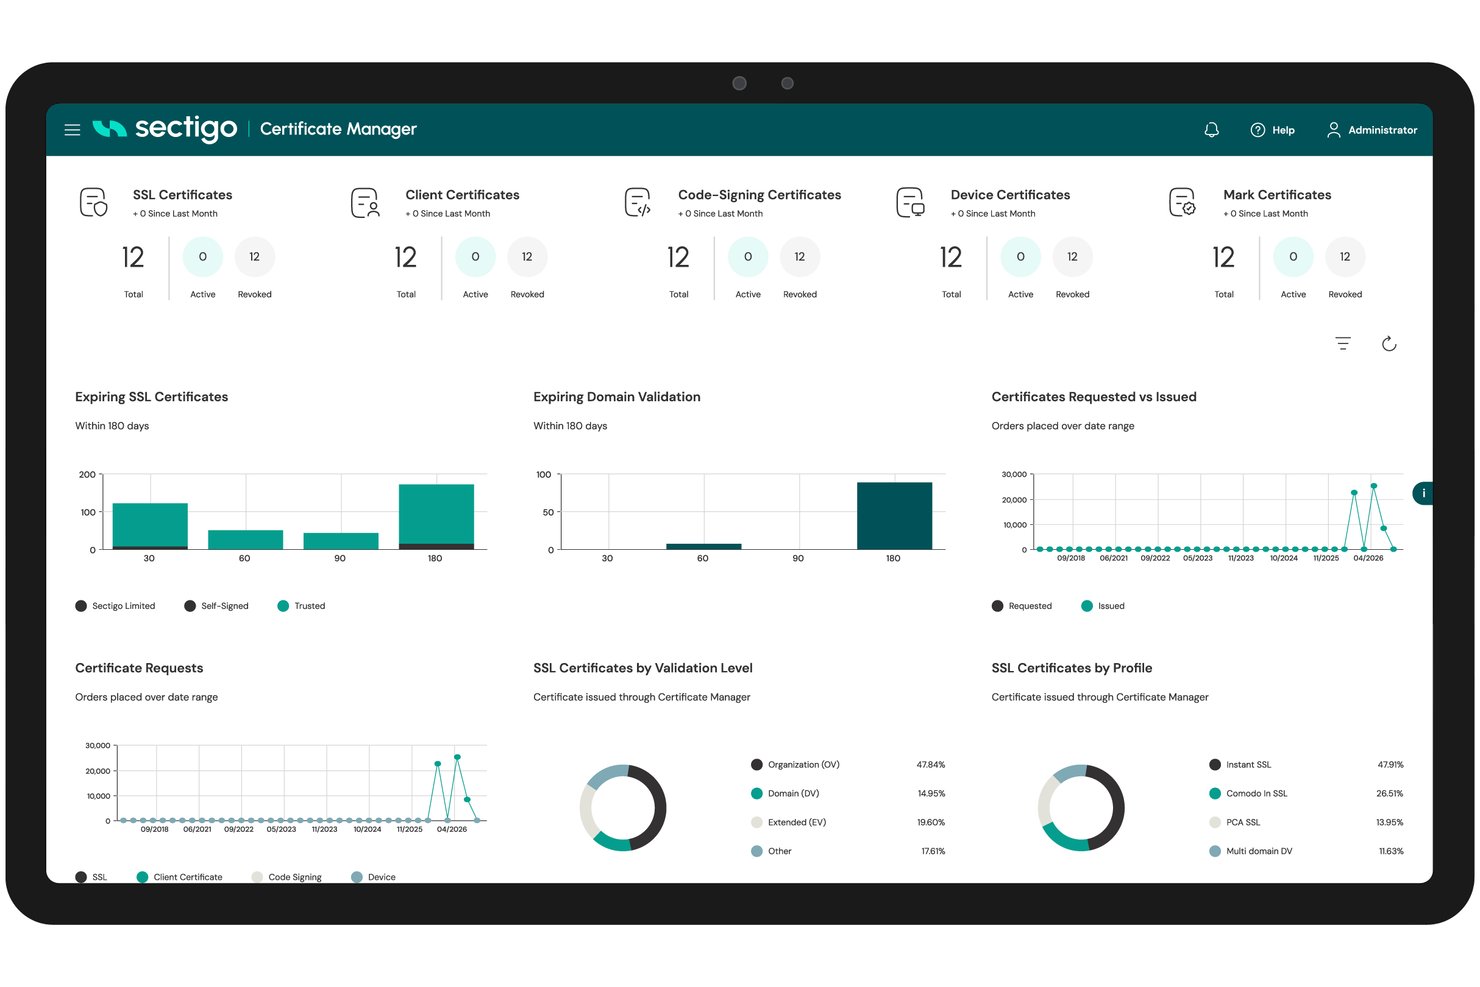
Sectigo Certificate Manager est une plateforme de gestion du cycle de vie des certificats (CLM), indépendante des autorités de certification, qui gère la découverte, l’émission automatisée, le renouvellement, le déploiement et la révocation des certificats publics et privés, avec des outils intégrés de test de la cryptographie post-quantique.
À qui Sectigo convient-il le mieux ?
Sectigo Certificate Manager convient particulièrement aux administrateurs PKI et aux équipes d’infrastructure qui gèrent de grands environnements combinant plusieurs autorités de certification et qui doivent commencer dès maintenant à tester les flux de certificats post-quantiques.
Pourquoi j’ai choisi Sectigo
J’ai choisi Sectigo Certificate Manager comme l’une des meilleures solutions, car c’est la seule plateforme CLM que j’ai vue dotée d’un environnement de test post-quantique intégré, fonctionnant directement dans vos flux de certificats réels. PQC Labs vous offre un environnement de test sans configuration pour tester les certificats résistants aux attaques quantiques, tandis que Private PQC dans SCM vous permet d’émettre de véritables certificats ML-DSA par l’intermédiaire de l’autorité de certification privée de Sectigo, afin de valider votre stratégie de migration avant la finalisation des normes. J’apprécie également le fait que le cadre Q.U.A.N.T. cartographie les dépendances cryptographiques existantes et signale les certificats vulnérables aux attaques de type « récolter maintenant, déchiffrer plus tard ».
Fonctionnalités clés de Sectigo
- Gestion multi-AC indépendante des autorités de certification : SCM regroupe les certificats publics et privés provenant de plusieurs autorités de certification, notamment Microsoft AD CS, AWS et Google Cloud, dans un tableau de bord unique.
- Renouvellement et déploiement automatisés des certificats : SCM gère l’émission, le déploiement et le renouvellement de bout en bout sur les équilibreurs de charge, les serveurs web et les pare-feu, sans intervention manuelle.
- Intégrations ITSM et SIEM : SCM se connecte à ServiceNow, Jira, Splunk et Microsoft Sentinel pour le provisionnement des certificats, la surveillance et les alertes d’expiration dans les flux de travail existants.
- Serveur MCP pour la gestion des certificats pilotée par l’IA : Un serveur MCP permet aux agents d’IA d’émettre et de gérer des certificats au moyen de commandes en langage naturel.
Intégrations de Sectigo
Sectigo Certificate Manager propose plus de 50 intégrations, notamment avec Microsoft CA (ADCS), AWS, Google Cloud, Kubernetes, Terraform, Jenkins, ServiceNow, Jira, Splunk et Microsoft Sentinel. La plateforme prend également en charge ACME, SCEP, EST et la connectivité via API REST pour les flux de certificats et les intégrations personnalisées.
Pros and Cons
Pros:
- Tests intégrés des certificats post-quantiques
- Automatise le renouvellement et le remplacement des certificats compromis
- Centralise la gestion des certificats publics et privés
Cons:
- Certains écrans semblent datés selon les évaluateurs
- Les réponses du support peuvent être lentes

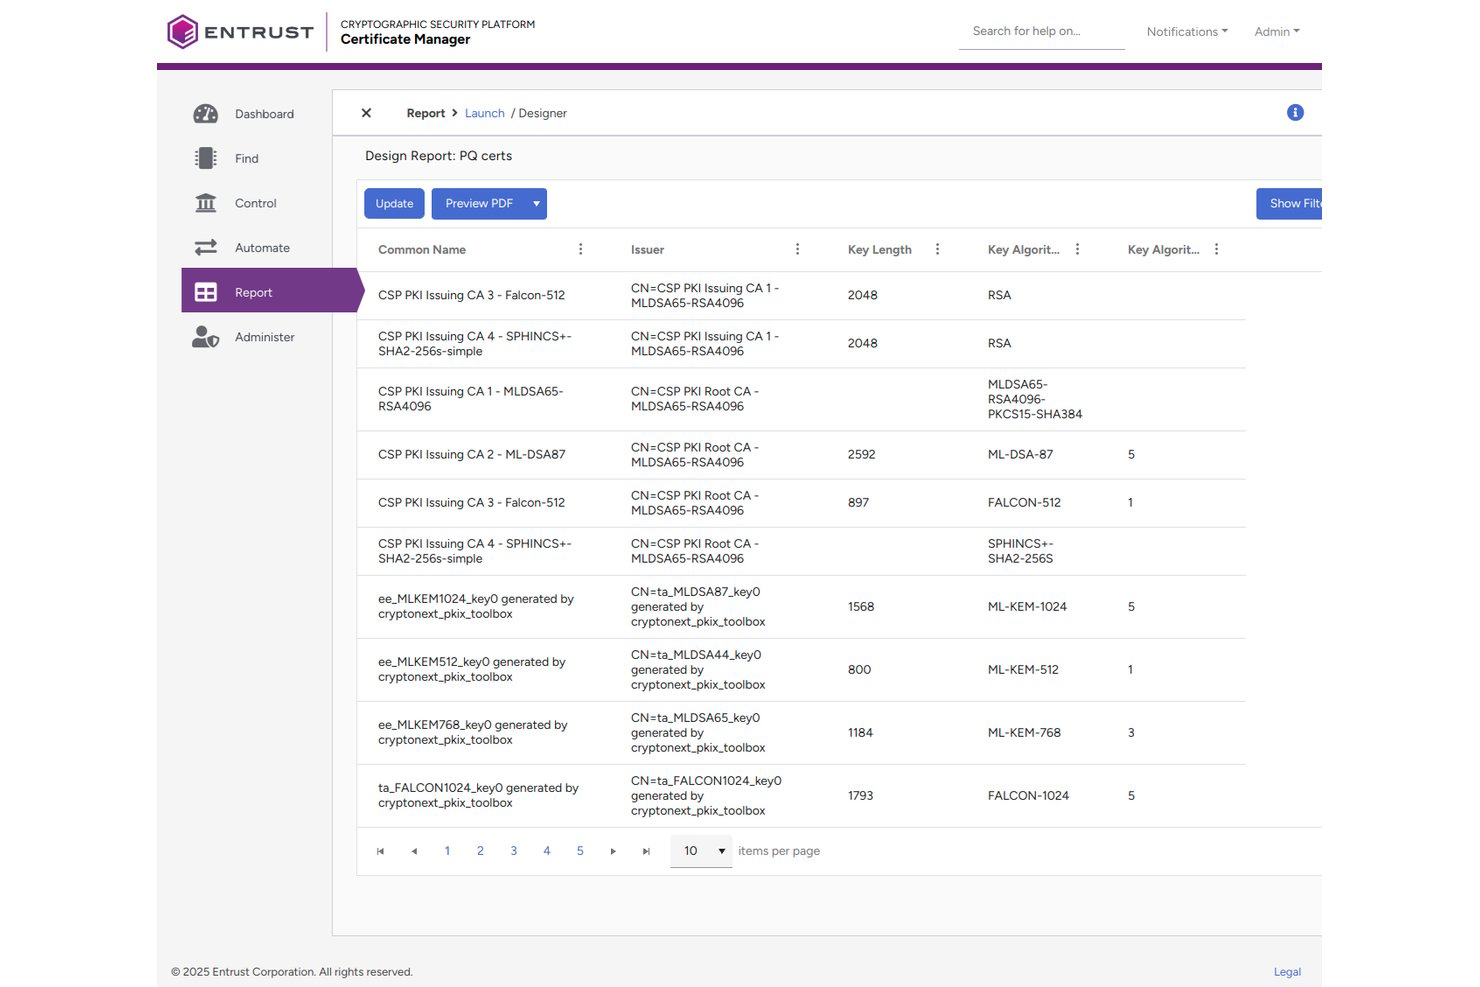
Entrust Certificate Manager est une plateforme de gestion du cycle de vie des certificats basée sur une infrastructure à clés publiques (PKI), qui prend en charge la découverte des certificats, leur inscription et leur renouvellement automatisés, l’application des politiques ainsi que l’orchestration de plusieurs autorités de certification dans des environnements sur site, cloud, hybrides et IoT/OT.
À qui Entrust convient-il le mieux ?
Entrust Certificate Manager convient particulièrement aux équipes de sécurité d’entreprise et de PKI des secteurs réglementés qui ont besoin d’une gestion des autorités de certification privées reposant sur une protection des clés au niveau matériel.
Pourquoi ai-je choisi Entrust ?
Entrust figure sur ma liste restreinte parce que l’entreprise maîtrise les deux extrémités de la chaîne de protection des clés : le matériel HSM nShield et la plateforme PKI qui s’exécute au-dessus. Cette intégration native des HSM signifie que les clés de votre autorité de certification privée ne sont pas simplement stockées dans un appareil tiers ajouté à votre infrastructure. J’apprécie également que Certificate Manager gère l’inscription automatisée via ACME et SCEP, ce qui est essentiel maintenant que la validité de 47 jours des certificats TLS est devenue la réalité à laquelle les équipes doivent s’adapter.
Principales fonctionnalités d’Entrust
- Inventaire des certificats post-quantiques : analyse votre environnement pour identifier les certificats vulnérables aux attaques quantiques et prend en charge l’émission de certificats composites et hybrides afin de planifier la migration vers la cryptographie post-quantique.
- Service OCSP intégré : fournit une surveillance et une validation en temps réel de l’état des certificats au sein de la plateforme, sans dépendre d’un répondeur externe.
- Rédaction de CP/CPS et prise en charge des cérémonies de clés : comprend des outils de gouvernance intégrés pour documenter les politiques de certificats et formaliser les procédures de cérémonie de clés, avec des journaux d’audit immuables.
- Agent léger pour les terminaux IoT : un agent à faible empreinte mémoire (environ 400–500 Ko de RAM) prend en charge la découverte et l’inscription des certificats sur les appareils OT et IoT aux ressources limitées, notamment dans les environnements ARM Cortex et TPM 2.0.
Intégrations d’Entrust
Entrust prend en charge les intégrations avec nShield HSM, Microsoft Intune, HashiCorp Vault, Ansible, Azure et Nginx. Une API REST pour les intégrations personnalisées est également disponible.
Pros and Cons
Pros:
- Contrôle natif des clés HSM
- Prise en charge de la migration post-quantique
- Gestion légère des certificats IoT
Cons:
- L’émission publique de certificats TLS a pris fin
- La profondeur de l’intégration native à Kubernetes reste limitée
Idéal pour l'évaluation des risques liés aux certificats et la préparation au PQC
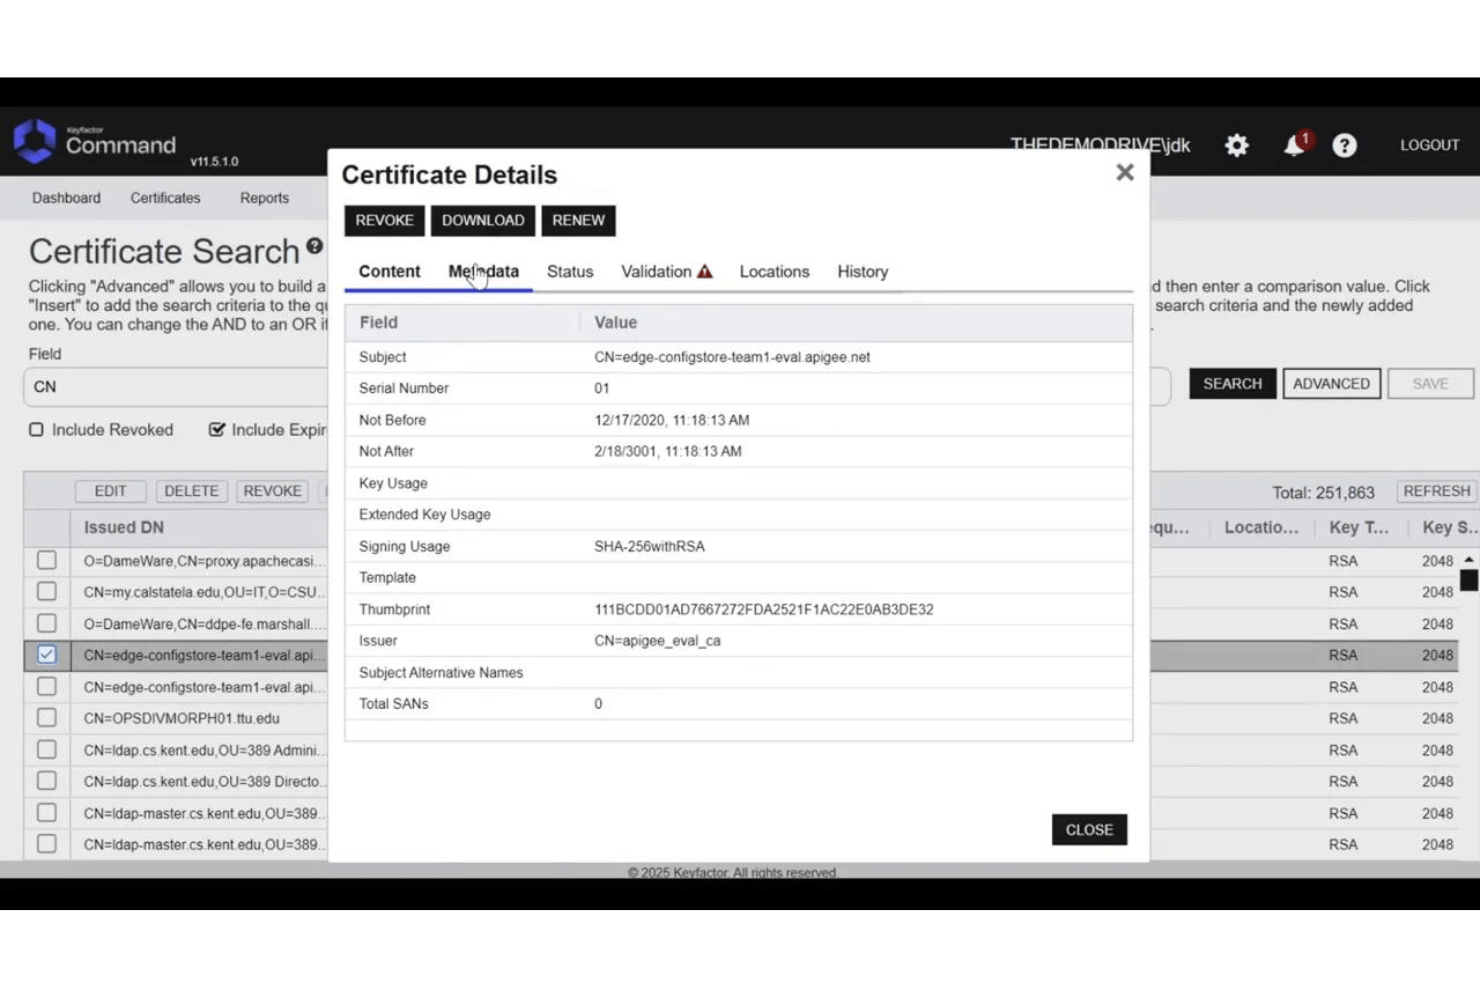
Keyfactor Command est une plateforme de gestion du cycle de vie des certificats destinée aux entreprises, couvrant la découverte automatisée, l'orchestration multi-AC, le renouvellement sans intervention et la prise en charge des certificats post-quantiques dans les environnements sur site, cloud et hybrides.
À qui Keyfactor Command convient-il le mieux ?
Keyfactor Command convient particulièrement aux secteurs réglementés comme la finance, la santé et la défense, où la conformité cryptographique, les pistes d'audit et la planification de la migration quantique sont incontournables.
Pourquoi ai-je choisi Keyfactor Command ?
Keyfactor Command figure dans ma sélection parce que c'est la seule plateforme CLM que j'ai vue attribuer un score de risque dynamique à chaque certificat de votre inventaire. Command Risk Intelligence s'appuie sur la plus grande base de données mondiale de certificats Internet pour mettre en évidence les certificats présentant une exposition réelle, comme les certificats à longue durée de validité ou l'utilisation de domaines non autorisée, et signale ceux qui sont vulnérables aux attaques quantiques avant la date limite de 2030 fixée par le NIST pour la dépréciation des algorithmes. La prise en charge de ML-DSA et des certificats hybrides, intégrée à Command 25.2, fait de la préparation au PQC une capacité concrète, et non une simple promesse de feuille de route.
Principales fonctionnalités de Keyfactor Command
- Passerelle AnyCA : Gérez l'émission de certificats auprès de plusieurs AC publiques, privées et cloud depuis un plan de contrôle unique.
- Orchestrateur universel : Déployez automatiquement des certificats dans les environnements sur site, les plateformes cloud et les clusters Kubernetes, ou intégrez-les à une infrastructure PKI entièrement gérée.
- Modèles d'inscription : Définissez des modèles qui imposent la taille de clé, l'algorithme, la période de validité et les restrictions relatives aux caractères génériques pour les demandes de certificats, sans multiplier les modèles d'AC.
- Prise en charge du protocole ACME : Émettez et renouvelez automatiquement les certificats dans les environnements Kubernetes grâce à un déploiement natif sous forme de graphique Helm pour les clients ACME.
Intégrations de Keyfactor Command
Keyfactor Command s'intègre à Bosh, Cisco, AWS, Docker Enterprise, Fortinet, Okta, GoDaddy, HashiCorp et Radware. Son API REST et sa documentation OpenAPI prennent en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Évaluation dynamique des risques liés aux certificats
- Fonctionnalités natives de préparation post-quantique
- Gère de vastes parcs de certificats
Cons:
- La mise en œuvre peut prendre six mois
- L'ancienne interface complique la gestion des points de terminaison
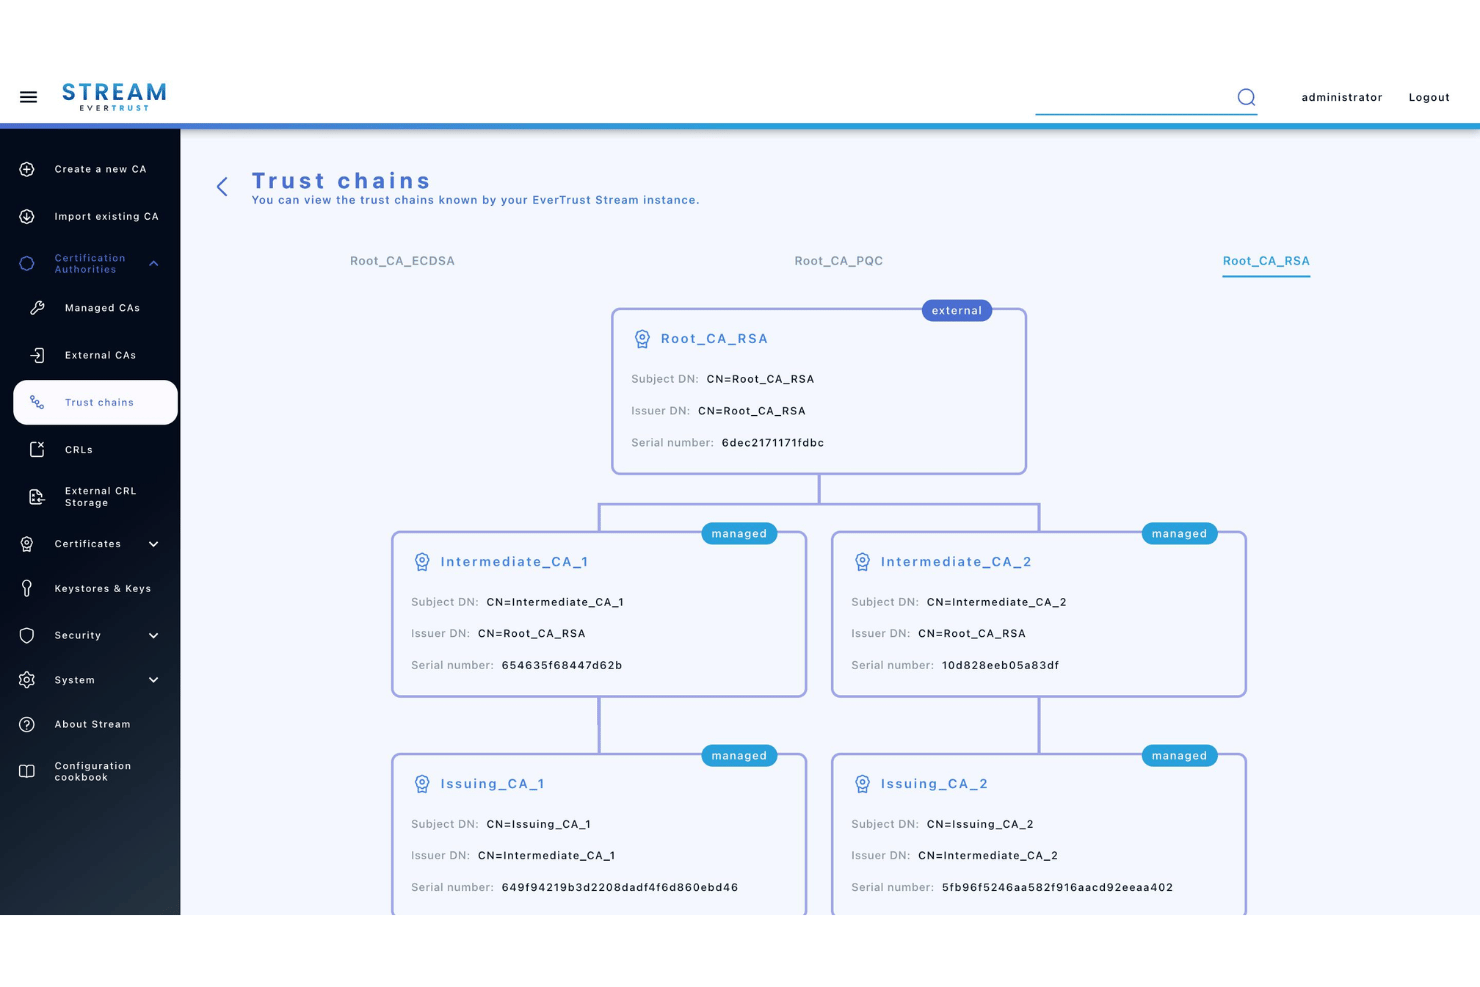
Evertrust CLM est un logiciel de gestion du cycle de vie des certificats doté d'une orchestration multi-AC intégrée, de l'émission de certificats post-quantiques et d'un stockage des clés soutenu par un HSM, pour des déploiements SaaS, sur site et isolés.
À qui Evertrust CLM convient-il le mieux ?
Evertrust CLM est idéal pour les entreprises européennes, les institutions financières et les organisations du secteur public qui doivent se conformer strictement aux obligations de résilience numérique de l'Union européenne, telles que NIS2, DORA et eIDAS 2.0.
Pourquoi j'ai choisi Evertrust CLM
J'ai choisi Evertrust CLM parce qu'il offre un niveau d'application native des exigences de conformité rarement atteint par les plateformes non européennes. Dès sa mise en service, il associe la certification CSPN de l'ANSSI à une journalisation d'audit immuable et à des contrôles de politique détaillés au niveau des CSR, qui correspondent directement aux cadres réglementaires européens stricts. De plus, son architecture de déploiement permet aux organisations de conserver les clés, les données des certificats et les pipelines de gestion entièrement au sein d'une infrastructure localisée et souveraine.
Fonctionnalités clés d'Evertrust CLM
- Orchestration multi-AC : Centralisez et gérez les cycles de vie des certificats auprès de plus de 20 autorités de certification publiques et privées depuis un plan de contrôle unique.
- Agilité cryptographique et préparation post-quantique : Auditez l'ensemble de vos normes cryptographiques afin de détecter les vulnérabilités liées aux algorithmes obsolètes tout en automatisant la migration.
- DevSecOps et automatisation native des protocoles : Provisionnez et renouvelez les certificats dans les pipelines conteneurisés, en nuage et IaC à l'aide de protocoles natifs.
- DCV automatisée et renouvellements sans intervention : Prenez en charge les certificats TLS à courte durée de vie grâce à une validation automatisée du contrôle de domaine, indépendante du DNS, ainsi qu'au routage des tickets ITSM via ServiceNow.
Intégrations d'Evertrust CLM
Evertrust CLM prend en charge plus de 40 connecteurs, notamment Let's Encrypt, AWS ACM PCA, AWS, Okta, Linux, EJBCA, Kubernetes, Terraform, Ansible et Microsoft Intune. Il fournit également des API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- Mise en correspondance avec la réglementation de l'UE et souveraineté
- Application des politiques cryptographiques au niveau des CSR
- Prise en charge du cycle de vie des certificats post-quantiques
Cons:
- Personnalisation limitée de l'interface pour la séparation des environnements
- Agent externe requis pour la découverte

Idéal pour le renouvellement de certificats sans intervention intégré à F5
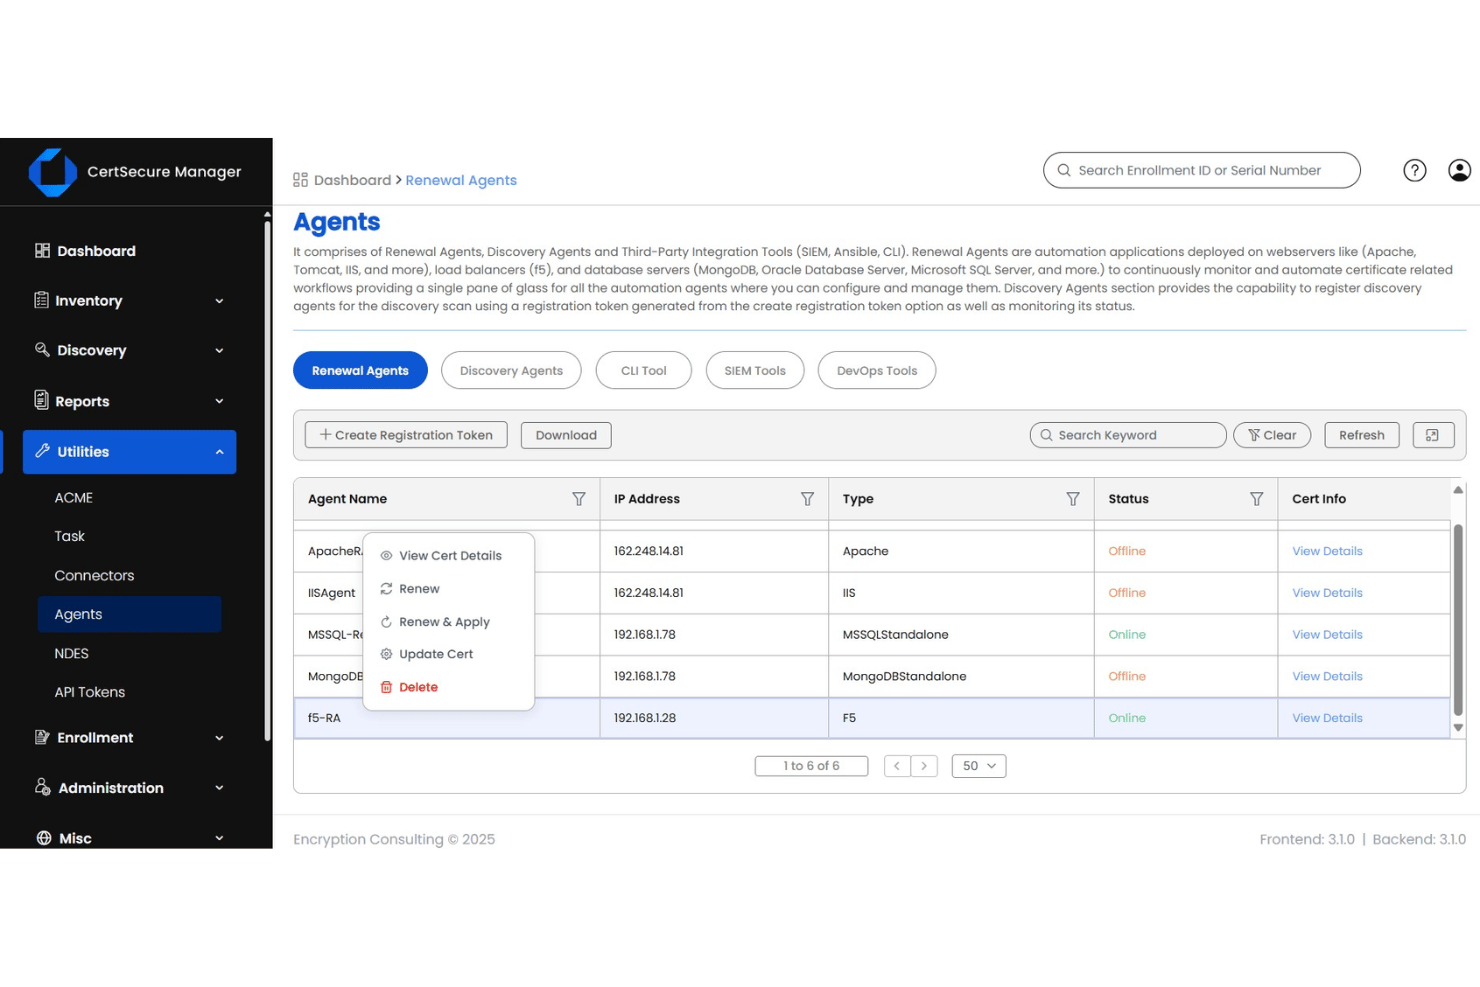
CertSecure Manager est une plateforme de gestion du cycle de vie des certificats qui assure la découverte, l’émission, le renouvellement, la révocation et l’application des politiques dans des environnements hybrides, auprès de plusieurs autorités de certification et sur des infrastructures d’entreprise telles que les équilibreurs de charge, les serveurs web et les bases de données.
À qui CertSecure Manager convient-il le mieux ?
CertSecure Manager convient particulièrement aux administrateurs de l’infrastructure à clés publiques (PKI) d’entreprise et aux responsables de la sécurité informatique qui ont besoin d’une gouvernance multiautorité de certification, de l’application de politiques cryptographiques et de rapports de conformité dans les secteurs réglementés.
Pourquoi j’ai choisi CertSecure Manager
J’ai inclus CertSecure Manager dans ma sélection principale, car son partenariat officiel avec F5 BIG-IP offre quelque chose que je n’ai encore jamais vu réalisé aussi proprement ailleurs : un renouvellement de certificat sans intervention qui gère l’inscription, le déploiement et l’association sur l’infrastructure F5 sans aucune étape manuelle. Lorsque l’on doit faire face à l’obligation de validité de 47 jours du CA/Browser Forum, ce niveau d’automatisation sur les équilibreurs de charge est exactement ce qui permet d’éviter les appels signalant des pannes à 2 heures du matin. J’apprécie également le fait que la solution soit conçue pour des pipelines DevOps à volume illimité, afin que les rotations fréquentes ne deviennent pas un goulot d’étranglement en matière de débit.
Principales fonctionnalités de CertSecure Manager
- Moteur de profilage des risques liés aux certificats : Classe automatiquement les certificats selon leur niveau de risque en fonction de la robustesse de la clé, du type d’algorithme et de la période de validité, ce qui fournit une vue hiérarchisée de l’exposition.
- Flux de travail d’approbation M sur N : Applique des politiques d’autorisation multipartite aux demandes d’émission et de renouvellement de certificats, en ajoutant une couche de gouvernance pour les environnements hautement sensibles.
- Rapports de conformité : Génère automatiquement des rapports de conformité planifiés pour le RGPD, HIPAA, PCI DSS, FIPS et NIST, envoyés par e-mail chaque semaine ou chaque mois.
- Prise en charge de plusieurs autorités de certification avec changement en un clic : Gérez les certificats auprès de 11 autorités de certification depuis une console unique, avec migration entre les autorités de certification en un clic.
Intégrations de CertSecure Manager
CertSecure Manager s’intègre à Ansible, Splunk, Apache, Microsoft AD CS, Nginx, IIS, Azure et Java KeyStore. Une API pour les intégrations personnalisées est également disponible.
Pros and Cons
Pros:
- Renouvellement sans intervention
- Le changement d’autorité de certification en un clic réduit la dépendance vis-à-vis d’un fournisseur
- Les profils de risque donnent la priorité aux cryptographies faibles
Cons:
- Effort de mise en œuvre plus important pour les configurations hybrides
- La prise en charge des maillages de services Kubernetes est insuffisamment documentée
Idéal pour le PQC natif de DigiCert à grande échelle
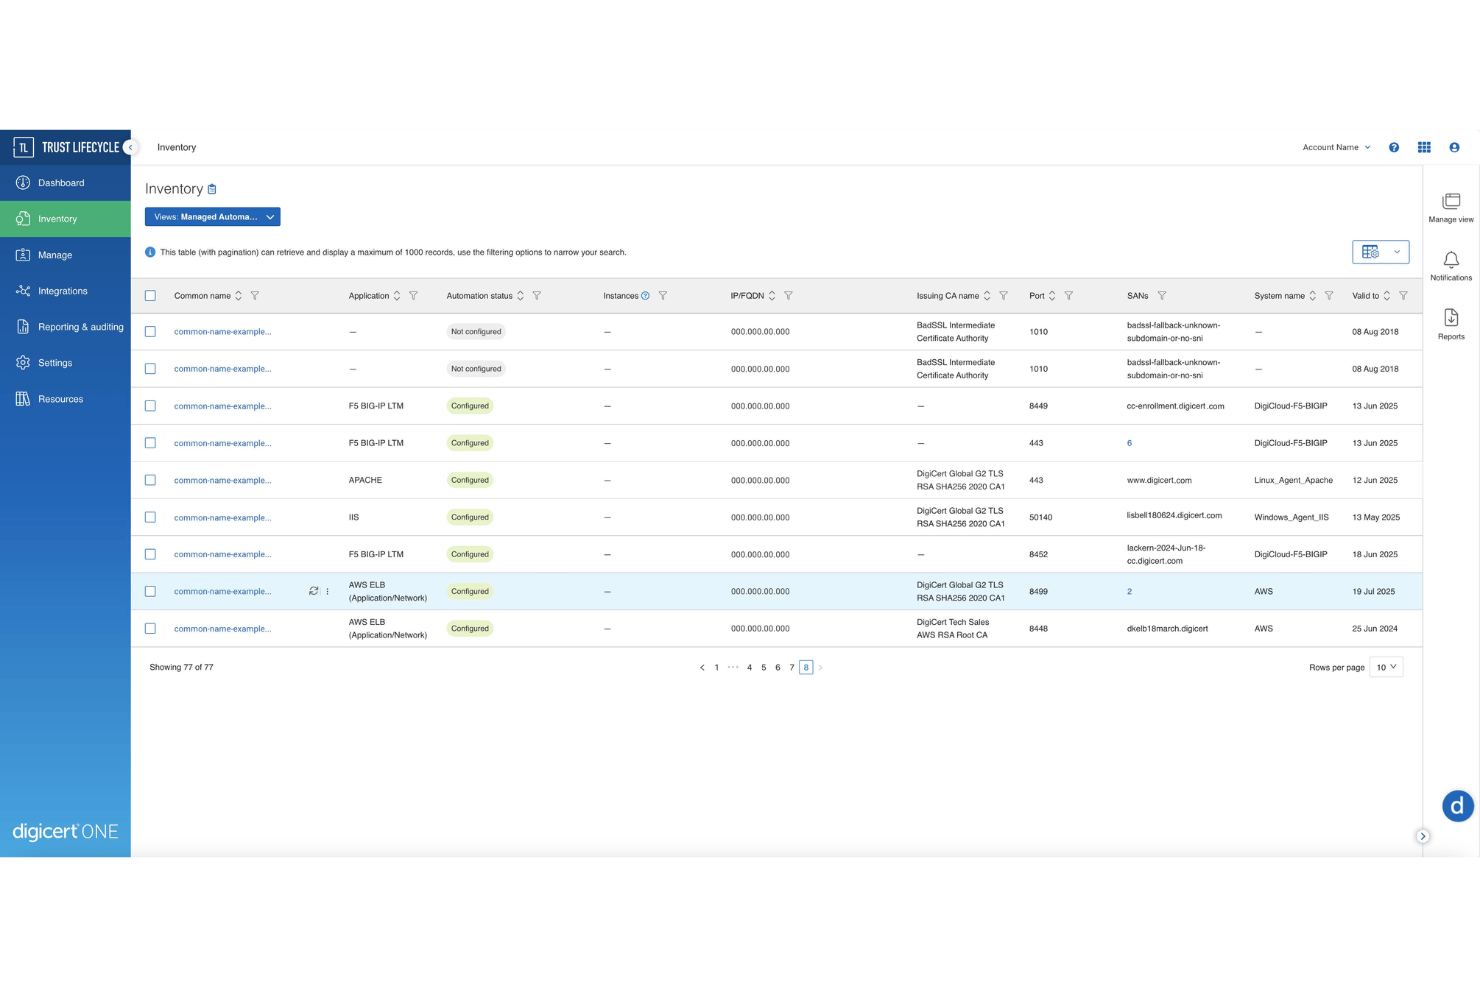
DigiCert Trust Lifecycle Manager est une plateforme de gestion du cycle de vie des certificats, fondée sur l’architecture DigiCert ONE, qui prend en charge la découverte des certificats, l’émission auprès de plusieurs autorités de certification, l’automatisation du cycle de vie, l’application des politiques et la migration vers la cryptographie post-quantique dans les environnements cloud, sur site et isolés.
À qui DigiCert Trust Lifecycle Manager convient-il le mieux ?
DigiCert Trust Lifecycle Manager convient particulièrement aux équipes de sécurité d’entreprise et de gestion de l’infrastructure à clés publiques (PKI) qui gèrent d’importants volumes de certificats dans des environnements hybrides, réglementés ou isolés.
Pourquoi ai-je choisi DigiCert Trust Lifecycle Manager ?
DigiCert Trust Lifecycle Manager figure sur ma liste restreinte, car c’est la seule plateforme de gestion du cycle de vie des certificats (CLM) que j’ai vue combiner l’émission native de certificats PQC avec une automatisation prête pour la production du remplacement en masse. J’apprécie particulièrement le fait qu’elle émette déjà des certificats ML-DSA et SLH-DSA et qu’elle puisse analyser votre réseau pour trouver les certificats vulnérables aux attaques quantiques, puis les remplacer à grande échelle sans intervention manuelle. L’autorité de certification privée DigiCert intégrée, avec ses options de hiérarchies dédiées, signifie également que vous n’avez pas à mettre en place une infrastructure PKI distincte en complément de votre solution CLM.
Principales fonctionnalités de DigiCert Trust Lifecycle Manager
- Prise en charge des connecteurs multi-autorités de certification : Connectez-vous à plus de 10 autorités de certification externes, notamment AWS Private CA, Microsoft AD CS, Let’s Encrypt, Sectigo et Entrust, en plus de l’autorité de certification privée DigiCert intégrée, le tout géré depuis une console unique.
- Découverte des certificats en couches : Exécutez simultanément la surveillance des journaux CT, les analyses du cloud, les analyses par capteurs réseau et les analyses des systèmes basées sur des agents afin de détecter les certificats dans les environnements sur site, cloud et isolés.
- Application de la conformité basée sur des politiques : Définissez des profils de certificats qui imposent la taille de clé, l’algorithme, la période de validité et les listes d’autorités de certification autorisées, avec signalement et correction automatisés des certificats non conformes.
- Portail d’inscription en libre-service : Mettez à la disposition des demandeurs de certificats un portail avec des rôles définis et une authentification unique SAML/OIDC afin qu’ils puissent s’inscrire, demander et récupérer des certificats sans faire intervenir les administrateurs PKI pour chaque transaction.
Intégrations de DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager propose des intégrations documentées avec AWS Private CA, Microsoft AD CS, Sectigo, Entrust, ServiceNow, Jira, Kubernetes via cert-manager, Terraform, F5 BIG-IP et les HSM SafeNet. La solution prend en charge plus de 150 fournisseurs DNS ainsi que l’API REST, ACME v2, SCEP et EST.
Pros and Cons
Pros:
- Prépare la PKI aux menaces quantiques
- Élimine les zones d’ombre liées aux certificats dans le cloud, le réseau et les systèmes
- L’autorité de certification privée intégrée prend en charge les hiérarchies dédiées
Cons:
- L’interface et la navigation du portail d’administration semblent peu intuitives
- La découverte complète complexifie le déploiement
Autres logiciels de gestion du cycle de vie des certificats
Voici quelques outils supplémentaires qui ne figurent pas dans ma sélection, mais qui pourraient répondre à vos besoins :
- ServiceNow Certificate Management
Idéal pour la gouvernance native des certificats dans ServiceNow
- HID ACM
Idéal pour une PKI gérée avec contrôle conservé de la clé racine dans un HSM
- CertKit
Idéal pour le déploiement de certificats sur les appareils et les serveurs
- Akeyless
Idéal pour unifier les secrets et automatiser les certificats
- Segura Certificate Manager
Meilleur choix pour la gestion du cycle de vie des certificats intégrée à la PAM
- Qualys CertView
Idéal pour l’évaluation de la préparation native de Qualys à la cryptographie post-quantique (PQC)
- cert-manager
Idéal pour l’automatisation des certificats K8s open source
- Cloudflare Advanced Certificate Manager
Idéal pour le TLS en périphérie sur le trafic proxifié par Cloudflare
- GlobalSign Atlas
Idéal pour l’inscription automatique à la PKI native de GlobalSign


Comment j’évalue les logiciels de gestion du cycle de vie des certificats
Je divise mon évaluation en critères de base auxquels chaque outil doit répondre — découverte, automatisation, prise en charge de plusieurs autorités de certification — et en éléments différenciateurs comme la préparation à la cryptographie post-quantique, l’intégration aux HSM et les flux de travail natifs pour le DevOps, qui distinguent les meilleurs des autres.
Fonctionnalités essentielles (critères indispensables pour cette liste)
Lorsque je sélectionne les outils pour ma liste, j’évalue chacun d’entre eux sur une échelle allant de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité essentielle répertoriée ci-dessous. Je calcule ensuite le score total de l’outil sous forme de pourcentage et je m’en sers pour évaluer son adéquation globale à la liste.
- Découverte et inventaire des certificats : je recherche une analyse continue des environnements cloud, sur site et DevOps afin que rien ne reste dissimulé dans un sous-réseau oublié ou un cluster de conteneurs.
- Automatisation du cycle de vie : j’évalue la part de l’émission, du renouvellement, de la rotation et de la révocation qui s’effectue sans intervention manuelle — notamment le renouvellement sans intervention avant l’expiration.
- Prise en charge de plusieurs autorités de certification : je vérifie si une plateforme gère depuis une console unique les certificats d’autorités de certification publiques comme DigiCert et Sectigo, ainsi que ceux d’autorités de certification privées comme Microsoft AD CS.
- Surveillance des expirations et alertes : des seuils d’alerte configurables, des mécanismes d’escalade et une intégration ITSM sont plus importants à mes yeux qu’une simple vue répertoriant les expirations.
- Application des politiques et conformité : je recherche des règles applicables concernant la taille des clés, les algorithmes et les périodes de validité, ainsi que des rapports prêts pour les audits et associés à des référentiels comme PCI-DSS ou NIST.
- Intégrations avec les protocoles et l’écosystème : la prise en charge d’ACME, de SCEP, d’EST et des API REST constitue la base ; j’évalue également les intégrations natives avec les équilibreurs de charge, Kubernetes et les HSM.
Une fois que j’ai établi une liste d’outils répondant aux critères, j’examine ce qui distingue chaque plateforme.
Facteurs différenciateurs (ce qui distingue les fournisseurs)
Voici comment je compare les différents fournisseurs :
Fonctionnalités remarquables
J’évalue en premier lieu l’agilité cryptographique post-quantique — notamment la capacité d’une plateforme à inventorier les certificats vulnérables face à l’informatique quantique et à orchestrer la migration vers des algorithmes prêts pour la cryptographie post-quantique comme ML-KEM et ML-DSA. La cartographie des dépendances entre certificats est tout aussi importante : je vérifie si l’outil visualise les services, les équilibreurs de charge et les points de terminaison qui dépendent de chaque certificat, afin de pouvoir mesurer le périmètre d’impact avant un renouvellement ou une révocation. Pour les équipes qui utilisent Kubernetes, j’examine le niveau d’intégration d’un fournisseur avec cert-manager et les maillages de services comme Istio afin de faire tourner les identités de charges de travail à courte durée de vie sans imposer de contraintes aux développeurs.
Au-delà des fonctionnalités
J’évalue d’abord le modèle de déploiement, car il influence tout, de la conformité aux charges opérationnelles. Une plateforme proposant des options isolées du réseau ou sur site est importante lorsque vous gérez une infrastructure à clés publiques dans des environnements réglementés ou souverains où le SaaS n’est pas viable. L’évolutivité est tout aussi importante : je vérifie si un outil gère des millions de certificats sans baisse de performances, notamment pour les scénarios liés à l’IoT ou aux charges de travail à courte durée de vie, dans lesquels les taux d’émission augmentent fortement. J’examine également le coût total de possession, y compris les frais cachés liés aux connecteurs d’autorités de certification ou aux services d’intégration, qui peuvent gonfler un tarif initialement compétitif.
Comment choisir le bon logiciel de gestion du cycle de vie des certificats
Sélectionnez la plateforme adaptée en fonction des fonctionnalités les plus importantes pour votre équipe. Utilisez le tableau ci-dessous pour faire correspondre vos priorités aux capacités à rechercher.
| Si votre priorité est | Recherchez |
|---|---|
| Identifier les certificats non gérés | Un rapport de découverte couvrant les environnements cloud, sur site et conteneurisés |
| Prévenir les interruptions dues aux expirations | Un workflow de renouvellement avec une attribution documentée des responsabilités, des délais d’escalade et des enregistrements de déploiement |
| Gérer plusieurs autorités de certification | Une matrice de prise en charge écrite couvrant les autorités de certification publiques, Microsoft AD CS et les PKI privées |
| Répondre aux exigences d’audit | Des exemples de rapports d’audit présentant l’historique des certificats, les modifications de stratégie et les actions des administrateurs |
| Contrôler les éléments cryptographiques soumis à réglementation | Une documentation de déploiement pour les environnements sur site, isolés du réseau ou connectés à un HSM |
Comment évaluer votre sélection
- Réalisez un essai de découverte : Demandez au fournisseur d’inventorier un sous-réseau défini, un compte cloud et un cluster Kubernetes dans un délai de 14 jours, puis comparez les résultats avec votre registre de certificats existant.
- Testez la gestion des renouvellements : Créez un certificat d’essai qui expire dans moins de 30 jours et vérifiez le processus documenté d’approbation, de renouvellement, de déploiement, de restauration et de révocation.
- Demandez la matrice de prise en charge : Obtenez un document à jour répertoriant les autorités de certification, protocoles, équilibreurs de charge, formats de certificats et HSM pris en charge, y compris les limites liées aux versions.
- Obtenez des engagements écrits : Demandez un exemple de rapport d’audit ainsi qu’une clause contractuelle définissant la conservation des données, les journaux d’accès des administrateurs et l’assistance en cas d’incident lié à un certificat.
- Choisissez le compromis opérationnel : Déterminez si vous avez besoin d’une PKI gérée par le fournisseur, avec moins d’administration interne, ou d’un contrôle direct de l’infrastructure, des clés et de l’exécution des stratégies.
Qu’est-ce qu’un logiciel de gestion du cycle de vie des certificats ?
Un logiciel de gestion du cycle de vie des certificats détecte, surveille, émet, renouvelle, déploie et révoque les certificats numériques et les clés de chiffrement. Il fournit aux équipes informatiques et de sécurité un inventaire centralisé des certificats dans les environnements cloud, sur site et DevOps.
Ces outils peuvent automatiser les flux de renouvellement, suivre les dates d’expiration, appliquer les politiques relatives aux certificats, se connecter aux autorités de certification et fournir des journaux d’audit pour la conformité et la réponse aux incidents.
Fonctionnalités des logiciels de gestion du cycle de vie des certificats
Lors du choix d’une plateforme de gestion du cycle de vie des certificats, soyez attentif aux fonctionnalités clés suivantes :
- Détection des certificats : analyse les réseaux, les comptes cloud, les serveurs, les conteneurs et les points de terminaison afin de trouver les certificats présents dans votre environnement. Elle enregistre les détails des certificats, leurs emplacements, leurs propriétaires et leurs dates d’expiration dans un inventaire centralisé.
- Surveillance des expirations : suit les périodes de validité des certificats et envoie des alertes avant leur expiration. Des seuils configurables et des règles d’escalade aident les équipes à attribuer les responsabilités et à gérer les renouvellements avant toute interruption de service.
- Automatisation du cycle de vie : automatise les demandes, les approbations, les renouvellements, le déploiement, la rotation et la révocation des certificats. Les flux de travail réduisent les étapes manuelles et créent des processus reproductibles pour les certificats présents sur les serveurs, les applications et les appareils.
- Gestion de plusieurs autorités de certification : se connecte aux autorités de certification publiques et privées via une interface unique. Les équipes peuvent gérer les certificats de fournisseurs tels que DigiCert, Sectigo et Microsoft AD CS sans tenir à jour des inventaires distincts.
- Application des politiques : applique des règles concernant la taille des clés, les algorithmes de signature, les périodes de validité des certificats et les émetteurs autorisés. La plateforme peut signaler ou bloquer les certificats qui enfreignent les exigences de l’organisation ou de la réglementation.
- Déploiement des certificats : installe les certificats renouvelés sur les serveurs, les équilibreurs de charge, les applications et les appareils réseau pris en charge. Les enregistrements de déploiement indiquent où chaque certificat a été installé et aident les équipes à vérifier la réussite de la rotation.
- Prise en charge des intégrations : se connecte à des protocoles et systèmes tels qu’ACME, SCEP, EST, les API REST, les plateformes de gestion des services informatiques, Kubernetes et les modules de sécurité matérielle. Ces intégrations intègrent les opérations liées aux certificats à l’infrastructure et aux flux de travail existants.
- Rapports d’audit : enregistre les modifications de certificats, les approbations, les renouvellements, les révocations, les actions des administrateurs et les décisions relatives aux politiques. Les rapports fournissent aux équipes de sécurité et de conformité des preuves pour les audits, les enquêtes et les contrôles internes.
Fonctionnalités d’IA courantes des logiciels de gestion du cycle de vie des certificats
Au-delà des fonctionnalités standard énumérées ci-dessus, bon nombre de ces logiciels proposent désormais des fonctionnalités d’IA intégrées telles que :
- Détection des anomalies : l’IA examine l’activité liée aux certificats, les modèles d’émission et le comportement des systèmes afin d’identifier les changements inhabituels. Elle peut signaler la création inattendue de certificats, une activité de renouvellement anormale ou une utilisation suspecte pour examen.
- Évaluation des risques : attribue automatiquement des scores de risque en fonction des attributs des certificats, de leur exposition, de leur configuration, de leur utilisation et de leur historique opérationnel. Les équipes de sécurité peuvent utiliser ces scores pour donner la priorité aux certificats nécessitant une investigation ou un remplacement.
- Analyse prédictive des interruptions : l’IA analyse les dépendances des certificats, l’historique des renouvellements et les relations entre les services afin d’estimer où un problème de certificat pourrait perturber les applications. Les équipes peuvent examiner les points de défaillance probables avant qu’une interruption ne se produise.
- Requêtes en langage naturel : l’IA permet aux administrateurs de poser des questions sur les inventaires de certificats en langage courant. Par exemple, vous pouvez demander quels certificats vont bientôt expirer, quels certificats utilisent des algorithmes obsolètes ou quels certificats sont associés à un service spécifique.
- Qualification intelligente des incidents : regroupe les alertes liées aux certificats, supprime les notifications en double et classe les incidents par degré d’urgence. Les administrateurs disposent ainsi d’un point de départ plus clair lorsque plusieurs événements liés aux certificats se produisent simultanément.
- Recommandations de correction : l’IA examine les résultats liés aux certificats et suggère des mesures correctives en fonction de la configuration, de l’utilisation et des règles de l’organisation. Les recommandations peuvent inclure le remplacement d’un algorithme, la modification d’une période de validité ou l’examen d’un émetteur non approuvé.
Avantages des logiciels de gestion du cycle de vie des certificats
L’outil de gestion du cycle de vie des certificats adapté peut offrir plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des avantages dont vous pouvez bénéficier :
- Visibilité des certificats : Les analyses de découverte dans les environnements cloud, sur site, réseau et DevOps créent un inventaire centralisé des certificats, de leurs emplacements, de leurs propriétaires et de leurs dates d’expiration.
- Moins d’interruptions dues aux expirations : La surveillance automatisée, les alertes configurables, l’attribution des propriétaires et les flux de travail de renouvellement aident votre équipe à traiter les certificats avant leur expiration.
- Opérations cohérentes tout au long du cycle de vie : Les flux de travail d’inscription, d’approbation, de renouvellement, de déploiement, de rotation et de révocation remplacent la gestion manuelle incohérente des certificats.
- Administration multiautorité de certification : Une interface unique gère les certificats provenant d’autorités publiques et privées, notamment de fournisseurs tels que DigiCert, Sectigo et Microsoft AD CS.
- Contrôle des politiques et de la conformité : Les règles relatives à la taille des clés, aux algorithmes, aux périodes de validité et aux émetteurs approuvés favorisent des configurations cohérentes et des enregistrements prêts pour les audits.
- Modifications plus sûres des certificats : La cartographie des dépendances indique quels services, points de terminaison, équilibreurs de charge et applications dépendent de chaque certificat avant son renouvellement ou sa révocation.
- Meilleure intégration de l’infrastructure : La prise en charge d’ACME, de SCEP, d’EST, des API REST, de Kubernetes, des plateformes de gestion des services informatiques et des HSM relie les opérations de certificats aux systèmes existants.
Coûts et tarifs des logiciels de gestion du cycle de vie des certificats
Le choix du meilleur logiciel nécessite de comprendre les modèles tarifaires et les forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des intégrations, des options de déploiement et des exigences en matière d’assistance. Le tableau ci-dessous récapitule les forfaits courants, les prix moyens et les fonctionnalités généralement incluses dans les plateformes de gestion du cycle de vie des certificats.
Tableau comparatif des forfaits des logiciels de gestion du cycle de vie des certificats
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Inventaire de base des certificats, alertes d’expiration limitées, suivi manuel des certificats et assistance communautaire. |
| Forfait personnel | $10-$30/utilisateur/mois | Découverte des certificats, surveillance des expirations, rappels de renouvellement de base, intégrations limitées et assistance par e-mail. |
| Forfait professionnel | $30-$100/utilisateur/mois | Renouvellements automatisés, gestion multiautorité de certification, application des politiques, flux de travail de déploiement, rapports d’audit et intégrations avec les plateformes de gestion des services informatiques. |
| Forfait entreprise | $100-$300+/utilisateur/mois | Découverte avancée, gestion illimitée ou à haut volume des certificats, intégrations avec les HSM et Kubernetes, flux de travail personnalisés, assistance dédiée et rapports de conformité personnalisés. |
FAQ sur les logiciels de gestion du cycle de vie des certificats
Voici quelques réponses aux questions courantes sur les outils de gestion du cycle de vie des certificats :
Le logiciel de gestion du cycle de vie des certificats peut-il gérer des certificats provenant de différentes autorités ?
Oui, de nombreuses plateformes gèrent les certificats provenant de plusieurs autorités publiques et privées. La prise en charge varie selon le produit ; consultez donc la matrice de compatibilité actuelle du fournisseur. Vérifiez la compatibilité avec des fournisseurs tels que DigiCert, Sectigo et Microsoft AD CS. Vérifiez également la prise en charge de vos formats de certificats, de vos protocoles d’inscription et de vos systèmes PKI privés. Demandez si chaque connecteur prend en charge la découverte, le renouvellement, le déploiement et la révocation.
Le logiciel de gestion du cycle de vie des certificats remplace-t-il une autorité de certification ?
Non, une plateforme de gestion des certificats gère généralement les opérations liées aux certificats plutôt que de remplacer votre autorité de certification. Elle peut se connecter aux autorités de certification publiques et privées ainsi qu’aux systèmes PKI internes. La plateforme peut gérer la découverte, les demandes, les approbations, les renouvellements, le déploiement et la révocation. Votre autorité de certification existante continue d’émettre les certificats conformément à ses politiques.
Comment tester un logiciel de gestion du cycle de vie des certificats avant de l’acheter ?
Testez la plateforme avec des certificats et des systèmes représentatifs de votre environnement de production. Commencez par analyser un sous-réseau défini, un compte cloud et un cluster Kubernetes. Comparez les résultats avec votre registre de certificats connu. Créez ensuite un certificat de test qui expire dans les 30 jours. Vérifiez les étapes d’approbation, de renouvellement, de déploiement, de restauration et de révocation. Testez également l’acheminement des alertes et les autorisations des administrateurs. Demandez une confirmation écrite concernant les formats de certificats, les intégrations, les périodes de conservation et les exigences de déploiement dans un environnement isolé qui ne sont pas pris en charge.