

Les meilleures alternatives à Kubernetes aident les équipes à orchestrer les conteneurs sans devoir faire face à une courbe d’apprentissage abrupte, à d’importants besoins en ressources ou à des intégrations complexes qui ralentissent l’adoption. Elles offrent aux développeurs et aux équipes informatiques davantage de flexibilité pour déployer, mettre à l’échelle et gérer des applications dans différents environnements, tout en réduisant la surcharge opérationnelle qui accompagne souvent Kubernetes.
De nombreuses organisations commencent à explorer des alternatives après avoir rencontré des difficultés pour déboguer des journaux d’erreurs opaques, entretenir des clusters nécessitant une expertise importante ou intégrer Kubernetes à des systèmes existants qui ne s’intègrent pas naturellement à son écosystème. Ces difficultés peuvent rendre l’orchestration des conteneurs plus compliquée qu’elle ne devrait l’être et limiter la rapidité avec laquelle les équipes peuvent fournir des applications.
J’ai accompagné des entreprises qui migraient depuis des outils d’orchestration traditionnels, testé des plateformes de conteneurs dans des environnements de production soumis à de véritables charges de travail et évalué les performances de ces solutions dans des architectures SaaS, d’entreprise et de cloud hybride. Ces expériences m’ont permis de déterminer quelles plateformes simplifient réellement l’orchestration et lesquelles introduisent de nouvelles complexités.
Dans ce guide, vous découvrirez quelles alternatives à Kubernetes offrent des configurations plus simples, une mise à l’échelle facilitée et les intégrations les plus utiles pour aider votre équipe à exécuter des conteneurs de manière fiable, sans complications inutiles.
Qu’est-ce que Kubernetes ?
Kubernetes est un logiciel d’orchestration de conteneurs qui automatise le déploiement, la mise à l’échelle et la gestion des applications conteneurisées. Il est utilisé par les ingénieurs DevOps, les développeurs logiciels et les administrateurs informatiques qui doivent gérer efficacement des déploiements d’applications complexes.
Des fonctionnalités comme la mise à l’échelle automatisée, l’équilibrage de charge et les capacités d’autoréparation contribuent à réduire les tâches manuelles et à garantir des performances constantes des applications. Dans l’ensemble, Kubernetes permet de simplifier la gestion d’applications à grande échelle dans différents environnements.
Tableau comparatif des alternatives à Kubernetes
\u003cspan style=\u0022font-weight: 400;\u0022\u003eCe tableau comparatif résume les informations tarifaires de ma sélection des meilleures alternatives à Kubernetes :\u003c/span\u003e
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour simplifier les opérations | Essai gratuit de 30 jours + démonstration gratuite disponible | À partir de $500/mois | Website | |
| 2 | Idéal pour les environnements Kubernetes d’entreprise | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour la conteneurisation sécurisée | Essai gratuit + démonstration disponibles | Tarification sur demande | Website | |
| 4 | Idéal pour l’IoT et l’informatique en périphérie | Non disponible | Tarification sur demande | Website | |
| 5 | Idéal pour la gestion des environnements cloud natifs | Forfait gratuit disponible | Tarification sur demande | Website | |
| 6 | Idéal pour la gestion multicluster | Formule gratuite + essai de 45 jours + démonstration disponible | À partir de $1,045/an (facturé annuellement) | Website | |
| 7 | Idéal pour cloner instantanément des applications | Essai gratuit de 15 jours disponible | À partir de 9 €/mois | Website | |
| 8 | Idéal pour une expérience sans exploitation | Forfait gratuit disponible | Tarification sur demande | Website | |
| 9 | Idéal pour la gestion multicloud | Non disponible | Tarification sur demande | Website | |
| 10 | Idéal pour les fonctions serverless | Forfait gratuit + essai gratuit de 14 jours + démonstration gratuite disponible | À partir de $1,500/mois | Website |


Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Avis sur les meilleures alternatives à Kubernetes
\u003cspan style=\u0022font-weight: 400;\u0022\u003eVous trouverez ci-dessous mes résumés détaillés des meilleures alternatives à Kubernetes qui ont été retenues dans ma sélection. Mes avis proposent un examen approfondi des principales fonctionnalités, des avantages et inconvénients, des intégrations et des cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.\u003c/span\u003e
 Idéal pour simplifier les opérations
- Essai gratuit de 30 jours + démonstration gratuite disponible
- À partir de $500/mois
Visit WebsiteCustomer Rating:5/5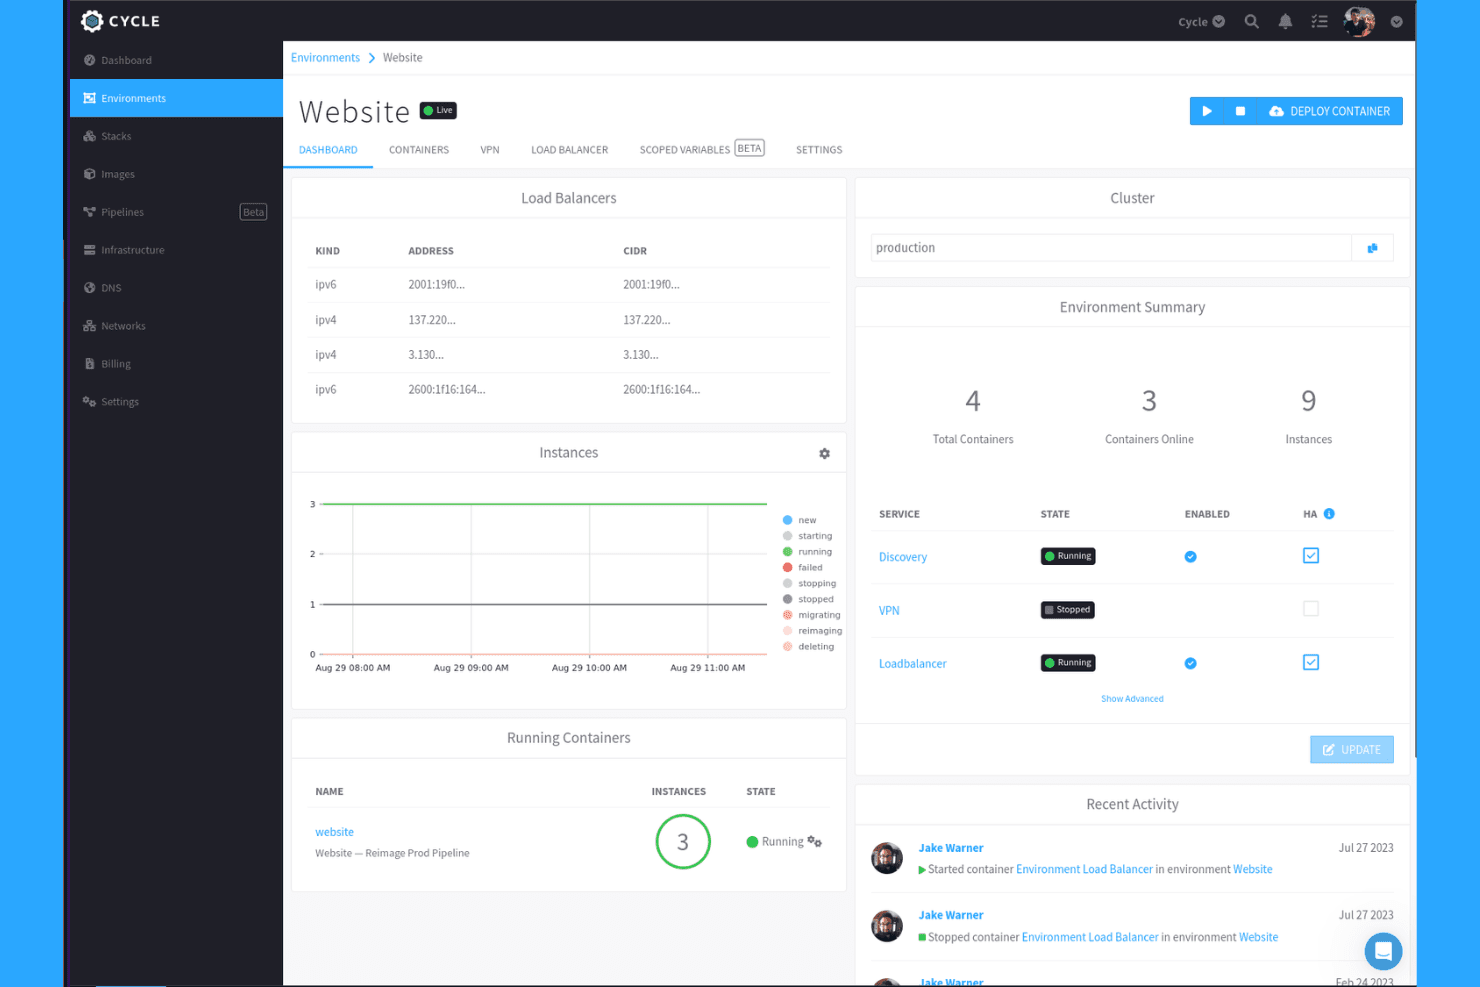
Cycle affiche en un coup d’œil l’état de l’environnement, les équilibreurs de charge et l’état des conteneurs. Cycle est une plateforme d’orchestration de conteneurs qui s’adresse aux équipes d’ingénierie de plateforme et de DevOps souhaitant gérer des conteneurs, des machines virtuelles et des fonctions sur des infrastructures cloud, sur site et physiques, sans la complexité opérationnelle liée à l’exécution de Kubernetes par leurs propres moyens.
À qui Cycle convient-il le mieux ?
Cycle convient particulièrement aux équipes d’ingénierie de plateforme qui souhaitent gérer des conteneurs, des machines virtuelles et des fonctions sur des infrastructures cloud et physiques sans créer ni maintenir elles-mêmes un plan de contrôle Kubernetes.
Pourquoi j’ai choisi Cycle
J’ai choisi Cycle comme l’une des meilleures solutions, car il remplace l’intégralité du plan de contrôle Kubernetes par une plateforme gérée unique qui prend automatiquement en charge les mises à jour du système d’exploitation, les correctifs du noyau et les mises à niveau des environnements et des services. Ce que j’apprécie particulièrement, c’est qu’il gère simultanément les conteneurs, les machines virtuelles et les fonctions sur des infrastructures cloud et physiques, de sorte que mon équipe n’a pas à jongler avec des outils distincts pour chaque type de charge de travail. La découverte de services intégrée, l’équilibrage de charge et la mise à l’échelle automatique fondée sur des seuils sont configurés dès le départ, sans configuration supplémentaire.
Fonctionnalités clés de Cycle
- Déploiements arc-en-ciel : Exécutez simultanément plusieurs versions d’une application et acheminez le trafic entre elles afin d’effectuer des mises à jour et des restaurations sans interruption.
- Environnements sous forme de code : Définissez l’état complet d’un environnement dans des fichiers JSON ou YAML provenant directement d’un dépôt Git pour des flux de travail de type GitOps.
- Réseau maillé chiffré : Cycle crée automatiquement un réseau privé chiffré sans configuration entre tous les nœuds et fournisseurs connectés.
- Mise à l’échelle automatique des instances fondée sur des seuils : Définissez des seuils d’utilisation du processeur, de la mémoire vive, des connexions réseau ou du débit pour déclencher une mise à l’échelle automatique avec des minimums, des maximums et des incréments configurables.
Intégrations de Cycle
Cycle propose des intégrations natives documentées avec AWS, GCP et Vultr. Il prend en charge les déclencheurs CI/CD tels que GitHub Actions et fournit une API REST avec des webhooks pour les intégrations personnalisées.
Pros and Cons
Pros:
- Automatise la maintenance courante et réduit les besoins en personnel DevOps
- Découverte et équilibrage de charge intégrés
- Exécute les conteneurs, les machines virtuelles et les fonctions ensemble
Cons:
- La prise en charge exclusive de x86 exclut les nœuds périphériques ARM
- L’interface de ligne de commande reste indisponible, ce qui limite les flux de travail fondés sur le terminal
Learn more about Cycle: Idéal pour les environnements Kubernetes d’entreprise
- Démonstration gratuite disponible
- Tarification sur demande
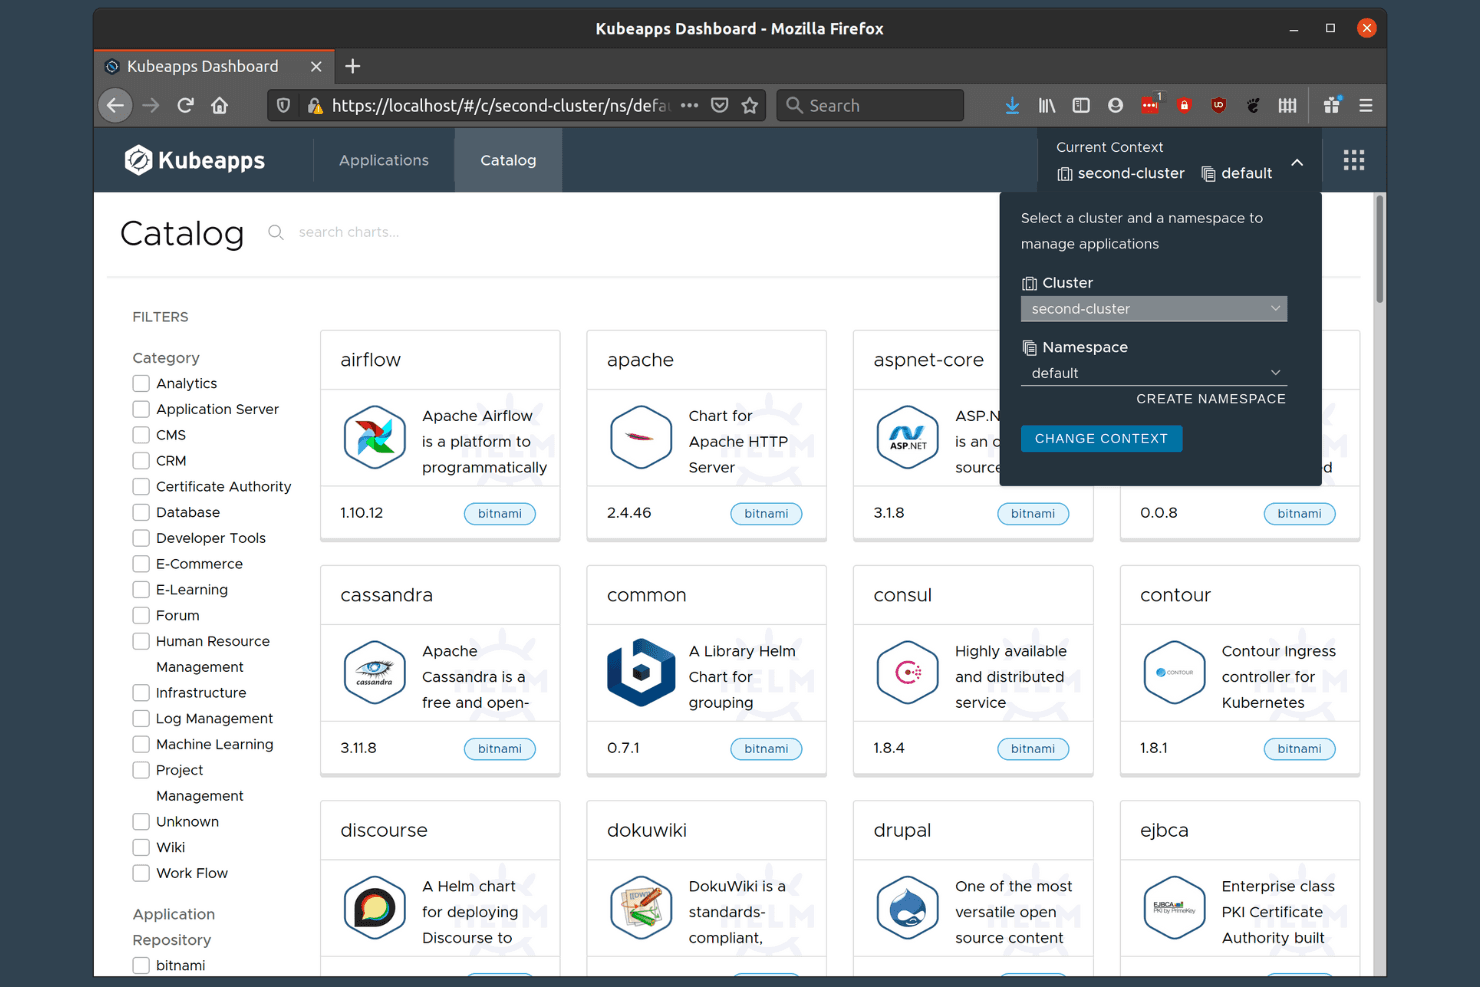
VMware Tanzu permet aux utilisateurs de déployer des applications sur plusieurs clusters via un catalogue. VMware Tanzu Kubernetes Grid Integrated est une plateforme Kubernetes d’entreprise conçue pour les organisations exploitant une infrastructure VMware. Elle offre une gestion du cycle de vie de plusieurs clusters, la mise en réseau NSX-T et une intégration poussée avec vSphere pour les équipes qui utilisent Kubernetes à grande échelle.
À qui s’adresse VMware Tanzu pour les opérations Kubernetes ?
VMware Tanzu Kubernetes Grid Integrated est conçu pour les équipes informatiques d’entreprise qui exploitent déjà une infrastructure VMware et qui ont besoin d’une plateforme Kubernetes de niveau production, capable de gérer plusieurs clusters et intégrée en profondeur à vSphere.
Pourquoi ai-je choisi VMware Tanzu pour les opérations Kubernetes ?
J’ai choisi VMware Tanzu Kubernetes Grid Integrated comme solution Kubernetes d’entreprise de premier choix, car elle est spécialement conçue pour les équipes qui utilisent déjà largement l’écosystème VMware. La console de gestion prend en charge les opérations liées au cycle de vie de plusieurs clusters, notamment la création, la mise à l’échelle et les mises à niveau, sans quitter l’environnement vSphere que votre équipe connaît déjà. La mise en réseau NSX-T ajoute la microsegmentation et l’application de politiques de sécurité au niveau du cluster, ce qui est essentiel lorsque vous exécutez des charges de travail réglementées ou mutualisées dans VMware Cloud Foundation.
Fonctionnalités clés de VMware Tanzu pour les opérations Kubernetes
- Chiffrement des secrets etcd : les profils Kubernetes peuvent activer le chiffrement des secrets stockés dans etcd, afin de sécuriser les données sensibles des clusters au repos.
- Rotation des certificats : la commande
tkgi rotate-certificatesrenouvelle les certificats TLS de tous les composants du plan de contrôle et des clusters gérés. - Contrôle d’accès fondé sur les rôles : la console de gestion propose des rôles distincts — Administrateur de cluster, Administrateur de cluster en lecture seule et Gestionnaire de cluster — chacun disposant d’autorisations délimitées.
- Prise en charge des déploiements en environnement isolé : l’appliance virtuelle de la console de gestion prend en charge les déploiements dans des environnements connectés à Internet comme dans des environnements isolés.
Intégrations de VMware Tanzu pour les opérations Kubernetes
Les intégrations documentées comprennent Tanzu Mission Control, Tanzu Service Mesh, NSX-T, vSphere Cloud Native Storage, Harbor, Ops Manager, LDAP, UAA et Tanzu Application Platform. Une API Kubernetes prend en charge les intégrations personnalisées.
Pros and Cons
Pros:
- L’environnement d’exécution Kubernetes certifié prend en charge les charges de travail conformes
- Opérations automatisées de gestion du cycle de vie des clusters sur vSphere
- Le déploiement en environnement isolé prend en charge les environnements cloisonnés
Cons:
- L’infrastructure de gestion conséquente augmente l’empreinte
- La mise à l’échelle des clusters ne dispose pas d’une mise à l’échelle automatique des charges de travail documentée
Learn more about VMware Tanzu for Kubernetes Operations: Idéal pour la conteneurisation sécurisée
- Essai gratuit + démonstration disponibles
- Tarification sur demande
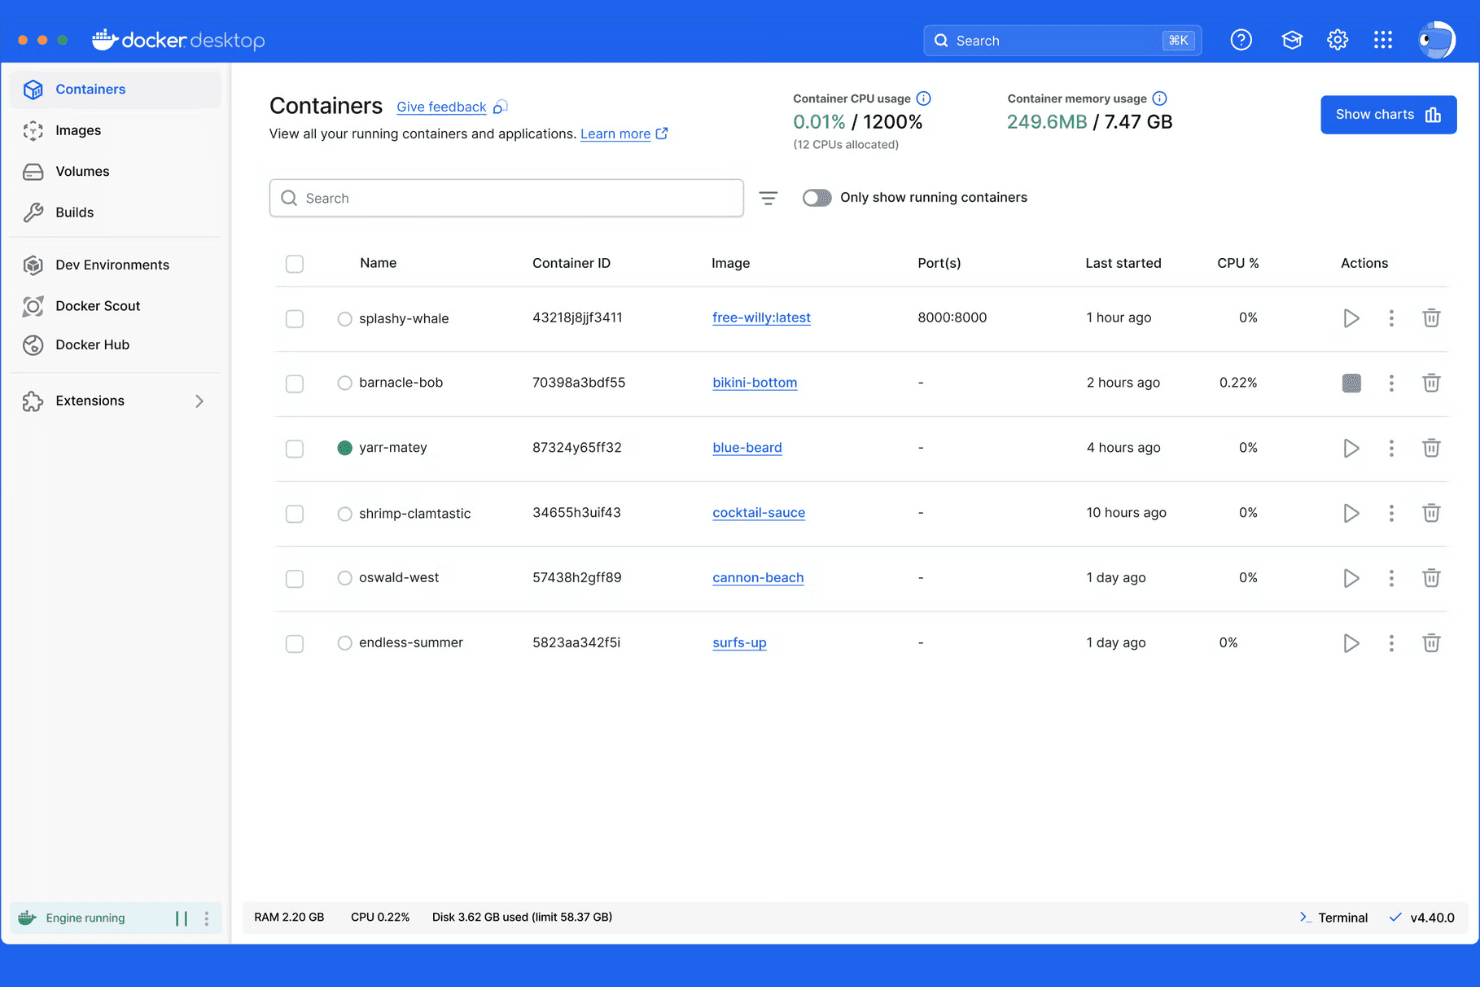
Docker Desktop permet aux utilisateurs de surveiller et de gérer les conteneurs en cours d’exécution en un coup d’œil. Mirantis Kubernetes Engine (anciennement Docker Enterprise) est une plateforme d’orchestration de conteneurs de niveau entreprise conçue pour les équipes qui doivent gérer des clusters Kubernetes et Swarm dans des environnements cloud, sur site et en périphérie depuis un plan de contrôle unique.
À qui Docker Enterprise convient-il le mieux ?
Docker Enterprise convient particulièrement aux grandes entreprises et aux secteurs réglementés qui ont besoin d’une gestion centralisée des clusters Kubernetes et Swarm, avec un chiffrement validé par FIPS et une sécurité renforcée conformément aux STIG.
Pourquoi ai-je choisi Docker Enterprise ?
J’ai choisi Docker Enterprise (désormais Mirantis Kubernetes Engine) comme l’une des meilleures solutions, car son niveau de sécurité est réellement difficile à égaler dans le domaine des conteneurs d’entreprise. Il intègre un chiffrement validé par FIPS 140-2/140-3 ainsi qu’un renforcement conforme aux STIG de la DISA, ce qui est particulièrement important lorsque vous exécutez des charges de travail dans des environnements réglementés ou isolés. J’apprécie également la possibilité de gérer des clusters Kubernetes et Swarm côte à côte depuis un plan de contrôle unique, avec une intégration de la gestion des rôles et des identités qui permet de limiter précisément les accès à chaque cluster.
Principales fonctionnalités de Docker Enterprise
- Gestion du cycle de vie des clusters : MKE peut provisionner, adopter et gérer le cycle de vie des clusters MKE et k0s sur plusieurs infrastructures, notamment EKS, AKS et GKE, en soumettant un kubeconfig pour les clusters existants.
- Opérations GitOps déclaratives : La configuration, l’audit, la planification, la mise en réseau et le chiffrement des secrets des clusters sont tous gérés au moyen d’un fichier de configuration déclaratif, avec une gestion du cycle de vie basée sur GitOps.
- Mises à jour progressives avec restauration automatique : MKE applique les mises à jour progressivement afin de réduire les interruptions des charges de travail et peut automatiquement annuler une modification si une mise à niveau rencontre un problème.
- Registre d’images privé : MKE s’intègre à Mirantis Secure Registry pour fournir aux équipes un registre interne de confiance destiné au stockage et à la gestion des images de conteneurs.
Intégrations de Docker Enterprise
La documentation de Mirantis Kubernetes Engine indique l’utilisation intégrée de Calico pour la mise en réseau, de NGINX pour l’entrée et de Mirantis Secure Registry pour les images privées. Il fournit également une API REST sur HTTPS pour les intégrations personnalisées.
Pros and Cons
Pros:
- L’interface centralisée simplifie les opérations sur plusieurs clusters
- L’installateur dissimule la complexité de la configuration de Kubernetes
- Prise en charge des clusters portables pour les environnements hybrides
Cons:
- La mise à l’échelle automatique sur site reste limitée
- La configuration réseau peut nécessiter un dépannage manuel
Learn more about Docker Enterprise:
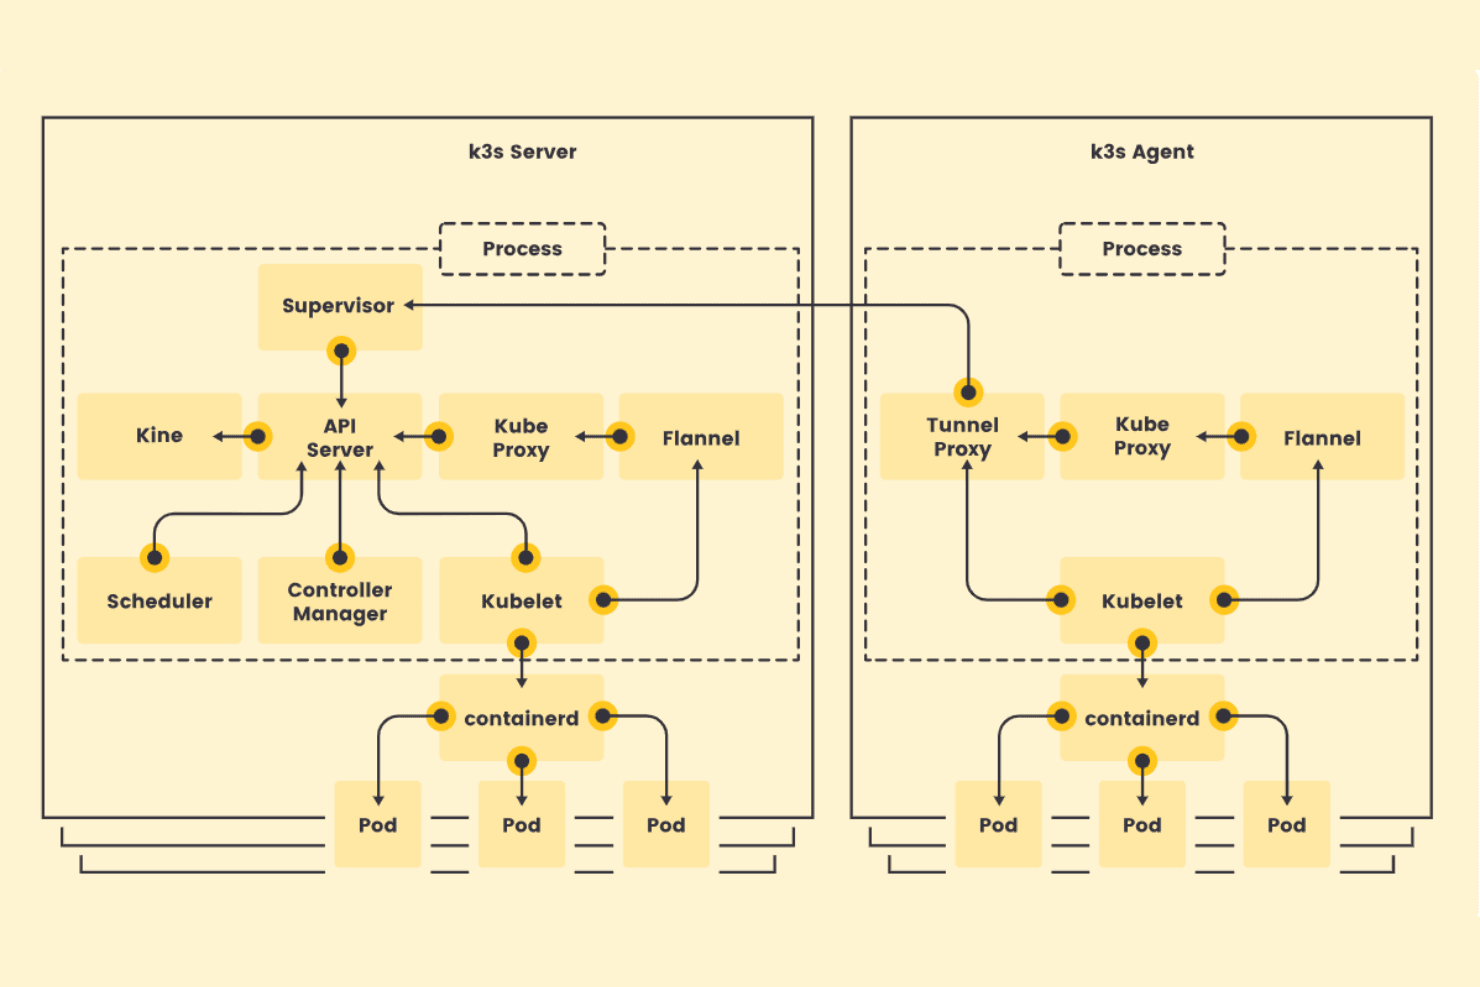
K3s sépare les composants serveur et agent pour fournir un Kubernetes léger. K3s est une distribution Kubernetes légère et certifiée par la CNCF, développée par SUSE, qui regroupe l’intégralité de l’API Kubernetes dans un seul binaire, ce qui en fait un choix pratique pour les équipes exécutant des charges de travail conteneurisées dans des environnements aux ressources limitées, distants ou en périphérie.
À qui K3s convient-il le mieux ?
K3s convient particulièrement aux équipes qui déploient des charges de travail conteneurisées sur du matériel périphérique, des appareils IoT ou une infrastructure basée sur ARM, lorsque les contraintes de ressources excluent une installation Kubernetes complète.
Pourquoi ai-je choisi K3s ?
J’ai choisi K3s parce qu’il est spécialement conçu pour les environnements dans lesquels Kubernetes complet ne convient tout simplement pas : appareils ARM, matériel IoT et nœuds périphériques distants fonctionnant avec des budgets de ressources limités. Le conditionnement sous forme de binaire unique me permet d’exécuter un cluster Kubernetes certifié sur un Raspberry Pi ou un équipement périphérique ARM64 en une seule commande, sans supprimer les API dont j’ai réellement besoin. J’apprécie également que CoreDNS, Traefik et ServiceLB soient inclus, de sorte que la découverte des services et l’entrée réseau fonctionnent immédiatement, même sur du matériel disposant de 512 Mo de RAM par nœud agent.
Principales fonctionnalités de K3s
- API Kubernetes certifiée par la CNCF : K3s maintient une conformité complète avec l’API Kubernetes, de sorte que les outils existants de l’écosystème, les graphiques Helm et les manifestes fonctionnent sans modification.
- Chiffrement des secrets au repos : K3s inclut un outil
secrets-encryptqui vous permet d’activer, de faire pivoter et de rechiffrer les clés secrètes directement depuis l’interface de ligne de commande. - Guide de renforcement CIS : K3s fournit des recommandations documentées de configuration selon le référentiel CIS, couvrant la journalisation d’audit, la sécurité des pods, le RBAC et les politiques réseau.
- Intégration de system-upgrade-controller : Les plans de mise à niveau déclaratifs vous permettent de cibler des versions spécifiques de K3s, de définir la simultanéité des nœuds et de planifier des fenêtres de mise à niveau sans intervention manuelle.
Intégrations de K3s
Les intégrations natives ne sont pas clairement documentées. K3s expose l’API Kubernetes pour les intégrations personnalisées.
Pros and Cons
Pros:
- Les installations sous forme de binaire unique conviennent aux nœuds périphériques ARM
- L’ajout de workers en une seule commande facilite l’extension du cluster
- La mise en réseau intégrée couvre les petits clusters
Cons:
- La haute disponibilité peut nécessiter une configuration supplémentaire
- Aucun contrôle documenté de mise à l’échelle automatique des charges de travail
Learn more about K3s: Idéal pour la gestion des environnements cloud natifs
- Forfait gratuit disponible
- Tarification sur demande
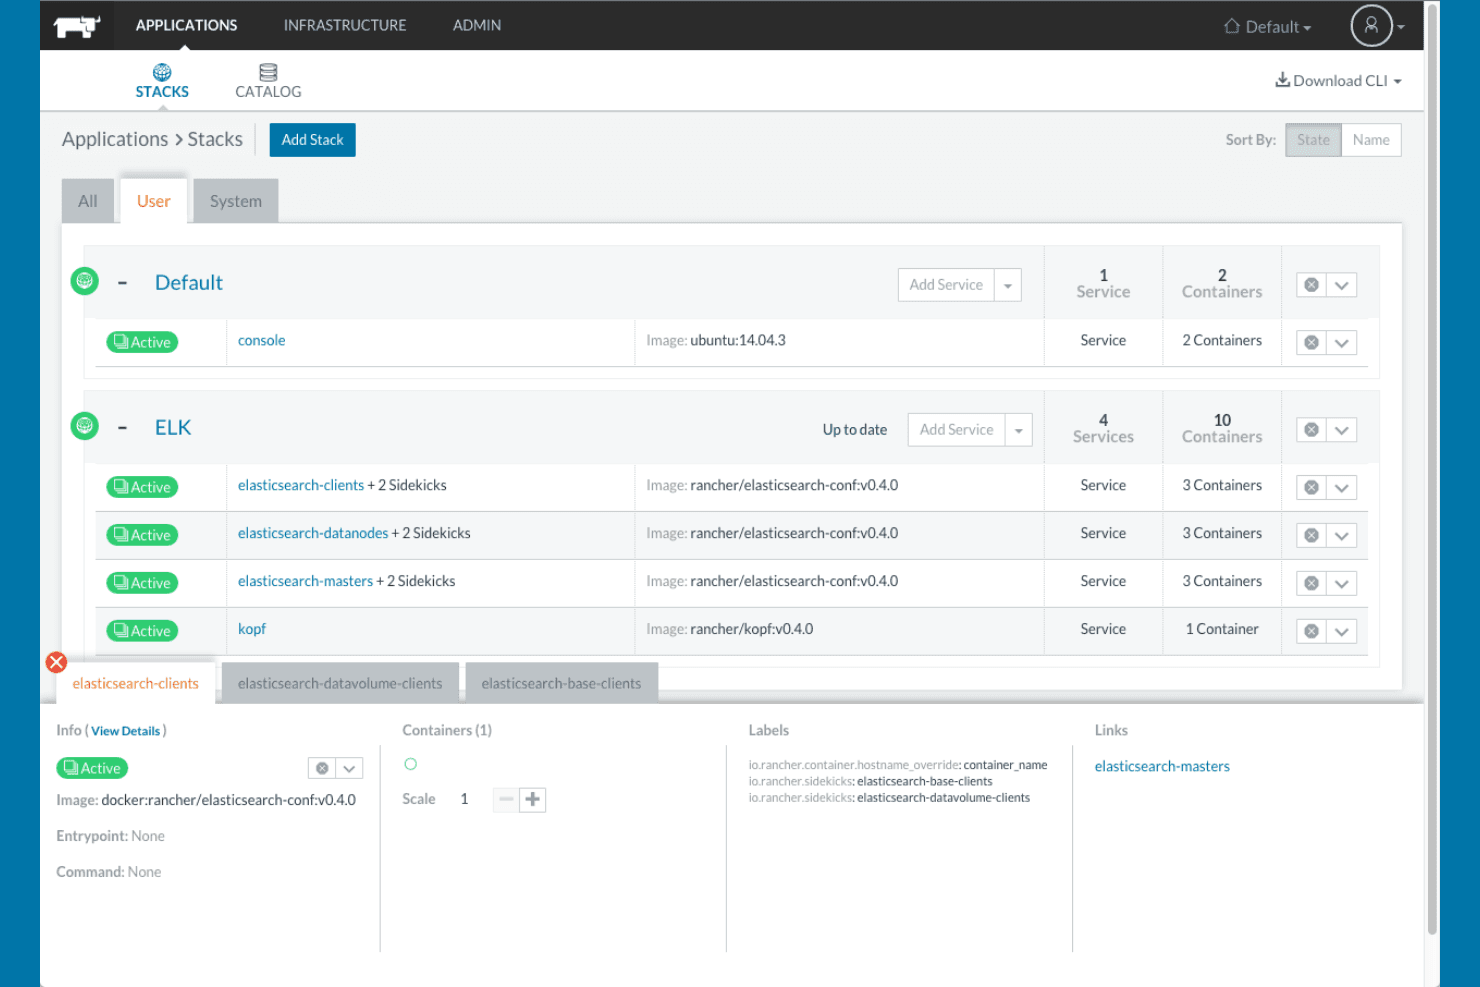
Rancher organise les services conteneurisés en piles avec leur état en temps réel. Rancher est une plateforme open source de gestion de Kubernetes de SUSE qui permet aux ingénieurs plateforme et aux responsables de l'infrastructure de provisionner, sécuriser et exploiter plusieurs clusters dans des environnements sur site, cloud et périphériques depuis une interface unique.
À qui Rancher convient-il le mieux ?
Rancher convient particulièrement aux ingénieurs plateforme et aux responsables de l'infrastructure informatique qui gèrent plusieurs clusters Kubernetes dans des environnements hybrides ou multicloud.
Pourquoi j'ai choisi Rancher
J'ai choisi Rancher comme l'un des meilleurs outils, car c'est celui vers lequel je me tournerais pour gérer Kubernetes dans un environnement véritablement hétérogène. Son moteur GitOps Fleet permet à mon équipe de déployer simultanément des configurations cohérentes sur des dizaines de clusters, que ceux-ci s'exécutent sur EKS, sur du matériel physique ou sur des nœuds périphériques à faibles ressources exécutant K3s. C'est cette distribution K3s sous forme de binaire unique qui distingue réellement Rancher : elle fonctionne avec seulement 1 cœur de processeur et 512 Mo de RAM par agent, ce qui rend la gestion cloud native pratique même en périphérie.
Fonctionnalités clés de Rancher
- Contrôle d'accès multicluster : Centralisez l'authentification et le RBAC sur tous vos clusters Kubernetes en vous connectant à des fournisseurs d'identité tels qu'Active Directory, Okta et OpenLDAP.
- Évaluation selon les benchmarks CIS : Évaluez les configurations des clusters par rapport aux bonnes pratiques des benchmarks CIS directement depuis l'interface Rancher.
- Mise à l'échelle horizontale des pods : Gérez les HPA depuis l'interface utilisateur afin de mettre automatiquement les charges de travail à l'échelle en fonction de l'utilisation du processeur et de la mémoire.
- Sécurité des conteneurs NeuVector : Exécutez des contrôles de sécurité automatisés, l'analyse des pipelines CI/CD et des flux de travail d'audit dans vos environnements de conteneurs.
Intégrations de Rancher
Rancher s'intègre à Amazon EKS, Azure Kubernetes Service, Google Kubernetes Engine, Active Directory, Okta, OpenLDAP, Prometheus, Grafana, Istio et Jenkins. Il prend également en charge les flux de travail GitLab et Fleet, ainsi qu'une API Kubernetes Rancher pour les intégrations personnalisées.
Pros and Cons
Pros:
- La visibilité centralisée des clusters facilite le dépannage
- Les déploiements à faible empreinte conviennent aux sites périphériques aux ressources limitées
- Les flux de travail basés sur des dépôts coordonnent les modifications multiclusters
Cons:
- Les problèmes de mise à niveau peuvent perturber les opérations des clusters
- La terminologie peut dérouter les opérateurs qui débutent
Learn more about Rancher: Idéal pour la gestion multicluster
- Formule gratuite + essai de 45 jours + démonstration disponible
- À partir de $1,045/an (facturé annuellement)
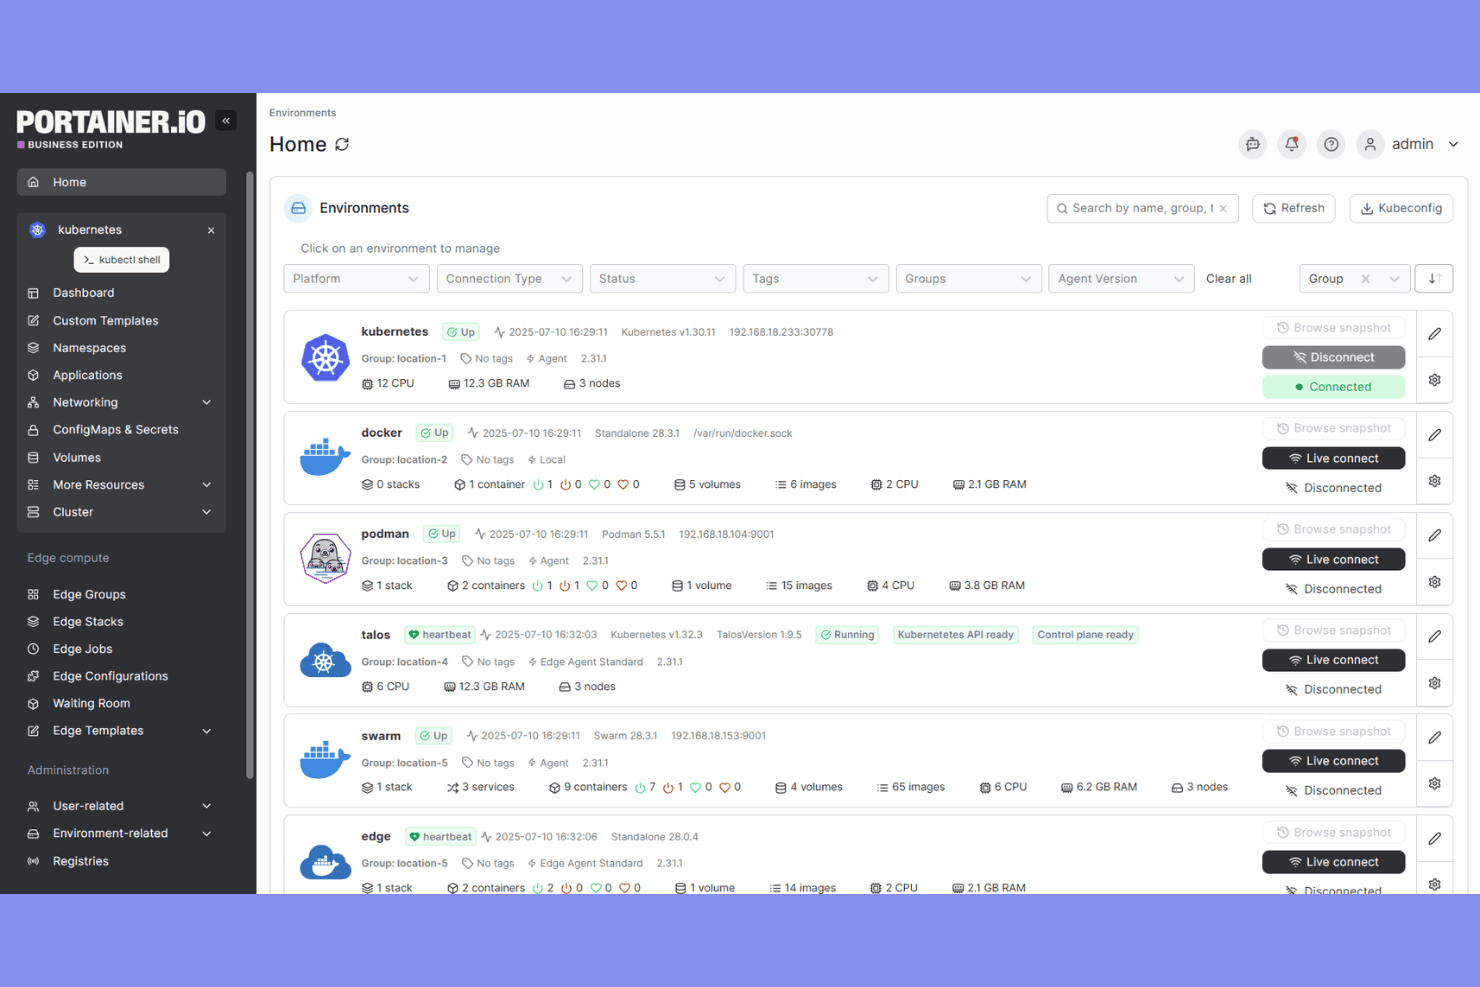
Portainer permet aux utilisateurs de gérer plusieurs environnements de conteneurs depuis un seul tableau de bord. Portainer est une plateforme autohébergée de gestion des conteneurs qui permet aux ingénieurs de plateforme et aux responsables de l’infrastructure de gouverner les environnements Kubernetes, Docker, Swarm et Podman depuis une console web unique.
À qui Portainer convient-il le mieux ?
Portainer convient particulièrement aux ingénieurs de plateforme et aux responsables de l’infrastructure qui doivent gouverner des environnements de conteneurs mixtes — Kubernetes, Docker, Swarm et Podman — depuis une console unique.
Pourquoi j’ai choisi Portainer
J’ai choisi Portainer parmi les meilleures solutions, car il gère l’administration multicluster de différentes distributions Kubernetes, ainsi que de Docker, Swarm et Podman, depuis une console unique. J’apprécie le fait qu’il permette à mon équipe de regrouper les clusters, d’appliquer des politiques RBAC à l’échelle de la flotte et de déployer selon une approche GitOps sur EKS, AKS, GKE et des environnements sur serveurs physiques, sans changer d’outil. La prise en charge des agents périphériques, qui se connectent à des sites situés derrière des dispositifs NAT et des pare-feu sans ouvrir de ports entrants, rend réellement pratique la gestion des clusters déconnectés ou distants.
Principales fonctionnalités de Portainer
- Automatisation des déploiements GitOps : Déployez des applications directement depuis des dépôts Git ou des graphiques Helm, avec un redéploiement automatique déclenché par les modifications du dépôt au moyen d’interrogations périodiques ou de webhooks.
- Gestion des politiques OPA Gatekeeper : Déployez et gérez Open Policy Agent Gatekeeper ainsi que ses politiques d’admission dans les différents environnements, directement depuis l’interface Portainer.
- Authentification LDAP, Active Directory et OIDC : Intégrez votre annuaire d’entreprise existant afin que les utilisateurs s’authentifient via des fournisseurs d’identité établis plutôt qu’au moyen d’un magasin d’identifiants distinct.
- Transfert des journaux d’audit basé sur Syslog : Exportez les journaux d’authentification et d’activité des utilisateurs vers des récepteurs SIEM compatibles avec Syslog, notamment Splunk, Microsoft Sentinel et Elastic Security, à l’aide de TLS/mTLS.
Intégrations de Portainer
Portainer propose des intégrations natives avec LDAP, Active Directory, OIDC, Sidero Omni et OneUptime. Il prend en charge le transfert Syslog vers Splunk, Microsoft Sentinel, Elastic Security, OpenSearch Security et Wazuh, ainsi qu’une API HTTP pour les intégrations personnalisées.
Pros and Cons
Pros:
- Gérez ensemble les flottes Kubernetes et Docker
- Les évaluateurs apprécient la configuration rapide pour les environnements simples
- Les agents périphériques peuvent atteindre les sites situés derrière des pare-feu
Cons:
- Portainer ne remplace pas l’orchestration Kubernetes
- La mise à l’échelle nécessite de modifier manuellement le nombre de réplicas
Learn more about Portainer: Idéal pour cloner instantanément des applications
- Essai gratuit de 15 jours disponible
- À partir de 9 €/mois
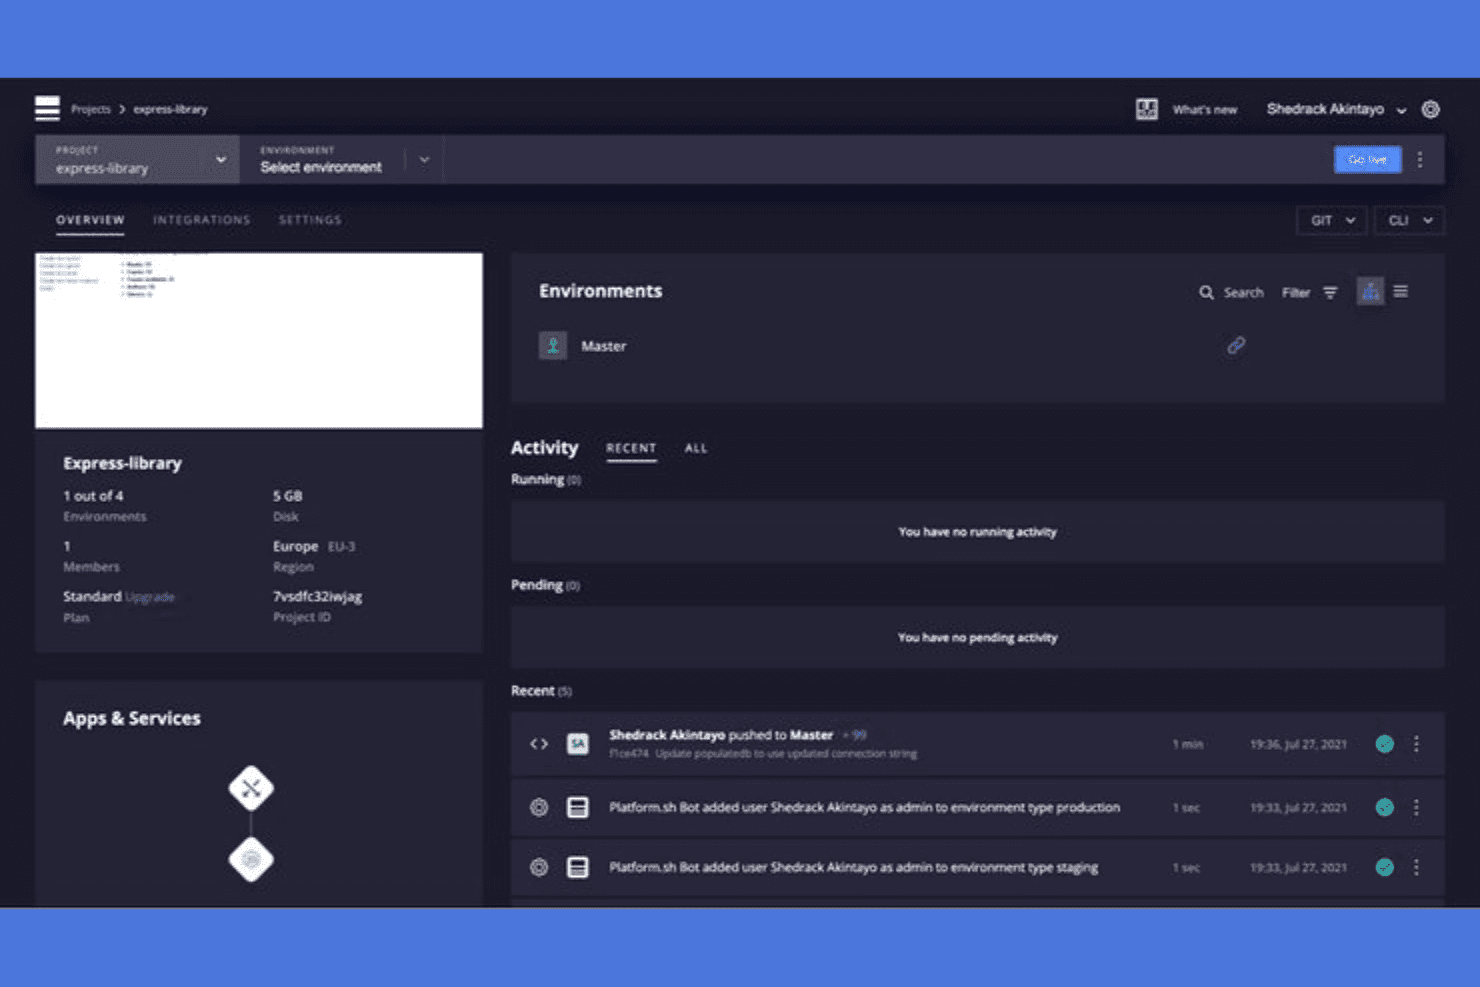
Platform.sh offre aux utilisateurs une vue unifiée des environnements et des journaux d'activité. Upsun est une plateforme PaaS qui gère l'infrastructure, la création de conteneurs et les déploiements au moyen de flux de travail pilotés par Git. Elle constitue donc une option pratique pour les équipes DevOps et les responsables de l'infrastructure informatique qui souhaitent exécuter des applications multicloud sans gérer eux-mêmes des clusters Kubernetes.
À qui Platform.sh convient-il le mieux ?
Platform.sh (désormais Upsun) convient particulièrement aux équipes DevOps et aux responsables de l'infrastructure informatique qui souhaitent bénéficier de déploiements pilotés par Git et d'environnements de prévisualisation basés sur les branches, sans gérer leur propre infrastructure.
Pourquoi j'ai choisi Platform.sh
J'ai inclus Platform.sh (désormais Upsun) dans ma sélection principale, car le clonage d'environnements basé sur les branches est véritablement l'une des fonctionnalités les plus pratiques que j'ai vues pour les équipes qui exécutent des charges de travail en parallèle. Lorsque vous envoyez une nouvelle branche Git, Upsun crée instantanément un environnement de prévisualisation complet, avec une copie des bases de données, des services et de la configuration de routage de l'environnement parent. Je peux ainsi tester une migration de base de données ou une modification de la configuration d'un service sur un clone similaire à la production sans toucher à l'environnement actif.
Fonctionnalités clés de Platform.sh
- Mise à l'échelle automatique basée sur le processeur et la mémoire : Définissez des règles de mise à l'échelle automatique fondées sur des seuils pour les applications, les processus en arrière-plan et les réplicas de lecture de bases de données, avec des limites d'instances et des périodes de temporisation configurables pour chaque environnement.
- Déploiement multicloud : Déployez sur AWS, Azure, Google Cloud, IBM et OVHcloud au moyen d'une chaîne d'outils unifiée, sans reconfigurer votre pile pour chaque fournisseur.
- Contrôle d'accès basé sur les rôles : Attribuez à chaque utilisateur des autorisations personnalisées au niveau du projet et du type d'environnement, avec l'application facultative de la MFA et l'authentification unique via des fournisseurs tels qu'Okta et Microsoft Entra ID.
- Transfert des journaux en temps réel : Transmettez en temps réel les journaux des applications et de l'infrastructure vers la destination externe de votre choix afin de centraliser la surveillance et la réponse aux incidents.
Intégrations de Platform.sh
Platform.sh propose des intégrations natives avec GitHub, GitLab et Bitbucket pour les flux de travail liés aux branches et aux demandes pull ou de fusion. La plateforme fournit également des utilitaires de scripts d'activité pour Slack et Jira, ainsi qu'une API REST, un SDK PHP et un SDK Node.js pour les intégrations personnalisées.
Pros and Cons
Pros:
- Les clones de branches créent des environnements de test similaires à la production
- L'hébergement géré réduit la maintenance des clusters pour les équipes
- Les évaluateurs apprécient les déploiements automatisés et les prévisualisations rapides
Cons:
- La configuration YAML demande du temps pour être comprise
- Aucune replanification ou récupération au niveau des nœuds n'est documentée
Learn more about Platform.sh: Idéal pour une expérience sans exploitation
- Forfait gratuit disponible
- Tarification sur demande
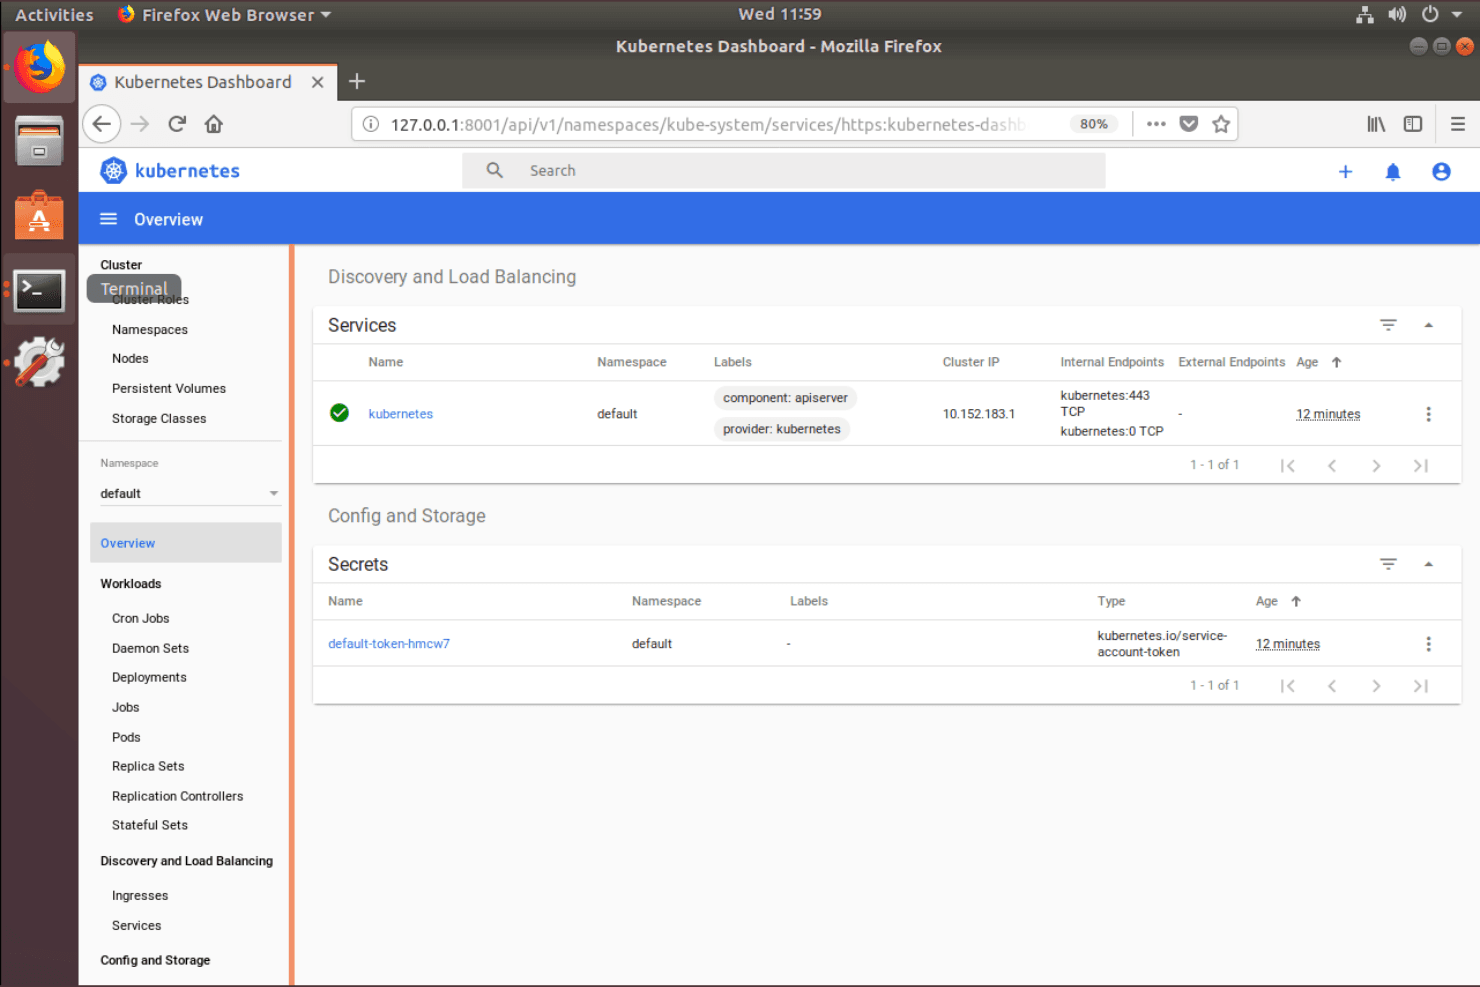
MicroK8s fournit un tableau de bord web pour surveiller les services et les secrets. MicroK8s est la distribution Kubernetes légère de Canonical qui regroupe toute la pile Kubernetes en amont dans un seul snap, ce qui en fait une solution pratique pour les équipes qui exécutent des déploiements en périphérie, des postes de travail pour développeurs ou des clusters de production de petite taille sans équipe d’exploitation dédiée.
À qui MicroK8s convient-il le mieux ?
MicroK8s convient particulièrement aux équipes qui exécutent des déploiements en périphérie, des postes de travail pour développeurs ou des clusters de petite taille, lorsque la réduction de la charge opérationnelle est prioritaire.
Pourquoi ai-je choisi MicroK8s ?
J’ai choisi MicroK8s parmi les meilleurs, car il mérite véritablement l’appellation zéro exploitation : la jonction de trois nœuds active automatiquement la haute disponibilité grâce à Dqlite, sans configuration supplémentaire. Les mises à jour de sécurité s’appliquent automatiquement par défaut et sont annulées automatiquement en cas d’échec, de sorte que les clusters restent corrigés sans intervention manuelle. J’apprécie également le fait que l’activation de services comme Prometheus, Istio ou Linkerd se fasse en une seule commande, ce qui maintient une faible charge opérationnelle même lorsque la pile s’étoffe.
Principales fonctionnalités de MicroK8s
- Confinement strict : met MicroK8s et ses charges de travail en bac à sable, en limitant l’accès aux fichiers, aux ressources système et au matériel afin de réduire la surface d’attaque.
- Prise en charge de plusieurs architectures : fonctionne sur x86, ARM64, s390x et POWER9, couvrant aussi bien les serveurs cloud que le matériel Raspberry Pi.
- Intégration de ClusterAPI (CAPI) : permet de définir et de gérer déclarativement le cycle de vie des clusters à l’aide de manifestes YAML, avec la prise en charge des fournisseurs AWS, Azure, GCP et OpenStack.
- Installation hors ligne et isolée : prend en charge le déploiement de clusters sans accès à Internet via un proxy, un miroir de registre privé ou l’importation secondaire d’images.
Intégrations de MicroK8s
MicroK8s inclut des modules complémentaires et des intégrations natives pour Cluster API (CAPI), Prometheus, Istio, Linkerd, Jaeger, Knative et NVIDIA GPU Operator. Les modules complémentaires communautaires comprennent Argo CD et KEDA, mais ils sont maintenus par des tiers.
Pros and Cons
Pros:
- Les clusters à trois nœuds activent automatiquement la haute disponibilité
- Les évaluateurs saluent la rapidité de configuration et de déploiement
- Une faible empreinte mémoire convient aux clusters en périphérie
Cons:
- Les configurations complexes révèlent des lacunes dans la documentation
- Le conditionnement sous forme de snap complique la portabilité des clusters
Learn more about MicroK8s: Idéal pour la gestion multicloud
- Non disponible
- Tarification sur demande
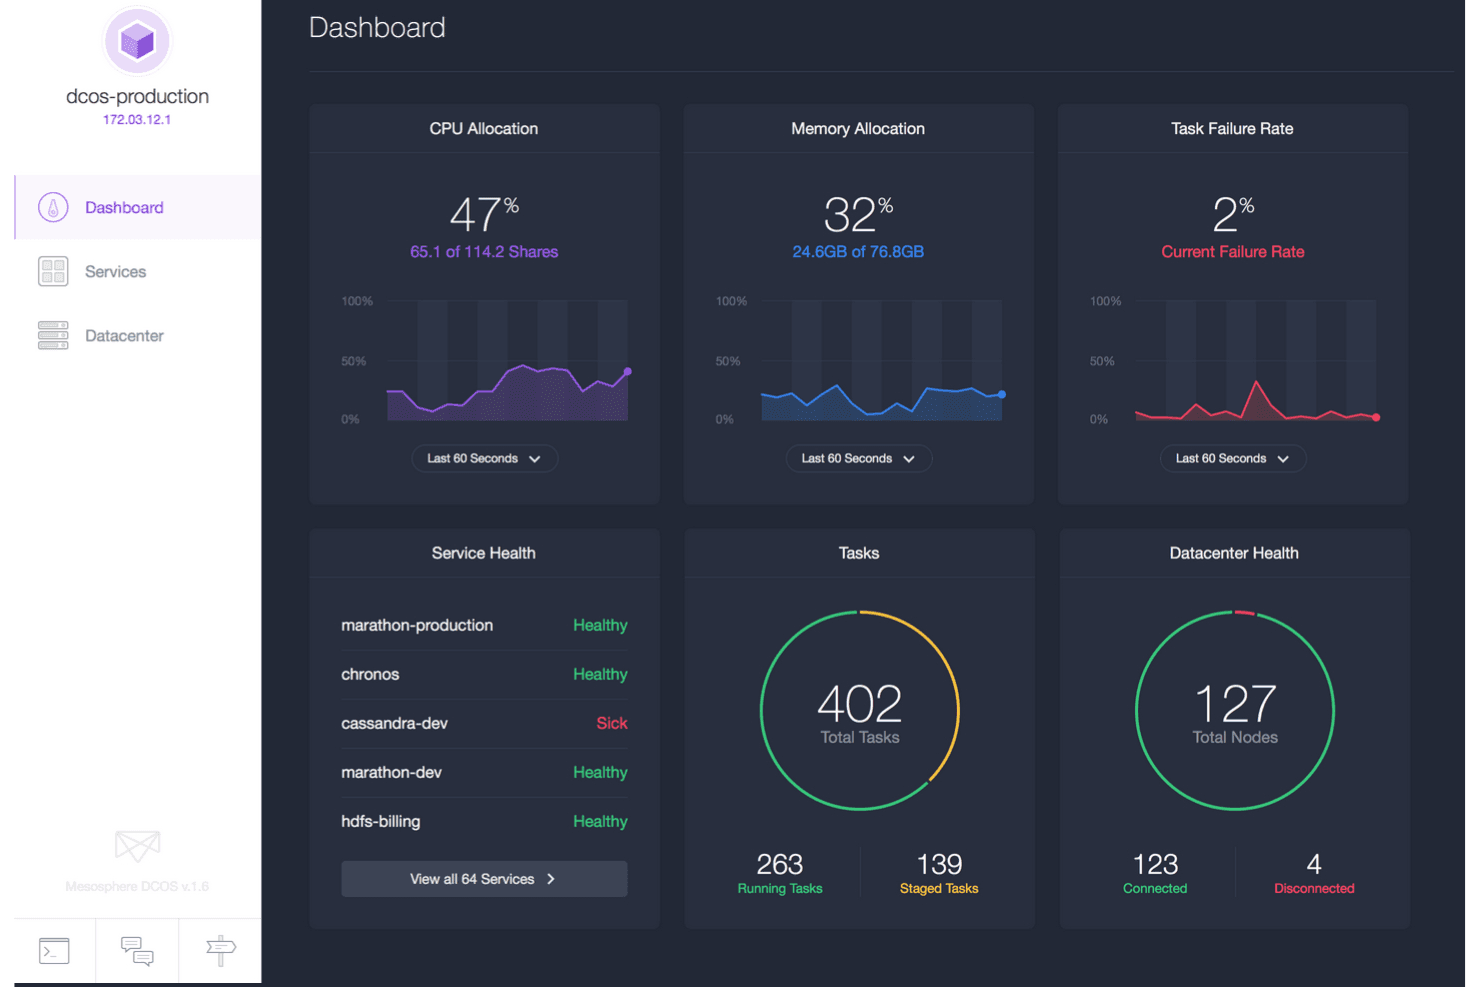
DC/OS centralise l’état du cluster, les tâches et les métriques des ressources dans un seul tableau de bord. DC/OS est un système d’exploitation distribué open source basé sur Apache Mesos qui permet aux équipes d’infrastructure de déployer et de gérer des charges de travail conteneurisées, des applications existantes et des services distribués dans des environnements cloud et sur site depuis une interface unique.
À qui DC/OS convient-il le mieux ?
DC/OS convient aux équipes d’infrastructure qui gèrent des charges de travail mixtes — conteneurs, applications existantes et services de données — dans plusieurs environnements cloud et sur site depuis un plan de contrôle unique.
Pourquoi j’ai choisi DC/OS
J’ai choisi DC/OS parce qu’il s’agit de l’une des rares plateformes d’orchestration conçues dès le départ pour gérer des charges de travail dans des environnements cloud et sur site depuis un plan de contrôle unique. Elle exécute côte à côte des conteneurs, des applications existantes et des services de données distribués comme Kafka et Spark, ce qui est important lorsque votre infrastructure n’est pas entièrement concentrée sur un seul cloud. J’apprécie également le fait qu’elle automatise la détection des défaillances des nœuds et la replanification des tâches sans vous obliger à gérer manuellement ces étapes de récupération.
Fonctionnalités clés de DC/OS
- Catalogue de services : Un catalogue intégré vous permet d’installer des services de données distribués, des bases de données, des outils CI/CD et des services de surveillance directement depuis l’interface graphique ou la CLI.
- Stratégies de déploiement sans interruption de service : DC/OS prend en charge les modèles de déploiement progressif, bleu-vert et canari afin de maintenir les services disponibles pendant les mises à jour.
- Planification de plusieurs types de charges de travail : DC/OS exécute côte à côte des applications conteneurisées, des applications existantes et des services de données distribués comme Kafka et Spark sur une infrastructure partagée.
- Surveillance et journalisation unifiées : Les opérateurs peuvent suivre les métriques au niveau de l’hôte, du service et du conteneur, et accéder aux journaux des tâches sans devoir localiser au préalable l’hôte ou le conteneur concerné.
Intégrations de DC/OS
DC/OS propose des intégrations disponibles sur sa marketplace pour Confluent Platform et Apache Kafka, NGINX, NGINX Plus, Chef, Alluxio, Spark et Citrix NetScaler. Il fournit également des API HTTP pour les intégrations personnalisées ainsi que pour la collecte des métriques opérationnelles et des journaux.
Pros and Cons
Pros:
- Gère ensemble les clusters cloud et sur site
- Planifie les conteneurs, les applications existantes et les services de données
- Replanifie les charges de travail après des défaillances de nœuds
Cons:
- Les mises à niveau peuvent nécessiter davantage de planification
- Une communauté plus restreinte offre moins de ressources de dépannage
Learn more about D2iQ / Mesosphere DC/OS: 10Idéal pour les fonctions serverless
OpenFaaS
- Forfait gratuit + essai gratuit de 14 jours + démonstration gratuite disponible
- À partir de $1,500/mois
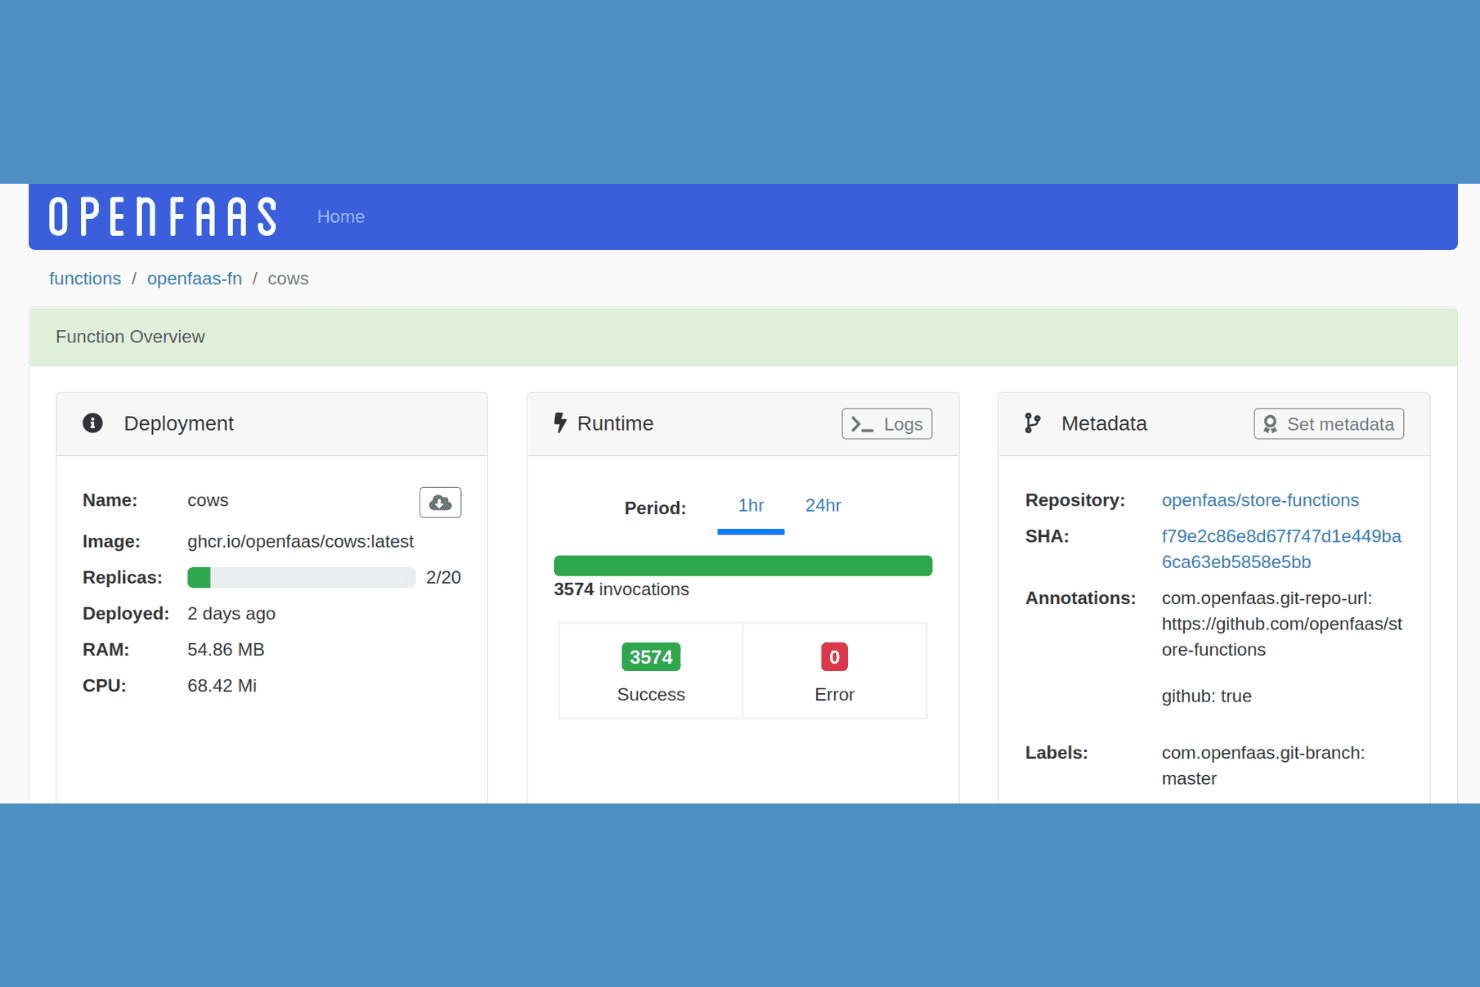
OpenFaaS permet aux utilisateurs de surveiller les invocations de fonctions, les réplicas et les statistiques d’exécution. OpenFaaS est une plateforme de fonctions serverless qui permet aux équipes de déployer des charges de travail événementielles sur Kubernetes à l’aide de fonctions empaquetées au format OCI, avec la prise en charge de l’autoscaling multi-métrique, des workflows GitOps et de nombreux déclencheurs d’événements.
À qui OpenFaaS convient-il le mieux ?
OpenFaaS convient particulièrement aux équipes d’ingénierie qui utilisent déjà Kubernetes et qui souhaitent ajouter des fonctionnalités de fonctions événementielles et serverless à leur infrastructure existante.
Pourquoi ai-je choisi OpenFaaS ?
J’ai choisi OpenFaaS parmi les meilleures solutions, car il gère les fonctions serverless sur Kubernetes d’une manière que peu d’autres outils égalent. J’apprécie sa prise en charge de l’autoscaling multi-métrique, qui permet de faire évoluer les fonctions selon le RPS, le CPU, la RAM ou des métriques Prometheus personnalisées, ainsi que de les réduire à zéro lorsqu’elles sont inactives. J’apprécie également le fait que les fonctions soient empaquetées sous forme d’images OCI portables, ce qui me permet de déployer la même fonction sur des clusters Kubernetes cloud ou sur site sans rien remanier.
Principales fonctionnalités d’OpenFaaS
- Prise en charge des déclencheurs d’événements : Les fonctions peuvent être déclenchées nativement par Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS et AWS SQS.
- Intégration GitOps et Helm : OpenFaaS Standard fonctionne avec Argo CD, Flux et Helm pour le déploiement déclaratif de fonctions depuis un dépôt de configuration.
- Gestion des CRD de fonctions : Les fonctions sont gérées en tant que ressources personnalisées Kubernetes, ce qui permet de les définir et de les versionner avec les autres objets du cluster.
- SSO et RBAC d’entreprise : OpenFaaS for Enterprises inclut l’authentification unique OpenID Connect, le contrôle d’accès basé sur les rôles et l’audit via webhook.
Intégrations d’OpenFaaS
OpenFaaS propose des intégrations natives avec Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS, AWS SQS et MQTT. Il prend en charge les workflows GitHub Actions, GitLab, Argo CD et Flux, ainsi qu’une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- La mise à l’échelle basée sur les métriques peut réduire les fonctions à zéro
- Les fonctions OCI sont portables entre les environnements Kubernetes
- Les CRD permettent une gestion déclarative des fonctions
Cons:
- Nécessite Kubernetes au lieu de le remplacer
- L’auto-hébergement exige toujours une expertise en infrastructure
Learn more about OpenFaaS:
Autres alternatives à Kubernetes
\u003cspan style=\u0022font-weight: 400\u0022\u003eVoici quelques alternatives supplémentaires à Kubernetes qui n’ont pas été retenues dans ma sélection, mais qui méritent tout de même votre attention :\u003c/span\u003e
- 11OpenNebulaIdéal pour le multicloud hybride
- 12HeliosIdéal pour les solutions d’entreprise sur mesure
- 13HashiCorp NomadIdéal pour l’orchestration de charges de travail simples
Comment j’évalue les alternatives à Kubernetes
J’évalue chaque outil selon deux axes : les capacités de base — orchestration de conteneurs, auto-guérison, configuration déclarative — et les éléments différenciateurs qui font qu’un outil conviendra mieux à votre équipe qu’un autre.
Fonctionnalités de base (Critères incontournables pour cette liste)
Lorsque je sélectionne les outils de ma liste, je les note sur une échelle de 0 (ne propose pas la fonctionnalité) à 5 (excellent dans ce domaine) pour chaque fonction essentielle listée ci-dessous. Ensuite, je calcule le score total de l’outil en pourcentage. Chaque outil doit atteindre un score total minimum de 65 % pour être pris en considération.
- Orchestration et planification des conteneurs : J’évalue la façon dont chaque outil gère le placement des charges de travail sur les hôtes : prend-il en charge les règles d’affinité, la planification tenant compte des ressources ou des modes plus simples sur un seul hôte pour de petits déploiements ?
- Scalabilité et répartition de charge : Je vérifie si la plateforme adapte automatiquement la capacité en fonction de métriques réelles telles que l’utilisation CPU ou le nombre de requêtes, et comment elle distribue le trafic, du simple round-robin au routage intelligent de niveau 7.
- Découverte des services et mise en réseau : Chaque outil doit permettre aux conteneurs de se trouver et de communiquer sans suivi manuel d’adresses IP : j’examine le DNS intégré, les réseaux overlay et la compatibilité service mesh.
- Haute disponibilité et auto-guérison : J’analyse la réaction de l’outil en cas d’incident, par exemple s’il reprogramme automatiquement les conteneurs plantés sur des nœuds sains ou s’il se contente de les redémarrer sur place.
- Configuration déclarative et automatisation : Des outils comme Nomad utilisent des fichiers HCL, tandis que Docker Swarm s’appuie sur du YAML Compose : j’évalue la capacité à versionner, modéliser et reproduire les déploiements de façon cohérente.
- Déploiement multi-environnements : J’examine les différents contextes d’exécution possibles pour chaque outil, qu’il s’agisse d’un fournisseur cloud unique ou de configurations hybrides couvrant centres de données sur site, clouds publics et sites en périphérie.
Une fois ma liste d’outils conformes aux critères de base établie, j’étudie les spécificités propres à chaque plateforme.
Facteurs de différenciation (Ce qui fait la différence entre les éditeurs)
Voici comment je compare et distingue les différents fournisseurs :
Fonctionnalités remarquables
Le contrôle du plan de gestion a ici une grande importance : des outils comme AWS Fargate et Google Cloud Run éliminent complètement la maintenance du cluster, ce qui libère les équipes pour se concentrer sur le déploiement d’applications plutôt que sur la gestion des nœuds. J’évalue aussi l’expérience développeur, notamment la rapidité avec laquelle on passe d’une image de conteneur à un service opérationnel sans écrire de longs fichiers de configuration. Pour les cas d’usage edge ou IoT, un faible encombrement est un différenciateur clé : des plateformes comme K3s tournent sur du matériel où Kubernetes en version complète est inadapté.
Au-delà des fonctionnalités
Le coût total de possession mérite une attention particulière : certaines plateformes facturent par conteneur ou par vCPU-seconde, ce qui peut vite grimper si vous exécutez des centaines de services. J’évalue également la compatibilité avec l’écosystème, notamment la capacité qu’a un outil à s’intégrer à vos pipelines CI/CD et aux solutions IaC comme Terraform ou Pulumi. L’adéquation à la charge de travail et à l’échelle est aussi cruciale : un outil parfaitement adapté aux applications Web sans état peut peiner avec des bases de données ou des tâches de traitement par lots. J’identifie donc le type de charges que chaque plateforme gère efficacement avant de la recommander.
Pourquoi rechercher une alternative à Kubernetes ?
Bien que Kubernetes soit un bon choix de logiciel d’orchestration de conteneurs, plusieurs raisons peuvent pousser certains utilisateurs à rechercher d’autres solutions. Vous cherchez peut-être une alternative à Kubernetes parce que…
- Il présente une courbe d’apprentissage abrupte
- Vous avez besoin de processus de déploiement plus simples
- Il nécessite trop de ressources
- Vous recherchez une meilleure rentabilité
- Vous souhaitez une gestion multicloud plus simple
- Il ne convient pas aux projets de petite envergure
Si vous vous reconnaissez dans l’une de ces situations, vous êtes au bon endroit. Ma liste comprend plusieurs solutions logicielles d’orchestration de conteneurs mieux adaptées aux équipes confrontées à ces difficultés avec Kubernetes et à la recherche de solutions alternatives.
Fonctionnalités clés de Kubernetes
Voici quelques-unes des principales fonctionnalités de Kubernetes, afin de vous aider à comparer les offres des solutions alternatives :
- Découverte de services et équilibrage de charge : Distribue automatiquement le trafic réseau afin de garantir des déploiements stables
- Orchestration du stockage : Monte et gère les systèmes de stockage de votre choix pour les applications
- Déploiements et retours en arrière automatisés : Met automatiquement à jour les applications tout en maintenant la stabilité du système
- Autorétablissement : Redémarre les conteneurs défaillants et les remplace afin de réduire les temps d’arrêt
- Gestion des secrets : Stocke et gère les informations sensibles de manière sécurisée
- Mise à l’échelle horizontale : Ajuste dynamiquement les ressources pour répondre à l’évolution de la demande
- Utilisation des ressources : Optimise l’utilisation des ressources disponibles pour une meilleure efficacité
- Orchestration des conteneurs : Gère le déploiement et la mise à l’échelle des applications conteneurisées
- Extensibilité : Prend en charge divers modules d’extension et extensions pour améliorer les fonctionnalités
- Systèmes distribués résilients : Garantit la résilience des applications grâce à une gestion efficace des ressources