

La gestion de votre réseau peut s’avérer difficile, en particulier si votre outil actuel ne répond pas à vos besoins. Si les fonctionnalités d’Auvik ne correspondent pas à vos objectifs commerciaux ou si son prix ne convient pas à votre budget, vous recherchez peut-être une alternative mieux adaptée à votre équipe.
J’ai consacré du temps à tester et à évaluer différents outils de gestion de réseau. Dans cette liste, je vais vous présenter mes meilleures alternatives à Auvik. Vous y trouverez des informations sur les fonctionnalités, la facilité d’utilisation et les avantages spécifiques de chaque outil.
Ce guide vous fournira des informations claires et impartiales afin que vous puissiez choisir la meilleure alternative à Auvik pour vos besoins. Utilisez-le pour trouver la solution adaptée à votre équipe.
Qu’est-ce qu’Auvik ?
Auvik est un logiciel de gestion de réseau qui aide les professionnels de l’informatique à surveiller et à gérer l’infrastructure réseau. Il est couramment utilisé par les administrateurs réseau et les responsables informatiques qui doivent superviser efficacement des environnements réseau complexes.
La cartographie automatisée du réseau, la surveillance en temps réel et les fonctionnalités d’alerte permettent d’identifier rapidement les problèmes et de maintenir les performances du réseau. Dans l’ensemble, Auvik apporte une réelle valeur ajoutée en simplifiant les tâches de gestion du réseau et en améliorant la visibilité sur l’ensemble de votre réseau.
Tableau comparatif des alternatives à Auvik
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleures alternatives à Auvik :
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Idéal pour des analyses faciles à utiliser | 3.5 out of 5 | 2 | 3 | 4 | 4 | 4 | 4 | À partir de 35 $/mois Essai gratuit de 14 jours disponible | Website |
Idéal pour les performances réseau | Not rated | 4 | 4 | 4 | 2 | Not rated | 4 | $2,829 Essai gratuit de 30 jours + démonstration disponible | Website |
Idéal pour l'observabilité à code source ouvert | 3.0 out of 5 | 2 | 4 | 4 | 4 | 1 | 3 | À partir de 325 $/mois Forfait gratuit + essai gratuit de 5 jours + démonstration gratuite disponible | Website |
Idéal pour l'observabilité cloud | 2.8 out of 5 | 3 | 3 | 3 | 2 | 3 | 3 | À partir de 5 $ par mois Forfait gratuit + essai gratuit de 14 jours + démonstration gratuite disponible | Website |
Idéal pour l’observabilité hybride | 3.7 out of 5 | 4 | 4 | 4 | 4 | 2 | 4 | $19/mois Essai gratuit de 14 jours + démo gratuite disponible | Website |
Idéal pour l’automatisation de la sécurité | Not rated | Not rated | 3 | 2 | 4 | 5 | 1 | Tarification sur demande Démonstration gratuite disponible | Website |
Idéal pour les alertes personnalisables | 2.5 out of 5 | 2 | 4 | 3 | 2 | 2 | 2 | $2,595 en paiement unique Démo gratuite + essai gratuit de 30 jours + formule gratuite disponible | Website |
Idéal pour les environnements hybrides | 2.8 out of 5 | 2 | 2 | 3 | 4 | 4 | 2 | Tarification sur demande Démo gratuite disponible | Website |
Idéal pour une surveillance tout-en-un | 3.5 out of 5 | 4 | 4 | 5 | 4 | 1 | 3 | $200/mois Formule gratuite + essai de 30 jours + démonstration gratuite disponible | Website |
Idéal pour la supervision distribuée | 3.8 out of 5 | 3 | 4 | 4 | 4 | 4 | 4 | Tarification sur demande Forfait gratuit + essai gratuit disponible | Website |


Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Avis sur les meilleures alternatives à Auvik
Vous trouverez ci-dessous mes synthèses détaillées des meilleures alternatives à Auvik qui ont intégré ma sélection. Mes avis présentent en détail les principales fonctionnalités, les avantages et les inconvénients, les intégrations ainsi que les cas d’utilisation idéaux de chaque outil, afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour des analyses faciles à utiliser
- Essai gratuit de 14 jours disponible
- À partir de 35 $/mois
Visit WebsiteCustomer Rating:4.9/5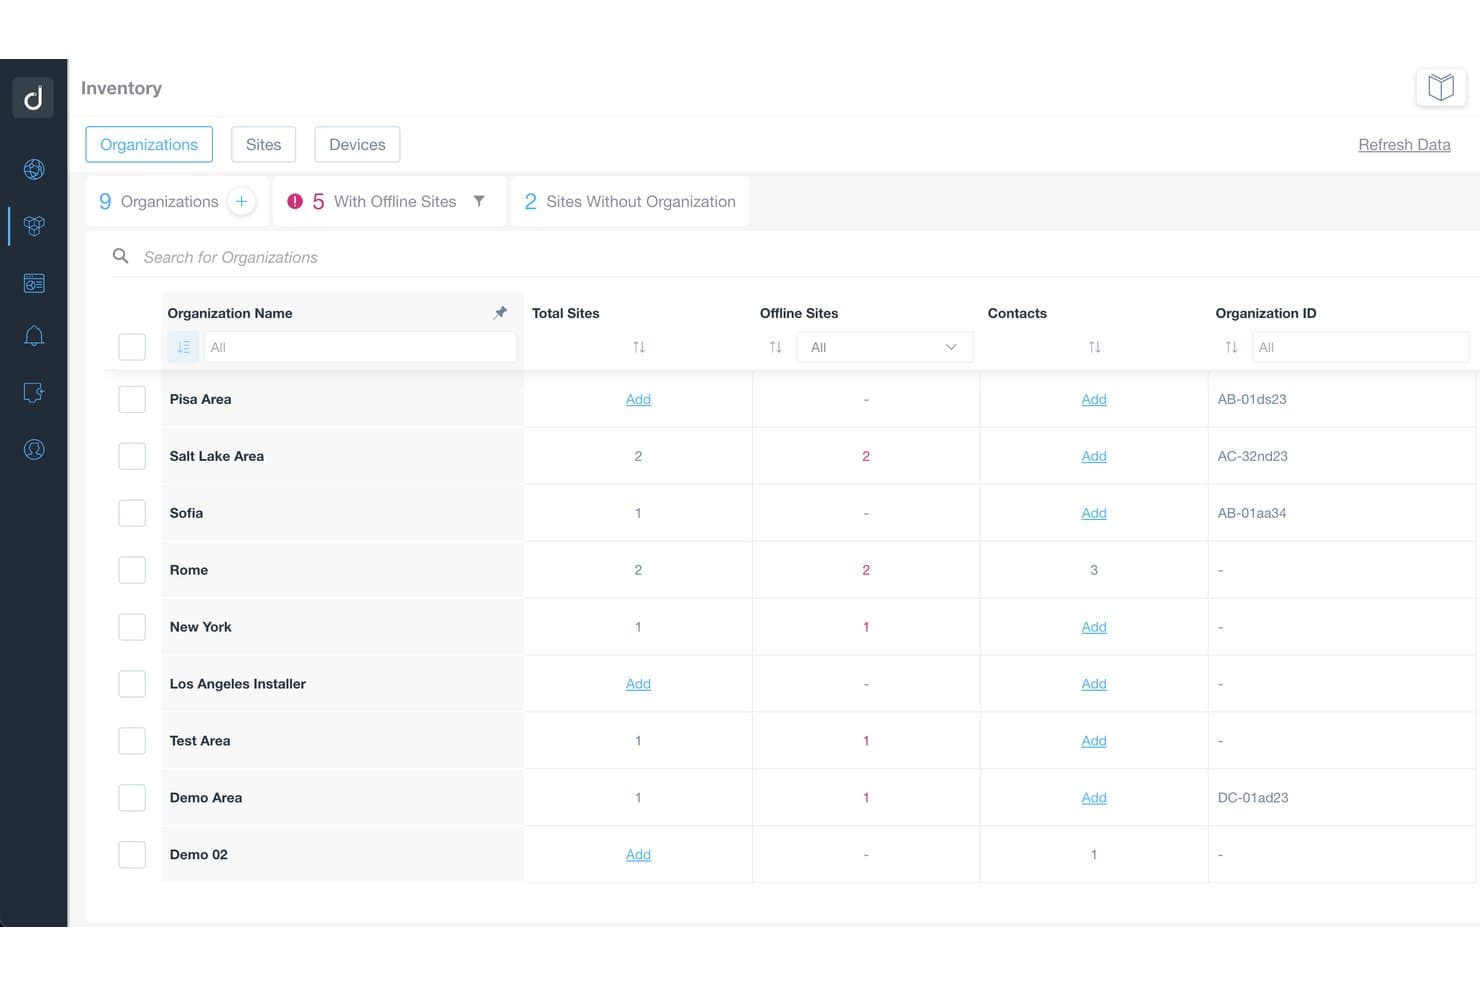
Vue d’inventaire Domotz répertoriant les organisations clientes avec le nombre total de sites et le nombre de sites hors ligne. Domotz est une plateforme de surveillance et de gestion des réseaux basée sur le cloud, conçue pour les MSP et les équipes informatiques qui doivent découvrir, surveiller et gérer à distance des appareils sur plusieurs sites clients depuis un tableau de bord unique.
À qui Domotz convient-il le mieux ?
Domotz convient particulièrement aux MSP qui gèrent plusieurs sites clients et qui ont besoin d’une surveillance réseau simple, sans la complexité tarifaire liée à la facturation par appareil.
Pourquoi j’ai choisi Domotz
J’ai choisi Domotz comme l’une des meilleures solutions parce que ses analyses offrent un équilibre idéal : des tableaux de bord qui mettent en évidence les informations réellement utiles sans vous noyer sous le bruit. J’apprécie particulièrement la façon dont les tableaux de bord personnalisés me permettent de répartir l’utilisation de la bande passante, les erreurs d’interface et l’état des appareils dans des vues ciblées, tandis que les rapports avancés intègrent les résultats des tests de débit, les tendances de latence du WAN et les données de disponibilité par appareil, que je peux planifier sous forme de PDF aux couleurs de la marque et envoyer directement aux clients le premier jour de chaque mois.
Fonctionnalités clés de Domotz
- Détection des appareils sur plusieurs sites : détecte et inventorie automatiquement les appareils connectés au réseau IP sur tous les sites surveillés depuis une plateforme unique.
- Sauvegarde et restauration des configurations : sauvegarde les configurations des appareils toutes les six heures et prend en charge la comparaison, la gestion des versions et la restauration sur les commutateurs, les pare-feu et les points d’accès.
- Accès à distance aux appareils : fournit un accès SSH, RDP, Telnet, HTTP/HTTPS et tunnel TCP intégré aux appareils situés sur des réseaux distants, sans VPN distinct.
- Intégration de la billetterie PSA : se connecte à ConnectWise et Autotask pour créer, mettre à jour et clôturer automatiquement les tickets de service en fonction des événements liés au réseau et aux appareils.
Intégrations de Domotz
Domotz répertorie plus de 100 intégrations de fournisseurs, notamment des intégrations natives avec ConnectWise PSA, Autotask, Datto, Kaseya, Halo et Microsoft Power BI. Son API REST et ses webhooks prennent en charge les intégrations personnalisées et les flux de travail pilotés par les événements.
Pros and Cons
Pros:
- Des cartes claires des appareils accélèrent le triage des réseaux clients
- Les rapports planifiés mettent en évidence la latence et la disponibilité
- L’accès à distance prend en charge le dépannage entre plusieurs sites
Cons:
- Aucune visibilité sur les flux de trafic au niveau des applications
- Une topologie détaillée nécessite des données SNMP lisibles
Learn more about Domotz: Idéal pour les performances réseau
- Essai gratuit de 30 jours + démonstration disponible
- À partir de $2,829
Visit WebsiteCustomer Rating:4.5/5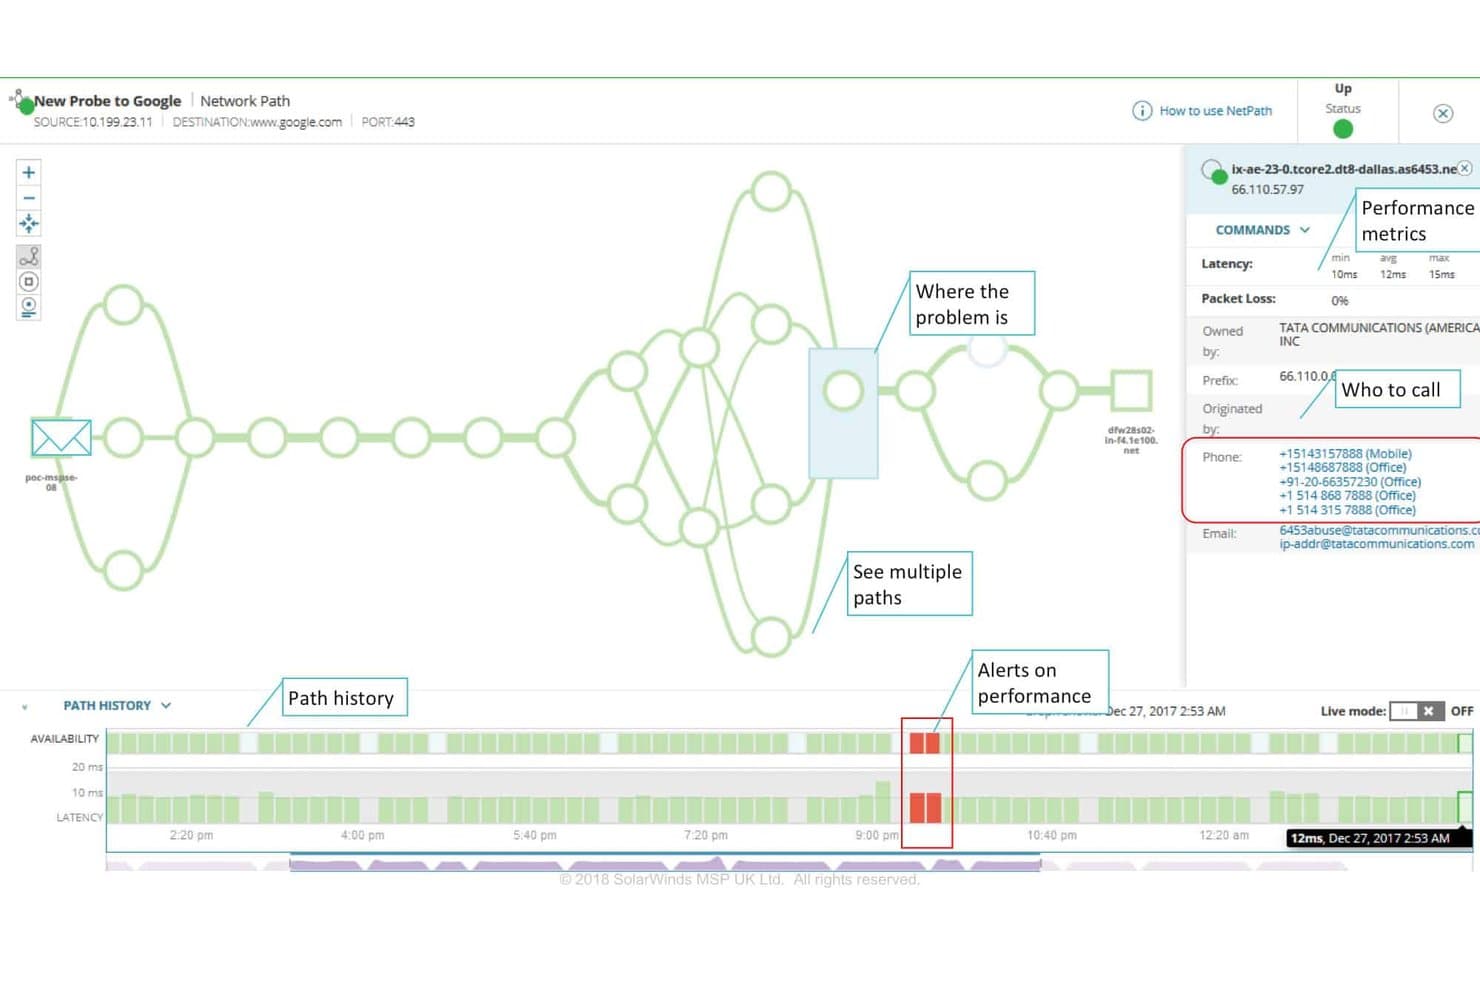
NetPath cartographie chaque saut de la source à la destination et signale les endroits où surviennent les problèmes de latence et de disponibilité. Le Moniteur des performances réseau SolarWinds est un outil de surveillance réseau de niveau entreprise conçu pour les équipes informatiques et les ingénieurs NetOps qui ont besoin d'une visibilité approfondie sur les infrastructures multifournisseurs, de diagnostics au niveau des chemins et d'alertes de performance en temps réel dans des environnements complexes.
À qui le Moniteur des performances réseau SolarWinds convient-il le mieux ?
SolarWinds NPM convient particulièrement aux ingénieurs NetOps et aux administrateurs réseau des entreprises de taille moyenne à grande qui ont besoin de diagnostics approfondis au niveau des chemins dans des infrastructures complexes et multifournisseurs.
Pourquoi j'ai choisi le Moniteur des performances réseau SolarWinds
J'ai choisi le Moniteur des performances réseau SolarWinds parce qu'il offre des diagnostics des performances réseau plus approfondis que la plupart des outils de cette catégorie. NetPath me donne une visibilité saut par saut sur le chemin entre une source et un service de destination, en indiquant précisément où se produisent la latence ou la perte de paquets entre les segments sur site et dans le cloud. PerfStack me permet de regrouper plusieurs métriques sur une même chronologie, afin que je puisse corréler un pic de perte de paquets avec une hausse de la bande passante ou une erreur d'interface sans passer d'un écran à l'autre.
Principales fonctionnalités du Moniteur des performances réseau SolarWinds
- Alertes tenant compte de la topologie : Supprime les alertes en aval en fonction des dépendances réseau afin que vous puissiez vous concentrer sur la cause principale plutôt que sur un flot de notifications associées.
- Surveillance des réseaux sans fil : Suit les contrôleurs sans fil, les points d'accès et les clients connectés, y compris les cartes thermiques Wi-Fi des points d'accès Cisco indiquant la couverture et la puissance du signal.
- Prévision de capacité : Projette les tendances d'utilisation sur les nœuds, les interfaces et les volumes surveillés afin de vous aider à anticiper les besoins en ressources avant qu'ils ne deviennent problématiques.
- Inspection approfondie des paquets : Analyse le trafic de plus de 1 200 applications et le classe par catégorie et niveau de risque à l'aide des adresses IP de destination, des ports et des volumes de trafic.
Intégrations du Moniteur des performances réseau SolarWinds
Les intégrations natives ne sont pas clairement documentées pour le Moniteur des performances réseau SolarWinds. Il se connecte aux appareils multifournisseurs pris en charge via SNMP, WMI et l'interrogation des appareils activée par API, mais la disponibilité de son API destinée aux clients n'est pas précisée.
Pros and Cons
Pros:
- Les diagnostics au niveau des chemins identifient précisément les goulots d'étranglement du réseau
- Les alertes tenant compte de la topologie réduisent le bruit en aval
- Des tableaux de bord détaillés facilitent l'analyse des incidents
Cons:
- Les intervalles d'interrogation peuvent retarder les alertes
- Pas de sauvegarde de configuration intégrée
Learn more about SolarWinds Network Performance Monitor: Idéal pour l'observabilité à code source ouvert
- Forfait gratuit + essai gratuit de 5 jours + démonstration gratuite disponible
- À partir de 325 $/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.5/5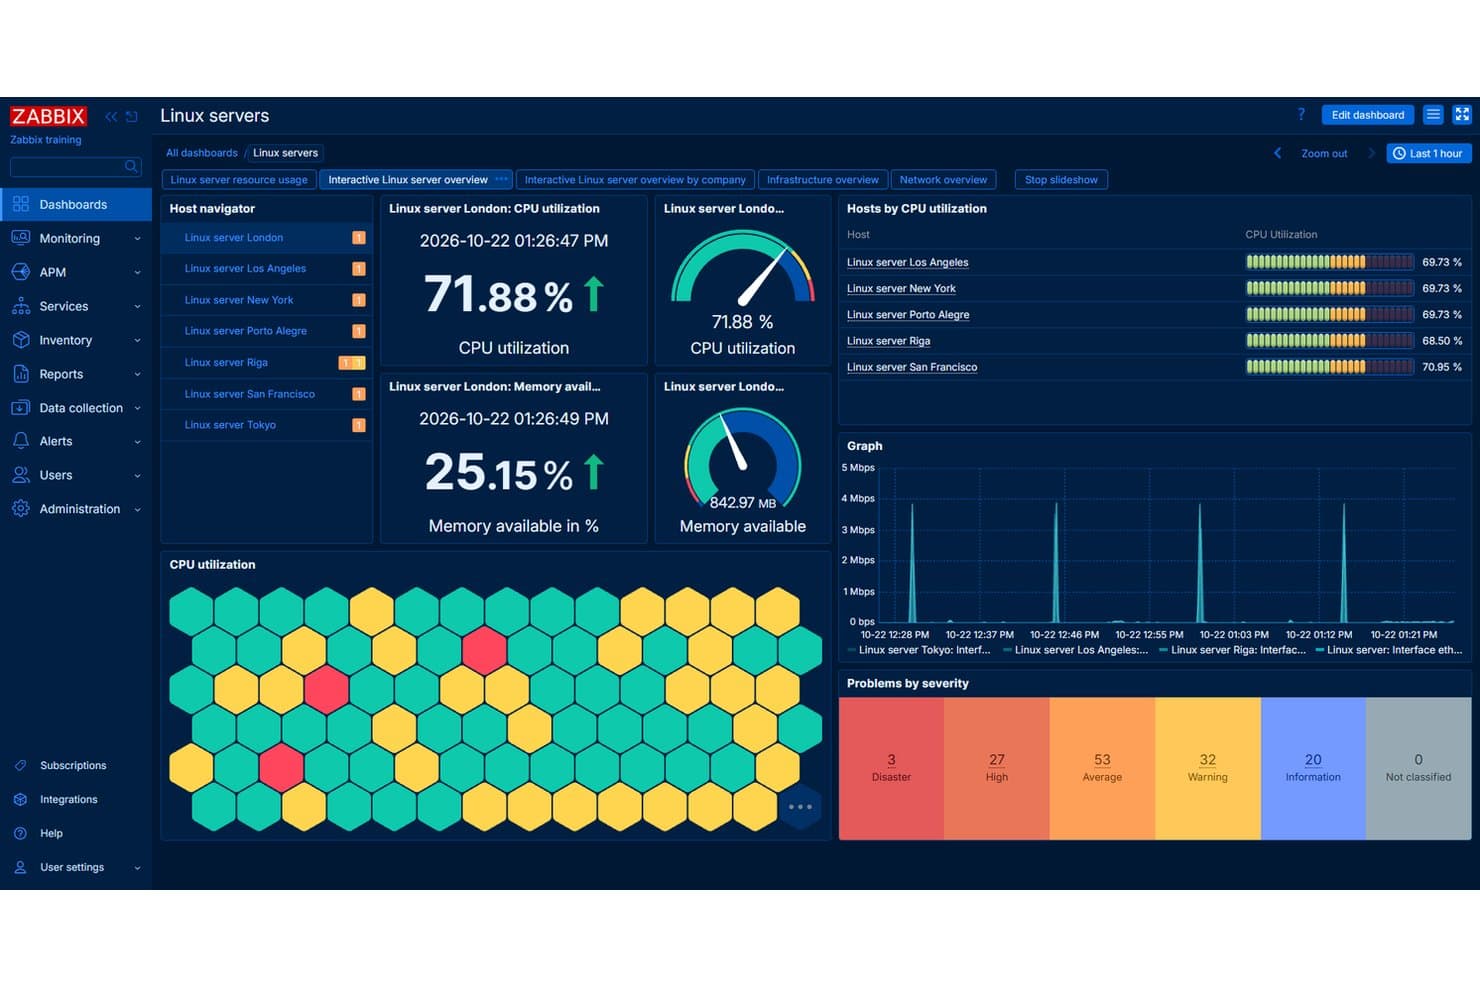
Tableau de bord interactif Zabbix pour serveur Linux présentant une vue d'ensemble du processeur, de la mémoire et de la gravité des problèmes. Zabbix est une plateforme de supervision gratuite et à code source ouvert qui séduit les équipes informatiques et les fournisseurs de services gérés (MSP) soucieux des coûts, qui doivent superviser des infrastructures, des appareils réseau et des environnements multisites sans payer de frais de licence par appareil.
À qui Zabbix convient-il le mieux ?
Zabbix convient particulièrement aux équipes informatiques et aux MSP qui souhaitent bénéficier d'une supervision d'infrastructure de niveau entreprise sans payer de frais de licence par appareil.
Pourquoi j'ai choisi Zabbix
J'ai inclus Zabbix dans ma sélection parce qu'il s'agit de l'une des rares plateformes de supervision à code source ouvert qui évolue réellement jusqu'à offrir une observabilité de niveau entreprise sans facture de licence par appareil. J'apprécie le fait que son architecture fondée sur des mandataires permette à mon équipe de déployer des collecteurs sur des sites distants, de mettre les données en mémoire tampon localement même lorsque la connexion est interrompue, puis de les transférer vers un serveur central. De plus, la découverte basée sur SNMP peut analyser des plages d'adresses IP, affecter automatiquement les hôtes à des groupes et associer des modèles de supervision en une seule règle.
Principales fonctionnalités de Zabbix
- Prévision des tendances : Zabbix prévoit les valeurs des métriques et estime le temps restant avant qu'un seuil de problème configuré ne soit atteint.
- Flux de travail d'escalade : Les alertes peuvent être acheminées vers différents groupes d'utilisateurs, répétées à intervalles réguliers et associées à des scripts de correction automatisée lorsque des problèmes surviennent.
- Supervision des services métier : Les utilisateurs peuvent définir des arbres de services, simuler des pannes et suivre la disponibilité par rapport aux objectifs de niveau de service selon des calendriers quotidiens, hebdomadaires ou mensuels.
- Authentification multifacteur : Zabbix prend en charge l'authentification multifacteur TOTP et Duo Universal Prompt, ainsi que l'authentification unique, SAML, LDAP et le provisionnement SCIM.
Intégrations de Zabbix
Zabbix propose des intégrations natives avec ServiceNow, Zendesk, Jira ServiceDesk, ManageEngine ServiceDesk et d'autres plateformes de gestion des services informatiques. Son répertoire d'intégrations répertorie 570 marques et 2 010 solutions, tandis que son API JSON-RPC prend en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Détecte les appareils sur les VLAN
- Centralise la supervision multisite au moyen de mandataires
- Les tableaux de bord personnalisés mettent en évidence l'état du réseau
Cons:
- Les analyseurs de découverte peuvent nécessiter un réglage manuel
- La configuration initiale demande du temps et un travail de paramétrage
 Idéal pour l'observabilité cloud
- Forfait gratuit + essai gratuit de 14 jours + démonstration gratuite disponible
- À partir de 5 $ par mois (facturation annuelle)
Visit WebsiteCustomer Rating:4.5/5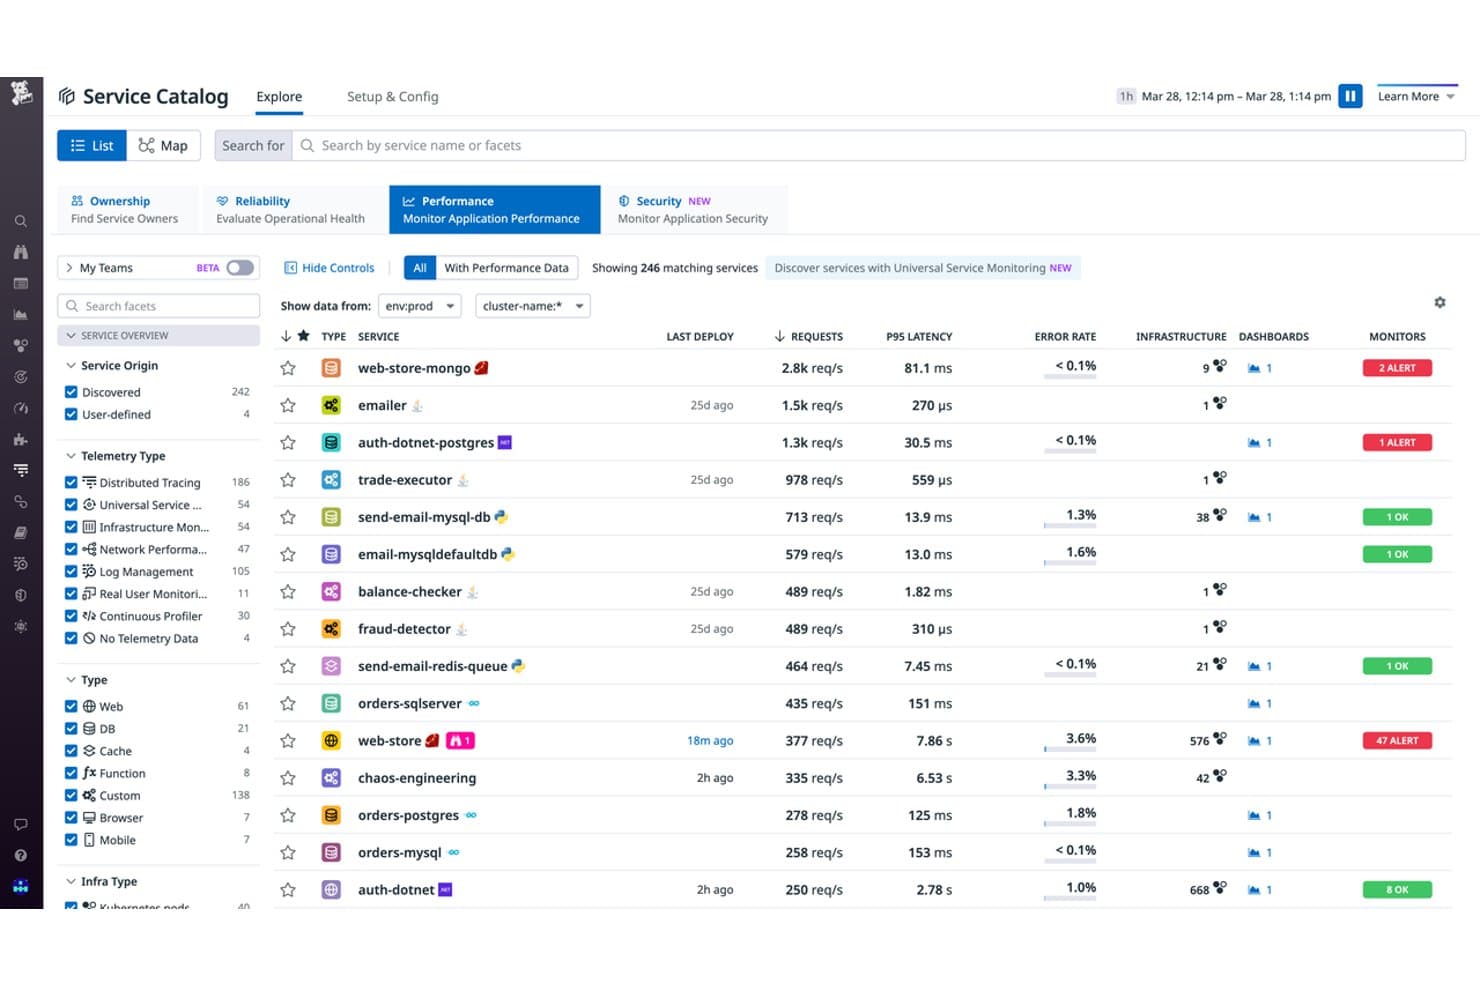
Vue Performance du catalogue des services Datadog affichant les taux de requêtes, la latence, les taux d'erreur et l'état de la surveillance pour chaque service. Datadog est une plateforme de surveillance cloud native qui s'adresse aux ingénieurs NetOps et aux administrateurs réseau informatiques qui doivent corréler l'état des appareils réseau, les flux de trafic et les performances des applications dans des environnements hybrides et multicloud depuis une interface unique.
À qui Datadog convient-il le mieux ?
Datadog convient aux ingénieurs NetOps et aux administrateurs réseau informatiques qui doivent corréler au même endroit l'état des appareils réseau, les flux de trafic et les performances des applications dans des environnements hybrides et multicloud.
Pourquoi ai-je choisi Datadog ?
J'ai choisi Datadog comme l'une des meilleures alternatives à Auvik parce qu'il est véritablement conçu pour l'observabilité cloud, contrairement à la plupart des outils de surveillance réseau. Datadog se distingue par sa corrélation entre les différentes couches : il relie l'état des appareils réseau, les flux de trafic issus de l'analyse NetFlow et les performances des applications dans une vue unique. Je peux ainsi déterminer si un ralentissement est dû au réseau ou à une application sans changer d'outil. La carte de topologie des appareils fait également apparaître automatiquement les connexions physiques entre les appareils à l'aide des données LLDP et CDP, ce qui est très utile lorsque je retrace les répercussions en amont et en aval pendant une panne.
Principales fonctionnalités de Datadog
- Analyse du trafic NetFlow : collecte et analyse NetFlow v5, v9, IPFIX, sFlow et jFlow afin d'afficher la répartition du trafic par source, destination, port, protocole et application.
- Gestion de la configuration réseau : capture les configurations en cours d'exécution et de démarrage des appareils via SSH, conserve jusqu'à un an d'historique et prend en charge les comparaisons entre versions.
- Visualisation du chemin réseau : affiche les données du chemin saut par saut entre les points de terminaison, notamment la latence et la perte de paquets pour chaque saut.
- Rapports planifiés des tableaux de bord : envoie par e-mail, Slack ou Microsoft Teams des instantanés PDF récurrents des tableaux de bord, avec des plages horaires et des filtres configurables.
Intégrations de Datadog
Datadog propose des intégrations natives avec Cisco, Cisco Meraki, Juniper Networks, F5 Networks, Arista et Aruba. Son API REST HTTP et ses SDK officiels prennent en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Corrèle les problèmes réseau avec l'état des applications
- Cartographie les liaisons physiques via LLDP et CDP
- Suit les modifications de configuration avec des comparaisons de versions
Cons:
- Nécessite de changer d'organisation entre les réseaux des clients
- Les données NetFlow agrégées peuvent masquer les communications à faible volume
 Idéal pour l’observabilité hybride
- Essai gratuit de 14 jours + démo gratuite disponible
- À partir de $19/mois
Visit WebsiteCustomer Rating:4.5/5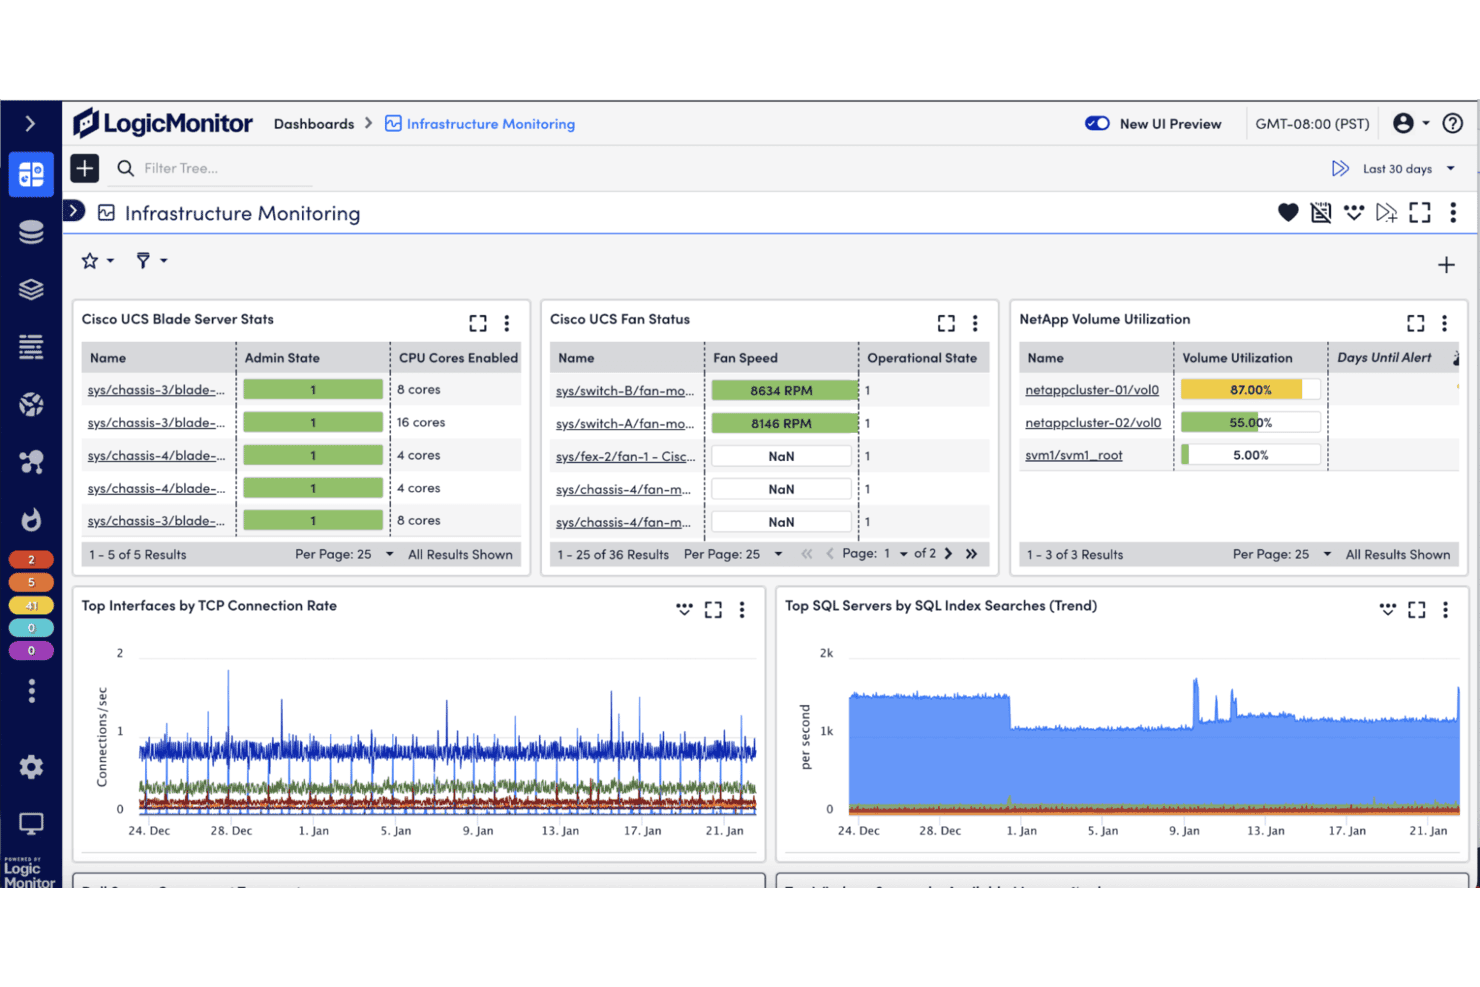
Tableau de bord de surveillance de l’infrastructure de LogicMonitor, suivant le matériel Cisco UCS, les volumes de stockage NetApp ainsi que les tendances du réseau et des serveurs SQL. LogicMonitor est une plateforme d’observabilité hybride qui offre aux équipes informatiques et aux MSP une visibilité unifiée sur les infrastructures sur site, les environnements cloud et les appareils réseau, sans installer d’agents sur chaque ressource surveillée.
À qui LogicMonitor convient-il le mieux ?
LogicMonitor convient particulièrement aux équipes informatiques et aux MSP qui gèrent des environnements hybrides complexes couvrant des infrastructures sur site, plusieurs clouds et des sites réseau distribués.
Pourquoi j’ai choisi LogicMonitor
J’ai choisi LogicMonitor comme l’une des meilleures solutions, car il gère l’observabilité hybride d’une manière qui couvre réellement les infrastructures sur site, les services cloud et les appareils réseau depuis une plateforme unique. J’apprécie la façon dont son architecture fondée sur des collecteurs découvre et surveille les ressources sans installer d’agents sur chaque appareil. En pratique, cela signifie que mon équipe peut créer des cartes topologiques à l’aide de LLDP, CDP, BGP, OSPF et EIGRP dans un environnement mixte, sans intervenir sur chaque point de terminaison. La couche d’intelligence événementielle regroupe ensuite les vagues d’alertes en informations prioritaires et exploitables, plutôt que de saturer les files d’attente des équipes d’astreinte.
Fonctionnalités clés de LogicMonitor
- Découverte des appareils fondée sur NetScan : LogicMonitor analyse périodiquement votre infrastructure à l’aide des méthodes ICMP, Script ou CSV, ainsi que Enhanced NetScan, afin d’identifier et d’ajouter automatiquement les ressources réseau à la surveillance.
- Surveillance des flux réseau : La plateforme collecte et affiche les données de flux via NetFlow, IPFIX, sFlow et NBAR2, avec des vues des principaux émetteurs, des points de terminaison, des ports, des applications et de la QoS.
- Comparaison des versions de configuration : L’onglet Configs stocke les versions des configurations des appareils avec leurs horodatages, vous permet de les comparer côte à côte et vous permet de désigner une référence étalon pour effectuer des contrôles continus de dérive.
- Intégration avec ConnectWise et Autotask : LogicMonitor peut créer, mettre à jour et fermer automatiquement des tickets dans ConnectWise ou Autotask en fonction des alertes, avec un routage fondé sur les propriétés des appareils vers les tableaux de services et les entreprises.
Intégrations de LogicMonitor
LogicMonitor propose plus de 3 000 intégrations, notamment des intégrations natives avec Amazon, Azure, Cisco, Fortinet, Google Cloud, IBM et Juniper Mist. Son API REST ainsi que ses SDK Python et Go prennent en charge les intégrations personnalisées.
Pros and Cons
Pros:
- La découverte fondée sur des collecteurs évite les agents sur les points de terminaison
- Les alertes précoces permettent de détecter plus rapidement les problèmes réseau
- Les vues des flux identifient les principaux émetteurs et les applications
Cons:
- Les cartes topologiques peuvent ne pas détecter les liens de couche 2
- Les seuils d’alerte doivent être ajustés pour réduire le bruit
Learn more about LogicMonitor: Idéal pour l’automatisation de la sécurité
- Démonstration gratuite disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.6/5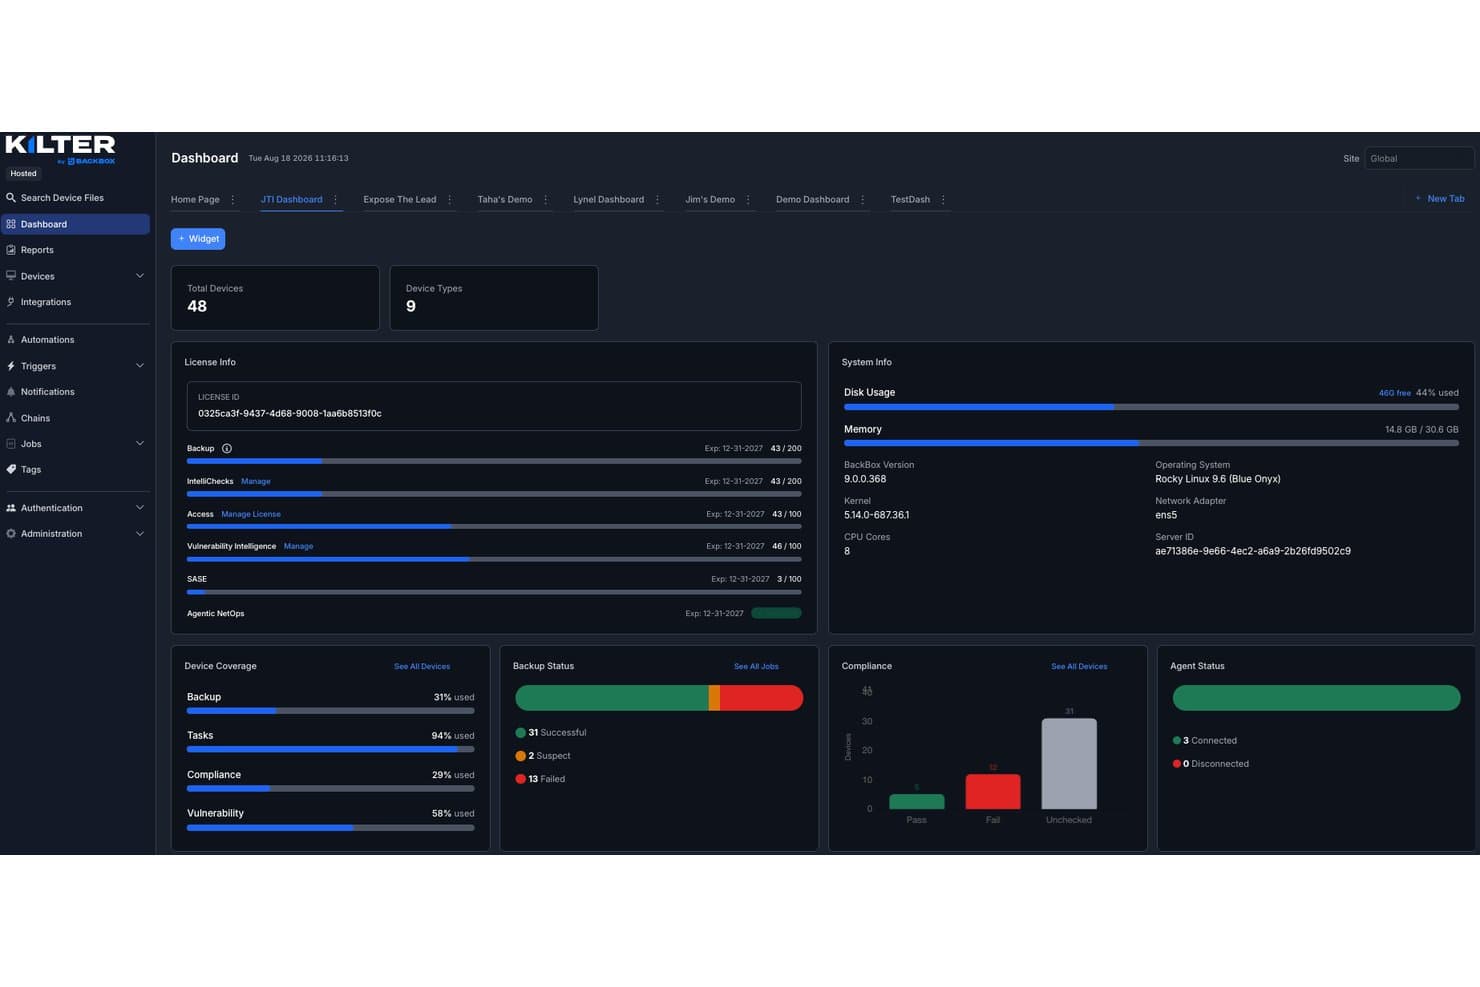
Le tableau de bord BackBox 9.0, affichant le nombre total d’appareils, l’utilisation des licences, l’état des sauvegardes, la conformité et les connexions des agents. La plateforme Kilter de BackBox est conçue pour les équipes NetOps et les fournisseurs de services gérés (MSP) qui doivent automatiser la sauvegarde des configurations, l’application des règles de conformité et la correction des vulnérabilités dans de vastes environnements réseau hétérogènes.
À qui BackBox convient-il le mieux ?
La plateforme Kilter de BackBox convient aux ingénieurs NetOps et aux fournisseurs de services gérés qui doivent automatiser la sauvegarde des configurations, l’application des règles de conformité et la correction des vulnérabilités dans de vastes parcs de réseaux multifournisseurs.
Pourquoi j’ai choisi BackBox
J’ai choisi BackBox comme l’un des meilleurs outils de ma sélection, car sa plateforme Kilter prend l’automatisation de la sécurité au sérieux, d’une manière que la plupart des outils réseau ne proposent pas. J’apprécie particulièrement la façon dont elle associe directement les CVE à votre inventaire d’appareils et peut générer automatiquement des flux de travail de correction, ce qui vous évite de recouper manuellement les bases de données de vulnérabilités. Elle automatise également les contrôles de conformité par rapport à des référentiels tels que le NIST, la norme PCI DSS et les STIG, puis corrige les écarts sans attendre une fenêtre de maintenance planifiée.
Principales fonctionnalités de BackBox
- Prise en charge des appareils multifournisseurs : Kilter gère les appareils réseau et de sécurité de plus de 180 fournisseurs depuis une console unique.
- Multilocation sécurisée : Kilter ALM inclut l’isolation des locataires avec un contrôle d’accès basé sur les rôles et une architecture distribuée permettant de séparer les données des clients.
- Correspondance CVE-appareil : Kilter recoupe votre inventaire d’appareils avec les bases de données de vulnérabilités afin d’identifier les appareils concernés par des CVE spécifiques.
- Automatisation pilotée par les événements : Kilter peut déclencher des tâches automatisées en fonction des événements réseau, notamment les mises à niveau du système d’exploitation et des micrologiciels avec des contrôles avant et après exécution.
Intégrations de BackBox
BackBox propose des intégrations natives documentées avec ServiceNow et prend en charge les intégrations avec Slack et Opengear. Il fournit également une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- Restaure les configurations connues comme fiables après une défaillance d’appareil
- Automatise les sauvegardes pour plus de 180 fournisseurs
- La multilocation sécurisée convient aux fournisseurs de services gérés
Cons:
- Aucune découverte automatique de la topologie ni cartographie du réseau
- Les alertes offrent un contexte limité et n’indiquent pas le responsable de l’incident
Learn more about BackBox: Idéal pour les alertes personnalisables
- Démo gratuite + essai gratuit de 30 jours + formule gratuite disponible
- À partir de $2,595 en paiement unique
Visit WebsiteCustomer Rating:4.6/5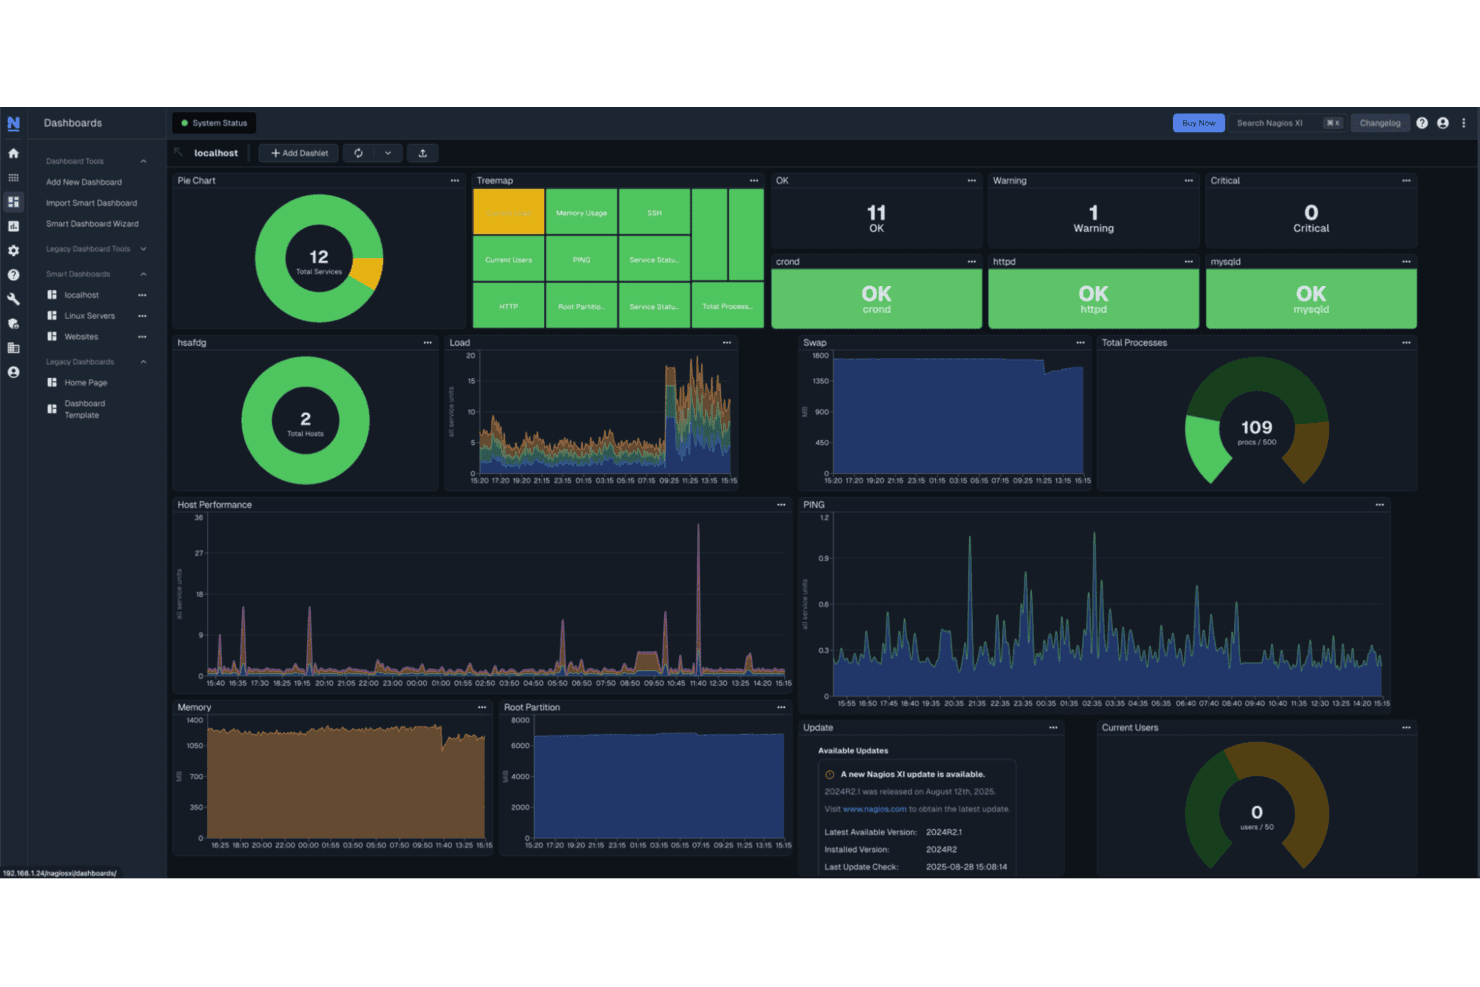
Tableau de bord localhost de Nagios XI affichant l'état des services, la charge du système, la mémoire et les notifications de mises à jour disponibles. Nagios XI est un outil de surveillance des infrastructures auto-hébergé qui s'adresse aux équipes informatiques ayant besoin d'un contrôle précis sur la manière dont elles surveillent les serveurs, les périphériques réseau et les applications, sans dépendre d'une plateforme basée sur le cloud.
À qui Nagios XI convient-il le mieux ?
Nagios XI convient aux équipes informatiques qui ont besoin d'un contrôle approfondi des configurations d'alerte et qui sont à l'aise avec la gestion d'un environnement de surveillance auto-hébergé basé sur Linux.
Pourquoi j'ai choisi Nagios XI
J'ai choisi Nagios XI parce que la personnalisation de ses alertes est plus poussée que celle de la plupart des outils de surveillance que j'ai utilisés. Vous pouvez définir des seuils précis pour chaque hôte ou service, configurer des intervalles de nouvelle tentative avant le déclenchement d'une alerte et acheminer les notifications vers des contacts ou des groupes spécifiques en fonction de ce qui est surveillé. J'apprécie particulièrement la possibilité de relier directement les alertes à la création de tickets dans ServiceNow, afin qu'une défaillance de l'infrastructure ne se contente pas d'avertir quelqu'un, mais ouvre automatiquement un incident suivi.
Principales fonctionnalités de Nagios XI
- Analyse avec découverte automatique : XI utilise ping et Nmap pour analyser les plages réseau définies et faire apparaître les hôtes et services qui ne sont pas encore surveillés.
- Accès aux périphériques distants : Vous pouvez vous connecter directement aux périphériques surveillés via RDP, VNC, Telnet ou SSH depuis l'interface XI.
- Comparaison des instantanés de configuration : XI capture des instantanés de configuration chaque fois que vous appliquez des modifications, ce qui vous permet de comparer deux instantanés pour voir exactement ce qui a été ajouté ou supprimé.
- Envoi programmé des rapports : XI peut envoyer automatiquement par e-mail des rapports et des pages de tableau de bord en pièces jointes PDF selon une fréquence quotidienne, hebdomadaire ou mensuelle.
Intégrations de Nagios XI
Nagios XI propose des intégrations avec PagerDuty, Slack et ServiceNow, bien que les documents du fournisseur ne les présentent pas clairement comme natives. Il propose également une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- Personnalisez les seuils d'alerte et les intervalles de nouvelle tentative
- Les tableaux de bord personnalisés prennent en charge les vues individuelles des utilisateurs
- Les plug-ins étendent la surveillance aux systèmes existants
Cons:
- La découverte nécessite une conversion manuelle, sans cartes de topologie
- Aucune visibilité du trafic au niveau des flux ou par utilisateur
Learn more about Nagios XI: Idéal pour les environnements hybrides
- Démo gratuite disponible
- Tarification sur demande
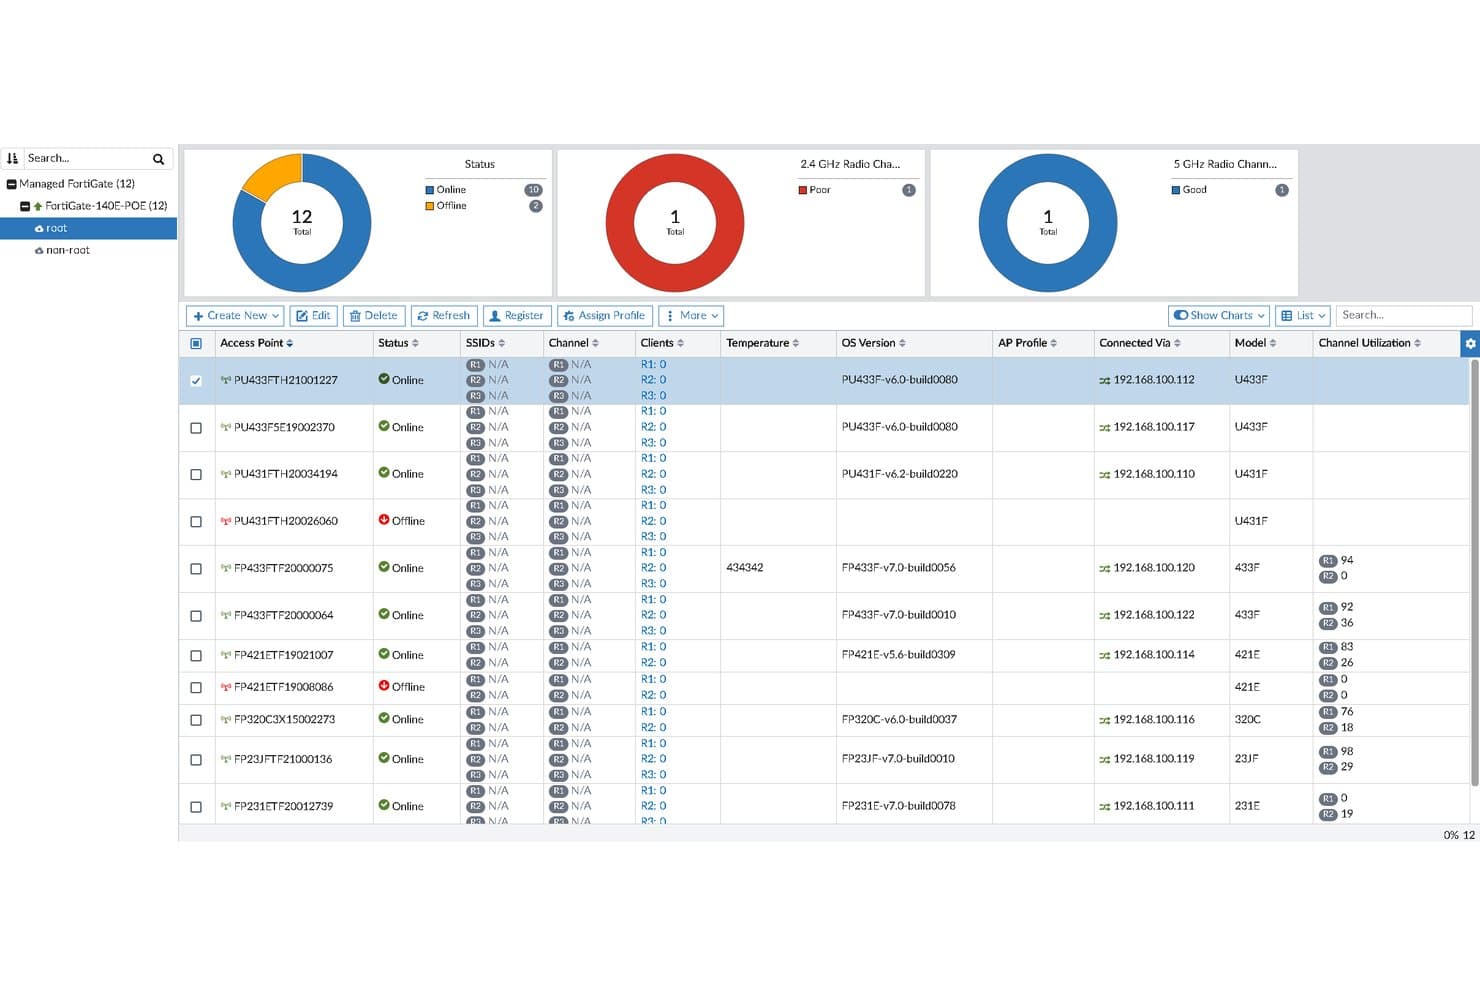
Liste des points d'accès FortiManager affichant l'état, les canaux, les clients et l'utilisation des canaux pour les appareils FortiGate gérés. Fortinet FortiManager est une plateforme centralisée de gestion réseau conçue pour les équipes informatiques et les fournisseurs de services gérés (MSP) qui exploitent des environnements fortement axés sur Fortinet, offrant un contrôle des politiques, une gestion de la configuration et une administration multilocataire dans des déploiements sur site, cloud et hybrides.
À qui Fortinet FortiManager convient-il le mieux ?
FortiManager convient particulièrement aux administrateurs réseau et aux MSP qui exploitent des environnements fortement axés sur Fortinet et qui ont besoin d'un contrôle centralisé des politiques ainsi que d'une gestion multilocataire sur des infrastructures sur site, cloud et hybrides.
Pourquoi ai-je choisi Fortinet FortiManager ?
FortiManager figure dans ma sélection parce qu'il est spécialement conçu pour les équipes qui gèrent une infrastructure fortement axée sur Fortinet, à la fois dans des environnements sur site et cloud. J'apprécie la façon dont la segmentation fondée sur les ADOM me permet de créer des zones de gestion distinctes pour différents sites ou clients, les administrateurs n'ayant accès qu'aux appareils et aux VDOM qui leur sont attribués. Je m'appuie également sur l'historique des révisions de configuration, qui me permet de comparer, d'annuler et d'auditer les modifications apportées à des dizaines d'appareils FortiGate depuis un emplacement unique.
Principales fonctionnalités de Fortinet FortiManager
- Provisionnement sans intervention : déploie des appareils FortiGate de succursale à grande échelle à l'aide de modèles d'appareils et de modèles prédéfinis, sans configuration manuelle sur site.
- API REST et automatisations : automatise les flux de travail sur les appareils gérés à l'aide d'appels d'API REST, de scripts et de connecteurs pour déclencher des modifications de configuration.
- Planification des mises à niveau du micrologiciel : planifie et applique de manière centralisée les mises à jour du micrologiciel sur plusieurs appareils FortiGate depuis une console unique.
- Surveillance des performances SD-WAN : suit la bande passante, la latence, la gigue et la perte de paquets sur les liaisons SD-WAN, avec une conservation configurable de l'historique pouvant atteindre 180 jours.
Intégrations de Fortinet FortiManager
Fortinet FortiManager propose des intégrations clés en main documentées avec Splunk, IBM QRadar, ServiceNow et Tufin, ainsi qu'une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- Les politiques centralisées simplifient l'administration des pare-feu multisites
- Les ADOM prennent en charge l'administration séparée des clients
- L'historique des révisions permet la comparaison et l'annulation des modifications
Cons:
- La découverte manuelle fondée sur les adresses IP ne fournit pas de cartes complètes de la topologie
- Les analyses plus approfondies du trafic dépendent des fonctionnalités de FortiAnalyzer
Learn more about Fortinet FortiManager: Idéal pour une surveillance tout-en-un
- Formule gratuite + essai de 30 jours + démonstration gratuite disponible
- À partir de $200/mois (facturé annuellement)
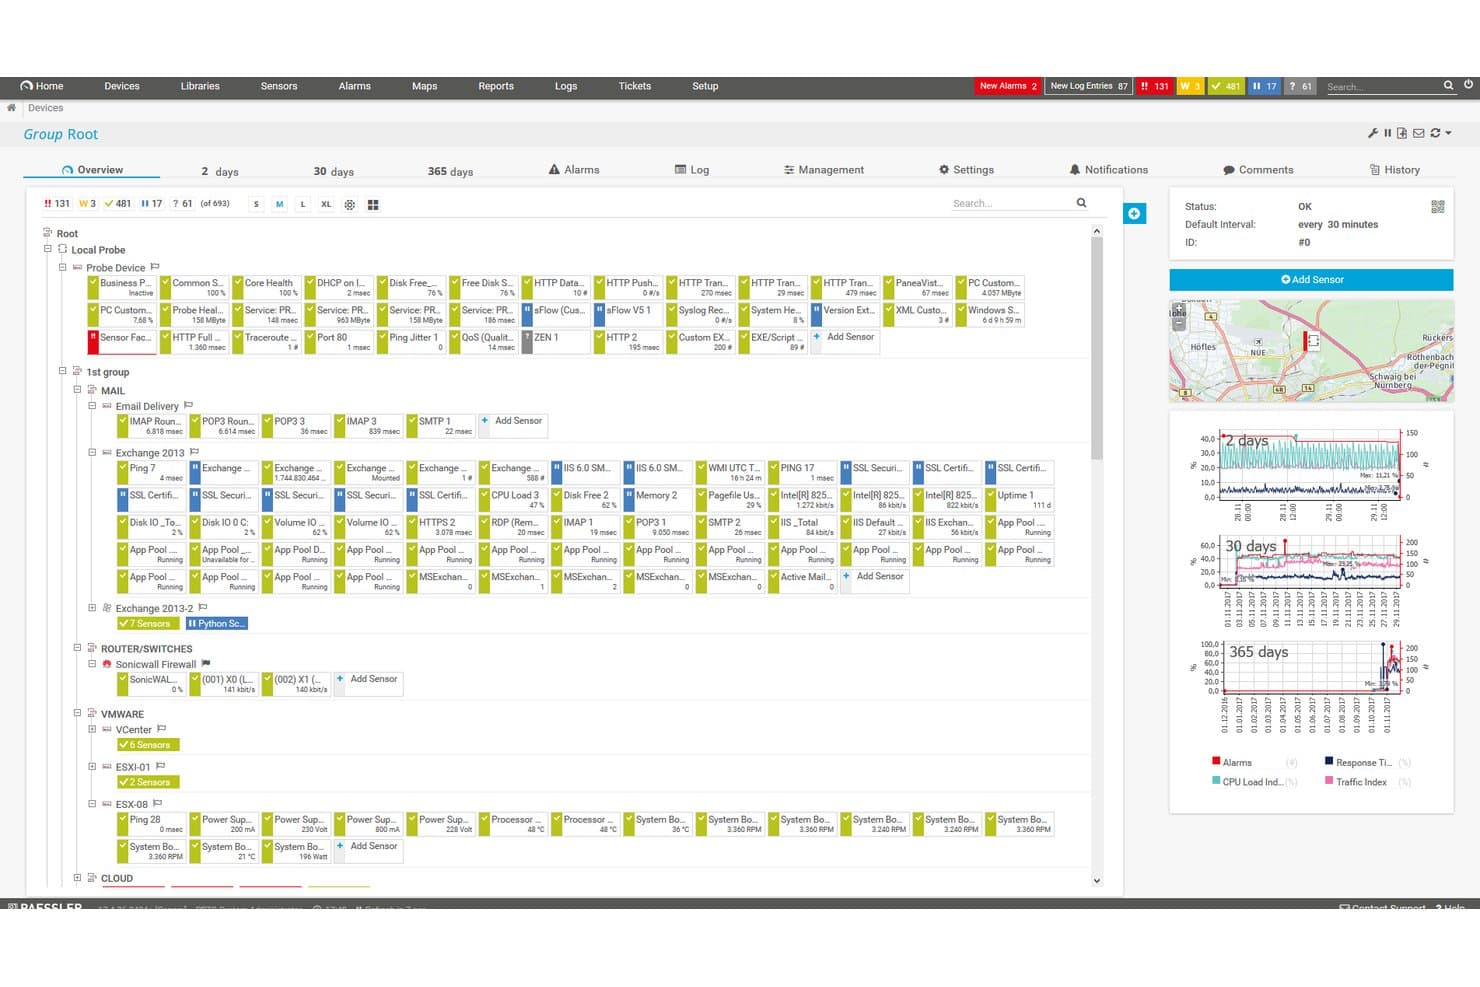
Arborescence des appareils PRTG affichant les sondes, les groupes et l'état des capteurs sur l'ensemble du réseau surveillé. Paessler PRTG est un outil de surveillance réseau sur site qui s'adresse aux administrateurs informatiques, aux fournisseurs de services gérés et aux équipes NetOps qui doivent surveiller les réseaux, les serveurs, les applications, les services cloud et les environnements OT depuis une seule installation.
À qui Paessler PRTG convient-il le mieux ?
PRTG convient particulièrement aux administrateurs informatiques et aux équipes NetOps qui gèrent des environnements mixtes sur site et qui ont besoin d'une seule installation pour couvrir les réseaux, les serveurs, les applications et l'infrastructure OT.
Pourquoi j'ai choisi Paessler PRTG
J'ai choisi Paessler PRTG parce qu'il couvre les réseaux, les serveurs, les applications, les services cloud et les environnements OT depuis une seule installation sur site, ce qui est rare sans devoir assembler plusieurs outils. J'apprécie particulièrement le fait que ses plus de 250 capteurs préconfigurés permettent à mon équipe de surveiller aussi bien le trafic NetFlow que les hyperviseurs VMware sans modules complémentaires, tandis que la détection des anomalies pilotée par l'IA repère les comportements inhabituels avant qu'ils ne provoquent une panne. L'architecture à sondes distribuées signifie également que je peux surveiller des sites distants depuis un serveur central unique sans déployer une plateforme distincte pour chaque emplacement.
Principales fonctionnalités de Paessler PRTG
- Notifications d'alerte multicanal : Envoyez des alertes par e-mail, SMS, notification push mobile, Microsoft Teams, Slack, syslog ou trap SNMP, avec la possibilité de déclencher des actions HTTP ou des scripts automatisés.
- Sondes distantes distribuées : Déployez des sondes dans des bureaux distants, des succursales ou des segments réseau afin de surveiller des emplacements distribués depuis une seule installation centrale.
- Analyse du trafic basée sur les flux : Surveillez l'utilisation de la bande passante par adresse IP ou par application à l'aide de NetFlow, IPFIX, jFlow et sFlow, avec des capteurs d'analyse de paquets comme solution de secours.
- Contrôle d'accès basé sur les rôles : Attribuez des droits d'accès aux appareils, aux capteurs, aux cartes et aux rapports au niveau des groupes d'utilisateurs, avec des droits définis localement ou hérités via l'arborescence des appareils.
Intégrations de Paessler PRTG
Paessler PRTG propose des intégrations natives de surveillance pour AWS, Microsoft Azure, Microsoft 365, VMware et Hyper-V, ainsi que l'envoi d'alertes vers Microsoft Teams et Slack. Il propose également l'API REST v2 et l'API HTTP pour les intégrations personnalisées.
Pros and Cons
Pros:
- Surveille les réseaux, les serveurs et les environnements OT ensemble
- Les évaluateurs apprécient les alertes qui permettent de repérer les pannes
- Les capteurs de flux facilitent le dépannage des problèmes de bande passante
Cons:
- Les cartes réseau natives nécessitent une création manuelle
- Les évaluateurs décrivent l'interface comme vieillissante ou encombrée
Learn more about Paessler PRTG: Idéal pour la supervision distribuée
- Forfait gratuit + essai gratuit disponible
- Tarification sur demande
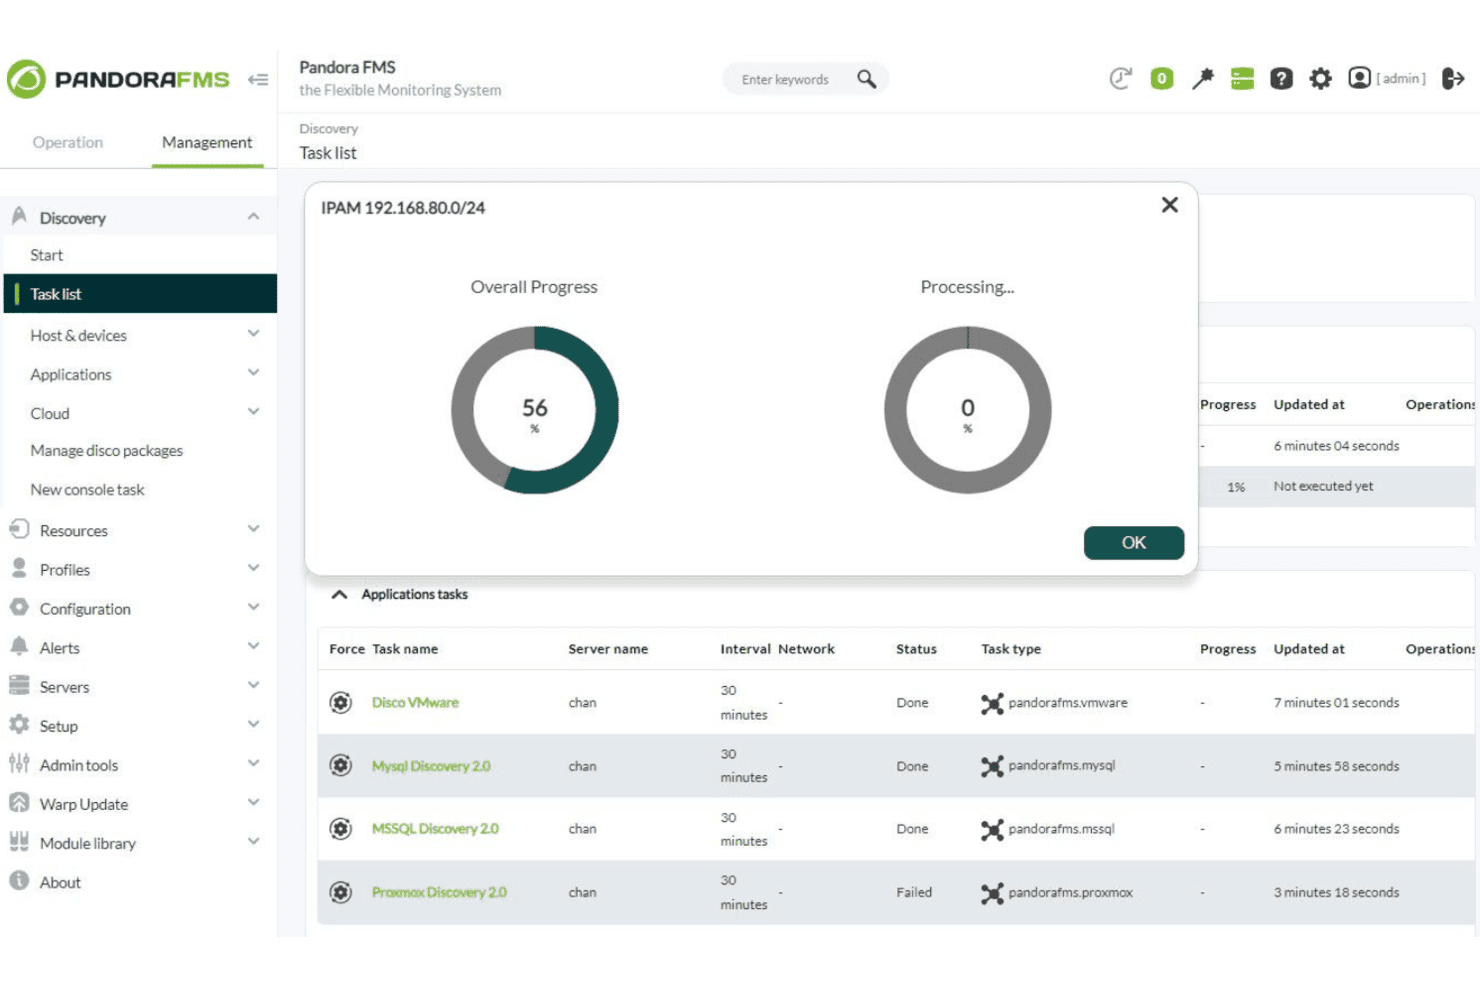
Liste des tâches de découverte de Pandora FMS, assurant le suivi des analyses réseau IPAM et des tâches de découverte des applications. Pandora FMS est une plateforme de supervision flexible conçue pour les équipes informatiques qui gèrent des environnements distribués, multisites ou multilocataires. Elle offre la découverte du réseau, la supervision des performances, l’analyse NetFlow et la gestion des configurations dans des déploiements sur site et cloud.
À qui Pandora FMS convient-elle le mieux ?
Pandora FMS convient particulièrement aux équipes informatiques et aux fournisseurs de services gérés qui administrent des environnements distribués ou multisites et qui ont besoin d’une visibilité centralisée sur les réseaux, les serveurs et les sites distants.
Pourquoi ai-je choisi Pandora FMS ?
J’ai choisi Pandora FMS parce qu’elle est spécialement conçue pour les environnements distribués dans lesquels une console unique doit accéder à des réseaux isolés, des sites distants et des déploiements clients multilocataires. J’apprécie particulièrement la manière dont elle utilise des serveurs satellites et des sondes intermédiaires pour étendre la supervision à des segments réseau qui ne peuvent pas communiquer directement avec le serveur central. Son édition MSP ajoute une séparation des locataires basée sur les groupes ainsi que des ACL avancées, ce qui me permet d’accorder à chaque client une visibilité sur son propre environnement sans fuite de données entre locataires.
Principales fonctionnalités de Pandora FMS
- Analyse du trafic NetFlow et sFlow : Supervise le trafic réseau par adresse IP source et protocole, avec des rapports des principales connexions, des cartes de trafic et des modules d’alerte configurables basés sur des seuils.
- Gestion des configurations réseau (NCM) : Planifie les sauvegardes automatisées des configurations des appareils, suit l’historique des versions, compare les modifications et prend en charge la restauration des configurations basée sur des modèles via SSH ou Telnet.
- Contrôle d’accès basé sur les rôles avec ACL avancées : Contrôle l’accès des utilisateurs au niveau des sections de la console, avec des niveaux d’autorisation distincts pour consulter les données des appareils, exécuter les tâches NCM et gérer les modèles d’appareils.
- Rapports planifiés personnalisables : Génère des rapports aux formats HTML, PDF, JSON ou CSV selon un calendrier défini, couvrant les performances du réseau, l’inventaire, le trafic NetFlow et les données de disponibilité des SLA.
Intégrations de Pandora FMS
Pandora FMS propose des intégrations via sa place de marché pour VMware, KVM, Amazon EC2, Office 365, MySQL, PostgreSQL, Oracle, SAP R3 et Microsoft SQL Server. Elle fournit également une API REST et des outils en ligne de commande pour les intégrations personnalisées.
Pros and Cons
Pros:
- Les sondes satellites supervisent les sites isolés et distants
- Les tableaux de bord centralisés couvrent plusieurs réseaux clients
- Les rapports personnalisés suivent l’état et les modifications du réseau
Cons:
- Les seuils d’alerte nécessitent un réglage manuel approfondi
- Les rapports avancés peuvent ralentir avec des métriques conservées sur une longue période
Learn more about Pandora FMS:
Autres alternatives à Auvik
Voici quelques alternatives supplémentaires à Auvik qui n’ont pas intégré ma sélection, mais qui méritent tout de même d’être examinées :
- 11Progress WhatsUp GoldIdéal pour la surveillance des environnements cloud hybrides
- 12OpManager PlusIdéal pour la gestion des opérations informatiques
- 13LinkEyeIdéal pour les diagnostics fondés sur l’IA
- 14Quantum Spark Security Management PortalIdéal pour la gestion de la sécurité
- 15NinjaOneIdéal pour la gestion des terminaux
- 16AteraIdéal pour la gestion informatique tout-en-un
Comment j'évalue les alternatives à Auvik
Je divise chaque outil en deux niveaux : les capacités de base (découverte automatisée, tableaux de bord multi-locataires, support SNMP) qui justifient leur inclusion, et les éléments différenciateurs qui permettent de distinguer les meilleures options.
Fonctionnalité de base (Critères indispensables pour cette liste)
Lorsque je sélectionne des outils pour ma liste, je note chacun sur une échelle de 0 (ne propose pas la fonctionnalité) à 5 (excellent dans ce domaine) pour chaque fonctionnalité essentielle listée ci-dessous. Ensuite, je calcule le score total de l’outil en pourcentage. Chaque outil doit obtenir un score total minimum de 65 % pour être considéré.
- Découverte et cartographie réseau : J'évalue la rapidité et la précision avec lesquelles l’outil analyse les sous-réseaux, identifie les appareils et génère une carte topologique en temps réel, notamment à travers les VLAN et les sites distants.
- Supervision des performances en temps réel : Chaque outil doit mettre en avant des indicateurs de santé des équipements tels que le CPU, la mémoire, la bande passante et le temps de disponibilité avec des intervalles de sondage suffisamment courts pour détecter les problèmes avant que les utilisateurs ne les signalent.
- Support multi-sites et multi-locataires : Je vérifie si les administrateurs réseau et les équipes MSP peuvent segmenter les clients ou les sites dans des vues isolées avec un accès basé sur les rôles et des tableaux de bord séparés.
- Sauvegarde et gestion des configurations : Je recherche des captures de configuration automatiques, un historique des versions et des comparaisons de différences—très utile lorsqu’un changement de configuration de switch fait tomber une agence à 2h du matin.
- Support SNMP et des protocoles : Une couverture large des protocoles est importante. J’évalue le support pour SNMP v1/v2/v3, syslog et les protocoles de flux comme NetFlow ou sFlow sur des fournisseurs courants comme Cisco, Meraki et Fortinet.
- Système d’alertes et de notifications : J’examine la flexibilité des seuils d’alerte et la capacité des notifications à être transmises aux bons canaux—email, Slack, Teams ou directement dans une file de tickets PSA.
Une fois que j’ai une liste d’outils répondant à ces critères, j’analyse ce qui distingue chaque plateforme.
Facteurs différenciants (Ce qui distingue les fournisseurs)
Voici comment je compare et mets en contraste les différents fournisseurs :
Fonctionnalités remarquables
Les intégrations PSA et RMM sont décisives pour les équipes MSP. Je recherche des connecteurs natifs vers des outils comme ConnectWise ou Autotask afin que les alertes génèrent automatiquement des tickets sans intervention manuelle. L’analyse du trafic NetFlow est un autre facteur différenciant—elle permet de repérer quelles applications ou quels équipements consomment de la bande passante lors d’un ralentissement, dépassant largement le simple sondage SNMP. J’évalue aussi les capacités de documentation automatisée, car les outils qui tiennent à jour en continu l’inventaire des équipements et les registres d’adresses IP économisent des heures de travail chaque semaine.
Au-delà des fonctionnalités
La structure tarifaire est un critère important. J’évalue si l’outil facture par appareil, par nœud ou par point de terminaison facturable—car pour les MSP gérant des centaines de sites clients, le mauvais modèle peut vite rogner les marges. J’examine également si la plateforme répond mieux aux besoins des flux de travail MSP ou des équipes IT internes, car l’isolation multi-locataire et les rapports en marque blanche ne sont pas prioritaires pour tous les acheteurs. Le mode de déploiement compte aussi. Un outil cloud-native avec des analyses de découverte rapides apporte de la valeur en quelques heures, alors que les solutions sur site conviendront aux équipes ayant des exigences strictes de localisation de données.
Pourquoi chercher une alternative à Auvik ?
Bien qu’Auvik soit un bon choix pour la gestion des réseaux, plusieurs raisons peuvent inciter certains utilisateurs à rechercher d’autres solutions. Ces raisons peuvent notamment être les suivantes :
- Votre équipe a besoin de fonctionnalités de sécurité avancées
- Vous avez besoin de prendre en charge des réseaux plus importants
- Vous avez besoin d’options tarifaires plus flexibles
- Votre entreprise exerce ses activités dans une région soumise à des restrictions
- Vous souhaitez une meilleure intégration avec des outils spécifiques
Si vous vous reconnaissez dans l’une de ces situations, vous êtes au bon endroit. Ma liste comprend plusieurs solutions de gestion de réseau mieux adaptées aux équipes confrontées à ces difficultés avec Auvik et à la recherche de solutions alternatives.
Fonctionnalités
Voici quelques-unes des principales fonctionnalités d’Auvik, afin de vous aider à comparer les offres de ces plateformes de gestion :
- Découverte et cartographie automatisées du réseau : identifie et cartographie les appareils réseau en temps réel, vous offrant une vue claire de la configuration de votre réseau.
- Gestion continue de l'inventaire : met régulièrement à jour les modifications apportées aux appareils afin que l'inventaire de votre réseau reste à jour.
- Gestion des configurations : fournit des sauvegardes horaires et un contrôle des versions des configurations des appareils, contribuant à la conformité et simplifiant la récupération.
- Surveillance et alertes proactives : propose plus de 50 alertes préconfigurées pour détecter et résoudre les problèmes rapidement.
- Analyse du trafic : fournit des indicateurs sur l'utilisation de la bande passante et les performances des applications afin d'optimiser l'efficacité du réseau.
- Sécurité du réseau : offre une visibilité et des alertes en temps réel concernant les menaces potentielles, vous aidant à préserver la sécurité du réseau.
- Documentation du réseau : tient les dossiers à jour pour les audits et la budgétisation, simplifiant les tâches de gestion.
- Gestion distribuée du réseau : permet la gestion centralisée des réseaux répartis sur plusieurs sites pour les MSP.
- Automatisation du réseau : facilite la découverte, la documentation et la surveillance des serveurs afin de faire gagner du temps à votre équipe.