

10 meilleures alternatives à Drata en 2026

Sélection des meilleures alternatives à Drata


Les meilleures alternatives à Drata aident votre équipe à automatiser la collecte de preuves, à gérer les audits GRC dans plusieurs référentiels et à faire évoluer la conformité sans alourdir les opérations. Si vous comparez des alternatives, vous recherchez probablement un outil capable de gérer des exigences réglementaires croissantes, d’intégrer la conformité à vos autres technologies de sécurité et de fournir une assistance fiable lorsque les normes ou les attentes en matière d’audit évoluent.
Dans ce guide, je vous expliquerai quelles alternatives gèrent la complexité de plusieurs référentiels, automatisent les tâches de conformité courantes et fournissent le type d’assistance experte sur lequel les responsables informatiques peuvent réellement compter, afin que vous puissiez trouver la solution adaptée.
Qu’est-ce que Drata ?
Drata est une plateforme automatisée de sécurité et de conformité qui aide les équipes informatiques et de sécurité à gérer les tâches de conformité continues. La plateforme collecte les preuves, surveille les contrôles de sécurité et accompagne les audits pour des référentiels tels que SOC 2, ISO 27001 et HIPAA.
Drata s’intègre aux systèmes cloud et informatiques afin d’améliorer la documentation et la gestion des risques, ce qui permet aux organisations de satisfaire plus facilement aux exigences réglementaires et de maintenir une conformité prête pour l’audit selon plusieurs normes.
Pourquoi faire confiance à nos recommandations de logiciels
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Comparez les meilleures alternatives à Drata
Ce tableau comparatif récapitule les informations tarifaires de mes meilleures alternatives sélectionnées :
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour les audits multi-cadres à tarif forfaitaire | Démonstration gratuite disponible | Tarifs sur demande | Website | |
| 2 | Idéal pour gérer plus de 160 référentiels sans duplication | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour unifier la confidentialité, la gestion des risques liés aux tiers et la gouvernance de l’IA | Démo gratuite disponible | Tarification sur demande | Website | |
| 4 | Idéal pour la conformité avec un expert GRC attitré | Démonstration gratuite disponible | Tarifs sur demande | Website | |
| 5 | Idéal pour la GRC d’entreprise au-delà de SOC 2 | Démonstration gratuite disponible | Tarification sur demande | Website | |
| 6 | Idéal pour la conformité avec l’accompagnement d’auditeurs internes | Démo gratuite + essai gratuit disponibles | Tarification sur demande | Website | |
| 7 | Idéal pour la gestion des risques liés aux fournisseurs (VRM) et l’automatisation de la conformité intégrées | Démo gratuite disponible | Tarifs sur demande | Website | |
| 8 | Idéal pour les évaluations de sécurité à grande échelle pendant les cycles de vente | Démonstration gratuite disponible | Tarifs sur demande | Website | |
| 9 | Idéal pour la collecte de preuves validée par IA | Démonstration gratuite disponible | Tarifs sur demande | Website | |
| 10 | Idéal pour une GRC d’entreprise à grande échelle couvrant plusieurs référentiels | Démonstration gratuite disponible | Tarification sur demande | Website |
Avis sur les alternatives à Drata
Vous trouverez ci-dessous mes résumés détaillés des meilleures alternatives, couvrant leurs principales fonctionnalités, leurs avantages et inconvénients ainsi que leurs tarifs, afin de vous aider à trouver la meilleure solution.
Scrut
Idéal pour les audits multi-cadres à tarif forfaitaire
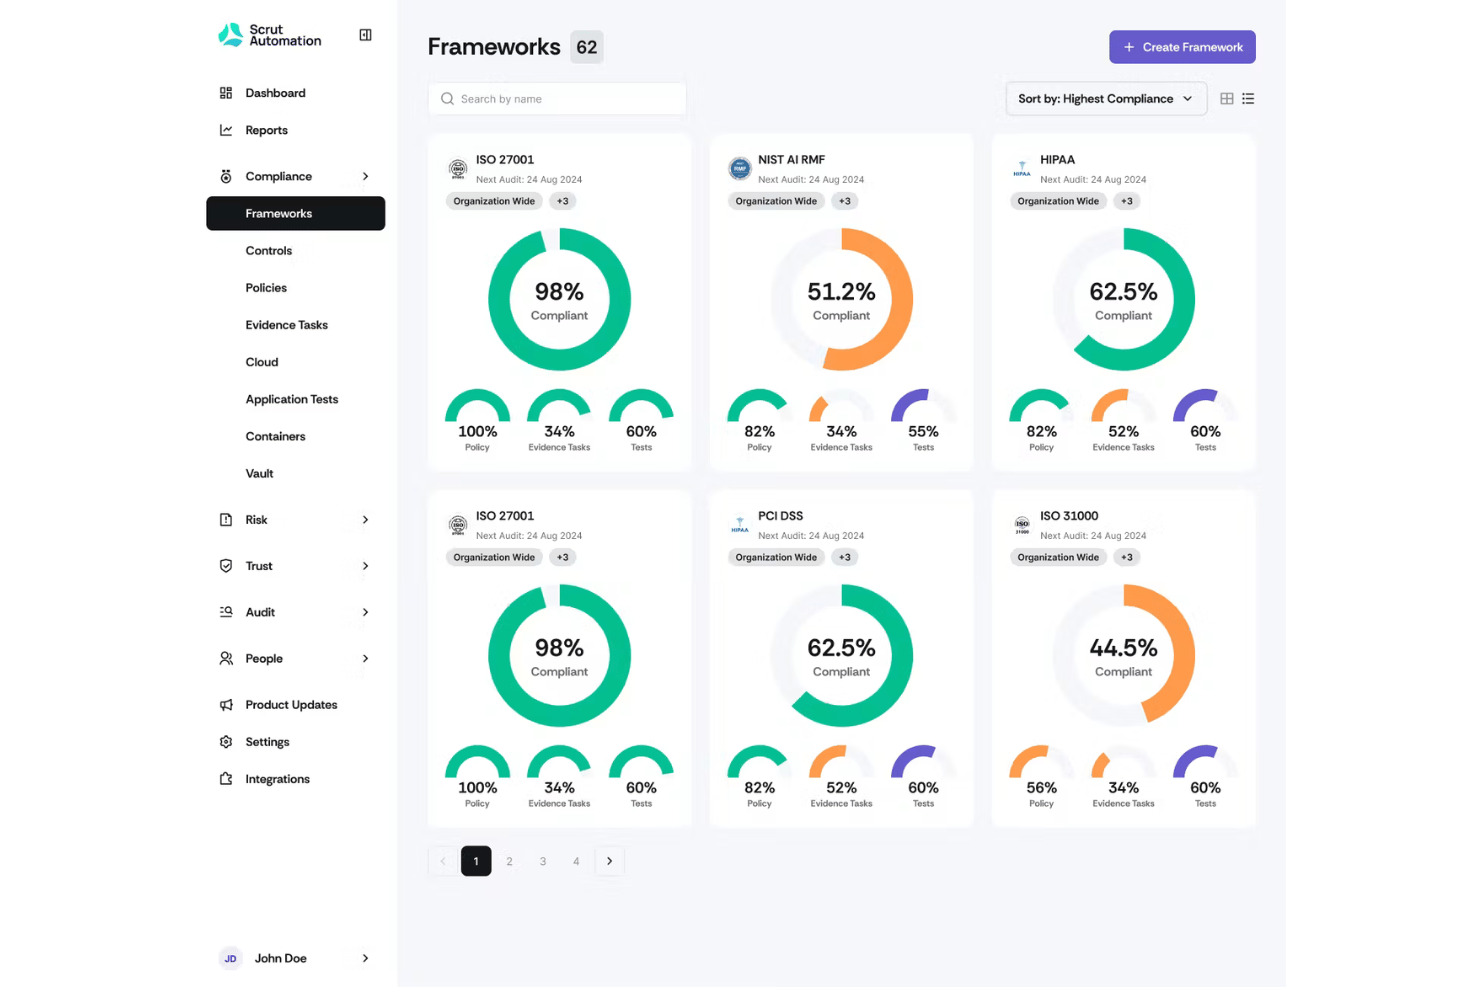
Scrut (Scrut Automation) est une plateforme de gestion de la gouvernance, des risques et de la conformité dans le cloud, conçue pour les équipes informatiques, de sécurité et de conformité qui doivent automatiser les contrôles et améliorer la préparation des audits dans plusieurs cadres réglementaires.
À qui Scrut convient-il le mieux ?
Scrut convient bien aux équipes de sécurité et de conformité des secteurs de la finance, de la santé ou des logiciels en tant que service, qui doivent gérer des exigences réglementaires complexes et qui se chevauchent sans surcharger leurs équipes.
Pourquoi Scrut est une bonne alternative à Drata
J’ai choisi Scrut comme l’une des meilleures options, car il permet de gérer des audits couvrant plusieurs cadres réglementaires avec une tarification simple. J’apprécie le fait qu’il automatise les tâches de conformité et gère les risques liés aux normes réglementaires sur une seule plateforme cloud. Cette flexibilité permet de gagner du temps lorsqu’il faut jongler entre des cadres qui se chevauchent et des audits fréquents.
Fonctionnalités clés de Scrut
- Collecte automatisée des preuves : Rassemble en continu les preuves d’audit à partir des systèmes cloud et des outils opérationnels connectés.
- Cartographie personnalisée des contrôles : Associe les politiques et contrôles internes à plusieurs cadres réglementaires au sein d’une interface unifiée.
- Tableaux de bord des risques en temps réel : Affiche les niveaux de risque consolidés, les menaces actives et les tâches ouvertes dans une vue interactive.
- Évaluations des risques liés aux fournisseurs : Suit, évalue et documente les risques liés aux fournisseurs tiers grâce à des questionnaires intégrés et à des flux de travail automatisés.
Intégrations de Scrut
Scrut propose des intégrations natives avec AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, Jira, Freshservice et Salesforce. Une API est également disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Modèles de politiques intégrés pour les cadres réglementaires courants
- Surveillance continue des contrôles dans tous les environnements
- Bibliothèque de preuves prête pour les audits avec suivi des versions
Cons:
- L’automatisation des flux de travail ne permet pas de gérer des embranchements avancés
- Documentation limitée pour certaines tâches de configuration

Idéal pour gérer plus de 160 référentiels sans duplication
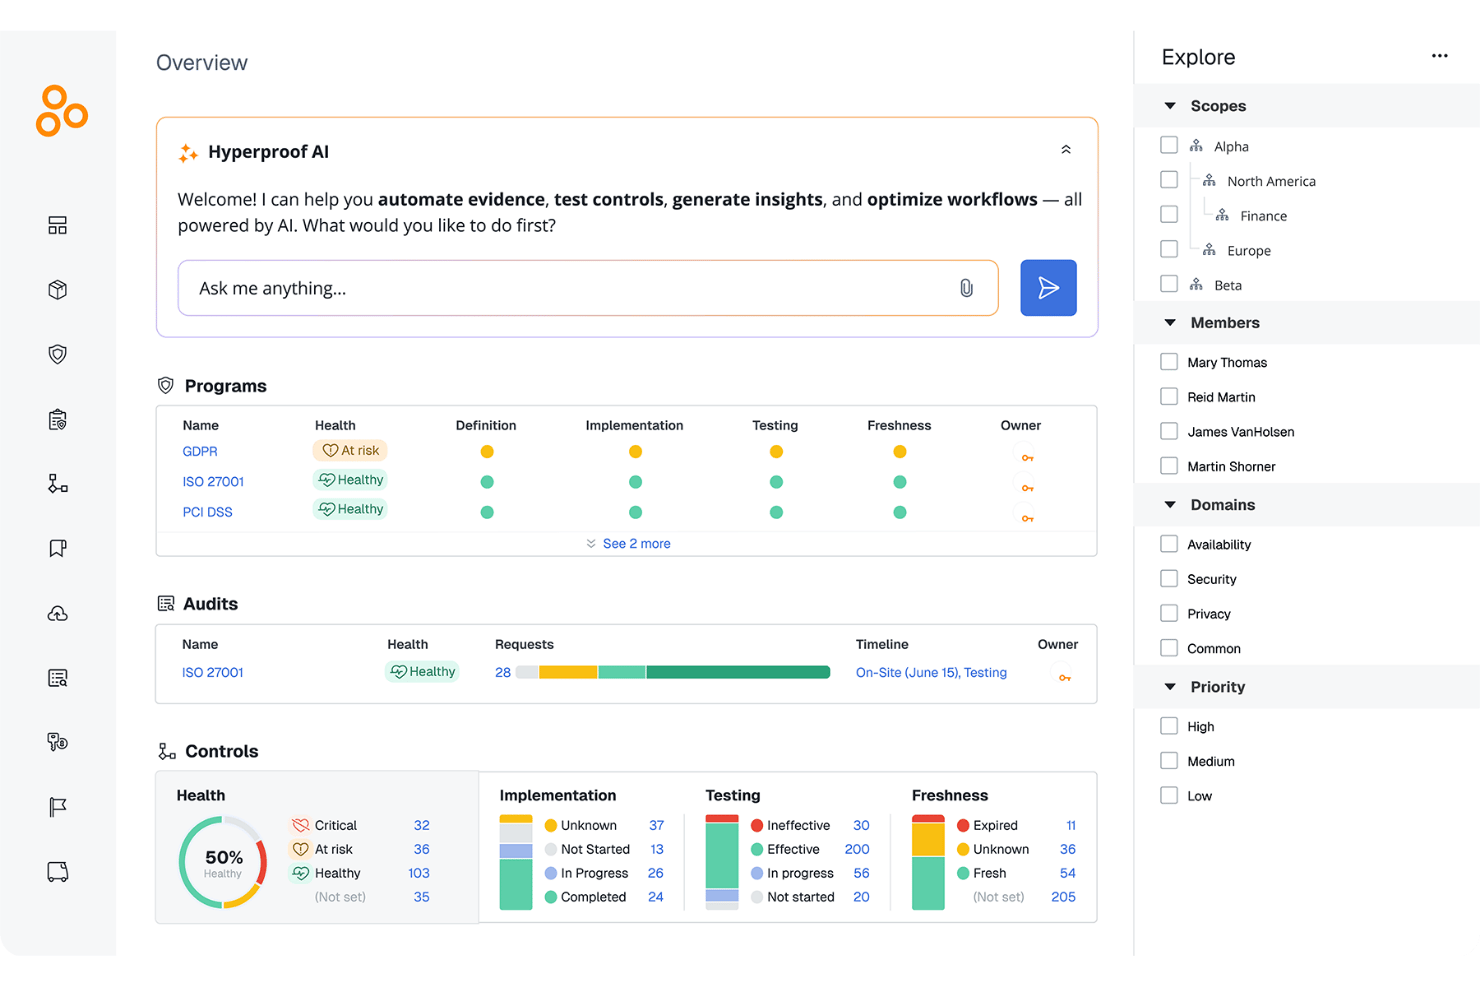
Hyperproof est une plateforme infonuagique conçue pour les professionnels de la conformité, de l’audit et de la gestion des risques qui ont besoin d’un espace unifié pour gérer et automatiser des flux de travail complexes de gestion des risques.
À qui Hyperproof convient-il le mieux ?
Hyperproof convient particulièrement aux organisations de taille intermédiaire et aux grandes entreprises disposant d’équipes dédiées à la gouvernance, aux risques et à la conformité, qui doivent faire évoluer des programmes complexes de gestion des risques et gérer des dizaines de référentiels dans plusieurs unités opérationnelles.
Pourquoi Hyperproof est une bonne alternative à Drata
J’ai choisi Hyperproof comme l’une des meilleures solutions, car elle permet de gérer plus de 160 référentiels réglementaires sans travail en double. Elle excelle à relier directement les risques opérationnels à l’état des contrôles, ce qui permet aux équipes de sécurité des grandes entreprises de suivre les lacunes opérationnelles et de gérer la préparation aux audits en temps réel dans des environnements réglementaires locaux.
Principales fonctionnalités d’Hyperproof
- Collecte automatisée Hypersync : Utilise des connecteurs spécialisés pour synchroniser en continu les preuves de conformité provenant des plateformes infonuagiques et de développement connectées.
- Attribution des tâches et gestion des flux de travail : Attribuez des tâches, fixez des échéances et supervisez l’avancement des activités de conformité entre les équipes.
- Suivi de la fraîcheur et de l’état : Calcule automatiquement l’état des preuves afin d’alerter les responsables des contrôles avant que les éléments justificatifs d’audit n’expirent ou ne deviennent obsolètes.
- Périmètres et unités organisationnelles flexibles : Permet une supervision multilocataire en regroupant les contrôles, les référentiels et les preuves par unités opérationnelles, sous-marques ou zones géographiques spécifiques.
Intégrations Hyperproof
Hyperproof AI propose des intégrations natives avec des outils comme AWS, Microsoft Azure, Google Drive, Confluence, Jira, Asana et GitHub. La solution prend également en charge les intégrations personnalisées par l’intermédiaire d’un SDK et d’une API.
Pros and Cons
Pros:
- Évolue avec les architectures complexes
- Fait correspondre les contrôles à plusieurs normes simultanément
- Suit l’état de la conformité en temps réel dans un seul tableau de bord
Cons:
- La configuration initiale s’accompagne d’une courbe d’apprentissage importante
- Assistance en libre-service limitée pour résoudre les problèmes
OneTrust
Idéal pour unifier la confidentialité, la gestion des risques liés aux tiers et la gouvernance de l’IA
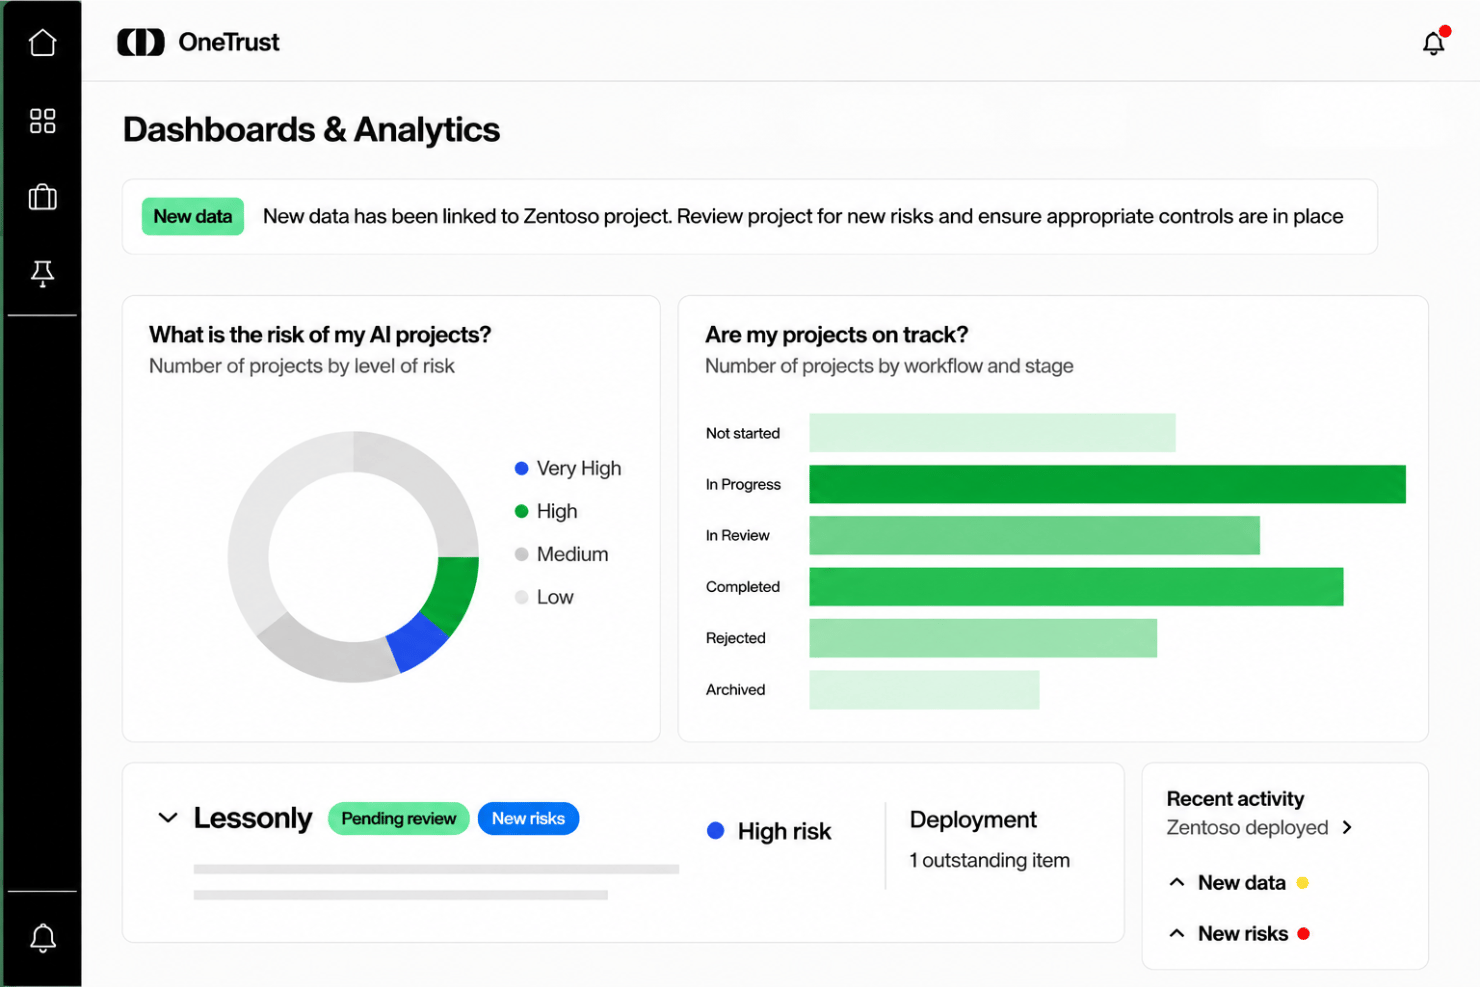
OneTrust est une plateforme de gestion de la confiance destinée aux entreprises, conçue pour unifier l’automatisation des droits à la vie privée, le consentement réglementaire, les risques liés aux tiers et les opérations de conformité au sein d’une architecture opérationnelle unique.
À qui OneTrust convient-il le mieux ?
OneTrust convient particulièrement aux multinationales et aux grandes entreprises qui doivent appliquer les lois mondiales sur la confidentialité des données parallèlement aux cadres standard de conformité informatique.
Pourquoi OneTrust est une bonne alternative à Drata
J’ai choisi OneTrust comme l’une des meilleures solutions pour les organisations dont les exigences de conformité vont bien au-delà des audits informatiques et de sécurité cloud standards. Je l’ai utilisé pour centraliser les flux de travail de conformité, rester à jour avec les réglementations sur la vie privée et gérer des relations complexes avec des fournisseurs à l’échelle mondiale. J’apprécie le fait que les outils de gouvernance de l’IA d’OneTrust maintiennent la conformité alignée sur l’évolution des réglementations entre les différentes juridictions.
Principales fonctionnalités d’OneTrust
- Gestion automatisée des politiques : Maintenez les politiques à jour et accessibles grâce aux outils d’automatisation intégrés.
- Moteur d’évaluation des risques : Réalisez des évaluations structurées des risques à l’aide de modèles et de systèmes de notation personnalisables.
- Rapports prêts pour les audits : Générez à la demande des rapports détaillés et exportables sur les audits de conformité et les risques.
- Gouvernance des données d’IA : Répertorie les modèles d’IA dans toute l’organisation afin de surveiller les risques réglementaires, la dérive des politiques et les fuites de données sensibles dans les pipelines d’IA.
Intégrations d’OneTrust
OneTrust propose des intégrations natives avec Adobe, Microsoft 365, Snowflake, Acoustic, SAP et Slack. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Centralise la confidentialité, les risques liés aux tiers et la conformité de l’IA
- La collecte automatisée des preuves réduit la charge de travail manuelle
- Le générateur de flux de travail prend en charge les processus de conformité personnalisés
Cons:
- La navigation entre les modules manque d’intuitivité
- Le délai de réponse du service client peut être long

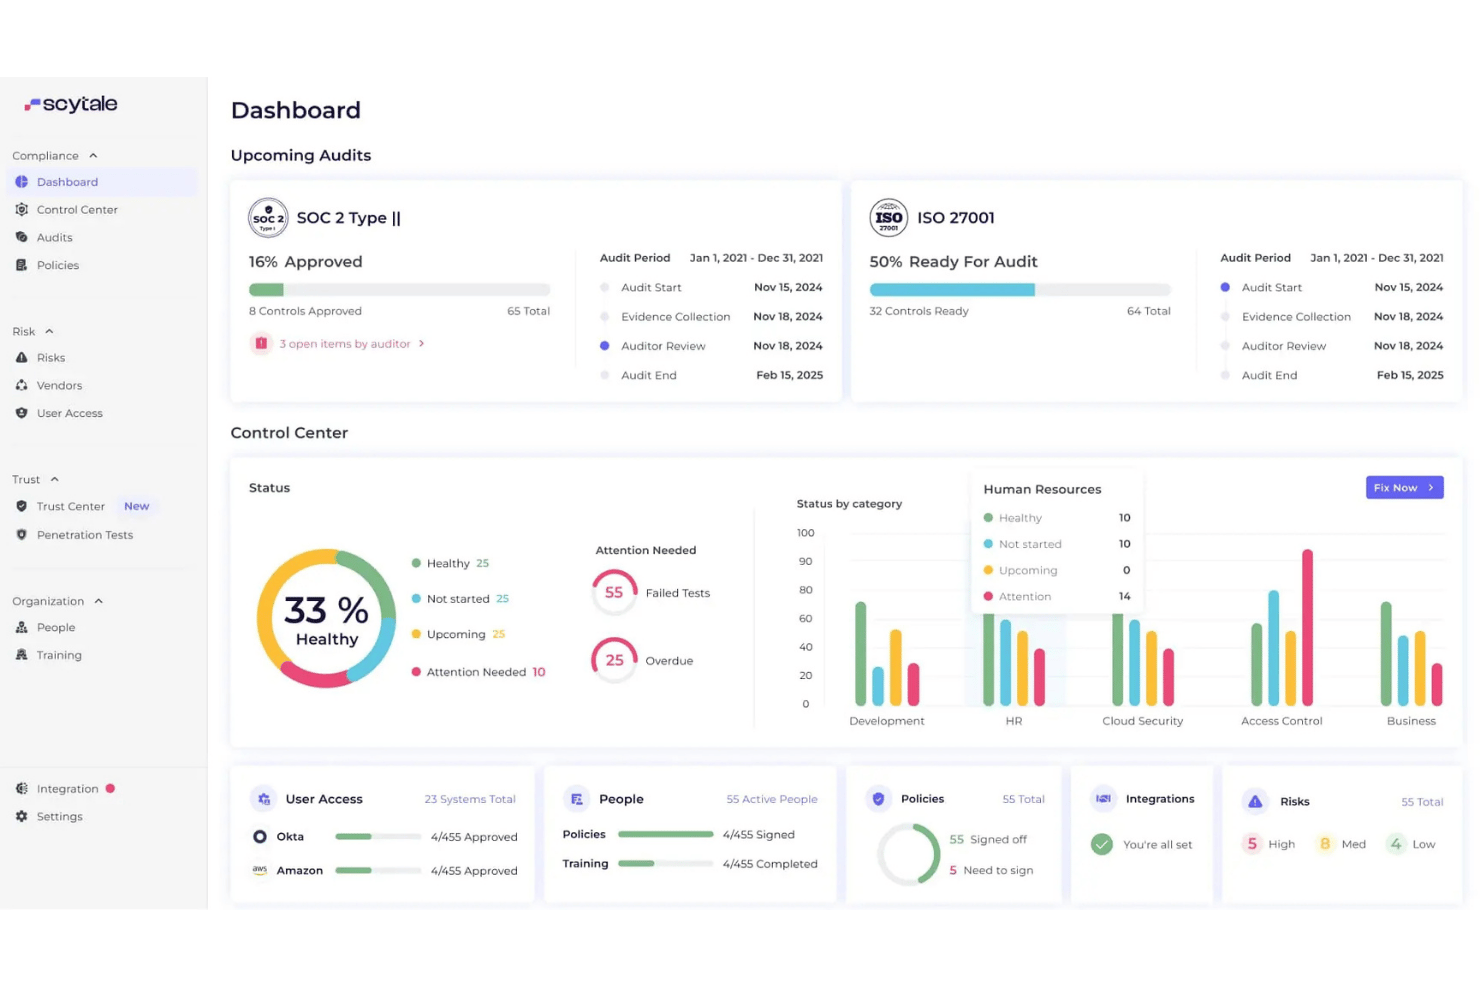
Scytale est une plateforme d’automatisation de la gestion des risques et de la conformité qui aide les équipes chargées de la conformité à gérer plusieurs référentiels, à automatiser la collecte des éléments probants pour les audits et à centraliser la documentation des politiques.
À qui Scytale convient-il le mieux ?
Scytale convient particulièrement aux équipes informatiques, de sécurité et de conformité des secteurs réglementés qui souhaitent bénéficier d’un accompagnement pratique pour gérer les audits et les référentiels.
Pourquoi Scytale est une bonne alternative à Drata
J’ai choisi Scytale comme l’une des meilleures solutions, car chaque client bénéficie d’un expert GRC attitré qui guide activement notre parcours de conformité, répond aux questions complexes liées aux audits et aide à mettre en correspondance les exigences entre les différents référentiels. J’apprécie le fait qu’ils proposent un accompagnement pratique pour gérer plusieurs normes à la fois.
Principales fonctionnalités de Scytale
- Revues continues des accès : suit les autorisations d’accès des utilisateurs dans les systèmes cloud et les applications de l’espace de travail afin de signaler automatiquement les risques liés aux privilèges.
- Modèles d’évaluation des risques : fournit des modèles structurés pour identifier et documenter les risques.
- Gestion centralisée des politiques : stocke, met à jour et suit toutes les politiques de conformité au même endroit.
- Rapports personnalisés : génère des rapports adaptés aux différents référentiels ou exigences d’audit.
Intégrations de Scytale
Scytale propose plus de 100 intégrations avec des outils tels qu’AWS, Google Workspace, Bob, Intercom, Lever, Microsoft Entra ID et Vercel. Une API pour les intégrations personnalisées est également disponible.
Pros and Cons
Pros:
- Un expert GRC aide à superviser la conformité
- Flux de travail automatisés pour les revues des politiques et des risques
- Tableau de bord personnalisable pour suivre en temps réel l’état de la conformité
Cons:
- Les options d’intégration publiques restent floues
- Certaines personnalisations nécessitent l’intervention du fournisseur
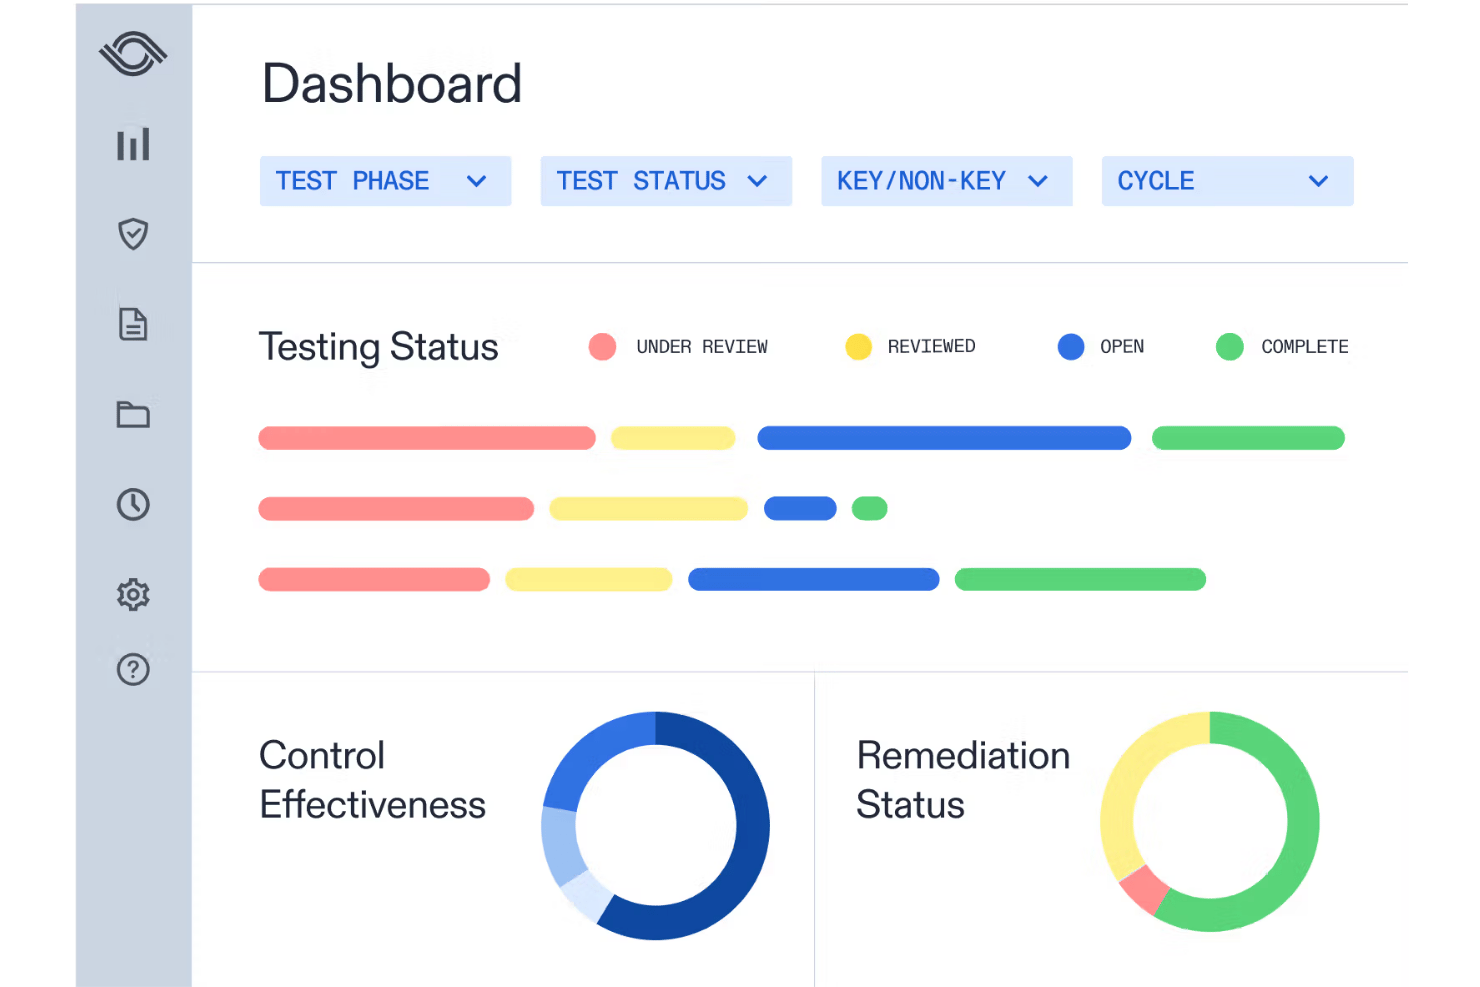
Optro est une plateforme de GRC et de gouvernance de l’IA destinée aux entreprises, qui relie les risques informatiques, l’audit interne, les risques liés aux tiers et la conformité continue au sein d’un système d’action agentique.
À qui Optro convient-il le mieux ?
Optro est un choix pertinent pour les grandes entreprises matures et les sociétés cotées qui doivent relier SOX, la conformité informatique et les nouveaux cadres de gestion des risques liés à l’IA entre de vastes services interfonctionnels.
Pourquoi Optro est une bonne alternative à Drata
J’ai choisi Optro parce que je m’appuie sur sa cartographie des contrôles de niveau entreprise et ses pistes d’audit pour gérer plusieurs cadres de conformité. Ses outils de gestion des risques facilitent la mise à l’échelle des processus de GRC entre les services, en particulier lorsque les réglementations deviennent complexes pour les grandes organisations. Je me tourne vers Optro lorsque j’ai besoin de plus qu’une couverture SOC 2.
Fonctionnalités principales d’Optro
- Architecture des risques connectée : Cartographie les contrôles internes entre les modules de gestion des risques d’entreprise (ERM) afin de traduire les dérives de conformité en informations opérationnelles exploitables.
- Moteur de rapports personnalisés : Créez des rapports adaptés à différents cadres, équipes et sites afin de répondre aux exigences des audits ou des parties prenantes.
- IA agentique et flux de travail en langage naturel : Utilisez des agents d’IA entraînés à la GRC pour automatiser les tests des contrôles, rédiger des descriptions narratives et optimiser les processus de correction des problèmes.
- Module de gestion des problèmes : Suivez, attribuez et résolvez les problèmes de conformité et de risques depuis un tableau de bord centralisé.
Intégrations d’Optro
Optro s’intègre à AWS, Microsoft Azure, Google Cloud Platform, Snowflake, Jira, ServiceNow, Workday et GitHub. Une API et un MCP pour les connexions personnalisées sont également disponibles.
Pros and Cons
Pros:
- Gère la conformité avec plusieurs cadres au-delà de SOC 2
- Inclut la collecte de preuves et la création de rapports prêts pour l’audit
- Conçu pour les besoins de gestion des risques à l’échelle de l’entreprise
Cons:
- L’interface peut être trop complexe pour les petites équipes informatiques
- Le déploiement et la configuration nécessitent une planification dédiée
Idéal pour la conformité avec l’accompagnement d’auditeurs internes
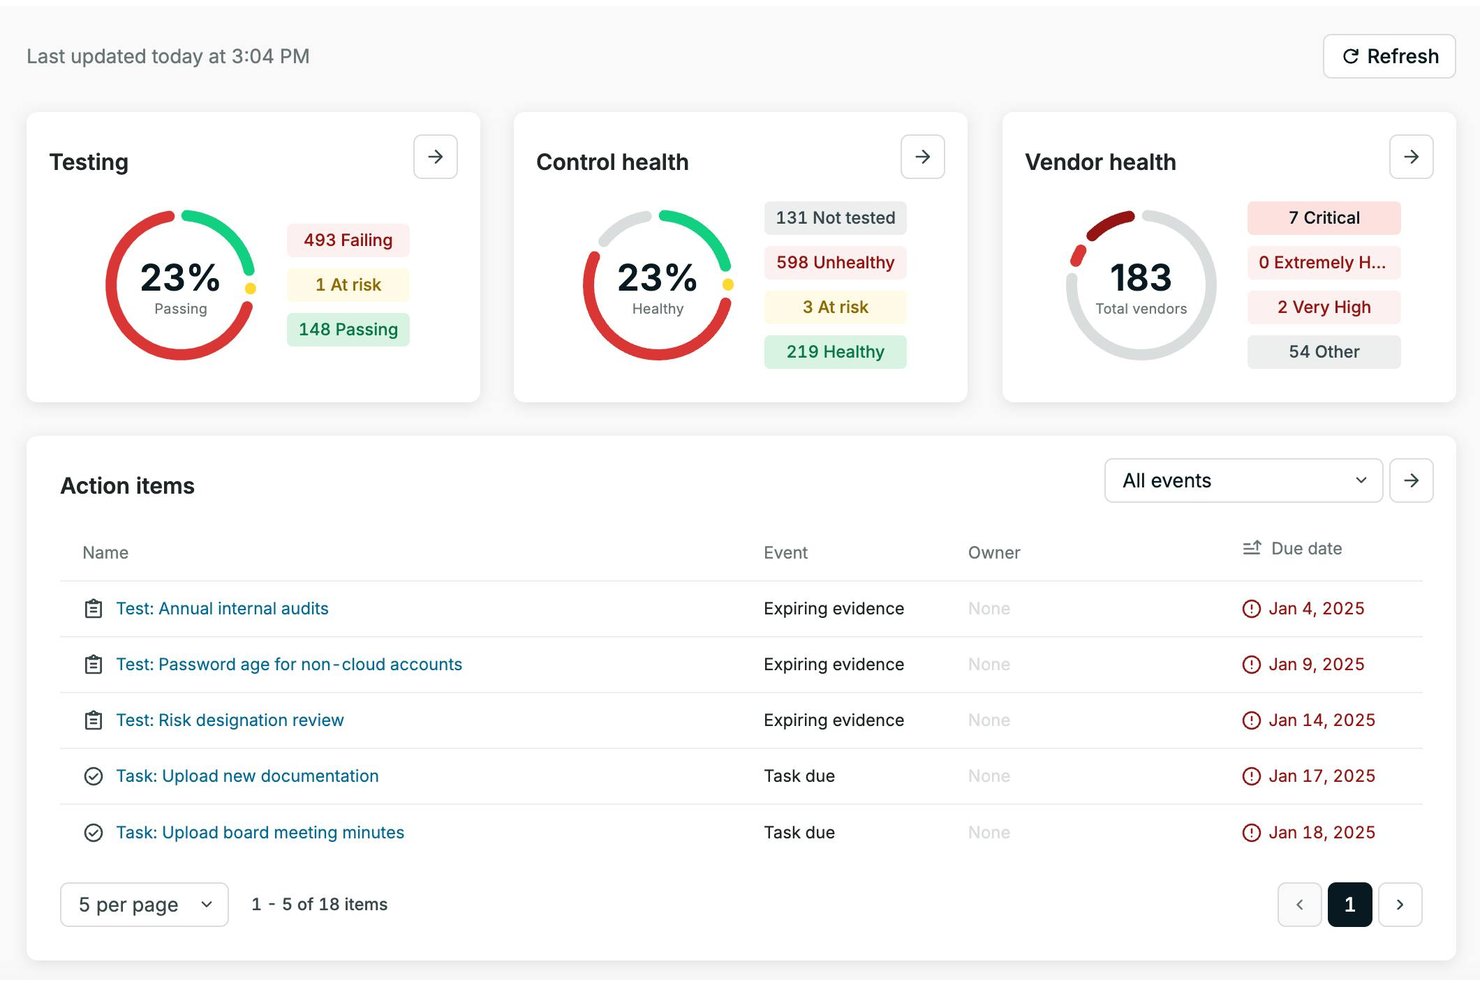
Secureframe est un outil automatisé de sécurité et de conformité conçu pour aider les startups à croissance rapide et les entreprises du marché intermédiaire à atteindre et à maintenir une préparation continue aux audits dans le cadre des principaux référentiels réglementaires.
À qui Secureframe convient-il le mieux ?
Secureframe convient particulièrement aux startups SaaS en croissance, aux équipes informatiques et aux entreprises du marché intermédiaire qui ont besoin d’une plateforme d’automatisation de la conformité guidée et hautement structurée, avec l’accompagnement d’experts internes en conformité.
Pourquoi Secureframe est une bonne alternative à Drata
J’ai choisi Secureframe parce qu’il aide à automatiser les processus de conformité pour des référentiels tels que SOC 2, ISO 27001 et HIPAA, le tout au même endroit. J’apprécie que Secureframe mette en relation les utilisateurs avec des auditeurs internes qui examinent leurs contrôles et leurs éléments probants au fur et à mesure de leur progression, ce qui rend la préparation des audits beaucoup moins stressante. Cet accompagnement direct par des auditeurs est quelque chose que je vois rarement sur d’autres plateformes de gestion des risques.
Fonctionnalités clés de Secureframe
- Gestion des politiques : fournit des modèles de politiques de sécurité prédéfinis et personnalisables, adaptés aux référentiels ciblés.
- Préparation aux audits et réseau de partenaires : collabore avec des auditeurs tiers agréés, permettant aux entreprises de réaliser leurs audits directement au sein de la plateforme ou par son intermédiaire.
- Tableau de bord de surveillance continue : suit les contrôles et la posture de sécurité en temps réel sur l’ensemble de vos actifs connectés.
- Gestion des fournisseurs tiers : permet d’évaluer, de surveiller et de gérer les risques liés aux fournisseurs externes au sein de la même plateforme.
Intégrations de Secureframe
Secureframe propose des intégrations natives avec AWS, Azure, Google Cloud Platform, Okta, Google Workspace, Microsoft 365, Slack, GitHub, GitLab, Jira et Zoom. Une API est également disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Des auditeurs internes accompagnent l’examen de la conformité
- Prend en charge plusieurs référentiels dans un seul tableau de bord
- Agrégation automatisée des données provenant des systèmes connectés
Cons:
- La personnalisation des flux de travail est quelque peu limitée
- Les rapports offrent peu d’options de filtrage détaillé

Sprinto
Idéal pour la gestion des risques liés aux fournisseurs (VRM) et l’automatisation de la conformité intégrées
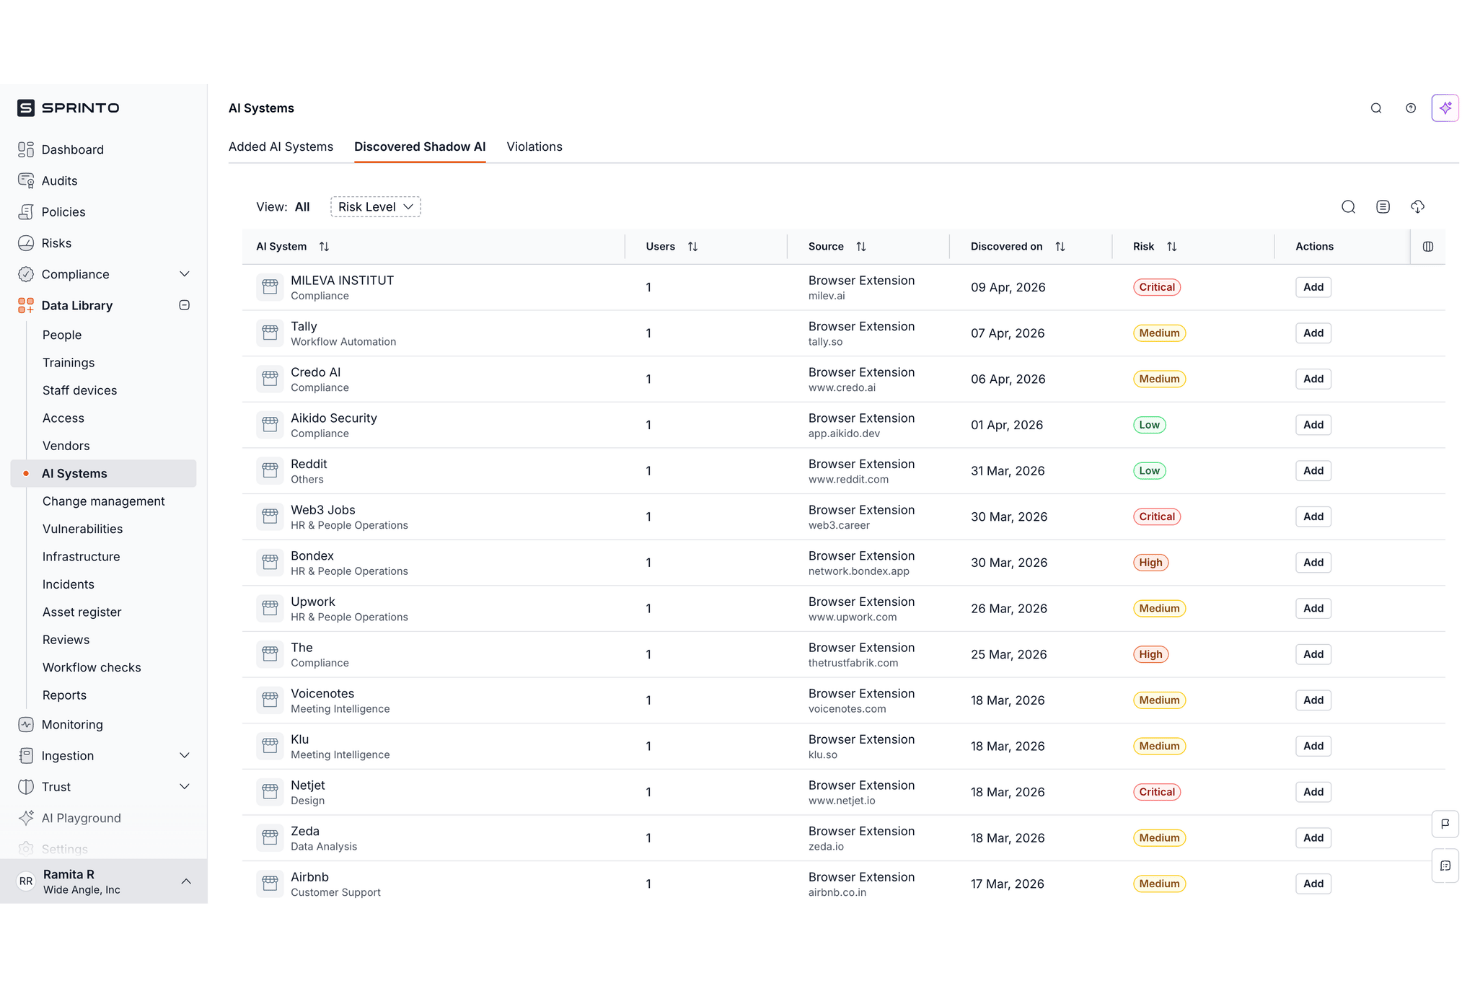
Sprinto est une plateforme automatisée de gestion de la conformité conçue pour aider les entreprises cloud à croissance rapide à éliminer les tâches d’audit manuelles, à surveiller en continu les contrôles de sécurité et à obtenir les certifications SOC 2, ISO 27001 et HIPAA.
À qui Sprinto convient-il le mieux ?
Sprinto convient particulièrement aux startups et aux éditeurs de logiciels natifs du cloud qui souhaitent utiliser une plateforme d’automatisation abordable et fortement guidée pour réussir leurs audits avec un minimum de perturbations pour les équipes d’ingénierie.
Pourquoi Sprinto est une bonne alternative à Drata
J’ai choisi Sprinto pour ma sélection finale, car la plateforme propose une gestion des risques liés aux fournisseurs et une automatisation de la conformité intégrées. J’utilise ses flux de travail d’évaluation des risques pour analyser les risques liés aux tiers tout en maintenant des rapports de conformité prêts pour l’audit. J’apprécie le fait que Sprinto collecte automatiquement les preuves des contrôles, ce qui fluidifie les réponses réglementaires et réduit les interventions manuelles.
Principales fonctionnalités de Sprinto
- Mappage adaptatif des contrôles : Convertit automatiquement les exigences complexes des référentiels de conformité en tâches quotidiennes d’ingénierie claires et réalisables.
- Flux de travail automatisés de remédiation : Fournit des conseils étape par étape et des correctifs automatisés pour les défaillances de sécurité courantes avant qu’un auditeur ne les signale.
- Surveillance continue de l’état : Analyse l’infrastructure cloud, les référentiels de code et les fournisseurs d’identité afin de détecter les dérives et les actifs non conformes.
- Tableaux de bord prêts pour l’audit : Fournit des visualisations en temps réel des risques et du niveau de conformité chez les fournisseurs et au sein des équipes internes.
Intégrations de Sprinto
Sprinto propose des intégrations natives avec AWS, Google Cloud Platform, Microsoft Azure, Okta, Google Workspace, GitHub, Slack, Jira, Zoom, Datadog et Salesforce. Une API est également disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Collecte automatisée des preuves de conformité pour les audits
- Tableaux de bord centralisés pour une visibilité sur les risques et la conformité
- Propose des responsables dédiés à la conformité
Cons:
- Le choix de modèles de politiques peut sembler limité
- Les options de personnalisation des rapports sont restrictives
Vanta
Idéal pour les évaluations de sécurité à grande échelle pendant les cycles de vente
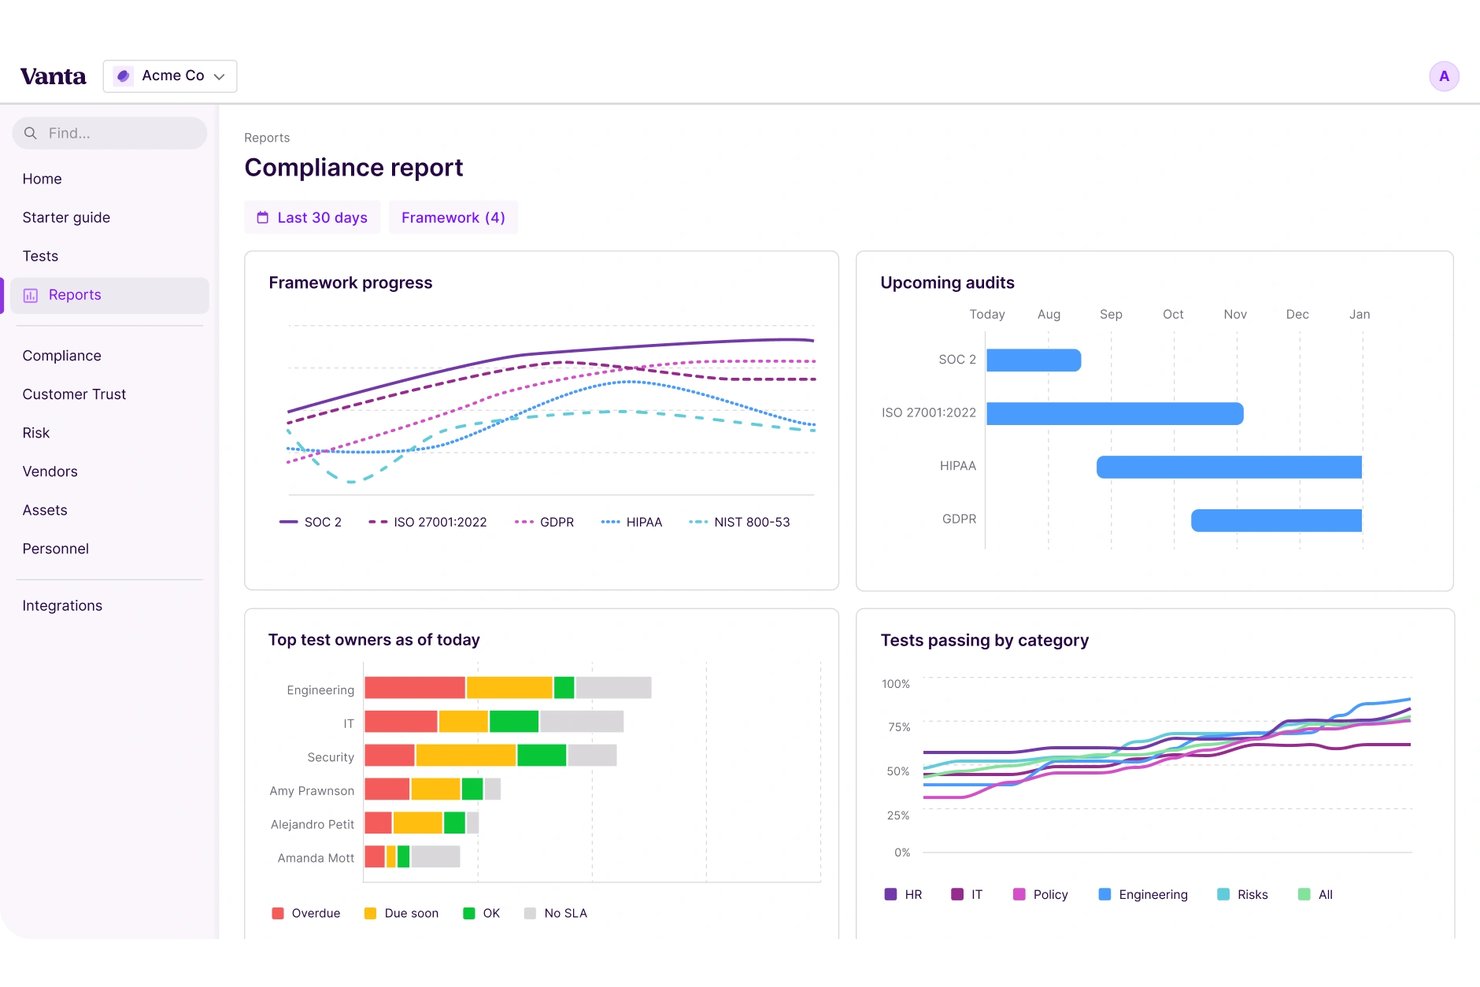
Vanta aide les équipes informatiques et de sécurité à automatiser la conformité, à gérer les risques et à centraliser la collecte de preuves, ce qui permet aux entreprises en croissance et aux fournisseurs SaaS de simplifier les évaluations de sécurité et de rester prêts pour les audits.
À qui Vanta convient-il le mieux ?
Vanta convient bien aux équipes informatiques et de sécurité des entreprises SaaS en forte croissance qui doivent automatiser la conformité et maintenir leur préparation continue aux audits.
Pourquoi Vanta est une bonne alternative à Drata
J’ai retenu Vanta dans ma sélection, car je m’appuie sur sa collecte automatisée de preuves et sa surveillance continue pour simplifier les évaluations de sécurité au cours des cycles de vente. J’apprécie la façon dont Vanta centralise l’état de la conformité et rationalise la préparation des audits, ce qui me permet de répondre rapidement lorsque des prospects demandent de nouveaux documents de sécurité.
Principales fonctionnalités de Vanta
- Évaluations automatisées des risques : Identifiez et hiérarchisez continuellement les risques grâce à des référentiels intégrés et à des registres des risques personnalisables.
- Outils de gestion des politiques : Créez, modifiez et diffusez des politiques de sécurité prédéfinies ou personnalisées directement depuis la plateforme.
- Surveillance des fournisseurs tiers : Suivez et évaluez la posture de sécurité et la conformité des fournisseurs externes à l’aide de questionnaires et de tableaux de bord intégrés.
- Suivi du contrôle des accès : Surveillez et vérifiez les niveaux d’accès, les autorisations et l’état des comptes utilisateurs dans les systèmes connectés.
Intégrations de Vanta
Vanta propose des intégrations natives avec AWS, Google Cloud Platform, Microsoft Azure, Okta, Google Workspace, Slack, Jira, GitHub, GitLab et Zoom. La plateforme prend également en charge Zapier ainsi qu’une API pour les connexions personnalisées.
Pros and Cons
Pros:
- La collecte de preuves est entièrement automatisée
- L’état de préparation aux audits est toujours à jour
- Les risques liés aux tiers sont suivis en continu
Cons:
- Les modèles de politiques peuvent sembler peu flexibles
- Les options de reporting sont moins personnalisables
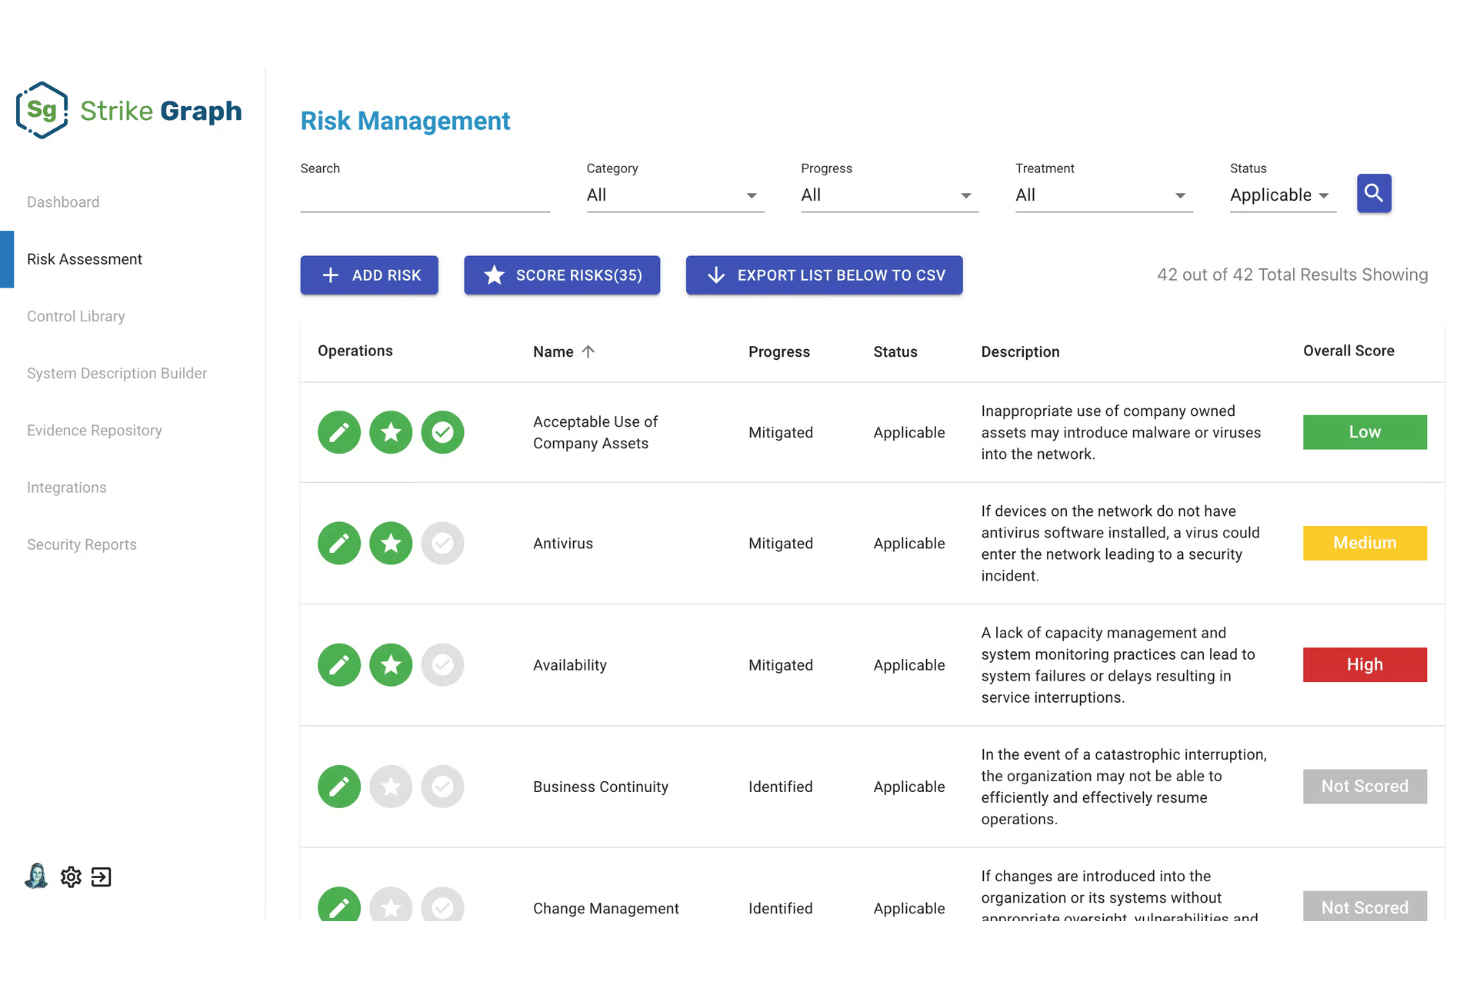
Strike Graph est une plateforme adaptable d’automatisation de la conformité conçue pour simplifier la préparation aux audits, le cadrage des contrôles et la gestion continue des risques pour les organisations technologiques en pleine croissance.
À qui Strike Graph convient-il le mieux ?
Strike Graph est idéal pour les éditeurs de logiciels et les startups de petite ou moyenne taille qui souhaitent disposer d’une plateforme de conformité flexible pour rester conformes à mesure de leur croissance.
Pourquoi Strike Graph est une bonne alternative à Drata
J’ai choisi Strike Graph pour sa collecte de preuves validée par IA, qui simplifie la préparation aux audits dans les secteurs réglementés. Ses évaluations automatisées des risques et sa gestion des politiques prennent en charge les besoins complexes en matière de conformité, tandis que la validation par IA des preuves d’audit fait gagner du temps à votre équipe et réduit les erreurs manuelles pendant les audits.
Fonctionnalités clés de Strike Graph
- Suivi automatisé des contrôles : Surveillez et mettez à jour les contrôles de conformité depuis un tableau de bord centralisé.
- Gestion intégrée des audits : Met directement les utilisateurs en relation avec des auditeurs indépendants via la plateforme afin de réaliser des tests de bout en bout et de produire des rapports d’audit officiels.
- Espace de travail collaboratif pour les audits : Attribuez des tâches et partagez de la documentation avec les membres de l’équipe pendant le processus d’audit.
- Bibliothèque de politiques intégrée : Accédez à des modèles de politiques préétablis et déployez-les pour accélérer la mise en place de la conformité.
Intégrations de Strike Graph
Les intégrations natives ne sont pas clairement documentées. Cependant, une API est proposée pour les intégrations personnalisées.
Pros and Cons
Pros:
- L’IA valide automatiquement les preuves d’audit
- Un tableau de bord centralisé pour suivre les contrôles de conformité
- Des cadres personnalisables adaptés aux exigences complexes
Cons:
- Les intégrations nécessitent un développement personnalisé via l’API
- Les tarifs ne sont pas communiqués à l’avance
Anecdotes
Idéal pour une GRC d’entreprise à grande échelle couvrant plusieurs référentiels
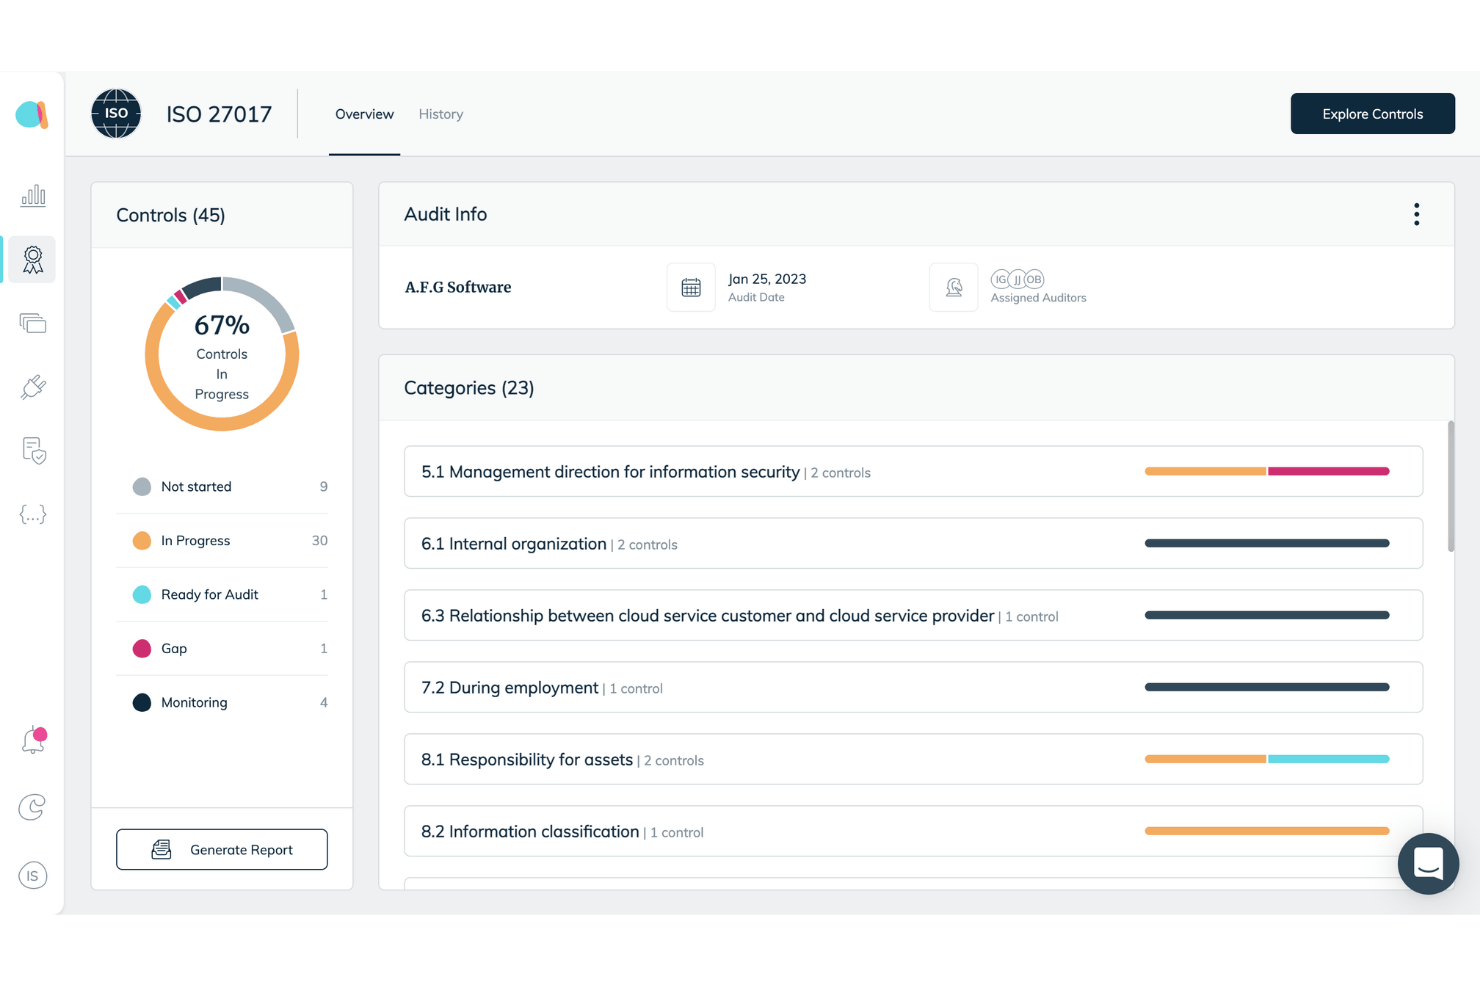
Anecdotes est une plateforme GRC de niveau entreprise conçue pour les responsables des risques, de la conformité et de la sécurité qui doivent orchestrer la préparation aux audits, la gestion des contrôles et la collecte de preuves sur plusieurs référentiels et unités opérationnelles.
À qui Anecdotes convient-elle le mieux ?
Anecdotes est une solution idéale pour les équipes informatiques et de sécurité des grandes entreprises qui supervisent des environnements complexes et riches en données, notamment lorsqu’elles gèrent plusieurs normes de conformité.
Pourquoi Anecdotes est une bonne alternative à Drata
J’ai sélectionné Anecdotes parmi les meilleures alternatives en raison de son approche de la GRC axée en priorité sur les données brutes. Plutôt que de fonctionner uniquement comme une liste de contrôle statique de la conformité, sa plateforme normalise les données granulaires des systèmes dans un réservoir centralisé de preuves, permettant aux équipes de sécurité d’effectuer des tests automatisés des contrôles et de mettre en correspondance les preuves techniques en temps réel entre les différents référentiels avec une précision inégalée.
Principales fonctionnalités d’Anecdotes
- Mise en correspondance automatisée des preuves : Reliez les preuves collectées aux contrôles et aux référentiels grâce à une mise en correspondance fondée sur des règles afin de réduire les tâches manuelles répétitives.
- Moteur de flux de travail dynamique : Créez et personnalisez des flux de travail pour automatiser les processus de conformité, de gestion des risques et d’audit dans des environnements distribués.
- Réservoir de preuves fondé sur une architecture de données fédérée : Normalise et stocke les preuves techniques dans un référentiel structuré, garantissant des pistes d’artefacts infalsifiables dans tous les systèmes connectés.
- Gestionnaire centralisé des politiques : Créez, mettez à jour et diffusez les politiques et procédures à l’échelle de l’entreprise depuis une interface unique.
Intégrations d’Anecdotes
Anecdotes propose plus de 230 intégrations natives, notamment avec AWS, Azure Active Directory, Okta, GitHub, Jira, Salesforce et CrowdStrike. Son API, son générateur sans code de modules complémentaires Data Studio et son MCP permettent une connectivité personnalisée.
Pros and Cons
Pros:
- Centralisation de la mise en correspondance des contrôles entre plusieurs référentiels
- Prise en charge de l’automatisation des tâches liées aux preuves et aux audits
- Personnalisation des flux de travail pour les besoins complexes en matière de conformité
Cons:
- La configuration des connexions aux pipelines de données demande davantage d’efforts au départ
- Nécessite des ressources d’entreprise pour une adoption optimale
Autres alternatives à Drata
Voici quelques alternatives supplémentaires à Drata qui ne figurent pas dans ma sélection, mais qui méritent tout de même d’être examinées :
- TrustCloud
Idéal pour le SOC 2 et la GRC multi-référentiels
- RegScale
Idéal pour le CCM des administrations fédérales et des grandes entreprises
- LogicGate
Idéal pour le risque cyber quantitatif dans les programmes de GRC
- Archer
Idéal pour la gouvernance, les risques et la conformité (GRC) dans les secteurs réglementés à l’échelle des grandes entreprises
- Thoropass
Idéal pour la réalisation d’audits accompagnée d’une présélection par IA
- Apptega
Idéal pour les MSSP qui gèrent des programmes GRC multi-clients
- ServiceNow GRC
Idéal pour la GRC sur une pile ServiceNow existante
- Hicomply
Idéal pour les programmes de conformité à la norme ISO 27001 au Royaume-Uni et dans l’UE
- Comp AI
Idéal pour la vérification de la conformité des logiciels libres
- Cypago
Idéal pour l’IA agentique dans une GRC multi-entités


Comment j’évalue les meilleures alternatives à Drata
Je divise mon évaluation en deux niveaux : les fonctionnalités essentielles que chaque plateforme doit prendre en charge — collecte automatisée des preuves, prise en charge de plusieurs référentiels et surveillance continue des contrôles — et les éléments différenciateurs comme les centres de confiance, les réseaux d’auditeurs et les flux de gestion des risques fournisseurs, qui permettent de distinguer une option d’une autre.
Fonctionnalités essentielles (critères incontournables de cette liste)
Lorsque je sélectionne les outils de ma liste, j’évalue chacun d’eux sur une échelle allant de 0 (ne propose pas cette fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité essentielle présentée ci-dessous. Je calcule ensuite le score total de l’outil sous forme de pourcentage et je m’en sers pour évaluer son adéquation globale à la liste.
- Prise en charge de plusieurs référentiels : Je vérifie combien de référentiels sont disponibles préconfigurés et si les contrôles communs peuvent être associés à plusieurs d’entre eux, afin qu’un seul contrôle puisse répondre simultanément aux exigences de SOC 2 et d’ISO 27001.
- Collecte automatisée des preuves : Chaque outil doit pouvoir extraire régulièrement les preuves des fournisseurs cloud, des systèmes de gestion des identités et des plateformes HRIS.
- Surveillance continue des contrôles : Je recherche des alertes de dérive en temps réel ou quasi réel, accompagnées d’un état clair de réussite ou d’échec, et non de simples instantanés périodiques qui deviennent obsolètes entre deux audits.
- Écosystème d’intégrations : L’étendue des connecteurs natifs est importante. J’évalue la couverture des catégories du cloud, des fournisseurs d’identité, de la gestion des tickets et des dépôts de code, ainsi que l’accès à une API pour les sources personnalisées.
- Gestion des politiques et des risques : J’évalue la capacité de l’outil à relier les étapes du cycle de vie des politiques et les scores du registre des risques aux contrôles et aux référentiels dans une vue unique.
- Flux de collaboration avec les auditeurs : Un portail dédié aux auditeurs, avec des demandes de preuves, des commentaires et un suivi des approbations, permet de gérer le cycle d’audit dans la plateforme plutôt que dans des échanges d’e-mails.
Une fois que j’ai établi une liste d’outils répondant aux critères, j’examine ce qui distingue chaque plateforme.
Éléments différenciateurs (ce qui distingue les fournisseurs)
Voici comment je compare les différents fournisseurs :
Fonctionnalités remarquables
Je recherche l’automatisation des questionnaires alimentée par l’IA, qui exploite les réponses précédentes et les documents de politique pour préremplir les évaluations de sécurité comme SIG ou CAIQ. Cela raccourcit directement les cycles de vente lorsque les prospects envoient des appels d’offres personnalisés. J’évalue également le centre de confiance de chaque plateforme — notamment sa capacité à publier un état de conformité en direct derrière des contrôles d’accès liés à un accord de confidentialité — car un centre efficace réduit considérablement le nombre de demandes entrantes d’évaluation de la sécurité. La gestion native des risques fournisseurs est un autre élément différenciateur que j’examine. Des plateformes comme Vanta et Sprinto regroupent les flux de travail TPRM avec des inventaires fournisseurs évalués automatiquement, ce qui évite d’acheter un outil autonome.
Au-delà des fonctionnalités
La transparence des tarifs est très importante ici. Certaines plateformes facturent chaque référentiel séparément ou réservent la gestion des risques fournisseurs aux modules complémentaires ; je vérifie donc si le prix indiqué couvre tout ce que vous utiliserez réellement. Le délai nécessaire pour être prêt à l’audit est un autre facteur que j’évalue : des fournisseurs comme Sprinto et Secureframe proposent un accompagnement à l’intégration avec des bibliothèques de contrôles préconfigurées, tandis que d’autres attendent de votre équipe qu’elle se débrouille seule. J’examine également le réseau d’auditeurs de chaque plateforme, car des partenariats d’audit négociés à l’avance et une collaboration intégrée à la plateforme peuvent réduire de plusieurs semaines votre premier cycle SOC 2 ou ISO 27001.
Pourquoi chercher une alternative à Drata ?
Bien que Drata soit un bon choix pour la gestion des risques, vous pouvez rechercher des alternatives pour les raisons suivantes.
- Vous souhaitez disposer d’un référentiel ou d’une mise en correspondance des contrôles plus flexibles
- Vous avez besoin de possibilités d’intégration plus larges avec des outils tiers
- Vous recherchez une tarification plus transparente ou prévisible
- Vous souhaitez accélérer le délai nécessaire pour être prêt pour l’audit
- Vous recherchez des flux de travail améliorés pour la gestion des risques fournisseurs
- Vous avez besoin de prendre en charge plusieurs entités ou filiales
Fonctionnalités clés de Drata
Voici quelques-unes des principales fonctionnalités de Drata pour vous aider à comparer les offres des différentes alternatives :
- Prise en charge de plusieurs cadres : Relie les contrôles de conformité entre des cadres tels que SOC 2, ISO 27001 et HIPAA afin que vous puissiez gérer les exigences qui se chevauchent au sein d’un environnement unique.
- Collecte automatisée des preuves : Rassemble régulièrement les preuves d’audit depuis vos plateformes cloud, vos fournisseurs d’identité, vos systèmes RH et d’autres sources de données afin de réduire les vérifications manuelles.
- Surveillance continue des contrôles : Suit en temps réel les changements et la dérive des contrôles, et alerte votre équipe en cas de lacunes ou d’échecs de conformité afin que rien ne soit oublié entre les audits.
- Écosystème d’intégrations : Propose des connecteurs natifs pour les outils populaires d’infrastructure cloud, les plateformes de gestion des tickets, les référentiels de code, les systèmes d’information RH et bien d’autres, ainsi qu’une API pour les besoins d’intégration personnalisés.
- Gestion des politiques et des risques : Centralise la documentation de vos politiques et vos registres des risques, en reliant directement chaque politique ou risque aux contrôles et cadres réglementaires associés pour faciliter le suivi.
- Flux de collaboration avec les auditeurs : Fournit un portail permettant aux auditeurs d’accéder aux preuves, de suivre les demandes, d’ajouter des commentaires et d’approuver les réponses, le tout au sein d’une plateforme sécurisée unique.
- Réponse automatisée aux questionnaires de sécurité : Utilise l’IA pour préremplir les réponses aux questionnaires de sécurité tels que SIG et CAIQ à partir de votre documentation de conformité, ce qui vous fait gagner du temps lors des évaluations des fournisseurs.
- Publication dans un centre de confiance : Vous permet de partager l’état de conformité en temps réel avec des prospects ou des clients par l’intermédiaire d’un portail personnalisable, réduisant ainsi les demandes répétitives d’informations de sécurité.
- Gestion des risques liés aux fournisseurs : Tient à jour un inventaire des fournisseurs tiers, évalue leurs profils de risque et relie directement leur état aux contrôles de conformité au sein de votre environnement.
- Intégration guidée et préparation aux audits : Comprend une intégration étape par étape et l’accès à des modèles ou à des bibliothèques de contrôles préconfigurées afin d’aider les équipes à se préparer aux audits avec moins d’incertitude.
Coûts et tarification des alternatives à Drata
Le choix du logiciel adapté nécessite de comprendre les différents modèles et forfaits tarifaires disponibles. Les coûts varient selon les fonctionnalités, la taille de l’équipe, les extensions et bien d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement proposées par les plateformes alternatives :
Tableau comparatif des forfaits des alternatives à Drata
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0-$20/utilisateur/mois | Collecte de base des preuves, prise en charge limitée des cadres, intégrations de base et rapports simples. |
| Forfait personnel | $25-$50/utilisateur/mois | Prise en charge de plusieurs cadres, collecte automatisée des preuves, modèles de politiques et assistance par e-mail. |
| Forfait professionnel | $55-$100/utilisateur/mois | Surveillance continue, intégrations avancées, questionnaires de sécurité automatisés et outils de gestion des risques liés aux fournisseurs. |
| Forfait entreprise | $110-$200+/utilisateur/mois | Mappage personnalisé des contrôles, flux de collaboration avec les auditeurs, publication dans un centre de confiance et assistance dédiée. |