

Oikean työkalun löytäminen tiimillesi voi olla haastavaa konttiteknologian ja virtualisoinnin maailmassa. Saatat esimerkiksi etsiä Dockerille vaihtoehtoa skaalautuvuuden, tietoturvan tai tiettyjen vaatimustenmukaisuuteen liittyvien tarpeiden vuoksi. Nämä haasteet voivat hidastaa työnkulkuasi ja vaikuttaa liiketoimintatavoitteisiisi.
Olen arvioinut parhaat Docker-vaihtoehdot keskittyen siihen, mikä erottaa ne toisistaan. Tavoitteeni on auttaa sinua löytämään ratkaisu tiimisi ainutlaatuisiin tarpeisiin.
Tässä artikkelissa esittelen parhaat valintani, joista jokainen tarjoaa ainutlaatuisia ominaisuuksia, jotka voivat ratkaista Dockerin käytössä kohtaamiasi puutteita. Autan sinua tutustumaan näihin vaihtoehtoihin, jotta voit tehdä tietoon perustuvan valinnan, joka vastaa tavoitteitasi.
Mikä Docker on?
Docker on konttiteknologia- ja virtualisointialusta sovellusten suorittamiseen eristetyissä ympäristöissä. Sitä käyttävät yleisesti kehittäjät, IT-ammattilaiset ja DevOps-tiimit sovellusten käyttöönoton ja hallinnan yksinkertaistamiseen.
Konttien siirrettävyys, nopea käyttöönotto ja tehokas resurssien käyttö auttavat vastaamaan skaalautuvuuden, tietoturvan ja vaatimustenmukaisuuden tarpeisiin. Kaiken kaikkiaan Docker tarjoaa joustavan tavan hallita sovellusympäristöjä tehokkaasti.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Vertailutaulukko: Docker-vaihtoehdot
Tämä vertailutaulukko kokoaa yhteen parhaiksi valitsemieni Docker-vaihtoehtojen hinnoittelutiedot.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Sopii parhaiten mikrovirtuaalikoneiden tehokkaaseen käyttöön | Ei saatavilla | Hinta pyydettäessä | Website | |
| 2 | Paras OCI-yhteensopivuuteen | Ei saatavilla | Hinta pyynnöstä | Website | |
| 3 | Paras taustaprosessittomiin koonteihin | Ei saatavilla | Hinnoittelu pyynnöstä | Website | |
| 4 | Sopii parhaiten paikallisen ympäristön hallintaan | Maksuton suunnitelma saatavilla | Hinnoittelu pyynnöstä | Website | |
| 5 | Paras usean klusterin hallintaan | Ilmainen paketti saatavilla | Hinnoittelu pyynnöstä | Website | |
| 6 | Sopii parhaiten Linux-konttien hallintaan | Ei saatavilla | Hinta saatavilla pyynnöstä | Website | |
| 7 | Paras yksinkertaisuuteen ja siirrettävyyteen | Ei saatavilla | Hinnoittelu pyynnöstä | Website | |
| 8 | Paras Linux-palvelinten resurssien hyödyntämiseen | Ilmaisversio saatavilla | Hinnoittelu pyydettäessä | Website | |
| 9 | Paras tehokkaan laskennan käyttöön | Ilmainen palvelupaketti saatavilla | Hinnoittelu pyynnöstä | Website | |
| 10 | Paras Kubernetes-integraatioon | Ei saatavilla | Hinnoittelu pyynnöstä | Website |


Parhaiden Docker-vaihtoehtojen arviot
Alla ovat yksityiskohtaiset yhteenvetoni parhaista Docker-vaihtoehdoista, jotka pääsivät listalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun keskeisiin ominaisuuksiin, etuihin & haittoihin, integraatioihin ja ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaan vaihtoehdon.
 Sopii parhaiten mikrovirtuaalikoneiden tehokkaaseen käyttöön
- Ei saatavilla
- Hinta pyydettäessä
Visit WebsiteCustomer Rating:4.8/5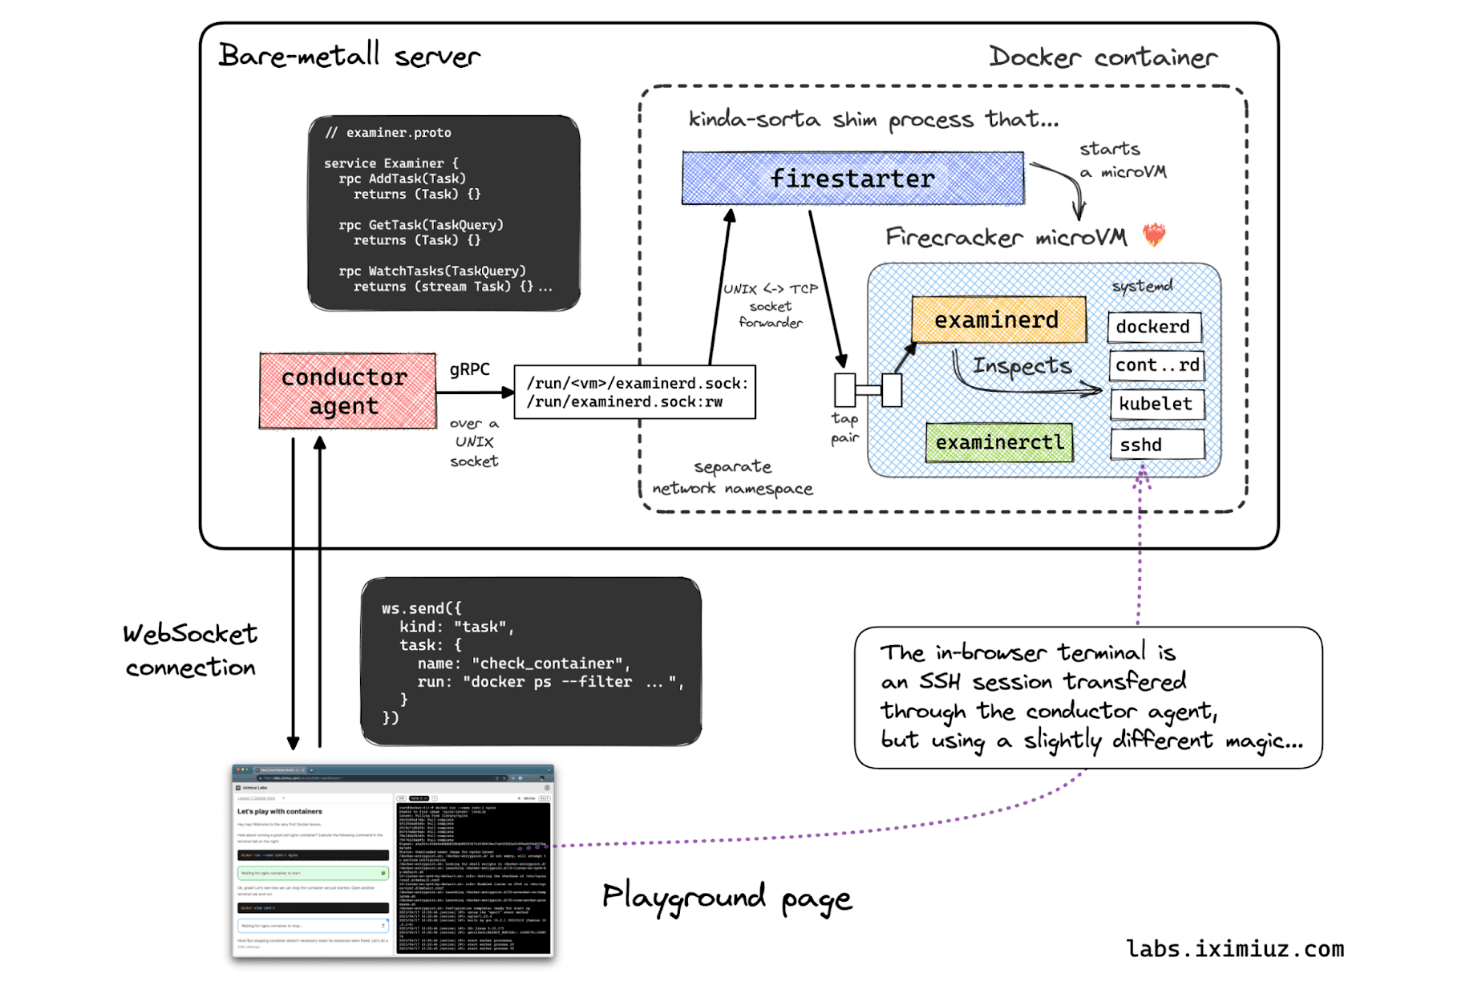
Firecracker suorittaa eristettyjä mikrovirtuaalikoneita Docker-konttien sisällä turvallista hiekkalaatikointia varten. Firecracker on avoimen lähdekoodin virtuaalikonevalvontaohjelma infrastruktuuritiimeille, jotka tarvitsevat kevyitä ja eristettyjä ympäristöjä konttipohjaisille alustoille, palvelimettomille työkuormille ja moniasiakaspalveluille.
Kenelle Firecracker sopii parhaiten?
Pilvi-infrastruktuuritiimit, joiden on suoritettava eristettyjä työkuormia suurella tiheydellä, voivat hyödyntää Firecrackerin kevyttä mikrovirtuaalikonearkkitehtuuria.
Miksi valitsin Firecrackerin
Valitsin Firecrackerin Dockerin vaihtoehtoisiin arkkitehtuureihin, jotka tarvitsevat työkuormien vahvempaa eristystä ilman täyden virtuaalikoneen aiheuttamaa kuormitusta. Se sopii parhaiten mikrovirtuaalikoneiden tehokkaaseen käyttöön ja hyödyntää KVM:ää sekä minimaalista laitemallia kevyiden mikrovirtuaalikoneiden suorittamiseen, jotka voivat isännöidä konttityökuormia. Pidän siitä, että se sopii palvelimettomille alustoille, jotka käynnistävät eristettyjä ympäristöjä tarpeen mukaan.
Firecrackerin tärkeimmät ominaisuudet
- REST-hallintarajapinta: Määritä, käynnistä, keskeytä ja pysäytä mikrovirtuaalikoneita HTTP-päätepisteiden kautta.
- Tilannevedos ja palautus: Tallenna mikrovirtuaalikoneen tila ja palauta se tilannevedoksesta.
- Resurssien nopeusrajoitus: Aseta verkko- ja lohkolaitetoiminnoille rajoituksia.
- Metatietopalvelu: Tarjoa vierastyökuormille instanssikohtaisia metatietoja.
Firecracker-integraatiot
Firecrackerin ilmoitetaan olevan containerdin käytössä tai integroituvan siihen firecracker-containerdin kautta, sekä E2B:n, Fly.io:n, Kata Containersin, Koyebin ja Northflankin kanssa. Sen REST-rajapinta tukee mikrovirtuaalikoneiden määritystä ja elinkaaren hallintaa.
Pros and Cons
Pros:
- Laitteistopohjainen eristys konttityökuormille
- Kevyet mikrovirtuaalikoneet vähentävät virtualisoinnin aiheuttamaa kuormitusta
- REST-rajapinta hallitsee virtuaalikoneiden elinkaarta ja tilannevedoksia
Cons:
- Edellyttää KVM-yhteensopivia Linux-isäntiä
- Isäntäverkon määritys on tehtävä manuaalisesti
Learn more about Firecracker:
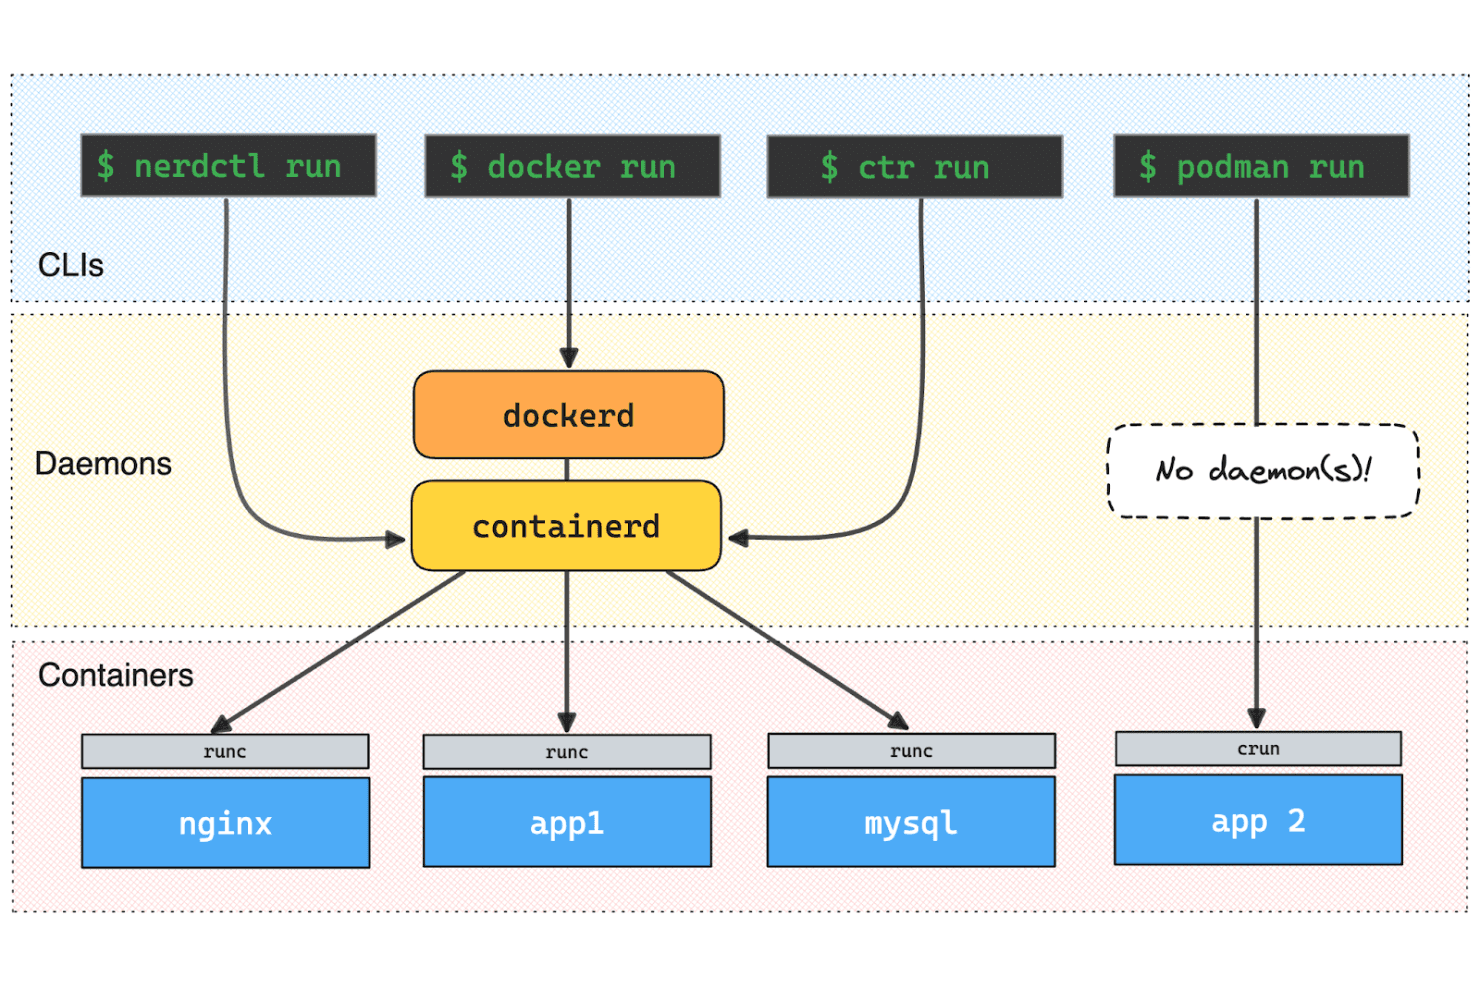
runc toimii matalan tason säilöjen suoritusympäristönä useissa CLI-työkaluissa. Infrastruktuuritiimeille, jotka rakentavat mukautettuja Linux-säilötyönkulkuja, runc on avoimen lähdekoodin matalan tason suoritusympäristö, joka käynnistää säilöjä ilman Dockerin korkeamman tason alustaa.
Kenelle runc sopii parhaiten?
runc sopii hyvin alustainsinööreille, jotka integroivat OCI-yhteensopivaa säilöjen suorittamista Linux-infrastruktuuriin tai orkestrointijärjestelmiin.
Miksi valitsin runcin
Valitsin runcin, joka on arvioitu parhaaksi OCI-yhteensopivuudessa, Docker-vaihtoehdoksi, koska se toteuttaa OCI-suoritusympäristön määrityksen. Se käynnistää säilöjä OCI-paketeista ja tarjoaa Linux-infrastruktuurityökaluille matalan tason suoritusympäristön säilöjen suorittamiseen ilman Dockerin laajempaa alustaa.
runcin tärkeimmät ominaisuudet
- Säilöjen elinkaarikomennot: Luo, käynnistä, luettele ja poista säilöjä erillisillä CLI-komennoilla.
- Säilöt ilman pääkäyttäjän oikeuksia: Suorita säilöjä ilman pääkäyttäjän oikeuksia, kun Linux-ydin tukee käyttäjänimiavaruuksia.
- Seccomp-tuki: Rajoita järjestelmäkutsuja käyttämällä seccomp-suodattimia, kun ohjelma on rakennettu libseccomp-tuen kanssa.
- Tarkistuspiste ja palautus: Tallenna ja palauta säilön tila CRIU:n avulla vaaditulla koontimäärityksellä.
runcin integraatiot
Natiiveja integraatioita ei ole dokumentoitu, eikä runc tarjoa erillistä rajapintaa mukautettuja integraatioita varten. containerd voi käyttää runcia OCI-suoritusympäristönään, jolloin Kubernetes-työkuormat voidaan suorittaa containerdin kautta; runc itse ei toteuta Kubernetesin CRI:tä.
Pros and Cons
Pros:
- Toteuttaa OCI-suoritusympäristön määrityksen
- Suora elinkaaren hallinta kohdennettujen CLI-komentojen kautta
- Tukee suoritusta ilman pääkäyttäjän oikeuksia käyttäjänimiavaruuksien avulla
Cons:
- Vain Linuxissa toimiva suoritusympäristö
- Edellyttää OCI-paketteja kuvien hallinnan sijaan
Learn more about runc:
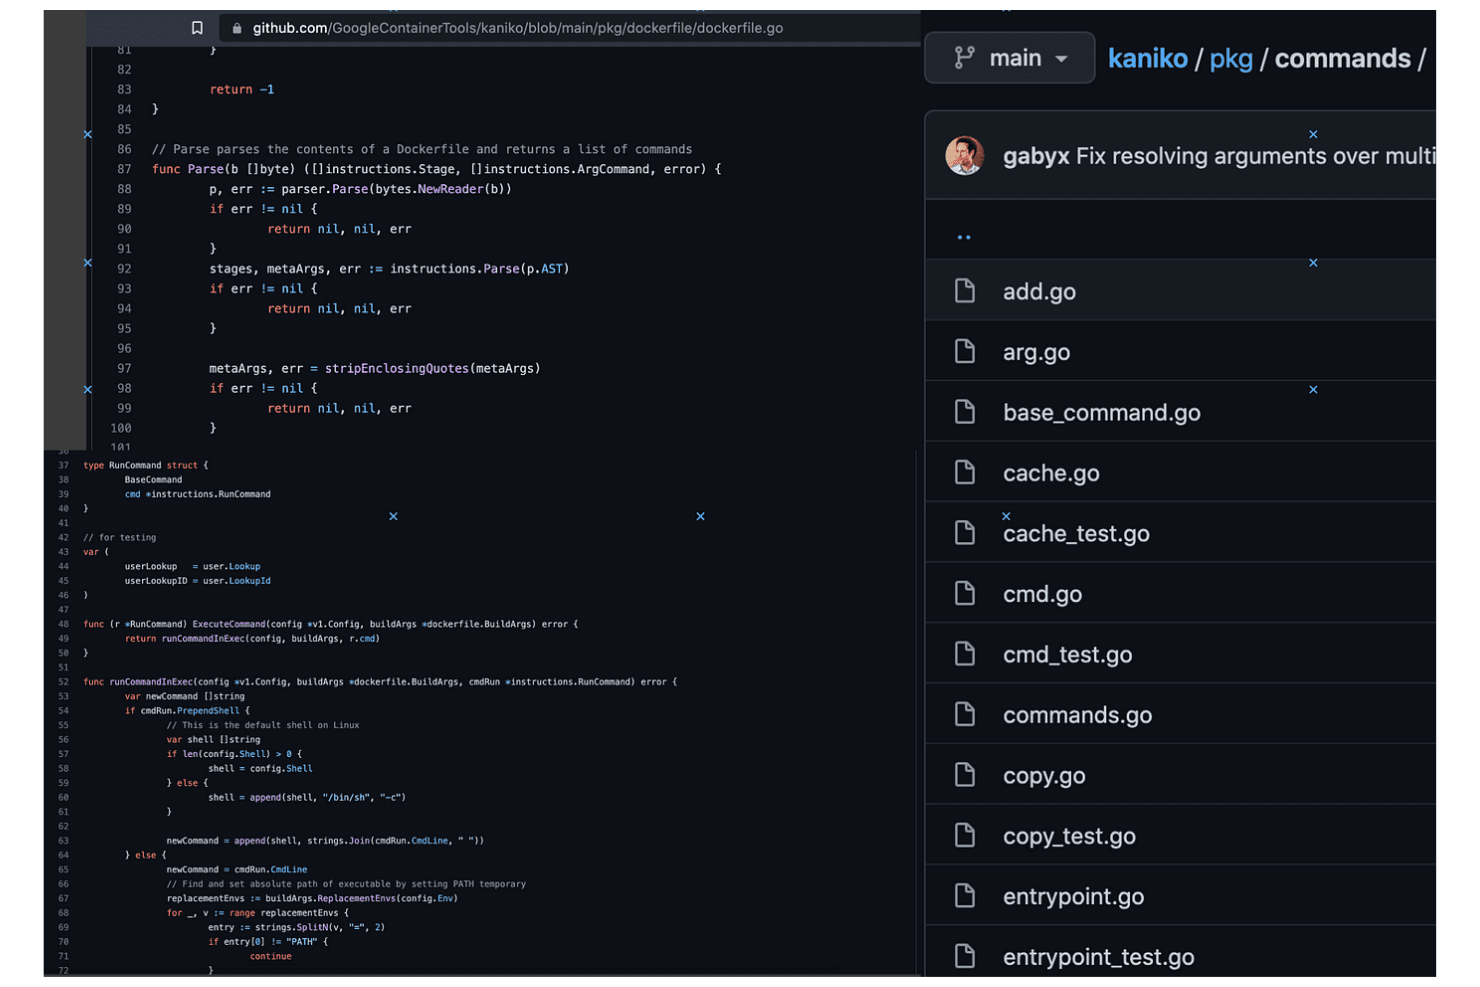
Kaniko antaa käyttäjien tarkastella Dockerfile-jäsennyksen lähdekoodia GitHubissa. Kaniko tarjoaa alusta- ja DevOps-tiimeille tavan rakentaa konttikuvia Dockerfile-tiedostoista CI-työnkuluissa ja tukee Kubernetes-keskeisiä ympäristöjä, jotka tarvitsevat vaihtoehdon Docker-pohjaisille koontityökaluille.
Kenelle Kaniko sopii parhaiten?
Kaniko sopii infrastruktuuritiimeille, joiden on rakennettava konttikuvia Dockerfile-tiedostoista CI:ssä ilman Docker-taustaprosessia.
Miksi valitsin Kanikon
Valitsin Kanikon parhaaksi vaihtoehdoksi taustaprosessittomiin koonteihin, koska sen suoritusohjelma rakentaa kuvia Dockerfile-tiedostoista ilman Docker-taustaprosessia. Pidän siitä, että voin suorittaa sen Kubernetesin CI-työssä ja lähettää valmiin kuvan rekisteriin paljastamatta Docker-sokettia.
Kanikon tärkeimmät ominaisuudet
- Etäkerrosvälimuisti: Tallentaa
RUN- jaCOPY-kerrokset rekisteriin. - Koontikontekstit: Hyväksyy paikalliset hakemistot, arkistot, Git-repositoriat ja pilvitallennustilan.
- Rekisterin todennus: Tukee tunnistetietojen määritystä GCR:lle, Amazon ECR:lle ja Azure ACR:lle.
- Toistettavat koonnit: Tarjoaa mahdollisuuden poistaa aikaleimat kuvasta.
Kanikon integraatiot
Kaniko tukee rekisterin todennusta ja kuvien lähettämistä Google Container Registryyn, Amazon ECR:ään, Azure ACR:ään, Docker Hubiin sekä JFrog Artifactoryyn tai Container Registryyn; voit määrittää myös muita Dockerin tunnistetietoapureita.
Pros and Cons
Pros:
- Välttää etuoikeutettuja Docker Dockerissa -määrityksiä
- Koonnit suoritetaan Kubernetes-podeissa
- Tallentaa `RUN`- ja `COPY`-kerrokset etänä
Cons:
- Googlen alkuperäinen repositorio on arkistoitu
- Tiedostojärjestelmän tilannekuvat voivat hidastaa suuria koonteja
Learn more about Kaniko:- Etäkerrosvälimuisti: Tallentaa
 Sopii parhaiten paikallisen ympäristön hallintaan
- Maksuton suunnitelma saatavilla
- Hinnoittelu pyynnöstä
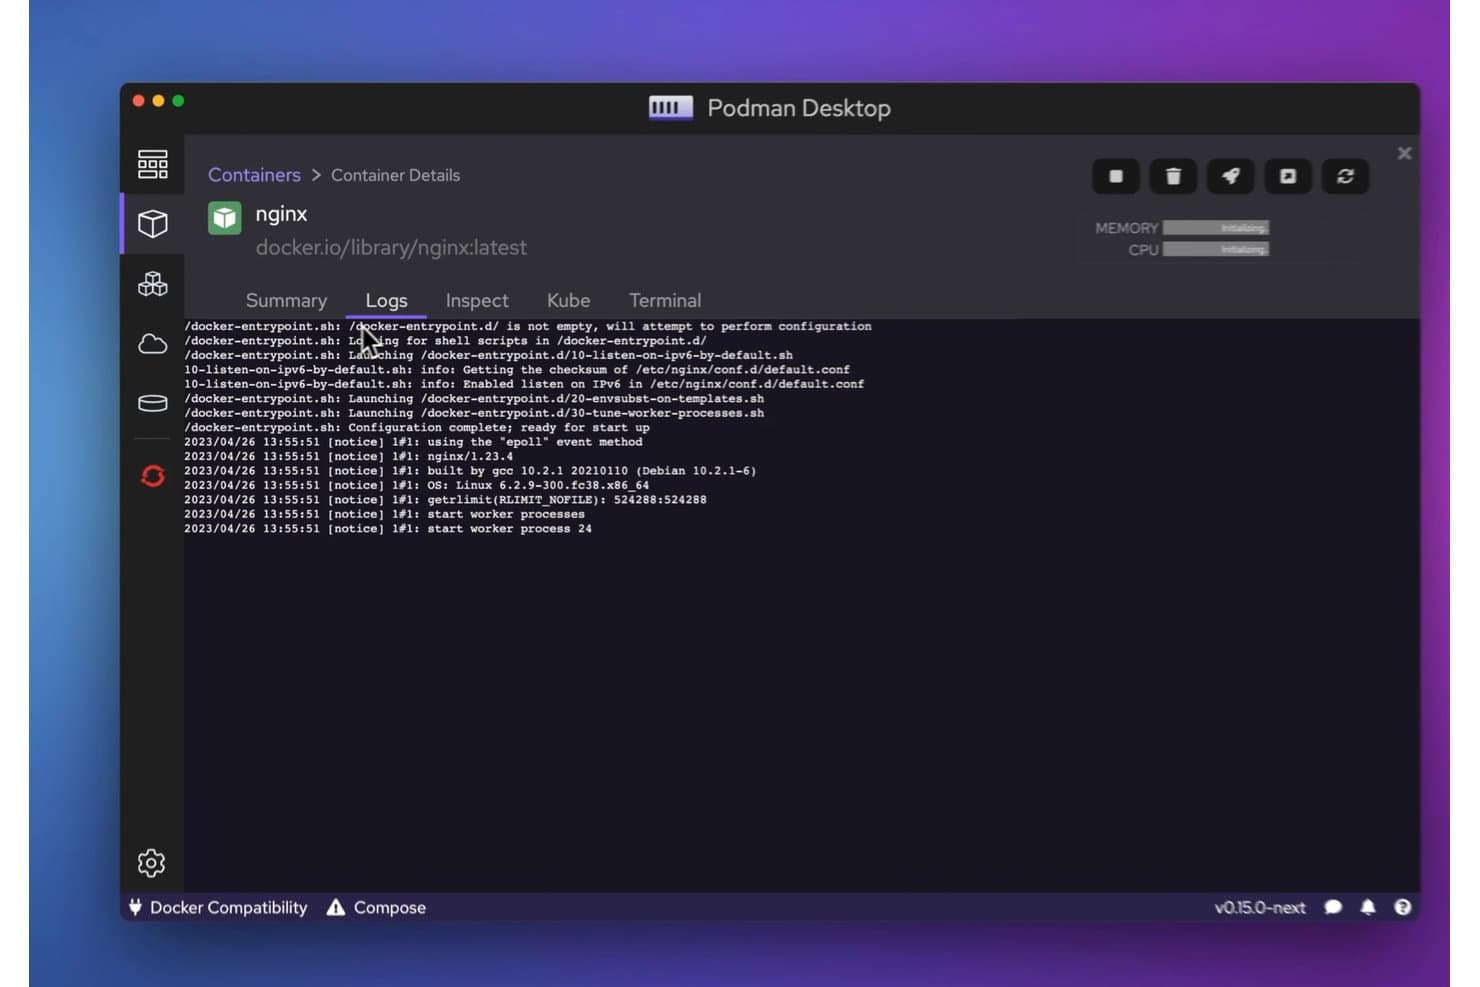
Podman antaa käyttäjien tarkastella konttien reaaliaikaisia lokeja selkeässä työpöytäkäyttöliittymässä. Podman antaa kehittäjille ja IT-tiimeille daemonittoman, avoimen lähdekoodin tavan rakentaa, suorittaa ja hallita kontteja paikallisesti, mikä auttaa testaamaan sovelluksia ja pitämään kehitysympäristöt yhdenmukaisina.
Kenelle Podman sopii parhaiten?
Podman sopii kehittäjille ja järjestelmänvalvojille, jotka haluavat hallita konttityönkulkuja työasemilla ilman keskitettyä taustapalvelua.
Miksi valitsin Podmanin
Valitsin Podmanin, koska sen daemoniton ja ilman pääkäyttäjän oikeuksia toimiva konttityönkulku tekee siitä käytännöllisen Docker-vaihtoehdon paikalliseen kehitykseen. Voin suorittaa kontteja ilman keskitettyä taustapalvelua, ryhmitellä toisiinsa liittyviä kontteja podeiksi ja luoda Kubernetes YAML -tiedostoja, joiden avulla testattu kokoonpano voidaan siirtää klusterityönkulkuihin.
Podmanin tärkeimmät ominaisuudet
- Konttikuvien hallinta: Nouda, merkitse, tarkastele ja poista konttikuvia.
- Taltioden hallinta: Luo ja tarkastele nimettyjä taltioita konttien pysyviä tietoja varten.
- Verkkojen hallinta: Luo verkkoja ja yhdistä kontteja niihin.
- Kuntotarkistukset: Määritä kuntotarkistuksia konttien tilan seuraamista varten.
Podman-integraatiot
Podmanin natiivisia integraatioita ei ole dokumentoitu selkeästi, mutta se tarjoaa Docker-yhteensopivan REST API:n ja Libpod API:n mukautettuja integraatioita varten. Podman Desktopilla voi hallita Dockeria, Limaa, kindia, Red Hat OpenShiftiä ja Red Hat OpenShift Developer Sandboxia sekä ottaa käyttöön Kubernetes-konteksteja.
Pros and Cons
Pros:
- Ilman pääkäyttäjän oikeuksia toimivat kontit vähentävät isäntäkoneen käyttöoikeuksien altistumista
- Daemoniton toiminta poistaa jatkuvasti käynnissä olevan moottoripalvelun tarpeen
- Podit ja Kubernetes YAML tukevat paikallisen ympäristön ja klusterin välistä testausta
Cons:
- Compose-tuki jää Dockerin laajemmasta ominaisuuskattavuudesta jälkeen
- Ilman pääkäyttäjän oikeuksia toimiva verkko voi hankaloittaa lähde-IP-osoitteiden kirjaamista
Learn more about Podman: Paras usean klusterin hallintaan
- Ilmainen paketti saatavilla
- Hinnoittelu pyynnöstä
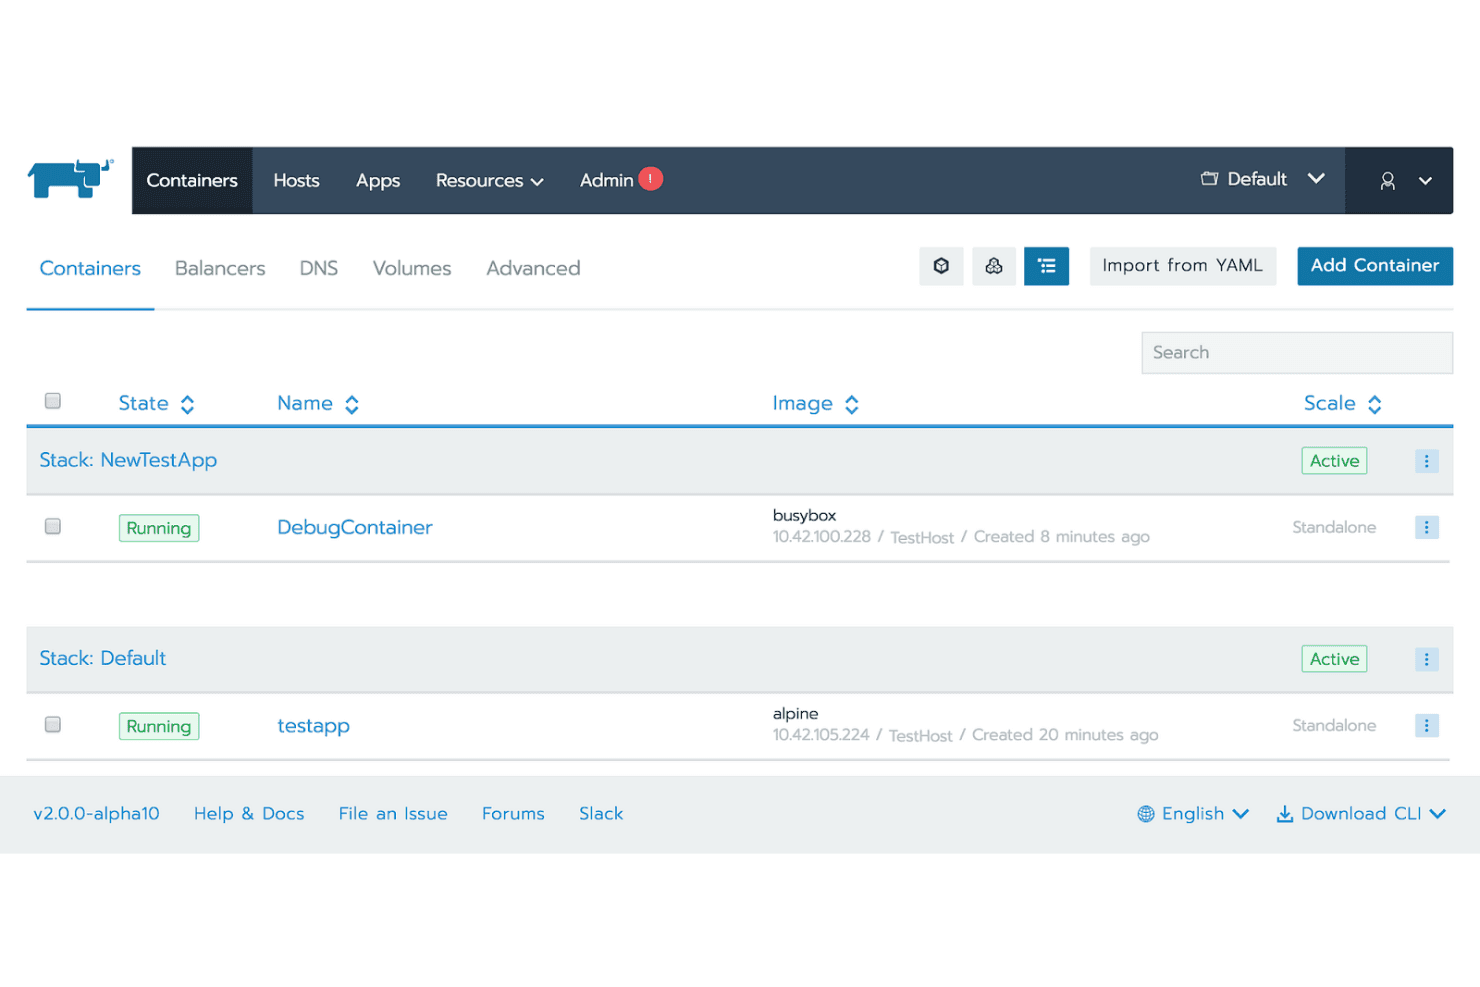
Rancherin avulla käyttäjät voivat hallita ja valvoa kontteja useissa pinoissa. Rancher on Kubernetes-hallinta-alusta infrastruktuuritiimeille, jotka tarvitsevat kontitettujen sovellusten käyttöönottoa pilvi- ja paikallisissa ympäristöissä sekä niiden toimintojen hallintaa.
Kenelle Rancher sopii parhaiten?
Rancher sopii alusta- ja infrastruktuuritiimeille, jotka tarvitsevat keskitetyn tavan hallinnoida Kubernetes-klustereita kehitys-, testi- ja tuotantoympäristöissä.
Miksi valitsin Rancherin
Valitsin Rancherin usean klusterin hallintaan, koska se tarjoaa keskitetyn tavan hallinnoida Kubernetes-klustereita pilvi- ja paikallisissa ympäristöissä. Sen klusterien käyttöönotto ja keskitetyt roolipohjaiset käyttöoikeudet auttavat minua hallitsemaan kontitettuja työkuormia ja käyttöoikeuksia kehitys-, testi- ja tuotantoympäristöissä.
Rancherin tärkeimmät ominaisuudet
- Fleet GitOps: Ota Kubernetes-resursseja käyttöön ja hallinnoi niitä Git-tietovarastoista.
- Valvonta ja hälytykset: Tarkastele klusterien mittareita ja määritä hälytyksiä Prometheuksen ja Grafanan avulla.
- Lokitus: Kerää klusterien työkuormien lokit ja tarkastele niitä.
- Helm-kaavioiden hallinta: Asenna ja määritä sovelluksia Helm-kaavioista.
Rancherin integraatiot
Rancher tukee ulkoista todentamista Microsoft Active Directoryn, Microsoft Entra ID:n, GitHubin, Oktan, Keycloakin, Google OAuthin, OpenLDAP:n ja yleisen OIDC:n kautta. Sen valvontapino voi lähettää hälytyksiä Alertmanagerin kautta Slackiin ja PagerDutyyn, ja Rancher tarjoaa ohjelmointirajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Keskittää Kubernetes-klusterien hallinnan
- Tekee klusterien määrittämisestä ja käytöstä yksinkertaisempaa
- Tarjoaa visuaalisen valvonnan ja työkuormien hallintatoiminnot
Cons:
- Käyttöliittymä voi tuntua hitaalta tai häiriöalttiilta
- Luo paljon RBAC-sääntöjä ja rooleja
Learn more about Rancher: Sopii parhaiten Linux-konttien hallintaan
- Ei saatavilla
- Hinta saatavilla pyynnöstä
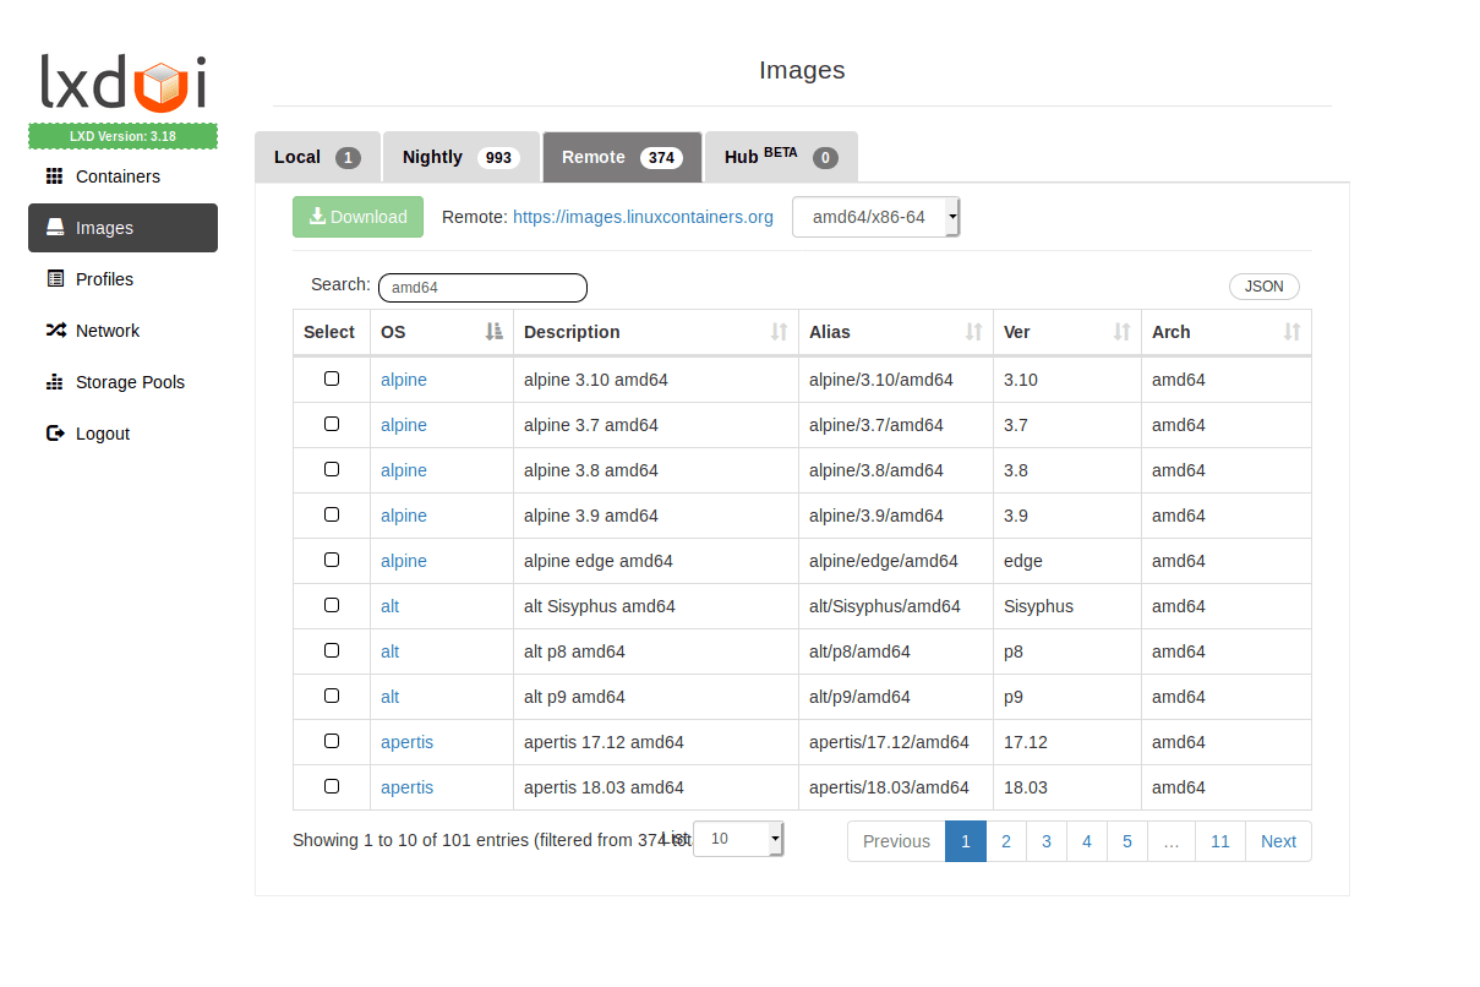
LXD:n avulla käyttäjät voivat selata ja ladata etäkonttikuvia käyttöjärjestelmän ja arkkitehtuurin mukaan. LXC/LXD:n avulla IT-tiimit voivat käyttää Linux-järjestelmäkontteja eristettyinä ympäristöinä, mikä tarjoaa infrastruktuurin ylläpitäjille Docker-vaihtoehdon työkuormien yhdistämiseen ja Linux-isäntien hallintaan.
Kenelle LXC/LXD sopii parhaiten?
Linux-järjestelmänvalvojat, jotka tarvitsevat järjestelmäkonttien luomista ja hallintaa Linux-isännissä, sopivat hyvin LXC/LXD:n käyttäjiksi.
Miksi valitsin LXC/LXD:n
Valitsin LXC/LXD:n Docker-vaihtoehdoksi, koska se soveltuu parhaiten Linux-konttien hallintaan. Pidän siitä, että LXD käyttää kokonaisia Linux-järjestelmäkontteja, joten voin hallita eristettyjä ympäristöjä, jotka toimivat enemmän kevyiden palvelinten kuin yhden sovelluksen konttien tavoin. Profiilien avulla voin käyttää yhdenmukaisia asetuksia konteissa, kun taas komentoriviasiakas ja REST-rajapinta tukevat isäntätason hallintaa.
LXC/LXD:n tärkeimmät ominaisuudet
- Instanssien tilannevedokset: Tallenna instanssin tila ja palauta se myöhemmin.
- Kuvien hallinta: Luo instansseja kuvista ja hallitse kuvien aliaksia sekä etälähteitä.
- Verkonhallinta: Määritä hallittuja siltoja, OVN-verkkoja ja muita verkkotyyppejä.
- Resurssirajoitukset: Aseta instansseille suorittimen, muistin, levyn ja verkon rajoitukset.
LXC/LXD-integraatiot
LXD dokumentoi CSI-ajurin, joka integroi sen tallennustilataustajärjestelmät Kubernetesin kanssa. Se tarjoaa myös REST-rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Täydet Linux-järjestelmät tuntuvat kevyiltä palvelimilta
- Nopeat ja kevyet instanssit käyttävät vain vähän resursseja
- Tilannevedokset helpottavat palautumista projektimuutosten jälkeen
Cons:
- Komentorivityönkulut voivat tuntua epäintuitiivisilta
- Vain Linuxiin rajoittuva käyttö sulkee Windows-isännät pois
Learn more about LXC/LXD: Paras yksinkertaisuuteen ja siirrettävyyteen
- Ei saatavilla
- Hinnoittelu pyynnöstä
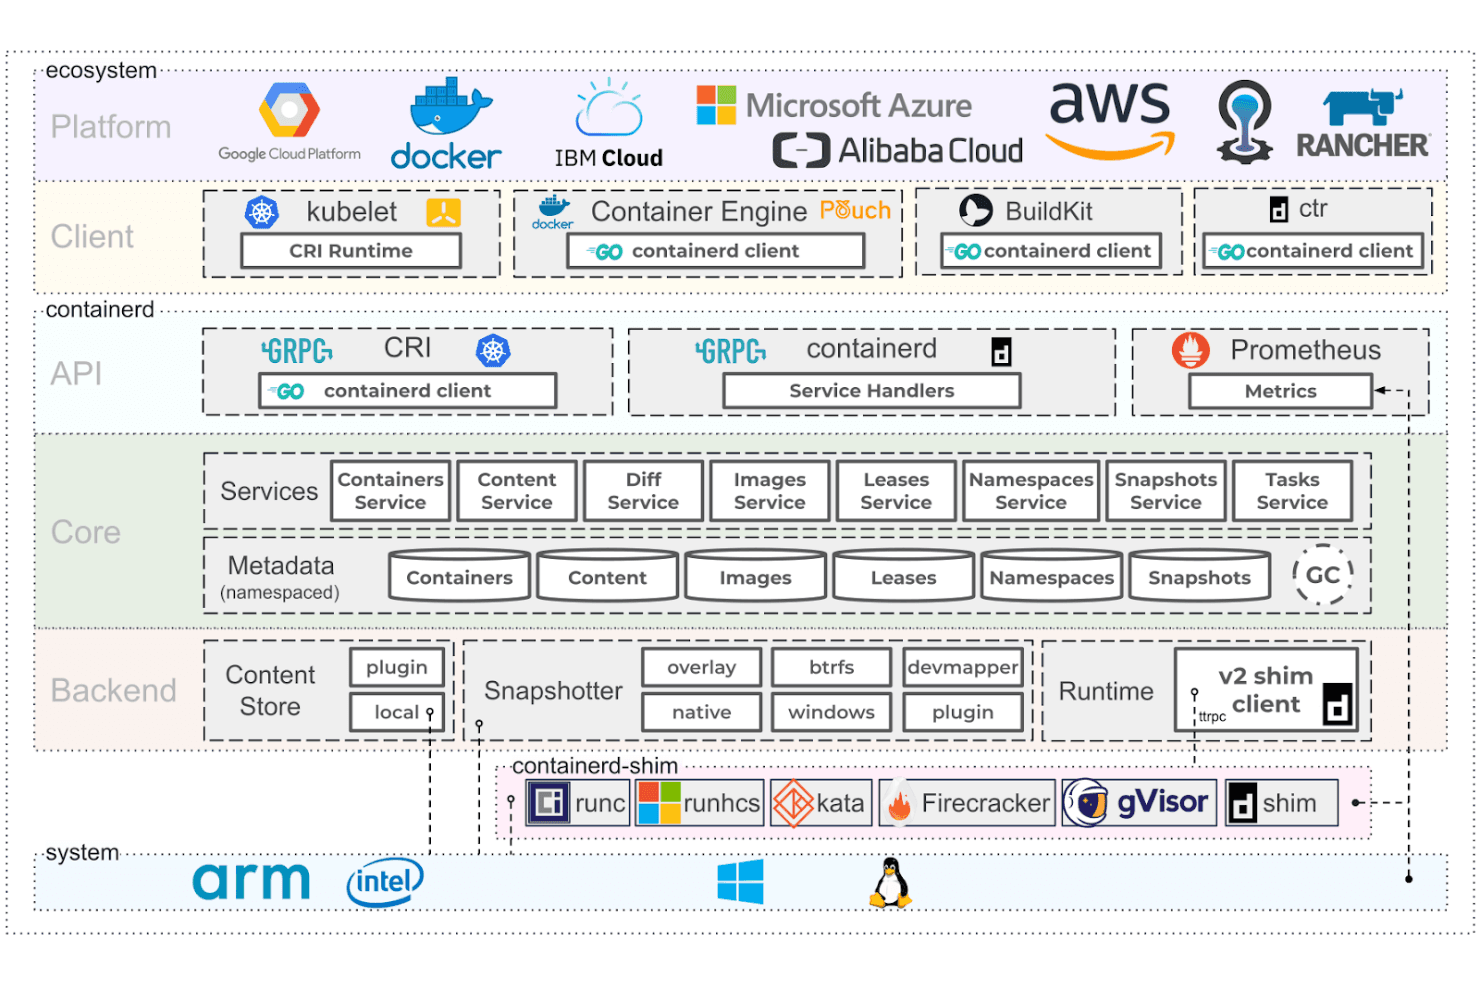
containerdin arkkitehtuuri kattaa alustat, ajonaikaiset ympäristöt ja järjestelmäkerrokset. Infrastruktuuritiimeille, jotka etsivät vaihtoehtoa Dockerille, containerd on avoimen lähdekoodin konttien ajonaikainen ympäristö, joka hallinnoi konttikuvia ja suoritusta tuotantoympäristöissä.
Kenelle containerd sopii parhaiten?
Infrastruktuuritiimeille, jotka tarvitsevat siirrettävän, avoimen lähdekoodin konttien ajonaikaisen ympäristön kuvien ja suorituksen hallintaan tuotantoympäristöissä.
Miksi valitsin containerdin
Valitsin containerdin Docker-vaihtoehdoksi sen yksinkertaisuuden ja siirrettävyyden vuoksi. Sen OCI-yhteensopiva ajonaikainen ympäristö ja kuvapalvelut hoitavat kuvien lataamisen, tallennuksen ja konttien suorituksen ilman Dockerin laajempaa työkalukokonaisuutta. Pidän siitä, että sen CRI-laajennuksen ansiosta Kubernetes-solmut voivat käyttää containerdia suoraan, ja OCI-standardit auttavat pitämään työkuormat siirrettävinä yhteensopivien ympäristöjen välillä.
containerdin tärkeimmät ominaisuudet
- Nimiavaruudet: Erota kontit ja kuvien metatiedot useita käyttäjiä varten yhdessä taustapalvelussa.
- Tilannekuvatoiminnot: Luo kirjoitettavia tilannekuvia ja tuetuilla tiedostojärjestelmillä käytettäviä vain luku -tilannekuvanäkymiä.
- Tarkistuspisteet ja palautus: Käytä CRIU:ta konttien ja tehtävien tarkistuspisteiden luomiseen ja palauttamiseen.
- Go-asiakaskirjasto: Yhdistä alustakoodi containerdiin sen pistorasian ja ohjelmointirajapinnan kautta.
containerdin integraatiot
containerd tukee Kubernetesia sisäänrakennetusti konttien ajonaikaisen rajapinnan (CRI) laajennuksen kautta ja toimii OCI-jakelustandardin mukaisten rekisterien kanssa. Sen Go-asiakaskirjasto ja gRPC-ohjelmointirajapinnat tukevat mukautettuja integraatioita.
Pros and Cons
Pros:
- OCI-yhteensopivat kuvat ja ajonaikaiset ympäristöt
- Alkuperäinen Kubernetes CRI -tuki
- Toimii Linuxissa ja Windowsissa
Cons:
- Kuvien koonti edellyttää erillisiä työkaluja
- Matalan tason komentorivikäyttöliittymästä puuttuvat Dockerin kätevät ominaisuudet
Learn more about containerd: Paras Linux-palvelinten resurssien hyödyntämiseen
- Ilmaisversio saatavilla
- Hinnoittelu pyydettäessä
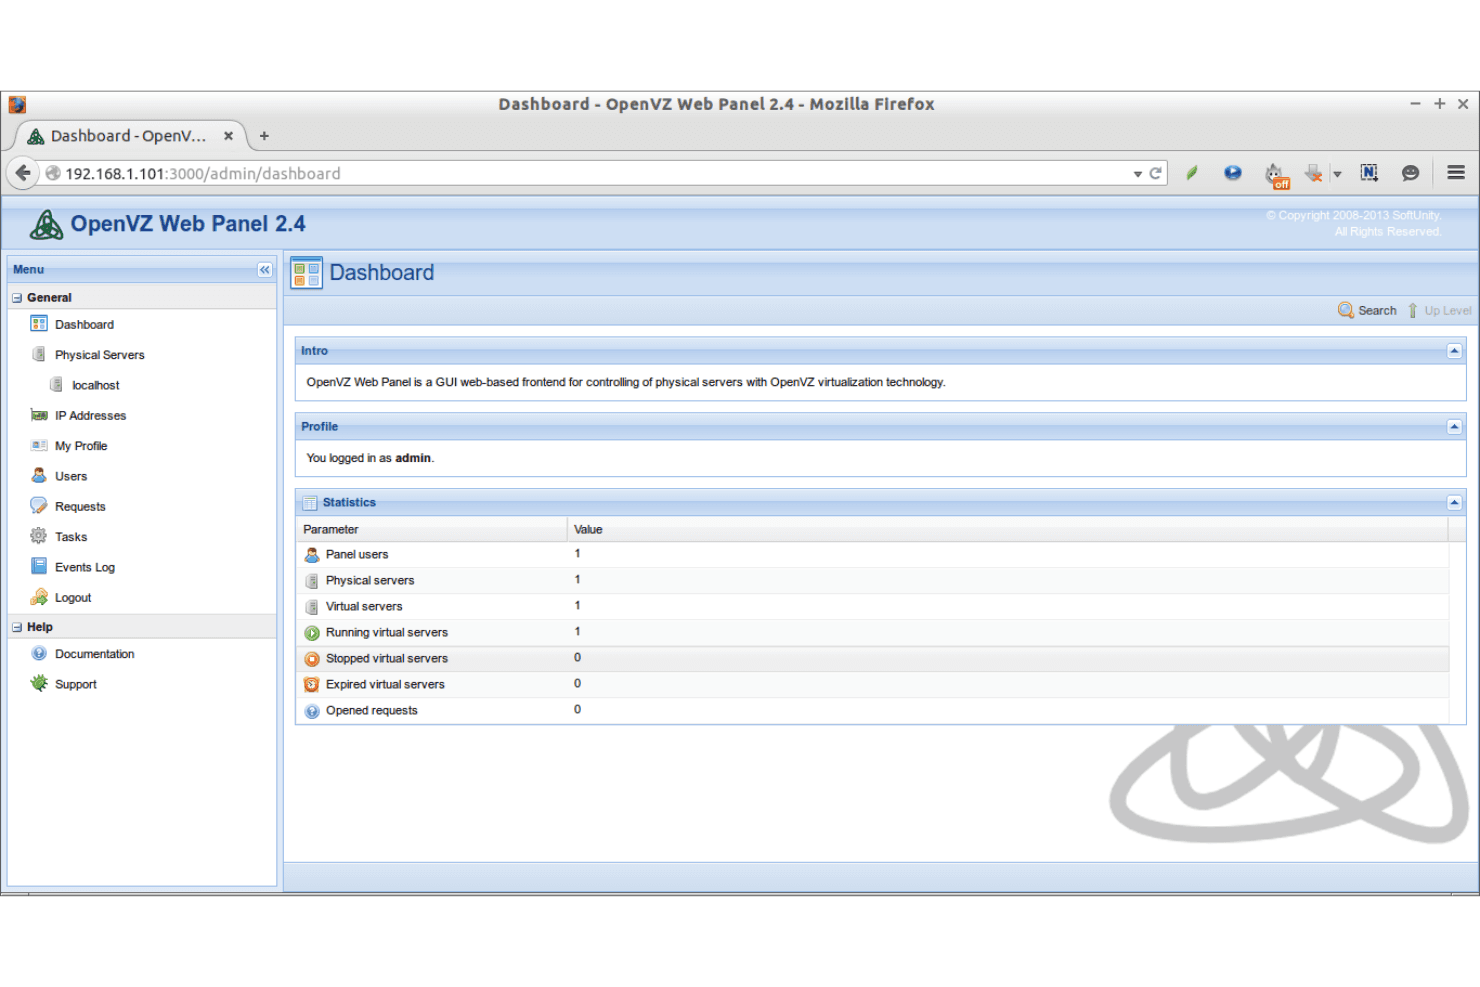
OpenVZ Web Panel tarjoaa keskitetyn hallintapaneelin virtuaalipalvelinten hallintaan. Infrastruktuuritiimeille ja hosting-palveluntarjoajille OpenVZ on Linux-konttien alusta, joka käyttää eristettyjä ympäristöjä jaetulla ytimellä. Se tarjoaa vaihtoehdon Dockerille palvelinkuormien yhdistämiseen ilman erillisiä virtuaalikoneita.
Kenelle OpenVZ sopii parhaiten?
OpenVZ sopii järjestelmänvalvojille, jotka haluavat käyttää useita eristettyjä Linux-ympäristöjä jaetulla palvelinlaitteistolla.
Miksi valitsin OpenVZ:n
Valitsin OpenVZ:n Docker-vaihtoehdoksi, koska se sopii parhaiten Linux-palvelinten resurssien hyödyntämiseen. Sen kontit eristävät Linux-ympäristöt, mutta käyttävät isäntäkoneen ydintä, joten voin yhdistää kuormia suorittamatta erillistä virtuaalikonetta jokaiselle palvelulle. Konttikohtaiset suorittimen, muistin ja levytilan hallintaominaisuudet auttavat minua kohdentamaan resursseja kuormitetulla palvelimella.
OpenVZ:n tärkeimmät ominaisuudet
- Konttimallit: Luo kontteja valmiiksi rakennetuista Linux-jakelukuvista.
- Live-siirto: Siirrä käynnissä olevia kontteja tuettujen isäntien välillä CRIU:n ja P.Haulin avulla.
- Tilannevedokset: Tallenna konttien levytilan tilat ploop-tallennusjärjestelmän avulla.
- Virtuaalinen verkkotoiminta: Määritä konttien verkkoliitännät, IP-osoitteet ja reititys.
OpenVZ-integraatiot
OpenVZ tukee integraatiota OpenStackin kanssa DevStackin avulla, ja libvirt toimii sen vakiomuotoisena rajapintana konttien ja virtuaalikoneiden hallintaan.
Pros and Cons
Pros:
- Vähän resursseja kuluttavat kontit vähentävät isäntäkoneen kuormitusta
- Konttikohtaiset hallintaominaisuudet tukevat tiivistä palvelinten yhdistämistä
- Live-siirto siirtää käynnissä olevia kontteja
Cons:
- Jaettu ydin rajoittaa käyttöjärjestelmä- ja ydinvalintoja
- Työkalujen ja tuen osalta pienempi ekosysteemi kuin Dockerilla
Learn more about OpenVZ: Paras tehokkaan laskennan käyttöön
- Ilmainen palvelupaketti saatavilla
- Hinnoittelu pyynnöstä
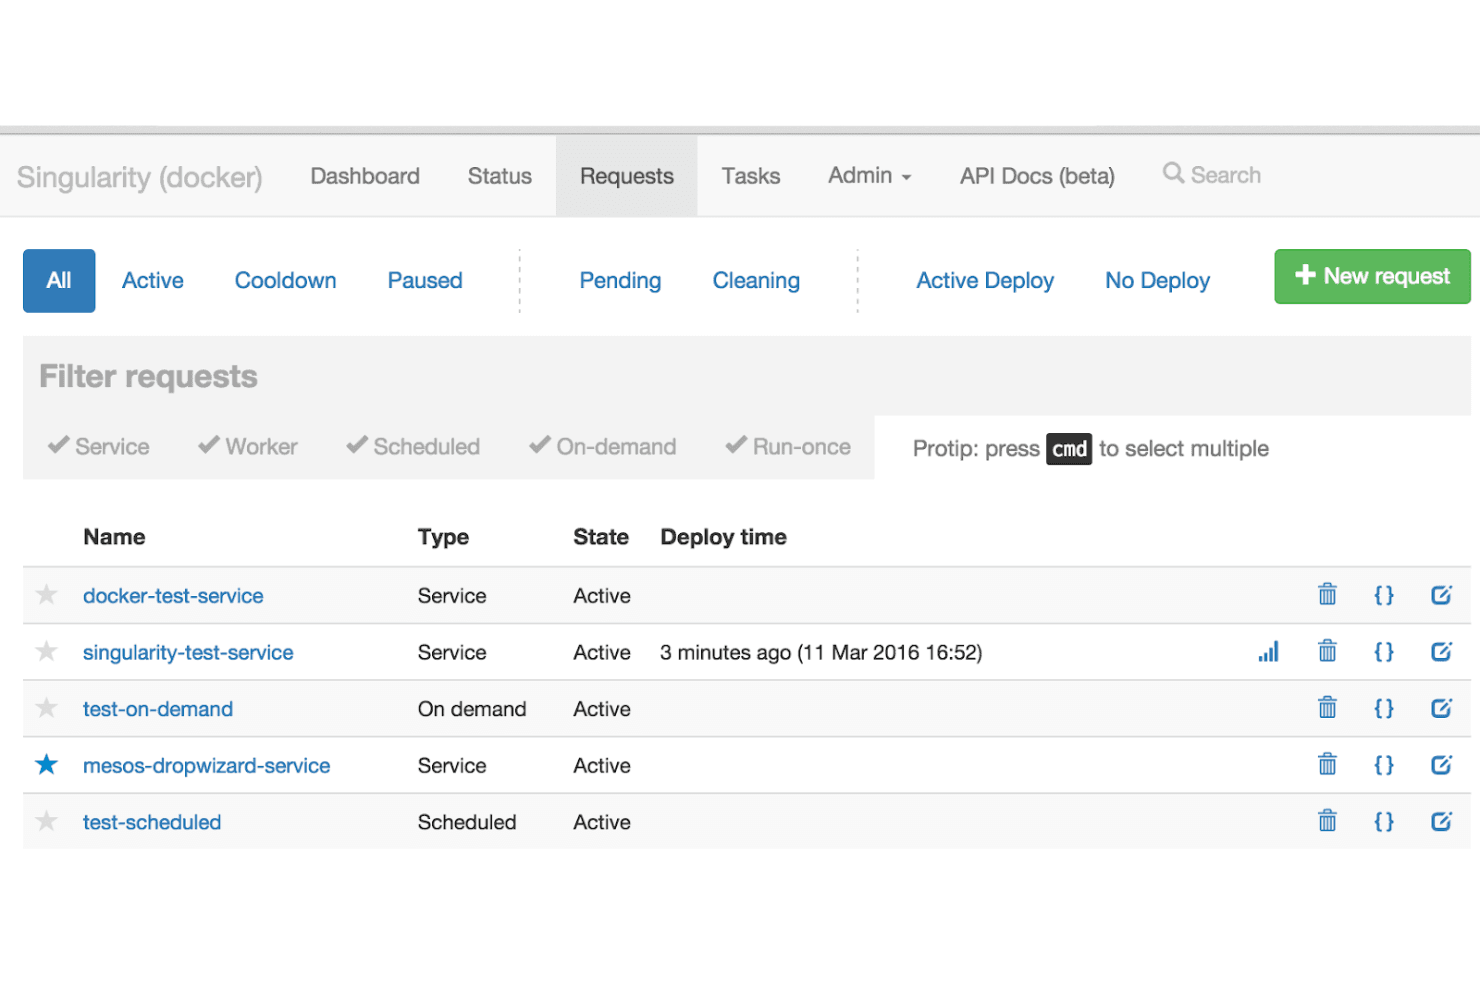
Singularityn avulla käyttäjät voivat hallita ja seurata kaikkia palvelupyyntöjä yhdessä näkymässä. Singularity auttaa tutkimus- ja infrastruktuuritiimejä paketoimaan sovellukset riippuvuuksineen ja suorittamaan niitä yhdenmukaisesti eri järjestelmissä, mukaan lukien jaetut ympäristöt, joissa Dockerin taustapalvelupohjaisen mallin tukeminen voi olla hankalaa.
Kenelle Singularity sopii parhaiten?
Tutkimuslaskennan tiimeille ja HPC-järjestelmänvalvojille, jotka tarvitsevat siirrettävien työkuormien suorittamista jaetuissa klustereissa.
Miksi valitsin Singularityn
Valitsin Singularityn Docker-vaihtoehdoksi, joka sopii parhaiten tehokkaan laskennan työkuormiin jaetuissa klustereissa. Se suorittaa säilöjä ilman taustapalvelua, mikä sopii ympäristöihin, joissa käyttäjät eivät voi suorittaa Dockerin taustapalvelua. Sen siirrettävät SIF-vedokset auttavat tiimejä siirtämään työkuormia järjestelmien välillä samalla, kun sovellusten riippuvuudet säilyvät paketoituina yhdessä.
Singularityn tärkeimmät ominaisuudet
- GPU-tuki: Aseta isäntäkoneen NVIDIA CUDA- tai AMD ROCm -laitteet ja kirjastot säilöttyjen sovellusten käytettäviksi.
- MPI-tuki: Suorita Open MPI- tai MPICH-sovelluksia isännän käynnistimillä, kuten
mpirun. - Määritystiedostot: Määritä säilövedosten koontivaiheet, suorituksenaikaiset asetukset, metatiedot ja testit.
- OCI-rekisterien tuki: Käytä tuettujen OCI-rekisterien vedoksia koontilähteinä.
Singularity-integraatiot
SingularityCE voi noutaa, suorittaa ja muodostaa koonteja OCI-rekistereistä, kuten Docker Hubista, Quaysta, NVIDIA NGC:stä, GitHub Container Registrystä, AWS ECR:stä ja Azure ACR:stä. HPC-työkuormia varten se tukee Open MPI:tä ja MPICH:ia yhdessä isännän käynnistimien ja ajoitusjärjestelmien, kuten
mpirun-,srun- ja Slurm-järjestelmien, kanssa.Pros and Cons
Pros:
- Suorittaa säilöjä ilman taustapalvelua
- Suorittaa työkuormia ilman pääkäyttäjän oikeuksia
- Tukee GPU- ja nopean tiedonsiirtoyhteyden työkuormia
Cons:
- Sopii huonommin yleiskäyttöiseen palvelinten isännöintiin
- Vedosten muodostaminen voi edellyttää järjestelmänvalvojan määrityksiä
Learn more about Singularity:
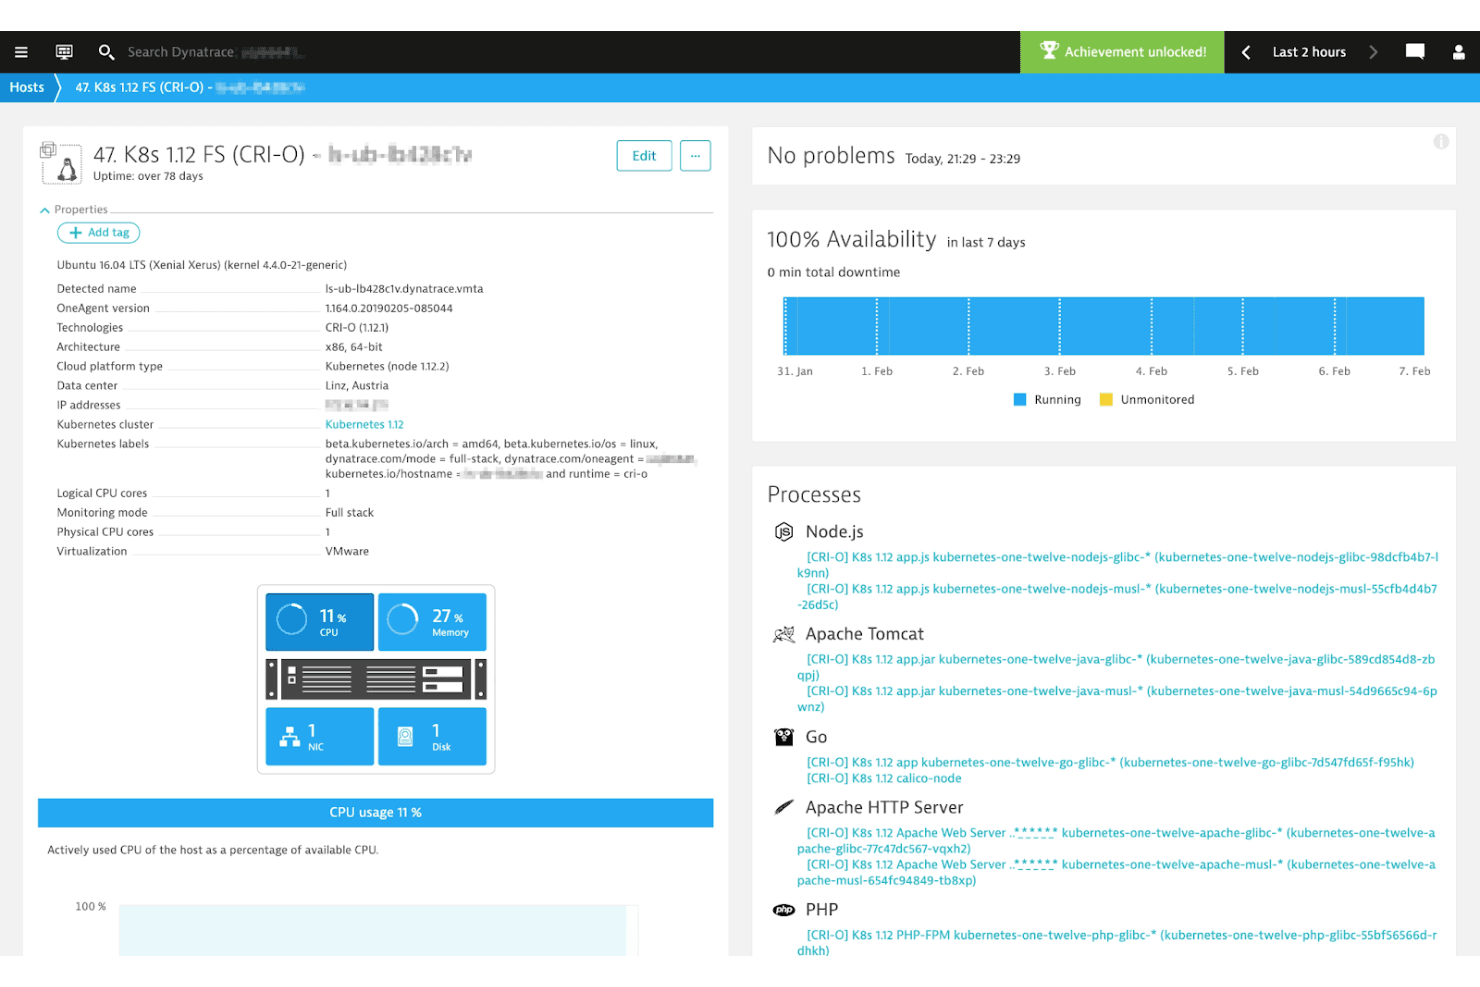
CRI-O näyttää isäntäkoneen valvonnan, prosessien näkyvyyden ja 100 %:n käytettävyyden. CRI-O on avoimen lähdekoodin konttien ajonaikainen ympäristö Kubernetes-solmuille. Se auttaa infrastruktuuritiimejä suorittamaan OCI-kontteja ilman yleiskäyttöisen Docker-moottorin käyttöönottoa.
Kenelle CRI-O sopii parhaiten?
CRI-O sopii Kubernetes-alustatiimeille, jotka tarvitsevat erityisesti Kubernetes-solmuille rakennetun OCI-konttien ajonaikaisen ympäristön.
Miksi valitsin CRI-O:n
Valitsin CRI-O:n, koska ”Paras Kubernetes-integraatioon” kuvastaa sen suunnittelua: se toteuttaa Kubernetesin Container Runtime Interface (CRI) -rajapinnan, minkä ansiosta kubelet voi hallita kontteja ilman yleiskäyttöistä Docker-moottoria. Pidän siitä, että se suorittaa OCI-yhteensopivia näköistiedostoja esimerkiksi runcin kaltaisten ajonaikaisten ympäristöjen kautta ja pitää konttien suorittamisen linjassa Kubernetes-solmujen työnkulkujen kanssa.
CRI-O:n tärkeimmät ominaisuudet
- CNI-verkotus: Yhdistyy CNI-laajennuksiin konttiverkon määrittämistä varten.
- Konttien valvonta: Käyttää
conmon-komponenttia lokien käsittelyyn, liitettyjen asiakkaiden hallintaan ja muistin loppumisen tapahtumien havaitsemiseen. - Linuxin tietoturvasäädöt: Tukee SELinuxia, Linux-ominaisuuksia ja seccomp-käytäntöjä.
- Tallennusohjaimet: Tukee Overlayfs-, devicemapper-, AUFS- ja btrfs-tiedostojärjestelmiä.
CRI-O-integraatiot
CRI-O toteuttaa Kubernetesin CRI-rajapinnan kubeletia varten ja tukee OCI-ajonaikaisia ympäristöjä, kuten runcia ja Kata Containersia. Se toimii CNI-laajennusten, kuten Flannelin, Weaven ja OpenShift-SDN:n, kanssa sekä tarjoaa CRI gRPC -rajapinnan ja epävakaan HTTP-tilarajapinnan.
Pros and Cons
Pros:
- Kubernetes-natiivi CRI pitää solmun ajonaikaisen ympäristön keskittyneenä
- Kevyt rakenne poistaa yleiskäyttöisen Docker-moottorin tarpeen
- Tukee OCI- ja Docker-kuvamuotoja
Cons:
- Ei itsenäistä konttien hallintaa Kubernetesin ulkopuolella
- Kuvan koontiin tarvitaan erilliset työkalut
Learn more about CRI-O:
Muita Docker-vaihtoehtoja
Tässä on joitakin muita Docker-vaihtoehtoja, jotka eivät päässeet listalleni mutta joihin kannattaa silti tutustua.
- 11Kata ContainersParas virtuaalikonetason turvallisuuteen
- 12BuildahParas taustapalveluttomaan kuvien rakentamiseen
- 13LimaParas macOS-säilöjen hallintaan
Miten arvioin Docker-vaihtoehtoja
Arvioin Docker-vaihtoehtoja kahdella tasolla: ydintoiminnot, jotka jokaisen työkalun on tarjottava, sekä erottavat tekijät, joilla on merkitystä pääkäyttäjättömissä koontiversioissa, CI/CD-putkissa ja tuotantoklustereissa.
Ydintoiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, pisteytän jokaisen työkalun asteikolla 0:sta (ei tarjoa toimintoa) 5:een (erinomainen tällä osa-alueella) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- OCI-näköistiedostojen ja ajoaikojen yhteensopivuus: Tarkistan, rakentaako ja suorittaako työkalu OCI-määritysten mukaisia kontteja, jotta näköistiedostoja voidaan siirtää työkalujen, kuten Podmanin ja containerd:n, välillä ilman muunnoksiin liittyviä ongelmia.
- Konttien rakentaminen ja suorittaminen: Jokaisen työkalun on tuettava rakentamista Dockerfilesta tai vastaavasta sekä konttien suorittamista paikallisesti – samaa työnkulkua, jota käyttäisit kehitysympäristöä käynnistäessäsi.
- Konttinäköistiedostojen rekisterituki: Arvioin lähetys- ja noutotukea rekistereissä, kuten Docker Hubissa, GHCR:ssä ja yksityisissä rekistereissä, mukaan lukien sen, miten kukin työkalu käsittelee todentamista ja tunnistetietojen hallintaa.
- Konttien orkestrointi ja verkkoyhteydet: Tässä ovat tärkeitä usean kontin kokoonpanot verkkoyhteyksineen ja taltioiden liittämisineen – esimerkiksi verkkosovelluksen, tietokannan ja välimuistin suorittaminen rinnakkain kehityksen aikana.
- CLI ja kehittäjätyökalut: CLI:n tulisi kattaa konttien keskeiset toiminnot ja tuntua Docker-käyttäjistä tutulta. Podmanin ja nerdctl:n kaltaiset työkalut lähestyvät asiaa eri tavoin, ja tarkastelen komentojen vastaavuutta.
- Eristys- ja tietoturvamalli: Tarkastelen kunkin työkalun tarjoamaa eristysmallia, olipa kyse pääkäyttäjättömästä suorituksesta, virtuaalikoneen tasoisesta eristyksestä tai nimiavaruuksien vahvistamisesta epäluotettavien työkuormien suorittamista varten.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
Pääkäyttäjätön ja taustapalveluton arkkitehtuuri on merkittävä erottava tekijä – Podmanin ja Buildahin kaltaisten työkalujen avulla voit suorittaa kontteja ilman pääkäyttäjän oikeuksilla toimivaa taustaprosessia, mikä on tärkeää, kun rakennat kontteja rajoitetuissa CI-suorittimissa. Arvioin myös sisäänrakennettuja näköistiedostojen tarkistus- ja allekirjoitusominaisuuksia, sillä CVE-haavoittuvuuksien havaitseminen ennen näköistiedoston lähettämistä rekisteriin säästää paljon myöhempiä ongelmia. Usean arkkitehtuurin koontiversioiden tuki on toinen huomioimani tekijä, erityisesti tiimeille, jotka toimittavat ohjelmistoja sekä x86- että ARM64-kohteisiin yhden työnkulun kautta.
Ominaisuuksia laajemmat tekijät
Lisensoinnilla on tällä alalla suuri merkitys. Docker Desktopin siirtyminen maksullisiin tilauksiin sai monet tiimit tutustumaan vaihtoehtoihin, joten tarkastelen, käyttääkö työkalu sallivaa avoimen lähdekoodin lisenssiä, kuten Apache 2.0:aa tai MIT-lisenssiä. Alustayhteensopivuus on toinen huomioitava asia – tarkistan tuen natiiville macOS:lle (Apple Silicon), Linuxille ja WSL2:lle, sillä useimmat tiimit työskentelevät eri ympäristöjen yhdistelmissä. Myös yhteisön elinvoimaisuus kertoo paljon; aktiivinen osallistujajoukko, tiheät julkaisut ja työkalujen, kuten Podmanin tai Liman, kattava siirtymisdokumentaatio viestivät pitkäaikaisesta elinkelpoisuudesta.
Miksi etsiä Docker-vaihtoehtoa?
Vaikka Docker on hyvä valinta konttiteknologiaan ja virtualisointiin, jotkut käyttäjät etsivät vaihtoehtoisia ratkaisuja useista syistä. Saatat etsiä Docker-vaihtoehtoa, koska:
- Tarvitset paremman Kubernetes-integraation
- Tiimisi tarvitsee kehittyneempiä tietoturvaominaisuuksia
- Kohtaat rajoituksia resurssien tehokkaassa käytössä
- Tarvitset tiettyjen säädösten mukaisen ratkaisun
- Projektisi edellyttää enemmän skaalautuvuusvaihtoehtoja
- Etsit ratkaisua, jonka yleiskustannukset ovat pienemmät
Jos jokin näistä kuulostaa tutulta, olet tullut oikeaan paikkaan. Listallani on useita virtualisointi- ja konttiteknologiaohjelmistovaihtoehtoja, jotka sopivat paremmin tiimeille, jotka kohtaavat näitä Dockerin käyttöön liittyviä haasteita ja etsivät vaihtoehtoisia ratkaisuja.
Dockerin tärkeimmät ominaisuudet
Tässä ovat eräät Dockerin tärkeimmistä ominaisuuksista, joiden avulla voit verrata sen tarjontaa vaihtoehtoisten ratkaisujen ominaisuuksiin.
- Helppo ja nopeampi määritys: Yksinkertaistaa järjestelmän määritystä ja mahdollistaa koodin nopeamman käyttöönoton eri ympäristöissä.
- Parantunut tuottavuus: Sujuvoittaa teknisiä määrityksiä ja sovellusten nopeaa käyttöönottoa vähentäen tiimisi resurssien käyttöä.
- Sovellusten eristäminen: Käyttää säilöjä sovellusten itsenäiseen suorittamiseen ja varmistaa eri sovellustesi välisen eristyksen.
- Swarm: Toimii klusterointi- ja ajoitustyökaluna, joka hallitsee useita Docker-isäntiä yhtenä virtuaalisena isäntänä.
- Reititysverkko: Ohjaa saapuvat pyynnöt aktiivisille säilöillesi, vaikka solmussa ei olisi käynnissä tehtäviä.
- Palvelut: Hallitsee klusterin tehtäviä ja varmistaa, että sovellustesi määritetyt säilötilat säilyvät.
- Tietoturvan hallinta: Mahdollistaa salaisten tietojen turvallisen tallennuksen ja palveluiden hallitun käytön parantaen tietoturvaa.
- Docker Desktop: Täydellinen paikallinen kehitysympäristö säilöjen rakentamiseen, testaamiseen ja suorittamiseen.
- Ekosysteemi: Tukee laajaa työkalujen ja integraatioiden ekosysteemiä mahdollistaen joustavuuden ja yhteensopivuuden nykyaikaisten kehitystyönkulkujen kanssa.
- Säilömoottori: Tarjoaa tehokkaan ja kevyen suoritusympäristön säilöistettyjen sovellusten hallintaan, ja sisältää säilöjen orkestrointiohjelmiston.
- Docker Compose: Yksinkertaistaa usean säilön sovellusten määrittämistä ja suorittamista YAML-määritystiedoston avulla.
- Docker Engine: Keskeinen komponentti, joka suorittaa ja hallitsee Docker-säilöjä tehokkaasti eri ympäristöissä.
- Docker Hub: Pilvipohjainen tietovarasto, jonka avulla käyttäjät voivat tallentaa, hallita ja jakaa säilökuvia.
- Docker-kuvat: Valmiiksi rakennetut, kevyet ja siirrettävät ohjelmistoympäristöt, jotka yksinkertaistavat sovellusten käyttöönottoa.
- Rancher Desktop: Vaihtoehto Docker Desktopille, joka tarjoaa Kubernetes- ja säilöjen hallinnan paikallisessa kehitysympäristössä.
- Docker Run: Keskeinen komento, joka suorittaa säilöjä kuvista.
- Helppokäyttöisyys: Suunniteltu yksinkertaistamaan säilöistämistä ja tekemään siitä kaikkien taitotasojen kehittäjien saavutettavaa.
- Kevyt vaihtoehto: Tarjoaa resurssitehokkaan tavan suorittaa sovelluksia perinteisiin virtuaalikoneisiin verrattuna.
- Säilöjen hallintaohjelmisto ja rekisteri: Mahdollistaa käyttäjille säilökuvien tehokkaan tallennuksen, hallinnan ja jakelun.
- Nimiavaruudet: Tarjoavat prosessien eristyksen säilöjen sisällä, mikä varmistaa tietoturvan ja estää sovellusten väliset ristiriidat.
- Tuotantoympäristöt: Optimoitu skaalautuvuutta ja luotettavuutta varten, joten ne soveltuvat yrityssovelluksiin.
- Pääkäyttäjän käyttöoikeudet: Hallitsevat säilöjen sisäisiä järjestelmänvalvojan oikeuksia tietoturvan parantamiseksi.
- Haavoittuvuudet: Auttaa havaitsemaan ja lieventämään säilöistetyissä sovelluksissa olevia tietoturvariskejä.
- GitHub-integraatio: Sujuvoittaa DevOps-työnkulkuja mahdollistamalla suoran vuorovaikutuksen tietovarastojen kanssa säilöjen rakentamista ja käyttöönottoa varten.