

Oikeiden DevSecOps-työkalujen valinta voi parantaa merkittävästi tietoturvan integrointia ohjelmistokehityksen elinkaareen sekä tehostaa vaatimustenmukaisuutta, riskienhallintaa ja käyttöönoton nopeutta – tarvitsetpa tietoturvatarkistusten automatisointia, käytäntöjen valvontaa tai haavoittuvuuksien lieventämistä jo kehityksen alkuvaiheessa.
Parhaiten sopivan ratkaisun löytäminen voi kuitenkin tuntua ylivoimaiselta, sillä vaihtoehtoja on paljon ja tietoturvan sekä kehityksen tehokkuuden tasapainottaminen on haastavaa.
Tässä artikkelissa hyödynnän kokemustani DevSecOps-asiantuntijana sekä kymmenien tietoturvan automatisointityökalujen käytännön testaamisesta esitelläkseni niiden ominaisuudet, ihanteelliset käyttötapaukset ja sen, miten ne voivat auttaa toimittamaan ohjelmistoja nopeammin ja turvallisemmin mahdollisimman vähäisin häiriöin kehitystyönkuluille.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

DevSecOps-työkalujen vertailutaulukko
Tässä vertailutaulukossa esitetään parhaiksi valitsemieni DevSecOps-työkalujen hinnoittelutiedot:
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Paras koko pinon kattaviin tietoturvakorjauksiin | 4.3 out of 5 | Alkaen 350 $/kuukausi Ilmaisversio saatavilla | Book Demo |
Paras SCA- ja SAST-ratkaisu saavutettavuusanalyysillä | 4.7 out of 5 | $1,000/kehittäjä/vuosi Ilmainen esittely saatavilla | Website |
Paras kontekstin huomioivaan SAST-testaukseen | 4.5 out of 5 | $200/kuukausi Maksuton paketti saatavilla | Book Demo |
Paras pilvivalvontaan ja tekoälyn tarjoamiin näkemyksiin | 4.7 out of 5 | Alkaen 10 $/kuukausi Maksuton paketti + 30 päivän kokeilujakso + esittely saatavilla | Website |
Paras koko sovelluspinoa koskevaan valvontaan | 4.5 out of 5 | $15/user/month 14 päivän ilmainen kokeilujakso + ilmainen palvelupaketti saatavilla | Website |
Paras suorituskyvyn suunnitteluun ja analysointiin | 4.3 out of 5 | $99/käyttäjä/kuukausi Ilmainen paketti saatavilla | Website |
Paras tekoälyohjattuun päästä päähän -testaukseen | 4.2 out of 5 | $59/user/month 14 päivän ilmainen kokeilu | Website |
Paras lomakepäätepisteiden luomiseen minuuteissa | 4.6 out of 5 | $10/user/month | Website |
Paras reaaliaikaiseen valvontaan ja analytiikkaan | 4.5 out of 5 | $10/käyttäjä/kuukausi | Website |
Paras tuotantojärjestelmien havainnoitavuuteen ja virheenkorjaukseen | 4.6 out of 5 | $25/kuukausi käyttäjää kohden Maksuton paketti + demo saatavilla | Website |


Parhaiden DevSecOps-työkalujen arviot
Alla ovat yksityiskohtaiset yhteenvetoni parhaista DevSecOps-työkaluista, jotka pääsivät kärkilistalleni. Arvosteluissani tarkastellaan kunkin työkalun keskeisiä ominaisuuksia, hyviä & huonoja puolia, integraatioita ja ihanteellisia käyttötapauksia, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras koko pinon kattaviin tietoturvakorjauksiin
- Ilmaisversio saatavilla
- Alkaen 350 $/kuukausi
Visit WebsiteCustomer Rating:4.3/5
Aikido Security tuo näkyviin CVE-tiedot ja korjauspolut riippuvuuksittain. Aikido Security on DevSecOps-alusta, joka yhdistää SAST:n, SCA:n, salaisuuksien tunnistuksen, IaC-skannauksen, konttiskannauksen, CSPM:n, DAST:n ja ajonaikaisen suojauksen yhdeksi työkaluksi, joka kattaa koodi-, pilvi- ja ajonaikaiset ympäristöt.
Kenelle Aikido Security sopii parhaiten?
Aikido Security sopii erinomaisesti kehitystiimeille, joiden on suojattava koodia, kontteja ja pilvi-infrastruktuuria ilman, että jokaista kerrosta varten tarvitsee hallita erillistä työkalua.
Miksi valitsin Aikido Securityn
Valitsin Aikido Securityn yhdeksi parhaista, koska se on listani ainoa työkalu, joka suorittaa saavutettavuusanalyysin CVE-haavoittuvuuksien hyödynnettävyyspriorisoinnin rinnalla. Sen sijaan, että priorisoisin satoja riippuvuushälytyksiä, näen tarkalleen, mitkä haavoittuvat funktiot ovat todella kutsuttavissa sovellukseni aloituspisteistä. AutoFix luo tämän jälkeen tarkistettavissa olevat PR:t, joissa käytetään tarvittavaa vähimmäisversiopäivitystä ja erotetaan korjauspäivitykset merkittävistä versiopäivityksistä. Tämä yhdistelmä – 'onko tämä saavutettavissa?' ja 'tässä on korjaus' – kattaa koko korjausprosessin koodissa, konteissa ja IaC:ssä ilman työkalujen vaihtamista.
Aikido Securityn tärkeimmät ominaisuudet
- Vaatimustenmukaisuusraportointi: Luo auditointivalmiita raportteja, jotka on yhdistetty muun muassa ISO 27001-, SOC 2-, PCI DSS-, HIPAA-, NIS2- ja DORA-kehyksiin aktiivisten skannausten ja havaintojen perusteella.
- IDE-laajennuksen skannaus: Tuo SAST-, salaisuus- ja IaC-havainnot näkyviin koodauksen aikana, ja korjaustiedot ovat saatavilla suoraan editorissa.
- PR- ja julkaisujen esto: Estää pull requestit tai käyttöönotot, kun uudet ongelmat saavuttavat määritetyn vakavuuskynnyksen tai ylittävät sen valituissa skannaustyypeissä.
- CVE-haavoittuvuuksien hyödynnettävyysanalyysi: Suorittaa avoimen lähdekoodin riippuvuuksien CVE-haavoittuvuuksille agenttipohjaisen priorisoinnin öisin ja säätää vakavuutta automaattisesti tai siirtää havainnot myöhemmäksi hyödynnettävyyttä koskevien todisteiden perusteella.
Aikido Securityn integraatiot
Aikido Security tarjoaa yli 100 integraatiota, kuten GitHub Actionsin, GitLab CI/CD:n, Jenkinsin, CircleCI:n, Azure Pipelinesin, AWS:n, Google Cloudin, Azuren, Jiran ja Visual Studio Coden. Sen julkinen REST API ja webhookit tukevat mukautettuja integraatioita.
Pros and Cons
Pros:
- Saavutettavuus auttaa asettamaan hyödynnettävissä olevat riippuvuusriskit tärkeysjärjestykseen
- AutoFix ehdottaa tarkistettavissa olevia koko pinon kattavia korjauksia
- Arvostelijat kehuvat toimivia priorisointi- ja korjausominaisuuksia
Cons:
- Jotkin havainnot ovat edelleen vääriä positiivisia
- Arvostelijat toivovat yksityiskohtaisempaa raportointia
Learn more about Aikido Security: Paras SCA- ja SAST-ratkaisu saavutettavuusanalyysillä
- Ilmainen esittely saatavilla
- Enintään $1,000/kehittäjä/vuosi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5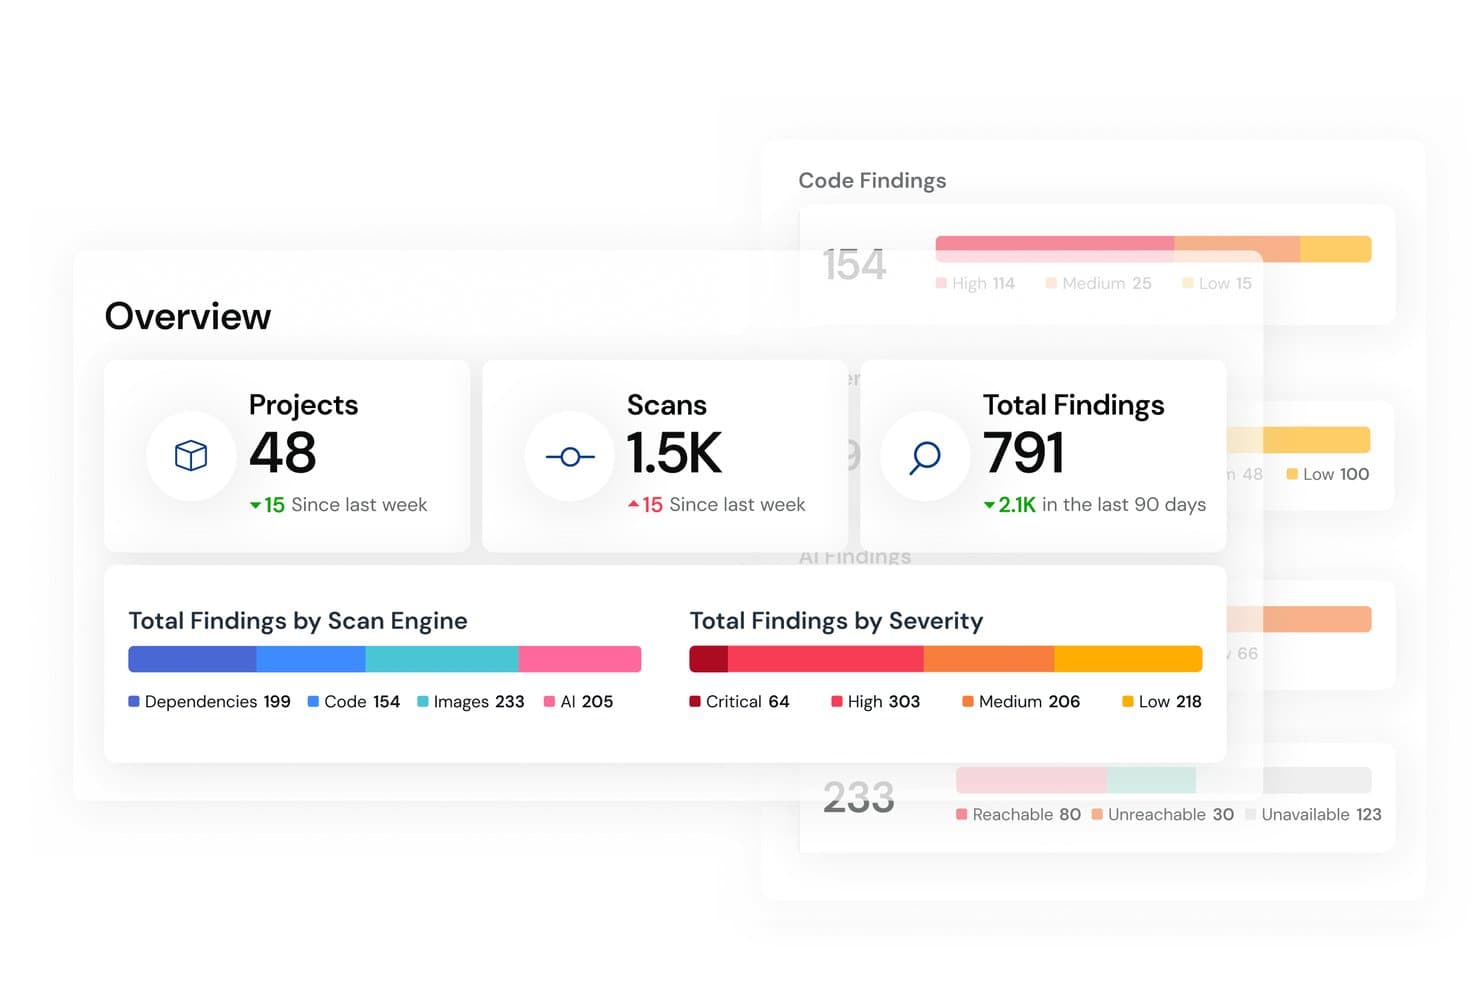
Mend.io keskittää tietoturvahavainnot skannausmoottoreiden ja vakavuustasojen mukaan. Mend AppSec on DevSecOps-alusta, joka yhdistää SAST-, SCA- ja konttiskannauksen CI/CD-putkissa. Siihen sisältyvät saavutettavuusanalyysi, tekoälyavusteinen priorisointi ja automaattiset riippuvuuksien korjaamista koskevat pull requestit osana kehittäjien työnkulkuja.
Kenelle Mend AppSec sopii parhaiten?
Mend AppSec sopii erinomaisesti tietoturva- ja suunnittelutiimeille, jotka tarvitsevat kattavan SCA- ja SAST-suojauksen sekä suoraan CI/CD-putkiin rakennetun saavutettavuusanalyysin.
Miksi valitsin Mend AppSecin
Valitsin Mend AppSecin yhdeksi parhaista vaihtoehdoista, koska sen saavutettavuusanalyysi erottaa sen työkaluista, jotka vain ilmoittavat jokaisesta haavoittuvasta riippuvuudesta. Sen sijaan, että tiimisi hukkuisi ilmoituksiin, se jäljittää, kutsuuko sovelluskoodisi todella haavoittuvaa funktiota, joten voit korjata ensin tärkeimmät ongelmat. Pidän myös siitä, että tekoälyavusteinen priorisointi luokittelee SAST-havainnot luokkiin Tosi positiivinen, epäselvä tai väärä positiivinen tietovirran kontekstin avulla, mikä lyhentää manuaalista tarkistussykliä merkittävästi.
Mend AppSecin tärkeimmät ominaisuudet
- Haitallisten pakettien tunnistus: Tunnistaa kirjoitusasultaan samankaltaiset paketit, riippuvuuksien sekoittamiseen perustuvat hyökkäykset sekä avoimen lähdekoodin riippuvuuksissa olevat takaovia tai tietojen suodatusta sisältävät paketit.
- Yhtenäinen käytäntömoottori: Soveltaa yhteisiä vakavuuskynnyksiä, SLA-sopimuksia ja lisenssisääntöjä SAST-, SCA- ja konttiskannauksiin. Rikkomukset voivat käynnistää hälytyksiä, putkien epäonnistumisia tai pull requestien estämisen.
- SBOM-luonti ja -käsittely: Vie ohjelmistojen materiaaliluetteloita SPDX- ja CycloneDX-muodoissa ja tuo kolmansien osapuolten SBOM-luetteloita sekä VEX-tietoja komponenttien hyödynnettävyydestä viestimistä varten.
- IaC-skannaus: Skannaa Terraformin, CloudFormationin, Kubernetes YAML:n, Helmin ja Dockerfilen määritykset väärien asetusten varalta Mend CLI:n avulla.
Mend.ion integraatiot
Mend.io integroituu GitHubiin, GitLabiin, Azure DevOpsiin, Bitbucketiin, Jenkinsiin, CircleCI:hin, AWS CodeBuildiin, Dockeriin, Amazon ECR:ään ja JFrog Artifactoryyn. Sen REST API tukee mukautettuja integraatioita.
Pros and Cons
Pros:
- Saavutettavuusanalyysi auttaa priorisoimaan haavoittuvia riippuvuuksia
- Putkien portit valvovat tietoturvakäytäntöjä ja SLA-sopimuksia
- Riippuvuuksien korjaamista koskevat pull requestit vähentävät manuaalista korjaustyötä
Cons:
- Väärät positiiviset tulokset vaativat edelleen manuaalista tarkistusta
- Käytäntöjen määrittäminen vaatii työtä suurissa koodikannoissa
Learn more about Mend.io: Paras kontekstin huomioivaan SAST-testaukseen
- Maksuton paketti saatavilla
- Alkaen $200/kuukausi
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tarjoaa yhtenäisen tietoturvan hallintapaneelin, joka näyttää skannaustoiminnan, haavoittuvuustyypit, ongelmien vakavuuden ja tärkeimmät kriittiset havainnot yhdellä silmäyksellä. ZeroPath tarjoaa tekoälyn lähtökohdista suunnitellun sovellusten tietoturva-alustan tietoturvaan keskittyville yrityksille, jotka haluavat tehostaa sovellustensa tietoturvaprosesseja. Tarjoamalla työkaluja, kuten staattisen sovellustietoturvatestauksen (SAST) ja ohjelmistokoostumusanalyysin (SCA), ZeroPath tunnistaa haavoittuvuudet älykkäästi ja korjaa ne automaattisesti. Tämä tekee siitä erityisen houkuttelevan yrityksille, jotka haluavat minimoida väärät positiiviset havainnot ja saada käyttökelpoisia tietoja.
Miksi valitsin ZeroPathin
Valitsin ZeroPathin, koska se keskittyy ainutlaatuisella tavalla hyväksikäytettävien haavoittuvuuksien havaitsemiseen pelkkien pintatason ongelmien sijaan. Tähän kuuluvat esimerkiksi kontekstin huomioiva SAST-testaus hyväksikäytettävyysluokituksella sekä tekoälyn tuottamat korjaustiedostot yhdellä napsautuksella. Näiden ansiosta kehittäjät voivat käsitellä tietoturvahavaintoja poistumatta koodin työnkulusta. Ominaisuudet vastaavat suoraan haasteisiin, joiden kanssa tiimisi saattaa kamppailla, kuten hitaisiin koontiversioihin, hälytyksiin liittyvään kohinaan ja tietoturvan sekä kehityksen väliseen kitkaan. Ne auttavat tekemään tietoturvapalautteesta osan työnkulkua sen sijaan, että se koettaisiin esteeksi.
ZeroPathin keskeiset ominaisuudet
Keskeisten haavoittuvuuksien korjausominaisuuksiensa lisäksi ZeroPath tarjoaa useita muita hyödyllisiä toimintoja:
- Reaaliaikainen palaute: Alusta tarjoaa kehittäjille välittömiä tietoja ja auttaa heitä käsittelemään tietoturvaongelmat ennen koodin yhdistämistä.
- Inkrementaalinen skannaus: Analysoi vain muuttuneet koodipolut, joten PR-tarkistukset valmistuvat alle 60 sekunnissa.
- Luonnollisen kielen käytäntömoottori: Mahdollistaa koodin tietoturvasääntöjen kirjoittamisen selkokielellä ja niiden käyttöönoton kaikissa repositorioissa.
- Kehittäjäystävälliset integraatiot ja työkaluketjun tuki: Sisältää VS Code -laajennuksen, komentorivityökalut, REST API:n ja visuaalisen sovellusanalyysin tietoturvan integroimiseksi kehittäjien työnkulkuihin.
ZeroPathin integraatiot
Integraatioihin kuuluvat GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack ja muut tietoturvatyökalut.
Pros and Cons
Pros:
- Havaitsee logiikkavirheet ja piilevät valtuutusongelmat, jotka jäävät monilta skannereilta huomaamatta
- Yhden napsautuksen tuki tai lähes automaattinen tuki monien haavoittuvuuksien korjaamiseen
- Yhtenäinen hallintapaneeli ja analytiikka tarjoavat näkyvyyden tietoturvan tilaan ja nopeusmittareihin
Cons:
- Kuten minkä tahansa tekoälypohjaisen työkalun kohdalla, automaation (korjaustiedostojen luomisen ja luokittelun) luotettavuus edellyttää tarkistamista
- Saattaa sisältää liikaa ominaisuuksia pienille tiimeille, jotka tarvitsevat vain perustason haavoittuvuuksien skannausta
Learn more about Zeropath: Paras pilvivalvontaan ja tekoälyn tarjoamiin näkemyksiin
- Maksuton paketti + 30 päivän kokeilujakso + esittely saatavilla
- Alkaen 10 $/kuukausi
Visit WebsiteCustomer Rating:4.7/5
Site24x7:n tekoälypohjainen hallintapaneeli yhdistää sovellusten, pilven ja verkon valvonnan yhteen näkymään. Site24x7 tarjoaa kattavan valikoiman DevSecOps-ympäristöihin suunniteltuja valvontatyökaluja, kuten verkkosivustojen valvontaa, sovellusten suorituskyvyn valvontaa, lokien hallintaa ja pilvikustannusten hallintaa. Se palvelee IT-ammattilaisia ja yrityksiä, jotka pyrkivät tehostamaan toiminnan tehokkuutta ja turvallisuutta. Korostamalla ennakoivaa diagnostiikkaa ja riskien arviointia Site24x7 erottuu arvokkaana resurssina organisaatioille, jotka keskittyvät vahvojen ja turvallisten digitaalisten ympäristöjen ylläpitämiseen.
Miksi valitsin Site24x7:n
Valitsin Site24x7:n, koska se tarjoaa erinomaiset kattavat pilvivalvontaominaisuudet ja tekoälypohjaiset näkemykset, jotka ovat keskeisiä DevSecOps-työkaluille. Sen kyky integroitua saumattomasti tärkeimpiin pilvialustoihin, kuten AWS:ään, Azureen ja GCP:hen, mahdollistaa pilviresurssien tehokkaan valvonnan tiimillesi. Alustan tekoälypohjainen IT-valvonta tarjoaa ennakoivaa diagnostiikkaa ja varmistaa, että mahdolliset ongelmat tunnistetaan ennen kuin ne vaikuttavat toimintaan. Kokemukseni mukaan laajat liitännäisintegraatiot parantavat entisestään sen kykyä hallita erilaisia IT-ympäristöjä, mikä tekee siitä vahvan vaihtoehdon organisaatioille, jotka pyrkivät ylläpitämään turvallisuutta ja tehokkuutta.
Site24x7:n tärkeimmät ominaisuudet
Pilvivalvontaominaisuuksien lisäksi pidin seuraavia ominaisuuksia erityisen hyödyllisinä:
- Oikeiden käyttäjien valvonta: Tämä ominaisuus auttaa ymmärtämään todellista käyttäjäkokemusta seuraamalla, miten oikeat käyttäjät ovat vuorovaikutuksessa sovellustesi kanssa.
- Verkkotapahtumien synteettinen valvonta: Sen avulla voit simuloida käyttäjätapahtumia varmistaaksesi, että sovelluksesi toimii hyvin erilaisissa olosuhteissa.
- Verkon valvonta: Tämä tarjoaa tietoa verkkosi tilasta ja auttaa tunnistamaan ja ratkaisemaan yhteysongelmia.
- Lokien hallinta: Sen avulla voit kerätä, analysoida ja hallita eri lähteistä peräisin olevia lokeja, mikä auttaa vianmäärityksessä ja turvallisuuden valvonnassa.
Site24x7:n integraatiot
Site24x7 tarjoaa useita natiivi-integraatioita valvontaominaisuuksiensa tehostamiseksi. Integraatioihin kuuluvat Slack, Microsoft Teams, Zoho Cliq, Discord, Telegram, Jira, ServiceDesk Plus MSP Cloud, Amazon EventBridge ja Zapier.
Pros and Cons
Pros:
- Laaja DevSecOps-valvonnan kattavuus
- Oikeiden ja synteettisten käyttäjien valvonta
- Tekoälypohjainen poikkeamien tunnistus
Cons:
- Rajoitetut perusteelliset turvallisuustestit
- Hälytysten mukauttaminen voi tuntua rajoittavalta
Learn more about Site24x7: Paras koko sovelluspinoa koskevaan valvontaan
- 14 päivän ilmainen kokeilujakso + ilmainen palvelupaketti saatavilla
- $15/user/month (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.5/5
Kuva Datadog-työkalua varten tehdystä mukautettavasta hallintapaneelista. Datadog on tehokas työkalu, joka on suunniteltu tarjoamaan kattavaa koko sovelluspinoa koskevaa valvontaa. Koko sovelluspinoa koskevan syvällisen näkemyksensä ansiosta se ansaitsee vakuuttavasti paikkansa parhaana kattavana sovellusten valvontatyökaluna.
Miksi valitsin Datadogin: Valitsin Datadogin sen vertaansa vailla olevan kyvyn vuoksi tarkastella sovellustesi jokaista kerrosta syvällisesti. Sen valvontaominaisuuksien laajuus erottuu edukseen, ja se sopii ainutlaatuisesti tiimeille, jotka haluavat ymmärtää koko sovelluspinoaan perusteellisesti. Siksi se on paras työkalu koko sovelluspinoa koskevaan valvontaan.
Keskeiset ominaisuudet ja integraatiot:
Datadog tarjoaa reaaliaikaisia suorituskyvyn hallintapaneeleja, laajat automaatio-ominaisuudet ja edistyneet hälytysominaisuudet. Näiden ominaisuuksien avulla voit ennakoida mahdollisia ongelmia.
Integraatioiden osalta Datadog tukee monia alustoja, kuten AWS:ää, Google Cloudia ja Azurea sekä monia muita, mikä varmistaa yhteensopivuuden nykyisen infrastruktuurisi kanssa.
Pros and Cons
Pros:
- Kattava koko sovelluspinoa koskeva valvonta
- Laajat automaatio-ominaisuudet
- Laaja valikoima integraatioita
Cons:
- Voi olla aloittelijoille monimutkainen
- Korkeammat kustannukset joihinkin vaihtoehtoihin verrattuna
- Tietojen valtava määrä voi tuntua ylivoimaiselta
 Paras suorituskyvyn suunnitteluun ja analysointiin
- Ilmainen paketti saatavilla
- $99/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.3/5
Kuvakaappaus New Relicin APM-koontinäytöstä. New Relic on työkalu, joka tarjoaa havainnointia ja reaaliaikaista analytiikkaa, joiden avulla kehittäjät ja käyttötiimit voivat ymmärtää sovellustensa suorituskykyä, selvittää ongelmia ja parantaa sitä. Sen vahva keskittyminen suorituskyvyn analysointiin ja suunnitteluun auttaa tiimejä erinomaisesti kehittämään ja ylläpitämään laadukkaita ja tehokkaita sovelluksia.
Miksi valitsin New Relicin: Valitsin New Relicin sen suorituskyvyn analysointiin suunnatun kattavan ominaisuusvalikoiman vuoksi, johon kuuluu yksityiskohtainen analytiikka ja joustavat tietojen visualisoinnit. Tämä työkalu tarjoaa kehittäjille reaaliaikaisia näkymiä, joiden avulla he voivat ratkaista suorituskykyongelmia nopeasti, mikä tekee siitä parhaan vaihtoehdon suorituskyvyn suunnitteluun ja analysointiin.
Keskeiset ominaisuudet ja integraatiot:
New Relic tarjoaa kattavan reaaliaikaisen analytiikan, hajautetun jäljityksen ja virheiden seurannan, jotka ovat ratkaisevan tärkeitä sovelluksen suorituskyvyn yksityiskohtaiseen ymmärtämiseen.
Se myös integroituu useisiin muihin työkaluihin, kuten AWS:ään, Azureen ja GCP:hen, mikä laajentaa sen toiminnallisuutta useille alustoille.
Pros and Cons
Pros:
- Tehokas suorituskykyanalytiikka
- Reaaliaikaiset näkymät nopeampaan vianmääritykseen
- Laaja valikoima integraatioita
Cons:
- Korkeampi hintataso
- Jyrkkä oppimiskäyrä joillekin käyttäjille
- Mukauttaminen voi olla monimutkaista
Learn more about New Relic: 7Paras tekoälyohjattuun päästä päähän -testaukseen
Mabl
- 14 päivän ilmainen kokeilu
- $59/user/month (billed annually)
Visit WebsiteCustomer Rating:4.2/5
Kuvakaappaus Mabl-työkalun testiautomaation elementeistä. mabl on älykäs päästä päähän -testauksen automaatioalusta, joka tarjoaa tekoälyohjattuja testausominaisuuksia. Koska ratkaisu on varustettu koneoppimisalgoritmeilla, se on erittäin tehokas monimutkaisten testausskenaarioiden hallinnassa ja suorittamisessa, mikä perustelee sen aseman parhaana tekoälyohjattuun päästä päähän -testaukseen.
Miksi valitsin mabl:n: Arvioinnissani mabl erottui edukseen innovatiivisella tekoälyn soveltamisellaan testaukseen. Valitsin mablin, koska sen avulla tiimit voivat luoda, suorittaa ja ylläpitää luotettavia testejä nopeasti. Sen ainutlaatuisuus perustuu koneoppimisen käyttöön testien mukauttamisessa sovelluksesi kehittyessä – tämä ominaisuus todella oikeuttaa sen paikan parhaana tekoälyohjattuun päästä päähän -testaukseen.
Erottuvat ominaisuudet & integraatiot:
mablin tekoälyyn perustuvat oppimisominaisuudet todella erottavat sen muista – se korjaa testejä automaattisesti, eli testit kehittyvät sovelluksesi mukana ja säästävät huomattavasti aikaa testausvaiheessa. Lisäksi sen helposti luettava testituloste auttaa käyttäjiä tunnistamaan ongelmat nopeasti.
Integraatioiden osalta mabl toimii hyvin muiden kanssa ja tarjoaa integraatiot suosittuihin CI/CD- ja IDE-työkaluihin, kuten Jenkinsiin, Bamboo’hon, CircleCI:hin ja muihin.
Pros and Cons
Pros:
- Älykkäät automaattisesti korjautuvat testit
- Laajat integraatiomahdollisuudet
- Selkeä ja hyödyllinen testituloste
Cons:
- Saattaa olla pienille tiimeille kallis
- Tekoälyominaisuuksien täysimääräinen hyödyntäminen edellyttää perehtymistä
- Rajoitetut suorituskykytestauksen ominaisuudet
Learn more about Mabl:

Tässä on kuvakaappaus Headlessformsin sisällä olevasta lomakkeiden rakennustyökalusta. Headlessforms on erikoistunut työkalu, joka auttaa kehittäjiä määrittämään lomakepäätepisteet nopeasti. Tämä kyky nopeuttaa lomakkeiden luomista tekee siitä optimaalisen valinnan tehtäviin, joissa tarvitaan nopeaa lomakeintegraatiota, ja vahvistaa sen asemaa parhaana työkaluna lomakepäätepisteiden luomiseen minuuteissa.
Miksi valitsin Headlessformsin: Kun on kyse lomakkeiden määrittämisestä, nopeus ja luotettavuus ovat tärkeitä, joten valitsin Headlessformsin. Sen painotus nopeaan lomakepäätepisteiden luomiseen erottaa sen edukseen. Tämä työkalu hoitaa yhden tietyn tehtävän hyvin, minkä vuoksi se sopii parhaiten kaikille, joiden on luotava lomakepäätepisteitä ennätysajassa.
Erottuvat ominaisuudet & integraatiot:
Headlessforms tarjoaa sujuvan lomakkeiden luomisprosessin, joka ohittaa palvelimen määrityksen ja säästää huomattavasti aikaa. Se tarjoaa myös tehokkaat roskapostin suodatustoiminnot, jotka ovat olennainen avoimen lähdekoodin osa mitä tahansa lomaketyökalua.
Integraatioissa Headlessforms loistaa tarjoamalla webhookeja, jotka voidaan helposti yhdistää mihin tahansa olemassa olevaan järjestelmääsi.
Pros and Cons
Pros:
- Nopea lomakepäätepisteiden luominen
- Tehokas roskapostin suodatus
- Monipuoliset webhookit integraatioita varten
Cons:
- Rajoittuu lomakkeisiin liittyviin tehtäviin
- Saattaa olla liiallinen ratkaisu satunnaisille lomakkeiden luojille
- Edistyneiden mukautusvaihtoehtojen puute
Learn more about Headlessforms: Paras reaaliaikaiseen valvontaan ja analytiikkaan
- $10/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.5/5
Kuva Edge Delta -työkalun lokihakuvälilehdestä. Edge Delta on edistyksellinen DevSecOps-työkalu, joka tarjoaa koneoppimisen avulla reaaliaikaista valvontaa ja analytiikkaa. Saat välittömiä tietoja järjestelmäsi suorituskyvystä ja tietoturvasta.
Miksi valitsin Edge Deltan: Edge Delta tarjoaa tehokkaan valvonta- ja analytiikkaratkaisun, joka erottuu edukseen. Se hyödyntää reaaliaikaista dataa ja tarjoaa tietoa DevOps-prosesseistasi. Valitsin sen tälle listalle, koska se pystyy käsittelemään valtavia datamääriä erittäin pienellä viiveellä, mikä mahdollistaa välittömän reagoinnin mahdollisiin ongelmiin. Se on paras vaihtoehto reaaliaikaiseen valvontaan ja analytiikkaan, sillä sen suorituskykyyn keskittyvä rakenne varmistaa oikea-aikaiset ja tarkat tiedot.
Keskeiset ominaisuudet ja integraatiot:
Edge Delta pystyy käsittelemään ja analysoimaan dataa sen lähteessä. Tämä ainutlaatuinen ominaisuus voi vähentää merkittävästi datan siirtämiseen ja tallentamiseen kuluvaa aikaa ja kustannuksia. Sen autonominen valvontaominaisuus mahdollistaa myös ongelmien nopean ja luotettavan paikantamisen.
Integraatioiden osalta se tukee vahvasti merkittäviä data-alustoja, kuten AWS:ää, Azurea ja GCP:tä, sekä monia muita, joten se on erittäin yhteensopiva ratkaisu erilaisiin teknologiaekosysteemeihin.
Pros and Cons
Pros:
- Tehokas reaaliaikainen analytiikka
- Autonominen valvontaominaisuus
- Laaja yhteensopivuus merkittävien data-alustojen kanssa
Cons:
- Uusilta käyttäjiltä vaaditaan paljon perehtymistä
- Kustannukset voivat olla korkeammat pienemmille DevSecOps-tiimeille
- Mukautusvaihtoehdot voivat tuntua ylivoimaisilta
Learn more about Edge Delta: Paras tuotantojärjestelmien havainnoitavuuteen ja virheenkorjaukseen
- Maksuton paketti + demo saatavilla
- $25/kuukausi käyttäjää kohden
Visit WebsiteCustomer Rating:4.6/5
Kuvakaappaus Honeycomb-työkalun visualisoiduista järjestelmämittareista. Honeycomb on työkalu, joka on suunniteltu tarjoamaan tietoa tuotantojärjestelmistä mahdollistaen tehokkaan virheenkorjauksen ja järjestelmän paremman toimintavarmuuden. Korkean kardinaliteetin datan ja yhteistoiminnallisen ongelmanratkaisun alustana se soveltuu ainutlaatuisella tavalla tuotantoympäristöjen havainnoitavuuden parantamiseen.
Miksi valitsin Honeycombin: Kun etsin ihanteellista työkalua havainnoitavuuteen ja virheenkorjaukseen, Honeycomb erottui edukseen kattavien ominaisuuksiensa ja monimutkaisen, korkean kardinaliteetin datan käsittelykykynsä ansiosta. Honeycomb on paras työkalu tuotantojärjestelmien virheenkorjaukseen ja luotettavan havainnoitavuuden varmistamiseen, koska kehittäjät voivat esittää kaikki tarvittavat kysymykset ymmärtääkseen täysin ohjelmistonsa toiminnan.
Keskeiset ominaisuudet & integraatiot:
Honeycombin keskeisiin ominaisuuksiin kuuluu dynaaminen näytteistys, joka vähentää kohinaa, sekä jälkinäkymä, joka mahdollistaa pyyntöjen kulun selkeän tarkastelun.
Lisäksi Honeycombin kyselyrakennin mahdollistaa monimutkaiset kyselyt ja tukee perusteellista virheenkorjausta. Honeycomb tarjoaa tärkeitä integraatioita useiden alustojen, kuten Kubernetesin, AWS:n ja GCP:n, sekä Terraformin kaltaisten työkalujen kanssa, mikä tekee siitä joustavan ja monipuolisen.
Pros and Cons
Pros:
- Sopii erinomaisesti korkean kardinaliteetin datalle
- Kattava jälkinäkymä parantaa havainnoitavuutta
- Tukee laajaa valikoimaa integraatioita
Cons:
- Aloitushinta on korkeampi kuin joillakin kilpailijoilla
- Oppimiskäyrä on jyrkempi
- Käyttöliittymä voi tuntua aloittelijoista ylivoimaiselta
Learn more about Honeycomb:
Muut DevSecOps-työkalut
Tässä on joitakin muita DevSecOps-työkaluja, jotka eivät päässeet kärkilistalleni mutta joihin kannattaa silti tutustua:
- 11GitLabParas kattavaan CI/CD:hen yhdessä sovelluksessa
- 12VMwareParas monipilviympäristön hallintaan
- 13Wiz IaC ScanningParhaiten infrastruktuuri koodina -ratkaisujen riskien tunnistamiseen
- 14SysdigParas säilöjen ja Kubernetesin tietoturvaan
- 15FlosumParas Salesforce-kohtaiseen DevOpsiin
- 16Octopus DeployParas .NET-sovellusten automatisoituihin käyttöönottoihin
Miten arvioin DevSecOps-työkaluja
Arvioin DevSecOps-työkaluja kahdella tasolla: perustason vaatimuksilla, kuten putkeen integroidulla SAST-, SCA- ja salaisuuksien tunnistuksella, sekä erottavilla tekijöillä, joilla on merkitystä silloin, kun tietoturva ja julkaisunopeus joutuvat vastakkain.
Ydintoiminnot (Tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen asteikolla 0 (ei tarjoa toimintoa)–5 (on erinomainen tällä alueella) kunkin alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan.
- SAST- ja DAST-skannaus: Tarkistan kielituen ja väärien positiivisten havaintojen määrän – parametrisoidussa kyselyssä SQL-injektion ilmoittavat työkalut tuhlaavat kehittäjien aikaa ja heikentävät luottamusta.
- SCA ja riippuvuusanalyysi: Transitiivisten riippuvuuksien tunnistus on tässä tärkeää, sillä toimitusketjun kolme tasoa syvemmälle hautautunut haavoittuva paketti jää helposti huomaamatta ilman sitä.
- CI/CD-putkien integrointi: Etsin natiiviliitännäisiä Jenkinsille, GitHub Actionsille, GitLab CI:lle ja Azure DevOpsille sekä mahdollisuutta määrittää koontiversion epäonnistumisen raja-arvot vakavuustasojen perusteella.
- Säilöjen ja IaC:n skannaus: Arvioin, kattaako työkalu Docker-tiedostot, Kubernetes-luettelot ja Terraform-mallit sekä virheellisten määritysten tarkistukset, jotka ulottuvat pelkkiä CVE-hakuja pidemmälle.
- Salaisuuksien tunnistus: Hyvät työkalut havaitsevat kovakoodatut API-avaimet ja tunnistetiedot sekä nykyisistä toimituksista että repositorion historiasta, mieluiten ennen koodin lähettämistä esitoimituskoukkujen avulla.
- Käytäntöjen ja vaatimustenmukaisuuden automatisointi: Etsin käytäntö koodina -tukea ja vastaavuuksia viitekehyksiin, kuten SOC 2:een, PCI-DSS:ään ja HIPAA:an, jotta auditointiin valmistautuminen ei muutu joka vuosineljännes manuaaliseksi kiireeksi.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (Miten toimittajat erottuvat toisistaan)
Näin vertaan eri toimittajia toisiinsa:
Erottuvat ominaisuudet
Tekoälyavusteinen korjaus on merkittävä erottava tekijä – etsin työkaluja, jotka tuottavat korjausehdotuksia tai automaattisia PR:iä hyödynnettävyyden, eivät pelkästään vakavuuspisteiden, perusteella. Yhtenäinen ASPM-koontinäyttö on myös tärkeä, kun tiimisi käyttää erillisiä SAST-, SCA- ja säilöskannauksia; havaintojen yhdistäminen yhteen riskin mukaan priorisoituun näkymään lyhentää selvitysaikaa huomattavasti. Kehittäjälähtöiset työnkulut täydentävät kokonaisuutta. Työkalut, jotka tuovat havainnot suoraan IDE-liitännäisiin tai vetopyyntökommentteihin, otetaan käyttöön nopeammin kuin työkalut, jotka edellyttävät insinöörien kirjautumista erilliseen portaaliin.
Ominaisuuksia laajemmin
Integraatioekosysteemin laajuus on yksi ensimmäisistä asioista, joita arvioin. DevSecOps-työkalun on liityttävä SCM:ään, tikettijärjestelmään ja SIEM:iin ilman räätälöityä yhdistämiskoodia. Käyttöönoton joustavuus on yhtä tärkeää – säännellyillä toimialoilla toimivat tiimit tarvitsevat usein itse ylläpidettäviä tai eristetyn verkon vaihtoehtoja, kun taas nopeasti kasvavat startup-yritykset haluavat SaaS-palvelun, jonka ne voivat yhdistää muutamassa minuutissa. Tarkistan myös hinnoittelumallin läpinäkyvyyden, sillä kehittäjäkohtainen ja repositoriokohtainen lisensointi voivat merkitä huomattavan erilaisia kustannuksia riippuen siitä, työskenteleekö organisaatiossasi 50 vai 500 kehittäjää muutaman monorepon parissa.
DevSecOps-työkalujen valinta
Ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta pysyt keskittyneenä edetessäsi oman ohjelmistonvalintaprosessisi parissa, tässä on tarkistuslista tekijöistä, jotka kannattaa pitää mielessä:
| Tekijä | Mitä tulee ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä tulee ottaa huomioonPystyykö työkalu kasvamaan tiimisi mukana? Harkitse, kuinka hyvin se pystyy käsittelemään kasvavia datamääriä ja käyttäjämääriä ilman suorituskyvyn heikkenemistä. |
| TekijäIntegraatiot | Mitä tulee ottaa huomioonIntegroituuko työkalu nykyisiin järjestelmiisi, kuten CI/CD-putkiin? Tarkista, että siinä on natiivit integraatiot esimerkiksi Dockerin tai Docker-vaihtoehtojen kaltaisiin ohjelmistoihin, jotta mukautetulta kehitystyöltä vältytään. |
| TekijäMukautettavuus | Mitä tulee ottaa huomioonVoitko mukauttaa työkalun vastaamaan tiettyjä työnkulkujasi? Etsi vaihtoehtoja, joiden avulla voit säätää ominaisuuksia ja asetuksia prosessiesi mukaisiksi. |
| TekijäHelppokäyttöisyys | Mitä tulee ottaa huomioonKuinka intuitiivinen työkalu on uusille käyttäjille? Vältä jyrkkää oppimiskäyrää valitsemalla työkaluja, joissa on käyttäjäystävällinen käyttöliittymä ja selkeä dokumentaatio. |
| TekijäKäyttöönotto ja perehdytys | Mitä tulee ottaa huomioonKuinka kauan käyttöönottoon ja toiminnan aloittamiseen kuluu? Harkitse käyttöönottoon tarvittavaa aikaa ja resursseja sekä sitä, kuinka nopeasti tiimisi voi alkaa hyötyä työkalusta. |
| TekijäKustannukset | Mitä tulee ottaa huomioonLiittyykö tilausmaksun lisäksi piilokustannuksia? Arvioi kokonaiskustannukset, mukaan lukien tuki, koulutus ja mahdolliset ylitysmaksut. |
| TekijäTurvallisuustoimet | Mitä tulee ottaa huomioonSisältääkö työkalu sisäänrakennettuja suojaustoimia tietojesi turvaamiseksi? Varmista, että työkalu noudattaa alan standardeja ja tarjoaa esimerkiksi salauksen ja auditoinnit. |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä tulee ottaa huomioonTukeeko työkalu esimerkiksi GDPR:n tai HIPAA:n kaltaisten säädösten noudattamista? Varmista, että se täyttää tarvittavat standardit, etenkin jos käsittelet arkaluonteisia tietoja. |
Mitä DevSecOps-työkalut ovat?
DevSecOps-työkalut ovat ohjelmistoratkaisuja, jotka yhdistävät tietoturvakäytännöt DevOps-prosessiin. Näitä työkaluja käyttävät yleensä kehittäjät, tietoturvatiimit ja IT-toimintojen ammattilaiset yhteistyön tehostamiseen ja tietoturvan varmistamiseen koko ohjelmistokehityksen elinkaaren ajan. Automaattiset tietoturvatestit, jatkuva valvonta ja vaatimustenmukaisuuden raportointiominaisuudet auttavat tiimejä havaitsemaan haavoittuvuudet varhaisessa vaiheessa ja ylläpitämään suojattuja ympäristöjä. Kaiken kaikkiaan nämä työkalut tarjoavat tehokkaan tavan hallita tietoturvariskejä samalla, kun kehitystä nopeutetaan.
Ominaisuudet
Kun valitset DevSecOps-työkaluja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Automaattiset tietoturvatestit: DevOps-testaustyökalut integroivat tietoturvatarkistukset kehitysprosessiin, jotta haavoittuvuudet havaitaan varhaisessa vaiheessa ja aikaa sekä vaivaa säästyy.
- Jatkuva valvonta: Tarjoaa reaaliaikaisen näkymän järjestelmän tilaan ja auttaa tiimejä tunnistamaan ja ratkaisemaan mahdolliset ongelmat nopeasti.
- Vaatimustenmukaisuuden raportointi: Tarjoaa työkaluja raporttien luomiseen, jotta alan säädöksiä ja standardeja noudatetaan.
- Monipilvihallinta: Mahdollistaa resurssien saumattoman hallinnan eri pilvialustoilla ja lisää joustavuutta.
- Versionhallinta: Mahdollistaa lähdekoodin muutosten seurannan ja hallinnan sekä varmistaa tiimin jäsenten välisen johdonmukaisuuden ja yhteistyön.
- Poikkeamien tunnistus: Tunnistaa datasta epätavallisia malleja, jotka voivat viitata tietoturvauhkiin, ja auttaa estämään tietomurtoja.
- Mukautettavat koontinäytöt: Tarjoaa käyttäjäystävällisen käyttöliittymän datan visualisointiin ja keskeisten suorituskykymittareiden seurantaan.
- Integraatio-ominaisuudet: Yhdistyy helposti muihin työkaluihin ja alustoihin, mikä vähentää manuaalisten tiedonsiirtojen tarvetta.
- Uhkatiedustelu: Tarjoaa tietoa uusista uhkista ja auttaa tiimejä varautumaan mahdollisiin haavoittuvuuksiin.
- Automaattinen korjaus: Ehdottaa tai toteuttaa korjauksia havaittuihin ongelmiin ja vähentää tietoturvatiimisi kuormitusta.
Hyödyt
DevSecOps-työkalujen käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Yhdistettynä edistyneisiin DevOpsin AI-työkaluihin nämä hyödyt voivat kasvaa merkittävästi. Tässä muutamia hyötyjä, joita voit odottaa:
- Parantunut tietoturva: Automaattiset tietoturvatestit ja poikkeamien tunnistus auttavat havaitsemaan haavoittuvuudet varhaisessa vaiheessa ja vähentävät tietomurtojen riskiä.
- Parantunut vaatimustenmukaisuus: Vaatimustenmukaisuuden raportointiominaisuudet varmistavat, että prosessisi täyttävät alan standardit, mikä helpottaa auditointeja ja sääntelytarkistuksia.
- Nopeammat kehityssyklit: Integroimalla tietoturvan CI/CD-putkiin nämä työkalut auttavat tiimejä julkaisemaan ohjelmistoja nopeammin tietoturvasta tinkimättä.
- Lisääntynyt yhteistyö: Versionhallinta- ja integraatio-ominaisuudet edistävät tiimityötä varmistamalla, että kaikki ovat perillä koodimuutoksista.
- Tehokkaampi resurssienhallinta: Monipilvihallinta ja mukautettavat koontinäytöt tarjoavat selkeän näkymän resurssien käyttöön ja auttavat optimoimaan toimintaa.
- Ennakoiva uhkienhallinta: Uhkatiedustelu pitää tiimisi ajan tasalla uusista riskeistä ja mahdollistaa toiminnan ennen ongelmien syntymistä.
Kustannukset ja hinnoittelu
DevSecOps-työkalujen valinta edellyttää saatavilla olevien erilaisten hinnoittelumallien ja pakettien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon DevSecOps-työkaluratkaisujen yleisistä paketeista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
DevSecOps-työkalujen pakettien vertailutaulukko
| Paketin tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Paketin tyyppiIlmainen paketti | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason tietoturvatestaus, rajalliset integraatiot ja yhteisön tuki. |
| Paketin tyyppiHenkilökohtainen paketti | Keskimääräinen hinta$5-$25/käyttäjä/kuukausi | Yleiset ominaisuudetTehostettu tietoturvatestaus, versionhallinta ja perusanalytiikka. |
| Paketin tyyppiYrityspaketti | Keskimääräinen hinta$30-$75/käyttäjä/kuukausi | Yleiset ominaisuudetEdistynyt valvonta, vaatimustenmukaisuusraportointi ja monipilvihallinta. |
| Paketin tyyppiYritystason paketti | Keskimääräinen hinta$100-$200/käyttäjä/kuukausi | Yleiset ominaisuudetMukautettavat koontinäytöt, oma tuki ja kattavat integraatio-ominaisuudet. |
DevSecOps-työkalujen usein kysytyt kysymykset
Tässä on vastauksia DevSecOps-työkaluja koskeviin yleisiin kysymyksiin:
Mikä on DevSecOps-työkalujen ensisijainen tarkoitus?
DevSecOps-työkalujen ensisijainen tarkoitus on integroida tietoturvakäytännöt DevOps-prosessiin. Näiden työkalujen avulla tiimisi voi tunnistaa haavoittuvuudet varhaisessa vaiheessa kehityksen elinkaarta ja varmistaa, että tietoturva on jatkuva painopiste eikä jälkikäteen huomioitava asia. Näiden työkalujen avulla voit automatisoida tietoturvatarkistuksia, helpottaa tiimien välistä yhteistyötä ja ylläpitää alan standardien mukaista vaatimustenmukaisuutta.
Soveltuvatko DevSecOps-työkalut pienille tiimeille?
Kyllä, DevSecOps-työkalut voivat soveltua pienille tiimeille. Monet työkalut tarjoavat skaalautuvia ratkaisuja, jotka sopivat erikokoisille tiimeille ja tarjoavat olennaiset tietoturvaominaisuudet kuormittamatta pienempiä tiimejä liikaa. Etsi työkaluja, jotka tarjoavat joustavia hinnoittelupaketteja ja helppokäyttöisiä käyttöliittymiä, jotta tiimisi voi ottaa tietoturvakäytännöt käyttöön ilman laajoja resursseja tai asiantuntemusta.
Miten DevSecOps-työkalut tehostavat tiimien yhteistyötä?
DevSecOps-työkalut tehostavat tiimien yhteistyötä integroimalla tietoturvan kehitystyönkulkuun. Ne tarjoavat yhteisen alustan, jolla kehittäjät, ylläpitotiimit ja tietoturvatiimit voivat työskennellä yhdessä ja käsitellä tietoturvaongelmia niiden ilmetessä. Ominaisuudet, kuten reaaliaikaiset ilmoitukset ja jaetut koontinäytöt, pitävät kaikki ajan tasalla ja edistävät avoimuuden ja yhteistyön kulttuuria.
Voidaanko DevSecOps-työkalut integroida olemassa oleviin järjestelmiin?
Kyllä, useimmat DevSecOps-työkalut voidaan integroida olemassa oleviin järjestelmiin. Ne ovat yleensä yhteensopivia suosittujen alustojen, kuten AWS:n, Azuren, Dockerin ja Kubernetesin, kanssa. Tarkista työkalua valitessasi sen integraatio-ominaisuudet varmistaaksesi, että se sopii saumattomasti nykyiseen teknologiakokonaisuuteesi, helpottaa siirtymää ja tehostaa työnkulkua.