Tunkeutumistestausta käsittelevät kirjat ovat ensisijaisia lähteitä tosielämän tietoturvataitojen kehittämiseen. Ne kattavat kaiken käytännön hyväksikäyttökoodin kehittämisestä tehokkaiden työkalujen, kuten Metasploitin, hallintaan.
Olitpa vasta aloittamassa tietoturvan parissa tai hiomassa osaamistasi, löydät täältä kirjoja, jotka pilkkovat vaikeat aiheet, kuten asiakaspuolen hyökkäykset, todentamisen ja verkkopalvelinten haavoittuvuudet helposti lähestyttäviksi ja käytännöllisiksi vaiheiksi. Olen lukenut nämä kirjat itse ja valinnut niistä parhaat vaihtoehdot, jotta voit keskittyä suoraan oppimiseen, joka todella jää mieleen.
17 parasta tunkeutumistestausta käsittelevää kirjaa
Olen valinnut käsin 17 parasta tunkeutumistestausta käsittelevää kirjaa, jotka vastaavat suoraan haasteisiisi.
- Verkkosovellushakkerin käsikirja: tietoturva-aukkojen löytäminen ja hyödyntäminen – Dafydd Stuttard ja Marcus Pinto
- Metasploit: tunkeutumistestaajan opas – David Kennedy, Jim O'Gorman, Devon Kearns ja Mati Aharoni
- Musta hattu -Python: Python-ohjelmointi hakkereille ja tunkeutumistestaajille – Justin Seitz ja Tim Arnold
- Tunkeutumistestaus: käytännönläheinen johdatus hakkerointiin – Georgia Weidman
- Hakkerointi: hyväksikäytön taito – Jon Erickson
- RTFM: Punaisen tiimin kenttäopas v2 – Ben Clark ja Nick Downer
- Shell-koodaajan käsikirja: tietoturva-aukkojen löytäminen ja hyödyntäminen – Chris Anley, John Heasman, Felix Lindner ja Gerardo Richarte
- Hakkeroinnin ja tunkeutumistestauksen perusteet: eettinen hakkerointi ja tunkeutumistestaus helposti – Patrick Engebretson
- Edistynyt tunkeutumistestaus: maailman turvallisimpien verkkojen hakkerointi – Wil Allsopp
- Hakkerin pelikirja 3: käytännön opas tunkeutumistestaukseen – Peter Kim
- Mobiilisovellushakkerin käsikirja – Dominic Chell, Tyrone Erasmus, Shaun Colley ja Ollie Whitehouse
- Harmaan hatun hakkerointi: eettisen hakkerin käsikirja – Allen Harper, Ryan Linn, Stephen Sims, Michael Baucom, Huascar Tejeda, Daniel Fernandez ja Moses Frost
- Nmap-verkkoskannaus: virallinen Nmap-projektin opas verkkojen löytämiseen ja tietoturvaskannaukseen – Gordon Fyodor Lyon
- Kali Linux 2018: tietoturvan varmistaminen tunkeutumistestauksella: vapauta Kali Linuxin koko potentiaali – Shiva V. N Parasram, Alex Samm, Damian Boodoo, Gerard Johansen, Lee Allen, Tedi Heriyanto ja Shakeel Ali
- Linuxin perusteet hakkereille: verkkojen, komentosarjojen ja Kalin tietoturvan käytön aloittaminen – OccupyTheWeb
- Tunkeutumistestaajan suunnitelma: uran aloittaminen eettisenä hakkerina – Phillip L. Wylie ja Kim Crawley
- Käytännön IoT-hakkerointi: lopullinen opas esineiden internetin hyökkäyksiin – Fotios Chantzis, Ioannis Stais, Paulino Calderon, Evangelos Deirmentzoglou ja Beau Woods
Yhteenveto 17 parhaasta tunkeutumistestausta käsittelevästä kirjasta
Tässä on lyhyt yhteenveto jokaisesta kirjasta, siitä mitä opit ja miksi se kannattaa lukea, sekä yksi kirjasta poimimani sitaatti, josta pidän. Lisäsin mukaan kirjailijan LinkedIn-profiilin ja muita paikkoja, joissa voit ottaa häneen yhteyttä verkossa.
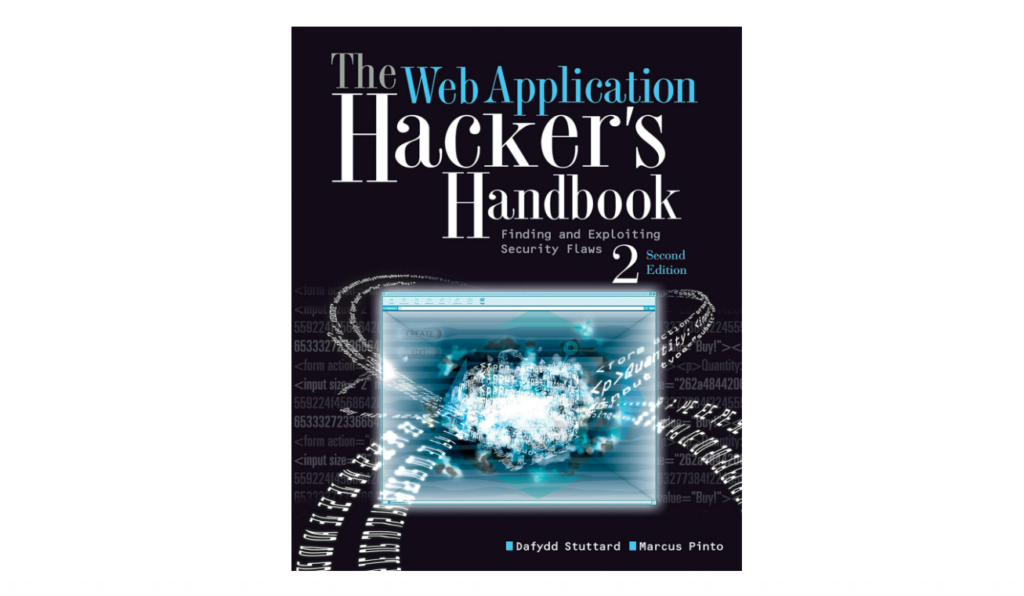
1. Verkkosovellushakkerin käsikirja: tietoturva-aukkojen löytäminen ja hyödyntäminen – Dafydd Stuttard ja Marcus Pinto
Yhteenveto:
Tämä kattava opas perehtyy syvällisesti verkkosovellusten tietoturvaan. Laajaan kokemukseensa pohjautuen Stuttard ja Pinto tarjoavat käytännönläheisiä tekniikoita ja menetelmiä verkkosovellusten haavoittuvuuksien tunnistamiseen ja hyödyntämiseen.
Mitä opit:
Opit verkkosovellusten haavoittuvuuksien löytämisen taidon, tutustut innovatiivisiin tekniikoihin tietoturvakontrollien ohittamiseksi ja saat käyttöösi välttämättömät työkalut ja taktiikat, joita parhaat penetraatiotestaajat käyttävät.
Miksi tämä kannattaa lukea:
Tämä on olennainen lukuteos kaikille, jotka haluavat ymmärtää verkkosovellusten tietoturvan yksityiskohtia. Teos sisältää runsaasti tosielämän esimerkkejä ja vakiintuneita menetelmiä.
Kirjasta poimittu lainaus:
"Verkkosovellukset ovat useimpien organisaatioiden etuovi, mikä altistaa ne hyökkäyksille, jotka voivat paljastaa henkilötietoja, toteuttaa vilpillisiä maksutapahtumia tai vaarantaa tavalliset käyttäjät."
Tietoa kirjoittajasta:
Dafydd Stuttard on tunnettu kyberturvallisuuden ammattilainen, joka on vaikuttanut merkittävästi alan kehitykseen. Voit seurata häntä Twitterissä tai tutustua hänen toimintaansa tarkemmin henkilökohtaisella verkkosivustollaan. Kanssakirjoittaja Marcus Pinto on niin ikään arvostettu kyberturvallisuuden alalla. Pysy ajan tasalla Marcuksen kuulumisista LinkedInissä.
2. Metasploit: Penetraatiotestaajan opas, kirjoittajat David Kennedy, Jim O'Gorman, Devon Kearns ja Mati Aharoni
Yhteenveto:
Metasploit erottuu johtavana avoimen lähdekoodin penetraatiotestaustyökaluna. Tämä opas tarjoaa mukaansatempaavan katsauksen sen ominaisuuksien hyödyntämiseen ja antaa lukijoille valmiudet kehittyneiden hyväksikäyttömenetelmien luomiseen, mukauttamiseen ja suorittamiseen.
Mitä opit:
Perehdyt syvällisesti Metasploitin liitännäisten rakentamiseen, laajentamiseen ja integrointiin, hallitset kehittyneiden penetraatiotestien toteuttamisen ja opit huomaamattomana pysymisen mahdollistavia väistötekniikoita.
Miksi tämä kannattaa lukea:
Tämä kirja on aarreaitta Metasploitin harrastajille. Se vie sinut tavanomaista käyttöä pidemmälle ja on siksi korvaamaton tietolähde sekä aloittelijoille että kokeneille käyttäjille.
Kirjasta poimittu lainaus:
"Jokaisen penetraatiotestin pitäisi kertoa tarina. Tämän tarinan tavoitteena on tarjota organisaatiolle tietoa sen kohtaamista tosielämän uhkista."
Tietoa kirjoittajasta:
David Kennedy on vaikuttanut merkittävästi kyberturvallisuuden alaan asiantuntemuksellaan. Voit verkostoitua Davidin kanssa LinkedInissä, lukea hänen uusimpia ajatuksiaan Twitterissä tai tutustua tarkemmin hänen saavutuksiinsa henkilökohtaisella verkkosivustollaan. Kanssakirjoittajat Jim O'Gorman, Devon Kearns ja Mati Aharoni tuovat kukin mukanaan ainutlaatuista näkemystä ja asiantuntemusta, ja voit verkostoitua heidän kanssaan heidän omilla alustoillaan.
Have an account? Log In
3. Black Hat Python: Python-ohjelmointi hakkereille ja penetraatiotestaajille, kirjoittajat Justin Seitz ja Tim Arnold
Yhteenveto:
Astut Pythonin avulla haitallisen hakkeroinnin jännittävään maailmaan. Seitz ja Arnold esittelevät Pythonin ihanteellisena työkaluna hakkerointitehtäviin, jotka ulottuvat verkon tiedustelusta haitallisten hyötykuormien luomiseen.
Mitä opit:
Opit luomaan huomaamattomia troijalaisia ja nuuskijoita Pythonilla, muokkaamaan verkkoliikennettä räätälöityjä hyväksikäyttömenetelmiä varten sekä suunnittelemaan hyötykuormia laajamittaista etähallintaa varten.
Miksi sinun kannattaa lukea se:
Tämä kirja on ainutlaatuinen yhdistelmä Python-ohjelmointia ja hakkerointia. Se tarjoaa lukijoille käytännöllisiä komentosarjoja ja syvällisen ymmärryksen hakkerin lähestymistavasta.
Lainaus kirjasta:
"Yhä monimutkaistuvassa maailmassa työkalujemme yksinkertaistaminen ei ole vain hyvä käytäntö, vaan selviytymistaito."
Kirjoittajasta:
Justin Seitz on tunnettu hahmo hakkeroinnin ja Pythonin risteyskohdassa. Ota yhteyttä Justiniin LinkedInissä ja seuraa hänen näkemyksiään Twitterissä. Kanssakirjoittaja Tim Arnold tuo kokonaisuuteen vaikuttavan joukon taitoja ja tietämystä. Tutustu tarkemmin hänen teoksiinsa Amazonissa.
4. Tunkeutumistestaus: Käytännön johdatus hakkerointiin, Georgia Weidman
Yhteenveto:
Georgia Weidmanin teos toimii perustavanlaatuisena oppaana niille, jotka perehtyvät tunkeutumistestauksen maailmaan. Kirja tarjoaa käytännön harjoituksia ja tosielämän esimerkkejä sekä esittelee onnistuneessa hakkeroinnissa olennaisia työkaluja ja tekniikoita.
Mitä opit:
Opit hallitsemaan testiympäristön ja keskeisten työkalujen käyttöönoton, ymmärtämään Android- ja iOS-laitteiden hyödyntämisen yksityiskohdat sekä tutustumaan verkkohyökkäyksiin.
Miksi sinun kannattaa lukea se:
Tämä kirja toimii kokonaisvaltaisena johdatuksena tunkeutumistestaukseen. Se tekee monimutkaisista aiheista ymmärrettäviä aloittelijoille ja on samalla arvokas kokeneille ammattilaisille.
Lainaus kirjasta:
"Hakkerointi ei ole mitään mystistä tiedettä, jonka vain harvat tuntevat. Kärsivällisyydellä, sinnikkyydellä ja tämän kirjan avulla kuka tahansa voi oppia hakkeroimaan."
Kirjoittajasta:
Georgia Weidman on kokenut tunkeutumistestaaja ja tietoturvatutkija. Ota häneen yhteyttä LinkedInissä ja seuraa päivityksiä Twitterissä.
5. Hakkerointi: Hyväksikäytön taito, Jon Erickson
Yhteenveto:
Jon Erickson tarjoaa kattavan katsauksen hakkerointiin ja vie lukijat pelkkää teoriaa pidemmälle perehtymällä hakkeroinnin käytännön puoleen oikean koodin, hyväksikäyttömenetelmien ja yksityiskohtaisten keskustelujen avulla.
Mitä opit:
Tutustut ohjelmoinnin maailmaan hakkerin näkökulmasta, perehdyt verkkoviestintään ja hyväksikäyttömenetelmiin sekä ymmärrät eri järjestelmien arkkitehtuuria ja niiden haavoittuvuuksia.
Miksi sinun kannattaa lukea se:
Tässä kirjassa ei ole kyse vain ohjelmoinnin oppimisesta, vaan hakkeroinnin ytimen ymmärtämisestä ja hakkerin tavoin ajattelemisen taidosta.
Lainaus kirjasta:
"Seurataksesi polkua katso mestaria, seuraa mestaria, kulje mestarin kanssa, näe mestarin silmin ja tule mestariksi."
Kirjoittajasta:
Jon Erickson on tietoturvan, hyväksikäytön ja matalan tason ohjelmoinnin asiantuntija. Vaikka Jon pitää verkossa matalaa profiilia, hänen työnsä "Hakkerointi" kertoo paljon hänen asiantuntemuksestaan.
6. RTFM: Punaisen tiimin kenttäopas v2, Ben Clark ja Nick Downer
Yhteenveto:
"RTFM" on punaisen tiimin ammattilaisten ensisijainen pikaopas. Se on kokoelma olennaisia komentoja, komentosarjoja ja taktiikoita, joita niin kokeneet ammattilaiset kuin aloittelijatkin pitävät korvaamattomina operaatioiden aikana.
Mitä opit:
Löydät nopeasti olennaiset komennot Windows-, Linux- ja verkkotehtäviin, opit komentosarjojen perusteet ja tutustut yleisiin työkaluihin, joita käytetään penetraatiotestauksessa ja punaisen tiimin toiminnassa.
Miksi sinun kannattaa lukea se:
Tilanteissa, joissa paine on kova ja jokainen sekunti ratkaisee, tiivis ja hyvin järjestetty käsikirja voi muuttaa kaiken.
Lainaus kirjasta:
"Tieto on tehokkaan hyökkäyksellisen tietoturvan perusta."
Kirjoittajista:
Ben Clark ja Nick Downer tunnetaan asiantuntemuksestaan punaisen tiimin toiminnassa ja penetraatiotestauksessa. Vaikka he pitävät verkossa suhteellisen matalaa profiilia, kyberturvallisuusyhteisö on ylistänyt heidän yhteenlaskettua tietämystään teoksessa "RTFM".
7. Shellkoodarin käsikirja: Tietoturva-aukkojen löytäminen ja hyödyntäminen, kirjoittajat Chris Anley, John Heasman, Felix Lindner ja Gerardo Richarte
Yhteenveto:
Tämä kirja tarjoaa syvällisen katsauksen tietoturva-aukkojen löytämiseen. Kirjoittajat käsittelevät edistyneitä hakkerointitekniikoita ja havainnollistavat, kuinka hyökkääjät hyödyntävät tietoturvan heikkouksia.
Mitä opit:
Hallitset tekniikat haavoittuvuuksien löytämiseen eri käyttöjärjestelmistä, opit kirjoittamaan shellkoodia erilaisia hyökkäyksiä varten ja ymmärrät kehittyneitä ohitusmenetelmiä nykyaikaisille tietoturvaratkaisuille.
Miksi sinun kannattaa lukea se:
Jos haluat pysyä vastustajiasi edellä ja ymmärtää tietoturva-aukkojen monimutkaisuutta, tämä kirja on välttämätöntä luettavaa. Se yhdistää teorian tosielämän esimerkkeihin.
Lainaus kirjasta:
"Koodin haavoittuvuuksien ja hyökkääjien niiden hyödyntämistapojen ymmärtäminen on avain vahvojen puolustuskeinojen rakentamiseen."
Kirjoittajista:
Chris Anley ja hänen kanssakirjoittajansa John Heasman, Felix Lindner ja Gerardo Richarte ovat kyberturvallisuusalan merkittäviä vaikuttajia. Vaikka he pitävät digitaalisen läsnäolonsa suhteellisen yksityisenä, heidän asiantuntemuksensa näkyy heidän yhteistyönä tekemässään työssä.
8. Hakkeroinnin ja penetraatiotestauksen perusteet: Eettinen hakkerointi ja penetraatiotestaus helposti, kirjoittaja Patrick Engebretson
Yhteenveto:
Engebretson tarjoaa vaiheittaisen oppaan eettisen hakkeroinnin maailmaan. Kirja esittelee penetraatiotestauksen peruskäsitteet, joten se sopii erinomaisesti aloittelijoille.
Mitä opit:
Ymmärrät penetraatiotestin eri vaiheet tiedustelusta hyväksikäyttöön, tutustut työkaluihin, kuten Metasploitiin ja Wiresharkiin, ja aloitat matkasi kohti eettistä hakkerointia.
Miksi sinun kannattaa lukea se:
Tämä kirja on suunnattu penetraatiotestauksen pariin vasta tutustuville. Se tarjoaa selkeän ja helposti seurattavan etenemissuunnitelman, joka auttaa aloittelijoita kehittymään päteviksi eettisiksi hakkereiksi.
Lainaus kirjasta:
"Tehokkain tapa suojata järjestelmä on ymmärtää hakkereiden käyttämät työkalut ja tietää, kuinka ne voidaan kiertää."
Kirjoittajasta:
Patrick Engebretson on kyberturvallisuudesta innostunut opettaja ja kirjailija. Tutustu Patrickin toimintaan alalla seuraamalla häntä esimerkiksi Twitterissä.
9. Edistynyt penetraatiotestaus: maailman turvallisimpien verkkojen hakkerointi, kirjoittaja Wil Allsopp
Yhteenveto:
Allsopp perehtyy vaativaan tunkeutumistestaukseen ja esittelee skenaarioita sekä tekniikoita, jotka haastavat jopa turvallisimmat verkot ja järjestelmät.
Mitä opit:
Kehität edistyneitä taitoja sosiaalisessa manipuloinnissa, opit väistämään nykyaikaisia havaitsemistekniikoita ja hyödyntämään tehokkaita verkkojen ja järjestelmien haavoittuvuuksia hallinnan saavuttamiseksi.
Miksi tämä kannattaa lukea:
Tämä kirja on suunnattu ammattilaisille, jotka haluavat kehittää tunkeutumistestaustaitojaan, ja se tarjoaa katsauksen huippuhakkereiden ajattelutapaan ja taktiikoihin.
Sitaatti kirjasta:
"Jotta järjestelmien tietoturvan voisi todella ymmärtää, on omaksuttava hyökkääjän ajattelutapa ja hyödynnettävä järjestelmiä ja verkkoja mahdollisimman luovilla tavoilla."
Kirjailijasta:
Wil Allsopp on arvostettu asiantuntija edistyneessä uhkiin vastaamisessa ja kyberturvallisuudessa. Tutustu hänen teoksiinsa tarkemmin hänen Amazon-valikoimansa kautta
10. Hakkerin käsikirja 3: Käytännön opas tunkeutumistestaukseen, Peter Kim
Yhteenveto:
Peter Kimin kolmas osa "Hakkerin käsikirja" -sarjassa jatkaa huipputason strategioiden tarjoamista tunkeutumistestaukseen. Kyseessä on kattava käytännön menetelmiä sisältävä opas, joka purkaa tosielämän hyökkäysten monimutkaisuuden osiin.
Mitä opit:
Edistyneen tunkeutumistestauksen tekniikoita, tehokkaita työkaluja hyökkäyksen eri vaiheisiin sekä strategioita kaikkein vahvimpienkin tietoturvapuolustusten ohittamiseen.
Miksi tämä kannattaa lukea:
Tämä käsikirja varmistaa käytännön kokemuksiin perustuvien näkemysten avulla, että lukijat pysyvät eettisen hakkeroinnin eturintamassa yhdistämällä käytännön harjoitukset teoriaan.
Sitaatti kirjasta:
"Jos et hyökkää verkkoasi vastaan, joku muu tekee sen."
Kirjailijasta:
Peter Kim tunnetaan merkittävästä panoksestaan kyberturvallisuuden alalla. Tutustu hänen teoksiinsa tarkemmin hänen Amazon-valikoimassaan.
11. Mobiilisovellusten hakkerin käsikirja, Dominic Chell, Tyrone Erasmus, Shaun Colley ja Ollie Whitehouse
Yhteenveto:
Mobiililaitteiden hallitessa arkea tämä käsikirja tarjoaa kattavan katsauksen mobiiliympäristöjen haavoittuvuuksiin. Kirjoittajat analysoivat mobiilisovellusten tietoturvattomuutta ja tarjoavat puolustukseen työkaluja ja tekniikoita.
Mitä opit:
Perusteellisia menetelmiä iOS- ja Android-sovellusten hakkerointiin, lähestymistapoja käänteistekniikkaan sekä strategioita mobiilisovellusten suojaamiseen.
Miksi tämä kannattaa lukea: Mobiililaitteiden merkityksen kasvaessa digitaalisessa elämässämme niiden tietoturvan haavoittuvuuksien ymmärtämisestä tulee olennaista. Tämä kirja tarjoaa tarvittavat tiedot.
Sitaatti kirjasta:
"Mobiiliturvallisuudessa ei ole kyse vain laitteesta, vaan koko matkan suojaamisesta."
Kirjailijoista:
Dominic Chell, Tyrone Erasmus, Shaun Colley ja Ollie Whitehouse ovat mobiiliturvallisuuden johtavia asiantuntijoita. Ota yhteyttä Dominiciin LinkedInissä, Tyroneen LinkedInissä, Shauniin LinkedInissä ja Ollieen LinkedInissä.
12. Harmaan hatun hakkerointi: Eettisen hakkerin käsikirja – Allen Harper, Ryan Linn, Stephen Sims, Michael Baucom, Huascar Tejeda, Daniel Fernandez ja Moses Frost
Yhteenveto:
Eettisen hakkeroinnin ja tosielämän hyökkäysten rajapintaan sijoittuva "Harmaan hatun hakkerointi" avaa hakkereiden käyttämiä edistyneitä tekniikoita ja työkaluja eettisestä näkökulmasta esitettynä.
Mitä opit:
Edistyneitä penetraatiotestauksen tekniikoita, haittaohjelmien analysointistrategioita sekä tietoa uusimmista haavoittuvuuksista ja niiden torjuntakeinoista.
Miksi tämä kannattaa lukea:
Tämä käsikirja on tarkoitettu niille, jotka haluavat syventyä eettisen hakkeroinnin maailmaan ja saada tietoa, jota tarvitaan kehittyneitä vastustajia vastaan puolustautumiseen.
Lainaus kirjasta:
"Paras puolustus on hyökkäyksen ymmärtäminen."
Tietoa tekijöistä:
Allen Harperin, Ryan Linnin, Stephen Simsin, Michael Baucomin, Huascar Tejedan, Daniel Fernandezin ja Moses Frostin muodostamalla tiimillä on laaja-alainen asiantuntemus eettisestä hakkeroinnista ja kyberturvallisuudesta. Heidän kirjassaan esittämänsä yhteinen tietämys tekee heistä alan auktoriteetteja.
13. Nmap-verkonkartoitus: Virallinen Nmap-projektin opas verkon kartoittamiseen ja tietoturvan skannaamiseen – Gordon Fyodor Lyon
Yhteenveto:
Lyonin opas on Nmapin, tehokkaan verkon skannaustyökalun, virallinen käsikirja. Siinä perehdytään perusteellisesti Nmapin ominaisuuksiin perusskannaustekniikoista edistyneeseen käyttöön.
Mitä opit:
Verkon kartoittamisen hienoudet, edistyneiden Nmap-komentojen laatimisen taidon sekä tietoturvaskannauksen optimointimenetelmät.
Miksi tämä kannattaa lukea:
Nmap on olennainen työkalu jokaiselle kyberturvallisuuden ammattilaiselle, ja tämä kirja tarjoaa asiantuntevan oppaan suoraan Nmapin luojalta.
Lainaus kirjasta:
"Oikeilla työkaluilla ja pienellä kärsivällisyydellä voimme löytää lähes mitä tahansa."
Tietoa tekijästä:
Gordon Fyodor Lyon, joka tunnetaan verkossa nimellä Fyodor, on Nmapin taustalla oleva voima. Ota häneen yhteyttä LinkedInissä ja Twitterissä.
14. Kali Linux 2018: Tietoturvan varmistaminen penetraatiotestauksella: Vapauta Kali Linuxin koko potentiaali – Shiva V. N Parasram, Alex Samm, Damian Boodoo, Gerard Johansen, Lee Allen, Tedi Heriyanto ja Shakeel Ali
Yhteenveto:
Tämä kattava opas perehdyttää syvällisesti Kali Linuxiin, joka on yksi tehokkaimmista penetraatiotestausalustoista. Tekijät käsittelevät sen lukuisia työkaluja ja ominaisuuksia, jotta lukijat voivat hyödyntää sen koko potentiaalin.
Mitä opit:
Verkon skannaustekniikoita, haavoittuvuuksien löytämistä, langattomien verkkojen hyödyntämistä sekä monenlaisia hyökkäyksiä Kali Linuxin työkaluilla.
Miksi tämä kannattaa lukea:
Niille, jotka haluavat hallita Kali Linuxin ja sen laajan työkalupaketin, tämä kirja on korvaamaton resurssi, joka käsittelee sekä perus- että edistyneitä ominaisuuksia.
Lainaus kirjasta:
"Penetraatiotestauksen maailmassa tieto on valtaa, ja Kali Linux on avain siihen."
Tietoja kirjoittajista:
Kirjoittajaryhmä – Shiva V. N Parasram, Alex Samm, Damian Boodoo, Gerard Johansen, Lee Allen, Tedi Heriyanto ja Shakeel Ali – kokoaa yhteen laajan asiantuntemuksen kyberturvallisuuden ja penetraatiotestauksen alalta.
15. Linuxin perusteet hakkereille: Verkkojen, komentosarjojen ja Kalin tietoturvan perusteet, kirjoittaja OccupyTheWeb
Yhteenveto:
Aloittelijoille suunnattu kirja selventää Linuxin perusteita ja tarjoaa pohjatiedot Kali Linux -jakelusta. Se yhdistää Linuxin perusteet hakkerointitekniikoihin.
Mitä opit:
Linux-käyttöjärjestelmän perusteet, verkkojen ja komentosarjojen perusteet sekä johdannon tietoturvakäsitteisiin Kalin avulla.
Miksi sinun kannattaa lukea se:
Hakkeroinnin maailmaan tutustuville tämä kirja tarjoaa helposti lähestyttävän johdannon, jossa Linuxin perusteet yhdistyvät hakkeroinnin keskeisiin käsitteisiin.
Sitaatti kirjasta:
"Ota Linux omaksesi ja anna sen vahvistaa hakkerointitaitojasi."
Tietoja kirjoittajasta:
OccupyTheWeb tunnetaan siitä, että hän tekee kyberturvallisuudesta ja hakkeroinnista helposti lähestyttäviä aloittelijoille. Vaikka yksityiskohtaisia tietoja on niukasti, hänen asiantuntemuksensa näkyy hänen panoksessaan hakkerointiyhteisölle.
More Articles
16. Penetraatiotestaajan suunnitelma: Eettisen hakkerin uran aloittaminen, kirjoittajat Phillip L. Wylie ja Kim Crawley
Yhteenveto:
Tämä suunnitelma toimii perustavanlaatuisena oppaana niille, jotka ovat astumassa eettisen hakkeroinnin maailmaan. Wylie ja Crawley tarjoavat näkemyksiä, neuvoja ja käytännön ohjeita penetraatiotestaajan uran aloittamiseen.
Mitä opit:
Penetraatiotestauksen perusteet, vaiheet eettisen hakkeroinnin uralle siirtymiseen sekä perusteellinen katsaus ammattimaisten penetraatiotestaajien työkaluihin, tekniikoihin ja ajattelutapoihin.
Miksi sinun kannattaa lukea se:
Jos olet valitsemassa uraa eettisen hakkeroinnin parissa, tämä kirja tarjoaa ohjausta, asiantuntemusta ja inspiraatiota ratkaisevan askeleen ottamiseen.
Sitaatti kirjasta:
"Kyberturvallisuuden maailmassa eettiset hakkerit ovat etulinjan taistelijoita, jotka puolustavat ja vahvistavat digitaalisia alueita."
Tietoja kirjoittajista:
Phillip L. Wylie on tunnettu penetraatiotestauksen ja kyberturvallisuuden asiantuntija. Voit ottaa häneen yhteyttä LinkedInissä ja Twitterissä. Kim Crawley on arvostettu kyberturvallisuuskirjoittaja ja tutkija. Voit seurata häntä Twitterissä ja tutustua tarkemmin hänen työhönsä.
17. Käytännön IoT-hakkerointi: Kattava opas esineiden internetiin kohdistuviin hyökkäyksiin, kirjoittajat Fotios Chantzis, Ioannis Stais, Paulino Calderon, Evangelos Deirmentzoglou ja Beau Woods
Yhteenveto:
Kun esineiden internet (IoT) ulottuu nykyelämän kaikille osa-alueille, tämä opas perehtyy IoT-laitteiden haavoittuvuuksiin ja niiden aiheuttamiin tietoturvahaasteisiin. Kirjoittajat tarkastelevat perusteellisesti tekniikoita, joilla IoT-järjestelmiä voidaan hyödyntää ja puolustaa.
Mitä opit:
Menetelmät IoT-laitteiden tietoturvan arviointiin, taktiikat yleisten IoT-haavoittuvuuksien hyödyntämiseen sekä strategiat IoT-ekosysteemien puolustamiseen ja suojaamiseen.
Miksi sinun kannattaa lukea se:
IoT-laitteiden yleistyessä niiden turvallisuusympäristön ymmärtäminen on ratkaisevan tärkeää. Tämä kirja tarjoaa perusteellisen ja käytännönläheisen lähestymistavan sekä IoT:n hakkerointiin että sen puolustamiseen.
Lainaus kirjasta:
"Esineiden internet on tulevaisuus, mutta innovaatio tuo mukanaan vastuun; vastuun suojata se."
Tietoa kirjoittajista:
Fotios Chantzis, Ioannis Stais, Paulino Calderon, Evangelos Deirmentzoglou ja Beau Woods muodostavat IoT-turvallisuuden alalla vaikuttavan tietämyksen voimanpesän. Heidän monipuoliset kokemuksensa ja näkemyksensä tekevät heistä alan johtavia asiantuntijoita.
Mitä penetraatiotestausta käsitteleviä kirjoja suosittelet?
Vaikka olen pyrkinyt tarjoamaan kattavan luettelon keskeisistä penetraatiotestausta käsittelevistä kirjoista, kyberturvallisuuden kenttä on laaja ja kehittyy jatkuvasti. Jos mielestäsi jokin penetraatiotestausta käsittelevä kirja olisi pitänyt sisällyttää tähän luetteloon, jaa suosituksesi. Näkemyksesi ovat korvaamattoman arvokkaita sen varmistamisessa, että muilla lukijoilla on käytettävissään alan parhaat resurssit.