Kun otetaan huomioon kaikki eri tavat, joilla hakkerit voivat hyökätä yrityksesi verkkoihin ja järjestelmiin, saatat pohtia, mitkä tietoturvatoimet ovat tehokkaimpia hyökkäysten estämisessä. Haavoittuvuuksien arviointien ja tunkeutumistestauksen avulla voit säästää arvokasta aikaa, joka muuten kuluisi ongelmien korjaamiseen myöhemmin.
Ensinnäkin sinun on ymmärrettävä näiden kahden ero, sillä termit liittyvät toisiinsa ja joskus maksat tunkeutumistestauspalveluista, mutta saat pintapuolisen ”tunkeutumistestausraportin”, jossa kuvataan haavoittuvuuksien skannaustyökalun löytämiä puutteita.
Monet yritykset toteuttavat tunkeutumistestausta, joka osoittautuukin haavoittuvuuksien arvioinniksi, joten ongelma on melko yleinen. Tässä artikkelissa selitän näiden kahden tietoturvatestin tärkeimmät erot: tunkeutumistesti (PT) ja haavoittuvuuksien skannaus (VS).
- Haavoittuvuuksien skannaus
- Tunkeutumistestaus
- Haavoittuvuuksien skannauksen ja tunkeutumistestauksen keskeiset erot
- Miksi haavoittuvuuksien skannauksia ja tunkeutumistestejä kannattaa tehdä?
Aiheeseen liittyvää luettavaa: 4 VAIHETTA ONNISTUNEESEEN VERKON TUNKEUTUMISTESTAUKSEEN
Haavoittuvuuksien skannaus
Haavoittuvuudet ovat kuin pieniä esteitä, jotka sinun on ylitettävä, jotta yrityksesi teknologinen infrastruktuuri, kuten palomuurit ja verkkosovellukset, pysyy suojattuna. Nämä skannaukset voivat auttaa tunnistamaan mahdollisia ongelmia verkkoliikenteessäsi ja verkkosovellustesi tietoturvassa sekä paljastamaan puutteita, joita helppoja kohteita etsivät hakkerit voisivat hyödyntää. Tyypillisessä arvioinnissa analysoidaan palomuuri, verkkosovellukset, palvelimet sekä muut yrityksen teknologiseen infrastruktuuriin yhdistetyt laitteet, jotta mahdolliset puutteet tai ongelmat voidaan havaita.
Raportti sisältää tiedot mahdollisista haavoittuvuuksista. Koska haavoittuvuuksien arviointiraportin tuloksiin ei liity yritystä hyödyntää heikkouksia, osa niistä voi olla vääriä positiivisia havaintoja.
Kattavan tietoturva-arvioinnin tulisi sisältää jokaisesta havaitusta mahdollisesta haavoittuvuudesta nimi ja vakavuusaste (korkea/keskitaso/matala). On tärkeää varmistaa, että ymmärrät, mitkä haavoittuvuudet ovat kriittisiä, ennen kuin tuhlaat aikaa vähemmän kiireellisten ongelmien korjaamiseen, sillä epäselvyys johtaa vain uusiin ongelmiin.
Hyvä tapa järjestää tietoturvahavainnot on luokitella ne vakavuuden mukaan. Vakavimmat haavoittuvuudet merkitään niiden vaarallisuuden perusteella luokkaan ”korkea”, ja niitä seuraavat keskitasoiset ongelmat, joiden merkintä on joko ”keskitaso” tai sitä alempi. Näin raporttia analysoitaessa on helpompi tietää, mitä pitää korjata ensin.
Have an account? Log In
Tunkeutumistestaus
Tunkeutumistestaajat ovat tietoturvan metsästäjiä, jotka hyödyntävät taitojaan haavoittuvuuksien löytämiseen ja tietojen suojaamiseen. Tunkeutumistestin tavoitteena on löytää haavoittuvuuksia, yrittää hyödyntää niitä ja päästä järjestelmään. Tunkeutumistesteillä varmistetaan löydettyjen haavoittuvuuksien aitous, ja niihin voi sisältyä teoreettisia havaintoja haavoittuvuuksista, joita ei voida hyödyntää, PCI DSS -standardin mukaisesti.
Tunkeutumistestaajat tekevät tämän kokeilemalla mahdollisia hyökkäyksiä järjestelmiin. Näitä hyökkäyksiä voidaan käyttää tarkoitukselliseen hakkerointiin tai yleiseen tutkimukseen. Jos he onnistuvat tunkeutumaan järjestelmään aidoksi naamioidun hyökkäyksen avulla, tulos näkyy tunkeutumistestiraportissasi muiden testitulosten, kuten löydettyjen hyödyntämistapojen ja haavoittuvuuksien, rinnalla.
Tunkeutumistestausprosessi on tärkeä osa sen arviointia, kuinka todennäköisesti kyberhyökkäystä voitaisiin hyödyntää todellisessa maailmassa. Testaaja käyttää tietojaan ja taitojaan jäljitelläkseen sitä, mitä hänen käsityksensä mukaan tapahtuisi, jos joku yrittäisi kirjautua verkkoosi vahingoittamistarkoituksessa. Näin voidaan selvittää, kuinka helppoa tai vaikeaa tämä voisi käytännössä olla erilaisilla ohjelmisto- ja laitteistoyhdistelmillä.
Haavoittuvuuksien skannauksen ja tunkeutumistestauksen keskeiset erot
Tunkeutumistestaus verrattuna haavoittuvuuksien skannaukseen – miten ne oikeastaan eroavat toisistaan?
Laajuus
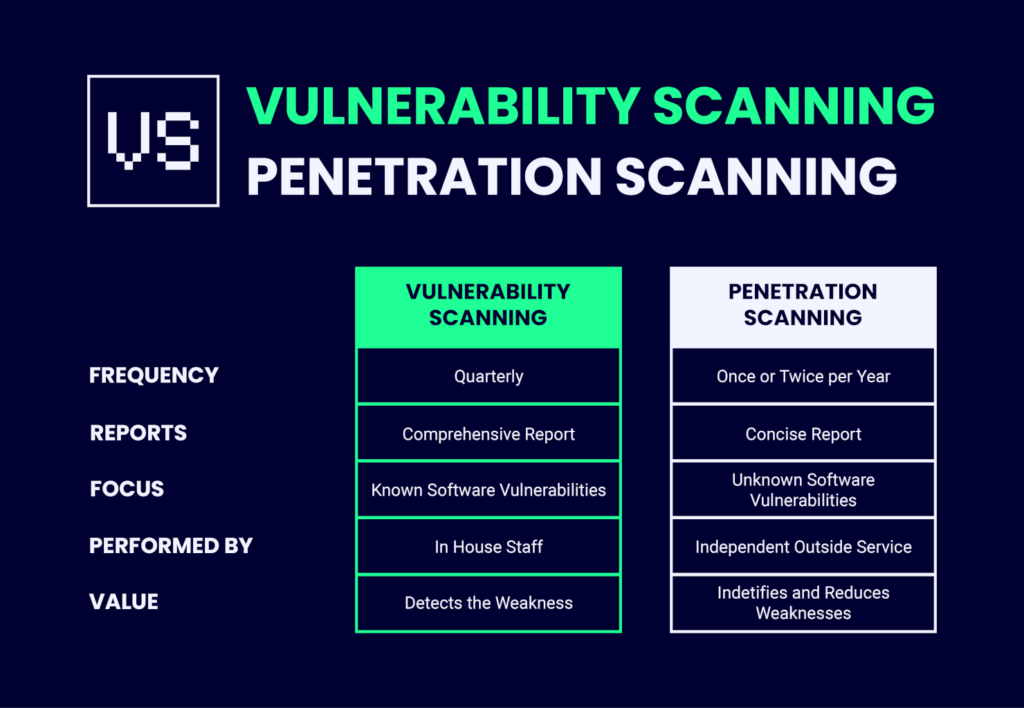
Haavoittuvuuksien kattavuus on se tekijä, joka erottaa nämä menetelmät tunkeutumistestauksesta. Tyypillisessä tunkeutumistestissä tarkastellaan vain yhtä osa-aluetta perusteellisesti haavoittuvuuksien löytämiseksi, kun taas arviointi kattaa yleensä monia alueita, kuten mahdollisten uhkien tai riskitekijöiden tunnistamisen. Nämä voivat johtaa järjestelmän toimintahäiriöön, jos niitä ei asianmukaisesti lievennetä. Arviointiin kuuluu myös verkkosi toiminnan ymmärtäminen, jotta tiedät, missä mahdolliset muutokset voidaan tehdä tavanomaisten tietoturvan parhaiden käytäntöjen mukaisesti.
Penetraatiotestaus on täydellinen valinta asiakkaille, jotka haluavat varmistaa, etteivät heidän verkkoturvallisuutensa riskit ole jääneet huomaamatta, mutta joilla ei ole aikaa tai rahaa perusteellisten testien tekemiseen. Nämä asiantuntijat lähestyvät asiaa "alhaalta ylöspäin" ja testaavat haavoittuvuuksien olemassaolon niiden syvyyden mukaisessa järjestyksessä – aloittaen pintatasolta ja edeten aina keskeisiin palvelimiin asti. Tässä lähestymistavassa syvyys on leveyttä tärkeämpää, sillä jos aukkoja on liikaa, niiden korjaaminen kestää pitkällä aikavälillä kauemmin.
Automatisoinnin taso
Automatisointi on erinomainen tapa varmistaa, että organisaatiosi tietoturva pysyy ajan tasalla. Haavoittuvuuksien arvioinnit automatisoidaan usein, mikä tarkoittaa, että ne voidaan suorittaa tehokkaammin ja kattavammin kuin silloin, jos ihmiset tekisivät ne yksi kerrallaan.
Penetraatiotestauksessa puolestaan yhdistyvät sekä automatisoidut menettelyt että ihmisen puuttumista edellyttävät toimet, jotta ongelmia voidaan tutkia tarkemmin – tällainen testaaminen ei toimisi robottien jäykkyyden varassa!
Vaikeusaste
Kolmas ero liittyy kummankin testin suorittamisen vaikeuteen ja testaajalta vaadittavaan taitotasoon. Automatisoitu testaus, jota käytetään laajasti haavoittuvuuksien tietoturva-arvioinneissa, vaatii vähän erityisosaamista, ja sen voivat suorittaa tietoturvatiimin työntekijät. Yrityksen tietoturvahenkilöstö saattaa kuitenkin löytää tiettyjä haavoittuvuuksia, joita se ei pysty korjaamaan, ja jättää ne pois raportista. Siksi kolmannen osapuolen palveluntarjoajan tekemä haavoittuvuuksien arviointi voi olla hyödyllisempi tietoturvaheikkouksien poistamisessa. Lisäksi saat tietoa kolmannen osapuolen palveluntarjoajan käyttämästä tietoturvastrategiasta.
Penetraatiotestaus puolestaan edellyttää huomattavasti laajempaa tietämystä prosessin manuaalisen luonteen vuoksi, ja se annetaan yleensä penetraatiotestauspalveluihin erikoistuneen yrityksen tehtäväksi.
More Articles
Miksi haavoittuvuuksien skannauksia ja penetraatiotestejä pitäisi tehdä?
Uusia haavoittuvuuksia löydetään ja raportoidaan päivittäin. Vaikka vaatimustenmukaisuussäädökset tai perustason tietoturvakäytännöt saattavat edellyttää vähintään kuukausittaista paikkausta, säännöllisempiä haavoittuvuustarkistuksia suositellaan. Yritykset voivat hyötyä huomattavasti tietoturvaprofiilinsa tarkasta kuvaamisesta.
Haavoittuvuuksien vakavuudesta riippuen tietyt hyökkäykset voivat alkaa levitä varsin nopeasti. Nollapäivähyökkäyksiä tapahtuu useammin kuin haluaisimme. Altistat itsesi mahdollisille vaaroille, jos et suorita haavoittuvuuksien skannauksia säännöllisesti ja ryhdy niiden perusteella korjaaviin toimiin.
Kun olet määrittänyt skannaustiheyden ja ratkaissut ongelmat niiden ilmetessä, sinulla on vahva perusta tietoturva- ja vaatimustenmukaisuusvaatimuksillesi.
Haavoittuvuuksien skannausten tulosten perusteella on hyvä ottaa penetraatiotestaus käyttöön muutaman skannauskierroksen jälkeen. Penetraatiotestien hyödyt organisaatiolle perustuvat siihen, että haavoittuvuusskannerit pystyvät rajallisesti löytämään tiettyjä haavoittuvuuksia kustakin yksittäisestä kohteesta. Haavoittuvuuksien hyödyntämisestä aiheutuva todellinen vaara saattaa selvitä kokonaan tai jäädä osittain epäselväksi, kunnes penetraatiotestissä niitä yritetään hyödyntää tietyssä asiayhteydessä.
Yksittäiseen haavoittuvuuteen keskittymisen sijaan penetraatiotestaaja voi yhdistää tai ketjuttaa useita puutteita merkittävämpien vaikutusten aikaansaamiseksi. Kun jokin haavoittuvuus ketjutetaan sopivissa tilanteissa muiden haavoittuvuuksien kanssa, asia, jota ei haavoittuvuustarkistuksessa ehkä luokitella vakavaksi, voi muodostua ovelamman hyökkäyksen kulmakiveksi.
Nykyinen uhkaympäristö on niin vakava, etteivät yritykset voi jättää huomiotta näiden kahden toisiaan täydentävän strategian yhdistämisen arvoa.
Yhteenveto
Haavoittuvuuksien arviointia ja penetraatiotestausta voi olla vaikea ymmärtää, jos niitä ei ole aiemmin tehnyt, mutta nyt tiedät niiden eron! Vaikka molemmat ovat tärkeitä, on selvää, että organisaatioiden tulisi keskittyä kattavaan kyberturvallisuustoimenpiteiden kokonaisuuteen pelkän tietoturvan sijaan.
Onko sinulla kysymyksiä jommastakummasta tässä käsitellystä testityypistä – kerro niistä alla! Jos tästä julkaisusta oli hyötyä, tilaa The QA Lead -uutiskirje, niin saat lisää määritelmiä, ohjeita ja alan vinkkejä.
Luettelo aiheeseen liittyvistä työkaluista:
- HAAVOITTUVUUKSIEN SKANNAUSOHJELMISTOT, JOITA QA-ASIANTUNTIJAT KÄYTTÄVÄT
- SUORITUSKYKYTESTAUSOHJELMISTOT QA-TIIMEILLE
- VERKKOSOVELLUSTEN PENETRAATIOTESTAUSTYÖKALUT
- PENETRAATIOTESTAUSTYÖKALUT QA-ASIANTUNTIJOILLE
Kannattaa tutustua myös: