Key Takeaways
Verkon valvonnan kriittinen rooli: Ennakoiva valvonta varmistaa verkon sujuvan toiminnan.
Verkko verenkiertoelimistönä: Verkon toimintakunnon elintärkeän roolin korostaminen.
Verkon toimintakuntoa tukevat vertauskuvalliset käytännöt: Verkon valvonnan vertaaminen henkilökohtaisiin terveyttä edistäviin tapoihin.
Olennainen verkon valvonta: Verkon valvonnan merkityksen korostaminen.
Verkon tietoturvan vahvistaminen: Valvonnan ja tietoturvan välisen ratkaisevan yhteyden korostaminen.
Verkon valvonta on jatkuva käytäntö, jossa tietokoneverkon kuntoa ja suorituskykyä seurataan verkkopalvelujen moitteettoman toiminnan varmistamiseksi. Verkon valvonnan päätavoitteena on havaita ja ratkaista ongelmat heti niiden ilmetessä, minimoida käyttökatkot ja ylläpitää verkon optimaalista suorituskykyä.
”CTO:iden tulisi ajatella verkon valvontaa koko organisaationsa verisuonina ja valtimojärjestelmänä”, sanoo Shankar Somasundaram, Asimilyn toimitusjohtaja. Asimily on IoT-laitteiden tietoturvan riskienhallinta-alusta. ”Tietotyöntekijöiden tuottavuus ja liiketoimintaprosessit riippuvat siitä, että verkot toimivat asianmukaisesti laitteiden, työntekijöiden, kumppaneiden ja asiakkaiden tarpeisiin.”
IT-verkon vertaaminen ihmisen sydän- ja verenkiertoelimistöön saattaa kuulostaa dramaattiselta. Nykyaikaisen verkon on kuitenkin yhdistettävä koko organisaatio – sen ihmiset, prosessit, sovellukset, tiedot, laitteet, infrastruktuuri ja paljon muuta. Tässä valossa vertaus ei ole dramaattinen – se osuu täysin oikeaan.
Voimme jatkaa vertausta hieman pidemmälle: aivan kuten huolehdimme sydän- ja verenkiertoelimistömme terveydestä, verkonvalvojien on seurattava ennakoivasti verkkonsa kuntoa suorituskyvystä ja tietoturvasta kustannuksiin ja muihin vaatimuksiin. Verkon suorituskyvyn valvontatyökalut auttavat IT-tiimejä tunnistamaan ennakoivasti mahdolliset pullonkaulat, käyttökatkot ja muut ongelmat ennen kuin ne vaikuttavat tulokseen.
Tässä artikkelissa tarkastelemme verkon valvonnan hyötyjä ja kehittyviä parhaita käytäntöjä, joiden avulla CTO:t voivat ehkäistä kalliita häiriöitä.
Mitä verkon valvonta on?
Verkon valvonnan tavoitteena on saavuttaa täsmälleen se, minkä juuri kuvasimme: löytää ja tarkkailla organisaation koko verkkoa suorituskyvyn maksimoimiseksi ja riskien minimoimiseksi. Verkon valvomatta jättäminen on kuin toimisi pimeässä – tietämättä mahdollisesta tunkeutumisesta, viiveongelmasta tai muista verkon suorituskykyongelmista, jotka saavat palvelun hidastumaan raskaan liikenteen aikana; luettelo jatkuu.
Verkon valvonnalla tarkoitetaan verkon ja kaiken siihen kuuluvan pitämistä halutussa tilassa vikatilan sijaan: käytettävissä (ei käyttökatkossa), suojattuna (ei tietoturvaloukkauksen kohteena), nopeana (ei viiveisenä), yhteydessä (ei pirstaloituneena), kustannustehokkaana (ei kalliina) ja niin edelleen.
Laaja valikoima verkon valvontatyökaluja voi auttaa verkonvalvojia kartoittamaan ja valvomaan resurssejaan. Verkonhallintaohjelmisto voi auttaa luomaan verkkokartan ja keräämään verkon tiedot, jotka ovat olennaisia jatkuvan suorituskyvyn valvonnan ja muiden tarpeiden kannalta.
Verkon valvonnan parhaat käytännöt vuonna 2026
Kun verkon valvonnan miksi on nyt selvillä, on aika keskustella siitä, miten se toteutetaan.
Verkon valvonta voidaan pohjimmiltaan jakaa kolmeen vaiheeseen: suunnitteluun, toteutukseen ja reagointiin. Kaikki alkaa tietoon perustuvan ja järkevän strategian kehittämisestä.
Kun tämä on tehty, on myös tärkeää tunnistaa, että verkonhallinta – kuten verkkolaitteet, käyttäjät ja IT-infrastruktuuri yleisemmin – on jatkuvasti kehittyvä ala. Tämän vuoksi pyysimme Somasundaramia kertomaan parhaista käytännöistä, jotka on hyvä pitää mielessä vuonna 2026 ja sen jälkeen. Näin hän vastasi:
Have an account? Log In
1. Varmista identiteetin valvonta
Identiteetti on uusi kehämuuri. Somasundaram arvioi, että identiteetin hallinta ja valvonta saavat uutta huomiota vuonna 2026: ”[Varmistetaan], että identiteettiä valvotaan nykyistä täsmällisemmin, ennen kuin mikään voi päästä verkkoon.” Verkkolaitteiden monipuolistuessa ja hajautuessa perinteiset lähestymistavat verkon tietoturvaan – kuten palomuurit ja päätelaitteiden suojaus – eivät enää riitä.
2. Ota käyttöön nollaluottamusarkkitehtuurit
Nollaluottamuksen periaatteet ja arkkitehtuurit eivät ole uusia, mutta Somasundaramin mukaan ne kehittyvät ja kypsyvät edelleen vuonna 2026. Esimerkiksi ”UEBA (käyttäjien ja entiteettien käyttäytymisanalytiikka) muuttuu toiminnallisesti hyödyllisemmäksi, koska sen avulla voidaan toteuttaa lyhytaikainen tunnistautuminen ja valtuutus ennen resurssien käyttöoikeuksien myöntämistä.”
3. Vahvista SaaS-tietoturvasi tilaa
SaaS-tietoturvan tilan hallinta on valmistautumassa laajamittaiseen käyttöön. ”Tällä hetkellä syntyy tuhat kukkaa”, Somasundaram sanoo ja lisää, että vuosi 2025 vaikuttaa todennäköisesti tärkeältä sen määrittämisessä, mitkä lähestymistavat ja työkalut nousevat hallitseviksi. Joka tapauksessa SaaS-palvelujen jatkuva yleistyminen yrityksissä on tuonut verkon valvontaan uuden kerroksen. ”Yritykset ymmärtävät, että niiden on käytettävä enemmän SaaS-sovelluksia ja siirrettävä osa valtuutuksista organisaationsa alemmille tasoille samalla, kun ylimmän tason hallinta säilytetään.”
4. IoT:n käyttö yleistyy edelleen ja lisää verkkoliikennettä
Yritysten IoT:n käyttö on vasta alkutekijöissään. Somasundaram ennakoi, että huippuluokan älylaitteiden ja matalan tason ”tyhmien” laitteiden määrä kasvaa voimakkaasti ja että niitä tulee verkkoihin tulevina vuosina. Riippumatta siitä, miltä tämä yhdistelmä organisaatiossasi näyttää, sillä on yksi yhteinen vaikutus verkon valvontaan: nämä laitteet lisäävät verkkoliikennettä, piste. ”Ainoa asia, jonka mikä tahansa IoT-laite antaa sinulle, olipa kyseessä huippuluokan tai matalan tason laite, on verkkoliikenne. Verkkoliikenteen valvonnasta tulee entistä arvokkaampaa kyberturvallisuuden ja toiminnan kannalta.
Tekoälyn alalla on kokonainen joukko kehityskulkuja, joita kannattaa seurata. Uskon, että ajan mittaan siirrymme vilkkaasta toiminnasta pienempään joukkoon ratkaisuja, jotka ovat hyödyllisempiä ja yleisemmin käytössä.
5. Kyllä, tekoäly tulee osaksi verkon valvontaa
Tiedämme, tiedämme – tekoälyhypetys on ehkä jo alkanut väsyttää. Kun kuitenkin otetaan huomioon verkonhallinnan ja automaation nykyinen suhde – ne kulkevat nykyään käsi kädessä, ja ammattilaiset yleensä suosittelevat automatisoimaan mahdollisimman suuren osan verkon valvonnan työkuormasta – on loogista, että tekoäly vaikuttaa lopulta verkon valvontatyökaluihin ja parhaisiin käytäntöihin. Emme ole vielä aivan siinä pisteessä, mutta kehitystä kannattaa seurata, sillä yritysten tekoälytyökalujen taustalla oleva vauhti ei vaikuta hidastuvan.


4 syytä, miksi verkon valvonta on tärkeää
Ennen kuin perehdymme joihinkin nykyisiin parhaisiin käytäntöihin ja vinkkeihin, on tärkeää ymmärtää verkon valvonnan keskeiset edut.
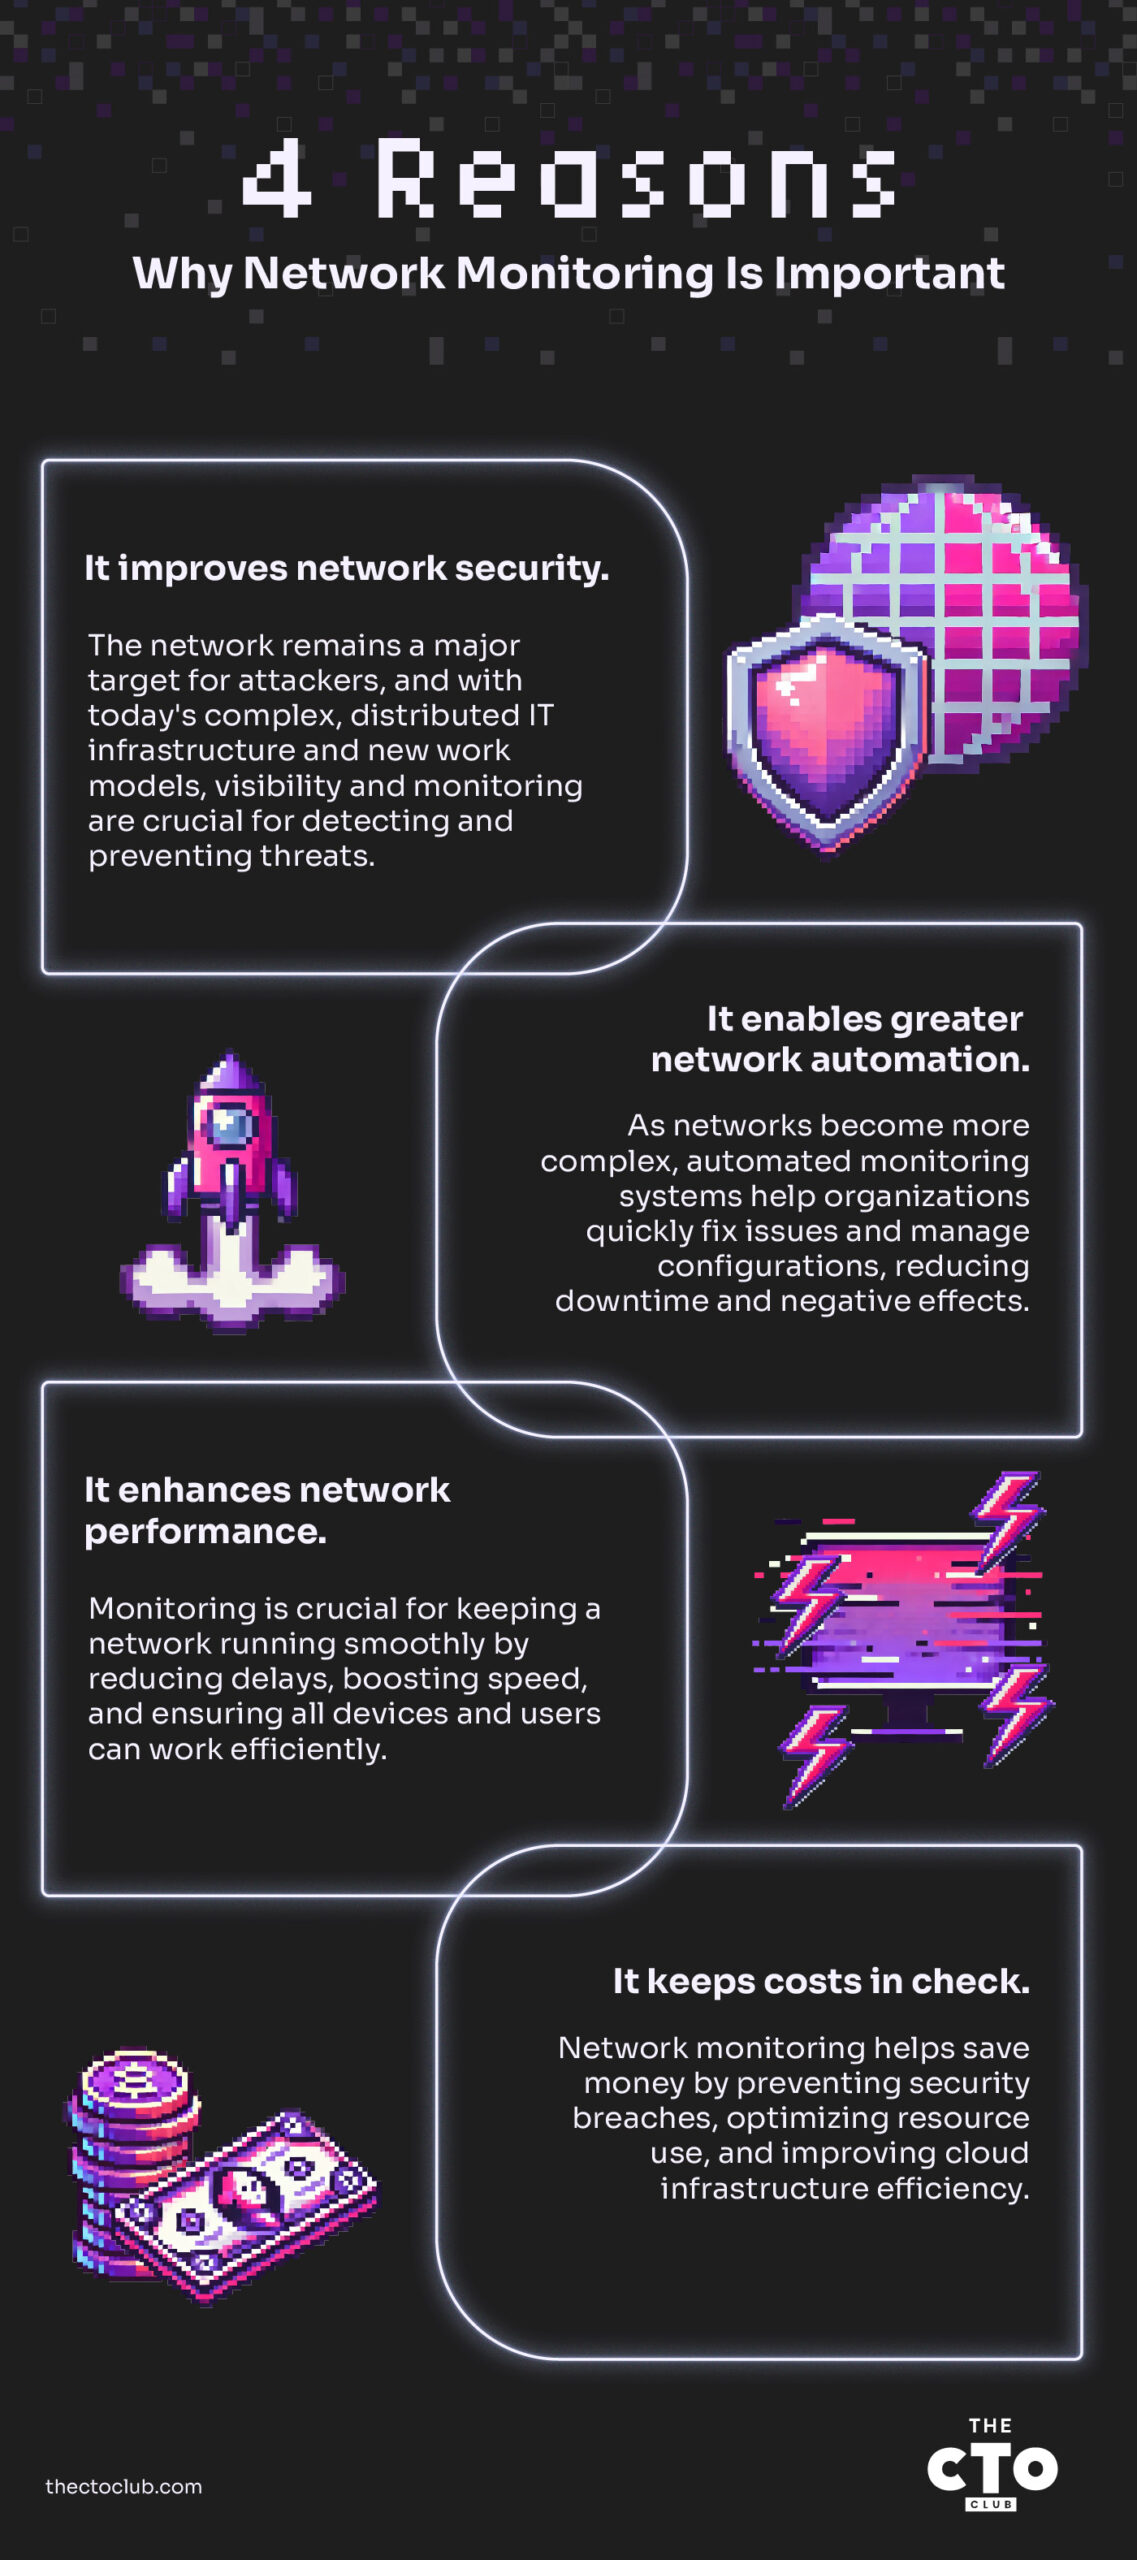
1. Se parantaa verkkoturvallisuutta. Verkko on jo pitkään ollut ensisijainen uhkapinta hyökkääjille ja muille pahantahtoisille toimijoille, jotka haluavat vaarantaa organisaation. Tämä pitää yhä paikkansa. Verkkoturvallisuudessa on muuttunut se, että verkko – ja IT-infrastruktuuri laajemmin – on monimutkaisempi ja hajautetumpi kuin koskaan.
IT:n toimintamallien suuret muutokset (esimerkiksi pilvipalvelut ja kaikkialla käytössä olevat mobiililaitteet) sekä työn tekemisen uudet lähestymistavat (esimerkiksi etä- ja hybriditoimistot) tekevät verkon näkyvyydestä ja valvonnasta entistä tärkeämpää. Kokonaisvaltaiset tiedot verkon suorituskyvystä auttavat IT-tiimejä määrittämään, miltä ”normaali toiminta” näyttää niiden verkossa – ja hälyttämään sen jälkeen, usein automaattisten vastausten ollessa jo määritettyinä, kun verkko poikkeaa tästä perustasosta.
Verkkoturvallisuuteen liittyy perustavanlaatuinen totuus: et voi suojata sitä, mitä et tunne tai näe. Verkon näkyvyys ja valvonta ovat keskeisiä haavoittuvuuksien vähentämisessä ja uhkien pitämisessä loitolla. Tehokkaat verkon valvontakäytännöt menevät perusmittareita pidemmälle. Poikkeamien tunnistamisen kaltaiset tekniikat voivat havaita epäilyttävää toimintaa, joka saattaa jäädä perinteisen sääntöpohjaisen valvonnan ulkopuolelle. Poikkeamien tunnistaminen perustuu verkon toiminnan vertailutasojen määrittämiseen ja merkittävien poikkeamien merkitsemiseen mahdollisiksi uhiksi.
Lisäksi uhkien etsintä lähestyy ennakoivasti verkon piilevien uhkien paljastamista. Analysoimalla verkon tietoja poikkeamien ja epäilyttävien mallien varalta IT-tiimit voivat tunnistaa ja neutraloida mahdolliset tietoturvaloukkaukset ennen kuin ne kasvavat merkittäviksi vaaratilanteiksi.
”Se tarkoittaa, että tiedetään, ettei tämä verkon osa ole ongelmissa”, Somasundaram sanoo. ”Tiedetään, etteivät erittäin älykkäät hyökkääjät automaation avulla löydä organisaatiostasi heikkoutta, joka ohjaisi heidän huomionsa ja resurssinsa verkkoosi.
2. Se mahdollistaa verkon laajemman automatisoinnin. Kun verkkoinfrastruktuurista on tullut monimuotoisempi, hajautetumpi ja monimutkaisempi, yksi merkittävimmistä valvonnan haasteista on se, etteivät useimmat organisaatiot pysty seuraamaan kaikkea manuaalisesti.
Nykyaikaiset verkon valvontajärjestelmät mahdollistavat huomattavasti laajemman automatisoinnin sekä hälytysten että niiden käsittelyn ja korjaamisen osalta sekä keskeisissä toiminnoissa, kuten kokoonpanonhallinnassa. Kun verkko-ongelmia ilmenee – ja niitä tulee ilmenemään – automaatio voi lyhentää vasteaikoja ja palauttaa verkon nopeammin haluttuun tilaan, mikä vähentää kielteisiä vaikutuksia.
3. Se parantaa verkon suorituskykyä. Valvonta on myös olennaisen tärkeää tehokkaan verkon suorituskyvyn varmistamiseksi. Kattavat tiedot verkon suorituskyvystä auttavat tunnistamaan mahdollisuuksia vähentää viivettä, lisätä kaistanleveyttä ja varmistaa, että kaikki verkkoon työnsä suorittamiseksi yhdistyvät – laitteista ihmisiin – voivat toimia mahdollisimman tehokkaasti.
4. Se pitää kustannukset hallinnassa. Palataan hetkeksi kohtaan 1: verkon tietoturvaloukkaukset ovat kalliita sekä taloudellisesti että maineen kannalta. Niiden minimointi on jo itsessään kustannuksia säästävä toimenpide. Verkon valvonta tarjoaa kuitenkin myös muita mahdollisia säästöjä. Sen avulla voidaan esimerkiksi tunnistaa vajaakäytössä tai ylikuormitettuna oleva IT-infrastruktuuri, kuten suorittimet ja muut resurssit, jolloin verkonvalvojat voivat vähentää hukkaa ja parantaa tuottavuutta. Suorituskykytietojen ja mittareiden kerääminen sekä niiden analysointi hyödyntämättömien mahdollisuuksien löytämiseksi on yksinkertaisesti hyvää liiketoimintaa – ja älykäs verkonvalvontastrategia tekee sen mahdolliseksi.
Toimialan näkökulma
“Jokainen verkon valvontatietoihin perustuva havainto, jonka avulla voidaan optimoida ylläpitoa, siirtää käytöstä poistamista myöhemmäksi tai parantaa suorituskykyä, hyödyttää tulosta”, Somasundaram sanoo. Hän lisää, että tehokas verkon valvonta hyödyttää pilvi-infrastruktuuria, jossa jokainen suoritinsykli, tavu ja käytetty kaistanleveys näkyvät kuukausilaskulla.
“Kaikkein tärkeintä on kuitenkin se, että turvallinen ja tehokas verkon valvonta varmistaa, etteivät mistä tahansa organisaatiosta lähtöisin oleva hieno työ – tietotyö ja automatisoidut prosessit – esty niinkin suhteellisen yksinkertaisen asian kuin verkon vuoksi.”
Käytettävyyttä pidemmälle: keskeiset verkkomittarit, jotka on syytä huomioida
Vaikka verkon perustoimintojen varmistaminen on ratkaisevan tärkeää, tehokas verkon valvonta vuonna 2026 menee vielä pidemmälle. Pelkkä tieto siitä, onko verkko toiminnassa vai ei, ei riitä suorituskyvyn optimointiin ja mahdollisten ongelmien ennakoivaan tunnistamiseen. Tässä tiettyjen verkkomittareiden valvonta on olennaista. Nämä mittarit tarjoavat arvokasta tietoa verkon tilasta ja tehokkuudesta, minkä ansiosta voit tehdä tietoon perustuvia päätöksiä ja välttää kalliit häiriöt.
- Kaistanleveyden käyttö: Verkon kautta tiettynä ajankohtana kulkevan dataliikenteen määrä. Kaistanleveyden käytön valvonnan avulla voit tunnistaa mahdolliset pullonkaulat, mikä on ratkaisevan tärkeää resurssien kohdentamisen optimoinnissa ja sen varmistamisessa, että verkollasi on riittävästi kapasiteettia tulevan kasvun käsittelemiseen. Tyypillinen käyttö vaihtelee organisaatiosi koon ja toiminnan mukaan, mutta äkilliset piikit voivat viitata luvattomaan käyttöön, sovellusongelmiin tai verkon osien ylikuormitukseen.
- Miksi tällä on merkitystä: Asettamalla kaistanleveyden käytölle raja-arvot ja hälytykset saat ilmoituksen mahdollisista ongelmista ennen kuin ne häiritsevät käyttäjäkokemusta tai kriittisiä sovelluksia.
- Viive: Aika, joka datalta kuluu siirtyä verkon yhdestä pisteestä toiseen. Suuri viive voi vaikuttaa merkittävästi käyttäjäkokemukseen, erityisesti sovelluksissa, jotka edellyttävät reaaliaikaista reagointia. Hyväksyttävät viiveen raja-arvot riippuvat sovelluksen tyypistä, mutta yleensä pienempi viive on parempi. Viiveen valvonnan avulla voit tunnistaa mahdolliset viiveitä aiheuttavat ongelmat, kuten verkon osien ylikuormituksen, laitteistorajoitukset tai jopa käyttäjien ja resurssien välisen maantieteellisen etäisyyden.
- Miksi tällä on merkitystä: Käsittelemällä nämä ongelmat ennakoivasti voit varmistaa käyttäjillesi ja sovelluksillesi optimaalisen suorituskyvyn.
- Virheasteet: Kaikki datapaketit eivät pääse määränpäähänsä ongelmitta. Verkkovirheitä voi ilmetä monista syistä, kuten laitteistovioista, signaalihäiriöistä tai jopa ohjelmistovirheistä. Virheasteiden valvonta auttaa tunnistamaan verkon infrastruktuurin trendejä ja mahdollisia ongelmia. Erilaisia virhetyyppejä on useita, ja jokaisella niistä on omat vaikutuksensa. Esimerkiksi suuri pakettihäviöaste voi viitata vikaantuvaan verkkolaitteistoon tai ruuhkautuneisiin yhteyksiin.
- Miksi tällä on merkitystä: Ymmärtämällä eri virhetyypit ja valvomalla niiden esiintymistä voit paikantaa mahdolliset ongelmat ja ryhtyä korjaaviin toimiin ennen kuin ne laajenevat merkittäviksi käyttökatkoiksi.
Esimerkkejä tehokkaasta verkon valvonnasta tosielämässä
Verkon valvonta ei ole vain teoreettista, vaan siitä on konkreettista hyötyä eri toimialojen yrityksille. Seuraavassa on pari tosielämän esimerkkiä tehokkaan verkon valvonnan vaikutuksista:
- Vähittäiskaupan jättiyritys välttää mustan perjantain kaaoksen
Kuvittele mahdollinen katastrofi, joka kohtaisi suuren verkkokauppiaan, jos sen verkkoyhteys katkeaisi mustana perjantaina, yhtenä vuoden vilkkaimmista ostospäivistä. Tämä tilanne oli lähellä toteutua suuressa vähittäiskaupan yrityksessä. Vahvan verkonvalvontajärjestelmänsä ansiosta yritys pystyi kuitenkin torjumaan mahdollisen katastrofin.
Valvontajärjestelmä havaitsi kaistan käytön vähittäisen kasvun päivän aikana. Analysoimalla historiatietoja ja määrittämällä mukautettuja kynnysarvoja verkkotiimi tunnisti tämän kasvun poikkeavaksi heidän tavanomaisista Black Fridayn liikennemalleistaan. Tämä varhainen varoitus auttoi heitä tutkimaan tilannetta nopeasti ja havaitsemaan viallisen verkkokytkimen, joka oli lähestymässä kapasiteettinsa rajaa. Kytkin vaihdettiin viipymättä, ennen kuin se ehti ylikuormittua ja aiheuttaa laajan käyttökatkon.
Tämä tehokkaan verkon valvonnan mahdollistama ennakoiva toimintatapa säästi yrityksen miljoonien myyntitulojen menetyksiltä ja merkittävältä kolhulta sen asiakasmaineelle.
- Sairaala varmistaa potilaiden hoidon jatkuvuuden
Luotettavan verkon ylläpito on sairaaloille ratkaisevan tärkeää keskeytymättömän potilashoidon tarjoamiseksi. Terveydenhuoltolaitos otti käyttöön verkon valvontaratkaisun, joka tarjosi reaaliaikaista tietoa verkon suorituskyvystä.
Eräänä iltana valvontajärjestelmä havaitsi poikkeaman viiveessä – verkon kautta kulkevan datan vasteajassa. Jatkotutkimuksissa paljastui vikaantumassa oleva reititin kriittisellä verkon osa-alueella, joka vastasi lääkinnällisten laitteiden ja sähköisten potilastietojen yhdistämisestä. IT-tiimi pystyi eristämään ongelman ja ohjaamaan liikenteen uudelleen, ennen kuin se vaikutti potilashoitoon tai hoitohenkilökunnan pääsyyn elintärkeisiin tietoihin.
Tämä verkon valvonnan mahdollistama nopea toiminta varmisti sairaalan IT-infrastruktuurin jatkuvan sujuvan toiminnan, mikä saattoi säästää ihmishenkiä ja estää viivästyksiä kriittisissä lääketieteellisissä toimenpiteissä.
Verkon valvontajärjestelmien käyttöönotto ja hälytysten määrittäminen
Nyt siis tiedät kaiken verkon valvonnan parhaista käytännöistä ja haluat ottaa järjestelmäsi käyttöön sekä määrittää sen asetukset. Verkon valvontajärjestelmiä on monenlaisia paikallisesti asennettavista ohjelmistoista pilvipohjaisiin ratkaisuihin. Käyttöönottoprosessi vaihtelee valitun alustan mukaan. Jaan kuitenkin yleisen vaiheittaisen ohjeen, jonka avulla pääset alkuun:
1. Valitse verkon valvontaratkaisusi:
- Ota huomioon tarpeesi ja budjettisi. Pilvipohjaiset ratkaisut ovat helppokäyttöisiä, mutta niiden mukautettavuudessa saattaa olla rajoituksia. Paikallisesti asennettavat ratkaisut tarjoavat paremman hallinnan, mutta niiden käyttöönotto ja ylläpito edellyttävät enemmän teknistä asiantuntemusta.
2. Asenna valvontaohjelmistosi tai käytä sitä:
- Noudata toimittajan asennusohjeita, jos käytät paikallisesti asennettavaa ratkaisua. Pilvipohjaiset alustat edellyttävät yleensä tilin luomista ja sisäänkirjautumista.
3. Lisää valvottavat laitteet:
- Useimmat ratkaisut tarjoavat menetelmiä verkon laitteiden automaattiseen löytämiseen. Voit myös lisätä tiettyjä laitteita manuaalisesti IP-osoitteen tai isäntänimen perusteella.
4. Määritä valvontaparametrit:
- Määritä mitattavat arvot kullekin laitteelle (esimerkiksi kaistan käyttö, viive ja pakettihävikki).
- Aseta hälytysten kynnysarvot. Ne ovat ilmoitusten laukaisupisteitä, jotka aktivoituvat, kun tietty mittari ylittää määritetyn arvon tai alittaa sen.
Tässä yhden ratkaisun soveltaminen kaikille muuttuu vaikeaksi.
Ihanteelliset mittarit ja kynnysarvot vaihtelevat verkkoasetustesi, laitetyyppiesi ja liiketoimintatarpeidesi mukaan. Esimerkiksi verkkopalvelimelle hyväksyttävä viive voi poiketa reaaliaikaisen videoneuvottelusovelluksen hyväksyttävästä viiveestä.
Seuraavassa on yleisiä parhaita käytäntöjä hälytysten määrittämiseen:
- Aloita rajatulla kokonaisuudella: Älä hukuta itseäsi liiallisiin hälytyksiin. Aloita valvomalla kriittisiä mittareita ja laitteita ja laajenna sitten vähitellen.
- Aseta realistiset kynnysarvot: Vältä liian herkkiä kynnysarvoja, jotka laukaisevat jatkuvasti hälytyksiä pienten vaihteluiden vuoksi.
- Aseta hälytykset tärkeysjärjestykseen: Erottele kriittiset, varoittavat ja tiedottavat hälytykset niiden mahdollisen vaikutuksen perusteella.
- Määritä hälytysten toimenpiteet: Määritä, mitä tapahtuu, kun hälytys laukeaa (esimerkiksi sähköposti-ilmoitus, tekstiviesti tai automaattiset vianmäärityskomennot).
5. Testaa valvontajärjestelmäsi:
- Simuloi mahdollisia verkko-ongelmia (esimerkiksi keinotekoinen kaistan ylikuormitus) varmistaaksesi, että hälytykset toimivat odotetulla tavalla.
Rakenna vahva perusta
Yritysten IT-verkkojen luonne on epäilemättä muuttunut vuosien varrella, mutta perustavanlaatuinen tarve valvoa ja hallita näitä verkkoja ei ole muuttunut – se on ratkaisevan tärkeää tehokkaan IT-hallinnan ja organisaation yleisen menestyksen kannalta.
Tehokas verkon valvonta luo perustan paremmalle suorituskyvylle, vahvemmalle tietoturvalle ja pienemmille kustannuksille. Tilaa The CTO Clubin uutiskirje, niin saat lisää alan uutisia ja voit osallistua keskusteluihin.