Päätepisteet ovat laitteita – älypuhelimia, kannettavia tietokoneita ja pöytätietokoneita – jotka muodostavat yhteyden verkkoon. Päätepisteet voivat olla alttiita kyberuhkille ja tarjota hyökkääjille suoran väylän arkaluonteisten tietojen käyttöön tai verkon toiminnan häiritsemiseen.
Päätepisteiden tietoturva (EPS) tarkoittaa käyttäjien laitteiden suojaamista haitallisten tahojen ja kampanjoiden hyödyntämisyrityksiltä. Kyseessä on erittäin tärkeä investointi, kun otetaan huomioon, että tietomurrot maksavat yrityksille vuonna 2023 keskimäärin $9.44 million .
Mitä päätepisteiden tietoturva on?
Päätepisteiden tietoturva kattaa useita teknologioita ja käytäntöjä, joiden tavoitteena on verkon päätepisteiden suojaaminen. Päätepistelaitteisiin liittyviä riskejä lieventäviin ominaisuuksiin kuuluvat yleisesti virustorjuntaohjelmistot, palomuurit, tietojen salaus, tunkeutumisen havaitsemis- ja estojärjestelmät (IDPS) sekä säännöllinen korjaustiedostojen hallinta.
Päätepisteet ovat usein verkon tietoturvan heikoin lenkki. Siksi niiden suojaaminen edellyttää turvatoimien käyttöönottoa useilla tasoilla, kuten verkko-, isäntä- ja sovellustasoilla.
Organisaatiot voivat esimerkiksi estää ulkoisista ja sisäisistä lähteistä tulevan luvattoman käytön käyttämällä verkon palomuurien, isäntäpohjaisten palomuurien ja sovellustason palomuurien yhdistelmää. Näin varmistetaan päätepisteiden ja niiden käsittelemien tietojen eheys ja saatavuus.
Päätepisteiden tietoturvaratkaisut auttavat parantamaan organisaation yleistä tietoturvan tasoa – erityisesti etätyötä ajatellen, sillä työntekijät muodostavat yhteyksiä eri puolilta erilaisilla laitteilla.
Mitä päätepisteet ovat?
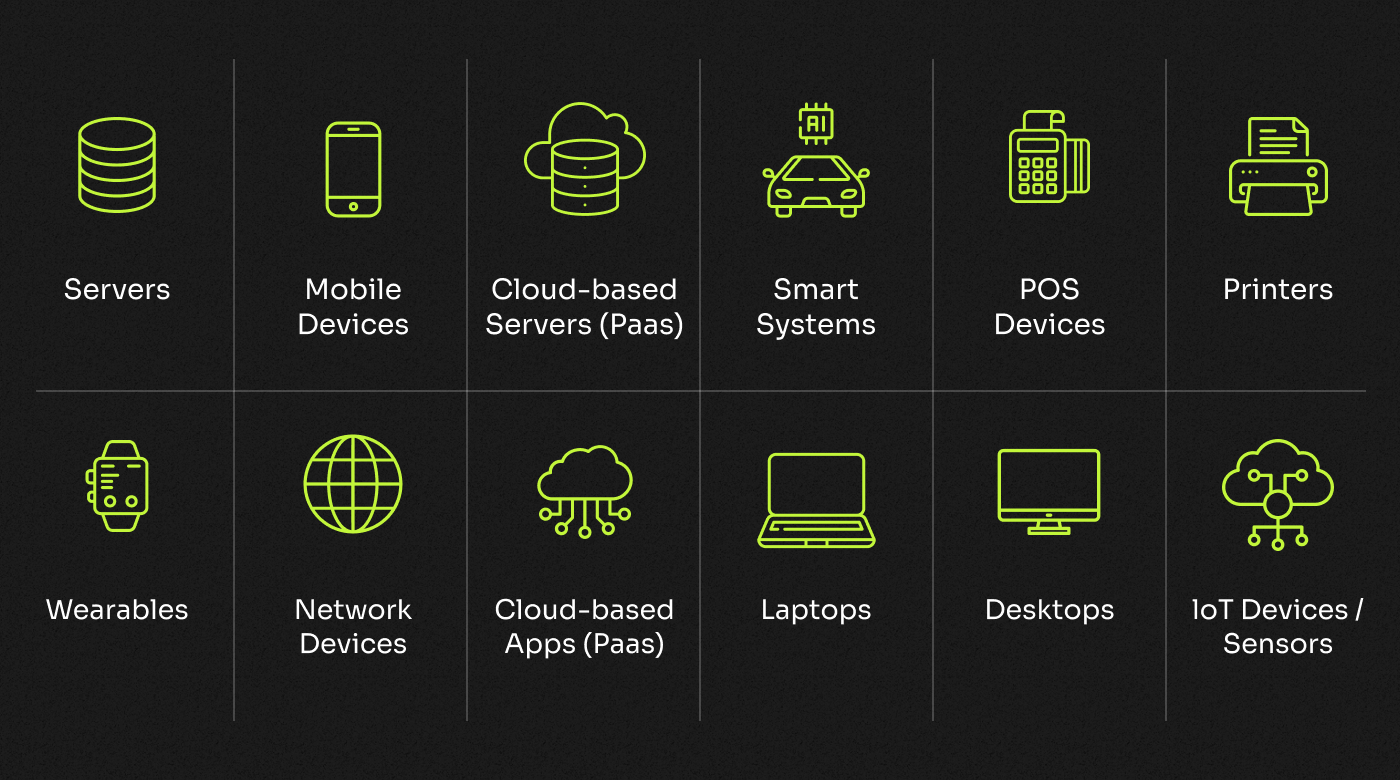
Päätepistelaitteita voivat olla muun muassa seuraavat:
- Tietokoneet (pöytätietokoneet ja kannettavat tietokoneet)
- Mobiililaitteet (älypuhelimet ja tabletit)
- Palvelimet
- Virtuaalikoneet
- Verkon reitittimet
- Tulostimet, faksilaitteet ja skannerit
- IoT-laitteet
Miten päätepisteiden tietoturva-alustat toimivat?
Työkalut eroavat toisistaan, mutta niihin sisältyy yleensä joukko ominaisuuksia, joita käytetään turvatoimien toteuttamiseen useilla yksittäisillä laitteilla. Nämä työkalut valvovat, analysoivat ja kirjaavat jatkuvasti päätepisteiden toimintaa ja etsivät reaaliajassa merkkejä epäilyttävästä toiminnasta.
Ensisijainen tietoturvakerros muodostetaan tarkistamalla saapuvat tiedostot haittaohjelmien varalta virustorjuntaohjelmistolla ja määrittämällä palomuurit estämään ei-toivotut yhteydet. Uhkien havaitsemiseksi nämä työkalut käyttävät erilaisia menetelmiä, kuten allekirjoituspohjaista tarkistusta, heuristista analyysia ja koneoppimisalgoritmeja. Jos mahdollisesti haitallinen tiedosto havaitaan, päätepisteiden suojausjärjestelmä voi eristää sen ennen kuin sen sallitaan päästä verkkoon.
Päätepisteiden suojausjärjestelmät käyttävät hallintakonsolia, joka tarjoaa keskitetyn näkymän kaikista laitteista, niiden tietoturvatiloista ja havaituista uhkista. Tämän käyttöliittymän avulla ylläpitäjät voivat valvoa ja hallita päätepisteiden suojausta asiakkaan järjestelmissä.
Ylläpitäjät voivat määrittää käytäntöjä, asettaa tietoturvasääntöjä ja ottaa päivityksiä tai korjaustiedostoja käyttöön asiakkaan järjestelmissä konsolin kautta. Konsoli on yleensä yhdistetty järjestelmiin suojatun viestintäkanavan, kuten VPN:n tai salatun yhteyden, kautta, jotta konsolin ja päätepisteiden välillä vaihdettujen tietojen luottamuksellisuus ja eheys voidaan varmistaa.
Lisäksi päätepisteiden suojaus sisältää usein korjaustiedostojen hallintatoimintoja, joiden avulla voidaan asentaa säännöllisiä päivityksiä ja korjata uusia havaittuja haavoittuvuuksia.
Päätepisteiden suojausalustat voidaan ottaa käyttöön kolmella tavalla: paikallisena, hybridinä tai pilviratkaisuna.
Paikallinen ratkaisu
Paikallinen päätepisteiden suojaus tarkoittaa tietoturvainfrastruktuurin käyttöönottoa asiakkaan omassa palvelinkeskuksessa. Tämä tarjoaa täyden hallinnan ja antaa organisaatioille mahdollisuuden valvoa tietoturvaympäristöään suoraan. Se voi sopia organisaatioille, joilla on tiukat vaatimukset sääntelyn noudattamisesta tai arkaluonteisia tietoja, jotka on säilytettävä organisaation omissa tiloissa, kuten rahoituslaitoksille.
Pilvi
Pilvipohjainen päätepisteiden suojaus perustuu pilvipalveluina isännöityihin tietoturvapalveluihin. Tämä malli tarjoaa helpon käyttöönoton, skaalautuvuuden ja pääsyn tietoturvaominaisuuksiin mistä tahansa. Se voi olla ihanteellinen organisaatioille, joilla on rajalliset IT-resurssit tai jotka painottavat ketteryyttä ja etähallintaa.
Hybridi
Hybridimallissa yhdistyvät paikalliset ja pilvipohjaiset komponentit. Se tarjoaa paikallisesti hallittavien tietoturvan osa-alueiden turvallisuuden ja yksityiskohtaisen hallinnan sekä pilvipohjaisten palveluiden skaalautuvuuden ja helppokäyttöisyyden muissa osa-alueissa. Se voi olla hyvä valinta organisaatioille, jotka haluavat tasapainottaa mukautettavuuden ja skaalautuvuuden.
Terveydenhuolto-organisaatio voi esimerkiksi valita hybridimallin saadakseen parhaat työkalut potilastietojen suojaamista koskevien vaatimusten noudattamiseen ja hyötyäkseen samalla pilvipohjaisten ratkaisujen skaalautuvuudesta ja helposta toimituksesta.
Onko sinulla tili? Kirjaudu sisään
Tapaustutkimus: Näin Allied Beverage Group pysäytti kiristysohjelmahyökkäyksen
Ymmärtääksemme paremmin, miten päätelaitteiden tietoturva toimii tosielämän tilanteissa, tarkastellaan tapausta, jossa juomayhtiö käytti sitä suojautuakseen kyberuhkilta.
Allied Beverage Group on merkittävä juomien jakelija Yhdysvalloissa. Kun he perustivat IT-infrastruktuurinsa ensimmäisen kerran, he tiesivät, kuinka tärkeää oli havaita piilevät uhat eri hallintapisteissä, mutta heidän resurssinsa rajoittivat tietoturvatiimin kokoa.
He ottivat käyttöön Ciscon suositun päätelaiteratkaisun, joka tarjosi pilvinatiivin toimituksen, kattavan näkyvyyden uhkien hallintaan ja hallitut uhkien metsästyspalvelut. Tämän alustan avulla he havaitsivat pian tunkeutumishyökkäyksen alkamisen: luvaton käyttäjä yritti korottaa käyttöoikeuksiaan päästäkseen verkon arkaluonteisempiin osiin. Varhaisen havaitsemisen ansiosta Allied pystyi korjaamaan ongelman nopeasti ennen todellisen vahingon syntymistä.
Kun COVID-pandemia iski, he pystyivät siirtämään 80 % työntekijöistään saumattomasti etätyöhön, vaikka he eivät olleet aiemmin työskennelleet etänä, koska päätelaitteiden tietoturva oli jo kunnossa. Alliedin edustajien mukaan heidän laitteidensa asianmukainen suojaaminen näissä olosuhteissa olisi ollut vaikeaa ilman kattavaa päätelaitteiden tietoturvaratkaisua.
Päätelaitteiden tietoturvan arvo
Yhä verkottuneemmassa maailmassa päätelaitteiden tietoturvaratkaisut ovat ratkaisevan tärkeitä arkaluonteisten tietojen suojaamisessa ja kyberuhkien ehkäisemisessä. Organisaatiot kohtaavat jatkuvasti muuttuvan joukon mahdollisia tietoturvariskejä, kuten haittaohjelmia, vakoiluohjelmia, kiristyshaittaohjelmia, tietojenkalastelua ja sosiaalisen manipuloinnin hyökkäyksiä sekä kehittyneitä kyberuhkia, kuten väliintulohyökkäyksiä, hajautettuja palvelunestohyökkäyksiä ja kehittyneitä jatkuvia uhkia, joita hakkerit aiheuttavat huomaamatta säilyneen pääsyn avulla.
Kun päivittäin havaitaan 450 000 uutta haittaohjelmaa, IT-ammattilaiset sanovat sen olevan merkittävä tietoturvauhka. Lisäksi vuoden 2021 toisella neljänneksellä tapahtui 188,9 miljoonaa kiristyshaittaohjelmahyökkäystä.
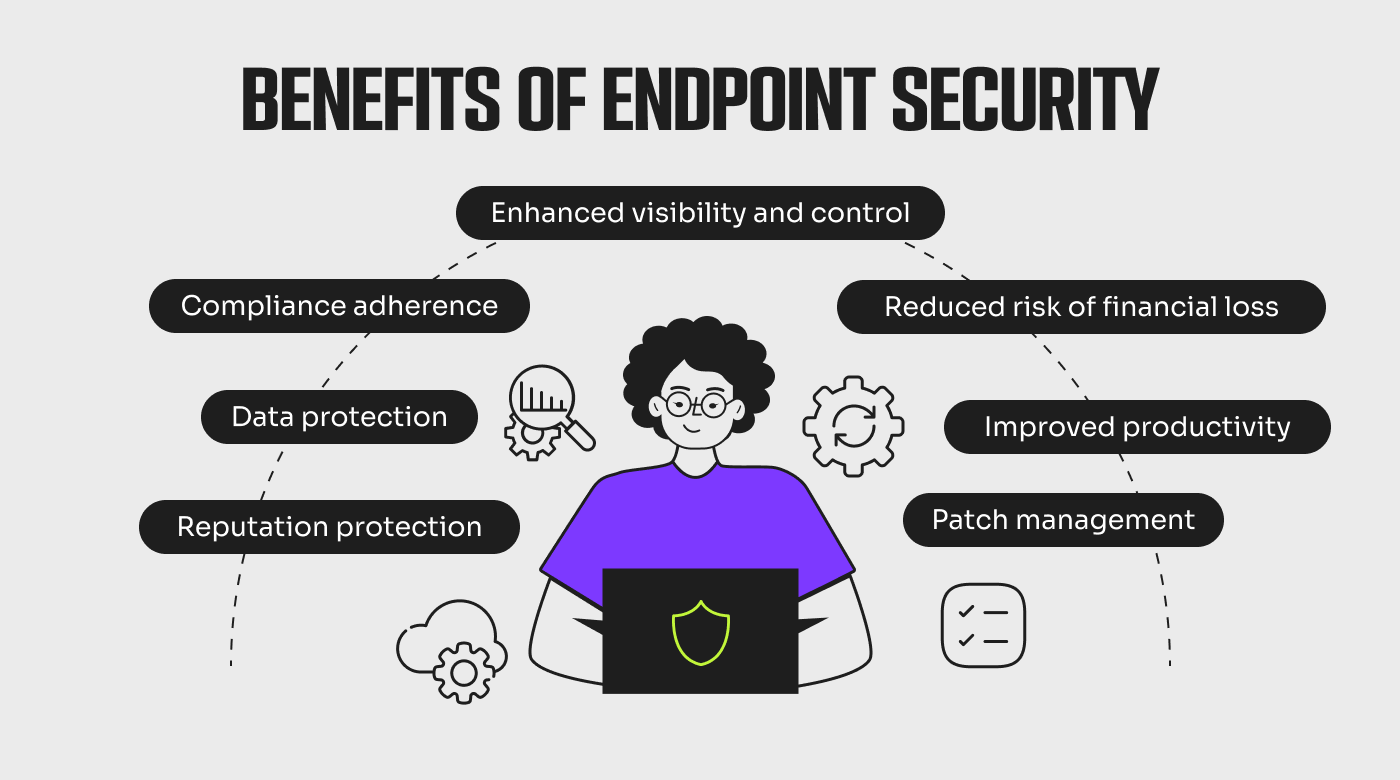
Sen lisäksi, että päätelaitteiden suojaustyökalut tarjoavat olennaisen laitteen suojauksen, niiden avulla voit ennakoivasti lieventää haitallisia seurauksia ja saavuttaa organisaatiollesi monia lisähyötyjä, kuten:
- Tietosuoja: Havaitsee haittaohjelmat ja epäilyttävän verkkokäyttäytymisen auttaakseen suojaamaan päätelaitteille tallennettuja kriittisiä tietoja ja ehkäisemään tietomurtoja. 65 % käyttäjistä kertoo arkaluonteisten tietojen paljastumisen olevan kyberhyökkäyksiin liittyvä ensisijainen huolenaiheensa.
- Parannettu näkyvyys ja hallinta: Tarjoaa näkyvyyden päätelaitteiden tietoturvatilaan, jolloin ylläpitäjät voivat valvoa tietoturvakäytäntöjen noudattamista, seurata poikkeamia ja toteuttaa tarvittavat korjaavat toimet.
- Vaatimustenmukaisuuden noudattaminen: Vahvistaa tietoturvan ja vaatimustenmukaisuuden tilaa toimialan säädösten ja tietosuojalakien täyttämiseksi.
- Pienempi taloudellisten menetysten riski: Ehkäisee kalliita tietoturvapoikkeamia, kuten kiristyshaittaohjelmahyökkäyksiä ja liiketoiminnan häiriöitä, mikä säästää tarpeettomia kustannuksia.
- Maineen suojaaminen: Suojaa organisaation mainetta ehkäisemällä tietomurtoja ja muita tietoturvapoikkeamia, jotka voivat johtaa luottamuksen menettämiseen ja vahingoittaa brändin mainetta.
- Korjaustiedostojen hallinta: Pitää ohjelmistot, käyttöjärjestelmät ja sovellukset ajan tasalla uusimpien tietoturvakorjausten avulla.
- Parantunut tuottavuus: Suojaa käyttökatkoilta, tietojen menetykseltä ja muilta järjestelmähäiriöiltä, jotta käyttäjät voivat työskennellä turvallisesti ja tehokkaasti. Kyberturvallisuuden ammattilaiset kertovat tuottavuuteen kohdistuneen kielteisen vaikutuksen olleen päätelaitteisiin kohdistuneiden hyökkäysten merkittävin seuraus.
Huomioitavat tekijät
Jotta saisit kaiken hyödyn irti päätelaitteiden tietoturva-alustastasi, sinun kannattaa perehtyä alan parhaisiin käytäntöihin ja arvioida huolellisesti, mitä työkaluja hankit. Ennen kuin siirryn suosittelemieni päätelaitteiden tietoturvaratkaisujen pariin, tarkastellaan, mitä tekijöitä sinun tulisi etsiä:
- Uh kien havaitsemisominaisuudet: Varmista, että ratkaisu tarjoaa reaaliaikaiset havaitsemis- ja estomekanismit suojautumiseen kyberuhkilta.
- Helppokäyttöisyys ja hallinta: Etsi helppokäyttöinen ratkaisu, joka tarjoaa keskitetyt hallintaominaisuudet ja jonka avulla voit helposti ottaa tietoturvatoimet käyttöön kaikissa päätelaitteissa, valvoa niitä ja päivittää niitä.
- Integrointi: Arvioi ratkaisun kyky integroitua olemassa olevaan tietoturvainfrastruktuuriisi ja muihin työkaluihin yhtenäisen tietoturvaekosysteemin luomiseksi.
- Vaikutus suorituskykyyn: Arvioi ratkaisun vaikutus päätelaitteidesi suorituskykyyn. Varmista, ettei ratkaisu merkittävästi heikennä käyttäjiesi tuottavuutta.
- Yhteensopivuus: Varmista, että ratkaisu on yhteensopiva organisaatiosi käyttöjärjestelmien ja laitteiden kanssa. Sen tulisi suojata eri alustoilla, kuten Windowsissa, macOS:ssä ja mobiililaitteissa, olevia päätelaitteita.
Työkalut, joita voit käyttää
Tiedät, että päätepisteiden suojaus on tarpeen yrityksesi suojaamiseksi, mutta vaihtoehtoja on niin paljon, että on vaikea tietää, mikä niistä on paras. Auttaakseni sinua valitsemaan tarpeisiisi sopivan ratkaisun olen testannut useita ratkaisuja ja voin suositella viittä parasta vaihtoehtoani sen perusteella, missä kukin niistä on parhaimmillaan.
1. Kaspersky - Paras edistyneille tehokäyttäjille
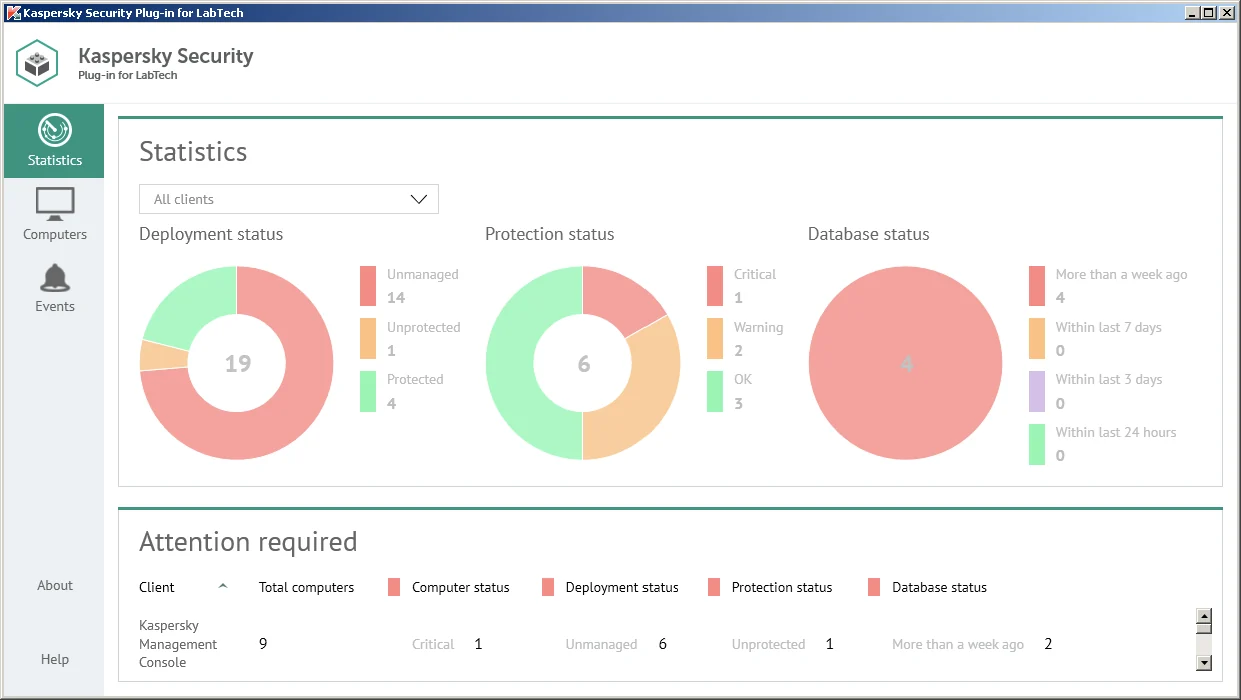
Kaspersky tarjoaa keskitetyn hallintakonsolin, jonka avulla ylläpitäjät voivat helposti ottaa käyttöön, valvoa ja hallita tietoturvakäytäntöjä useilla laitteilla.
Valitsin Kasperskyn sen tehokkaiden ominaisuuksien vuoksi, joita edistyneet käyttäjät ja tehokäyttäjät voivat hyödyntää, kuten:
- Kehittynyt uhkien tunnistus ylittää tavallisen virustorjunnan ominaisuudet. Se voi havaita järjestelmänvalvojan tilin haltuunoton ja estää sen sekä käyttää palautuksia hyökkääjän tekemien muutosten korjaamiseen
- Automaattinen haavoittuvuuksien ja korjausten hallinta
- Useiden alustojen suojaus – Windows, Linux, macOS, mobiililaitteet ja palvelimet
- Juurisyyn analyysi voi havainnollistaa hyökkäyksen leviämisen, mukaan lukien sen, miten se luotiin päätepisteessä, sekä tiedoston tiedot, kuten alkuperän, metatiedot ja digitaalisen allekirjoituksen
2. Bitdefender - Paras yrityksille
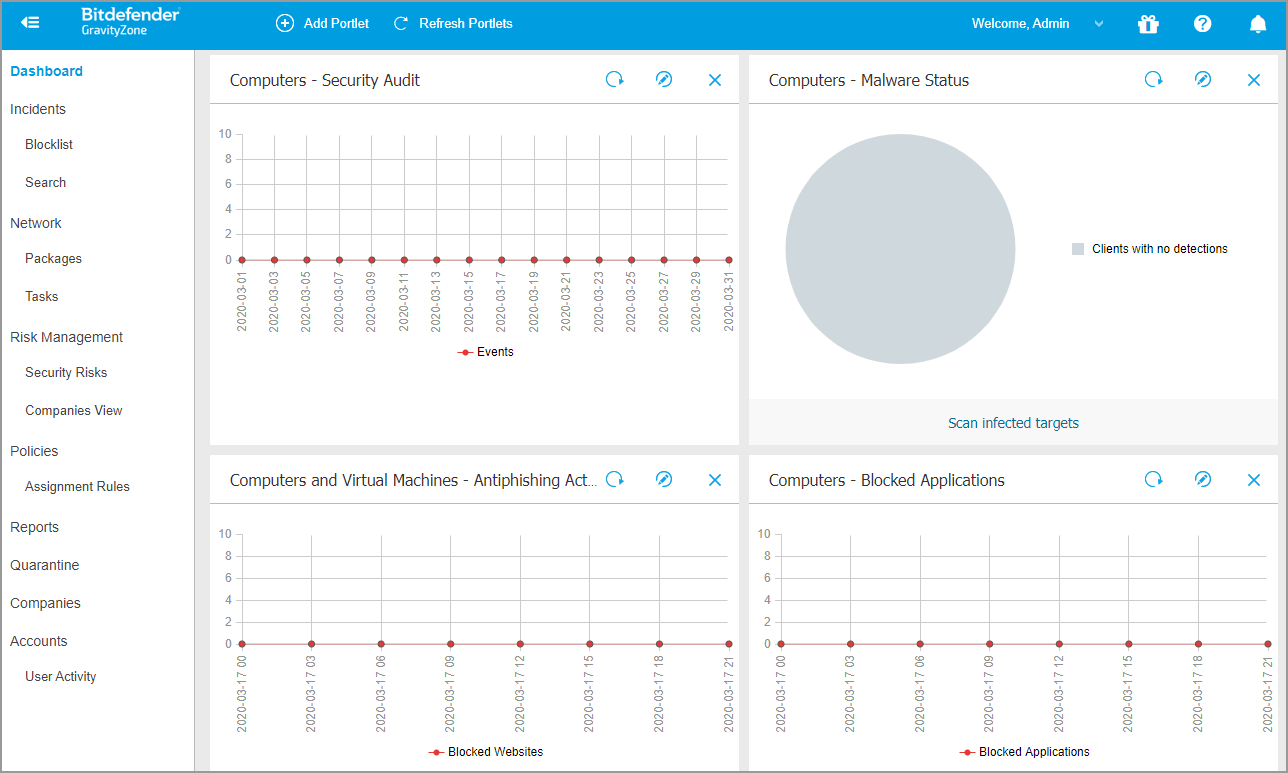
Bitdefenderin päätepisteiden suojausalusta hyödyntää kehittyneitä algoritmeja ja koneoppimista hienostuneiden kyberuhkien havaitsemiseen ja estämiseen. Ratkaisu valvoo tiedostoja ja prosesseja jatkuvasti reaaliajassa ja estää haittaohjelmatartuntoja.
Bitdefenderissä pidän siitä, että siinä on laaja valikoima ominaisuuksia, joista yritykset voivat hyötyä, kuten:
- Käyttäytymisanalyysi, jonka avulla voit määrittää odotetun käyttäytymisen perustason, jotta poikkeamat voidaan tunnistaa ja merkitä mahdollisiksi tietoturvariskeiksi
- Verkkosuojaus, joka suojaa päätepisteillä tapahtuvaa verkkoselailua
- Sisäänrakennettu palomuuri
- Sovellusten ja laitteiden hallinta
- Korjausten hallinta
3. CrowdStrike Falcon Insight XDR - Paras kattavaan hyökkäysnäkyvyyteen
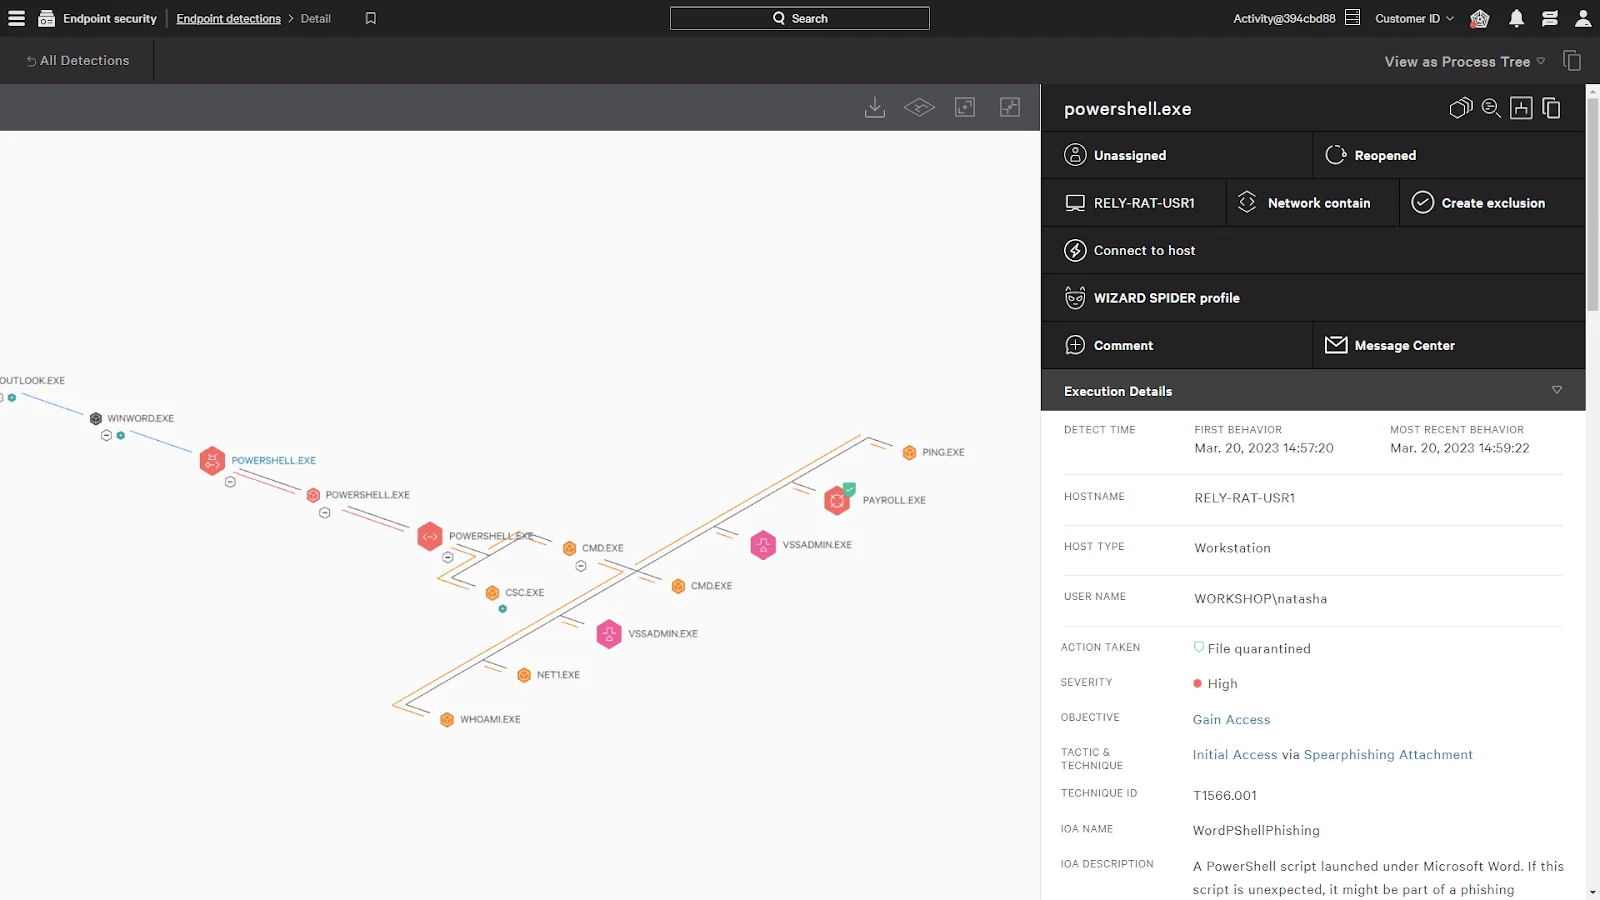
CrowdStrike Falcon Insight XDR tarjoaa kattavan näkyvyyden päätepisteidesi tilaan ja priorisoi hälytykset, jotta uhkiin voidaan reagoida ajoissa.
CrowdStrikessa arvostan sitä, että sen käyttöönotto vie vain muutaman minuutin eikä järjestelmiä tarvitse käynnistää uudelleen. Se tarjoaa automaattiset päivitykset, tiedostojen lähettämisen hiekkalaatikkoon ja yksityiskohtaiset hyökkääjäprofiilit, jotka antavat enemmän tietoa hyökkäyksistä.
Mielestäni yksi sen merkittävimmistä ominaisuuksista on päätepisteiden telemetrian kerääminen ja analysointi. Se kerää ja analysoi tietoja päätepisteistä, kuten tietokoneista, palvelimista ja mobiililaitteista, tunnistaakseen mahdolliset tietoturvaloukkauksen merkit tai epäilyttävän toiminnan.
4. Sophos Intercept X - Paras haittaohjelmien tunnistamiseen
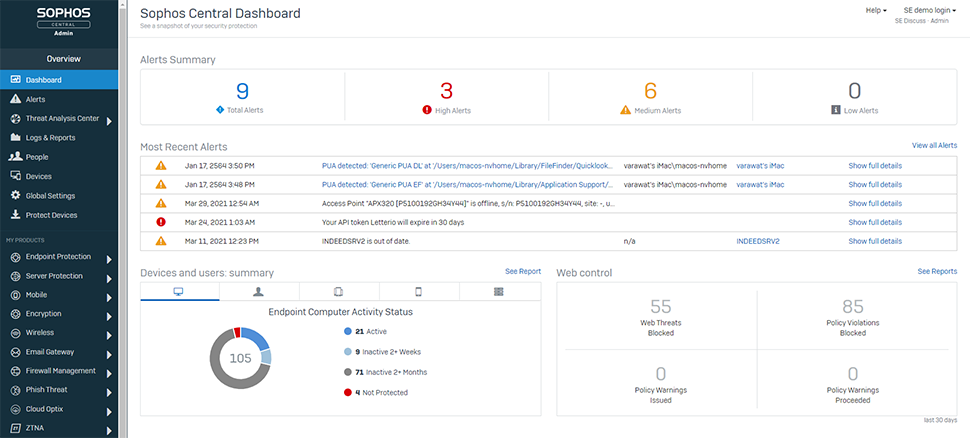
Sophos Intercept X käyttää syväoppimisalgoritmeja tunnettujen ja tuntemattomien haittaohjelmien estämiseen. Analyysini perusteella huomasin, että se tarjoaa kaikki päätepisteiden suojausalustan vakiotoiminnot, kuten reaaliaikaisen uhkatiedustelun, hyväksikäytön eston ja juurisyyn analyysin.
Minusta kuitenkin sen CryptoGuard-tarjonta erottuu edukseen. Se suojaa kiristysohjelmilta havaitsemalla ja estämällä luvattomat salausyritykset reaaliajassa.
Toinen vahvuus on, että se voi suodattaa verkkoliikennettä ja estää pääsyn haitallisille tai sopimattomille verkkosivustoille, mikä estää käyttäjiä lataamasta haittaohjelmia tietämättään.
5. VMware Carbon Black Endpoint - Paras monipuolisiin integraatioihin
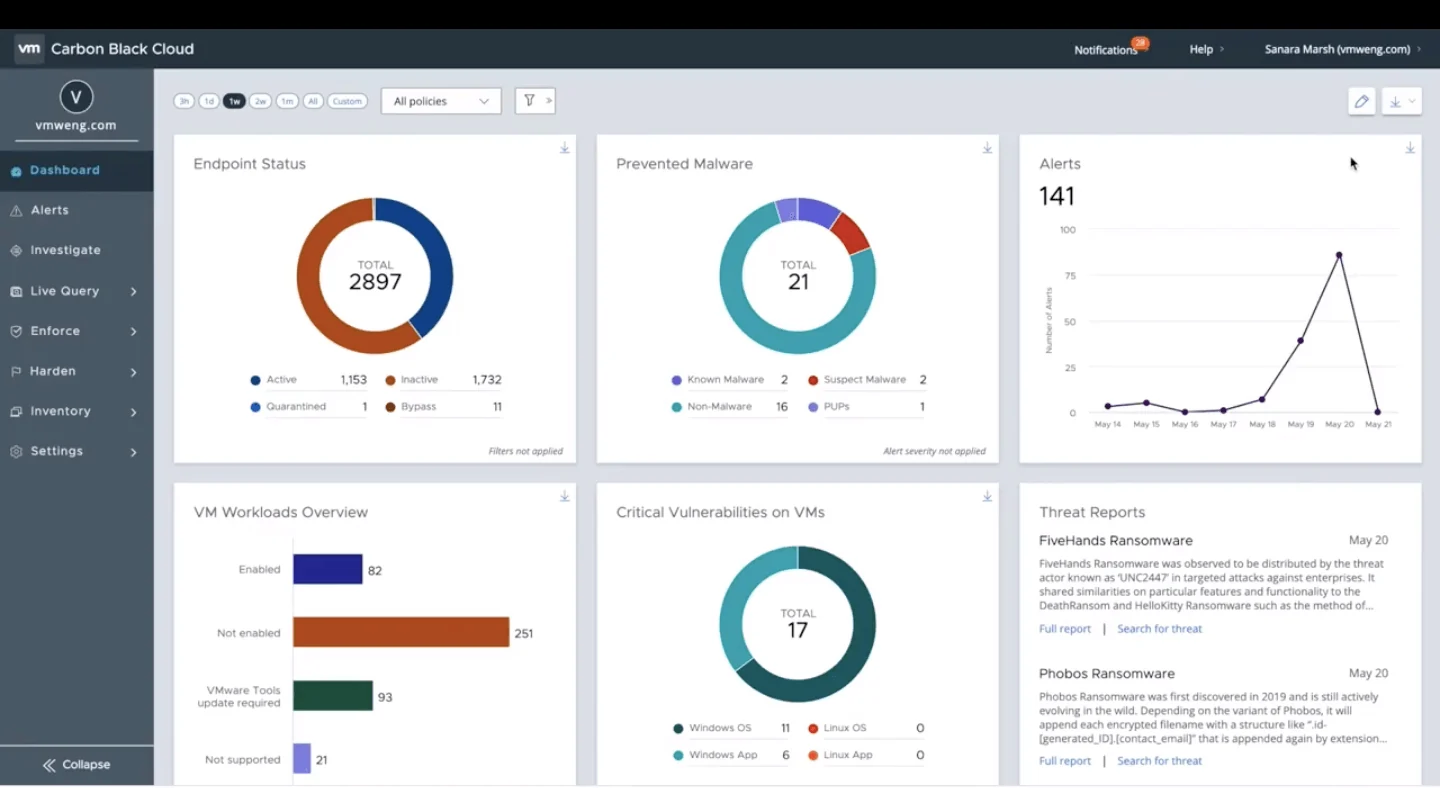
VMware Carbon Black Endpoint analysoi päätepisteiden toimintaa ja käyttää koneoppimisalgoritmeja epäilyttävän toiminnan havaitsemiseen ja merkitsemiseen, mikä parantaa uhkien havaitsemiskykyä.
Pidän Carbon Blackissa siitä, että se tarjoaa yli 140 integraatiovaihtoehtoa, joten voit integroida sen nykyisiin työnkulkuihisi. Integraatiot on rakennettu natiivisti Splunkille, ServiceNow’lle, Netskopelle, LogRhythmille, Exabeamille ja Sumo Logicille.
Päätelaiteturvallisuuden rajoitukset
Oletetaan, että olet valinnut organisaatiollesi oikean työkalun. Hienoa! Matkasi ei kuitenkaan ole vielä ohi. Kyberturvallisuusurani aikana olen nähnyt, että käyttöönottoon ja jatkuvaan hallintaan voi silti liittyä joitakin esteitä.
Tässä on muutamia esteitä, joihin kannattaa varautua.
Monimutkaiset ympäristöt
Suojatessaan päätepisteitään organisaatioilla voi olla verkossaan monenlaisia käyttöjärjestelmiä, alustoja ja laitteita. Näihin voi kuulua Windowsin eri versioita, macOS ja Linux sekä mobiililaitteita, kuten iOS- ja Android-laitteita.
Kukin alusta voi edellyttää erityisiä turvatoimia ja määrityksiä, jotta suojaus uhkia vastaan voidaan varmistaa. Kun esimerkiksi verkkosovellusta otetaan käyttöön AWS:n kaltaisella pilvialustalla, saatat joutua määrittämään suojausryhmiä ja verkon käyttöoikeusluetteloita (ACL) sekä määrittämään verkkosovellusten palomuureja (WAF) mahdollisilta hyökkäyksiltä suojautumiseksi. Kun taas mobiilisovellusta otetaan käyttöön iOS:llä, käyttäjätietojen suojaaminen salauksella sekä Applen tietosuoja- ja turvallisuusohjeiden noudattaminen voivat olla tarpeen.
Verkostosi voi myös olla monimutkainen ja sisältää lukuisia tukiasemia, reitittimiä ja kytkimiä, jotka kasvattavat hyökkäyspinta-alaa. Tämä monimuotoisuus vaikeuttaa sellaisen yhdenmukaisen tietoturvaratkaisun käyttöönottoa, joka suojaa tehokkaasti kaikkia päätepisteitä.
Lisäksi organisaatioilla voi olla suuri ja monimuotoinen työvoima, johon kuuluu etätyöntekijöitä, alihankkijoita ja kumppaneita. Päätepisteiden hallinta ja suojaaminen tämän dynaamisen työvoiman osalta voi olla haastavaa.
Väärät positiiviset ja negatiiviset havainnot
Vääriä positiivisia havaintoja syntyy, kun tietoturvaratkaisu tunnistaa virheellisesti vaarattoman toiminnan tai tiedoston haitalliseksi. Tämä voi johtaa tarpeettomiin hälytyksiin tai toimiin, kuten oikeutettujen käyttäjätoimintojen estämiseen tai vaarattomien tiedostojen asettamiseen karanteeniin. Väärät positiiviset havainnot voivat heikentää tuottavuutta ja aiheuttaa turhautumista käyttäjille ja ylläpitäjille.
Vääriä negatiivisia havaintoja puolestaan syntyy, kun tietoturvaratkaisu ei havaitse todellista uhkaa. Näin voi käydä useista syistä, kuten vanhentuneen uhkatiedon, uusien ja tuntemattomien hyökkäystekniikoiden tai kyberrikollisten käyttämien kehittyneiden väistömenetelmien vuoksi. Väärät negatiiviset havainnot voivat jättää päätepisteet alttiiksi hyökkäyksille ja johtaa tietoturvaloukkauksiin.
Käyttäjien tietoisuus ja koulutus
Käyttäjien tietoisuus ja koulutus ovat kattavan päätelaiteturvallisuusstrategian olennaisia osia. Vaikka päätelaiteturvallisuusratkaisut voivat suojata tunnetuilta uhilta, käyttäjien toimet ja käyttäytyminen voivat silti aiheuttaa haavoittuvuuksia.
Käyttäjä voi esimerkiksi saada sähköpostiviestin, joka näyttää olevan peräisin aidolta yritykseltä tai organisaatiolta ja jossa häntä pyydetään napsauttamaan linkkiä tai antamaan arkaluonteisia tietoja. Jos käyttäjä ei tunnista tietojenkalasteluyrityksen merkkejä, hän voi tietämättään langeta huijaukseen ja aiheuttaa tietoturvaloukkauksen.
Kouluttamalla käyttäjiä yleisistä sosiaalisen manipuloinnin hyökkäystyypeistä sekä niiden tunnistamisen ja niihin reagoinnin parhaista käytännöistä organisaatiot voivat auttaa työntekijöitään toimimaan varovaisemmin ja valppaammin.
Muuttuvat uhat
Suurin haaste, jonka kyberturvallisuuden ammattilaiset kohtaavat nykyisessä päätelaitesuojausratkaisussaan, on uusimpia hyökkäyksiä vastaan tarjotun suojan riittämättömyys.
Siksi päätelaiteturvallisuusratkaisujen on mukauduttava ja kehityttävä jatkuvasti, jotta ne voivat havaita ja torjua tehokkaasti nämä uudet uhat. Tämä edellyttää uhkatietosyötteiden säännöllisiä päivityksiä. Ne tarjoavat tietoja uusimmista haittaohjelmien tunnisteista ja hyökkäysmalleista.
Kun käyttöjärjestelmistä ja ohjelmistoista löydetään uusia haavoittuvuuksia, päätelaiteturvallisuusratkaisujen on lisäksi pystyttävä asentamaan nopeasti korjaustiedostoja tai päivityksiä näiden haavoittuvuuksien korjaamiseksi. Tämä edellyttää säännöllistä seurantaa ja viestintää ohjelmistotoimittajien kanssa.
Käytä omaa laitettasi (BYOD)
BYOD voi vaikeuttaa päätelaiteturvallisuustyökalujen käyttöönottoa pääasiassa siksi, että mobiili- ja IoT-laitteiden yleistyminen lisää ympäristön hajanaista monimutkaisuutta. Esimerkiksi maailmanlaajuisesti on jo 14,3 miljardia aktiivista IoT-päätepistettä.
Lisäksi organisaatioilla ei välttämättä ole samanlaista hallinnollista valvontaa ja näkyvyyttä BYOD-laitteisiin ja IoT-laitteisiin. Tämä voi vaikeuttaa tietoturvakäytäntöjen täytäntöönpanoa ja sen varmistamista, että päätelaitteiden tietoturvatyökalut on asennettu ja määritetty asianmukaisesti työntekijöiden omistamissa laitteissa.
BYOD voi hämärtää laitteiden henkilökohtaisen ja ammatillisen käytön välistä rajaa. Työntekijöillä voi olla laitteissaan henkilökohtaisia sovelluksia, sähköpostitilejä ja tiedostoja, mikä voi lisätä tietovuotojen riskiä.
Jos työntekijän henkilökohtainen laite saa haittaohjelmatartunnan tai verkkorikollinen vaarantaa sen, tämä voi uhata organisaation tietoja ja järjestelmiä. Päätelaitteiden tietoturvatyökalujen on pystyttävä havaitsemaan tällaiset uhat työntekijöiden omistamissa laitteissa ja reagoimaan niihin, mikä voi olla monimutkainen tehtävä.
Noudatettavat parhaat käytännöt
Vaikka päätelaitteiden tietoturvatoimet eivät ole täysin aukottomia, organisaatiosi voi ottaa käyttöön joitakin parhaita käytäntöjä riskien vähentämiseksi ja tietoturvan maksimoimiseksi.
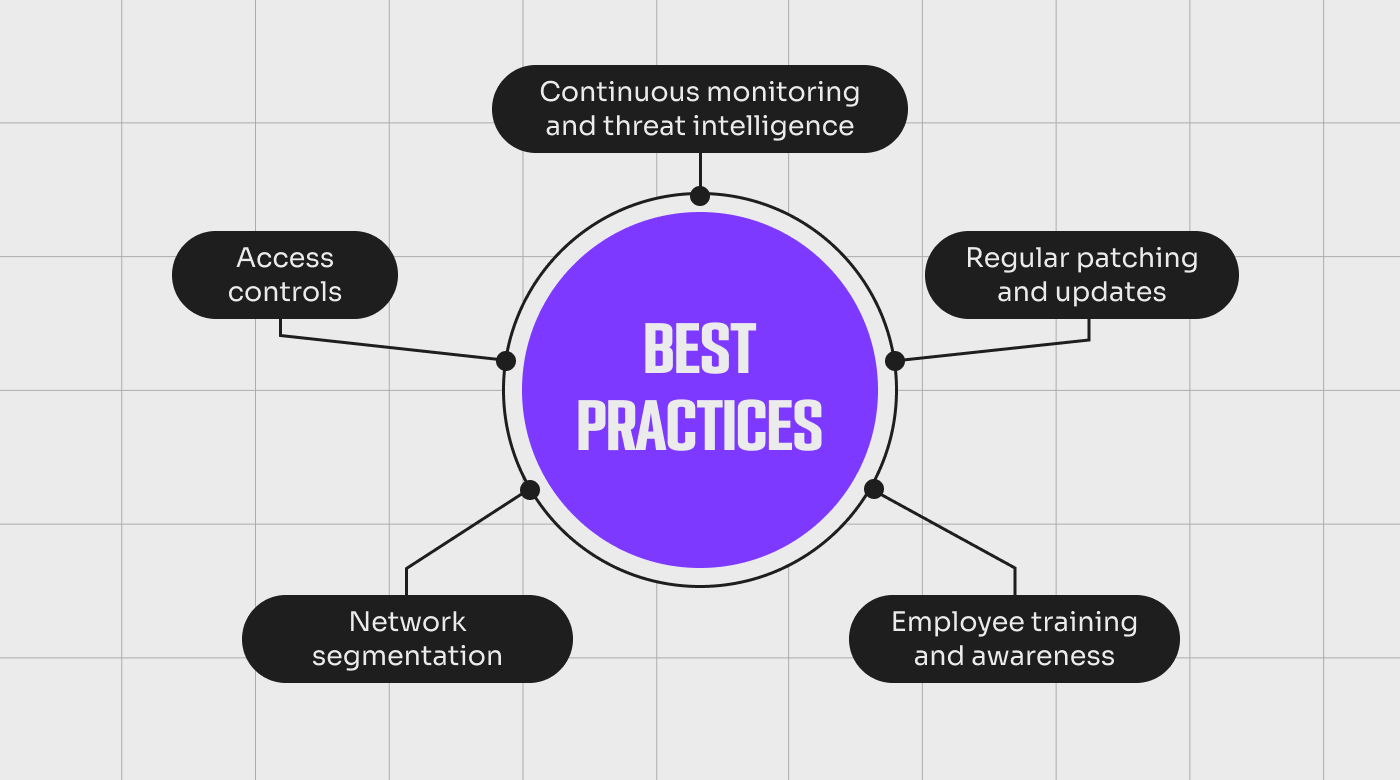
Säännölliset korjaustiedostot ja päivitykset
Pitämällä käyttöjärjestelmät, sovellukset ja ohjelmistot ajan tasalla organisaatiot voivat suojautua tehokkaasti tunnetuilta haavoittuvuuksilta.
Tätä varten voit käyttää automatisoituja työkaluja korjaustiedostojen hallintaprosessin tehostamiseen ja oikea-aikaisten päivitysten varmistamiseen kaikissa päätelaitteissa. Voit laatia säännöllisen korjaustiedostojen käyttöönottoaikataulun, jolla varmistetaan yhdenmukaiset päivitykset liiketoiminnan toimintaa häiritsemättä.
Jos käytössäsi on keskitetty korjaustiedostojen hallintajärjestelmä, se voi auttaa luomaan raportteja korjaustiedostojen käyttöönoton seuraamiseksi ja puutteiden tunnistamiseksi. Ennen korjaustiedostojen käyttöönottoa voit testata ne perusteellisesti mahdollisten järjestelmähäiriöiden tai yhteensopivuusongelmien minimoimiseksi.
Käyttöoikeuksien hallinta
Käyttöoikeuksien hallinta on tietoturvatoimi, jolla säädellään ja hallitaan järjestelmän tai resurssin käyttöä. Se määrittää, mitä toimia käyttäjä voi suorittaa järjestelmässä tai resurssissa, ja varmistaa, että vain valtuutetut henkilöt voivat olla vuorovaikutuksessa järjestelmän kanssa.
Käyttöoikeuksien hallinnan avulla voit:
- Ottaa käyttöön vankat todennusmekanismit, kuten monivaiheisen todennuksen (MFA), jotta vain valtuutetut henkilöt voivat käyttää päätelaitteita
- Ottaa käyttöön vahvat salasanakäytännöt, joihin kuuluvat salasanojen säännöllinen vaihtaminen ja monimutkaisten salasanojen käyttö
- Lisätä sovelluksia sallittujen sovellusten luetteloon, jotta voit hallita, mitkä sovellukset voivat toimia päätelaitteissa
- Käyttää roolipohjaista käyttöoikeuksien hallintaa (RBAC) asianmukaisten käyttöoikeuksien määrittämiseen käyttäjäroolien ja vastuualueiden perusteella
- Noudattaa vähimpien käyttöoikeuksien periaatetta ja rajoittaa pääsyn vain tarvittaviin resursseihin
- Käyttää salausta päätelaitteissa olevien arkaluonteisten tietojen suojaamiseen, kuten koko levyn ja tiedostotason salausta
- Käyttää suojattuja yhteyskäytäntöjä, kuten Secure Sockets Layeria (SSL) tai virtuaalista erillisverkkoa (VPN), käyttäjien todentamiseen ja heidän henkilöllisyytensä varmistamiseen ennen päätelaitteen käyttöoikeuden myöntämistä
- Seurata ja analysoida käyttöoikeuslokeja säännöllisesti epäilyttävän toiminnan havaitsemiseksi
More Articles
Verkon segmentointi
Verkon segmentointi on menetelmä, jossa tietokoneverkko jaetaan pienempiin aliverkkoihin eli segmentteihin. Organisaatiot voivat esimerkiksi luoda erilliset segmentit eri käyttäjäryhmille tai osastoille, kuten taloushallinnolle, henkilöstöhallinnolle ja IT-osastolle.
Erottamalla verkon eri osat toisistaan organisaatiot voivat rajoittaa pääsyä arkaluonteisiin tietoihin ja resursseihin, mikä vaikeuttaa hyökkääjien sivuttaisliikkumista verkossa.
Yksi yleinen tapa toteuttaa verkon segmentointi on käyttää virtuaalisia lähiverkkoja (VLAN). VLAN-verkot mahdollistavat laitteiden loogisen erottelun fyysisen verkon sisällä ja pienentävät hyökkääjän hyödynnettävissä olevaa hyökkäyspinta-alaa.
Työntekijöiden koulutus ja tietoisuus
Viimeisimmistä uhista tiedottaminen auttaa luomaan organisaatioon tietoturvakulttuuria sekä vähentämään inhimillisten virheiden ja sosiaalisen manipuloinnin hyökkäysten riskiä. Voit toteuttaa esimerkiksi seuraavia toimia:
- Jakaa tietoa yleisistä hyökkäysvektoreista ja sosiaalisen manipuloinnin tekniikoista
- Järjestää simuloituja tietojenkalasteluharjoituksia työntekijöiden tietoisuuden ja reagoinnin arvioimiseksi
- Tarjota kannustimia tai palkintoja työntekijöille, jotka osoittavat hyviä tietoturvakäytäntöjä
- Tarjota erityiskoulutusta suuren riskin tehtävissä toimiville työntekijöille
- Tehdä yhteistyötä IT- ja tietoturvatiimien kanssa, jotta koulutus vastaa organisaation tietoturvakäytäntöjä ja -menettelyjä
- Kouluttaa työntekijöitä poikkeamien reagointisuunnitteluun — määritellä roolit ja vastuut, luoda viestintäkäytännöt sekä kuvata poikkeaman aikana ja sen jälkeen toteutettavat toimet
- Päivittää koulutusmateriaaleja ja resursseja säännöllisesti, jotta ne pysyvät muuttuvien tietoturvariskien tasalla
Jatkuva valvonta ja uhkatiedustelu
Yhdistämällä jatkuvan valvonnan uhkatiedusteluun organisaatiot voivat tunnistaa haavoittuvuuksia ennakoivasti, havaita poikkeavaa toimintaa ja lieventää uhkia ennen kuin ne aiheuttavat merkittävää vahinkoa. Tämä lähestymistapa varmistaa, että päätelaitteiden tietoturvakäytännöt ovat aina ajan tasalla ja vastaavat viimeisimpiä uhkia, mikä tarjoaa paremman suojan kyberhyökkäyksiä vastaan.
Organisaatiot voivat ottaa käyttöön päätelaitteiden tietoturva-alustan, joka sisältää uhkien hallinta- ja valvontaominaisuuksia. Tällaiset alustat tarjoavat keskitetyn hallinnan, jonka avulla organisaatiot voivat tehostaa tietoturvatoimintojaan ja säilyttää näkyvyyden kaikkiin päätelaitteisiin.
Aseta päätelaitteiden tietoturva etusijalle
Yritysten kohdatessa kehittyviä kyberuhkia päätelaitteiden tietoturvan priorisointi on edelleen ratkaisevan tärkeää vahvan suojan ylläpitämiseksi mahdollisia hyökkäyksiä vastaan. Kyberturvallisuusuhkien kenttä asettaa organisaatioille päivittäin uusia haasteita. Jos haluat syventää ymmärrystäsi näiden uhkien torjumisesta, tutustuminen monipuoliseen valikoimaan hyödyllisiä tietoturvakirjoja voi tarjota perustiedot ja edistyneitä strategioita.
Näiden uhkien edellä pysyminen edellyttää ajantasaisen tiedon lisäksi myös asiantuntevien johtajien yhteisöä, joka jakaa näkemyksiä ja strategioita. Saatavilla on monia huomionarvoisia tietoturvaresursseja, joiden avulla voit oppia lisää.
Kyberturvallisuusinnovaatioiden ja -puolustuksen eturintamassa toimiville teknologiajohtajille ja teknologia-alan päättäjille, liity uutiskirjeeseemme saadaksesi asiantuntijaneuvoja ja ajantasaisia ratkaisuja päätelaitteiden tietoturvaan.