

Key Takeaways
SIEM-työkalun perusteet: SIEM-työkalu kerää ja analysoi tietoturvatietoja eri ympäristöistä, mikä auttaa tiimejä havaitsemaan uhkia ja reagoimaan niihin tehokkaasti.
Kohdekäyttäjät: SIEM-työkaluja käyttävät yritysten tietoturvatiimit, pilvipalveluoperaattorit, vaatimustenmukaisuuteen keskittyvät toimialat, hallinnoidut tietoturvapalveluntarjoajat ja valtionhallinnon IT-osastot.
Keskeiset ominaisuudet: SIEM-työkalujen tärkeimpiin ominaisuuksiin kuuluvat keskitetty lokien keräys, uhkien havaitseminen, häiriötilanteiden automatisointi, käyttäytymisanalytiikka ja vaatimustenmukaisuusraportointi.
Vaikutus liiketoimintaan: SIEM-työkalun käyttöönotto voi vähentää riskejä ja lyhentää vasteaikoja, mutta se edellyttää investointeja, jatkuvaa hienosäätöä ja erityisosaamista.
SIEM-työkalujen valinta: Kun arvioit, mikä SIEM-työkalu sopii tarpeisiisi, huomioi integraatiotarpeet, automaatio, raportointi sekä se, soveltuuko hallinnoitu vai perinteinen ratkaisu paremmin.
SIEM-työkalut antavat tietoturvatiimillesi yhden paikan, jossa kerätä, korreloida ja käsitellä uhkatietoja koko ympäristöstäsi. Ilman niitä joudut kokoamaan hälytyksiä tusinasta toisistaan riippumattomasta lähteestä – ja hyökkääjät luottavat tähän aukkoon.
Olen nähnyt käytännössä, kuinka nopeasti valvomaton katvealue muuttuu tietoturvapoikkeamaksi. Tässä oppaassa käsitellään tärkeimpiä ominaisuuksia, todellisia käyttötapauksia ja seikkoja, joita vaihtoehtoja arvioitaessa kannattaa tarkastella, jotta voit tehdä luottavaisen ja perustellun päätöksen siitä, mikä ratkaisu sopii teknologiakokonaisuuteesi.
Mikä on SIEM-työkalu?
Tietoturvatiedon ja tapahtumien hallinnan (SIEM) -työkalu on ohjelmisto, joka kerää, keskittää ja analysoi loki- ja tapahtumatietoja koko teknologiaympäristöstäsi. Sisäänrakennettujen sääntöjen ja automaation avulla SIEM-työkalut havaitsevat uhkia, seuraavat tietoturvatapahtumia ja auttavat tiimiäsi tutkimaan poikkeamia nopeammin.
Tietoturvatiimit luottavat SIEM-työkaluihin tapahtumien valvonnan yksinkertaistamisessa, tutkintatyönkulkujen vahvistamisessa ja vaatimustenmukaisuusvaatimusten täyttämisessä kaikissa tiedoissaan ja järjestelmissään.
SIEM yhdistää kaksi aiempaa tietoturvatoimintoa: tietoturvatiedon hallinnan (SIM) ja tietoturvatapahtumien hallinnan (SEM). SIM keskittyy tietoturvatietojen keräämiseen, tallentamiseen ja analysointiin ajan mittaan, kun taas SEM keskittyy tapahtumien reaaliaikaiseen valvontaan ja epäilyttävän toiminnan ilmoittamiseen.
Yhdessä ne tarjoavat tietoturvatiimeille sekä historiallista kontekstia että reaaliaikaista näkyvyyttä koko ympäristöönsä.
Miten SIEM-työkalu toimii?
SIEM-työkalu toimii tuomalla tietoturvalokit ja tapahtumatiedot koko IT-ympäristöstäsi yhteen keskitettyyn järjestelmään. Tähän voivat kuulua päätelaitteet, palvelimet, palomuurit, verkkolaitteet, pilvipalvelut, sovellukset ja identiteettialustat.
Kun tiedot saapuvat SIEM-järjestelmään, alusta järjestää ja normalisoi ne, jotta eri järjestelmien tapahtumia voidaan analysoida yhdessä. Sen jälkeen se soveltaa korrelaatiosääntöjä, analytiikkaa, käyttäytymisen perustasoja ja alustasta riippuen koneoppimista tai uhkatietosyötteitä tunnistaakseen toiminnan, joka saattaa viitata tietoturvauhkaan.
Tyypillinen SIEM-työnkulku näyttää tältä:
- Kerää tietoturvatietoja: SIEM kerää jatkuvasti lokeja ja tapahtumia infrastruktuurisi eri järjestelmistä.
- Normalisoi ja yhdistä tapahtumat: Eri lähteistä peräisin olevat tiedot muunnetaan yhdenmukaiseen muotoon, jotta niitä voidaan hakea ja vertailla.
- Korreloi epäilyttävää toimintaa: Alusta yhdistää toisiinsa liittyvät tapahtumat, jotka saattavat yksittäin näyttää harmittomilta mutta yhdessä tarkasteltuina viitata hyökkäykseen.
- Luo ja priorisoi hälytyksiä: Kun toiminta vastaa tunnistussääntöä, poikkeavaa käyttäytymismallia tai tunnettua tietoturvaloukkauksen merkkiä, SIEM luo hälytyksen tietoturvatiimin tutkittavaksi.
- Tukee tutkintaa ja reagointia: Analyytikot voivat jäljittää toimintaa järjestelmien välillä, tarkastella historiallisia tapahtumia ja määrittää poikkeaman laajuuden ja syyn. Nykyaikaiset SIEM-työkalut voivat myös käynnistää automatisoituja toimia suoraan tai integroitua SOAR-alustoihin kehittyneempiä reagointityönkulkuja varten.
Koska SIEM säilyttää tietoturvatiedot yhdessä haettavassa sijainnissa, tiimit voivat käyttää historiallisia lokeja myös rikosteknisissä tutkimuksissa, uhkien metsästyksessä, vaatimustenmukaisuusraportoinnissa ja sellaisten mallien tunnistamisessa, joita olisi vaikea havaita toisistaan riippumattomien työkalujen avulla.
Esimerkkejä SIEM-työkaluista
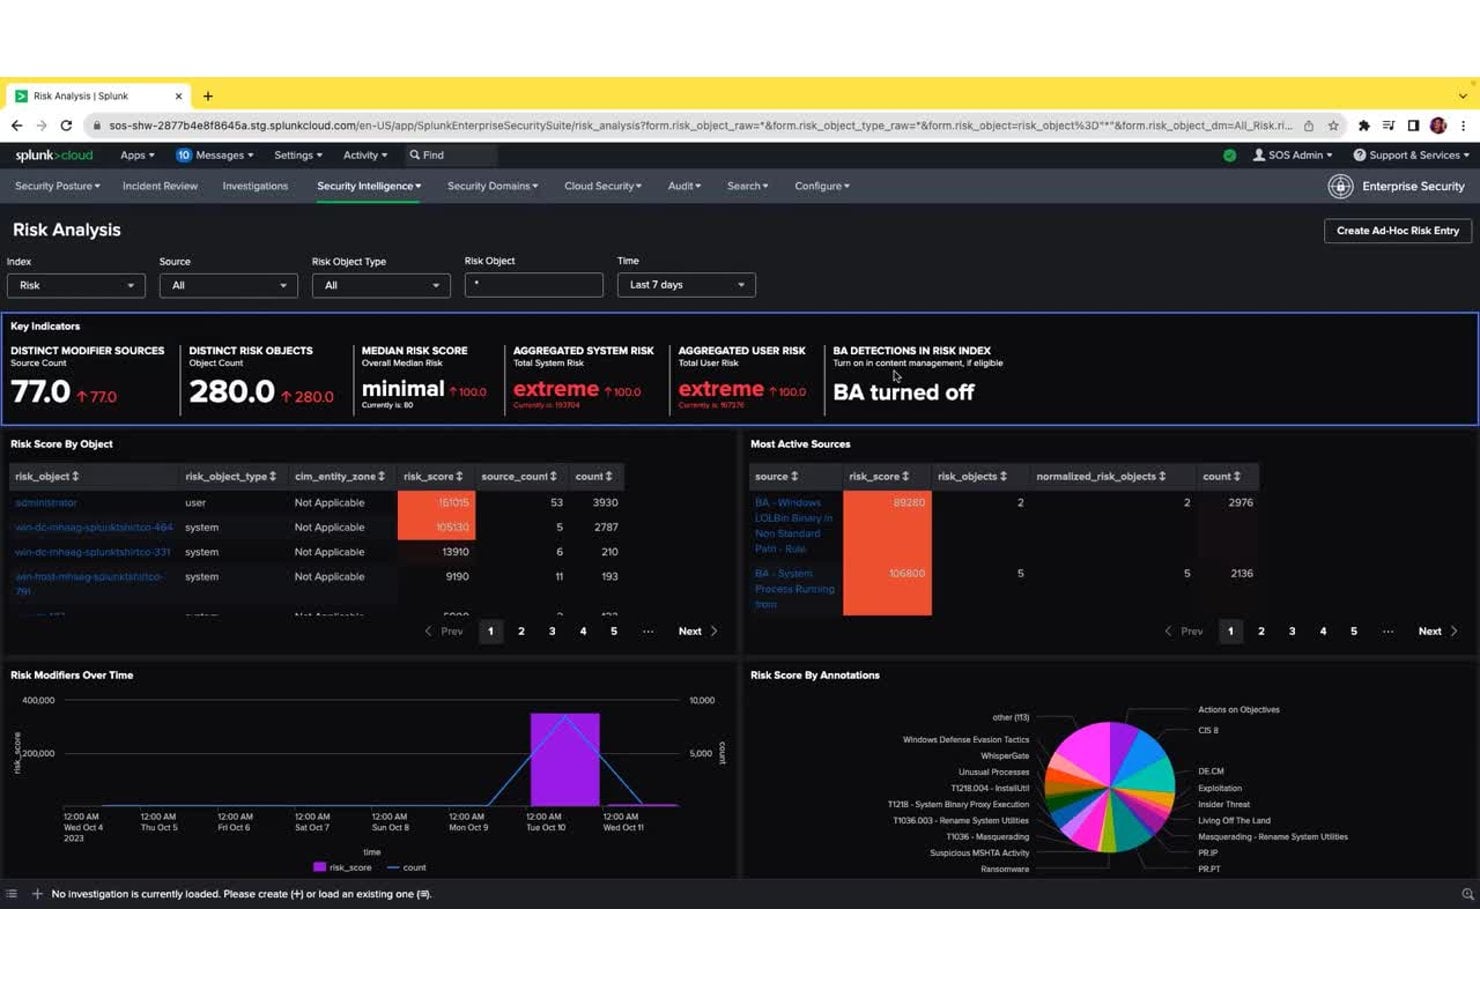
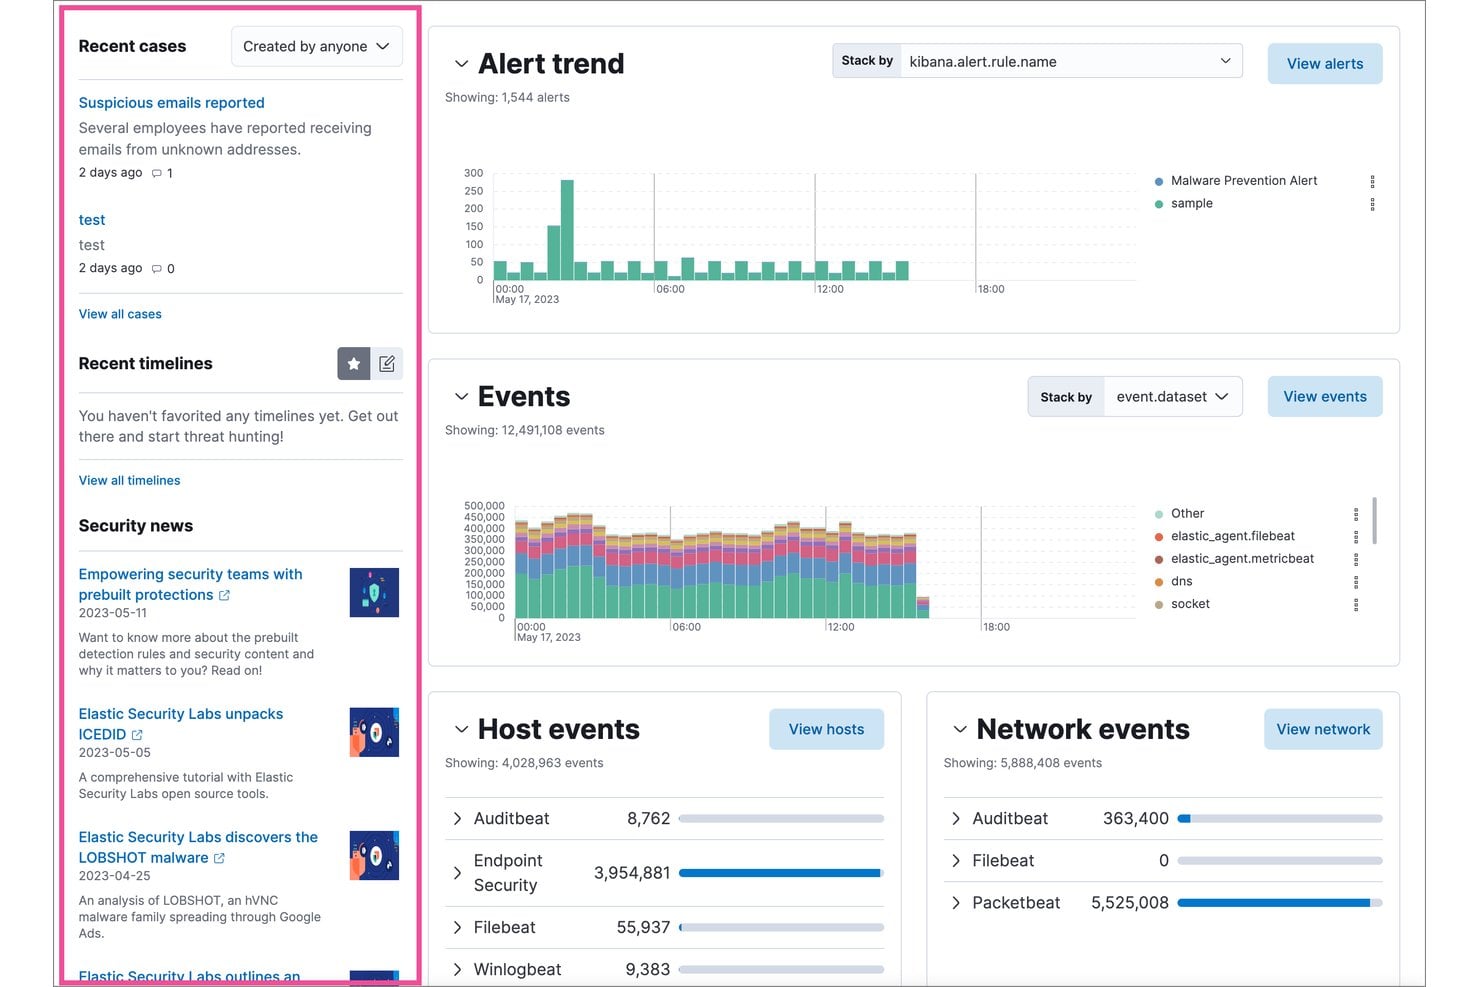
Tässä on muutama visuaalinen esimerkki siitä, miltä SIEM-työkalujen käyttöliittymät käytännössä näyttävät:
Have an account? Log In
Parhaat harkittavat SIEM-työkalut
Tässä on listani parhaista SIEM-työkaluista:
Ketkä käyttävät SIEM-työkaluja?
Tässä ovat tiimit ja organisaatiot, jotka luottavat SIEM-työkaluihin tietoturvan valvonnassa ja tietoturvapoikkeamiin vastaamisessa:
- Yritysten tietoturvatiimit: Valvovat suurten ja monimutkaisten organisaatioiden tietoturvatoimintoja ja laajaa infrastruktuuria.
- Hallinnoitujen tietoturvapalvelujen tarjoajat (MSSP): Tarjoavat ulkoistettua valvontaa ja uhkien tunnistamista asiakkaiden ympäristöissä.
- Pilvi-infrastruktuuritiimit: Valvovat toimintaa, tarkastavat käyttöoikeuksia ja havaitsevat uhkia pilvinatiivisissa ja hybridijärjestelmissä.
- Säännellyt toimialat: Rahoituspalvelujen, terveydenhuollon ja yleishyödyllisten palvelujen tiimien on täytettävä tiukat vaatimustenmukaisuutta ja raportointia koskevat vaatimukset.
- Julkishallinnon ja julkisen sektorin IT-osastot: Suojaavat kriittisiä järjestelmiä ja arkaluonteisia tietoja kohdennetuilta uhkilta ja kyberhyökkäyksiltä.
SIEM-työkalujen tärkeimmät hyödyt ja mahdolliset liiketoimintavaikutukset
SIEM-työkalut auttavat vähentämään riskejä, reagoimaan poikkeamiin nopeammin, tukemaan vaatimustenmukaisuutta ja pitämään ympäristön toiminnassa sujuvasti – mikä voi vaikuttaa suoraan käytettävyyteen ja yrityksen maineeseen.
Muista, että nämä ratkaisut ovat yleensä merkittävä investointi, ja huonosti hallittu käyttöönotto voi aiheuttaa uutta monimutkaisuutta tai näkyvyyden puutteita.
Arvioi tämän taulukon avulla SIEM-työkalun käyttöönoton keskeisiä hyötyjä ja riskejä:
| Hyödyt | Riskit |
|---|---|
| HyödytPoikkeamien nopeampi havaitseminen ja niihin vastaaminen | RiskitKorkeat käyttöönotto- ja lisenssikustannukset |
| HyödytKeskitetty näkyvyys kaikissa ympäristöissä | RiskitMonimutkaisuus voi aiheuttaa määritysaukkoja |
| HyödytTehokkaampi uhkien metsästys ja tutkinta | RiskitVäärät positiiviset havainnot voivat aiheuttaa hälytysten aiheuttamaa väsymystä |
| HyödytTehostettu tuki vaatimustenmukaisuusvaatimuksille | RiskitEdellyttää jatkuvaa hienosäätöä ja erityistä teknistä asiantuntemusta |
| HyödytJuurisyiden analysoinnin nopeuttaminen poikkeamien jälkeen | RiskitTietosuojaongelmat, jos lokeja käsitellään väärin |
| HyödytRaportoinnin ja auditointiin valmistautumisen yksinkertaistaminen | RiskitToimittajariippuvuus tai haasteet siirtymisessä |
| HyödytEri lähteistä peräisin olevien signaalien korrelaatio | RiskitTallennus- ja laskentainfrastruktuurin resurssien kuluminen |
SIEM-työkalujen tapaustutkimukset
Katso, miten todelliset tiimit muuttivat tietoturvatuloksiaan SIEM-työkalujen avulla. Nämä tapaustutkimukset osoittavat, millaisen eron SIEM voi saada aikaan ennen käyttöönottoa ja sen jälkeen.
Tapaustutkimus: Askari Bankin IBM Security QRadar SIEM -ratkaisu
Askari Bank, Pakistanissa toimiva liikepankki, jolla on 560 konttoria ja 7 500 työntekijää, rakensi tietoturvatoimintokeskuksensa (SOC) alusta alkaen IBM Security QRadar SIEM -ratkaisun, QRadar SOARin ja käyttäjien käyttäytymisen analytiikan lisäosan avulla.
IBM:n liikekumppani SPS toteutti alustan, joka kokosi lokit pankkijärjestelmistä, automatisoi poikkeamiin vastaamisen toimintamallien avulla ja mahdollisti sisäpiiriuhkien ympärivuorokautisen havaitsemisen.
Seuraavassa ovat Askari Bankin SIEM-työkalujen käyttöönoton tulokset:
- Väärien positiivisten havaintojen dramaattinen väheneminen: Tietoturvapoikkeamien määrä laski noin 700:sta päivässä alle 20:een, mikä tarjosi SOC-tiimille tarkkoja ja toimintaan johtavia hälytyksiä.
- Poikkeamien nopeampi korjaaminen: Korjausaika lyheni noin 30 minuutista vain 5 minuuttiin SOAR-toimintamallien automatisoinnin ansiosta.
- Tiimin nopea kasvu: SOC-tiimi kasvoi yli 20 asiantuntijan kokoiseksi alle kolmessa vuodessa, kun automaatio hoiti rutiininomaisia ensiarviointitehtäviä.
- Sääntelyn vaatimustenmukaisuus: Askari Bank saavutti täyden vaatimustenmukaisuuden Pakistanin kyberturvallisuuspolitiikan 2021 kanssa. Kansallinen määräys edellyttää pankeilta ympärivuorokautisesti toimivia automatisoituja tietoturvatoimintokeskuksia.
Tapaustutkimus: Carrefourin Splunk Cloud Platform -ratkaisun käyttöönotto
Carrefour, yksi maailman suurimmista vähittäiskauppiaista, otti käyttöön Splunk Cloud Platformin yhdistääkseen tietoturvatoimintonsa maailmanlaajuisessa, monikanavaisessa ympäristössä.
Alusta yhdisti virustorjunnan, päätelaitteiden tunnistuksen ja reagoinnin lokit yhteen järjestelmään sekä automatisoi hälytykset, tikettien käsittelyn ja SOC-ilmoitukset – näin poistui infrastruktuurin hallintaan liittyvä työtaakka, joka oli vienyt analyytikkojen huomion pois varsinaisesta tietoturvatyöstä.
Tässä ovat Carrefourin SIEM-työkalujen käyttöönoton tulokset:
- Uhkiin reagointi 3 kertaa nopeammin: Splunkin reaaliaikaisten tietojen ansiosta Carrefour reagoi tietoturvauhkiin nyt kolme kertaa nopeammin kuin aiemmin.
- SOC-toimintojen uusi kohdentaminen: Tietoturvatiimi siirtyi infrastruktuurin hallinnasta arvokkaampiin tehtäviin, kuten sovellusten hallintaan, uhka-analyysiin ja aktiivisiin tietoturvatutkimuksiin.
- Laajempi analyytikoiden käytettävyys: Sekä tekniset analyytikot että liiketoimintakäyttäjät voivat itsenäisesti tutkia tietoturvatapahtumia ja luoda hälytyksiä, mikä laajentaa koko tiimin reagointikykyä.
- Turvallisemmat tuotelanseeraukset: Alusta tarjoaa Carrefourin tiimeille näkyvyyden, jota tarvitaan uusien ominaisuuksien ja palvelujen turvalliseen julkaisemiseen, ja vähentää riskiä, että uudet digitaaliset valmiudet aiheuttavat tietoturva-aukkoja.
SIEM-työkalujen keskeiset ominaisuudet ja valmiudet
Tässä ovat keskeiset ominaisuudet, joita kannattaa etsiä arvioitaessa ympäristöön sopivia SIEM-työkaluja:
- Keskitetty lokien kerääminen: Kokoa palvelinten, pilvipalvelujen, päätelaitteiden ja verkkolaitteiden tapahtumatiedot yhteen haettavaan alustaan.
- Reaaliaikainen uhkien tunnistus: Tunnista epäilyttävä toiminta sisäänrakennettujen sääntöjen ja analytiikan avulla ja hälytä tiimi tapahtumien edetessä.
- Automatisoitu poikkeamien käsittely: Käynnistä toimintamalleja tai työnkulkuja, jotka ohjaavat tai suorittavat reagointivaiheet ja vähentävät toistuviin tilanteisiin liittyvää manuaalista työtä.
- Tietolähteiden välinen korrelaatio: Yhdistä eri järjestelmien (palomuurit, päätelaitteet, pilvi ja muut) tapahtumat muodostaaksesi kattavan kuvan monimutkaisista hyökkäyksistä.
- Käyttäjien ja entiteettien käyttäytymisanalytiikka (UEBA): Tunnista sisäpiirin uhkat tai vaarantuneet tilit merkitsemällä epätavallinen käyttäjien tai laitteiden toiminta.
- Vaatimustenmukaisuusraportointi: Luo yleisiin säädöksiin ja viitekehyksiin perustuvia raportteja, jotka helpottavat auditointeja ja käytäntöjen valvontaa.
- Koontinäytöt ja visualisoinnit: Käytä mukautettavia koontinäyttöjä, jotka tarjoavat tiimisi painopisteisiin mukautettuja yleiskuvan tilanne- ja trenditietoja.
- Integraatiot ja API-tuki: Yhdistä SIEM laajempaan tietoturvapinoosi (tikettien käsittely, uhkatiedustelu ja orkestrointityökalut), jotta toiminta sujuu paremmin.
SIEM-työkalujen käyttötapaukset: tyypilliset prosessit ja työnkulut
SIEM-työkalut tarjoavat keskitetyn paikan tietoturvatapahtumien keräämiseen, analysointiin ja käsittelyyn kaikissa järjestelmissäsi. Voit automatisoida keskeisiä työnkulkuja, kuten uhkien valvontaa, poikkeamien tutkimista ja vaatimustenmukaisuusraporttien luomista, jolloin tiimisi voi keskittyä syvällisempään analyysiin ja päätöksentekoon.
Yhdistämällä kaikista ympäristöistäsi saatavat signaalit SIEM-työkalut auttavat havaitsemaan uhat nopeammin ja vähentämään päivittäiseen tietoturvatyöhön liittyviä manuaalisia vaiheita.
Tämän taulukon avulla näet, miten SIEM-työkalut tukevat keskeisiä IT- ja johdon tietoturvaprosesseja:
| Prosessi | Kuvaus | Miten ohjelmisto auttaa |
|---|---|---|
| ProsessiUhkien tunnistus | KuvausTunnista epäilyttävä toiminta tai uhat koko IT-ympäristössäsi. | Miten ohjelmisto auttaaYhdistää useista lähteistä tulevat tapahtumat todellisten uhkien esiin tuomiseksi ja virheellisten positiivisten hälytysten aiheuttaman melun vähentämiseksi. |
| ProsessiPoikkeamien käsittely | KuvausHallinnoi ja ratkaise tietoturvapoikkeamat nopeasti niiden havaitsemisen jälkeen. | Miten ohjelmisto auttaaAutomatisoi toimintamallit ja työnkulut, jotta reagointivaiheet tapahtuvat nopeammin ja vaativat vähemmän manuaalista puuttumista. |
| ProsessiVaatimustenmukaisuusraportointi | KuvausValmistele dokumentaatio ja todisteet auditointeja ja sääntelytarkastuksia varten. | Miten ohjelmisto auttaaLuo vaatimustenmukaisuuskehyksiin perustuvia raportteja hyödyntäen eri järjestelmistä kerättyjä lokeja ja tapahtumia. |
| ProsessiJuurisyyanalyysi | KuvausTutki tietoturvaloukkausten tai poikkeamien alkuperää ja vaikutuksia. | Miten ohjelmisto auttaaKokoaa ja visualisoi historiallisia lokitietoja, jolloin tiimit voivat jäljittää tapahtumia ja paikantaa haavoittuvuuksia. |
| ProsessiKäyttäjätoiminnan valvonta | KuvausSeuraa käyttäjien toimia sisäpiirin uhkien tai riskialttiin käyttäytymisen havaitsemiseksi. | Miten ohjelmisto auttaaHyödyntää käyttäytymisanalytiikkaa perustason toiminnasta poikkeavien tapahtumien merkitsemiseen, jotta voit tutkia mahdollisia uhkia. |
More Articles
- 10 parasta SIEM-työkalua arvioituna vuonna 2026
- SOAR ja SIEM: tehokas kaksikko sujuvaan tietoturvaan
- CTO:n opas vuoden 2026 kymmeneen parhaaseen SOAR-alustaan
- 10 parasta tietoturvapoikkeamien hallintaohjelmistoa arvioituna vuonna 2026
- Splunk-arvostelu 2026: hyvät ja huonot puolet, ominaisuudet ja hinnoittelu
SIEM-työkalujen tyypit ja samankaltaiset työkalut
SIEM-työkaluja on muutamia erilaisia tyyppejä, ja useita läheisesti toisiinsa liittyviä tietoturvatyökaluja käsitellään usein samassa yhteydessä:
Tämän taulukon avulla ymmärrät, mikä erottaa eri tyypit toisistaan:
| Tyyppi | Erottava tekijä |
|---|---|
| TyyppiPerinteinen SIEM | Erottava tekijäSääntöpohjainen korrelaatio ja lokien yhdistäminen ilman tekoälyyn perustuvaa analytiikkaa |
| TyyppiSeuraavan sukupolven SIEM | Erottava tekijäHyödyntää tekoälyä ja koneoppimista uhkien havaitsemisen automatisointiin ja manuaalisen hienosäädön vähentämiseen |
| TyyppiHallinnoitu SIEM | Erottava tekijäKolmannen osapuolen toimittajan tai MSSP-palveluntarjoajan ylläpitämä, mikä poistaa sisäisen hallinnan taakan |
| Tyyppi(SOAR) Tietoturvan orkestrointi, automatisointi ja reagointi | Erottava tekijäKeskittyy häiriötilanteisiin reagoinnin työnkulkujen automatisointiin lokien keräämisen ja uhkien havaitsemisen sijaan |
| Tyyppi(XDR) Laajennettu havainnointi ja reagointi | Erottava tekijäYhdistää havaitsemisen päätelaitteissa, identiteetissä ja pilvikerroksissa keskittymättä lokien hallintaan |
| TyyppiLokien hallinta | Erottava tekijäKerää ja tallentaa lokit hakua ja auditointia varten, mutta siitä puuttuvat sisäänrakennettu tietoturva-analytiikka ja korrelaatio |
Mitä SIEM-työkalulta kannattaa etsiä
Oikean SIEM-työkalun tulisi sopia nykyiseen infrastruktuuriisi, tietoturvan työnkulkuihin ja datamäärään ilman, että se lisää tiimisi hallittavaksi liikaa monimutkaisuutta.
Kun vertailet vaihtoehtoja, keskity siihen, kuinka hyvin kukin alusta tukee jo käyttämiäsi järjestelmiä ja sitä, miten tietoturvatiimisi tosiasiassa tutkii uhkia ja reagoi niihin.
Arvioi näiden tekijöiden avulla, mikä SIEM-työkalu sopii parhaiten ympäristöösi:
- Tietolähteiden kattavuus: Varmista, että SIEM pystyy keräämään lokit ja tapahtumat järjestelmistä, joita tiimisi todella käyttää, mukaan lukien päätelaitteet, palvelimet, palomuurit, pilvipalvelut ja identiteettialustat.
- Havaitsemisen ja korrelaation laatu: Etsi vahvoja tapahtumien korrelaatio-, käyttäytymisanalytiikka- ja uhkatiedusteluominaisuuksia, jotka auttavat tuomaan merkitykselliset uhat esiin ilman liiallisia vääriä positiivisia havaintoja.
- Skaalautuvuus: Tarkista, pystyykö alusta käsittelemään nykyisen lokimääräsi ja toimimaan edelleen tehokkaasti infrastruktuurisi ja tietoturvadatasi kasvaessa.
- Käyttöönoton sopivuus: Harkitse, sopiiko pilvinatiivi, paikallisesti asennettava vai hybridi-SIEM parhaiten ympäristöösi, tietoturvavaatimuksiisi ja käytettävissä oleviin sisäisiin resursseihisi.
- Kokonaiskustannukset ja hallintaan tarvittava työmäärä: Vertaa muutakin kuin lisenssin hintaa. Lokien vastaanotto, tallennus, säilytys, hienosäätö, käyttöönotto ja henkilöstö voivat kaikki vaikuttaa alustan käytön pitkän aikavälin kustannuksiin.
Muuta SIEM-havainnot toiminnaksi
SIEM voi tarjota tietoturvatiimisi tarvitseman havaitsemisen ja näkyvyyden, mutta jotkin organisaatiot tarvitsevat myös tehokkaampaa automatisointia uhan tunnistamisen jälkeen. Jos manuaalisen reagointityön vähentäminen on tärkeää, parhaat SOAR-alustat voivat täydentää SIEM-ratkaisua orkestroimalla ja automatisoimalla häiriötilanteisiin reagoinnin työnkulkuja.


