

¿Qué es una herramienta SIEM? Características clave y casos de uso

Conceptos básicos de las herramientas SIEM: Una herramienta SIEM recopila y analiza datos de seguridad en distintos entornos, ayudando a los equipos a detectar y responder a las amenazas de forma eficiente.
Usuarios objetivo: Las herramientas SIEM son utilizadas por equipos de seguridad empresarial, operadores de la nube, sectores sujetos a requisitos de cumplimiento, proveedores de servicios de seguridad gestionados y departamentos de TI gubernamentales.
Funciones principales: Entre las funciones clave de las herramientas SIEM se incluyen la recopilación centralizada de registros, la detección de amenazas, la automatización de incidentes, el análisis del comportamiento y la generación de informes de cumplimiento.
Impacto empresarial: Adoptar una herramienta SIEM puede reducir los riesgos y los tiempos de respuesta, pero requiere inversión, ajustes continuos y conocimientos especializados.
Selección de herramientas SIEM: Al evaluar qué es una herramienta SIEM, ten en cuenta las necesidades de integración, la automatización, los informes y si una solución gestionada o tradicional se adapta mejor.
Las herramientas SIEM ofrecen a tu equipo de seguridad un único lugar para recopilar, correlacionar y actuar sobre los datos de amenazas en todo tu entorno. Sin una de ellas, tienes que reunir alertas de una docena de fuentes desconectadas, y los atacantes cuentan con esa brecha.
He visto de primera mano lo rápido que un punto ciego sin supervisión puede convertirse en un incidente. Esta guía cubre las funciones clave, casos de uso reales y los aspectos que debes buscar al evaluar las opciones, para que puedas tomar una decisión informada y con confianza sobre qué solución encaja con tu conjunto tecnológico.
¿Qué es una herramienta SIEM?
Una herramienta de gestión de información y eventos de seguridad (SIEM) es un software que recopila, centraliza y analiza datos de registros y eventos de todo tu entorno tecnológico. Mediante reglas integradas y automatización, las herramientas SIEM detectan amenazas, hacen un seguimiento de los eventos de seguridad y ayudan a tu equipo a investigar los incidentes con mayor rapidez.

Los equipos de seguridad confían en las herramientas SIEM para simplificar la supervisión de eventos, reforzar los flujos de trabajo de investigación y mantenerse al día con los requisitos de cumplimiento normativo en sus datos y sistemas.
SIEM combina dos funciones de seguridad anteriores: la gestión de información de seguridad (SIM) y la gestión de eventos de seguridad (SEM). SIM se centra en recopilar, almacenar y analizar datos de seguridad a lo largo del tiempo, mientras que SEM se centra en supervisar eventos en tiempo real y señalar actividades sospechosas.
Juntas, ofrecen a los equipos de seguridad tanto contexto histórico como visibilidad en tiempo real de todo su entorno.
¿Cómo funciona una herramienta SIEM?
Una herramienta SIEM funciona extrayendo registros de seguridad y datos de eventos de todo tu entorno de TI y reuniéndolos en un sistema centralizado. Esto puede incluir terminales, servidores, cortafuegos, dispositivos de red, servicios en la nube, aplicaciones y plataformas de identidad.
Una vez que los datos entran en el SIEM, la plataforma los organiza y normaliza para que los eventos de distintos sistemas puedan analizarse conjuntamente. Después aplica reglas de correlación, análisis, líneas base de comportamiento y, según la plataforma, aprendizaje automático o fuentes de inteligencia sobre amenazas para identificar actividades que puedan indicar una amenaza de seguridad.
Un flujo de trabajo SIEM habitual tiene este aspecto:
- Recopilar datos de seguridad: El SIEM reúne continuamente registros y eventos de los sistemas de toda tu infraestructura.
- Normalizar y agregar eventos: Los datos de distintas fuentes se convierten a un formato coherente para poder buscarlos y compararlos.
- Correlacionar actividades sospechosas: La plataforma conecta eventos relacionados que podrían parecer inofensivos de forma individual, pero que podrían indicar un ataque al analizarlos conjuntamente.
- Generar y priorizar alertas: Cuando una actividad coincide con una regla de detección, un patrón de comportamiento anómalo o un indicador conocido de compromiso, el SIEM crea una alerta para que el equipo de seguridad la investigue.
- Facilitar la investigación y la respuesta: Los analistas pueden rastrear la actividad entre sistemas, revisar eventos históricos y determinar el alcance y la causa de un incidente. Las herramientas SIEM modernas también pueden activar acciones automatizadas directamente o integrarse con plataformas SOAR para ofrecer flujos de trabajo de respuesta más avanzados.
Como el SIEM mantiene los datos de seguridad en una única ubicación en la que se pueden realizar búsquedas, los equipos también pueden utilizar los registros históricos para investigaciones forenses, búsqueda de amenazas, informes de cumplimiento normativo e identificación de patrones que serían difíciles de detectar entre herramientas desconectadas.
Ejemplos de herramientas SIEM
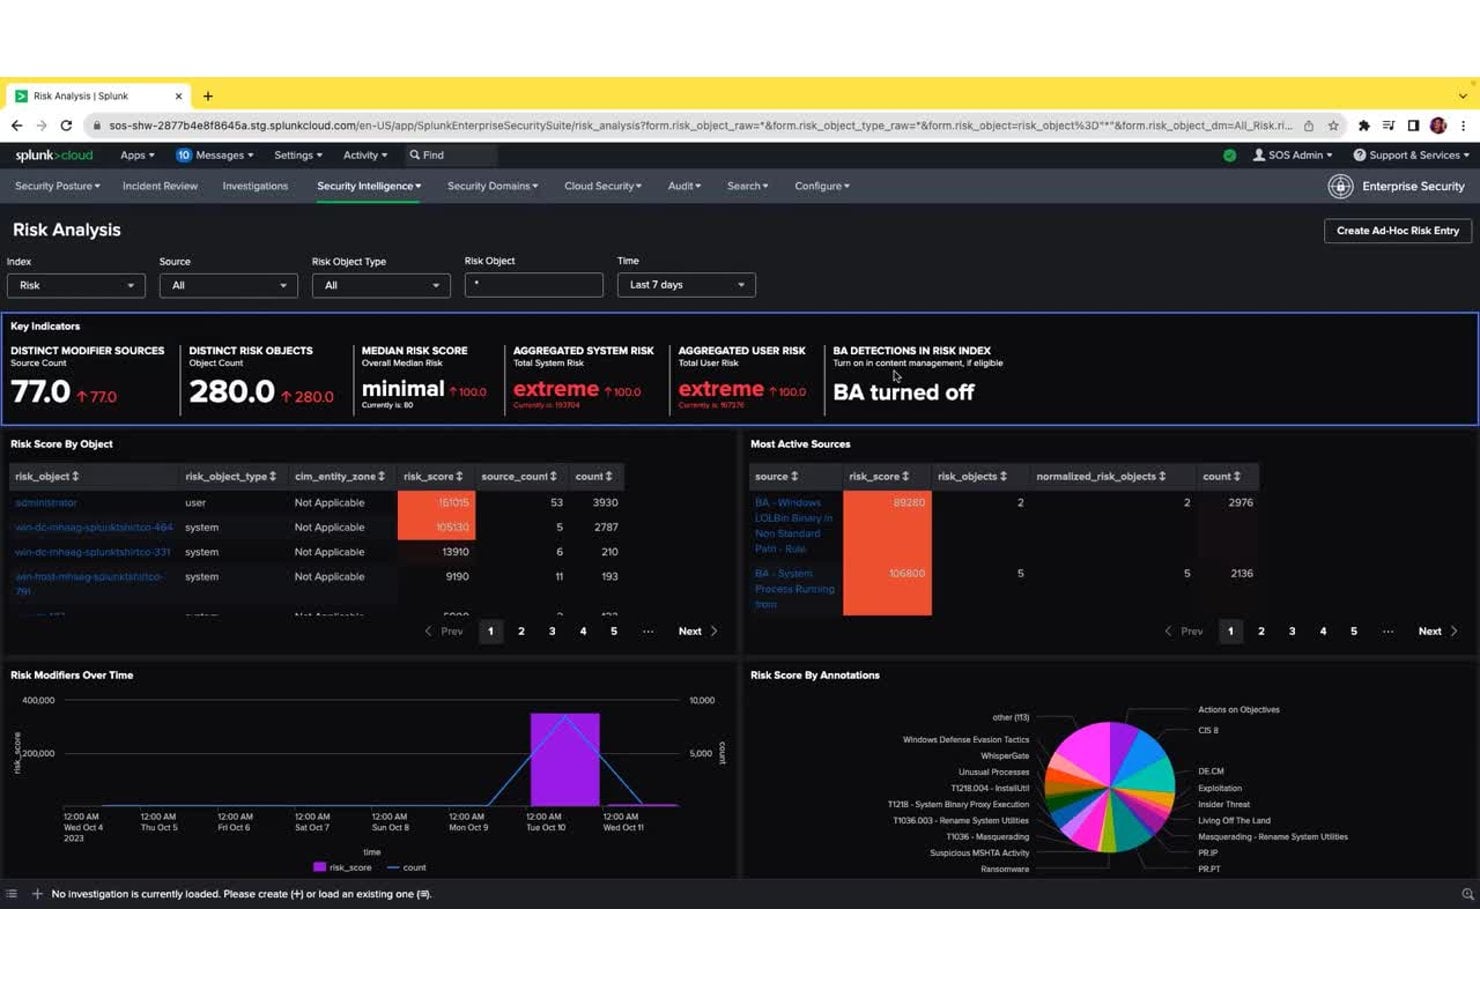
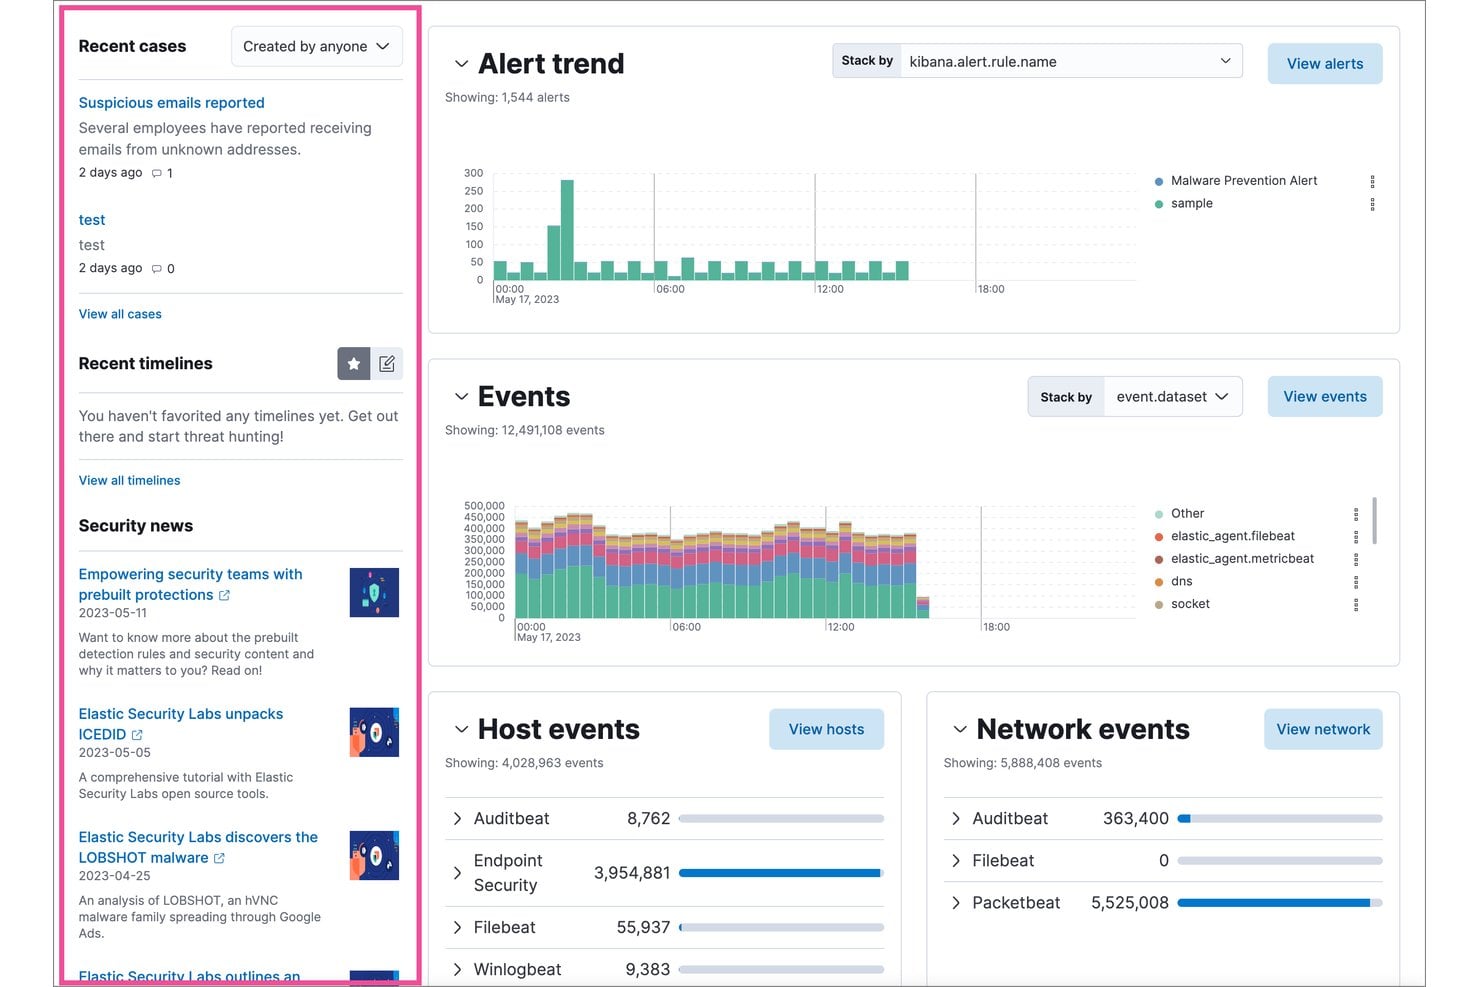
A continuación, se muestran algunos ejemplos visuales del aspecto que tienen en la práctica las interfaces de las herramientas SIEM:
Principales herramientas SIEM que debes tener en cuenta
Esta es mi selección de las mejores soluciones de herramientas SIEM:
Los clics en los enlaces a continuación pueden generar una comisión, lo que respalda nuestras pruebas independientes y la revisión de software y servicios. Descubre cómo mantenemos la transparencia.


¿Quién utiliza las herramientas SIEM?
Estos son los tipos de equipos y organizaciones que dependen de las herramientas SIEM para la supervisión de la seguridad y la respuesta a incidentes:
- Equipos de seguridad empresariales: Supervisan las operaciones de seguridad de organizaciones grandes y complejas con una infraestructura extensa.
- Proveedores de servicios de seguridad gestionados (MSSP): Ofrecen supervisión externalizada y detección de amenazas para los entornos de sus clientes.
- Equipos de infraestructura en la nube: Supervisan la actividad, auditan los accesos y detectan amenazas en sistemas nativos de la nube e híbridos.
- Sectores regulados: Los equipos de servicios financieros, atención sanitaria y empresas de servicios públicos deben cumplir estrictos requisitos de conformidad y generación de informes.
- Departamentos de TI de la Administración pública y del sector público: Protegen los sistemas críticos y los datos confidenciales frente a amenazas dirigidas y ciberataques.
Principales beneficios de las herramientas SIEM y posibles repercusiones empresariales
Las herramientas SIEM ayudan a reducir los riesgos, responder más rápidamente a los incidentes, respaldar el cumplimiento normativo y mantener el entorno en funcionamiento sin problemas, lo que puede afectar directamente al tiempo de actividad y a la reputación de la empresa.
Ten en cuenta que estas soluciones suelen representar una inversión considerable y que una implementación mal gestionada puede introducir nueva complejidad o generar lagunas de visibilidad.
Utiliza esta tabla para sopesar los principales beneficios y riesgos de adoptar una herramienta SIEM:
| Beneficios | Riesgos |
|---|---|
| Detección y respuesta más rápidas ante incidentes | Elevados costes iniciales de implementación y licencias |
| Visibilidad centralizada en todos los entornos | La complejidad puede provocar lagunas de configuración |
| Mejora de la búsqueda de amenazas y la investigación | Los falsos positivos pueden provocar fatiga por alertas |
| Mayor apoyo para los requisitos de cumplimiento normativo | Requiere ajustes continuos y conocimientos técnicos especializados |
| Acelera el análisis de la causa raíz después de los incidentes | Problemas de privacidad de los datos si los registros se gestionan incorrectamente |
| Simplifica la generación de informes y la preparación de auditorías | Dependencia del proveedor o dificultades de migración |
| Correlación de señales procedentes de múltiples fuentes | Consumo de recursos de la infraestructura de almacenamiento y procesamiento |
Casos prácticos de herramientas SIEM
Descubre cómo equipos reales mejoraron sus resultados de seguridad con herramientas SIEM. Estos casos prácticos muestran la diferencia que puede marcar SIEM antes y después de la implementación.
Caso práctico: implementación de IBM Security QRadar SIEM en Askari Bank
Askari Bank, un banco comercial con sede en Pakistán que cuenta con 560 sucursales y 7.500 empleados, creó su centro de operaciones de seguridad (SOC) desde cero utilizando IBM Security QRadar SIEM, QRadar SOAR y un complemento de análisis del comportamiento de los usuarios.
Implementada con SPS, socio comercial de IBM, la plataforma agregaba registros de todos los sistemas bancarios, automatizaba la respuesta a incidentes mediante manuales de actuación y permitía detectar amenazas internas las 24 horas del día, los 7 días de la semana.
Estos son los resultados de la implementación de herramientas SIEM en Askari Bank:
- Reducción drástica de los falsos positivos: Los incidentes de seguridad disminuyeron de aproximadamente 700 al día a menos de 20, lo que proporcionó al equipo del SOC alertas de alta fidelidad y accionables.
- Corrección más rápida de los incidentes: El tiempo de corrección se redujo de unos 30 minutos a tan solo 5 minutos mediante la automatización de los manuales de actuación de SOAR.
- Rápido crecimiento del equipo: El equipo del SOC creció hasta superar los 20 especialistas en menos de tres años, con el apoyo de la automatización, que asumió las tareas rutinarias de triaje.
- Cumplimiento normativo: Askari Bank logró cumplir plenamente la Política de ciberseguridad de Pakistán de 2021, un mandato nacional que exige a los bancos operar centros de operaciones de seguridad automatizados las 24 horas del día, los 7 días de la semana.
Caso práctico: implementación de Splunk Cloud Platform en Carrefour
Carrefour, uno de los mayores minoristas del mundo, adoptó Splunk Cloud Platform para consolidar sus operaciones de seguridad en un entorno global y multicanal.
La plataforma unificó los registros del antivirus, la detección y respuesta en los puntos finales en un único sistema y automatizó las alertas, la emisión de tickets y las notificaciones del SOC, eliminando la carga de gestión de la infraestructura que había estado apartando a los analistas de su trabajo de seguridad.
Estos son los resultados de la implementación de herramientas SIEM en Carrefour:
- Respuesta a las amenazas 3 veces más rápida: Gracias a la información en tiempo real de Splunk, Carrefour ahora responde a las amenazas de seguridad tres veces más rápido que antes.
- Operaciones del SOC reenfocadas: El equipo de seguridad pasó de gestionar la infraestructura a realizar tareas de alto valor, como la gestión de aplicaciones, el análisis de amenazas y las investigaciones de seguridad activas.
- Mayor accesibilidad para los analistas: Tanto los analistas técnicos como los usuarios empresariales pueden investigar de forma independiente y generar alertas durante los eventos de seguridad, ampliando la capacidad general de respuesta del equipo.
- Lanzamientos de productos más seguros: La plataforma proporciona a los equipos de Carrefour la visibilidad necesaria para lanzar nuevas funciones y servicios de forma segura, reduciendo el riesgo de que las nuevas capacidades digitales introduzcan brechas de seguridad.
Funciones y capacidades principales de las herramientas SIEM
Estas son las funciones clave que debe buscar al evaluar herramientas SIEM para su entorno:
- Recopilación centralizada de registros: Reúna los datos de eventos de servidores, servicios en la nube, puntos finales y dispositivos de red en una única plataforma con capacidad de búsqueda.
- Detección de amenazas en tiempo real: Utilice reglas y análisis integrados para detectar actividades sospechosas y alertar al equipo a medida que se producen los incidentes.
- Respuesta automatizada ante incidentes: Active manuales de actuación o flujos de trabajo que guíen o ejecuten los pasos de respuesta, reduciendo el esfuerzo manual en situaciones frecuentes.
- Correlación entre fuentes de datos: Conecte eventos de distintos sistemas (cortafuegos, puntos finales, nube, etc.) para obtener una visión completa de los ataques complejos.
- Análisis del comportamiento de usuarios y entidades (UEBA): Detecte amenazas internas o cuentas comprometidas señalando actividades inusuales de usuarios o dispositivos.
- Informes de cumplimiento: Genere informes relacionados con normativas y marcos de referencia habituales, facilitando las auditorías y la aplicación de políticas.
- Paneles y visualizaciones: Acceda a paneles personalizables que proporcionan información general sobre el estado y las tendencias, adaptada a las prioridades de su equipo.
- Compatibilidad con integraciones y API: Conecte el SIEM con su conjunto de herramientas de seguridad más amplio (gestión de tickets, inteligencia sobre amenazas y herramientas de orquestación) para agilizar las operaciones.
Casos de uso de las herramientas SIEM: procesos y flujos de trabajo habituales
Las herramientas SIEM le ofrecen un lugar central para recopilar, analizar y actuar sobre los eventos de seguridad de todos sus sistemas. Puede automatizar flujos de trabajo clave, como la supervisión de amenazas, la investigación de incidentes y la generación de informes de cumplimiento, lo que permite a su equipo centrarse en análisis más profundos y en la toma de decisiones.
Al conectar señales de todos sus entornos, las herramientas SIEM le ayudan a detectar las amenazas con mayor rapidez y a reducir los pasos manuales en el trabajo diario de seguridad.
Utilice esta tabla para ver cómo las herramientas SIEM respaldan procesos cruciales de TI y de seguridad ejecutiva:
| Proceso | Descripción | Cómo ayuda el software |
|---|---|---|
| Detección de amenazas | Identificar actividades sospechosas o amenazas en todo el entorno de TI. | Correlaciona eventos de varias fuentes para detectar amenazas reales y reducir el ruido de los falsos positivos. |
| Respuesta ante incidentes | Gestionar y resolver rápidamente los incidentes de seguridad una vez detectados. | Automatiza manuales de actuación y flujos de trabajo para que los pasos de respuesta se produzcan más rápido y requieran menos intervención manual. |
| Informes de cumplimiento | Preparar documentación y pruebas para auditorías y revisiones normativas. | Genera informes relacionados con marcos de cumplimiento, extrayendo información de los registros y eventos recopilados en todos los sistemas. |
| Análisis de la causa raíz | Investigar el origen y el impacto de las brechas o incidentes de seguridad. | Agrega y visualiza datos históricos de los registros, lo que permite a los equipos rastrear eventos y localizar vulnerabilidades. |
| Supervisión de la actividad de los usuarios | Realizar un seguimiento de las acciones de los usuarios para detectar amenazas internas o comportamientos de riesgo. | Utiliza análisis del comportamiento para señalar desviaciones respecto a la actividad de referencia, de modo que pueda investigar posibles amenazas. |
Tipos de herramientas SIEM y herramientas similares
Las herramientas SIEM presentan varias modalidades diferenciadas, y existen diversas herramientas de seguridad estrechamente relacionadas que suelen agruparse en la misma conversación:
Utilice esta tabla para comprender qué diferencia a cada tipo:
| Tipo | Elemento diferenciador |
|---|---|
| SIEM tradicional | Correlación basada en reglas y agregación de registros sin análisis basado en IA |
| SIEM de nueva generación | Utiliza IA y aprendizaje automático para automatizar la detección de amenazas y reducir el ajuste manual |
| SIEM gestionado | Operado por un proveedor externo o un MSSP, lo que elimina la carga de la gestión interna |
| (SOAR) Orquestación, automatización y respuesta de seguridad | Se centra en automatizar los flujos de trabajo de respuesta a incidentes en lugar de en la recopilación y detección de registros |
| (XDR) Detección y respuesta ampliadas | Integra la detección en los puntos finales, la identidad y las capas de la nube sin centrarse en la gestión de registros |
| Gestión de registros | Recopila y almacena registros para su búsqueda y auditoría, pero carece de análisis de seguridad y correlación integrados |
Qué buscar en una herramienta SIEM
La herramienta SIEM adecuada debe adaptarse a tu infraestructura actual, a tus flujos de trabajo de seguridad y al volumen de datos sin crear más complejidad de la que tu equipo pueda gestionar.
Al comparar opciones, céntrate en hasta qué punto cada plataforma es compatible con los sistemas que ya utilizas y con la forma en que tu equipo de seguridad investiga y responde realmente a las amenazas.
Utiliza estos factores para evaluar qué herramienta SIEM se adapta mejor a tu entorno:
Cobertura de las fuentes de datos: Asegúrate de que el SIEM pueda recopilar registros y eventos de los sistemas que realmente utiliza tu equipo, incluidos puntos finales, servidores, cortafuegos, servicios en la nube y plataformas de identidad.
Calidad de la detección y la correlación: Busca sólidas capacidades de correlación de eventos, análisis de comportamiento e inteligencia sobre amenazas que ayuden a detectar amenazas relevantes sin generar un exceso de falsos positivos.
Escalabilidad: Comprueba si la plataforma puede gestionar tu volumen actual de registros y seguir funcionando correctamente a medida que crecen tu infraestructura y tus datos de seguridad.
Adecuación de la implementación: Considera si un SIEM nativo de la nube, local o híbrido se adapta mejor a tu entorno, tus requisitos de seguridad y tus recursos internos.
Coste total y esfuerzo de gestión: Compara algo más que el precio de la licencia. La ingestión de registros, el almacenamiento, la retención, el ajuste, la implementación y el personal pueden afectar al coste a largo plazo de ejecutar la plataforma.
Un SIEM puede proporcionar la detección y visibilidad que necesita tu equipo de seguridad, pero algunas organizaciones también necesitan una automatización más sólida una vez identificada una amenaza. Si reducir el trabajo manual de respuesta es una prioridad, las mejores plataformas SOAR pueden complementar tu SIEM mediante la orquestación y automatización de los flujos de trabajo de respuesta a incidentes.


