

Guía de los 10 mejores programas de prevención de intrusiones de 2026

Lista de los mejores programas de prevención de intrusiones


La seguridad de las redes en sistemas operativos como Windows, Linux, Unix y macOS requiere herramientas sólidas de prevención de intrusiones para gestionar problemas como los falsos positivos y el seguimiento de direcciones IP. Entre sus principales beneficios se incluyen comprobaciones sofisticadas de integridad de archivos, gestión de registros y la mejor detección de intrusiones para reforzar la seguridad empresarial. Funciones como los analizadores de paquetes identifican intentos de rootkits y protegen los protocolos TCP y SSL.
Un sistema de detección de intrusiones de red (NIDS) también evita el tráfico entrante no deseado, lo que reduce la carga de su SOC. Para quienes afrontan retos de seguridad de red, esta solución integral aborda el dinámico panorama de las amenazas digitales, por lo que puede ser una solución adecuada para sus necesidades.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen de los mejores programas de prevención de intrusiones
Esta tabla comparativa resume los detalles de precios de mi selección de los mejores programas de prevención de intrusiones para ayudarle a encontrar el más adecuado para su presupuesto y las necesidades de su empresa.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor para la detección avanzada de amenazas | Demostración gratuita disponible | Precio bajo consulta | Website | |
| 2 | Mejor para seguridad impulsada por la comunidad | Not available | Gratis para funcionalidades básicas. Los servicios extendidos empiezan desde $10/usuario/mes. | Website | |
| 3 | Mejor para detección de amenazas en tiempo real | Not available | $25/usuario/mes (facturado anualmente) | Website | |
| 4 | Mejor para soluciones de firewall escalables | $30/user/month | Website | ||
| 5 | Mejor para protección avanzada contra vulnerabilidades | Not available | $25/user/month | Website | |
| 6 | Mejor para implementaciones de seguridad virtualizada | Not available | $40/usuario/mes (facturado anualmente) | Website | |
| 7 | Ideal para el control personalizado de políticas | Not available | La información sobre precios está disponible bajo solicitud. | Website | |
| 8 | Mejor para el control de acceso a la nube | No disponible | $20/user/month | Website | |
| 9 | El mejor para protección de red integrada | Not available | $15/user/month | Website | |
| 10 | Mejor para gestionar redes complejas | Not available | $20/user/month | Website |
Reseñas de los mejores programas de prevención de intrusiones
A continuación se muestran mis resúmenes detallados de los mejores programas de prevención de intrusiones que llegaron a mi lista de preseleccionados. Mis reseñas ofrecen un análisis detallado de las funciones principales, ventajas y desventajas, integraciones y casos de uso ideales de cada herramienta para ayudarle a encontrar la más adecuada para usted.
Mejor para la detección avanzada de amenazas
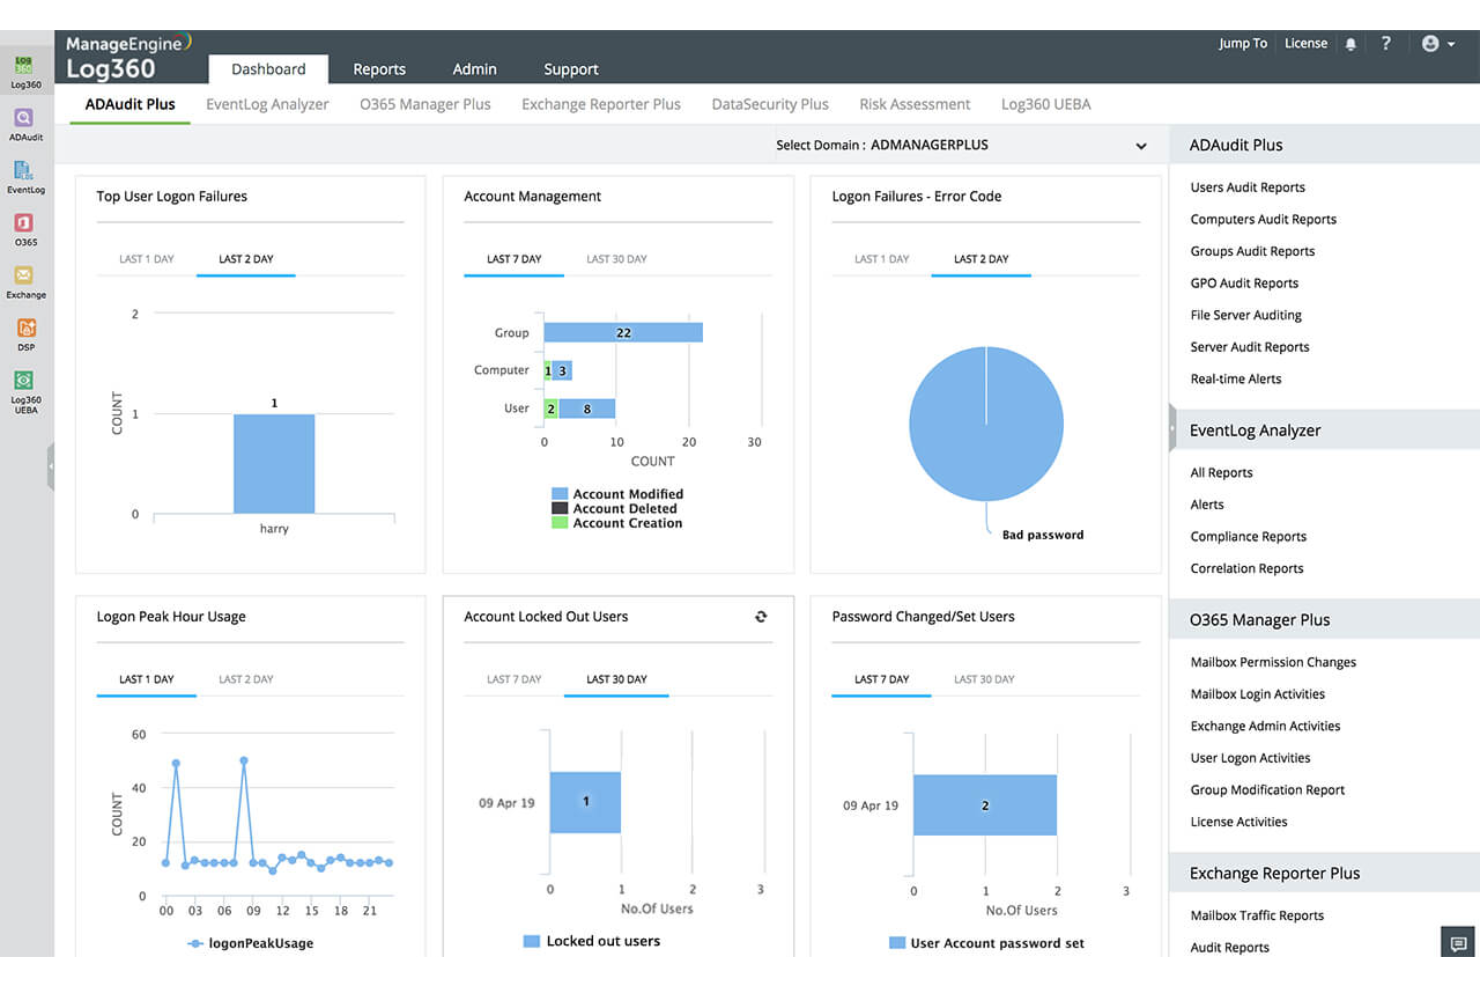
ManageEngine Log360 es una solución unificada de Gestión de Información y Eventos de Seguridad (SIEM) diseñada para ayudar a las organizaciones a detectar, investigar y responder a amenazas de seguridad en toda su red.
Por qué elegí ManageEngine Log360: Me gustan sus avanzadas funciones de detección de amenazas. La solución emplea correlación de eventos en tiempo real para identificar con precisión amenazas de seguridad analizando y correlacionando eventos a lo largo de tu red. Este enfoque proactivo permite a tu equipo detectar y mitigar posibles intrusiones antes de que se conviertan en problemas graves.
Características destacadas e integraciones:
Además, ManageEngine Log360 ofrece potentes análisis basados en el comportamiento a través de su módulo de Análisis de Comportamiento de Usuarios y Entidades (UEBA). Al emplear aprendizaje automático, UEBA establece una línea base del comportamiento normal de usuarios y entidades, e identifica anomalías que pueden indicar amenazas internas o cuentas comprometidas. Algunas integraciones incluyen Microsoft Exchange, Amazon Web Services (AWS), Microsoft Entra ID, Microsoft Azure y Active Directory.
Pros and Cons
Pros:
- Consola de gestión de incidentes
- Cumplimiento de regulaciones legales
- Visibilidad de seguridad integral en redes locales, en la nube e híbridas
Cons:
- Complejo de instalar y configurar
- Los registros pueden ser difíciles de leer y comprender
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

CrowdSec
Mejor para seguridad impulsada por la comunidad
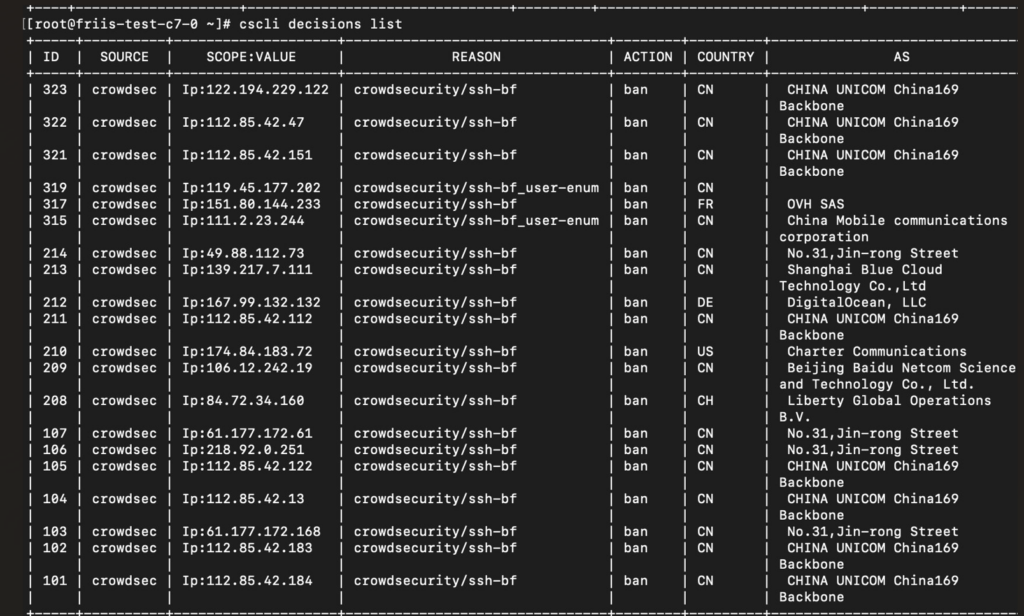
CrowdSec es una solución de seguridad de código abierto y colaborativa que aprovecha el poder de una gran comunidad para mejorar su inteligencia frente a amenazas. Es un sistema moderno de detección de comportamientos que puede identificar y bloquear conductas maliciosas.
Por qué elegí CrowdSec: Elegí CrowdSec porque adopta un enfoque innovador y comunitario para la ciberseguridad. Su fortaleza reside en aprovechar la inteligencia colectiva para ofrecer una seguridad más sólida y adaptable. Esta capacidad de compartir y aprender de una amplia gama de escenarios del mundo real lo distingue, convirtiéndolo en una opción principal para quienes buscan una solución de seguridad impulsada por la comunidad.
Características destacadas e integraciones:
CrowdSec cuenta con funciones como el análisis del comportamiento de IPs y un amplio catálogo de 'señales' que te permite personalizar tus defensas según el tipo de amenaza. También se integra bien con varias plataformas, como WordPress, y es compatible con muchas bases de datos, incluidas MySQL y PostgreSQL, proporcionando una cobertura y capacidades defensivas extendidas.
Pros and Cons
Pros:
- Enfoque de seguridad impulsado por la comunidad
- Detección de amenazas flexible y adaptable
- Código abierto y gratis para funciones básicas
Cons:
- Depende de la participación activa de la comunidad
- Puede requerir conocimientos técnicos para funciones avanzadas
- Posibles preocupaciones de privacidad por el intercambio comunitario

ExtraHop
Mejor para detección de amenazas en tiempo real
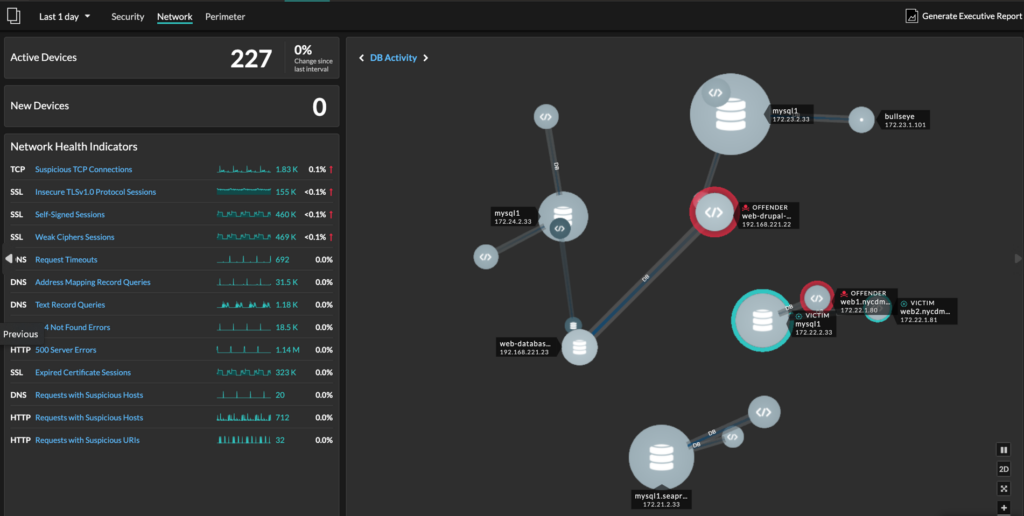
ExtraHop detecta y analiza amenazas en tiempo real a nivel de red, proporcionando a las organizaciones una comprensión continua de la actividad de la red y la capacidad de abordar rápidamente posibles amenazas de seguridad.
Por qué elegí ExtraHop: Seleccioné ExtraHop por sus capacidades de detección de amenazas en tiempo real de primer nivel. Su aprendizaje automático analiza el tráfico de la red e identifica patrones inusuales que pueden indicar una amenaza. Esto lo distingue al ofrecer una detección de amenazas rápida, lo que lo hace perfecto para organizaciones que requieren una respuesta ágil ante posibles incidentes de seguridad.
Características destacadas e integraciones:
ExtraHop ofrece análisis en tiempo real para ayudar a las organizaciones a obtener información sobre la actividad de su red. Sus avanzados algoritmos de aprendizaje automático detectan posibles amenazas identificando patrones inusuales en la actividad de la red. ExtraHop se integra con AWS, Azure y Google Cloud, proporcionando una visión integral de la seguridad tanto para entornos locales como en la nube.
Pros and Cons
Pros:
- Excelente detección de amenazas en tiempo real
- Analítica potente
- Amplia gama de integraciones
Cons:
- Puede ser demasiado complejo para organizaciones más pequeñas
- El costo puede ser prohibitivo para algunas empresas
- Requiere una configuración e implementación significativas


El Cisco Secure Firewall funciona como una potente línea de defensa contra las amenazas a la red, proporcionando una protección robusta para muchas arquitecturas de red. Su escalabilidad y adaptabilidad a diferentes tamaños de red lo convierten en una opción ideal para soluciones de firewall escalables.
Por qué elegí Cisco Secure Firewall: Cisco Secure Firewall surgió como un fuerte candidato al seleccionar herramientas de firewall para esta lista. El motivo de mi elección es su escalabilidad; puede atender eficazmente entornos de red pequeños y grandes. Por eso, considero que es el 'Mejor para soluciones de firewall escalables.'
Características destacadas e integraciones:
Las características clave de Cisco Secure Firewall incluyen la detección de amenazas, protección contra amenazas, gestión de políticas y prevención de intrusiones. Se destaca en la segmentación de red, asegurando que los controles de acceso sean los adecuados. También ofrece integraciones con otras soluciones de seguridad de Cisco, creando una infraestructura de seguridad robusta y unificada.
Pros and Cons
Pros:
- Alta escalabilidad para varios tamaños de red
- Características robustas de detección y prevención de amenazas
- Integración con otras soluciones de Cisco
Cons:
- El precio podría ser elevado para pequeñas empresas
- La interfaz de usuario puede ser compleja para principiantes
- Requiere personal de TI calificado para una configuración y gestión adecuadas

Mejor para protección avanzada contra vulnerabilidades
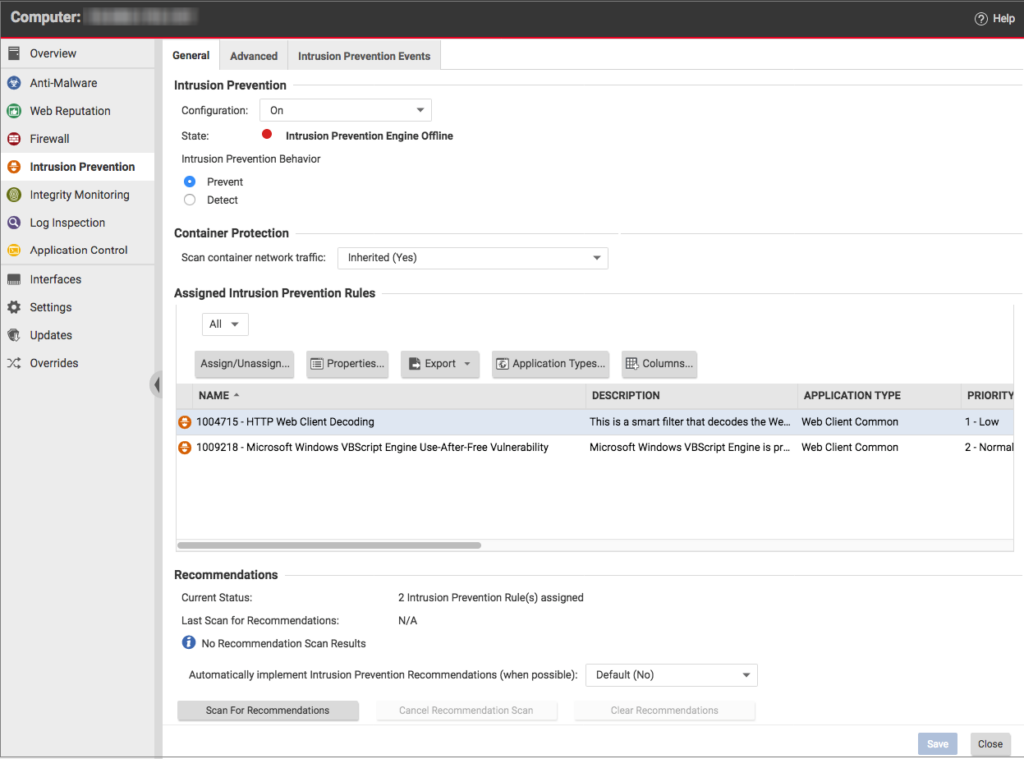
Trend Micro Intrusion Prevention es una solución de seguridad de red que ofrece una protección robusta y proactiva contra vulnerabilidades y amenazas. Con un enfoque en la protección avanzada frente a vulnerabilidades, resulta ser una herramienta convincente para proteger tu red de posibles intrusiones.
Por qué elegí Trend Micro Intrusion Prevention: Escogí Trend Micro Intrusion Prevention para esta lista porque demuestra un alto nivel de eficacia en la prevención de brechas de seguridad. Considero que es el 'Mejor para protección avanzada contra vulnerabilidades', debido a su atención detallada en la detección y mitigación de posibles vulnerabilidades.
Funciones destacadas e integraciones:
Trend Micro Intrusion Prevention cuenta con funciones impresionantes como parcheo virtual, sandboxing personalizado y escaneo avanzado de amenazas. Su capacidad para integrarse con diversas herramientas de terceros, incluidas soluciones SIEM, lo convierte en una opción aún más formidable para proteger infraestructuras de red.
Pros and Cons
Pros:
- Ofrece protección avanzada contra vulnerabilidades
- Proporciona integración con herramientas de terceros
- Sandboxing personalizado para analizar amenazas potenciales
Cons:
- El precio puede ser alto para empresas pequeñas
- Requiere personal de IT experimentado para un uso óptimo
- La interfaz de usuario puede ser compleja para principiantes

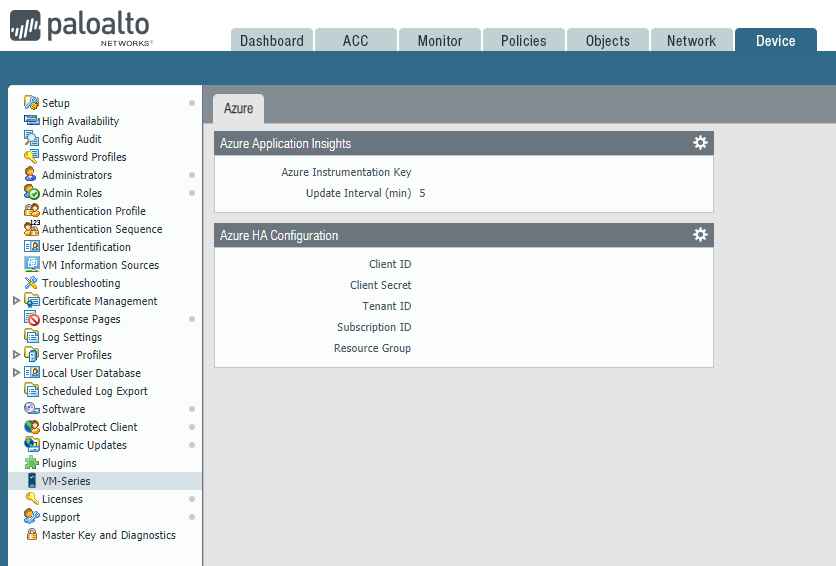
La serie VM de Palo Alto ofrece dispositivos de firewall virtualizados que proporcionan seguridad de red y prevención de amenazas para centros de datos y nubes privadas. Es perfecto para empresas que utilizan infraestructuras virtualizadas.
Por qué elegí la serie VM de Palo Alto: Seleccioné la serie VM de Palo Alto Networks principalmente por su solidez para ofrecer soluciones de seguridad en entornos virtualizados. Destacó por su capacidad de brindar funciones de firewall y prevención de amenazas equivalentes a las de los dispositivos físicos de seguridad, pero de manera flexible y escalable, lo que la convierte en la mejor opción para implementaciones de seguridad virtualizada.
Características destacadas e integraciones:
La serie VM de Palo Alto ofrece muchas funciones potentes, entre ellas la visibilidad de aplicaciones, la identificación de usuarios, la prevención de intrusiones y la detección de amenazas. También proporciona integraciones con numerosos entornos en la nube, como Amazon Web Services (AWS), Microsoft Azure y Google Cloud Platform, para garantizar protección en implementaciones híbridas y multinube.
Pros and Cons
Pros:
- Potentes capacidades de firewall
- Flexibilidad de un dispositivo virtualizado
- Integración con varias plataformas en la nube
Cons:
- Curva de aprendizaje en la configuración e implementación
- Requiere importantes recursos de TI
- Precio más alto en comparación con algunos competidores

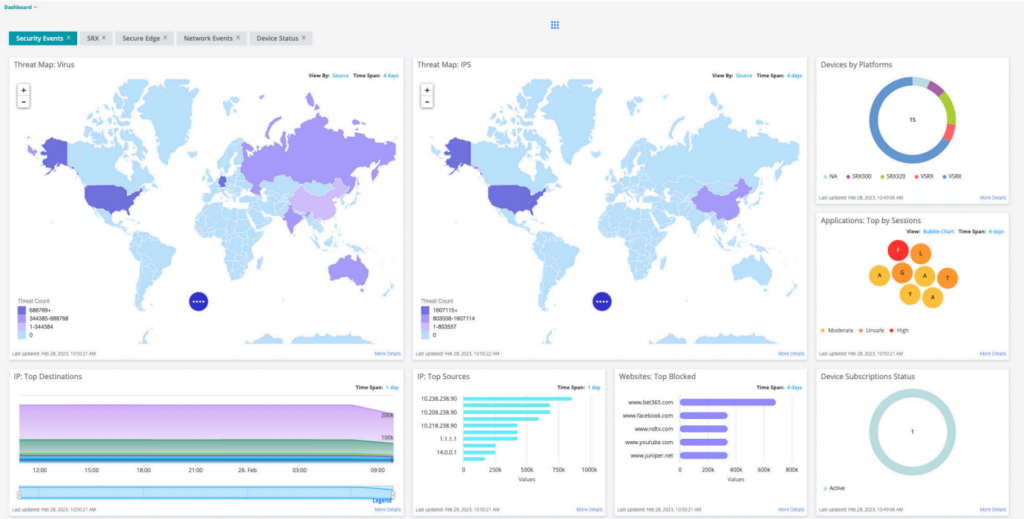
Juniper Networks IDP ofrece políticas de seguridad personalizables para adaptarse a las necesidades específicas del negocio, brindando flexibilidad a los usuarios para mantenerse seguros.
Por qué elegí Juniper Networks IDP: Juniper Networks IDP llamó mi atención por sus capacidades de personalización entre la gran cantidad de software de prevención de intrusiones. Elegí esta herramienta específicamente por su capacidad para permitir a los usuarios adaptar las políticas de seguridad según sus necesidades. Esta personalización hace de Juniper Networks IDP una opción destacada para quienes requieren un control minucioso sobre sus políticas de seguridad, convirtiéndolo en el mejor para el control personalizado de políticas.
Características destacadas e integraciones:
Juniper Networks IDP ofrece aplicación de políticas, análisis profundo de amenazas e informes en tiempo real. Los usuarios pueden crear políticas personalizadas y reglas de control detalladas. Es compatible con dispositivos de red de Juniper y de terceros, lo que lo hace adaptable a varios entornos de red.
Pros and Cons
Pros:
- Control avanzado de políticas personalizadas
- Compatibilidad con una amplia gama de dispositivos
- Informes en tiempo real
Cons:
- La información de precios no es transparente
- Puede requerir una curva de aprendizaje para la configuración de políticas personalizadas
- Interoperabilidad limitada con productos que no son de Juniper


Forcepoint es una plataforma de ciberseguridad que enfatiza el acceso seguro a recursos basados en la nube. Ofrece potentes capacidades de corredor de seguridad de acceso a la nube (CASB), garantizando un uso seguro y conforme de las aplicaciones y datos en la nube.
Por qué elegí Forcepoint: Elegí Forcepoint por su enfoque en proporcionar acceso seguro a los recursos en la nube. Sus capacidades como CASB y la integración con varios proveedores de servicios en la nube destacan frente a muchas otras herramientas de ciberseguridad. Considero que Forcepoint es 'Mejor para el control de acceso a la nube' gracias a sus funciones avanzadas que permiten proteger entornos en la nube de manera eficaz, brindando a las organizaciones tranquilidad al usar aplicaciones en la nube.
Funciones destacadas e integraciones:
Las funciones más beneficiosas de Forcepoint incluyen el descubrimiento de aplicaciones en la nube, evaluación de riesgos y prevención de pérdida de datos. Estas funciones ayudan a las organizaciones a obtener visibilidad sobre el uso de la nube y proteger sus datos sensibles. Forcepoint también se integra con muchas plataformas populares de la nube como AWS, Google Cloud y Microsoft Azure, reforzando sus sólidas capacidades de control de acceso a la nube.
Pros and Cons
Pros:
- Sólidas capacidades de control de acceso a la nube
- Se integra con las principales plataformas en la nube
- Incluye funciones de prevención de pérdida de datos
Cons:
- Puede ser excesivo para pequeñas empresas
- La interfaz de usuario puede ser compleja para principiantes
- Los costos pueden aumentar rápidamente con más usuarios y funciones

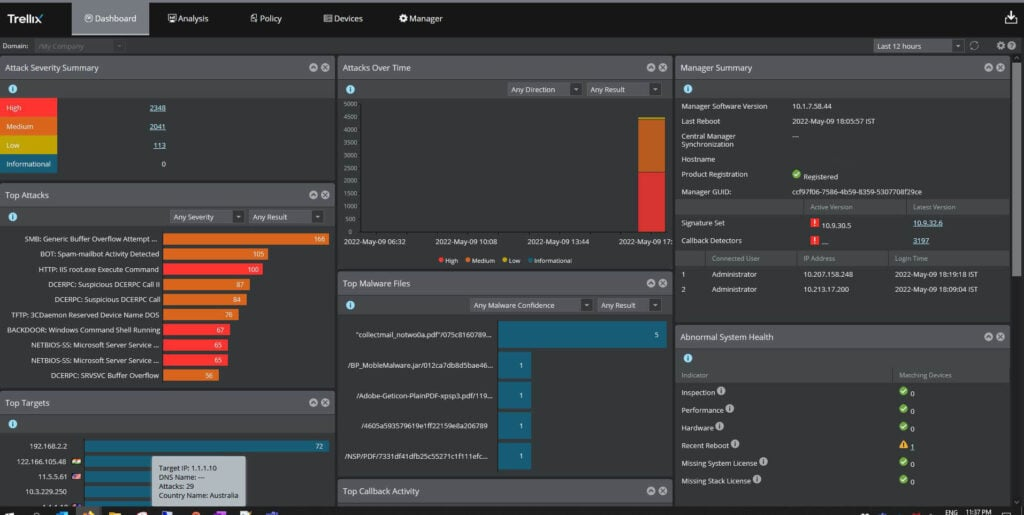
Trellix Intrusion Prevention System (IPS) es una solución de ciberseguridad que protege las redes contra actividades maliciosas. Integra numerosos mecanismos de defensa, creando una capa cohesiva de protección para la infraestructura de tu red.
Por qué elegí Trellix Intrusion Prevention System: Al seleccionar herramientas para esta lista, elegí Trellix IPS por su protección multifacética de red. En comparación con otras soluciones, integra numerosos mecanismos de seguridad, proporcionando una estrategia de defensa robusta. Con su seguridad única para entornos de red diversos, lo he considerado como 'El mejor para protección de red integrada.'
Características destacadas e integraciones:
Entre sus características más importantes, Trellix IPS ofrece sistemas de detección y prevención de intrusiones (IDS/IPS), inteligencia sobre amenazas y análisis de comportamiento. Estas capacidades ayudan a identificar y mitigar amenazas antes de que puedan afectar la red. Además, Trellix IPS se integra bien con otras herramientas de seguridad y monitoreo de redes, mejorando su capacidad para proteger entornos de red complejos.
Pros and Cons
Pros:
- Protección integral de red mediante mecanismos integrados
- Capacidades avanzadas de inteligencia sobre amenazas
- Buena compatibilidad con otras herramientas de red
Cons:
- Puede ser complejo para redes más pequeñas
- El costo puede ser alto para equipos grandes
- La curva de aprendizaje puede ser pronunciada para usuarios no técnicos


Trellix Network Security (una combinación de McAfee Enterprise y FireEye) ofrece una suite integral de soluciones para gestionar y proteger entornos de red complejos. Esta herramienta proporciona visibilidad de la red, detección de amenazas y mecanismos de respuesta.
Por qué elegí Trellix Network Security: Al crear esta lista, escogí Trellix Network Security por su amplio conjunto de funciones diseñadas para abordar los retos de las redes complejas. Lo que la distingue es su profunda visibilidad de la red combinada con un sólido componente de seguridad. Por estas razones, la consideré como la 'Mejor para gestionar redes complejas'.
Características destacadas e integraciones:
Las características clave de Trellix Network Security incluyen monitoreo de red, inteligencia sobre amenazas y capacidades de respuesta automatizada. Estas funciones ofrecen medidas tanto preventivas como reactivas para mantener la integridad de la red. Además, se integra eficazmente con otras herramientas de seguridad y sistemas de gestión de red, proporcionando un enfoque más completo para la administración de redes.
Pros and Cons
Pros:
- Características integrales de gestión de red
- Mecanismos de seguridad integrados para la detección y respuesta a amenazas
- Capacidades de integración efectivas con otras herramientas
Cons:
- El precio podría ser elevado para organizaciones pequeñas
- La configuración e instalación puede ser compleja para usuarios no técnicos
- Puede ofrecer funciones innecesarias para entornos de red simples
Otros programas de prevención de intrusiones
Estas son algunas opciones adicionales de programas de prevención de intrusiones que no llegaron a mi lista de preseleccionados, pero que aun así merece la pena conocer:
- Vectra AI Network Detection and Response
Ideal para análisis de red impulsados por IA
- Venusense Intrusion Prevention and Management System (IPS)
Ideal para una gestión integral de amenazas
- ThreatBlockr
Ideal para respuestas rápidas ante amenazas


Cómo evalúo el software de prevención de intrusiones
Evalúo cada herramienta en dos niveles: las capacidades básicas que todo IPS debe tener, como el bloqueo en línea y la DPI, y los factores diferenciadores que hacen que una herramienta destaque para su entorno específico.
Funcionalidad principal (requisitos básicos de esta lista)
Al seleccionar herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada una de las funcionalidades principales que se indican a continuación. Después, convierto la puntuación total de la herramienta en un porcentaje. Cada herramienta debe alcanzar una puntuación total mínima del 65% para ser considerada para su inclusión.
- Inspección del tráfico en tiempo real: Evalúo hasta qué punto llega la inspección de paquetes: si una herramienta puede analizar protocolos de la capa de aplicación como HTTP, DNS y SMB en línea sin introducir una latencia perceptible.
- Detección mediante firmas y anomalías: Ambos métodos de detección son importantes aquí, por lo que compruebo si una plataforma combina la coincidencia de firmas con análisis conductual o heurístico para detectar amenazas de día cero junto con exploits conocidos.
- Bloqueo automatizado de amenazas: La herramienta debe bloquear, descartar o restablecer activamente las sesiones maliciosas por sí sola; por ejemplo, finalizar una conexión en mitad de un exploit en lugar de limitarse a marcarla para que alguien la revise más tarde.
- Integración con inteligencia de amenazas: Compruebo si la plataforma incorpora feeds actualizados periódicamente, ya sean seleccionados por el proveedor o de terceros, para que los conjuntos de reglas se mantengan al día a medida que surgen nuevos CVE e IOC.
- Reglas de detección personalizables: Los equipos necesitan ajustar las políticas a sus propios patrones de tráfico. Compruebo si se pueden crear, editar y delimitar reglas, como suprimir el tráfico conocido como seguro en una VLAN específica para reducir los falsos positivos.
- Registro, alertas e integración con SIEM: Cada detección solo es tan útil como su visibilidad, por lo que evalúo si la herramienta proporciona registros de eventos detallados, alertas en tiempo real y conectores para plataformas como Splunk o Microsoft Sentinel.
Una vez que tengo una lista de herramientas que cumplen estos criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así es como comparo y contrasto a los distintos proveedores:
Funciones destacadas
El análisis del tráfico cifrado es un factor diferenciador importante: busco herramientas que puedan señalar amenazas ocultas en sesiones TLS mediante metadatos o huellas digitales JA3 sin requerir un descifrado completo. La aplicación de parches virtuales es otra función que valoro mucho, especialmente para equipos que administran sistemas heredados cuyos parches oficiales se retrasan semanas con respecto a la divulgación. También evalúo la cobertura de entornos de nube e híbridos, ya que muchos entornos abarcan ahora centros de datos locales y cargas de trabajo en nubes públicas como AWS o Azure.
Más allá de las funciones
La alineación con las normativas es muy importante: compruebo si una plataforma incluye plantillas de informes prediseñadas para marcos como PCI-DSS o NIST 800-53, lo que ahorra a los equipos de seguridad un tiempo considerable de preparación para las auditorías. El respaldo de la investigación sobre amenazas es otro factor que evalúo, ya que el equipo de investigación del proveedor afecta directamente a la rapidez con la que se publican nuevas firmas después de que aparezca un CVE. También considero el modelo de licencias, porque los precios por sensor frente a los precios por rendimiento pueden cambiar drásticamente el coste total en función de la topología de la red.
Cómo elegir un programa de prevención de intrusiones
Es fácil perderse entre largas listas de funciones y complejas estructuras de precios. Para ayudarle a mantener la atención mientras avanza en su proceso particular de selección de software, aquí tiene una lista de factores que debe tener en cuenta:
| Factor | Qué considerar |
|---|---|
| Escalabilidad | ¿Puede el software crecer con tu empresa? Considera el número de usuarios y el volumen de datos que puede gestionar sin inconvenientes. Asegúrate de que admita los planes de expansión futuros. |
| Integraciones | ¿Funciona bien con tus herramientas actuales? Comprueba la compatibilidad con tu conjunto actual de herramientas de seguridad y otros sistemas empresariales esenciales. |
| Personalización | ¿Puedes adaptarlo a tus necesidades? Busca opciones para ajustar las reglas de detección de amenazas o las funciones de generación de informes para adaptarlas a tus procesos. |
| Facilidad de uso | ¿Es sencillo para tu equipo? Evalúa la interfaz de usuario y la rapidez con la que los usuarios pueden aprender a navegar por el software sin frustraciones. |
| Implementación e incorporación | ¿Cuánto tiempo llevará comenzar? Evalúa el proceso de configuración, los recursos disponibles y cualquier conocimiento técnico necesario. Procura que la transición sea fluida. |
| Coste | ¿Cómo se ajusta a tu presupuesto? Analiza las estructuras de precios, incluidas las tarifas ocultas, y compara con ofertas similares para asegurarte de obtener una buena relación calidad-precio. |
| Medidas de seguridad | ¿Cumple tus estándares de seguridad? Asegúrate de que proporcione medidas de protección sólidas, como cifrado y actualizaciones periódicas, para mantener segura tu red. |
| Requisitos de cumplimiento | ¿Se ajusta a las normativas del sector? Verifica que facilite el cumplimiento de estándares como GDPR o HIPAA pertinentes para tu empresa. |
¿Qué es el software de prevención de intrusiones?
El software de prevención de intrusiones es una solución de seguridad diseñada para detectar y bloquear el acceso no autorizado a las redes. Los profesionales de seguridad informática y los administradores de redes suelen utilizar estas herramientas para proteger datos confidenciales y mantener la integridad de la red. Funciones como la supervisión en tiempo real, la detección de amenazas y las respuestas automatizadas ayudan a identificar intrusiones y prevenir brechas de seguridad. En general, estas herramientas proporcionan una protección esencial, garantizando que tu red permanezca segura y operativa.
Funciones
Al seleccionar un software de prevención de intrusiones, presta atención a las siguientes funciones clave:
- Supervisión en tiempo real: Rastrea continuamente el tráfico de la red para identificar y responder al instante a posibles amenazas.
- Detección de amenazas: Utiliza reglas y patrones predefinidos para reconocer actividades sospechosas y alertarte sobre ellas.
- Respuesta automatizada: Actúa automáticamente contra las amenazas detectadas, minimizando la intervención manual y el tiempo de respuesta.
- Políticas personalizables: Te permite adaptar las reglas de seguridad para satisfacer las necesidades y requisitos específicos de tu organización.
- Capacidades de integración: Se conecta sin problemas con las herramientas y la infraestructura de seguridad existentes para mejorar la protección general.
- Escalabilidad: Se adapta a las necesidades crecientes de tu empresa y gestiona eficazmente mayores volúmenes de datos y usuarios.
- Gestión centralizada: Proporciona una única interfaz para gestionar las políticas de seguridad y supervisar la actividad de la red en distintos entornos.
- Aplicación de parches virtuales: Ofrece protección contra vulnerabilidades incluso antes de que se publiquen los parches oficiales, manteniendo segura tu red.
- Informes detallados: Genera informes exhaustivos que proporcionan información sobre los eventos de seguridad y el estado de la red.
- Compatibilidad con el cumplimiento: Ayuda a garantizar el cumplimiento de normativas del sector como GDPR o HIPAA, reduciendo los riesgos relacionados con el cumplimiento.
Beneficios
Implementar un software de prevención de intrusiones ofrece varios beneficios para tu equipo y tu empresa. Estos son algunos de los que puedes esperar:
- Seguridad mejorada: Protege tu red frente al acceso no autorizado y posibles brechas de seguridad al detectar y bloquear amenazas en tiempo real.
- Reducción de la carga de trabajo manual: Las respuestas automatizadas a las amenazas minimizan la necesidad de supervisión e intervención manuales constantes, liberando tiempo de tu equipo.
- Mejor cumplimiento: Ayuda a garantizar que tu empresa cumpla las normativas del sector al proporcionar funciones que respaldan la adhesión a estándares como GDPR o HIPAA.
- Escalabilidad: Crece con tu empresa y se adapta al aumento de las exigencias de datos y usuarios sin comprometer el rendimiento.
- Control centralizado: Ofrece una única plataforma para gestionar y supervisar las políticas de seguridad, simplificando las operaciones de tu equipo.
- Ahorro de costes: Previene las costosas brechas de datos y los periodos de inactividad, lo que en última instancia permite ahorrar dinero a tu empresa a largo plazo.
- Toma de decisiones fundamentada: Proporciona informes y análisis detallados que te ofrecen información sobre el estado y la seguridad de tu red.
Costes & precios
Seleccionar un software de prevención de intrusiones requiere comprender los diversos modelos de precios y planes disponibles. Los costos varían según las funciones, el tamaño del equipo, los complementos y otros factores. La tabla a continuación resume los planes comunes, sus precios promedio y las funciones típicas incluidas en las soluciones de software de prevención de intrusiones:
Tabla comparativa de planes de software de prevención de intrusiones
| Tipo de plan | Precio promedio | Funciones comunes |
|---|---|---|
| Plan gratuito | $0 | Detección básica de amenazas, informes limitados y asistencia de la comunidad. |
| Plan personal | $5-$25/usuario/mes | Supervisión en tiempo real, informes básicos y respuestas automatizadas ante amenazas. |
| Plan empresarial | $30-$75/usuario/mes | Detección avanzada de amenazas, políticas personalizables y capacidades de integración. |
| Plan corporativo | $80-$150/usuario/mes | Inteligencia integral sobre amenazas, gestión centralizada y asistencia para el cumplimiento normativo. |
Preguntas frecuentes sobre el software de prevención de intrusiones
Estas son algunas respuestas a preguntas comunes sobre el software de prevención de intrusiones:
¿En qué se diferencia el software de prevención de intrusiones de un cortafuegos?
El software de prevención de intrusiones supervisa y analiza activamente el tráfico de red para detectar y bloquear posibles amenazas, mientras que un cortafuegos controla principalmente el tráfico de red entrante y saliente según reglas de seguridad predeterminadas. Los cortafuegos actúan como una barrera, pero la prevención de intrusiones añade una capa de inteligencia para identificar y prevenir ataques.
¿Puede el software de prevención de intrusiones gestionar tráfico cifrado?
Sí, muchos sistemas de prevención de intrusiones pueden inspeccionar tráfico cifrado. Utilizan técnicas como el descifrado SSL/TLS para analizar los datos dentro de conexiones seguras. Sin embargo, este proceso puede introducir latencia, por lo que es importante evaluar el impacto del sistema en el rendimiento de la red.
¿Qué tipo de alertas puedo esperar del software de prevención de intrusiones?
El software de prevención de intrusiones normalmente proporciona alertas en tiempo real sobre las amenazas detectadas. Las alertas pueden incluir información sobre el tipo de amenaza, su gravedad y las acciones recomendadas. Puedes personalizar la configuración de las alertas para priorizar las amenazas críticas y reducir el ruido generado por los falsos positivos.
¿Cómo se integran los sistemas de prevención de intrusiones con las herramientas de seguridad existentes?
La mayoría de los sistemas de prevención de intrusiones ofrecen capacidades de integración con herramientas de seguridad existentes, como SIEM, cortafuegos y protección de dispositivos finales. La integración mejora la seguridad general al compartir inteligencia sobre amenazas y proporcionar una visión unificada del estado de seguridad de la red.
¿Es adecuado el software de prevención de intrusiones para pequeñas empresas?
Sí, el software de prevención de intrusiones puede adaptarse a las necesidades de las pequeñas empresas. Muchos proveedores ofrecen soluciones escalables que se ajustan a empresas de distintos tamaños. Las pequeñas empresas pueden beneficiarse de la protección contra las ciberamenazas sin necesidad de contar con amplios recursos de TI.
¿Con qué frecuencia debe actualizarse el software de prevención de intrusiones?
Las actualizaciones periódicas son fundamentales para que el software de prevención de intrusiones siga siendo eficaz contra las nuevas amenazas. Los proveedores suelen publicar actualizaciones de firmas de amenazas, conjuntos de reglas y parches de software. Lo mejor es configurar las actualizaciones automáticas para garantizar que el sistema se mantenga actualizado y seguro.
Qué sigue:
Si estás investigando software de prevención de intrusiones, ponte en contacto con un asesor de SoftwareSelect para recibir recomendaciones gratuitas.
Rellenas un formulario y tienes una breve conversación en la que se profundiza en los detalles de tus necesidades. Después recibirás una lista breve de opciones de software para revisar. Además, te brindarán asistencia durante todo el proceso de compra, incluidas las negociaciones de precios.