

Las plataformas empresariales unificadas de gestión de TI son sistemas centralizados que te permiten supervisar, automatizar y proteger cada parte de tu entorno de TI desde un único lugar. Si buscas formas de reducir la complejidad, reforzar la seguridad y mantener la tecnología de tu organización en funcionamiento las 24 horas, estas soluciones son lo que necesitas.
Esta guía destaca las principales plataformas diseñadas para empresas con la escala, las integraciones y los controles de los que depende tu negocio, lo que te facilita comparar, evaluar y elegir la herramienta adecuada para tu equipo.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de plataformas empresariales unificadas de gestión de TI
Esta tabla comparativa resume los detalles de precios de mi selección de las mejores plataformas empresariales unificadas de gestión de TI:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para la gestión segura de dispositivos móviles | Prueba gratuita de 30 días disponible | Desde $4/dispositivo cliente/mes | Website | |
| 2 | Mejor para la visibilidad en tiempo real de los endpoints | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 3 | Mejor para capacidades de hiperautomatización | Demostración gratuita disponible | Precio a consultar | Website | |
| 4 | Ideal para la rápida implementación de parches | Prueba gratuita de 30 días + demo gratuita disponible | Precio a consultar | Website | |
| 5 | Mejor para la automatización de tareas basada en scripts | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 6 | Mejor para orquestación automatizada de flujos de trabajo | Demo gratuita disponible | Precios bajo solicitud | Website | |
| 7 | Mejor integración con el ecosistema de Microsoft | Prueba gratuita disponible | Desde $8/usuario/mes (facturado anualmente) | Website | |
| 8 | Mejor para la gestión de servicios predictiva | Prueba gratuita + demo gratis disponible | Precio a consultar | Website | |
| 9 | Ideal para la monitorización remota sin agente | Prueba gratuita de 14 días + demo gratuita disponible | Precio a consultar | Website | |
| 10 | Ideal para la automatización unificada de terminales | Prueba gratuita de 30 días + demo gratuita disponible | Desde $795/50 terminales (facturación anual) | Website |


Reseñas de las mejores plataformas empresariales unificadas de gestión de TI
A continuación encontrarás mis resúmenes detallados de las mejores plataformas empresariales unificadas de gestión de TI que llegaron a mi lista de selección. Mis reseñas ofrecen un análisis detallado de las funciones, integraciones y mejores casos de uso de cada plataforma para ayudarte a encontrar la más adecuada para ti.
 Ideal para la gestión segura de dispositivos móviles
- Prueba gratuita de 30 días disponible
- Desde $4/dispositivo cliente/mes
Visit WebsiteCustomer Rating:4.2/5
IBM MaaS360 ofrece un panel unificado de resumen organizacional que muestra recuentos de dispositivos, usuarios, aplicaciones, políticas, puntajes de riesgo, uso de dispositivos compartidos, listas de vigilancia y métricas de salud de la batería. IBM MaaS360 es una plataforma de Gestión Unificada de Dispositivos (UEM) basada en la nube que combina la administración de dispositivos móviles, defensa contra amenazas móviles, gestión de políticas asistida por IA y seguridad de endpoints en iOS, Android, Windows y macOS.
¿Para quién es IBM MaaS360?
Es ideal para equipos de TI empresariales en sectores regulados como salud y comercio minorista que necesitan asegurar y administrar grandes flotas distribuidas de dispositivos móviles y endpoints con sistemas operativos mixtos.
Por qué elegí IBM MaaS360
IBM MaaS360 se gana su lugar en mi lista corta por su manejo profundo de la seguridad móvil. Me gusta especialmente la función de Contenedor Seguro, que aísla los datos corporativos de las aplicaciones personales en un dispositivo BYOD sin requerir la inscripción completa del dispositivo. Junto con la Defensa contra Amenazas Móviles integrada, que detecta ataques MITM y tentativas de phishing en tiempo real, cubre los dos mayores puntos de exposición en cualquier flota móvil empresarial.
Características clave de IBM MaaS360
- Orientación de políticas asistida por IA: La IA incorporada revisa las configuraciones existentes y sugiere mejoras en las políticas con explicaciones claras.
- Inventario unificado de endpoints: Consolida teléfonos inteligentes, tabletas, computadoras portátiles y de escritorio, wearables y dispositivos IoT en un solo panel de control.
- Controles de acceso basados en roles granulares: Permite permisos administrativos multinivel y gestión basada en sitios para organizaciones complejas.
- Integración con Cloud Extender: Conecta directamente con infraestructuras empresariales como Active Directory, Exchange y autoridades certificadoras.
Integraciones de IBM MaaS360
IBM MaaS360 ofrece integraciones nativas con Microsoft Exchange, Office 365, Active Directory, Azure AD y autoridades certificadoras, y proporciona una API para integraciones personalizadas.
Pros and Cons
Pros:
- Aplicación de políticas para dispositivos BYOD y corporativos
- Detección y alertas de amenazas móviles en tiempo real
- Gestión unificada para Windows, macOS, Android, iOS
Cons:
- No gestiona servidores ni infraestructura de red
- Sin módulo centralizado de ITSM o mesa de ayuda
Learn more about IBM MaaS360: Mejor para la visibilidad en tiempo real de los endpoints
- Demostración gratuita disponible
- Precio bajo solicitud
Visit WebsiteCustomer Rating:4.5/5
Tanium ofrece un panel de control completo de Investigaciones que muestra investigaciones abiertas por actividad inicial, cantidad de actividades, días abiertas, prioridad, asignado y estado para la gestión de TI empresarial. Tanium es una plataforma autónoma de gestión de endpoints que unifica la visibilidad en tiempo real de los endpoints, la gestión de parches, la gestión de vulnerabilidades, la gestión de configuraciones y las operaciones de seguridad en entornos empresariales de TI a gran escala.
¿Para quién es mejor Tanium?
Tanium es ideal para grandes empresas y organizaciones globales con entornos de TI complejos y distribuidos que necesitan un control centralizado sobre decenas de miles de endpoints.
Por qué elegí Tanium
Elegí Tanium como uno de los mejores porque su motor de consultas en tiempo real puede obtener datos en vivo de cada dispositivo gestionado simultáneamente, devolviendo resultados en segundos en lugar de horas. En la práctica, eso significa que mi equipo puede identificar exactamente qué endpoints carecen de un parche específico o están ejecutando un proceso vulnerable en cualquier momento. Luego, Tanium Atlas vincula esa visibilidad directamente a la remediación autónoma, así que lo que veo es también lo que puedo corregir al instante.
Características clave de Tanium
- Gestión autónoma de parches: Automatiza los flujos de trabajo de actualización de sistemas operativos y software de terceros en todo tu entorno de endpoints.
- Referencias de configuración: Mantiene y aplica estándares de configuración personalizados para dispositivos Windows, macOS y Linux.
- Gestión de exposición a vulnerabilidades: Identifica vulnerabilidades y brechas de cumplimiento en todos los endpoints gestionados y no gestionados en tiempo real.
- Controles de acceso basados en roles: Los RBAC granulares te permiten definir privilegios y políticas para usuarios, equipos y entornos.
Integraciones de Tanium
Tanium ofrece integraciones nativas con ServiceNow y cuenta con integraciones nativas en todo el ecosistema de Microsoft, incluido Azure. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Búsqueda en tiempo real en todos los endpoints
- Gestiona fácilmente más de 100,000 endpoints
- Módulos sólidos de cumplimiento y vulnerabilidades
Cons:
- Carece de monitoreo nativo de dispositivos de red
- Implementación compleja para equipos de TI pequeños
Learn more about Tanium: Mejor para capacidades de hiperautomatización
- Demostración gratuita disponible
- Precio a consultar
Visit WebsiteCustomer Rating:4/5
Ivanti Neurons ofrece un panel centralizado de gestión de dispositivos que muestra métricas de vulnerabilidad, descubrimiento de dispositivos por fuente de datos y puntos destacados de los últimos 7 días. Ivanti Neurons es una plataforma de gestión de TI empresarial, nativa en la nube, que unifica la gestión de endpoints, ITSM, gestión de parches, descubrimiento de activos, gestión de vulnerabilidades y seguridad de red en una sola arquitectura impulsada por IA y automatización.
¿Para quién es mejor Ivanti Neurons?
Ivanti Neurons es ideal para grandes empresas con entornos de TI complejos y distribuidos, donde los equipos de operaciones y seguridad deben gestionar miles de endpoints en varios sitios.
Por qué elegí Ivanti Neurons
Ivanti Neurons se gana su lugar en mi lista porque su automatización va mucho más allá de la simple creación de scripts. Me encanta que los bots de autorreparación detectan y resuelven problemas de endpoints antes de que los usuarios siquiera se den cuenta, sin necesidad de intervención técnica. El diseñador de flujos de trabajo sin código también le permite a mi equipo crear automatizaciones entre dominios que abarcan ITSM, gestión de parches y seguridad desde un solo lienzo, eliminando una gran cantidad de trabajo manual repetitivo en todo el entorno.
Características clave de Ivanti Neurons
- Panel unificado de TI: Gestione endpoints, redes, servidores, nube y aplicaciones desde una sola interfaz.
- Gestión de parches basada en riesgos: Automatice la actualización de sistemas operativos y aplicaciones con priorización basada en el nivel de riesgo.
- Clasificación de tickets con IA: Categorice y dirija automáticamente las solicitudes de servicio utilizando aprendizaje automático.
- Controles de acceso basados en roles: Configure permisos de usuario y delegaciones para equipos de TI grandes y distribuidos.
Integraciones de Ivanti Neurons
Ivanti Neurons ofrece integraciones nativas con Microsoft 365, Azure Active Directory, AWS, ServiceNow, Jamf, Okta, CrowdStrike y Tenable. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Hiperautomatización para la resolución proactiva de problemas
- Inteligencia de activos en tiempo real en todos los endpoints
- Implementación automatizada de parches basada en el riesgo
Cons:
- La configuración de automatización de flujos de trabajo es compleja
- Opciones limitadas de personalización de análisis avanzados
Learn more about Ivanti Neurons: Ideal para la rápida implementación de parches
- Prueba gratuita de 30 días + demo gratuita disponible
- Precio a consultar
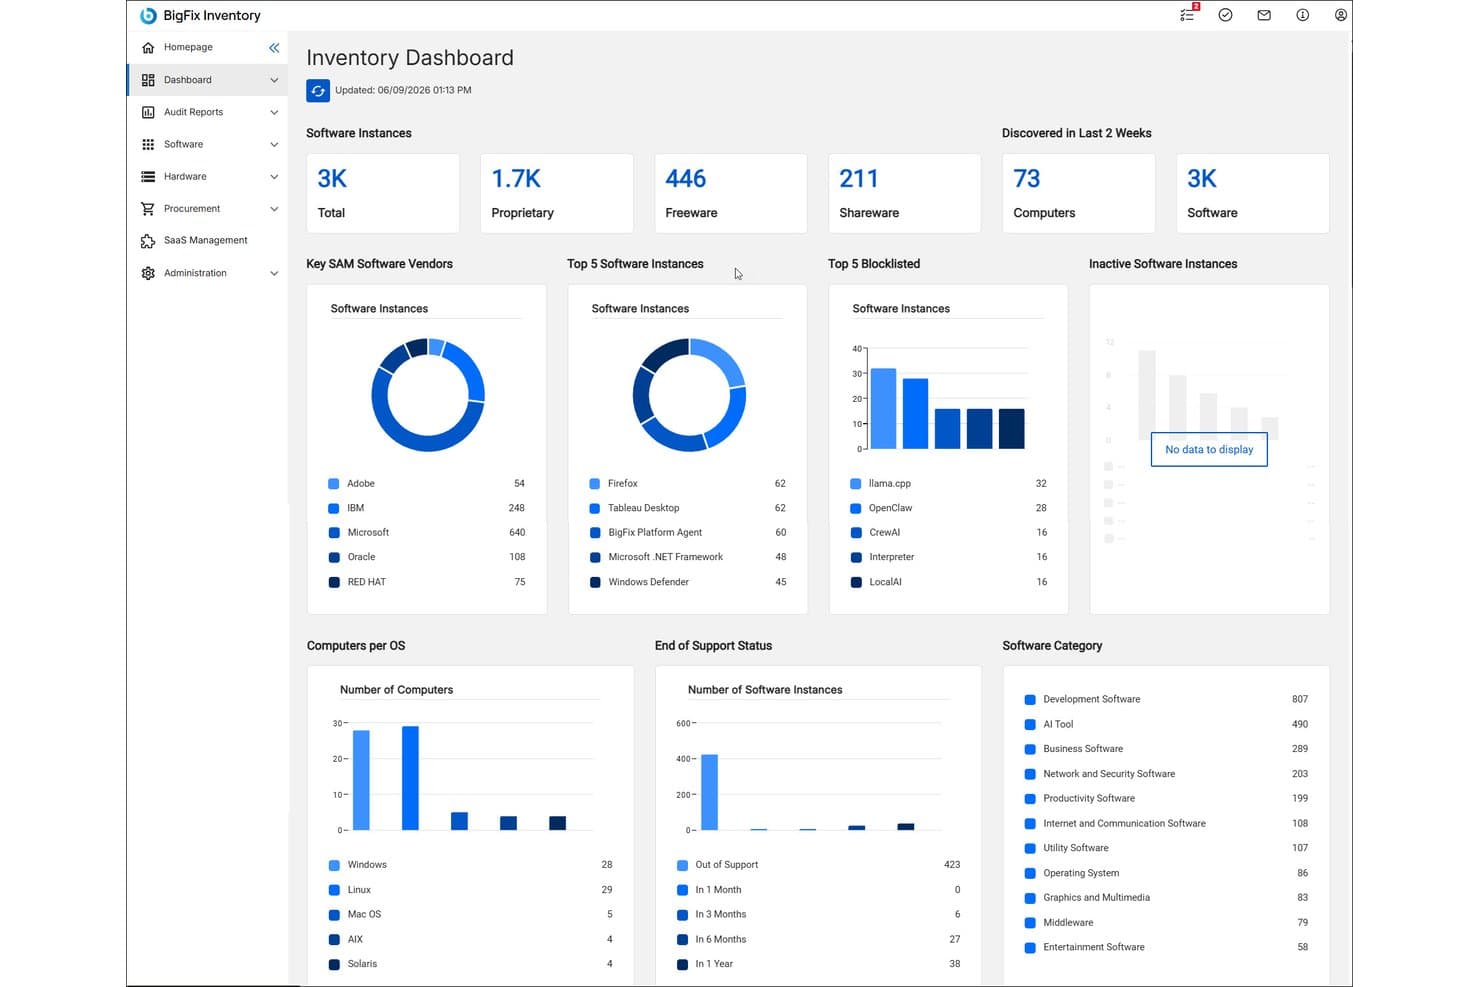
HCL BigFix ofrece un Panel Centralizado de Inventario que muestra instancias de software, principales proveedores, software en lista negra, distribución de sistemas operativos y estado de fin de soporte en toda la empresa. HCL BigFix es una plataforma empresarial de gestión de endpoints que unifica la gestión de parches, remediación de vulnerabilidades, cumplimiento normativo, inventario de activos y gestión del ciclo de vida en la nube en entornos locales, híbridos y multi-nube a través de un solo agente y consola.
¿Para quién es HCL BigFix?
HCL BigFix es ideal para grandes equipos de operaciones de TI y seguridad en empresas que gestionan miles de endpoints a través de infraestructuras distribuidas y heterogéneas.
Por qué elegí HCL BigFix
HCL BigFix se ha ganado su lugar en mi lista corta por la forma en que gestiona el despliegue de parches a gran escala. Me gusta que cubre más de 100 variantes de sistemas operativos mediante un único agente, por lo que mi equipo no tiene que manejar herramientas separadas para servidores Windows, Linux y Unix simultáneamente. Las más de 600.000 remediaciones preconstruidas nos permiten aplicar parches sin crear contenido desde cero, y la tasa de éxito superior al 98 % en la primera pasada se mantiene incluso en entornos aislados.
Características clave de HCL BigFix
- Inteligencia artificial agente para soporte al empleado: Asistente de IA integrado que proporciona soporte automatizado y autoservicio de TI para los usuarios finales.
- Módulo de experiencia digital del empleado: Supervisa la salud del dispositivo, analítica de uso y datos de experiencia del empleado desde un panel centralizado.
- Integración con ServiceNow: Se conecta de forma nativa con ServiceNow para descubrimiento automatizado de activos, respuesta a incidentes y flujos de trabajo ITSM.
- Inventario de software y gestión de activos: Rastrea activos de hardware y software en todos los endpoints gestionados para necesidades de cumplimiento y auditoría.
Integraciones de HCL BigFix
HCL BigFix ofrece integraciones nativas con ServiceNow, Tenable, Qualys, Rapid7 y admite la conexión de BigFix Inventory con ServiceNow CMDB y Vulnerability Response. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Aplicación rápida de parches multi-SO para grandes entornos
- Un solo agente para endpoints, servidores y nube
- Más de 600.000 acciones de remediación listas para usar
Cons:
- Sin gestión integrada de dispositivos de red
- Gestión limitada de dispositivos macOS
Learn more about HCL BigFix: Mejor para la automatización de tareas basada en scripts
- Demostración gratuita disponible
- Precio bajo solicitud

Kaseya VSA ofrece un panel de control predeterminado y completo que muestra el estado del sistema, alertas activas, estado de parches y monitoreo crítico del sistema a través de múltiples grupos de clientes. Kaseya VSA es una plataforma RMM que combina monitoreo de endpoints, gestión automatizada de parches, monitoreo de red, gestión de dispositivos móviles y control remoto en una única consola de gestión unificada.
¿Para quién es mejor Kaseya VSA?
Kaseya VSA es ideal para equipos de operaciones de TI que gestionan entornos de endpoints grandes y distribuidos y que necesitan una gran flexibilidad en la creación de scripts y un control centralizado a gran escala.
Por qué elegí Kaseya VSA
Kaseya VSA se gana su lugar en mi lista corta por la profundidad de su motor de scripting. He trabajado con las más de 600 plantillas de scripts listas para usar para automatizar desde comprobaciones de cumplimiento de parches hasta la remediación de incidentes, y la capa de automatización basada en políticas permite implementar esos flujos de trabajo en miles de endpoints simultáneamente. La capacidad de autoremediación significa que las alertas no solo te notifican, sino que también activan soluciones antes de que se cree un ticket.
Funciones clave de Kaseya VSA
- Monitoreo y control remoto: Gestiona endpoints, servidores y dispositivos de red de forma segura desde una única interfaz.
- Gestión automatizada de parches: Programa e implementa parches de sistema operativo y aplicaciones de terceros en entornos distribuidos.
- Descubrimiento de dispositivos de red: Escanea y mapea automáticamente los activos de red conectados para una visibilidad total del hardware.
- Control de acceso basado en roles: Configura permisos y roles de usuario granulares para la administración de equipos y sitios múltiples.
Integraciones de Kaseya VSA
Kaseya VSA ofrece integraciones nativas con IT Glue, BMS, Autotask, RocketCyber y más. Se dispone de una API para integraciones personalizadas.
Pros and Cons
Pros:
- Amplia biblioteca de scripts de automatización predefinidos
- Controles de acceso detallados basados en roles
- Gestión de parches y cumplimiento basada en políticas
Cons:
- La interfaz de usuario parece desactualizada
- Los tiempos de respuesta del soporte pueden variar
Learn more about Kaseya VSA: Mejor para orquestación automatizada de flujos de trabajo
- Demo gratuita disponible
- Precios bajo solicitud
Visit WebsiteCustomer Rating:4.4/5
ServiceNow ITOM ofrece un panel de control AIOps 360° que muestra métricas de reducción de ruido, ahorro de carga de trabajo y MTTR de alertas en los grupos de asignación. ServiceNow ITOM es una plataforma de gestión de operaciones de TI impulsada por AIOps que unifica el descubrimiento de infraestructura, la gestión de eventos, el mapeo de servicios y la remediación automatizada de incidentes en entornos empresariales híbridos y multi-nube.
¿Para Quién es Mejor ServiceNow ITOM?
ServiceNow ITOM está diseñado para grandes empresas con entornos de TI complejos y distribuidos, donde los directores de TI y los gerentes de operaciones necesitan control centralizado a gran escala.
Por Qué Elegí ServiceNow ITOM
ServiceNow ITOM ocupa un lugar en mi lista porque su IA agente de remediación gestiona el ciclo completo de incidentes, desde la identificación de la causa raíz hasta la activación de un flujo de trabajo de solución, sin intervención manual. Flow Designer e IntegrationHub me permiten crear orquestaciones entre dominios que conectan la detección de eventos directamente con la remediación en entornos híbridos. En la práctica, mi equipo gestiona muchos menos incidentes manualmente porque la plataforma los resuelve antes de que escalen.
Características Clave de ServiceNow ITOM
- Mapeo de servicios: Crea mapas dinámicos de aplicaciones y sus dependencias en entornos cloud y on-premises.
- Gestión de eventos: Consolida alertas de herramientas de monitoreo de terceros y las correlaciona con servicios empresariales críticos.
- Inteligencia operativa: Utiliza aprendizaje automático para identificar anomalías y predecir posibles incidentes.
- Gobernanza en la nube: Permite la gestión basada en políticas de los recursos y el análisis del impacto de cambios en infraestructuras multi-nube.
Integraciones de ServiceNow ITOM
ServiceNow ITOM ofrece integraciones nativas con AWS, Microsoft Azure, Google Cloud Platform, Microsoft Teams, Slack, Jira, Salesforce, Okta y Power BI, y proporciona una API para integraciones personalizadas.
Pros and Cons
Pros:
- Remediación automatizada de problemas con flujos de trabajo de IA
- Mapeo de dependencias de servicios de extremo a extremo
- Panel de operaciones centralizado y en tiempo real
Cons:
- Requiere una configuración extensa antes de la implementación
- La automatización de parches no está incluida por defecto
Learn more about ServiceNow ITOM: Mejor integración con el ecosistema de Microsoft
- Prueba gratuita disponible
- Desde $8/usuario/mes (facturado anualmente)
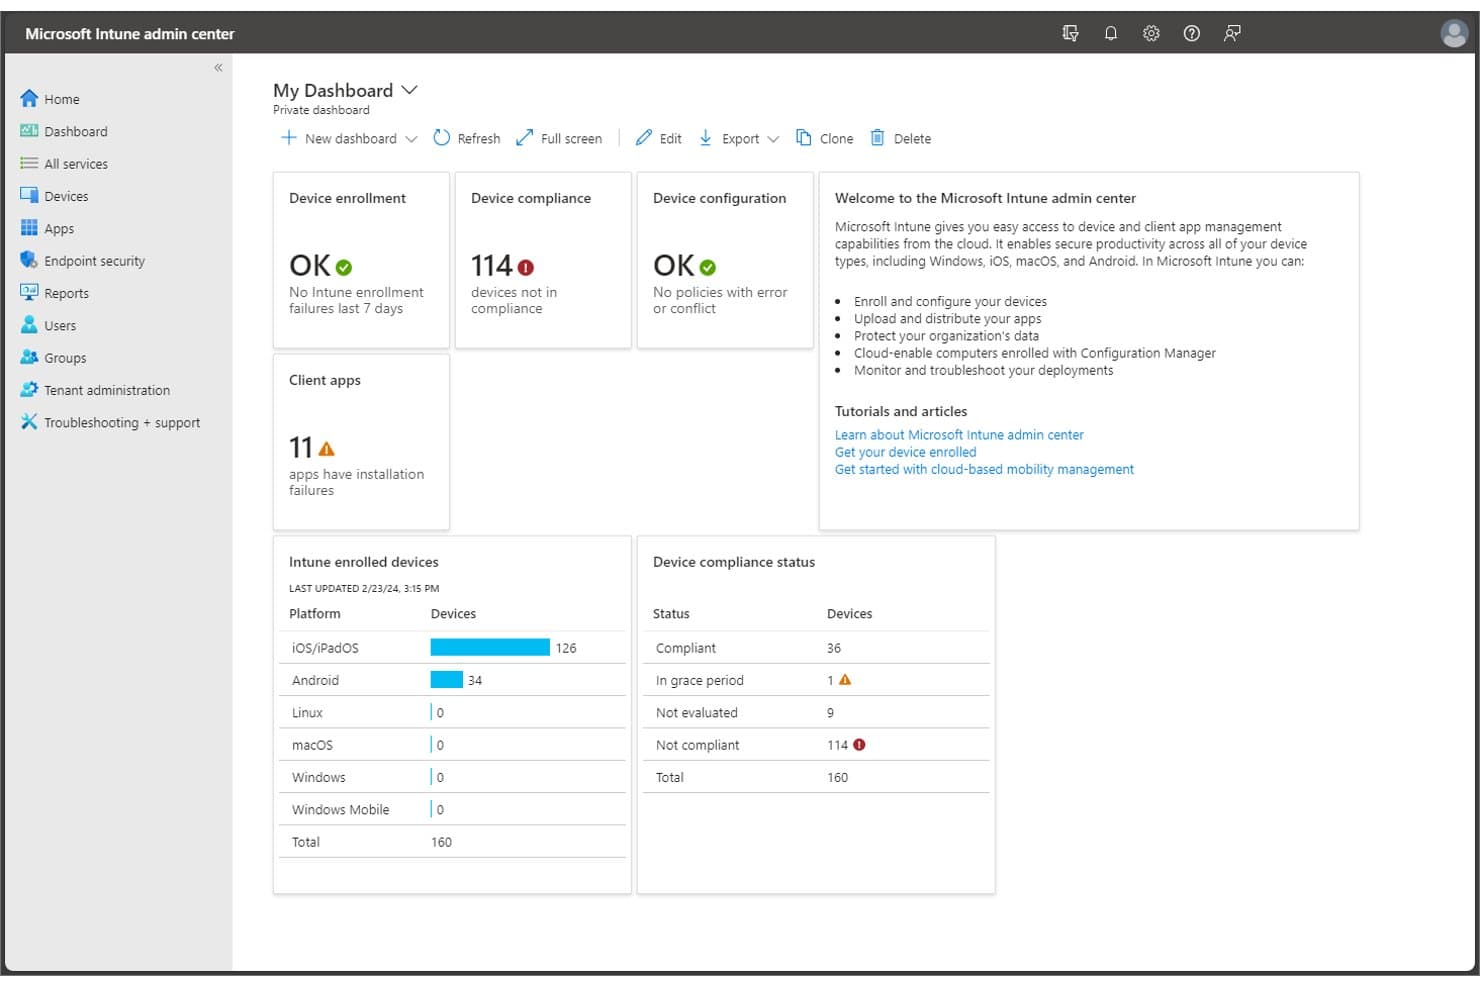
Microsoft Intune ofrece un panel de administración unificado que muestra el registro de dispositivos, el estado de cumplimiento, los fallos de aplicaciones cliente y el desglose de dispositivos registrados por plataforma. Microsoft Intune es una plataforma de administración unificada de endpoints (UEM) nativa en la nube que abarca el registro de dispositivos, la aplicación de políticas de configuración, el despliegue de parches, la gestión de aplicaciones y la elaboración de informes de cumplimiento en entornos Windows, macOS, iOS, Android y Linux.
¿Para quién es mejor Microsoft Intune?
Es una excelente opción para equipos de TI empresariales que ya utilizan Microsoft 365 o Azure, donde la integración nativa con Entra ID, Defender y Configuration Manager ofrece el mayor valor.
Por qué elegí Microsoft Intune
He incluido Microsoft Intune en mis mejores selecciones porque su integración nativa con Entra ID y Microsoft Defender crea una capa unificada de seguridad y gestión que ninguna herramienta de terceros puede replicar. Particularmente valoro el Endpoint Privilege Management, que permite a los usuarios estándar ejecutar solo tareas elevadas aprobadas por TI sin derechos de administrador local. Microsoft Security Copilot en Intune también muestra recomendaciones de remediación impulsadas por IA directamente en la consola de administración, filtrando el ruido de alertas durante la gestión de incidentes.
Características clave de Microsoft Intune
- Asistencia remota basada en la nube: Conexiones seguras y en tiempo real de asistencia remota entre el personal de TI y los usuarios finales para la resolución de problemas en dispositivos.
- Gestión empresarial de aplicaciones: Plataforma centralizada para desplegar, actualizar y revocar aplicaciones en todos los dispositivos registrados.
- Análisis avanzados y consultas de dispositivos: Proporciona informes detallados y consultas personalizadas para mostrar datos de cumplimiento y configuración de dispositivos.
- Gestión especializada de dispositivos: Compatible con la gestión de kioscos, dispositivos compartidos y endpoints especializados de IoT junto a computadoras estándar y dispositivos móviles.
Integraciones de Microsoft Intune
Microsoft Intune tiene integraciones nativas a lo largo de todo el ecosistema de Microsoft, incluyendo Microsoft 365, Azure, Microsoft Entra ID, Microsoft Defender y Configuration Manager, y ofrece una API para integraciones personalizadas.
Pros and Cons
Pros:
- Aplicación centralizada de políticas para todo tipo de dispositivos
- Automatización avanzada del cumplimiento con Microsoft Purview
- Escala hasta más de 100.000 endpoints por inquilino
Cons:
- No incluye monitoreo de servidores y redes de forma nativa
- Visibilidad limitada en entornos no Microsoft
Learn more about Microsoft Intune: Mejor para la gestión de servicios predictiva
- Prueba gratuita + demo gratis disponible
- Precio a consultar

BMC Helix ITSM ofrece un panel de información impulsado por IA llamado 'Ask HelixGPT' que muestra posibles resoluciones, artículos de conocimiento relacionados y datos de tickets similares directamente dentro del registro de incidentes críticos. BMC Helix es una suite de gestión de TI empresarial que abarca ITSM, AIOps, observabilidad de red, CMDB, gestión de activos y SecOps en entornos en la nube, híbridos y locales.
¿Para quién es mejor BMC Helix?
BMC Helix es ideal para grandes empresas con entornos de TI complejos y distribuidos que necesitan una sola plataforma que abarque la gestión de servicios, AIOps y visibilidad de la infraestructura.
Por qué elegí BMC Helix
Elegí BMC Helix como uno de los mejores porque su gestión proactiva de problemas realmente transforma las operaciones de TI de ser reactivas a preventivas. Me gusta cómo el motor AIOps identifica automáticamente las causas raíz y desencadena la remediación antes de que los incidentes se agraven. BMC HelixGPT viene integrado nativamente en la suite, por lo que mi equipo obtiene información impulsada por IA sin necesidad de agregar otra herramienta por separado.
Características clave de BMC Helix
- CMDB unificada: Centraliza y mapea los componentes de la infraestructura de TI con descubrimiento automático de dependencias.
- Catálogo y portal de servicios: Permite a los usuarios presentar solicitudes y rastrear incidentes a través de una interfaz de autoservicio configurable.
- Control de acceso basado en roles (RBAC): Soporta modelos de permisos granulares para grandes equipos y organizaciones distribuidos.
- Conectores integrados de ChatOps: Facilita la colaboración en tiempo real usando Microsoft Teams y Slack dentro de los flujos de trabajo de ITSM.
Integraciones de BMC Helix
BMC Helix ofrece integraciones nativas con Microsoft Teams, Slack, Salesforce y otros productos de BMC como Discovery y CMDB. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- La IA agente automatiza la remediación de incidentes complejos
- Amplia suite de gestión de servicios de TI de dominios cruzados
- Detección proactiva de anomalías en la nube y entornos híbridos
Cons:
- Capacidades nativas limitadas de gestión de parches
- La personalización puede requerir experiencia especializada en BMC
Learn more about BMC Helix: Ideal para la monitorización remota sin agente
- Prueba gratuita de 14 días + demo gratuita disponible
- Precio a consultar
Visit WebsiteCustomer Rating:5/5
NinjaOne ofrece un panel unificado de aplicación de parches de TI que muestra tasas de cumplimiento, estado de la instalación de parches y recuento de dispositivos por versión de SO a lo largo de la empresa. NinjaOne es una plataforma unificada de operaciones de TI nativa en la nube que combina la gestión de endpoints, la monitorización remota, la gestión automatizada de parches, la copia de seguridad, la administración de dispositivos móviles (MDM) y la documentación de TI en una única consola.
¿Para quién es mejor NinjaOne?
NinjaOne es una excelente opción para equipos de operaciones de TI y MSPs que gestionan entornos amplios y distribuidos de endpoints en infraestructuras híbridas de Windows, macOS y Linux.
Por qué elegí NinjaOne
NinjaOne se gana su lugar en mi lista porque permite la monitorización remota sin agente de la infraestructura de red. Utilizando sondeos basados en SNMP, puedo extraer datos de salud en tiempo real de switches, routers e impresoras sin necesidad de instalar software en esos dispositivos. He utilizado esto junto con Patch Intelligence AI, que detecta actualizaciones problemáticas antes de que se implementen en los endpoints gestionados por agentes, manteniendo toda la infraestructura estable tanto en dispositivos monitorizados como gestionados.
Características clave de NinjaOne
- Gestión autónoma de parches: Programa y despliega actualizaciones de sistemas operativos y aplicaciones de terceros en múltiples plataformas.
- Gestión de dispositivos móviles: Inscribe, monitoriza y establece políticas para dispositivos Android, iOS, Windows y macOS desde un panel unificado.
- Gestión de activos de TI: Realiza un seguimiento del inventario de hardware y software con descubrimiento automatizado e informes completos.
- Copia de seguridad integrada: Configura copias de seguridad de endpoints y servidores para restauraciones rápidas y protección de sistemas críticos.
Integraciones de NinjaOne
NinjaOne ofrece integraciones nativas con Microsoft Intune, SentinelOne, ServiceNow, Autotask, HaloPSA, IT Glue, Slack, Zendesk y más. Dispone de una API para integraciones personalizadas.
Pros and Cons
Pros:
- Monitorización sin agente para dispositivos en red
- Implementación automática de parches para varios sistemas operativos
- Gestión centralizada de copias de seguridad y recuperación
Cons:
- No dispone de monitorización nativa del rendimiento de red
- Carece de módulos avanzados de flujo de trabajo ITSM
Learn more about NinjaOne: Ideal para la automatización unificada de terminales
- Prueba gratuita de 30 días + demo gratuita disponible
- Desde $795/50 terminales (facturación anual)
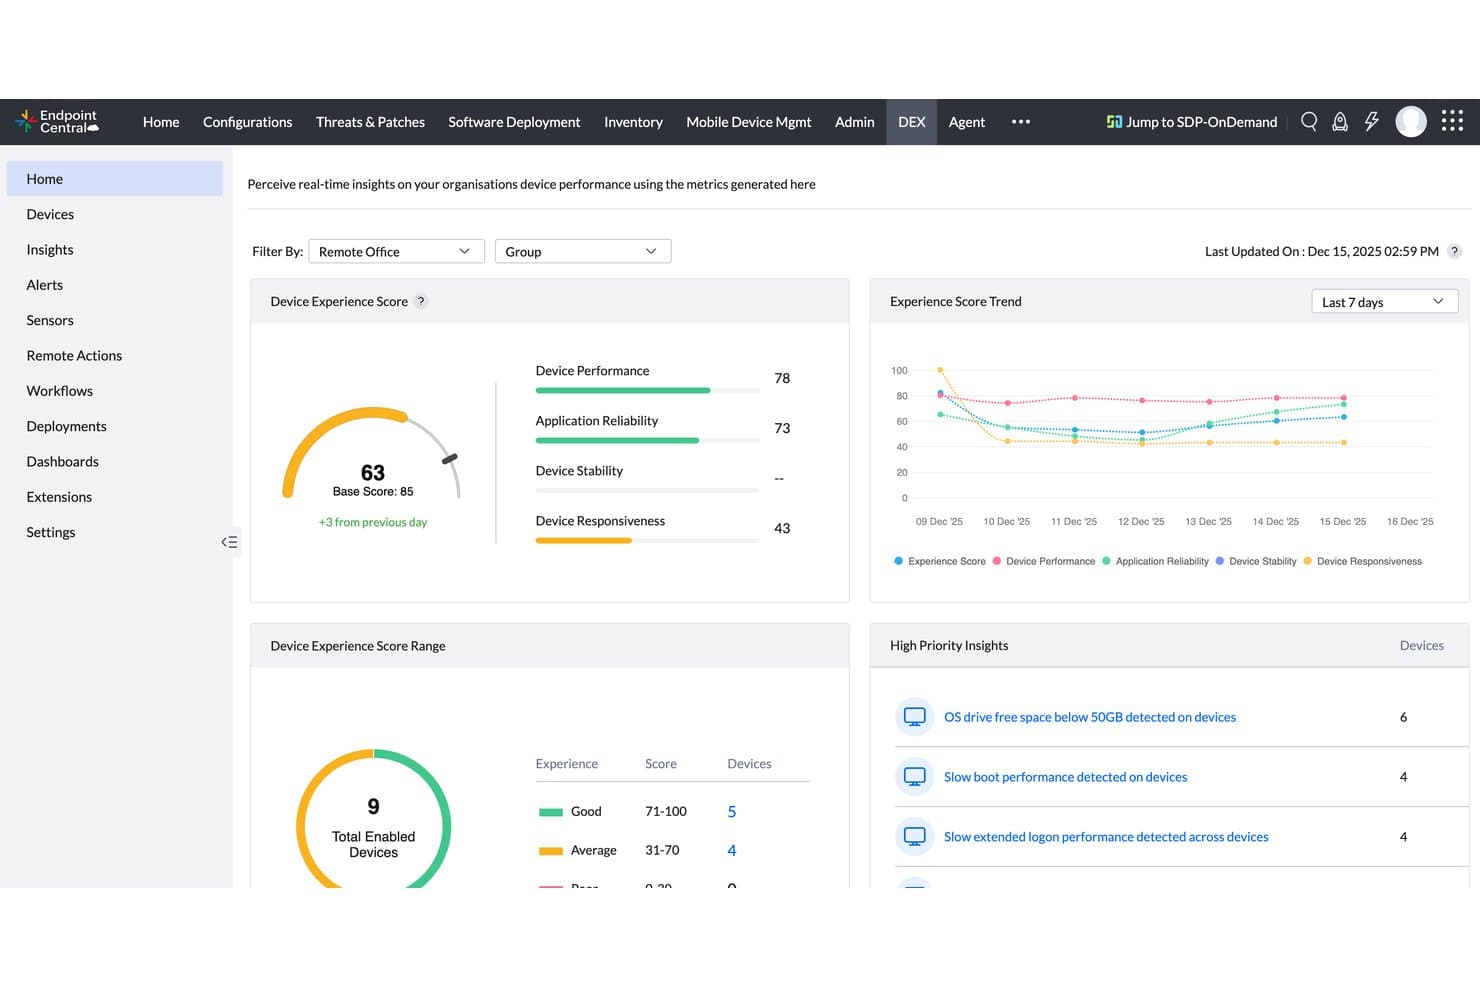
ManageEngine Endpoint Central ofrece un panel DEX (Experiencia Digital) con puntuaciones de rendimiento de dispositivos en tiempo real, tendencias de experiencia y conocimientos de TI prioritarios para la gestión empresarial de dispositivos. ManageEngine Endpoint Central es una plataforma unificada de gestión y seguridad de terminales que abarca la gestión de parches, implementación de sistemas operativos, gestión de dispositivos móviles, gestión de activos, resolución remota de problemas y seguridad de terminales integrada en dispositivos Windows, macOS, Linux y móviles.
¿Para Quién Es Mejor ManageEngine Endpoint Central?
Es una excelente opción para equipos de operaciones de TI en empresas medianas y grandes que gestionan terminales distribuidos en varias ubicaciones o equipos de trabajo remoto.
Por Qué Elegí ManageEngine Endpoint Central
ManageEngine Endpoint Central se gana su lugar en mi lista porque el nivel de automatización que ofrece es realmente difícil de encontrar en una sola plataforma. Confío en sus flujos de trabajo automatizados de escaneo, detección, prueba y despliegue para aplicar parches a más de 1.100 aplicaciones de terceros con una tasa de éxito del 99% en el primer intento. También utilizo el repositorio de más de 350 scripts junto con la telemetría DEX para crear flujos de remediación basados en eventos que detectan y solucionan problemas en los terminales antes de que los usuarios los reporten.
Características Clave de ManageEngine Endpoint Central
- Imagen e implementación de SO: Cree, personalice e implemente imágenes de sistemas operativos en múltiples dispositivos dentro de su entorno.
- Control de acceso basado en roles (RBAC): Establezca permisos granulares para técnicos y administradores que gestionan terminales en diferentes ubicaciones o departamentos.
- Detección y respuesta en terminales (EDR) integrada: Detecte, investigue y remedie amenazas con herramientas EDR integradas y asistidas por IA.
- Control remoto y resolución de problemas: Inicie sesiones remotas para solucionar, asistir y resolver problemas directamente en los dispositivos de los usuarios.
Integraciones de ManageEngine Endpoint Central
ManageEngine Endpoint Central ofrece integraciones nativas con ServiceDesk Plus, Zendesk, Splunk Enterprise, Jira Service Management, CrowdStrike, Rapid7 y Tenable Cloud Security. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Gestión automatizada de parches para software de terceros
- EDR incorporado y funciones de reversión ante ransomware
- Acceso granular basado en roles para equipos distribuidos
Cons:
- La monitorización de red requiere un producto separado de ManageEngine
- Las opciones de personalización de informes son algo limitadas
Learn more about ManageEngine Endpoint Central:
Otras plataformas empresariales unificadas de gestión de TI
Estas son algunas opciones adicionales de plataformas empresariales unificadas de gestión de TI que no llegaron a mi lista de selección, pero que aún merece la pena conocer:
- 11Omnissa Workspace ONE UEMMejor para el control multiplataforma de dispositivos
- 12FreshserviceIdeal para automatización intuitiva de servicios
- 13SolarWinds Service DeskIdeal para flujos de trabajo avanzados de gestión de tickets
- 14Hexnode UEMMejor para la administración de dispositivos multiplataforma
- 15AteraMejor como kit de herramientas todo en uno para la automatización de TI
- 16Action1Mejor para el cumplimiento de terminales en la nube
- 17Datto RMMMejor para herramientas integradas de copia de seguridad y recuperación
- 18Jamf ProMejor para la gestión del ciclo de vida de dispositivos Apple
- 19ConnectWise RMMIdeal para la supervisión de dispositivos basada en políticas
- 20N-able N-central RMMMejor para la gestión escalable de múltiples sitios
Cómo evalúo las plataformas unificadas de gestión de TI empresariales
Divido mi evaluación en criterios básicos que toda plataforma debe cumplir—como la visibilidad cruzada de dominios y el parchado automatizado a escala—y factores diferenciadores que separan a los líderes del resto.
Funcionalidad principal (los requisitos mínimos para esta lista)
Cuando selecciono las herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) según cada funcionalidad principal detallada abajo. Luego, convierto la puntuación total de la herramienta en un porcentaje. Cada herramienta debe lograr una puntuación mínima total del 75% para ser considerada para incluirse.
- Panel de TI unificado: Busco una vista única que correlacione datos entre endpoints, redes y la nube, para que no tengas que saltar entre pestañas al rastrear una caída de servicio.
- Cobertura multidominio: La plataforma debe manejar de forma nativa al menos endpoints, red, ITSM y gestión de activos, sin tener que añadir productos separados.
- Arquitectura a escala empresarial: Verifico si la plataforma soporta implementaciones en múltiples sitios con RBAC granular, ya que las grandes organizaciones requieren administración delegada por regiones.
- Automatización y orquestación: La automatización de flujos de trabajo cruzados es clave, como crear automáticamente un ticket, aislar un endpoint y notificar al equipo cuando se detecta una amenaza.
- Gestión de parches y configuración: Evalúo cómo la herramienta gestiona el parchado de SO y de terceros en conjunto, además de si refuerza las configuraciones básicas después del despliegue.
- Seguridad y cumplimiento: La gestión de vulnerabilidades incorporada y la generación de informes de cumplimiento alineados a marcos como SOC 2 o ISO 27001 deben ser estándar, no complementos adicionales.
Cuando tengo la lista de herramientas que cumplen los criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (qué separa a los proveedores)
Así es como comparo y contrasto los diferentes proveedores:
Características destacadas
Las capacidades de AIOps marcan una clara diferencia; busco plataformas que emplean detección de anomalías basada en aprendizaje automático para filtrar el ruido de alertas y señalar causas raíz antes de que una pequeña incidencia se convierta en una gran caída. Un CMDB unificado es otro diferenciador, ya que te da una única fuente de verdad sobre las dependencias de activos en los módulos de ITSM, ITOM e ITAM. También evalúo los constructores de flujos de trabajo de bajo código que permiten automatizar procesos transversales sin escribir scripts personalizados para cada escenario.
Más allá de las características
La profundidad de integración es relevante: compruebo si la plataforma ofrece conectores nativos a los sistemas empresariales que ya utilizas, como AWS, Azure y ServiceNow, además de APIs abiertas para flujos de trabajo personalizados. La transparencia en la licencia es igualmente importante, ya que los costos ocultos de implementación y soporte premium pueden disparar el costo total de propiedad tras la compra. También valoro certificaciones de cumplimiento como SOC 2 Tipo II e ISO 27001, junto con RBAC granular y registros de auditoría que las industrias reguladas requieren para aprobar auditorías sin improvisar.
Cómo elegir plataformas empresariales unificadas de gestión de TI
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la atención mientras avanzas en tu proceso único de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué debes considerar |
|---|---|
| FactorEscalabilidad | Qué debes considerar¿La plataforma podrá gestionar el crecimiento previsto, la expansión de las ubicaciones o las actividades de fusiones y adquisiciones sin que se degrade el rendimiento ni surjan problemas con las licencias? |
| FactorIntegraciones | Qué debes considerar¿Puede conectarse de forma nativa con tus aplicaciones críticas, plataformas en la nube y herramientas de automatización, o tendrás que crear soluciones alternativas? |
| FactorPersonalización | Qué debes considerar¿La plataforma se adapta a tus políticas, procesos y necesidades de generación de informes, o requiere soluciones alternativas y servicios de consultoría costosos? |
| FactorFacilidad de uso | Qué debes considerar¿Tu equipo la adoptará realmente, o las interfaces y los flujos de trabajo confusos provocarán frustración y fomentarán el uso de herramientas no autorizadas? |
| FactorImplementación e incorporación | Qué debes considerar¿Qué recursos, conocimientos especializados y plazos se necesitan para implementarla y formar a los equipos a gran escala? ¿Hay aceleradores o socios disponibles? |
| FactorCoste | Qué debes considerar¿Comprendes plenamente los modelos de licencia, los costes de implementación y los costes posteriores al lanzamiento, incluidos los complementos necesarios o las tarifas ocultas? |
| FactorMedidas de seguridad | Qué debes considerar¿En qué medida se ajustan el control de acceso basado en roles (RBAC), el cifrado, los registros de auditoría y los flujos de trabajo de respuesta a incidentes a tu modelo de seguridad y tolerancia al riesgo? |
| FactorRequisitos de cumplimiento | Qué debes considerar¿El proveedor ofrece las certificaciones y la documentación de cumplimiento necesarias para tu sector o tus regiones geográficas? |
¿Qué son las plataformas empresariales unificadas de gestión de TI?
Las plataformas unificadas de gestión de TI empresariales son soluciones de nivel empresarial que permiten supervisar, gestionar y automatizar todos los aspectos de su entorno de TI, incluidos los terminales, las redes, los servidores y los sistemas en la nube, desde una única interfaz unificada. Estas plataformas ayudan a optimizar las operaciones de TI, mejorar la prestación de servicios y favorecer la optimización en infraestructuras complejas al reducir los silos operativos y eliminar los cuellos de botella de los flujos de trabajo.
A menudo combinan herramientas de ITSM, gestión del conocimiento, gestión de proyectos, DevOps, gestión de cambios y capacidades de soporte de TI con amplias posibilidades de integración. Esto proporciona a los equipos de TI una mejor visibilidad de las métricas clave, refuerza el soporte al cliente y permite a las organizaciones trabajar de forma más eficaz con los proveedores de tecnología.
Características de las plataformas unificadas de gestión de TI empresariales
Al seleccionar plataformas unificadas de gestión de TI empresariales, preste atención a las siguientes características clave:
- Panel unificado: Proporciona una interfaz consolidada para supervisar y gestionar todos los activos de TI, reduciendo la necesidad de alternar entre herramientas o pantallas.
- Gestión multidominio: Permite supervisar terminales, redes, servidores, recursos en la nube y aplicaciones desde un único lugar, simplificando la administración y la resolución de problemas.
- Automatización de TI: Automatiza tareas repetitivas como la aplicación de parches, la implementación de software y la respuesta a incidentes, liberando tiempo de su equipo para tareas de mayor valor.
- Control de acceso basado en roles: Permite establecer permisos detallados para usuarios y equipos, garantizando que las personas adecuadas tengan el nivel de acceso correcto a los sistemas y los datos.
- Gestión de parches y configuraciones: Implementa actualizaciones de seguridad y aplica automáticamente políticas de configuración en entornos heterogéneos, reduciendo las vulnerabilidades y las desviaciones.
- Seguridad y cumplimiento integrados: Ofrece herramientas integradas para la evaluación de vulnerabilidades, la elaboración de informes de cumplimiento y la aplicación de políticas con el fin de cumplir las normas y regulaciones de la organización.
- Descubrimiento e inventario de activos: Analiza continuamente su entorno para detectar y catalogar hardware, software y activos en la nube, proporcionando un inventario de TI en tiempo real.
- Orquestación de flujos de trabajo: Permite diseñar y ejecutar procesos de varios pasos que abarcan múltiples dominios de TI sin intervención manual ni programación compleja.
- Informes personalizables: Genera informes detallados y compartibles sobre el rendimiento de TI, el cumplimiento y el estado de los activos para respaldar auditorías, decisiones de gestión y revisiones periódicas.
- API y ecosistema de integraciones: Admite la conexión con aplicaciones empresariales existentes, plataformas en la nube y herramientas de seguridad, lo que permite un intercambio de datos fluido y amplía las capacidades.
Ventajas de las plataformas unificadas de gestión de TI empresariales
La implementación de plataformas unificadas de gestión de TI empresariales ofrece varias ventajas para su equipo y su empresa. Estas son algunas de las que puede esperar:
- Visibilidad centralizada: Obtenga una visión completa de los terminales, las redes, los servidores y los sistemas en la nube para tomar decisiones y resolver problemas con mayor rapidez.
- Mejora de la postura de seguridad: Confíe en la gestión integrada de vulnerabilidades, la aplicación de políticas y los informes de cumplimiento en tiempo real para reducir el riesgo de forma constante.
- Eficiencia operativa: Automatice la aplicación de parches, la configuración y los flujos de trabajo repetitivos para ayudar a su equipo a centrarse en las prioridades estratégicas.
- Gobernanza simplificada: Aplique políticas y controles en todos los dominios de TI mediante el acceso basado en roles y registros de auditoría detallados, facilitando el cumplimiento.
- Respuesta más rápida a los incidentes: Identifique, aísle y solucione rápidamente los problemas mediante paneles unificados y capacidades de automatización.
- Ahorro de costes: Consolide varias herramientas heredadas y especializadas en una sola plataforma, reduciendo los costes continuos de software y las necesidades de formación.
- Mejor experiencia del usuario final: Aproveche la información sobre la experiencia digital de los empleados para resolver de forma proactiva los problemas que afectan a la productividad.
Costes y precios de las plataformas unificadas de gestión de TI empresariales
La selección de plataformas unificadas de gestión de TI empresariales requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las características, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios medios y las características que suelen incluir las soluciones de plataformas unificadas de gestión de TI empresariales:
Tabla comparativa de planes para plataformas unificadas de gestión de TI empresariales
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Tipo de planPlan gratuito | Precio medio$0 | Características habitualesSupervisión básica de dispositivos, acceso limitado al panel y asistencia de la comunidad. |
| Tipo de planPlan personal | Precio medio$20-$50/usuario/mes | Características habitualesAcceso para un solo usuario, automatización fundamental, informes estándar y gestión básica de parches. |
| Tipo de planPlan empresarial | Precio medio$50-$100/usuario/mes | Características habitualesCompatibilidad con varios usuarios, automatización de flujos de trabajo, opciones de integración, control de acceso basado en roles y herramientas de cumplimiento. |
| Tipo de planPlan corporativo | Precio medio$100+/usuario/mes | Características habitualesAutomatización avanzada, paneles personalizables, cobertura multidominio, asistencia prémium y seguridad mejorada. |
Preguntas frecuentes sobre las plataformas corporativas unificadas de gestión de TI
Estas son algunas respuestas a preguntas habituales sobre las plataformas corporativas unificadas de gestión de TI:
¿En qué se diferencian las plataformas corporativas unificadas de gestión de TI de las herramientas tradicionales de gestión de TI?
Las plataformas corporativas unificadas de gestión de TI combinan varios dominios de TI, como la gestión de terminales, redes y nubes, en una única solución, mientras que las herramientas tradicionales suelen centrarse en un solo ámbito. Este enfoque unificado reduce la proliferación de herramientas y facilita la aplicación de políticas y la resolución de problemas.
¿Pueden estas plataformas integrarse con las aplicaciones corporativas y los servicios en la nube existentes?
Sí, la mayoría de las plataformas modernas ofrecen integraciones nativas para herramientas corporativas y plataformas en la nube populares, así como API abiertas para flujos de trabajo personalizados. Esto permite conectar el entorno de gestión de TI con los sistemas que ya utiliza.
¿Qué medidas de seguridad puedo esperar de estas plataformas?
Debe esperar funciones como el control de acceso basado en roles, el cifrado de datos en reposo y en tránsito, registros de auditoría integrados y certificaciones de cumplimiento como SOC 2 Tipo II o ISO 27001. Estas medidas de protección ayudan a cumplir tanto los requisitos internos como los normativos.
¿Cuánto se tarda en implementar una plataforma corporativa unificada de gestión de TI?
Los plazos de implementación varían según el tamaño de la organización y la complejidad existente, pero puede esperar desde unas pocas semanas para configuraciones básicas hasta varios meses para despliegues grandes y multidominio. Las plantillas prediseñadas y la asistencia de los socios pueden ayudar a acelerar el proceso.
¿Son adecuadas las plataformas corporativas unificadas de gestión de TI para organizaciones multinacionales?
Sí, estas plataformas suelen diseñarse teniendo en cuenta las operaciones globales y ofrecen compatibilidad con la residencia regional de datos, interfaces en varios idiomas y administración delegada para ayudarle a mantener el cumplimiento y la eficacia en varias regiones.