

Las herramientas de Integración Continua y Entrega Continua (CI/CD) son esenciales en los procesos actuales de desarrollo de software. Como experto en tecnología, conoces los desafíos de mantener la eficiencia y la fiabilidad en tu canalización. Es posible que estés buscando una alternativa a Jenkins debido a su complejidad o a la falta de funciones específicas que se adapten a las necesidades de tu equipo.
Según mi experiencia, encontrar la herramienta adecuada puede marcar una diferencia significativa en tu flujo de trabajo. Compartiré mis análisis imparciales de las mejores alternativas a Jenkins, centrándome en sus funciones únicas y en cómo pueden resolver tus desafíos específicos.
Obtendrás una visión clara de las opciones disponibles, lo que te ayudará a tomar una decisión informada para tu equipo.
¿Qué es Jenkins?
Jenkins es una herramienta de CI/CD que automatiza partes del desarrollo de software. La utilizan habitualmente desarrolladores, ingenieros de DevOps y equipos de TI para mejorar la eficiencia del flujo de trabajo. Jenkins ayuda a los usuarios al ofrecer automatización, capacidad de ampliación e integración con diversas herramientas.
Responde a las necesidades de fiabilidad y flexibilidad de tu equipo, y el valor general de Jenkins reside en agilizar los procesos de compilación, pruebas y despliegue para mejorar la productividad.
¿Por qué buscar una alternativa a Jenkins?
Aunque Jenkins es una buena opción de herramienta de CI/CD, hay muchas razones por las que algunos usuarios buscan soluciones alternativas. Es posible que estés buscando una alternativa a Jenkins porque:
- Jenkins puede ser demasiado complejo para equipos pequeños
- Ofrece un soporte limitado para entornos nativos de la nube
- La configuración puede llevar mucho tiempo
- La interfaz de usuario parece anticuada
- Los complementos pueden causar problemas de mantenimiento
Si alguna de estas situaciones te resulta familiar, has llegado al lugar adecuado. Mi lista contiene varias opciones de herramientas de CI/CD más adecuadas para los equipos que afrontan estos desafíos con Jenkins y buscan soluciones alternativas.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de alternativas a Jenkins
Esta tabla comparativa resume los detalles de precios de mis principales alternativas seleccionadas a Jenkins:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para la integración con GitHub | Plan gratuito + prueba gratuita de 30 días + demostración gratuita disponible | Desde $4/usuario/mes | Website | |
| 2 | La mejor opción por velocidad y fiabilidad | Plan gratuito disponible | Desde $0.003/minuto | Website | |
| 3 | Ideal para flujos de trabajo complejos | Plan gratuito + prueba de 14 días + demostración disponible | Desde $540/año (facturado anualmente) | Website | |
| 4 | Ideal para la integración con Atlassian | Plan gratuito + pruebas gratuitas de 14 días de Standard y 30 días de Premium disponibles | Desde $3.65/usuario/mes | Website | |
| 5 | Ideal para flujos de trabajo de Kubernetes | No disponible | Precios bajo consulta | Website | |
| 6 | Ideal para pruebas automatizadas | Plan gratuito + demostración gratuita disponible | Desde $15/mes | Website | |
| 7 | La mejor opción para el control de los desarrolladores | Plan gratuito + demo gratuita disponible | Precio bajo solicitud | Website | |
| 8 | Ideal para compilaciones en contenedores | Plan gratuito + prueba gratuita de hasta 5.000 compilaciones disponible | Desde $300/mes (facturado anualmente) | Website | |
| 9 | La mejor opción por su facilidad de uso | Demostración gratuita disponible | Desde $15/usuario/mes | Website | |
| 10 | La mejor opción para la gobernanza de la infraestructura | Plan gratuito + prueba de 14 días + demostración disponible | Desde $399 al mes (facturado anualmente) | Website |


Análisis de las mejores alternativas a Jenkins
A continuación se muestran mis resúmenes detallados de las mejores alternativas a Jenkins que han llegado a mi lista. Mis análisis ofrecen una visión detallada de las funciones principales, ventajas & desventajas, integraciones y casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.
 Ideal para la integración con GitHub
- Plan gratuito + prueba gratuita de 30 días + demostración gratuita disponible
- Desde $4/usuario/mes
Visit WebsiteCustomer Rating:4.8/5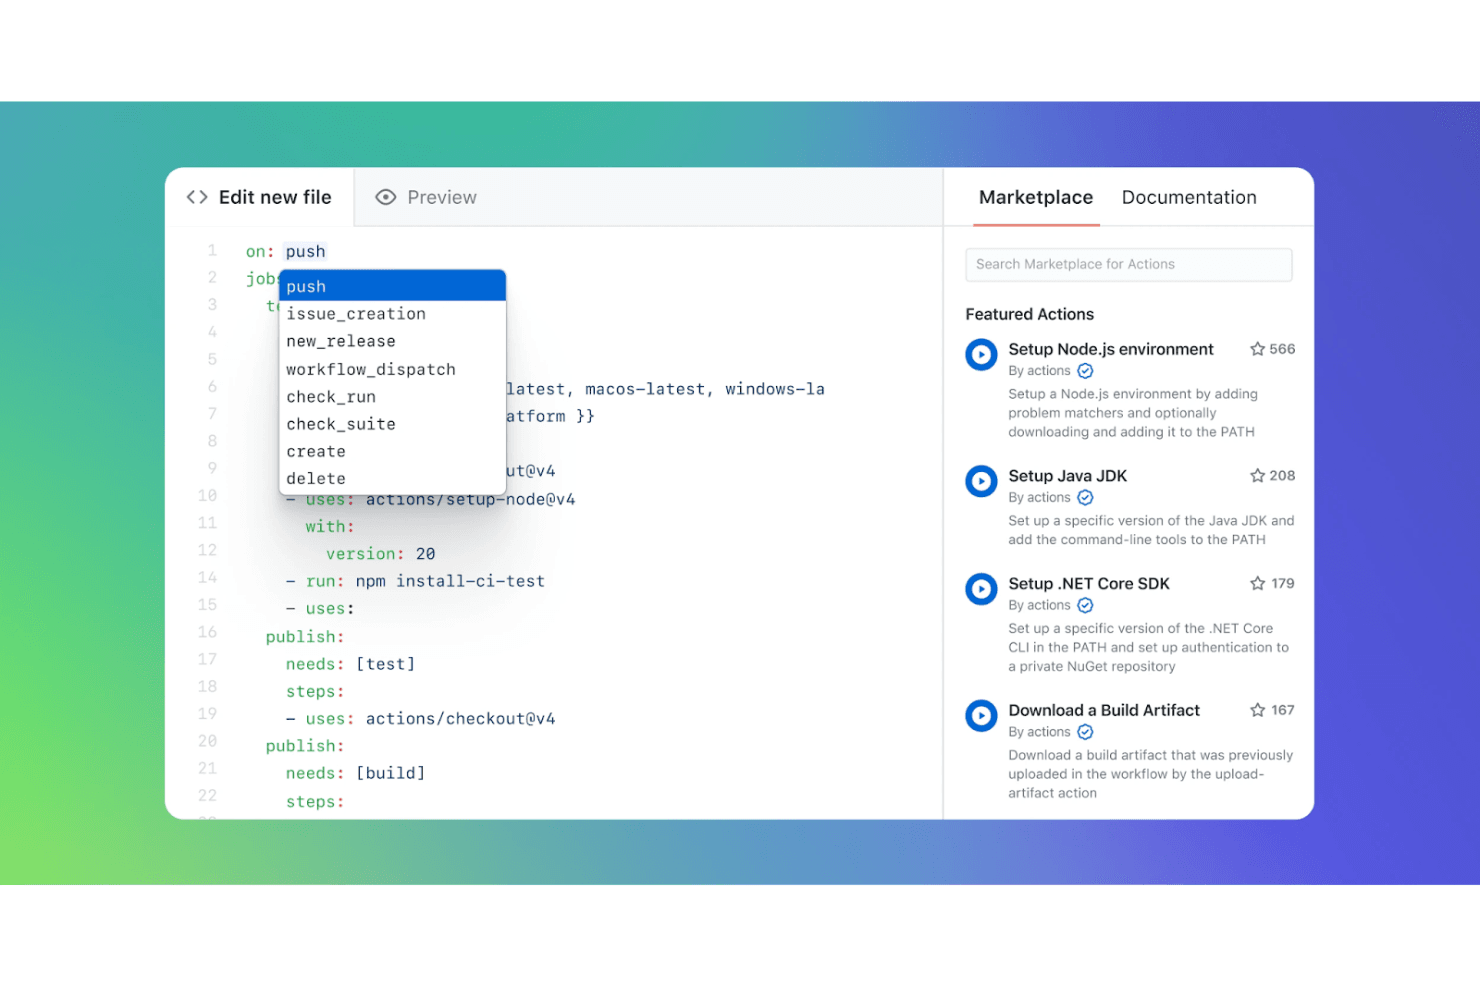
GitHub Actions permite a los usuarios seleccionar los activadores del flujo de trabajo mediante un editor con autocompletado. GitHub Actions es un servicio de CI/CD y automatización de flujos de trabajo integrado en GitHub que permite a los equipos crear, probar y desplegar código sin mantener un servidor de automatización independiente, lo que lo convierte en una opción natural para los equipos que ya trabajan en GitHub y quieren reducir la carga operativa de Jenkins.
¿Para quién es más adecuado GitHub Actions?
GitHub Actions es la opción natural para los equipos cuyo código ya reside en GitHub y que quieren CI/CD ejecutándose en el mismo lugar que sus solicitudes de incorporación de cambios.
Por qué elegí GitHub Actions
GitHub Actions ocupa un lugar en mi lista de opciones principales porque los flujos de trabajo de CI/CD se encuentran justo donde están el código y las solicitudes de incorporación de cambios. Me gusta especialmente GitHub Actions Importer, que audita las canalizaciones de Jenkins existentes, genera una previsión de migración a partir de los datos históricos de ejecución y convierte automáticamente las canalizaciones en flujos de trabajo YAML. Si añadimos ejecutores alojados en GitHub con escalado automático en Linux, macOS y Windows, puedes eliminar por completo el servidor de Jenkins sin tener que reconstruir desde cero la lógica de tus canalizaciones.
Características principales de GitHub Actions
- Compilaciones en matriz: Ejecuta trabajos simultáneamente en varios sistemas operativos y versiones de tiempo de ejecución dentro de una sola ejecución del flujo de trabajo.
- Reglas de protección del entorno: Controla los despliegues mediante aprobaciones obligatorias de revisores, temporizadores de espera y restricciones de ramas antes de que continúe un trabajo.
- Flujos de trabajo reutilizables: Define flujos de trabajo parametrizados una sola vez y llámalos desde varios repositorios mediante una referencia de repositorio.
- Almacén de secretos cifrados: Almacena y administra secretos cifrados a nivel de repositorio, entorno u organización para utilizarlos en los flujos de trabajo.
Integraciones de GitHub Actions
GitHub Actions se integra de forma nativa con los repositorios de GitHub y GitHub Packages, y admite la confianza OIDC de proveedores de nube. Las integraciones de Marketplace incluyen Docker Buildx, TruffleHog OSS, Prowler Security Scan, Super-Linter y SSH Remote Commands, además de una API REST para integraciones personalizadas.
Pros and Cons
Pros:
- El importador de Jenkins acelera la conversión de canalizaciones
- Los ejecutores alojados eliminan el mantenimiento de servidores
- Las barreras de aprobación ayudan a controlar las versiones
Cons:
- Los flujos de trabajo YAML complejos pueden ser difíciles de depurar
- Los ejecutores autohospedados aún requieren mantenimiento
Learn more about GitHub Actions: La mejor opción por velocidad y fiabilidad
- Plan gratuito disponible
- Desde $0.003/minuto
Visit WebsiteCustomer Rating:4.7/5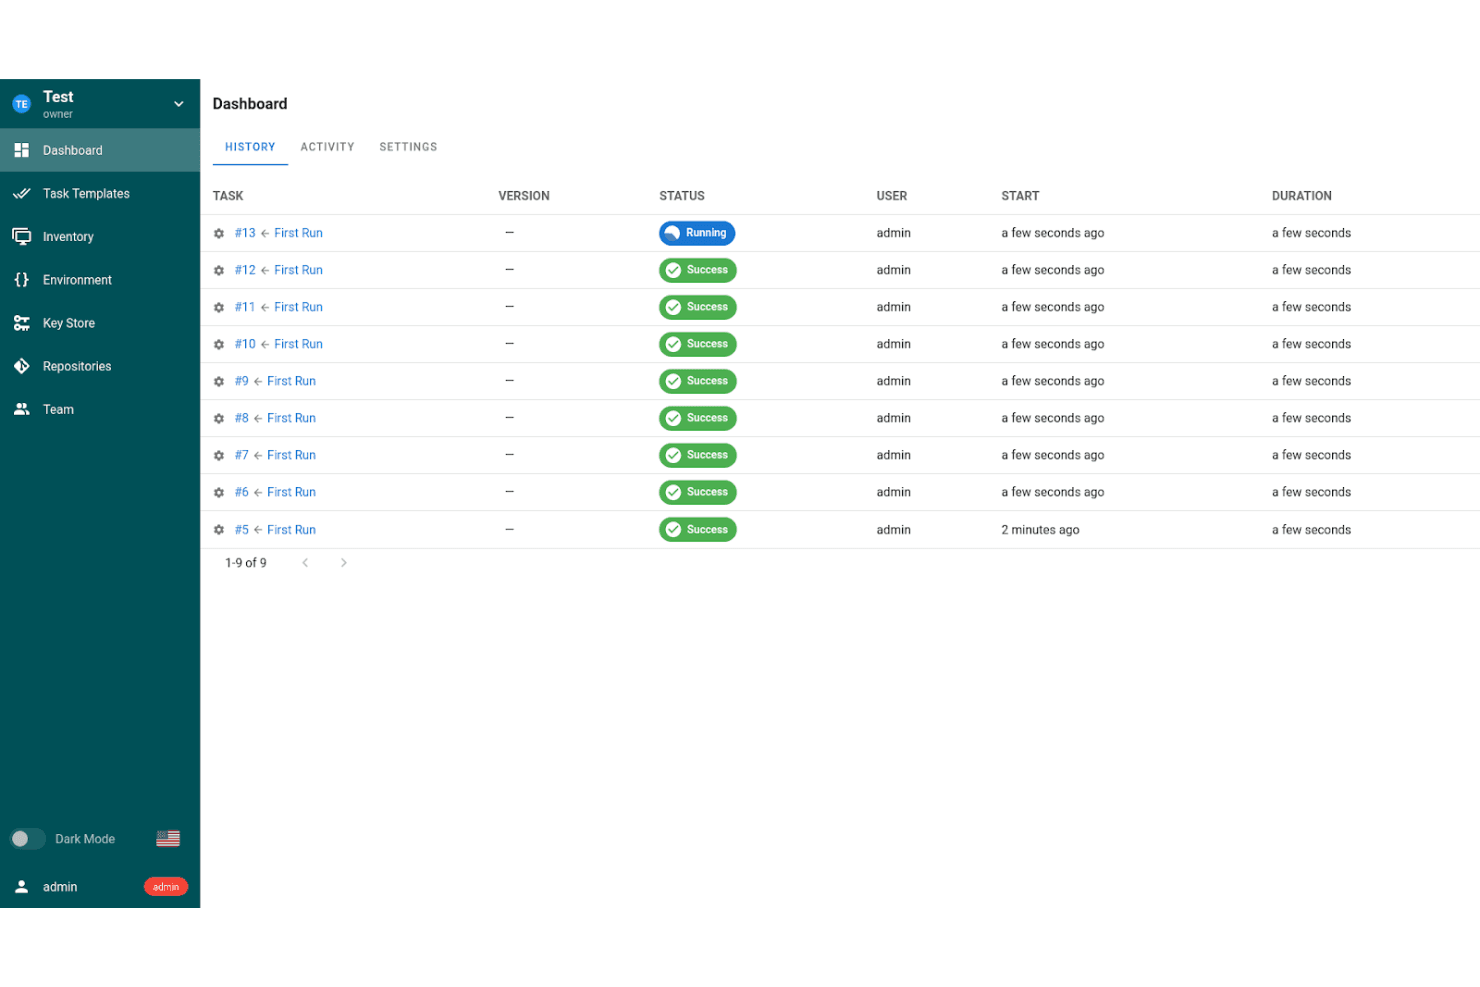
Semaphore registra el historial de ejecución de tareas con actualizaciones de estado en tiempo real. Semaphore es una plataforma de CI/CD gestionada que atrae a equipos de DevOps e ingeniería de plataformas que buscan reemplazar Jenkins por una alternativa más rápida y ligera en infraestructura, capaz de gestionar compilaciones paralelas, canalizaciones de implementación encadenadas y ejecuciones flexibles en la nube o autoalojadas.
¿Para quién es más adecuado Semaphore?
Semaphore es una opción excelente para equipos de DevOps e ingeniería de plataformas que desean CI/CD rápido y gestionado sin la carga de mantener la infraestructura de compilación.
Por qué elegí Semaphore
Elegí Semaphore como una de las mejores opciones porque la velocidad y la fiabilidad no son solo afirmaciones de marketing: los usuarios informan de que las compilaciones terminan entre 2 y 3 veces más rápido que en Jenkins, lo que coincide con el funcionamiento de la ejecución paralela: los trabajos del mismo bloque de canalización se ejecutan de forma simultánea de manera predeterminada, sin necesidad de configuración. También valoro el entorno de ejecución en la nube gestionado, que se encarga del escalado de la infraestructura y de las actualizaciones de software, de modo que mi equipo no tiene que ocuparse constantemente de los agentes de compilación. La función de depuración mediante SSH también destaca por su utilidad práctica, ya que permite conectarse directamente a un trabajo en ejecución para inspeccionar los registros y las variables de entorno en tiempo real.
Funciones principales de Semaphore
- Destinos de implementación: Define credenciales específicas del entorno, condiciones para ramas y etiquetas, y permisos de promoción para cada entorno de implementación.
- Compatibilidad con monorrepositorios: Usa la función
change_inpara activar compilaciones únicamente para los servicios afectados por cambios específicos en archivos o carpetas. - Configuración de canalizaciones como código: Escribe y versiona definiciones declarativas de canalizaciones YAML almacenadas directamente en tu repositorio de Git conectado.
- Paneles de pruebas y pruebas inestables: Consulta los resultados de las pruebas en varias compilaciones e identifica las pruebas inconsistentes que afectan a la fiabilidad de la canalización.
Integraciones de Semaphore
Semaphore ofrece integraciones nativas con GitHub, Bitbucket, GitLab y Slack, además de conectividad mediante webhooks con Argo CD. Su API OAS 3.0 admite integraciones personalizadas y la automatización de flujos de trabajo.
Pros and Cons
Pros:
- Las compilaciones paralelas pueden finalizar considerablemente más rápido
- Los agentes gestionados reducen el mantenimiento de Jenkins
- La depuración mediante SSH muestra los fallos de los trabajos en directo
Cons:
- Las canalizaciones avanzadas pueden requerir resolución de problemas adicional
- Los límites fijos de trabajos y bloques restringen los flujos de trabajo
Learn more about Semaphore: Ideal para flujos de trabajo complejos
- Plan gratuito + prueba de 14 días + demostración disponible
- Desde $540/año (facturado anualmente)
Visit WebsiteCustomer Rating:4.3/5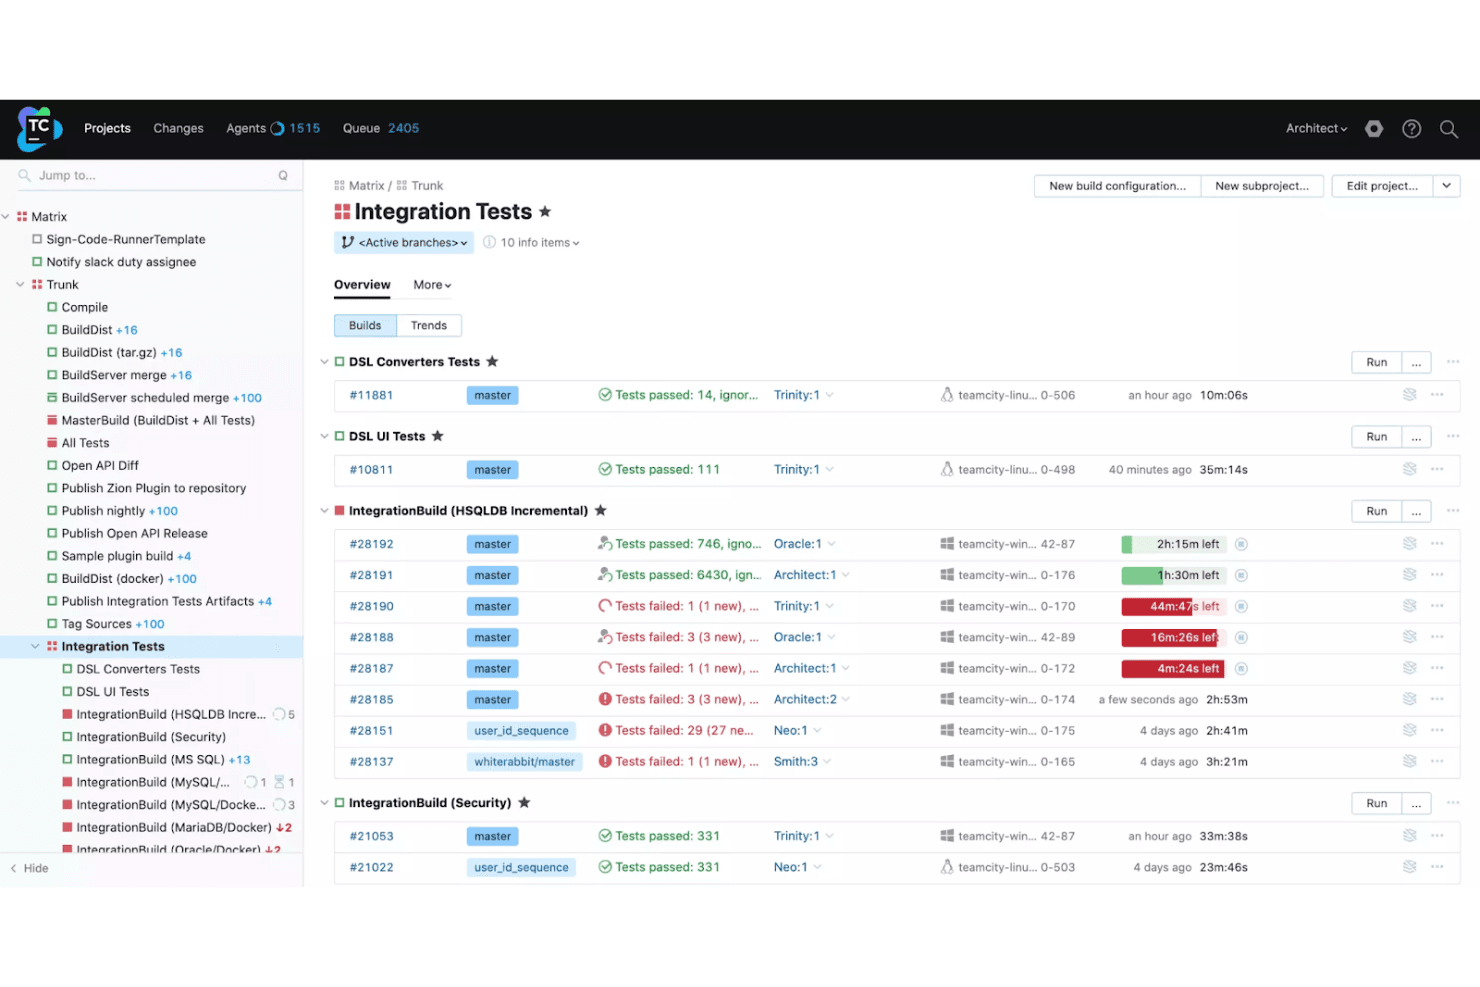
TeamCity muestra los estados de las compilaciones y los resultados de las pruebas en varias configuraciones. TeamCity es una plataforma de CI/CD de JetBrains que gestiona la automatización de compilaciones, pruebas e implementaciones para equipos de DevOps e ingenieros de lanzamiento que necesitan una gestión fiable de canalizaciones en varios proyectos sin la carga de mantenimiento de una infraestructura autohospedada.
¿Para quién es más adecuado TeamCity?
TeamCity es una opción excelente para ingenieros de DevOps y responsables de lanzamientos que ejecutan canalizaciones de varias etapas en varios proyectos y necesitan una gestión fiable de las cadenas de compilación sin tener que combinar complementos para cubrir las funciones básicas.
Por qué elegí TeamCity
He incluido TeamCity entre mis opciones principales porque gestiona las dependencias complejas de canalizaciones de varias etapas mejor que la mayoría de las herramientas de CI/CD con las que he trabajado. Las cadenas de compilación permiten conectar dependencias de instantáneas y artefactos entre proyectos, de modo que una implementación posterior solo se ejecuta cuando todas las compilaciones anteriores se completan correctamente. También confío en Kotlin DSL para controlar mediante versiones toda la configuración de la canalización, con compatibilidad del IDE para el autocompletado y la refactorización, lo que hace que la gestión de configuraciones a gran escala sea mucho menos propensa a errores.
Características principales de TeamCity
- Visualización de cadenas de compilación: Muestra gráficamente las dependencias entre las etapas de la canalización para que puedas ver cómo se conectan las dependencias de instantáneas y artefactos entre los trabajos anteriores y posteriores.
- Validación de confirmaciones previamente probadas: Ejecuta una compilación personal con tus cambios antes de confirmarlos en el repositorio compartido, detectando los fallos antes de que lleguen a la rama principal.
- Depuración mediante el terminal del agente: Abre una sesión de terminal activa directamente en el agente de compilación para que puedas inspeccionar el entorno de ejecución mientras se ejecuta una compilación.
- Análisis de fallos asistido por IA: Analiza automáticamente los registros de compilación y sugiere las causas y los pasos siguientes cuando falla una compilación.
Integraciones de TeamCity
TeamCity ofrece integraciones nativas con GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Google Cloud Platform, Azure, Kubernetes y Docker. También proporciona una API REST para integraciones personalizadas.
Pros and Cons
Pros:
- Las cadenas de compilación visuales aclaran las dependencias entre proyectos
- Las capacidades integradas reducen la necesidad de ensamblar complementos de Jenkins
- El historial detallado de compilaciones facilita la investigación de fallos
Cons:
- El código de canalizaciones complejo puede duplicar configuraciones
- Ecosistema de complementos más pequeño que el de Jenkins
Learn more about TeamCity: Ideal para la integración con Atlassian
- Plan gratuito + pruebas gratuitas de 14 días de Standard y 30 días de Premium disponibles
- Desde $3.65/usuario/mes
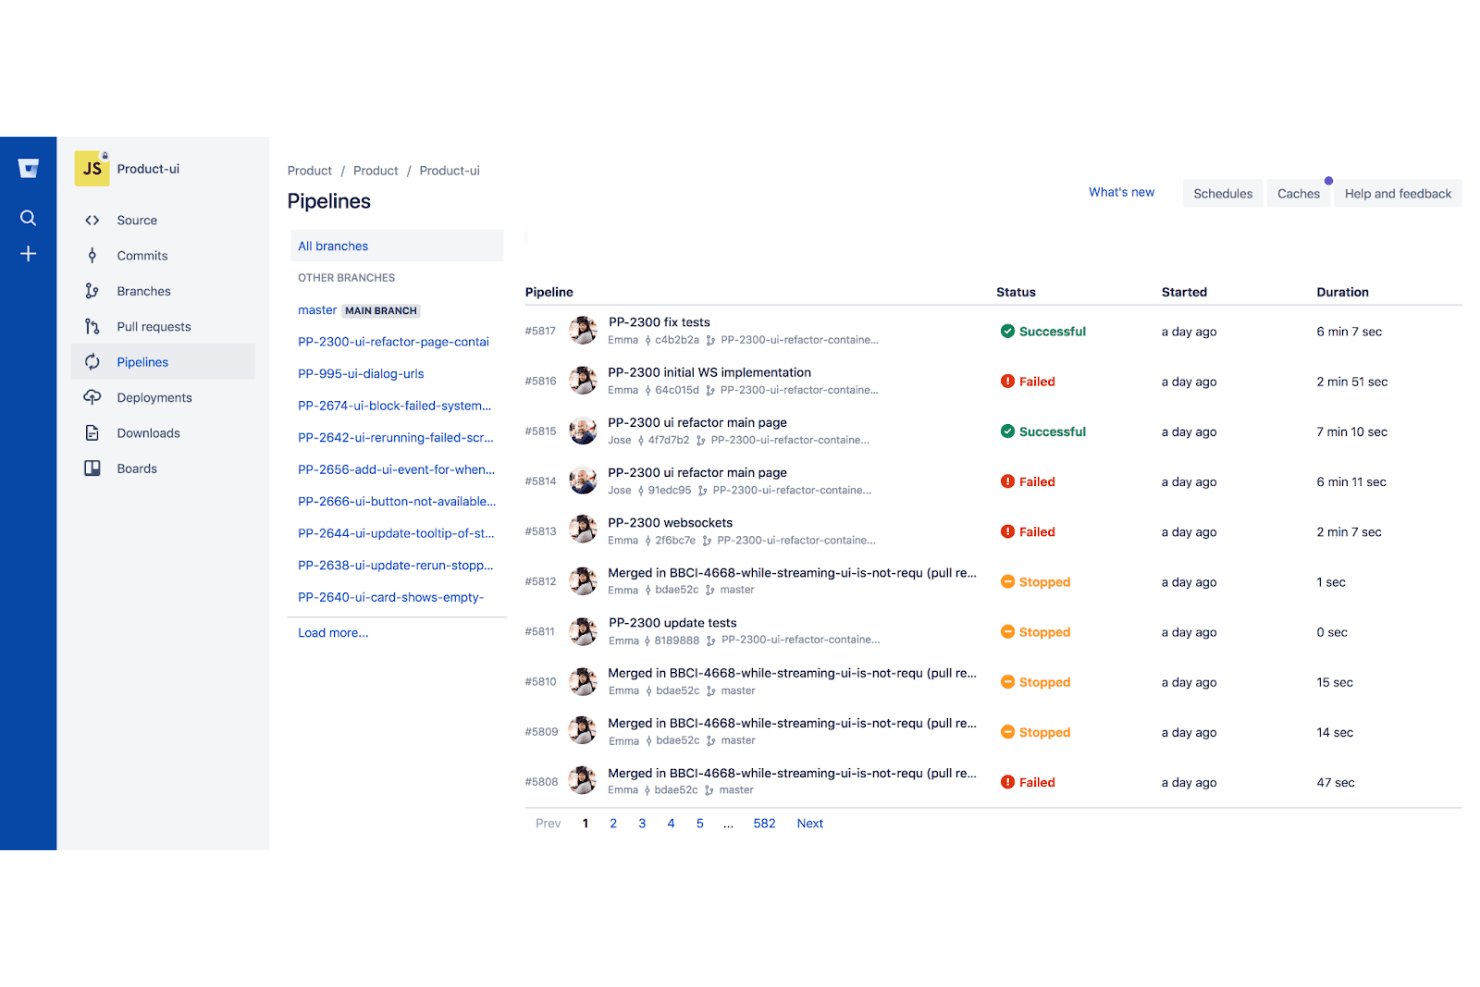
Bitbucket Pipelines permite a los usuarios supervisar las ejecuciones y los estados de las canalizaciones de CI/CD. Bitbucket Pipelines es un servicio de CI/CD integrado directamente en Bitbucket Cloud que permite a los equipos automatizar compilaciones, pruebas y despliegues sin gestionar ninguna infraestructura de canalización.
¿Para quién es más adecuado Bitbucket Pipelines?
Bitbucket Pipelines es una opción natural para los equipos que ya utilizan la pila de Atlassian, especialmente aquellos que usan Jira y Bitbucket, y quieren CI/CD sin tener que configurar infraestructura adicional.
Por qué elegí Bitbucket Pipelines
Elegí Bitbucket Pipelines porque es la opción evidente si tu equipo ya está profundamente integrado en el ecosistema de Atlassian. Como Pipelines está integrado directamente en Bitbucket Cloud, la configuración de CI/CD se encuentra en
bitbucket-pipelines.yml, junto al código, y las incidencias de Jira se vinculan automáticamente a las confirmaciones y ejecuciones de canalizaciones sin necesidad de configuración. También valoro la herramienta específica de conversión de Jenkinsfile, que gestiona la migración de canalizaciones declarativas y permite trasladar los repositorios de forma gradual mientras Jenkins sigue funcionando.Funciones principales de Bitbucket Pipelines
- Canalizaciones dinámicas: Inyecta o genera flujos de trabajo de canalización estandarizados en tiempo de ejecución en todo tu espacio de trabajo mediante políticas definidas de forma centralizada como código.
- Integración con servidores de recursos OIDC: Conecta los pasos de las canalizaciones con AWS, GCP o Vault sin almacenar credenciales en Bitbucket mediante la compatibilidad integrada con OIDC.
- Compatibilidad con ejecutores híbridos: Ejecuta los pasos de las canalizaciones en ejecutores alojados por Atlassian, en tus propios ejecutores autoalojados o en ambos dentro del mismo flujo de trabajo.
- Artefactos de canalización: Comparte resultados de compilación entre pasos secuenciales o consérvalos después de la ejecución, con compatibilidad para transferir archivos entre etapas en una sola ejecución de canalización.
Integraciones de Bitbucket Pipelines
Bitbucket documenta más de 100 integraciones listas para usar, incluida la conectividad nativa con Jira y las integraciones del mercado para CircleCI, Snyk, SonarQube Cloud, Slack y Azure. Una API REST permite crear integraciones personalizadas.
Pros and Cons
Pros:
- Los ejecutores alojados eliminan el mantenimiento del servidor de Jenkins
- El convertidor de Jenkinsfile permite una migración gradual
- YAML mantiene la configuración de compilación bajo control de versiones
Cons:
- Los límites de minutos de compilación y concurrencia restringen las cargas de trabajo
- La resolución de errores puede requerir otra ejecución
Learn more about Bitbucket Pipelines: Ideal para flujos de trabajo de Kubernetes
- No disponible
- Precios bajo consulta
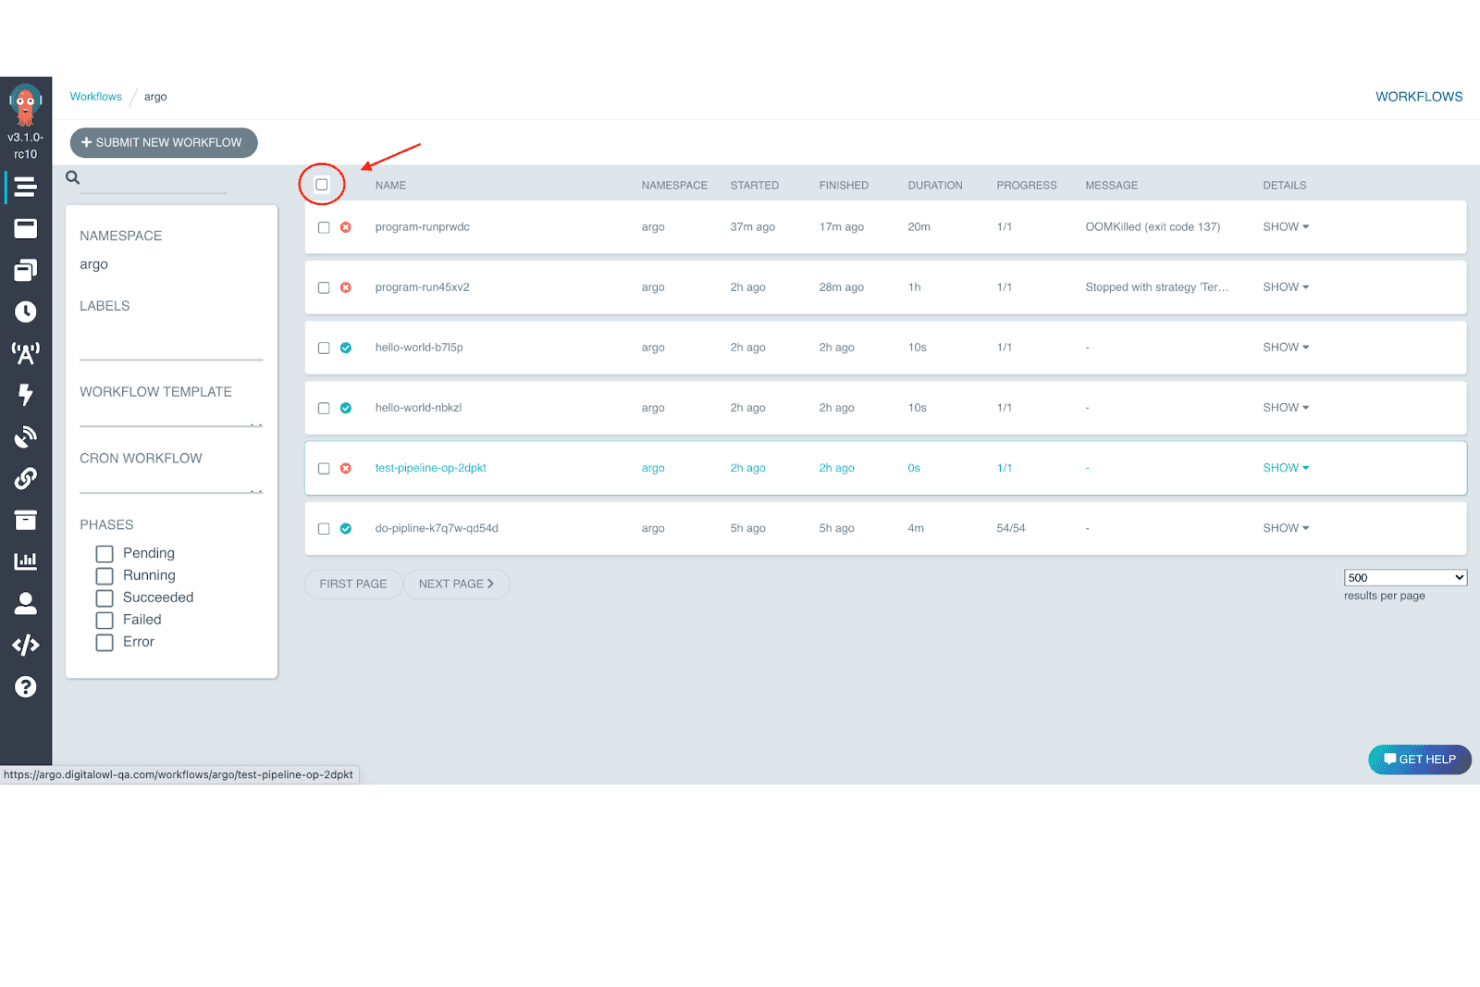
Argo Workflows permite a los usuarios supervisar y gestionar las ejecuciones de flujos de trabajo en una sola vista. Argo Workflows es un motor de flujos de trabajo de código abierto y nativo de contenedores que resulta atractivo para equipos que ya ejecutan Kubernetes y quieren orquestar canalizaciones de CI/CD y trabajos paralelos sin abandonar su infraestructura existente.
¿Para quién es más adecuado Argo Workflows?
Argo Workflows es una buena opción para ingenieros de plataformas y DevOps cuya infraestructura ya se ejecuta completamente en Kubernetes y que necesitan orquestar canalizaciones de CI/CD o de aprendizaje automático en contenedores sin introducir un entorno de ejecución independiente.
Por qué elegí Argo Workflows
Argo Workflows ocupa un lugar en mi lista de opciones porque está diseñado completamente en torno a Kubernetes y trata cada paso del flujo de trabajo como un contenedor, en lugar de añadir compatibilidad con Kubernetes como una ocurrencia posterior. Me gusta especialmente que permita modelar las canalizaciones como DAG, de modo que, al orquestar trabajos paralelos de aprendizaje automático o CI, las dependencias sean explícitas y los pasos se ejecuten simultáneamente sin coordinación manual. Las plantillas de flujos de trabajo también se pueden reutilizar en todo el clúster, lo que significa que mi equipo puede versionar y referenciar componentes compartidos de las canalizaciones de la misma forma en que gestionamos cualquier otro recurso de Kubernetes.
Características principales de Argo Workflows
- Definiciones de flujos de trabajo basadas en CRD de Kubernetes: Los flujos de trabajo se definen como recursos personalizados nativos de Kubernetes, por lo que se pueden versionar, aplicar y gestionar junto con el resto de la configuración del clúster.
- Activación de canalizaciones basada en eventos: El punto de conexión de eventos de Argo Server acepta cargas JSON, lo que permite enviar plantillas de flujos de trabajo en respuesta a señales externas mediante ganchos web.
- Integración con repositorios de artefactos: Los flujos de trabajo pueden pasar resultados entre pasos mediante repositorios de artefactos configurados, con compatibilidad para almacenamiento compatible con S3, GCS y Azure Blob Storage.
- Acceso mediante API REST: Una API REST permite enviar, supervisar y gestionar flujos de trabajo mediante programación desde herramientas externas o scripts de CI/CD.
Integraciones de Argo Workflows
Las integraciones nativas no están documentadas con claridad. Argo Workflows admite conectividad personalizada mediante su API REST y sus puntos de conexión de eventos, además de repositorios de artefactos como Amazon S3, Google Cloud Storage, MinIO y Azure Blob Storage.
Pros and Cons
Pros:
- Ejecuta cargas de trabajo de CI/CD paralelas y en contenedores en Kubernetes
- Reutiliza componentes de flujos de trabajo mediante plantillas de Kubernetes
- Admite canalizaciones de aprendizaje automático altamente paralelas
Cons:
- Requiere que los equipos operen Kubernetes por sí mismos
- No cuenta con activadores nativos documentados para ramas o solicitudes de incorporación de cambios
Learn more about Argo Workflows: Ideal para pruebas automatizadas
- Plan gratuito + demostración gratuita disponible
- Desde $15/mes
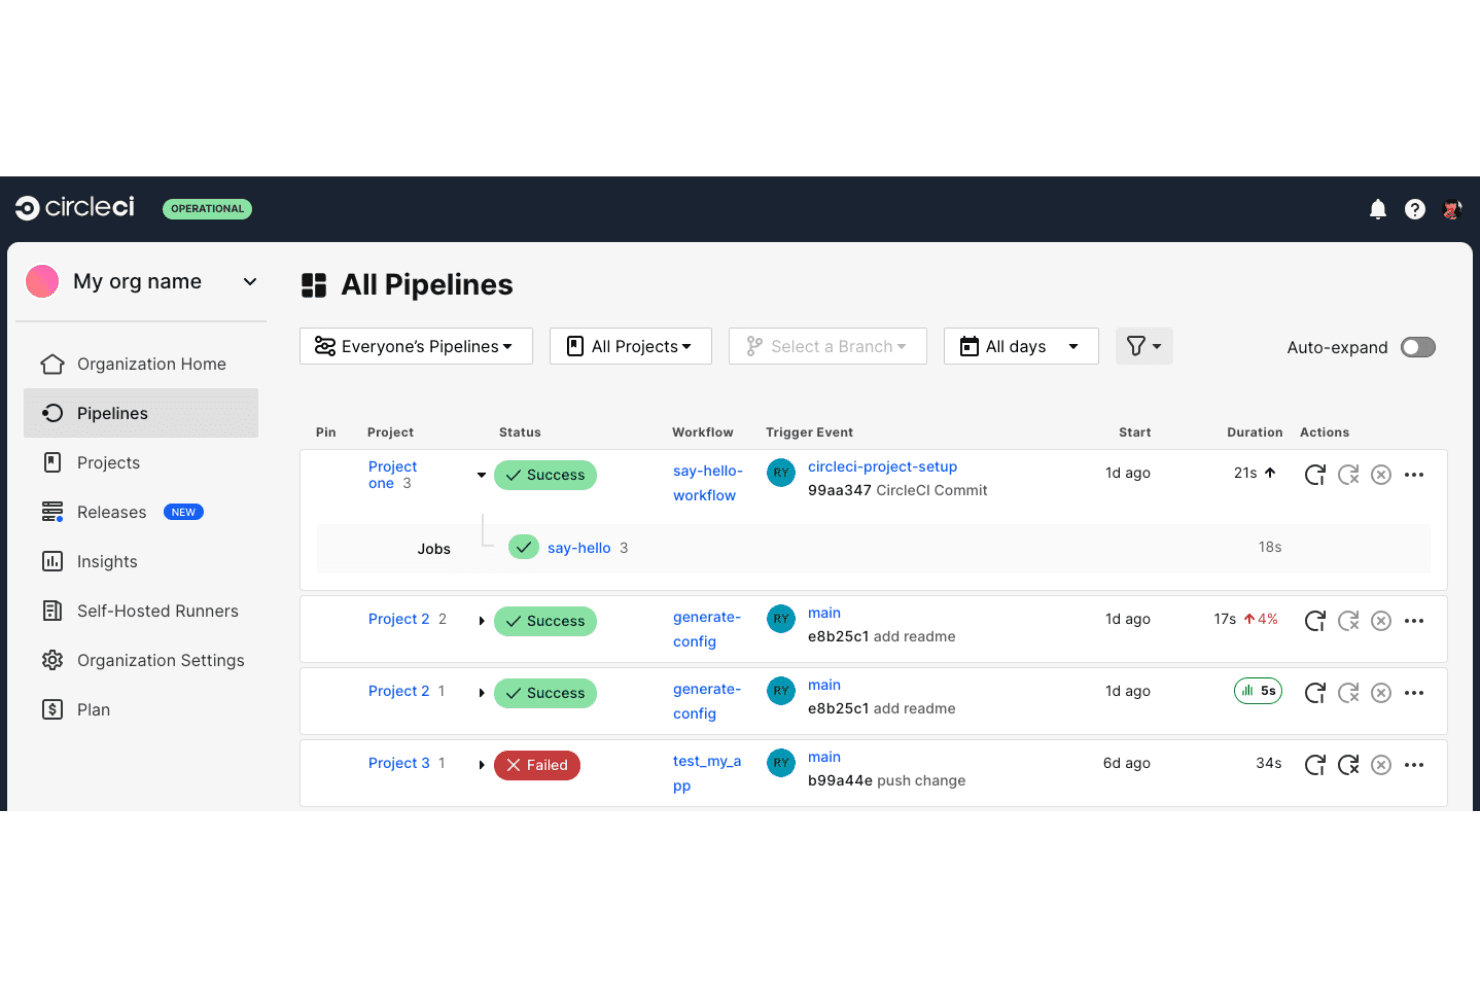
CircleCI permite a los usuarios supervisar en una sola vista el estado de todas las canalizaciones de los proyectos. CircleCI es una plataforma de CI/CD administrada que elimina la carga de infraestructura de la automatización autohospedada y proporciona a los equipos de DevOps e ingeniería de plataformas un entorno completamente alojado en la nube para ejecutar canalizaciones de compilación, pruebas y despliegue a escala.
¿Para quién es más adecuado CircleCI?
CircleCI es una excelente opción para los equipos de DevOps e ingeniería de plataformas que quieren ejecutar pruebas automatizadas a escala sin administrar la infraestructura de los servidores de CI.
Por qué elegí CircleCI
CircleCI ocupa un lugar en mi lista de opciones principales por la seriedad con la que aborda las pruebas automatizadas a escala. Me gusta especialmente la función Pruebas más inteligentes, que utiliza la selección inteligente de pruebas para ejecutar únicamente las pruebas afectadas por un cambio determinado, y la división dinámica de pruebas para distribuir ese trabajo entre contenedores paralelos. Cuando trabajo con un conjunto de pruebas grande que, de otro modo, bloquearía una versión, la detección de pruebas inestables mediante la función de análisis es lo que me evita investigar fallos falsos en cientos de ejecuciones de canalizaciones.
Características principales de CircleCI
- Registro de orbes: Paquetes de configuración reutilizables que permiten obtener componentes de canalización prediseñados y compartibles desde un marketplace público, o crear orbes privados para la organización.
- Convertidor de Jenkins: Herramienta de migración integrada que convierte las operaciones de Jenkins y una gama cada vez mayor de complementos y sintaxis de Jenkins directamente en configuración de CircleCI.
- Políticas de configuración: Aplicación de políticas para toda la organización que estandariza la configuración de las canalizaciones en todos los proyectos desde un único punto de control.
- Autenticación OIDC: Compatibilidad nativa con OpenID Connect que permite a los trabajos autenticarse en servicios externos como AWS, GCP y Vault sin distribuir secretos de larga duración.
Integraciones de CircleCI
CircleCI ofrece integraciones nativas con GitHub, GitLab y Bitbucket, además de orbes de marketplace para los servicios de AWS, Azure y Google Cloud. Su API REST v2 y los webhooks permiten realizar integraciones personalizadas.
Pros and Cons
Pros:
- La división de pruebas en paralelo acorta los ciclos de retroalimentación
- La información sobre pruebas inestables ayuda a aislar los fallos falsos
- La migración gradual permite que las canalizaciones de Jenkins sigan ejecutándose
Cons:
- Los flujos de trabajo YAML complejos pueden volverse difíciles de manejar
- Algunos usuarios informan de un inicio lento y una concurrencia inconsistente
Learn more about CircleCI: La mejor opción para el control de los desarrolladores
- Plan gratuito + demo gratuita disponible
- Precio bajo solicitud
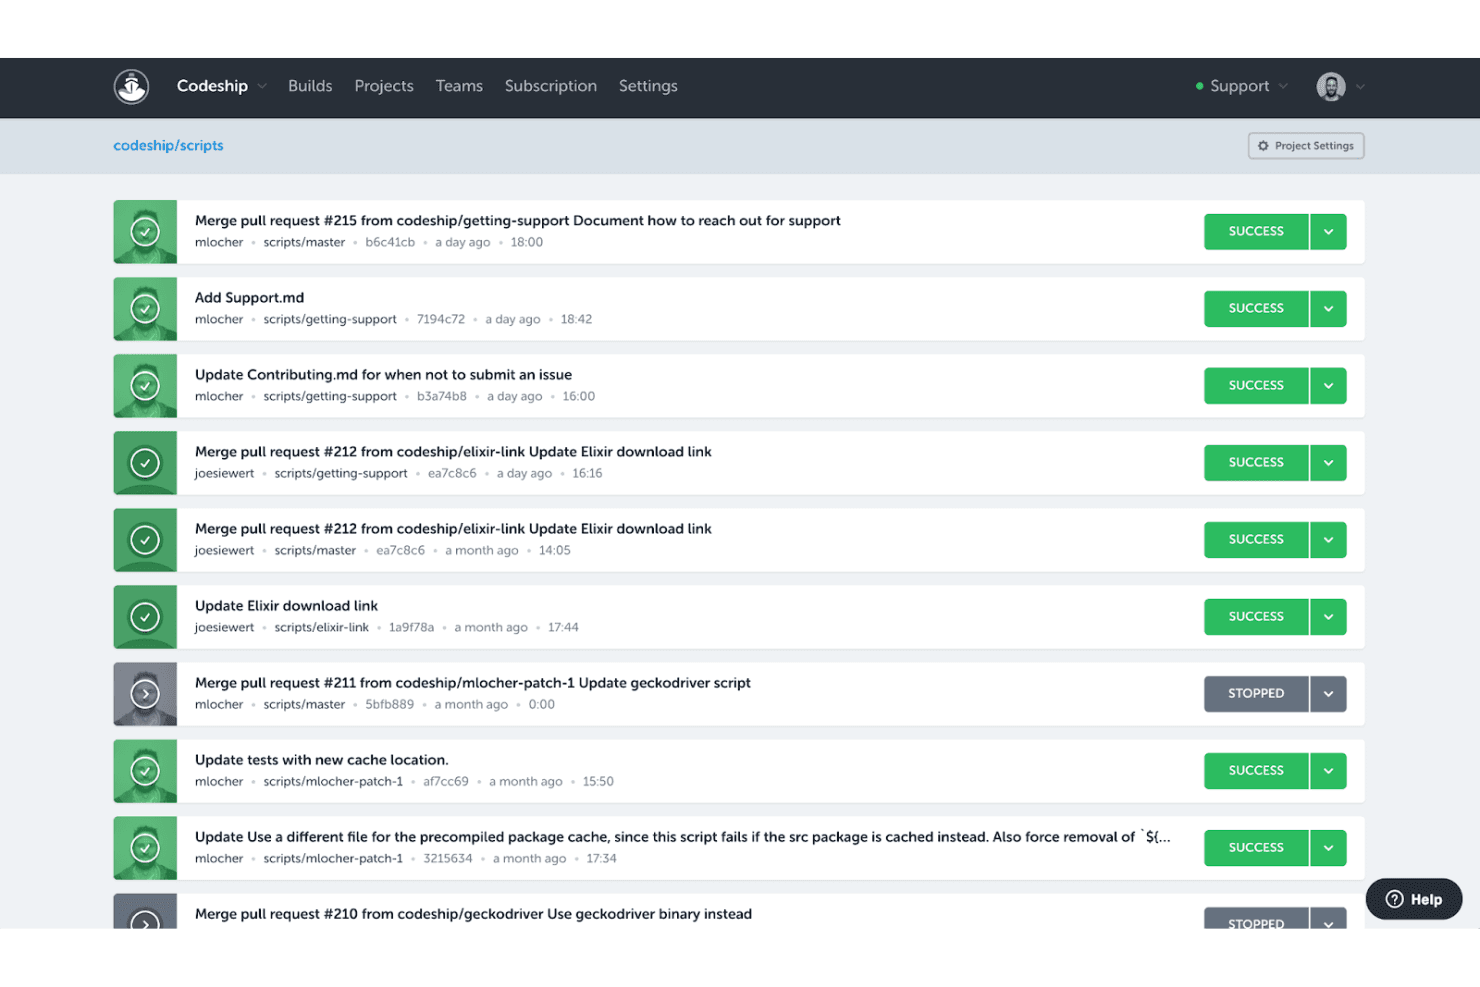
Codeship muestra una lista del historial de compilaciones con estados de aprobada o fallida. CloudBees CodeShip es un servicio de CI/CD alojado que permite a los equipos de desarrollo automatizar las canalizaciones de compilación, pruebas y despliegue sin administrar la infraestructura de servidores, mediante entornos basados en Docker y una configuración controlada por el repositorio.
¿Para quién es mejor CodeShip?
CodeShip es adecuado para equipos pequeños de desarrollo que desean un servicio de CI/CD alojado que puedan configurar directamente desde su repositorio, sin mantener una infraestructura de compilación.
Por qué elegí CodeShip
Elegí CodeShip porque otorga a los desarrolladores el control directo de la canalización, con los pasos de compilación y despliegue definidos en los archivos
codeship-steps.ymlycodeship-services.yml, que se encuentran directamente en el repositorio de la aplicación. Esto significa que los cambios en la canalización se versionan junto con el código y que puedes probar esos cambios localmente mediante Jet CLI antes de hacer el envío. También me gusta que CodeShip Pro ejecute cada paso en su propio contenedor de Docker, de modo que el entorno que depuras localmente es prácticamente idéntico al que se ejecuta en la nube.Características principales de CodeShip
- Compilaciones activadas por confirmaciones: CodeShip inicia automáticamente una compilación cuando se envía código a un repositorio conectado de GitHub o Bitbucket.
- Archivos de entorno cifrados: CodeShip Pro permite almacenar credenciales confidenciales en archivos de entorno cifrados con AES que se descifran durante la compilación.
- Disponibilidad en mercados de aplicaciones: Puedes registrarte en CodeShip y conectarlo a través de los mercados de GitHub, Atlassian, AWS y Heroku.
- Promoción de preproducción a producción: CodeShip admite un flujo de trabajo que realiza el despliegue automático en preproducción y, posteriormente, promueve el mismo artefacto de compilación a producción mediante una rama indicadora.
Integraciones de CodeShip
CodeShip cuenta con integraciones documentadas con los mercados de GitHub, Atlassian, AWS y Heroku, además de integraciones con Bitbucket y Cloudflare Workers. Sus flujos de trabajo también se conectan con Amazon S3 mediante la CLI de AWS y con la API REST de Cloudflare.
Pros and Cons
Pros:
- El CI alojado evita el mantenimiento de un servidor Jenkins
- El YAML basado en el repositorio mantiene las canalizaciones versionadas
- Las ejecuciones locales de Jet ayudan a reproducir los fallos de compilación
Cons:
- Ecosistema de extensiones más reducido que el de Jenkins
- Los informes sobre el fin de vida útil generan riesgo de migración
Learn more about CodeShip: Ideal para compilaciones en contenedores
- Plan gratuito + prueba gratuita de hasta 5.000 compilaciones disponible
- Desde $300/mes (facturado anualmente)
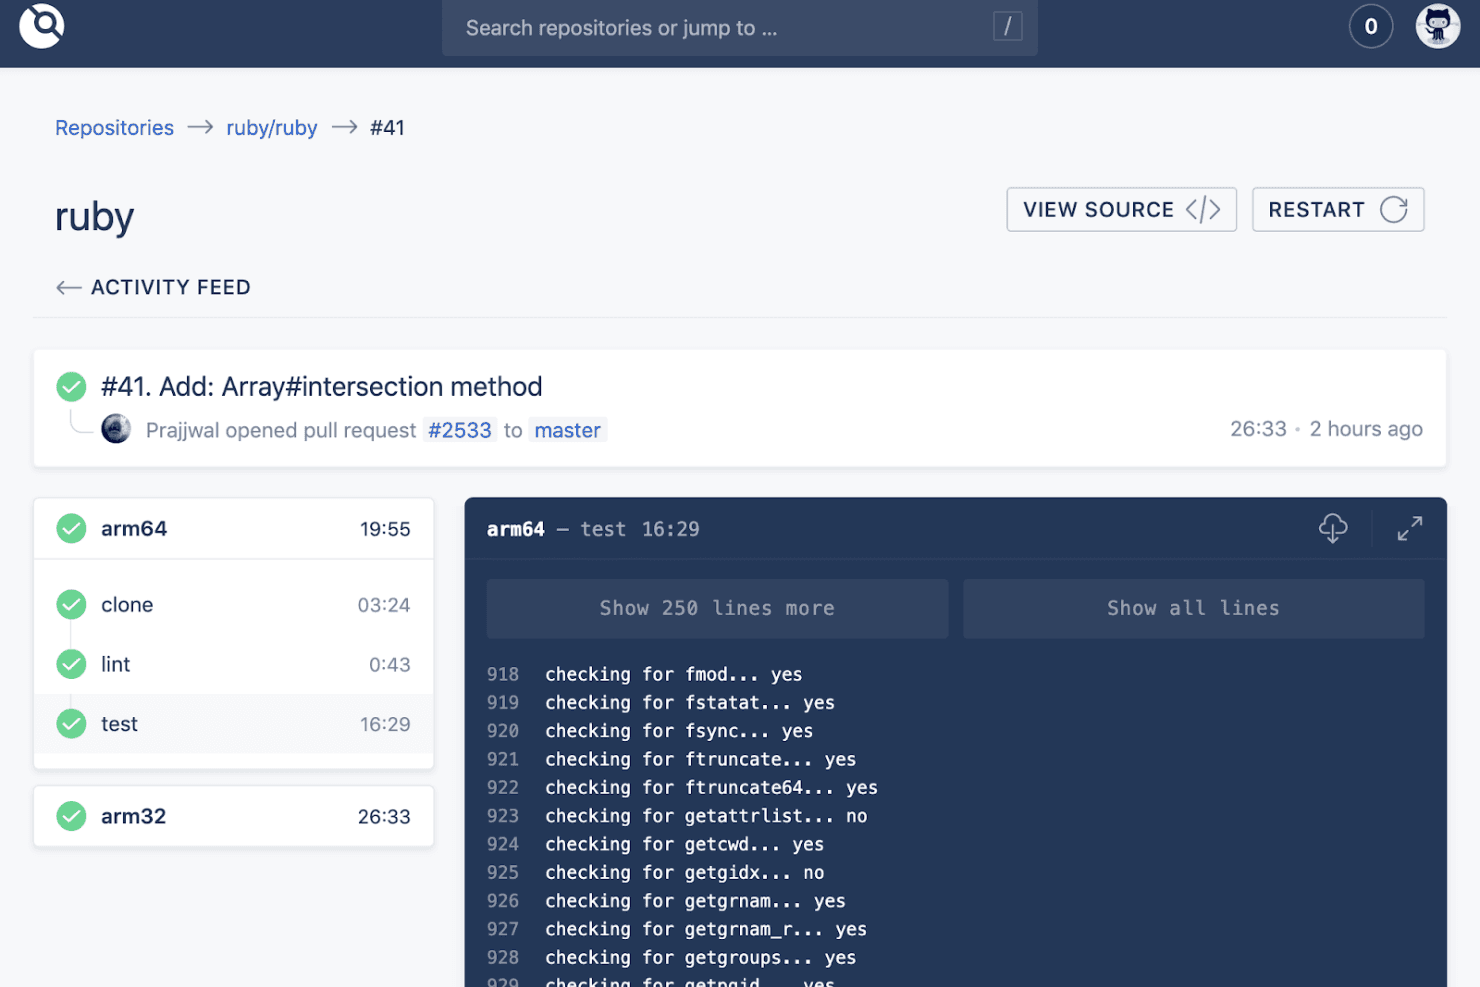
Drone CI muestra registros de compilación en tiempo real y resultados de la canalización paso a paso. Drone CI es una plataforma de CI/CD nativa de contenedores que automatiza compilaciones, pruebas y despliegues mediante contenedores Docker aislados, lo que la convierte en una opción natural para los equipos de DevOps que buscan modernizarse y alejarse de las configuraciones de Jenkins con muchos complementos.
¿Para quién es más adecuado Drone CI?
Drone CI es una opción excelente para los equipos de DevOps que ya trabajan intensivamente con Docker y quieren que la configuración de las canalizaciones resida en el mismo repositorio que su código.
Por qué elegí Drone CI
Elegí Drone CI porque está diseñado específicamente para canalizaciones nativas de contenedores, lo que lo convierte en un paso natural desde Jenkins si tu equipo ya utiliza Docker. Cada paso de la canalización se ejecuta dentro de su propio contenedor aislado, obtenido en tiempo de ejecución, por lo que no se producen interferencias entre las dependencias de las compilaciones. También me gusta que toda la canalización resida en un archivo
.drone.ymlconfirmado directamente en tu repositorio, manteniendo la configuración de compilación versionada junto con tu código en lugar de ocultarla en una interfaz gráfica.Características principales de Drone CI
- Activadores de webhooks para varios sistemas de control de código fuente: Drone se conecta de forma nativa con GitHub, GitLab, Bitbucket, Gitea y Gogs, y activa automáticamente las canalizaciones mediante webhooks al realizar inserciones, solicitudes de extracción y etiquetas.
- Ejecución de canalizaciones mediante DAG: La programación mediante grafos dirigidos acíclicos permite definir la ramificación hacia canalizaciones paralelas y la convergencia hacia una canalización posterior dentro de un único archivo
.drone.yml. - Mercado de complementos de la comunidad: Cientos de complementos basados en contenedores abarcan destinos de despliegue, registros en la nube, notificaciones y análisis de seguridad, y puedes crear los tuyos propios si es necesario.
- Gestión de secretos cifrados: Drone admite secretos por repositorio y por organización, con integraciones para AWS Secret Manager, Kubernetes Secrets y HashiCorp Vault.
Integraciones de Drone CI
Drone CI ofrece integraciones nativas con GitHub, GitHub Enterprise, GitLab, Bitbucket, Gitea y Gogs. Su mercado incluye cientos de integraciones basadas en contenedores, como Jenkins, Kubernetes, AWS ECR, Google Cloud Run, Slack y Terraform, y proporciona una API para integraciones personalizadas.
Pros and Cons
Pros:
- Los pasos aislados en contenedores reducen los conflictos entre dependencias
- El YAML basado en el repositorio mantiene las canalizaciones versionadas
- Los revisores elogian la configuración ligera y la automatización
Cons:
- Los permisos limitados para varios usuarios complican la administración
- Las actualizaciones pueden causar errores y requieren una resolución manual de problemas
Learn more about Drone CI: La mejor opción por su facilidad de uso
- Demostración gratuita disponible
- Desde $15/usuario/mes
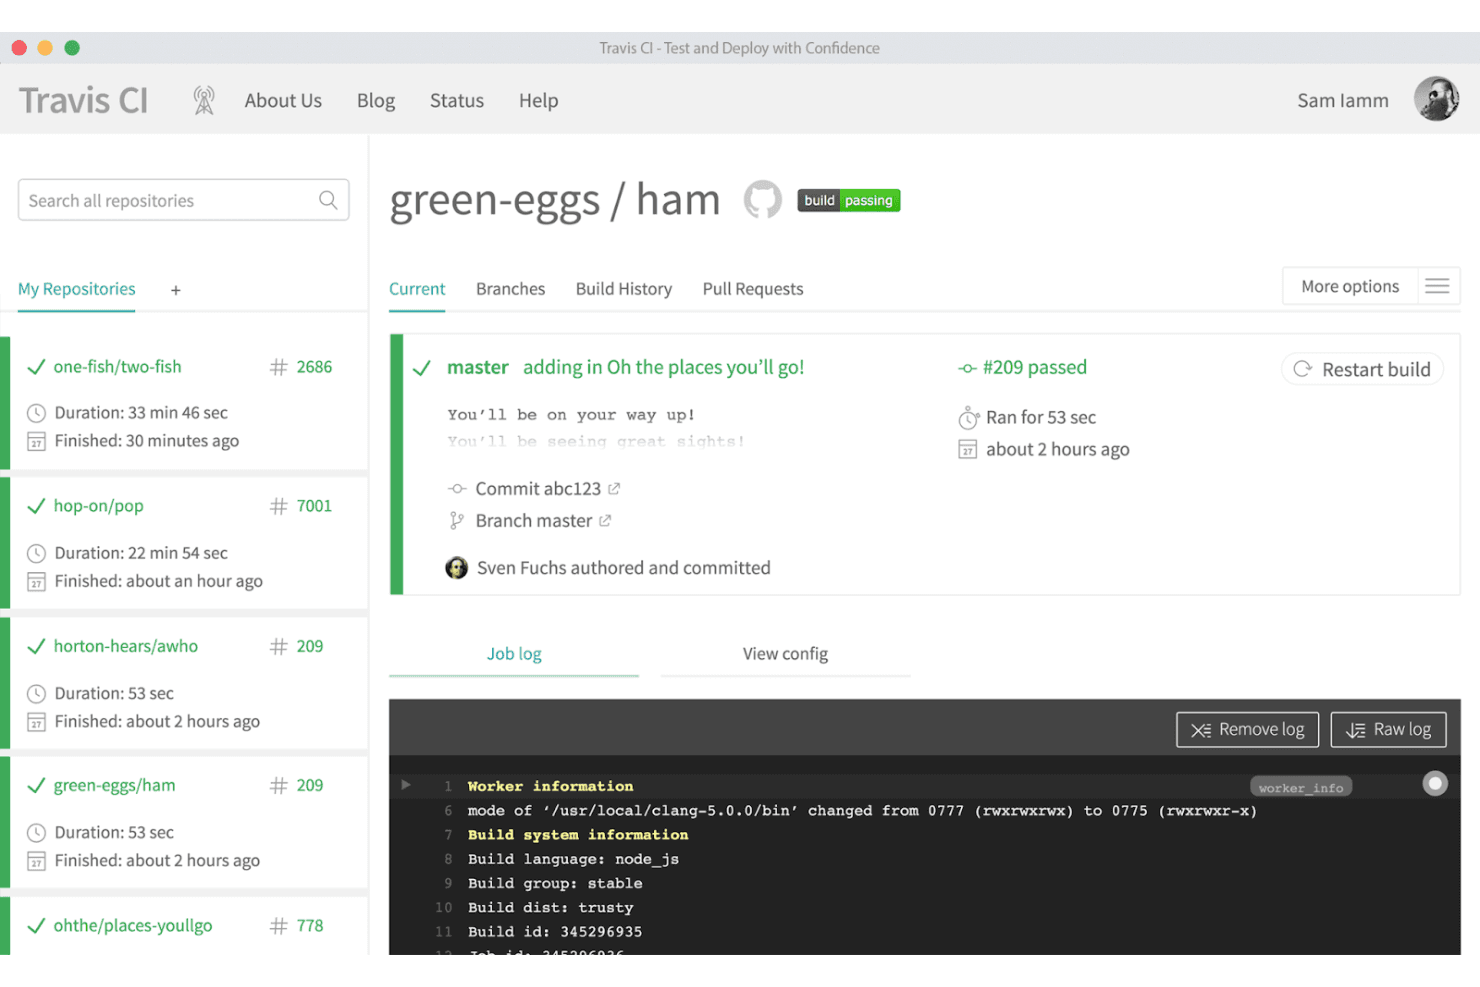
Travis CI permite a los usuarios supervisar el estado de las compilaciones y consultar los registros de los trabajos en tiempo real. Travis CI es una plataforma de CI/CD alojada que permite a los equipos automatizar canalizaciones de compilación, pruebas e implementación sin gestionar su propia infraestructura de servidores, lo que la convierte en una opción práctica para desarrolladores que buscan una automatización sencilla de canalizaciones con integración nativa con GitHub, GitLab y Bitbucket.
¿Para quién es más adecuado Travis CI?
Travis CI es una opción excelente para equipos de desarrollo pequeños y medianos que quieren poner en marcha rápidamente una solución de CI/CD alojada, sin la carga de gestionar la infraestructura de los servidores de compilación.
Por qué elegí Travis CI
Elegí Travis CI como una de las mejores opciones porque poner en marcha una canalización lleva muy poco tiempo: solo tienes que colocar un archivo
.travis.ymlen la raíz de tu repositorio y Travis CI lo detecta automáticamente. Me gusta especialmente cómo funciona la matriz de compilación en la práctica, ya que permite realizar pruebas con decenas de versiones de lenguajes y combinaciones de sistemas operativos en un solo bloque de configuración, sin tocar ningún servidor. Para los equipos que están abandonando Jenkins, esto supone un cambio importante, ya que no hay infraestructura que aprovisionar ni mantener.Características principales de Travis CI
- Compatibilidad con varios sistemas operativos y arquitecturas: Ejecuta compilaciones en Linux, macOS y Windows, incluidas arquitecturas como arm64, ppc64le y s390x, dentro de una única configuración de canalización.
- Integraciones con proveedores de implementación: Configura implementaciones en más de 40 proveedores, incluidos AWS, Azure, Google Cloud, Heroku y npm, directamente en tu archivo
.travis.yml. - Integración de secretos con HashiCorp Vault: Obtén las credenciales almacenadas en una instancia de Vault en tu entorno de compilación sin incluir valores confidenciales directamente en tu configuración.
- Gestión de compilaciones basada en API: Usa la API v3 de Travis CI para activar compilaciones, cancelar trabajos, editar variables de entorno y validar configuraciones de canalizaciones mediante programación.
Integraciones de Travis CI
Travis CI ofrece más de 40 integraciones nativas con proveedores de implementación y más de 20 integraciones de calidad y pruebas, incluidas GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud, Heroku, npm y HashiCorp Vault. Su API v3 permite gestionar compilaciones personalizadas y automatizarlas.
Pros and Cons
Pros:
- La sencilla configuración YAML permite poner en marcha las compilaciones rápidamente
- Las matrices de compilación abarcan numerosos entornos de prueba
- Los trabajadores alojados eliminan el mantenimiento de los servidores
Cons:
- Los ejecutores compartidos pueden bloquearse o iniciarse lentamente
- Menos opciones de extensibilidad que Jenkins
Learn more about Travis CI: La mejor opción para la gobernanza de la infraestructura
- Plan gratuito + prueba de 14 días + demostración disponible
- Desde $399 al mes (facturado anualmente)
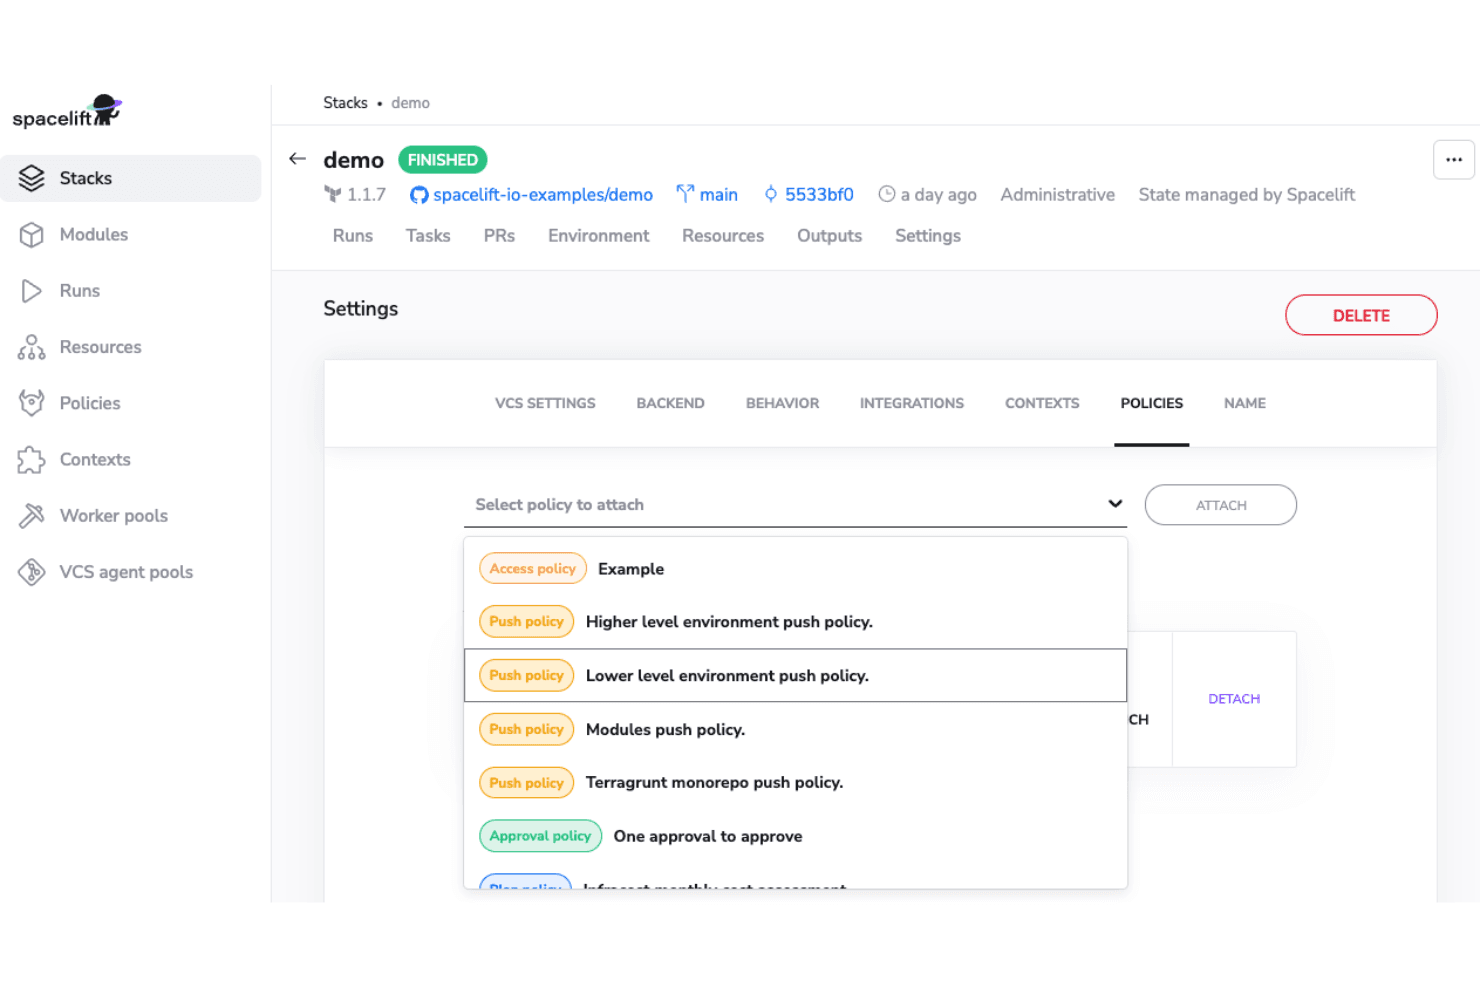
Spacelift permite a los usuarios asociar políticas directamente a las pilas mediante Configuración. Spacelift es una plataforma de orquestación de infraestructura diseñada para ingenieros de DevOps y de plataformas que necesitan flujos de trabajo de IaC gobernados y basados en políticas para Terraform, OpenTofu, Pulumi, Kubernetes y más, sin la carga de mantenimiento de programar cambios de infraestructura en Jenkins.
¿Para quién es más adecuado Spacelift?
Spacelift es una opción muy adecuada para ingenieros de DevOps y de plataformas en organizaciones medianas y grandes que necesitan controles preventivos y gobernanza basados en políticas para flujos de trabajo de IaC entre varios equipos.
Por qué elegí Spacelift
Spacelift ocupa un lugar en mi lista de favoritos por la seriedad con la que aborda la gobernanza de la infraestructura. Me encanta que puedas escribir políticas como código mediante OPA/Rego para aplicar controles preventivos reales, como restringir qué tamaños de máquinas virtuales de Azure pueden implementar los equipos de Desarrollo y Producción, con puertas de aprobación integradas directamente en el flujo de trabajo. La detección de desviaciones en cientos de servidores es otra función que considero realmente difícil de replicar en otros lugares, ya que detecta brechas de configuración antes de que se conviertan en incidentes.
Características principales de Spacelift
- Orquestación de pilas de múltiples herramientas de IaC: Spacelift gestiona flujos de trabajo de infraestructura en Terraform, OpenTofu, Pulumi, Kubernetes, Ansible, Terragrunt y CloudFormation desde una sola plataforma.
- Flexibilidad de los grupos de trabajadores: Puedes ejecutar trabajos en los trabajadores públicos alojados de Spacelift o implementar grupos de trabajadores privados en tu propia infraestructura en AWS, Azure, GCP o Kubernetes.
- Planes de solicitudes de incorporación de cambios activados por VCS: Spacelift publica automáticamente los planes de infraestructura en las solicitudes de incorporación de cambios y envía las comprobaciones de confirmación y los estados de implementación de vuelta a tu proveedor de control de código fuente.
- Planos y plantillas de autoservicio: Los equipos pueden definir plantillas YAML reutilizables con configuraciones de varias pilas, dependencias y entradas versionadas para permitir que los desarrolladores aprovisionen infraestructura sin tener que abrir solicitudes.
Integraciones de Spacelift
Spacelift ofrece integraciones nativas con GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Azure y Google Cloud. Su API GraphQL y sus webhooks permiten integraciones personalizadas y flujos de trabajo de CI/CD.
Pros and Cons
Pros:
- Las puertas basadas en políticas gobiernan las implementaciones de infraestructura
- La detección de desviaciones identifica brechas de configuración
- Los planes de solicitudes de incorporación de cambios permiten revisiones de infraestructura más seguras
Cons:
- No está diseñado para flujos de trabajo de compilación de aplicaciones
- Los trabajadores privados requieren mantenimiento gestionado por el cliente
Learn more about Spacelift:
Otras alternativas a Jenkins
Estas son algunas alternativas adicionales a Jenkins que no han llegado a mi lista, pero que merece la pena considerar:
- 11TektonIdeal para CI/CD nativo en la nube
- 12Concourse CIIdeal para la colaboración en comunidad
- 13Jenkins XIdeal para CI/CD nativo de Kubernetes
Cómo evalúo las alternativas a Jenkins
Divido la evaluación en dos niveles: los requisitos básicos que toda herramienta de integración continua debe cumplir—pipeline como código, activadores de sistemas de control de versiones, gestión de secretos—y los diferenciadores como flexibilidad de runners y herramientas de migración.
Funcionalidad básica (imprescindibles para esta lista)
Cuando selecciono las herramientas para mi lista, clasifico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada funcionalidad básica que se enumera a continuación. Luego, calculo la puntuación total de la herramienta como un porcentaje. Cada herramienta debe lograr una puntuación mínima total del 75% para ser considerada para su inclusión.
- Automatización de flujos de CI/CD: Evalúo si una herramienta puede orquestar flujos completos de construcción, pruebas y despliegue con lógica condicional, puertas de aprobación y pipelines de múltiples etapas.
- Configuración de pipeline como código: Cada herramienta debe permitir que los equipos definan pipelines en archivos YAML o DSL bajo control de versiones, idealmente con plantillas reutilizables y bibliotecas compartidas.
- Integración con SCM y Git: Reviso la conexión nativa con GitHub, GitLab, Bitbucket y Azure Repos, incluyendo revisiones de estado en pull requests y activadores por webhook en commits o etiquetas.
- Ecosistema de plugins e integraciones: La amplitud de integraciones disponibles importa—herramientas como CircleCI usan orbs mientras que GitHub Actions emplea un marketplace, pero ambas deben cubrir las necesidades comunes de DevOps.
- Construcciones distribuidas y en contenedores: Analizo cómo cada herramienta escala las cargas de trabajo, ya sea mediante runners en Kubernetes, contenedores efímeros o agentes en la nube con autoescalado.
- Gestión de secretos y credenciales: El manejo seguro de claves de API y tokens es esencial, por lo que evalúo almacenamiento cifrado, controles de acceso segmentados y soporte para integración con Vault.
Una vez que tengo una lista de herramientas que cumplen este criterio, considero qué distingue a cada plataforma.
Factores diferenciadores (qué distingue a los proveedores)
Así es como comparo y contrasto los diferentes proveedores:
Características destacadas
Las políticas y salvaguardas de cumplimiento distinguen a las herramientas. Las plataformas que integran la generación de SBOM y la atestación SLSA en las ejecuciones de pipeline ahorran a los equipos implementar por separado herramientas de seguridad de la cadena de suministro. También evalúo la observabilidad incorporada, como paneles de métricas DORA y detección de pruebas inestables. Estas funciones ayudan a los equipos de plataforma a identificar etapas lentas sin exportar los datos a sistemas externos. La flexibilidad de runners autogestionados es importante para los equipos en entornos regulados que requieren ejecución air-gapped o híbrida junto con runners gestionados en la nube.
Más allá de las características
La ruta de migración desde Jenkins es un factor clave que evalúo. Las herramientas que ofrecen conversores de Jenkinsfile o asistentes de migración guiada acortan semanas la transición en comparación con reescribir cada pipeline desde cero. La previsibilidad del coste también importa—analizo si los costes escalan por minutos de ejecución, concurrencia o usuarios, y si existen niveles gratuitos para equipos pequeños o proyectos open-source. Las certificaciones de seguridad y cumplimiento como SOC 2 e ISO 27001 completan mi evaluación, especialmente para los equipos que necesitan SSO/SAML y registros de auditoría para cumplir los requisitos de gobernanza empresarial.
Funciones principales de Jenkins
Estas son algunas de las funciones principales de Jenkins que te ayudarán a contrastar y comparar soluciones alternativas:
- Integración y entrega continuas: Al igual que otros programas de automatización de compilaciones, Jenkins automatiza el proceso de integración de cambios de código y entrega de aplicaciones, ayudando a tu equipo a implementar actualizaciones de manera eficiente. Se integra perfectamente con los flujos de trabajo de Azure DevOps y GitOps.
- Instalación sencilla: Jenkins es un programa independiente basado en Java que se puede instalar en cualquier sistema operativo, incluidos macOS y entornos locales, lo que simplifica el proceso de configuración para tu equipo.
- Configuración intuitiva: La interfaz web facilita la configuración de Jenkins, con comprobaciones de errores integradas y ayuda para guiarte durante la configuración. La compatibilidad con CLI permite crear scripts y automatizar tareas de manera eficiente.
- Amplia compatibilidad con complementos: Accede a cientos de complementos para integrar Jenkins con diversas herramientas de tu cadena de herramientas de CI/CD, incluidos Git, JetBrains y sistemas de control de versiones.
- Extensibilidad: Personaliza Jenkins mediante su arquitectura de complementos para añadir nuevas funciones y adaptarlo a tus necesidades específicas. Amplía sus funcionalidades con herramientas de gestión de API y dependencias.
- Carga de trabajo distribuida: Distribuye las tareas entre varias máquinas para acelerar las compilaciones, las pruebas y las implementaciones, mejorando la eficiencia y reduciendo los tiempos de compilación.
- Canalización como código: Usa las canalizaciones de Jenkins para definir mediante código tus canalizaciones de compilación, pruebas e implementación, lo que permite el control de versiones, la automatización y la colaboración.
- Compatibilidad con la comunidad: Benefíciate de una comunidad amplia y activa que respalda y mejora continuamente Jenkins, garantizando que tengas acceso a las últimas actualizaciones.
- Funciones de seguridad: Con la gestión de repositorios y las integraciones de autenticación, implementa ajustes de seguridad y controles de acceso para proteger tus procesos y datos de CI/CD.
- Escalabilidad: Escala Jenkins para satisfacer las necesidades de tus proyectos en crecimiento, garantizando que pueda gestionar cargas de trabajo mayores en proveedores de nube como Amazon AWS y Azure DevOps.
- Integración con Git: Conecta Jenkins sin problemas con repositorios de Git, habilitando flujos de trabajo de GitOps e implementaciones automatizadas.
- Compatibilidad con Python: Usa Jenkins para automatizar compilaciones y pruebas de aplicaciones Python, integrándolo con entornos virtuales y herramientas de gestión de dependencias.
- Flexibilidad en la nube y local: Implementa Jenkins en una infraestructura local o aprovecha las plataformas en la nube para crear canalizaciones de CI/CD escalables y flexibles.
- Compatibilidad con el desarrollo de aplicaciones: Automatiza los flujos de trabajo de compilación, pruebas e implementación de aplicaciones para garantizar una entrega de software eficiente y fiable.
- Notificaciones automatizadas: Mantén informado a tu equipo mediante notificaciones por correo electrónico, Slack u otras herramientas de comunicación integradas en Jenkins.