

Descubriendo las 10 mejores herramientas de auditoría de seguridad de redes de 2026

10 Lista de los mejores análisis de seguridad de redes


Cuando se trata de proteger la red de tu organización, sé que buscas algo más que simples funciones básicas de seguridad. Las herramientas de análisis de seguridad de redes actúan como guardianes de tu infraestructura de TI, supervisando las vulnerabilidades y los cambios no autorizados.
El principal beneficio es que estas herramientas aportan claridad al caótico mundo de la seguridad de redes al ofrecer información en tiempo real y recomendaciones prácticas. Resuelven problemas clave, como los puntos ciegos en los protocolos de seguridad, los confusos requisitos de cumplimiento y la falta de evaluaciones de vulnerabilidades oportunas.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen de las mejores herramientas de análisis de seguridad de redes
Esta tabla comparativa resume los detalles de precios de mi selección de las mejores herramientas de análisis de seguridad de redes para ayudarte a encontrar la más adecuada para tu presupuesto y las necesidades de tu empresa.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor para seguridad y cumplimiento basados en la nube | Prueba gratuita de 30 días + demo gratuita disponible | Precio disponible bajo solicitud | Website | |
| 2 | La mejor para el escaneo de aplicaciones web | Demo gratuita disponible | Desde $50/usuario/mes (facturado anualmente) | Website | |
| 3 | Mejor para evaluación de vulnerabilidades centrada en los datos | Not available | Precio bajo solicitud | Website | |
| 4 | Mejor para pruebas exhaustivas de vulnerabilidad web | Plan gratuito disponible | Desde $39/usuario/mes (facturado anualmente) | Website | |
| 5 | Mejor para la detección de cambios en la configuración | Demostración gratuita disponible | Precio a consultar | Website | |
| 6 | La mejor para obtener información continua sobre vulnerabilidades | Desde $3/usuario/mes (facturado anualmente) | Website | ||
| 7 | El mejor para gestión de vulnerabilidades basada en el riesgo | Not available | Precio disponible a solicitud | Website | |
| 8 | La mejor para detección amplia de vulnerabilidades | Prueba gratuita de 7 días + demo sin costo | Precios a consultar | Website | |
| 9 | El mejor para detectar vulnerabilidades en aplicaciones web | Not available | Gratis (Código abierto) | Website | |
| 10 | Mejor para la visibilidad en ecosistemas digitales | Not available | Precio bajo solicitud | Website |
Reseñas de las mejores herramientas de análisis de seguridad de redes
A continuación se muestran mis resúmenes detallados de las mejores herramientas de análisis de seguridad de redes que llegaron a mi lista de selección. Mis reseñas ofrecen un análisis detallado de las funciones principales, las ventajas & desventajas, las integraciones y los casos de uso ideales de cada herramienta para ayudarte a encontrar la más adecuada para ti.

Qualys
Mejor para seguridad y cumplimiento basados en la nube
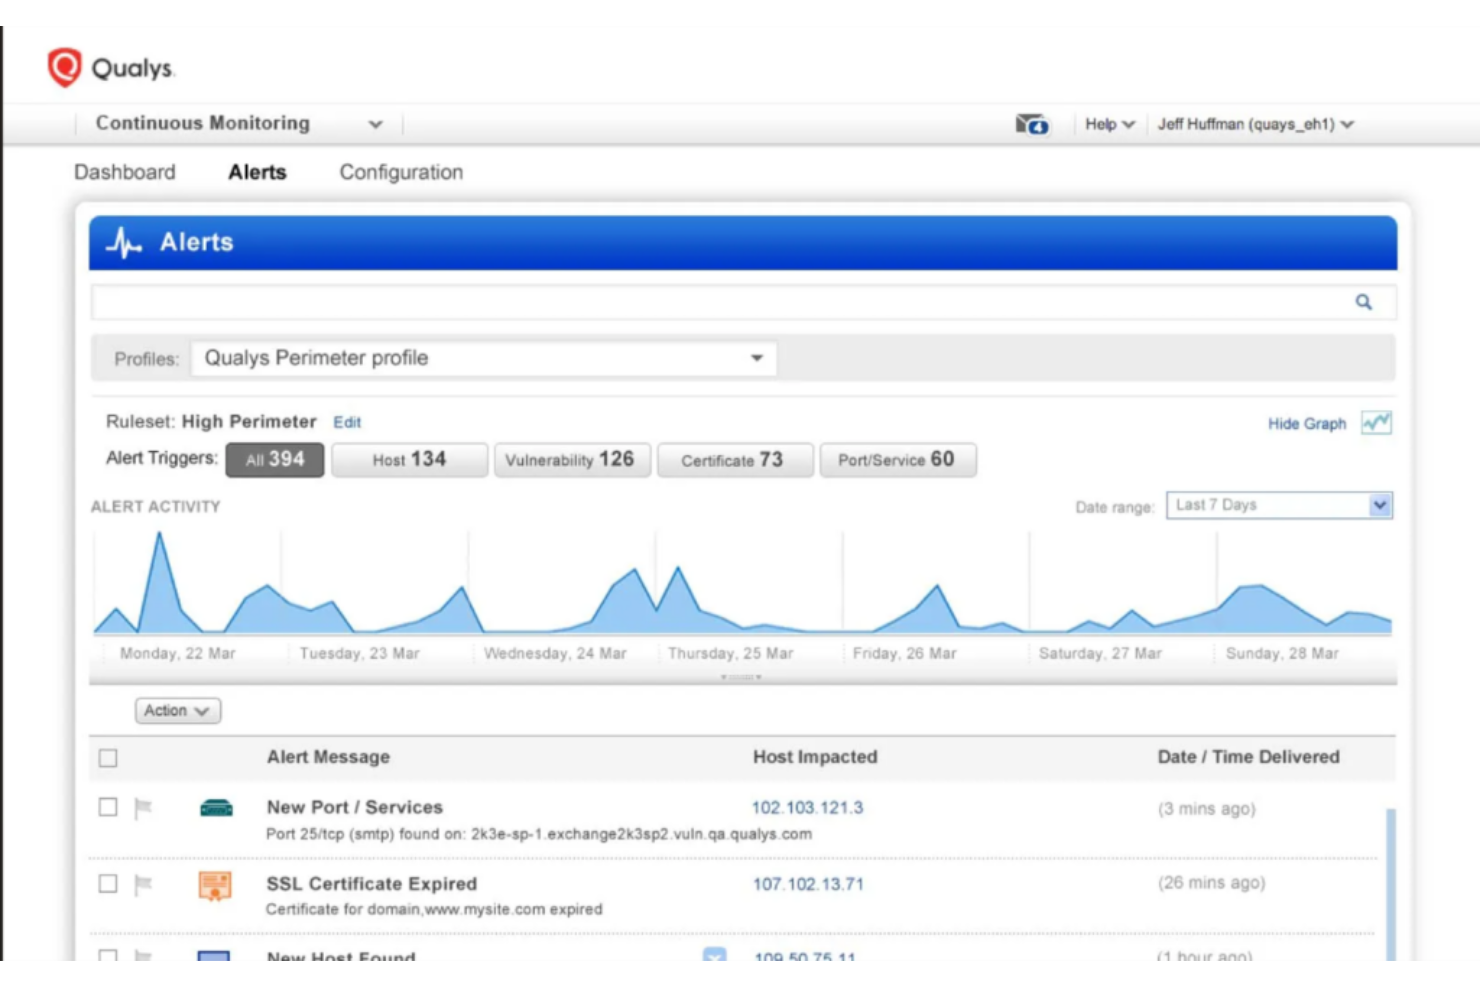
Qualys es una solución líder basada en la nube para la seguridad y el cumplimiento, experta en identificar y mitigar amenazas. Dada su base centrada en la nube, está diseñada para organizaciones interesadas en aprovechar la infraestructura en la nube sin sacrificar la seguridad ni el cumplimiento.
Por qué elegí Qualys:
Al evaluar las mejores herramientas, Qualys destacó como favorito debido a su enfoque dedicado a la seguridad y el cumplimiento basado en la nube. Juzgando su conjunto de características y comparándolo con otras plataformas, es evidente que Qualys ha conseguido diferenciarse gracias a sus soluciones integradas con prioridad en la nube. Lo elegí no solo por sus capacidades en la nube, sino también por su enfoque integral de la seguridad, que se adapta a los ecosistemas de TI modernos y responde a la necesidad de cumplimiento y seguridad en la nube.
Características destacadas e integraciones:
Qualys ofrece un conjunto completo que incluye gestión de firewalls, detección de vulnerabilidades y aplicación de políticas de seguridad, asegurando que las direcciones IP y los endpoints permanezcan protegidos de posibles hackers. Cabe destacar que sus plantillas son fáciles de implementar y personalizar, lo que simplifica el cumplimiento de los estándares de seguridad. En cuanto a integraciones, Qualys se conecta con entornos de servidores Windows y puede utilizarse junto con sistemas locales, lo que mejora su versatilidad.
Pros and Cons
Pros:
- Soluciones de seguridad sólidas basadas en la nube con funciones de amplio alcance.
- Plantillas fácilmente personalizables para adaptar los requisitos de seguridad.
- Integraciones versátiles tanto con entornos en la nube como locales.
Cons:
- Su amplia gama de herramientas puede resultar abrumadora para los recién llegados.
- El modelo de precios carece de transparencia, lo que puede dificultar la planificación del presupuesto.
- Algunos usuarios pueden experimentar una curva de aprendizaje elevada para aprovechar al máximo todo su potencial.

Acunetix
La mejor para el escaneo de aplicaciones web

Acunetix está completamente enfocado en profundizar en el mundo de las vulnerabilidades de aplicaciones web. Se destaca especialmente en su capacidad para descubrir, reportar y gestionar problemas de seguridad dentro de aplicaciones web, lo que lo convierte en la herramienta ideal para el escaneo de aplicaciones web.
Por qué elegí Acunetix:
En mi proceso de selección de herramientas, Acunetix llamó especialmente mi atención debido a sus superiores capacidades de escaneo de aplicaciones web. Elegí esta herramienta después de comparar la profundidad de sus funciones con otros candidatos en la categoría de herramientas de auditoría de seguridad de red. En mi opinión, donde realmente se distingue es en su preciso enfoque en aplicaciones web, y por eso es la mejor para el escaneo de aplicaciones web.
Características destacadas e integraciones:
Acunetix viene equipado con avanzadas capacidades de pruebas de penetración y un robusto escáner de vulnerabilidades diseñado para aplicaciones web. Además, ofrece integraciones con populares gestores de incidencias y otras herramientas de ciberseguridad, facilitando el proceso de remediación. Para quienes trabajan con bases de datos SQL, Acunetix dispone de herramientas especializadas para garantizar la seguridad de los datos en estos sistemas.
Pros and Cons
Pros:
- Diseñada específicamente para vulnerabilidades de aplicaciones web.
- Se integra con populares gestores de incidencias y herramientas de ciberseguridad.
- Ofrece pruebas y herramientas de protección contra inyección SQL.
Cons:
- Quizás esté demasiado especializada para empresas que buscan un rango más amplio de evaluaciones de vulnerabilidades.
- Puede ser intimidante para quienes no están familiarizados con la seguridad en aplicaciones web.
- Tiene un precio más elevado en comparación con otras herramientas, lo que puede suponer un esfuerzo para el presupuesto de algunas empresas.

Mejor para evaluación de vulnerabilidades centrada en los datos
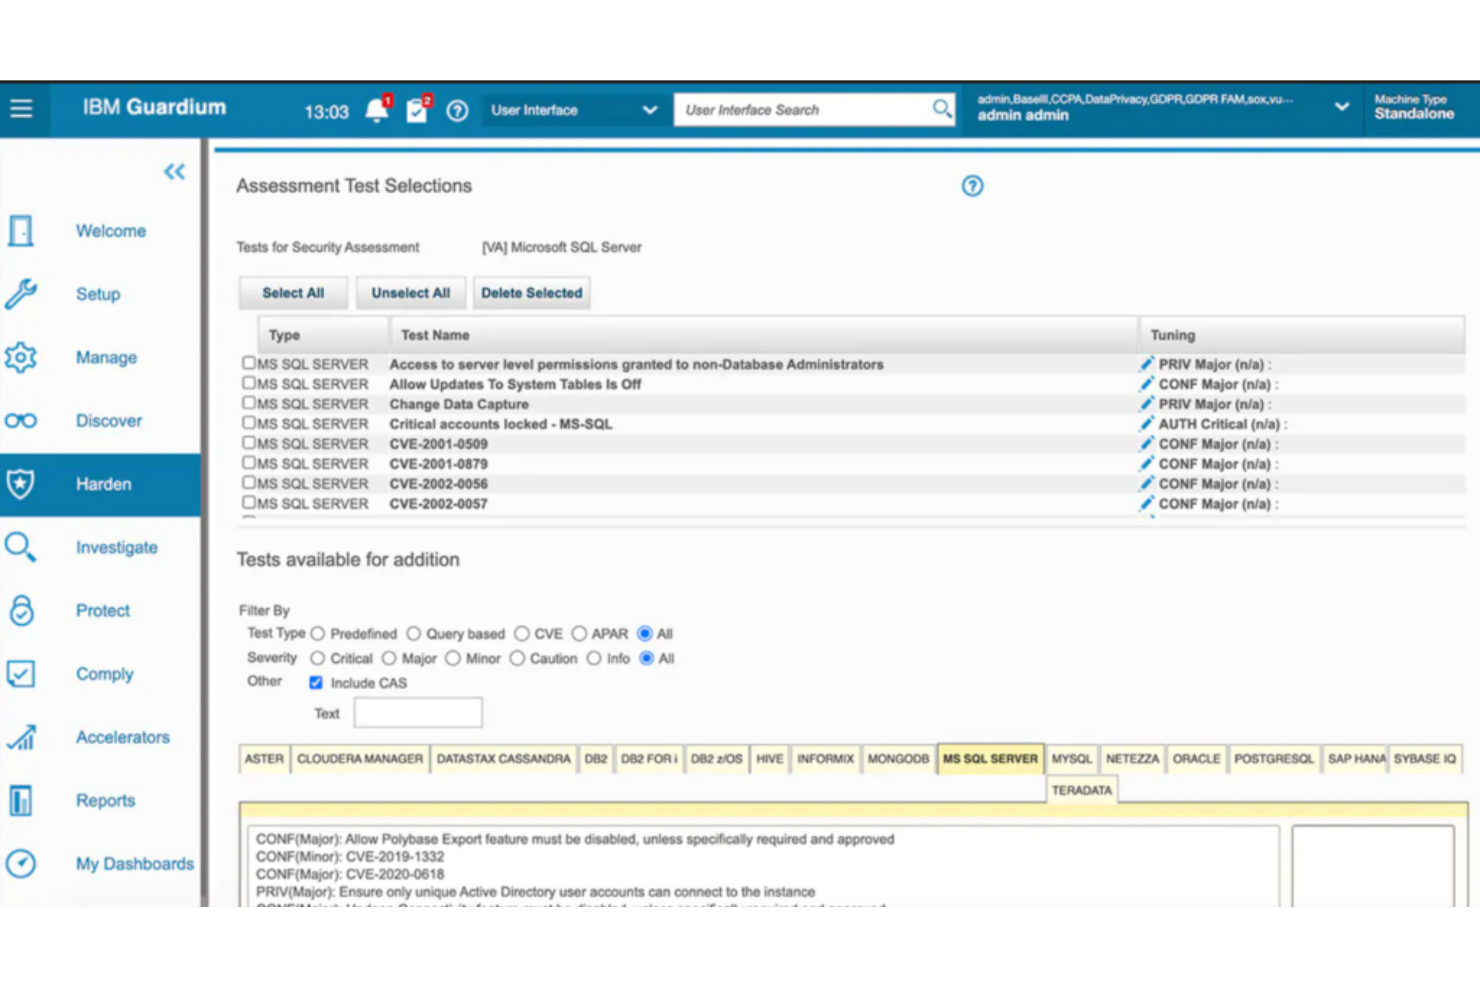
IBM Security Guardium Vulnerability Assessment (VA) profundiza en las infraestructuras de datos para identificar vulnerabilidades. Con un enfoque en la protección de datos, ofrece análisis y escaneos exhaustivos para detectar puntos débiles dentro de los repositorios de datos.
Por qué elegí IBM Security Guardium Vulnerability Assessment:
Tras evaluar y comparar numerosas herramientas de evaluación de vulnerabilidades, seleccioné IBM Security Guardium VA por su enfoque centrado en los datos. Mientras que muchas herramientas se concentran en los perímetros de red, el énfasis de Guardium VA en los datos lo hace destacar. Según mi valoración, lo elegí como el 'Mejor para evaluaciones de vulnerabilidades centradas en los datos'.
Funciones y integraciones destacadas:
Guardium VA proporciona una visibilidad profunda en bases de datos, almacenes de datos y entornos de big data, asegurando evaluaciones minuciosas. Alertas en tiempo real, algoritmos amplios de evaluación de riesgos e informes personalizables son algunas de sus principales características. En cuanto a integraciones, Guardium VA se conecta con otras soluciones de IBM Security y herramientas populares de auditoría de seguridad de red.
Pros and Cons
Pros:
- Escaneos detallados de vulnerabilidades para bases de datos y almacenes de datos.
- Las alertas en tiempo real garantizan capacidades de respuesta inmediata.
- Los informes personalizables se adaptan a necesidades organizacionales específicas.
Cons:
- Requiere un proceso de configuración más extenso.
- La curva de aprendizaje puede ser pronunciada para quienes no están familiarizados con las interfaces de IBM.
- Potencial de falsos positivos, requiriendo verificación manual.

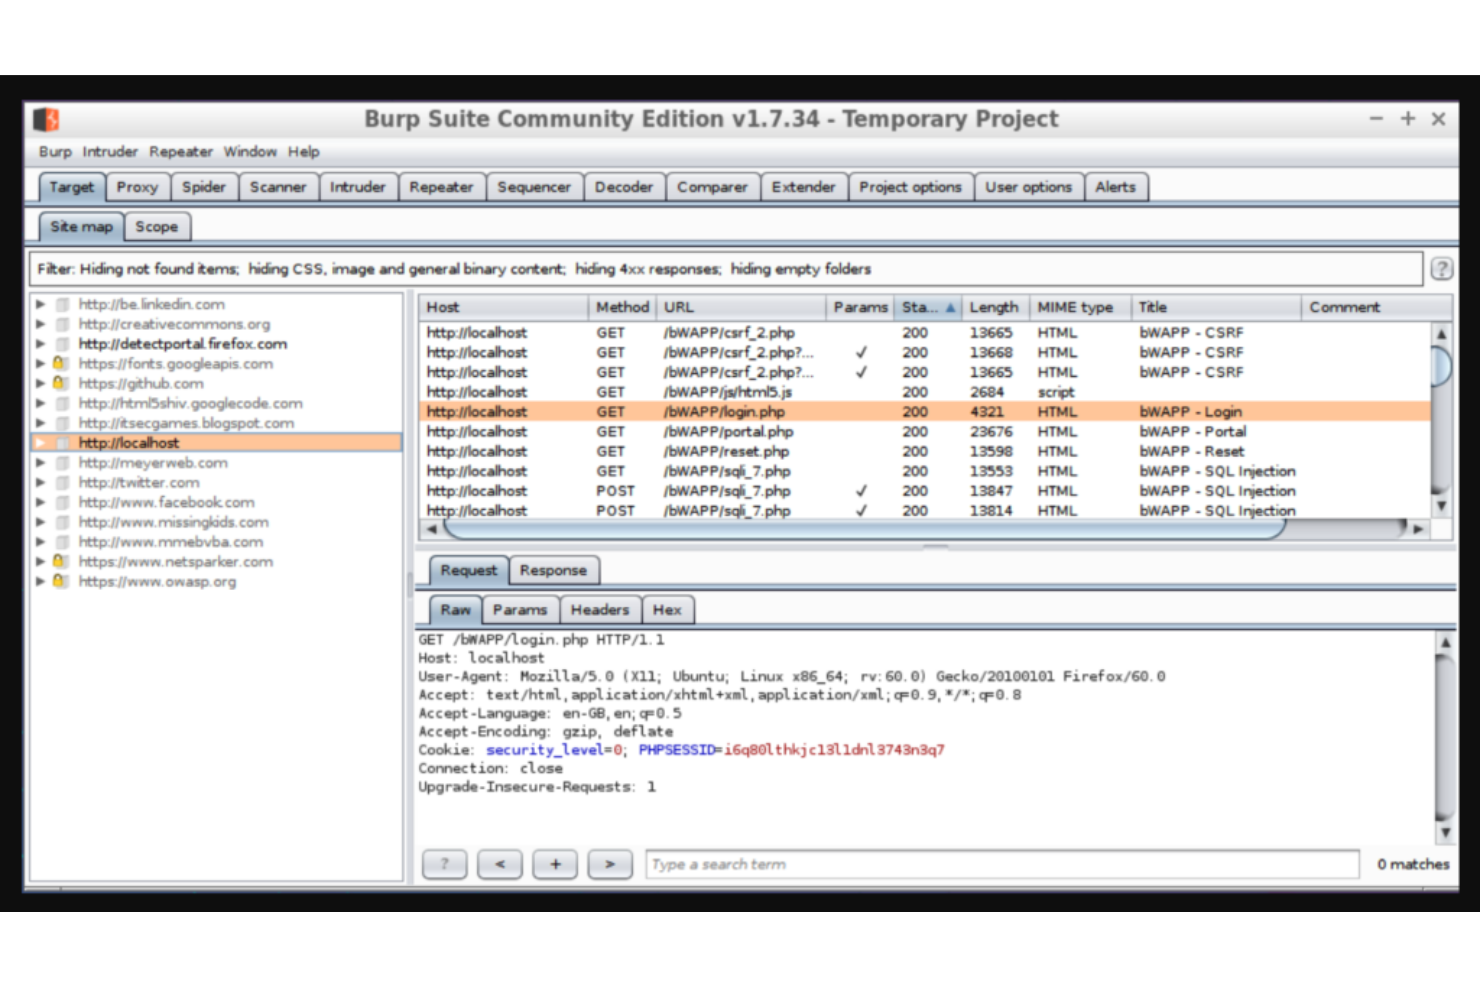
Burp Suite es un conjunto de herramientas reconocido, diseñado específicamente para pruebas de seguridad web. Destinado a analizar aplicaciones web en busca de vulnerabilidades, su enfoque integral de la seguridad web lo respalda como la mejor opción para evaluaciones exhaustivas de vulnerabilidad web.
Por qué elegí Burp Suite:
Al determinar qué herramientas incluir en esta lista, Burp Suite destacó constantemente debido a su conjunto completo de funciones y amplias capacidades. El proceso de comparación y evaluación me llevó a reconocer el enfoque único de Burp Suite para las pruebas de vulnerabilidad web. Elegí Burp Suite principalmente por sus métodos de prueba minuciosos y profundos, consolidando su posición como el mejor para exámenes exhaustivos de vulnerabilidad web.
Características y integraciones destacadas:
Burp Suite cuenta con una variedad de herramientas, desde escáneres hasta proxies de interceptación, lo que garantiza una prueba de penetración completa. El software es personalizable, lo que permite a los evaluadores adaptarse a diferentes estructuras y entornos web. Además, la extensibilidad de Burp Suite significa que puede integrarse con una gran cantidad de otras herramientas de prueba, optimizando su uso en distintos escenarios de seguridad.
Pros and Cons
Pros:
- El completo conjunto de herramientas garantiza evaluaciones detalladas de vulnerabilidad web.
- Las configuraciones personalizables se adaptan a escenarios de prueba únicos.
- Permite la integración con una variedad de otras herramientas de seguridad y pruebas.
Cons:
- Puede resultar abrumador para principiantes debido a su extenso conjunto de funciones.
- La versión gratuita carece de muchas de las características avanzadas presentes en las versiones de pago.
- El uso continuo requiere actualizaciones periódicas para las amenazas de seguridad más recientes.

Mejor para la detección de cambios en la configuración

SolarWinds Network Configuration Manager (NCM) es una herramienta potente diseñada para detectar y gestionar de manera eficaz los cambios en las configuraciones de red. Al ofrecer monitoreo en tiempo real y alertas, NCM sobresale en identificar y corregir cualquier cambio no deseado en la configuración, asegurando la seguridad y el rendimiento de la red.
Por qué elegí SolarWinds Network Configuration Manager:
Al determinar la solución más eficaz para la detección de cambios en la configuración, SolarWinds NCM surgió como la mejor opción de mi lista tras comparar varias herramientas. Considero que SolarWinds NCM, con su combinación única de características, destaca entre la multitud, especialmente cuando se trata de detectar cambios en la configuración. Por eso elegí esta herramienta, ya que realmente cumple con el requisito de ser la 'Mejor para la detección de cambios en la configuración.'
Características y integraciones destacadas:
SolarWinds NCM presume de una variedad de características como copias de seguridad automatizadas de configuración, evaluaciones de vulnerabilidades e informes de cumplimiento, que en conjunto mejoran su capacidad para detectar cambios en la configuración. La herramienta también ofrece integración con otros productos y soluciones de SolarWinds, como ManageEngine, lo que eleva aún más sus capacidades de auditoría de seguridad de red.
Pros and Cons
Pros:
- Monitoreo robusto en tiempo real para detección instantánea de cambios.
- Capacidades completas de informes de cumplimiento.
- Integración con otros productos de SolarWinds y ManageEngine.
Cons:
- La configuración inicial puede ser algo compleja.
- Puede considerarse excesivo para redes muy pequeñas.
- Dependencia de productos adicionales de SolarWinds para funciones extendidas.

La mejor para obtener información continua sobre vulnerabilidades
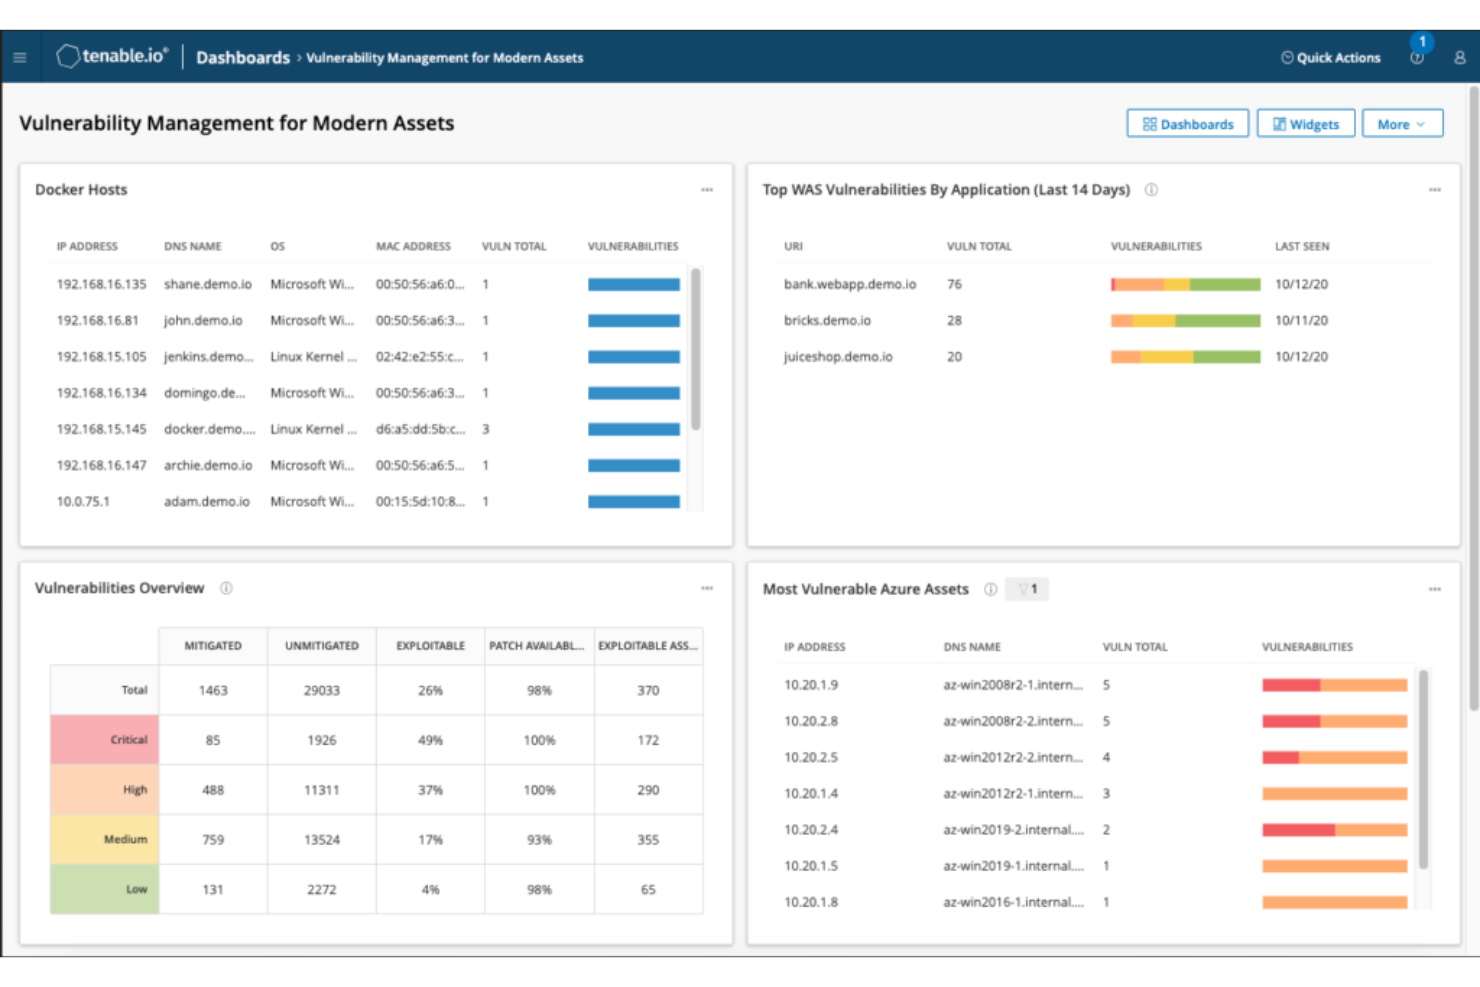
Tenable Vulnerability Management está diseñado para ofrecer evaluaciones de vulnerabilidades en profundidad para infraestructuras de TI variadas. El punto fuerte de esta herramienta reside en su capacidad para proporcionar información continua sobre amenazas potenciales de seguridad, lo que justifica su posición como la mejor opción para obtener información continua sobre vulnerabilidades.
Por qué elegí Tenable Vulnerability Management:
Al comparar y determinar las herramientas más competentes para la gestión de vulnerabilidades, descubrí que Tenable sobresale al ofrecer información continua. No se trata solo de detectar vulnerabilidades, sino de monitorear y actualizar continuamente los mecanismos de defensa. Consideré que el enfoque de esta herramienta en el análisis constante, en lugar de chequeos esporádicos, es el más apropiado para las demandas actuales de ciberseguridad.
Características destacadas e integraciones:
Tenable ofrece avanzadas capacidades de escaneo de vulnerabilidades y funciones de informes de auditoría que son esenciales para una evaluación exhaustiva. Además, presume de integración con diversos sistemas operativos, incluyendo Linux y Windows, asegurando una gran compatibilidad. Sus capacidades de automatización también simplifican muchas de las tareas para los profesionales de seguridad IT.
Pros and Cons
Pros:
- Escáner de vulnerabilidades integral que cubre una amplia gama de posibles amenazas de seguridad.
- Integración con los principales sistemas operativos, lo que asegura adaptabilidad.
- Capacidades de automatización para reducir intervenciones manuales.
Cons:
- Puede ser complejo para usuarios nuevos sin experiencia en herramientas avanzadas de seguridad IT.
- Se centra principalmente en grandes empresas, por lo que puede dejar fuera a organizaciones más pequeñas.
- El precio puede ser elevado para negocios con un presupuesto ajustado.


Nexpose, desarrollado por Rapid7, es una solución sólida de gestión de vulnerabilidades que ayuda a identificar, cuantificar y mitigar riesgos. Su enfoque basado en el riesgo asegura que las vulnerabilidades se prioricen según su posible impacto, lo que lo hace especialmente adecuado para una gestión de vulnerabilidades centrada en el riesgo.
Por qué elegí Nexpose:
Al seleccionar herramientas para esta recopilación, Nexpose llamó repetidamente mi atención debido a su enfoque holístico de la gestión de vulnerabilidades basada en riesgos. En mi opinión, tras comparar múltiples plataformas, la capacidad de Nexpose para integrar evaluaciones de riesgos con datos de vulnerabilidades realmente lo distingue. Elegí Nexpose porque su método centrado en el riesgo ayuda a una mejor asignación de recursos y priorización, destacando su idoneidad para gestionar vulnerabilidades según los riesgos asociados.
Características destacadas e integraciones:
Nexpose cuenta con una función dinámica de descubrimiento de activos, asegurando que cada punto final en la red sea identificado y evaluado. No se trata solo de identificar vulnerabilidades; Nexpose también proporciona recomendaciones detalladas de remediación. La herramienta se integra con Active Directory, lo que permite obtener información detallada sobre cuentas de usuario y permisos, y se alinea con los requisitos de informes de cumplimiento, como HIPAA, ISO, PCI DSS y GDPR.
Pros and Cons
Pros:
- El descubrimiento de activos abarca todos los dispositivos y puntos finales de la red.
- Ofrece consejos de remediación accionables, no solo identificación de vulnerabilidades.
- Capacidades sólidas de auditoría de cumplimiento, incluidas alineaciones con HIPAA y GDPR.
Cons:
- La interfaz puede requerir una curva de aprendizaje para algunos usuarios.
- La opacidad en los precios puede dificultar la planificación del presupuesto.
- Puede percibirse como intensivo en recursos para entornos de red pequeños.


Nessus es una solución destacada de escaneo de vulnerabilidades que ayuda a las empresas a descubrir debilidades en sus redes. Con sus amplias capacidades de escaneo, está especialmente posicionada para detectar vulnerabilidades en una gran variedad de activos.
Por qué elegí Nessus:
Al seleccionar una herramienta capaz de detectar vulnerabilidades de forma integral, Nessus destacó desde el principio. Al comparar diversas herramientas y analizar sus capacidades, fue evidente que Nessus posee una combinación única de funciones e integraciones que muchos de sus competidores no ofrecen. Elegí Nessus porque sus métodos de detección abarcativos son inigualables, reforzando su título como 'La mejor para detección amplia de vulnerabilidades'.
Características e integraciones destacadas:
Nessus ha construido su reputación con un conjunto completo de funciones que se adaptan tanto a entornos de TI simples como complejos. Uno de sus atributos más notables es la integración con software de auditoría, lo que permite un flujo de trabajo optimizado durante la realización de controles de seguridad. Además, su compatibilidad con routers garantiza una auditoría exhaustiva de la infraestructura de red, proporcionando una visión holística de la gestión de riesgos y el estado de seguridad.
Pros and Cons
Pros:
- Escaneo de vulnerabilidades integral que abarca diversos activos de TI.
- Integración con soluciones prominentes de software de auditoría.
- Las opciones de escaneo avanzadas son aptas tanto para usuarios principiantes como experimentados.
Cons:
- La interfaz de usuario puede ser intimidante para principiantes.
- Configurar escaneos personalizados puede requerir conocimientos avanzados.
- Ocasionales falsos positivos pueden requerir verificación manual.

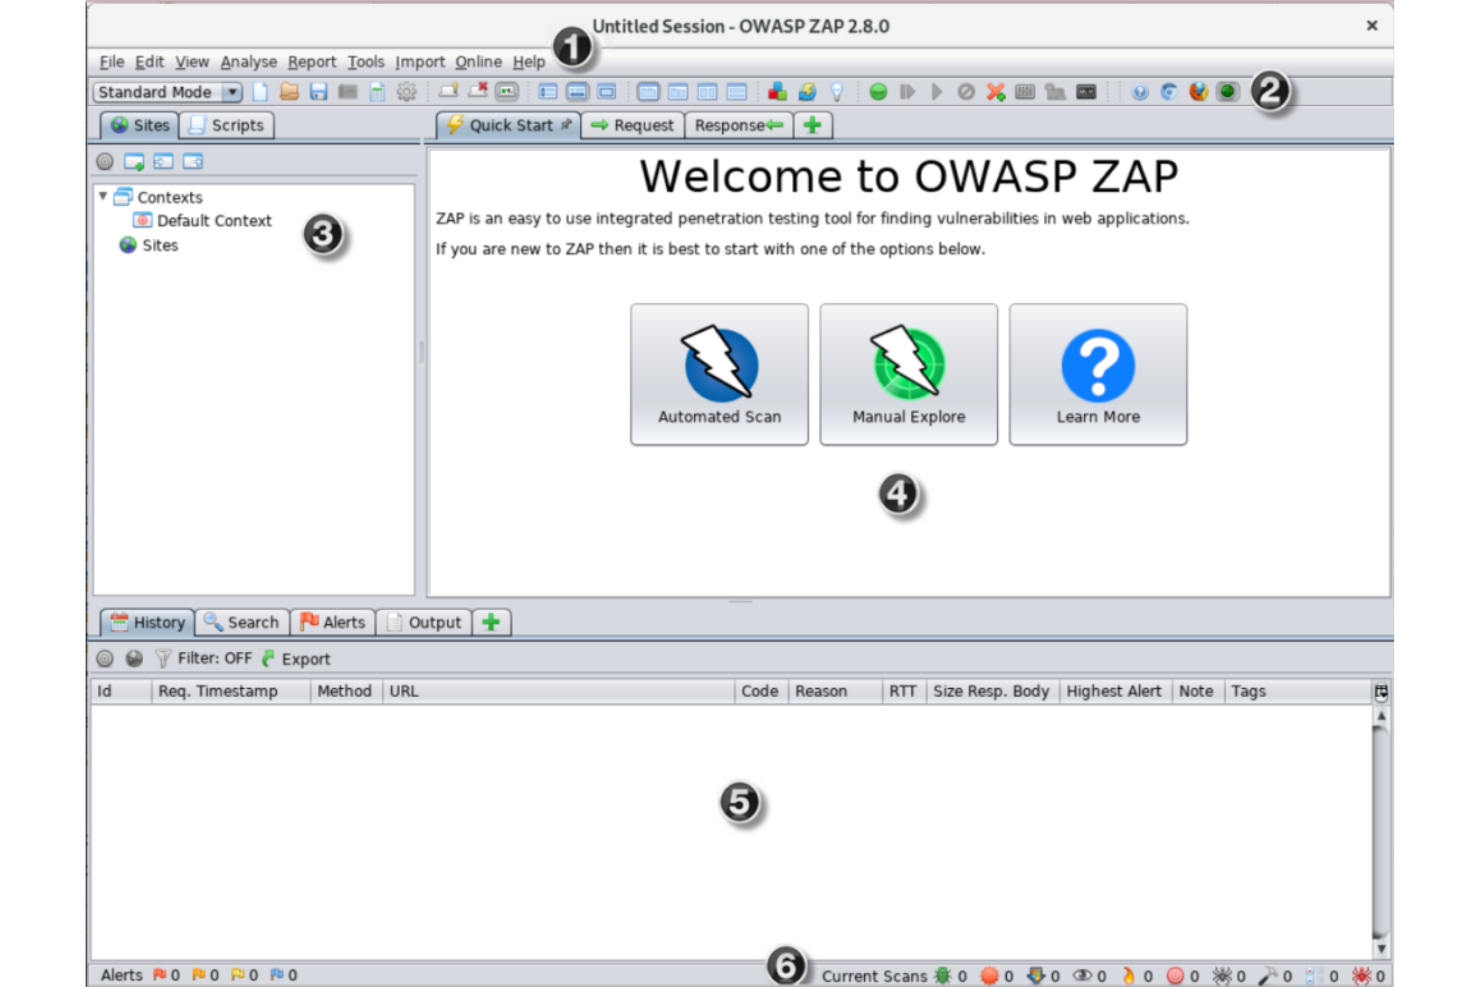
El Zed Attack Proxy (ZAP) es una herramienta ampliamente reconocida, diseñada específicamente para detectar vulnerabilidades en aplicaciones web. Su eficacia para descubrir riesgos de seguridad en aplicaciones web y sus completas funcionalidades avalan su reputación como la principal elección para encontrar vulnerabilidades en aplicaciones web.
Por qué elegí ZAP:
En mi proceso de selección de herramientas para auditoría de seguridad de red, ZAP surgió continuamente como uno de los principales contendientes en el ámbito de la detección de vulnerabilidades en aplicaciones web. Tras comparar y analizar diversas herramientas, fue evidente que ZAP ofrece una combinación única de funcionalidades pensadas para descubrir fallos en aplicaciones web. Elegí ZAP por su habilidad especializada para examinar de manera sistemática las aplicaciones web e identificar posibles riesgos de seguridad, lo que la convierte en una opción idónea para detectar vulnerabilidades en aplicaciones web.
Características destacadas e integraciones:
ZAP destaca por sus escáneres personalizables, ofreciendo capacidades de análisis de penetración adaptadas a diferentes estructuras de aplicaciones web. La herramienta proporciona informes de cumplimiento exhaustivos, esenciales para regulaciones como GDPR y SOX, asegurando que las aplicaciones cumplan con mandatos críticos de conformidad. Además, ZAP se integra de manera eficiente con una variedad de herramientas y plataformas de pruebas, mejorando su utilidad en entornos de TI diversos.
Pros and Cons
Pros:
- Su naturaleza de código abierto garantiza actualizaciones continuas y el apoyo de una comunidad activa.
- Ofrece un conjunto completo de funcionalidades adaptadas para detectar vulnerabilidades en aplicaciones web.
- Proporciona informes de cumplimiento detallados para regulaciones clave como GDPR y SOX.
Cons:
- Debido a su amplio abanico de funciones, puede haber una curva de aprendizaje para los principiantes.
- Aunque la herramienta en sí es gratuita, ciertos complementos o extensiones pueden tener un costo.
- El soporte dedicado, a diferencia de las alternativas comerciales, puede ser un poco limitado.


NETSCOUT Omnis Network Security es una herramienta integral diseñada para ofrecer información detallada sobre ecosistemas digitales, garantizando una seguridad de red robusta. Sus capacidades van más allá de la simple detección, proporcionando una claridad y control inigualables sobre entornos digitales complejos.
Por qué elegí NETSCOUT Omnis Network Security:
Durante el proceso de selección de una solución que ofreciera una visibilidad profunda en los ecosistemas digitales, Omnis Network Security de NETSCOUT surgió como una opción destacada. Determiné su superioridad comparando sus funciones con otras herramientas y evaluando su relevancia en el entorno digital actual. Elegí esta herramienta porque no solo proporciona la visibilidad necesaria, sino que también mejora la comprensión de las interacciones digitales, lo que la convierte en la 'Mejor para la visibilidad en ecosistemas digitales'.
Funciones destacadas e integraciones:
NETSCOUT Omnis Network Security está equipada con un conjunto de funciones que permite la monitorización y detección de amenazas en tiempo real. Esta herramienta proporciona una visión granular de las interacciones en la red, asegurando que los riesgos potenciales se identifiquen de manera oportuna. Además, su capacidad de integración con herramientas como ManageEngine añade una capa adicional de versatilidad, mejorando sus capacidades de auditoría de seguridad de red.
Pros and Cons
Pros:
- Monitorización y visualización integral de las interacciones digitales.
- Integración con soluciones líderes como ManageEngine.
- Capacidades avanzadas de detección de amenazas.
Cons:
- Puede resultar abrumador para organizaciones más pequeñas.
- La interfaz de usuario puede tener una curva de aprendizaje más pronunciada para algunos.
- La personalización puede requerir experiencia especializada.
Otras herramientas de análisis de seguridad de redes
A continuación se incluye una lista de herramientas adicionales de análisis de seguridad de redes que seleccioné, pero que no llegaron a estar entre las 10 principales. Sin duda, vale la pena echarles un vistazo.
- Zeek
Mejor para el análisis de tráfico de red en tiempo real
- Security Onion
Mejor para depuración web e inspección de tráfico
- Nanitor
Bueno para auditorías de vulnerabilidades orientadas al cumplimiento
- Ivanti Neurons for RBVM
Bueno para la gestión de vulnerabilidades basada en riesgos


Cómo evalúo las herramientas de auditoría de seguridad de redes
Divido mi evaluación en criterios principales—escaneo de vulnerabilidades en entornos reales y mapeo de cumplimiento PCI/HIPAA—y factores diferenciadores que distinguen las herramientas que los equipos realmente pueden utilizar para auditorías de seguridad.
Funcionalidad principal (requisitos básicos para esta lista)
Cuando selecciono las herramientas para mi lista, califico cada una en una escala del 0 (no ofrece la funcionalidad) al 5 (sobresale en esta área) para cada funcionalidad principal que se detalla a continuación. Luego, calculo la puntuación total de la herramienta en porcentaje. Cada herramienta debe alcanzar una puntuación mínima total del 65% para ser considerada para su inclusión.
- Descubrimiento de activos de red: Busco herramientas que escaneen y mapeen automáticamente cada dispositivo, endpoint y servicio en la red—no solo IPs conocidas, sino también shadow IT y dispositivos no autorizados en subredes.
- Escaneo de vulnerabilidades: Cada herramienta debe detectar CVEs, credenciales débiles y puertos abiertos en toda la infraestructura. Evalúo la frecuencia de actualización de los feeds y si los escaneos se realizan autenticados o no autenticados.
- Mapeo a marcos de cumplimiento: Los hallazgos deben vincularse directamente con marcos como PCI-DSS, HIPAA, NIST o referencias CIS. Verifico si los mapeos de controles están automatizados o requieren etiquetado manual.
- Auditoría de configuración y políticas: Las herramientas deben evaluar reglas de firewall, configuraciones de switches y políticas de acceso frente a bases de referencia. Reviso la cobertura del fabricante—¿puede auditar dispositivos Cisco, Palo Alto y Fortinet?
- Informes de auditoría y exportación de evidencias: Los informes deben ser personalizables y listos para auditores, no solo volcados de datos en bruto. Evalúo si los informes pueden filtrarse por marco, grupo de activos o severidad.
- Priorización de riesgos y guía de remediación: Más allá de mostrar los puntajes CVSS, busco una clasificación contextual de riesgos que tenga en cuenta la criticidad del activo y la explotabilidad para ayudar a los equipos a corregir primero lo más relevante.
Una vez que tengo una lista de herramientas que cumplen con estos criterios, considero lo que distingue a cada plataforma.
Factores diferenciadores (qué distingue a los proveedores)
Así es como comparo y contrasto los distintos proveedores:
Funciones sobresalientes
El análisis de rutas de ataque es un gran diferenciador—busco herramientas que visualicen cómo vulnerabilidades encadenadas podrían permitir a un atacante moverse lateralmente hasta llegar a activos críticos. El escaneo en la nube sin agentes es clave para entornos híbridos donde los equipos necesitan cobertura de auditoría en AWS, Azure o GCP sin desplegar agentes en cada carga de trabajo. También evalúo si una herramienta envía hallazgos directamente a Jira o ServiceNow, para que la remediación no se estanque en una hoja de cálculo.
Más allá de las funcionalidades
El modelo de despliegue es muy importante aquí. Algunos entornos requieren escáneres en local para segmentos aislados, mientras que otros necesitan SaaS con dispositivos de escaneo distribuidos en oficinas remotas. También evalúo cómo escala la licencia—si el precio es por IP, activo o escaneo—ya que una red en crecimiento puede volver los costos impredecibles rápidamente. También vale la pena revisar la integración con su pila SIEM e ITSM actual, porque los datos de auditoría que permanecen aislados pierden la mayor parte de su valor.
Cómo elegir una herramienta de análisis de seguridad de redes
Es fácil perderse entre largas listas de funciones y complejas estructuras de precios. Para ayudarte a mantener la concentración mientras avanzas en tu proceso único de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué considerar |
|---|---|
| Escalabilidad | ¿Puede la herramienta crecer con su organización? Considere el número de dispositivos y usuarios que debe admitir ahora y en el futuro. Opte por soluciones que ofrezcan planes escalables. |
| Integraciones | ¿Funciona con su conjunto tecnológico actual? Compruebe la compatibilidad con sistemas existentes, como SIEM, sistemas de tickets o servicios en la nube. Evite las herramientas que requieran un trabajo de integración personalizada considerable. |
| Personalización | ¿Puede adaptar la herramienta para ajustarla a sus flujos de trabajo? Busque opciones que le permitan configurar alertas, informes y paneles para satisfacer necesidades específicas. Evite las soluciones rígidas que no puedan ajustarse. |
| Facilidad de uso | ¿Es fácil de usar para su equipo? Pruebe la interfaz para comprobar que la navegación sea intuitiva. Evite las herramientas excesivamente complejas que requieran una capacitación considerable. |
| Implementación e incorporación | ¿Qué tan rápido puede ponerla en funcionamiento? Considere el tiempo y los recursos necesarios para la configuración. Opte por herramientas con guías claras y asistencia durante la incorporación. |
| Coste | ¿Se ajusta a su presupuesto? Compare los modelos de precios y el coste total de propiedad, incluidas las tarifas ocultas. Busque pruebas o demostraciones para evaluar el valor antes de comprometerse. |
| Medidas de seguridad | ¿Cumple sus estándares de seguridad? Evalúe el cifrado, la protección de datos y el cumplimiento de las normativas. Opte por herramientas que prioricen la seguridad. |
| Requisitos de cumplimiento | ¿Admite sus necesidades de cumplimiento? Asegúrese de que se ajuste a normativas específicas del sector, como GDPR o HIPAA. Evite las herramientas que no ofrezcan las funciones de cumplimiento necesarias. |
¿Qué es una herramienta de auditoría de seguridad de redes?
Una herramienta de auditoría de seguridad de redes es una solución de software especializada diseñada para evaluar, supervisar y reforzar la postura de seguridad de la infraestructura digital de una organización. Estas herramientas son utilizadas por profesionales de TI, administradores de redes y especialistas en seguridad para identificar vulnerabilidades, configuraciones incorrectas y posibles amenazas dentro de sus redes.
Al utilizar estos instrumentos, las empresas pueden detectar las debilidades de seguridad antes de que sean aprovechadas por actores maliciosos, garantizando tanto la integridad de los datos como la continuidad operativa. Esto incluye una evaluación exhaustiva de los perímetros de red mediante un software específico de auditoría de cortafuegos.
Funciones
Al seleccionar una herramienta de auditoría de seguridad de redes, preste atención a las siguientes funciones clave:
- Escaneo de vulnerabilidades: Identifica automáticamente posibles riesgos de seguridad dentro de su red para ayudarle a priorizar las tareas de corrección.
- Supervisión del tráfico: Observa y analiza el flujo de datos para detectar patrones inusuales o posibles amenazas en tiempo real.
- Comprobaciones de cumplimiento: Garantiza que su red cumpla las normativas específicas del sector, como GDPR o HIPAA, para evitar sanciones.
- Paneles personalizables: Le permiten adaptar la interfaz para mostrar la información más relevante según sus necesidades específicas.
- Capacidades de integración: Se conecta sin problemas con otras herramientas de su conjunto tecnológico, como sistemas SIEM o de tickets, para mejorar la funcionalidad general.
- Alertas de amenazas en tiempo real: Proporciona notificaciones inmediatas sobre posibles incidentes de seguridad, lo que permite responder y mitigar rápidamente.
- Informes automatizados: Genera informes de seguridad detallados para ayudar a realizar un seguimiento de las vulnerabilidades y demostrar las iniciativas de cumplimiento.
- Controles de acceso de usuarios: Gestiona quién puede ver o modificar la configuración de la red, lo que añade una capa adicional de seguridad a sus operaciones.
- Cifrado de datos: Protege la información confidencial de su red frente al acceso no autorizado y las filtraciones.
- Guías interactivas de incorporación: Ofrece instrucciones paso a paso y recursos para ayudar a los nuevos usuarios a comprender y utilizar rápidamente la herramienta.
Beneficios
La implementación de herramientas de auditoría de seguridad de redes ofrece varios beneficios para su equipo y su empresa. Estos son algunos de los que puede esperar:
- Postura de seguridad mejorada: Los análisis periódicos de vulnerabilidades y las alertas de amenazas en tiempo real te ayudan a abordar proactivamente los riesgos de seguridad.
- Cumplimiento normativo: Las comprobaciones de cumplimiento garantizan el respeto de los estándares del sector y reducen el riesgo de multas y sanciones.
- Asignación eficiente de recursos: Los informes automatizados y los paneles personalizables proporcionan información que ayuda a priorizar eficazmente los esfuerzos de seguridad.
- Protección de datos mejorada: Funciones como el cifrado de datos y los controles de acceso de usuarios protegen la información confidencial frente al acceso no autorizado.
- Mayor eficiencia operativa: Las capacidades de integración permiten una colaboración fluida con las herramientas existentes y optimizan la gestión de los flujos de trabajo.
- Respuesta rápida ante incidentes: Las alertas en tiempo real y la supervisión del tráfico permiten identificar y mitigar rápidamente las amenazas potenciales.
- Incorporación sencilla para los usuarios: Las guías interactivas y las interfaces personalizables facilitan que los equipos adopten y utilicen la herramienta de forma eficaz.
Costes y precios
Para seleccionar una herramienta de auditoría de seguridad de redes es necesario comprender los distintos modelos de precios y planes disponibles. Los costes varían según las funciones, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios medios y las funciones que suelen incluir las soluciones de herramientas de auditoría de seguridad de redes:
Tabla comparativa de planes para herramientas de auditoría de seguridad de redes
| Tipo de plan | Precio medio | Funciones habituales |
|---|---|---|
| Plan gratuito | $0 | Análisis básico de vulnerabilidades, supervisión limitada del tráfico y asistencia de la comunidad. |
| Plan personal | $10-$30/usuario/mes | Opciones avanzadas de análisis, paneles personalizables, herramientas de mapeo de redes y asistencia por correo electrónico. |
| Plan empresarial | $50-$100/usuario/mes | Comprobaciones completas de cumplimiento, capacidades de integración, alertas de amenazas en tiempo real e informes automatizados. |
| Plan corporativo | $150-$300/usuario/mes | Cifrado de datos integral, gestor de cuenta exclusivo, asistencia prioritaria al cliente y servicios de incorporación personalizados. |
Preguntas frecuentes sobre las herramientas de auditoría de seguridad de redes
Estas son algunas respuestas a preguntas frecuentes sobre las herramientas de auditoría de seguridad de redes:
¿Con qué frecuencia deben realizarse las auditorías de seguridad de redes?
Lo ideal es realizar auditorías de seguridad de redes periódicamente, a menudo de forma trimestral o semestral, según el tamaño y el nivel de riesgo de tu organización. Las auditorías periódicas te ayudan a anticiparte a las vulnerabilidades y a garantizar el cumplimiento de los estándares del sector. Ten en cuenta la complejidad de tu red y cualquier cambio reciente al planificar la frecuencia de las auditorías.
¿Cuáles son los principales desafíos al utilizar herramientas de auditoría de seguridad de redes?
Entre los desafíos habituales se incluyen la gestión de falsos positivos, la complejidad de la configuración y garantizar que la herramienta cubra todos los aspectos de tu red. Es importante elegir una herramienta que ofrezca documentación clara y asistencia para abordar estos desafíos de forma eficaz.
¿Las herramientas de auditoría de seguridad de redes requieren formación especializada?
Aunque algunas herramientas son fáciles de usar, otras pueden requerir formación especializada para utilizarlas eficazmente. Busca herramientas que ofrezcan recursos completos de incorporación, como vídeos de formación y guías interactivas, para ayudar a tu equipo a ponerse al día rápidamente.
¿Qué debo hacer si una herramienta de auditoría de seguridad de redes identifica una vulnerabilidad?
Cuando se identifica una vulnerabilidad, prioriza su corrección según el nivel de riesgo. Utiliza las funciones de informes de la herramienta para comprender el impacto y tomar las medidas adecuadas. Colabora con tu equipo de TI para implementar las correcciones y supervisa la situación de cerca.
Lo siguiente:
Si estás investigando una herramienta de auditoría de seguridad de redes, ponte en contacto con un asesor de SoftwareSelect para obtener recomendaciones gratuitas.
Rellenas un formulario y mantienes una breve conversación en la que se profundiza en los detalles de tus necesidades. Después recibirás una lista de preselección de programas para revisar. Incluso te ayudarán durante todo el proceso de compra, incluidas las negociaciones de precios.