

10 formas en que PowerDMARC ofrece cumplimiento de DMARC y protección de dominios de nivel empresarial

La autenticación del correo electrónico no debería requerir horas de trabajo manual cada semana.
Cuando los equipos de seguridad dependen de registros XML sin procesar y revisiones manuales periódicas, los problemas de dominio pueden pasar desapercibidos fácilmente durante días. Y, a escala empresarial, ese problema no se queda pequeño. Docenas o cientos de dominios, varias unidades de negocio, una infraestructura de envío en constante cambio y un equipo de cumplimiento que solicita documentación que no tienes tiempo de preparar manualmente.
PowerDMARC transforma la seguridad del correo electrónico, pasando de comprobaciones reactivas a un control en tiempo real. Automatiza el seguimiento de protocolos, convierte informes complejos en información visual clara y mantiene tus dominios protegidos sin una gran carga administrativa, al tiempo que proporciona a los equipos de seguridad, TI y cumplimiento la escalabilidad, la gobernanza y las integraciones que realmente requiere un entorno empresarial.
 transforma la seguridad del correo electrónico, pasando de comprobaciones reactivas a un control en tiempo real. Automatiza el seguimiento de protocolos, convierte informes complejos en información visual clara y mantiene tus dominios protegidos sin una gran carga administrativa, al tiempo que proporciona a los equipos de seguridad, TI y cumplimiento la escalabilidad, la gobernanza y las integraciones que realmente requiere un entorno empresarial.
Así es como PowerDMARC simplifica la autenticación diaria del correo electrónico y la protección de dominios a escala empresarial.
1. Escalabilidad empresarial y gestión de dominios
La mayoría de las plataformas DMARC empiezan a tener dificultades cuando superas un puñado de dominios. PowerDMARC parte del supuesto contrario: que gestionas docenas, cientos o miles de dominios.
- Usuarios ilimitados en la plataforma, dominios ilimitados, dominios inactivos ilimitados, subdominios detectados automáticamente ilimitados y grupos de dominios ilimitados, con límites personalizados de volumen de correo electrónico configurados para adaptarse a tu perfil de envío real.
- Adición masiva de dominios, para que incorporar una filial o unidad de negocio recién adquirida no implique añadir los dominios uno por uno.
- La detección automática de subdominios y la identificación de remitentes de correo electrónico muestran la infraestructura de envío que no configuraste manualmente, algo importante cuando el equipo de marketing crea un nuevo subdominio sin informar al equipo de seguridad.
- La comprobación del estado del dominio en tiempo real, la cronología de la puntuación de seguridad del dominio y la cronología de DNS del dominio te ofrecen una visión continua de la postura de cada dominio, no solo una instantánea de un momento concreto.
- La publicación de DNS con un clic aplica los cambios de registros en directo sin tener que pasar manualmente por la consola de tu proveedor de DNS.
Para una organización que gestiona una cartera en lugar de un único dominio, esta es la diferencia entre una plataforma que crece contigo y otra que se te queda pequeña en un año.
2. Gestión completa de la autenticación del correo electrónico
DMARC, SPF, DKIM, BIMI, MTA-STS y TLS-RPT son seis protocolos independientes con seis conjuntos de reglas sintácticas distintos. PowerDMARC los centraliza todos en lugar de obligarte a combinar herramientas aisladas.
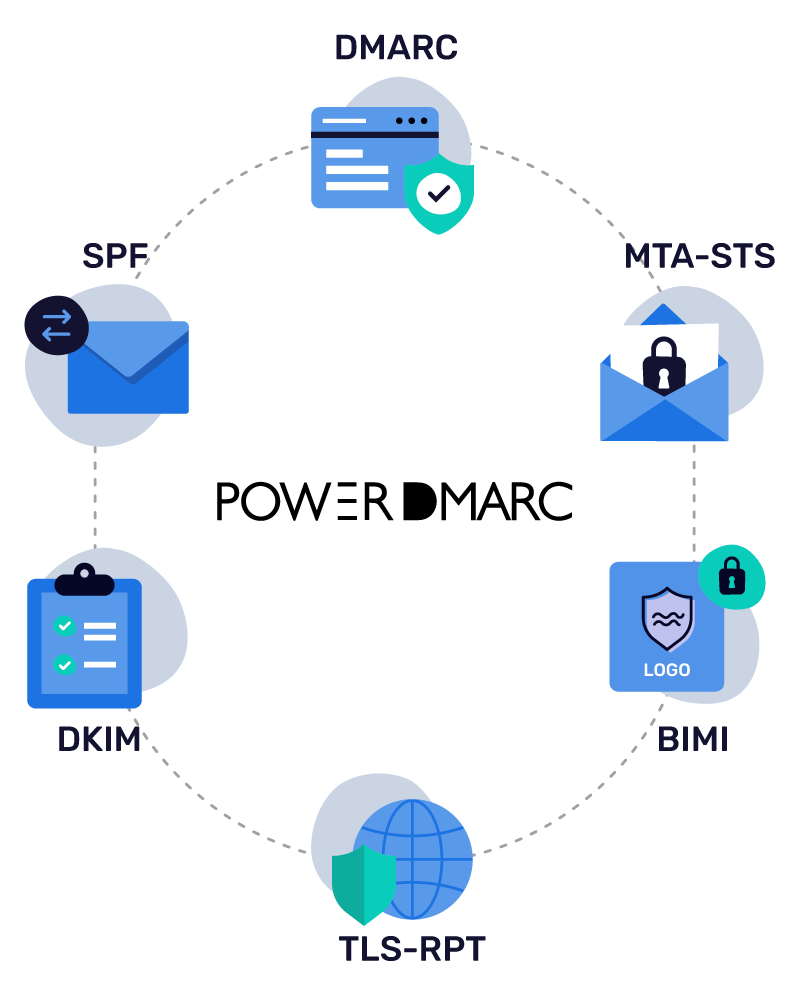
Gestión de protocolos alojados
- DMARC y DKIM alojados: Aloja, actualiza y aplica políticas de autenticación del correo electrónico (hasta p=reject), y rota las claves criptográficas desde un panel centralizado sin ediciones manuales de DNS ni retrasos de propagación.
- SPF alojado (PowerSPF): Supera automáticamente el estricto límite de 10 búsquedas de DNS comprimiendo los registros SPF en una única directiva include y actualizando dinámicamente las direcciones IP de los remitentes mediante macros.
- MTA-STS y TLS-RPT alojados: Aplica el cifrado TLS durante el tránsito para evitar ataques MITM, automatiza la gestión de certificados y permite revisar informes TLS legibles.
- BIMI alojado: Gestiona y aloja tus logotipos SVG de BIMI, y adquiere directamente tus certificados VMC/CMC para mostrar marcas verificadas en las bandejas de entrada compatibles.
Informes detallados
Informes agregados de DMARC (RUA), informes de fallos de DMARC cifrados con PGP (RUF) e informes de geolocalización de DMARC para obtener visibilidad a nivel de origen.
Análisis avanzados
- Análisis de SPF alojado: Proporciona supervisión por origen y a nivel de IP, incluso para IP anidadas, lo que te permite identificar rangos de IP mal configurados y eliminar fuentes antiguas para mantenerte por debajo del límite de 10 búsquedas.
- Análisis de DKIM alojado: Proporciona información forense sobre el estado de tus firmas criptográficas, señalando exactamente qué remitentes externos firman correctamente, cuáles tienen problemas de alineación de claves y cuáles provocan fallos de autenticación.
- Informes de BIMI: Supervisa la entrega del logotipo de la marca en las bandejas de entrada de los destinatarios para realizar un seguimiento y medir los estados de evaluación del logotipo (evaluado o no evaluado), solucionar errores de VMC/Selector y demostrar el retorno de la inversión medible de la presencia de tu marca en las bandejas de entrada.
Generación de registros DNS con un clic
Generación de registros DNS y publicación de DNS con un clic desde la plataforma, reduciendo los errores sintácticos manuales.
Esto proporciona a los equipos empresariales una única capa centralizada para todo el ecosistema de DMARC, SPF, DKIM, BIMI, MTA-STS y TLS-RPT, en lugar de cinco herramientas distintas con cinco accesos diferentes.
3. Análisis de IA conversacional
Muchas plataformas añaden "IA" a una lista de funciones y dan el trabajo por hecho. PowerDMARC es diferente: su servidor de Model Context Protocol (MCP) conecta tu cuenta activa, tus informes reales, tus registros DNS reales y tus fuentes de envío reales directamente con asistentes de IA como Claude, Cursor y Microsoft Copilot Studio.
Eso significa que, cuando haces una pregunta, no recibes una respuesta genérica de manual. Recibes una respuesta extraída directamente de tus propios datos.

Esto es lo que puedes hacer con ella:
- Ejecutar una auditoría de toda la cartera: solicitar las puntuaciones de estado, el estado actual de las políticas y los intentos activos de suplantación en todos los dominios que posees, en una sola consulta.
- Investigar los fallos rápidamente: filtrar los datos DMARC agregados y de fallos por país, host, organización, resultado o fuente de envío.
- Ejecutar consultas DNS y WHOIS en línea: A, AAAA, MX, TXT, SPF, DMARC, PTR, NS, CNAME, todo sin salir del chat.
- Generar registros SPF, DKIM y DMARC válidos bajo demanda, o gestionar dominios e interactuar directamente con los registros alojados.
- Analizar las cabeceras de un mensaje fallido para averiguar qué salió mal.
Además de MCP, la plataforma incluye un agente de IA DMARC integrado para ofrecer orientación y solucionar problemas rápidamente, con un asesor de anomalías mediante IA y un asesor de políticas mediante IA integrados en él, que detectan comportamientos inusuales y recomiendan cambios en las políticas.
Si gestionas la seguridad empresarial, este es el cambio que realmente te ahorra horas. "¿Qué dominios se pueden suplantar ahora mismo y cuál debería ser nuestra política?" antes implicaba cinco pestañas y una hoja de cálculo. Ahora es una sola instrucción.
4. Alertas instantáneas de amenazas
La mayoría de las plataformas DMARC funcionan con un ciclo de informes diario. Algo falla y no te enteras hasta el siguiente inicio de sesión programado, a veces entre 24 y 48 horas después.
Dado que los principales proveedores de buzones ahora se niegan a enviar informes de fallos (RUF), una brecha que el estándar de reciente publicación para la generación de informes de fallos de DMARC (RFC 9991) reconoce explícitamente como una compensación en materia de privacidad, PowerAlerts centra su detección en tiempo real en los cambios de DNS, las anomalías de volumen y la nueva infraestructura de envío.
- Estado de DNS y protocolos: PowerDMARC te notifica en cuanto cambia en tu zona un mecanismo SPF, un selector DKIM o una política DMARC, detecta errores de sintaxis o etiquetas ausentes y realiza un seguimiento de las consultas de recorrido del árbol DNS para que sepas si tus subdominios se están alineando correctamente.
- Detección de remitentes y fuentes: Detecta nuevas IP o IP no reconocidas que envían correo en tu nombre, las compara con proveedores conocidos como tu CRM o plataforma de marketing y, mediante el etiquetado GEO-IP, identifica su origen geográfico para que la TI en la sombra destaque.
- Umbrales personalizados: Tú estableces las reglas. Avísame si una fuente supera X mensajes al día. Avísame si más del 2% del correo no supera la alineación durante tres días. Avísame si los fallos de TLS-RPT aumentan bruscamente en un periodo de 24 horas.
- Estado de seguridad proactivo: Detecta las claves DKIM que aún funcionan con el tamaño antiguo de 1024 bits en lugar de 2048 bits y te envía avisos de caducidad de certificados BIMI a partir de 90 días antes, con una escalada a nivel crítico cuando quedan 10 días.
Por qué son importantes los umbrales personalizados: Un entorno de envío grande genera mucho ruido. Sin reglas ajustables, te saturarás rápidamente de alertas y empezarás a ignorarlo todo, lo que anula por completo el objetivo.
5. Inteligencia de amenazas y supervisión de la reputación
Detectar un fallo de autenticación te indica que algo se ha roto. No te dice si esa interrupción se debe a una configuración incorrecta o a un ataque activo. La capa de inteligencia de amenazas de PowerDMARC está diseñada para cerrar esa brecha.
- La supervisión de la reputación de IP de PowerDMARC y la supervisión de la reputación de dominios realizan un seguimiento para comprobar si tu infraestructura de envío aparece en listas de bloqueo antes de perjudicar tu capacidad de entrega.
- La detección y supervisión de dominios similares busca dominios recién registrados diseñados para suplantar a los tuyos, con detección activa de MX para que sepas cuándo un dominio similar está realmente configurado para enviar correo y no se limita a estar aparcado.
- El mapa de amenazas ofrece una vista geográfica de los lugares de origen de los intentos de suplantación y abuso.
- La puntuación de amenazas y el análisis de las fuentes de envío te ayudan a priorizar: ¿se trata de un proveedor legítimo que necesita una actualización de SPF o de un remitente no autorizado que debe bloquearse?
Esto es lo que hace que una plataforma DMARC pase de decir "esto es lo que ha fallado" a decir "esto es lo preocupante que debería ser".
6. Mantenerse al día con los nuevos estándares DMARC
La autenticación del correo electrónico acaba de pasar por la mayor revisión de sus estándares en más de una década. La antigua especificación RFC 7489 ha desaparecido. En su lugar, ahora tenemos tres RFC independientes:
- RFC 9989: política principal de DMARC y lógica de alineación
- RFC 9990: informes agregados
- RFC 9991: informes de fallos
Esto no es solo un cambio de nomenclatura. Las nuevas reglas eliminan etiquetas heredadas como pct, rf y ri, y sustituyen la antigua Lista de sufijos públicos por un algoritmo de recorrido del árbol DNS para determinar los límites de los dominios. Si tus scripts o analizadores todavía están diseñados para el estándar antiguo, pueden bloquearse con parámetros más recientes como np, la etiqueta para la política de subdominios inexistentes.
PowerDMARC ya ha actualizado sus herramientas de generación de informes y registros conforme a las especificaciones actuales, para que no tengas que adivinar si tu configuración realmente coincide con lo que los proveedores de buzones aplican hoy.
7. Protección de la entregabilidad
La autenticación y la entregabilidad están estrechamente relacionadas. Las deficiencias en la alineación de SPF, DKIM o DMARC no solo te exponen a la suplantación; también hacen que los proveedores de buzones, que se han vuelto mucho más estrictos con las reglas para remitentes masivos, filtren, pongan en cuarentena o rechacen tus mensajes legítimos.
PowerDMARC aborda esta cuestión desde tres perspectivas:
- En el ámbito de la autenticación: centraliza la optimización de la expansión de SPF/Macros, la rotación de claves DKIM y la aplicación de políticas DMARC: todo lo que determina si tu mensaje llega a la bandeja de entrada o a la carpeta de spam.
- En el ámbito de la visibilidad: los informes agregados y las alertas en tiempo real detectan los fallos de alineación de proveedores legítimos, como una nueva herramienta de marketing que olvidaste añadir a tu registro SPF, antes de que dañen tu reputación como remitente.
- En el ámbito de la entregabilidad: el comprobador de entregabilidad del correo electrónico y el analizador de colocación en la bandeja de entrada integrados realizan pruebas con buzones de prueba en Gmail, Outlook, Yahoo, iCloud, AWS Mail y Zoho Mail, combinadas con la validación de SPF, DKIM, DMARC y BIMI, antes de que pulses Enviar. Señalan las deficiencias de autenticación y los problemas de cumplimiento, incluido el cumplimiento de la cancelación de suscripción con un solo clic/RFC 8058, con correcciones guiadas y recomendaciones para solucionar problemas de DNS, para que no descubras un problema a través de los informes de rebote después de que una campaña ya esté activa.
Las pruebas multidominio, las exportaciones CSV y los informes PDF con marca propia completan el conjunto, de modo que los datos de entregabilidad pueden circular entre los equipos de seguridad y marketing sin necesidad de reformatearlos manualmente.
8. Seguridad y cumplimiento de DNS
La función de cumplimiento de seguridad de DNS ejecuta comprobaciones de seguridad automatizadas en tiempo real en seis categorías:
- Seguridad de DNS: supervisión de DNSSEC y CAA, disponibilidad de servidores de nombres, resiliencia de DNS, comprobaciones de configuración de SOA, detección de CNAME huérfanos y detección de exposición de AXFR.
- Seguridad de SSL/TLS: supervisión de la caducidad de certificados, detección de discrepancias en nombres de host, detección de claves débiles, detección de TLS obsoleto, validación de cadenas de certificados y detección de certificados autofirmados.
- Seguridad del registro de dominios: supervisión de la caducidad de dominios, supervisión de cambios en el registrador y el titular del registro, supervisión del bloqueo de transferencias y supervisión del estado de EPP.
- Seguridad frente a dominios similares: detección de nuevos dominios similares, detección de MX activos, puntuación de amenazas y supervisión de cambios en la infraestructura.
- Supervisión de registros DNS: detección de cambios en DNS, visibilidad de los cambios de DNS antes y después y supervisión de la sincronización de servidores de nombres.
- Puntuación de seguridad y cumplimiento: una puntuación de seguridad de 0–100, una calificación de seguridad de A–F, tendencias históricas de la puntuación, supervisión de eventos, alertas configurables e informes PDF/CSV con recomendaciones de corrección.
9. Identidad, gobernanza y cumplimiento empresarial
Los equipos de seguridad empresarial no solo evalúan las funciones; también evalúan si un proveedor puede superar su propia revisión de cumplimiento e integrarse en una arquitectura de identidad existente. PowerDMARC se ha diseñado teniendo en cuenta ese nivel de escrutinio.
Identidad y acceso:
- Control de acceso basado en roles (RBAC) y gestión personalizable del acceso de los usuarios, para que los equipos de seguridad, marketing y TI obtengan distintos niveles de permisos en la misma plataforma, en lugar de iniciar sesión con un acceso de todo o nada.
- Autenticación multifactor, con la opción de obligar a utilizar MFA en toda la organización, además de gestión de dispositivos de confianza.
- SSO de OAuth y SSO de SAML, para que la autenticación se realice a través de tu proveedor de identidad existente en lugar de mediante un conjunto de credenciales independiente.
- aprovisionamiento de usuarios mediante SCIM , con aprovisionamiento y desaprovisionamiento automatizados, para que el acceso siga a tu sistema de RR. HH. en lugar de depender de una lista de comprobación manual para la baja de empleados.
Gobernanza y responsabilidad:
- Registros de auditoría con un registro de auditoría inmutable: actividad de los usuarios, historial de inicios de sesión, cambios en la configuración de dominios, cambios de DNS, cambios en las políticas y cambios de usuarios/roles, todo filtrable por usuario, actividad y fecha, y exportable para revisiones de cumplimiento.
- Integración con SIEM específicamente para los datos de auditoría, de modo que los registros de gobernanza no queden aislados del resto de sus registros.
Cumplimiento y protección de datos:
- Certificación SOC 2 Tipo II e ISO 27001, cumplimiento del RGPD, con acuerdos personalizados de protección de datos y contratos personalizados disponibles.
- Compromisos de SLA, para que las expectativas de disponibilidad y respuesta sean contractuales, no solo implícitas.
Para las organizaciones en las que un cuestionario de seguridad de proveedores forma parte del proceso de adquisición, esto suele ser lo que permite a PowerDMARC superar el primer filtro antes de que nadie examine siquiera las funciones de DMARC.
10. Integración con SIEM, API y SOC
Los datos de DMARC que viven únicamente dentro del panel de un proveedor son datos que su SOC no está utilizando realmente. PowerDMARC está diseñado para conectarse directamente a las herramientas en las que su equipo de seguridad ya confía.
- Integración nativa con SIEM mediante Splunk, Microsoft Sentinel, Elastic SIEM y FortiSIEM.
- Acceso mediante API con autenticación basada en tokens y acceso limitado según permisos, para que las integraciones y la automatización puedan desarrollarse sin aprovisionar credenciales con privilegios excesivos.
- Webhooks para la automatización de eventos de seguridad, que envían las alertas a Slack, Discord o sus propias herramientas de gestión de incidentes en lugar de limitarse a una bandeja de entrada.
Esto convierte la telemetría de PowerDMARC en parte de su flujo de trabajo más amplio de SOC/SIEM/SOAR, en lugar de ser una consola que su equipo tenga que recordar consultar por separado.
El ciclo de vida del despliegue progresivo
Un despliegue de DMARC es un proceso por fases, no una configuración puntual, y su dependencia de la plataforma cambia a medida que su política madura.

Con PowerDMARC:
- Comenzará en la fase de supervisión (p=none), utilizando consultas y alertas de IA para identificar su infraestructura de envío y descubrir de forma segura la TI en la sombra.
- A continuación, durante la fase de cuarentena (p=quarantine), las alertas en tiempo real actúan como red de seguridad para detectar a los remitentes legítimos que no superan la alineación antes de que la entrega se vea afectada.
- Por último, en la fase de aplicación plena (p=reject), el sistema pasa a la defensa activa para bloquear la suplantación, los dominios similares y la desviación de la configuración, todo ello gestionado sin problemas dentro de la misma plataforma escalable a medida que crece su cartera.
Soporte y servicios empresariales
Desplegar la autenticación en una cartera de dominios amplia es complejo, por lo que PowerDMARC respalda su plataforma con soporte humano especializado respaldado por SLA, en lugar de limitarse a ofrecer documentación. Los equipos empresariales reciben un gestor de cuentas asignado, un gestor de éxito del cliente asignado y un ingeniero de soporte dedicado que proporcionan sesiones de configuración en directo mediante uso compartido de pantalla y asistencia para la configuración gestionada, garantizando que los despliegues en docenas de dominios nunca se detengan.
Para quién está realmente diseñado
PowerDMARC está diseñado específicamente para empresas, responsables de TI y seguridad, y equipos de SOC que gestionan carteras complejas de múltiples dominios en sectores altamente regulados y muy expuestos, como las finanzas, la sanidad, la administración pública, la educación, etc., donde el cumplimiento y la protección de la marca son prioritarios.
¿Está preparado para una gestión automatizada de la autenticación del correo electrónico de nivel empresarial?
No debería necesitar un recordatorio semanal en el calendario solo para comprobar si su dominio sigue estando protegido.
Con acceso a la IA integrado en su cuenta, alertas que aparecen en el momento en que cambia algo, controles de gobernanza e identidad que encajan en su arquitectura de seguridad de dominios existente y una única consola para cada protocolo de autenticación que debe gestionar, dedicará menos tiempo a supervisar el DNS y más tiempo al resto de sus tareas.
Preguntas frecuentes
1. ¿PowerDMARC es adecuado para grandes empresas con múltiples dominios?
Sí, cuenta con un panel centralizado y multiinquilino diseñado para gestionar múltiples dominios y subdominios desde una única interfaz.
2. ¿Cómo ayuda PowerDMARC a las empresas a pasar de la supervisión de DMARC a la aplicación?
PowerDMARC ofrece una aplicación guiada de políticas con su solución DMARC alojada y decodifica datos XML complejos en paneles visuales para escalar las políticas de forma segura sin interrumpir el correo.
3. ¿PowerDMARC admite SSO, SCIM y controles de acceso empresariales?
Sí, se integra de forma nativa con los principales IdP para el aprovisionamiento mediante SAML SSO y SCIM, junto con controles de acceso basados en roles (RBAC) para distribuir los permisos del equipo.
4. ¿Puede PowerDMARC integrarse con nuestro SIEM y nuestras herramientas de seguridad actuales?
Sí, se integra de forma nativa con las principales plataformas de seguridad, como Splunk, Microsoft Sentinel, Elastic SIEM, FortiSIEM y Cisco Threat Grid.
5. ¿Proporciona PowerDMARC una API para la automatización empresarial?
Sí, ofrece una API RESTful JSON completamente documentada para la gestión programática de dominios, la generación de registros y la extracción de datos de seguridad en tiempo real.
6. ¿Cómo protege PowerDMARC los datos confidenciales de los correos electrónicos de fallo?
Elimina los cuerpos de los correos electrónicos de forma predeterminada para proteger la información personal identificable (PII) y admite la carga de claves públicas PGP para cifrar los informes de fallo (RUF) durante el tránsito y en reposo.

