

Was ist ein SIEM-Tool? Zentrale Funktionen & Anwendungsfälle

Grundlagen von SIEM-Tools: Ein SIEM-Tool erfasst und analysiert Sicherheitsdaten in verschiedenen Umgebungen und unterstützt Teams dabei, Bedrohungen effizient zu erkennen und darauf zu reagieren.
Zielgruppen: SIEM-Tools werden von unternehmenseigenen Sicherheitsteams, Cloud-Betreibern, compliance-orientierten Branchen, MSSPs und staatlichen IT-Abteilungen eingesetzt.
Kernfunktionen: Zu den zentralen Funktionen von SIEM-Tools gehören die zentrale Protokollerfassung, Bedrohungserkennung, automatisierte Incident-Reaktion, Verhaltensanalyse und Compliance-Berichterstattung.
Auswirkungen auf das Unternehmen: Die Einführung eines SIEM-Tools kann Risiken und Reaktionszeiten reduzieren, erfordert jedoch Investitionen, kontinuierliche Feinabstimmung und spezielles Fachwissen.
Auswahl von SIEM-Tools: Bei der Bewertung, was ein SIEM-Tool ist, sollten Sie Integrationsanforderungen, Automatisierung, Berichterstattung und die Frage berücksichtigen, ob eine verwaltete oder eine herkömmliche Lösung am besten geeignet ist.
SIEM-Tools bieten Ihrem Sicherheitsteam einen zentralen Ort, um Bedrohungsdaten aus Ihrer gesamten Umgebung zu sammeln, zu korrelieren und darauf zu reagieren. Ohne ein solches Tool müssen Sie Warnmeldungen aus einem Dutzend nicht miteinander verbundener Quellen zusammensetzen – und Angreifer verlassen sich auf diese Lücke.
Ich habe selbst erlebt, wie schnell aus einer nicht überwachten blinden Stelle ein Sicherheitsvorfall werden kann. Dieser Leitfaden behandelt wichtige Funktionen, praktische Anwendungsfälle und Kriterien für die Bewertung verschiedener Optionen, damit Sie eine sichere und fundierte Entscheidung darüber treffen können, welche Lösung zu Ihrem Technologie-Stack passt.
Was ist ein SIEM-Tool?
Ein Tool für das Management von Sicherheitsinformationen und -ereignissen (SIEM) ist eine Software, die Protokoll- und Ereignisdaten aus Ihrer gesamten technischen Umgebung sammelt, zentralisiert und analysiert. Mithilfe integrierter Regeln und Automatisierung erkennen SIEM-Tools Bedrohungen, verfolgen Sicherheitsereignisse und helfen Ihrem Team, Sicherheitsvorfälle schneller zu untersuchen.

Sicherheitsteams verlassen sich auf SIEM-Tools, um die Ereignisüberwachung zu vereinfachen, Untersuchungsabläufe zu stärken und Compliance-Anforderungen für ihre Daten und Systeme einzuhalten.
SIEM vereint zwei frühere Sicherheitsfunktionen: das Management von Sicherheitsinformationen (SIM) und das Management von Sicherheitsereignissen (SEM). SIM konzentriert sich auf das Sammeln, Speichern und Analysieren von Sicherheitsdaten über einen längeren Zeitraum, während SEM die Echtzeitüberwachung von Ereignissen und das Kennzeichnen verdächtiger Aktivitäten umfasst.
Zusammen bieten sie Sicherheitsteams sowohl historischen Kontext als auch Echtzeittransparenz über ihre Umgebung.
Wie funktioniert ein SIEM-Tool?
Ein SIEM-Tool funktioniert, indem es Sicherheitsprotokolle und Ereignisdaten aus Ihrer gesamten IT-Umgebung in ein zentrales System überführt. Dazu können Endgeräte, Server, Firewalls, Netzwerkgeräte, Cloud-Dienste, Anwendungen und Identitätsplattformen gehören.
Sobald die Daten im SIEM eingehen, organisiert und normalisiert die Plattform sie, sodass Ereignisse aus unterschiedlichen Systemen gemeinsam analysiert werden können. Anschließend wendet sie Korrelationsregeln, Analysen, Verhaltensbaselines und – je nach Plattform – maschinelles Lernen oder Bedrohungsinformationsfeeds an, um Aktivitäten zu erkennen, die auf eine Sicherheitsbedrohung hindeuten können.
Ein typischer SIEM-Ablauf sieht folgendermaßen aus:
- Sicherheitsdaten sammeln: Das SIEM erfasst kontinuierlich Protokolle und Ereignisse aus Systemen in Ihrer Infrastruktur.
- Ereignisse normalisieren und aggregieren: Daten aus unterschiedlichen Quellen werden in ein einheitliches Format umgewandelt, damit sie durchsucht und verglichen werden können.
- Verdächtige Aktivitäten korrelieren: Die Plattform verknüpft zusammengehörige Ereignisse, die einzeln harmlos wirken können, gemeinsam betrachtet jedoch auf einen Angriff hindeuten könnten.
- Warnmeldungen erzeugen und priorisieren: Wenn eine Aktivität einer Erkennungsregel, einem Muster für anomales Verhalten oder einem bekannten Kompromittierungsindikator entspricht, erstellt das SIEM eine Warnmeldung, die das Sicherheitsteam untersuchen kann.
- Untersuchung und Reaktion unterstützen: Analysten können Aktivitäten systemübergreifend zurückverfolgen, historische Ereignisse prüfen und Umfang sowie Ursache eines Vorfalls bestimmen. Moderne SIEM-Tools können auch automatisierte Aktionen direkt auslösen oder in SOAR-Plattformen integriert werden, um weiterentwickelte Reaktionsabläufe zu ermöglichen.
Da das SIEM Sicherheitsdaten an einem durchsuchbaren Ort aufbewahrt, können Teams historische Protokolle auch für forensische Untersuchungen, die Bedrohungssuche, Compliance-Berichte und die Erkennung von Mustern nutzen, die in voneinander getrennten Tools nur schwer zu erkennen wären.
Beispiele für SIEM-Tools
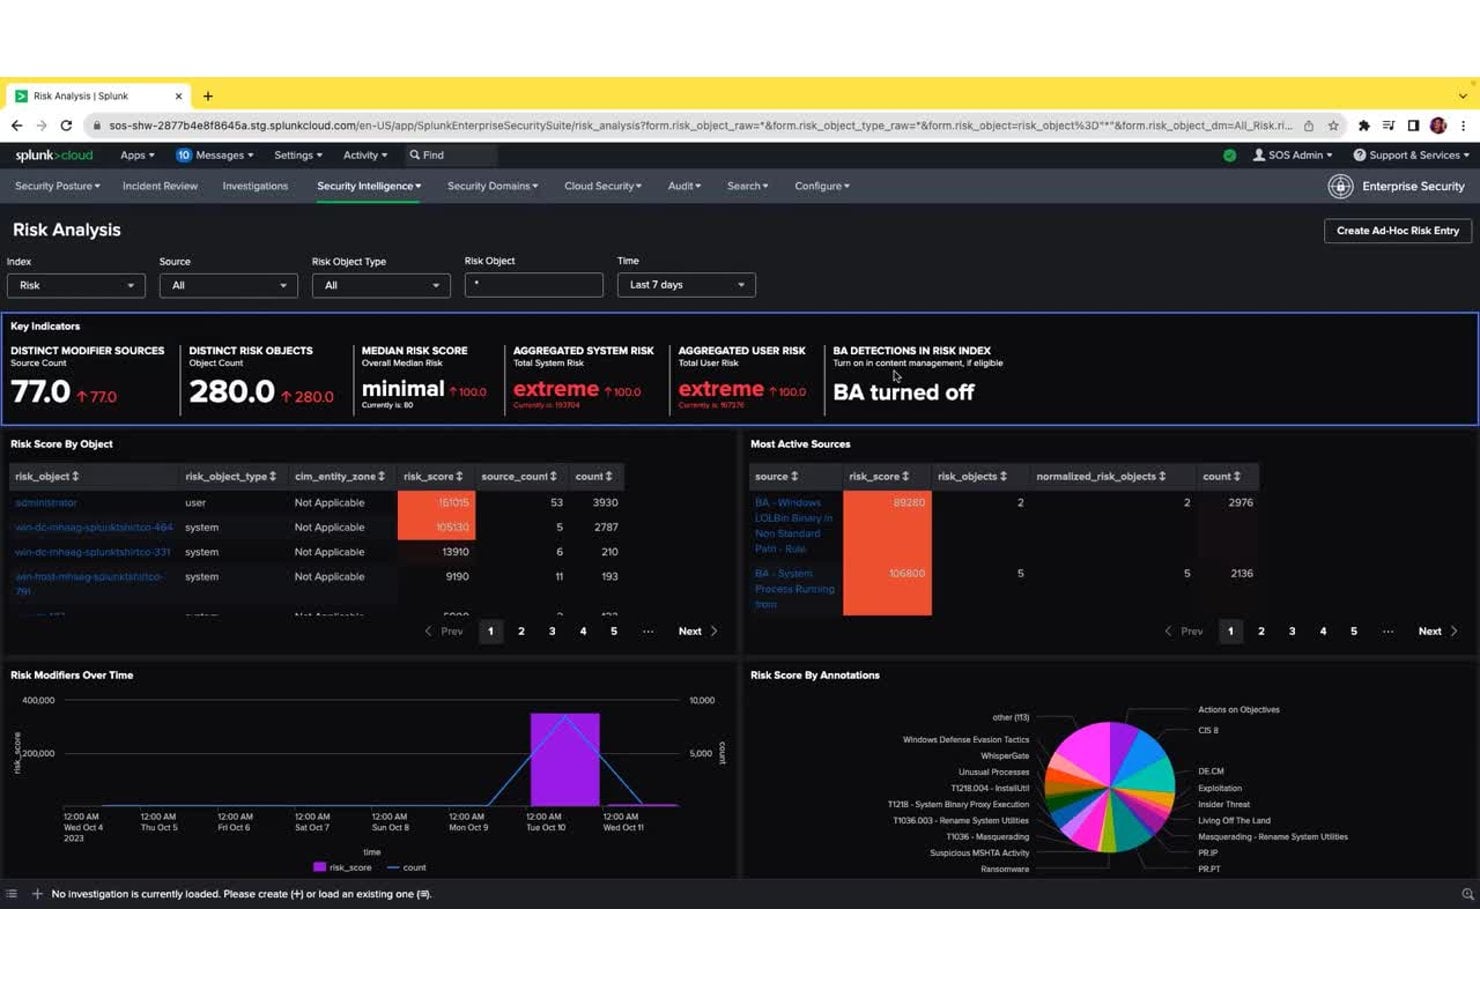
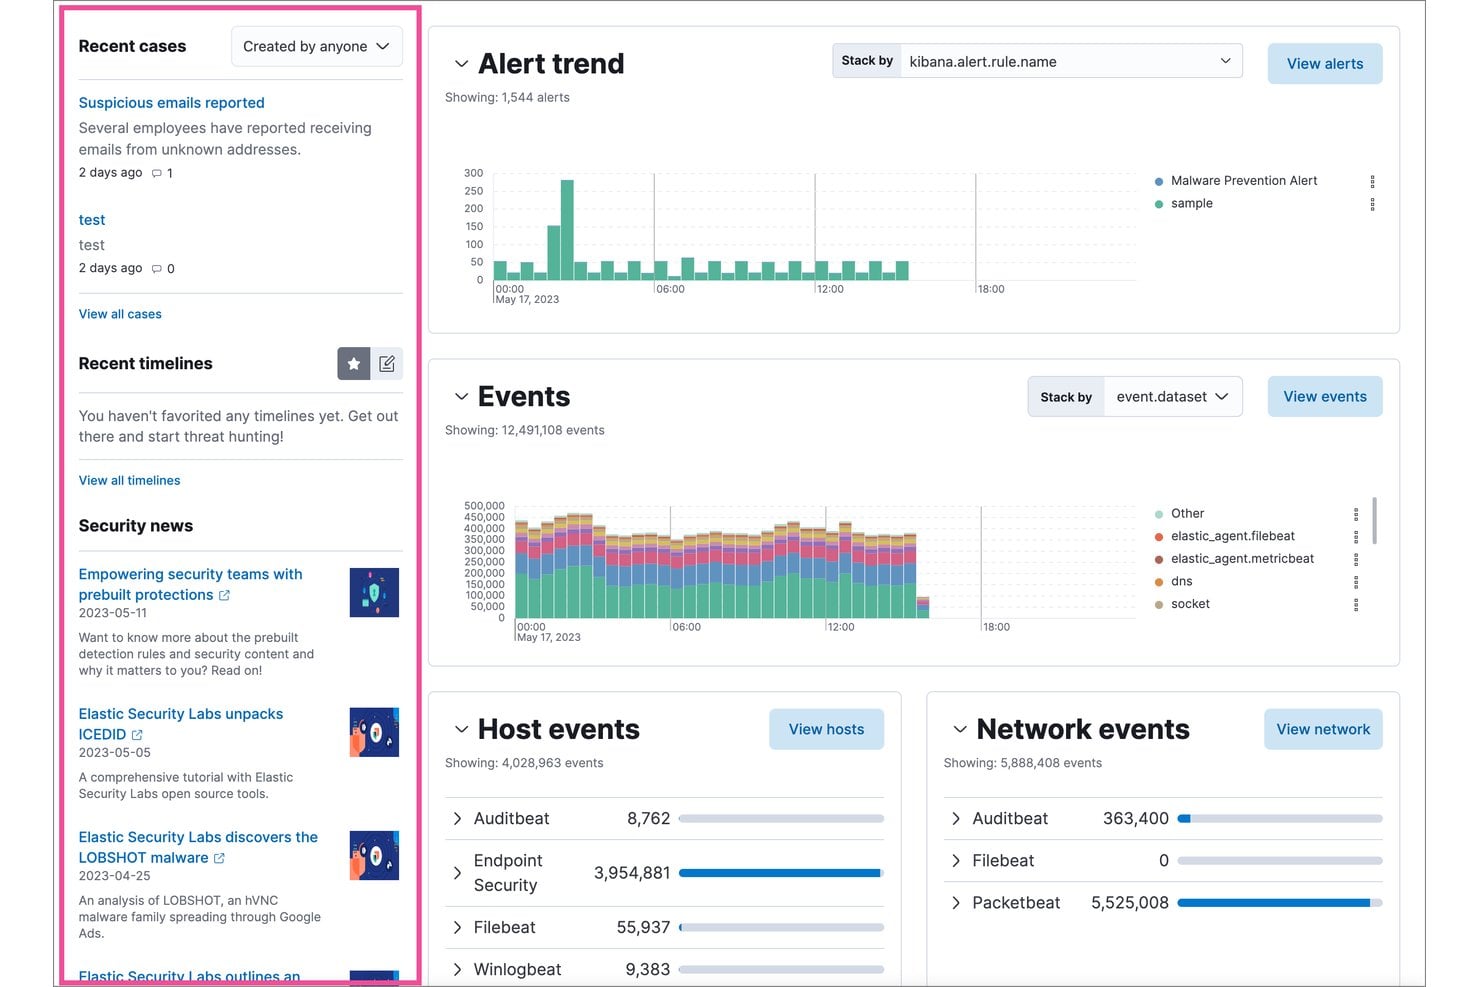
Hier sehen Sie einige visuelle Beispiele dafür, wie Benutzeroberflächen von SIEM-Tools in der Praxis aussehen:
Wichtige SIEM-Tools, die Sie in Betracht ziehen sollten
Hier ist meine Auswahlliste der besten SIEM-Lösungen:
Klicks auf die untenstehenden Links können eine Provision einbringen, die unsere unabhängigen Tests und Bewertungen von Software und Dienstleistungen unterstützt. Erfahren Sie mehr darüber, wie wir transparent bleiben.


Wer nutzt SIEM-Tools?
Hier sind die Arten von Teams und Organisationen, die sich für die Sicherheitsüberwachung und Reaktion auf Sicherheitsvorfälle auf SIEM-Tools verlassen:
- Unternehmenssicherheitsteams: Überwachen Sicherheitsabläufe für große, komplexe Organisationen mit umfangreicher Infrastruktur.
- Anbieter verwalteter Sicherheitsdienste (MSSPs): Bieten ausgelagerte Überwachung und Bedrohungserkennung für Kundenumgebungen.
- Cloud-Infrastrukturteams: Überwachen Aktivitäten, prüfen Zugriffe und erkennen Bedrohungen in cloudnativen und hybriden Systemen.
- Regulierte Branchen: Teams aus dem Finanzwesen, Gesundheitswesen und Versorgungsunternehmen müssen strenge Compliance- und Berichtspflichten erfüllen.
- IT-Abteilungen von Regierung und öffentlichem Sektor: Schützen kritische Systeme und sensible Daten vor gezielten Bedrohungen und Cyberangriffen.
Wichtige Vorteile von SIEM-Tools und potenzielle Auswirkungen auf das Unternehmen
SIEM-Tools helfen Ihnen, Risiken zu reduzieren, schneller auf Sicherheitsvorfälle zu reagieren, Compliance-Anforderungen zu unterstützen und den reibungslosen Betrieb Ihrer Umgebung sicherzustellen – all dies kann sich direkt auf die Betriebszeit und den Ruf des Unternehmens auswirken.
Beachten Sie, dass diese Lösungen in der Regel eine erhebliche Investition darstellen und eine schlecht verwaltete Bereitstellung neue Komplexität oder Lücken bei der Transparenz schaffen kann.
Nutzen Sie diese Tabelle, um die wichtigsten Vorteile und Risiken der Einführung eines SIEM-Tools abzuwägen:
| Vorteile | Risiken |
|---|---|
| Schnellere Erkennung und Reaktion auf Sicherheitsvorfälle | Hohe anfängliche Bereitstellungs- und Lizenzkosten |
| Zentralisierte Transparenz über alle Umgebungen hinweg | Komplexität kann zu Konfigurationslücken führen |
| Verbesserte Bedrohungssuche und Untersuchung | Falschmeldungen können zu einer Überlastung durch Warnmeldungen führen |
| Verbesserte Unterstützung bei Compliance-Anforderungen | Erfordert kontinuierliche Feinabstimmung und spezielles technisches Fachwissen |
| Beschleunigt die Ursachenanalyse nach Sicherheitsvorfällen | Datenschutzprobleme bei unsachgemäßer Handhabung von Protokollen |
| Vereinfacht die Berichterstattung und Vorbereitung auf Audits | Abhängigkeit vom Anbieter oder Herausforderungen bei der Migration |
| Korrelation von Signalen aus mehreren Quellen | Belastung der Speicher- und Recheninfrastruktur durch den Ressourcenverbrauch |
Fallstudien zu SIEM-Tools
Erfahren Sie, wie echte Teams mit SIEM-Tools ihre Sicherheitsergebnisse verbessert haben. Diese Fallstudien zeigen, welchen Unterschied SIEM vor und nach der Bereitstellung machen kann.
Fallstudie: Die Implementierung von IBM Security QRadar SIEM bei der Askari Bank
Askari Bank, eine Geschäftsbank in Pakistan mit 560 Filialen und 7.500 Mitarbeitenden, baute ihr Sicherheitsbetriebszentrum (SOC) von Grund auf mit IBM Security QRadar SIEM, QRadar SOAR und einem Zusatzmodul für die Verhaltensanalyse von Benutzern auf.
Die gemeinsam mit dem IBM Business Partner SPS implementierte Plattform führte Protokolle aus den Banksystemen zusammen, automatisierte die Reaktion auf Sicherheitsvorfälle mithilfe von Ablaufplänen und ermöglichte die Erkennung von Insider-Bedrohungen rund um die Uhr.
Hier sind die Ergebnisse der Implementierung von SIEM-Tools bei der Askari Bank:
- Drastische Reduzierung von Falschmeldungen: Die Zahl der Sicherheitsvorfälle sank von etwa 700 pro Tag auf weniger als 20, wodurch das SOC-Team hochwertige, umsetzbare Warnmeldungen erhielt.
- Schnellere Behebung von Sicherheitsvorfällen: Die Behebungszeit sank durch die Automatisierung von SOAR-Ablaufplänen von etwa 30 Minuten auf nur 5 Minuten.
- Schnelles Teamwachstum: Das SOC-Team wuchs innerhalb von weniger als drei Jahren auf mehr als 20 Spezialisten an, unterstützt durch die Automatisierung routinemäßiger Triage-Aufgaben.
- Erfüllung regulatorischer Anforderungen: Die Askari Bank erreichte die vollständige Einhaltung der pakistanischen Cyber-Sicherheitsrichtlinie 2021, einer nationalen Vorgabe, die Banken verpflichtet, rund um die Uhr automatisierte Sicherheitsbetriebszentren zu betreiben.
Fallstudie: Die Implementierung der Splunk Cloud Platform bei Carrefour
Carrefour, einer der größten Einzelhändler der Welt, führte die Splunk Cloud Platform ein, um seine Sicherheitsabläufe in einer globalen Umgebung mit mehreren Kanälen zu konsolidieren.
Die Plattform führte Antiviren-, Endpunkterkennungs- und Reaktionsprotokolle in einem einzigen System zusammen und automatisierte Warnmeldungen, Ticketverwaltung und SOC-Benachrichtigungen – dadurch entfiel der Aufwand für die Infrastrukturverwaltung, der Analysten zuvor von ihrer eigentlichen Sicherheitsarbeit abgehalten hatte.
Hier sind die Ergebnisse der Implementierung von SIEM-Tools bei Carrefour:
- 3-mal schnellere Reaktion auf Bedrohungen: Mithilfe von Echtzeiterkenntnissen aus Splunk reagiert Carrefour jetzt dreimal schneller als zuvor auf Sicherheitsbedrohungen.
- Neuausrichtung der SOC-Abläufe: Das Sicherheitsteam verlagerte seinen Fokus von der Infrastrukturverwaltung auf besonders wichtige Aufgaben, darunter Anwendungsverwaltung, Bedrohungsanalyse und aktive Sicherheitsuntersuchungen.
- Breiterer Zugang für Analysten: Sowohl technische Analysten als auch Geschäftsanwender können Sicherheitsereignisse unabhängig untersuchen und Warnmeldungen auslösen, wodurch sich die gesamte Reaktionsfähigkeit des Teams erweitert.
- Sicherere Produkteinführungen: Die Plattform verschafft den Teams von Carrefour die nötige Transparenz, um neue Funktionen und Services sicher einzuführen. Dadurch wird das Risiko reduziert, dass neue digitale Möglichkeiten Sicherheitslücken verursachen.
Zentrale Funktionen & Möglichkeiten von SIEM-Werkzeugen
Hier sind die wichtigsten Funktionen, auf die Sie bei der Bewertung von SIEM-Werkzeugen für Ihre Umgebung achten sollten:
- Zentralisierte Protokollsammlung: Führen Sie Ereignisdaten von Servern, Cloud-Diensten, Endpunkten und Netzwerkgeräten in einer durchsuchbaren Plattform zusammen.
- Echtzeit-Erkennung von Bedrohungen: Nutzen Sie integrierte Regeln und Analysen, um verdächtige Aktivitäten zu erkennen und das Team während des Auftretens von Vorfällen zu alarmieren.
- Automatisierte Reaktion auf Vorfälle: Lösen Sie Ablaufpläne oder Arbeitsabläufe aus, die Reaktionsschritte anleiten oder ausführen – und reduzieren Sie so den manuellen Aufwand bei häufig auftretenden Szenarien.
- Korrelation über verschiedene Datenquellen hinweg: Verknüpfen Sie Ereignisse aus unterschiedlichen Systemen (Firewalls, Endpunkte, Cloud usw.), um ein vollständiges Bild komplexer Angriffe zu erstellen.
- Analyse des Benutzer- und Entitätsverhaltens (UEBA): Erkennen Sie Insider-Bedrohungen oder kompromittierte Konten, indem ungewöhnliche Aktivitäten von Benutzern oder Geräten markiert werden.
- Compliance-Berichte: Erstellen Sie Berichte, die gängigen Vorschriften und Rahmenwerken zugeordnet sind, und erleichtern Sie so Audits und die Durchsetzung von Richtlinien.
- Dashboards und Visualisierungen: Greifen Sie auf anpassbare Dashboards zu, die einen übergeordneten Statusüberblick und Trendanalysen bieten, abgestimmt auf die Prioritäten Ihres Teams.
- Integrations- und API-Unterstützung: Verbinden Sie das SIEM mit Ihrem umfassenderen Sicherheits-Stack (Ticketsysteme, Bedrohungsinformationen, Orchestrierungswerkzeuge), um reibungslosere Abläufe zu ermöglichen.
Anwendungsfälle von SIEM-Werkzeugen: Typische Prozesse & Arbeitsabläufe
SIEM-Werkzeuge bieten Ihnen eine zentrale Stelle, an der Sie Sicherheitsereignisse in Ihren Systemen sammeln, analysieren und bearbeiten können. Sie können wichtige Arbeitsabläufe wie die Überwachung von Bedrohungen, die Untersuchung von Vorfällen und die Erstellung von Compliance-Berichten automatisieren – und Ihrem Team so mehr Zeit für tiefgreifende Analysen und Entscheidungsfindung geben.
Indem sie Signale aus all Ihren Umgebungen miteinander verbinden, helfen SIEM-Werkzeuge Ihnen, Bedrohungen schneller zu erkennen und manuelle Schritte im täglichen Sicherheitsbetrieb zu reduzieren.
Verwenden Sie diese Tabelle, um zu sehen, wie SIEM-Werkzeuge wichtige IT- und sicherheitsbezogene Prozesse auf Führungsebene unterstützen:
| Prozess | Beschreibung | Wie die Software unterstützt |
|---|---|---|
| Bedrohungserkennung | Identifizieren Sie verdächtige Aktivitäten oder Bedrohungen in Ihrer gesamten IT-Umgebung. | Korrelieren Sie Ereignisse aus mehreren Quellen, um tatsächliche Bedrohungen sichtbar zu machen und das Rauschen durch Fehlalarme zu reduzieren. |
| Reaktion auf Vorfälle | Verwalten und beheben Sie Sicherheitsvorfälle schnell, nachdem sie erkannt wurden. | Automatisiert Ablaufpläne und Arbeitsabläufe, sodass Reaktionsschritte schneller erfolgen und weniger manuelle Eingriffe erfordern. |
| Compliance-Berichterstattung | Bereiten Sie Dokumentationen und Nachweise für Audits und behördliche Prüfungen vor. | Erstellt Berichte, die Compliance-Rahmenwerken zugeordnet sind, und greift dabei auf Protokolle und Ereignisse aus verschiedenen Systemen zurück. |
| Ursachenanalyse | Untersuchen Sie Ursprung und Auswirkungen von Sicherheitsverletzungen oder Vorfällen. | Aggregiert und visualisiert historische Protokolldaten, sodass Teams Ereignisse zurückverfolgen und Schwachstellen genau bestimmen können. |
| Überwachung von Benutzeraktivitäten | Verfolgen Sie Benutzeraktionen, um Insider-Bedrohungen oder riskantes Verhalten zu erkennen. | Nutzt Verhaltensanalysen, um Abweichungen von der normalen Aktivität zu markieren, sodass Sie potenzielle Bedrohungen untersuchen können. |
Arten von SIEM-Werkzeugen & ähnlichen Werkzeugen
SIEM-Werkzeuge gibt es in einigen unterschiedlichen Ausprägungen. Außerdem existieren mehrere eng verwandte Sicherheitswerkzeuge, die häufig im selben Zusammenhang genannt werden:
Verwenden Sie diese Tabelle, um zu verstehen, wodurch sich die einzelnen Arten unterscheiden:
| Typ | Unterscheidungsmerkmal |
|---|---|
| Traditionelles SIEM | Regelbasierte Korrelation und Protokollaggregation ohne KI-gesteuerte Analysen |
| SIEM der nächsten Generation | Nutzt KI und maschinelles Lernen, um die Bedrohungserkennung zu automatisieren und den manuellen Abstimmungsaufwand zu reduzieren |
| Managed SIEM | Wird von einem Drittanbieter oder MSSP betrieben, wodurch der Aufwand für die interne Verwaltung entfällt |
| (SOAR) Sicherheitsorchestrierung, Automatisierung und Reaktion | Konzentriert sich auf die Automatisierung von Workflows zur Reaktion auf Vorfälle statt auf Protokollsammlung und Erkennung |
| (XDR) Erweiterte Erkennung und Reaktion | Integriert die Erkennung über Endpunkte, Identitäten und Cloud-Ebenen hinweg, ohne den Schwerpunkt auf die Protokollverwaltung zu legen |
| Protokollverwaltung | Sammelt und speichert Protokolle für Suche und Audits, verfügt jedoch nicht über integrierte Sicherheitsanalysen und Korrelation |
Worauf Sie bei einem SIEM-Tool achten sollten
Das richtige SIEM-Tool sollte zu Ihrer bestehenden Infrastruktur, Ihren Sicherheits-Workflows und Ihrem Datenvolumen passen, ohne mehr Komplexität zu schaffen, als Ihr Team bewältigen kann.
Vergleichen Sie die Optionen danach, wie gut die jeweilige Plattform die von Ihnen bereits eingesetzten Systeme sowie die tatsächliche Vorgehensweise Ihres Sicherheitsteams bei der Untersuchung und Abwehr von Bedrohungen unterstützt.
Verwenden Sie diese Faktoren, um zu bewerten, welches SIEM-Tool am besten zu Ihrer Umgebung passt:
Abdeckung der Datenquellen: Stellen Sie sicher, dass das SIEM Protokolle und Ereignisse aus den von Ihrem Team tatsächlich verwendeten Systemen erfassen kann, darunter Endpunkte, Server, Firewalls, Cloud-Dienste und Identitätsplattformen.
Qualität der Erkennung und Korrelation: Achten Sie auf leistungsstarke Ereigniskorrelation, Verhaltensanalysen und Funktionen für Bedrohungsinformationen, die dabei helfen, relevante Bedrohungen zu erkennen, ohne übermäßig viele Fehlalarme zu erzeugen.
Skalierbarkeit: Prüfen Sie, ob die Plattform Ihr aktuelles Protokollvolumen bewältigen kann und auch bei wachsender Infrastruktur und zunehmenden Sicherheitsdaten leistungsfähig bleibt.
Passende Bereitstellungsform: Überlegen Sie, ob ein cloudnatives, lokales oder hybrides SIEM am besten zu Ihrer Umgebung, Ihren Sicherheitsanforderungen und Ihren internen Ressourcen passt.
Gesamtkosten und Verwaltungsaufwand: Vergleichen Sie mehr als nur den Lizenzpreis. Protokollaufnahme, Speicherung, Aufbewahrung, Abstimmung, Implementierung und Personal können sich allesamt auf die langfristigen Kosten des Plattformbetriebs auswirken.
Ein SIEM kann die von Ihrem Sicherheitsteam benötigte Erkennung und Transparenz bereitstellen, doch einige Unternehmen benötigen nach der Identifizierung einer Bedrohung zusätzlich eine leistungsfähigere Automatisierung. Wenn die Reduzierung des manuellen Aufwands bei der Reaktion Priorität hat, können die besten SOAR-Plattformen Ihr SIEM ergänzen, indem sie Workflows zur Reaktion auf Vorfälle orchestrieren und automatisieren.


