
Snyk Test: Vorteile, Nachteile, Funktionen und Preise
Diese Snyk-Bewertung untersucht seine entwicklerorientierten Sicherheitstools, Benutzerfreundlichkeit, Integrationen, Preise, Stärken und Schwächen, um Ihnen bei der Entscheidung zu helfen, ob es zu Ihrem Team passt.

Wir bewerten Tools unabhängig; Provisionen helfen, unsere Tests zu finanzieren. Siehe unsere Transparenzrichtlinie und unsere Methodik.
Eine Sicherheitsüberprüfung landet auf Ihrem Schreibtisch, nachdem ein neues Projekt Fahrt aufnimmt, und plötzlich lassen sich die Lücken in Ihrem Entwicklungsprozess nicht mehr so leicht ignorieren. Sie beginnen, sich mit Tools zu beschäftigen, die mit modernen Liefergeschwindigkeiten Schritt halten können und die Sicherheit näher an die Entwickler bringen.
Diese Suche führt Sie hierher.
In diesem Review zeige ich Ihnen Snyk als AppSec-Plattform, beschreibe, wie sie funktioniert, wo sie am besten passt und was Sie wissen sollten, bevor Sie sie in Ihren Stack aufnehmen.
Snyk Evaluation Summary
4.6/5
- From $25/contributing developer/month
- Free plan + free demo available
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Snyk Overview
Pros
- Continuous monitoring with actionable remediation guidance
- Strong coverage across the modern application stack
- Developer-first security that fits into existing workflows
Cons
- Users mention slow scans, bugs, and gaps in integrations or support responsiveness.
- Teams often need planning and tuning before the platform runs smoothly.
- Some users report frequent false positives that make vulnerability triage more time-consuming.
Is Snyk Right For Your Needs?
Who Would be a Good Fit for Snyk?
Snyk is best suited for organizations that want to embed security directly into the development lifecycle instead of treating it as a separate step. If your team ships code frequently, relies on open-source dependencies, or runs modern cloud infrastructure, Snyk helps developers find and fix vulnerabilities early without slowing delivery.
- Teams using AI-generated code and modern workflowsSnyk helps secure AI-generated code and modern development practices by scanning code early and continuously.
- Companies managing software supply-chain riskSnyk provides visibility across code, dependencies, containers, and infrastructure with risk-based prioritization.
- Organizations adopting shift-left securitySnyk helps developers fix vulnerabilities early in the SDLC, improving collaboration between security and engineering teams.
- Cloud-native teams using containers and IaCSnyk secures Docker, Kubernetes, and infrastructure-as-code to help teams prevent misconfigurations before deployment.
- Teams heavily using open-source softwareSnyk continuously scans third-party dependencies and alerts teams to newly discovered vulnerabilities with fix suggestions.
- Fast-moving DevOps and platform teamsSnyk integrates with CI/CD pipelines, repositories, and IDEs so teams can catch issues during development instead of after release.
Who Would be a Bad Fit for Snyk?
Snyk is built for modern software development teams. If your organization doesn’t ship software frequently, lacks a development team, or doesn’t rely heavily on cloud and open-source technologies, the platform can feel complex and unnecessarily expensive.
- Companies seeking fully on-premise security toolingSnyk is primarily a cloud-based platform. Organizations with strict on-prem or air-gapped requirements may struggle to adopt it.
- Solo developers or very small engineering teamsSnyk’s strength lies in collaboration, automation, and scaling security across teams. Individual developers or very small teams may find lighter tools more practical.
- Businesses outside tech-driven or software-heavy industriesIndustries with minimal application development typically don’t need full application security tooling, making Snyk more than what’s required.
- Teams managing mostly static or legacy systemsSnyk focuses on continuous scanning for frequently changing code and infrastructure. Environments that rarely update software won’t benefit from real-time scanning or automated fixes.
- Organizations without an in-house development teamSnyk is designed for developers and DevOps workflows. If your company doesn’t actively build and maintain software, most of the platform’s capabilities won’t provide real value.
- Small businesses with very limited security budgetsSnyk is a full DevSecOps platform with multiple products and enterprise pricing tiers. Teams that only need basic vulnerability scanning may find the cost and setup difficult to justify.
Unsere Bewertungsmethodik
Wie wir Werkzeuge testen & bewerten
Wir haben Jahre damit verbracht, unser System zur Softwareprüfung und -bewertung aufzubauen, zu verfeinern und zu verbessern. Das Bewertungsraster ist darauf ausgelegt, die Feinheiten der Softwareauswahl und Effektivität eines Tools einzufangen, wobei wir uns auf kritische Aspekte des Entscheidungsprozesses konzentrieren.
Nachfolgend sehen Sie genau, wie unser Test- und Bewertungssystem anhand von sieben Kriterien funktioniert. Es ermöglicht uns eine unparteiische Bewertung der Software basierend auf Grundfunktionalität, besonderen Funktionen, Benutzerfreundlichkeit, Onboarding, Kundensupport, Integrationen, Kundenbewertungen und Preis-Leistungs-Verhältnis.
Grundfunktionalität (25 % der Endbewertung)
Der Ausgangspunkt unserer Bewertung ist immer die Grundfunktionalität des Werkzeugs. Verfügt es über die grundlegenden Funktionen und Merkmale, die ein Benutzer erwarten würde? Sind grundlegende Funktionen auf höherpreisige Tarife beschränkt? Im Kern erwarten wir, dass ein Tool den Basisfähigkeiten seiner Konkurrenten standhält.
Besondere Features (25 % der Endbewertung)
Anschließend bewerten wir ungewöhnliche, herausragende Funktionen, die über die typische Grundfunktionalität von Tools dieser Art hinausgehen. Eine hohe Bewertung zeigt spezialisierte oder einzigartige Eigenschaften, die das Produkt schneller, effizienter oder für den Nutzer wertvoller machen.
Wir bewerten außerdem, wie einfach sich das Tool mit anderen üblichen Werkzeugen im Technologie-Stack integrieren lässt, um die Funktionalität und den Nutzen der Software zu erweitern. Tools mit vielen nativen Integrationen, Drittanbieter-Anbindungen und API-Zugang zur Erstellung kundenspezifischer Integrationen erhalten die besten Bewertungen.
Benutzerfreundlichkeit (10 % der Endbewertung)
Wir betrachten, wie schnell und einfach Aufgaben aus dem Bereich der Grundfunktionalität mit dem Tool erledigt werden können. Gut bewertete Software ist durchdacht gestaltet, intuitiv bedienbar, bietet mobile Apps, Vorlagen und lässt relativ komplexe Aufgaben einfach erscheinen.
Onboarding (10 % der Endbewertung)
Wir wissen, wie wichtig die schnelle Einführung eines neuen Tools für das Team ist, daher bewerten wir, wie leicht sich ein Werkzeug mit minimalem Training erlernen und nutzen lässt. Wir bewerten, wie schnell ein Teammitglied ohne Vorerfahrung anfangen kann. Hoch bewertete Lösungen benötigen wenig bis gar keine Unterstützung.
Kundensupport (10 % der Endbewertung)
Wir prüfen, wie schnell und einfach man bei Problemen Hilfe per Telefon, Live-Chat oder Wissensdatenbank erhält. Tools und Anbieter mit Echtzeit-Support werden besser bewertet, während Chatbots schlechter abschneiden.
Kundenbewertungen (10 % der Endbewertung)
Neben unserer eigenen Prüfung beziehen wir den Net Promoter Score aktueller und ehemaliger Kunden mit ein. Wir bewerten, wie wahrscheinlich es ist, dass sie sich erneut für das Werkzeug entscheiden würden. Hoch bewertete Software weist einen hohen Net Promoter Score auf.
Preis-Leistungs-Verhältnis (10 % der Endbewertung)
Abschließend vergleichen wir unter Berücksichtigung aller Kriterien den durchschnittlichen Preis der Einstiegspakete mit den Grundfunktionen und bewerten den Mehrwert aus den anderen Bewertungsbereichen. Software, die mehr fürs gleiche Geld bietet, schneidet besser ab.
Core Features
SAST with Snyk Code
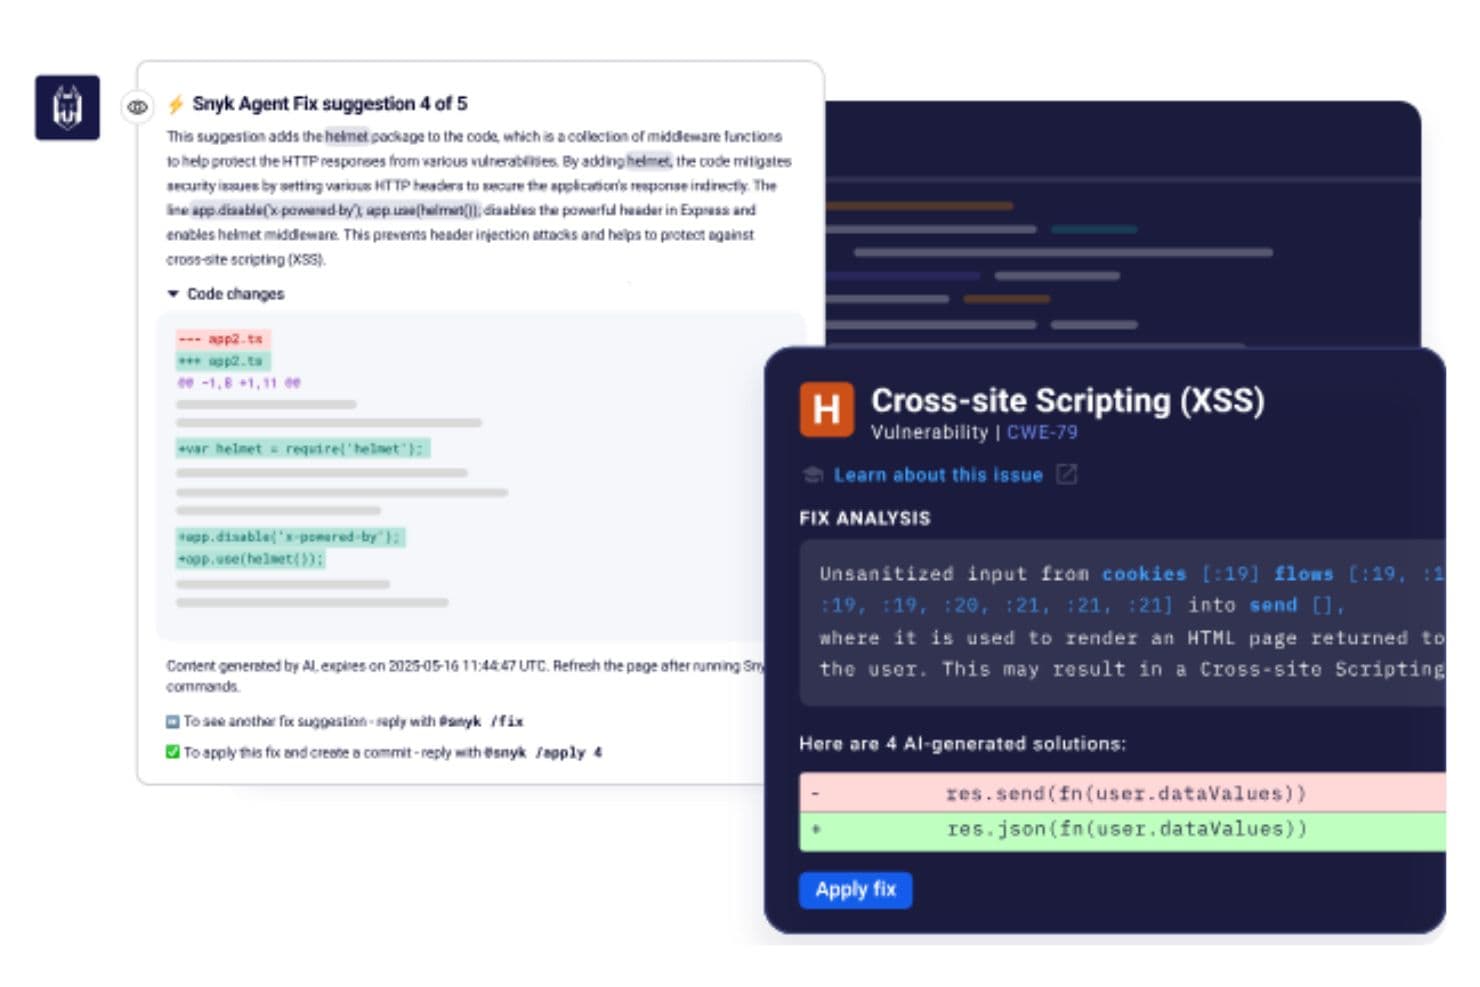
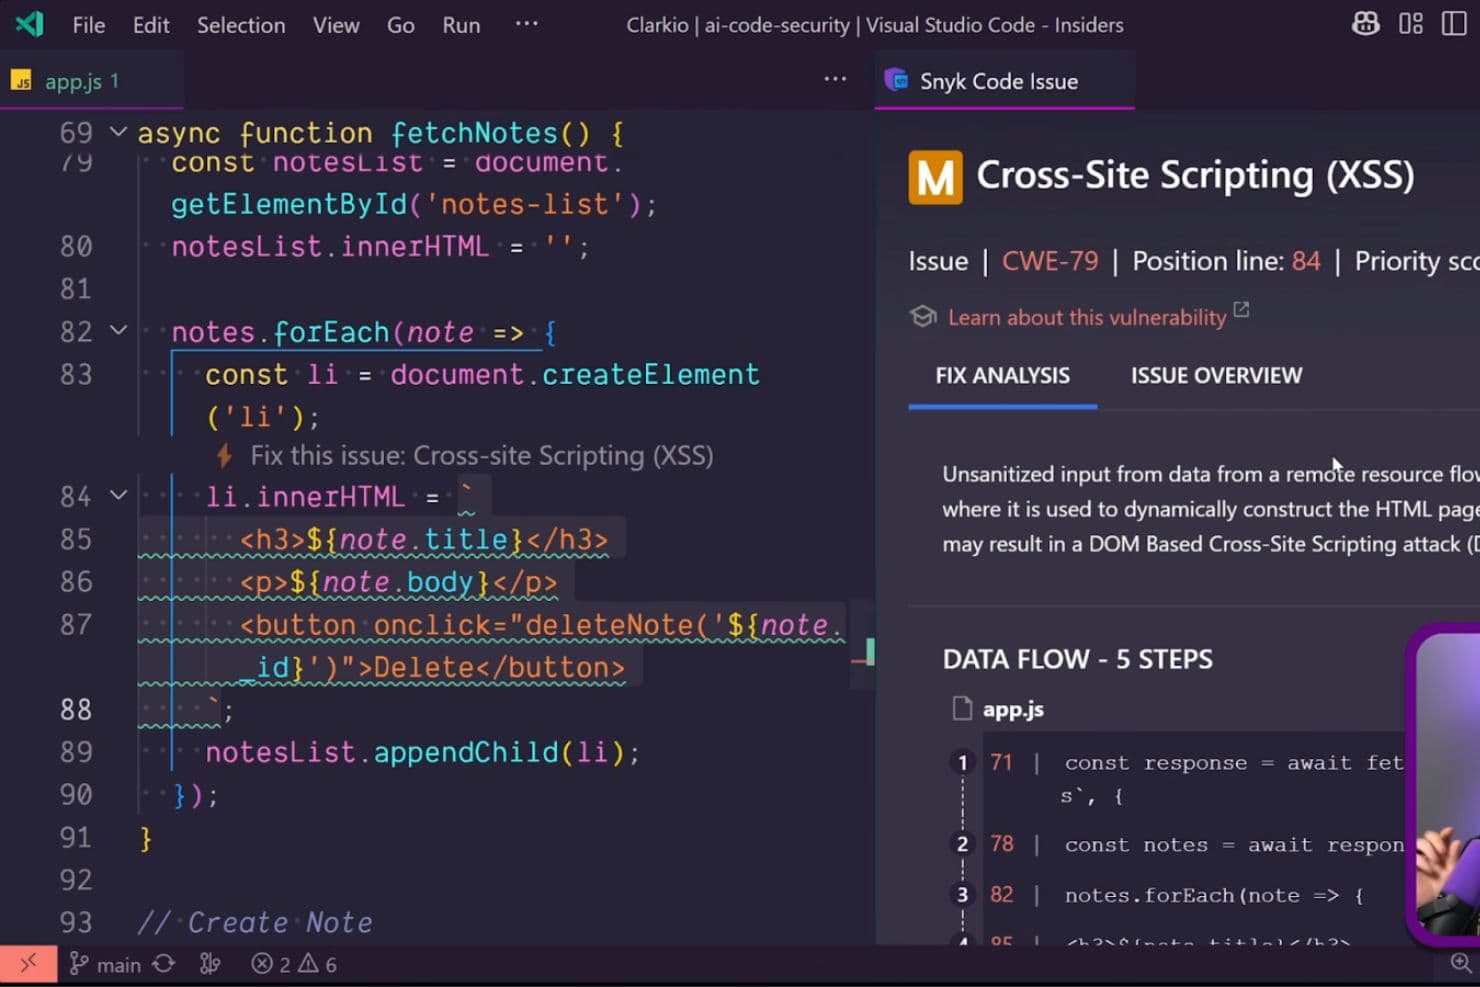
Snyk scans your custom code in real time to detect vulnerabilities and provides fix suggestions directly in your IDE and pull requests.
Open-Source Dependency Security (SCA)
Snyk continuously monitors third-party libraries, alerts you to newly discovered vulnerabilities, and recommends upgrades or patches.
Container Image Security
Snyk scans container images and base images to detect vulnerabilities before deployment and suggests more secure alternatives.
Infrastructure-as-Code Security
Snyk detects misconfigurations in Terraform, Kubernetes, and other IaC tools to prevent cloud security issues before deployment.
DAST for APIs and Web Apps
Snyk dynamically tests running applications and APIs to identify runtime vulnerabilities and security weaknesses.
Security Intelligence and Risk Prioritization
Snyk prioritizes vulnerabilities based on exploitability and business risk so teams can focus on the most critical issues first.
Ease of Use
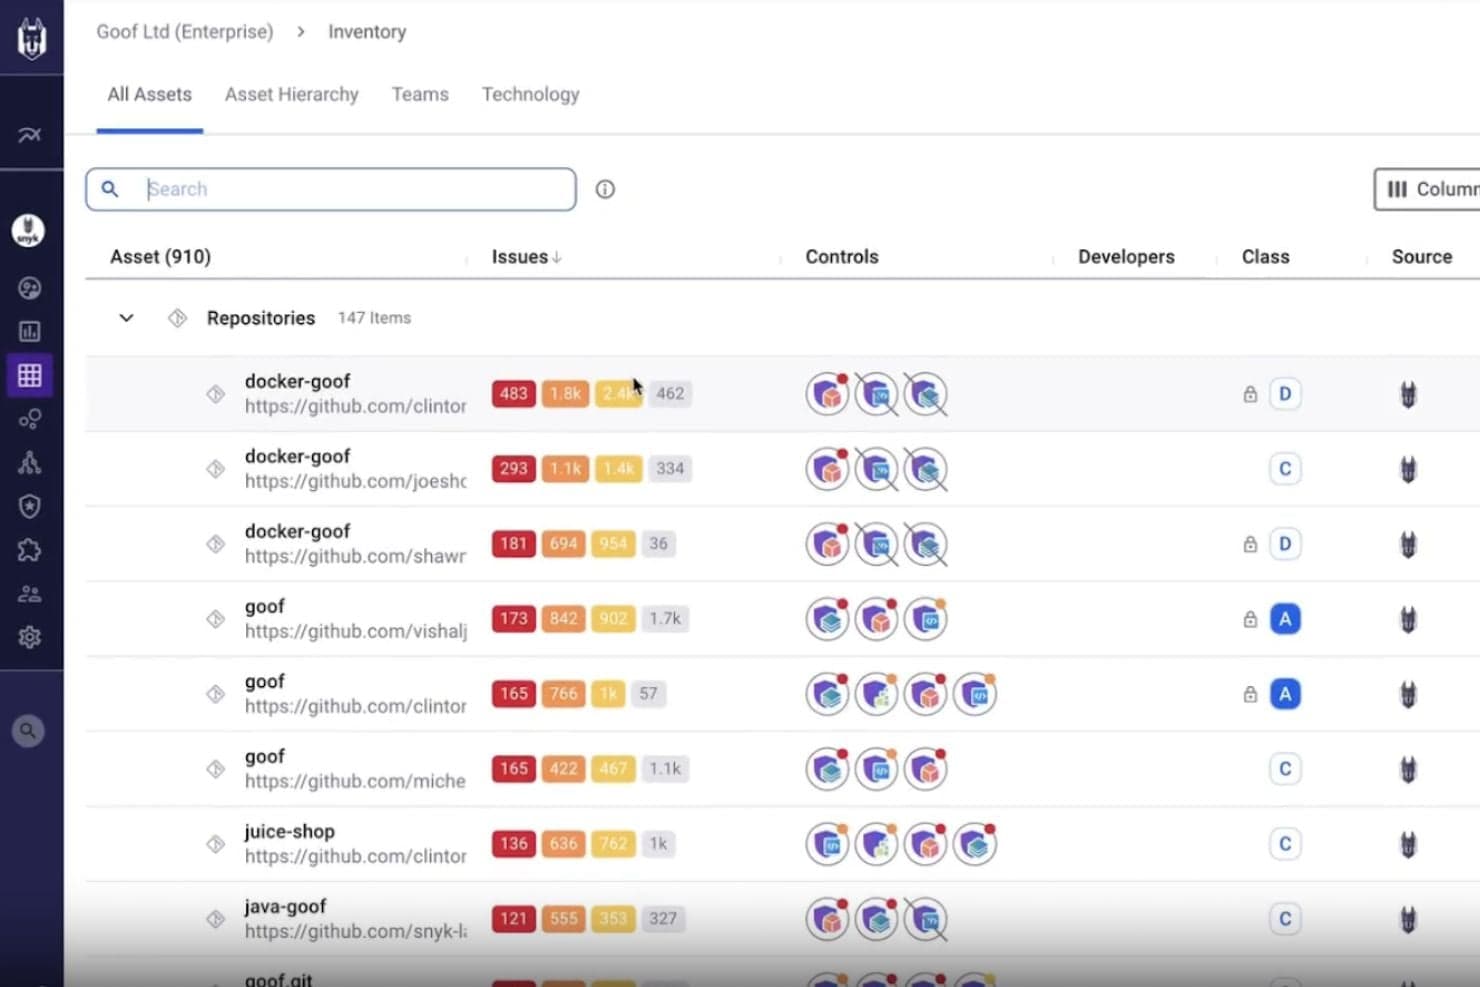
Snyk is generally easy to navigate thanks to its intuitive interface and developer-friendly workflow.
Teams can organize developers into separate orgs, making it simple to control access and keep vulnerability reports relevant to each team’s repositories. Onboarding repositories through the GitHub app is straightforward, and developers can receive security feedback directly inside GitHub pull requests, which helps reduce context switching.
The platform is also customizable per team, allowing you to control settings and automate PR creation based on your workflow.
Integrations
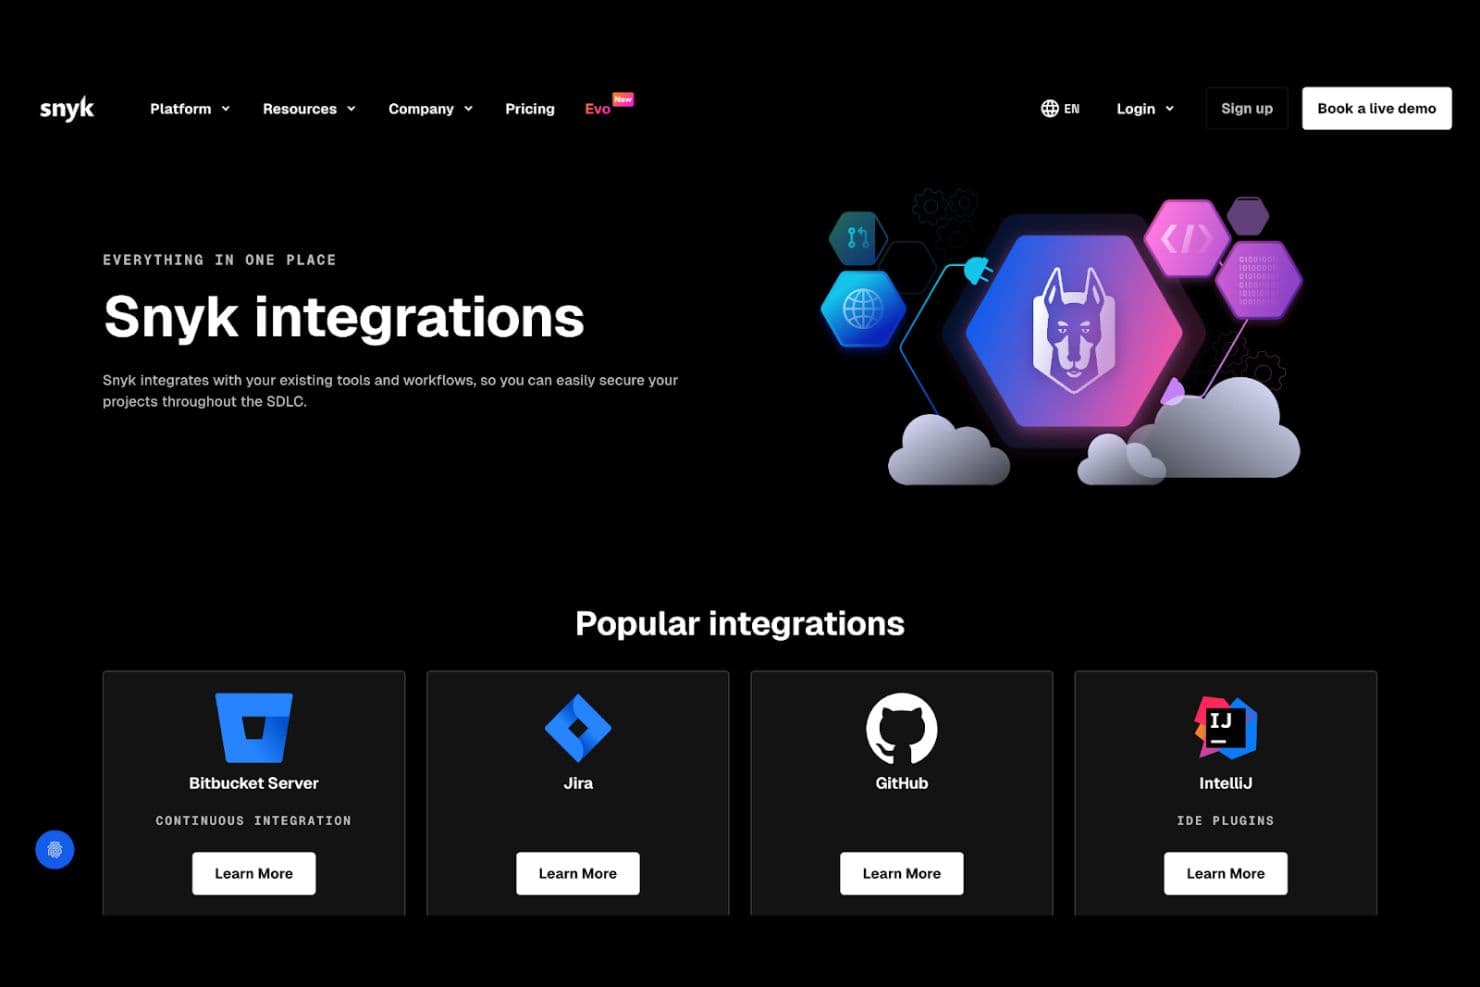
Snyk offers a large ecosystem of native integrations so teams can embed security directly into their existing workflows.
Integrations include version control platforms such as GitHub, GitLab, Bitbucket, and Azure DevOps. CI/CD and automation tools are also supported, helping teams scan projects during builds and deployments.
An API is available for building custom integrations and extending Snyk into additional workflows.
Snyk Specs
- A/B Testing: No
- API: Yes
- Automated Testing: No
- Browser Compatibility Testing: No
- Bug Tracking: No
- Calendar Management: No
- CI/CD Integration: No
- Dashboard: No
- Data Export: Yes
- Data Import: Yes
- Data Visualization: No
- Developer Tools: No
- External Integrations: Yes
- History/Version Control: No
- Manual Testing: No
- Multi-User: Yes
- Notifications: Yes
- Performance Testing: No
- Regression Testing: No
- Scheduling: No
- Status Notifications: No
- Third-Party Plugins/Add-Ons: No


