

Die besten Terraform-Alternativen helfen Teams dabei, Infrastruktur mit weniger Engpässen in den Arbeitsabläufen, einer stärkeren Durchsetzung von Richtlinien und Integrationen zu definieren, bereitzustellen und zu verwalten, die zu ihren bestehenden Technologie-Stacks passen. Diese Tools ermöglichen es Entwicklern, Bereitstellungen zu automatisieren, Governance-Regeln durchzusetzen und reproduzierbare Umgebungen zu verwalten, ohne sich ausschließlich auf das HashiCorp-Ökosystem zu verlassen.
Teams beginnen häufig nach Terraform-Alternativen zu suchen, wenn sie auf Herausforderungen wie das Debuggen undurchsichtiger HCL-Fehler, die Verwaltung von Zustandsdateien über verteilte Teams hinweg oder den Versuch stoßen, Terraform um Integrationen zu erweitern, die es nicht nativ unterstützt. Andere stoßen bei der Anwendung fortgeschrittener Sicherheitsrichtlinien an Grenzen oder benötigen eine engere Abstimmung mit Programmiersprachen, die ihre Entwickler bereits verwenden.
Ich habe mit Engineering-Teams gearbeitet, die von Terraform zu anderen IaC-Frameworks migriert sind, diese Plattformen anhand von Live-Produktionsbereitstellungen bewertet und getestet, wie sie sich unter realen Bedingungen wie Multi-Cloud-Rollouts und Compliance-gesteuerten Umgebungen verhalten. Dieser Hintergrund hat meine praxisnahe Einschätzung geprägt, wo jedes Tool seine Stärken hat und wo es Reibung erzeugt.
In diesem Leitfaden erfahren Sie, welche Terraform-Alternativen eine klarere Syntax, stärkere Governance und eine reibungslosere Integration in moderne DevOps-Arbeitsabläufe bieten, damit Sie die Plattform auswählen können, die zu Ihrer Infrastrukturstrategie passt.
Was ist Terraform?
Terraform ist ein Tool für Infrastruktur als Code (IaC), mit dem Sie Infrastruktur mithilfe von Code definieren und verwalten können. Es wird häufig von Entwicklern, DevOps-Ingenieuren und IT-Fachleuten eingesetzt, die ihre Infrastruktur effizient automatisieren und skalieren müssen.
Funktionen wie die Ressourcenbereitstellung, die Multi-Cloud-Unterstützung und die Zustandsverwaltung helfen dabei, Infrastrukturaufgaben zu automatisieren, manuelle Fehler zu reduzieren und Konsistenz sicherzustellen. Der wesentliche Wert von Terraform liegt in seiner Fähigkeit, die Infrastrukturverwaltung zu vereinfachen und die Effizienz zu steigern.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle der Terraform-Alternativen
Diese Vergleichstabelle fasst die Preisdetails meiner Auswahl der besten Terraform-Alternativen zusammen:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Am besten für IaC mit mehreren Sprachen geeignet | 4.0 out of 5 | 4 | 5 | 3 | 4 | 4 | 4 | $40/Monat Kostenloser Tarif verfügbar | Website |
Am besten für DevSecOps-Integration geeignet | 2.7 out of 5 | 3 | 2 | 3 | 2 | 2 | 4 | $29/Benutzer/Monat Kostenloser Tarif + kostenlose Testversion verfügbar | Website |
Am besten für VM-Entwicklungsumgebungen geeignet | Not rated | Not rated | 2 | Not rated | 1 | 3 | 2 | Preis auf Anfrage Kostenloser Tarif verfügbar | Website |
Am besten für kontinuierliche Integration geeignet | 1.5 out of 5 | 1 | 1 | 1 | 1 | 3 | 2 | Preis auf Anfrage Nicht verfügbar | Website |
Am besten für die Verwaltung von AWS-Ressourcen | Not rated | 4 | 4 | 3 | Not rated | 3 | 3 | Ab 0.0009 $ pro Handler-Vorgang Kostenloser Tarif verfügbar | Website |
Am besten geeignet für IT-Automatisierung | 2.7 out of 5 | 2 | 3 | 2 | 2 | 3 | 4 | Preis auf Anfrage Kostenloser Tarif + kostenlose Demo verfügbar | Website |
Am besten für Multi-Cloud-Orchestrierung geeignet | 3.2 out of 5 | 3 | 3 | 3 | 4 | 3 | 3 | Preis auf Anfrage Kostenloser Tarif + 60-tägige kostenlose Testversion verfügbar | Website |
Am besten für Google-Cloud-Ressourcen | Not rated | 2 | 3 | 3 | Not rated | 2 | 3 | Preise auf Anfrage Kostenloser Tarif + kostenlose Testversion verfügbar | Website |
Am besten für Open-Source-IaC geeignet | 3.3 out of 5 | 3 | 4 | 3 | 4 | 4 | 2 | Preise auf Anfrage Nicht verfügbar | Website |
Am besten für Kubernetes-Integration geeignet | 3.2 out of 5 | 3 | 4 | 1 | 4 | 4 | 3 | $1,000/Monat Kostenlose Demo verfügbar | Website |


Bewertungen der besten Terraform-Alternativen
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Terraform-Alternativen, die es in meine Auswahlliste geschafft haben. Meine Bewertungen bieten einen detaillierten Überblick über die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie das für Sie beste Tool finden.
 Am besten für IaC mit mehreren Sprachen geeignet
- Kostenloser Tarif verfügbar
- Ab $40/Monat
Visit WebsiteCustomer Rating:4.8/5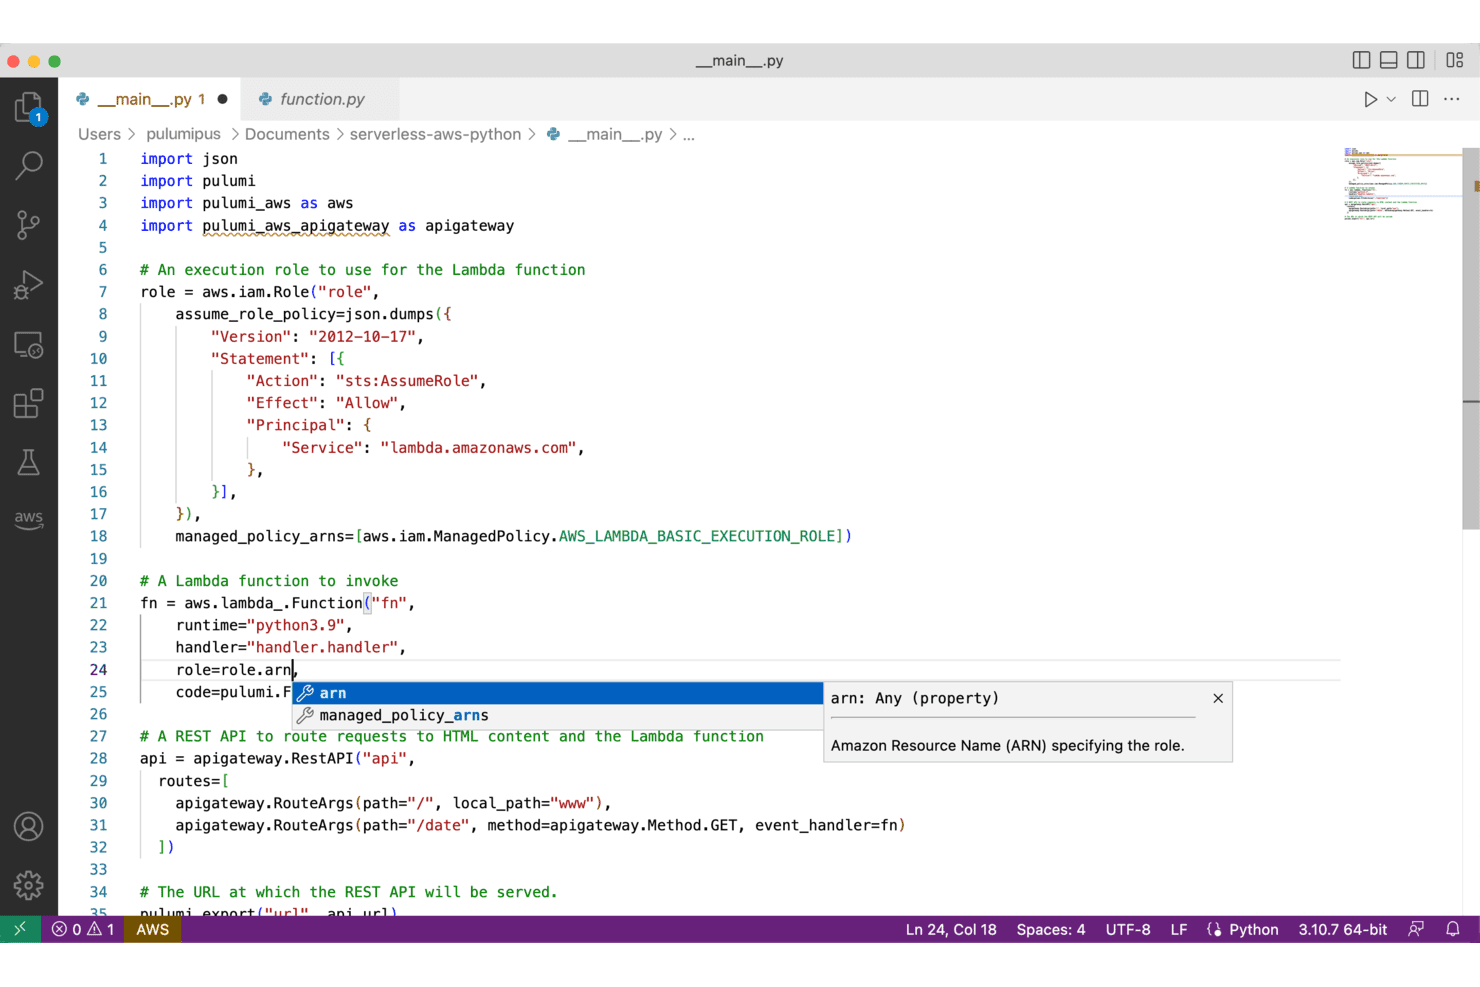
Pulumi ermöglicht Infrastruktur als Code mit Python und AWS-Ressourcen. Pulumi ist eine Plattform für Infrastruktur als Code, mit der DevOps- und Plattformengineering-Teams Cloud-Infrastruktur mithilfe universeller Programmiersprachen wie Python, TypeScript und Go definieren, bereitstellen und verwalten können – anstelle einer domänenspezifischen Sprache.
Für wen ist Pulumi am besten geeignet?
Pulumi eignet sich besonders für DevOps- und Plattformengineering-Teams, die Infrastrukturcode in denselben Sprachen schreiben möchten, die sie bereits für die Anwendungsentwicklung verwenden.
Warum ich Pulumi ausgewählt habe
Ich habe Pulumi als eine der besten Lösungen ausgewählt, weil es die einzige Terraform-Alternative ist, mit der mein Team Infrastrukturcode in TypeScript, Python, Go oder .NET neben tatsächlichem Anwendungscode schreiben kann – mit echten Schleifen, Funktionen und Klassen anstelle einer domänenspezifischen Sprache. Ich kann
pulumi convertausführen, um vorhandenes HCL in ein typisiertes Python- oder TypeScript-Programm zu migrieren, und Terraform-Zustandsausgaben parallel referenzieren, während die schrittweise Umstellung erfolgt. Richtlinien als Code unterstützt TypeScript, Python und OPA/Rego, sodass dieselben Durchsetzungsleitplanken, die mein Team bereits schreibt, auch die Bereitstellung der Infrastruktur steuern können.Wichtige Funktionen von Pulumi
- Integrierte Multi-Cloud-Anbieter: Pulumi umfasst speziell entwickelte integrierte Anbieter für AWS, Azure, Google Cloud und Kubernetes, die direkt aus den API-Schemata der jeweiligen Upstream-Projekte generiert werden und dadurch eine aktuelle Ressourcenabdeckung bieten.
- Pulumi-Automatisierungs-API: Ermöglicht die Einbettung von Infrastrukturvorgängen in Anwendungscode und damit die Entwicklung individueller Entwicklerportale, CLI-Tools und CI/CD-Workflows rund um die Infrastruktur.
- Erkennung und Behebung von Abweichungen: Die kommerziellen Tarife von Pulumi Cloud bieten eine geplante Erkennung von Abweichungen, bei der der aufgezeichnete Zustand mit den Live-Cloud-Ressourcen verglichen wird. Abweichungen können nach einem konfigurierbaren Zeitplan automatisch behoben werden.
- Pulumi ESC (Umgebungen, Geheimnisse und Konfiguration): Zentralisiert Geheimnisse und Konfigurationen aus AWS Secrets Manager, HashiCorp Vault, Azure Key Vault und anderen Anbietern in einer zusammensetzbaren, versionierten Steuerungsebene.
Pulumi-Integrationen
Pulumi bietet mehr als 200 native Integrationen mit Cloud- und Serviceanbietern, darunter AWS, Azure, Google Cloud, Kubernetes, Terraform, OpenTofu, GitHub, GitLab und Azure DevOps. Außerdem stehen REST-APIs, SDKs, Webhooks und eine Automatisierungs-API für individuelle Infrastruktur-Workflows zur Verfügung.
Pros and Cons
Pros:
- Infrastruktur in vertrauten Programmiersprachen schreiben
- HCL konvertieren und schrittweise migrieren
- Leitplanken mit codebasierten Richtlinien durchsetzen
Cons:
- Große Codebasen können schwieriger zu durchsuchen sein
- Das Anbieterökosystem ist weniger ausgereift als das von Terraform
Learn more about Pulumi: Am besten für DevSecOps-Integration geeignet
- Kostenloser Tarif + kostenlose Testversion verfügbar
- Ab $29/Benutzer/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.5/5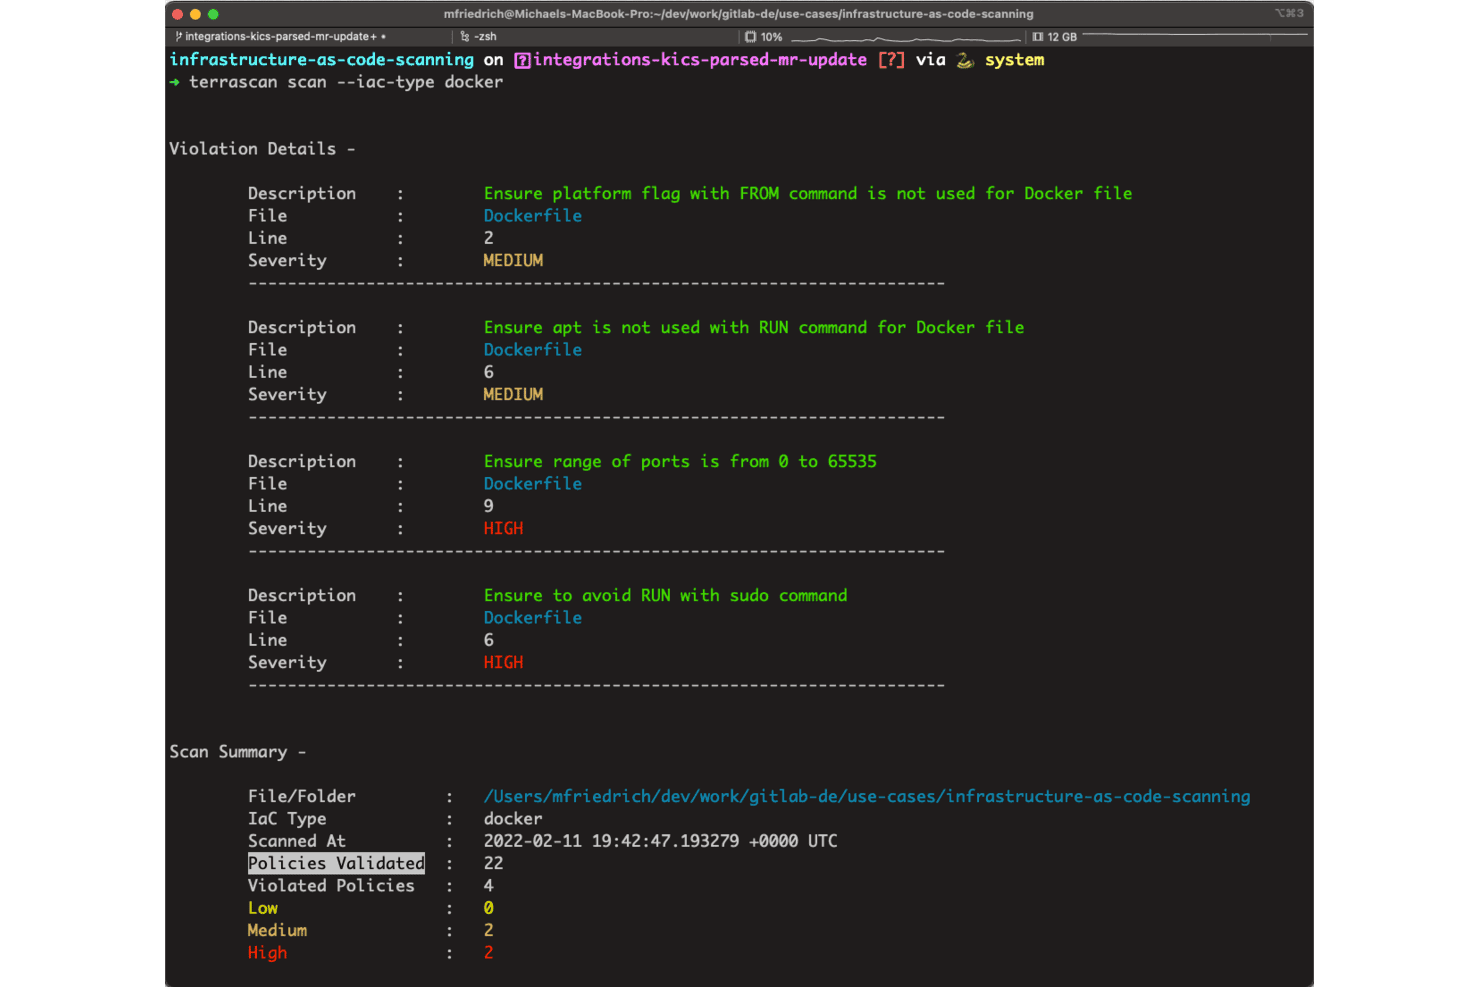
GitLab zeigt Sicherheitsverletzungen in Dockerfiles mit Schweregraden über Terrascan an. GitLab ist eine DevSecOps-Plattform, die Terraform- und OpenTofu-Workflows in einer einheitlichen Umgebung für Quellcodeverwaltung, CI/CD-Pipelines, Zustandsverwaltung und Sicherheitsscans bündelt – und damit hervorragend für DevOps-Teams geeignet ist, die Infrastruktur als Code ausführen möchten, ohne separate Tools miteinander verknüpfen zu müssen.
Für wen ist GitLab am besten geeignet?
GitLab eignet sich hervorragend für DevOps-Teams, die GitLab bereits für Quellcodeverwaltung und CI/CD verwenden und Terraform- oder OpenTofu-Workflows verwalten möchten, ohne ein separates Tool hinzuzufügen.
Warum ich GitLab ausgewählt habe
Ich habe GitLab in meine Top-Auswahl aufgenommen, weil es die einzige Plattform auf dieser Liste ist, die Terraform- und OpenTofu-Workflows in eine vollständige DevSecOps-Umgebung integriert und Quellcodeverwaltung, CI/CD-Pipelines, Zustandsverwaltung und Sicherheitsscans abdeckt, ohne separate Tools zu erfordern. Besonders gut gefällt mir, dass Merge-Anfragen die Ausgabe des Terraform-Plans direkt anzeigen, sodass mein Team Ressourcenänderungen überprüfen und Genehmigungen einholen kann, bevor etwas angewendet wird. GitLab verwaltet den Zustand außerdem nativ, einschließlich integrierter Versionierung, Sperrung und Berechtigungen auf Projektebene.
Wichtige Funktionen von GitLab
- Von GitLab verwaltetes Zustands-Backend: Speichert Terraform- und OpenTofu-Zustandsdateien mit integrierter Versionierung, Sperrung und Berechtigungen auf Projektebene über GitLab.com, selbstverwaltete und dedizierte Bereitstellungen hinweg.
- Private Terraform-Modulregistrierung: Ermöglicht Teams, private Terraform-Module projektübergreifend über CI/CD zu veröffentlichen und zu verwenden, mit rollenbasierten Zugriffskontrollen für Veröffentlichung und Löschung.
- Cloud-Authentifizierung auf OIDC-Basis: Authentifiziert CI-Jobs bei Cloud-Anbietern wie GCP mithilfe der Föderation von Workload-Identitäten und macht es dadurch überflüssig, langlebige Zugangsdaten als Pipeline-Geheimnisse zu speichern.
- Richtlinien zur Pipeline-Ausführung: Erzwingt organisationsweite Anforderungen an CI/CD-Jobs über mehrere Projekte hinweg und ermöglicht es Sicherheits- und Compliance-Teams, Pipeline-Konfigurationen in großem Umfang einzuschleusen oder zu ersetzen.
GitLab-Integrationen
GitLab lässt sich in Terraform und OpenTofu integrieren und verbindet sich mit Terraform Cloud, Terraform Enterprise, HashiCorp Vault, Flux, AWS, Microsoft Azure und Google Cloud. Außerdem bietet es REST-, GraphQL-, Webhook-, OAuth-2.0- und MCP-APIs für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Pläne in Merge-Anfragen zeigen Ressourcenänderungen zur Überprüfung an
- Der gemeinsame Zustand umfasst Versionierung und Sperrung
- Codeüberprüfung und Bereitstellung nutzen einen gemeinsamen Workflow
Cons:
- Terraform und OpenTofu stellen weiterhin Infrastruktur bereit
- Veraltete Vorlagen führen dazu, dass Teams Pipeline-Images selbst verwalten müssen
 Am besten für VM-Entwicklungsumgebungen geeignet
- Kostenloser Tarif verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.6/5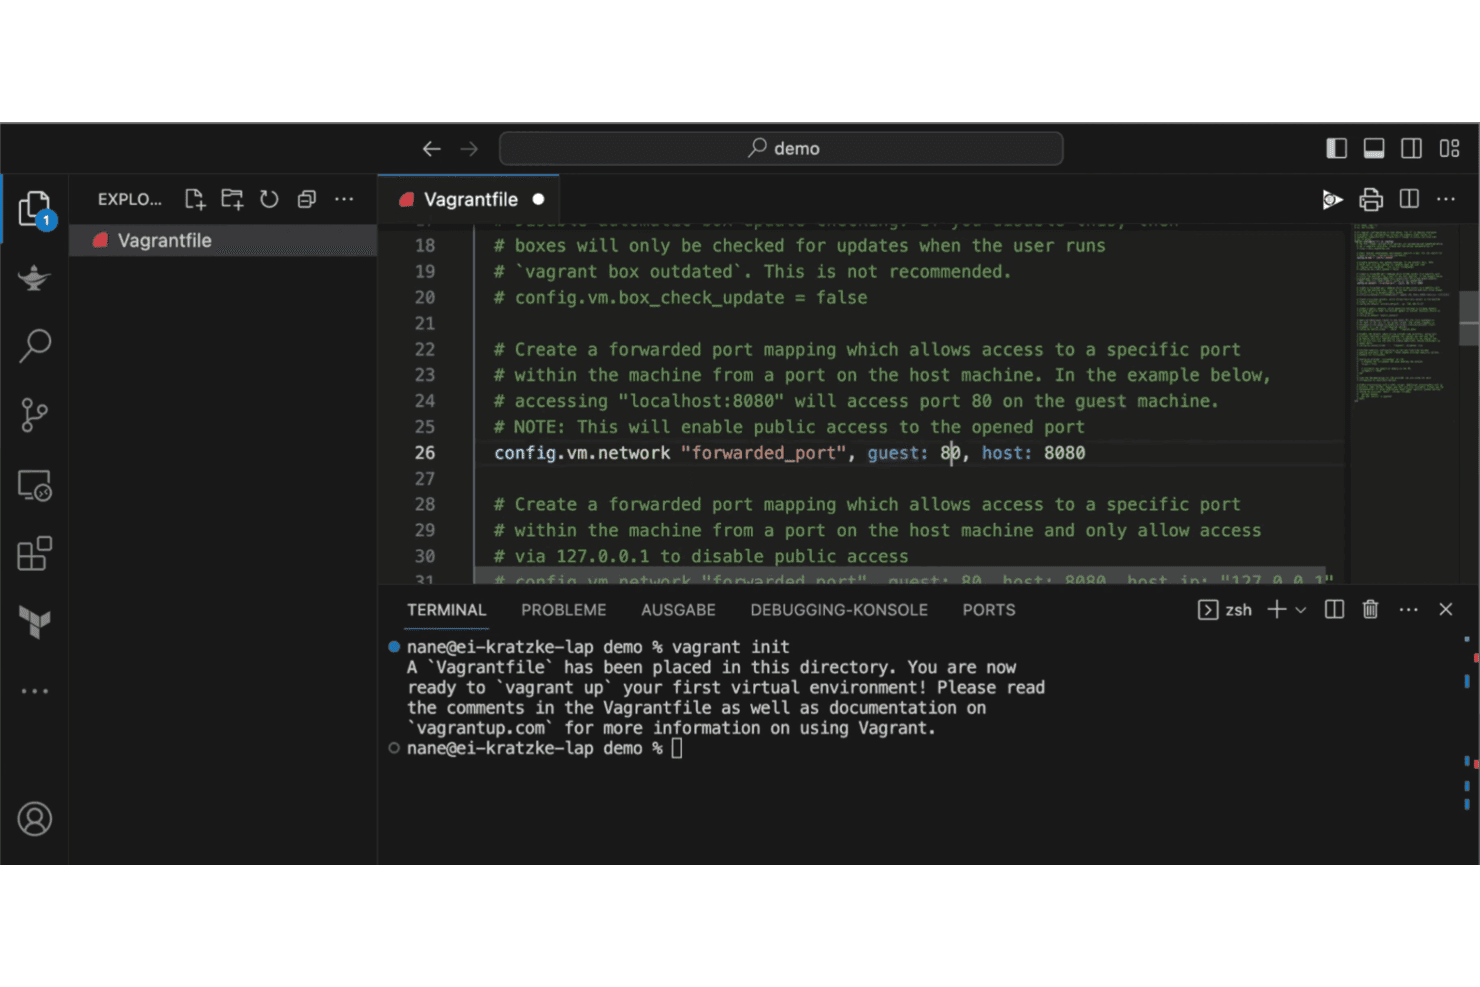
Vagrant ermöglicht es Benutzern, die Portweiterleitung in der Vagrantfile über VS Code zu konfigurieren. Vagrant ist ein Befehlszeilentool von HashiCorp, mit dem Entwicklungsteams reproduzierbare VM-Umgebungen anhand einer einzigen Vagrantfile erstellen und gemeinsam nutzen können. Dadurch ist es eine leichtgewichtige Option für Teams, die konsistente lokale Entwicklungsumgebungen ohne manuelle Konfiguration benötigen.
Für wen ist Vagrant am besten geeignet?
Vagrant eignet sich für Entwickler und kleine Entwicklungsteams, die konsistente, reproduzierbare lokale VM-Umgebungen benötigen, ohne jede Maschine von Grund auf manuell konfigurieren zu müssen.
Warum ich Vagrant ausgewählt habe
Ich habe Vagrant in meine Top-Auswahl aufgenommen, weil es das bevorzugte Tool für Teams ist, die konsistente, reproduzierbare VM-Entwicklungsumgebungen benötigen, ohne jede Maschine manuell konfigurieren zu müssen. Eine einzige Vagrantfile definiert die gesamte Umgebung und kann in der Versionskontrolle gespeichert werden, sodass jeder Entwickler
vagrant upausführt und unter Linux, macOS und Windows exakt dasselbe Setup erhält. Besonders gefällt mir, dass Vagrant Provisioner wie Shell-Skripte, Chef und Puppet nativ unterstützt und dadurch die Verwaltung wiederholbarer lokaler Umgebungen vereinfacht.Wichtige Funktionen von Vagrant
- Versionskontrolle für Vagrantfiles: Definieren Sie Ihre gesamte VM-Umgebung in einer einzigen Vagrantfile, die Sie in der Versionskontrolle speichern und im Team gemeinsam nutzen können.
- Unterstützung mehrerer Provisioner: Führen Sie während
vagrant upautomatisch Shell-Skripte, Chef oder Puppet aus, um Software auf dem Gastcomputer zu installieren und zu konfigurieren. - Flexibilität bei Anbietern: Verwalten Sie VMs über VirtualBox, Docker und VMware mithilfe des pluginbasierten Anbietersystems von Vagrant.
- Vagrant Share: Teilen Sie eine laufende Vagrant-Umgebung mit anderen über einen einzigen Befehl, um schnell zusammenzuarbeiten oder Fernzugriff zu ermöglichen.
Vagrant-Integrationen
Vagrant bietet native Integrationen mit VirtualBox und Docker sowie Anbieterunterstützung für VMware, AWS und Rackspace. Die Vagrant-Cloud-API unterstützt benutzerdefinierte Integrationen über REST-ähnliche HTTP-Anfragen und JSON-Antworten.
Pros and Cons
Pros:
- Wiederholbare lokale VM-Umgebungen für Tests
- Versionierte Vagrantfiles standardisieren die Entwicklerumgebungen
- Die unkomplizierte Einrichtung ermöglicht Teams einen schnellen Start
Cons:
- Keine Zustandsverfolgung und kein Plan-/Anwenden-Workflow
- Ruby-basierte Konfigurationen schaffen ein zweites IaC-Modell
Learn more about Vagrant: Am besten für kontinuierliche Integration geeignet
- Nicht verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.4/5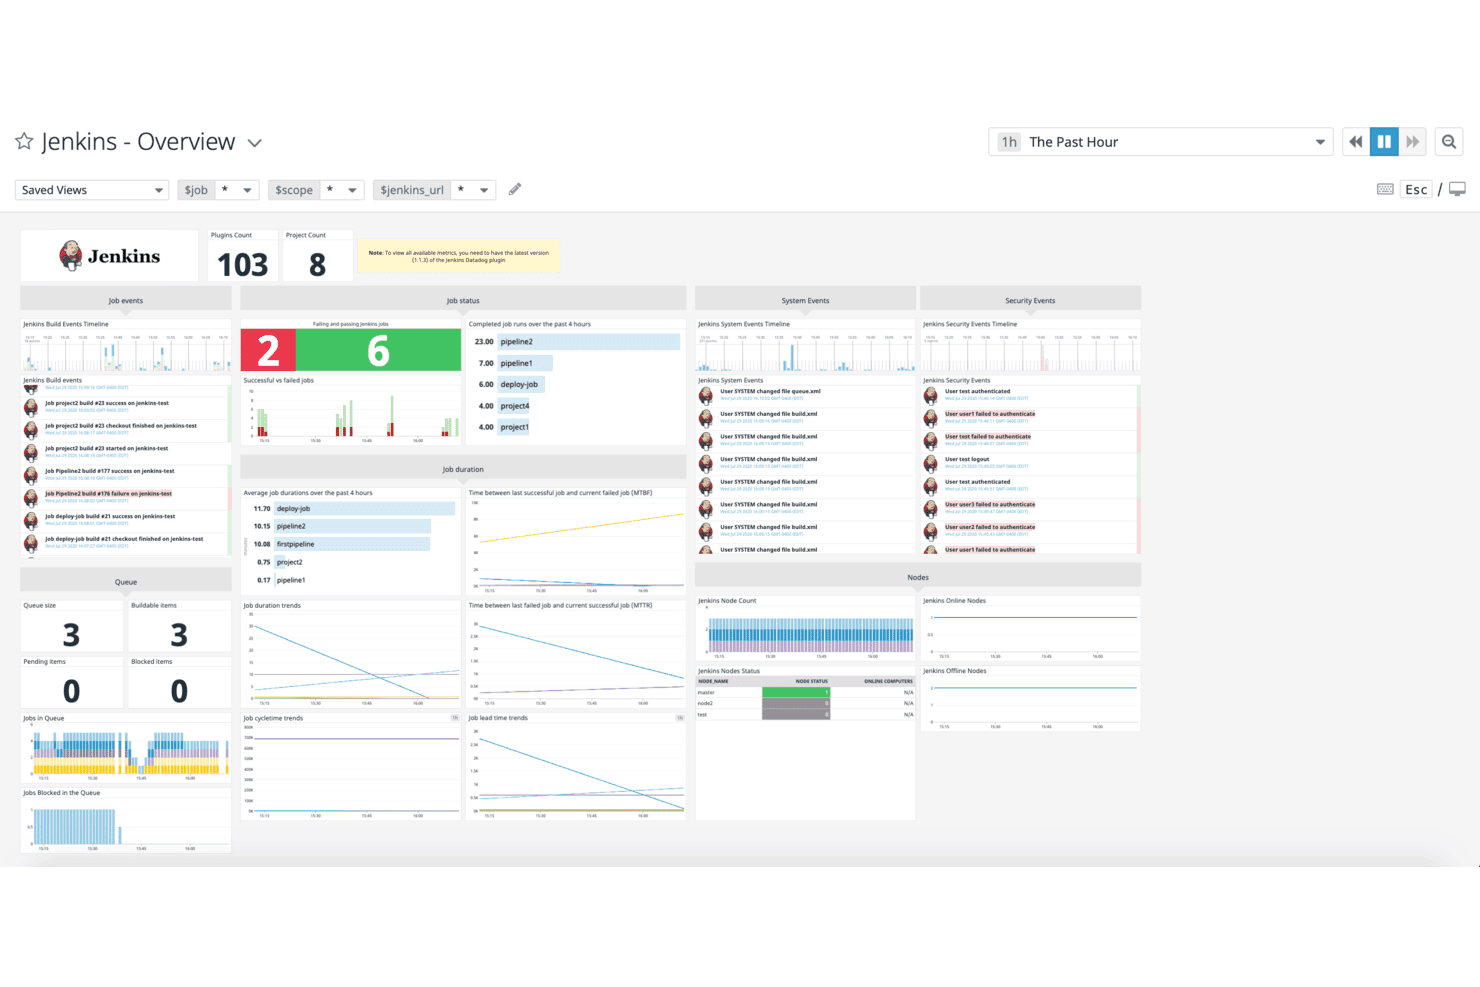
Jenkins zentralisiert die Überwachung von Build-, Warteschlangen- und Sicherheitsereignissen in einem Dashboard. Jenkins ist ein Open-Source-Automatisierungsserver, den DevOps- und Plattform-Engineering-Teams zur Orchestrierung von CI/CD-Pipelines, zum Auslösen von Infrastruktur-Workflows und zur Integration mit Tools wie Terraform, Kubernetes und großen Cloud-Anbietern verwenden.
Für wen eignet sich Jenkins am besten?
Jenkins eignet sich besonders für DevOps-Teams, die bereits CI/CD-Pipelines betreiben und Terraform-Ausführungen innerhalb ihrer bestehenden Automatisierungs-Workflows orchestrieren möchten.
Warum ich Jenkins ausgewählt habe
Ich habe Jenkins als eines der besten Tools ausgewählt, weil es das CI/CD-Rückgrat ist, dem viele DevOps-Teams bereits vertrauen, und weil es kontinuierliche Integration in einer Tiefe ermöglicht, die nur schwer nachzubilden ist. Ich verwende in der Versionsverwaltung gespeicherte, in Jenkinsfiles definierte Pipelines, um
terraform plan- undterraform apply-Schritte als Teil eines umfassenderen Build- und Bereitstellungs-Workflows auszulösen. Genehmigungssperren in Pipelines ermöglichen es mir, festzulegen, wer eine Anwendung bestätigen darf, sodass Infrastrukturänderungen denselben Prüfprozess durchlaufen wie Anwendungscode.Wichtige Funktionen von Jenkins
- Build-Wrapper für Terraform: Das Jenkins-Plugin für Terraform führt
terraform planundterraform applydirekt aus einem Jenkinsfile als Pipelineschritte aus. - Pipeline als Code: Definieren Sie Ihren vollständigen CI/CD-Workflow in einem
Jenkinsfile, das zusammen mit Ihrem Anwendungs- und Infrastrukturcode in der Versionsverwaltung gespeichert wird. - Granulare Berechtigungskontrollen: Weisen Sie Berechtigungen auf Job- und Anmeldedatenebene zu, um zu steuern, welche Benutzer vertrauliche Pipeline-Ressourcen erstellen, konfigurieren oder darauf zugreifen können.
- Ökosystem mit über 2.300 Plugins: Verbinden Sie Jenkins über von der Community gepflegte Plugins mit Git, GitHub, Kubernetes und Cloud-Anbieterdiensten.
Jenkins-Integrationen
Jenkins unterstützt über 2.300 von der Community beigesteuerte Plugins, darunter Git, GitHub, Kubernetes und Terraform, sowie Cloud-Schritte für AWS, Azure und Google Cloud. Seine REST-ähnliche API unterstützt benutzerdefinierte CI/CD-Integrationen.
Pros and Cons
Pros:
- Automatisiert Terraform-Ausführungen zusammen mit Build-Pipelines
- Pipeline-Genehmigungen können Infrastruktur-Ausführungen genehmigungspflichtig machen
- Versionskontrollierte Jenkinsfiles halten Workflows überprüfbar
Cons:
- Stellt Infrastruktur nicht ohne Terraform bereit
- Keine native Zustandssperrung oder Erkennung von Abweichungen
 Am besten für die Verwaltung von AWS-Ressourcen
- Kostenloser Tarif verfügbar
- Ab 0.0009 $ pro Handler-Vorgang
Visit WebsiteCustomer Rating:4.4/5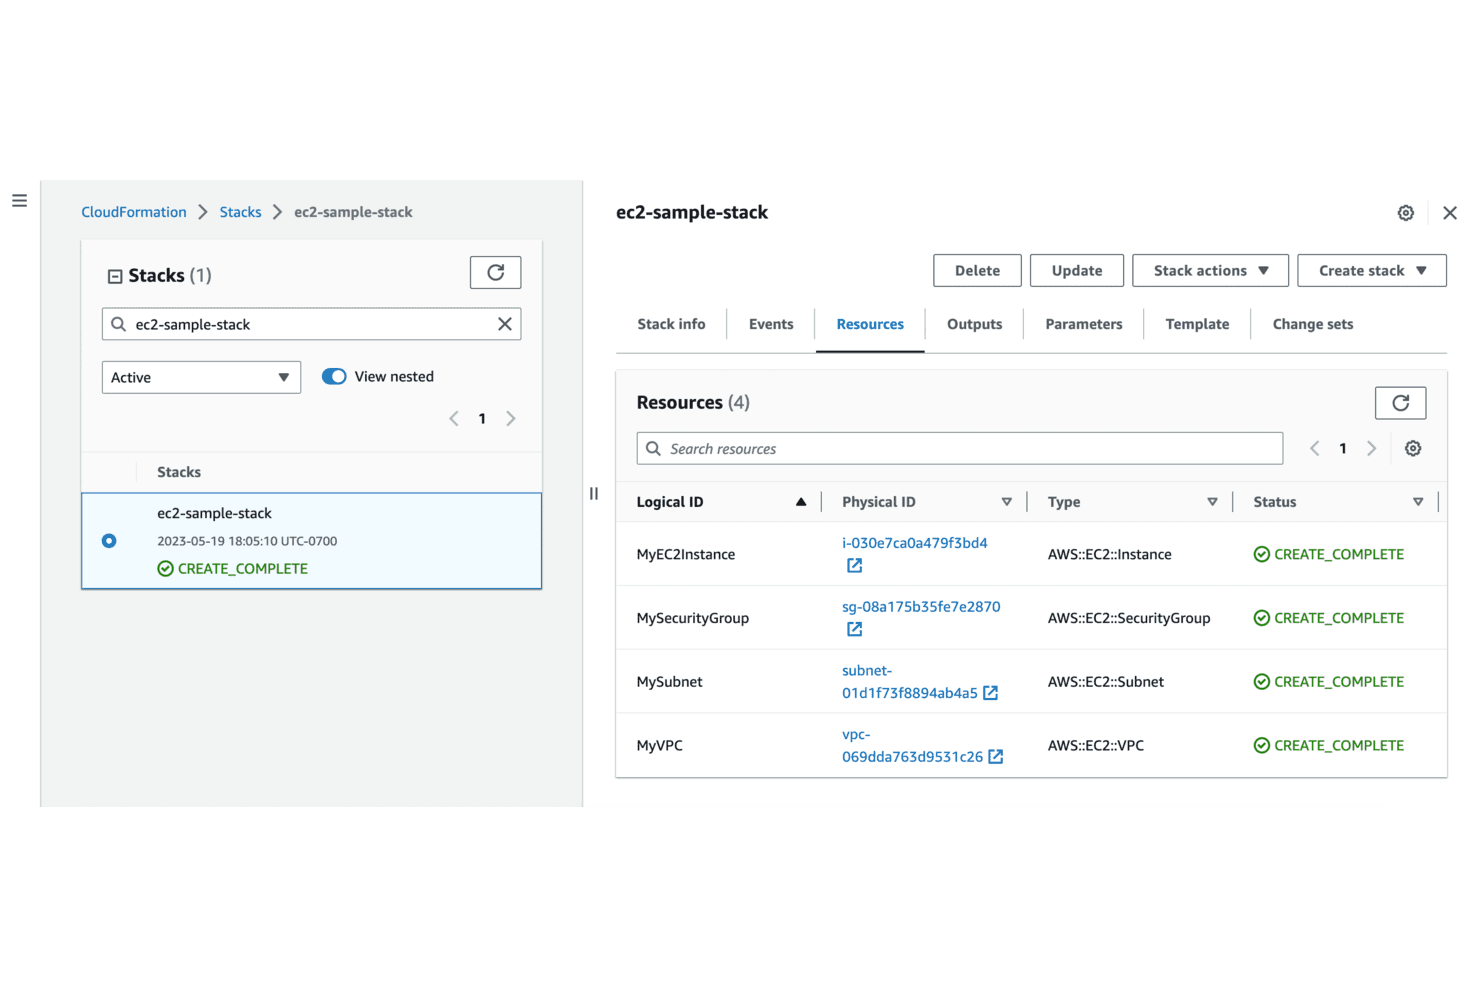
AWS CloudFormation verfolgt bereitgestellte Ressourcen und deren Status in einer einzigen Ansicht. AWS CloudFormation ist Amazons nativer Infrastruktur-als-Code-Dienst für Teams, die vollständig innerhalb von AWS arbeiten und Cloud-Ressourcen über deklarative Vorlagen bereitstellen, verwalten und versionieren möchten, ohne ein eigenes Zustands-Backend pflegen zu müssen.
Für wen eignet sich AWS CloudFormation am besten?
AWS CloudFormation eignet sich besonders für Teams, die bereits vollständig innerhalb von AWS arbeiten und native Infrastruktur-als-Code-Funktionen nutzen möchten, ohne ein separates Zustands-Backend verwalten zu müssen.
Warum ich AWS CloudFormation ausgewählt habe
Ich habe AWS CloudFormation als eine der besten Lösungen ausgewählt, weil es die native IaC-Lösung für Teams ist, die bereits tief im AWS-Ökosystem verankert sind. Besonders praktisch finde ich, dass Sie mit Änderungssätzen genau prüfen können, welche Ressourcen ersetzt oder gelöscht werden, bevor Sie die Änderungen übernehmen, und dass die Drift-Erkennung manuelle Änderungen außerhalb des Stacks kennzeichnet, damit Ihre Vorlagen weiterhin die maßgebliche Quelle bleiben. Wenn Ihre Infrastruktur ausschließlich auf AWS basiert, werden Sie kaum eine passendere Verbindung zwischen Ihrem IaC-Werkzeug und Ihrem Cloud-Anbieter finden.
Wichtige Funktionen von AWS CloudFormation
- Unterstützung für AWS CDK: Erstellen Sie Infrastruktur mit TypeScript, Python, Java oder .NET über das AWS Cloud Development Kit, die anschließend von CloudFormation bereitgestellt wird.
- StackSets: Stellen, aktualisieren oder löschen Sie einen gemeinsamen Satz von AWS-Ressourcen über mehrere Konten und Regionen hinweg aus einer einzigen Vorlage.
- Rollback-Auslöser: Überwachen Sie CloudWatch-Alarme während der Erstellung und Aktualisierung von Stacks und setzen Sie Vorgänge automatisch zurück, wenn ein bestimmter Alarm ausgelöst wird.
- IaC-Generator: Scannen Sie vorhandene AWS-Ressourcen und generieren Sie automatisch JSON- oder YAML-CloudFormation-Vorlagen, um diese in verwaltete Stacks zu importieren oder zu migrieren.
Integrationen von AWS CloudFormation
AWS CloudFormation bietet Marktplatzintegrationen mit MongoDB Atlas, Datadog, Atlassian Opsgenie, JFrog, Trend Micro, Splunk, Aqua Security, FireEye, Sysdig und Snyk. Die AWS CloudFormation-Dienst-API, AWS-SDKs und die AWS CLI unterstützen benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Wiederholbare AWS-Bereitstellung durch versionierte Vorlagen
- Änderungssätze zeigen Ersetzungen und Löschungen in der Vorschau
- Verwalteter Stack-Zustand unterstützt automatisches Zurücksetzen
Cons:
- Die ausschließliche Bereitstellung für AWS schließt Terraform-Anwendungsfälle für mehrere Clouds aus
- Große Vorlagen können schwierig zu verwalten sein
Learn more about AWS CloudFormation: Am besten geeignet für IT-Automatisierung
- Kostenloser Tarif + kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.2/5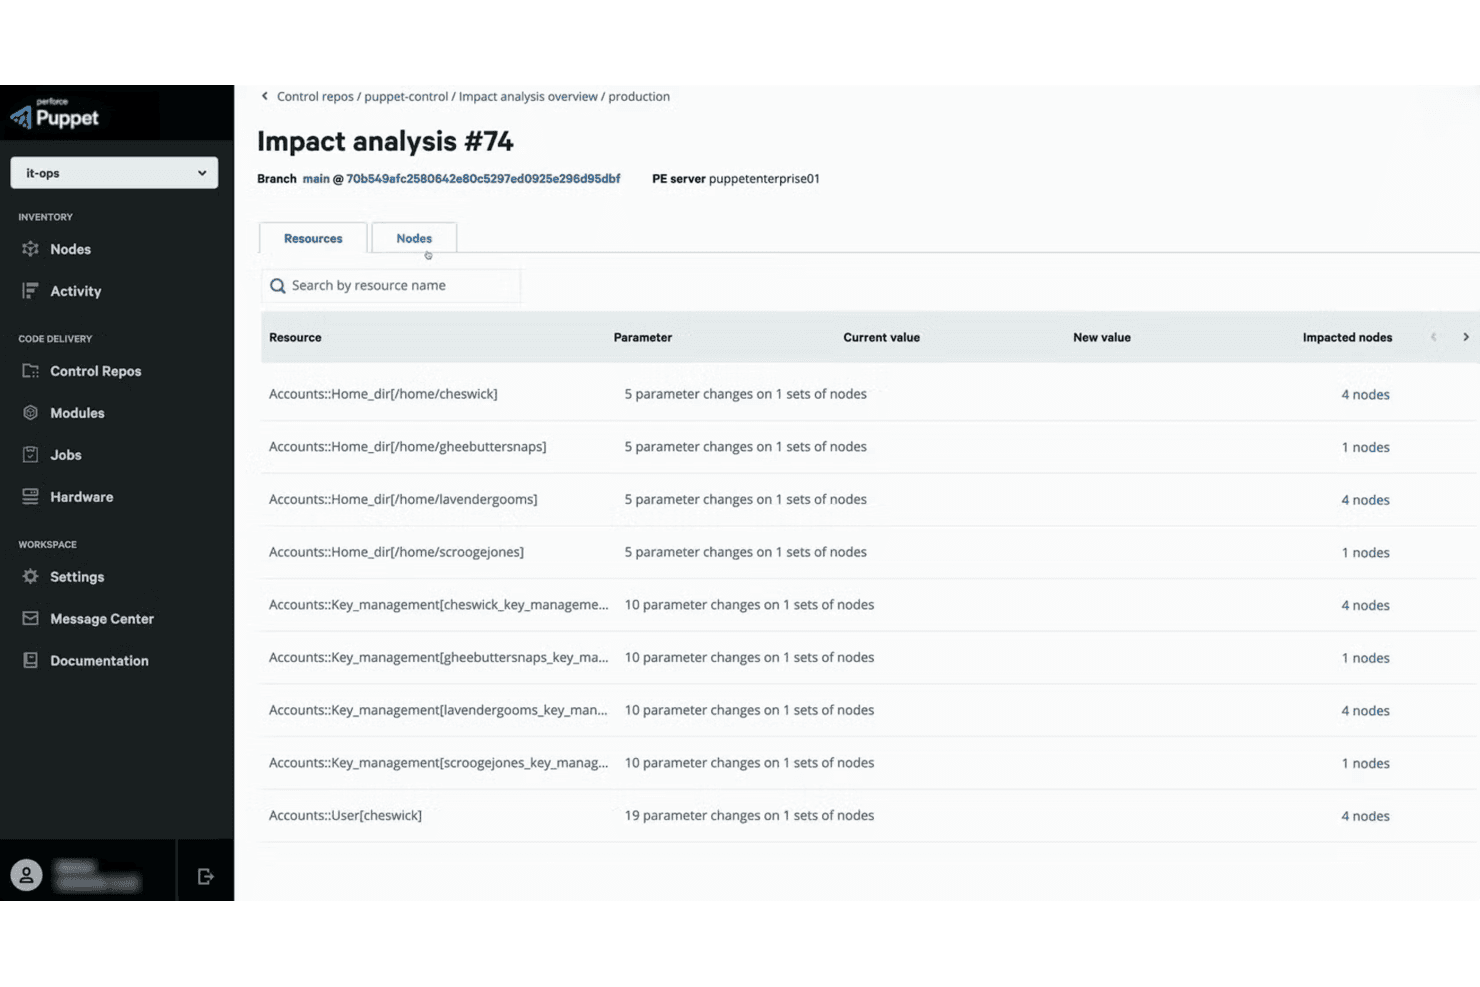
Puppet zeigt vor Codebereitstellungen eine Auswirkungsanalyse auf Ressourcenebene an. Puppet Enterprise ist eine Plattform für Konfigurationsmanagement, die IT- und Infrastrukturteams anspricht, die große Serverflotten in hybriden und Multi-Cloud-Umgebungen verwalten. Sie unterstützt sie dabei, konsistente Systemzustände durchzusetzen, Abweichungen zu erkennen und die Compliance zu automatisieren.
Für wen ist Puppet am besten geeignet?
Puppet Enterprise eignet sich für IT- und Infrastrukturteams, die große Serverflotten verwalten und eine konsistente Durchsetzung von Konfigurationen in hybriden und Multi-Cloud-Umgebungen benötigen.
Warum ich Puppet ausgewählt habe
Ich habe Puppet als eine der besten Lösungen für die IT-Automatisierung ausgewählt, weil es den gewünschten Konfigurationszustand kontinuierlich über Serverflotten hinweg durchsetzt und Abweichungen automatisch erkennt und korrigiert, bevor sie zum Problem werden. Während Terraform Ihre Infrastruktur bereitstellt, übernimmt Puppet anschließend die Verwaltung der Betriebssystem- und Anwendungskonfiguration in lokalen, Cloud- und hybriden Umgebungen über ein Git-basiertes Steuerungs-Repository. Außerdem schätze ich, dass die über 7.000 Module von Puppet Forge bedeuten, dass Sie Automatisierungen nur selten von Grund auf neu schreiben müssen.
Wichtige Funktionen von Puppet
- Rollenbasierte Zugriffskontrolle: Weist Standard- und benutzerdefinierte Rollen zu – Administratoren, Operatoren, Betrachter und Codebereitsteller – mit granularen Berechtigungen, die steuern, was jeder Benutzer in verwalteten Umgebungen anzeigen oder ändern darf.
- Auswirkungsanalyse: Erstellt Berichte vor dem Zusammenführen, die Umfang und Risiko von Änderungen am Puppet-Code aufzeigen, mit CI/CD-Integration zur Kennzeichnung von Problemen vor der Bereitstellung.
- Datenkonnektor für Beobachtbarkeit: Exportiert Daten zu Puppet-Infrastruktur, Änderungen, Compliance und Patching in Tools wie Splunk, Datadog, Grafana und Prometheus.
- ServiceNow-Integration: Ermöglicht autorisierten Benutzern, Puppet-Aufgaben und -Pläne direkt aus ServiceNow auszulösen, und synchronisiert Puppet-Knotenfakten mit ServiceNow-CMDB-Datensätzen.
Puppet-Integrationen
Puppet Enterprise verfügt über native Integrationen mit ServiceNow und Splunk sowie über dokumentierte Integrationen mit Terraform, Datadog, New Relic, Prometheus und Grafana. HTTP(S)-APIs unterstützen benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Setzt die Konfigurationskonsistenz über Serverflotten hinweg durch
- Erkennt und korrigiert Konfigurationsabweichungen automatisch
- Forge-Module reduzieren den Aufwand für benutzerdefinierte Konfigurationen
Cons:
- Stellt keine Cloud-Infrastruktur wie Terraform bereit
- Einigen Cloud-Modulen fehlt die erforderliche Abdeckung von Diensten
Learn more about Puppet: Am besten für Multi-Cloud-Orchestrierung geeignet
- Kostenloser Tarif + 60-tägige kostenlose Testversion verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.1/5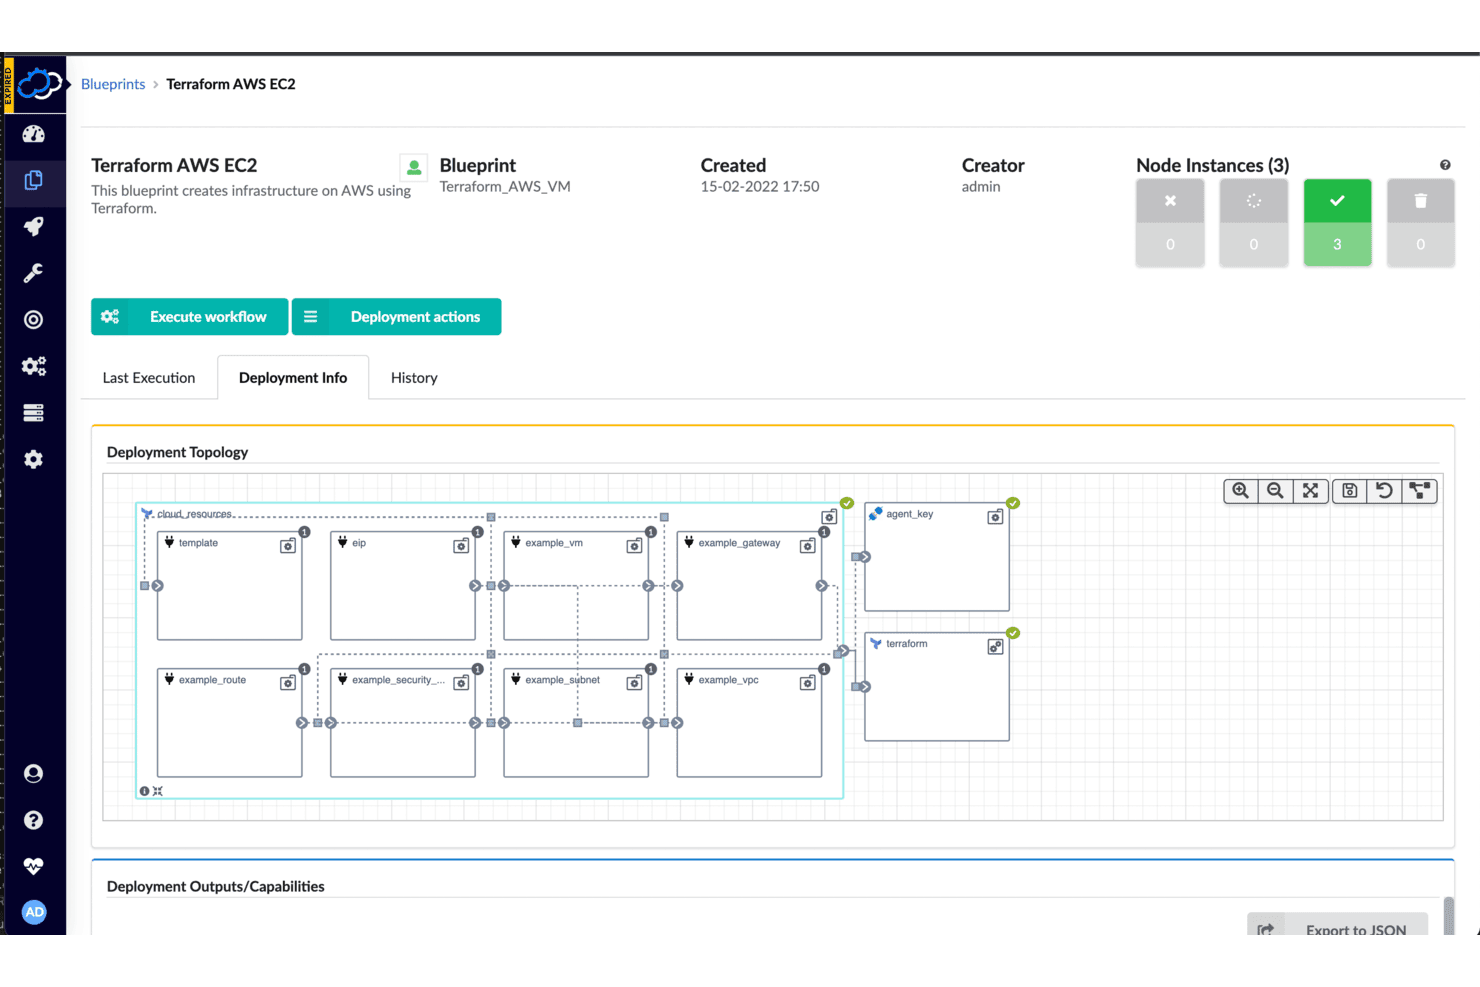
Cloudify visualisiert die Topologie der Infrastruktur-Bereitstellung für AWS EC2. Cloudify ist eine Open-Source-Orchestrierungsplattform, mit der DevOps- und Plattform-Engineering-Teams Infrastruktur über mehrere Clouds, Kubernetes-Cluster und lokale Umgebungen hinweg mithilfe einer einzigen, einheitlichen Workflow-Engine verwalten können.
Für wen eignet sich Cloudify am besten?
Cloudify eignet sich für Infrastrukturarchitekten und Plattformingenieure in großen Unternehmen, die vielfältige Toolchains über mehrere Clouds, Kubernetes-Cluster und lokale Umgebungen hinweg verwalten.
Warum ich Cloudify ausgewählt habe
Ich habe Cloudify ausgewählt, weil es die stärkste Option auf meiner Liste für Teams ist, die Infrastruktur gleichzeitig über mehrere Clouds hinweg betreiben. Mit dem Terraform-Plugin können Sie AWS- und Azure-Module nebeneinander innerhalb eines einzigen Bereitstellungsplans verwalten, während die Cloudify-DSL die Beziehungen zwischen diesen Umgebungen, ihren gemeinsam genutzten Ressourcen und ihren verteilten Lebenszyklen modelliert. Darüber hinaus ermöglicht die Manager-of-Managers-Architektur von Cloudify Spire, Bereitstellungen in Multi-Site- und Edge-Umgebungen zentral von einer Stelle aus zu orchestrieren und zu reparieren.
Wichtigste Funktionen von Cloudify
- Lebenszyklusverwaltung mit dem Terraform-Plugin: Das Terraform-Plugin führt Init-, Plan-, Apply-, Refresh-, Import- und Destroy-Vorgänge direkt aus Cloudify-Bereitstellungsplänen aus.
- Integrierte Reparatur- und Skalierungs-Workflows: Cloudify generiert für den Betrieb nach der Bereitstellung automatisch Reparatur- und Skalierungs-Workflows aus seinem Modell des gewünschten Zustands.
- Integration in CI/CD-Pipelines: Native Integrationen mit Jenkins, GitHub Actions, GitLab CI/CD und CircleCI ermöglichen es Ihnen, Cloudify-Umgebungsoperationen aus Ihren bestehenden Pipelines heraus auszulösen.
- Geheimnisspeicher mit verschlüsselter Speicherung: Geheimnisse werden mithilfe der symmetrischen Fernet-Verschlüsselung in der Datenbank verschlüsselt und sind über mehrere Bereitstellungen hinweg zugänglich.
Integrationen von Cloudify
Cloudify bietet dokumentierte native Integrationen mit AWS, Microsoft Azure, Terraform, Ansible, Docker, OpenStack, VMware vSphere und ServiceNow. Außerdem werden Jenkins-, GitHub-Actions-, GitLab-CI/CD- und CircleCI-Workflows sowie REST- und Python-APIs für benutzerdefinierte Integrationen unterstützt.
Pros and Cons
Pros:
- Orchestriert Multi-Cloud-Infrastruktur über die Bereitstellung hinaus
- Führt Terraform-Module innerhalb zusammengesetzter Bereitstellungspläne aus
- Integrierte Reparatur- und Skalierungs-Workflows
Cons:
- Umschließt Terraform, anstatt es zu ersetzen
- YAML-DSL und Manager erhöhen den Betriebsaufwand
Learn more about Cloudify: Am besten für Google-Cloud-Ressourcen
- Kostenloser Tarif + kostenlose Testversion verfügbar
- Preise auf Anfrage
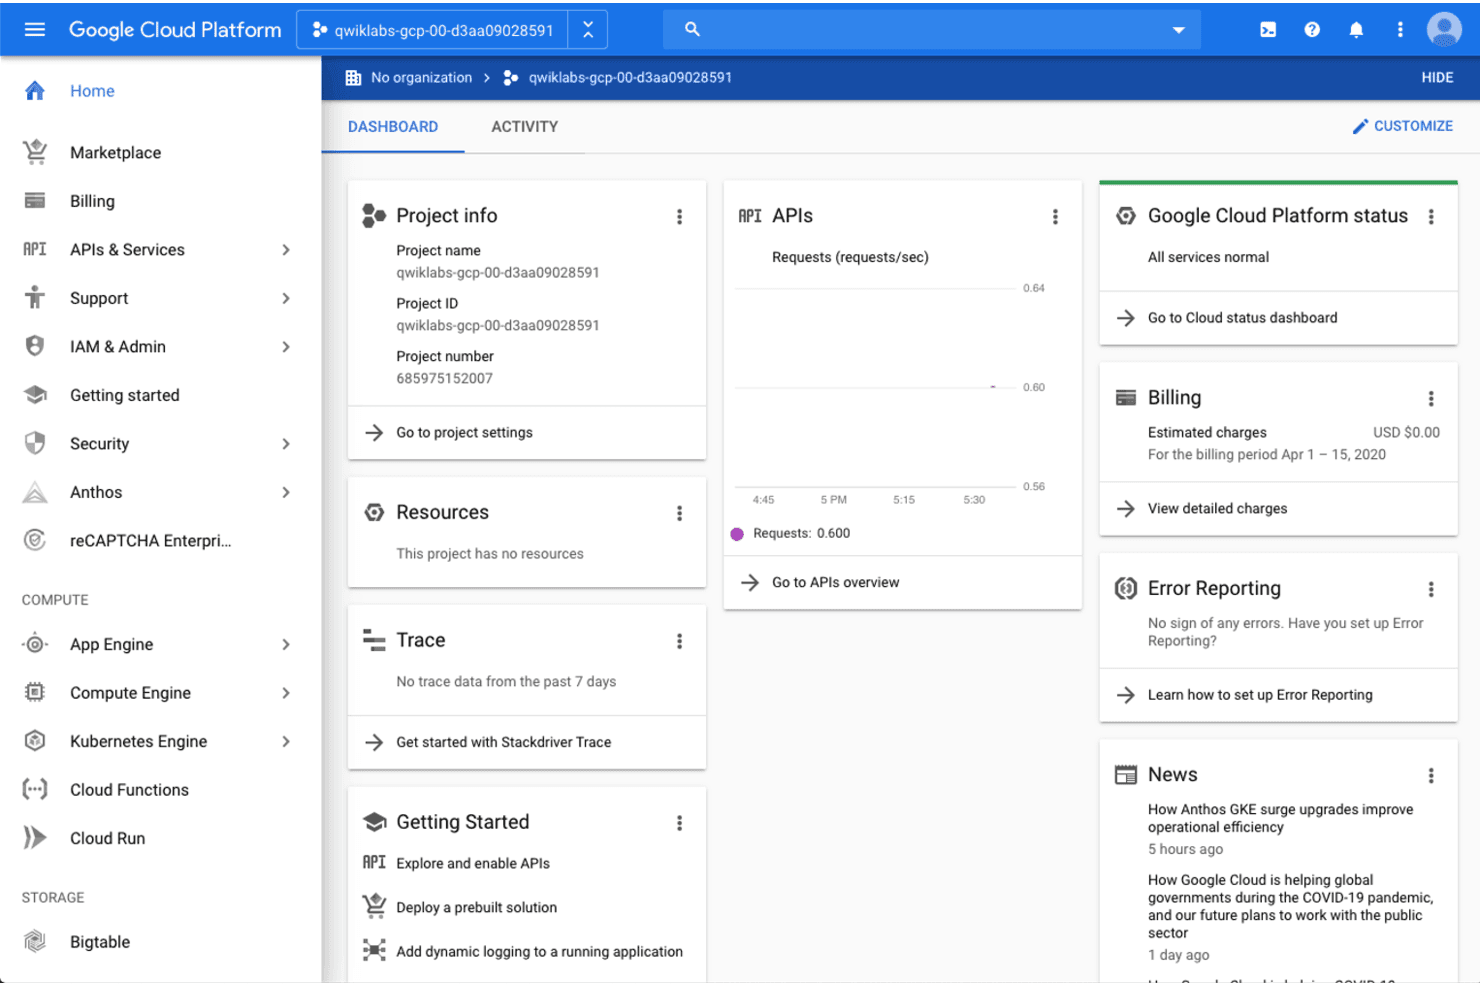
Die Google Cloud Platform bietet ein zentrales Dashboard zur Verwaltung von Projektressourcen und APIs. Google Cloud Deployment Manager ist Googles nativer Infrastructure-as-Code-Dienst, mit dem Sie Google-Cloud-Ressourcen deklarativ mithilfe von YAML-Konfigurationen und Jinja- oder Python-Vorlagen definieren, bereitstellen und verwalten können.
Für wen eignet sich Google Cloud Deployment Manager am besten?
Teams, die sich bereits für Google Cloud entschieden haben, eine kostenlose Möglichkeit zur deklarativen Verwaltung von GCP-Ressourcen benötigen und aktiv einen Migrationspfad zu Infrastructure Manager oder Terraform planen.
Warum ich mich für Google Cloud Deployment Manager entschieden habe
Ich habe Google Cloud Deployment Manager speziell für Teams in diese Liste aufgenommen, die sich für GCP entschieden haben und eine kostenlose, native Möglichkeit benötigen, Ressourcen wie Compute Engine, BigQuery und Cloud SQL mithilfe von YAML- sowie Jinja- oder Python-Vorlagen deklarativ bereitzustellen. Ich schätze, dass der Dienst Bereitstellungsvorschauen, direkte oder schrittweise Aktualisierungen und ein Rollback auf frühere Bereitstellungen unterstützt – alles innerhalb des IAM-Frameworks von Google. Allerdings endete der Support im April 2026. Daher würde ich den Dienst vor allem als Übergangslösung betrachten und gleichzeitig eine Migration zu Infrastructure Manager oder Terraform mithilfe des integrierten Dienstprogramms DM Convert planen.
Die wichtigsten Funktionen von Google Cloud Deployment Manager
- Deklarative Konfiguration auf YAML-Basis: Definieren Sie Ihre Google-Cloud-Infrastruktur in YAML-Dateien und verwenden Sie Jinja- oder Python-Vorlagen für wiederverwendbare, parametrisierte Ressourcendefinitionen.
- Zugriffskontrolle auf IAM-Basis: Weisen Sie vordefinierte Rollen – Administrator, Editor, Betrachter, Typ-Editor und Typ-Betrachter – zu, um zu steuern, wer auf Projektebene Bereitstellungen erstellen, verwalten oder anzeigen darf.
- Integration in Cloud Audit Logs: Protokollieren Sie administrative Vorgänge und Datenzugriffe automatisch, einschließlich der Ereignisse zum Erstellen, Aktualisieren, Patchen, Löschen und Abbrechen von Vorschauen von Bereitstellungen.
- Migrationswerkzeug DM Convert: Konvertieren Sie vorhandene YAML-Konfigurationen und Vorlagen von Deployment Manager in Terraform- oder Kubernetes-Resource-Model-Dateien, einschließlich generierter Importbefehle für den Terraform-Status.
Integrationen von Google Cloud Deployment Manager
Google Cloud Deployment Manager bietet dokumentierte native Integrationen mit Cloud Storage, Compute Engine und Cloud SQL. Außerdem stellt der Dienst eine REST-API bereit und unterstützt benutzerdefinierte API-Typanbieter zur Anbindung zusätzlicher APIs.
Pros and Cons
Pros:
- Von Rezensenten gelobte schnelle Einrichtung von Bereitstellungen
- Verwalteter Status macht separate Vorgänge mit Statusdateien überflüssig
- DM Convert generiert Terraform-Importbefehle
Cons:
- Konfigurationen ausschließlich für Google Cloud verstärken die Abhängigkeit vom Anbieter
- Der Support wurde beendet; die Einstellung des Dienstes erfolgt 2027
Learn more about Google Cloud Deployment Manager (GCP):
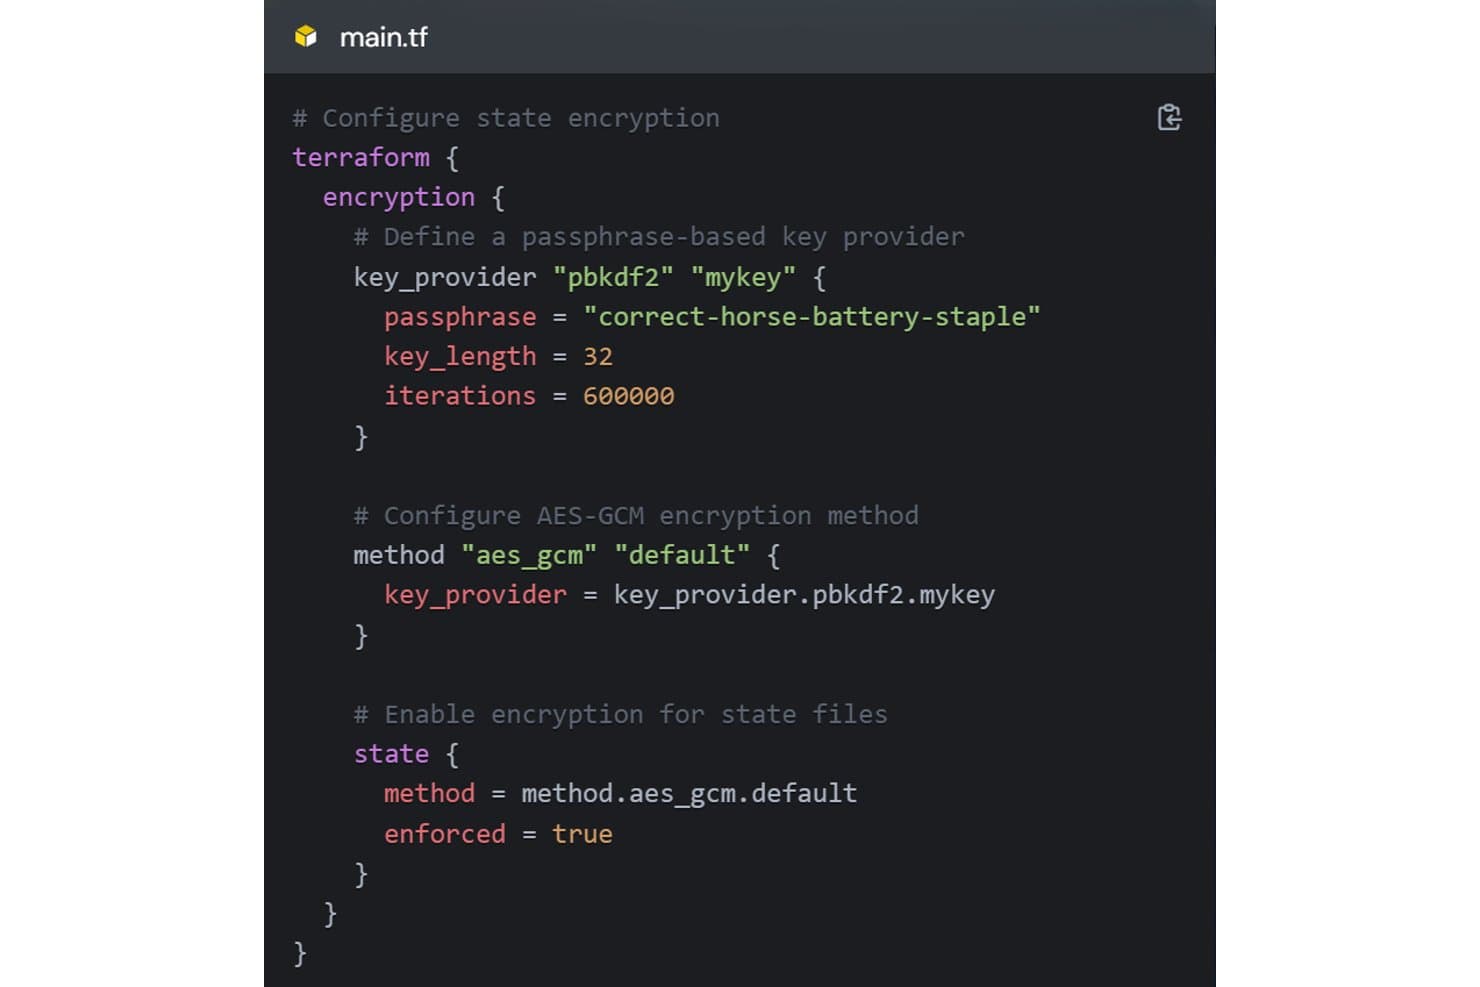
OpenTofu verschlüsselt Zustandsdateien mithilfe von AES-GCM und einem passphrasenbasierten Schlüsselanbieter. OpenTofu ist ein von der Linux Foundation verwaltetes Open-Source-IaC-Tool, mit dem Infrastrukturteams Cloud- und lokale Ressourcen über einen vertrauten deklarativen Workflow definieren, bereitstellen und verwalten können – und damit eine naheliegende Lösung für Teams, die sich von Terraform lösen möchten, ohne ihre bestehenden Konfigurationen neu schreiben zu müssen.
Für wen ist OpenTofu am besten geeignet?
OpenTofu eignet sich besonders für Infrastrukturteams, die sich aufgrund von Bedenken hinsichtlich der Lizenzierung von Terraform lösen möchten und einen direkten Ersatz mit möglichst geringem Migrationsaufwand suchen.
Warum ich OpenTofu ausgewählt habe
Ich habe OpenTofu ausgewählt, weil es die glaubwürdigste Open-Source-Antwort auf die Lizenzänderung von Terraform ist und von der Linux Foundation statt von einem einzelnen kommerziellen Unternehmen verwaltet wird. Besonders schätze ich, wie reibungslos die Migration verläuft: Die meisten bestehenden Terraform-Konfigurationen funktionieren ohne Änderungen, und der Wechsel besteht größtenteils darin,
tofustattterraformauszuführen. Darüber hinaus bieten die Verschlüsselung des Zustands im Ruhezustand und die Iteration über Provider mitfor_eachTeams wirklich nützliche Funktionen, die über einen einfachen binären Austausch hinausgehen.Wichtige Funktionen von OpenTofu
- Workflow zum Schreiben, Planen und Anwenden: Ein deklarativer Workflow in drei Phasen, mit dem Sie Konfigurationen erstellen, geplante Änderungen vor ihrer Ausführung in der Vorschau anzeigen und sie erst nach der Überprüfung anwenden können.
- Wiederverwendbare Module: Gemeinsam nutzbare, konfigurierbare Pakete mit Infrastrukturcode, die Teams aus der OpenTofu-Registry beziehen oder privat verwalten können, um Bereitstellungen zu standardisieren.
- Backends für den Remote-Zustand: Speichert den Infrastrukturzustand in Remote-Backends – einschließlich S3, Azure Blob und GCS – und unterstützt die Zustandsverriegelung, um widersprüchliche gleichzeitige Vorgänge zu verhindern.
- Befehl
tofu import: Übernimmt vorhandene Infrastrukturressourcen in die Verwaltung durch OpenTofu, indem sie unter einer angegebenen Ressourcenadresse in den Zustand importiert werden.
OpenTofu-Integrationen
OpenTofu bietet über seine Registry mehr als 4.000 Marketplace-Provider-Integrationen, darunter AWS, Azure, Google Cloud, Kubernetes, Docker, GitHub und GitLab. Die OpenTofu Registry stellt außerdem eine API für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Die meisten Terraform-Konfigurationen lassen sich mit minimalen Änderungen migrieren
- Die Verwaltung durch die Linux Foundation verringert die Abhängigkeit von einem einzelnen Anbieter
- Die Zustandsverschlüsselung bietet Schutz im Ruhezustand
Cons:
- Genehmigungen sind auf externe CI- oder TACOS-Lösungen angewiesen
- Fest codierte Skripte und HCP-Workflows erschweren die Migration
Learn more about OpenTofu: Am besten für Kubernetes-Integration geeignet
- Kostenlose Demo verfügbar
- Ab $1,000/Monat
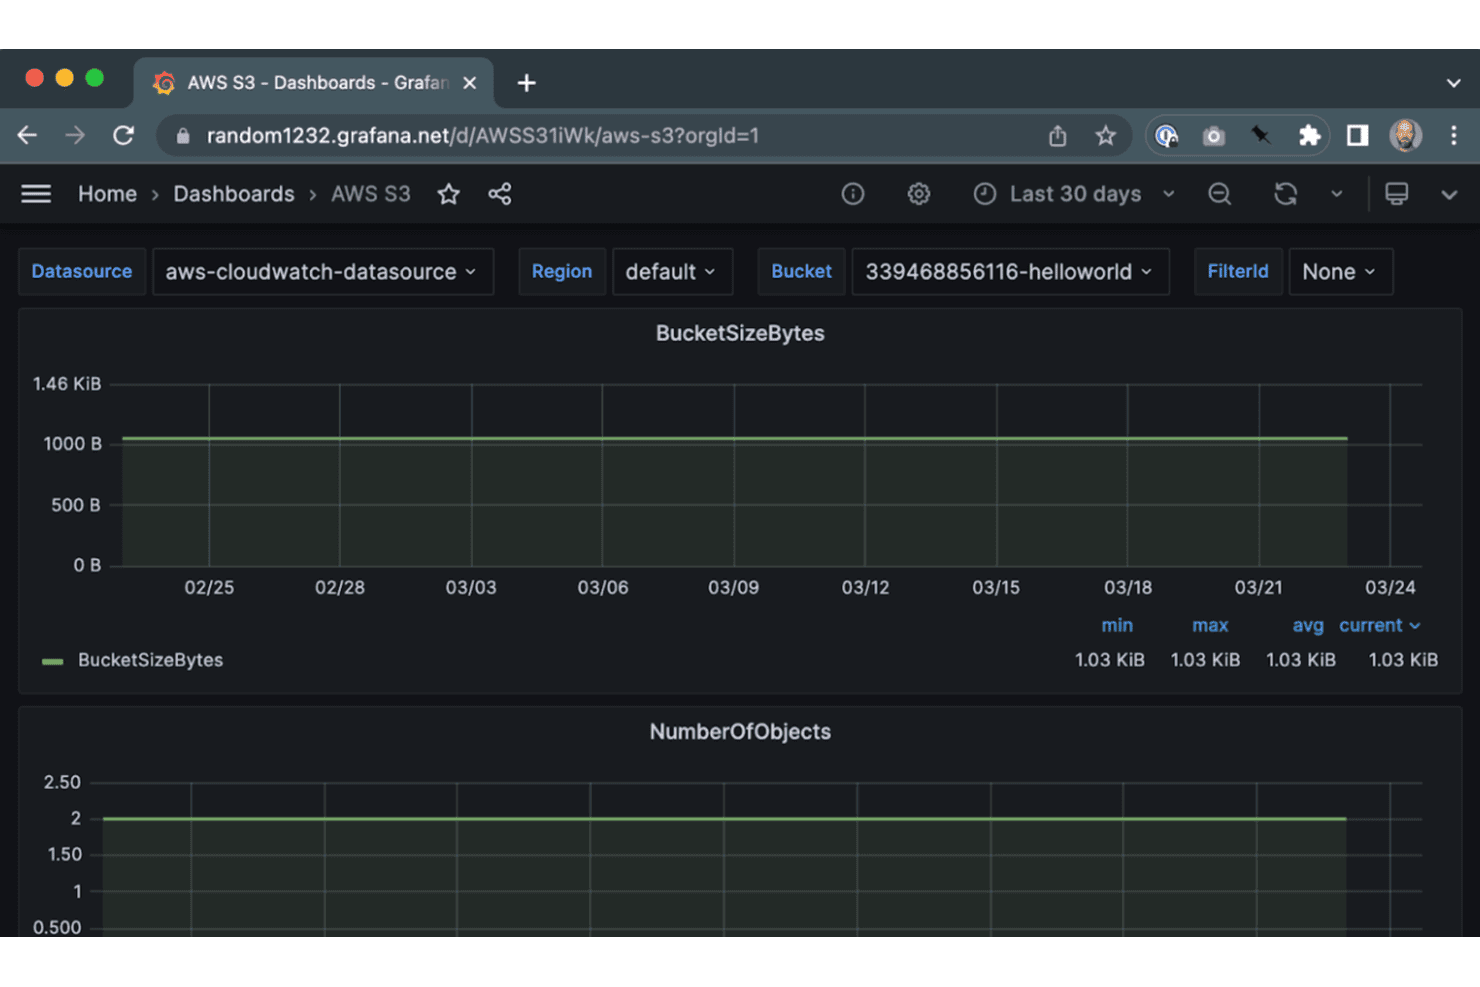
Crossplane überwacht die Größe und Objektanzahl eines AWS-S3-Buckets über Grafana. Crossplane ist ein Open-Source-, Kubernetes-natives Control-Plane-Framework für Plattform- und DevOps-Ingenieure, die Cloud-Infrastruktur mit denselben deklarativen APIs und Tools verwalten möchten, die sie bereits für Anwendungen verwenden.
Für wen ist Crossplane am besten geeignet?
Crossplane eignet sich besonders für Plattform-Engineering-Teams, die Kubernetes bereits betreiben und Cloud-Infrastruktur über dieselben APIs und Workflows verwalten möchten, die sie für Anwendungen verwenden.
Warum ich Crossplane ausgewählt habe
Ich habe Crossplane in meine Top-Auswahl aufgenommen, weil es das einzige Tool hier ist, das Infrastruktur als native Kubernetes-Ressource behandelt. Dadurch können Sie Cloud-Dienste mit denselben
kubectl-Befehlen und RBAC-Richtlinien verwalten, die Sie bereits für Ihre Workloads verwenden. Besonders gefällt mir, dass zusammengesetzte Ressourcen es Plattformteams ermöglichen, kuratierte Self-Service-APIs für Entwickler bereitzustellen, ohne ihnen direkten Zugriff auf die Cloud zu gewähren. Die dauerhaft aktiven Abgleichsschleifen von Crossplane korrigieren außerdem kontinuierlich Abweichungen. Wenn also jemand einen GCP-Bucket direkt ändert, stellt Crossplane den deklarierten Zustand unauffällig wieder her, ganz ohne manuellen Eingriff.Wichtige Funktionen von Crossplane
- Mehrsprachige Kompositionsfunktionen: Schreiben Sie Kompositionsfunktionen in YAML, KCL, Python oder Go, um festzulegen, wie Crossplane Infrastrukturressourcen erstellt und konfiguriert.
- Upbound-Marktplatz: Durchsuchen, installieren und veröffentlichen Sie Anbieter, Konfigurationen, Funktionen und Add-ons, um Ihre Control Plane auf AWS, Azure, GCP und OCI zu erweitern.
- Import im Beobachtungsmodus: Übernehmen Sie bestehende Cloud-Ressourcen mit einer
Observe-Richtlinie und einer Annotation für den externen Namen in die Verwaltung durch Crossplane, ohne die laufende Ressource zu beeinträchtigen. - Steuerung von Paketrevisionen: Konfigurieren Sie die automatische oder manuelle Aktivierung von Revisionen von Anbieterpaketen und legen Sie fest, wie viele inaktive Revisionen in Ihrer gesamten Control-Plane-Flotte aufbewahrt werden.
Crossplane-Integrationen
Crossplane bietet Marktplatzintegrationen mit AWS, Microsoft Azure, Google Cloud Platform, Oracle Cloud Infrastructure, Terraform, Argo CD und Kyverno. Außerdem stellt es REST- und Kubernetes-APIs für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Kubernetes-native Infrastruktur neben Workloads
- Self-Service-Abstraktionen bewahren Teamleitplanken
- Abgleich stellt außerhalb des Systems vorgenommene Änderungen wieder her
Cons:
- Keine allgemeine Vorschau der Ausführungsplanung im Terraform-Stil
- Keine Kompatibilität mit Terraform-Statusdateien oder HCL
Learn more about Crossplane:
Weitere Terraform-Alternativen
Hier sind einige weitere Terraform-Alternativen, die es nicht in meine Auswahlliste geschafft haben, aber dennoch einen Blick wert sind:
- 11MorpheusAm besten geeignet für das Management von Hybrid-Clouds
- 12env0Am besten für Cloud-Governance geeignet
- 13KubernetesAm besten für Container-Orchestrierung
Wie ich Terraform-Alternativen bewerte
Ich unterteile meine Bewertung in grundlegende Anforderungen—Multi-Cloud-Bereitstellung, Zustandsverwaltung und Planvorschau—und Unterscheidungsmerkmale wie Lizenzmodell, HCL-Migrationspfade und GitOps-Integration.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (überzeugt in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss mindestens eine Gesamtwertung von 65 % erreichen, um berücksichtigt zu werden.
- Infrastructure as Code: Ich prüfe, ob das Tool deklarative Ressourcen-Definitionen in einer strukturierten Sprache unterstützt, wie HCL in Terraform oder TypeScript in Pulumi, mit versionierbaren Konfigurationsdateien.
- Multi-Cloud-Anbietersupport: Ein Tool erhält höhere Bewertungen, wenn es mindestens AWS, Azure und GCP abdeckt—plus SaaS- und On-Premises-Anbieter für Teams, die hybride Umgebungen verwalten.
- Zustandsverwaltung: Ich bewerte, wie jedes Tool bereitgestellte Ressourcen verfolgt, und untersuche Remote-Backends für den Zustand, Sperrmechanismen und Drift-Erkennung im Vergleich zur tatsächlichen Infrastruktur.
- Ausführungsplan & Vorschau: Vor jedem Apply achte ich auf eine klare Plan-Ausgabe, die genau zeigt, welche Ressourcen erstellt, geändert oder gelöscht werden—ähnlich wie
terraform planoderpulumi preview. - Modulare & wiederverwendbare Konfigurationen: Teams, die vergleichbare Stacks in Staging und Produktion bereitstellen, benötigen Module oder Komponenten, die sie versionieren, teilen und zusammensetzen können, ohne Code zu duplizieren.
- CI/CD- und Automatisierungsintegration: Ich bewerte, wie nahtlos sich jedes Tool in Pipeline-Workflows einbinden lässt, sei es durch native VCS-Integrationen, CLI-Kompatibilität mit GitHub Actions oder GitLab CI, oder durch Webhook-gesteuerte Ausführungen.
Wenn ich eine Liste von Tools habe, die diese Anforderungen erfüllen, betrachte ich die jeweiligen Besonderheiten jeder Plattform.
Unterscheidungsmerkmale (Was Anbieter unterscheidet)
So vergleiche und kontrastiere ich verschiedene Anbieter:
Herausragende Funktionen
Policy-as-Code-Unterstützung ist wichtig, wenn Teams Sicherheitsvorgaben benötigen, die nicht-konforme Deployments automatisch blockieren—wie die Durchsetzung von Tagging-Standards oder die Verhinderung öffentlicher S3-Buckets, bevor sie live gehen. Ich prüfe außerdem, ob ein Tool erlaubt, die Infrastruktur in allgemeinen Programmiersprachen wie Python oder TypeScript zu schreiben, was für Teams ohne HCL-Erfahrung einen großen Vorteil darstellen kann. Auch Drift-Erkennung ist ein Differenzierungsmerkmal; Tools, die laufend Live-Ressourcen scannen und bei unautorisierten Änderungen Alarm schlagen, sparen Stunden manueller Audits.
Über die Funktionen hinaus
Das Lizenzmodell ist einer der Hauptgründe, warum Teams überhaupt nach Terraform-Alternativen suchen. Daher prüfe ich, ob jedes Tool wirklich eine Open-Source-Lizenz wie Apache 2.0 oder MPL verwendet oder ein quelloffenes Modell mit kommerziellen Einschränkungen. Der Migrationspfad von Terraform ist ebenso entscheidend—ich achte auf Kompatibilität mit bestehenden HCL-Dateien, State-Importen und Provider-Registern, damit Teams nicht hunderte Module neu schreiben müssen. Außerdem bewerte ich, wie gut sich jedes Tool in GitOps-Workflows integrieren lässt, etwa mit Tools wie ArgoCD oder Atlantis für PR-getriebene Infrastrukturänderungen.
Warum nach einer Terraform-Alternative suchen?
Obwohl Terraform eine gute Wahl unter den Tools für Infrastruktur als Code (IaC) ist, gibt es mehrere Gründe, warum manche Nutzer nach alternativen Lösungen suchen. Sie suchen möglicherweise nach einer Terraform-Alternative, weil …
- Sie benötigen mehrsprachige Unterstützung für Ihr Team
- Sie haben Schwierigkeiten mit der Lernkurve von Terraform
- Sie benötigen eine bessere Integration in bestehende Systeme
- Sie benötigen fortschrittlichere Funktionen für die Richtlinienverwaltung
- Ihr Team sucht nach Werkzeugen für die Zusammenarbeit in Echtzeit
- Sie sind durch die geografische Verfügbarkeit von Terraform eingeschränkt
Wenn Sie sich in einem dieser Punkte wiedererkennen, sind Sie hier genau richtig. Meine Liste enthält mehrere Optionen für Infrastructure as Code (IaC)-Tools, die besser für Teams geeignet sind, die mit diesen Herausforderungen bei Terraform konfrontiert sind und nach alternativen Lösungen suchen.
Die wichtigsten Funktionen von Terraform
Hier sind einige der wichtigsten Funktionen von Terraform, die Ihnen dabei helfen, die Angebote alternativer Lösungen gegenüberzustellen und zu vergleichen:
- Dreistufiger Arbeitsablauf: Terraform verwendet einen Arbeitsablauf aus Schreiben, Planen und Anwenden, der Ihrem Team hilft, Infrastrukturänderungen effizient zu definieren, in der Vorschau anzuzeigen und bereitzustellen.
- Unterstützung mehrerer Anbieter: Das Tool funktioniert mit einer Vielzahl von Anbietern und ermöglicht Ihnen die Verwaltung verschiedener Cloud- und On-Premises-Dienste.
- Unveränderliche Infrastruktur: Terraform fördert einen Ansatz mit unveränderlicher Infrastruktur, der Upgrades vereinfacht und Konsistenz gewährleistet.
- Verwaltung des Zustands: Das Tool verfolgt Infrastrukturänderungen mithilfe einer Zustandsdatei und unterstützt Sie dabei, den aktuellen Status Ihrer Infrastruktur zu verwalten und zu verstehen.
- Wiederverwendbare Konfigurationsmodule: Sie können wiederverwendbare Module erstellen, um Infrastrukturkomponenten in verschiedenen Umgebungen zu standardisieren.
- Integration in die Versionsverwaltung: Terraform lässt sich in Versionsverwaltungssysteme integrieren und erleichtert so die Zusammenarbeit und die Nachverfolgung von Änderungen in Ihrem Team.
- Automatisierte Bereitstellung von Ressourcen: Das Tool automatisiert die Bereitstellung von Ressourcen und reduziert dadurch den manuellen Aufwand sowie Fehler bei der Infrastrukturverwaltung.
- Einbindung der Community: Terraform fördert Beiträge und Diskussionen aus der Community und unterstützt so eine aktive Anwendergemeinschaft, die zur Verbesserung des Tools beiträgt.