

10 besten Tools zur Verwaltung von Verschlüsselungsschlüsseln, auf die Sie 2026 vertrauen können

Auswahlliste der besten Software zur Verwaltung von Verschlüsselungsschlüsseln


Die Verwaltung von Verschlüsselungsschlüsseln kann für Technikexperten wie Sie eine Herausforderung sein. Sie müssen Datensicherheit und Compliance gleichzeitig gewährleisten, und die Risiken sind hoch. Hier kommt Software zur Verwaltung von Verschlüsselungsschlüsseln ins Spiel. Sie vereinfacht den Prozess und sorgt dafür, dass Ihre Daten sicher bleiben und den Branchenvorschriften entsprechen.
Ich habe die besten verfügbaren Optionen unabhängig getestet und bewertet. Mit meiner Erfahrung in der SaaS-Branche möchte ich Ihnen eine unvoreingenommene und gründlich recherchierte Bewertung meiner Favoriten bieten. Sie erhalten Einblicke in Funktionen sowie Vor- und Nachteile, damit Sie die beste Entscheidung für Ihr Team treffen können.
Lesen Sie weiter, um die besten Lösungen zur Verwaltung von Verschlüsselungsschlüsseln zu entdecken, die Ihren Anforderungen entsprechen und Ihre Daten schützen.
Warum Sie unseren Software-Bewertungen vertrauen können
Wir testen und bewerten seit 2023 Software. Als Technologie-Führungskräfte wissen wir, wie kritisch und herausfordernd es ist, die richtige Entscheidung bei der Softwareauswahl zu treffen.
Wir investieren viel in gründliche Recherche, um unserer Zielgruppe zu helfen, bessere Kaufentscheidungen zu treffen. Wir haben über 2.000 Tools für verschiedene Technikanwendungsfälle getestet und mehr als 1.000 umfassende Softwarebewertungen geschrieben. Erfahren Sie wie wir transparent bleiben und unsere Methodik der Softwarebewertung.
Zusammenfassung der besten Software zur Verwaltung von Verschlüsselungsschlüsseln
Diese Vergleichstabelle fasst die Preisinformationen meiner führenden Auswahl an Software zur Verwaltung von Verschlüsselungsschlüsseln zusammen und hilft Ihnen dabei, die beste Lösung für Ihr Budget und Ihre geschäftlichen Anforderungen zu finden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für granulare Verschlüsselungskontrollen im Cloud-Speicher | Not available | Preis auf Anfrage | Website | |
| 2 | Am besten geeignet für Azure-Cloud-Integration und Sicherheit | 30-tägige kostenlose Testphase + kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 3 | Am besten für Google-Cloud-Nutzer, die native Schlüsseldienste suchen | Not available | Preise auf Anfrage | Website | |
| 4 | Am besten für die Schlüsselverwaltung im AWS-Ökosystem geeignet | Not available | Preis auf Anfrage | Website | |
| 5 | Am besten geeignet für Oracle-zentrierte Unternehmenssicherheit | Not available | Preis auf Anfrage | Website | |
| 6 | Am besten geeignet für robusten Schutz ruhender Daten | Not available | Preis auf Anfrage | Website | |
| 7 | Am besten geeignet für IT-Teams, die SSH- und SSL-Schlüssel verwalten | Not available | Preise auf Anfrage | Website | |
| 8 | Am besten geeignet für Datenschutz mit Privacy Engineering | Not available | Preise auf Anfrage | Website | |
| 9 | Am besten geeignet für Zero-Trust-Management von Verschlüsselungsschlüsseln | Kostenlose Testversion + kostenloser Plan + kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 10 | Beste Wahl für facettenreiche Cybersicherheitslösungen | Not available | Preise auf Anfrage | Website |
Bewertungen der besten Software zur Verwaltung von Verschlüsselungsschlüsseln
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Softwarelösungen zur Verwaltung von Verschlüsselungsschlüsseln, die es auf meine Auswahlliste geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die wichtigsten Funktionen, Vor- und Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie die beste Lösung für sich finden.

Box KeySafe bietet Unternehmen robuste Verschlüsselungskontrollen, die auf ihre Anforderungen an Cloud-Speicher zugeschnitten sind. Durch die Übergabe der Verwaltung der Verschlüsselungsschlüssel an die Nutzer stellt das Tool sicher, dass Daten in der Cloud unter der Kontrolle ihres rechtmäßigen Eigentümers bleiben. Diese starke Betonung granularer Kontrolle macht es besonders geeignet für Organisationen, die ihre Verschlüsselungsprozesse in der Cloud verfeinern möchten.
Warum ich Box KeySafe gewählt habe:
Als ich verschiedene Verschlüsselungslösungen verglich, fiel meine Wahl auf Box KeySafe, da es einen einzigartigen Ansatz für die Verschlüsselung von Cloud-Speichern verfolgt. Die Möglichkeit, Unternehmen die Autonomie über ihre eigenen Verschlüsselungsschlüssel zu gewähren, war der ausschlaggebende Faktor für meine Entscheidung.
Dank der Fähigkeit, einen differenzierten Zugriff auf die Verschlüsselung in der Cloud-Umgebung zu bieten, bin ich überzeugt, dass Box KeySafe die beste Wahl für Unternehmen ist, die eine präzise Kontrolle über ihre verschlüsselten Clouddaten wünschen.
Herausragende Funktionen & Integrationen:
Eines der auffälligsten Merkmale von Box KeySafe ist sein dediziertes Hardware-Sicherheitsmodul (HSM), das gewährleistet, dass die Verschlüsselungsschlüssel einer Organisation jederzeit geschützt sind. Zudem bieten die umfassenden Prüfprotokolle Unternehmen klare Einblicke in die Nutzung ihrer Verschlüsselungsschlüssel und erhöhen somit die Transparenz.
Was Integrationen betrifft, lässt sich Box KeySafe nahtlos in das größere Box-Ökosystem einbinden, sodass Unternehmen von einer breiten Palette an Box-Diensten profitieren können. Diese Kompatibilität stellt sicher, dass verschlüsselte Dateien auch unterwegs zugänglich sind und die sichere Zusammenarbeit im Team möglich ist.
Pros and Cons
Pros:
- Vom Nutzer verwaltete Verschlüsselungsschlüssel bieten Unternehmen unvergleichliche Kontrolle
- Einfache Integration in das größere Box-Ökosystem
- Detaillierte Prüfprotokolle für Transparenz bei der Nutzung von Verschlüsselungsschlüsseln
Cons:
- Keine eigenständige Lösung; auf das Box-Ökosystem angewiesen
- Kann ohne technisches Fachwissen schwierig einzurichten sein
- Begrenzte Kompatibilität außerhalb des Box-Angebots

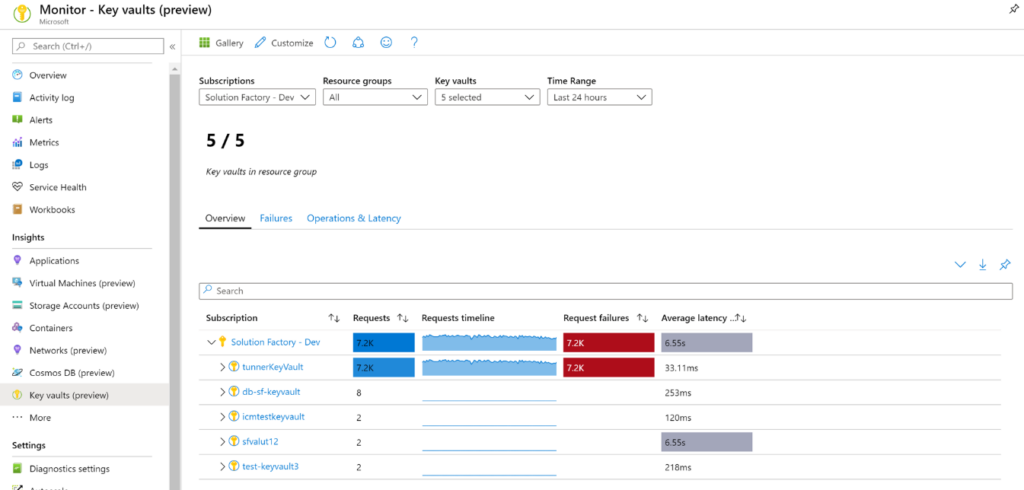
Azure Key Vault ist Microsofts dedizierte Lösung für die sichere Verwaltung von kryptografischen Schlüsseln, Geheimnissen und Zertifikaten, die von Cloud-Anwendungen und -Diensten genutzt werden. Durch seine Integrationsmöglichkeiten mit anderen Azure-Diensten bietet es eine intuitive Umgebung für Unternehmen, die bereits im Azure-Ökosystem investiert sind, und ist somit optimal für die Integration und Sicherheit in der Azure-Cloud geeignet.
Warum ich Azure Key Vault ausgewählt habe:
Ich habe Azure Key Vault nach dem Vergleich mehrerer Plattformen für das Schlüsselmanagement ausgewählt. Es überzeugte immer wieder als Werkzeug, das eine einzigartige Mischung aus Integration, Benutzerfreundlichkeit und Sicherheit für diejenigen bietet, die sich der Azure-Plattform verschrieben haben.
Die Entscheidung fiel eindeutig aus: Für Unternehmen, die stark in Azure investieren, ist dieses Tool die beste Wahl, um sowohl Integration als auch höchste Sicherheit innerhalb der Azure-Cloud zu gewährleisten.
Hervorstechende Funktionen & Integrationen:
Azure Key Vault überzeugt mit Funktionen wie Hardware-Sicherheitsmodulen (HSMs), die den FIPS 140-2 Level 2-Standards entsprechen und somit das höchste Sicherheitsniveau für kryptografische Schlüssel gewährleisten. Darüber hinaus bietet die Plattform ein zentrales Management von Anwendunggeheimnissen, was potenzielle Schwachstellen minimieren kann.
Bei den Integrationen liegt die wahre Stärke von Azure Key Vault in seinem nahtlosen Zusammenspiel mit anderen Azure-Diensten. Ob Azure Active Directory für Identitätsdienste, Azure DevOps für kontinuierliche Bereitstellung oder Azure Policy für Cloud-Governance – Unternehmen stehen zahlreiche Optionen zur Verfügung, um optimierte Arbeitsabläufe zu ermöglichen.
Pros and Cons
Pros:
- Tiefgreifende Integration mit Azure-Diensten sorgt für ein nahtloses Cloud-Erlebnis
- Hardware-Sicherheitsmodule bieten erstklassigen kryptografischen Schutz
- Zentrales Management reduziert potenzielle Sicherheitslücken
Cons:
- Für Unternehmen ohne Nutzung des Azure-Ökosystems eventuell nicht die beste Wahl
- Konfiguration und Bereitstellung erfordern möglicherweise Azure-spezifisches Know-how
- Mögliche Zusatzkosten bei Nutzung bestimmter Funktionen oder Integrationen

Am besten für Google-Cloud-Nutzer, die native Schlüsseldienste suchen
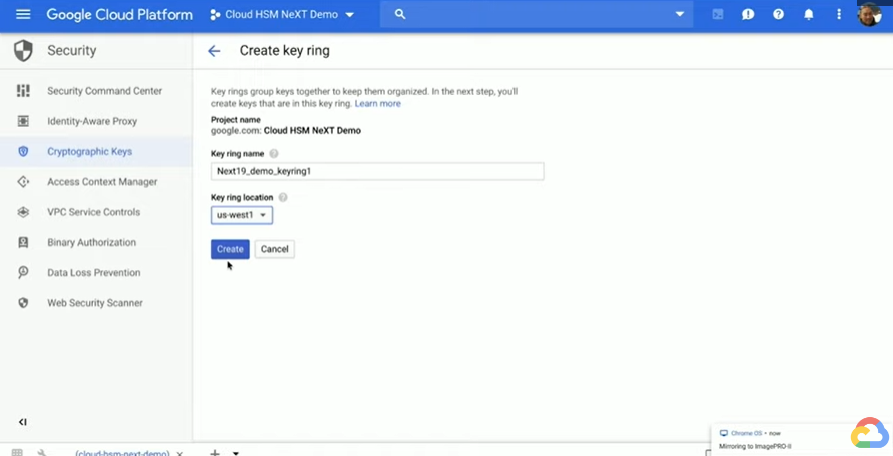
Cloud Key Management ist das führende Tool von Google Cloud zur Verwaltung und Handhabung kryptografischer Schlüssel innerhalb seines Ökosystems. Für Unternehmen, die bereits die Dienste von Google Cloud nutzen, bietet diese Lösung eine interne Schlüsselverwaltung, die maximale Kompatibilität und einfache Integration garantiert.
Warum ich Cloud Key Management gewählt habe:
Nach der Prüfung verschiedener Schlüsselverwaltungstools stellte ich fest, dass Cloud Key Management gerade für tief im Google Cloud-Umfeld integrierte Unternehmen eindeutige Vorteile bietet. Die native Kompatibilität mit Google Cloud-Diensten, kombiniert mit robusten Sicherheitsfunktionen, hebt dieses Tool für diese Nutzergruppe von der Konkurrenz ab.
Für Google-Cloud-Nutzer ist dieses Tool zweifellos die beste Wahl, um dedizierte, native Schlüsseldienste ohne die Hürden von Drittsystemen zu erhalten.
Herausragende Funktionen & Integrationen:
Cloud Key Management bietet ein hierarchisches Schlüsselverwaltungssystem, mit dem Unternehmen Schlüssel sowohl auf Projekt- als auch auf Organisationsebene definieren und verwalten können. Zusätzlich werden unter der Oberfläche Hardware Security Modules (HSMs) eingesetzt, um die Einhaltung strengster Sicherheitsstandards für kryptografische Operationen zu gewährleisten.
In puncto Integration glänzt das Tool besonders im Zusammenspiel mit weiteren Google-Cloud-Diensten. Von Google Cloud Storage und Compute Engine bis BigQuery können Nutzer kryptografische Operationen mühelos integrieren und profitieren so von der Kompatibilität des Tools mit dem Google Cloud-Ökosystem.
Pros and Cons
Pros:
- Nativ auf Google Cloud, sodass optimale Kompatibilität gegeben ist
- Hierarchisches Management ermöglicht strukturierte Kontrolle über die Schlüssel
- Auf sicheren HSMs aufgebaut für verbesserte kryptografische Operationen
Cons:
- Speziell für Google Cloud entwickelt, daher weniger flexibel für Multi-Cloud-Strategien
- Einige Funktionen können für neue Nutzer eine gewisse Einarbeitung erfordern
- Die Kosten können steigen, wenn sie mit anderen Google-Cloud-Diensten kombiniert werden

Am besten für die Schlüsselverwaltung im AWS-Ökosystem geeignet
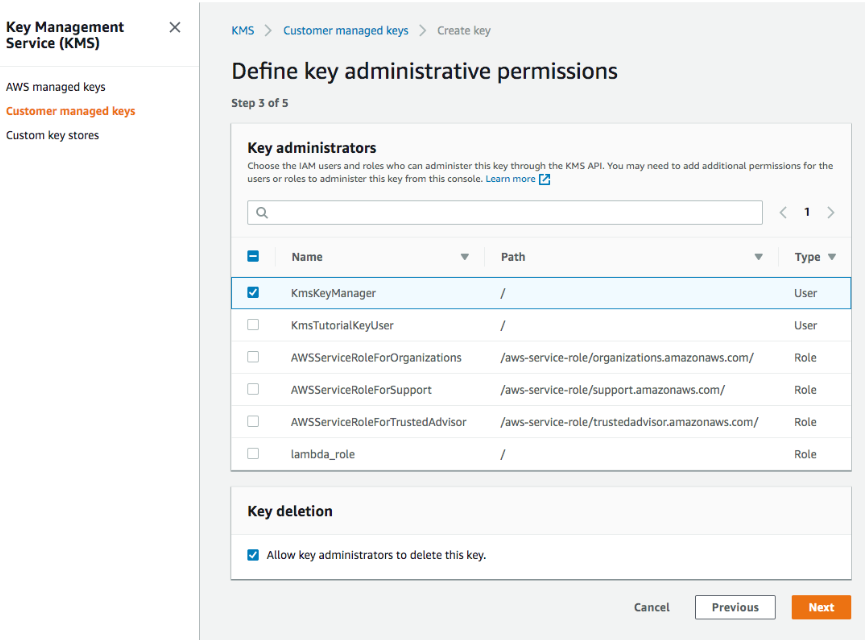
Das Beste am AWS-Schlüsselverwaltungsdienst
- Teams, die Arbeitslasten hauptsächlich innerhalb des AWS-Ökosystems ausführen
- Unternehmen, die native Schlüsselverwaltung und Compliance in AWS benötigen
Weniger geeignet für den AWS-Schlüsselverwaltungsdienst
- Unternehmen, die hauptsächlich außerhalb von AWS-Cloud-Diensten tätig sind
- Unternehmen, die eine Cloud-übergreifende oder lokale Schlüsselorchestrierung benötigen
Was den AWS-Schlüsselverwaltungsdienst auszeichnet
Der AWS-Schlüsselverwaltungsdienst hält die Schlüsselverwaltung nahe an dem Ort, an dem sich Ihre Infrastruktur befindet, und verknüpft Schlüssel, Berechtigungen und Prüfungen eng mit Ihren AWS-Cloud-Ressourcen. Im Gegensatz zu Vault oder Thales CipherTrust, die auf einer unabhängigen Verwaltung von Geheimnissen sowie auf Cloud-übergreifenden oder hybriden Umgebungen aufbauen, ist der AWS-Schlüsselverwaltungsdienst eng in die AWS-Infrastruktur eingebunden. In der Praxis zeigt sich, dass KMS am besten funktioniert, wenn der Lebenszyklus der Schlüssel denselben Richtlinien und Kontrollen wie IAM, EC2 oder S3 folgen soll und dabei die Ansätze von AWS für Richtlinien, Automatisierung und Überwachung genutzt werden.
Abwägungen beim AWS-Schlüsselverwaltungsdienst
KMS ist auf die native AWS-Integration optimiert, was jedoch bedeutet, dass die Erweiterung der Schlüsselverwaltung auf andere Clouds oder lokale Umgebungen weniger flexibel oder komfortabel ist. In der Praxis erfordern Nicht-AWS-Ressourcen häufig Umgehungslösungen.
Pros and Cons
Pros:
- Feingranulare Zugriffskontrolle mithilfe von AWS IAM
- Die Unterstützung sowohl symmetrischer als auch asymmetrischer Schlüssel bietet Vielseitigkeit
- Native AWS-Integration vereinfacht die Nutzung für AWS-basierte Anwendungen
Cons:
- Die Ersteinrichtung erfordert möglicherweise ein gründliches Verständnis der AWS-Dienste und IAM-Richtlinien
- Das Preismodell kann je nach Schlüsselnutzung und API-Aufrufen komplex sein
- Möglicherweise nicht die beste Option für Umgebungen außerhalb von AWS

Am besten geeignet für Oracle-zentrierte Unternehmenssicherheit
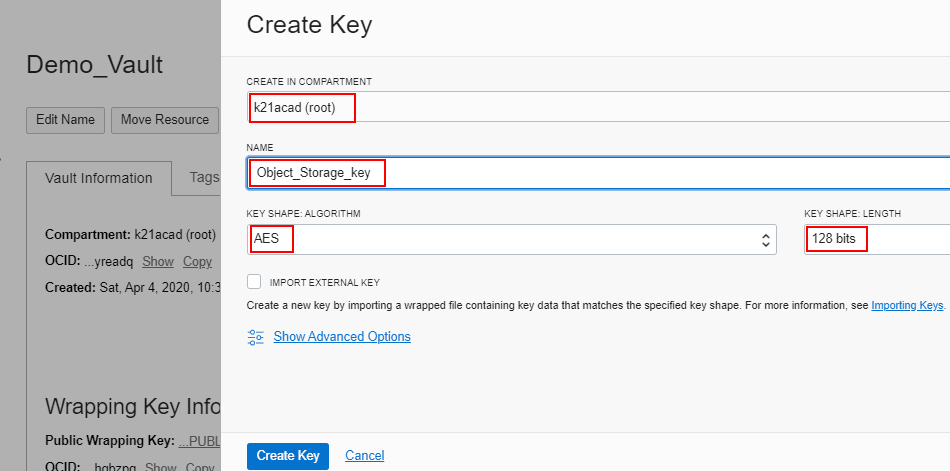
Oracle Cloud Infrastructure Vault bietet zentrales Schlüsselmanagement und erleichtert den Schutz und die Kontrolle sensibler Daten über Oracle Cloud-Anwendungen hinweg. Dieses Werkzeug ist speziell für Oracle-Plattformen konzipiert und bietet eine umfassende Sicherheitslösung für Unternehmen, die stark in Oracle-Dienste investieren.
Pros and Cons
Pros:
- Spezialisiert auf Oracle-Plattformen, was eine engere Integration und weniger Kompatibilitätsprobleme gewährleistet.
- Von Hardware Security Modulen unterstützte Schlüssel bieten robuste kryptografische Sicherheit.
- Automatisierte Rotationsrichtlinien fördern durchgängig eine konsistente Sicherheitshygiene.
Cons:
- Für Nicht-Oracle-Umgebungen möglicherweise nicht die erste Wahl.
- Für diejenigen, die mit der Oracle Cloud-Oberfläche nicht vertraut sind, kann es eine gewisse Lernkurve geben.
- Für Integrationen außerhalb des Oracle-Ökosystems ist möglicherweise eine zusätzliche Konfiguration erforderlich.

Am besten geeignet für robusten Schutz ruhender Daten
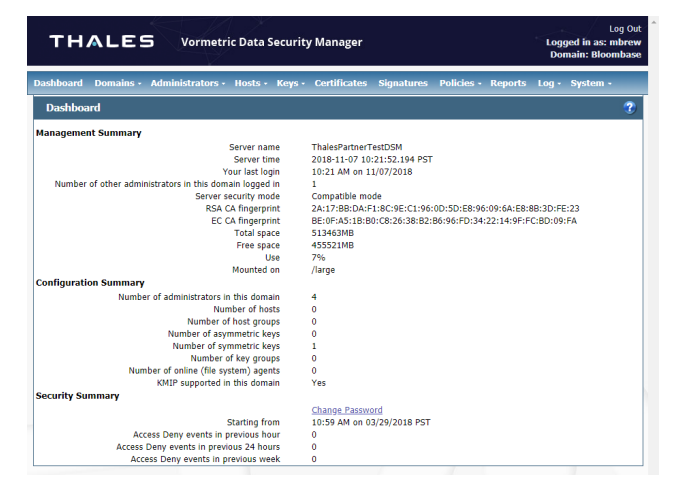
Die Vormetric Data Security Platform ist ein zuverlässiges Verschlüsselungssystem, das sich auf den Schutz von ruhenden Daten konzentriert. Sie erkennt die Notwendigkeit, ungenutzte Daten zu schützen, da diese häufig ein einfaches Ziel für Bedrohungen darstellen, und bietet speziell darauf zugeschnittene Lösungen an.
Warum ich die Vormetric Data Security Platform ausgewählt habe:
Ich habe die Vormetric Data Security Platform gewählt, weil mir in der Vielzahl an Verschlüsselungstools ihr konsequenter Fokus auf den Schutz von ruhenden Daten besonders aufgefallen ist. Es handelt sich nicht nur um ein weiteres Verschlüsselungstool, sondern um eine Plattform, die mit einem gezielten Schwerpunkt entwickelt wurde.
Da sich Unternehmen immer wieder mit vielfältigen Bedrohungsvektoren auseinandersetzen müssen, ist der Schwerpunkt von Vormetric auf die Absicherung von ruhenden Daten sowohl aktuell als auch unverzichtbar. Deshalb ist sie für mich die beste Lösung auf diesem speziellen Gebiet.
Herausragende Funktionen & Integrationen:
Vormetric überzeugt durch Transparent Encryption, die Verschlüsselung, Zugriffskontrollen und die Protokollierung von Datenzugriffen ermöglicht, ohne dass Anwendungen, Datenbanken oder Infrastruktur neu entwickelt werden müssen. Mit ihrer Application Encryption können Entwickler unkompliziert Verschlüsselungen in Anwendungen integrieren. Die Plattform enthält außerdem eine Data Masking Funktion, die Daten entschärft und so das Risiko einer Offenlegung verringert.
In Sachen Integration ist Vormetric flexibel. Es ist kompatibel mit den meisten gängigen Infrastrukturdiensten, Cloud-Anbietern und Big-Data-Plattformen. So können Unternehmen eine starke Verschlüsselung implementieren, ohne ihre bestehenden Umgebungen grundlegend verändern zu müssen.
Pros and Cons
Pros:
- Transparent Encryption ermöglicht einfache Integration ohne Unterbrechung
- Konsequenter Fokus auf den Schutz ruhender Daten
- Einfache Anpassung an bestehende Infrastrukturen und Cloud-Umgebungen
Cons:
- Preise nicht transparent
- Könnte für Organisationen mit geringer technischer Expertise zu komplex sein
- Mögliche Latenzen beim Datenzugriff durch umfangreiche Verschlüsselungsprozesse

Am besten geeignet für IT-Teams, die SSH- und SSL-Schlüssel verwalten

ManageEngine Key Manager Plus bietet spezialisierte Werkzeuge, die die komplexe Aufgabe der Verwaltung von SSH- und SSL-Schlüsseln vereinfachen. Da diese Schlüssel eine zentrale Rolle in der IT-Sicherheit spielen, stellt diese Plattform eine integrierte Lösung bereit, die es IT-Teams ermöglicht, ihre Verschlüsselungsschlüssel problemlos zu überwachen und zu pflegen.
Warum ich ManageEngine Key Manager Plus gewählt habe:
Bei der Auswahl eines Tools für das Schlüsselmanagement habe ich nach Software gesucht, die spezifische Herausforderungen von IT-Teams adressiert. ManageEngine Key Manager Plus war meine Wahl aufgrund seines Schwerpunkts auf SSH- und SSL-Schlüssel. Angesichts der Komplexität bei der Handhabung dieser Schlüsselarten empfand ich dieses Tool als robuste Lösung für IT-Teams. Seine Fähigkeit, sich gezielt auf diese speziellen Schlüsselarten zu konzentrieren, hebt es von allgemeineren Schlüsselverwaltungstools ab.
Hervorstechende Funktionen & Integrationen:
ManageEngine Key Manager Plus überzeugt mit einer automatisierten Schlüsselrotation, wodurch manueller Aufwand reduziert und die Sicherheit erhöht wird. Die Plattform bietet außerdem detaillierte Audit-Trails, damit Teams die Nutzung und Änderungen von Schlüsseln zur Einhaltung von Vorschriften nachvollziehen können.
In Bezug auf die Integration ist ManageEngine Key Manager Plus so konzipiert, dass es mit einer Vielzahl von IT-Infrastruktur-Tools und Plattformen zusammenarbeitet. Zu den wichtigen Integrationen gehören die Unterstützung führender SSH-Clients, Webserver und Netzwerkgeräte, was einen einheitlicheren Ansatz für die IT-Sicherheit ermöglicht.
Pros and Cons
Pros:
- Speziell zugeschnitten auf die Verwaltung von SSH- und SSL-Schlüsseln
- Automatisierte Schlüsselrotation steigert Effizienz und Sicherheit
- Umfassende Audit-Trails unterstützen die Einhaltung von Vorschriften
Cons:
- Könnte für Organisationen mit Bedarf an umfassenderem Schlüsselmanagement zu spezialisiert sein
- Die Benutzeroberfläche kann für neue Nutzer eine Lernkurve darstellen
- Einige erweiterte Funktionen könnten für kleinere Teams überflüssig sein

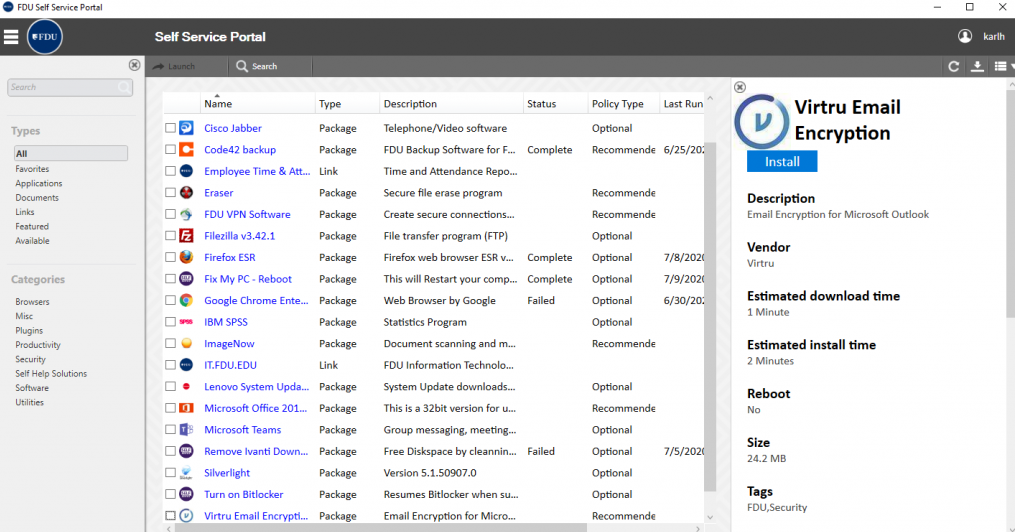
Virtru bietet einen innovativen Ansatz zum Datenschutz, indem es die Möglichkeiten des Privacy Engineerings nutzt. Während Organisationen sich den Herausforderungen stellen, sensible Informationen zu schützen, ragt Virtru als Vorreiter heraus, der sowohl Verschlüsselungsanforderungen als auch Prinzipien des Privacy Engineerings adressiert.
Warum ich Virtru gewählt habe:
Auf meiner Suche nach Verschlüsselungs- und Datenschutz-Tools hat Virtru meine Aufmerksamkeit besonders durch die Verbindung von Verschlüsselung und Privacy Engineering gewonnen. Ich habe festgestellt, dass die einzigartige Verknüpfung von Datenschutz mit einem ingenieurtechnischen Ansatz für Privatsphäre Virtru im überfüllten Markt hervorhebt.
Angesichts der zunehmenden Bedeutung von Privatsphäre und Datenschutz ist Virtrus Engagement, beides miteinander zu verbinden, die beste Wahl für Unternehmen, die eine umfassende, auf Privatsphäre ausgerichtete Datenschutzlösung suchen.
Herausragende Funktionen & Integrationen:
Virtrus patentiertes Trusted Data Format (TDF) stellt sicher, dass Daten während ihres gesamten Lebenszyklus verschlüsselt bleiben. Darüber hinaus bietet die Data Protection Platform granulare Zugriffskontrollen und Möglichkeiten zur Widerrufung, wodurch Nutzer die direkte Kontrolle über die Zugänglichkeit ihrer Daten erhalten. Die Secure User-First Policy sorgt für den Schutz der Nutzerdaten und ermöglicht gleichzeitig ein einfaches Teilen.
Was die Integration betrifft, so ist Virtru dafür bekannt, hervorragend mit beliebten Plattformen wie Google Workspace und Microsoft 365 zusammenzuarbeiten. Diese Integrationen stellen sicher, dass Unternehmen Virtrus Funktionen nutzen können, ohne ihre primären Betriebsplattformen verlassen zu müssen.
Pros and Cons
Pros:
- Verbindung von Verschlüsselung mit Prinzipien des Privacy Engineerings
- Umfassende Integrationen mit gängigen Plattformen wie Google Workspace und Microsoft 365
- Granulare Kontrolle über den Datenzugriff
Cons:
- Preise werden nicht transparent aufgeführt
- Für nicht-technische Nutzer gewisse Einstiegshürden
- Abhängigkeit von Drittanbieter-Plattformen für vollen Funktionsumfang

Am besten geeignet für Zero-Trust-Management von Verschlüsselungsschlüsseln
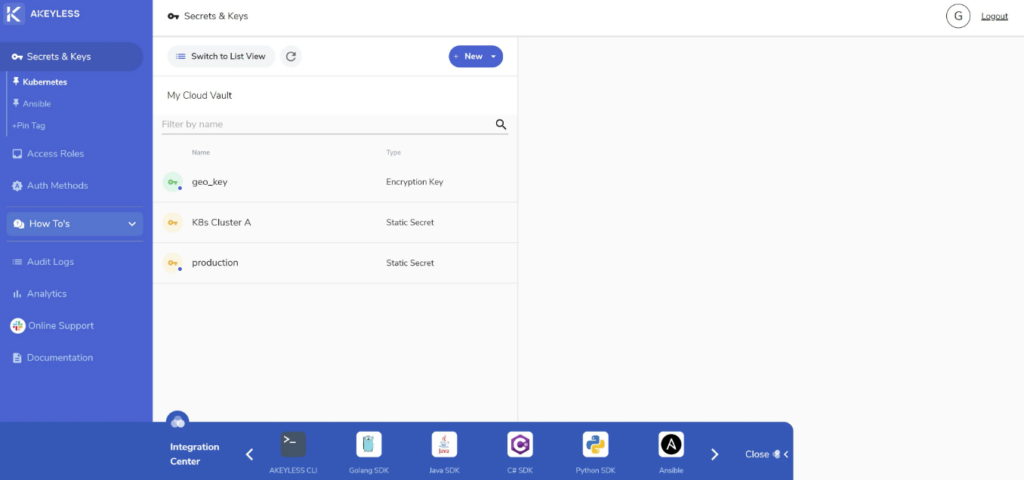
Die Akeyless Vault Platform bietet Unternehmen eine umfassende Lösung für das Management ihrer Verschlüsselungsschlüssel, basierend auf dem Zero-Trust-Sicherheitsmodell. Durch die Umsetzung dieses Modells stellt Akeyless sicher, dass Daten verschlüsselt und entschlüsselt werden, ohne die Verschlüsselungsschlüssel offenzulegen. Dies entspricht direkt dem Grundsatz, keiner Instanz innerhalb oder außerhalb des Systems zu vertrauen.
Warum ich die Akeyless Vault Platform gewählt habe:
Auf meiner Suche nach Plattformen für das Management von Verschlüsselungsschlüsseln ist mir die Akeyless Vault Platform stets besonders aufgefallen. Der Hauptgrund für meine Wahl ist das konsequente Bekenntnis zum Zero-Trust-Modell – ein Sicherheitsansatz, der perfekt zur aktuellen Bedrohungslage im Bereich Cybersicherheit passt.
Da hier ein besonderer Fokus darauf liegt, Verschlüsselungsschlüssel selbst während der Ver- und Entschlüsselungsprozesse nicht offenzulegen, halte ich die Lösung zweifellos für die beste Wahl für alle, die Zero-Trust-Management für Verschlüsselungsschlüssel priorisieren.
Herausragende Funktionen & Integrationen:
Ein zentrales Merkmal der Akeyless Vault Platform ist die Distributed Fragments Cryptography, die sicherstellt, dass Schlüssel aufgeteilt bleiben und niemals vollständig in ihrer Gesamtheit existieren. Darüber hinaus bietet sie eine automatisierte Rotation von Geheimnissen und Schlüsseln, wodurch das Risiko der Schlüsseloffenlegung mit der Zeit minimiert wird.
Bei den Integrationen ist die Akeyless Vault Platform mit einer Vielzahl von DevOps-Tools und Cloud-Plattformen kompatibel. Das ermöglicht es Unternehmen, ihre Arbeitsabläufe zu optimieren – egal, ob sie beispielsweise mit AWS, Azure, Google Cloud oder Kubernetes arbeiten.
Pros and Cons
Pros:
- Strikte Einhaltung des Zero-Trust-Sicherheitsmodells für robusten Schutz
- Distributed Fragments Cryptography stellt sicher, dass Verschlüsselungsschlüssel nie vollständig existieren
- Umfassende Kompatibilität mit großen Cloud-Plattformen und DevOps-Tools
Cons:
- Für Unternehmen, die neu im Bereich Zero-Trust sind, könnte eine gewisse Einarbeitungszeit nötig sein
- Die Integration erfordert möglicherweise technisches Fachwissen beim Einrichten
- Die umfangreichen Funktionen könnten für kleinere Unternehmen oder Teams überwältigend sein

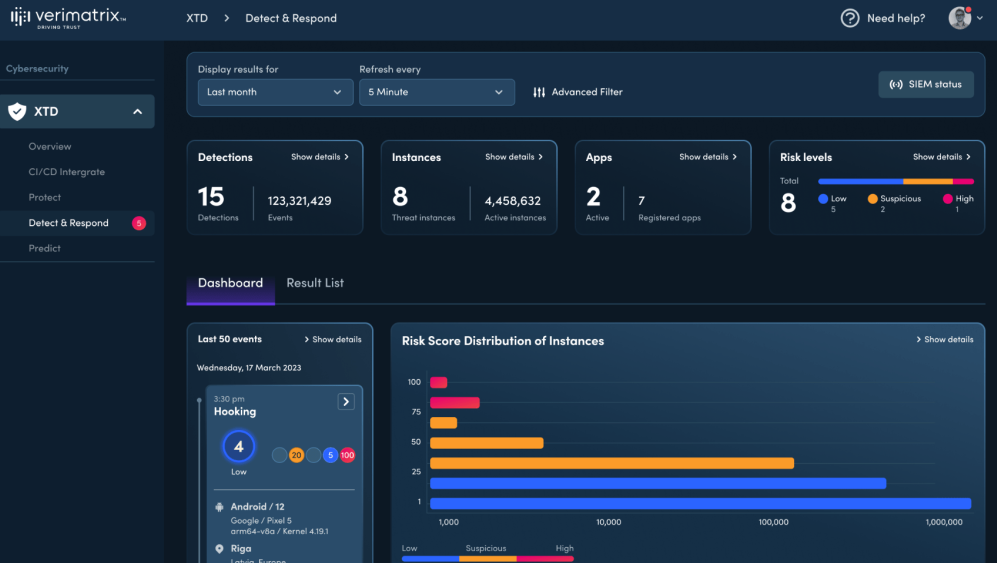
Verimatrix Key Shield ist eine umfassende Schlüsselverwaltungsplattform, die über herkömmliche Angebote hinausgeht und Unternehmen die Tools zur Verfügung stellt, die sie zum Schutz sensibler Daten benötigen. Angesichts der zunehmenden Cyberbedrohungen für Unternehmen bietet diese Plattform einen facettenreichen Ansatz für Cybersicherheit und passt sich den Anforderungen moderner Unternehmen an.
Warum ich Verimatrix Key Shield ausgewählt habe:
Bei der Auswahl, welches Tool ich hervorhebe, fiel mir Verimatrix Key Shield aufgrund seines umfassenden Ansatzes in Sachen Cybersicherheit auf. Es bleibt nicht nur bei der Schlüsselverwaltung stehen – seine Funktionen umfassen ein breiteres Spektrum an Sicherheitslösungen, wodurch es sich von fokussierteren Tools unterscheidet.
Für Unternehmen, die eine All-in-One-Sicherheitslösung suchen, ohne auf einzelne Funktionen zu verzichten, ist Verimatrix Key Shield die beste Wahl.
Herausragende Funktionen & Integrationen:
Eine der Hauptfunktionen von Verimatrix Key Shield ist sein adaptives Sicherheitsframework, das sich kontinuierlich anhand erkannter Bedrohungen weiterentwickelt und Unternehmen so einen dynamischen Schutz bietet. Zusätzlich ermöglicht die leistungsstarke Analysefunktion Einblicke in potenzielle Schwachstellen und versetzt Unternehmen in die Lage, proaktiv Maßnahmen zu ergreifen.
Verimatrix Key Shield wurde so konzipiert, dass es sich nahtlos in eine Vielzahl von Geschäftstools und Plattformen integrieren lässt. Zu den wichtigsten Integrationen gehören diverse Cloud-Anbieter, Datenbanken und andere Unternehmenssoftwarelösungen, wodurch Unternehmen eine durchgängige Sicherheitsstrategie über ihre gesamten Betriebsabläufe hinweg gewährleisten können.
Pros and Cons
Pros:
- Umfassende Cybersicherheitslösungen, die über reine Schlüsselverwaltung hinausgehen
- Adaptives Sicherheitsframework passt sich wandelnden Bedrohungen an
- Umfassende Analysen für Einblicke in potenzielle Schwachstellen
Cons:
- Könnte für kleine Unternehmen mit speziellen Bedürfnissen überdimensioniert sein
- Die Integration mit einigen Nischen-Tools kann zusätzliche Konfiguration erfordern
- Wie bei All-in-One-Lösungen besteht die Möglichkeit ungenutzter Funktionen
Weitere Software zur Verwaltung von Verschlüsselungsschlüsseln
Hier sind einige weitere Optionen für Software zur Verwaltung von Verschlüsselungsschlüsseln, die es nicht auf meine Auswahlliste geschafft haben, aber dennoch einen Blick wert sind:
- Townsend Security Alliance Key Manager
Am besten geeignet für die zentrale Steuerung des Schlüssel-Lebenszyklus
- WinMagic SecureDoc Enterprise Server
Am besten für unternehmensweite Verschlüsselungsbedürfnisse
- TokenEx
Gut geeignet für Cloud-Tokenisierung und Datensicherheit


Wie ich Software für das Management von Verschlüsselungsschlüsseln bewerte
Ich teile meine Bewertung in zwei Ebenen auf – Kernfunktionen, die jedes Schlüsselmanagement-Tool beherrschen muss, wie die Automatisierung des Schlüssel-Lebenszyklus und HSM-gestützte Speicherung, sowie Unterscheidungsmerkmale, durch die sich die verschiedenen Optionen abheben.
Kernfunktionen (Grundanforderungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (übertrifft in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Gesamtpunktzahl von mindestens 65 % erreichen, um für die Aufnahme in Betracht gezogen zu werden.
- Schlüssel-Lebenszyklus-Management: Ich prüfe, ob ein Tool die gesamte Kette von der Generierung über Rotation, Widerruf bis zur Vernichtung abdeckt – und ob sich diese Phasen mit richtlinienbasierten Regeln automatisieren lassen.
- Zentrale Schlüsselablage: Jedes Tool sollte einen sicheren, zentralen Tresor für Schlüsselmaterial bieten. Ich prüfe, ob er HSM-gestützt ist und ob er On-Premises-, Cloud- und hybride Umgebungen abdeckt.
- Zugriffssteuerung & Auditierung: Fein granuliertes RBAC ist hier entscheidend. Ich achte auf Tools, die Schlüsselvorgänge nach Rollen einschränken lassen und detaillierte Audit-Logs erzeugen, die Sie an ein SIEM wie Splunk oder Microsoft Sentinel weiterleiten können.
- Compliance-Zertifizierungen: Zertifizierungen wie FIPS 140-2/3 und Common Criteria bedeuten für mich, dass ein Anbieter unabhängig geprüft wurde. Ich prüfe, welche Standards jedes Tool erfüllt und auf welchem Level.
- Integration in verschiedene Umgebungen: Beim Schlüsselmanagement in der Praxis ist die Anbindung an AWS KMS, Azure Key Vault, GCP, Datenbanken oder KMIP-kompatible Systeme essenziell. Ich betrachte sowohl native Integrationen als auch die Abdeckung von APIs/SDKs.
- Unterstützung kryptografischer Algorithmen: Das Tool sollte gängige symmetrische und asymmetrische Algorithmen wie AES-256, RSA und ECC unterstützen. Breitere Abdeckung zeigt, dass die Plattform mehr Use Cases direkt abdecken kann.
Erst wenn ich eine Liste von Tools habe, die diesen Kriterien genügen, prüfe ich, was jede Plattform besonders macht.
Unterscheidungsmerkmale (Worin sich Anbieter unterscheiden)
So vergleiche und kontrastiere ich verschiedene Anbieter:
Herausragende Funktionen
BYOK- und HYOK-Unterstützung ist wichtig, wenn Ihr Team die Kontrolle über das Schlüsselmaterial bei mehreren Cloud-Providern behalten muss. Ich achte auf Plattformen, die Ihnen das lokale Generieren und anschließende Importieren von Schlüsseln in AWS, Azure oder GCP ermöglichen – ohne dass der Anbieter Zugriff auf den Klartext erhält. Secrets-Management ist ein weiteres Unterscheidungsmerkmal – Tools, die API-Tokens, Datenbankzugangsdaten und Zertifikate zusammen mit kryptografischen Schlüsseln verwalten, ersparen Ihnen den Betrieb separater Tresore. Zudem bewerte ich die Post-Quanten-Tauglichkeit, da Krypto-Agilität entscheidend dafür ist, wie aufwendig die Migration sein wird, wenn quantensichere Algorithmen verpflichtend werden.
Mehr als nur Funktionen
Flexibilität bei der Bereitstellung ist ein wichtiger Punkt. Ich prüfe, ob eine Plattform SaaS-, On-Premises- und mandantengetrennte (air-gapped) Optionen anbietet, da Teams in regulierten Branchen oft dedizierte HSMs in spezifischen Datenresidenzzonen benötigen. Auch Compliance-Ausrichtung unterscheidet sich stark – manche Anbieter liefern vorgefertigte Reporting-Vorlagen für PCI DSS- oder HIPAA-Prüfungen, andere überlassen das Ihnen. Die Gesamtkosten verdienen ebenfalls Aufmerksamkeit. Preismodelle pro Schlüssel oder pro Operation führen je nach Transaktionsvolumen und Zahl der verwalteten Schlüssel zu sehr unterschiedlichen Rechnungen.
So wählen Sie Software zur Verwaltung von Verschlüsselungsschlüsseln aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der Auswahl der für Sie passenden Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit wichtigen Faktoren:
| Faktor | Was Sie beachten sollten |
|---|---|
| Skalierbarkeit | Kann die Software mit Ihrem Unternehmen wachsen? Prüfen Sie, ob sie steigende Datenmengen und Nutzerzahlen problemlos unterstützt. |
| Integrationen | Funktioniert die Software mit Ihren bestehenden Systemen? Achten Sie auf die Kompatibilität mit Ihren aktuellen Tools, etwa Cloud-Diensten oder Datenbanken. |
| Anpassbarkeit | Benötigen Sie maßgeschneiderte Lösungen? Suchen Sie nach Software, mit der Sie Einstellungen an Ihre Arbeitsabläufe und Sicherheitsrichtlinien anpassen können. |
| Benutzerfreundlichkeit | Wird Ihr Team die Software intuitiv bedienen können? Eine benutzerfreundliche Oberfläche kann Zeit sparen und Fehler reduzieren. |
| Implementierung und Einarbeitung | Wie schnell können Sie starten? Prüfen Sie, ob Ressourcen wie Schulungsvideos und Support verfügbar sind, damit Ihr Team sich schnell einarbeiten kann. |
| Kosten | Passt die Software zu Ihrem Budget? Vergleichen Sie die Preisstufen und berücksichtigen Sie die langfristigen Kosten. Achten Sie auf transparente Preise, um Überraschungen zu vermeiden. |
| Sicherheitsvorkehrungen | Entsprechen die Sicherheitsfunktionen den Anforderungen? Stellen Sie sicher, dass Verschlüsselung, Schlüsselrotation und die Einhaltung von Branchenstandards unterstützt werden. |
| Compliance-Anforderungen | Erfüllt die Software die regulatorischen Anforderungen? Prüfen Sie, ob sie je nach Branche branchenspezifische Vorschriften wie die DSGVO oder HIPAA unterstützt. |
Was ist Software zur Verwaltung von Verschlüsselungsschlüsseln?
Software zur Verwaltung von Verschlüsselungsschlüsseln ist ein Tool, das Organisationen bei der Erstellung, Speicherung und Verwaltung von Verschlüsselungsschlüsseln unterstützt. IT-Fachleute, Sicherheitsteams und Compliance-Beauftragte verwenden diese Tools typischerweise, um Datensicherheit und die Einhaltung gesetzlicher Vorgaben sicherzustellen. Funktionen wie Schlüsselrotation, die Integration mit Cloud-Diensten und anpassbare Sicherheitsrichtlinien helfen bei der effizienten Verwaltung von Verschlüsselungsschlüsseln – ähnlich wie die Funktionen von PKI-Software-Plattformen. Insgesamt bieten diese Tools eine sichere und strukturierte Möglichkeit, sensible Informationen zu schützen.
Funktionen
Achten Sie bei der Auswahl einer Software zur Verwaltung von Verschlüsselungsschlüsseln auf die folgenden wichtigen Funktionen:
- Schlüsselrotation: Aktualisiert Verschlüsselungsschlüssel automatisch, um die Sicherheit zu erhöhen und unbefugten Zugriff zu verhindern.
- Integrationsmöglichkeiten: Verbindet sich nahtlos mit bestehenden Systemen und Cloud-Diensten, um die Datenverwaltung zu vereinfachen.
- Anpassbare Sicherheitsrichtlinien: Ermöglicht es Ihnen, Sicherheitseinstellungen an die spezifischen Anforderungen und Compliance-Vorgaben Ihrer Organisation anzupassen.
- Prüfpfade: Stellt detaillierte Protokolle zur Nutzung und zum Zugriff auf Schlüssel bereit und unterstützt so Compliance und Sicherheitsüberwachung.
- Mehrfaktor-Authentifizierung: Fügt eine zusätzliche Sicherheitsebene hinzu, indem vor dem Zugriff auf Verschlüsselungsschlüssel mehrere Formen der Verifizierung erforderlich sind.
- Automatisierte Verwaltung des Schlüssellebenszyklus: Vereinfacht die Erstellung, Verteilung und Ausmusterung von Schlüsseln und reduziert den manuellen Arbeitsaufwand.
- Echtzeitüberwachung: Bietet sofortige Warnmeldungen und Einblicke in Aktivitäten der Schlüsselverwaltung und hilft dabei, potenzielle Bedrohungen schnell zu erkennen.
- Unterstützung bei Compliance: Stellt sicher, dass Verschlüsselungsverfahren branchenspezifische Vorschriften wie die DSGVO oder HIPAA erfüllen.
- Benutzerfreundliche Oberfläche: Vereinfacht Navigation und Nutzung und macht die Software für Teammitglieder mit unterschiedlichen technischen Kenntnissen zugänglich.
Vorteile
Die Implementierung einer Software zur Verwaltung von Verschlüsselungsschlüsseln bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. In Kombination mit E-Mail-Verschlüsselungsdiensten können Sie ein umfassendes Sicherheitskonzept schaffen. Hier sind einige Vorteile, auf die Sie sich freuen können:
- Erhöhte Sicherheit: Automatisierte Schlüsselrotation und Mehrfaktor-Authentifizierung schützen sensible Daten vor unbefugtem Zugriff.
- Einhaltung gesetzlicher Vorgaben: Die Unterstützung bei Compliance stellt sicher, dass Ihre Verschlüsselungsverfahren mit Branchenstandards wie der DSGVO oder HIPAA übereinstimmen.
- Operative Effizienz: Die automatisierte Verwaltung des Schlüssellebenszyklus reduziert manuelle Aufgaben und gibt Ihrem Team mehr Zeit für andere Prioritäten.
- Verbesserte Überwachung: Echtzeitüberwachung und Prüfpfade helfen dabei, potenzielle Sicherheitsbedrohungen schnell zu erkennen und darauf zu reagieren.
- Vereinfachte Integration: Integrationsmöglichkeiten erlauben eine einfache Verbindung mit bestehenden Systemen und verbessern die Kontinuität von Arbeitsabläufen.
- Benutzerzugänglichkeit: Eine benutzerfreundliche Oberfläche erleichtert Teammitgliedern die Verwaltung von Verschlüsselungsschlüsseln – unabhängig von ihren technischen Kenntnissen.
Kosten & Preise
Die Auswahl einer Software zur Verwaltung von Verschlüsselungsschlüsseln setzt ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife voraus. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre durchschnittlichen Preise und die typischerweise in Lösungen zur Verwaltung von Verschlüsselungsschlüsseln enthaltenen Funktionen zusammen:
Vergleichstabelle für Software zur Verwaltung von Verschlüsselungsschlüsseln
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0 | Grundlegende Schlüsselverwaltung, eingeschränkte Integrationen und Community-Unterstützung. |
| Persönlicher Tarif | $5-$25/Benutzer/Monat | Schlüsselrotation, grundlegende Prüfpfade und E-Mail-Support. |
| Geschäftstarif | $30-$75/Benutzer/Monat | Erweiterte Integrationen, Mehrfaktor-Authentifizierung und Echtzeitüberwachung. |
| Unternehmenstarif | $100-$250/Benutzer/Monat | Anpassbare Sicherheitsrichtlinien, Unterstützung bei Compliance, dedizierter Support und vollständige Prüfungsfunktionen. |
FAQs zur Software für die Verwaltung von Verschlüsselungsschlüsseln
Hier finden Sie Antworten auf häufig gestellte Fragen zur Software für die Verwaltung von Verschlüsselungsschlüsseln:
Welchen Zweck erfüllt Software für die Verwaltung von Verschlüsselungsschlüsseln?
Software für die Verwaltung von Verschlüsselungsschlüsseln unterstützt Unternehmen dabei, Verschlüsselungsschlüssel sicher zu erstellen, zu speichern und zu verwalten. Ihr Hauptzweck besteht darin, sicherzustellen, dass Schlüssel so gehandhabt werden, dass sensible Daten geschützt sind und Branchenstandards eingehalten werden. Diese Software umfasst häufig Funktionen wie Schlüsselrotation und Prüfprotokolle zur Verbesserung der Sicherheit.
Kann Software für die Verwaltung von Verschlüsselungsschlüsseln in bestehende IT-Systeme integriert werden?
Ja, die meisten Lösungen zur Verwaltung von Verschlüsselungsschlüsseln lassen sich in bestehende IT-Systeme integrieren. Dazu gehören Cloud-Dienste, Datenbanken und andere Unternehmensanwendungen. Stellen Sie sicher, dass die von Ihnen gewählte Software die derzeit von Ihnen verwendeten Plattformen unterstützt, um einen nahtlosen Arbeitsablauf zu gewährleisten und Unterbrechungen zu vermeiden.
Wie bewerte ich die Sicherheit einer Lösung zur Verwaltung von Verschlüsselungsschlüsseln?
Um die Sicherheit zu bewerten, achten Sie auf Funktionen wie Multi-Faktor-Authentifizierung, Schlüsselrotation und die Einhaltung von Branchenstandards wie der DSGVO oder HIPAA. Suchen Sie nach Software, die detaillierte Prüfprotokolle und Echtzeitüberwachung bietet, um potenzielle Bedrohungen schnell zu erkennen und darauf zu reagieren.
Ist eine Schulung für die Nutzung von Software zur Verwaltung von Verschlüsselungsschlüsseln erforderlich?
Ja, für die effektive Nutzung von Software zur Verwaltung von Verschlüsselungsschlüsseln ist häufig eine Schulung erforderlich. Auch wenn einige Tools benutzerfreundliche Oberflächen bieten, ist das Verständnis der Prinzipien der Schlüsselverwaltung und der softwarespezifischen Funktionen entscheidend. Suchen Sie nach Lösungen, die umfassende Schulungsressourcen wie Videos und interaktive Produkttouren bereitstellen, damit Ihr Team schnell auf den neuesten Stand kommt.
Wie geht es weiter:
Wenn Sie gerade Software für die Verwaltung von Verschlüsselungsschlüsseln recherchieren, wenden Sie sich an einen SoftwareSelect-Berater und erhalten Sie kostenlose Empfehlungen.
Sie füllen ein Formular aus und führen ein kurzes Gespräch, in dem Ihre spezifischen Anforderungen besprochen werden. Anschließend erhalten Sie eine Auswahlliste von Software, die Sie prüfen können. Die Berater unterstützen Sie sogar während des gesamten Kaufprozesses, einschließlich der Preisverhandlungen.