

10 beste Software zur Verwaltung des Zertifikatslebenszyklus im Jahr 2026

Beste Software zur Verwaltung des Zertifikatslebenszyklus


Werkzeuge zur Verwaltung des Zertifikatslebenszyklus (CLM) verfolgen, schützen, erneuern und widerrufen digitale Zertifikate und Schlüssel in Ihrer gesamten Infrastruktur. Die besten Plattformen erkennen nicht verwaltete Zertifikate, überwachen das Ablaufrisiko, automatisieren Ausstellung und Bereitstellung und unterstützen öffentliche sowie private Zertifizierungsstellen.
Ich habe Werkzeuge für hybride Umgebungen, DevOps-Arbeitsabläufe, Geräteauthentifizierung, PKI-Verwaltung, HSM-gestützte Schlüsselkontrolle und die Planung der Post-Quanten-Kryptografie (PQC) bewertet. Nutzen Sie diesen Leitfaden, um Optionen anhand Ihrer Zertifikatsumgebung, Infrastruktur, Compliance-Anforderungen und Teamkapazitäten zu vergleichen.
Warum Sie unseren Software-Empfehlungen vertrauen können
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Vergleichen Sie die beste Software zur Verwaltung des Zertifikatslebenszyklus
Vergleichen Sie Preise und Spezifikationen der besten Software meiner Auswahlliste direkt miteinander.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten geeignet für die zentrale Verwaltung von SSL, SSH und PGP | Kostenloser Tarif + 30-tägige kostenlose Testversion verfügbar | Preise auf Anfrage | Website | |
| 2 | Am besten für Zero-Touch-PKI mit PQC-Krypto-Agilität | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 3 | Am besten für CBOM-Bestandsaufnahme geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 4 | Am besten geeignet für DevOps-native PKI mit Kontrolle über mehrere CAs | Kostenloser Tarif verfügbar | Preise auf Anfrage | Website | |
| 5 | Am besten geeignet für die Vorbereitung auf die Migration zu Postquanten-Zertifikaten | Kostenlose Demo + 30-tägige kostenlose Testversion verfügbar | Preise auf Anfrage | Website | |
| 6 | Am besten für native HSM-Schlüsselkontrolle | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 7 | Am besten für die Risikobewertung von Zertifikaten und die PQC-Bereitschaft geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 8 | Am besten geeignet für PKI-Umgebungen mit EU-Regulierung | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 9 | Am besten für eine in F5 integrierte Zertifikatserneuerung ohne manuellen Eingriff geeignet | Kostenlose Demo + 15-tägige Testversion verfügbar | Preis auf Anfrage | Website | |
| 10 | Am besten für DigiCert-eigene PQC im großen Maßstab | Kostenlose Demo verfügbar | Preis auf Anfrage | Website |
Bewertungen von Software zur Verwaltung des Zertifikatslebenszyklus
Nachfolgend finden Sie detaillierte Zusammenfassungen der besten Software meiner Auswahlliste, einschließlich wichtiger Funktionen, Integrationen sowie Vor- und Nachteilen, damit Sie die richtige Lösung für Ihre Anforderungen finden.

Am besten geeignet für die zentrale Verwaltung von SSL, SSH und PGP
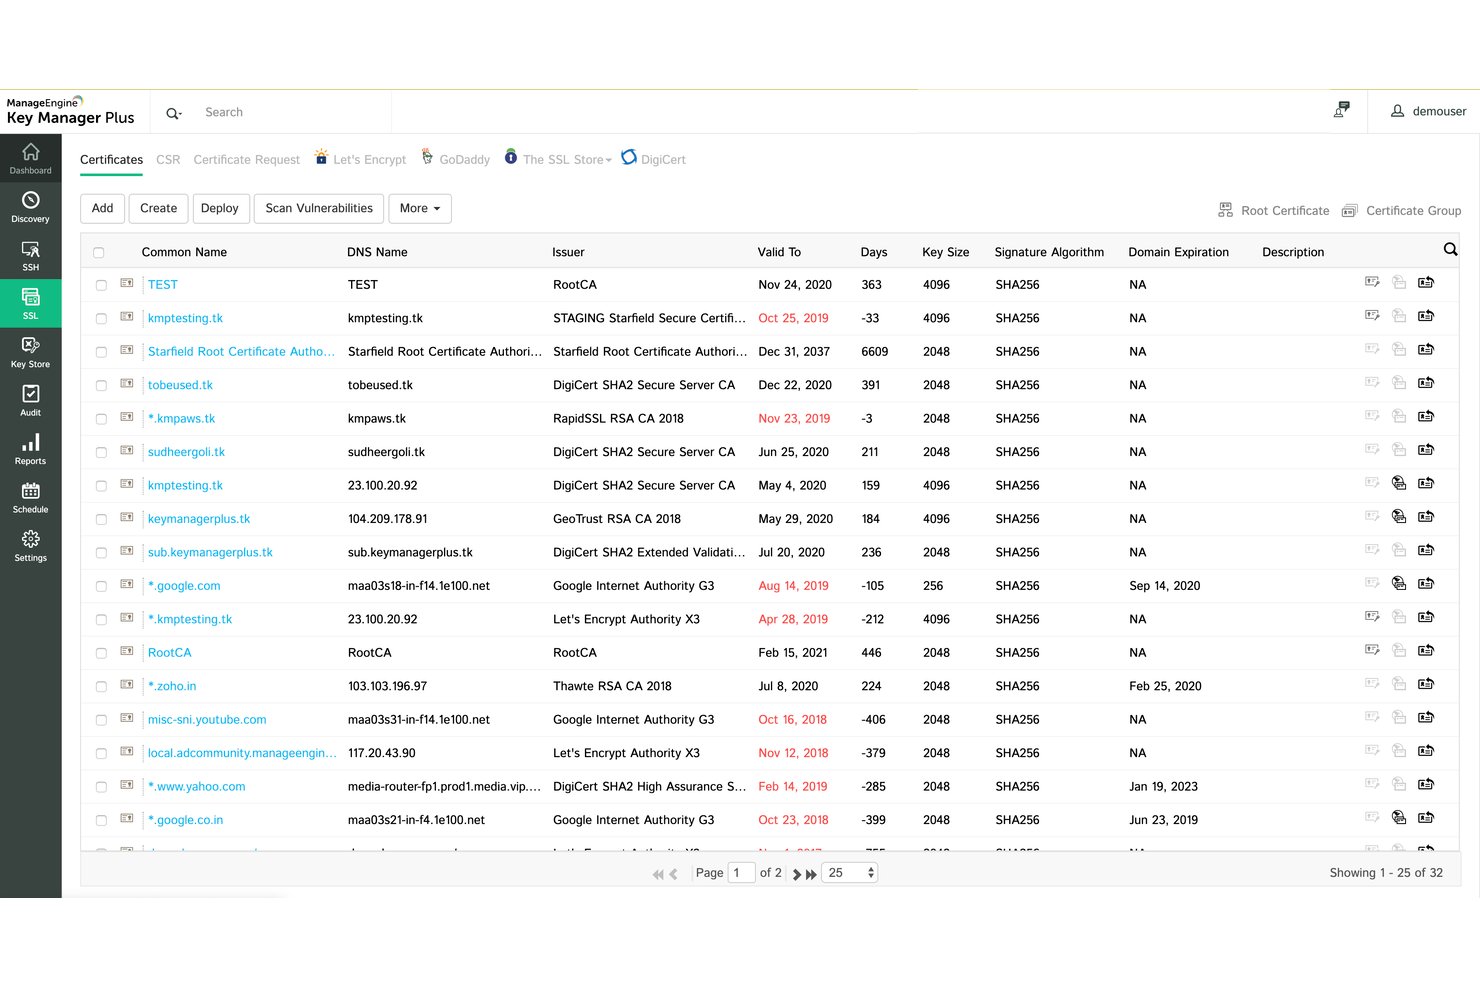
ManageEngine Key Manager Plus verwaltet SSL/TLS-Zertifikate, SSH-Schlüssel und PGP-Schlüssel über eine einzige Konsole mit Unterstützung für mehrere Zertifizierungsstellen, ACME-basierter Automatisierung und integrierter Compliance-Berichterstattung.
Für wen ist ManageEngine Key Manager Plus am besten geeignet?
ManageEngine Key Manager Plus eignet sich besonders für IT-Sicherheits- und Infrastrukturteams, die gemischte Umgebungen unter einer gemeinsamen Compliance-Struktur verwalten.
Warum ich mich für ManageEngine Key Manager Plus entschieden habe
ManageEngine Key Manager Plus steht auf meiner Auswahlliste, weil es zu den wenigen CLM-Tools gehört, die SSL/TLS-Zertifikate, SSH-Schlüssel und PGP-Schlüssel ohne separate Produkte in einer einzigen Verwaltungskonsole zusammenführen. Besonders gefällt mir die ACME-basierte Automatisierung, die nach einer einmaligen Konfiguration den gesamten Zertifikatslebenszyklus einschließlich Ausstellung, Erneuerung und erneuter Bereitstellung verwaltet. Die integrierte Compliance-Berichterstattung für NIST, PCI-DSS, HIPAA und SOX bedeutet außerdem, dass mein Team Audit-Nachweise nicht aus mehreren Quellen zusammentragen muss.
Wichtige Funktionen von ManageEngine Key Manager Plus
- Zertifikatsbestellung bei mehreren Zertifizierungsstellen: Zertifikate direkt über eine einzige Konsole bei mehr als 11 öffentlichen Zertifizierungsstellen, Microsoft AD CS oder jeder ACME-kompatiblen Zertifizierungsstelle anfordern und ausstellen.
- Verwaltung des SSH-Schlüssel-Lebenszyklus: Schlüssel erstellen, bereitstellen, rotieren und wiederverwenden – mit Echtzeit-Zuordnung von Benutzern und Schlüsseln sowie vollständigen Sitzungs-Auditprotokollen.
- ITSM-Ticketerstellung bei Ablaufereignissen: Automatisch Tickets in ServiceDesk Plus oder ServiceNow erstellen, wenn sich Zertifikate ihrem Ablauf nähern oder Schwachstellenwarnungen auslösen.
- Rotation von Kubernetes-TLS-Geheimnissen: TLS-Geheimnisse innerhalb von Kubernetes-Clustern über die Plattform verwalten und rotieren, ohne manuelles Eingreifen.
Integrationen von ManageEngine Key Manager Plus
Zu den nativen Integrationen gehören Azure, Azure Key Vault, ServiceNow, Kubernetes, Jenkins und ManageEngine ServiceDesk Plus. Außerdem stehen REST-APIs zur Unterstützung benutzerdefinierter Verbindungen zur Verfügung.
Pros and Cons
Pros:
- Vereinheitlicht die Verwaltung von SSL, SSH und PGP
- Unterstützt eine umfassende Zertifikatsabdeckung über mehrere Zertifizierungsstellen
- Bietet Compliance-Berichte und Auditprotokolle
Cons:
- Verbraucht bei umfangreichen Umgebungen erhebliche Ressourcen
- Bietet keine Zuordnung von Zertifikatsabhängigkeiten
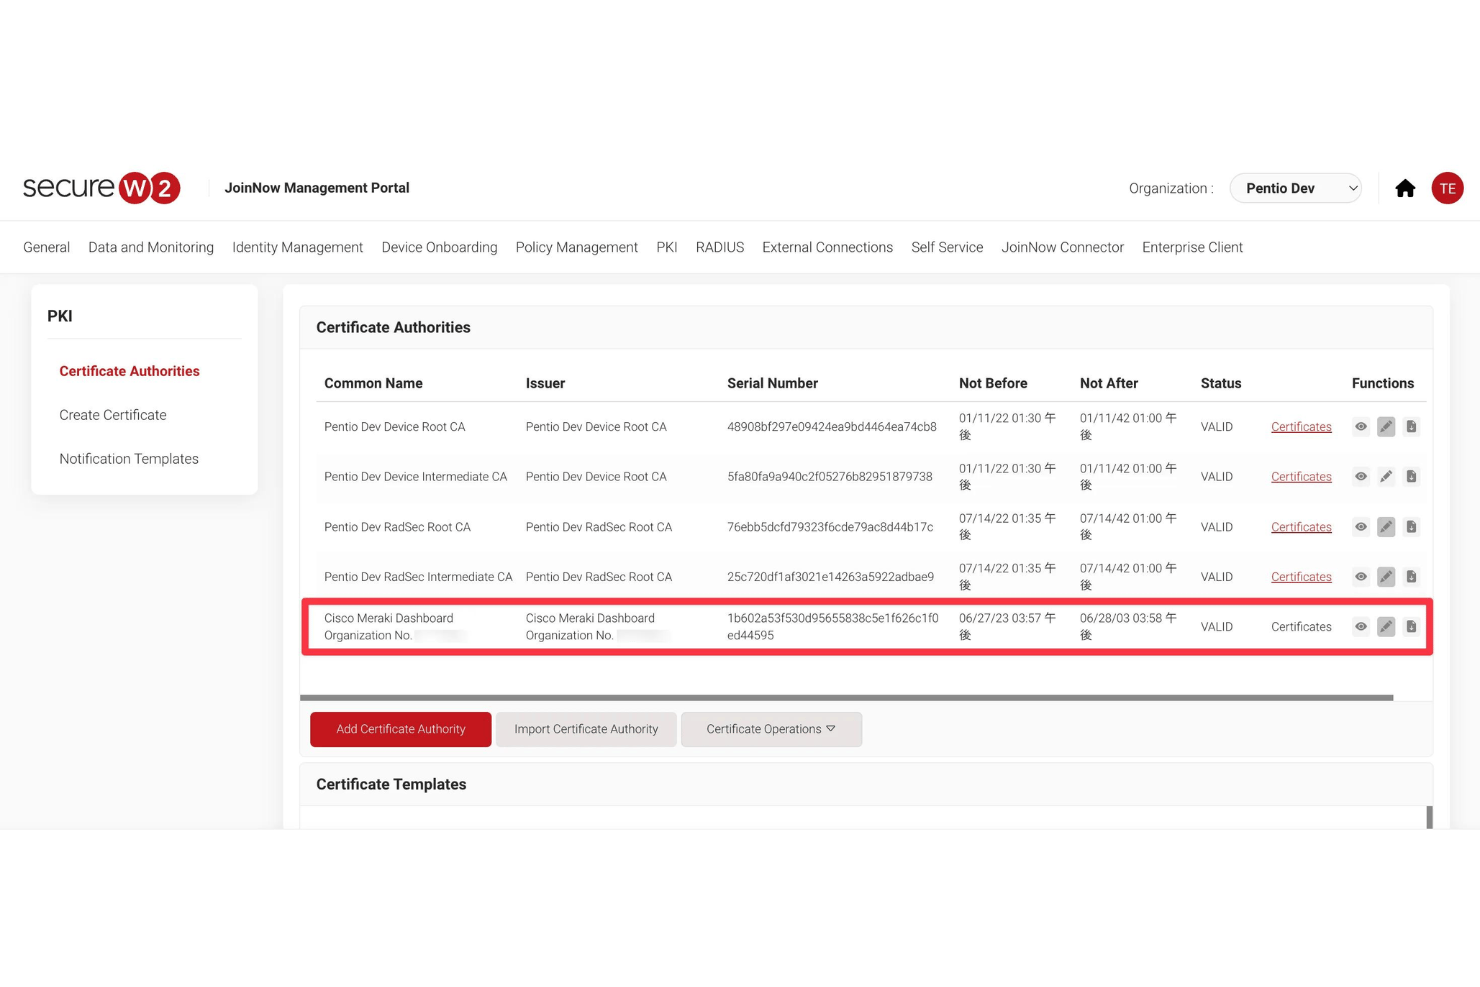
SecureW2 ist eine cloudnative PKI-Plattform, die die Ausstellung von Zertifikaten, die Zero-Touch-Registrierung, die automatisierte Erneuerung, den Widerruf und die Erkennung von Anomalien nach der Ausstellung für verwaltete Geräte, Benutzer und Maschinenidentitäten übernimmt.
Für wen ist SecureW2 am besten geeignet?
SecureW2 eignet sich besonders für sicherheitsorientierte IT-Teams, die große Flotten verwalteter Geräte betreuen und eine Zero-Touch-Bereitstellung von Zertifikaten sowie integrierte Post-Quanten-Bereitschaft für ihre PKI benötigen.
Warum ich SecureW2 ausgewählt habe
SecureW2 hat sich seinen Platz auf meiner Shortlist verdient, weil die Zero-Touch-PKI und die Post-Quanten-Krypto-Agilität wirklich produktionsreif sind. Ich habe mich dafür entschieden, weil die Plattform Dynamic SCEP und ACME-DA für die Registrierung nutzt und dabei Gerätezustand und Identitätssignale von Ihrem IdP oder MDM überprüft, bevor überhaupt ein Zertifikat ausgestellt wird. Durch die Unterstützung der ML-KEM- und ML-DSA-Algorithmen in Echtzeit kann Ihre PKI heute quantenresistente Zertifikate parallel zu klassischen Zertifikaten ausstellen, ohne dass Sie Ihre Infrastruktur neu aufbauen müssen.
Hauptfunktionen von SecureW2
- CertIQ ML-Anomalieerkennung: Überwacht die Zertifikatsaktivität nach der Ausstellung und kennzeichnet verdächtiges Verhalten wie Zertifikatduplizierung, Spoofing und Versuche lateraler Bewegungen.
- Adaptive-Defense-Richtlinien-Engine: Wendet identitäts- und zustandsabhängige Richtlinien an, die auf Grundlage von Live-Signalen Ihres IdP, MDM oder EDR die sofortige Sperrung, Reaktivierung oder den Widerruf von Zertifikaten auslösen.
- Ausstellung von SPIRE/SPIFFE-Maschinenidentitäten: Stellt KI-Agenten, Containern und kurzlebigen Workloads kurzlebige SVIDs für die mTLS-Authentifizierung ohne API-Schlüssel aus.
- FIPS-140-2/3-Level-3-HSM-gestützte CA-Schlüssel: Speichert private CA-Schlüssel in Hardwaresicherheitsmodulen mit Vier-Augen-Prinzip und geteiltem Wissen zum Schutz kryptografischer Schlüssel.
Integrationen von SecureW2
SecureW2 lässt sich in Microsoft Intune, Jamf, Okta, Microsoft Entra ID, CrowdStrike, Cisco, Palo Alto Networks und Fortinet integrieren. Außerdem werden ACME, Dynamic SCEP und REST-APIs unterstützt.
Pros and Cons
Pros:
- Automatisierung des Zertifikatslebenszyklus ohne Benutzereingriff
- Die identitätsbasierte Ausstellung überprüft den Gerätezustand
- PQC-Krypto-Agilität unterstützt ML-KEM und ML-DSA
Cons:
- Die Erkennung von Zertifikaten von Drittanbietern bleibt eingeschränkt
- Berichtsmetriken können schwer zu finden sein
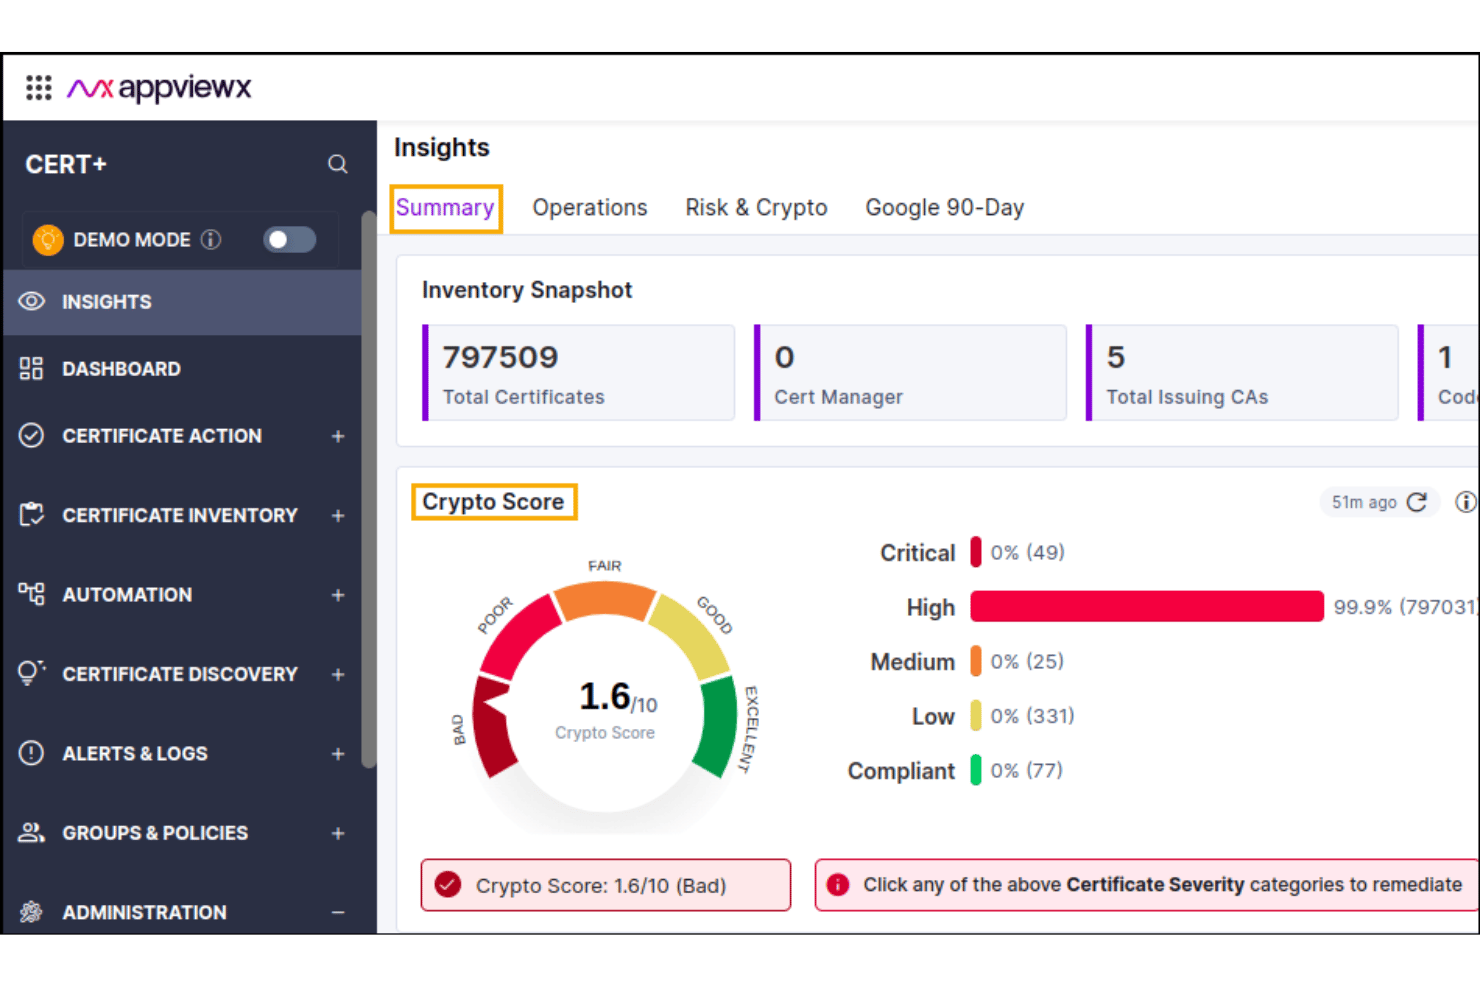
AppViewX ist eine Plattform zur Verwaltung des Zertifikatslebenszyklus mit intelligenter Erkennung, durchgängiger Lebenszyklusautomatisierung, Orchestrierung mehrerer Zertifizierungsstellen, SSH-Schlüsselverwaltung, Codesignierung und Tools für die Post-Quanten-Bereitschaft in SaaS-, hybriden und On-Premises-Bereitstellungen.
Für wen ist AppViewX am besten geeignet?
AppViewX eignet sich besonders für PKI- und Sicherheitsteams in Unternehmen regulierter Branchen, die eine Post-Quanten-Bereitschaft benötigen.
Warum ich AppViewX ausgewählt habe
AppViewX steht auf meiner Auswahlliste, weil die Plattform die Post-Quanten-Bereitschaft als praktische, operative Aufgabe und nicht bloß als Zukunftsthema behandelt. Besonders gefällt mir, dass sie eine kryptografische Stückliste (CBOM) erstellt, jeden in Ihrer Umgebung eingesetzten Algorithmus identifiziert und einen an den NIST-PQC-Richtlinien ausgerichteten Migrationspfad abbildet – alles über eine einzige Plattform. Die Funktion 'Smart Discovery' findet außerdem Zertifikate in Clouds, Containern, Kubernetes-Clustern und Netzwerkgeräten und ordnet sie anschließend nach kryptografischem Risiko, sodass Sie genau wissen, wo sich schwache Algorithmen verbergen.
Wichtige Funktionen von AppViewX
- Orchestrierung mehrerer Zertifizierungsstellen: Verbindung mit jeder öffentlichen oder privaten Zertifizierungsstelle, ohne an einen einzelnen Anbieter gebunden zu sein.
- Durchgängige Lebenszyklusautomatisierung: Automatisierung der Zertifikatsregistrierung, Erneuerung, Bereitstellung, Schlüsselrotation und Sperrung durchgängig mit richtliniengesteuerten Workflows und RBAC-Kontrollen.
- InfinityAI-Anomalieerkennung: Überwacht den Zustand von Zertifikaten, weist auf Anomalien hin und zeigt empfohlene Korrekturen in Ihrer gesamten Umgebung an.
- HSM-gestützte Codesignierung: Speicherung von Codesignaturschlüsseln in FIPS-zertifizierten HSMs von Anbietern wie Thales, Entrust nShield, Utimaco, Fortanix und Futurex.
AppViewX-Integrationen
AppViewX lässt sich unter anderem mit AWS, F5 BIG-IP, CyberArk, Fortanix, Ansible, Terraform, Jenkins und GitLab integrieren. Darüber hinaus steht eine API zur Unterstützung benutzerdefinierter Automatisierungen zur Verfügung.
Pros and Cons
Pros:
- CBOM unterstützt die Planung der Post-Quanten-Migration
- Smart Discovery ordnet kryptografische Risiken nach Priorität
- Durchgängige Automatisierung deckt Zertifikatserneuerungen ab
Cons:
- Die Einrichtung von Workflows kann komplex wirken
- Vorlagen für Compliance-Berichte sind weiterhin unbestätigt

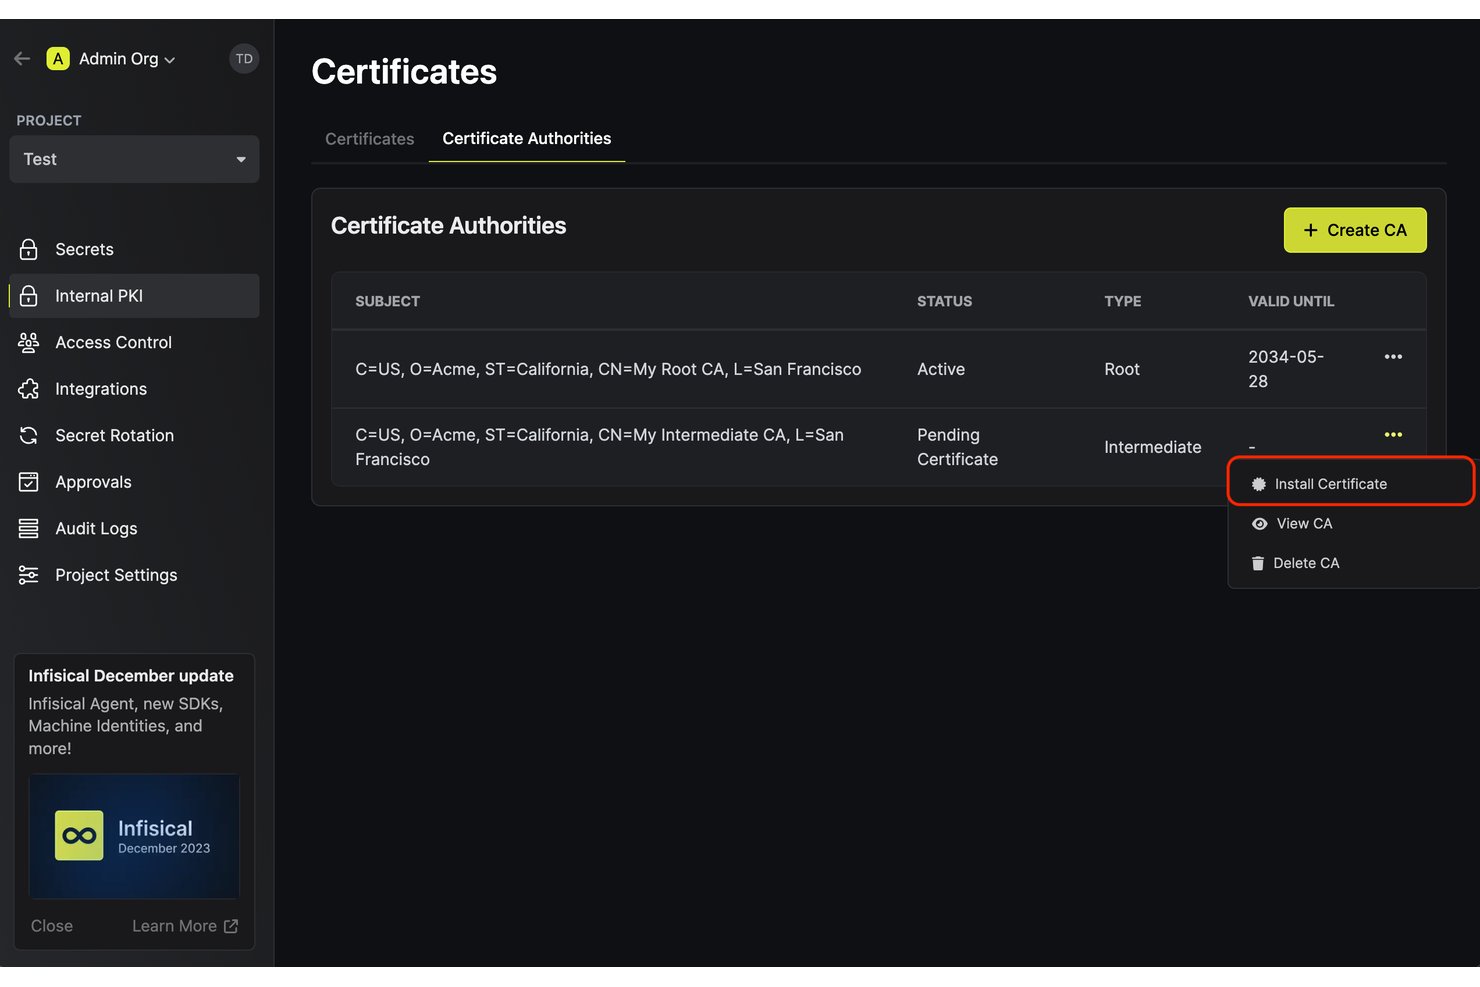
Infisical ist eine Plattform für das Lebenszyklusmanagement von Zertifikaten, die die Verwaltung privater CA-Hierarchien, die Integration mehrerer CAs, die automatisierte Ausstellung und Erneuerung von Zertifikaten sowie DevOps-native Werkzeuge kombiniert, darunter einen nativen cert-manager-Aussteller, einen Terraform-Provider und Unterstützung für die Protokolle ACME, EST und SCEP.
Für wen ist Infisical am besten geeignet?
Infisical eignet sich besonders für DevOps- und Plattform-Engineering-Teams, die Zertifikate in Kubernetes-Umgebungen und Infrastrukturen mit mehreren CAs verwalten.
Warum ich Infisical ausgewählt habe
Ich habe Infisical als eine der besten Lösungen ausgewählt, weil es die Verwaltung privater CA-Hierarchien mit externen CA-Integrationen (DigiCert, AWS Private CA, Microsoft AD CS, Venafi) in einer einzigen Konsole vereint. Besonders gut gefällt mir, dass der native cert-manager-Aussteller die Ausstellung von Kubernetes-Zertifikaten mit Authentifizierung über Maschinenidentitäten und automatischer Erneuerung übernimmt, ohne dass Herausforderungen bei der ACME-Domainvalidierung erforderlich sind. Mit Zertifikatsprofilen können Sicherheitsteams Algorithmen, SANs und Gültigkeitszeiträume verbindlich festlegen, während Anwendungsteams sich über ACME oder die API selbst bedienen können.
Die wichtigsten Funktionen von Infisical
- Servergesteuerte Erneuerung: Hält und rotiert Zertifikatsschlüssel und überträgt erneuerte Zertifikate automatisch an verbundene Synchronisierungsziele.
- Übersicht zum Ablaufstatus: Bietet eine zentrale PKI-Ansicht, in der Zertifikate nach Status angezeigt werden, mit konfigurierbaren Schwellenwerten für Benachrichtigungen.
- SCEP-Registrierung: Unterstützt die zertifikatsbasierte Registrierung über SCEP für Netzwerkgeräte und von MDM verwaltete Endpunkte, einschließlich Jamf und Intune.
- Aufbewahrung von Prüfprotokollen: Zeichnet jede Zertifikatsanfrage, Ausstellung, Genehmigung und Sperrung auf, mit konfigurierbaren Aufbewahrungsfristen bis hin zu benutzerdefinierten Zeiträumen.
Infisical-Integrationen
Infisical bietet mehr als 90 Integrationen, darunter 1Password, Ansible, AWS Amplify, Azure DevOps, Microsoft AD CS, Venafi, AWS Certificate Manager, Azure Key Vault, Cloudflare und Windows Certificate Store. Außerdem stehen ein Terraform-Provider und eine REST-API für benutzerdefinierte Workflows zur Verfügung.
Pros and Cons
Pros:
- DevOps-native Ausstellung und Erneuerung von Zertifikaten
- Richtlinienprofile setzen Leitplanken für Zertifikatsanfragen durch
- Genehmigungsabläufe unterstützen eine kontrollierte Ausstellung im Selbstbedienungsverfahren
Cons:
- Die Zertifikatserkennung deckt nur Netzwerkendpunkte ab
- Die Unterstützung für Post-Quanten-Kryptografie befindet sich noch in einem frühen Stadium

Sectigo
Am besten geeignet für die Vorbereitung auf die Migration zu Postquanten-Zertifikaten
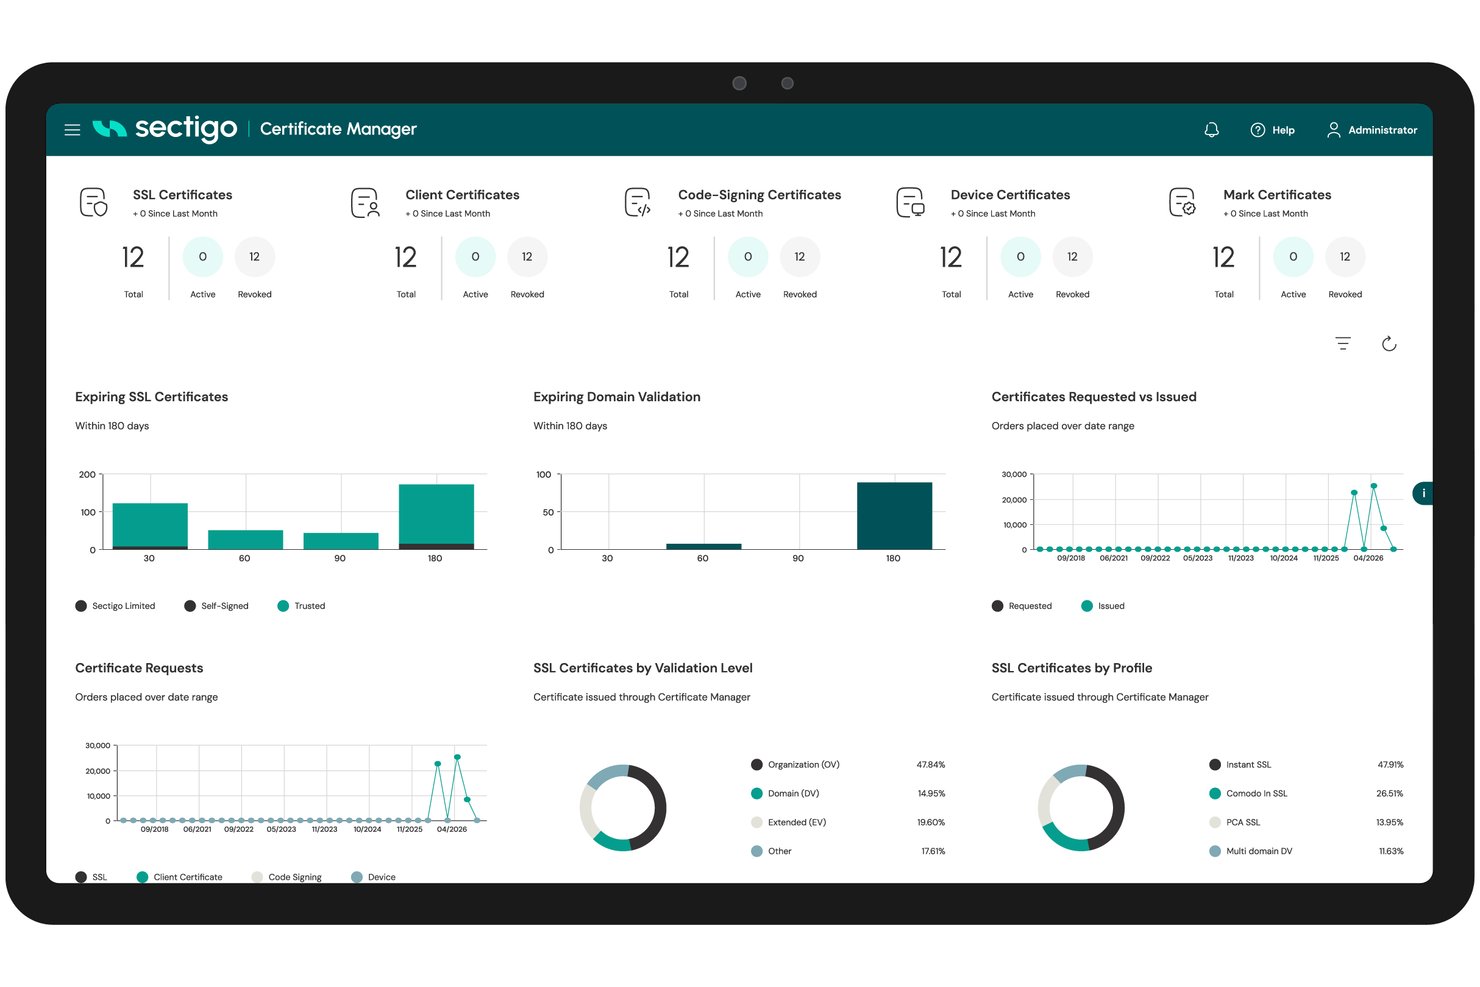
Sectigo Certificate Manager ist eine CA-unabhängige CLM-Plattform, die die Erkennung, automatisierte Ausstellung, Erneuerung, Bereitstellung und Sperrung öffentlicher und privater Zertifikate übernimmt und integrierte Testwerkzeuge für Postquantenkryptografie bietet.
Für wen ist Sectigo am besten geeignet?
Sectigo Certificate Manager eignet sich besonders für PKI-Administratoren und Infrastrukturteams, die große Umgebungen mit verschiedenen Zertifizierungsstellen verwalten und jetzt mit dem Testen von Zertifikats-Workflows für die Postquantenkryptografie beginnen möchten.
Warum ich Sectigo ausgewählt habe
Ich habe Sectigo Certificate Manager als eine der besten Lösungen ausgewählt, weil es die einzige CLM-Plattform ist, die ich bisher mit einer integrierten Testumgebung für Postquantenkryptografie gesehen habe, die innerhalb Ihrer tatsächlichen Zertifikats-Workflows funktioniert. PQC Labs bietet eine Sandbox ohne Einrichtungsaufwand, in der Sie quantenresistente Zertifikate testen können, und mit Private PQC in SCM können Sie über die private Zertifizierungsstelle von Sectigo echte ML-DSA-Zertifikate ausstellen. So können Sie Ihren Migrationspfad validieren, bevor die Standards endgültig festgelegt sind. Außerdem gefällt mir, dass das Q.U.A.N.T.-Framework vorhandene kryptografische Abhängigkeiten abbildet und Zertifikate kennzeichnet, die für „jetzt abgreifen, später entschlüsseln“-Angriffe anfällig sind.
Wichtige Funktionen von Sectigo
- CA-unabhängige Verwaltung mehrerer Zertifizierungsstellen: SCM konsolidiert öffentliche und private Zertifikate von mehreren Zertifizierungsstellen – einschließlich Microsoft AD CS, AWS und Google Cloud – in einem einzigen Dashboard.
- Automatisierte Zertifikatserneuerung und -bereitstellung: SCM übernimmt die durchgängige Ausstellung, Bereitstellung und Erneuerung für Load Balancer, Webserver und Firewalls ohne manuelle Eingriffe.
- ITSM- und SIEM-Integrationen: SCM verbindet sich mit ServiceNow, Jira, Splunk und Microsoft Sentinel, um die Zertifikatsbereitstellung, Überwachung und Benachrichtigung über bevorstehende Abläufe in bestehenden Workflows zu ermöglichen.
- MCP-Server für KI-gestützte Zertifikatsverwaltung: Ein MCP-Server ermöglicht es KI-Agenten, Zertifikate über Befehle in natürlicher Sprache auszustellen und zu verwalten.
Sectigo-Integrationen
Sectigo Certificate Manager bietet mehr als 50 Integrationen, darunter Microsoft CA (ADCS), AWS, Google Cloud, Kubernetes, Terraform, Jenkins, ServiceNow, Jira, Splunk und Microsoft Sentinel. Außerdem werden ACME, SCEP, EST und REST-API-Verbindungen für Zertifikats-Workflows und benutzerdefinierte Integrationen unterstützt.
Pros and Cons
Pros:
- Integrierte Tests für Postquanten-Zertifikate
- Automatisiert die Erneuerung und den Austausch kompromittierter Zertifikate
- Zentralisiert die Verwaltung öffentlicher und privater Zertifikate
Cons:
- Einige Bildschirme wirken auf Bewerter veraltet
- Antworten des Supports können langsam eintreffen

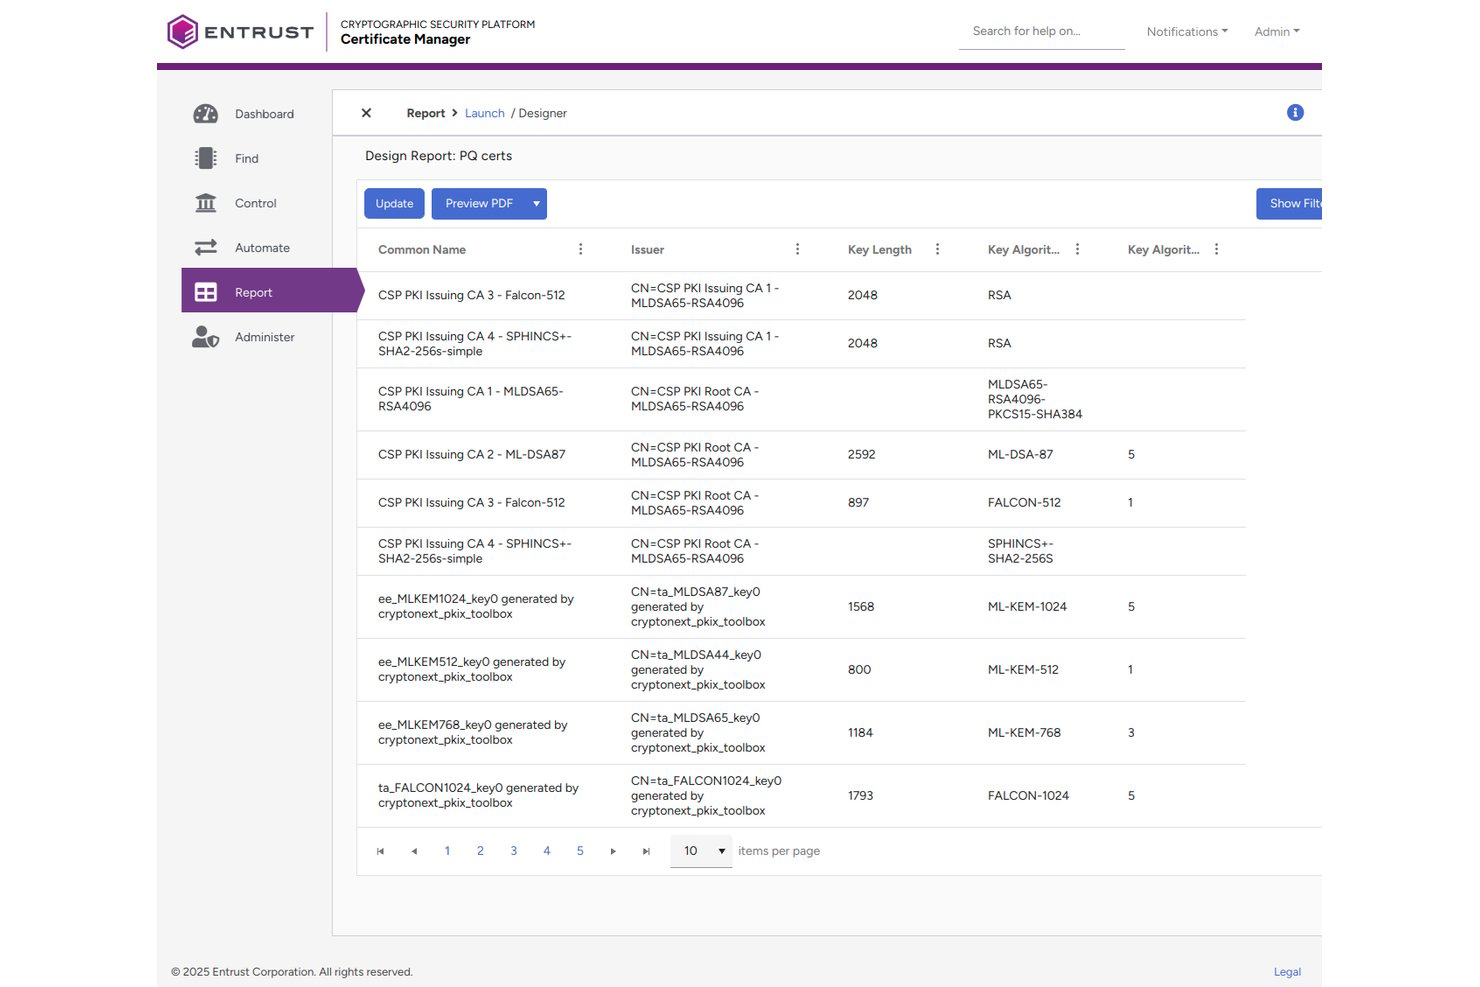
Entrust Certificate Manager ist eine auf PKI basierende Plattform zur Verwaltung des Zertifikatslebenszyklus. Sie übernimmt die Zertifikatserkennung, die automatisierte Ausstellung und Erneuerung, die Durchsetzung von Richtlinien sowie die Orchestrierung mehrerer Zertifizierungsstellen in lokalen, Cloud-, hybriden und IoT-/OT-Umgebungen.
Für wen ist Entrust am besten geeignet?
Entrust Certificate Manager eignet sich besonders für Sicherheitsteams und PKI-Teams in regulierten Branchen, die eine Verwaltung privater Zertifizierungsstellen mit hardwarebasierter Schlüsselabsicherung benötigen.
Warum ich Entrust ausgewählt habe
Entrust steht auf meiner engeren Auswahlliste, weil das Unternehmen beide Enden der Kette zum Schutz von Schlüsseln abdeckt: die nShield-HSM-Hardware und die darauf ausgeführte PKI-Plattform. Durch diese native HSM-Integration werden Ihre Schlüssel der privaten Zertifizierungsstelle nicht einfach nur in einer nachträglich eingebundenen Drittanbieter-Appliance gespeichert. Außerdem gefällt mir, dass Certificate Manager die automatisierte Ausstellung über ACME und SCEP unterstützt. Das ist besonders wichtig, da Teams inzwischen mit einer TLS-Gültigkeitsdauer von 47 Tagen arbeiten müssen.
Die wichtigsten Funktionen von Entrust
- Inventar für Postquanten-Zertifikate: Durchsucht Ihre Umgebung, um quantengefährdete Zertifikate zu identifizieren, und unterstützt die Ausstellung zusammengesetzter und hybrider Zertifikate zur Planung der PQC-Migration.
- Integrierter OCSP-Dienst: Ermöglicht die Echtzeitüberwachung und Validierung des Zertifikatsstatus innerhalb der Plattform, ohne auf einen externen Responder angewiesen zu sein.
- Erstellung von CP/CPS und Unterstützung bei Schlüsselzeremonien: Umfasst integrierte Governance-Werkzeuge für die Dokumentation von Zertifikatsrichtlinien und formelle Verfahren für Schlüsselzeremonien, einschließlich unveränderlicher Prüfprotokolle.
- Leichtgewichtiger Agent für IoT-Endpunkte: Ein Agent mit geringem Ressourcenbedarf (~400–500 KB RAM) unterstützt die Zertifikatserkennung und -ausstellung auf eingeschränkten OT- und IoT-Geräten, einschließlich Umgebungen mit ARM Cortex und TPM 2.0.
Integrationen von Entrust
Entrust unterstützt Integrationen mit nShield HSM, Microsoft Intune, HashiCorp Vault, Ansible, Azure und Nginx. Eine REST-API für benutzerdefinierte Integrationen ist ebenfalls verfügbar.
Pros and Cons
Pros:
- Native HSM-Schlüsselkontrolle
- Unterstützung der Postquanten-Migration
- Leichtgewichtige Verwaltung von IoT-Zertifikaten
Cons:
- Ausstellung öffentlicher TLS-Zertifikate eingestellt
- Die native Unterstützung für Kubernetes bleibt eingeschränkt
Am besten für die Risikobewertung von Zertifikaten und die PQC-Bereitschaft geeignet
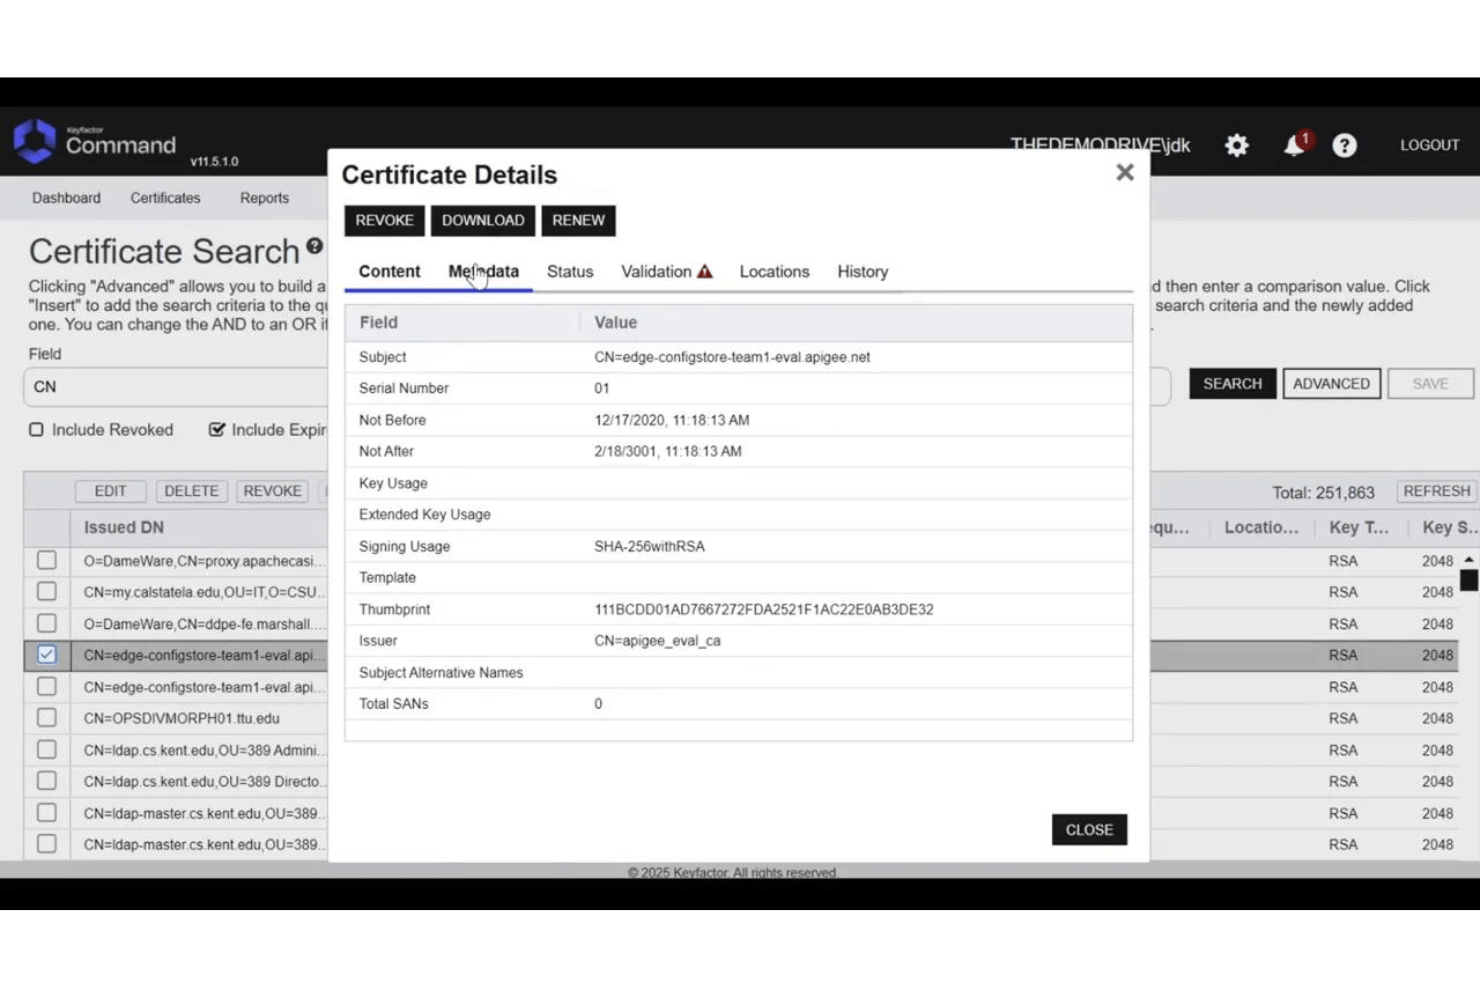
Keyfactor Command ist eine Plattform für das Lebenszyklusmanagement von Unternehmenszertifikaten, die automatisierte Erkennung, die Orchestrierung mehrerer Zertifizierungsstellen, Erneuerungen ohne manuellen Eingriff und Unterstützung für postquantenkryptografische Zertifikate in lokalen, Cloud- und hybriden Umgebungen abdeckt.
Für wen ist Keyfactor Command am besten geeignet?
Keyfactor Command eignet sich besonders für regulierte Branchen wie Finanzwesen, Gesundheitswesen und Verteidigung, in denen die Einhaltung kryptografischer Vorgaben, Prüfpfade und die Planung der Quantenmigration unverzichtbar sind.
Warum ich Keyfactor Command ausgewählt habe
Keyfactor Command schafft es auf meine Auswahlliste, weil es die einzige CLM-Plattform ist, die ich bisher gesehen habe, die jedem Zertifikat in Ihrem Bestand eine dynamische Risikobewertung zuweist. Command Risk Intelligence greift auf die weltweit größte Datenbank für Internetzertifikate zu, um Zertifikate mit einer tatsächlichen Gefährdung aufzudecken, etwa langlebige Zertifikate oder nicht genehmigte Domainnutzung, und kennzeichnet diejenigen, die vor dem für 2030 angesetzten Termin von NIST zur Abkündigung von Algorithmen quantengefährdet sind. Die in Command 25.2 eingeführte Unterstützung für ML-DSA und hybride Zertifikate macht die PQC-Bereitschaft zu einer aktiven Funktion und nicht nur zu einem Versprechen für die Zukunft.
Wichtige Funktionen von Keyfactor Command
- Gateway für beliebige CAs: Verwalten Sie die Ausstellung von Zertifikaten über mehrere öffentliche, private und Cloud-CAs hinweg über eine zentrale Steuerungsebene.
- Universeller Orchestrator: Stellen Sie Zertifikate automatisch in lokalen Umgebungen, Cloud-Plattformen und Kubernetes-Clustern bereit oder integrieren Sie sie in ein vollständig verwaltetes PKI-Framework.
- Registrierungsmuster: Definieren Sie Vorlagen, die Schlüssellänge, Algorithmus, Gültigkeitsdauer und Wildcard-Einschränkungen für Zertifikatsanforderungen durchsetzen, ohne eine unübersichtliche Vielzahl von CA-Vorlagen zu schaffen.
- Unterstützung des ACME-Protokolls: Stellen Sie Zertifikate in Kubernetes-Umgebungen automatisch aus und erneuern Sie sie über eine native Helm-Chart-Bereitstellung für ACME-Clients.
Integrationen von Keyfactor Command
Keyfactor Command lässt sich in Bosh, Cisco, AWS, Docker Enterprise, Fortinet, Okta, GoDaddy, HashiCorp und Radware integrieren. Die REST-API und die OpenAPI-Dokumentation unterstützen individuelle Integrationen.
Pros and Cons
Pros:
- Dynamische Risikobewertung von Zertifikaten
- Native Funktionen für die Postquantenbereitschaft
- Verwaltet umfangreiche Zertifikatsbestände
Cons:
- Die Implementierung kann sechs Monate dauern
- Die ältere Benutzeroberfläche erschwert die Verwaltung von Endpunkten
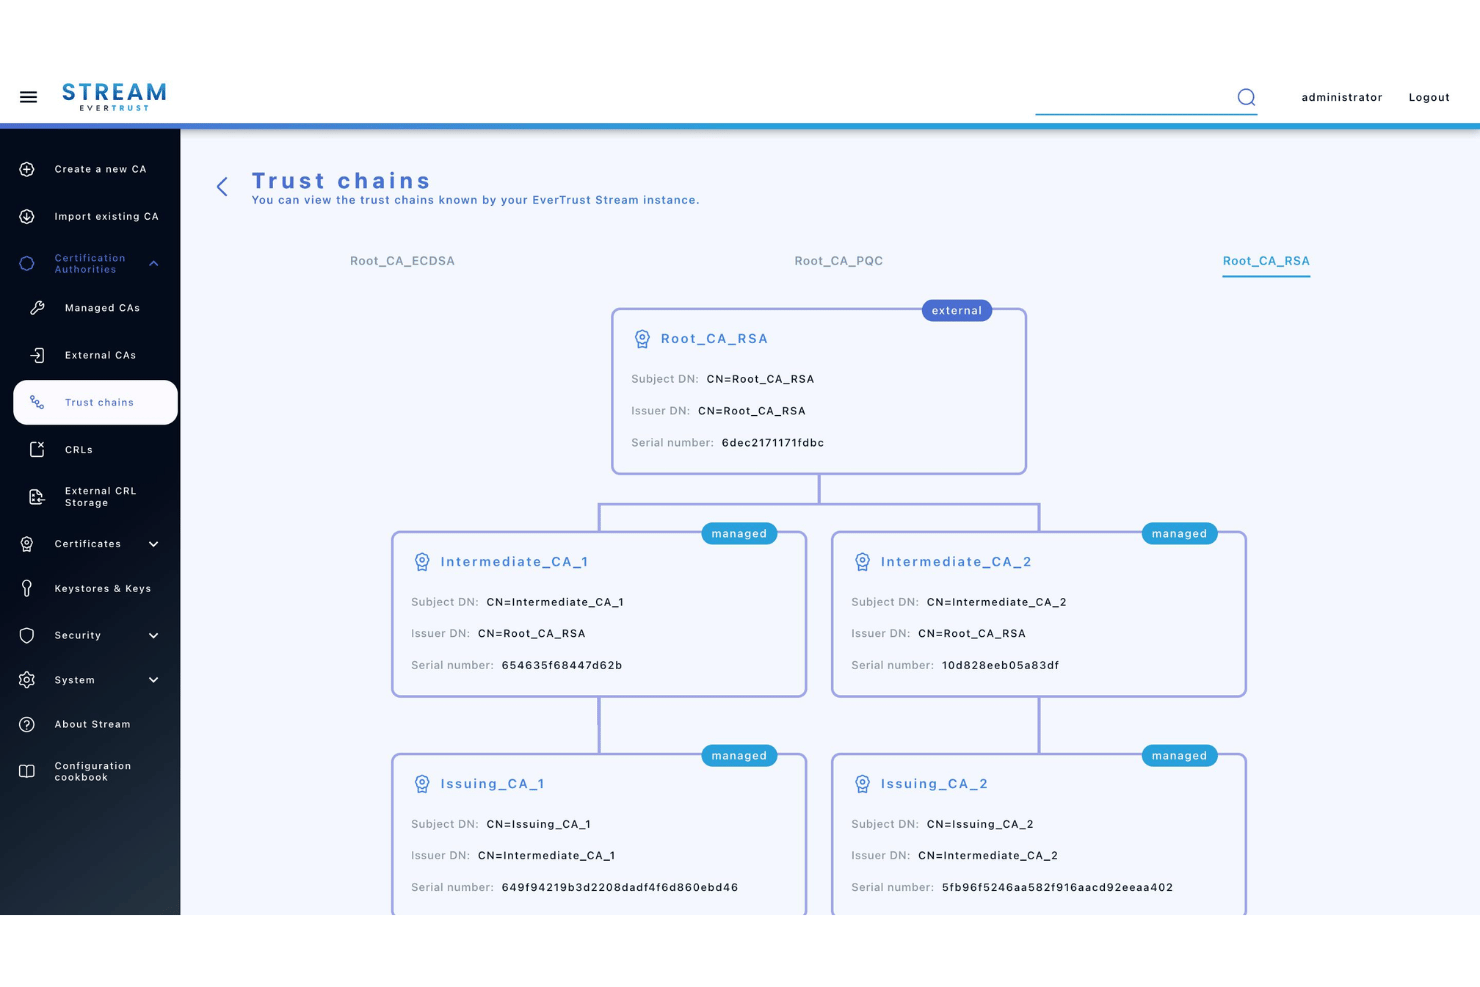
Evertrust CLM ist eine Software zur Verwaltung des Zertifikatslebenszyklus mit integrierter Orchestrierung mehrerer Zertifizierungsstellen, Ausstellung postquantensicherer Zertifikate und HSM-gestützter Schlüsselspeicherung für SaaS-, On-Premises- und isolierte Bereitstellungen.
Für wen ist Evertrust CLM am besten geeignet?
Evertrust CLM ist ideal für europäische Unternehmen, Finanzinstitute und Organisationen des öffentlichen Sektors, die Anforderungen der Europäischen Union an die digitale Resilienz wie NIS2, DORA und eIDAS 2.0 strikt einhalten müssen.
Warum ich Evertrust CLM ausgewählt habe
Ich habe Evertrust CLM ausgewählt, weil die Lösung ein Maß an integrierter Compliance-Durchsetzung bietet, das bei Plattformen außerhalb der EU selten zu finden ist. Bereits standardmäßig kombiniert sie die ANSSI-CSPN-Zertifizierung mit unveränderlicher Prüfprotokollierung und granularen Richtlinienkontrollen auf CSR-Ebene, die direkt auf strenge europäische Regulierungsrahmen abgestimmt sind. Darüber hinaus ermöglicht die Bereitstellungsarchitektur Unternehmen, Schlüssel, Zertifikatsdaten und Verwaltungspipelines vollständig innerhalb lokalisierter, souveräner Infrastrukturen zu halten.
Wichtige Funktionen von Evertrust CLM
- Orchestrierung mehrerer Zertifizierungsstellen: Zentralisieren und verwalten Sie Zertifikatslebenszyklen über mehr als 20 öffentliche und private Zertifizierungsstellen hinweg über eine einzige Steuerungsebene.
- Kryptografische Agilität und Bereitschaft für die Postquantenkryptografie: Prüfen Sie Ihren gesamten kryptografischen Bestand auf Schwachstellen veralteter Algorithmen und automatisieren Sie gleichzeitig die Migration.
- DevSecOps und native Protokollautomatisierung: Stellen Sie Zertifikate über containerisierte, Cloud- und IaC-Pipelines hinweg mithilfe nativer Protokolle bereit und führen Sie deren Rotation durch.
- Automatisierte DCV und Erneuerungen ohne manuellen Eingriff: Unterstützen Sie kurzlebige TLS-Zertifikate mit automatisierter, DNS-unabhängiger Validierung der Domänenkontrolle und Ticketweiterleitung für ITSM über ServiceNow.
Integrationen von Evertrust CLM
Evertrust CLM unterstützt mehr als 40 Konnektoren, darunter Let's Encrypt, AWS ACM PCA, AWS, Okta, Linux, EJBCA, Kubernetes, Terraform, Ansible und Microsoft Intune. Außerdem stehen REST-APIs für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- Zuordnung zu EU-Vorschriften und Souveränität
- Durchsetzung kryptografischer Richtlinien auf CSR-Ebene
- Unterstützung des Zertifikatslebenszyklus für die Postquantenkryptografie
Cons:
- Begrenzte Anpassungsmöglichkeiten der Benutzeroberfläche zur Trennung von Umgebungen
- Für die Erkennung ist ein externer Agent erforderlich

Am besten für eine in F5 integrierte Zertifikatserneuerung ohne manuellen Eingriff geeignet
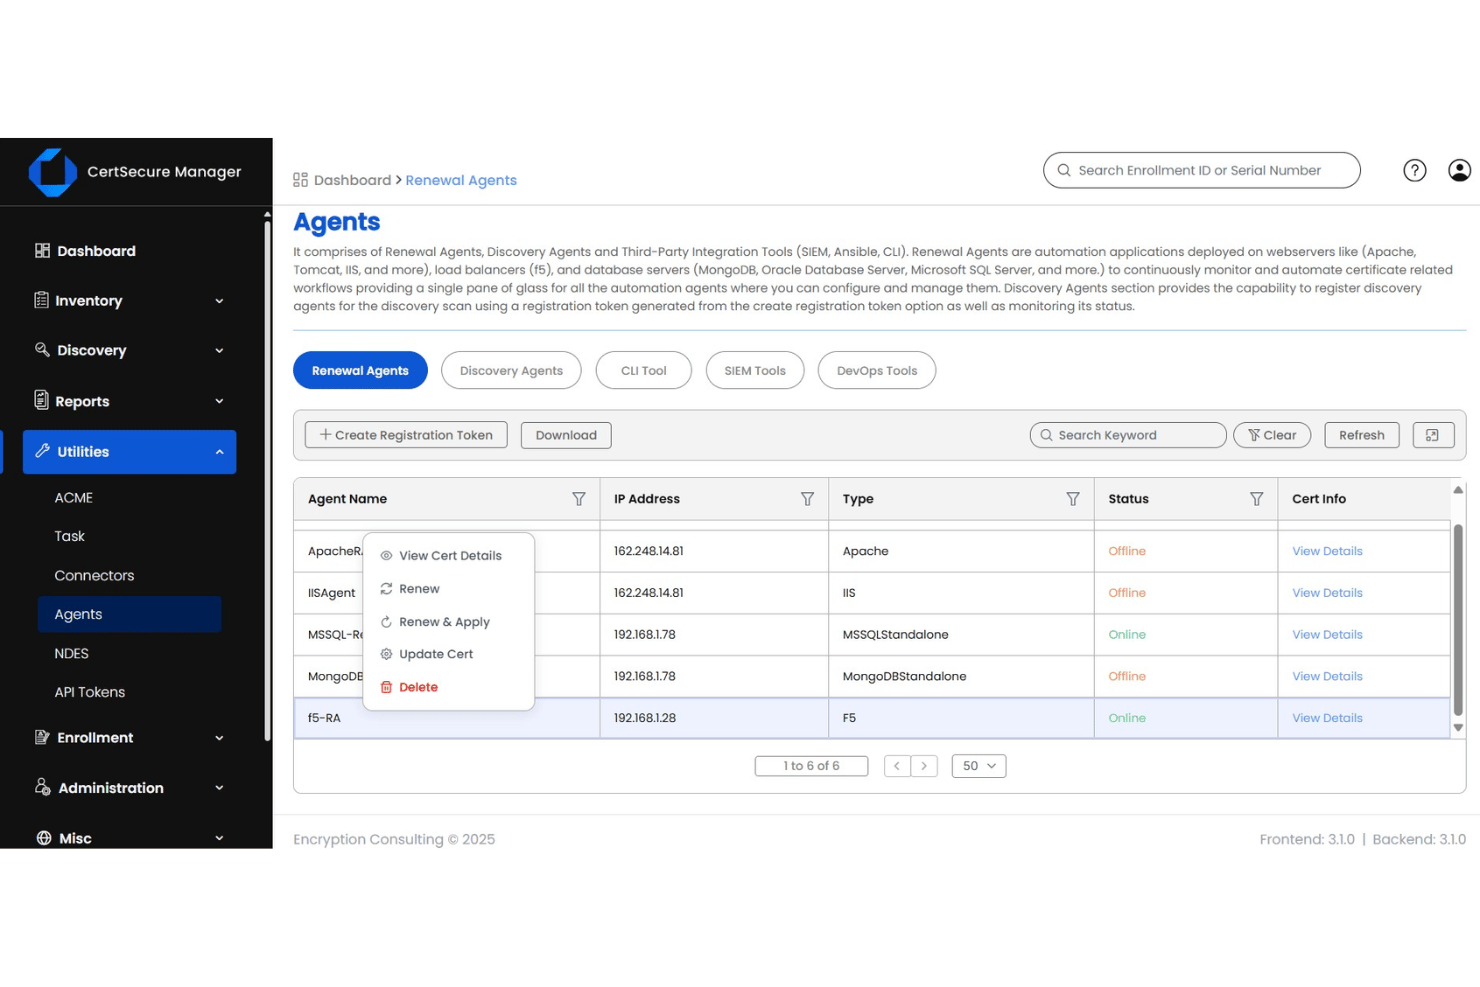
CertSecure Manager ist eine Plattform zur Verwaltung des Zertifikatslebenszyklus, die Erkennung, Ausstellung, Erneuerung, Sperrung und Richtliniendurchsetzung in hybriden Umgebungen, über mehrere Zertifizierungsstellen hinweg sowie in Unternehmensinfrastrukturen wie Load-Balancern, Webservern und Datenbanken übernimmt.
Für wen ist CertSecure Manager am besten geeignet?
CertSecure Manager eignet sich besonders für Administratoren von Unternehmens-PKI und IT-Sicherheitsmanager, die eine Verwaltung mehrerer Zertifizierungsstellen, die Durchsetzung kryptografischer Richtlinien und Compliance-Berichte in regulierten Branchen benötigen.
Warum ich CertSecure Manager ausgewählt habe
Ich habe CertSecure Manager in meine Top-Auswahl aufgenommen, weil die offizielle Partnerschaft mit F5 BIG-IP etwas ermöglicht, das ich anderswo noch nicht so sauber umgesetzt gesehen habe: eine vollautomatische Zertifikatserneuerung ohne manuellen Eingriff, die Registrierung, Bereitstellung und Bindung auf der F5-Infrastruktur ohne manuelle Schritte übernimmt. Wenn die 47-Tage-Gültigkeitsvorgabe des CA/Browser-Forums näher rückt, ist dieses Automatisierungsniveau bei Load-Balancern genau das, was Anrufe wegen Ausfällen um 2 Uhr morgens verhindert. Außerdem gefällt mir, dass die Lösung speziell für DevOps-Pipelines mit unbegrenztem Volumen entwickelt wurde, sodass eine häufige Rotation nicht zum Durchsatzengpass wird.
Die wichtigsten Funktionen von CertSecure Manager
- Engine für Zertifikatsrisikoprofile: Klassifiziert Zertifikate automatisch anhand von Schlüsselstärke, Algorithmustyp und Gültigkeitsdauer nach Risikostufen und bietet dadurch eine priorisierte Übersicht über die Gefährdung.
- M-aus-N-Genehmigungsworkflows: Erzwingt Richtlinien zur Autorisierung durch mehrere Beteiligte für Anfragen zur Zertifikatsausstellung und -erneuerung und ergänzt damit eine Governance-Ebene für Umgebungen mit hoher Sensibilität.
- Compliance-Berichte: Erstellt automatisch geplante Compliance-Berichte für DSGVO, HIPAA, PCI DSS, FIPS und NIST und versendet sie wöchentlich oder monatlich per E-Mail.
- Unterstützung mehrerer Zertifizierungsstellen mit Wechsel per Mausklick: Verwaltet Zertifikate über 11 Zertifizierungsstellen hinweg von einer zentralen Konsole aus und ermöglicht die Migration zwischen Zertifizierungsstellen mit nur einem Klick.
Integrationen von CertSecure Manager
CertSecure Manager lässt sich in Ansible, Splunk, Apache, Microsoft AD CS, Nginx, IIS, Azure und Java KeyStore integrieren. Eine API für benutzerdefinierte Integrationen ist ebenfalls verfügbar.
Pros and Cons
Pros:
- Erneuerung ohne manuellen Eingriff
- Der Wechsel zwischen Zertifizierungsstellen per Mausklick reduziert die Abhängigkeit von einem Anbieter
- Risikoprofile priorisieren schwache Kryptografie
Cons:
- Höherer Implementierungsaufwand für hybride Setups
- Die Unterstützung von Kubernetes-Service-Meshes ist unzureichend dokumentiert
Am besten für DigiCert-eigene PQC im großen Maßstab
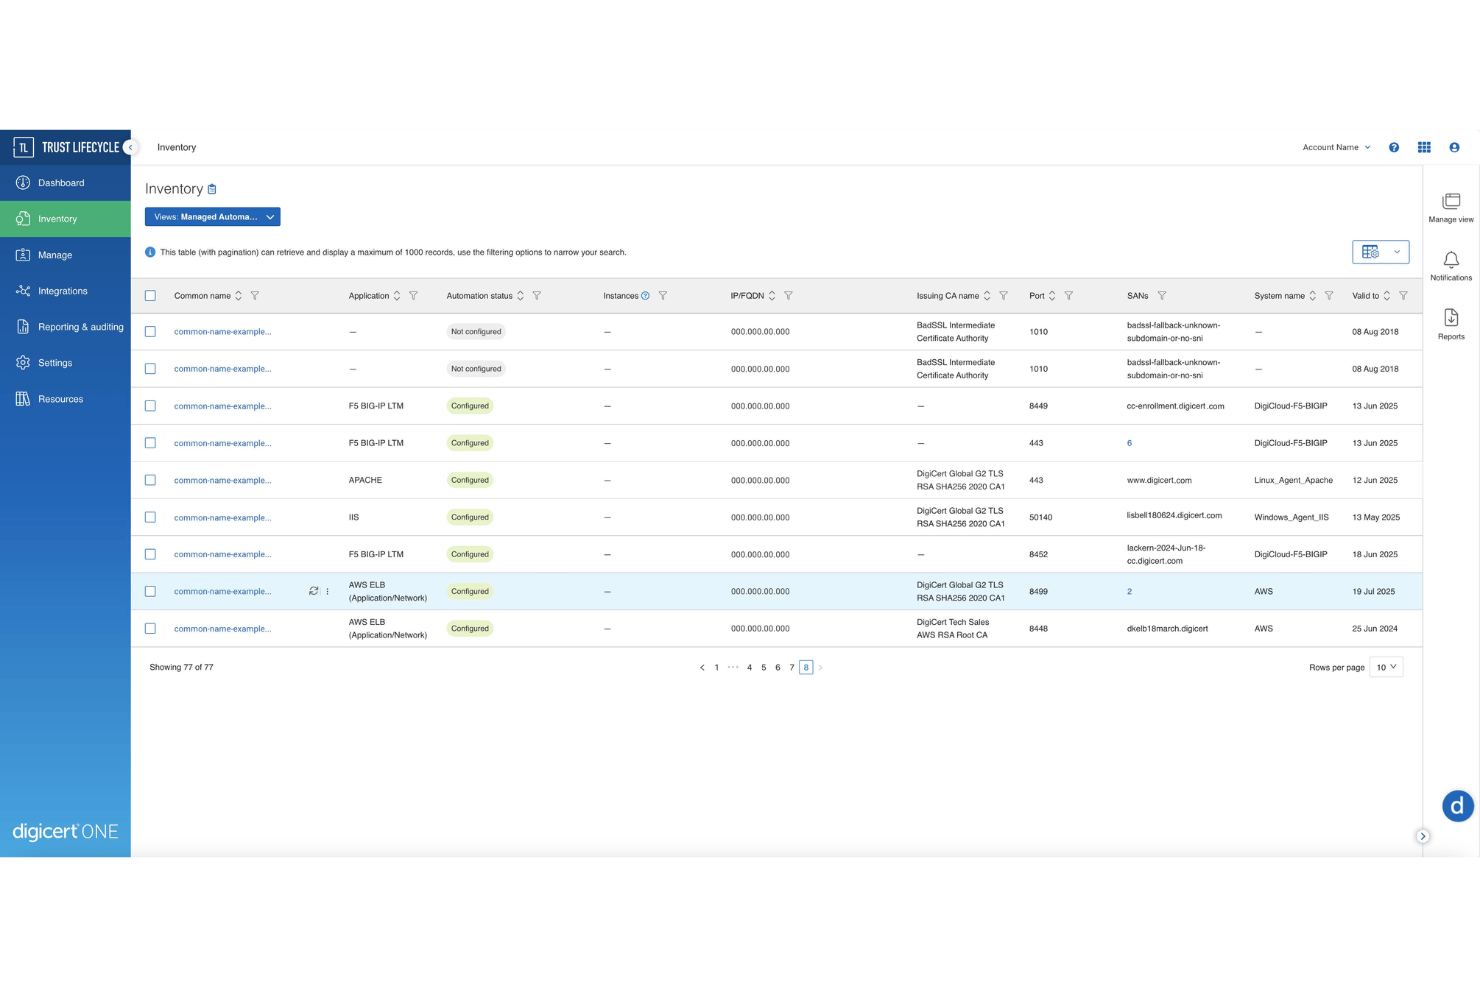
DigiCert Trust Lifecycle Manager ist eine Plattform zur Verwaltung des Zertifikatslebenszyklus, die auf der DigiCert-ONE-Architektur basiert und die Zertifikatserkennung, Ausstellung über mehrere Zertifizierungsstellen, Lebenszyklusautomatisierung, Richtliniendurchsetzung und die Migration zur Post-Quanten-Kryptografie in Cloud-, lokalen und vom Netzwerk getrennten Umgebungen übernimmt.
Für wen ist DigiCert Trust Lifecycle Manager am besten geeignet?
DigiCert Trust Lifecycle Manager eignet sich besonders für Sicherheits- und PKI-Teams in Unternehmen, die große Zertifikatsmengen in hybriden, regulierten oder vom Netzwerk getrennten Umgebungen verwalten.
Warum ich DigiCert Trust Lifecycle Manager ausgewählt habe
DigiCert Trust Lifecycle Manager steht auf meiner Auswahlliste, weil es die einzige CLM-Plattform ist, die ich kenne, die native PQC-Zertifikatausstellung mit produktionsreifer Automatisierung für den Massenaustausch kombiniert. Besonders gefällt mir, dass sie bereits ML-DSA- und SLH-DSA-Zertifikate ausstellt und Ihr Netzwerk nach quantengefährdeten Zertifikaten durchsuchen kann, um diese anschließend ohne manuellen Eingriff im großen Maßstab zu ersetzen. Die integrierte DigiCert Private CA mit Optionen für dedizierte Hierarchien bedeutet außerdem, dass Sie nicht zusätzlich zu Ihrer CLM eine separate PKI-Infrastruktur zusammenstellen müssen.
Hauptfunktionen von DigiCert Trust Lifecycle Manager
- Unterstützung für Konnektoren zu mehreren Zertifizierungsstellen: Stellen Sie eine Verbindung zu mehr als 10 externen Zertifizierungsstellen her, darunter AWS Private CA, Microsoft AD CS, Let's Encrypt, Sectigo und Entrust, zusätzlich zur integrierten DigiCert Private CA, und verwalten Sie alle über eine zentrale Konsole.
- Mehrstufige Zertifikatserkennung: Führen Sie gleichzeitig CT-Protokollüberwachung, Cloud-Scans, Scans mit Netzwerk-Sensoren und agentenbasierte System-Scans aus, um Zertifikate in lokalen, Cloud- und vom Netzwerk getrennten Umgebungen zu finden.
- Richtlinienbasierte Durchsetzung der Compliance: Definieren Sie Zertifikatsprofile, die Schlüsselgröße, Algorithmus, Gültigkeitsdauer und Positivlisten für Zertifizierungsstellen erzwingen, und markieren sowie beheben Sie nicht konforme Zertifikate automatisch.
- Selbstbedienungsportal für die Registrierung: Geben Sie Zertifikatanforderern ein Portal mit rollenbezogenem Zugriff und SAML-/OIDC-SSO, über das sie Zertifikate registrieren, anfordern und abrufen können, ohne PKI-Administratoren für jede Transaktion einzubeziehen.
Integrationen von DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager bietet dokumentierte Integrationen mit AWS Private CA, Microsoft AD CS, Sectigo, Entrust, ServiceNow, Jira, Kubernetes über cert-manager, Terraform, F5 BIG-IP und SafeNet-HSMs. Die Plattform unterstützt mehr als 150 DNS-Anbieter sowie REST API, ACME v2, SCEP und EST.
Pros and Cons
Pros:
- Macht die PKI zukunftssicher gegen Quantenbedrohungen
- Beseitigt blinde Flecken bei Zertifikaten in Cloud-, Netzwerk- und Systemumgebungen
- Integrierte Private CA unterstützt dedizierte Hierarchien
Cons:
- Benutzeroberfläche und Navigation des Administrationsportals wirken unintuitiv
- Die vollständige Erkennung erschwert die Bereitstellung
Weitere Software zur Verwaltung des Zertifikatslebenszyklus
Hier finden Sie einige zusätzliche Werkzeuge, die es nicht auf meine Auswahlliste geschafft haben, aber möglicherweise gut zu Ihren Anforderungen passen:
- ServiceNow Certificate Management
Am besten für native Zertifikatsverwaltung in ServiceNow geeignet
- HID ACM
Am besten für verwaltete PKI mit beibehaltener Kontrolle über den HSM-Stammschlüssel geeignet
- CertKit
Am besten für die Bereitstellung von Geräte- und Serverzertifikaten
- Akeyless
Am besten für die einheitliche Automatisierung von Geheimnissen und Zertifikaten
- Segura Certificate Manager
Am besten für das integrierte Management des Zertifikatslebenszyklus in PAM
- Qualys CertView
Optimal für native PQC-Bereitschaft in Qualys
- cert-manager
Am besten für die Zertifikatsautomatisierung von Open-Source-K8s
- Cloudflare Advanced Certificate Manager
Am besten für TLS am Edge bei über Cloudflare geleitetem Datenverkehr
- GlobalSign Atlas
Am besten für die native PKI-Auto-Registrierung von GlobalSign


So bewerte ich Software für das Zertifikatslebenszyklusmanagement
Ich unterteile meine Bewertung in grundlegende Kriterien, die jedes Tool erfüllen muss – Erkennung, Automatisierung und Unterstützung mehrerer Zertifizierungsstellen – sowie in Unterscheidungsmerkmale wie PQC-Bereitschaft, HSM-Integration und native DevOps-Abläufe, die die besten Lösungen vom Rest abheben.
Grundfunktionalität (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne für jede unten aufgeführte Kernfunktionalität auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (zeichnet sich in diesem Bereich aus). Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um und nutze diesen, um die allgemeine Eignung für die Liste zu beurteilen.
- Zertifikatserkennung und -inventarisierung: Ich achte auf kontinuierliche Scans in Cloud-, On-Premises- und DevOps-Umgebungen, damit nichts in einem vergessenen Subnetz oder Container-Cluster verborgen bleibt.
- Lebenszyklusautomatisierung: Ich bewerte, wie viel von Ausstellung, Erneuerung, Rotation und Sperrung ohne manuelle Schritte abläuft – insbesondere die automatische Erneuerung ohne Benutzereingriff vor dem Ablauf.
- Unterstützung mehrerer Zertifizierungsstellen: Ich prüfe, ob eine Plattform Zertifikate von öffentlichen Zertifizierungsstellen wie DigiCert und Sectigo zusammen mit privaten Zertifizierungsstellen wie Microsoft AD CS über eine einzige Konsole verwalten kann.
- Ablaufüberwachung und Warnmeldungen: Konfigurierbare Warnschwellen, Eskalationspfade und ITSM-Integration sind für mich wichtiger als eine einfache Listenansicht ablaufender Zertifikate.
- Richtliniendurchsetzung und Compliance: Ich achte auf durchsetzbare Regeln für Schlüssellängen, Algorithmen und Gültigkeitszeiträume sowie auf prüfungstaugliche Berichte, die Frameworks wie PCI-DSS oder NIST zugeordnet sind.
- Protokoll- und Ökosystemintegrationen: Die Unterstützung von ACME, SCEP, EST und REST-APIs bildet die Grundlage; außerdem bewerte ich die native Anbindung an Load-Balancer, Kubernetes und HSMs.
Sobald ich eine Liste von Tools zusammengestellt habe, die die Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander abheben.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche ich verschiedene Anbieter miteinander:
Herausragende Funktionen
Als Erstes bewerte ich die kryptografische Agilität nach der Quantenära – insbesondere, ob eine Plattform quantengefährdete Zertifikate inventarisieren und die Migration zu PQC-fähigen Algorithmen wie ML-KEM und ML-DSA orchestrieren kann. Die Zuordnung von Zertifikatsabhängigkeiten ist ebenso wichtig: Ich prüfe, ob das Tool visualisiert, welche Dienste, Load-Balancer und Endpunkte von den einzelnen Zertifikaten abhängen, damit Sie die Auswirkungen vor einer Erneuerung oder Sperrung einschätzen können. Bei Teams, die Kubernetes einsetzen, achte ich darauf, wie tief ein Anbieter in cert-manager und Service-Meshes wie Istio integriert ist, um kurzlebige Workload-Identitäten ohne zusätzlichen Aufwand für Entwickler zu rotieren.
Über die Funktionen hinaus
Ich bewerte zuerst das Bereitstellungsmodell, weil es alles von der Compliance bis zum betrieblichen Aufwand beeinflusst. Eine Plattform mit Optionen für vom Netzwerk getrennte oder On-Premises-Umgebungen ist wichtig, wenn Sie PKI in regulierten oder souveränen Umgebungen verwalten, in denen SaaS nicht infrage kommt. Skalierbarkeit ist ebenso wichtig – ich prüfe, ob ein Tool Millionen von Zertifikaten ohne Leistungseinbußen verarbeitet, insbesondere in IoT-Szenarien oder bei kurzlebigen Workloads, in denen die Ausstellungsraten stark ansteigen. Außerdem betrachte ich die Gesamtbetriebskosten, einschließlich versteckter Gebühren für Zertifizierungsstellen-Konnektoren oder Onboarding-Dienste, die eine zunächst wettbewerbsfähige Preisgestaltung verteuern.
So wählen Sie die richtige Software zur Verwaltung des Zertifikatslebenszyklus aus
Wählen Sie die richtige Plattform anhand der Funktionen aus, die für Ihr Team am wichtigsten sind. Nutzen Sie die folgende Tabelle, um Ihre Prioritäten den gesuchten Funktionen zuzuordnen.
| Wenn Ihre Priorität darin besteht | Achten Sie auf |
|---|---|
| Nicht verwaltete Zertifikate zu finden | Einen Erkennungsbericht für Cloud-, lokalen und Containerumgebungen |
| Ausfälle durch abgelaufene Zertifikate zu verhindern | Einen Erneuerungsarbeitsablauf mit dokumentierter Zuständigkeit, Eskalationszeitpunkten und Bereitstellungsnachweisen |
| Mehrere Zertifizierungsstellen zu verwalten | Eine schriftliche Supportmatrix für öffentliche Zertifizierungsstellen, Microsoft AD CS und private PKI |
| Audit-Anforderungen zu erfüllen | Beispielberichte für Audits mit Zertifikatsverlauf, Richtlinienänderungen und Administratoraktionen |
| Regulierte Schlüsselmaterialien zu kontrollieren | Eine Bereitstellungsdokumentation für lokale, vollständig isolierte oder mit HSM verbundene Umgebungen |
So prüfen Sie Ihre Auswahlliste
- Führen Sie einen Erkennungstest durch: Bitten Sie den Anbieter, innerhalb von 14 Tagen ein definiertes Subnetz, ein Cloud-Konto und einen Kubernetes-Cluster zu inventarisieren, und vergleichen Sie die Ergebnisse anschließend mit Ihrem bekannten Zertifikatsregister.
- Testen Sie die Erneuerungsabwicklung: Erstellen Sie ein Testzertifikat, das innerhalb von 30 Tagen abläuft, und überprüfen Sie den dokumentierten Prozess für Genehmigung, Erneuerung, Bereitstellung, Zurücksetzen und Widerruf.
- Fordern Sie die Supportmatrix an: Lassen Sie sich ein aktuelles Dokument mit den unterstützten Zertifizierungsstellen, Protokollen, Lastverteilern, Zertifikatsformaten und HSMs einschließlich Versionsbeschränkungen vorlegen.
- Lassen Sie sich Zusagen schriftlich geben: Bitten Sie um einen Beispielbericht für ein Audit sowie eine Vertragsklausel, die Datenaufbewahrung, Administratorzugriffsprotokolle und Unterstützung bei Zertifikatsvorfällen festlegt.
- Wählen Sie den geeigneten betrieblichen Kompromiss: Entscheiden Sie, ob Sie eine vom Anbieter verwaltete PKI mit geringerem internem Verwaltungsaufwand oder direkte Kontrolle über Infrastruktur, Schlüssel und Richtlinienausführung benötigen.
Was ist Software für das Management des Zertifikatslebenszyklus?
Software für das Management des Zertifikatslebenszyklus erkennt, überwacht, stellt digitale Zertifikate und Verschlüsselungsschlüssel aus, verlängert, implementiert und widerruft sie. Sie bietet IT- und Sicherheitsteams eine zentrale Bestandsübersicht der Zertifikate in Cloud-, On-Premises- und DevOps-Umgebungen.
Diese Tools können Verlängerungsabläufe automatisieren, Ablaufdaten verfolgen, Zertifikatsrichtlinien durchsetzen, Verbindungen zu Zertifizierungsstellen herstellen und Prüfprotokolle für Compliance und Reaktionen auf Vorfälle bereitstellen.
Funktionen von Software für das Management des Zertifikatslebenszyklus
Achten Sie bei der Auswahl einer Plattform für das Management des Zertifikatslebenszyklus auf die folgenden wichtigen Funktionen:
- Zertifikatserkennung: Durchsucht Netzwerke, Cloud-Konten, Server, Container und Endpunkte, um Zertifikate in Ihrer Umgebung zu finden. Die Lösung erfasst Zertifikatsdetails, Speicherorte, Verantwortliche und Ablaufdaten in einer zentralen Bestandsübersicht.
- Ablaufüberwachung: Verfolgt die Gültigkeitszeiträume von Zertifikaten und sendet Warnungen, bevor Zertifikate ablaufen. Konfigurierbare Schwellenwerte und Eskalationsregeln helfen Teams dabei, Verantwortlichkeiten zuzuweisen und Verlängerungen anzugehen, bevor es zu Dienstunterbrechungen kommt.
- Automatisierung des Lebenszyklus: Automatisiert Zertifikatsanfragen, Genehmigungen, Verlängerungen, Bereitstellung, Rotation und Widerruf. Arbeitsabläufe reduzieren manuelle Schritte und schaffen wiederholbare Prozesse für Zertifikate auf Servern, in Anwendungen und auf Geräten.
- Verwaltung mehrerer Zertifizierungsstellen: Verbindet öffentliche und private Zertifizierungsstellen über eine einzige Oberfläche. Teams können Zertifikate von Anbietern wie DigiCert, Sectigo und Microsoft AD CS verwalten, ohne separate Bestandsübersichten pflegen zu müssen.
- Durchsetzung von Richtlinien: Wendet Regeln für Schlüsselgrößen, Signaturalgorithmen, Gültigkeitszeiträume von Zertifikaten und zugelassene Aussteller an. Die Plattform kann Zertifikate kennzeichnen oder blockieren, die gegen organisatorische oder regulatorische Anforderungen verstoßen.
- Zertifikatsbereitstellung: Installiert erneuerte Zertifikate auf unterstützten Servern, Load-Balancern, Anwendungen und Netzwerkgeräten. Bereitstellungsprotokolle zeigen, wo jedes Zertifikat installiert wurde, und helfen Teams dabei, eine erfolgreiche Rotation zu überprüfen.
- Integrationsunterstützung: Verbindet sich mit Protokollen und Systemen wie ACME, SCEP, EST, REST APIs, IT-Service-Management-Plattformen, Kubernetes und Hardware-Sicherheitsmodulen. Diese Integrationen fügen Zertifikatsprozesse in die bestehende Infrastruktur und vorhandene Arbeitsabläufe ein.
- Prüfberichte: Zeichnet Zertifikatsänderungen, Genehmigungen, Verlängerungen, Widerrufe, Administratoraktionen und Richtlinienentscheidungen auf. Berichte liefern Sicherheits- und Compliance-Teams Nachweise für Prüfungen, Untersuchungen und interne Überprüfungen.
Übliche KI-Funktionen von Software für das Management des Zertifikatslebenszyklus
Über die oben aufgeführten Standardfunktionen hinaus bieten viele dieser Softwarelösungen inzwischen integrierte KI-Funktionen wie:
- Anomalieerkennung: KI untersucht Zertifikatsaktivitäten, Ausstellungsmuster und das Systemverhalten, um ungewöhnliche Änderungen zu erkennen. Sie kann unerwartete Zertifikatserstellungen, ungewöhnliche Verlängerungsaktivitäten oder verdächtige Nutzungen zur Überprüfung kennzeichnen.
- Risikobewertung: Weist automatisch Risikowerte auf Grundlage von Zertifikatsattributen, Gefährdung, Konfiguration, Nutzung und Betriebshistorie zu. Sicherheitsteams können diese Werte verwenden, um Zertifikate zu priorisieren, die untersucht oder ersetzt werden müssen.
- Vorhersageanalyse von Ausfällen: KI analysiert Zertifikatsabhängigkeiten, Verlängerungshistorien und Dienstbeziehungen, um einzuschätzen, wo ein Zertifikatsproblem Anwendungen beeinträchtigen könnte. Teams können wahrscheinliche Fehlerquellen untersuchen, bevor es zu einem Ausfall kommt.
- Abfragen in natürlicher Sprache: KI ermöglicht Administratoren, Fragen zu Zertifikatsbeständen in natürlicher Sprache zu stellen. Sie können beispielsweise Zertifikate anfordern, die bald ablaufen, veraltete Algorithmen verwenden oder einem bestimmten Dienst zugeordnet sind.
- Intelligente Priorisierung von Vorfällen: Gruppiert zusammengehörige Zertifikatswarnungen, entfernt doppelte Benachrichtigungen und ordnet Vorfälle nach Dringlichkeit. Dadurch erhalten Administratoren einen klareren Ausgangspunkt, wenn mehrere Zertifikatsereignisse gleichzeitig auftreten.
- Empfehlungen zur Behebung: KI überprüft Zertifikatsbefunde und schlägt auf Grundlage von Konfiguration, Nutzung und organisatorischen Regeln Korrekturmaßnahmen vor. Zu den Empfehlungen können das Ersetzen eines Algorithmus, das Ändern eines Gültigkeitszeitraums oder die Untersuchung eines nicht zugelassenen Ausstellers gehören.
Vorteile von Software für das Management des Zertifikatslebenszyklus
Das richtige Tool für das Management des Zertifikatslebenszyklus kann Ihrem Team und Ihrem Unternehmen mehrere Vorteile bieten. Hier sind einige, auf die Sie sich freuen können:
- Übersicht über Zertifikate: Erkennungsscans in Cloud-, lokalen, Netzwerk- und DevOps-Umgebungen erstellen ein zentrales Inventar von Zertifikaten, Speicherorten, Verantwortlichen und Ablaufdaten.
- Weniger Ausfälle durch Ablauf: Automatisierte Überwachung, konfigurierbare Warnmeldungen, Zuweisung von Verantwortlichen und Verlängerungs-Workflows helfen Ihrem Team, Zertifikate vor ihrem Ablauf zu bearbeiten.
- Einheitliche Abläufe über den Lebenszyklus: Workflows für Registrierung, Genehmigung, Verlängerung, Bereitstellung, Rotation und Sperrung ersetzen die uneinheitliche manuelle Zertifikatsverwaltung.
- Verwaltung mehrerer CAs: Eine einzige Oberfläche verwaltet Zertifikate von öffentlichen und privaten Zertifizierungsstellen, einschließlich Anbietern wie DigiCert, Sectigo und Microsoft AD CS.
- Richtlinien- und Compliance-Kontrolle: Regeln für Schlüssellängen, Algorithmen, Gültigkeitszeiträume und zugelassene Aussteller unterstützen einheitliche Konfigurationen und prüfungsbereite Aufzeichnungen.
- Sicherere Zertifikatsänderungen: Die Abhängigkeitszuordnung zeigt vor der Verlängerung oder Sperrung, welche Dienste, Endpunkte, Lastverteiler und Anwendungen auf das jeweilige Zertifikat angewiesen sind.
- Bessere Infrastrukturintegration: Die Unterstützung für ACME, SCEP, EST, REST-APIs, Kubernetes, IT-Service-Management-Plattformen und HSMs verbindet Zertifikatsabläufe mit vorhandenen Systemen.
Kosten und Preise von Software zur Verwaltung des Zertifikatslebenszyklus
Für die Auswahl der besten Software ist ein Verständnis der verfügbaren Preismodelle und Tarife erforderlich. Die Kosten variieren je nach Funktionen, Teamgröße, Integrationen, Bereitstellungsoptionen und Supportanforderungen. Die folgende Tabelle fasst gängige Tarife, Durchschnittspreise und typische enthaltene Funktionen von Plattformen zur Verwaltung des Zertifikatslebenszyklus zusammen.
Vergleichstabelle der Tarife für Software zur Verwaltung des Zertifikatslebenszyklus
| Tariftyp | Durchschnittspreis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0 | Grundlegendes Zertifikatsinventar, eingeschränkte Ablaufwarnungen, manuelle Zertifikatsverfolgung und Community-Support. |
| Persönlicher Tarif | $10-$30/Benutzer/Monat | Zertifikatserkennung, Ablaufüberwachung, grundlegende Erinnerungen an Verlängerungen, eingeschränkte Integrationen und E-Mail-Support. |
| Geschäftstarif | $30-$100/Benutzer/Monat | Automatisierte Verlängerungen, Verwaltung mehrerer CAs, Durchsetzung von Richtlinien, Bereitstellungs-Workflows, Prüfberichte und Integrationen in IT-Service-Management-Systeme. |
| Unternehmenstarif | $100-$300+/Benutzer/Monat | Erweiterte Erkennung, unbegrenzte oder umfangreiche Zertifikatsverwaltung, HSM- und Kubernetes-Integrationen, benutzerdefinierte Workflows, dedizierter Support und benutzerdefinierte Compliance-Berichte. |
FAQs zur Software zur Verwaltung des Zertifikatslebenszyklus
Hier finden Sie Antworten auf häufige Fragen zu Tools zur Verwaltung des Zertifikatslebenszyklus:
Kann Software zur Verwaltung des Zertifikatslebenszyklus Zertifikate verschiedener Zertifizierungsstellen verwalten?
Ja, viele Plattformen verwalten Zertifikate von mehreren öffentlichen und privaten Zertifizierungsstellen. Die Unterstützung variiert je nach Produkt. Prüfen Sie daher die aktuelle Support-Matrix des Anbieters. Bestätigen Sie die Kompatibilität mit Anbietern wie DigiCert, Sectigo und Microsoft AD CS. Überprüfen Sie außerdem die Unterstützung für Ihre Zertifikatsformate, Registrierungsprotokolle und privaten PKI-Systeme. Fragen Sie, ob jeder Konnektor Erkennung, Verlängerung, Bereitstellung und Sperrung unterstützt.
Ersetzt Software zur Verwaltung des Zertifikatslebenszyklus eine Zertifizierungsstelle?
Nein, eine Plattform zur Zertifikatsverwaltung steuert in der Regel Zertifikatsabläufe, anstatt Ihre Zertifizierungsstelle zu ersetzen. Sie kann Verbindungen zu öffentlichen und privaten CAs sowie internen PKI-Systemen herstellen. Die Plattform kann Erkennung, Anfragen, Genehmigungen, Verlängerungen, Bereitstellung und Sperrung übernehmen. Ihre vorhandene CA stellt Zertifikate weiterhin gemäß ihren Richtlinien aus.
Wie sollte ich Software zur Verwaltung des Zertifikatslebenszyklus vor dem Kauf testen?
Testen Sie die Plattform mit Zertifikaten und Systemen, die Ihre Produktionsumgebung abbilden. Beginnen Sie mit dem Scan eines definierten Subnetzes, Cloud-Kontos und Kubernetes-Clusters. Vergleichen Sie die Ergebnisse mit Ihrem bekannten Zertifikatsregister. Erstellen Sie anschließend ein Testzertifikat, das innerhalb von 30 Tagen abläuft. Überprüfen Sie die Schritte für Genehmigung, Verlängerung, Bereitstellung, Rücksetzung und Sperrung. Testen Sie außerdem die Weiterleitung von Warnmeldungen und Administratorberechtigungen. Fordern Sie eine schriftliche Bestätigung für nicht unterstützte Zertifikatsformate, Integrationen, Aufbewahrungszeiträume und Anforderungen an eine isolierte Bereitstellung an.