

Netzwerkbestandssoftware erfasst und organisiert jedes mit Ihrem Netzwerk verbundene Asset und hilft Ihnen bei dessen Verwaltung. Wenn Sie IT-, OT- oder IoT-Umgebungen verwalten, bieten diese Tools Echtzeittransparenz, damit Sie Risiken minimieren und mit sich ändernden Anforderungen Schritt halten können.
Wenn Sie Ihre Assetverwaltung prüfen, steuern oder automatisieren müssen, sind Sie hier richtig. Nachfolgend finden Sie die beste Netzwerkbestandssoftware für 2026, mit Optionen von der Erkennung hybrider Cloud-Umgebungen bis hin zur complianceorientierten Dokumentation.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle für Netzwerkbestandssoftware
Diese Vergleichstabelle fasst die Preisdetails meiner Auswahl der besten Netzwerkbestandssoftware zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten geeignet für KI-gestützte Inventarisierung und Compliance-Audits | Kostenlose Demo + 30-tägige kostenlose Testversion verfügbar | Ab $1,499/Jahr | Website | |
| 2 | Am besten für die Transparenz hybrider Netzwerke | Kostenlose Demo + 14-tägige kostenlose Testversion verfügbar | Nicht verfügbar | Website | |
| 3 | Am besten für eine automatisierungsorientierte Anlageninventarisierung | Kostenlose Demo + 30-tägige kostenlose Testversion verfügbar | Preis auf Anfrage | Website | |
| 4 | Am besten für die agentenlose Ressourcen-Erkennung | Kostenloser Tarif + 21-tägige kostenlose Testversion verfügbar | Ab $5,000/Jahr | Website | |
| 5 | Am besten für sich automatisch aktualisierende IT-Dokumentation und Konformitätsprüfungen geeignet | 30-tägige kostenlose Testversion | Ab 465,00 €/Jahr | Website | |
| 6 | Am besten für hybride IT-Umgebungen geeignet | Kostenlose Testversion + kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 7 | Am besten geeignet für die Erkennung von IT-, OT- und IoT-Assets in einer einzigen Ansicht | Kostenlose Demo + 14-tägige kostenlose Testversion verfügbar | Ab 239 $/Monat (jährliche Abrechnung) | Website | |
| 8 | Am besten für den Lebenszyklus von Rechenzentrums-Assets und die CMDB-Synchronisierung geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 9 | Am besten für die skalierbare, an eine CMDB angebundene Erkennung von IT-Assets | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 10 | Am besten für die unternehmensweite Synchronisierung der Asset-Erkennung geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website |


Bewertungen von Netzwerkbestandssoftware
Hier sind meine besten Softwareempfehlungen. Ich habe die wichtigsten Funktionen, zentralen Anwendungsfälle und Integrationen für jede Option zusammengefasst, damit Sie die passende Lösung finden können.
 Am besten geeignet für KI-gestützte Inventarisierung und Compliance-Audits
- Kostenlose Demo + 30-tägige kostenlose Testversion verfügbar
- Ab $1,499/Jahr
Visit WebsiteCustomer Rating:4.6/5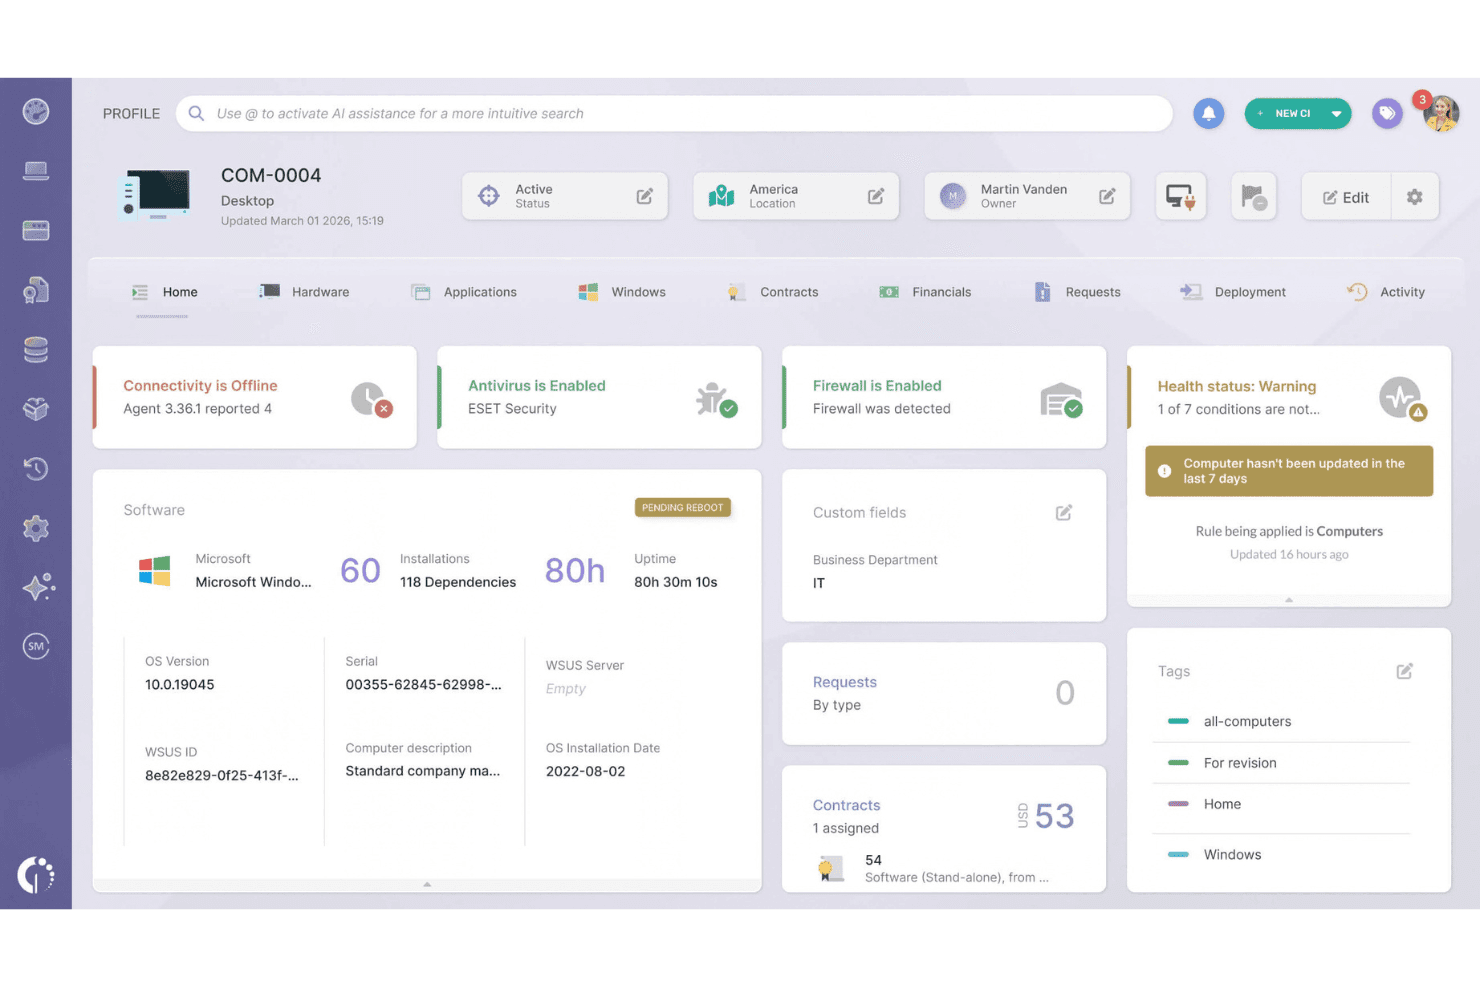
InvGate Asset Management zeigt den vollständigen Gerätezustand sowie Software- und Vertragsdetails an. InvGate Asset Management ist eine Plattform für das IT-Asset-Management, die agentenbasierte und agentenlose Netzwerkerkennung, eine zentrale Hardware- und Softwareinventarisierung, CMDB-Zuordnung und Compliance-Berichte für Cloud-, virtuelle und lokale Umgebungen kombiniert.
Für wen ist InvGate Asset Management am besten geeignet?
InvGate Asset Management eignet sich besonders für IT-Teams in mittelständischen bis großen Unternehmen, die eine revisionssichere Inventarisierung mit integrierten Compliance-Berichten für die Rahmenwerke GDPR, HIPAA und PCI-DSS benötigen.
Warum ich InvGate Asset Management ausgewählt habe
Ich habe InvGate Asset Management ausgewählt, weil der AI Hub die praktische Durchführung von Compliance-Audits tatsächlich verändert. Anstatt veraltete oder nicht konforme Assets manuell zu suchen, zeigt Smart Recommendations sie automatisch an und gibt konkrete Empfehlungen dazu, ob sie aktualisiert, ersetzt oder neu zugewiesen werden sollten. Die Atlas-Datenbank ergänzt reale Daten zum Ende der Lebensdauer und zum Supportende von Hardware und Software, sodass vorgefertigte Compliance-Berichte für GDPR, HIPAA und PCI-DSS auf präzisen, aktuellen Daten basieren.
Die wichtigsten Funktionen von InvGate Asset Management
- Agentenbasierte Endpunktinventarisierung: Ein schlanker Agent für Windows, macOS, Linux und Android erfasst täglich detaillierte Hardwaredaten, installierte Software und Nutzungsdaten, selbst wenn sich die Geräte nicht im Netzwerk befinden.
- Agentenloses netzwerkbasiertes Scannen über Proxys: Schlanke Discovery-Proxys scannen benutzerdefinierte IP-Bereiche mithilfe von SNMP, WMI und SSH, um Server, Drucker, Router und Switches zu identifizieren, ohne Agents bereitzustellen.
- Automatisierte CMDB mit Abhängigkeitszuordnung: Die integrierte CMDB bildet Beziehungen zwischen Assets, Anwendungen, Benutzern und Standorten ab. KI-gestützte Vorschläge helfen dabei, die Abhängigkeitsdaten bei Veränderungen Ihrer Umgebung aktuell zu halten.
- Automatisierte Garantieverwaltung: Native API-Integrationen mit Dell und Lenovo tragen Garantieablaufdaten automatisch auf Asset-Ebene ein. Die Automatisierung über Smart Tags und E-Mail-Benachrichtigungen informiert über bevorstehende Abläufe.
Integrationen von InvGate Asset Management
InvGate Asset Management bietet native Integrationen im gesamten Microsoft-Ökosystem sowie mit AWS, Google Cloud Platform, Jamf, VMware vCenter, Jira und Zendesk. Die REST API unterstützt benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Duale agentenbasierte und agentenlose Geräteerkennung
- KI-gestützte Empfehlungen für risikobehaftete Assets
- Integrierte Compliance-Dashboards und Audit-Tools
Cons:
- Keine Echtzeitzuordnung der Netzwerktopologie
- Automatische Garantiesynchronisierung nur für Dell und Lenovo
Learn more about InvGate Asset Management: Am besten für die Transparenz hybrider Netzwerke
- Kostenlose Demo + 14-tägige kostenlose Testversion verfügbar
- Nicht verfügbar
Visit WebsiteCustomer Rating:4.5/5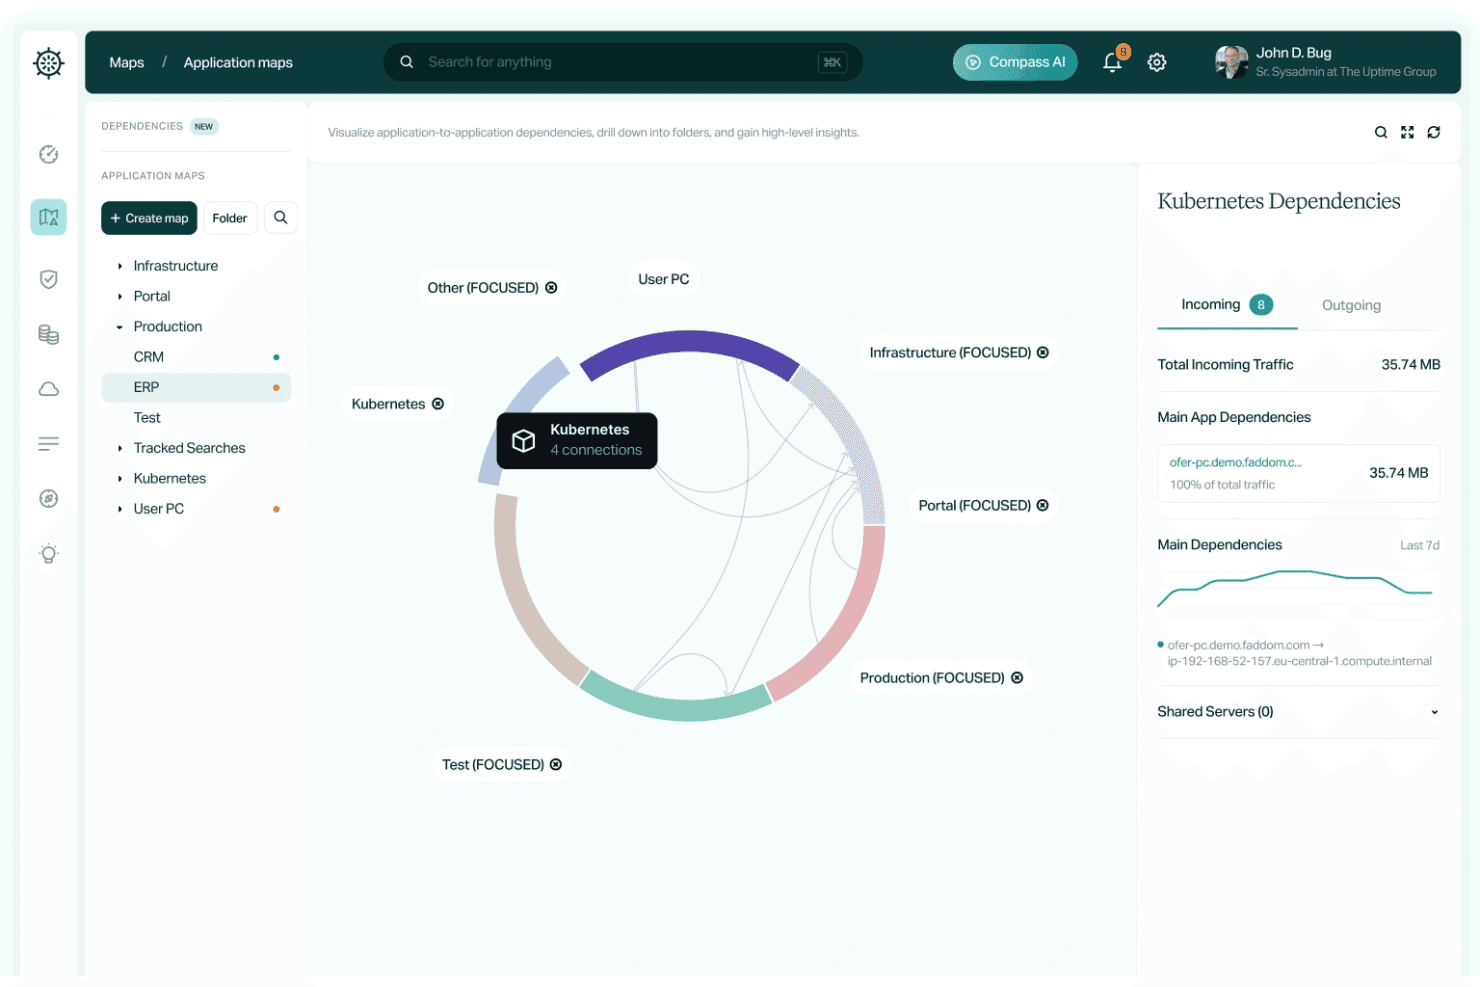
Faddom bildet Anwendungsabhängigkeiten mit Einblicken in den Datenverkehr ab. Faddom ist ein agentenloses Tool zur Netzwerkinventarisierung und Topologiekartierung, das Server, VMs, Cloud-Instanzen und Anwendungsabhängigkeiten in lokalen und Cloud-Umgebungen mithilfe passiver Datenverkehrsanalyse und Protokollen wie NetFlow, SNMP und sFlow erkennt.
Für wen ist Faddom am besten geeignet?
Faddom eignet sich besonders für IT- und Infrastrukturteams in Unternehmen, die hybride Umgebungen verwalten und eine Echtzeittransparenz der Topologie benötigen, ohne den Aufwand einer Agentenbereitstellung.
Warum ich Faddom ausgewählt habe
Ich habe Faddom als eines der besten Tools ausgewählt, weil es Ihnen in weniger als 60 Minuten eine vollständige Topologiekarte Ihrer hybriden Umgebung in Echtzeit liefert – standardmäßig ohne Agenten und ohne erforderliche Zugangsdaten. Besonders beeindruckend finde ich, wie das Tool sowohl lokale Infrastruktur als auch Multi-Cloud-Umgebungen (AWS, Azure, GCP) in einer einzigen einheitlichen Karte abbildet und dabei passive Datenverkehrsanalyse über NetFlow, sFlow und SNMP nutzt. Die KI Lighthouse AI kennzeichnet kontinuierlich Verhaltensanomalien wie unbefugte Anmeldungen und DNS-Spitzen, sodass Ihre Inventarisierung nicht nur eine Momentaufnahme ist, sondern eine aktuelle, sicherheitsbewusste Ansicht Ihres Netzwerks.
Wichtige Funktionen von Faddom
- Anreicherung mit CVE-Schwachstellen: Verknüpft erkannte Software- und Versionsdaten mit bekannten CVEs und bietet Ihnen eine Echtzeitansicht der anfälligen Ressourcen in Ihrer Umgebung.
- Optimierung der Cloud-Ressourcengröße und Migrationsplanung: Integrierte Empfehlungen zeigen ungenutzte oder überdimensionierte Cloud-Instanzen mit Kostendaten für AWS, Azure und GCP auf und unterstützen so die Planung von Migrationswellen.
- Abfragen in natürlicher Sprache mit Compass AI: Stellen Sie Fragen zu Ihrer Infrastruktur-Topologie in Alltagssprache und erhalten Sie direkte Antworten, ohne Karten oder Berichte manuell durchsuchen zu müssen.
- Überwachung von SSL-Zertifikaten: Überwacht SSL-Zertifikate in allen erkannten Diensten und kennzeichnet ablaufende oder falsch konfigurierte Zertifikate, bevor sie zu einem Vorfall werden.
Faddom-Integrationen
Faddom bietet Integrationen mit ServiceNow, Jira, Zabbix, Nagios, Microsoft AD und AWS.
Pros and Cons
Pros:
- Erstellt Echtzeit-Topologiekarten in weniger als einer Stunde
- Keine Endpunktagenten oder Serverzugangsdaten erforderlich
- Kennzeichnet Schatten-IT und CVE-Schwachstellen automatisch
Cons:
- Keine native CMDB oder bidirektionale Datensynchronisierung
- Unterstützt keine Erkennung von SaaS-Anwendungen
Learn more about Faddom: Am besten für eine automatisierungsorientierte Anlageninventarisierung
- Kostenlose Demo + 30-tägige kostenlose Testversion verfügbar
- Preis auf Anfrage
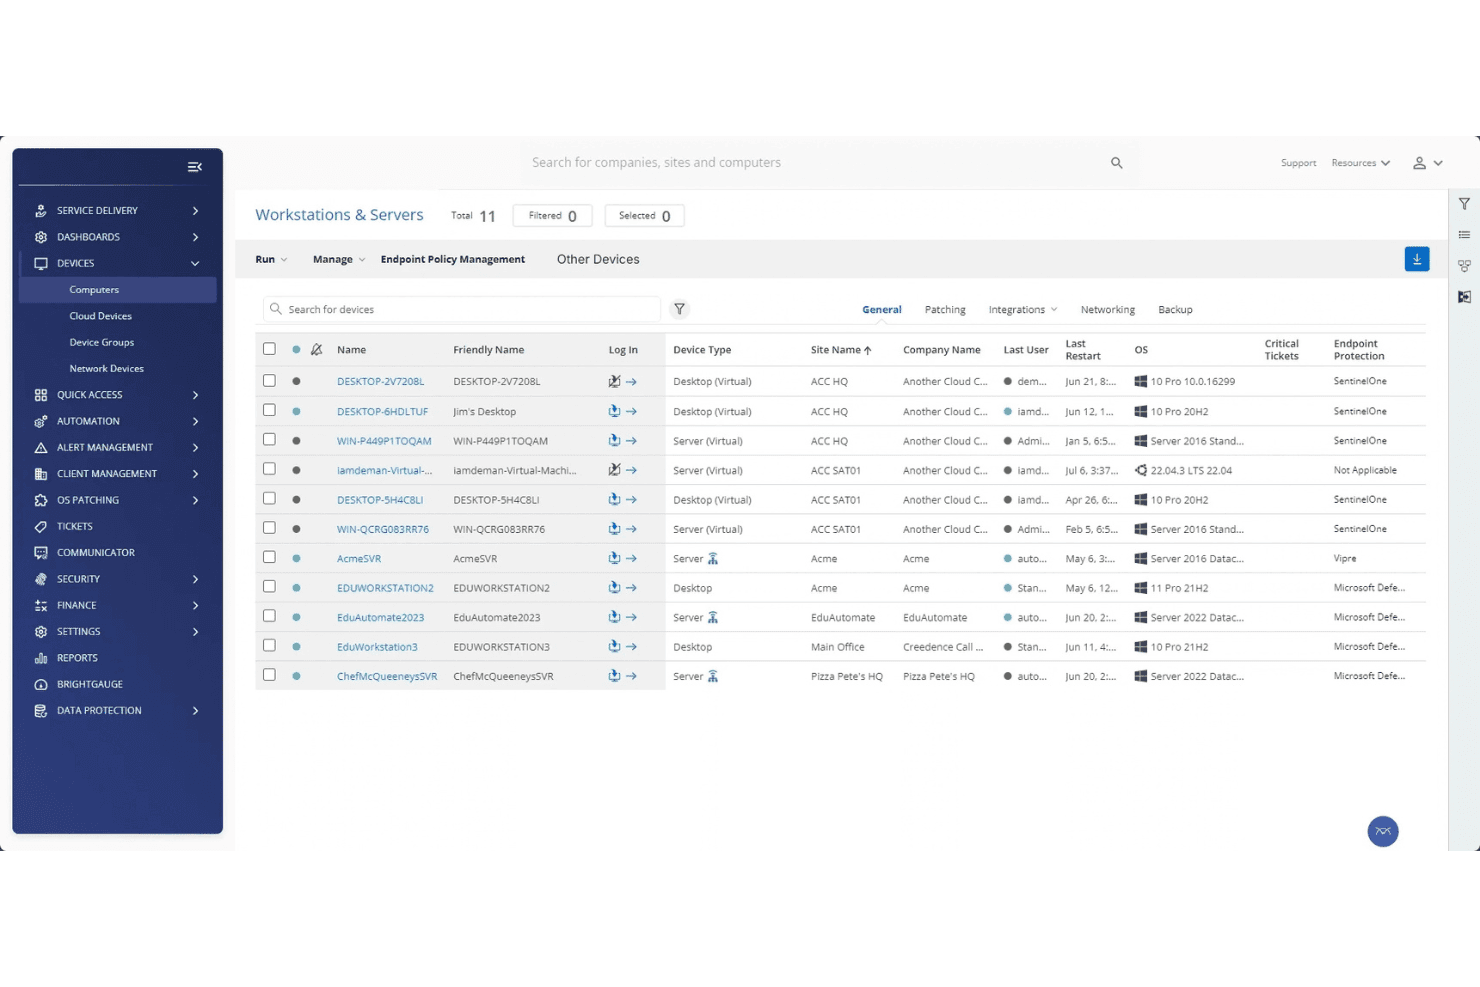
ConnectWise RMM zentralisiert die Geräteverwaltung über alle Arbeitsstationen und Server der Kunden hinweg. ConnectWise RMM ist eine agentenbasierte und agentenlose Plattform zur Fernüberwachung und -verwaltung, die automatisierte Netzwerkerkennung, geräteübergreifende Protokollscans, Anlagenkatalogisierung, Änderungsverfolgung und skriptbasierte Automatisierung in IT-Umgebungen mit mehreren Standorten kombiniert.
Für wen ist ConnectWise RMM am besten geeignet?
ConnectWise RMM wurde speziell für MSP-Techniker entwickelt, die mehrere Kundennetzwerke über eine einzige Konsole verwalten.
Warum ich ConnectWise RMM ausgewählt habe
ConnectWise RMM verdient einen Platz auf meiner engeren Auswahl, weil die Netzwerksondentechnologie jeden Windows-Agenten in eine Erkennungs-Engine verwandelt, automatisch IP-Bereiche scannt, Gerätedatensätze erstellt und Geräte über Erkennungsvorlagen in Umgebungen mit mehreren Standorten abfragt. Besonders gut gefällt mir, wie die Plattform die agentenbasierte Katalogisierung (Hardwarespezifikationen, installierte Software, Patch-Status) mit agentenlosen SNMP-, WMI- und LLDP-Scans kombiniert, sodass auch nicht verwaltete Switches und Drucker erfasst werden. Die etwa 400 vorgefertigten Automatisierungsskripte ermöglichen es anschließend, auf diese Bestandsdaten zu reagieren, ohne alles von Grund auf neu schreiben zu müssen.
Wichtige Funktionen von ConnectWise RMM
- Verfolgung von Anlagenänderungen: Protokolliert Hardware-, Software- und Eigentümeränderungen im Zeitverlauf, um Audits und das Lebenszyklusmanagement zu unterstützen.
- Berichte mit Datenansichten: Bietet mehr als 100 interaktive Abfrageansichten zum Suchen, Filtern und Exportieren von Anlagendaten.
- Mandantenfähige Konsole: Verwaltet mehrere Kundennetzwerke über eine Oberfläche mit standortbezogenen Strukturen pro Kunde und segmentierter Berichterstattung.
- Flexible Bereitstellung: Unterstützt den Betrieb vor Ort und in der Cloud (SaaS), abhängig von den Anforderungen an Datenresidenz oder Netzwerksegmentierung.
Integrationen von ConnectWise RMM
ConnectWise RMM lässt sich mit ConnectWise PSA, Autotask, Auvik, ServiceNow und Aportio verbinden. Außerdem lässt es sich in Zapier integrieren und bietet eine REST-API für benutzerdefinierte Verbindungen.
Pros and Cons
Pros:
- Hybride agentenbasierte und agentenlose Geräteerkennung
- Detaillierte Änderungsverfolgung für Anlagenlebenszyklen
- Mandantenfähige Konsole für die Verwaltung von MSP-Kunden
Cons:
- Für eine erweiterte Topologiekartierung ist eine Auvik-Erweiterung erforderlich
- Die Überwachung von Geräten ohne Windows ist eingeschränkt
Learn more about ConnectWise RMM: Am besten für die agentenlose Ressourcen-Erkennung
- Kostenloser Tarif + 21-tägige kostenlose Testversion verfügbar
- Ab $5,000/Jahr
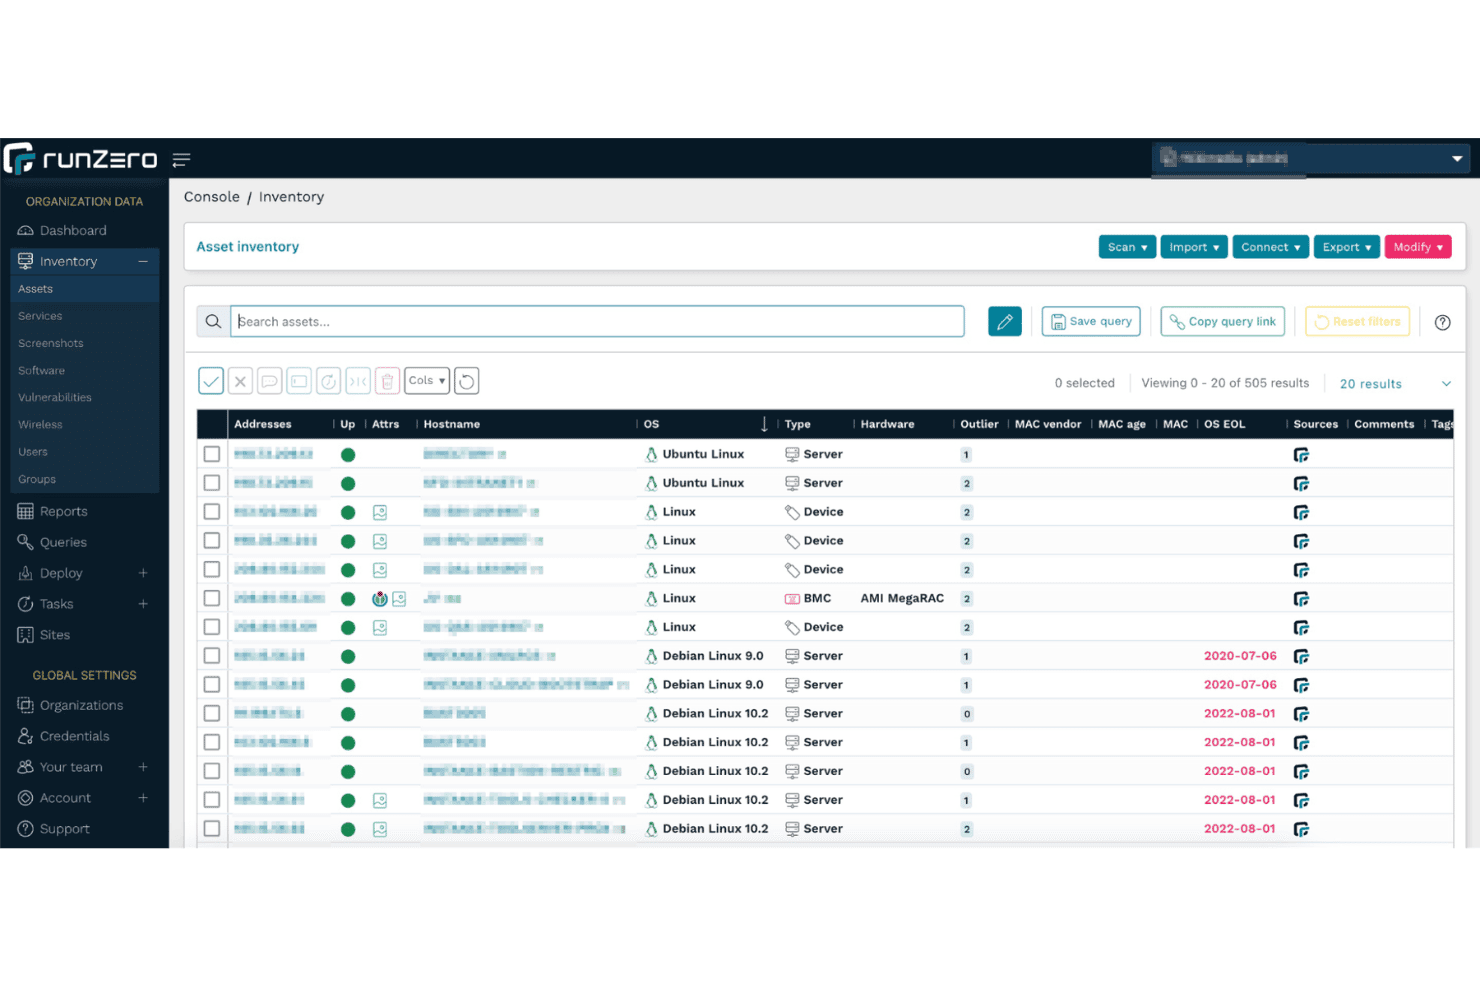
runZero zeigt einen vollständigen Ressourcenbestand mit 505 erkannten Netzwerkgeräten an. runZero ist eine Plattform für Netzwerkbestandsaufnahme und die Verwaltung der Angriffsfläche von Cyberressourcen (CAASM), die IT-, OT-, IoT- und Cloud-Ressourcen mithilfe einer Kombination aus aktivem Scannen, passiver Datenverkehrsanalyse und API-basierten Integrationen erkennt und katalogisiert.
Für wen ist runZero am besten geeignet?
runZero eignet sich besonders für Sicherheits- und Netzwerkteams, die gemischte IT-, OT- und IoT-Umgebungen verwalten, in denen die Bereitstellung von Agenten oder das Erfassen von Anmeldedaten nicht praktikabel ist.
Warum ich mich für runZero entschieden habe
Ich habe runZero als eine der besten Lösungen ausgewählt, weil sich das agentenlose Erkennungsmodell deutlich abhebt. Es identifiziert IoT-, OT- und Schatten-IT-Geräte anhand ihrer Merkmale, ohne Anmeldedaten, Agenten oder Appliances zu benötigen. Ich habe es bereits in Umgebungen eingesetzt, in denen die Bereitstellung von Agenten keine Option war, und dennoch offene Ports, laufende Dienste, SSL-Zertifikate und sogar Bildschirmaufnahmen von Weboberflächen gefunden. Die passive OT-Datenverkehrsanalyse ist besonders wertvoll für fragile ICS-Umgebungen, in denen aktives Scannen ein echtes Betriebsrisiko darstellt.
Wichtige runZero-Funktionen
- Konformitäts-Dashboards: Vorgefertigte Dashboards, die Rahmenwerken wie NIST CSF, PCI DSS, DORA, NIS2 und NYDFS zugeordnet sind und eine revisionsbereite Berichterstattung ermöglichen.
- Mandantenfähige MSSP-Konsole: Unterstützt Konten pro Kunde oder ein globales Konto mit rollenbasierter Zugriffskontrolle pro Organisation, bereichsbezogenen Anmeldedaten und übergeordneten sowie untergeordneten Organisationsbeziehungen.
- Nachverfolgung von SSL/TLS-Zertifikaten: Erkennt und katalogisiert alle Zertifikate im Netzwerk, einschließlich abgelaufener und bald ablaufender Zertifikate mit vollständigen Metadaten zu Aussteller und Zertifikatskette.
- Abbildung von Angriffspfaden: Visualisiert laterale Bewegungswege von internetseitig erreichbaren Einstiegspunkten durch das Netzwerk und identifiziert dabei Segmentierungslücken und Engpässe.
runZero-Integrationen
runZero bietet mehr als 30 dokumentierte Integrationen, darunter Jira Service Management, NetBox, AWS, Microsoft Intune, Google Cloud Platform, CrowdStrike, Splunk und Qualys. Außerdem steht eine API für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- Agentenlose Erkennung findet nicht verwaltete Geräte und Schatten-IT
- Visualisiert die Netzwerktopologie mit 2D- und 3D-Karten
- Erstellt Bildschirmaufnahmen von Webdiensten zur schnelleren Geräteüberprüfung
Cons:
- Hardwaredetails sind ohne Anmeldedaten begrenzt
- Die native Änderungsverfolgung erfordert den Export in ein externes SIEM
Learn more about runZero: Am besten für sich automatisch aktualisierende IT-Dokumentation und Konformitätsprüfungen geeignet
- 30-tägige kostenlose Testversion
- Ab 465,00 €/Jahr
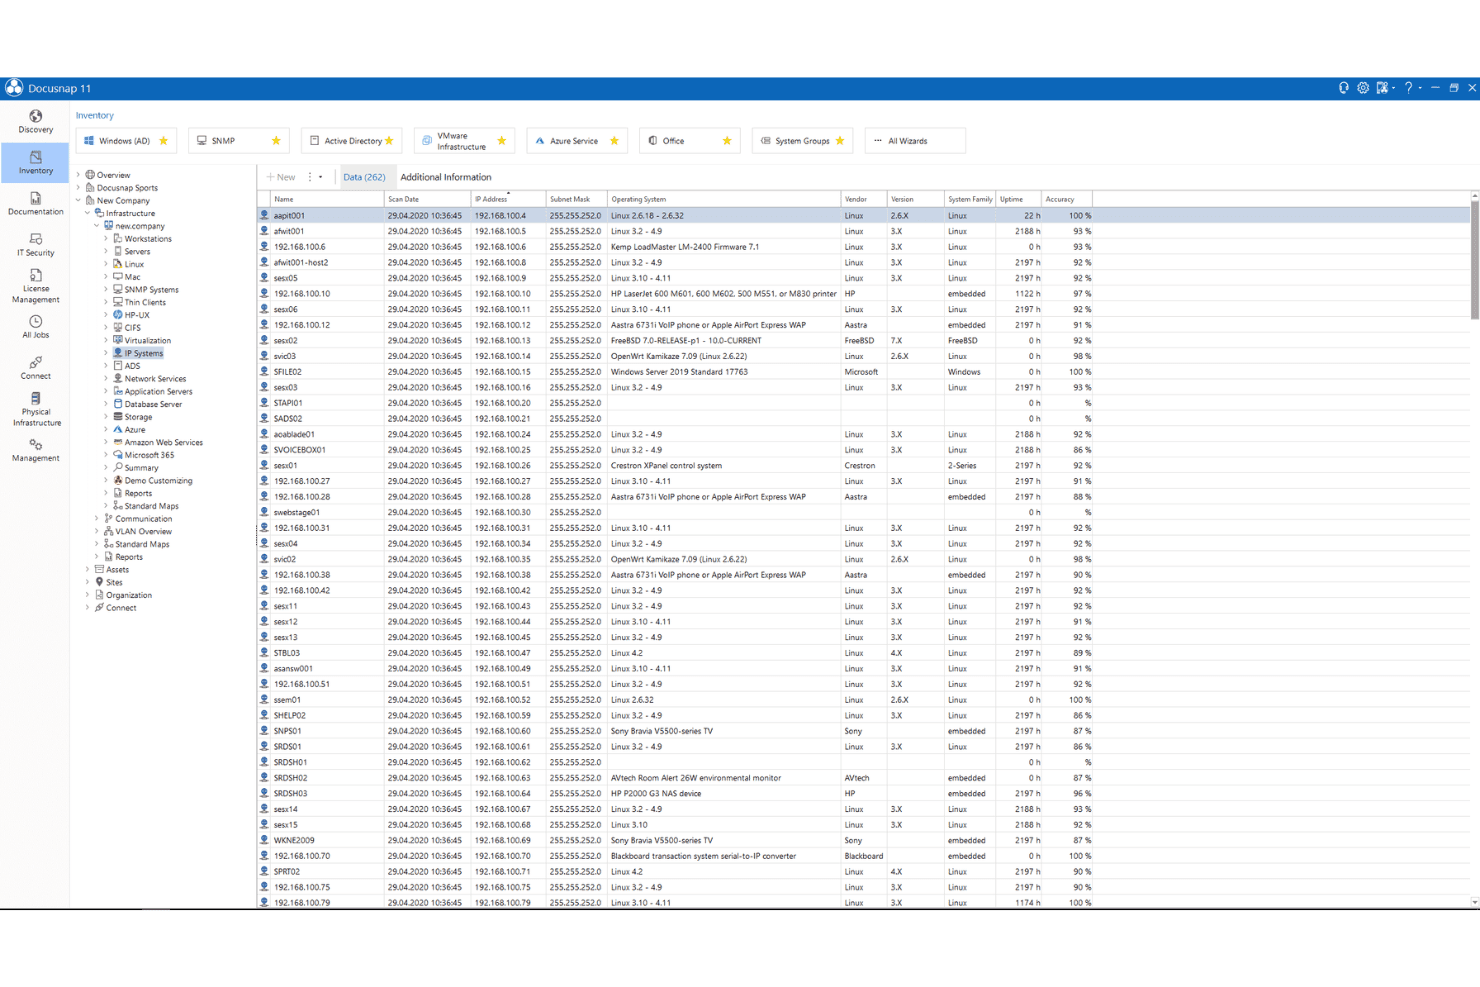
Docusnap zeigt ein vollständiges SNMP-Geräteinventar mit Betriebssystem- und Netzwerkdetails an. Docusnap ist ein agentenloses Netzwerk-Inventar- und IT-Dokumentationstool, das die automatisierte Geräteerkennung, eine ITIL-konforme CMDB, Lizenzverwaltung, die Zuordnung der Netzwerktopologie und prüfungsbereite Berichte in lokalen und Cloud-Umgebungen kombiniert.
Für wen eignet sich Docusnap am besten?
Docusnap eignet sich besonders für IT-Teams in regulierten Branchen, die prüfungsbereite Dokumentation und die Nachverfolgung der Lizenzkonformität in hybriden lokalen und Cloud-Umgebungen benötigen.
Warum ich mich für Docusnap entschieden habe
Docusnap steht auf meiner Auswahlliste, weil die Lösung Dokumentation so verwaltet, dass sie tatsächlich aktuell bleibt. Jeder geplante Inventarisierungszyklus aktualisiert automatisch Netzwerkkarten, IT-Konzeptdokumente und Konformitätsberichte, ohne dass jemand manuell eingreifen muss. Besonders gut gefallen mir die mehr als 200 vorgefertigten Prüfberichte, die auf Regelwerken wie ISO 27001, NIS-2, DSGVO und DORA abgestimmt sind. Dadurch ist Ihre Dokumentation standardmäßig prüfungsbereit, anstatt erst vor einer Prüfung mühsam zusammengestellt werden zu müssen. Die agentenlose Erkennung unter Windows, Linux, macOS und Cloud-Plattformen wie Azure und AWS hält die CMDB in hybriden Umgebungen ohne Bereitstellungsaufwand aktuell.
Wichtige Funktionen von Docusnap
- Agentenloses Scannen mit mehreren Protokollen: Scannt Geräte über WMI, SSH, SNMP und REST-APIs, ohne Agenten auf Endpunkten zu installieren.
- ITIL-konforme CMDB: Speichert alle inventarisierten Assets in einer strukturierten, abhängigkeitenberücksichtigenden Konfigurationsdatenbank.
- Mandantenfähigkeit für MSPs: Integrierte Trennung von Kunden mit mandantenspezifischen Scan-Anmeldedaten, rollenbasierter Zugriffskontrolle und individueller Markenanpassung für jede verwaltete Organisation.
- Berechtigungsanalyse: Prüft Zugriffsrechte in Windows-Dateisystemen, Active Directory, SharePoint, Exchange und CIFS/SMB-kompatiblem Speicher.
Docusnap-Integrationen
Docusnap bietet native Integrationen mit Microsoft 365, Azure-Diensten, Amazon Web Services und Cisco Meraki. Außerdem stehen eine REST-API und Zapier für individuelle Verbindungen zur Verfügung.
Pros and Cons
Pros:
- Automatisch aktualisierte IT-Dokumentation nach jedem Scan
- ITIL-konforme CMDB mit Abhängigkeitszuordnung
- Mandantenfähigkeit mit Datentrennung pro Kunde
Cons:
- Keine Echtzeitwarnungen zu nicht autorisierten Geräten
- Begrenzte Möglichkeiten zur Berichtsanpassung
Learn more about Docusnap: Am besten für hybride IT-Umgebungen geeignet
- Kostenlose Testversion + kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.8/5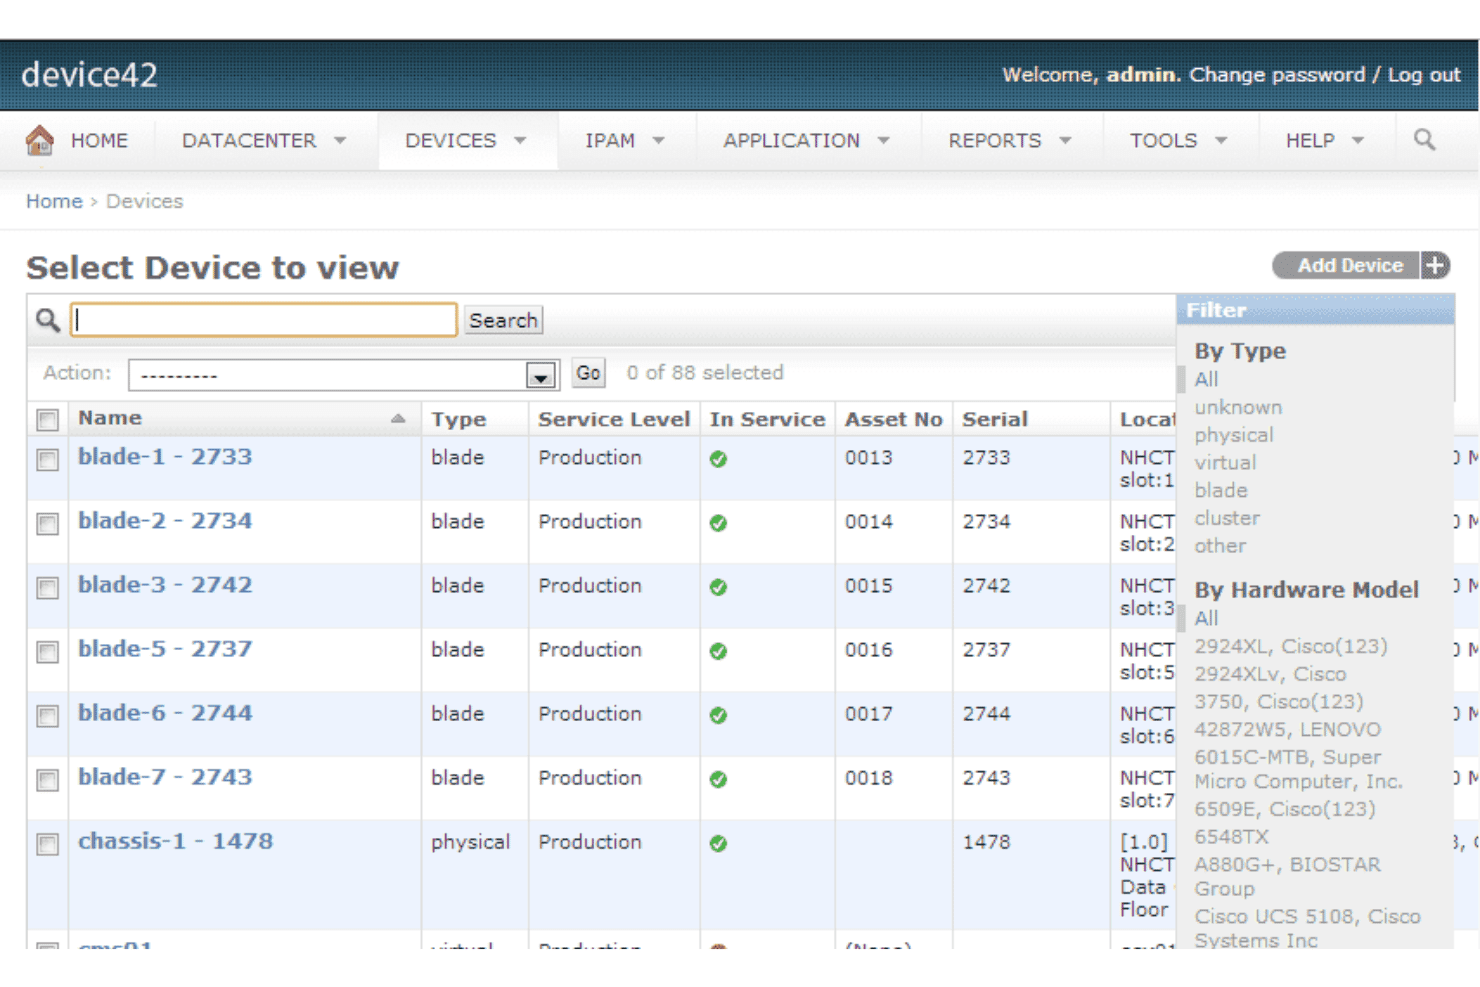
Mit Device42 können Benutzer alle Geräte nach Typ und Hardwaremodell filtern und verwalten. Device42 ist eine Plattform zur Verwaltung des Netzwerkinventars, die agentenlose automatische Erkennung, eine einheitliche CMDB, IPAM, DCIM und die Zuordnung von Anwendungsabhängigkeiten in physischen, virtuellen, Cloud- und containerisierten Umgebungen kombiniert.
Für wen ist Device42 am besten geeignet?
Device42 eignet sich besonders für mittelgroße bis große IT-Teams, die gemischte Umgebungen verwalten, in denen lokale Hardware, virtuelle Infrastruktur und Cloud-Ressourcen in einem Inventarsystem zusammengeführt werden.
Warum ich Device42 ausgewählt habe
Ich habe Device42 in meine Top-Auswahl aufgenommen, weil es eines der wenigen Tools zur Verwaltung des Netzwerkinventars ist, das physische, virtuelle, Cloud- und containerisierte Anlagen tatsächlich in einer einzigen CMDB verwaltet, ohne für die meisten Geräte Agenten zu benötigen. Besonders gefällt mir, wie die Remote-Erfassungskomponenten die agentenlose Erkennung auf segmentierte Subnetze und entfernte Niederlassungen ausweiten und dabei Protokolle wie SNMP, WMI, SSH und sogar Modbus für OT-/IoT-Geräte abdecken. Die automatische Zuordnung von Anwendungsabhängigkeiten visualisiert Beziehungen zwischen Diensten und Servern, was äußerst hilfreich ist, wenn Sie die Auswirkungen einer geplanten Änderung in einer hybriden Umgebung bewerten müssen.
Wichtige Funktionen von Device42
- Verfolgung von Softwarelizenzen: Überwachen Sie gekaufte, installierte und aktiv genutzte Softwarelizenzen in einer einzigen Ansicht, einschließlich Kennzeichnungen für nicht erlaubte Software und bevorstehende Abläufe.
- EnrichAI-Datenstandardisierung: Dedupliziert und ergänzt erfasste Anlagendatensätze automatisch bei jedem Erkennungszyklus mit Daten zu Herstellergarantie, EOL und EOS.
- Verwaltung von SSL-Zertifikaten: Erkennt Zertifikate automatisch in Ihrer Umgebung, verfolgt Ablaufdaten und stellt Details zu Verschlüsselungssammlungen für Prüfungen und Compliance-Überprüfungen bereit.
- IPAM mit DNS- und NAT-Verfolgung: Verwaltet IPv6-/IPv4-Subnetze, VLANs und IP-Zuweisungen zusammen mit DNS-Eintragstypen und NAT-Regeln über Firewalls und Load-Balancer hinweg.
Device42-Integrationen
Device42 bietet native Integrationen mit ServiceNow, Freshservice, Jira Service Management, Splunk, Power BI und CyberArk. Für benutzerdefinierte Verbindungen steht außerdem eine API zur Verfügung.
Pros and Cons
Pros:
- Agentenlose Erkennung erstreckt sich auf Cloud-, lokale und IoT-Umgebungen
- Topologie- und Auswirkungsdiagramme werden automatisch aus Scans erstellt
- Garantie- und EOL-Daten werden bei jedem Zyklus automatisch ergänzt
Cons:
- Die Änderungsverfolgung von Hardware-Unterkomponenten ist eingeschränkt
- Für erweiterte Berichte ist die Abfragesprache DOQL erforderlich
Learn more about Device42: Am besten geeignet für die Erkennung von IT-, OT- und IoT-Assets in einer einzigen Ansicht
- Kostenlose Demo + 14-tägige kostenlose Testversion verfügbar
- Ab 239 $/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.3/5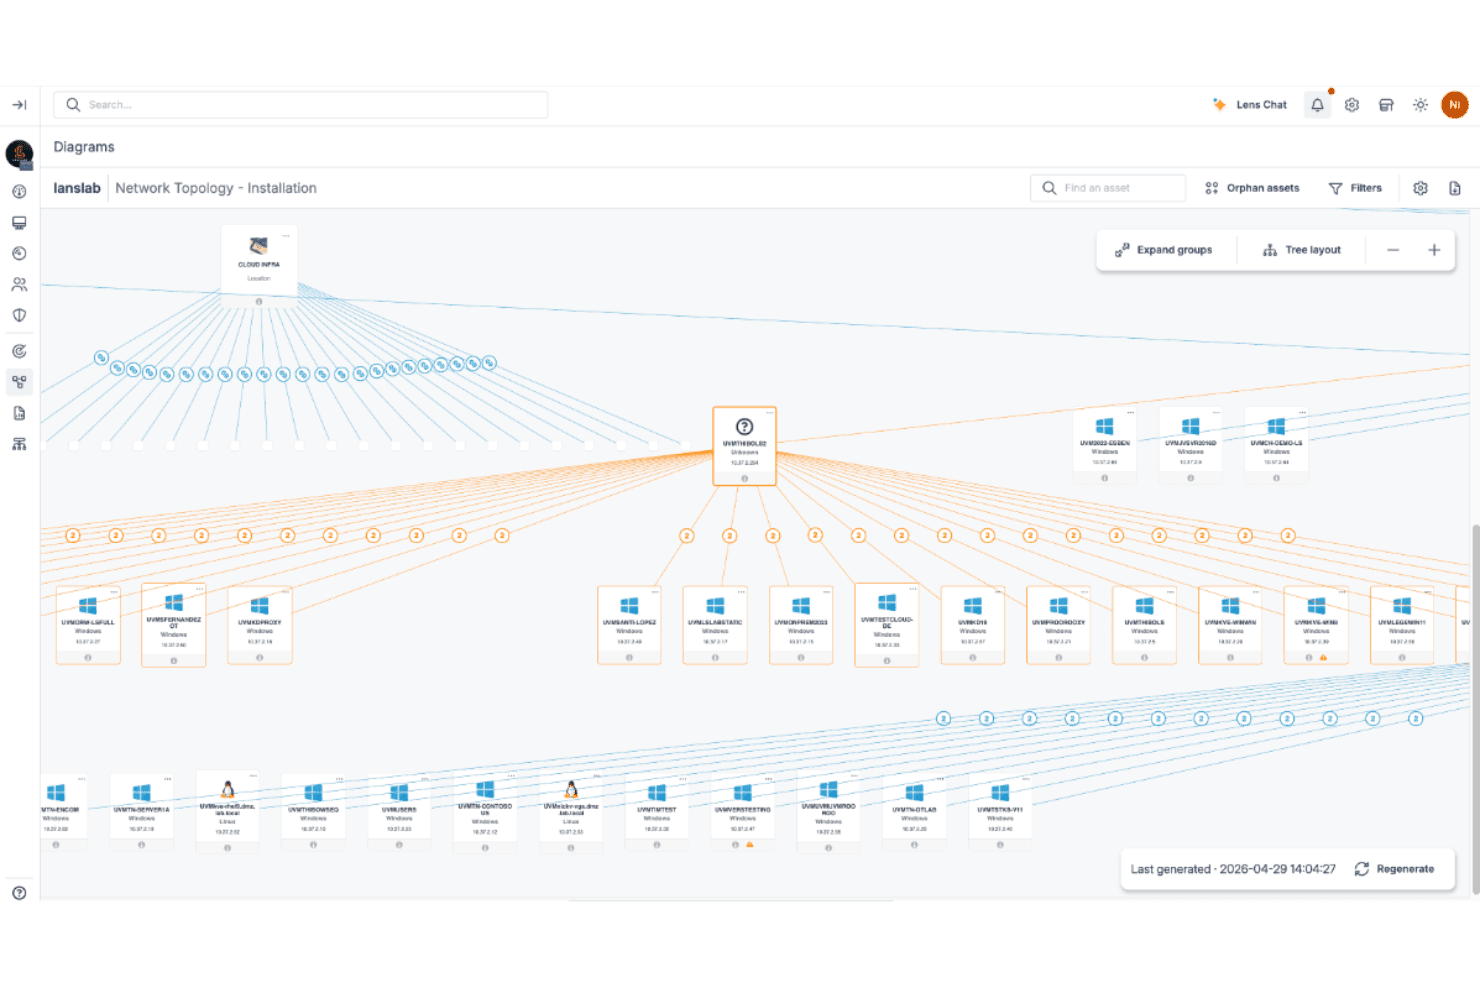
Lansweeper bildet die vollständige Netzwerktopologie über alle Assets hinweg ab. Lansweeper ist ein Netzwerk-Inventarverwaltungssystem, das agentenloses aktives Scannen, passive Geräteerkennung, agentenbasierte Nachverfolgung und Cloud-Konnektoren kombiniert, um IT-, OT- und IoT-Assets in hybriden Umgebungen zu erkennen und zu katalogisieren.
Für wen ist Lansweeper am besten geeignet?
Lansweeper eignet sich besonders für IT-Teams, die gemischte Umgebungen verwalten, in denen IT-, OT- und IoT-Geräte nebeneinander existieren und in einem einzigen, einheitlichen Inventar erfasst werden müssen.
Warum ich Lansweeper ausgewählt habe
Ich habe Lansweeper als eines der besten Systeme ausgewählt, weil kein anderes von mir verwendetes Tool die Erkennung von IT-, OT- und IoT-Geräten so selbstverständlich in einem einzigen, normalisierten Inventar zusammenführt. Die Asset-Radar-Ebene erstellt passive Fingerabdrücke von Geräten durch paketbasierte Erkennung ohne Anmeldedaten und macht so nicht verwaltete IoT-Hardware und nicht autorisierte Endpunkte sichtbar, die bei Anmeldedaten-basierten Scans regelmäßig übersehen werden. Außerdem nutze ich die integrierte Abgleichfunktion für Sicherheitslücken, die erkannte Assets direkt CVE-Datenfeeds zuordnet, sodass ich sehen kann, welche konkreten Geräte gefährdet sind, ohne zwischen verschiedenen Tools wechseln zu müssen.
Wichtige Funktionen von Lansweeper
- Garantieverfolgung: Ruft den Garantiestatus automatisch von Dell, HP, Lenovo und anderen großen Anbietern ab und bietet konfigurierbare Ablaufwarnungen 30, 60 und 90 Tage im Voraus.
- Mandantenfähiges MSP-Portal: Eine dedizierte Verwaltungskonsole ermöglicht MSPs, Asset-Inventare über alle Kundenstandorte hinweg von einer einzigen Oberfläche aus einzusehen, Berichte darüber zu erstellen und sie zu verwalten.
- Vorlagen für Compliance-Berichte: Vorgefertigte Berichtsvorlagen, die Frameworks wie NIST, HIPAA, PCI-DSS, ISO 27001 und CIS Controls zugeordnet sind, unterstützen die Audit-Vorbereitung direkt anhand der Inventardaten.
- GraphQL-API und Webhooks: Diese Funktionen sind in den Pro- und Enterprise-Tarifen verfügbar und ermöglichen es Ihrem Team, Asset-Daten an externe Tools zu übertragen oder auf Grundlage von Inventaränderungen automatisierte Workflows auszulösen.
Lansweeper-Integrationen
Lansweeper lässt sich mit Datadog, Jira Service Management, Brinqa, Halo, Happyfox, Microsoft Sentinel, Splunk und Armis integrieren. GraphQL- und REST-APIs, Webhooks sowie ein MCP-Server unterstützen die benutzerdefinierte Anbindung.
Pros and Cons
Pros:
- Findet nicht verwaltete und nicht autorisierte IoT-/OT-Geräte
- Agentenloses Scannen erkennt schwer erreichbare Assets
- Ordnet Sicherheitslücken direkt erkannten Assets zu
Cons:
- Keine integrierte Funktion zur Patch-Bereitstellung
- SNMPv3-Kontextfeld wird nicht unterstützt
Learn more about Lansweeper: Am besten für den Lebenszyklus von Rechenzentrums-Assets und die CMDB-Synchronisierung geeignet
- Kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.4/5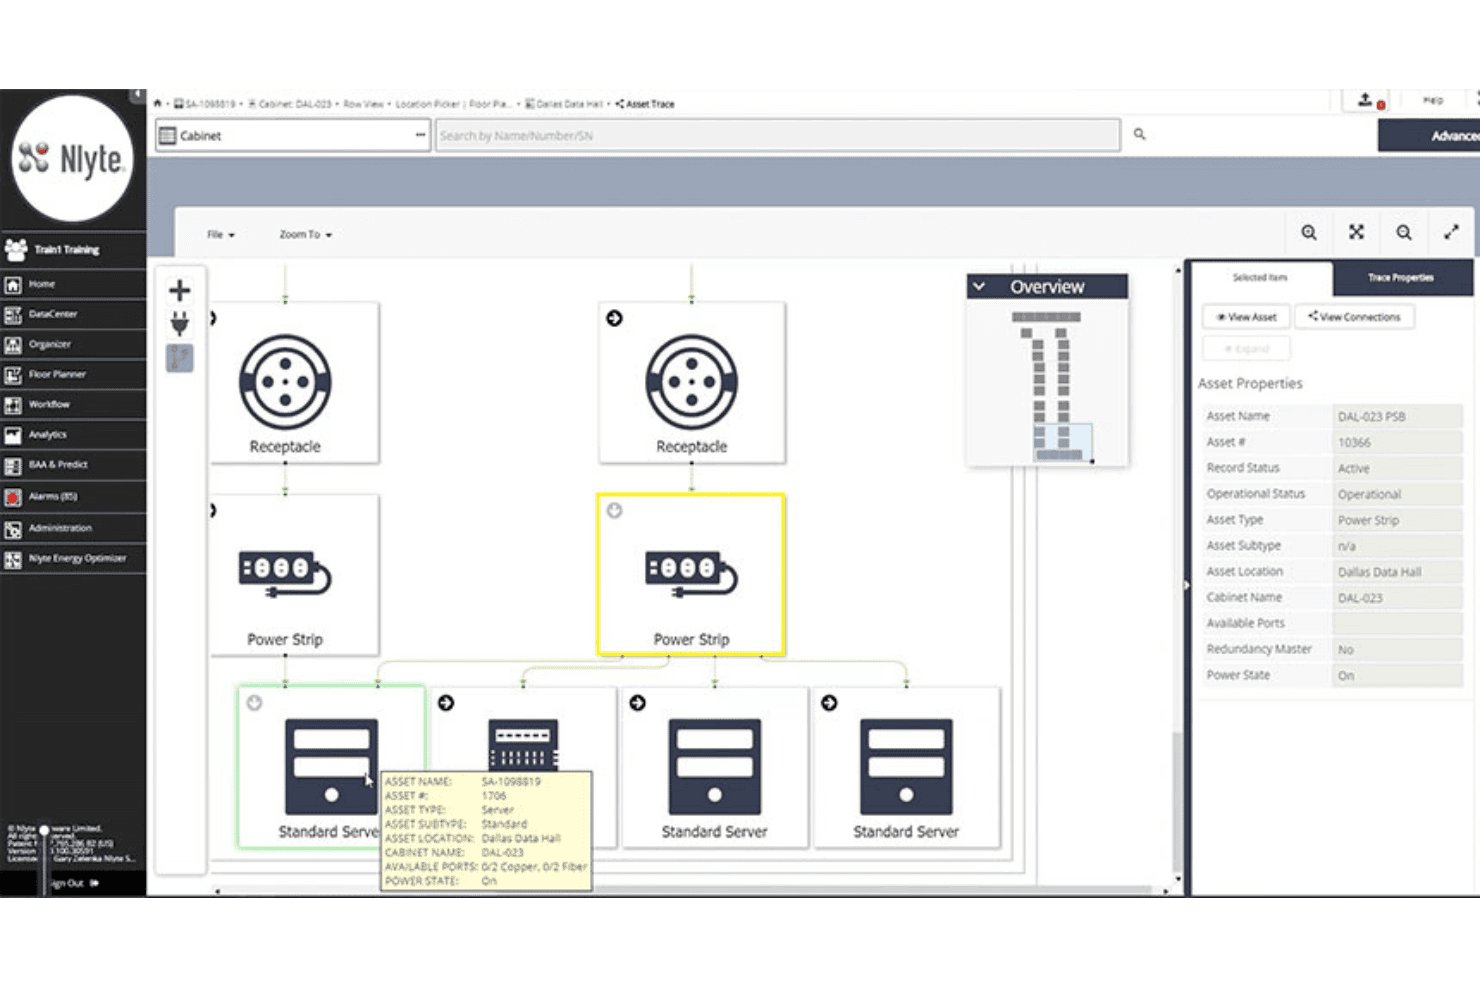
Nlyte DCIM visualisiert Verbindungen der Stromversorgungskette zwischen Schrank-Assets. Nlyte DCIM ist eine Plattform für das Management der Rechenzentrumsinfrastruktur, die automatisierte Bestandserkennung, eine vollständige Katalogisierung des Asset-Lebenszyklus, Änderungsverfolgung, Scans über mehrere Protokolle und CMDB-Integration in physischen Rechenzentrumsumgebungen kombiniert.
Für wen ist Nlyte DCIM am besten geeignet?
Nlyte DCIM eignet sich besonders für IT-Teams in Unternehmen, die große physische Rechenzentrumsbestände verwalten und eine durchgängige Verfolgung des Asset-Lebenszyklus sowie eine enge CMDB-Integration benötigen.
Warum ich Nlyte DCIM ausgewählt habe
Nlyte DCIM steht auf meiner engeren Auswahlliste, weil die Plattform den vollständigen Asset-Lebenszyklus zusammen mit einer Live-Synchronisierung der CMDB verwaltet – in dieser Tiefe ist das wirklich selten. Der Asset-Optimierer verfolgt jedes Gerät von der Beschaffung bis zur Außerbetriebnahme und erfasst Seriennummern, RFID-Tags, die Rack-Position sowie benutzerdefinierte Felder wie Bestellnummern. Durch die bidirektionale ServiceNow-Synchronisierung wird eine physische Änderung an einem Rack in Nlyte automatisch im logischen CMDB-Datensatz aktualisiert. Dadurch bleiben beide Systeme ohne manuellen Abgleich korrekt.
Wichtige Funktionen von Nlyte DCIM
- Nlyte-Erkennungsmodul: Scannt automatisch Netzwerke über alle gängigen Protokolle und Betriebssysteme hinweg, um verbundene Geräte zu erkennen, Firmwaredaten zu erfassen und unbekannte oder verwaiste Assets zu kennzeichnen.
- Überwachung der Asset-Integrität: Erstellt für alle Assets, Stromversorgungssysteme und Prozesse Basislinien mit einer Nachverfolgung der Beweiskette, um nicht autorisierte Änderungen aufzudecken und Zero-Trust-Sicherheitsmodelle zu unterstützen.
- Operative KI-Suite: Umfasst natürlichsprachliche Abfragen von Asset- und Infrastrukturdaten, eine KI-gestützte Platzierung von Workloads sowie Anomalieerkennung mit Ursachenanalyse.
- Mandantenfähige Schrankansichten: Bietet eine sichere, isolierte Sichtbarkeit der Schrankdaten pro Mandant und unterstützt Colocation-Anbieter bei der Verwaltung von Infrastrukturen für mehrere Kunden.
Integrationen von Nlyte DCIM
Nlyte DCIM lässt sich in führende ITSM-Systeme, CMDBs und BMSs integrieren. Für individuelle Verbindungen ist außerdem eine REST-API verfügbar.
Pros and Cons
Pros:
- Besonders stark bei der Verfolgung des vollständigen Asset-Lebenszyklus
- Bidirektionale Synchronisierung mit der ServiceNow-CMDB
- Unterstützt zahlreiche Protokolle, darunter BACnet und MODBUS
Cons:
- Auf physische Rechenzentrums-Assets ausgerichtet
- Das Interface-Design wird häufig als veraltet bezeichnet
Learn more about Nlyte DCIM: Am besten für die skalierbare, an eine CMDB angebundene Erkennung von IT-Assets
- Kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4/5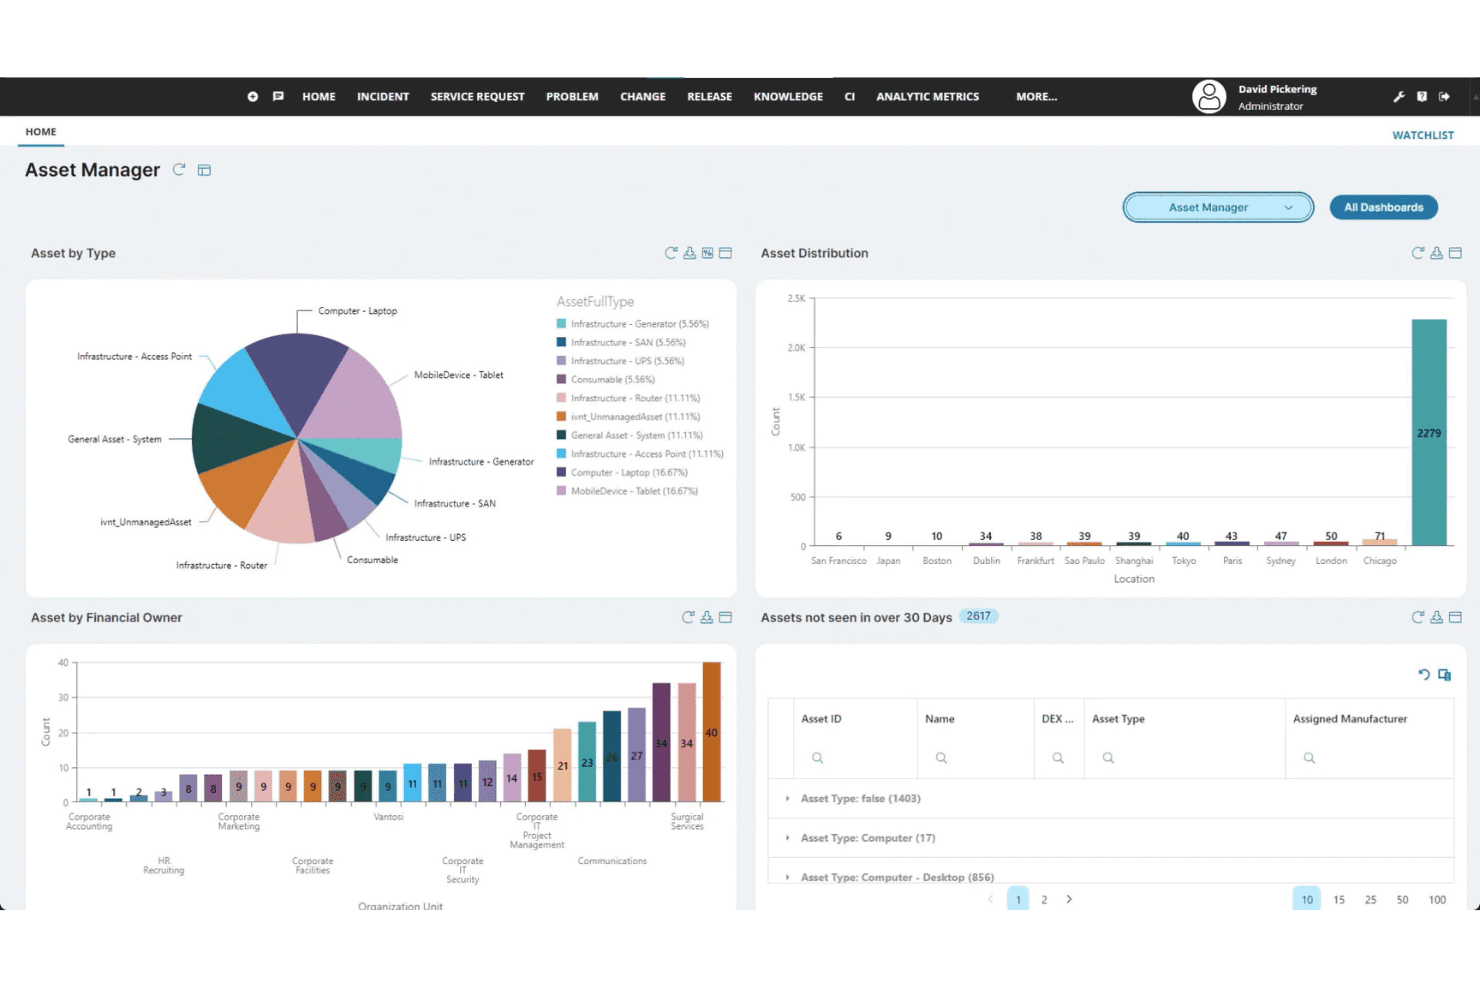
Ivanti Neurons zentralisiert die Nachverfolgung von IT-Assets nach Typ, Standort und Eigentümer. Ivanti Neurons ist eine Plattform für die Netzwerkinventarisierung, die aktives Scannen, passive Erkennung und agentenbasierte Telemetrie kombiniert, um einen einheitlichen, deduplizierten IT-Asset-Katalog für verwaltete, nicht verwaltete, IoT-, OT- und Cloud-Umgebungen zu erstellen.
Für wen ist Ivanti Neurons am besten geeignet?
Ivanti Neurons eignet sich hervorragend für IT-Teams in Unternehmen, die einen einzigen, maßgeblichen IT-Asset-Datensatz benötigen, der direkt in eine bestehende CMDB- oder ITSM-Plattform eingespeist wird.
Warum ich Ivanti Neurons ausgewählt habe
Ich habe Ivanti Neurons ausgewählt, weil die CMDB-Synchronisierung wirklich zu den besten gehört, die ich in dieser Kategorie gesehen habe. Erkennungsdaten fließen direkt in ServiceNow, Freshservice, Jira und andere Systeme ein, sodass Konfigurationselemente ohne manuelles Eingreifen aktuell bleiben. Was die Lösung im großen Maßstab hervorhebt, ist die Kombination aus kontinuierlicher passiver Erkennung und einer selbstorganisierenden Scanner-Auswahl, sodass selbst Geräte mit sporadischer oder vorübergehender Verbindung nicht unentdeckt bleiben.
Wichtige Funktionen von Ivanti Neurons
- Erkennung nicht autorisierter Geräte: Scannt kontinuierlich jedes Subnetz, um nicht autorisierte Geräte und nicht autorisierte drahtlose Zugangspunkte anhand Ihrer bekannten IT-Asset-Basis zu kennzeichnen.
- Normalisierung von Daten aus mehreren Quellen: Nimmt Erkennungsdaten aus aktiven Scans, passivem Mithören, Agententelemetrie und Konnektoren von Drittanbietern auf und dedupliziert sie anschließend zu einem einzigen IT-Asset-Datensatz.
- Anreicherung um Garantie- und Lebenszyklusdaten: Ergänzt IT-Asset-Datensätze automatisch um Garantiestatus, Vertragsdaten und Daten zum Ende der Lebensdauer aus Datenkonnektoren von Anbietern.
- KI-gestützte Automatisierung über Neurons Bots: Nutzt integrierte KI, um Automatisierungs-Workflows zu steuern, die auf Erkennungsdaten reagieren, einschließlich der Priorisierung von Sicherheitslücken und der Selbstheilung von Endgeräten.
Integrationen von Ivanti Neurons
Ivanti Neurons lässt sich in ServiceNow CMDB, Ivanti Neurons for ITSM, Jira, Halo, Microsoft Azure DevOps und AWS Amazon Inspector integrieren. Offene REST-APIs unterstützen kundenspezifische Integrationen.
Pros and Cons
Pros:
- Kontinuierliche, stets aktive Erkennung von IT-Assets und Änderungen
- Agentenloses Scannen erfasst IoT- und OT-Geräte
- Direkte CMDB-Synchronisierung gewährleistet die Echtzeitgenauigkeit von IT-Assets
Cons:
- Vollständige Topologiekarten erfordern einen separaten Kauf
- Die Ersteinrichtung erfordert fortgeschrittene technische Kenntnisse
Learn more about Ivanti Neurons: Am besten für die unternehmensweite Synchronisierung der Asset-Erkennung geeignet
- Kostenlose Demo verfügbar
- Preise auf Anfrage
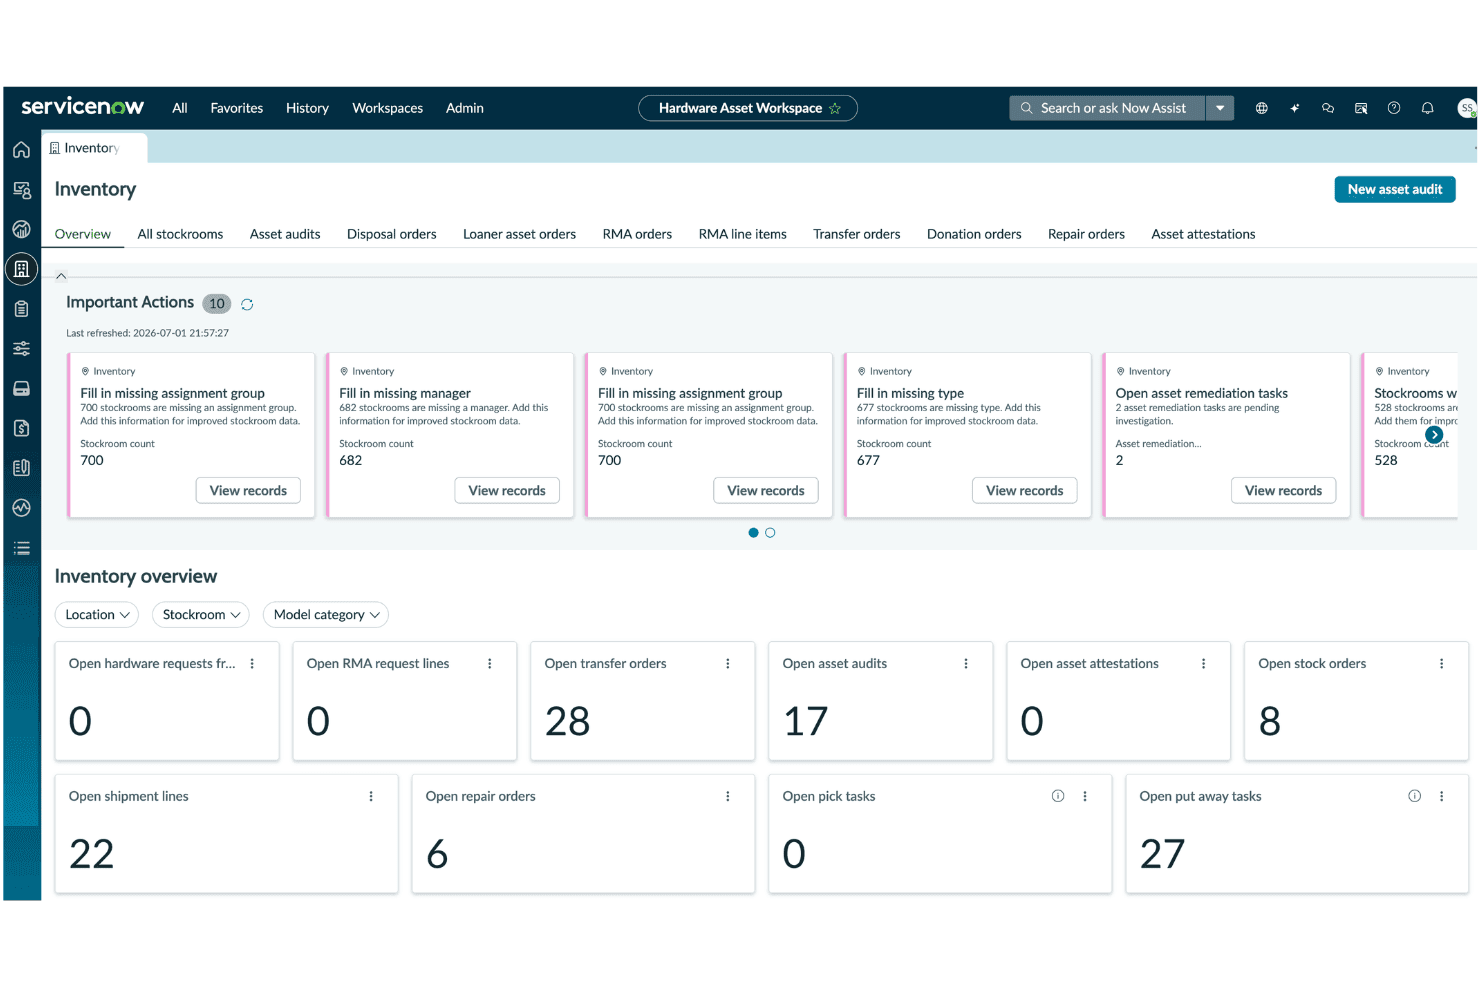
ServiceNow ITAM zentralisiert die Bestandsüberwachung mit Echtzeit-Warnungen zu Asset-Aktionen. ServiceNow ITAM ist eine Plattform für das unternehmensweite IT-Asset-Management, die automatisierte Netzwerkerkennung, CMDB-gestützte Geräte- und Softwarekatalogisierung, Scans über mehrere Protokolle sowie die Nachverfolgung der Lizenzkonformität in lokalen, Cloud- und hybriden Umgebungen kombiniert.
Für wen ist ServiceNow ITAM am besten geeignet?
ServiceNow ITAM eignet sich besonders für große Unternehmen, die ServiceNow bereits für das IT-Service-Management einsetzen und Asset-Erkennung, CMDB-Datensätze sowie Lizenzkonformität auf derselben Plattform verwalten möchten.
Warum ich ServiceNow ITAM ausgewählt habe
ServiceNow ITAM steht auf meiner Auswahlliste, weil die CMDB das tatsächliche führende System ist und nicht nur ein sekundäres Synchronisierungsziel. Mir gefällt, wie die automatische Erkennung CI-Datensätze über WMI, SSH und SNMP in einem einzigen geplanten Scan automatisch erfasst und diese Datensätze anschließend aktuell hält, wenn sich Konfigurationen ändern. Für große Unternehmen ist besonders nützlich, dass dieselben Asset-Daten ohne individuelle Integrationsarbeit direkt in Störungs-, Änderungs- und Schwachstellen-Arbeitsabläufe einfließen.
Wichtige Funktionen von ServiceNow ITAM
- Software-Asset-Management (SAM): Verfolgt Softwarelizenzberechtigungen, überwacht die Nutzung, erkennt Konformitätsverletzungen und markiert automatisch erforderliche Korrekturmaßnahmen.
- Zuordnung von Anwendungsabhängigkeiten: Visualisiert Beziehungen zwischen Anwendungen und den zugrunde liegenden Netzwerk-CIs, um bei Störungen oder Änderungen die Auswirkungsanalyse zu unterstützen.
- Erkennung von Cloud-Ressourcen: Erkennt und katalogisiert automatisch Assets in AWS-, Azure- und GCP-Umgebungen, einschließlich serverloser Funktionen wie AWS Lambda und Azure Functions.
- GRC-Integration: Überträgt Asset- und Konformitätsdaten direkt in das Governance-, Risiko- und Compliance-Modul von ServiceNow, um die Prüfungsverwaltung und die Durchsetzung von Richtlinien zu unterstützen.
Integrationen von ServiceNow ITAM
ServiceNow ITAM bietet native Integrationen für ServiceNow ITSM, ITOM, SecOps, IntegronQ, Splunk, QRadar und Microsoft Entra ID. Eine REST-API ist ebenfalls für individuelle Verbindungen verfügbar.
Pros and Cons
Pros:
- Aktualisiert die CMDB direkt als führendes System
- Scans über mehrere Protokolle unterstützen Netzwerke auf Unternehmensebene
- Funktion zur Erkennung von Cloud- und serverlosen Ressourcen enthalten
Cons:
- Bei Geräten in unbekannten Subnetzen kann die Erkennung fehlschlagen
- Die Einrichtung erfordert umfangreiche Plattformkenntnisse
Learn more about ServiceNow ITAM:
Weitere Netzwerkbestandssoftware
Hier sind einige weitere Optionen, die es nicht in meine Hauptliste geschafft haben, aber für Ihre Anforderungen relevant sein könnten.
- 11N-able N-centralAm besten für die Netzwerktopologiekartierung im MSP-Maßstab geeignet
- 12AuvikAm besten für mandantenfähige Netzwerkerkennung geeignet
- 13FreshserviceAm besten für die mit ITSM verknüpfte Erkennung von Netzwerkressourcen
- 14DomotzAm besten zur Erkennung nicht autorisierter Geräte
- 15PRTG Network MonitorAm besten für sensorgestützte Netzwerkzuordnung
- 16ManageEngine AssetExplorerAm besten für durchgängiges ITAM mit Lizenzkonformität
- 17AxoniusAm besten geeignet für die Transparenz cyberphysischer Anlagen
- 18WhatsUp Gold 360Am besten geeignet für die Bestandsaufnahme eines verteilten Netzwerks mit mehreren Standorten
- 19JDisc DiscoveryAm besten für einmalige Projekte zur Netzwerkbewertung
- 20AlloyScanAm besten geeignet für cloudnative agentenbasierte und agentenlose Inventarisierung
Wie ich Software für die Netzwerkinventarisierung bewerte
Ich teile meine Bewertung in grundlegende Anforderungen auf, die jedes Tool erfüllen muss – etwa agentenlose Erkennung und Scans über mehrere Protokolle hinweg – sowie in Unterscheidungsmerkmale, die ein solides Tool vom richtigen Tool für Ihre Umgebung abheben.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne für jede der unten aufgeführten Kernfunktionen auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (zeichnet sich in diesem Bereich aus). Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um und nutze diesen, um die grundsätzliche Eignung für die Liste zu beurteilen.
- Automatisierte Netzwerkerkennung: Ich bewerte, ob das Tool verteilte oder hybride Umgebungen nach einem regelmäßigen Zeitplan scannen kann, ohne dass für jedes Subnetz eine manuelle Eingabe erforderlich ist.
- Katalogisierung von Geräten und Ressourcen: Ein solider Katalog geht über Listen mit IP-Adressen und Hostnamen hinaus. Ich achte auf umfangreiche Ressourcendatensätze mit Angaben zu Betriebssystem, Hersteller, installierter Software und Standort.
- Scans über mehrere Protokolle: Ich prüfe mindestens die Unterstützung für SNMP, WMI, SSH und ICMP sowie agentenbasierte und agentenlose Optionen, die eine Reihe von Gerätetypen einschließlich IoT abdecken.
- Nachverfolgung von Änderungen und Konfigurationen: Tools, die Konfigurationsänderungen mit Zeitstempeln protokollieren und Vergleichsansichten bereitstellen, helfen Teams dabei, Abweichungen zu erkennen, bevor sie Ausfälle oder Compliance-Lücken verursachen.
- Berichte und Export: Ich achte auf anpassbare Berichte, geplante Zustellung und Exportformate, die in ITSM- oder CMDB-Workflows eingespeist werden können, statt lediglich statische CSV-Dateien auszugeben.
- Netzwerkkartierung und Topologie: Interaktive Topologiekarten mit Drill-down-Funktion sind wichtiger als statische Diagramme, insbesondere bei der Fehlerbehebung über mehrere Standorte hinweg.
Sobald ich eine Liste von Tools zusammengestellt habe, die die Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander abheben.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche ich die verschiedenen Anbieter miteinander:
Herausragende Funktionen
Eine umfassende agentenlose Erkennung ist besonders wichtig, wenn Ihre Umgebung nicht verwaltete IoT-, OT- oder BYOD-Geräte umfasst, auf denen Sie keine Agenten installieren können. Ich prüfe, ob ein Tool diese Endpunkte mithilfe sowohl authentifizierter als auch nicht authentifizierter Scans identifizieren kann. Die Erkennung nicht autorisierter Geräte baut darauf auf, indem sie Sie benachrichtigt, wenn unbekannte MAC-Adressen im Vergleich zu einer genehmigten Ausgangsbasis auftauchen – entscheidend, um Schatten-IT zu erkennen, bevor daraus eine Sicherheitslücke entsteht. Außerdem bewerte ich die Tiefe der CMDB- und ITSM-Synchronisierung und achte auf bidirektionale Konnektoren zu Plattformen wie ServiceNow oder Jira, die dafür sorgen, dass Ressourcendaten im gesamten Betriebs-Stack ohne manuelle Neueingabe maßgeblich bleiben.
Über die Funktionen hinaus
Das Preismodell spielt hier eine große Rolle. Eine gerätebasierte Lizenzierung kann bei dynamischen Umgebungen, in denen die Geräteanzahl wöchentlich schwankt, schnell ausufern. Daher prüfe ich, ob ein Anbieter eine Abrechnung pro Subnetz oder Optionen mit festen Stufen anbietet, die die Kosten vorhersehbar halten. Außerdem bewerte ich das Integrationsökosystem über ITSM hinaus – Tools wie Auvik und ConnectWise RMM bieten vorgefertigte Konnektoren zu RMM-, SIEM- und Patch-Management-Plattformen, während andere auf REST-APIs setzen, die Sie selbst anbinden müssen. Die Sicherheitslage ist ein weiterer Faktor: Ich achte auf SOC-2- oder ISO-27001-Zertifizierungen und stelle sicher, dass für WMI oder SSH gespeicherte Scan-Anmeldedaten im Ruhezustand und nicht nur während der Übertragung verschlüsselt werden.
So wählen Sie eine Netzwerkbestandssoftware aus
Um die passende Software zu finden, verwenden Sie diese Tabelle, um Ihre Prioritäten den wichtigsten Auswahlkriterien zuzuordnen:
| Wenn Ihre Priorität ... ist | Achten Sie auf ... |
|---|---|
| Wenn Ihre Priorität ... istManuelle Assetverfolgung reduzieren | Achten Sie auf ...Automatisierte, agentenlose Netzwerkerkennung |
| Wenn Ihre Priorität ... istVielfältige Umgebungen verwalten | Achten Sie auf ...Unterstützung für mehrere Protokolle und hybride (IT/OT/IoT-)Umgebungen |
| Wenn Ihre Priorität ... istMit ITSM oder CMDB integrieren | Achten Sie auf ...Vorgefertigte Konnektoren und bidirektionale Synchronisierung |
| Wenn Ihre Priorität ... istComplianceprüfungen durchführen | Achten Sie auf ...Automatisch aktualisierte Dokumentation und Konfigurationsprotokolle |
| Wenn Ihre Priorität ... istUnbefugte oder unbekannte Geräte erkennen | Achten Sie auf ...Echtzeitwarnungen für unbekannte Geräte und Werkzeuge zur Erstellung von Basiswerten |
So prüfen Sie Ihre Auswahlliste
- Reichweite der Asseterkennung testen: Führen Sie eine Demo oder Testversion durch und scannen Sie zwei verschiedene Netzwerksegmente (kabelgebunden und drahtlos), um die Erfassungsbreite der Geräte zu bestätigen.
- Integrationstiefe prüfen: Fordern Sie eine Demo oder eine Dokumentationsvorführung an, die zeigt, wie Assetdaten bidirektional mit Ihrer ausgewählten CMDB- oder ITSM-Lösung synchronisiert werden.
- Berichts- und Exportabläufe prüfen: Lassen Sie den Anbieter einen geplanten Export von Berichten zu Assetänderungen erstellen und Beispielausgabeformate bereitstellen.
- Sicherheitsniveau bestätigen: Bitten Sie um einen Nachweis der Verschlüsselung von Zugangsdaten (im Ruhezustand und bei der Übertragung), etwa in Form eines Sicherheitsdokuments oder einer Prüfungszusammenfassung.
- Flexibilität in Echtzeit gegenüber strenger Dokumentation abwägen: Entscheiden Sie sich zwischen Tools, die für Echtzeit-Scans ohne Agenten optimiert sind, und solchen, die den Schwerpunkt auf robuste, prüfungsfreundliche Berichte legen – wählen Sie den Ansatz, der den Anforderungen Ihrer Umgebung entspricht.
Was ist Netzwerkbestandssoftware?
Netzwerkbestandssoftware ist ein Tool, das jedes mit Ihrem Netzwerk verbundene Gerät automatisch erkennt, katalogisiert und verfolgt. Diese Plattformen bieten detaillierte Einblicke in Hardware, Software und Gerätekonfigurationen. Sie können Netzwerkbestandssoftware verwenden, um Änderungen zu überwachen, Assets zu prüfen, Berichte zu erstellen und die Compliance zu unterstützen. Sie hilft Infrastruktur- und Sicherheitsteams dabei, organisiert zu bleiben, die manuelle Asset-Verfolgung zu reduzieren und schnell auf sich entwickelnde Netzwerkumgebungen zu reagieren.
Funktionen von Netzwerkbestandssoftware
Achten Sie bei der Bewertung von Netzwerkbestandsplattformen auf diese wichtigen Funktionen:
- Automatisierte Netzwerkerkennung: Erkennt und katalogisiert jedes Gerät in kabelgebundenen, drahtlosen, Cloud- und virtuellen Umgebungen, um eine Echtzeit-Asset-Liste zu führen und Sichtbarkeitslücken zu beseitigen.
- Katalogisierung von Geräten und Assets: Erfasst detaillierte Informationen – einschließlich Hardwarespezifikationen, Betriebssystem, IP-Adressen, installierter Software und Standort –, um die Fehlerbehebung und das Lebenszyklusmanagement zu beschleunigen.
- Scannen mit mehreren Protokollen: Nutzt SNMP, WMI, SSH und ICMP, um Daten aus unterschiedlichen Hardwarekomponenten zu extrahieren und die Kompatibilität in heterogenen Umgebungen sicherzustellen.
- Verfolgung von Konfigurationen und Änderungen: Protokolliert Geräteeinstellungen, Firmware-Updates und Richtlinienänderungen, um Audits zu vereinfachen, schnelle Rollbacks zu ermöglichen und Fehlkonfigurationen frühzeitig zu erkennen.
- Interaktive Netzwerkzuordnung: Erstellt Echtzeit-Topologiekarten, um Geräteverbindungen zu visualisieren, Fehlerquellen zu lokalisieren und Engpässe auf einen Blick zu erkennen.
- Anpassbare Berichte: Liefert geplante oder auf Abruf erstellte Berichte in mehreren Exportformaten, um Compliance-Anforderungen zu erfüllen und den Datenaustausch zwischen IT-Tools zu unterstützen.
- Integration mit IT-Management-Tools: Synchronisiert Asset-Daten direkt mit ITSM-, CMDB- und Ticketsystemplattformen, beseitigt die manuelle Dateneingabe und unterstützt eine effiziente Reaktion auf Vorfälle.
- Rollenbasierte Zugriffskontrolle: Beschränkt den Zugriff auf Daten, deren Bearbeitung und deren Export anhand von Benutzerberechtigungen, um vertrauliche Asset-Informationen zu schützen.
- Warnungen und Benachrichtigungen: Löst sofortige Warnungen aus, wenn sich nicht autorisierte Geräte verbinden oder unbefugte Konfigurationsänderungen vorgenommen werden, und beschleunigt so die Reaktion auf Bedrohungen.
- Unterstützung von Compliance und Audits: Bewahrt historische Asset-, Status- und Änderungsdatensätze auf, um die Bereitschaft für gesetzliche und interne Richtlinienprüfungen sicherzustellen.
KI-Funktionen von Netzwerkbestandssoftware
Über die oben aufgeführten Standardfunktionen hinaus integrieren viele dieser Lösungen KI mit Funktionen wie:
- KI-gestützte Anomalieerkennung: Verwendet maschinelles Lernen, um ungewöhnliche Muster im Netzwerkverkehr oder im Geräteverhalten zu erkennen und Sie auf potenzielle Bedrohungen oder Fehlkonfigurationen aufmerksam zu machen, bevor diese eskalieren.
- Prädiktive Analyse von Geräteausfällen: Analysiert historische Geräteleistung und Umgebungsdaten, um vorherzusagen, welche Hardwarekomponenten wahrscheinlich ausfallen werden. So können Sie proaktive Wartungsmaßnahmen planen und Ausfallzeiten reduzieren.
- Automatisierte Ursachenanalyse: Wendet KI-Algorithmen an, um Warnungen, Protokolle und Konfigurationsänderungen zu korrelieren und die zugrunde liegende Ursache von Netzwerkvorfällen schneller als bei einer manuellen Untersuchung zu bestimmen.
- Intelligente Asset-Klassifizierung: Nutzt KI, um neue oder unbekannte Geräte anhand von Verkehrsmustern, Kommunikationsprotokollen und Verhaltenssignaturen zu kategorisieren, wodurch die manuelle Kennzeichnung reduziert und die Genauigkeit des Inventars verbessert wird.
- Intelligente Empfehlungen zur Behebung: Liefert KI-generierte Vorschläge zur Behebung erkannter Probleme, etwa für Konfigurationsänderungen oder Firmware-Updates, basierend auf Best Practices und den Ergebnissen früherer Vorfälle.
Vorteile von Netzwerkbestandssoftware
Die Implementierung von Netzwerkbestands-Tools bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Automatische Geräteerkennung: Durchsucht Ihr Netzwerk, um automatisch eine vollständige, aktuelle Geräteliste zu erstellen und blinde Flecken zu beseitigen.
- Präzise Anlagenverfolgung: Speichert wichtige Details zu jedem Gerät – etwa Hardware, Software und Standort –, um die Verwaltung zu erleichtern.
- Unterstützung mehrerer Protokolle: Verwendet Standardprotokolle wie SNMP, WMI, SSH und ICMP, um alle Arten von Geräten zu finden und zu überwachen.
- Protokollierung von Änderungen und Konfigurationen: Zeichnet Einstellungsänderungen im Laufe der Zeit auf, damit Sie Fehler oder unbeabsichtigte Aktualisierungen frühzeitig erkennen können.
- Interaktive Netzwerkzuordnung: Erstellt aktuelle Karten Ihrer Netzwerktopologie, damit Sie Probleme schnell erkennen und beheben können.
- Integration in IT-Managementsysteme: Übermittelt Daten direkt an Ihre Ticket- und Nachverfolgungstools, damit alle Systeme auf dem aktuellen Stand bleiben.
- Echtzeitwarnungen und Unterstützung bei der Compliance: Warnt Sie vor unbekannten Geräten oder unsicheren Änderungen und hält gleichzeitig Verlaufsaufzeichnungen für Audits bereit.
Kosten und Preise für Netzwerkinventarsoftware
Die Auswahl des richtigen Tools erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre durchschnittlichen Preise und typische enthaltene Funktionen von Netzwerkinventarsoftware zusammen:
Vergleichstabelle der Tarife für Netzwerkinventarsoftware
| Tariftyp | Durchschnittlicher Preis | Typische Funktionen |
|---|---|---|
| TariftypKostenloser Tarif | Durchschnittlicher Preis$0-$0 | Typische FunktionenGrundlegende Netzwerkerkennung, begrenztes Geräteinventar, manuelle Scans und Community-Support. |
| TariftypPersönlicher Tarif | Durchschnittlicher Preis$15-$40 pro Benutzer/Monat | Typische FunktionenUnterstützung für einzelne Benutzer, geplante Gerätescans, Standardberichte und grundlegende Integration in IT-Tools. |
| TariftypGeschäftstarif | Durchschnittlicher Preis$40-$100 pro Benutzer/Monat | Typische FunktionenZugriff für mehrere Benutzer, automatische Netzwerkerkennung, erweiterte Berichte, ITSM-Integrationen und rollenbasierte Zugriffskontrolle. |
| TariftypUnternehmenstarif | Durchschnittlicher Preis$100-$250 pro Benutzer/Monat | Typische FunktionenUnbegrenzte Benutzerzahl, Unterstützung für hybride Cloud- und lokale Umgebungen, individuelle Integrationen, Auditprotokolle und API-Zugriff. |
FAQs zur Netzwerk-Inventarsoftware
Hier finden Sie Antworten auf häufige Fragen, die bei der Auswahl des richtigen Tools für die Netzwerk-Inventarisierung auftreten können:
Woran erkenne ich, ob Netzwerk-Inventarsoftware hybride oder Cloud-Umgebungen unterstützt?
Achten Sie auf Funktionen für das Scannen mehrerer Protokolle und die Erkennung von Cloud-Ressourcen. Suchen Sie nach Unterstützung für SNMP, WMI, SSH und APIs für Plattformen wie AWS, Azure und Google Cloud. Viele führende Tools weisen auf ihren Funktionsseiten oder in ihrer Dokumentation ausdrücklich auf die Kompatibilität mit hybriden Umgebungen hin.
Kann Netzwerk-Inventarsoftware IoT- und nicht verwaltete Geräte erkennen und klassifizieren?
Ja, die meisten modernen Plattformen für die Netzwerk-Inventarisierung können IoT- und BYOD-Geräte identifizieren – insbesondere solche, die eine agentenlose umfassende Erkennung bieten. Sie verwenden Scans mit und ohne Anmeldedaten, um Gerätetypen zu ermitteln, selbst wenn Sie keine Agenten installieren können. Die Genauigkeit der Geräteklassifizierung variiert. Validieren Sie sie daher immer mit einem Pilotscan.
Welche Integrationen sollte ich für ITSM- und CMDB-Workflows priorisieren?
Konzentrieren Sie sich auf Software mit vorkonfigurierten, bidirektionalen Konnektoren für die ITSM- und CMDB-Tools, die Ihr Team bereits verwendet. ServiceNow, Jira Service Management und BMC Remedy sind häufige Integrationsziele. Native Konnektoren sparen Zeit und reduzieren Probleme bei der Synchronisierung von Asset-Datensätzen zwischen Systemen.
Ist es möglich, Netzwerkänderungen mit diesen Tools in Echtzeit zu überwachen?
Ja, einige Tools für die Netzwerk-Inventarisierung bieten eine Erkennung von Änderungen in Echtzeit oder nahezu in Echtzeit. Sie verfolgen Konfigurationsänderungen auf verschiedenen Geräten, benachrichtigen Sie über neue oder unerlaubte Endpunkte und stellen häufig Prüfprotokolle mit Zeitstempeln und Optionen zum Zurücksetzen bereit. Beachten Sie jedoch, dass Aktualisierungsfrequenz und Verzögerungen bei Benachrichtigungen je nach Anbieter variieren.
Wie kann ich die Sicherheitslage eines Anbieters überprüfen, insbesondere im Hinblick auf die Speicherung von Anmeldedaten?
Bitten Sie Anbieter um einen Nachweis für die Verschlüsselung von Daten sowohl im Ruhezustand als auch bei der Übertragung, und prüfen Sie die Einhaltung von Rahmenwerken wie SOC 2 oder ISO 27001. Fordern Sie eine aktuelle Zusammenfassung eines Sicherheitsaudits an und prüfen Sie, wie die Plattform sensible Scan-Anmeldedaten speichert und verarbeitet – insbesondere für SNMP, WMI oder SSH.
Benötigen die meisten Lösungen Agenten, oder kann alles agentenlos erledigt werden?
Die meisten Tools für die Netzwerk-Inventarisierung bieten standardmäßig eine agentenlose Erkennung, einige stellen jedoch optionale Agenten für eine umfassendere Datenerfassung oder für entfernte Standorte bereit. Für Umgebungen, in denen Sie keine Agenten installieren können, etwa IoT- oder Gastnetzwerke, eignen sich agentenlose Tools mit SNMP, Netzwerkscans und ARP am besten.
Wie kann ich Netzwerk-Inventarsoftware vor dem Kauf am besten testen oder ausprobieren?
Beginnen Sie mit einer Demo oder kostenlosen Testversion und scannen Sie zwei unterschiedliche Segmente – kabelgebundene und drahtlose Netzwerke oder Cloud- und lokale Umgebungen. Prüfen Sie, welche Geräte erkannt werden, wie detailliert die Asset-Datensätze sind, und testen Sie Export- und Integrations-Workflows. Nutzen Sie diese praktische Testphase, um Abdeckung und Benutzerfreundlichkeit zu beurteilen.