

Linux-Patchmanagement-Software hilft Ihnen dabei, die Erkennung, Bereitstellung und Nachverfolgung von Patches auf Ihren Linux-Systemen zu automatisieren. Wenn Sie nach solchen Lösungen suchen, benötigen Sie wahrscheinlich eine Möglichkeit, Ihre Umgebungen sicher und konform zu halten, ohne endlosen manuellen Aufwand zu verursachen. Nicht gepatchte Systeme erhöhen das Sicherheitsrisiko und machen Audits zu einem Albtraum. Daher ist die Wahl des richtigen Tools von großer Bedeutung. In diesem Leitfaden erhalten Sie einen Überblick über die besten verfügbaren Optionen, erfahren, worin sie sich unterscheiden, und erhalten praktische Informationen, die Ihnen bei der Auswahl des Tools helfen, das zur Infrastruktur Ihres Teams passt.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle für Linux-Patchmanagement-Software
Diese Vergleichstabelle fasst die Preisinformationen zu meiner Auswahl der besten Linux-Patchmanagement-Software zusammen.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für cloud-natives Remote-Patching | Kostenloser Plan + kostenlose Demo | Preise auf Anfrage | Website | |
| 2 | Am besten für richtlinienbasierte plattformübergreifende Updates | 15-tägige kostenlose Testversion + kostenlose Demo | Ab $1/Endpunkt/Monat (jährliche Abrechnung) | Website | |
| 3 | Am besten geeignet für eine unkomplizierte Patch-Bereitstellung auf mehreren Betriebssystemen | 30-tägige kostenlose Testversion + kostenlose Demo | Preis auf Anfrage | Website | |
| 4 | Am besten für compliance-gesteuerte Patch-Automatisierung | 30-tägige kostenlose Testversion + kostenlose Demo | Preis auf Anfrage | Website | |
| 5 | Am besten für die Echtzeit-Behebung von Schwachstellen geeignet | 30-tägige kostenlose Testversion | Preis auf Anfrage | Website | |
| 6 | Am besten geeignet für automatisiertes Lifecycle-Management im großen Maßstab | Kostenlose Testversion | Preise auf Anfrage | Website | |
| 7 | Am besten für die zentrale Verwaltung von Ubuntu-Systemen | 30-tägige kostenlose Testversion | Ab $25/Maschine/Jahr | Website | |
| 8 | Am besten für Open-Source-Bereitstellungs-Workflows | Kostenloser Plan | Kostenloser Plan | Website | |
| 9 | Am besten geeignet für Multi-Distribution-Linux-Management | Kostenlose Demo | Preise auf Anfrage | Website | |
| 10 | Am besten für Open-Source-Automatisierung und -Orchestrierung | Kostenloser Plan | Kostenloser Plan | Website |


Bewertungen der besten Linux-Patchmanagement-Software
Im Folgenden finden Sie meine ausführlichen Zusammenfassungen der besten Linux-Patchmanagement-Software, die es auf meine Auswahlliste geschafft hat. Meine Bewertungen bieten einen detaillierten Einblick in die Funktionen, Anwendungsfälle und Integrationen jeder Plattform und helfen Ihnen dabei, die beste Lösung für Ihre Anforderungen zu finden.
 Am besten für cloud-natives Remote-Patching
- Kostenloser Plan + kostenlose Demo
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.9/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.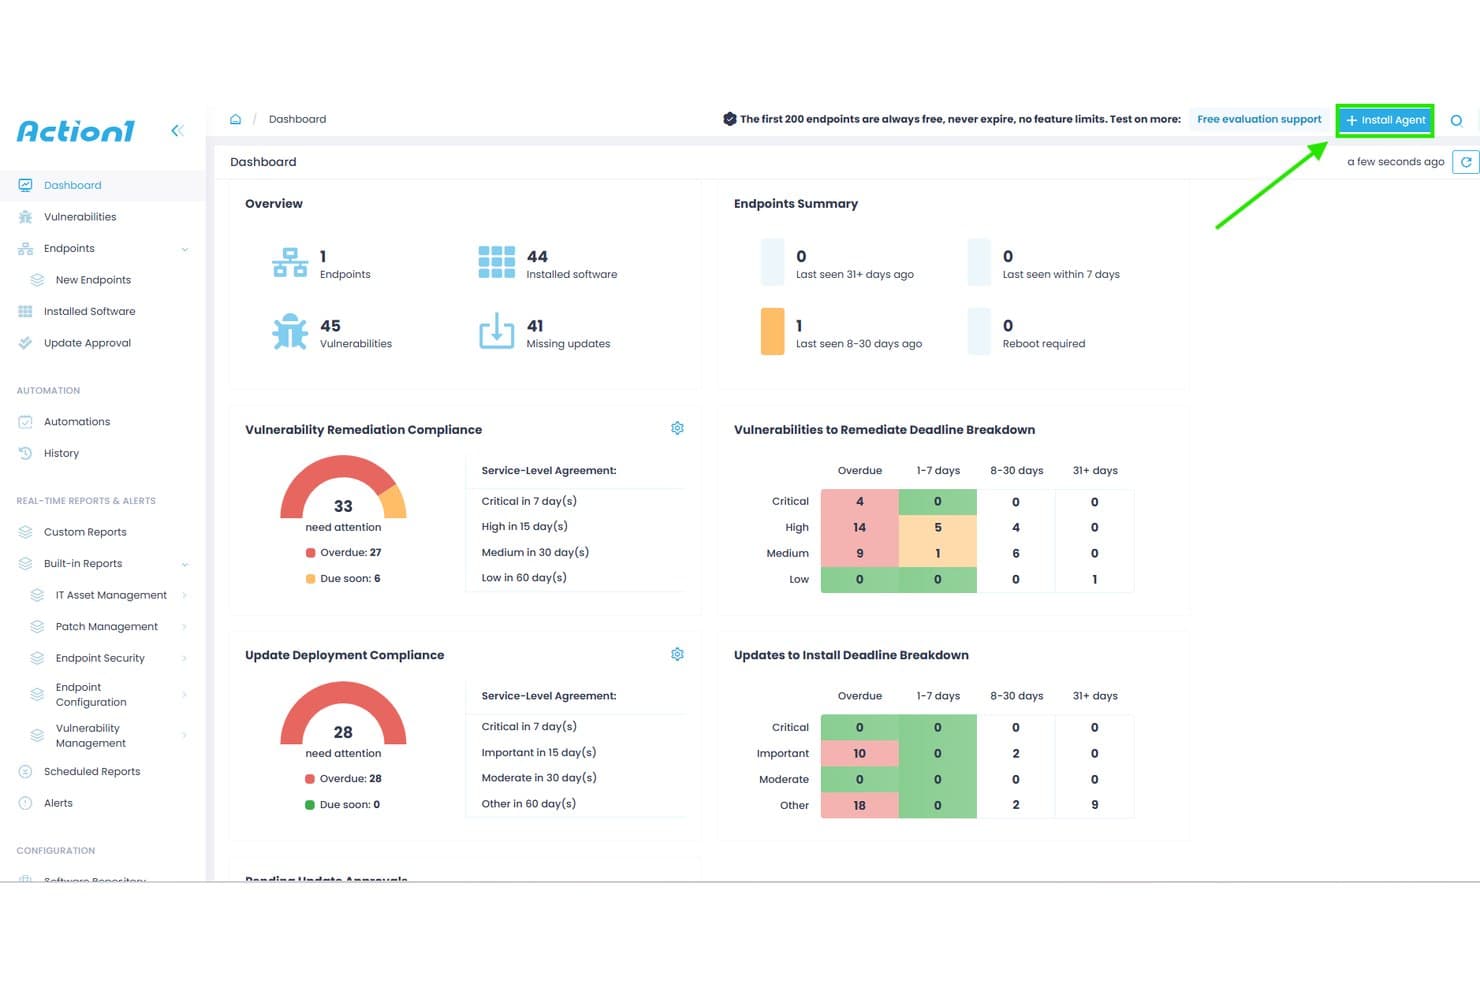
Action1 bietet ein zentrales Dashboard, das die Einhaltung der Schwachstellenbehebung, die Einhaltung der Update-Bereitstellung und Endpoint-Übersichten für das Patch-Management anzeigt. Action1 ist eine cloud-native Endpoint-Management-Plattform, die die Bereitstellung von Betriebssystem- und Drittanbieter-Patches auf Windows-, macOS- und Linux-Systemen automatisiert, einschließlich CVE-basierter Schwachstellenbewertung, ringbasierten gestaffelten Rollouts und Compliance-Berichten.
Für wen ist Action1 am besten geeignet?
Action1 ist besonders geeignet für IT-Teams kleiner bis mittelgroßer Unternehmen, die gemischte Betriebssystemumgebungen mit verteilten oder Remote-Endpunkten in Cloud- und On-Premise-Infrastrukturen verwalten.
Warum habe ich Action1 ausgewählt
Ich habe Action1 als eine der besten Lösungen gewählt, weil seine cloud-native, VPN-lose Architektur es ermöglicht, Patches auf entfernte Debian- und Ubuntu-Linux-Endpunkte zu übertragen, ohne lokale Infrastruktur aufbauen zu müssen. Besonders gefällt mir das ringbasierte, gestaffelte Rollout-System, das die Verteilung automatisch stoppt, falls ein Patch während des Rollouts Probleme verursacht. Die Peer-to-Peer-Patch-Verteilung reduziert zudem die Bandbreitenbelastung, wenn Updates gleichzeitig auf große, geografisch verteilte Flotten angewendet werden.
Action1 Schlüsselfeatures
- Echtzeit-Schwachstellenbewertung: Erkennt kontinuierlich fehlende Patches und ordnet Schwachstellen den CVEs auf verwalteten Linux-Endpunkten zu.
- Einheitliche plattformübergreifende Konsole: Verwaltung des Patchings für Linux-, Windows- und macOS-Systeme über ein einziges webbasiertes Dashboard.
- Über 100 auditfertige Berichtsvorlagen: Erstellung von Compliance- und Abhilfemaßnahmenberichten, exportierbar in CSV- und HTML-Formaten.
- ServiceNow CMDB-Integration: Bereichert die ServiceNow CMDB mit Bestands- und Betriebsdaten von verwalteten Linux-Endpunkten.
Action1 Integrationen
Action1 bietet native Integrationen mit ServiceNow, Microsoft Entra ID, Okta, Duo, Google, Active Directory, Rapid7, Tenable, CrowdStrike, Microsoft Defender und stellt eine API für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Cloud-native Plattform mit Remote-Patching
- Echtzeit-Schwachstellenscans für Linux-Endpunkte
- Automatisierte, ringbasierte Patch-Bereitstellung
Cons:
- Unterstützt nur Debian und Ubuntu Linux
- Erfordert Agenteninstallation auf jedem Endpunkt
Learn more about Action1: Am besten für richtlinienbasierte plattformübergreifende Updates
- 15-tägige kostenlose Testversion + kostenlose Demo
- Ab $1/Endpunkt/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Automox bietet ein zentrales Dashboard, das konforme Geräte, Patch-Status, ausstehende Patches nach Schweregrad sowie Einblicke zur Fehlerbehebung für Geräte im Linux- und plattformübergreifenden Patch-Management anzeigt. Automox ist eine cloud-native Endpoint-Management-Plattform, die Betriebssystem- und Drittanbieter-Patching auf Linux-, Windows- und macOS-Systemen mithilfe von richtliniengesteuerten Regeln und Bash-scriptfähigen Worklets automatisiert.
Für wen ist Automox am besten geeignet?
Automox ist eine ausgezeichnete Wahl für IT- und Sicherheitsteams, die verteilte Endpunkte über verschiedene Betriebssysteme hinweg verwalten, ohne auf lokale Patching-Infrastrukturen angewiesen zu sein.
Warum ich Automox ausgewählt habe
Automox verdient seinen Platz auf meiner Auswahlliste, weil die Richtlinien-Engine das Linux-Patching für verschiedene Distributionen im großen Maßstab handhabt. Ich kann schweregradbasierte Richtlinien erstellen, die gezielt auf Ubuntu-, RHEL- und Debian-Endpunkte angewendet werden, sodass kritische Patches priorisiert werden, ohne überall dieselben Standardregeln auszurollen. Fällt ein Paket außerhalb der über 580 nativ unterstützten Titel von Automox, kann ich mit Worklets eigene Bash-Skripte direkt aus der Konsole heraus verteilen, ohne die Tools wechseln zu müssen.
Automox Hauptfunktionen
- Plattformübergreifende Patching-Konsole: Verwalten Sie Patches für Linux-, Windows- und macOS-Geräte über ein einziges, einheitliches Dashboard.
- Unterstützung zahlreicher Linux-Distributionen: Unterstützt eine Vielzahl von Linux-Distributionen, darunter RHEL, Ubuntu, Debian, Oracle Linux, Fedora, Rocky und AlmaLinux.
- Drittanbieter-Anwendungs-Patching: Bietet natives Patching für Hunderte von Linux-kompatiblen Drittanbieter-Softwarepaketen.
- Rollenbasierte Zugriffskontrolle (RBAC): Setzen Sie granulare Berechtigungen für Benutzer, um Verantwortlichkeiten zu segmentieren und Aktionen auf der Plattform zu beschränken.
Automox Integrationen
Automox bietet native Integrationen mit Splashtop für Fernzugriff und unterstützt Schwachstellen-Scanner. Über eine API können eigene Integrationen erstellt werden und benutzerdefinierte Bash- oder PowerShell-Skripte erweitern die Funktionalität auf andere Tools.
Pros and Cons
Pros:
- Große Distro-Abdeckung einschließlich Rocky und AlmaLinux
- Richtlinienbasierte Automatisierung für Linux-Flottenmanagement
- Patch-Planung und Steuerung der Neustart-Koordination
Cons:
- Berichtsoptionen sind für Compliance-Anforderungen limitiert
- Begrenzte Compliance-Reporting-Tools ab Werk
 Am besten geeignet für eine unkomplizierte Patch-Bereitstellung auf mehreren Betriebssystemen
- 30-tägige kostenlose Testversion + kostenlose Demo
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.4/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
ManageEngine Patch Manager Plus bietet eine dedizierte Konfigurationsoberfläche für die Installation von Linux-Patches mit Einstellungen für Bereitstellungsrichtlinien und Steuerelementen für die Patch-Auflistung. ManageEngine Patch Manager Plus ist eine Patch-Management-Plattform für mehrere Betriebssysteme, die die Erkennung, Prüfung und Bereitstellung von Patches auf Linux-, Windows- und macOS-Endpunkten automatisiert und dedizierte Unterstützung für acht wichtige Linux-Distributionen bietet.
Für wen ist ManageEngine Patch Manager Plus am besten geeignet?
Die Lösung eignet sich besonders für IT-Administratoren und Sicherheitsteams in mittelgroßen bis großen Unternehmen, die eine zentrale Patch-Steuerung über heterogene Server- und Endgeräteflotten benötigen.
Warum ich mich für ManageEngine Patch Manager Plus entschieden habe
ManageEngine Patch Manager Plus steht auf meiner Auswahlliste, weil es acht Linux-Distributionen (RHEL, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, CentOS und Amazon Linux) sowie Windows und macOS über eine einzige Konsole patcht. Besonders gut gefällt mir die Funktion zur automatisierten Patch-Bereitstellung (APD), die den vollständigen Ablauf vom Scan bis zur Installation ohne Eingriffe pro Host durchführt. Der integrierte Workflow für Patch-Tests und -Genehmigungen ermöglicht es meinem Team außerdem, Updates zu validieren, bevor sie Produktionsserver erreichen.
Wichtige Funktionen von ManageEngine Patch Manager Plus
- Patch-Rollback: Linux-Patches lassen sich schnell zurücksetzen, falls nach der Bereitstellung Probleme auftreten.
- Benutzerdefinierte Bereitstellungsvorlagen: Erstellen und verwenden Sie spezifische Konfigurationen für die Patch-Bereitstellung in Linux-Umgebungen wieder.
- Echtzeit-Prüfprotokolle: Verfolgen Sie jedes Patch-Ereignis und jede administrative Aktion für Compliance und Fehlerbehebung.
- Bandbreitenoptimierung: Laden Sie Linux-Patches einmal herunter und verteilen Sie sie über interne Server an die Endpunkte.
Integrationen von ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus bietet native Integrationen mit Tenable.io, Tenable.sc, ServiceDesk Plus und Jira sowie eine API für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Unterstützt acht wichtige Linux-Distributionen
- Zentrale Konsole für Linux, Windows und macOS
- Automatisierter Workflow für Patch-Tests und -Genehmigungen
Cons:
- Die anfängliche Serverkonfiguration ist komplex
- Begrenzte native Zuordnung zu regulatorischen Compliance-Anforderungen
Learn more about ManageEngine Patch Manager Plus: Am besten für compliance-gesteuerte Patch-Automatisierung
- 30-tägige kostenlose Testversion + kostenlose Demo
- Preis auf Anfrage

Die SecPod SanerNow Cyberhygiene-Plattform bietet ein Dashboard zum Status des Patch-Managements, das Details zu Behebungsaufträgen, Gerätehost-Status, Patch-Größen und die gesamten Patch-Installationsresultate für mehrere Windows-Geräte anzeigt. SecPod SanerNow ist eine cloud-native Cyberhygiene-Plattform, die Patch-Management, Schwachstellenerkennung und Compliance-Überwachung über 37+ Linux-Varianten, Windows, macOS und 550+ Drittanbieter-Anwendungen mit einem einzigen schlanken Agenten vereint.
Für wen ist die SecPod SanerNow Cyberhygiene-Plattform am besten geeignet?
Sie ist besonders geeignet für IT-Sicherheits- und Compliance-Teams in mittelgroßen bis großen Unternehmen, die unter regulatorischen Rahmenbedingungen wie HIPAA, PCI oder NIST arbeiten.
Warum habe ich die SecPod SanerNow Cyberhygiene-Plattform ausgewählt?
SanerNow hat es auf meine Auswahlliste geschafft, weil sie den Patch-Status in Echtzeit direkt auf Compliance-Frameworks wie HIPAA, PCI und NIST abbildet. Besonders gefällt mir, dass ihr SCAP-basierter Schwachstellen-Feed mit über 190.000 Einträgen CVEs automatisch fehlenden Linux-Patches zuordnet und EPSS-Exploittwahrscheinlichkeitswerte zusätzlich zu CVSS-Schweregraden ausweist. Vorgeprüfte Linux-Patches werden innerhalb von 24 Stunden nach Veröffentlichung bereitgestellt, sodass mein Team nicht auf langsame Herstellerzyklen warten muss, wenn eine kritische CVE bekannt wird.
Wichtige Funktionen der SecPod SanerNow Cyberhygiene-Plattform
- Cloud-native Patch-Konsole: Patch-Vorgänge für Linux, Windows, macOS und Drittanbieter-Apps über eine einheitliche Web-Konsole verwalten.
- Ein einziger, schlanker Agent: Patches bereitstellen, nach Schwachstellen scannen und Compliance überwachen – alles mit einem multifunktionalen Agenten auf sämtlichen Endpunkten.
- Richtliniengesteuerte Patch-Automatisierung: Benutzerdefinierte Regeln festlegen, um Scan-Häufigkeit, Patch-Freigabe und Bereitstellung basierend auf geschäftlichen Anforderungen zu automatisieren.
- Testbereich vor Bereitstellung: Linux-Patches isoliert testen, bevor sie weltweit auf Produktionssysteme ausgerollt werden.
SecPod SanerNow Cyberhygiene-Plattform Integrationen
SanerNow bietet native Integrationen mit Freshservice, ServiceNow, SymphonyAI Summit, AWS Marketplace und Azure Marketplace. Für kundenspezifische Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Echtzeit-Compliance-Berichterstattung für Linux-Endpunkte
- Automatisiertes Rollback und Staging von Linux-Patches
- Unterstützt 37+ Linux-Distributionen, einschließlich älterer Versionen
Cons:
- Keine native agentenlose Linux-Patch-Option
- Öffentliche Preisgestaltung nicht auf der Website verfügbar
Learn more about SecPod SanerNow Cyberhygiene Platform: Am besten für die Echtzeit-Behebung von Schwachstellen geeignet
- 30-tägige kostenlose Testversion
- Preis auf Anfrage
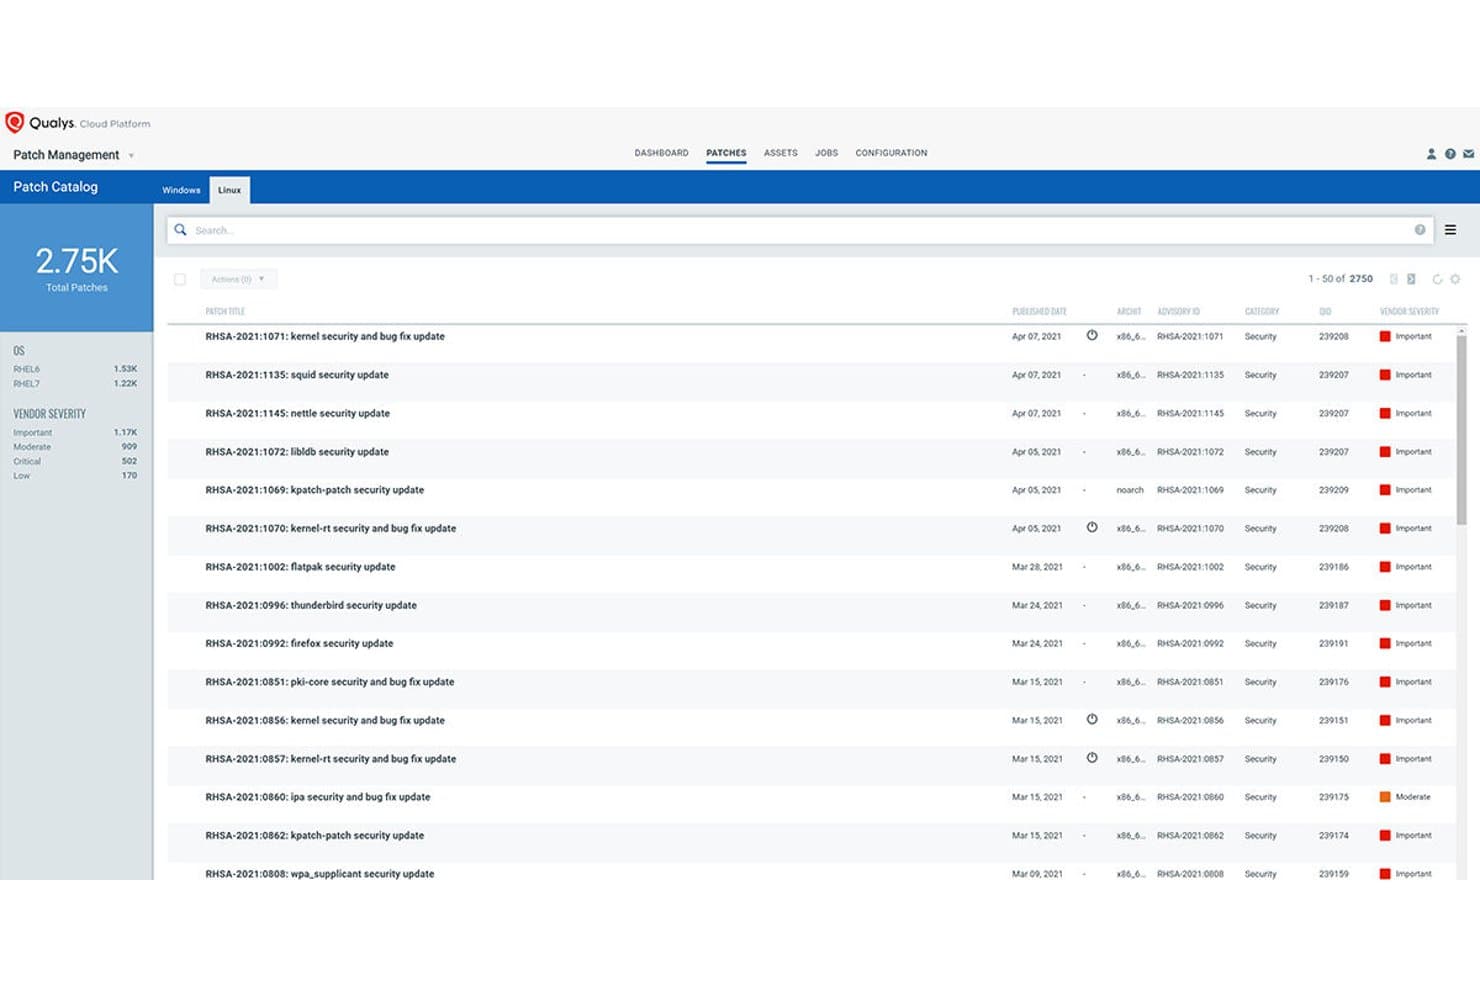
Qualys Patch Management bietet einen Linux-Patch-Katalog mit 2.750 verfügbaren Patches, einschließlich Anbieter-Schweregraden, Advisory-IDs und Veröffentlichungsdaten für RHEL-Systeme. Qualys Patch Management ist eine cloud-native Patch-Management-Lösung, die sich direkt mit der Schwachstellenerkennung integriert, um Patches über Linux- und Windows-Systeme hinweg mithilfe eines einzigen leichtgewichtigen Agents zu identifizieren, zu priorisieren und bereitzustellen.
Für wen ist Qualys Patch Management am besten geeignet?
Es ist besonders geeignet für sicherheitsorientierte IT- und Infrastrukturteams in mittelgroßen bis großen Unternehmen, die die Patch-Bereitstellung direkt mit Schwachstellen-Risiko-Daten verbinden möchten.
Warum ich Qualys Patch Management ausgewählt habe
Ich habe Qualys Patch Management als eine der besten Lösungen ausgewählt, weil die VMDR-Integration einzigartig in dieser Kategorie ist. Wenn eine neue CVE veröffentlicht wird, ordnet die Plattform diese automatisch dem entsprechenden Patch zu, bewertet sie mit TruRisk und kennzeichnet, ob sie mit aktiven Ransomware-Kampagnen in Verbindung steht. Von dort aus können Zero-Touch-Patch-Jobs auf Linux-Systemen ohne manuelles Eingreifen ausgelöst werden.
Qualys Patch Management Hauptfunktionen
- Multi-Distro-Linux-Patching: Unterstützt die Bereitstellung von Patches für RHEL, CentOS, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, Alma Linux und Amazon Linux.
- Vor- und Nach-Patch-Scripting: Ermöglicht das automatische Ausführen benutzerdefinierter Skripte vor und nach Patch-Jobs.
- Yum-Repository-Verwaltung: Integriert sich mit internen Yum-Repositories, um Patch-Staging und Abhängigkeitsmanagement für Linux-Systeme zu verwalten.
- Dashboards zur Patch-Compliance: Bietet Echtzeit-Dashboards zur Überwachung des Patch-Status und der Compliance-Position über alle verwalteten Linux-Endpunkte hinweg.
Qualys Patch Management Integrationen
Qualys Patch Management bietet eine native Integration mit der umfassenderen Qualys Cloud Platform, einschließlich VMDR und Global AssetView. Eine API für benutzerdefinierte Integrationen ist verfügbar; außerdem werden native Integrationen mit Splunk und ServiceNow unterstützt.
Pros and Cons
Pros:
- Ordnet Echtzeit-CVEs direkt den Patches zu
- Unterstützt Multi-Distro-Patch-Orchestrierung für Linux
- Bietet risikobasierte Priorisierung und Bewertung von Patches
Cons:
- Erfordert die Installation des Qualys Cloud Agent
- Begrenzte Optionen für isolierte oder agentenlose Bereitstellung
Learn more about Qualys Patch Management: Am besten geeignet für automatisiertes Lifecycle-Management im großen Maßstab
- Kostenlose Testversion
- Preise auf Anfrage

Red Hat Satellite bietet eine Red Hat-Repositories-Oberfläche, auf der Administratoren empfohlene RPM-Repositories für RHEL 8 x86_64 Patch-Management durchsuchen, filtern und aktivieren können. Red Hat Satellite ist eine Infrastruktur-Management-Plattform, die speziell für RHEL-Umgebungen entwickelt wurde und die Bereitstellung von Patches, CVE-Behebung, Durchsetzung von Compliance-Vorgaben und Systembereitstellung über physische, virtuelle und Cloud-Infrastrukturen zentralisiert.
Für wen ist Red Hat Satellite am besten geeignet?
Red Hat Satellite eignet sich besonders für große Unternehmen, die 1.000 oder mehr RHEL-Systeme verwalten und über ein dediziertes Infrastruktur-Team zur Wartung der Plattform verfügen.
Warum ich Red Hat Satellite ausgewählt habe
Red Hat Satellite erhält seinen Platz auf meiner Auswahlliste aufgrund der ausgefeilten Strukturierung des Patchings über verschiedene Lebenszyklus-Umgebungen. Ich kann separate Inhaltsansichten für Entwicklung, Qualitätssicherung und Produktion erstellen und ein getestetes Patch-Set stufenweise durch jede Phase fördern, bevor es die Produktionsserver erreicht. Die CVE-Priorisierungs-Engine, die von Red Hat Insights unterstützt wird, bewertet Schwachstellen außerdem nach dem tatsächlichen Risiko für Ihre Umgebung und nicht nur nach allgemeinen Schweregraden.
Schlüsselfeatures von Red Hat Satellite
- Zentraler Sicherheitshub: Verwalten und verteilen Sie Patches über eine zentrale Benutzeroberfläche für große RHEL-Umgebungen.
- OpenSCAP-Integration: Scannen und beheben Sie Server zur Einhaltung von Compliance-Vorgaben mit branchenüblichen Sicherheitsprotokollen.
- Vereinheitlichte Bereitstellungsabläufe: Stellen Sie Bare-Metal- und virtuelle Hosts mit automatischer Integration für DNS, DHCP und Identitätsdienste bereit.
- Agentenbasierte und agentenlose Ausführung: Verwalten Sie Endpunkte sowohl mit leichten Agenten als auch mit Remote-Workflows per SSH.
Red Hat Satellite-Integrationen
Red Hat Satellite bietet native Integrationen mit Red Hat Ansible Automation Platform, OpenSCAP, Red Hat Insights, VMware vSphere sowie DNS-, DHCP- und Identitätsdiensten. Eine API steht für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- Speziell für große RHEL- und CentOS-Umgebungen ausgelegt
- Granulare Patch-Freigabe über gestaffelte Umgebungen
- Unterstützt Air-Gapped- und Disconnected-Modus
Cons:
- Native Unterstützung nur für Red-Hat-basierte Distributionen
- Begrenzte native Unterstützung für Debian-Distributionen
Learn more about Red Hat Satellite: Am besten für die zentrale Verwaltung von Ubuntu-Systemen
- 30-tägige kostenlose Testversion
- Ab $25/Maschine/Jahr

Ubuntu Landscape bietet ein zentrales Patch-Management-Dashboard, das Upgrade-Status, Sicherheitsupdates und den Zustand der Instanzen über tausende Linux-Maschinen hinweg anzeigt. Canonical Landscape ist die native Systemmanagement-Plattform von Ubuntu, entwickelt von Canonical. Sie zentralisiert das Verteilen von Patches, das Compliance-Reporting und das Repository-Management über Ubuntu-Desktops, Server, Cloud-Instanzen und isolierte Umgebungen.
Für wen ist Canonical Landscape am besten geeignet?
Canonical Landscape eignet sich für IT-Teams, die ihre Server- und Desktop-Flotte auf Ubuntu standardisiert haben – besonders in regulierten Branchen mit Bedarf an integriertem Compliance-Reporting.
Warum ich Canonical Landscape gewählt habe
Ich habe Canonical Landscape ausgewählt, weil kein anderes Tool Ubuntu-Flotten mit der gleichen Tiefe nativer Integration patcht. Besonders gefällt mir, dass richtlinienbasierte Patch-Regeln auf bis zu 40.000 Maschinen von einer Instanz aus angewendet werden können und dass Livepatch kritische Kernel-CVEs ohne geplanten Neustart behebt. Das integrierte Compliance-Reporting ist direkt an Frameworks wie DISA-STIG, PCI-DSS und CIS Benchmark angebunden.
Wichtige Funktionen von Canonical Landscape
- Benutzerdefinierte Profile: Verwalten Sie verschiedene Ubuntu-Maschinenklassen mit maßgeschneiderten Update- und Patch-Richtlinien.
- Skriptfähige API: Automatisieren Sie Patch-Aufgaben und integrieren Sie Systeme über eine REST-API.
- APT-Repository-Spiegelung: Spiegeln und verwalten Sie interne und externe Software-Repositories sicher.
- Dynamische Suchgruppen: Erstellen Sie Echtzeit-Assetgruppen für gezieltes Patchen oder Compliance-Maßnahmen.
Canonical Landscape Integrationen
Canonical Landscape bietet native Integrationen mit Canonical Livepatch, Ubuntu Pro, Azure Active Directory, Google, Okta und IBM für Identitätsmanagement und unterstützt API-Zugriffe für individuelle Integrationen.
Pros and Cons
Pros:
- Tiefgehende Integration von Ubuntu-CVE- und Sicherheitspatches
- Automatisierte Compliance-Berichte für wichtige Standards
- Unterstützt isolierte und Public-Cloud-Umgebungen
Cons:
- Keine Unterstützung für Nicht-Ubuntu-Distributionen
- Keine granulare Patch-Rücknahme möglich
Learn more about Ubuntu Landscape: Am besten für Open-Source-Bereitstellungs-Workflows
- Kostenloser Plan
- Kostenloser Plan

Foreman bietet ein zentrales Überwachungs-Dashboard, das den Konfigurationsstatus der Hosts, die Verteilung der Läufe, den Aufgabenstatus und ein Konfigurations-Sync-Diagramm für das Linux Patch-Management anzeigt. Foreman ist eine Open-Source-Lifecycle-Management-Plattform, die Bereitstellung, Konfiguration und Patch-Management für Linux-Server in Bare-Metal-, virtuellen und Cloud-Umgebungen über das Katello-Plugin verwaltet.
Für wen ist Foreman am besten geeignet?
Foreman eignet sich für Linux-Systemadministratoren und Infrastrukturteams, die große Serverflotten verwalten und über das notwendige Fachwissen verfügen, um eine Open-Source-Toolchain zu konfigurieren und zu warten.
Warum ich Foreman ausgewählt habe
Ich habe Foreman als eines der besten Tools ausgewählt, weil das Katello-Plugin einen strukturierten, auf Promotion basierenden Patch-Workflow bietet, der im Open-Source-Bereich selten ist. Ich kann Inhaltsansichten definieren, die einen Snapshot von Paketen einfrieren und diese dann durch Lebenszyklusumgebungen (Dev, QA, Produktion) promoten, bevor etwas einen Live-Server erreicht. Das Remote Execution Plugin übernimmt das eigentliche Patchen per SSH in Host-Gruppen, mit Zeitplanung und Parallelitätskontrollen, die verhindern, dass ein einzelner Auftrag die Produktivsysteme belastet.
Foreman Schlüsselfunktionen
- OpenSCAP-Compliance-Scans: Integriert sich mit OpenSCAP zur Automatisierung von System-Compliance und Schwachstellenbewertungen.
- Discovery-Plugin: Erkennt und registriert automatisch neue Hardware im Netzwerk für eine schnelle Inbetriebnahme.
- Verwaltung von Multi-Distro-Repositories: Unterstützt Hosting und Synchronisierung von Paket-Repositories für RHEL, CentOS, Debian, Ubuntu und mehr.
- Rollenbasierte Zugriffskontrolle: Bietet granulare Rechteverwaltung mit Benutzer-, Rollen- und Organisationszugriff.
Foreman-Integrationen
Foreman verfügt über native Integrationen mit Ansible, Puppet, Chef, Salt, VMware vCenter, oVirt, Amazon EC2, Google Compute Engine, OpenStack und FreeIPA und bietet eine RESTful API für individuelle Integrationen.
Pros and Cons
Pros:
- Lebenszyklusbasierte Promotion für Patch-Workflows
- Unterstützt RHEL, CentOS, Debian, Ubuntu, Fedora
- OpenSCAP-Compliance und CVE-Berichte
Cons:
- Erfordert ausgeprägte Linux-Sysadmin-Kenntnisse
- Keine native Windows Patch-Management-Unterstützung
Learn more about Foreman: Am besten geeignet für Multi-Distribution-Linux-Management
- Kostenlose Demo
- Preise auf Anfrage
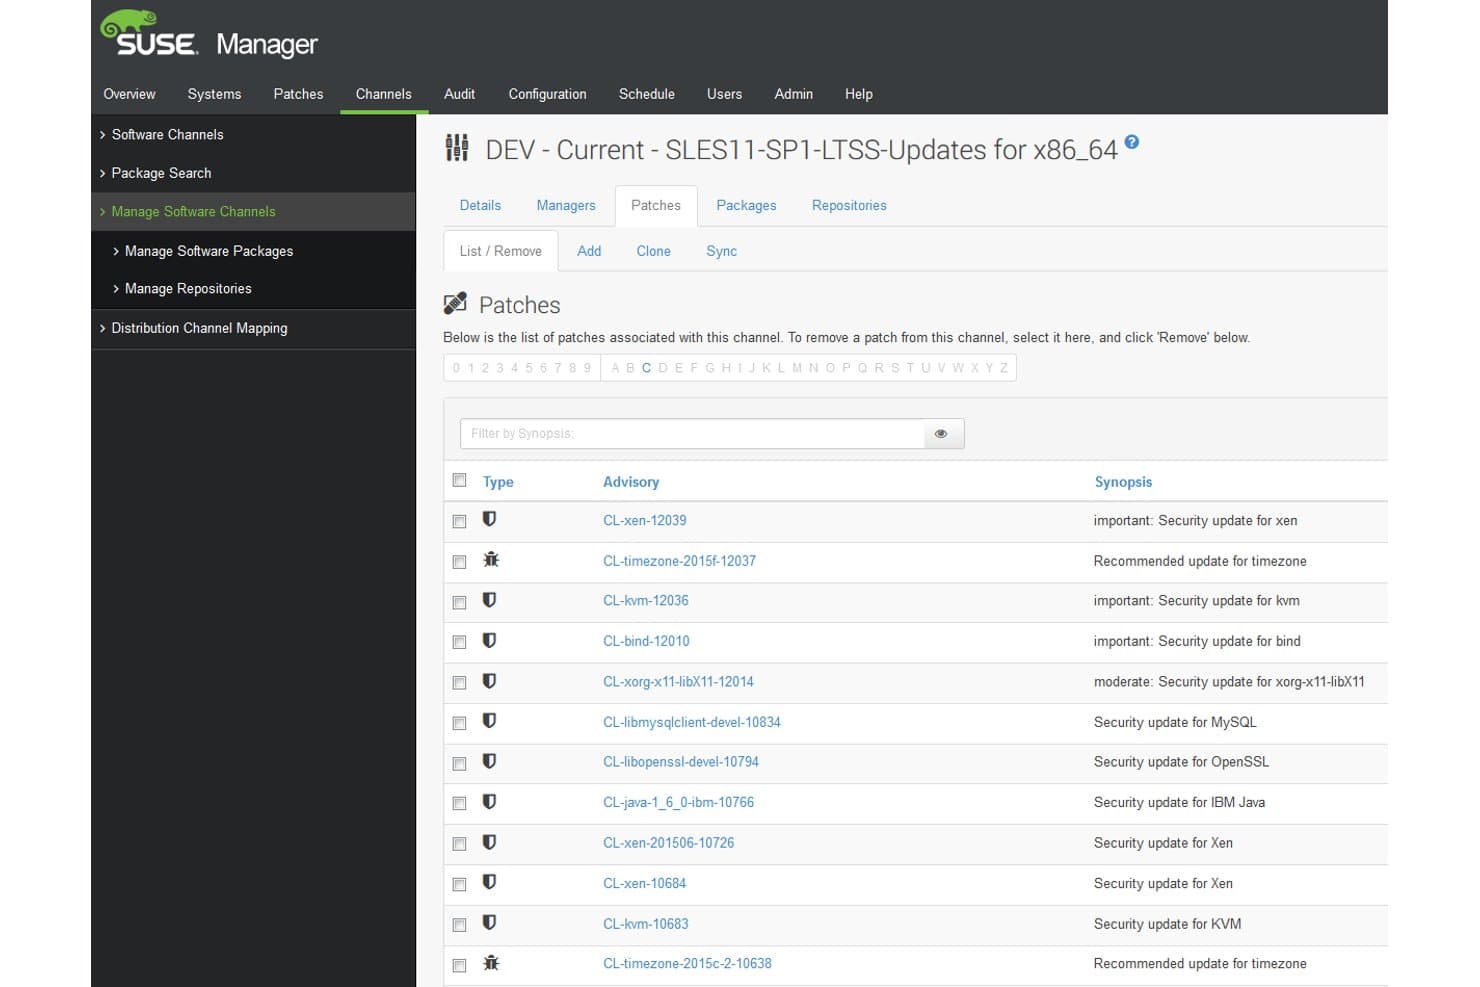
SUSE Multi-Linux Manager bietet eine detaillierte Patch-Management-Oberfläche mit der Auflistung von Sicherheits- und empfohlenen Updates samt Beratungscodes, Typen und Zusammenfassungen für einen bestimmten Softwarekanal. SUSE Multi-Linux Manager ist eine Open-Source-Plattform für das Linux-Patch-Management, die die Bereitstellung von Patches, die Behebung von CVEs, das Konfigurationsmanagement und OpenSCAP-basierte Compliance-Audits für über 16 Linux-Distributionen von einer zentralen Konsole aus zentralisiert.
Für wen ist SUSE Multi-Linux Manager am besten geeignet?
Es eignet sich hervorragend für IT- und Infrastrukturteams in Unternehmen, die große, gemischte Linux-Umgebungen mit verschiedenen Distributionen in On-Premises-, Cloud- und Hybrid-Infrastrukturen verwalten.
Warum ich SUSE Multi-Linux Manager gewählt habe
SUSE Multi-Linux Manager erhält seinen Platz auf meiner Liste, weil es Multi-Distro-Patching in einem Umfang ermöglicht, den ich sonst nirgendwo gesehen habe. Mein Team kann RHEL, Ubuntu, Debian, Oracle Linux und 12+ weitere Distributionen über eine einzige Konsole verwalten, ohne für jede Distribution eigene Toolchains pflegen zu müssen. Außerdem nutze ich die Content Lifecycle Management-Funktion, um Patches zunächst durch Entwicklungs- und Testumgebungen zu schleusen, bevor sie auf Produktivsysteme ausgerollt werden.
Hauptfunktionen von SUSE Multi-Linux Manager
- OpenSCAP-basierte Compliance-Audits: Führen Sie automatisierte Sicherheits-Scans mit OpenSCAP durch und wenden Sie Remediation-Skripte oder Ansible-Playbooks für Compliance-Standards an.
- Salt- und Ansible-Integration: Verwalten Sie Konfiguration und Automatisierung systemübergreifend mit SaltStack und nativen Ansible-Playbooks.
- Containerisierte Architektur: Stellen Sie den Management-Server und Proxys als Container bereit für schnelle Neu-Bereitstellung und Zuverlässigkeit.
- Verfügbarkeit in Cloud-Marktplätzen: Greifen Sie über AWS-, Azure-, Google Cloud- und Oracle Cloud-Marktplätze auf SUSE Multi-Linux Manager zu und stellen Sie es bereit.
Integrationen von SUSE Multi-Linux Manager
SUSE Multi-Linux Manager bietet native Integrationen mit Ansible, SaltStack, OpenSCAP, SCAP Security Guide und ist in den AWS-, Azure-, Google Cloud- und Oracle Cloud-Marktplätzen verfügbar. Eine API steht für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- Unterstützt 16+ Linux-Distributionen nativ
- Automatisierte OpenSCAP-Compliance-Prüfung verfügbar
- Mehrstufiger Patch-Lebenszyklus und Freigaben
Cons:
- Keine native iOS- oder Android-App
- Hoher Systemressourcenbedarf für die Bereitstellung
Learn more about SUSE Multi-Linux Manager: 10Am besten für Open-Source-Automatisierung und -Orchestrierung
Uyuni
- Kostenloser Plan
- Kostenloser Plan
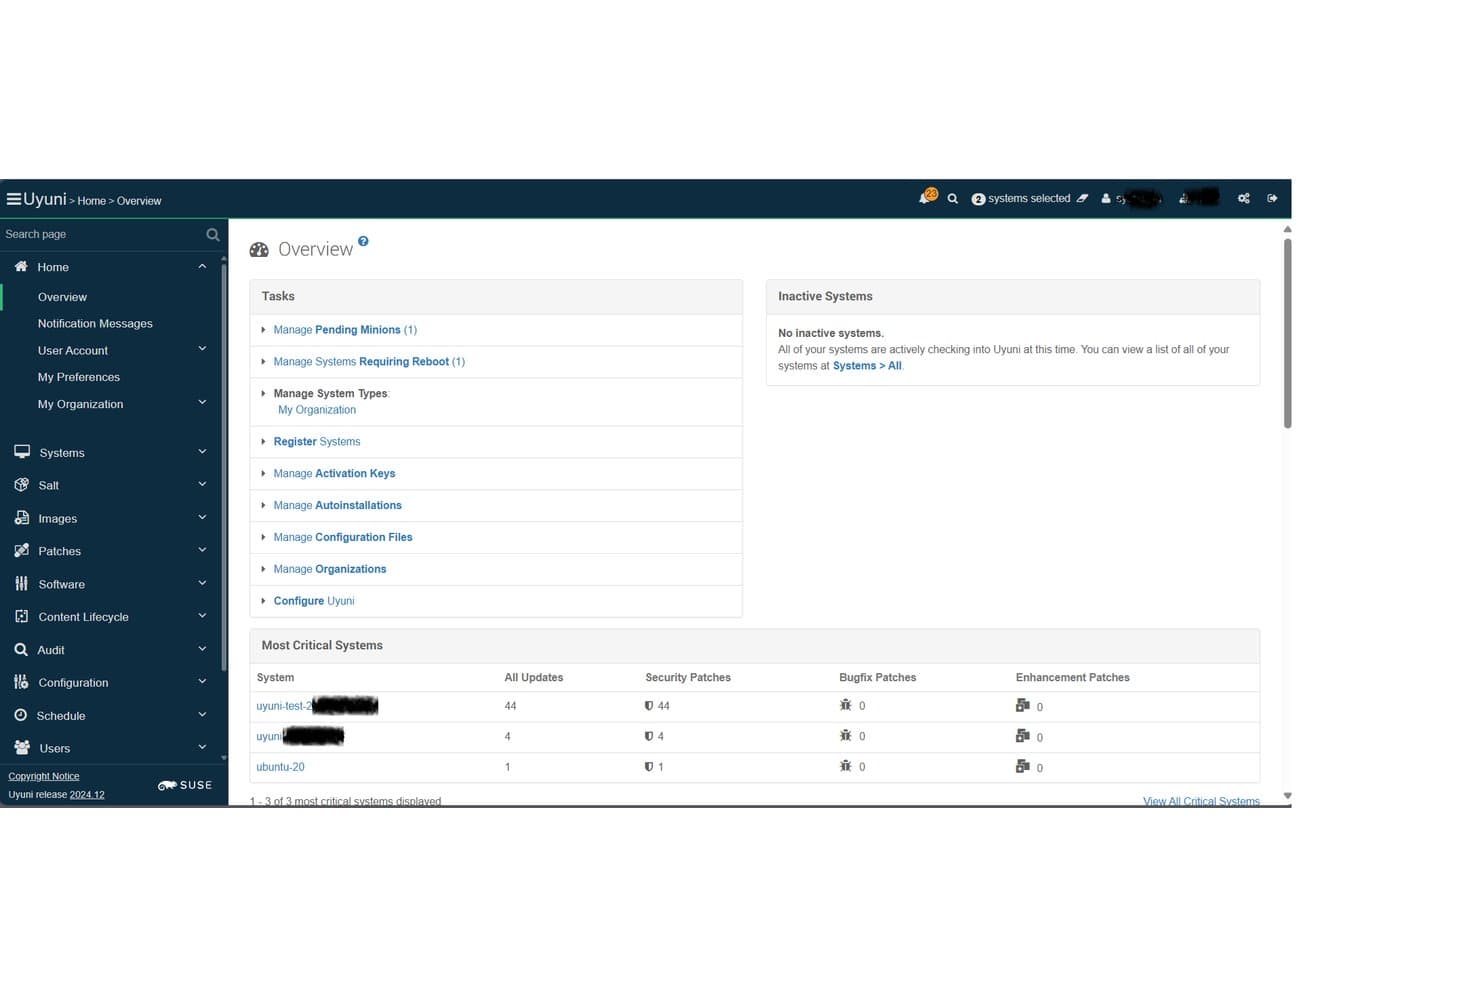
Uyuni bietet ein zentrales Übersichts-Dashboard, das kritische System-Patch-Anzahlen, ausstehende Minions und Sicherheitsupdates über verwaltete Linux-Systeme hinweg anzeigt. Uyuni ist eine Open-Source-Plattform zur Verwaltung von Linux-Infrastrukturen, die auf Salt basiert und Multi-Distro-Patch-Management, Compliance-Auditing, Provisionierung und Konfigurationsmanagement über physische, virtuelle, Cloud- und Containerumgebungen hinweg kombiniert.
Für wen ist Uyuni am besten geeignet?
Uyuni eignet sich besonders für Linux-Systemadministratoren und Infrastrukturteams, die große, gemischte Serverflotten verschiedener Distributionen verwalten und unternehmensweites Patch-Management ohne kommerzielle Lizenz benötigen.
Warum ich Uyuni ausgewählt habe
Ich habe Uyuni als eine der besten Lösungen ausgewählt, weil sich dessen Salt-basierte Orchestrierungs-Engine deutlich von allen anderen Open-Source-Optionen in diesem Bereich abhebt. Der Uyuni-Server läuft als vollständiger Salt-Master, sodass mein Team Patch-Aktionen auf tausenden Linux-Knoten gleichzeitig ausführen kann, ohne jede Maschine einzeln ansteuern zu müssen. Außerdem verlasse ich mich auf das Content Lifecycle Management, das es ermöglicht, Patches über Entwicklungs-, Test- und Produktionskanäle zu steuern, bevor sie auf Livesystemen ausgerollt werden.
Uyuni Hauptfunktionen
- Multi-Distro-Client-Support: Verwaltung und Patchen einer Vielzahl von Linux-Distributionen, darunter SUSE, Red Hat, Ubuntu, Debian, AlmaLinux, Rocky Linux und weitere.
- Compliance-Auditing und Reporting: Nachverfolgung von Hard- und Softwareänderungen, Prüfung des Compliance-Status und Erstellung ausführlicher Berichte für Ihre Linux-Umgebungen.
- Drift-Erkennung: Identifizierung und Alarmierung bei Systemen, die von festgelegten gehärteten Baselines oder Sicherheitstemplates abweichen.
- Visualisierung und Gruppierung: Organisieren von Servern mit Tags und grafische Darstellung ihrer Beziehungen in Dashboards zur besseren Übersicht.
Uyuni-Integrationen
Uyuni bietet native Integrationen mit Salt (SaltStack) für das Konfigurationsmanagement und Cobbler für die Provisionierung. Es unterstützt eine Vielzahl von Linux-Distributionen als verwaltete Clients und stellt eine API für individuelle Integrationen bereit.
Pros and Cons
Pros:
- Unterstützt viele Enterprise- und Community-Linux-Distributionen
- Salt-basierte Massenautomatisierung für Patch-Aufgaben
- Open Source ohne Anbieterbindung
Cons:
- Komplexe Einrichtung für neue Benutzer
- Keine integrierten PCI- oder HIPAA-Compliance-Vorlagen
Learn more about Uyuni:
Weitere Linux-Patchmanagement-Software
Hier finden Sie einige zusätzliche Optionen für Linux-Patchmanagement-Software, die es nicht auf meine Auswahlliste geschafft haben, aber dennoch einen Blick wert sind:
- 11Ivanti Neurons for Patch ManagementAm besten für vorausschauendes Patchen mit Risikoeinblick
- 12AWS Systems Manager Patch ManagerAm besten geeignet für Patch-Management in AWS-Umgebungen
- 13Red Hat Ansible Automation PlatformAm besten geeignet für playbook-gesteuerte Update-Routinen
- 14TaniumAm besten geeignet für die Bereitstellung von Endpoint-Patches in Echtzeit
- 15Heimdal SecurityAm besten geeignet für integrierte Bedrohungs- und Update-Kontrolle
- 16Progress ChefAm besten geeignet für die Automatisierung von Patch-Prozessen mit Infrastructure as Code
- 17Puppet EnterpriseAm besten für die Verwaltung kodifizierter Patch-Richtlinien
- 18NinjaOneAm besten für intuitive Patch-Workflows über mehrere Standorte
- 19HCL BigFixAm besten für skalierbare Patch-Durchsetzung in Unternehmen
- 20Jetpatch Patch ManagementAm besten für agentenbasierte Patch-Orchestrierung
Wie ich Linux Patch-Management-Software bewerte
Ich unterteile meine Bewertung in zwei Ebenen: die grundlegenden Anforderungen, die ein Tool erfüllen muss – wie Multi-Distro-Unterstützung und CVE-Zuordnung – und die Unterscheidungsmerkmale, die gute von hervorragenden Tools trennen.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (Funktionalität wird nicht angeboten) bis 5 (hervorragend in diesem Bereich) für jede der unten aufgelisteten Kernfunktionen. Dann berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 65% erreichen, um für eine Aufnahme in Betracht gezogen zu werden.
- Multi-Distro-Unterstützung: Ich prüfe, ob ein Tool in der Lage ist, Patches für die Distributionen Ihrer Flotte bereitzustellen – mindestens RHEL, Ubuntu, Debian, SUSE und Oracle Linux.
- Automatisierte Patch-Bereitstellung: Das Tool sollte Erkennung, Download und Installation übernehmen, ohne dass Sie manuell per SSH auf jeden Host zugreifen oder eigene Cronjobs und Skripte basteln müssen.
- CVE-Behebung: Ich bewerte, wie gut die Plattform fehlende Patches bestimmten CVEs zuordnet und ob sie es ermöglicht, nach Schweregrad zu priorisieren, damit Sie dringend benötigte Patches zuerst beheben können.
- Planung & Wartungsfenster: Gute Tools erlauben Ihnen, Patch-Fenster zu definieren, Rollouts über Servergruppen zu staffeln und Neustarts zu orchestrieren, sodass der Produktivbetrieb nicht beeinträchtigt wird.
- Compliance-Berichte: Ich achte auf Prüfpfade und Dashboards, die den Patch-Status Ihrer Flotte übersichtlich darstellen – die Art von Nachweisen, die Prüfer bei PCI- oder SOC 2-Audits verlangen.
- Agenten- oder agentenlose Abdeckung: Egal ob die Plattform auf leichtgewichtige Agenten, agentenlose SSH-Verbindungen oder beides setzt – sie sollte On-Premises-Server, Cloud-Instanzen und hybride Setups abdecken.
Sobald ich eine Liste der Tools habe, die diese Kriterien erfüllen, schaue ich mir an, wodurch sich jede Plattform auszeichnet.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und kontrastiere ich verschiedene Anbieter:
Herausragende Funktionen
Live Kernel Patching ist ein entscheidendes Unterscheidungsmerkmal. Wenn ein Tool kpatch oder KernelCare unterstützt, kann Ihr Team Kernel-Updates auf Produktivservern anwenden, ohne einen Neustart planen zu müssen. Ich bewerte außerdem das Patchen von Drittanbieter-Paketen, da die meisten Linux-Flotten Apache, NGINX, Docker oder MySQL parallel zum Betriebssystem nutzen. Nicht gepatchte Drittanbieter-Pakete verursachen realistische Sicherheitslücken. Auch automatisierte Rollbacks sind ein Trennungsmerkmal – snapshotbasierte oder transaktionale Rollbacks ermöglichen eine Wiederherstellung, falls ein Patch in Staging oder Produktion etwas zerstört.
Mehr als nur Funktionen
Das Bereitstellungsmodell spielt eine große Rolle. Einige Teams benötigen luftabgeschottete oder Offline-Installationen für regulierte Umgebungen, während andere SaaS ohne Infrastruktur-Overhead bevorzugen. Ich bewerte, wie gut sich eine Plattform in bestehende Toolchains integriert – etwa Anbindungen an Jira oder ServiceNow für das Änderungsmanagement und an Scanner wie Tenable oder Rapid7 für den Schwachstellenkontext. Auch die Skalierbarkeit über hybride Infrastrukturen hinweg ist ein Prüfpunkt, insbesondere eine bandbreitenschonende Patch-Verteilung für Flotten, die sich über Cloud-Regionen und lokale Rechenzentren erstrecken.
So wählen Sie Linux-Patchmanagement-Software aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der individuellen Auswahl Ihrer Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Was Sie beachten sollten |
|---|---|
| FaktorSkalierbarkeit | Was Sie beachten solltenKann die Software Ihre aktuelle und erwartete Anzahl an Servern bewältigen? Fragen Sie nach Wachstumsgrenzen, der Gruppierung von Knoten und der Möglichkeit, Patches in hybriden Umgebungen bereitzustellen. |
| FaktorIntegrationen | Was Sie beachten solltenFunktioniert das Tool mit Ihrem Ticketsystem, SIEM oder Ihren Schwachstellenscannern? Prüfen Sie die Kompatibilität mit den wichtigsten Plattformen in Ihrem Überwachungs- und Betriebs-Stack. |
| FaktorAnpassbarkeit | Was Sie beachten solltenKönnen Sie Patch-Workflows an Ihre Wartungsfenster, Änderungskontrollen oder Genehmigungsprozesse anpassen? Achten Sie auf flexible Richtlinien und nicht auf eine Lösung nach dem Motto „eine Lösung, die für alle passt“. |
| FaktorBenutzerfreundlichkeit | Was Sie beachten solltenIst die Benutzeroberfläche übersichtlich? Können sich neue Administratoren schnell einarbeiten? Hüten Sie sich vor komplexen Workflows, die Patch-Zyklen verlangsamen oder Fehler in der Produktionsumgebung verursachen. |
| FaktorImplementierung und Einarbeitung | Was Sie beachten solltenWie viel Zeit und internes Fachwissen erfordert die Einrichtung? Informieren Sie sich über verfügbare Dokumentation, dedizierten Support bei der Einarbeitung und Migrationstools für große Systemlandschaften. |
| FaktorKosten | Was Sie beachten solltenWelches Preismodell gilt – pro Knoten, pro Standort oder als Abonnement? Berücksichtigen Sie laufende Lizenzkosten, Mindestabnahmen und die Gesamtkosten bei vollständiger Bereitstellung. |
| FaktorSicherheitsvorkehrungen | Was Sie beachten solltenWelche Authentifizierungs-, Verschlüsselungs- und Zugriffskontrollen sind integriert? Stellen Sie sicher, dass das Tool den Sicherheits- und Audit-Anforderungen Ihrer Organisation entspricht. |
| FaktorCompliance-Anforderungen | Was Sie beachten solltenUnterstützt die Software Ihre Compliance-Anforderungen (PCI, HIPAA, SOC 2)? Fragen Sie nach Vorlagen für Compliance-Berichte, Prüfpfaden für Patches und Nachweisen für externe Audits. |
Was ist Linux-Patchmanagement-Software?
Linux-Patch-Management-Software automatisiert den Prozess der Identifizierung, Bereitstellung und Nachverfolgung von Updates und Sicherheitspatches auf Linux-Systemen. Diese Tools helfen Ihrem Team, eine konsistente Sicherheitslage aufrechtzuerhalten, Schwachstellen zu beheben und Compliance-Anforderungen für verschiedene Linux-Distributionen über ein zentrales Dashboard zu verwalten. Patch-Management-Software ist für den Einsatz in vielfältigen Infrastrukturen konzipiert und unterstützt sowohl lokale Server als auch Cloud- und hybride Umgebungen.
Funktionen von Linux-Patch-Management-Software
Bei der Auswahl einer Linux-Patch-Management-Software sollten Sie auf die folgenden wichtigen Funktionen achten:
- Unterstützung mehrerer Distributionen: Verwalten Sie Updates für mehrere wichtige Linux-Distributionen über dasselbe Dashboard und reduzieren Sie so den Verwaltungsaufwand für Teams in gemischten Umgebungen.
- Automatisierte Patch-Bereitstellung: Identifizieren, laden und installieren Sie Updates schnell ohne manuelles Eingreifen, damit Systeme stets aktuell und sicher bleiben.
- CVE-Priorisierung: Ordnen Sie Patches bestimmten CVEs zu und priorisieren Sie die Einführung von Updates anhand des Schweregrads der Schwachstelle, um Sicherheit und Compliance zu verbessern.
- Planung von Wartungsfenstern: Legen Sie anpassbare Wartungsfenster für das Patchen und automatische Neustarts fest, um die Auswirkungen auf Produktions-Workloads zu minimieren.
- Berichte zur Patch-Compliance: Erstellen Sie Dashboards und Berichte mit Patch-Status, Verlauf und Prüfprotokollen für interne Überprüfungen oder regulatorische Compliance-Prüfungen.
- Patchen von Drittanbieterpaketen: Aktualisieren Sie neben standardmäßigen System-Updates auch Pakete außerhalb des Betriebssystems, etwa NGINX-, PostgreSQL- oder Docker-Repositories.
- Rollback-Funktion: Stellen Sie frühere Systemzustände wieder her, wenn ein Update Probleme verursacht, und nutzen Sie dafür snapshot-basierte oder transaktionale Rollback-Funktionen.
- Agentenbasierte oder agentenlose Abdeckung: Wählen Sie eine agentenbasierte Bereitstellung für eine umfassendere Kontrolle oder agentenlose Methoden (SSH) für eine schnelle Abdeckung verteilter Hosts.
- API-Integrationen: Verbinden Sie die Software mit ITSM-, Überwachungs- oder Automatisierungstools, um Workflows zu synchronisieren, Benachrichtigungen auszulösen oder Patch-Genehmigungsprozesse zu automatisieren.
- Rollenbasierte Zugriffskontrolle (RBAC): Definieren Sie detaillierte Berechtigungen für Teammitglieder und beschränken Sie, wer Patches für Systeme planen, genehmigen oder bereitstellen darf.
Vorteile von Linux-Patch-Management-Software
Die Implementierung einer Linux-Patch-Management-Software bietet Ihrem Team und Ihrem Unternehmen zahlreiche Vorteile. Hier sind einige davon:
- Verbesserte Sicherheitslage: Die automatisierte Erkennung und Behebung von Schwachstellen hilft Ihnen, Sicherheitslücken schnell zu schließen, bevor Angreifer bekannte CVEs ausnutzen.
- Kontinuierliche Compliance: Integrierte Berichte und Prüfprotokolle erleichtern den Nachweis der Einhaltung von Compliance-Anforderungen aus Rahmenwerken wie PCI, HIPAA oder SOC 2.
- Weniger manueller Aufwand: Automatisierung und Zeitplanung machen auf großen Serverflotten zeitaufwendige, sich wiederholende Patch-Aufgaben überflüssig.
- Minimierte Ausfallzeiten: Mit Steuerelementen für Wartungsfenster und Funktionen für Live-Kernel-Patching kann Ihr Team kritische Systeme mit geringen oder ganz ohne Betriebsunterbrechungen aktualisieren.
- Umfassende Umgebungsabdeckung: Verwalten Sie Updates zentral in Cloud-, lokalen und hybriden Umgebungen und unterstützen Sie mehrere Linux-Distributionen und Endpunkte.
- Schnellere Reaktion auf Vorfälle: Integrierte CVE-Zuordnung und Priorisierung ermöglichen eine schnellere Behebung, wenn neue Schwachstellen entdeckt werden.
- Detaillierte Kontrolle und Transparenz: Rollenbasierter Zugriff und detaillierte Dashboards helfen Ihnen, Berechtigungen zu verwalten, den Fortschritt zu verfolgen und Stakeholder auf dem Laufenden zu halten.
Kosten und Preise von Linux-Patch-Management-Software
Bei der Auswahl einer Linux-Patch-Management-Software ist es wichtig, die verschiedenen verfügbaren Preismodelle und Tarife zu verstehen. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, deren durchschnittliche Preise und typische enthaltene Funktionen von Linux-Patch-Management-Softwarelösungen zusammen:
Tarifvergleichstabelle für Linux-Patch-Management-Software
| Tariftyp | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| TariftypKostenloser Tarif | Durchschnittlicher Preis$0 | Übliche FunktionenGrundlegendes Patchen für eine begrenzte Anzahl von Hosts, manuelle Updates und Community-Support. |
| TariftypPersönlicher Tarif | Durchschnittlicher Preis$5-$15/server/month | Übliche FunktionenAutomatisiertes Patchen, Unterstützung für mehrere Linux-Distributionen, grundlegende Compliance-Berichte und E-Mail-Benachrichtigungen. |
| TariftypGeschäftstarif | Durchschnittlicher Preis$20-$40/server/month | Übliche FunktionenErweiterte Zeitplanung, Patchen von Drittanbieterpaketen, CVE-Priorisierung, API-Zugriff und Standardsupport. |
| TariftypUnternehmenstarif | Durchschnittlicher Preis$50-$100/server/month | Übliche FunktionenRollenbasierte Zugriffskontrollen, Tools für Compliance-Audits, Live-Kernel-Patching, Premium-Support rund um die Uhr und Integrationen mit ITSM-Tools. |
FAQs zur Patch-Management-Software für Linux
Hier finden Sie Antworten auf häufig gestellte Fragen zur Patch-Management-Software für Linux:
Wie unterstützt Patch-Management-Software für Linux die Sicherheit?
Patch-Management-Software für Linux automatisiert die Identifizierung und Anwendung von Sicherheitspatches in Ihrer gesamten IT-Infrastruktur und stärkt so die allgemeine Sicherheit der Endgeräte sowie das Schwachstellenmanagement. Der Ersatz manueller Patch-Vorgänge durch automatisierte Sicherheitskorrekturen verringert die Angriffsfläche und schützt Systeme vor Datenverletzungen. Gleichzeitig kann Ihr Team dringende Sicherheitsupdates bereitstellen und schnell auf neue CVEs reagieren.
Kann ich mehrere Linux-Distributionen mit einem einzigen Tool verwalten?
Ja, Plattformen unterstützen Distributionen wie Ubuntu, Red Hat Enterprise Linux, Debian, SUSE und Oracle Linux mithilfe nativer Paketmanager wie dnf oder zypper. Viele Tools fungieren als RMM- oder Lösung zur einheitlichen Endgeräteverwaltung und ermöglichen es Ihnen, Bereitstellungsrichtlinien zu steuern, Regeln für Patch-Management-Richtlinien zu planen und Updates in verschiedenen Umgebungen über eine einzige Oberfläche zu verwalten.
Welche Berichtsfunktionen sollte ich erwarten?
Sie sollten Compliance-Dashboards, Prüfprotokolle und anpassbare Berichte erwarten, die die Patch-Compliance in Ihrer gesamten Geräteflotte anzeigen. Diese Funktionen helfen Ihnen bei der Vorbereitung auf ein Sicherheitsaudit, der Nachverfolgung des gesamten Asset-Managements, der Einhaltung gesetzlicher Vorgaben und der vollständigen Transparenz für Management- und Sicherheitsteams.
Ist agentenloses Patchen mit diesen Tools möglich?
Ja, viele Lösungen bieten agentenloses Patchen über SSH-Verbindungen und Fernzugriff. Dadurch wird die Bereitstellung vereinfacht und der Einsatz eigener Skripte vermieden. Die Installation lokaler Agenten kann jedoch eine umfassendere Systemtransparenz, eine bessere Ausrichtung an der PSA-Plattform und eine flexiblere Automatisierung in komplexen Netzwerkumgebungen ermöglichen.
Welche Art von Support bieten Anbieter normalerweise?
Anbieter bieten häufig mehrere Supportstufen an, die von Nutzerforen und Dokumentation bei kostenlosen Tarifen bis hin zu Premium-Unterstützung rund um die Uhr und dedizierten Kundenerfolgsmanagern für Unternehmenskunden reichen. Prüfen Sie vor einer Entscheidung immer die verfügbaren Kontaktkanäle und Reaktionszeiten.