

10 beste KI-Compliance-Werkzeuge im Jahr 2026

Auswahl der besten KI-Compliance-Tools


KI-Compliance-Tools helfen Unternehmen dabei, die Einhaltung von Vorschriften, Rahmenwerken und Risikokontrollen im Zusammenhang mit KI zu überwachen, zu dokumentieren und zu automatisieren. Da immer mehr Aufsichtsbehörden und Kunden Nachweise dafür verlangen, dass Sie den Einsatz von KI verwalten – in Bezug auf Datenschutz, Sicherheit, Transparenz und sich weiterentwickelnde Standards – benötigen Sie Systeme, die für Kontrollen über mehrere Rahmenwerke hinweg und eine Überwachung in Echtzeit ausgelegt sind.
In diesem Leitfaden helfe ich Ihnen dabei, Optionen zu finden, die zu modernen IT-Abläufen passen, damit Sie regulatorische Anforderungen erfüllen, das Wachstum Ihres Unternehmens unterstützen und den geschäftlichen Mehrwert nachweisen können.
Warum Sie unseren Software-Empfehlungen vertrauen können
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Vergleichstabelle für KI-Compliance-Tools
Vergleichen Sie Preise und Spezifikationen der Tools meiner Auswahl direkt nebeneinander.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für die Governance von SOC 2- und KI-Rahmenwerken | Kostenlose Demo + kostenlose Testversion verfügbar | Ab $7,000/Jahr | Website | |
| 2 | Am besten geeignet für eine einheitliche Übersicht über KI- und Datenschutzrisiken | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 3 | Am besten für GRC in Großunternehmen mit Erkennung von Kontrollabweichungen | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 4 | Am besten für GRC in Verbindung mit quantifiziertem Finanzrisiko | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 5 | Am besten für die Kontrollüberwachung mit geschlossenem Regelkreis geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 6 | Am besten für KI-Governance mit Zuordnung zu ISO 42001 | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 7 | Am besten für native DevSecOps-Compliance-Automatisierung geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 8 | Am besten für KI-Governance über mehr als 35 Frameworks hinweg | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 9 | Am besten geeignet für die Governance von KI-Systemen gemäß dem EU AI Act | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 10 | Am besten geeignet für GRC-Nachweise mit Bezug zu Umsatzauswirkungen | Kostenlose Demo verfügbar | Preis auf Anfrage | Website |
Bewertungen von KI-Compliance-Tools
Nachfolgend finden Sie detaillierte Zusammenfassungen jeder Plattform in meiner Auswahl, einschließlich wichtiger Funktionen, Preise sowie Vor- und Nachteile, damit Sie die beste Plattform finden können.
Am besten für die Governance von SOC 2- und KI-Rahmenwerken
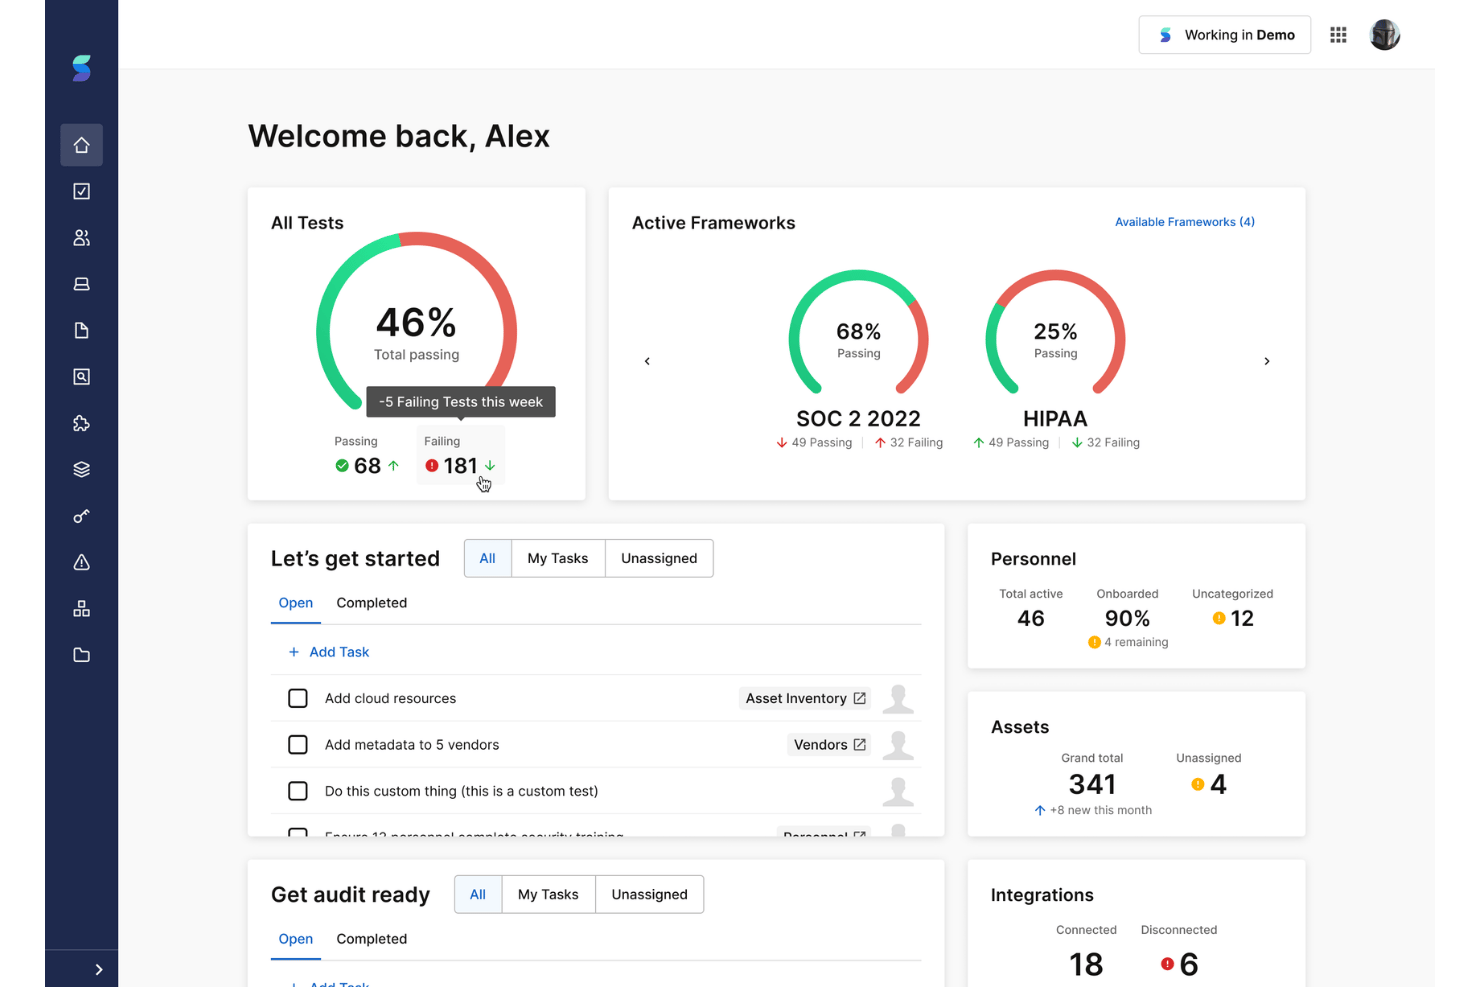
Secureframe ist eine KI-Compliance-Plattform, die die Beweiserfassung, Kontrollüberwachung, Risikobewertung und Richtliniendokumentation über mehr als 35 Rahmenwerke hinweg automatisiert, darunter SOC 2, ISO 27001, HIPAA, NIST AI RMF, ISO 42001 und das EU-KI-Gesetz.
Für wen ist Secureframe am besten geeignet?
Secureframe eignet sich besonders für Sicherheits- und Compliance-Teams in wachstumsorientierten und mittelständischen Unternehmen, die neben traditionellen Rahmenwerken wie SOC 2 und ISO 27001 auch KI-Compliance-Verpflichtungen verwalten müssen.
Warum ich Secureframe ausgewählt habe
Ich habe Secureframe ausgewählt, weil es eine der wenigen Plattformen ist, die KI-Governance als eigenständige Compliance-Verpflichtung und nicht als nachträglichen Zusatz behandelt. Die Plattform unterstützt NIST AI RMF, ISO 42001 und das EU-KI-Gesetz neben SOC 2 nativ und bietet für alle drei vorgefertigte Kontrollzuordnungen. Comply AI für Kontrollzuordnung ordnet diese KI-spezifischen Kontrollen anschließend Ihren bestehenden SOC-2- oder ISO-27001-Programmen zu, sodass Sie die Arbeit nicht über mehrere Rahmenwerke hinweg duplizieren müssen.
Wichtige Secureframe-Funktionen
- Comply AI für Richtlinien: Verwendet generative KI, um Sicherheits- und Compliance-Richtlinien zu erstellen und zu verfeinern, mit einem KI-gestützten Texteditor zur Anpassung von Tonalität und Spezifität.
- Comply AI für Risiken: Akzeptiert eine Risikobeschreibung als Eingabe und erstellt automatisch eine inhärente Risikobewertung, einen Behandlungsplan und eine Bewertung des Restrisikos.
- Secureframe-Agent: Erfasst Compliance-Nachweise direkt auf Geräteebene von Endpunkten zur Verwendung in automatisierten Kontrolltests und bei der Prüfung durch Auditoren.
- Audit-Partnerprogramm: Verbindet Kunden über eine gemeinsame Auditor-Konsole und einen Datenraum zur Nachweisprüfung mit geprüften Wirtschaftsprüfungsgesellschaften.
Secureframe-Integrationen
Secureframe bietet mehr als 300 native Integrationen, darunter AWS, Microsoft Teams, Google Cloud Platform, GitHub, Jira, Linear, Asana und ClickUp. Außerdem wird eine REST-API für benutzerdefinierte Integrationen unterstützt.
Pros and Cons
Pros:
- Unterstützt das EU-KI-Gesetz und ISO 42001
- KI-gestützte Nachweisvalidierung für Audits
- Integriert Risikobewertung und automatisierte Behebung
Cons:
- Die Preise bei der Verlängerung können deutlich steigen
- Für einige Kontrollen sind manuelle Nachweis-Uploads erforderlich
OneTrust
Am besten geeignet für eine einheitliche Übersicht über KI- und Datenschutzrisiken
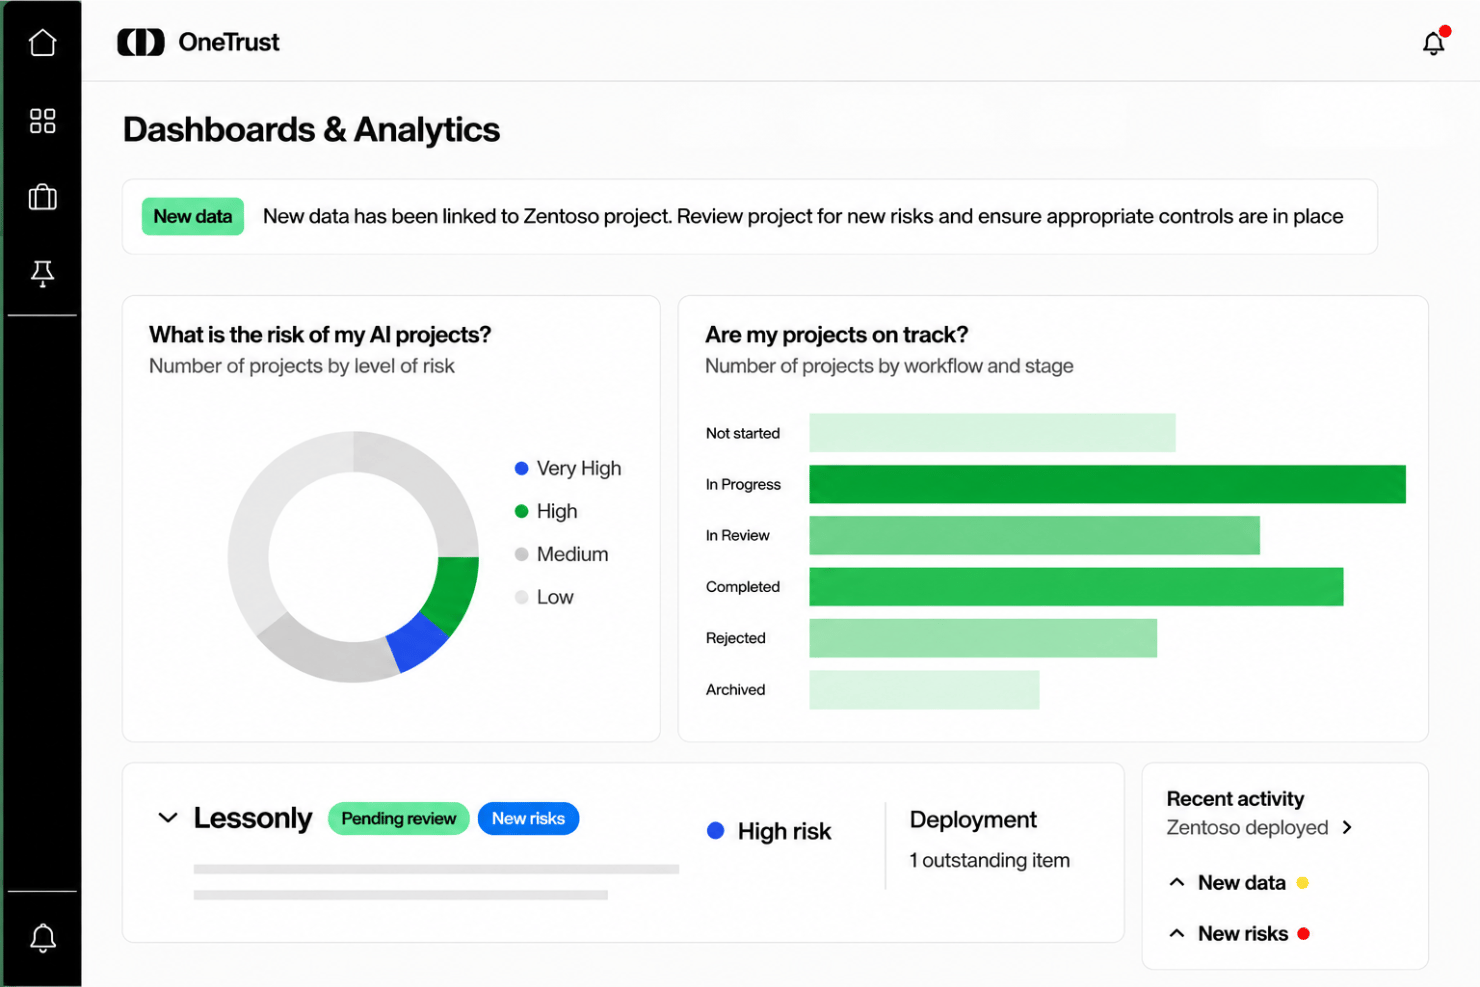
OneTrust ist eine Plattform für KI-Governance und Compliance, die das KI-Inventarmanagement, die risikobasierte Bewertung nach mehreren Rahmenwerken, die automatisierte Beweiserfassung und die Überwachung regulatorischer Änderungen in den Bereichen Datenschutz, Technologierisiken und Drittanbieter zentralisiert.
Für wen ist OneTrust am besten geeignet?
OneTrust eignet sich am besten für Großunternehmen, die eine einzige Plattform benötigen, um KI-Governance, Datenschutzrisiken und Compliance gleichzeitig über mehrere regulatorische Rahmenwerke hinweg zu verwalten.
Warum ich OneTrust ausgewählt habe
OneTrust verdient seinen Platz auf meiner Auswahlliste, weil keine andere Plattform KI-Risiken, Datenschutzrisiken und regulatorische Compliance auf diese Weise in einer einzigen, einheitlichen Ansicht miteinander verbindet. Besonders gefällt mir die Laufzeitüberwachung des Moduls für KI-Governance über Amazon Bedrock, Azure AI Foundry und Databricks, die die Modellnutzung, Sicherheitssignale und Verstöße gegen Schutzmechanismen in der Produktion sichtbar macht, anstatt nur zum Zeitpunkt der Bewertung. In Kombination mit der täglichen Überwachung von KI-Vorschriften in mehr als 300 Rechtsordnungen durch DataGuidance erhält man ein aktuelles Bild sowohl der internen KI-Risiken als auch der sich verändernden externen regulatorischen Landschaft.
Wichtige Funktionen von OneTrust
- KI-Richtlinienmanager: Erzwingt Richtlinien für Eingabeaufforderungen und Ausgaben in Echtzeit über KI-Systeme hinweg und umfasst integrierte Kontrollen zum Filtern, Blockieren, Schwärzen und Eskalieren.
- Agent für Datenschutzverletzungsreaktionen: Automatisiert Arbeitsabläufe zur Untersuchung von Datenschutzverletzungen, ordnet betroffene Rechtsordnungen zu und füllt Berichte für regulatorische Meldungen mithilfe agentenbasierter KI vorab aus.
- Agenten-Governance: Registriert KI-Agenten mit festgelegten Zwecken, prüft Umgebungen des Model-Context-Protokolls und verwaltet Berechtigungen für Arbeitsabläufe mit mehreren Agenten.
- DataGuidance-Kopilot: Übersetzt tägliche regulatorische Aktualisierungen aus mehr als 300 Rechtsordnungen direkt innerhalb der Plattform in umsetzbare Compliance-Arbeitsabläufe.
OneTrust-Integrationen
OneTrust bietet mehr als 100 vorgefertigte Konnektoren, darunter Adobe, Snowflake, Microsoft 365, Google Cloud, Asana, Kafka, Databricks, Okta und RiskRecon. Außerdem stehen APIs und SDKs zur Unterstützung kundenspezifischer Integrationen zur Verfügung.
Pros and Cons
Pros:
- Überwacht KI-Risiken in Produktionsumgebungen
- Ordnet Kontrollen mehr als 55 globalen Rahmenwerken zu
- Branchenführende regulatorische Informationen und Leitlinien
Cons:
- Komplexe Konfiguration für modulübergreifende Arbeitsabläufe
- Einige Nutzer berichten von verzögerten Antworten des Kundendienstes

Archer
Am besten für GRC in Großunternehmen mit Erkennung von Kontrollabweichungen
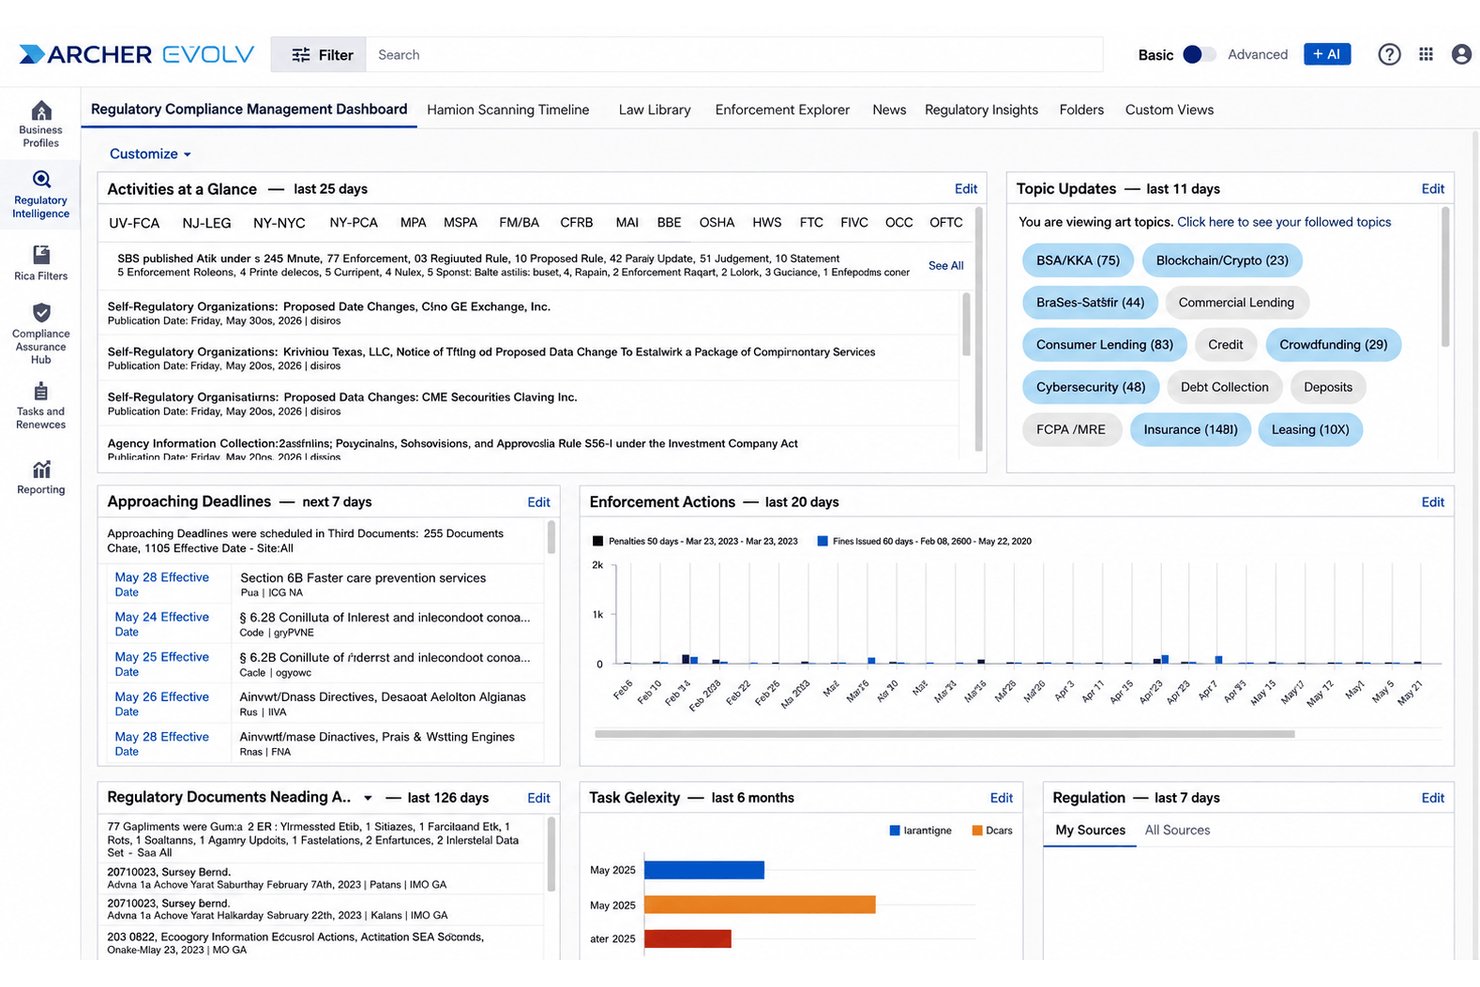
Archer ist eine GRC-Plattform für Unternehmen, die kontinuierliche Kontrollüberwachung, automatisierte Beweiserfassung, Compliance-Zuordnung über mehrere Rahmenwerke hinweg, KI-gestützte Risikobewertung und ein spezielles KI-Governance-Modul zur Verwaltung von Modellverzeichnissen und regulatorischen Verpflichtungen kombiniert.
Für wen ist Archer am besten geeignet?
Archer wurde für Großunternehmen und regulierte Branchen entwickelt – etwa Finanzdienstleistungen, Gesundheitswesen und den öffentlichen Sektor –, in denen IT-Risiko-, Compliance- und Audit-Funktionen über eine einzige, tief integrierte Plattform arbeiten müssen.
Warum ich Archer ausgewählt habe
Archer hat sich einen Platz auf meiner Auswahlliste verdient, weil die Plattform die Erkennung von Abweichungen bei KI-Kontrollen in einer umfassenden GRC-Umgebung für Unternehmen ermöglicht. Das Modul zur kontinuierlichen Kontrollüberwachung führt nahezu in Echtzeit Prüfungen in Cloud-, Identitäts- und IT-Systemen durch und markiert sofort, wenn eine Kontrolle nicht mehr mit Rahmenwerken wie SOC 2, NIST CSF oder FedRAMP übereinstimmt. Mir gefällt außerdem, dass die speziell entwickelten GRC-KI-Modelle bei auftretenden Lücken automatisch Maßnahmen zur Behebung zuweisen, sodass nichts auf eine manuelle Prüfung warten muss.
Wichtige Funktionen von Archer
- KI zur Extraktion von Verpflichtungen: Wandelt umfangreiche Regulierungstexte in bis zu 10.000 strukturierte und nachvollziehbare Verpflichtungen um, die zur Prüfung gruppiert werden.
- Prädiktive Risikomodellierung: Archer Evolv Risk quantifiziert die Risiken in den Bereichen operative Risiken, IT-Risiken und Risiken durch Dritte und priorisiert sie nach finanziellen Auswirkungen.
- Verwaltung des Lieferantenlebenszyklus: Verwaltet Risiken durch Dritte von der Aufnahme und Einstufung über die Sorgfaltsprüfung und kontinuierliche Überwachung bis zum Ausscheiden.
- Verwaltung des Richtlinienlebenszyklus: Unterstützt die Erstellung, Prüfung, Genehmigung und Veröffentlichung von Richtlinien mit einer Ausnahmeverfolgung, die an Ablaufdaten gebunden ist.
Archer-Integrationen
Archer bietet Integrationen mit AWS, Azure, Konexus, Trustero AI, Slack und Microsoft OneDrive. Eine API für Kundenintegrationen ist ebenfalls verfügbar.
Pros and Cons
Pros:
- KI erkennt Compliance-Kontrollabweichungen in Echtzeit
- Bibliothek mit an das EU-KI-Gesetz angepassten Kontrollen enthalten
- Die Zuordnung über mehrere Rahmenwerke hinweg reduziert doppelte Compliance-Arbeit
Cons:
- Die Benutzeroberfläche ist nicht intuitiv
- Das Erstellen von Richtlinien mit generativer KI hinkt der Konkurrenz hinterher
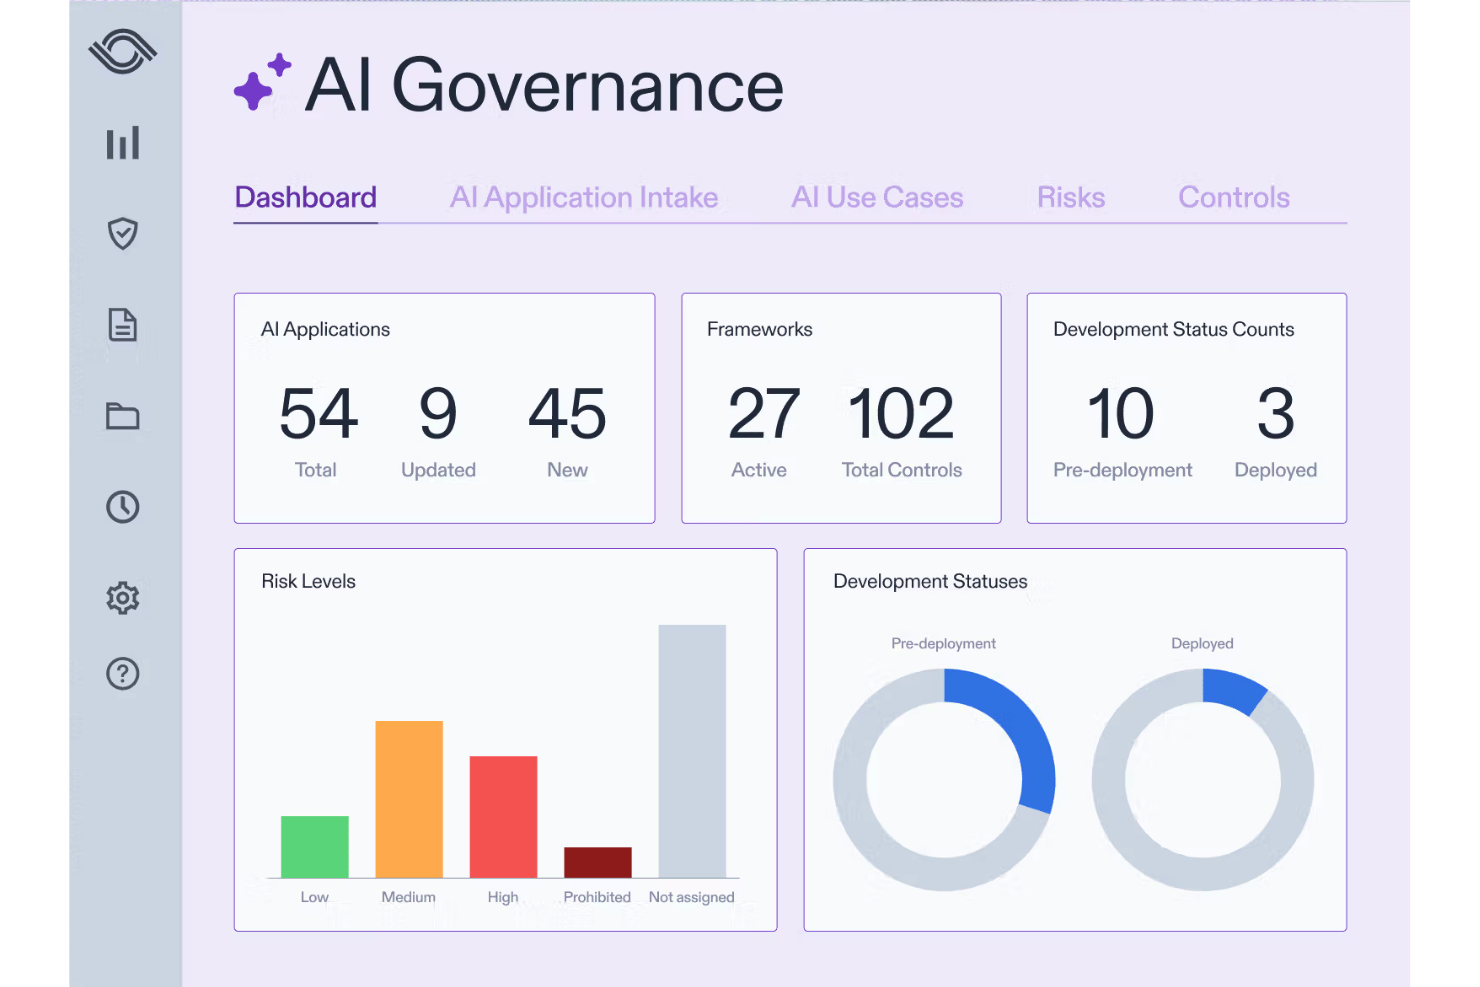
Optro ist eine KI-gestützte GRC-Plattform, die die Überwachung von Compliance-Kontrollen, interne Audits, quantitative Risikoanalysen und KI-Governance über mehr als 30 vorgefertigte regulatorische Rahmenwerke hinweg vereint.
Für wen ist Optro am besten geeignet?
Optro eignet sich für Compliance- und Risikoteams in Unternehmen, die GRC-Kontrollen direkt mit quantitativen Finanzrisikoanalysen verknüpfen müssen – insbesondere dort, wo Audit, Risiko und KI-Governance auf einer Plattform zusammengeführt werden sollen.
Warum ich Optro ausgewählt habe
Ich habe Optro als eine der besten Lösungen ausgewählt, weil es die einzige mir bekannte GRC-Plattform ist, die Compliance-Kontrollen mithilfe von Monte-Carlo-Simulationen und der Bowtie-Methodik direkt mit quantitativen Finanzrisikoanalysen verknüpft. Das bedeutet: Wenn eine Schwachstelle auftritt, erstellt die KI von Optro eine Beschreibung ihrer finanziellen Auswirkungen und nicht nur eine technische Bewertung des Schweregrads. Die Ebene zur kontinuierlichen Kontrollüberwachung wird mit mehr als 30 vorgefertigten Rahmenwerken kombiniert, darunter die EU-KI-Verordnung und ISO 42001, um Kontrolllücken in Echtzeit zu erkennen.
Die wichtigsten Funktionen von Optro
- GRC-geschützte Erstellung durch KI: Erstellt mithilfe von KI-Modellen, die mit GRC-spezifischen Daten trainiert wurden, Risikobeschreibungen, Kontrollbeschreibungen und Prüfverfahren für Audits.
- Übergreifende Zuordnung zum Unified Compliance Framework: Ordnet eine einzelne Kontrolle gleichzeitig mehreren Rahmenwerken zu, darunter SOC 2, ISO 27001, FedRAMP, DORA und weitere.
- Überwachung wichtiger Risikoindikatoren in Echtzeit: Verfolgt wichtige Risikoindikatoren und sendet automatische Warnmeldungen, wenn Schwellenwerte innerhalb der verbundenen Risikoplattform überschritten werden.
- Erstellung von Cyberrisiko-Beschreibungen: Erstellt Erklärungen dazu, wie sich bestimmte Schwachstellen auf die Sicherheitslage und das finanzielle Risiko eines Unternehmens auswirken.
Optro-Integrationen
Optro bietet Integrationen mit Tools wie AWS, Jira, ServiceNow und Workday. Für individuelle Daten-Workflows stehen REST-/SCIM-APIs und ein MCP-Server zur Verfügung.
Pros and Cons
Pros:
- Quantitative Risikoanalyse, die mit Kontrollen verknüpft ist
- Deckt mehrere regulatorische Compliance-Rahmenwerke ab
- Zuordnung der Auswirkungen regulatorischer Änderungen in Echtzeit
Cons:
- Kein integriertes Kundenvertrauensportal
- Für die Erfassung einiger Nachweise ist weiterhin eine manuelle Eingabe erforderlich
Am besten für die Kontrollüberwachung mit geschlossenem Regelkreis geeignet
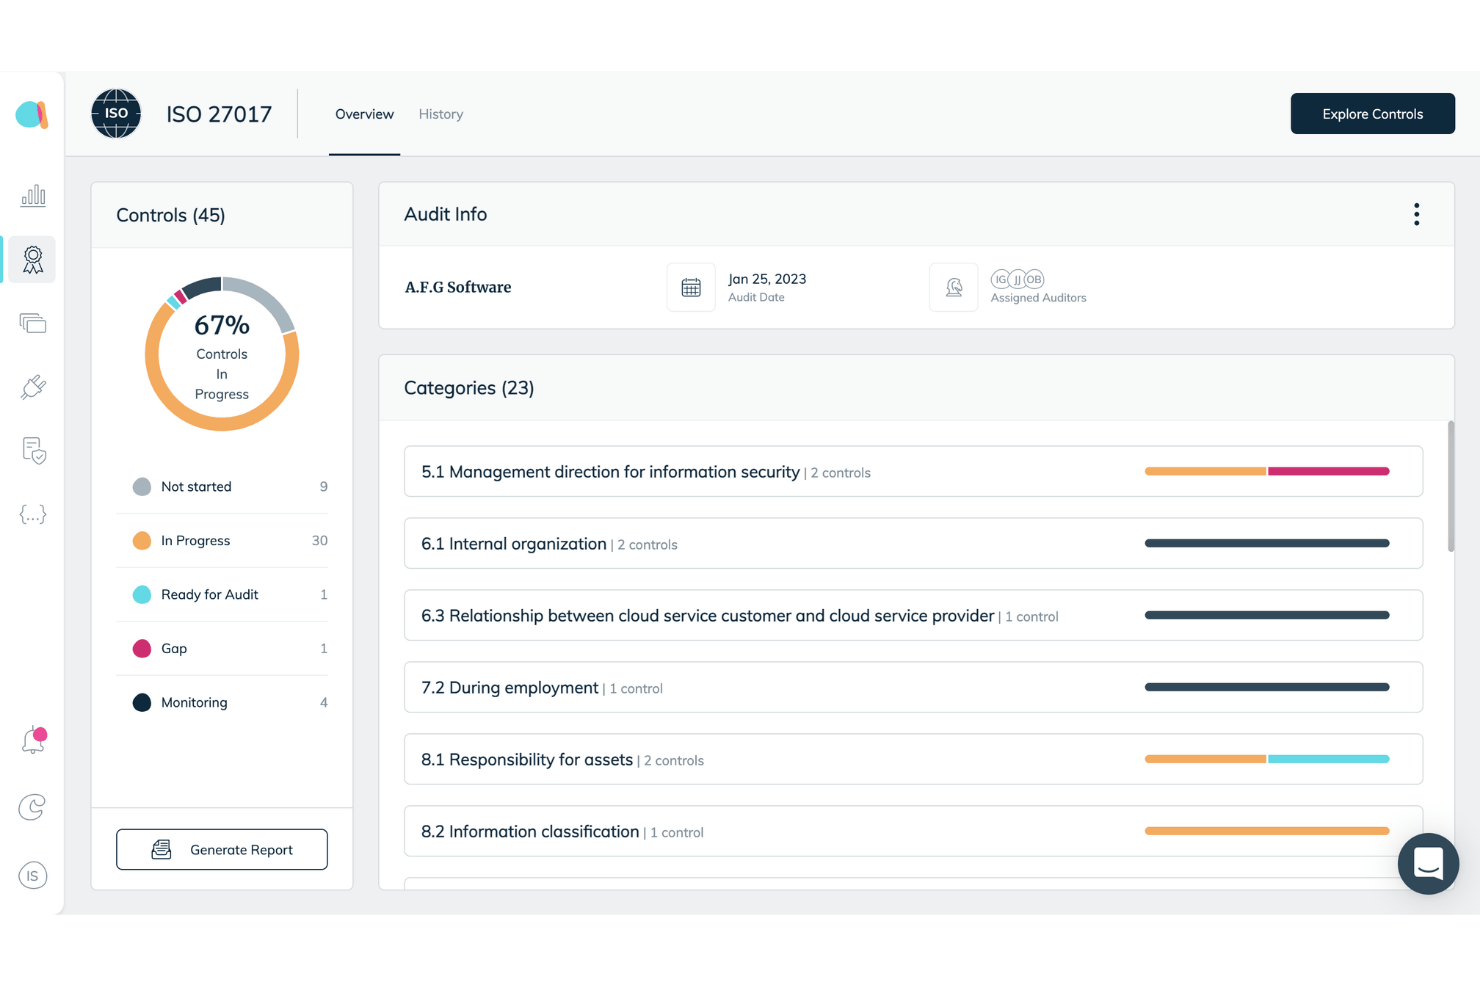
Anecdotes ist ein agentisches GRC-Tool, das kontinuierliche Kontrollüberwachung, automatisierte Beweiserfassung, Compliance-Zuordnung zu mehreren Frameworks, Enterprise-Risikomanagement und die Risikobewertung von Drittanbietern übernimmt.
Für wen ist Anecdotes am besten geeignet?
Anecdotes eignet sich besonders für mittelständische und große Sicherheits- und Compliance-Teams, die regulatorische Frameworks in komplexen Umgebungen mit mehreren Unternehmenseinheiten verwalten.
Warum ich Anecdotes ausgewählt habe
Anecdotes verdient seinen Platz auf meiner Auswahlliste, weil das agentische kontinuierliche Kontrollmonitoring (A-CCM) Kontrolllücken nicht nur meldet, sondern schließt. Wenn A-CCM beispielsweise erkennt, dass MFA in Azure AD deaktiviert ist, erstellt es automatisch ein Jira-Ticket, benachrichtigt den zuständigen Verantwortlichen über Slack und überprüft die Behebung erneut, bevor das Risikoregister aktualisiert wird. Auch das Modul Policy Guardian bewerte ich sehr positiv, da es laufende Richtlinien kontinuierlich zwischen den Überprüfungszyklen mit tatsächlichen Nachweisen vergleicht und Implementierungslücken aufdeckt, die regelmäßige Audits häufig übersehen.
Die wichtigsten Funktionen von Anecdotes
- Agentisches Enterprise-Risikomanagement (A-ERM): Berechnet Rest-Risikowerte automatisch neu, wenn sich verbundene Kontrollen ändern, und bietet eine bidirektionale Zuordnung von Risiken und Kontrollen sowie anpassbare Risikoregister.
- Data Engine: Ruft strukturierte Nachweise aus verbundenen Systemen ab, einschließlich Metadaten, Zeitstempeln und Quell-IDs, in einem von den Big Four-Prüfungsgesellschaften akzeptierten Format.
- Agent Studio: Erstellt benutzerdefinierte KI-Agenten, die auf spezifische Compliance-Szenarien reagieren und über die standardmäßig enthaltene Agentenbibliothek hinausgehen.
- Trust Center: Spiegelt den Status Ihrer Zertifizierungen und Kontrollen in Echtzeit wider und bietet einen von DocuSign unterstützten NDA-Zugriff sowie Zugriffskontrollen.
Integrationen von Anecdotes
Anecdotes bietet mehr als 230 native Integrationen, darunter AWS, Microsoft Entra ID, Okta, GitHub, Jira, Salesforce und CrowdStrike. Außerdem stehen eine API sowie Unterstützung für MCP zur individuellen Anbindung zur Verfügung.
Pros and Cons
Pros:
- Die KI behebt erkannte Compliance-Lücken automatisch
- Das Richtlinienmodul überprüft die tatsächliche Implementierung und nicht nur Dokumente
- Die Risikoanalyse verknüpft Nachweise, Kontrollen und Frameworks
Cons:
- Keine Automatisierung für eingehende Sicherheitsfragebögen
- Für benutzerdefinierte Auditberichte ist häufig die Unterstützung des Anbieters erforderlich

Sprinto
Am besten für KI-Governance mit Zuordnung zu ISO 42001
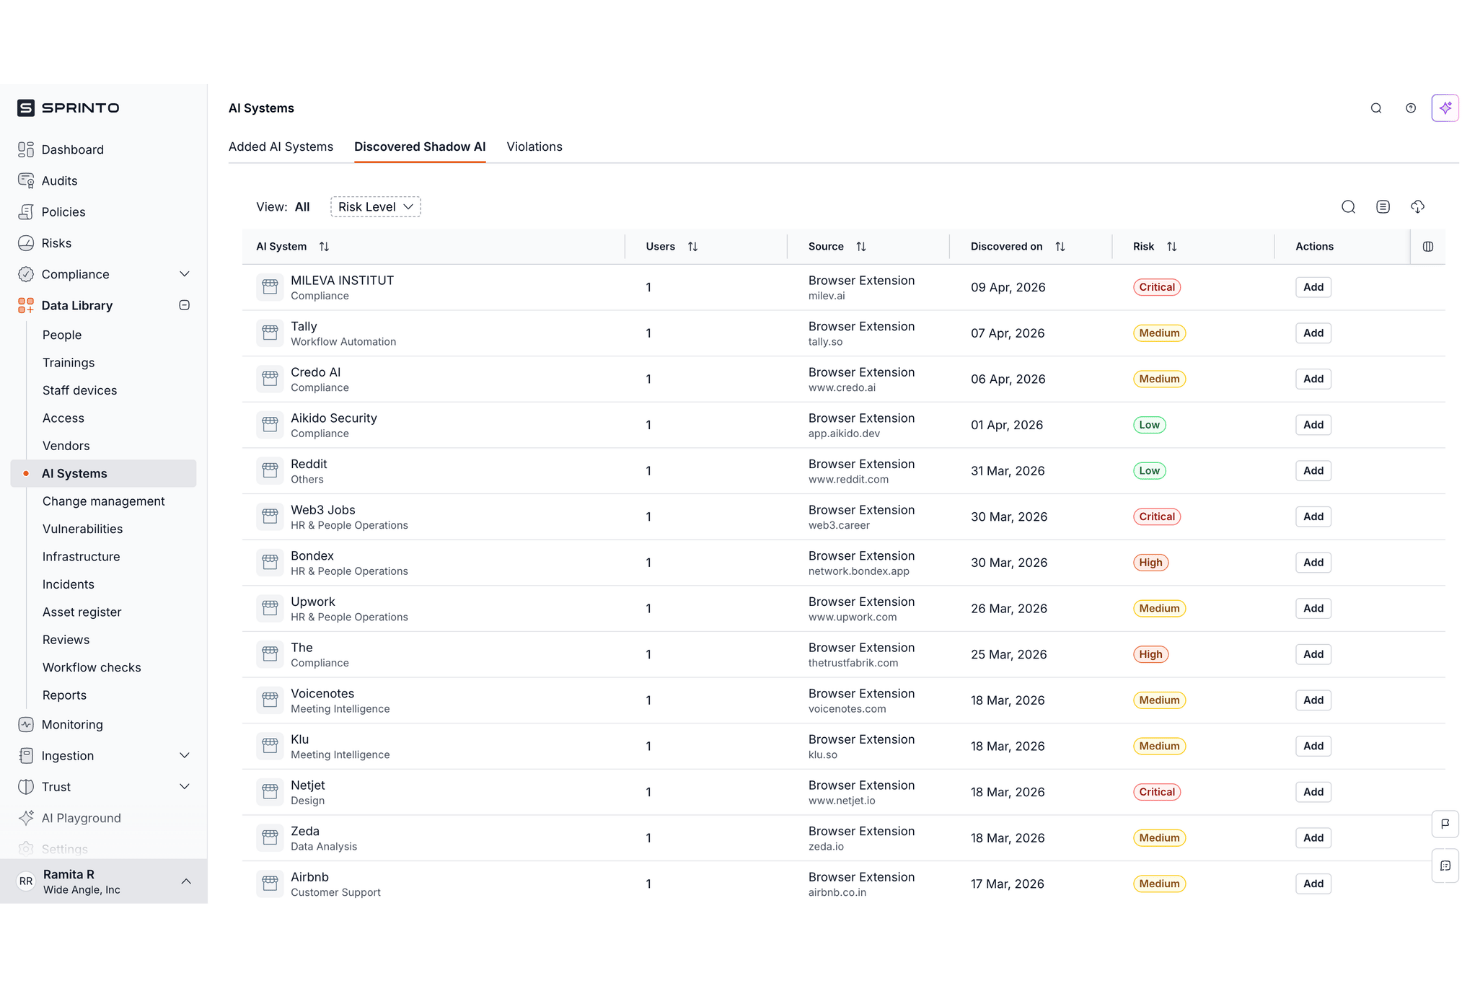
Sprinto ist eine KI-zentrierte GRC-Plattform, die die Beweiserfassung, Kontrollüberwachung, Risikobewertung und Compliance-Dokumentation über mehr als 200 Rahmenwerke hinweg automatisiert, darunter KI-spezifische Standards wie ISO 42001 und das EU-KI-Gesetz.
Für wen ist Sprinto am besten geeignet?
Sprinto eignet sich besonders für mittelständische bis große Sicherheits- und Compliance-Teams, die interne KI-Systeme neben herkömmlichen GRC-Workflows verwalten müssen.
Warum ich mich für Sprinto entschieden habe
Sprinto hat sich einen Platz auf meiner Auswahlliste verdient, weil sein dediziertes Modul für KI-Governance etwas leistet, was nur wenige GRC-Plattformen tatsächlich bieten: Es verknüpft Ihr aktuelles Inventar der KI-Systeme direkt mit dem EU-KI-Gesetz und dem NIST AI RMF. Besonders gefällt mir, wie die Plattform die Nutzung nicht genehmigter KI-Anwendungen im gesamten Unternehmen erkennt und jedes System nach dem Datenrisikograd klassifiziert, sodass Sie die Tools nicht manuell katalogisieren müssen. Der Agent zur Erkennung von Beweislücken markiert anschließend proaktiv fehlende oder veraltete Nachweise, bevor ein Prüfer sie überhaupt zu Gesicht bekommt.
Wichtige Funktionen von Sprinto
- Automatisierung von Fragebögen zur KI-Sicherheit: Greift auf frühere DDQs, Richtlinien und Prüfungsnachweise zurück, um Antworten auf eingehende Lieferantenfragebögen in Formaten wie Excel, CSV und browserbasierten Portalen automatisch zu erstellen.
- Prüferportal: Ermöglicht externen Prüfern den Zugriff auf Nachweise, die Überprüfung von Kontrollen und das Einreichen von Rückfragen, wodurch der auf Tabellenkalkulationen basierende Austausch entfällt.
- Modul für einheitliche Verpflichtungen: Ordnet sich überschneidende Anforderungen aus mehreren regulatorischen Rahmenwerken einem einzigen Satz einheitlicher Kontrollen zu und reduziert so doppelte Compliance-Arbeit.
- Zonen für die Verwaltung mehrerer Einheiten: Führen Sie separate Compliance-Programme für verschiedene Geschäftsbereiche, Regionen oder Produkte unter einer einzigen Übersicht aus, ohne deren jeweilige Kontrollumgebungen zu vermischen.
Integrationen von Sprinto
Sprinto lässt sich in AWS, Adobe, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Airtable, Rippling und BambooHR integrieren. Außerdem werden Zapier und eine API für benutzerdefinierte Integrationen unterstützt.
Pros and Cons
Pros:
- Ordnet Compliance-Anforderungen mehreren Rahmenwerken zu
- Enthält vorgefertigte, prüfungserprobte Richtlinienvorlagen
- Stellt dedizierte Implementierungsmanager bereit
Cons:
- Kein sofortiger Plattformzugang für neue Benutzer
- Benutzerdefinierte Compliance-Workflows erfordern den Wachstumstarif

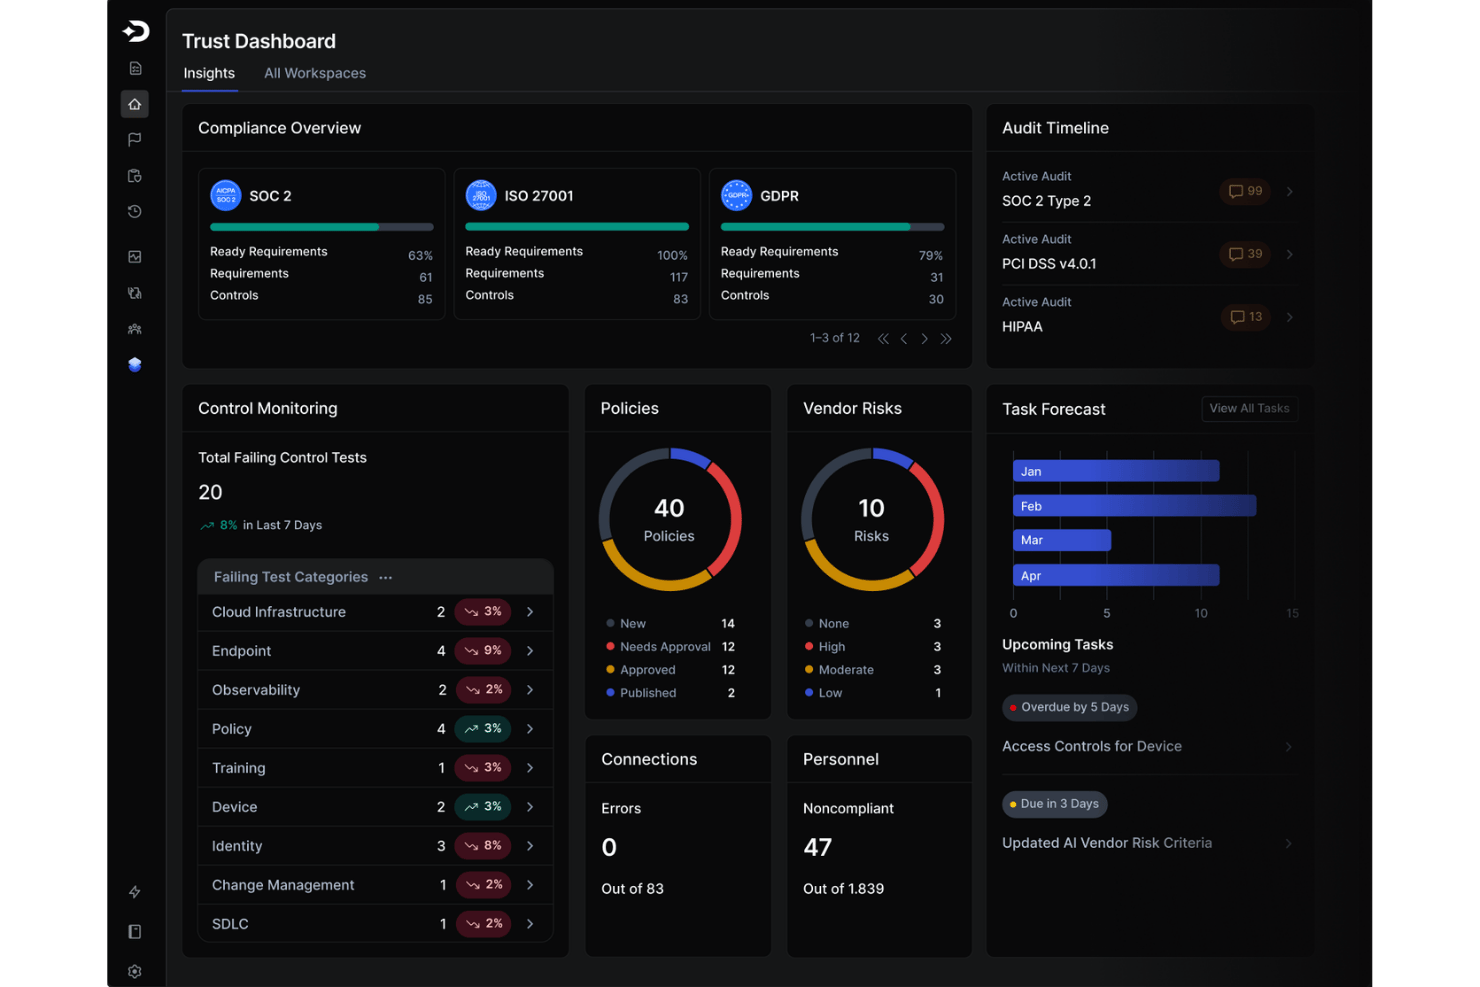
Drata ist eine Plattform zur Automatisierung von Compliance, die die Überwachung von Kontrollen, die automatisierte Beweiserfassung, KI-gestützte Risikobewertungen und die Unterstützung mehrerer Frameworks für über 30 Compliance-Standards bietet.
Für wen ist Drata am besten geeignet?
Drata eignet sich besonders für technologieorientierte Unternehmen, in denen Compliance in den Entwicklungsablauf integriert sein muss und nicht daneben bestehen soll.
Warum ich Drata ausgewählt habe
Ich habe Drata als eine der besten Lösungen ausgewählt, weil es die einzige Plattform ist, die ich kenne, die Compliance von Grund auf als Problem der Entwicklung betrachtet. Die codebasierte Compliance überprüft während der Entwicklung die Infrastruktur als Code in GitHub und Bitbucket und erstellt anschließend automatisch Pull-Anfragen mit dem genauen Ort und der Lösung für jeden Fehler. So werden Lücken erkannt, bevor sie überhaupt die Produktionsumgebung erreichen. Besonders gut gefällt mir auch das Modul zur Steuerung von KI-Agenten, das jeden in Ihrer Umgebung ausgeführten KI-Agenten erkennt und Richtlinien durchsetzt, bevor Agentenaktionen ausgeführt werden. Dabei entstehen prüfungstaugliche Protokolle, die ISO 42001 und dem EU-KI-Gesetz zugeordnet sind.
Die wichtigsten Funktionen von Drata
- Prüfungszentrale: Ermöglicht externen Prüfern, Nachweise zu überprüfen, Anfragen einzureichen und Genehmigungen ohne Austausch per E-Mail oder Tabellenkalkulation zu verwalten.
- Unterstützung bei KI-Fragebögen: Erstellt Entwürfe für Antworten auf Sicherheitsfragebögen (CAIQ, SIG, VSAQ und benutzerdefinierte DDQs), indem Informationen aus Ihrer internen Wissensdatenbank und Ihrem Vertrauenszentrum abgerufen werden.
- Portal des Vertrauenszentrums: Veröffentlichen Sie Ihre Sicherheitslage und lassen Sie potenzielle Kunden Dokumente im Rahmen einer Vertraulichkeitsvereinbarung anfordern, ohne Ihr Team einzubeziehen.
- Agentenbasierte TPRM-Bewertung: Ruft Lieferantendokumente autonom ab, bewertet sie anhand Ihrer Kriterien, erstellt Folgefragen und liefert risikobewertete Ergebnisse.
Drata-Integrationen
Drata bietet über 300 native Integrationen, darunter AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, 1Password, ADP, Atlassian, Slack und Microsoft Teams. Außerdem steht eine API für benutzerdefinierte Verbindungen zur Verfügung.
Pros and Cons
Pros:
- Vermeidet doppelten Aufwand durch das Testen von Kontrollen
- Ermöglicht die Zusammenarbeit mit Prüfern in Echtzeit
- Beseitigt stundenlange manuelle Beweiserfassung
Cons:
- Die Steuerung von KI-Agenten ist noch nicht allgemein verfügbar
- Nicht intuitiv bedienbare Benutzeroberfläche
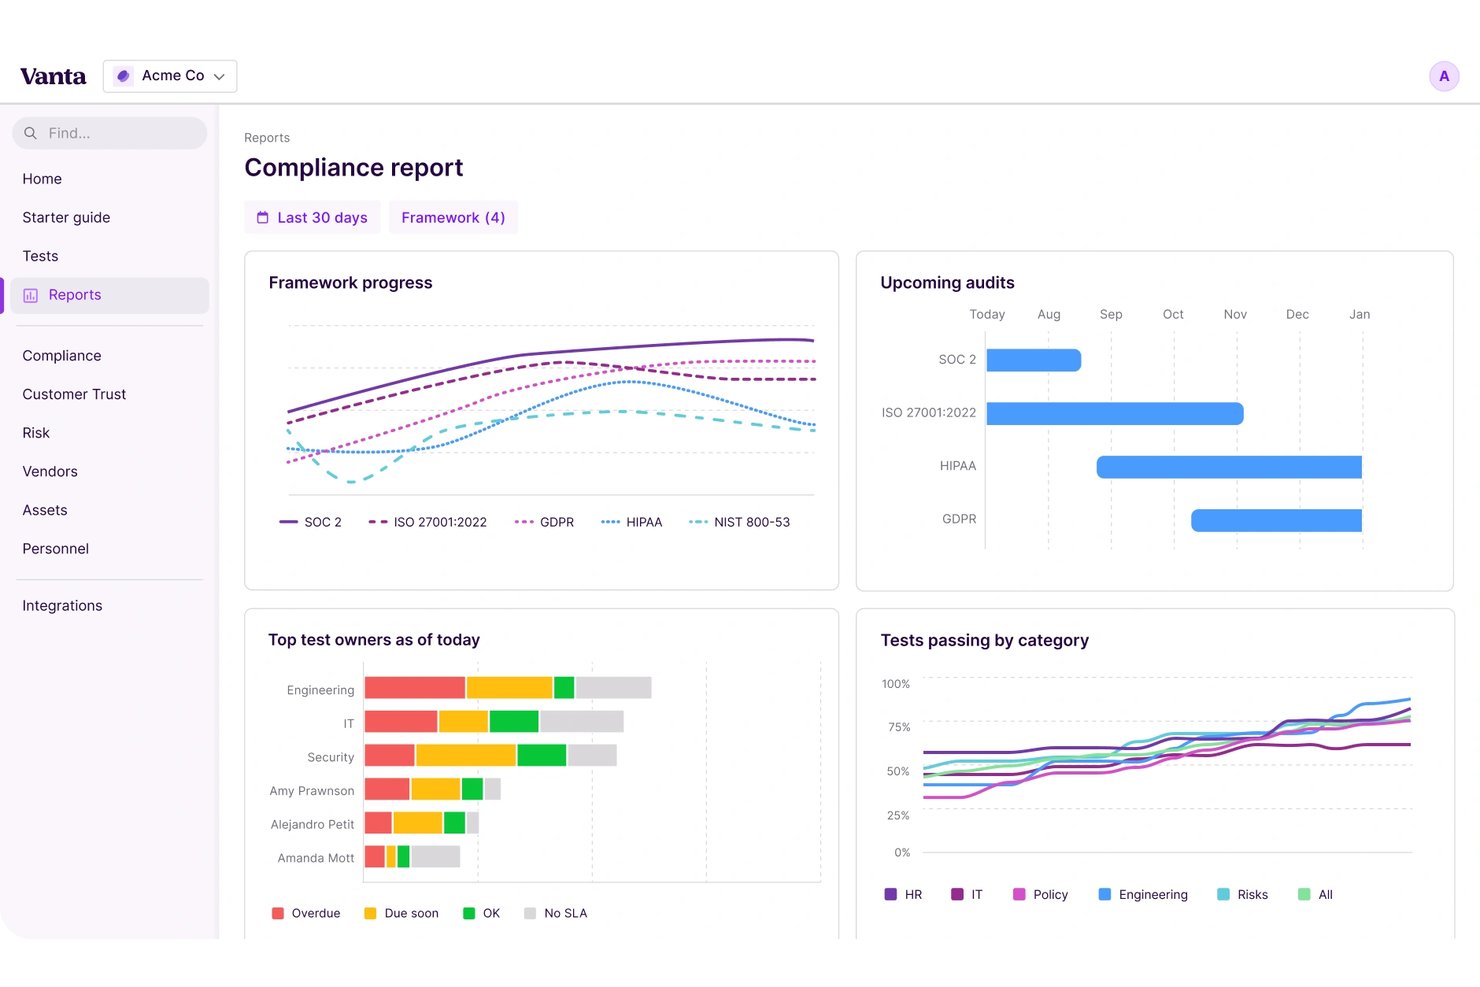
Vanta ist eine KI-Compliance-Plattform, die kontinuierliche Kontrollüberwachung, automatisierte Beweiserfassung, die Verwaltung mehrerer Frameworks und ein spezielles KI-Governance-Modul kombiniert, das Standards wie ISO 42001, den EU AI Act und NIST AI RMF abdeckt.
Für wen ist Vanta am besten geeignet?
Vanta eignet sich besonders für Sicherheits- und Compliance-Teams in mittelständischen bis großen Unternehmen, die mehrere regulatorische Frameworks verwalten.
Warum ich Vanta ausgewählt habe
Vanta gehört zu meinen Favoriten, weil mir gefällt, wie das spezielle KI-Governance-Modul ISO 42001, den EU AI Act und NIST AI RMF zusammen mit Ihrem bestehenden SOC-2- oder ISO-27001-Programm verwaltet. Die Visualisierung der Überschneidungen bei Framework-Nachweisen zeigt genau, an welchen Stellen Nachweise frameworkübergreifend verwendet werden können, sodass Ihr Team keine Arbeit doppelt erledigt. Auch das Tool zur KI-Sicherheitsbewertung finde ich wirklich nützlich, um Risiken bestimmter KI-Modelle und nicht nur allgemeiner Sicherheitskontrollen zu bewerten.
Wichtige Funktionen von Vanta
- Kontinuierliche Überwachung: Verfolgt Risiken durch Dritte und Vierte in Echtzeit, einschließlich Sicherheitsverletzungen, Fehlkonfigurationen und durchgesickerter Zugangsdaten, und nutzt eine KI-gestützte Bewertung zur Filterung irrelevanter Meldungen.
- Vertrauensportal: Kontinuierlich synchronisierte Compliance-Seite mit einem KI-gestützten Chatbot, der Fragen von potenziellen Kunden beantwortet und Aktivitäten mit der Umsatzzuordnung verknüpft.
- Framework-Versionsmanager: Hebt Änderungen zwischen Framework-Versionen hervor, importiert bestehende Anpassungen und ermöglicht nebeneinander angezeigte Vorschauen beim Wechsel von Standards.
- KI-generierte Richtlinienentwürfe: Erstellt neue Richtlinien von Grund auf oder bindet bestehende Richtlinien gesammelt ein und extrahiert dabei Titel, Versionsverlauf und SLAs.
Vanta-Integrationen
Vanta lässt sich in AWS, Microsoft Azure, Google Cloud Platform, GitHub, GitLab, Okta, Google Workspace, Jira, Slack und Salesforce integrieren. Außerdem stellt Vanta eine API für benutzerdefinierte Integrationen und Entwickler-Workflows bereit.
Pros and Cons
Pros:
- KI automatisiert die Validierung und Behebung von Nachweisen
- Der Risiko-Graph verknüpft Kontrollen, Anbieter und Systeme
- Generative KI erstellt und aktualisiert Compliance-Richtlinien
Cons:
- Tarifstufen begrenzen das Volumen der automatisierten Fragebögen
- Die Qualität des Kundensupports variiert je nach Vertragsgröße
Am besten geeignet für die Governance von KI-Systemen gemäß dem EU AI Act
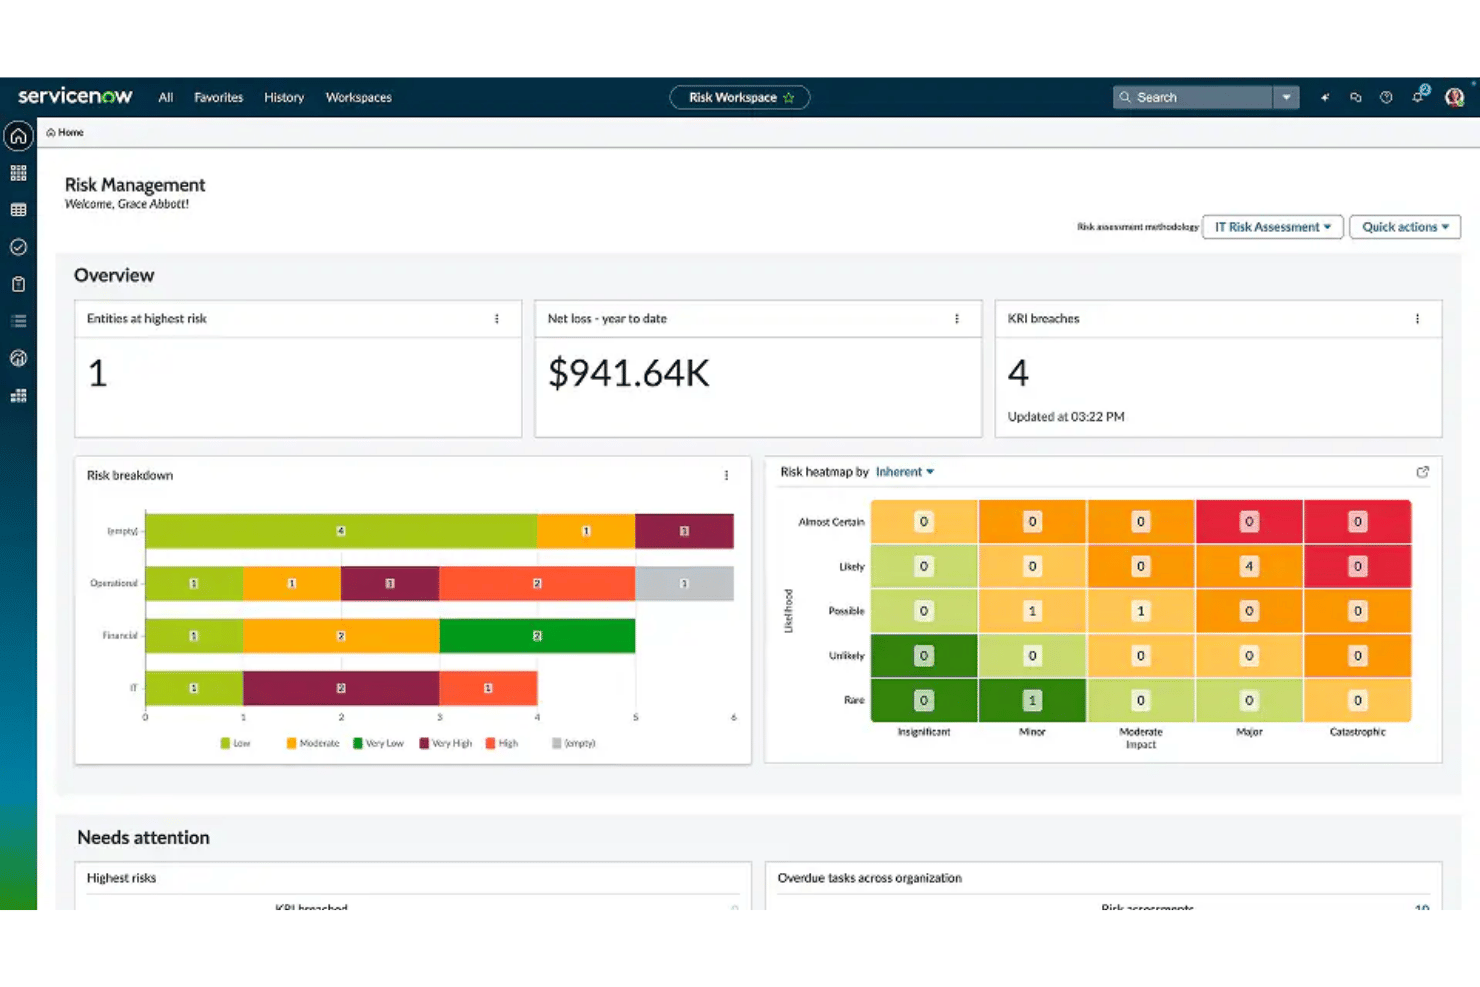
ServiceNow GRC ist eine Plattform für Unternehmens-Governance, Risiko und Compliance, die kontinuierliche Kontrollüberwachung, KI-gestützte Risikobewertung, regulatorische Abdeckung über mehrere Frameworks sowie einen dedizierten KI-Kontrollturm zur Governance interner KI-Systeme im Hinblick auf Frameworks wie den EU AI Act und das NIST AI RMF kombiniert.
Für wen ist ServiceNow GRC am besten geeignet?
ServiceNow GRC wurde für große Unternehmen entwickelt, die ServiceNow bereits in großem Umfang einsetzen und eine zentrale Plattform benötigen, um sowohl traditionelle IT-Risiken als auch interne KI-Systeme über Frameworks wie den EU AI Act hinweg zu steuern.
Warum ich ServiceNow GRC ausgewählt habe
Ich habe ServiceNow GRC in meine Top-Auswahl aufgenommen, weil der KI-Kontrollturm das einzige mir bekannte GRC-Angebot für Unternehmen ist, das KI-Modelle und Datensätze als CMDB-Konfigurationselemente erfasst und sie anschließend automatisch anhand der Risikostufen des EU AI Act klassifiziert. Das KI-Risiko- und Compliance-Inhaltspaket ergänzt dies um vorgefertigte Kontrollziele und Risikoaussagen für das NIST AI RMF und die ISO/IEC 42001 und deckt wichtige Anforderungen wie Erklärbarkeit von KI, Verzerrungserkennung und algorithmische Governance ab, sodass Ihr Team diese Frameworks nicht von Grund auf zuordnen muss.
Wichtige Funktionen von ServiceNow GRC
- Kontinuierliche GRC-Überwachung: Berechnet die Kontroll-Compliance fortlaufend automatisch auf Grundlage von Konfigurationsscan-Ergebnissen, die über verbundene Systeme erfasst werden.
- Risikomanagement für Drittanbieter: Verwaltet Anbieterportfolios mit automatisierter Einstufung, konfigurierbarer Risikobewertung und kontinuierlicher Überwachung des Anbieterrisikos über ein dediziertes TPRM-Modul.
- Management regulatorischer Änderungen: Ruft regulatorische Warnmeldungen aus externen Feeds ab und nutzt KI, um die Auswirkungen auf Ihre bestehenden Kontrollen, Richtlinien und Prozesse zu analysieren.
- Kontinuierliche Autorisierung und Überwachung (CAM): Führt automatisierte Kontrolltests anhand von Autorisierungs-Workflows nach FedRAMP-Vorbild durch, einschließlich OSCAL-konformem Datenexport und proaktiver Erkennung von Verstößen.
Integrationen von ServiceNow GRC
ServiceNow GRC lässt sich in ITSM, ITOM, ITAM, SecOps, AWS, Microsoft Azure, Google Cloud Platform, Veza, Jira und GitHub integrieren. Außerdem werden UCF, REST-APIs, Webhooks und Service Graph Connectors für benutzerdefinierte Datenverbindungen unterstützt.
Pros and Cons
Pros:
- Der KI-Kontrollturm lässt sich dem EU AI Act zuordnen
- Starke Compliance-Inhaltspakete für mehrere Frameworks
- Automatisierte Einstufung der Risiken interner KI-Systeme
Cons:
- Die Implementierung erfordert umfangreiche Konfiguration und Beratungsleistungen
- Nicht-IT-Nutzer berichten von einer insgesamt schwierigen Benutzererfahrung
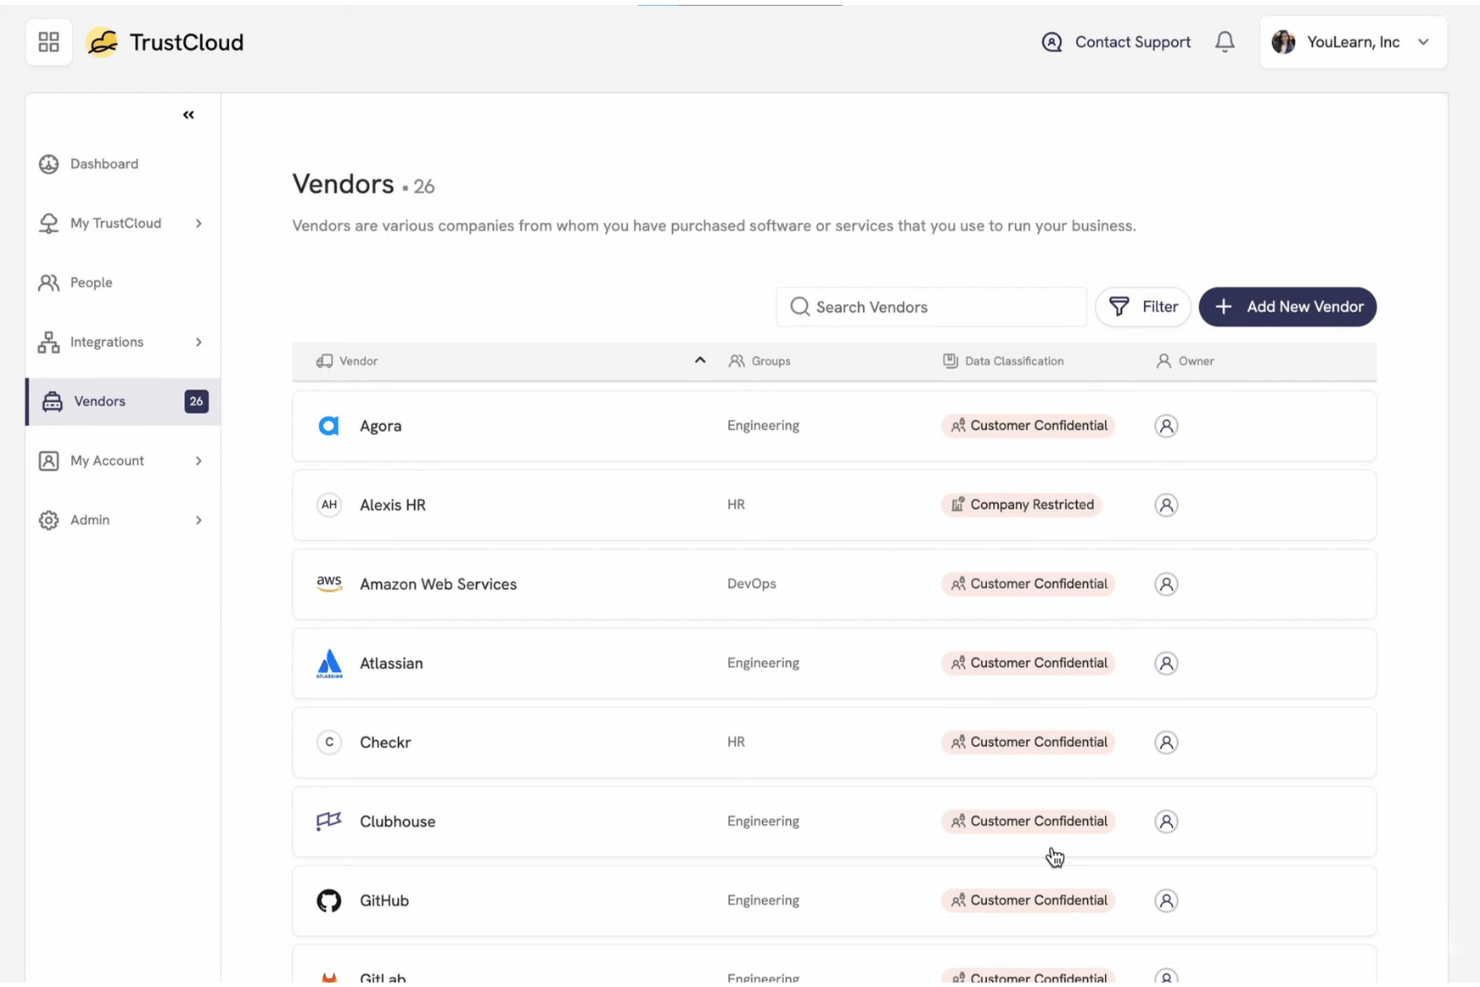
TrustCloud ist eine GRC-Plattform, die kontinuierliche Kontrollüberwachung, automatisierte Beweiserfassung, Compliance mit mehreren Rahmenwerken und KI-gestützte Risikquantifizierung in Cloud- und On-Premises-Umgebungen kombiniert.
Für wen ist TrustCloud am besten geeignet?
TrustCloud eignet sich besonders für Sicherheits- und Compliance-Teams in wachsenden und großen Unternehmen, die die Leistung ihres GRC-Programms mit Geschäftsergebnissen wie Umsatz verknüpfen müssen.
Warum ich TrustCloud ausgewählt habe
TrustCloud hat sich einen Platz auf meiner Vorauswahlliste verdient, weil es die einzige Plattform ist, die ich gesehen habe, welche Kontrollfehler direkt mit Geldbeträgen und der Vertriebspipeline verknüpft. Das TrustShare-Portal verfolgt Sicherheitsprüfungen bis hin zu gewonnenen Geschäftsabschlüssen und bietet CISOs damit eine konkrete Möglichkeit, den geschäftlichen Wert von GRC zu zeigen. Außerdem gefällt mir, dass ConMon kontinuierlich mehr als 10 Mio. Datensätze mithilfe einer deterministischen Regel-Engine testet, sodass jedes Beweisstück zitierfähig und prüfungsbereit ist und nicht als Ergebnis einer Blackbox erscheint.
Wichtige Funktionen von TrustCloud
- Gemeinsames Kontrollrahmenwerk: Ordnet Kontrollen über mehr als 18 vorgefertigte Rahmenwerke hinweg zu, sodass sich überschneidende Anforderungen in SOC 2, ISO 27001, DSGVO und anderen Standards automatisch ausfüllen.
- AI-Essentials-Modul: Bietet native Unterstützung für ISO 42001 und NIST AI RMF, einschließlich Lückenanalyse und Risikquantifizierung für KI-Systeme.
- GraphAI-Automatisierung von Fragebögen: Füllt mithilfe einer auf GRC-Lexika trainierten, durch Informationsabruf erweiterten Generierung bis zu 85–90 % eingehender Sicherheitsfragebögen vorab aus, mit Quellenangaben zu jeder Antwort.
- TrustHQ-Dashboard für Führungskräfte: Führt Sicherheitslage, verbleibendes Risiko in Geldbeträgen und Trenddaten über verschiedene Geschäftsbereiche hinweg in vorstandsreifen Berichten zusammen, die mit Geschäftszielen verknüpft sind.
TrustCloud-Integrationen
TrustCloud lässt sich über seine Hybrid Data Fabric in mehrere Plattformen integrieren, darunter AWS, Google Cloud Platform, Heroku, Okta, Deel, Workday, HiBob, GitHub, Jenkins und Splunk. Außerdem wird eine offene API für benutzerdefinierte Verbindungen unterstützt.
Pros and Cons
Pros:
- Ordnet Nachweise geschäftlichen Auswirkungen in Geldbeträgen zu
- Unterstützt die kontinuierliche Überwachung von Kontrollen
- Native Rahmenwerke für die Compliance von KI-Systemen
Cons:
- Die Komplexität kann das Onboarding für kleine und mittlere Unternehmen verlangsamen
- Geringeres Volumen an Peer-Reviews als bei führenden Wettbewerbern
Weitere KI-Compliance-Tools
Hier finden Sie einige weitere Plattformen, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- Hyperproof AI
Am besten für Governance-Bereitschaft über mehrere Frameworks hinweg
- RegScale
Am besten für die Automatisierung der FedRAMP- und CMMC-Compliance geeignet
- LogicGate
Am besten für GRC mit integrierter Zuordnung von KI-Vorschriften
- Thoropass
Am besten für prüfungsbereite Nachweise mit internen Prüfern
- Securiti
Am besten für Datenrisiken, die 1.000+ Systemen zugeordnet sind
- Centraleyes
Am besten für Governance mit globalem Abgleich regulatorischer Anforderungen
- Strike Graph
Am besten geeignet für die skalierbare Erfassung von durch KI validierten Nachweisen
- Scytale
Ideal für die Audit-Vorbereitung durch menschliche Experten und mit KI-Unterstützung
- Cypago
Am besten für die frameworkübergreifende Überwachung der Steuerung


Wie ich KI-Compliance-Tools bewerte
Um einen Platz auf dieser Liste zu erhalten, muss ein Tool einen echten, messbaren Mehrwert durch KI bieten – nicht lediglich KI an einen bestehenden GRC-Workflow anhängen. Ich teile meine Bewertung in zwei Ebenen auf: grundlegende Funktionen, die jedes Tool erfüllen muss (z. B. automatisierte Beweiserfassung und die Zuordnung von Kontrollen zu mehreren Rahmenwerken), sowie unterscheidende Faktoren, die die besten Lösungen vom restlichen Angebot abheben.
Grundlegende Funktionen (Voraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne für jede unten aufgeführte grundlegende Funktion auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (zeichnet sich in diesem Bereich aus). Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um und nutze diesen, um die allgemeine Eignung für die Liste zu bewerten.
- KI-Überwachung von Kontrollen: Ich bewerte, ob das Tool maschinelles Lernen verwendet, um Abweichungen zu erkennen und Probleme in Echtzeit zu kennzeichnen, anstatt lediglich planmäßige regelbasierte Prüfungen durchzuführen.
- Automatisierte Beweiserfassung: Jedes Tool sollte Belege direkt aus verbundenen Cloud- und Identitätsquellen abrufen, ohne manuelle Screenshots oder das Hochladen von Tabellenkalkulationen.
- Abdeckung mehrerer Rahmenwerke: Ich achte auf vorgefertigte Zuordnungen für Rahmenwerke wie SOC 2, ISO 27001, HIPAA und GDPR sowie für KI-spezifische Standards wie ISO 42001 oder NIST AI RMF.
- KI-Risikobewertung: Die Plattform sollte Risiken mithilfe von KI bewerten und priorisieren und dabei Anleitungen zur Behebung liefern, anstatt sich ausschließlich auf statische Risikoregister zu stützen.
- Dokumentation für generative KI: Ich prüfe, ob das Tool Richtlinien, Beschreibungen von Kontrollen oder Antworten auf Fragebögen mit rahmenwerkbezogenem Kontext zur menschlichen Überprüfung entwerfen kann.
- Integrationen und kontinuierliche Prüfung: Native Konnektoren zu Cloud-Anbietern, HRIS-, Ticketing- und Identitätssystemen sind wichtig – Tools wie Vanta und Drata verbinden sich mit über 100 Quellen, um eine fortlaufende Prüfungsabdeckung zu gewährleisten.
Sobald ich eine Liste von Tools zusammengestellt habe, die die Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander unterscheiden.
Unterscheidende Faktoren (wodurch sich Anbieter abheben)
So vergleiche ich verschiedene Anbieter miteinander:
Herausragende Funktionen
Ich achte auf die Automatisierung von KI-Fragebögen, die über das bloße Ausfüllen von Vorlagen hinausgeht – Tools wie Vanta und Drata verwenden RAG-Engines, um Antworten auf Sicherheitsfragebögen mit Quellenangaben und Vertrauenswerten zu entwerfen. Das spart bei der Prüfung durch potenzielle Kunden viele Stunden. Die Überwachung regulatorischer Änderungen ist ebenso wichtig: Ich prüfe, ob eine Plattform nach neuen Rechtsvorschriften suchen und Aktualisierungen automatisch den betroffenen Kontrollen zuordnen kann, damit Ihr Team Änderungen an den Rahmenwerken nicht manuell verfolgen muss. Außerdem bewerte ich Plattformen für die Zusammenarbeit mit Prüfern, auf denen externe Prüfer Belege direkt innerhalb der Plattform prüfen und freigeben, anstatt Tabellenkalkulationen hin und her zu schicken.
Über die Funktionen hinaus
Ich prüfe, ob Anbieter Ihnen ermöglichen, der Verwendung Ihrer Daten zum Trainieren gemeinsamer KI-Modelle zu widersprechen – die Trennung von Mandanten und eine transparente Herkunft der LLMs sind wichtig, wenn Prüfungsartefakte sensible Details zur Infrastruktur enthalten. Ebenso wichtig ist die Integrationstiefe: Plattformen wie Drata und Vanta bieten Konfigurationszugriffe auf AWS, Azure und Okta und nicht nur oberflächliche API-Verbindungen. Außerdem bewerte ich die Zeit bis zur Wertschöpfung und achte auf klar definierte Zeitpläne für die Einführung mit festen Compliance-Beratern sowie auf vorgefertigte Vorlagen für Rahmenwerke, die den Weg zur Prüfungsbereitschaft verkürzen.
So wählen Sie KI-Compliance-Tools aus
Bei der Suche nach der besten Compliance-Plattform sollten Sie Kontrollen und Automatisierungen priorisieren, die zu Ihrem Risikoprofil, Ihren Rahmenwerken und Ihren Nachweisanforderungen passen – statt lediglich die Anforderungen von Prüfern abzuhaken.
| Wenn Ihre Priorität lautet... | Achten Sie auf... |
|---|---|
| Schnelle Einführung und Prüfungsbereitschaft | Vorgefertigte Vorlagen für SOC 2, ISO und KI-Standards |
| Überwachung von Kontrollabweichungen und Anomalien in Echtzeit | ML-gestützte Erkennung und Benachrichtigung bei Problemen |
| Den geschäftlichen Mehrwert von GRC-Investitionen nachweisen | Zuordnung von Nachweisen zu Umsatz- oder Risikoauswirkungen |
| Änderungen von Vorschriften in verschiedenen Regionen verwalten | Automatisierte Überwachung regulatorischer Änderungen |
| Tiefe Integrationen mit Cloud- und Identitätssystemen | Native Konnektoren mit Zugriff auf Konfigurationsebene |
So prüfen Sie Ihre Auswahl
- Fordern Sie Exporte der Kontrollzuordnungen an: Bitten Sie um eine exportierte Liste der zugeordneten Kontrollen für mindestens zwei Rahmenwerke (z. B. SOC 2, ISO 42001), um die Abdeckung zu überprüfen.
- Simulieren Sie ein Ereignis mit einer Kontrollabweichung: Richten Sie eine Testumgebung ein und lösen Sie eine Änderung bei Zugriffen oder Konfigurationen aus – bestätigen Sie, dass die Plattform die Abweichung innerhalb von weniger als 1 Stunde erkennt.
- Führen Sie einen Test der Cloud-Integration durch: Verbinden Sie ein AWS- oder Azure-Konto außerhalb der Produktionsumgebung und prüfen Sie, welche Nachweise innerhalb von 24 Stunden automatisch erfasst werden.
- Fordern Sie eine schriftliche Richtlinie zur Datennutzung an: Stellen Sie sicher, dass der Anbieter den Ausschluss von Mandantendaten aus dem Training von KI-Modellen ermöglicht, und lassen Sie dies als Vertragsklausel festhalten.
- Entscheiden Sie sich zwischen einem Cloud-First-Ansatz und einer herkömmlichen GRC-Basis: Vergleichen Sie Plattformen, die speziell für eine Cloud-native-KI-Governance entwickelt wurden, mit GRC-Suiten, die nachträglich um KI-Module ergänzt wurden – treffen Sie Ihre Wahl danach, wie stark Cloud-Systeme in Ihre Umgebung eingebettet sind.
Was ist ein KI-Compliance-Tool?
Ein KI-Compliance-Tool unterstützt Ihr Unternehmen dabei, die Einhaltung von KI-Vorschriften, Rahmenwerken und Risikokontrollen zu überwachen, zu dokumentieren und zu automatisieren. Diese Tools ermöglichen die Überwachung in Echtzeit, verfolgen regulatorische Änderungen und zentralisieren die erforderlichen Nachweise für Audits. Sie sind wichtig, weil sie IT-Spezialisten dabei unterstützen, sicherzustellen, dass KI-Systeme Sicherheits-, Datenschutz- und Transparenzstandards erfüllen und sich gleichzeitig an neue Anforderungen anpassen, ohne alltägliche Arbeitsabläufe zu beeinträchtigen.
Funktionen von KI-Compliance-Tools
Achten Sie bei der Auswahl der richtigen Plattform für Ihr Team auf die folgenden wichtigen Funktionen:
- Überwachung von KI-Kontrollen: Nutzt KI, um Einstellungsänderungen, verletzte Regeln und Richtlinienverstöße sofort zu erkennen, und ersetzt damit langsame manuelle Prüfungen.
- Automatisierte Nachweiserfassung: Ruft Nachweise direkt aus Cloud-Systemen, Anmeldetools und HR-Software ab, sodass Sie keine Dateien hochladen oder manuell Screenshots erstellen müssen.
- Zuordnung zu mehreren Rahmenwerken: Verknüpft einen Regelsatz gleichzeitig mit mehreren Standards wie SOC 2, ISO 27001 und DSGVO, um Zeit zu sparen und übersehene Anforderungen zu vermeiden.
- KI-Risikobewertung: Bewertet und priorisiert Risiken anhand von Live-Daten und liefert klare Schritte zur Behebung statt statischer Tabellenkalkulationen.
- Dokumentation durch generative KI: Erstellt automatisch Richtlinienentwürfe, Regelbeschreibungen und Umfrageantworten, um Berichte schneller zu erstellen und Dokumente aktuell zu halten.
- Überwachung regulatorischer Änderungen: Verfolgt neue Gesetze automatisch und aktualisiert Ihre Regeln, damit Sie ohne zusätzliche Recherche auf dem neuesten Stand bleiben.
- Integration in Systeme: Bindet sich direkt in Ihre Cloud-, Helpdesk- und Anmeldetools ein, damit Daten ohne zusätzliche Schritte übertragen werden.
- Portal für die Zusammenarbeit mit Prüfern: Bietet externen Prüfern eine zentrale Stelle zur Überprüfung und Genehmigung von Nachweisen und reduziert so unübersichtliche E-Mails und Tabellenkalkulationen.
- Mandantenisolierung von Daten: Ermöglicht es Ihnen, die Nutzung Ihrer Daten für das KI-Training durch das System zu blockieren, sodass vertrauliche Unternehmensinformationen geschützt bleiben.
- Funktionen für kontinuierliche Audits: Führt das ganze Jahr über Prüfungen durch und sammelt Nachweise, sodass Sie jederzeit auf Audits vorbereitet sind und Stress in letzter Minute vermeiden.
Vorteile von KI-Compliance-Tools
Diese Plattformen bieten Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Überwachung von Kontrollen in Echtzeit: Maschinelles Lernen erkennt Kontrollabweichungen und unbefugte Änderungen, sobald sie auftreten, sodass Sie Probleme erkennen, bevor sie eskalieren.
- Automatisierte Nachweiserfassung: Die Plattform ruft Auditnachweise aus Cloud- und Identitätssystemen ab, ohne dass manuelle Uploads erforderlich sind, und verkürzt dadurch die Vorbereitungszeit für Audits.
- Zuordnung zu mehreren Rahmenwerken: Vorgefertigte Zuordnungen von Kontrollen unterstützen mehrere Rahmenwerke und KI-Standards an einem Ort und verringern Lücken und doppelte Arbeit.
- KI-gestützte Risikobewertung: Die Bewertung und Priorisierung von Risiken anhand von Live-Daten hilft Ihnen, Ressourcen dort einzusetzen, wo sie die größte Wirkung erzielen, und unterstützt die Behebung mit konkreten Handlungsempfehlungen.
- Generative Richtliniendokumentation: Kontextbezogene KI erstellt Entwürfe für Richtlinien und Beschreibungen von Kontrollen und hilft Ihnen dabei, die Dokumentation an regulatorischen Änderungen auszurichten.
- Kontinuierliche regulatorische Aktualisierungen: Das System überwacht sich entwickelnde Gesetze und Rahmenwerke und aktualisiert Ihre Kontrollen automatisch, damit Ihre Compliance aktuell bleibt.
- Mandantenisolierung von Daten: Sie können der Weitergabe von Daten für das KI-Training widersprechen, sodass vertrauliche Informationen und Audit-Artefakte geschützt bleiben.
Kosten und Preise von KI-Compliance-Tools
Die Auswahl der richtigen Software für KI-Compliance setzt ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife voraus. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre Durchschnittspreise und typische in diesen Tools enthaltene Funktionen zusammen:
Vergleichstabelle der Tarife für KI-Compliance-Tools
| Tarifart | Durchschnittspreis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0 | Grundlegende Überwachung von KI-Kontrollen, begrenzte Nachweiserfassung, Zuordnung zu Rahmenwerken auf Einstiegsebene und E-Mail-Support. |
| Persönlicher Tarif | $30–$75/Benutzer/Monat | Erweiterte Nachweiserfassung, Zuordnung zu mehreren Rahmenwerken, KI-Risikobewertung, generative Dokumentation und grundlegende Integrationen. |
| Geschäftstarif | $100–$250/Benutzer/Monat | Vollständige Zuordnung zu Rahmenwerken, ML-gestützte Überwachung von Kontrollen, Warnungen zu regulatorischen Änderungen, Cloud-Integrationen und Richtlinienautomatisierung. |
| Unternehmenstarif | $300–$750/Benutzer/Monat | Benutzerdefinierte Integrationen, Portal für die Zusammenarbeit mit Prüfern, Mandantenisolierung von Daten, kontinuierliche Audits und dediziertes Onboarding. |
FAQs zu AI-Compliance-Tools
Hier finden Sie Antworten auf häufig gestellte Fragen zu AI-Compliance-Plattformen:
Wie gehen AI-Compliance-Tools mit neuen und sich ändernden Vorschriften um?
Diese Tools überwachen Aktualisierungen relevanter Gesetze und Standards und nutzen dafür häufig automatisierte Feeds oder integrierte Quellen für regulatorische Informationen. Wenn sich eine Vorschrift ändert, können diese Tools Kontrollzuordnungen aktualisieren, Benutzer benachrichtigen sowie die für die Compliance erforderlichen Änderungen empfehlen oder automatisieren. So kann Ihr Team mit sich wandelnden Vorschriften Schritt halten, ohne jede Änderung manuell nachverfolgen zu müssen.
Kann ich AI-Compliance-Tools mit einer bestehenden lokalen Infrastruktur verwenden?
Ja, viele Tools unterstützen hybride Umgebungen. Während sich die meisten auf cloudnative Integrationen konzentrieren, bieten Anbieter wie Drata und Vanta auch Konnektoren oder Optionen zur manuellen Beweiserfassung für lokale Systeme an. Prüfen Sie, welche spezifischen Integrationen die einzelnen Anbieter anbieten und ob das manuelle Hochladen von Nachweisen für ältere Komponenten zulässig ist.
Gibt es Risiken bei der Verbindung sensibler Systeme mit AI-Compliance-Tools?
Ja, die Verbindung sensibler Systeme mit einem beliebigen Compliance-Tool birgt Risiken, insbesondere wenn diese Tools AI-Modelle mit Ihren Daten trainieren. Achten Sie auf Anbieter, die eine Isolation der Mandantendaten und einen ausdrücklichen Widerspruch gegen das Modelltraining anbieten. Bitten Sie um schriftliche Richtlinien zur Datennutzung und prüfen Sie deren Erfolgsbilanz anhand von Sicherheitszertifizierungen wie SOC 2 Type II oder ISO 27001.
Benötige ich umfassende AI-Kenntnisse, um diese Plattformen effektiv zu nutzen?
Nein, die meisten Tools sind für IT-Fachleute und Compliance-Teams konzipiert, die keine AI-Experten sind. Sie bieten geführte Arbeitsabläufe, Statuswarnungen im Dashboard und einfache Erklärungen zu Risiken sowie bei komplexen Situationen optional Unterstützung durch menschliche Experten. Dennoch ist es hilfreich, wenn jemand in Ihrem Team AI-generierte Empfehlungen kritisch prüfen kann.
Wie unterstützen AI-Compliance-Tools die Vorbereitung auf Audits und die Zusammenarbeit mit externen Prüfern?
Mit diesen Tools können Sie die Beweiserfassung automatisieren, Kontrollen über mehrere Rahmenwerke hinweg zuordnen und Nachweise direkt über integrierte Portale mit Prüfern teilen. Externe Prüfer können Nachweise häufig innerhalb der Plattform prüfen, kommentieren und freigeben. Dadurch müssen weniger Tabellen oder E-Mail-Anhänge ausgetauscht werden, und der Aufwand für die Auditvorbereitung sinkt.