

10 beste Alternativen zu Drata im Jahr 2026

Die besten Drata-Alternativen in der engeren Auswahl


Die besten Drata-Alternativen helfen Ihrem Team dabei, die Erfassung von Nachweisen zu automatisieren, GRC-Audits über mehrere Frameworks hinweg zu verwalten und die Compliance zu skalieren, ohne zusätzlichen Verwaltungsaufwand zu verursachen. Wenn Sie Alternativen vergleichen, suchen Sie wahrscheinlich nach einem Tool, das wachsende regulatorische Anforderungen bewältigt, Compliance in Ihre übrige Sicherheitstechnologie integriert und zuverlässigen Support bietet, wenn sich Standards oder Erwartungen an Audits ändern.
In diesem Leitfaden erläutere ich, welche Alternativen die Komplexität mehrerer Frameworks bewältigen, routinemäßige Compliance-Arbeiten automatisieren und die fachkundige Unterstützung bieten, auf die sich IT-Führungskräfte tatsächlich verlassen – damit Sie die passende Lösung finden.
Was ist Drata?
Drata ist eine automatisierte Plattform für Sicherheit und Compliance, die IT- und Sicherheitsteams bei der Verwaltung laufender Compliance-Aufgaben unterstützt. Die Plattform erfasst Nachweise, überwacht Sicherheitskontrollen und unterstützt Audits für Frameworks wie SOC 2, ISO 27001 und HIPAA.
Drata lässt sich in Cloud- und IT-Systeme integrieren, um Dokumentation und Risikomanagement zu verbessern. Dadurch können Unternehmen regulatorische Anforderungen leichter erfüllen und die Audit-Bereitschaft über mehrere Standards hinweg aufrechterhalten.
Warum Sie unseren Software-Empfehlungen vertrauen können
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Die besten Drata-Alternativen im Vergleich
Diese Vergleichstabelle fasst die Preisangaben für meine wichtigsten Alternativen zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für Audits über mehrere Rahmenwerke hinweg zu einem Festpreis | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 2 | Am besten geeignet für die Verwaltung von mehr als 160 Rahmenwerken ohne doppelte Arbeit | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 3 | Am besten für einheitliche Datenschutz-, TPRM- und AI-Governance | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 4 | Am besten für Compliance mit einem eigenen GRC-Experten | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 5 | Am besten für Unternehmens-GRC über SOC 2 hinaus | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 6 | Am besten für Compliance mit Unterstützung durch interne Prüfer geeignet | Kostenlose Demo + kostenlose Testversion verfügbar | Preis auf Anfrage | Website | |
| 7 | Am besten für gebündeltes VRM und Compliance-Automatisierung geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 8 | Am besten für Sicherheitsprüfungen während Verkaufszyklen in großem Umfang geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 9 | Am besten für KI-validierte Beweiserfassung | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 10 | Am besten geeignet für GRC mit mehreren Rahmenwerken in großen Unternehmen | Kostenlose Demo verfügbar | Preise auf Anfrage | Website |
Bewertungen von Drata-Alternativen
Im Folgenden finden Sie meine ausführlichen Zusammenfassungen der besten Alternativen. Sie behandeln wichtige Funktionen, Vor- und Nachteile sowie Preise, damit Sie die beste Lösung finden.
Scrut
Am besten für Audits über mehrere Rahmenwerke hinweg zu einem Festpreis
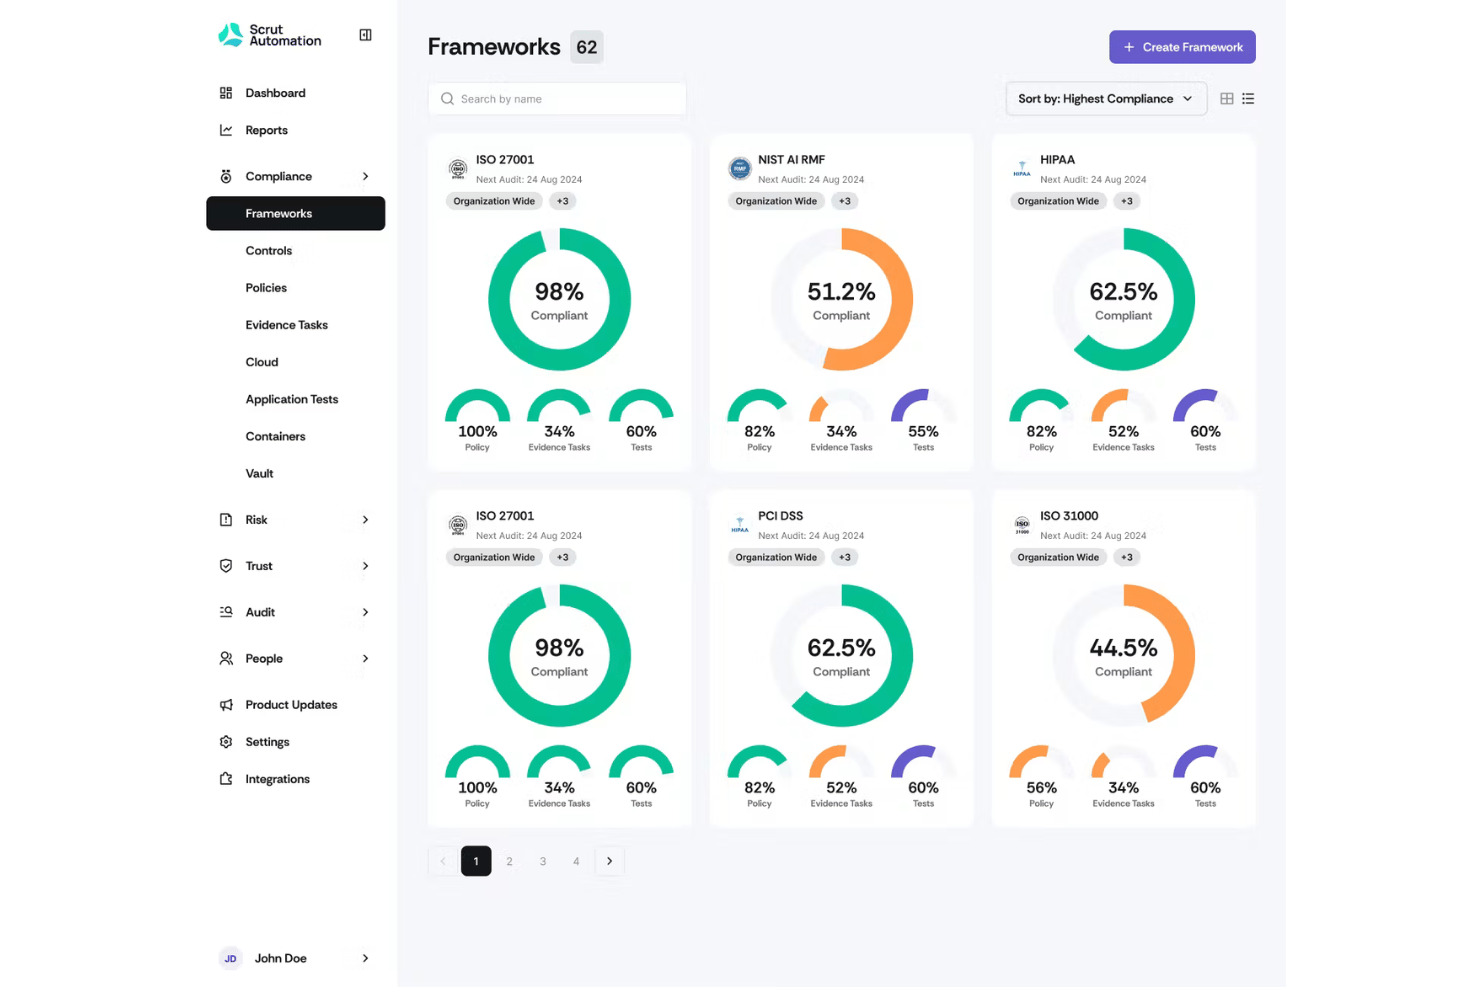
Scrut (Scrut Automation) ist eine cloudbasierte Plattform für Governance-, Risiko- und Compliance-Management, die für IT-, Sicherheits- und Compliance-Teams entwickelt wurde, die Kontrollen automatisieren und die Auditvorbereitung über mehrere regulatorische Rahmenwerke hinweg verbessern müssen.
Für wen ist Scrut am besten geeignet?
Scrut eignet sich gut für Sicherheits- und Compliance-Teams in den Bereichen Finanzen, Gesundheitswesen oder SaaS, die komplexe und sich überschneidende regulatorische Anforderungen bewältigen müssen, ohne ihre Teams zu überlasten.
Warum Scrut eine gute Drata-Alternative ist
Ich habe Scrut als eine der besten Optionen ausgewählt, weil sich damit Audits über mehrere Rahmenwerke hinweg zu überschaubaren Festpreisen verwalten lassen. Mir gefällt, dass die Plattform Compliance-Aufgaben automatisiert und Risiken über verschiedene regulatorische Standards hinweg in einer einzigen Cloud-Plattform verwaltet. Diese Flexibilität spart Zeit, wenn sich überschneidende Rahmenwerke und häufige Audits koordiniert werden müssen.
Wichtige Funktionen von Scrut
- Automatisierte Erfassung von Nachweisen: Sammelt kontinuierlich Auditnachweise aus verbundenen Cloud-Systemen und operativen Tools.
- Individuelle Zuordnung von Kontrollen: Ordnet interne Richtlinien und Kontrollen über mehrere Rahmenwerke hinweg in einer einheitlichen Benutzeroberfläche zu.
- Risikodashboards in Echtzeit: Zeigt konsolidierte Risikoprofile, aktive Bedrohungen und offene Aufgaben in einer interaktiven Ansicht an.
- Risikobewertungen von Anbietern: Verfolgt, bewertet und dokumentiert Risiken von Drittanbietern mithilfe integrierter Fragebögen und automatisierter Workflows.
Scrut-Integrationen
Scrut bietet native Integrationen mit AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, Jira, Freshservice und Salesforce. Für individuelle Integrationen ist außerdem eine API verfügbar.
Pros and Cons
Pros:
- Integrierte Richtlinienvorlagen für gängige Rahmenwerke
- Kontinuierliche Überwachung von Kontrollen über verschiedene Umgebungen hinweg
- Auditbereite Nachweisbibliothek mit Versionsverfolgung
Cons:
- Die Workflow-Automatisierung bietet keine erweiterte Verzweigungslogik
- Begrenzte Dokumentation für einige Konfigurationsaufgaben

Am besten geeignet für die Verwaltung von mehr als 160 Rahmenwerken ohne doppelte Arbeit
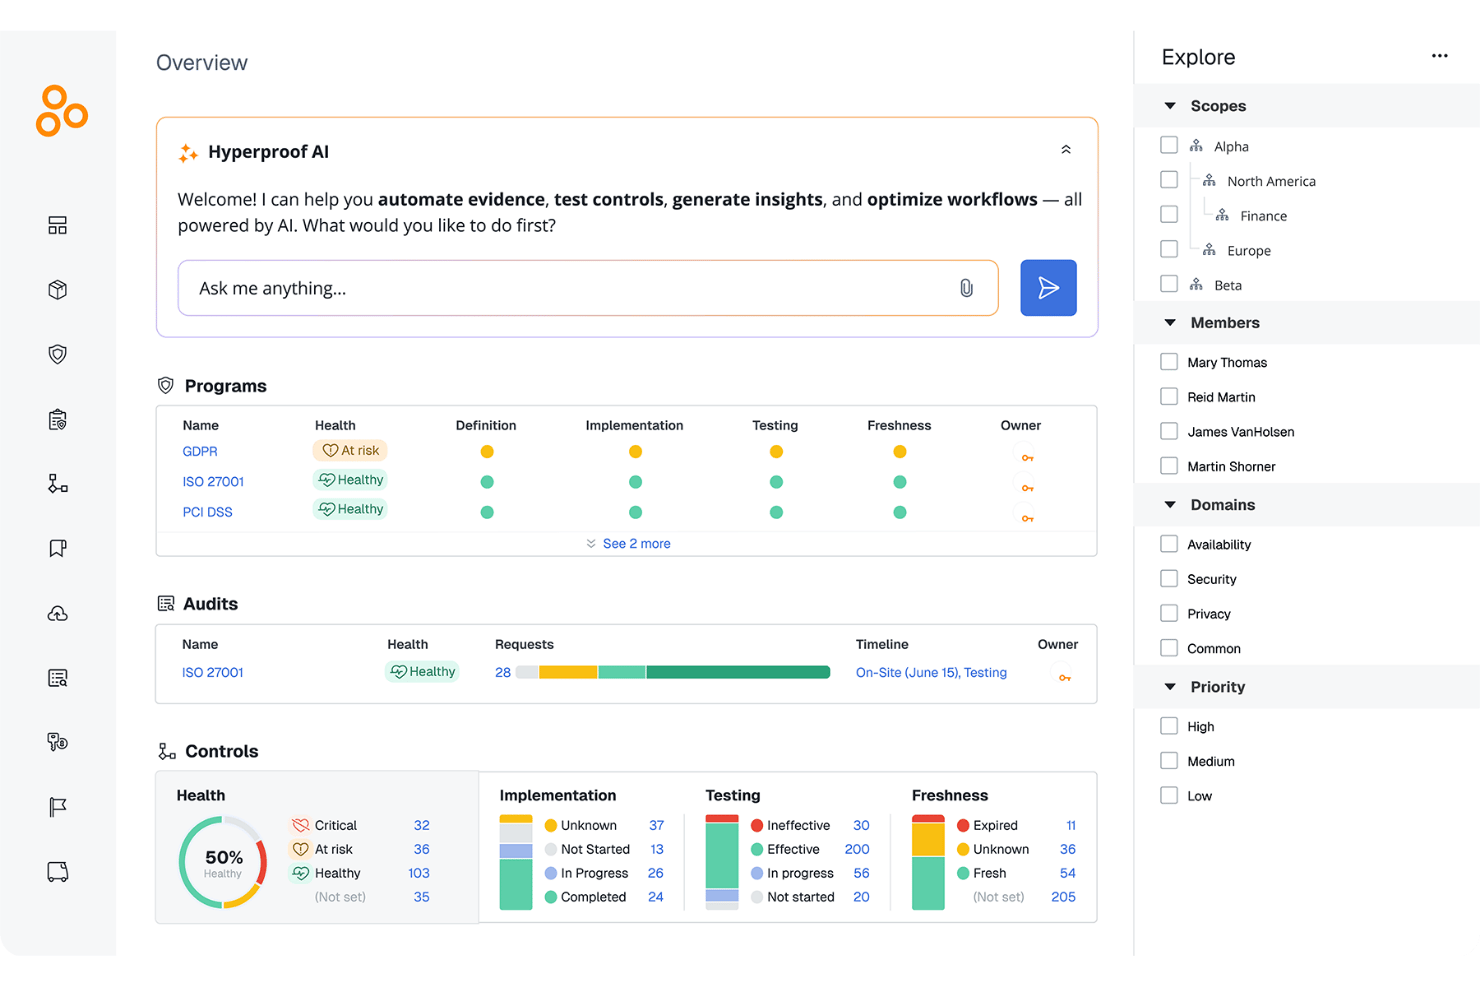
Hyperproof ist eine cloudbasierte Plattform für Compliance-, Audit- und Risikomanagement-Fachleute, die einen zentralen Ort benötigen, um komplexe Risikomanagement-Workflows zu verwalten und zu automatisieren.
Für wen ist Hyperproof am besten geeignet?
Hyperproof eignet sich am besten für mittelständische und große Unternehmen mit eigenen GRC-Teams, die komplexe Risikomanagementprogramme skalieren und Dutzende von Rahmenwerken über mehrere Geschäftsbereiche hinweg verwalten müssen.
Warum Hyperproof eine gute Drata-Alternative ist
Ich habe Hyperproof als eine der besten Lösungen ausgewählt, weil damit mehr als 160 regulatorische Rahmenwerke ohne doppelte Arbeit verwaltet werden können. Die Lösung zeichnet sich dadurch aus, dass sie operative Risiken direkt mit dem Zustand von Kontrollen verknüpft. So können Sicherheitsteams in Unternehmen operative Lücken nachverfolgen und die Audit-Bereitschaft in Echtzeit über verschiedene lokale regulatorische Anforderungen hinweg verwalten.
Wichtigste Funktionen von Hyperproof
- Automatisierte Erfassung mit Hypersync: Verwendet spezialisierte Konnektoren, um kontinuierliche Compliance-Nachweise aus verbundenen Cloud- und Entwicklerplattformen zu synchronisieren.
- Aufgabenzuweisung und Workflow-Management: Weist Aufgaben zu, legt Fristen fest und überwacht den Fortschritt von Compliance-Aktivitäten teamübergreifend.
- Verfolgung von Aktualität & Zustand: Berechnet den Status von Nachweisen automatisch, um Kontrolleigentümer zu benachrichtigen, bevor Audit-Artefakte ablaufen oder veraltet sind.
- Flexible Geltungsbereiche & Organisationseinheiten: Ermöglicht die mandantenübergreifende Überwachung, indem Kontrollen, Rahmenwerke und Nachweise nach bestimmten Geschäftsbereichen, Untermarken oder geografischen Standorten gruppiert werden.
Integrationen von Hyperproof
Hyperproof AI bietet native Integrationen mit Tools wie AWS, Microsoft Azure, Google Drive, Confluence, Jira, Asana und GitHub. Außerdem werden benutzerdefinierte Integrationen über SDK und API unterstützt.
Pros and Cons
Pros:
- Skaliert mit komplexen Architekturen
- Ordnet Kontrollen gleichzeitig mehreren Standards zu
- Verfolgt den Compliance-Status in Echtzeit in einem einzigen Dashboard
Cons:
- Die anfängliche Einrichtung ist mit einer steilen Lernkurve verbunden
- Begrenzte Unterstützung zur eigenständigen Problembehebung
OneTrust
Am besten für einheitliche Datenschutz-, TPRM- und AI-Governance
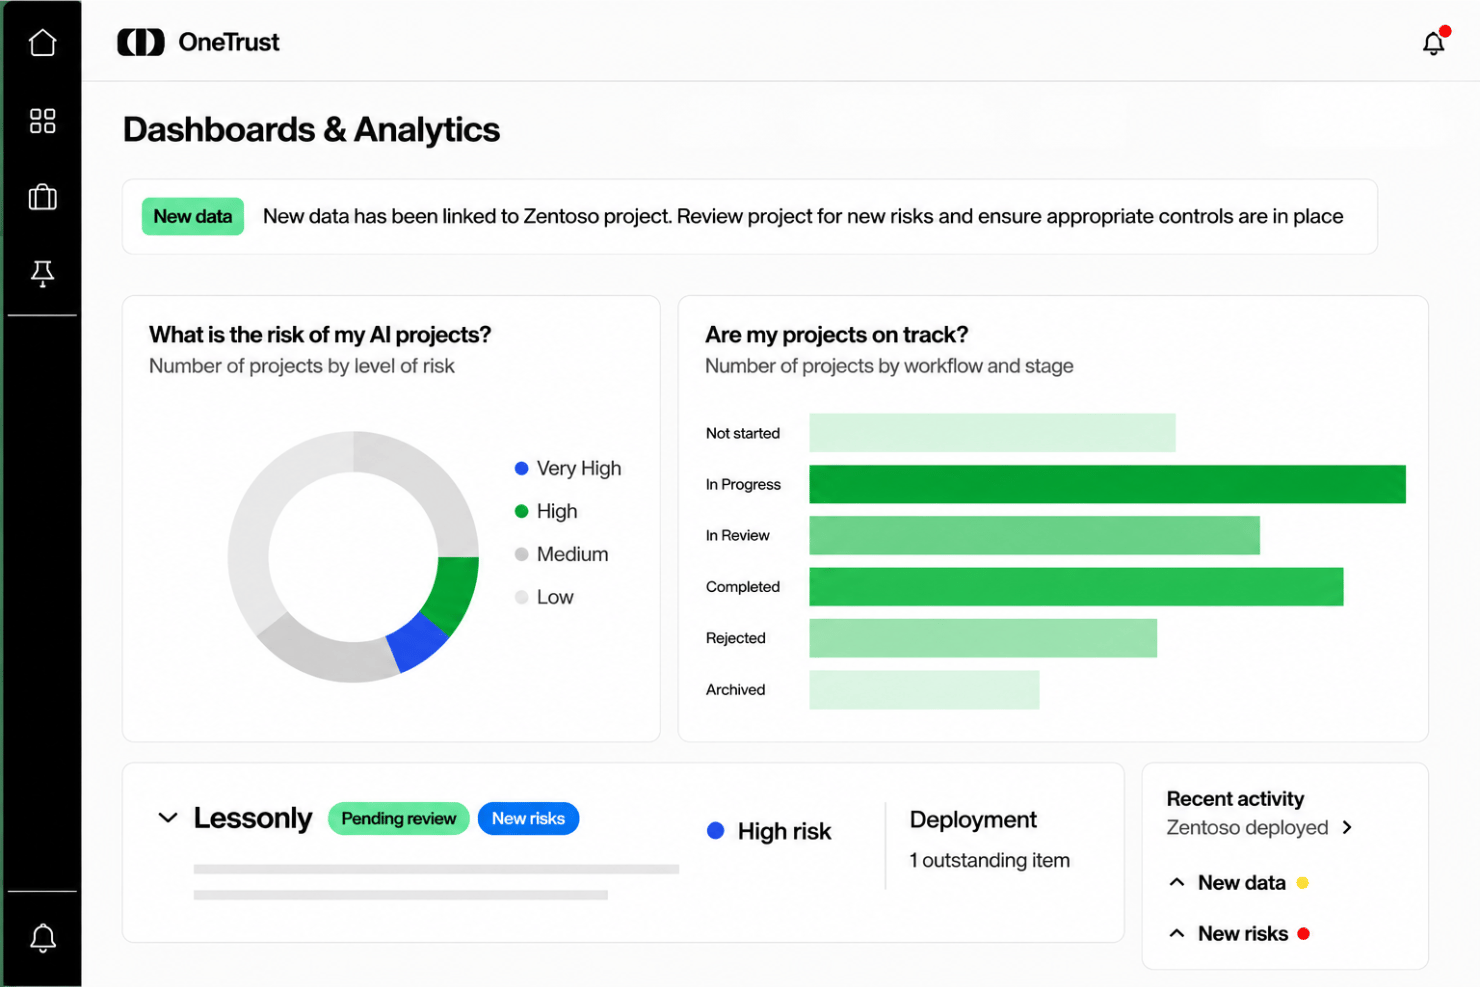
OneTrust ist eine Plattform für das Vertrauensmanagement in Unternehmen, die die Automatisierung von Datenschutzrechten, die Einwilligungsverwaltung gemäß Vorschriften, Risiken durch Dritte und Compliance-Abläufe in einer einzigen operativen Architektur vereint.
Für wen ist OneTrust am besten geeignet?
OneTrust eignet sich am besten für multinationale Konzerne und große Unternehmen, die globale Datenschutzgesetze zusammen mit standardmäßigen IT-Compliance-Rahmenwerken durchsetzen müssen.
Warum OneTrust eine gute Drata-Alternative ist
Ich habe OneTrust als eine der besten Lösungen für Organisationen ausgewählt, deren Compliance-Anforderungen weit über standardmäßige IT- und Cloud-Sicherheitsaudits hinausgehen. Ich habe es verwendet, um Compliance-Abläufe zu zentralisieren, über Datenschutzvorschriften auf dem Laufenden zu bleiben und komplexe Lieferantenbeziehungen weltweit zu verwalten. Mir gefällt, dass die AI-Governance-Tools von OneTrust die Compliance an Änderungen der Vorschriften in verschiedenen Rechtsordnungen anpassen.
Die wichtigsten Funktionen von OneTrust
- Automatisierte Richtlinienverwaltung: Halten Sie Richtlinien mit integrierten Automatisierungstools auf dem neuesten Stand und zugänglich.
- Risikobewertungsmodul: Führen Sie strukturierte Risikobewertungen mit anpassbaren Vorlagen und Bewertungen durch.
- Prüfungsbereite Berichte: Erstellen Sie bei Bedarf detaillierte, exportierbare Compliance- und Risiko-Prüfungsberichte.
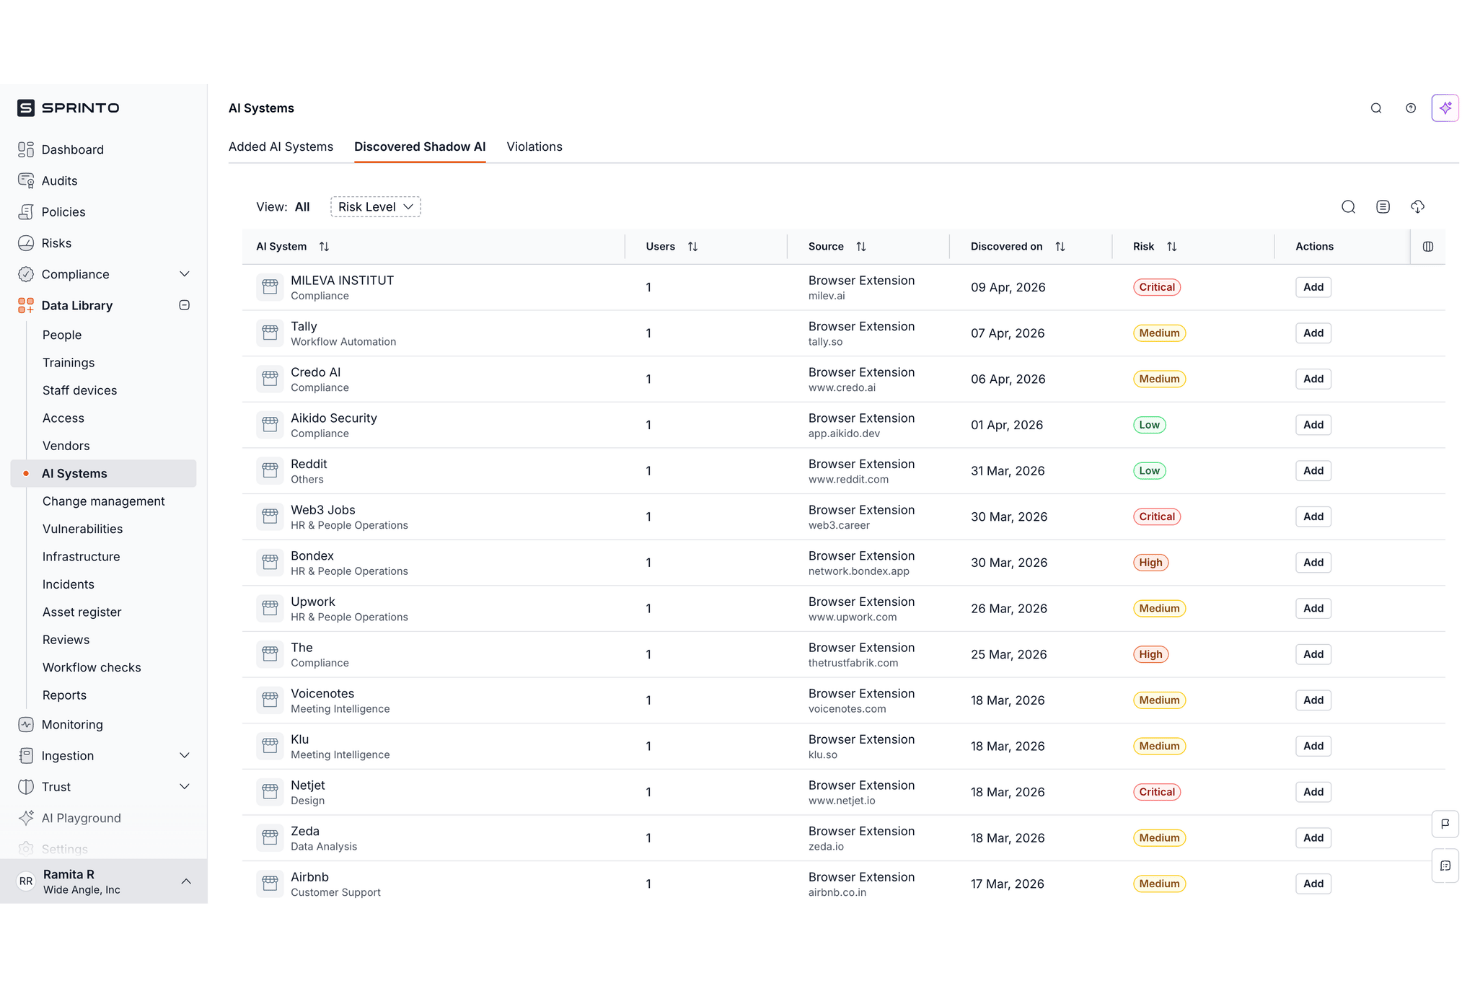
- AI-Daten-Governance: Erfasst AI-Modelle im gesamten Unternehmen, um regulatorische Risiken, Abweichungen von Richtlinien und den Abfluss sensibler Daten in AI-Pipelines zu überwachen.
OneTrust-Integrationen
OneTrust bietet native Integrationen mit Adobe, Microsoft 365, Snowflake, Acoustic, SAP und Slack. Für individuelle Integrationen ist eine API verfügbar.
Pros and Cons
Pros:
- Zentralisiert Datenschutz, Risiken durch Dritte und AI-Compliance
- Die automatisierte Beweiserfassung reduziert den manuellen Arbeitsaufwand
- Der Workflow-Ersteller unterstützt individuelle Compliance-Prozesse
Cons:
- Nicht intuitive Navigation zwischen den Modulen
- Die Reaktionszeit des Kundensupports kann lang sein

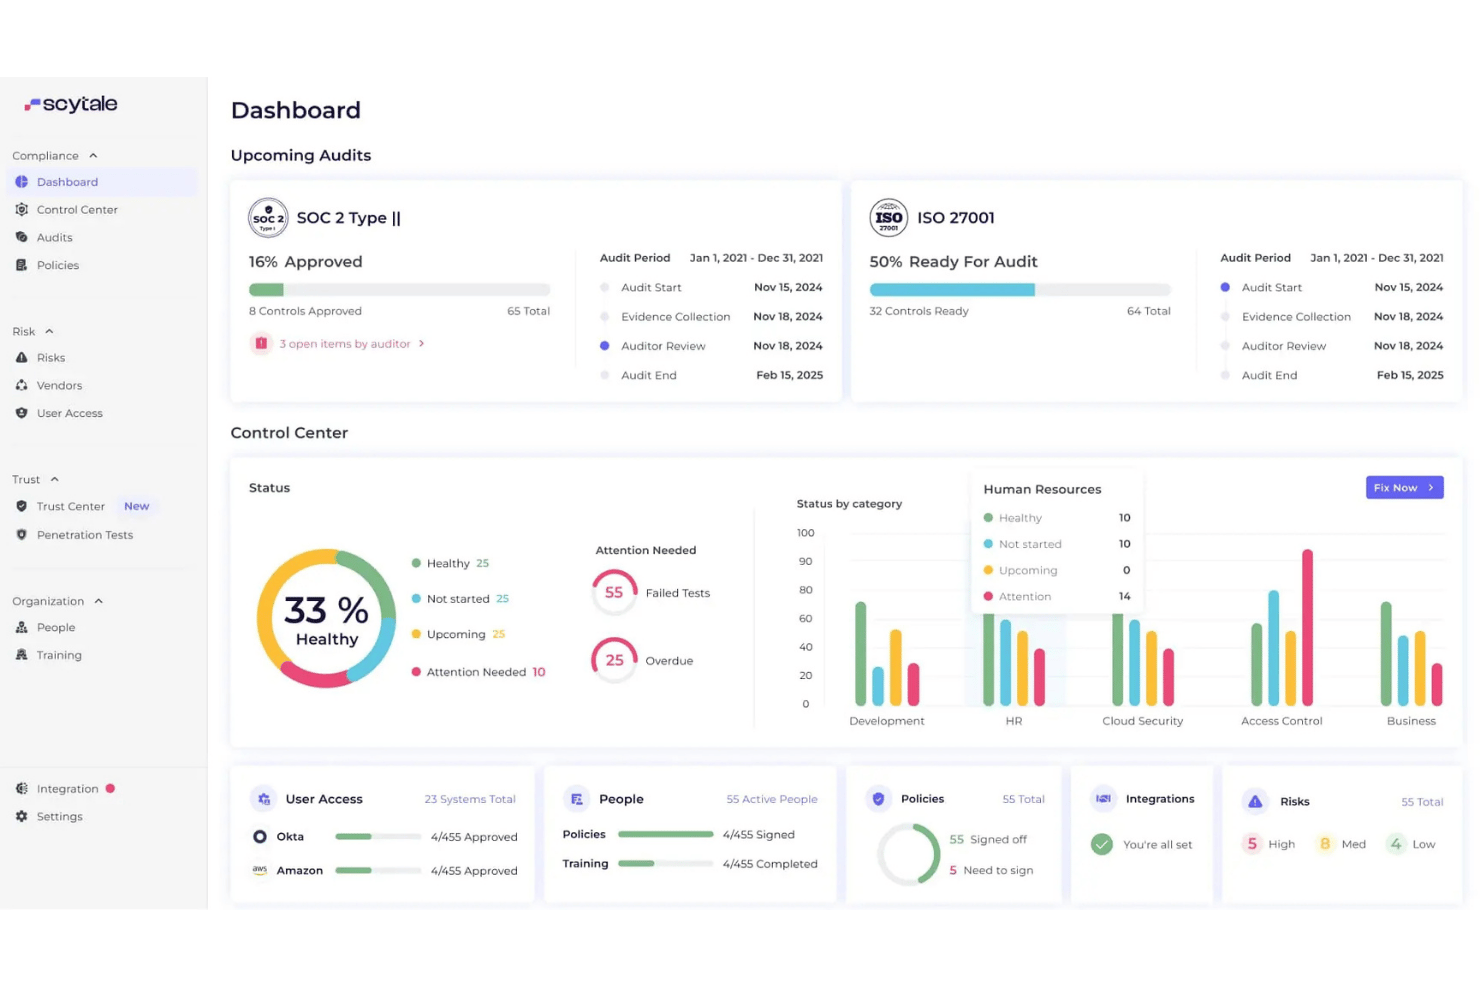
Scytale ist eine Plattform zur Automatisierung von Risiko- und Compliance-Prozessen, die Compliance-Teams dabei unterstützt, mehrere Frameworks zu verwalten, die Erfassung von Prüfungsnachweisen zu automatisieren und Richtliniendokumentationen zu zentralisieren.
Für wen ist Scytale am besten geeignet?
Scytale eignet sich besonders für IT-, Sicherheits- und Compliance-Teams in regulierten Branchen, die praktische Unterstützung bei der Verwaltung von Prüfungen und Frameworks wünschen.
Warum Scytale eine gute Drata-Alternative ist
Ich habe Scytale als eine der besten Lösungen ausgewählt, weil jeder Kunde einen eigenen GRC-Experten erhält, der unsere Compliance-Reise aktiv begleitet, komplexe Fragen zu Prüfungen beantwortet und dabei hilft, Anforderungen über mehrere Frameworks hinweg zuzuordnen. Mir gefällt, dass das Unternehmen praktische Unterstützung bei der gleichzeitigen Verwaltung mehrerer Standards bietet.
Die wichtigsten Funktionen von Scytale
- Kontinuierliche Zugriffsüberprüfungen: Überwacht Benutzerzugriffsberechtigungen in Cloud-Systemen und Arbeitsbereichsanwendungen, um Berechtigungsrisiken automatisch zu erkennen.
- Vorlagen für Risikobewertungen: Bietet strukturierte Vorlagen zur Identifizierung und Dokumentation von Risiken.
- Zentralisierte Richtlinienverwaltung: Speichert, aktualisiert und verfolgt alle Compliance-Richtlinien an einem Ort.
- Individuelle Berichte: Erstellt Berichte, die auf verschiedene Frameworks oder Prüfungsanforderungen zugeschnitten sind.
Scytale-Integrationen
Scytale bietet mehr als 100 Integrationen mit Tools wie AWS, Google Workspace, Bob, Intercom, Lever, Microsoft Entra ID und Vercel. Eine API für benutzerdefinierte Integrationen ist ebenfalls verfügbar.
Pros and Cons
Pros:
- GRC-Experte unterstützt bei der Überwachung der Compliance
- Automatisierte Workflows für Richtlinien- und Risikoüberprüfungen
- Anpassbares Dashboard für den Compliance-Status in Echtzeit
Cons:
- Die verfügbaren öffentlichen Integrationen bleiben unklar
- Für bestimmte Anpassungen ist die Mitwirkung des Anbieters erforderlich
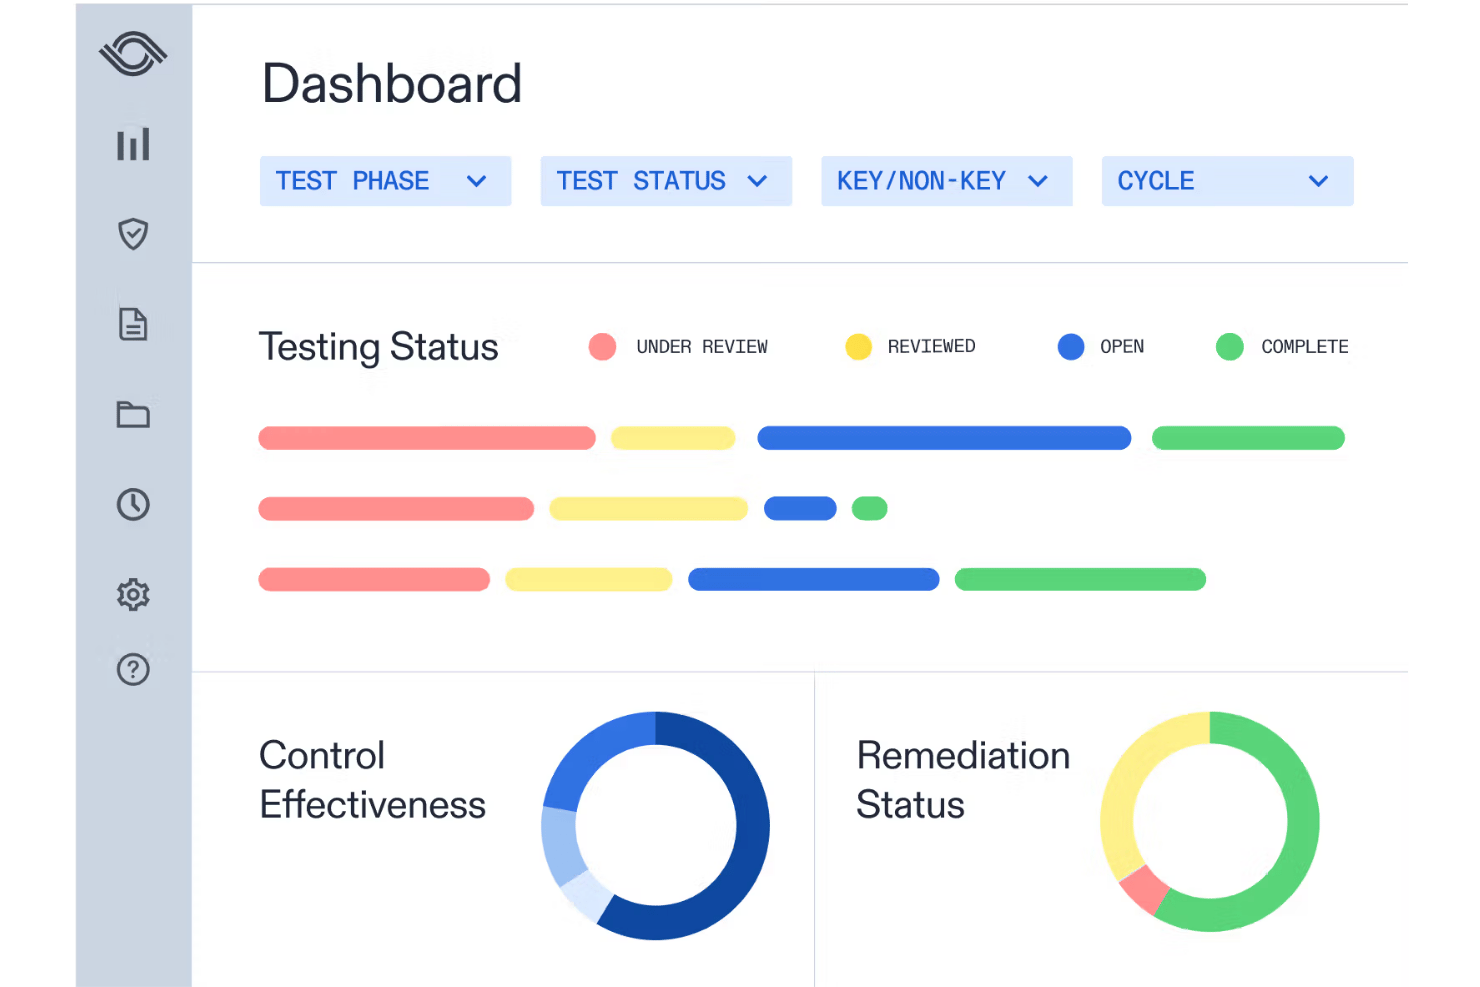
Optro ist eine GRC- und KI-Governance-Plattform für Unternehmen, die IT-Risiken, interne Audits, Risiken durch Drittanbieter und kontinuierliche Compliance in einem agentischen Aktionssystem verbindet.
Für wen ist Optro am besten geeignet?
Optro ist eine überzeugende Wahl für etablierte Unternehmen und börsennotierte Gesellschaften, die SOX, IT-Compliance und neue KI-Risikomodelle über große, funktionsübergreifende Abteilungen hinweg miteinander verbinden müssen.
Warum Optro eine gute Drata-Alternative ist
Ich habe Optro ausgewählt, weil ich mich bei der Verwaltung mehrerer Compliance-Rahmenwerke auf die Kontrollzuordnung und Prüfpfade auf Unternehmensebene verlasse. Die Risikomanagement-Tools erleichtern die Skalierung von GRC-Prozessen über Abteilungen hinweg, insbesondere wenn Vorschriften für größere Organisationen komplex werden. Optro nutze ich, wenn ich mehr als nur SOC-2-Abdeckung benötige.
Wichtige Funktionen von Optro
- Vernetzte Risikoarchitektur: Ordnet interne Kontrollen über Module des Enterprise Risk Management (ERM) hinweg zu, um Compliance-Abweichungen in umsetzbare operative Erkenntnisse zu übersetzen.
- Benutzerdefinierte Berichtsfunktion: Erstellt maßgeschneiderte Berichte über Rahmenwerke, Teams und Standorte hinweg, um Anforderungen von Audits oder Stakeholdern zu erfüllen.
- Agentische KI und Workflows in natürlicher Sprache: Verwendet GRC-trainierte KI-Agenten, um Kontrolltests zu automatisieren, narrative Beschreibungen zu verfassen und Prozesse zur Behebung von Problemen zu optimieren.
- Modul zur Problemverwaltung: Verfolgt Compliance- und Risikoprobleme, weist sie zu und löst sie über ein zentrales Dashboard.
Optro-Integrationen
Optro lässt sich mit AWS, Microsoft Azure, Google Cloud Platform, Snowflake, Jira, ServiceNow, Workday und GitHub integrieren. Eine API und ein MCP für benutzerdefinierte Verbindungen sind ebenfalls verfügbar.
Pros and Cons
Pros:
- Unterstützt Compliance über mehrere Rahmenwerke hinweg, die über SOC 2 hinausgehen
- Umfasst prüfungsbereite Beweiserfassung und Berichterstattung
- Für Anforderungen an das Risikomanagement auf Unternehmensebene entwickelt
Cons:
- Die Benutzeroberfläche kann kleinere IT-Teams überfordern
- Bereitstellung und Konfiguration erfordern eine sorgfältige Planung
Am besten für Compliance mit Unterstützung durch interne Prüfer geeignet
Secureframe ist ein automatisiertes Sicherheits- und Compliance-Tool, das schnell wachsenden Start-ups und mittelständischen Unternehmen dabei hilft, eine kontinuierliche Prüfungsbereitschaft für wichtige regulatorische Rahmenwerke zu erreichen und aufrechtzuerhalten.
Für wen ist Secureframe am besten geeignet?
Secureframe eignet sich am besten für wachsende SaaS-Start-ups, IT-Teams und mittelständische Unternehmen, die eine geführte, stark strukturierte Plattform zur Compliance-Automatisierung benötigen, die von internen Compliance-Experten unterstützt wird.
Warum Secureframe eine gute Drata-Alternative ist
Ich habe Secureframe ausgewählt, weil es dabei hilft, Compliance-Workflows für Rahmenwerke wie SOC 2, ISO 27001 und HIPAA an einem Ort zu automatisieren. Mir gefällt, dass Secureframe interne Prüfer einbindet, die Ihre Kontrollen und Nachweise während des gesamten Prozesses überprüfen, wodurch die Vorbereitung auf Prüfungen deutlich stressfreier wird. Diese direkte Unterstützung durch Prüfer sehe ich nur selten bei anderen Risikomanagement-Plattformen.
Die wichtigsten Funktionen von Secureframe
- Richtlinienverwaltung: Bietet vorgefertigte, anpassbare Sicherheitsrichtlinienvorlagen, die auf die jeweiligen Zielrahmenwerke zugeschnitten sind.
- Prüfungsbereitschaft & Partnernetzwerk: Arbeitet mit geprüften externen Prüfern zusammen und ermöglicht es Unternehmen, Prüfungen direkt innerhalb der Plattform oder über die Plattform abzuschließen.
- Dashboard zur kontinuierlichen Überwachung: Verfolgt Kontrollen und den Sicherheitsstatus in Echtzeit über alle verbundenen Systeme hinweg.
- Verwaltung von Drittanbietern: Ermöglicht es Ihnen, Risiken durch externe Anbieter innerhalb derselben Plattform zu bewerten, zu überwachen und zu verwalten.
Secureframe-Integrationen
Secureframe bietet native Integrationen mit AWS, Azure, Google Cloud Platform, Okta, Google Workspace, Microsoft 365, Slack, GitHub, GitLab, Jira und Zoom. Eine API ist ebenfalls für benutzerdefinierte Integrationen verfügbar.
Pros and Cons
Pros:
- Interne Prüfer unterstützen bei der Compliance-Überprüfung
- Unterstützt mehrere Rahmenwerke in einem einzigen Dashboard
- Automatisierte Datenaggregation über verbundene Systeme hinweg
Cons:
- Die Anpassung von Workflows ist etwas eingeschränkt
- Die Berichterstellung bietet nur begrenzte Möglichkeiten zur detaillierten Filterung

Sprinto
Am besten für gebündeltes VRM und Compliance-Automatisierung geeignet
Sprinto ist eine automatisierte Plattform für Compliance-Management, die schnell wachsenden Cloud-Unternehmen dabei hilft, manuelle Audit-Aufgaben zu beseitigen, Sicherheitskontrollen kontinuierlich zu überwachen und SOC-2-, ISO-27001- sowie HIPAA-Zertifizierungen zu erhalten.
Für wen ist Sprinto am besten geeignet?
Sprinto eignet sich am besten für Start-ups und cloudnative Softwareunternehmen, die eine erschwingliche, stark anleitende Automatisierungsplattform nutzen möchten, um Audits mit minimalen Beeinträchtigungen für Entwicklungsteams zu bestehen.
Warum Sprinto eine gute Alternative zu Drata ist
Ich habe Sprinto in meine engere Auswahl aufgenommen, weil die Plattform gebündeltes Lieferantenrisikomanagement und Compliance-Automatisierung bietet. Ich nutze die Arbeitsabläufe zur Risikobewertung, um Risiken durch Drittanbieter zu untersuchen und gleichzeitig die Compliance-Berichterstattung auditbereit zu halten. Mir gefällt, dass Sprinto automatisch Nachweise für Kontrollen sammelt und dadurch regulatorische Antworten reibungsloser und weniger manuell macht.
Die wichtigsten Funktionen von Sprinto
- Adaptive Zuordnung von Kontrollen: Wandelt komplexe Anforderungen von Compliance-Frameworks automatisch in klare, umsetzbare tägliche Aufgaben für Entwicklungsteams um.
- Automatisierte Arbeitsabläufe zur Behebung: Bietet eine schrittweise Anleitung und automatisierte Korrekturen für häufige Sicherheitsmängel, bevor ein Auditor sie feststellt.
- Kontinuierliche Zustandsüberwachung: Durchsucht Cloud-Infrastrukturen, Code-Repositorys und Identitätsanbieter, um Abweichungen und nicht konforme Ressourcen zu erkennen.
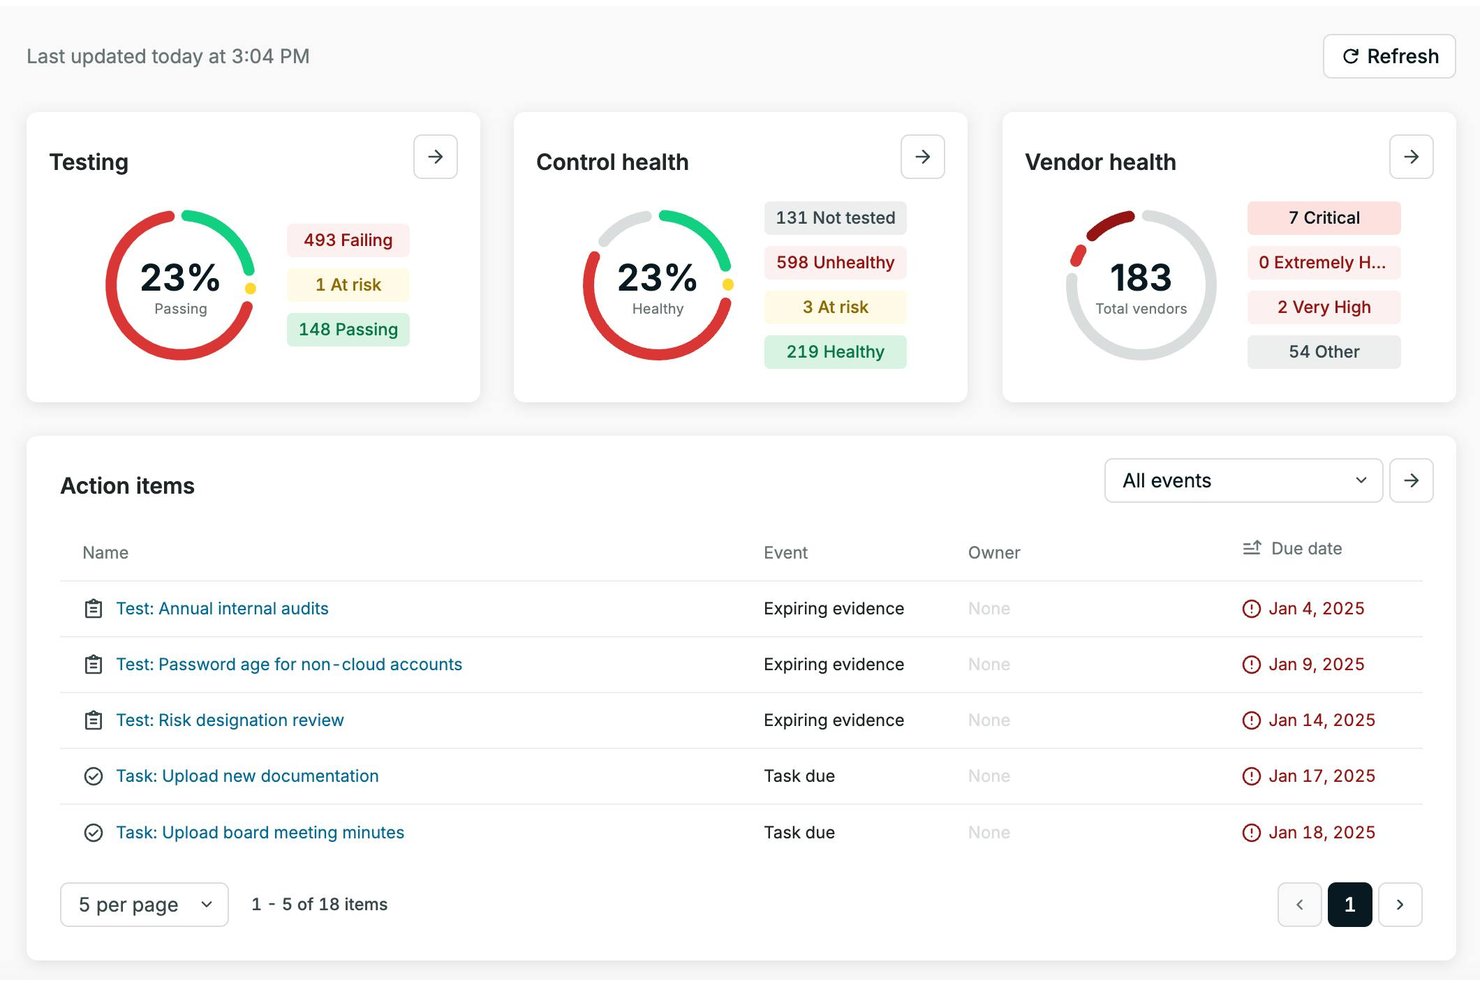
- Auditbereite Übersichten: Bietet Echtzeitvisualisierungen der Risiko- und Compliance-Lage bei Lieferanten und internen Teams.
Integrationen von Sprinto
Sprinto bietet direkte Integrationen mit AWS, Google Cloud Platform, Microsoft Azure, Okta, Google Workspace, GitHub, Slack, Jira, Zoom, Datadog und Salesforce. Für benutzerdefinierte Integrationen ist außerdem eine API verfügbar.
Pros and Cons
Pros:
- Automatisierte Sammlung von Compliance-Nachweisen für Audits
- Zentralisierte Dashboards für Transparenz über Risiken und Compliance
- Bietet dedizierte Compliance-Manager
Cons:
- Die Auswahl an Richtlinienvorlagen kann begrenzt wirken
- Die Möglichkeiten zur Anpassung von Berichten sind eingeschränkt
Vanta
Am besten für Sicherheitsprüfungen während Verkaufszyklen in großem Umfang geeignet
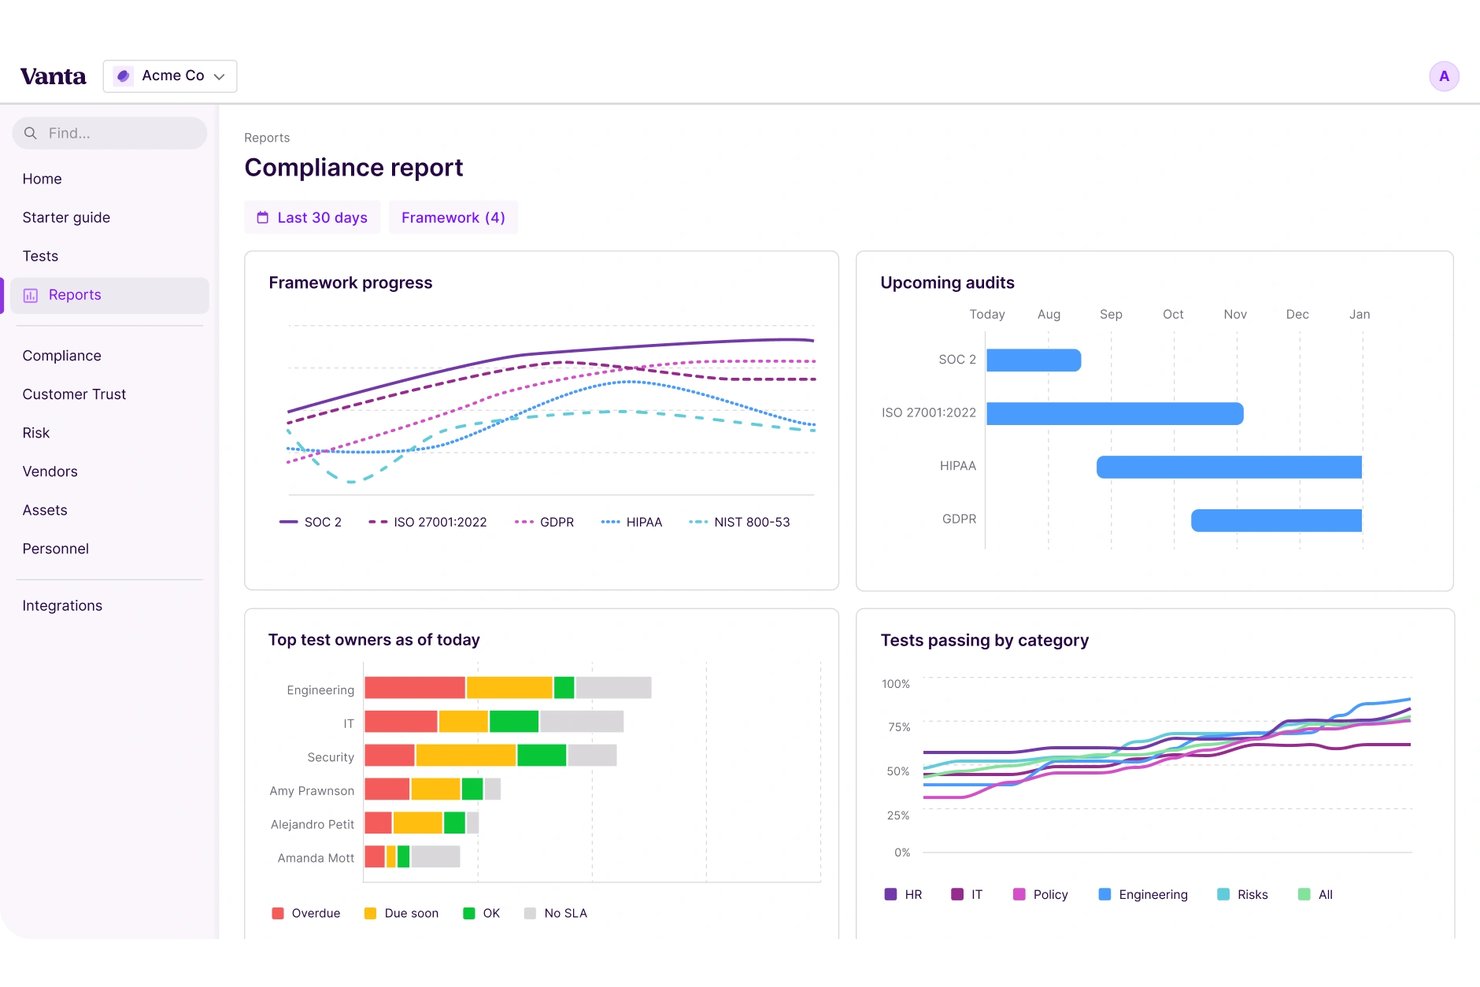
Vanta hilft IT- und Sicherheitsteams dabei, Compliance zu automatisieren, Risiken zu verwalten und die Beweiserfassung zu zentralisieren. Dadurch können wachsende Unternehmen und SaaS-Anbieter Sicherheitsprüfungen einfacher gestalten und jederzeit auditbereit bleiben.
Für wen ist Vanta am besten geeignet?
Vanta eignet sich gut für IT- und Sicherheitsteams in schnell wachsenden SaaS-Unternehmen, die Compliance automatisieren und ihre kontinuierliche Audit-Bereitschaft verwalten müssen.
Warum Vanta eine gute Drata-Alternative ist
Ich habe Vanta in meine engere Auswahl aufgenommen, weil ich mich auf die automatisierte Beweiserfassung und kontinuierliche Überwachung verlasse, um Sicherheitsprüfungen während Verkaufszyklen zu vereinfachen. Mir gefällt, wie Vanta den Compliance-Status zentralisiert und die Audit-Vorbereitung optimiert. Dadurch kann ich schnell reagieren, wenn potenzielle Kunden neue Sicherheitsdokumentationen anfordern.
Die wichtigsten Funktionen von Vanta
- Automatisierte Risikobewertungen: Risiken mithilfe integrierter Rahmenwerke und anpassbarer Risikoregister kontinuierlich identifizieren und priorisieren.
- Tools zur Richtlinienverwaltung: Vorgefertigte oder individuelle Sicherheitsrichtlinien direkt innerhalb der Plattform erstellen, bearbeiten und verteilen.
- Überwachung von Drittanbietern: Sicherheitslage und Compliance externer Anbieter mithilfe integrierter Fragebögen und Dashboards verfolgen und bewerten.
- Nachverfolgung der Zugriffskontrolle: Benutzerzugriffsebenen, Berechtigungen und Kontostatus in verbundenen Systemen überwachen und überprüfen.
Vanta-Integrationen
Vanta bietet native Integrationen mit AWS, Google Cloud Platform, Microsoft Azure, Okta, Google Workspace, Slack, Jira, GitHub, GitLab und Zoom. Außerdem werden Zapier und eine API für individuelle Verbindungen unterstützt.
Pros and Cons
Pros:
- Die Beweiserfassung ist vollständig automatisiert
- Der Status der Audit-Bereitschaft ist stets aktuell
- Drittanbieterrisiken werden kontinuierlich verfolgt
Cons:
- Vorlagen für Richtlinien können unflexibel wirken
- Die Berichtsoptionen sind weniger anpassbar
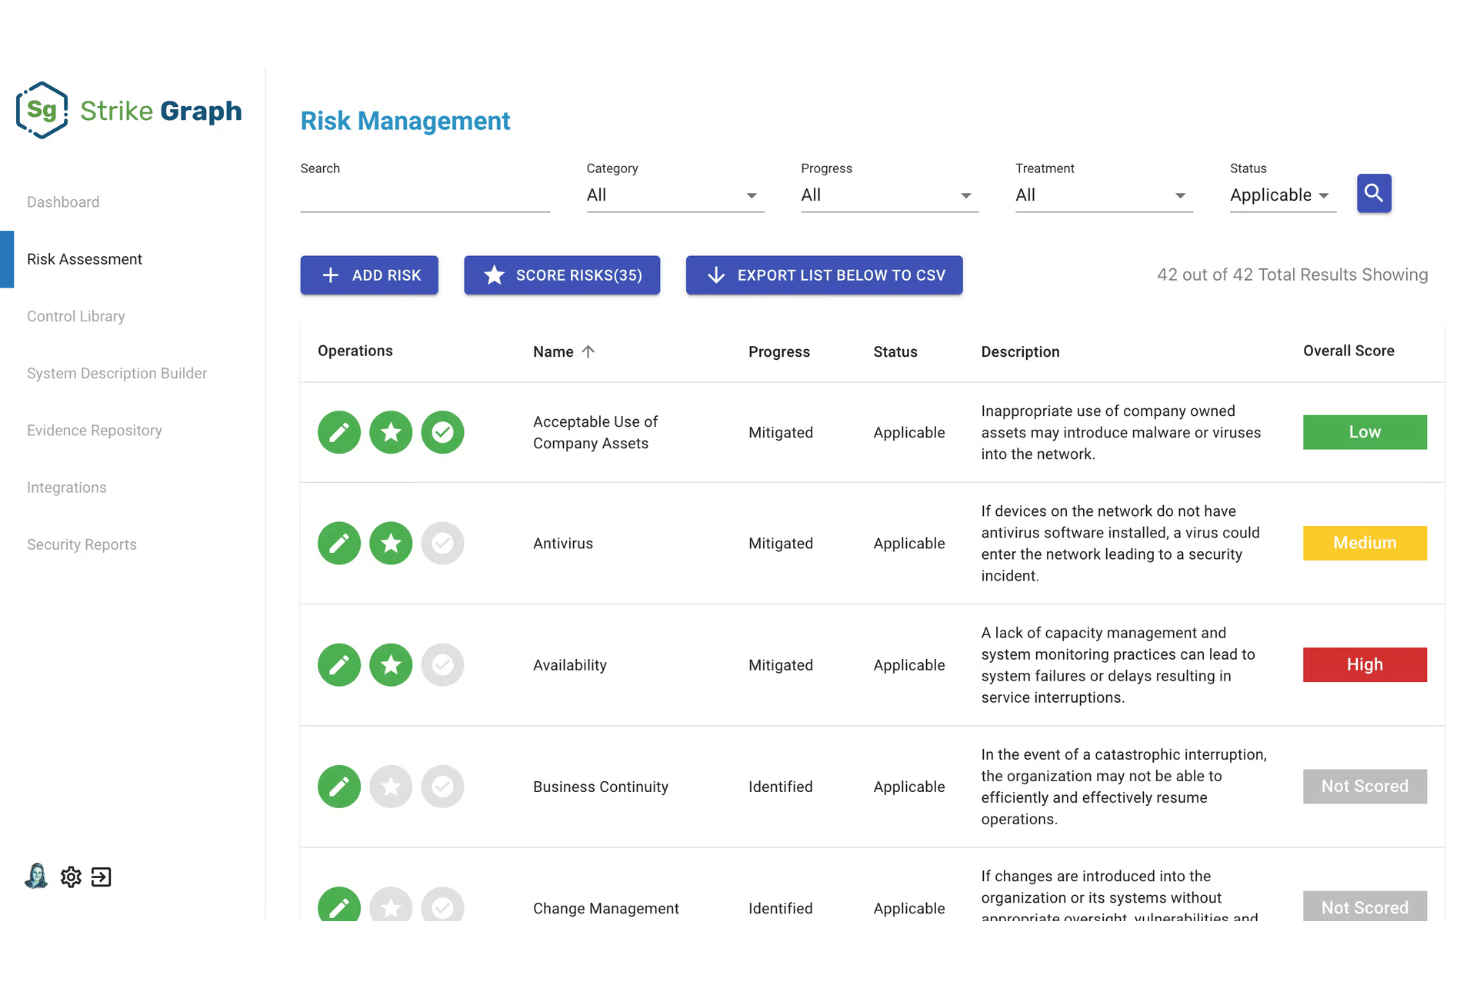
Strike Graph ist eine anpassungsfähige Plattform zur Automatisierung von Compliance-Prozessen, die für wachsende Technologieunternehmen die Vorbereitung auf Audits, die Festlegung des Kontrollumfangs und das kontinuierliche Risikomanagement vereinfacht.
Für wen ist Strike Graph am besten geeignet?
Strike Graph eignet sich ideal für kleine bis mittelgroße Softwareunternehmen und Start-ups, die eine flexible Compliance-Plattform nutzen möchten, um auch während ihres Wachstums regelkonform zu bleiben.
Warum Strike Graph eine gute Alternative zu Drata ist
Ich habe Strike Graph aufgrund der durch KI validierten Beweiserfassung ausgewählt, die die Vorbereitung auf Audits in regulierten Branchen vereinfacht. Die automatisierten Risikobewertungen und das Richtlinienmanagement bewältigen komplexe Compliance-Anforderungen, während die KI-Validierung von Auditnachweisen Ihrem Team Zeit spart und manuelle Fehler während Audits reduziert.
Die wichtigsten Funktionen von Strike Graph
- Automatisierte Nachverfolgung von Kontrollen: Überwachen und aktualisieren Sie Compliance-Kontrollen über ein zentrales Dashboard.
- Integriertes Auditmanagement: Verbindet Benutzer direkt über die Plattform mit unabhängigen Auditoren, um durchgängige Prüfungen durchzuführen und offizielle Auditberichte zu erstellen.
- Gemeinsamer Audit-Arbeitsbereich: Weisen Sie Teammitgliedern während des Auditprozesses Aufgaben zu und teilen Sie Dokumentationen.
- Integrierte Richtlinienbibliothek: Greifen Sie auf vorgefertigte Richtlinienvorlagen zu und setzen Sie diese für eine schnellere Einrichtung der Compliance ein.
Integrationen von Strike Graph
Native Integrationen sind nicht eindeutig dokumentiert. Die Plattform bietet jedoch eine API für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- KI validiert Auditnachweise automatisch
- Zentrales Dashboard verfolgt Compliance-Kontrollen
- Anpassbare Frameworks erfüllen komplexe Anforderungen
Cons:
- Integrationen erfordern individuelle API-Arbeiten
- Preise werden nicht vorab offengelegt
Anecdotes
Am besten geeignet für GRC mit mehreren Rahmenwerken in großen Unternehmen
Anecdotes ist eine GRC-Plattform auf Unternehmensniveau für Führungskräfte in den Bereichen Risiko, Compliance und Sicherheit, die die Audit-Bereitschaft, das Kontrollmanagement und die Nachweiserfassung über mehrere Rahmenwerke und Geschäftsbereiche hinweg koordinieren müssen.
Für wen ist Anecdotes am besten geeignet?
Anecdotes ist eine ideale Lösung für IT- und Sicherheitsteams in Unternehmen, die komplexe, datenintensive Umgebungen überwachen, insbesondere bei der Verwaltung mehrerer Compliance-Standards.
Warum Anecdotes eine gute Drata-Alternative ist
Ich habe Anecdotes aufgrund seines datenorientierten GRC-Ansatzes mit Rohdaten als Grundlage als eine der besten Alternativen ausgewählt. Statt lediglich als statische Compliance-Checkliste zu dienen, normalisiert die Plattform feingranulare Systemdaten in einem zentralen Nachweispool. Dadurch können Sicherheitsteams automatisierte Kontrollen durchführen und aktuelle technische Nachweise mit unübertroffener Genauigkeit über verschiedene Rahmenwerke hinweg zuordnen.
Die wichtigsten Funktionen von Anecdotes
- Automatisierte Nachweiszuordnung: Verknüpfen Sie erfasste Nachweise mithilfe regelbasierter Zuordnungen mit Kontrollen und Rahmenwerken, um sich wiederholende manuelle Aufgaben zu reduzieren.
- Dynamische Workflow-Engine: Erstellen und konfigurieren Sie Workflows, um Compliance-, Risiko- und Auditprozesse in verteilten Umgebungen zu automatisieren.
- Nachweispool auf Basis einer Datenstruktur: Normalisiert und speichert technische Nachweise in einem strukturierten Repository und gewährleistet manipulationssichere Artefaktverläufe über alle verknüpften Systeme hinweg.
- Zentraler Richtlinienmanager: Erstellen, aktualisieren und verteilen Sie unternehmensweite Richtlinien und Verfahren über eine einzige Benutzeroberfläche.
Integrationen von Anecdotes
Anecdotes bietet über 230 native Integrationen, darunter AWS, Azure Active Directory, Okta, GitHub, Jira, Salesforce und CrowdStrike. Die API, der No-Code-Builder für Data-Studio-Plugins und MCP ermöglichen individuelle Anbindungen.
Pros and Cons
Pros:
- Zentralisiert die Kontrollzuordnung über mehrere Rahmenwerke hinweg
- Unterstützt die Automatisierung von Nachweis- und Auditaufgaben
- Passt Workflows an komplexe Compliance-Anforderungen an
Cons:
- Das Einrichten von Datenpipeline-Verbindungen erfordert einen höheren anfänglichen Aufwand
- Für eine optimale Einführung sind Ressourcen auf Unternehmensebene erforderlich
Weitere Drata-Alternativen
Hier finden Sie einige weitere Alternativen zu Drata, die es nicht in meine engere Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- TrustCloud
Am besten geeignet für SOC 2 und GRC mit mehreren Rahmenwerken
- RegScale
Am besten für CCM auf Bundes- und Unternehmensebene geeignet
- LogicGate
Am besten geeignet für quantitative Cyberrisiken in GRC-Programmen
- Archer
Am besten für GRC in regulierten Branchen im Unternehmensmaßstab
- Thoropass
Am besten für die Bereitstellung von Audits mit integrierter KI-Vorprüfung
- Apptega
Am besten für MSSPs, die GRC-Programme für mehrere Kunden betreiben
- ServiceNow GRC
Am besten für GRC auf einem bestehenden ServiceNow-Stack
- Hicomply
Am besten geeignet für ISO-27001-Compliance-Programme im Vereinigten Königreich und in der EU
- Comp AI
Am besten für die Überprüfung der Open-Source-Konformität geeignet
- Cypago
Am besten für agentenbasierte KI über mehrere GRC-Einheiten hinweg


Wie ich die besten Drata-Alternativen bewerte
Ich teile meine Bewertung in zwei Ebenen auf: Kernfunktionen, die jede Plattform abdecken muss – automatisierte Beweiserfassung, Unterstützung mehrerer Kontrollrahmenwerke und kontinuierliche Überwachung von Kontrollen – sowie Unterscheidungsmerkmale wie Vertrauenszentrum, Auditorennetzwerke und Arbeitsabläufe für Lieferantenrisiken, die eine Option von einer anderen abheben.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne für jede unten aufgeführte Kernfunktion auf einer Skala von 0 (bietet die Funktion nicht an) bis 5 (ist in diesem Bereich hervorragend). Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um und nutze diesen, um die Eignung für die Liste insgesamt einzuschätzen.
- Unterstützung mehrerer Kontrollrahmenwerke: Ich prüfe, wie viele Kontrollrahmenwerke mit vorgefertigten Inhalten bereitgestellt werden und ob gemeinsame Kontrollen auf mehrere Kontrollrahmenwerke abgebildet werden, sodass eine einzige Kontrolle gleichzeitig SOC 2 und ISO 27001 erfüllt.
- Automatisierte Beweiserfassung: Jedes Tool muss planmäßig Belege aus Cloud-Anbietern, Identitätssystemen und HRIS-Plattformen abrufen können.
- Kontinuierliche Überwachung von Kontrollen: Ich achte auf Echtzeit- oder nahezu Echtzeit-Warnungen bei Abweichungen mit einem klaren Bestanden/Nicht bestanden-Status, nicht nur auf regelmäßige Momentaufnahmen, die zwischen Audits veralten.
- Integrationsökosystem: Die Breite der nativen Konnektoren ist entscheidend. Ich bewerte die Abdeckung in den Kategorien Cloud, IdP, Ticketsysteme und Code-Repository sowie den API-Zugriff für benutzerdefinierte Quellen.
- Richtlinien- und Risikomanagement: Ich bewerte, ob das Tool die Phasen des Richtlinienlebenszyklus und die Bewertungen im Risikoregister in einer Ansicht mit Kontrollen und Kontrollrahmenwerken verknüpft.
- Arbeitsablauf für die Zusammenarbeit mit Auditoren: Ein spezielles Auditorenportal mit Beleganforderungen, Kommentaren und Genehmigungsverfolgung hält den Prüfzyklus innerhalb der Plattform statt in E-Mail-Verläufen.
Sobald ich eine Liste von Tools habe, die die Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander unterscheiden.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche ich die verschiedenen Anbieter und stelle ihre Unterschiede heraus:
Herausragende Funktionen
Ich achte auf KI-gestützte Automatisierung von Fragebögen, die frühere Antworten und Richtliniendokumente nutzt, um Sicherheitsprüfungen wie SIG oder CAIQ vorab auszufüllen. Das verkürzt Verkaufszyklen unmittelbar, wenn potenzielle Kunden individuelle RFPs senden. Außerdem bewerte ich das Vertrauenszentrum jeder Plattform – insbesondere, ob sich der aktuelle Compliance-Status hinter NDA-Schranken veröffentlichen lässt, da ein gutes Vertrauenszentrum eingehende Anfragen zu Sicherheitsprüfungen deutlich reduziert. Ein weiterer Unterscheidungsfaktor ist das native Management von Lieferantenrisiken. Plattformen wie Vanta und Sprinto bündeln Arbeitsabläufe für TPRM mit automatisch bewerteten Lieferantenbeständen, sodass kein eigenständiges Tool angeschafft werden muss.
Über die Funktionen hinaus
Preistransparenz ist hier besonders wichtig. Einige Plattformen berechnen Gebühren pro Kontrollrahmenwerk oder bieten TPRM nur als Zusatzmodul an. Daher prüfe ich, ob der angegebene Preis alles abdeckt, was tatsächlich genutzt wird. Die Zeit bis zur Prüfbereitschaft ist ein weiterer Faktor, den ich bewerte – Anbieter wie Sprinto und Secureframe bieten eine geführte Einrichtung mit vorgefertigten Kontrollbibliotheken, während andere erwarten, dass sich das Team selbstständig einarbeitet. Außerdem sehe ich mir das Auditorennetzwerk jeder Plattform an, da vorab ausgehandelte Prüfungspartnerschaften und die Zusammenarbeit innerhalb der Plattform den ersten SOC-2- oder ISO-27001-Zyklus um Wochen verkürzen können.
Warum nach einer Drata-Alternative suchen?
Drata ist zwar eine gute Wahl für das Risikomanagement, aber aus den folgenden Gründen suchen Sie möglicherweise nach Alternativen.
- Sie wünschen sich ein flexibleres Framework oder eine flexiblere Zuordnung von Kontrollen
- Sie benötigen umfassendere Integrationsmöglichkeiten mit Tools von Drittanbietern
- Sie benötigen eine transparentere oder besser vorhersehbare Preisgestaltung
- Sie möchten schneller die Audit-Bereitschaft erreichen
- Sie wünschen sich optimierte Workflows für das Lieferantenrisikomanagement
- Sie benötigen Unterstützung für mehrere Entitäten oder Tochtergesellschaften
Wichtige Funktionen von Drata
Hier sind einige der wichtigsten Funktionen von Drata, anhand derer Sie die Angebote von Alternativen gegenüberstellen und vergleichen können:
- Unterstützung mehrerer Frameworks: Verbindet Compliance-Kontrollen über Frameworks wie SOC 2, ISO 27001 und HIPAA hinweg, sodass Sie sich überschneidende Anforderungen in einer einzigen Umgebung verwalten können.
- Automatisierte Erfassung von Nachweisen: Sammelt regelmäßig Prüfungsnachweise aus Ihren Cloud-Plattformen, Identitätsanbietern, HR-Systemen und anderen Datenquellen, um den manuellen Prüfaufwand zu reduzieren.
- Kontinuierliche Überwachung von Kontrollen: Verfolgt Änderungen und Abweichungen bei Kontrollen in Echtzeit und benachrichtigt Ihr Team über Compliance-Lücken oder -Fehler, sodass zwischen Prüfungen nichts übersehen wird.
- Integrationsökosystem: Bietet native Konnektoren für beliebte Tools in den Bereichen Cloud-Infrastruktur, Ticketing-Plattformen, Code-Repositorien, HRIS und mehr sowie eine API für individuelle Integrationsanforderungen.
- Richtlinien- und Risikomanagement: Zentralisiert Ihre Richtliniendokumentation und Risikoregister und verknüpft jede Richtlinie oder jedes Risiko direkt mit den zugehörigen Kontrollen und regulatorischen Frameworks, um eine einfache Nachverfolgung zu ermöglichen.
- Workflow für die Zusammenarbeit mit Prüfern: Bietet ein Portal, über das Prüfer auf Nachweise zugreifen, Anfragen verfolgen, Kommentare hinzufügen und Antworten genehmigen können – alles innerhalb einer sicheren Plattform.
- Automatisierte Beantwortung von Sicherheitsfragebögen: Nutzt KI, um Antworten auf Sicherheitsfragebögen wie SIG und CAIQ automatisch aus Ihrer Compliance-Dokumentation auszufüllen, und spart so Zeit bei der Bewertung von Anbietern.
- Veröffentlichung im Vertrauenszentrum: Ermöglicht es Ihnen, den aktuellen Compliance-Status über ein anpassbares Portal mit Interessenten oder Kunden zu teilen und so wiederholte Anfragen nach Sicherheitsinformationen zu reduzieren.
- Risikomanagement für Anbieter: Führt ein Verzeichnis von Drittanbietern, bewertet deren Risikoprofile und verknüpft ihren Status direkt mit den Compliance-Kontrollen in Ihrer Umgebung.
- Geführtes Onboarding und Prüfungsvorbereitung: Umfasst ein schrittweises Onboarding sowie Zugriff auf Vorlagen oder vorgefertigte Kontrollbibliotheken, damit sich Teams mit weniger Unsicherheit auf Prüfungen vorbereiten können.
Kosten und Preise von Drata-Alternativen
Die Auswahl der richtigen Software erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre Durchschnittspreise und die typischen Funktionen alternativer Plattformen zusammen:
Vergleichstabelle der Tarife für Drata-Alternativen
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0-$20/Benutzer/Monat | Grundlegende Erfassung von Nachweisen, begrenzte Unterstützung von Frameworks, grundlegende Integrationen und einfache Berichte. |
| Persönlicher Tarif | $25-$50/Benutzer/Monat | Unterstützung mehrerer Frameworks, automatisierte Erfassung von Nachweisen, Richtlinienvorlagen und Support per E-Mail. |
| Geschäftstarif | $55-$100/Benutzer/Monat | Kontinuierliche Überwachung, erweiterte Integrationen, automatisierte Sicherheitsfragebögen und Tools für das Anbieterrisikomanagement. |
| Unternehmenstarif | $110-$200+/Benutzer/Monat | Individuelle Zuordnung von Kontrollen, Workflows für die Zusammenarbeit mit Prüfern, Veröffentlichung im Vertrauenszentrum und dedizierter Support. |