

Die besten Werkzeuge für automatisierte Code-Reviews helfen Teams dabei, Fehler frühzeitig zu erkennen, Codierungsstandards durchzusetzen, Nacharbeit zu reduzieren und die allgemeine Codequalität zu verbessern, bevor Änderungen die Produktionsumgebung erreichen. Diese Werkzeuge liefern während der Entwicklung konsistentes Feedback, sodass Probleme behoben werden können, ohne die Bereitstellung zu verlangsamen.
Teams greifen häufig auf Werkzeuge für automatisierte Code-Reviews zurück, wenn manuelle Überprüfungen Fehler übersehen, inkonsistentes Feedback Pull Requests verlangsamt oder Sicherheitslücken in wachsenden Codebasen unbemerkt bleiben. Probleme wie verzögerte Freigaben, uneinheitliche Codequalität und zunehmende technische Schulden erschweren die Zusammenarbeit zwischen Entwicklern und Prüfern.
Mit mehr als 20 Jahren Branchenerfahrung als Chief Technology Officer habe ich Dutzende von Werkzeugen für automatisierte Code-Reviews in realen Umgebungen getestet und bewertet, um ihre Genauigkeit, Integrationen und Benutzerfreundlichkeit zu beurteilen. Dieser Leitfaden stellt die besten Werkzeuge für automatisierte Code-Reviews vor, die schnellere Überprüfungen, eine höhere Codekonsistenz und sicherere Releases unterstützen. Jede Bewertung behandelt die Funktionen, Vor- und Nachteile sowie die am besten geeigneten Anwendungsfälle, damit Sie das richtige Werkzeug auswählen können.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle: Werkzeuge für automatisierte Code-Reviews
Diese Vergleichstabelle fasst die Preisdetails meiner Auswahl der besten Werkzeuge für automatisierte Code-Reviews zusammen.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Am besten für automatisierte sicherheitsorientierte Codeprüfungen geeignet | 4.3 out of 5 | $350/Monat Kostenloser Tarif verfügbar | Book Demo |
Am besten für lokale Quellcode-Scans geeignet | 4.7 out of 5 | $1000/Entwickler/Jahr Kostenlose Demo verfügbar | Website |
Am besten mit KI-gestützten Codekorrekturen | 4.4 out of 5 | Preis auf Anfrage Kostenlose Testversion verfügbar | Website |
Am besten zur Reduzierung von Fehlalarmen | 4.5 out of 5 | $200/Monat Kostenloser Plan verfügbar | Book Demo |
4.4 out of 5 | $24/Nutzer/Monat 14-tägige kostenlose Testversion + kostenloser Tarif verfügbar | Website | |
Am besten für die Codeanalyse in Echtzeit geeignet | Not rated | $24/Benutzer/Monat 14-tägige kostenlose Testversion + kostenlose Demo verfügbar | Website |
Am besten zum Erkennen von Java-Fehlern geeignet | Not rated | Kostenlos nutzbar | Website |
Am besten geeignet für Sicherheitsüberprüfungen | Not rated | Preise auf Anfrage Kostenlose Demo verfügbar | Website |
Am besten geeignet für Wartbarkeitsmetriken | Not rated | Preise auf Anfrage Kostenlose Beratung verfügbar | Website |
Am besten für Code-Review-Workflows | Not rated | $18,000/Jahr 30-tägige kostenlose Testversion | Website |


Bewertungen der besten Werkzeuge für automatisierte Code-Reviews
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Werkzeuge für automatisierte Code-Reviews, die es in meine engere Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Überblick über die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Werkzeugs, damit Sie das beste für Ihre Anforderungen finden.
 Am besten für automatisierte sicherheitsorientierte Codeprüfungen geeignet
- Kostenloser Tarif verfügbar
- Ab $350/Monat
Visit WebsiteCustomer Rating:4.3/5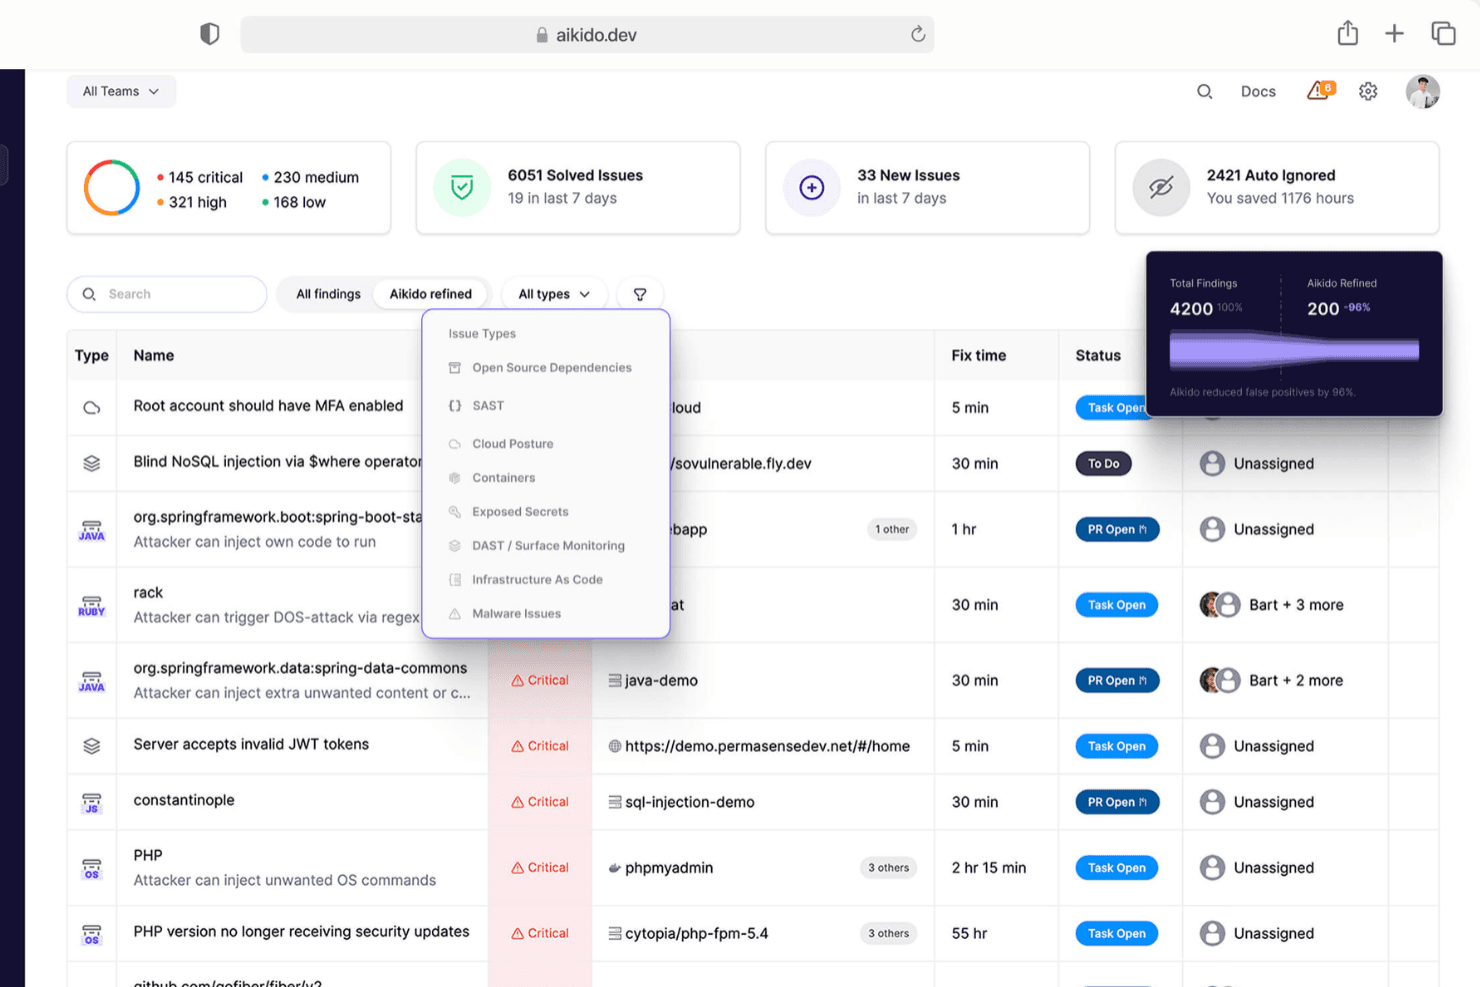
Aikido Security bietet ein einheitliches Dashboard, um Probleme nach Typ, Schweregrad und Scanquelle zu priorisieren und zu filtern. Aikido Security hilft Entwicklern, die Codequalität und Sicherheit mit KI-gestützten Codeprüfungen, Schwachstellenscans und automatisierten Compliance-Prüfungen zu verbessern. Es kombiniert statische Analyse, dynamische Tests und Cloud-Sicherheitstools, um Teams bei der Bereitstellung sichereren und saubereren Codes zu unterstützen.
Warum ich Aikido Security ausgewählt habe: Ich habe Aikido Security aufgrund seiner KI-gestützten Codeprüfungen ausgewählt, die Probleme wie Logikfehler, ineffiziente Leistung und Sicherheitslücken erkennen. Sie erhalten direkt in Ihrer integrierten Entwicklungsumgebung sofortiges Feedback, sodass Korrekturen schneller vorgenommen werden können, ohne Arbeitsabläufe zu unterbrechen. Außerdem gefiel mir die integrierte Compliance-Automatisierung für Frameworks wie SOC 2 und ISO 27001, die Teams dabei unterstützt, regulatorische Anforderungen mit weniger manuellem Aufwand zu erfüllen.
Herausragende Funktionen & Integrationen
Zu den Funktionen gehören KI-gestützte Vorschläge für Codeprüfungen, automatisierte Korrekturen mit nur einem Klick innerhalb von integrierten Entwicklungsumgebungen sowie Schwachstellenscans für Code, Container und Infrastruktur. Darüber hinaus erhalten Sie eine benutzerdefinierte Regelerstellung auf Grundlage früherer Pull-Requests sowie ein Management der Cloud-Sicherheit, um Fehlkonfigurationen frühzeitig zu erkennen.
Zu den Integrationen gehören Jira, GitLab, GitHub, Asana, ClickUp, Monday, Microsoft Teams, YouTrack, Drata, Azure Pipelines, BitBucket Pipes und VSCode.
Pros and Cons
Pros:
- Bietet ein umfassendes Dashboard und anpassbare Berichte
- Liefert umsetzbare Erkenntnisse
- Benutzerfreundliche Oberfläche
Cons:
- Nicht behobene CVEs werden bei kurzlebigen Containerscans standardmäßig ausgeschlossen
- Benutzerdefinierte SAST-Regeln müssen von Aikido aktiviert werden
Learn more about Aikido Security: Am besten für lokale Quellcode-Scans geeignet
- Kostenlose Demo verfügbar
- Bis zu $1000/Entwickler/Jahr (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.7/5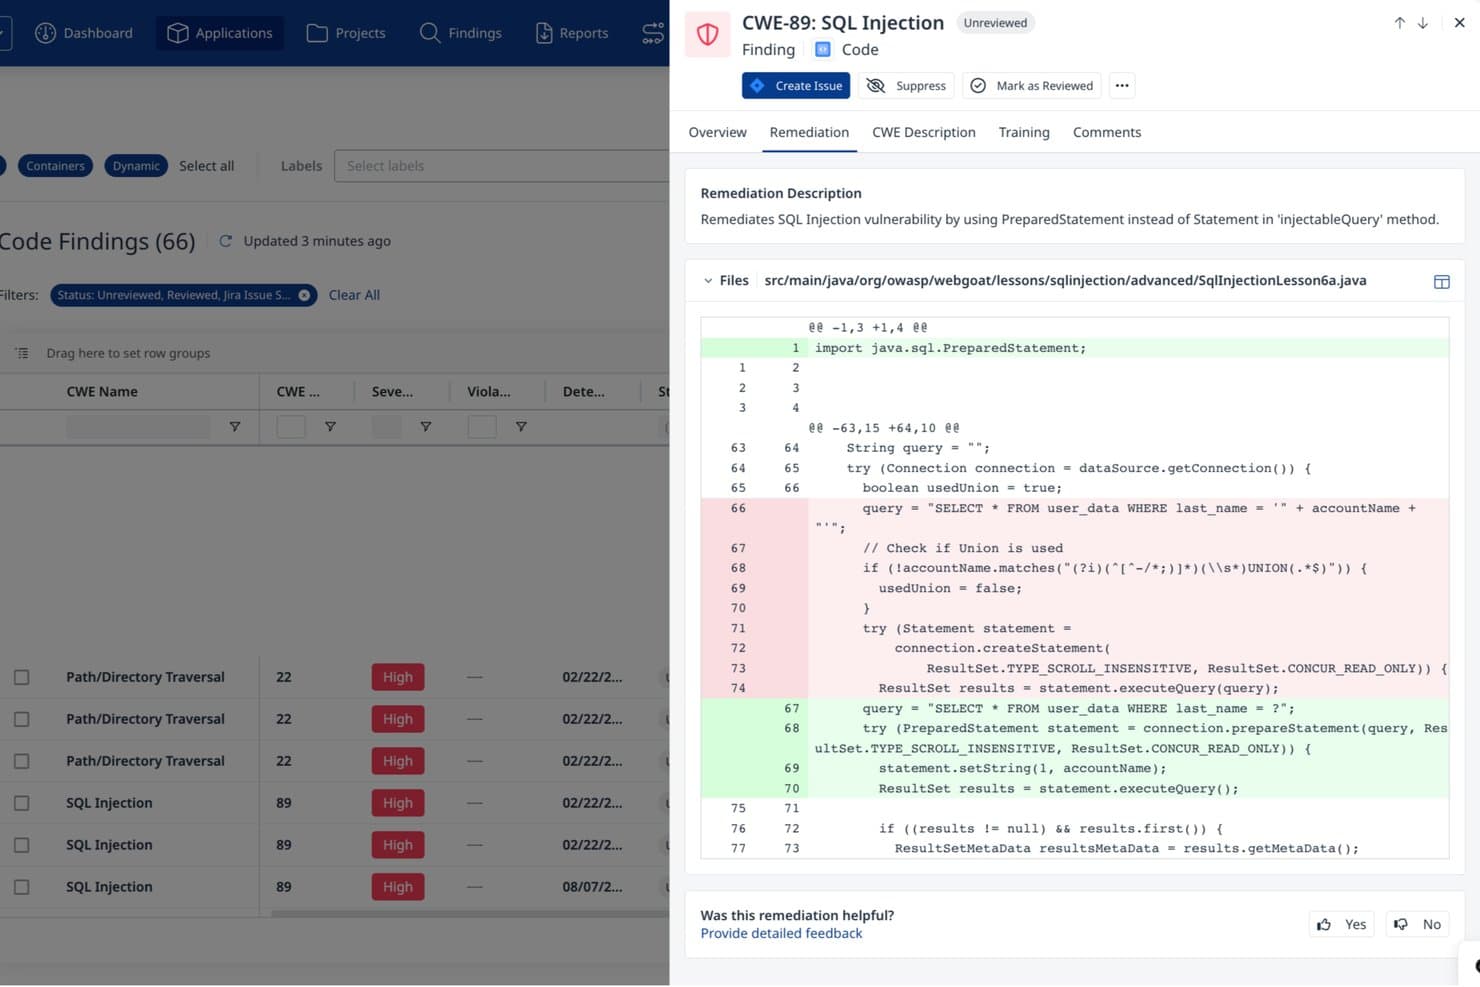
Mend.io bietet KI-generierte Behebungsvorschläge für SQL-Injection-Schwachstellen mit Vorschauen der Code-Diffs. Mend.io ist eine Anwendungssicherheitsplattform, die SAST, SCA, Geheimnis-Scanning und Abhängigkeitsanalyse kombiniert, um Schwachstellen sowohl im proprietären Quellcode als auch in Open-Source-Abhängigkeiten über CI/CD-Pipelines, Pull Requests und IDEs hinweg zu erkennen.
Für wen ist Mend.io am besten geeignet?
Mend.io eignet sich besonders für sicherheitsbewusste Entwicklungsteams, die proprietären Quellcode in ihrer eigenen Umgebung scannen müssen, ohne den Code außerhalb der lokalen Infrastruktur zu übertragen.
Warum ich Mend.io ausgewählt habe
Ich habe Mend.io als eine der besten Lösungen ausgewählt, weil das lokale SAST-Scannen den Quellcode in der eigenen Umgebung hält, während Befunde und Workflows weiterhin über die Cloud verwaltet werden. Diese Architektur ist wichtig, wenn die Sicherheitsrichtlinie das Senden proprietären Codes an externe Dienste untersagt. Außerdem gefällt mir, dass die SAST-Engine vollständige Datenflussverfolgungen erstellt, die genau aufzeigen, wo manipulierte Eingaben einen verwundbaren Zielpunkt erreichen, und dass KI-generierte Lösungsvorschläge auf einer privaten Modellinstanz ausgeführt werden, die den Code nicht mit LLM-Anbietern von Drittanbietern teilt.
Wichtige Funktionen von Mend.io
- Scannen von Geheimnissen: Erkennt fest im Quellcode hinterlegte Zugangsdaten, API-Schlüssel, Token und Zertifikate und kann bei deren Auffinden Richtlinienverstöße oder Build-Fehler auslösen.
- SBOM-Erstellung: Erstellt Software-Stücklisten in den Formaten SPDX und CycloneDX und unterstützt den Import von SBOMs und VEX-Daten von Drittanbietern zur Kommunikation der Ausnutzbarkeit von Komponenten.
- Erkennung bösartiger Pakete: Kennzeichnet Abhängigkeitsrisiken wie Typosquatting, Dependency-Confusion-Angriffe sowie Pakete, die Hintertür- oder Datenexfiltrationscode enthalten.
- Zuordnung zu Compliance-Standards: Ordnet SAST-Befunde OWASP Top 10, NIST, PCI DSS, HIPAA, HITRUST und MISRA zu und bietet exportierbare Berichte in den Formaten CSV, XML und JSON.
Integrationen von Mend.io
Mend.io bietet native Integrationen mit GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, CircleCI, AWS CodeBuild und TeamCity. Außerdem stellt es eine REST-API für benutzerdefinierte Integrationen bereit und unterstützt Workflows für CI/CD-Pipelines.
Pros and Cons
Pros:
- Lokale Scans halten den Quellcode in der eigenen Umgebung
- Datenflussverfolgungen zeigen verwundbare Pfade präzise auf
- Befunde und Lösungsvorschläge vor dem Commit
Cons:
- Befunde können eine manuelle Triage erfordern
- Einige SAST-Lösungsvorschläge enthalten zu wenige umsetzbare Details
Learn more about Mend.io: Am besten mit KI-gestützten Codekorrekturen
- Kostenlose Testversion verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.4/5
SonarQube bietet Ihnen in einem einheitlichen Dashboard Einblick in projektweite Metriken zur Codequalität, Sicherheit und Zuverlässigkeit. SonarQube bietet eine umfassende Lösung für alle, die ihre Softwareentwicklungsprozesse mit automatisierten Codeüberprüfungen verbessern möchten. Durch die Implementierung von SonarQube können Sie die Herausforderungen bei der Verwaltung technischer Schulden bewältigen, die Zuverlässigkeit des Codes verbessern und die Einhaltung von Branchenstandards sicherstellen und gleichzeitig eine Kultur der kontinuierlichen Verbesserung und Zusammenarbeit in Ihrem Team fördern.
Warum ich SonarQube ausgewählt habe
Ich habe SonarQube aufgrund seiner Fähigkeit ausgewählt, Echtzeit-Feedback zu liefern und Schwachstellen sofort zu erkennen, was für die Aufrechterhaltung einer hohen Codequalität entscheidend ist. Die statische Anwendungssicherheitsprüfung (SAST) der Plattform bietet eine automatisierte Analyse, die kritische Schwachstellen in zahlreichen gängigen Programmiersprachen erkennt und so sicherstellt, dass Ihr Code von Anfang an geschützt ist. Darüber hinaus bietet die KI-gestützte CodeFix-Funktion von SonarQube kontextbezogene Lösungen, sodass Ihr Team Probleme schneller und effektiver beheben kann, wodurch die Produktivität gesteigert und Risiken minimiert werden.
Wichtigste Funktionen von SonarQube
Neben seinen herausragenden Sicherheitsfunktionen bietet SonarQube eine Reihe von Funktionen für automatisierte Codeüberprüfungen:
- Qualitätsschranken: Erzwingen automatisch Codierungsstandards und verhindern die Bereitstellung von Code mit unzureichender Qualität, indem vordefinierte Kriterien festgelegt werden, die der Code erfüllen muss.
- Pull-Request-Annotationen: Liefert direkt in Ihrer DevOps-Oberfläche sofortiges Feedback zur Codequalität und erleichtert so die Überprüfung und Genehmigung von Änderungen.
- Erkennung von Geheimnissen: Erkennt während des Entwicklungsprozesses offengelegte API-Schlüssel und Passwörter und warnt Sie davor, um vertrauliche Informationen zu schützen.
- Prüfung von Infrastruktur als Code (IaC): Überprüft Tools wie Terraform und Kubernetes auf Fehlkonfigurationen und stellt so sicher, dass Ihre Cloud-Umgebungen geschützt sind.
Integrationen von SonarQube
Zu den Integrationen gehören GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Travis CI, CircleCI, GitHub Actions, GitLab CI/CD, Bitbucket Pipelines und AWS.
Pros and Cons
Pros:
- Bietet Echtzeit-Feedback zu Codeschwachstellen und -qualität.
- Unterstützt über 35 Programmiersprachen und ist dadurch vielseitig einsetzbar.
- Nahtlose Integration in CI/CD-Pipelines zur kontinuierlichen Überwachung.
Cons:
- Kann falsch-positive Ergebnisse liefern, die eine manuelle Überprüfung erfordern.
- Die Scan-Zeiten können bei sehr großen Codebasen lang sein
Learn more about SonarQube: Am besten zur Reduzierung von Fehlalarmen
- Kostenloser Plan verfügbar
- Ab $200/Monat
Visit WebsiteCustomer Rating:4.5/5
ZeroPath bietet ein einheitliches Sicherheits-Dashboard, das Scan-Aktivitäten, Verwundbarkeitstypen, Schweregrade von Problemen und die wichtigsten kritischen Funde auf einen Blick hervorhebt. Für Entwicklungsteams und sicherheitsorientierte Organisationen, die ihre Code-Sicherheitsmaßnahmen verbessern möchten, bietet Zeropath eine einzigartige Lösung durch die Integration von KI-nativen automatisierten Codeprüfungsfunktionen. Dieses Tool ist besonders attraktiv für Branchen, in denen Anwendungssicherheit höchste Priorität hat, da es die Herausforderung angeht, Schwachstellen zu minimieren, ohne Entwickler zu überfordern.
Warum ich Zeropath gewählt habe
Ich habe Zeropath aufgrund seiner KI-gesteuerten Schwachstellenerkennung und automatischen Behebung ausgewählt, was den Sicherheitsüberprüfungsprozess erheblich verbessert. Die Fähigkeit des Tools, Fehlalarme zu reduzieren, ist ein herausragendes Merkmal und stellt sicher, dass Ihr Team weniger Zeit mit der Durchsicht irrelevanter Warnmeldungen verbringt. Darüber hinaus bieten Zeropaths Echtzeit-Sicherheitsmetriken wertvolle Einblicke, um hohe Sicherheitsstandards aufrechtzuerhalten. Diese Eigenschaften machen es zur idealen Wahl für Teams, die ein zuverlässiges automatisiertes Codeprüfungs-Tool suchen.
Zeropath Hauptfunktionen
Neben seinen Kernstärken habe ich auch mehrere andere Funktionen entdeckt, die Zeropath zu einer überzeugenden Option machen:
- SAST-, SCA- und Secrets-Erkennung: Dieses umfassende Paket sorgt für gründliche Sicherheitsprüfungen verschiedener Codeaspekte.
- Kontextbezogene Analyse: Bietet intelligente Einblicke, indem der Kontext des Codes berücksichtigt wird und unnötiger Lärm reduziert wird.
- Automatisierte Compliance-Berichte: Ermöglicht mühelose Einhaltung von Vorgaben durch stets aktuelle Berichterstattung.
- Lehrreiche Sicherheitseinblicke: Liefert Rückmeldungen, die Ihr Team weiterbilden und das allgemeine Sicherheitsbewusstsein stärken.
Zeropath Integrationen
Integrationen umfassen GitHub, GitLab, Bitbucket und Azure DevOps.
Pros and Cons
Pros:
- Unterstützt gemischte Umgebungen (SAST, SCA, IaC, Secrets) in einer Plattform, was die Anzahl benötigter Tools reduziert.
- Übersichtliches Dashboard und Metriken zur Überwachung der Sicherheitslage über mehrere Repositories.
- Erstellt KI-gesteuerte Code-Patches zur Beschleunigung der Behebung.
Cons:
- Kann für kleine Teams, die nur grundlegende Schwachstellenscans benötigen, zu viele Funktionen bieten.
- Wie bei jedem KI-basierten Tool erfordert das Vertrauen in die Automatisierung (Patch-Erstellung, Priorisierung) Überprüfung.
Learn more about Zeropath:
- 14-tägige kostenlose Testversion + kostenloser Tarif verfügbar
- Ab $24/Nutzer/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit liefert sofortiges KI-Feedback, um Code-Reviews zu beschleunigen. CodeRabbit ist ein KI-gestütztes Code-Review-Tool für Entwickler und Teams, die die Codequalität verbessern und den Review-Prozess optimieren möchten. Es automatisiert Code-Reviews, liefert sofortiges Feedback und KI-generierte Zusammenfassungen, um effiziente Programmierpraktiken zu fördern.
Warum ich CodeRabbit ausgewählt habe: CodeRabbit zeichnet sich durch automatisierte Vorschläge aus, indem es KI integriert, um sofortiges Feedback zu geben und kollaborative Diskussionen innerhalb von Pull-Requests zu fördern. Die Fähigkeit, statische Analysen und Sicherheitsprüfungen zu automatisieren, gewährleistet eine hohe Codequalität.
Die KI-generierten Zusammenfassungen und die benutzerfreundliche Oberfläche des Tools steigern die Produktivität des Teams. Mit CodeRabbit kann Ihr Team Zeit sparen und sich auf die Verbesserung der Codequalität konzentrieren.
Herausragende Funktionen & Integrationen:
Zu den Funktionen gehören automatisierte statische Analysen, KI-generierte Zusammenfassungen und die Förderung von Diskussionen zu Pull-Requests. Diese Funktionen verbessern die Codequalität und liefern Ihrem Team während des Review-Prozesses wertvolle Erkenntnisse.
Zu den Integrationen gehören GitHub, GitLab, Azure DevOps, Bitbucket, Slack, Jira, Trello, Asana, Jenkins und CircleCI.
Pros and Cons
Pros:
- Fördert Diskussionen zu Pull-Requests
- Verbessert die Codequalität
- Liefert sofortiges Feedback
Cons:
- Komplexität für kleine Teams
- Kann eine anfängliche Einrichtung erfordern
Learn more about CodeRabbit: Am besten für die Codeanalyse in Echtzeit geeignet
- 14-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Ab $24/Benutzer/Monat (jährlich abgerechnet)

DeepSource erkennt und behebt Codeprobleme frühzeitig mit minimalen Auswirkungen auf den Arbeitsablauf. DeepSource hilft Entwicklern, Probleme im Code frühzeitig zu erkennen und automatisch zu beheben. Die Lösung wurde für Engineering-Teams entwickelt, die die Codequalität über mehrere Repositorys hinweg verbessern möchten, ohne ihre Arbeitsabläufe zu beeinträchtigen.
Warum ich DeepSource ausgewählt habe: DeepSource überprüft jeden Commit sofort und zeigt Probleme an, sobald Sie Code pushen. Das Tool hilft Ihrem Team, Standards mithilfe vorkonfigurierter oder benutzerdefinierter Regeln durchzusetzen. Häufige Probleme können direkt über das Dashboard automatisch behoben werden. Außerdem zeigt DeepSource die Entwicklung von Problemen im Zeitverlauf, sodass Ihr Team wiederkehrende Muster erkennen kann, bevor sie sich ausweiten. So bleibt Ihre Codebasis sauber, ohne jemanden auszubremsen.
Besondere Funktionen & Integrationen:
Zu den Funktionen gehören Vorschläge zur automatischen Fehlerbehebung mit einem einzigen Klick, benutzerdefinierte Regeln für die statische Analyse, die Sie selbst definieren können, sowie Berichte zum Zustand des Codes, um den Fortschritt zu verfolgen. Außerdem erhalten Sie Unterstützung für Monorepos und Projekte mit mehreren Programmiersprachen in einem einzigen Dashboard. Teams können die Unterdrückung auf Basis einer Ausgangskonfiguration verwenden, um die Menge an Meldungen zu bestehenden Problemen zu reduzieren.
Zu den Integrationen gehören GitHub, GitLab, Bitbucket, Slack, Jira, Azure DevOps, ClickUp, Sentry und Linear.
Pros and Cons
Pros:
- Funktioniert gut mit Monorepos
- Zeigt Entwicklungen im Problemverlauf
- Unterstützung für die automatische Fehlerbehebung in mehreren Sprachen
Cons:
- Keine integrierte Hilfe zur Einarbeitung
- Die Konfiguration der Ausgangsbasis nimmt Zeit in Anspruch
Learn more about DeepSource:

FindBugs/SpotBugs erkennt Fehler im Java-Code zur Verbesserung der Codequalität. FindBugs/SpotBugs ist ein Tool zur statischen Analyse, das sich an Entwickler richtet, die mit Java-Code arbeiten. Es hilft dabei, Fehler in Java-Programmen zu erkennen und zu beheben, was es für Teams mit Fokus auf Codequalität und Zuverlässigkeit unverzichtbar macht.
Warum ich FindBugs/SpotBugs gewählt habe: FindBugs/SpotBugs ist auf das Erkennen von Fehlern in Java spezialisiert und bietet eine tiefgehende Analyse, um potenzielle Probleme frühzeitig aufzudecken. Dadurch, dass es Bytecode analysieren kann, hilft es Ihrem Team, Probleme zu erkennen, die im Quellcode nicht offensichtlich sind.
Der Fokus des Tools auf Java macht es besonders geeignet für Teams, die hauptsächlich in dieser Sprache arbeiten. Zusätzlich bietet der Open-Source-Charakter Flexibilität und Anpassungsfähigkeit für verschiedene Projektanforderungen.
Herausragende Funktionen & Integrationen:
Funktionen sind unter anderem die Fähigkeit, Bytecode für tiefere Einblicke zu analysieren, Open-Source-Flexibilität zur individuellen Anpassung sowie detaillierte Fehlerbeschreibungen zur Unterstützung bei der Problemerkennung und -behebung. Diese Funktionen tragen dazu bei, dass Ihr Team Java-Code von hoher Qualität pflegen kann.
Integrationen umfassen Eclipse, IntelliJ IDEA, NetBeans, Jenkins, Gradle, Maven, Ant, JIRA, SonarQube und Travis CI.
Pros and Cons
Pros:
- Bietet detaillierte Fehlerbeschreibungen
- Open Source und anpassbar
- Analysiert Bytecode für Einblicke
Cons:
- Erfordert Einrichtung und Konfiguration
- Beschränkt auf die Programmiersprache Java
Learn more about FindBugs/SpotBugs: Am besten geeignet für Sicherheitsüberprüfungen
- Kostenlose Demo verfügbar
- Preise auf Anfrage

Coverity hilft, Risiken im Code zu erkennen und die Sicherheit der Softwarelieferkette zu verwalten. Coverity ist eine Anwendungssicherheitssoftware für Entwickler und Sicherheitsteams in verschiedenen Branchen. Sie legt den Fokus auf statische Analyse (SAST) und Software-Stücklistenanalyse (SCA), um Schwachstellen aufzudecken und die Sicherheit der Softwarelieferkette zu verwalten.
Warum ich Coverity gewählt habe: Coverity überzeugt durch umfassende Sicherheitstests und bietet leistungsstarke Werkzeuge zur statischen Codeanalyse, die Schwachstellen im Code erkennen. Die Funktion zur Software-Stücklistenanalyse hilft dabei, Sicherheitsrisiken in der Softwarelieferkette zu kontrollieren. Das Tool lässt sich in Entwicklungsworkflows integrieren, sodass Sicherheit fester Bestandteil des Entwicklungsprozesses wird.
Der starke Fokus von Coverity auf Anwendungssicherheitstests und Compliance macht es zu einer zuverlässigen Wahl für sicherheitsbewusste Teams.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen fortgeschrittene statische Analysen zur Schwachstellenerkennung, Software-Stücklistenanalyse für das Management von Lieferkettenrisiken sowie integrierte Compliance-Management-Tools. Diese Funktionen unterstützen Ihr Team dabei, sichere und konforme Softwareentwicklungspraktiken aufrechtzuerhalten.
Integrationen umfassen Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Confluence, Slack, Eclipse und IntelliJ IDEA.
Pros and Cons
Pros:
- Eingebautes Compliance-Management
- Integriert sich in Entwicklungsabläufe
- Verwaltet die Sicherheit der Softwarelieferkette
Cons:
- Vor allem für sicherheitsorientierte Teams
- Erfordert technisches Fachwissen
Learn more about Coverity (Synopsys): Am besten geeignet für Wartbarkeitsmetriken
- Kostenlose Beratung verfügbar
- Preise auf Anfrage

Code Climate unterstützt Engineering-Führungskräfte dabei, Entwicklungsanstrengungen mit Unternehmenszielen abzustimmen. Code Climate ist eine Software-Engineering-Intelligence-Plattform für Unternehmen, die ihre Einblicke in die Softwareentwicklung verbessern möchten. Sie richtet sich in erster Linie an Führungskräfte und das Management im Engineering-Bereich und konzentriert sich darauf, Entwicklungsanstrengungen mit den Geschäftszielen abzustimmen. Das Tool liefert datengestützte Einblicke, die Entscheidungsfindungen unterstützen und die Wartbarkeit des Codes verbessern.
Warum ich Code Climate gewählt habe: Code Climate ist auf Wartbarkeitsmetriken spezialisiert und bietet einzigartige Funktionen wie die Code Climate-Diagnose. Diese Funktion analysiert Entwicklungsdaten und liefert umsetzbare Einblicke.
Der Fokus der Plattform auf die Abstimmung von Entwicklungsanstrengungen mit den Unternehmenszielen unterscheidet sie von anderen Tools. Sie bietet zudem Beratungsdienste, wie das Executive Insights Program, um Ihr Team weiter zu unterstützen.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen umsetzbare Einblicke aus Engineering-Daten, Beratungsservices für Führungskräfte im Engineering und maßgeschneiderte Strategien zur Erreichung von Unternehmenszielen. Diese Funktionen helfen Ihrem Team, fundierte Entscheidungen zu treffen und die Bestrebungen auf die gewünschten Ergebnisse auszurichten.
Integrationen umfassen GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, Jenkins, CircleCI und Travis CI.
Pros and Cons
Pros:
- Unterstützt datengestützte Entscheidungsfindung
- Abstimmung mit Geschäftsergebnissen
- Fokus auf Wartbarkeitsmetriken
Cons:
- Richtet sich hauptsächlich an Managementrollen
- Beschränkt auf Lösungen auf Unternehmensebene
Learn more about Code Climate: 10Am besten für Code-Review-Workflows
Gerrit
- 30-tägige kostenlose Testversion
- Ab $18,000/Jahr (jährlich abgerechnet)

Gerrit hilft Teams, Code direkt in Git zu überprüfen und zu verwalten. Gerrit ist ein Code-Review-Tool, das direkt in Git integriert ist und sich daher für Entwickler eignet, die Code in Git-Repositorys verwalten und überprüfen möchten. Es unterstützt Syntaxhervorhebung und anpassbare Workflows, die für Teams unerlässlich sind, die sich auf die Aufrechterhaltung von Codequalität und -konsistenz konzentrieren.
Warum ich Gerrit ausgewählt habe: Gerrit zeichnet sich durch einen strukturierten Code-Review-Workflow mit integrierter Git-Unterstützung aus. Die Syntaxhervorhebung verbessert die Lesbarkeit während der Überprüfungen, was entscheidend für das Erkennen von Codeproblemen ist.
Die anpassbaren Workflows von Gerrit ermöglichen es Ihrem Team, den Überprüfungsprozess an spezifische Anforderungen anzupassen. Darüber hinaus stellen die Zugriffskontrollfunktionen des Tools sicher, dass nur autorisierte Teammitglieder Änderungen genehmigen können, wodurch die Sicherheit erhöht wird.
Herausragende Funktionen und Integrationen:
Zu den Funktionen gehören Syntaxhervorhebung für bessere Lesbarkeit des Codes, anpassbare Workflows, die zu den Prozessen Ihres Teams passen, sowie Zugriffskontrolle für eine sichere Codeverwaltung. Diese Funktionen tragen dazu bei, einen strukturierten und effizienten Überprüfungsprozess aufrechtzuerhalten.
Zu den Integrationen gehören Git, Jenkins, GitHub, GitLab, Bitbucket, Atlassian Jira, Slack, Trello, Discord und Asana.
Pros and Cons
Pros:
- Aktive Unterstützung durch die Community
- Sichere Zugriffskontrolle
- Syntaxhervorhebung für bessere Lesbarkeit
Cons:
- Auf Git-Repositorys beschränkt
- Technische Einrichtung möglicherweise erforderlich
Learn more about Gerrit:
Weitere Werkzeuge für automatisierte Code-Reviews
Hier sind einige weitere Optionen für Werkzeuge für automatisierte Code-Reviews, die es nicht in meine engere Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11CodiumAI PR-AgentAm besten geeignet für Pull-Request-Analyse
- 12Bito AI Code Review AgentAm besten für KI-basierte Einblicke
- 13PullRequestAm besten für bedarfsgesteuerte Reviews
- 14ReviewableAm besten für anpassbare Reviews
- 15CodebeatAm besten geeignet für Teamzusammenarbeit
- 16SentryAm besten für Fehlerüberwachung
- 17CodeSceneAm besten für verhaltensbasierte Codeanalyse
Wie ich automatisierte Code-Review-Tools bewerte
Ich unterteile meine Bewertung in grundlegende Kriterien – statische Analyse, VCS-Integration und Unterstützung für CI/CD-Pipelines – und Unterscheidungsmerkmale wie KI-unterstützte Korrekturen und Bereitstellungsflexibilität.
Kernfunktionalität (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (übertrifft in diesem Bereich) hinsichtlich jeder unten aufgeführten Kernfunktionalität. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss mindestens eine Gesamtpunktzahl von 65 % erreichen, um in die engere Auswahl zu kommen.
- Statische Code-Analyse: Ich bewerte die Tiefe der Analyse, die jedes Tool durchführt – ob nur oberflächliche Stilprobleme erkannt werden oder ob es auch Datenfluss- und zwischenprozedurale Fehler identifiziert.
- Mehrsprachige Unterstützung: Polyglotte Codebasen sind Standard, daher prüfe ich, wie viele gängige Programmiersprachen ein Tool abdeckt und ob auch Frameworks und Konfigurationsdateien unterstützt werden.
- Git- & VCS-Integration: Ich achte auf native Integration auf Pull-Request-Ebene mit Plattformen wie GitHub, GitLab und Bitbucket, einschließlich Inline-Anmerkungen und Statusprüfungen bei Merge-Requests.
- Kompatibilität mit CI/CD-Pipelines: Jedes Tool sollte in verbreitete CI/CD-Systeme wie Jenkins oder GitHub Actions integrierbar sein und konfigurierbare Qualitätsgateways bieten, die fehlerhafte Builds blockieren können.
- Erkennung von Sicherheitslücken: Ich prüfe, ob das Tool SAST-Funde, fest codierte Geheimnisse und Schwachstellen in Abhängigkeiten mit klaren Schweregraden und CWE/OWASP-Zuordnung kennzeichnet.
- Benutzerdefinierte Regeln & Richtlinien: Teams haben eigene Standards, daher suche ich nach der Möglichkeit, eigene Regeln zu erstellen, qualitätsprofile pro Projekt zu definieren und Konfigurationen über Repositories hinweg zu teilen.
Wenn ich eine Liste von Tools habe, die diesen Kriterien entsprechen, betrachte ich, was jede Plattform einzigartig macht.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und kontrastiere ich unterschiedliche Anbieter:
Herausragende Funktionen
KI-gestützte Bewertungsvorschläge sind ein großes Unterscheidungsmerkmal – ich achte auf Tools, die kontextbezogene Kommentare generieren und Probleme in verständlicher Sprache erklären, statt nur Zeilennummern zu markieren. Automatische Korrekturfunktionen gehen noch einen Schritt weiter, indem sie Pull-Requests mit sofort einsatzbereiten Korrekturen eröffnen, was bei großen Teams mit Dutzenden von PRs pro Tag echte Zeit spart. Ich bewerte auch das Tracking technischer Schulden, da Entwicklungsleiter Trenddaten und Aufwandsschätzungen für die Behebung benötigen, um Refactoring-Maßnahmen in der Sprintplanung zu rechtfertigen.
Mehr als nur Funktionen
Flexibilität bei der Bereitstellung ist wichtig – Teams in regulierten Branchen benötigen häufig Optionen zur lokalen oder abgeschotteten Installation, insbesondere wenn KI-Funktionen Quellcode verarbeiten. Ich prüfe, ob jeder Anbieter erlaubt, dass Quellcode in der eigenen Infrastruktur verbleibt. Auch die Preismodell-Transparenz ist ein wichtiger Bewertungsfaktor, da eine Preisgestaltung pro Entwickler bei Organisationen mit mehreren hundert Ingenieuren schnell ausarten kann. Außerdem berücksichtige ich Unterstützung beim Onboarding, denn eine schlechte anfängliche Regelanpassung führt zu übermäßigen Meldungen und einer schnellen Abkehr durch Entwickler, die das Vertrauen in das Tool verlieren.
So wählen Sie Werkzeuge für automatisierte Code-Reviews aus
Es ist leicht, sich in langen Funktionslisten und komplexen Preisstrukturen zu verlieren. Damit Sie sich während Ihres individuellen Auswahlprozesses für Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Was zu beachten ist |
| Skalierbarkeit | Wächst das Tool mit Ihrem Team? Berücksichtigen Sie, ob es ein größeres Codevolumen und mehr Benutzer ohne Leistungseinbußen bewältigen kann. |
| Integrationen | Passt das Tool in Ihren aktuellen Technologie-Stack? Prüfen Sie die Kompatibilität mit Ihren Versionskontrollsystemen und Kommunikationsplattformen. |
| Anpassbarkeit | Können Sie das Tool an Ihre Arbeitsabläufe anpassen? Achten Sie auf Optionen zur Anpassung von Dashboards und Überprüfungsprozessen. |
| Benutzerfreundlichkeit | Ist das Tool für Ihr Team intuitiv bedienbar? Bewerten Sie die Lernkurve und ob eine umfangreiche Schulung erforderlich ist. |
| Implementierung und Einarbeitung | Wie schnell kann Ihr Team loslegen? Berücksichtigen Sie die Verfügbarkeit von Schulungsressourcen und die Einfachheit der Ersteinrichtung. |
| Kosten | Passt das Tool in Ihr Budget? Vergleichen Sie die Preispläne und berücksichtigen Sie die Kosten zusätzlicher Funktionen. |
| Sicherheitsvorkehrungen | Gibt es wirksame Maßnahmen zum Datenschutz? Bewerten Sie die Verschlüsselung, die Verfahren zur Datenspeicherung und die Einhaltung von Sicherheitsstandards. |
| Verfügbarkeit des Supports | Welche Supportoptionen sind verfügbar? Achten Sie auf Support rund um die Uhr, Live-Chat und eine umfassende Wissensdatenbank zur Unterstützung Ihres Teams. |
Was sind automatisierte Tools zur Codeüberprüfung?
Automatisierte Tools zur Codeüberprüfung prüfen Code automatisch auf Fehler und Qualitätsprobleme. Entwickler, Softwareingenieure und QA-Fachleute verwenden diese Tools im Allgemeinen, um die Codequalität und Effizienz zu verbessern.
Syntaxprüfung, Fehlererkennung und Integrationsfunktionen helfen dabei, Probleme frühzeitig zu erkennen, die Zusammenarbeit zu verbessern und hohe Standards einzuhalten. Insgesamt sparen diese Tools Zeit und reduzieren menschliche Fehler im Codeüberprüfungsprozess.
Funktionen automatisierter Tools zur Codeüberprüfung
Achten Sie bei der Auswahl automatisierter Tools zur Codeüberprüfung auf die folgenden wichtigen Funktionen:
- Syntaxprüfung: Identifiziert automatisch Syntaxfehler im Code und hilft dabei, Fehler zu verhindern, bevor sie in die Produktion gelangen.
- Fehlererkennung: Findet potenzielle Probleme und Schwachstellen im Code und verbessert dadurch die allgemeine Qualität und Sicherheit.
- Integrationsfunktionen: Verbindet sich mit Versionskontrollsystemen und anderen Tools zur statischen Codeanalyse für Java oder andere Programmiersprachen, um sich nahtlos in Ihren bestehenden Arbeitsablauf einzufügen.
- Anpassbare Arbeitsabläufe: Ermöglicht es Ihnen, den Überprüfungsprozess an die spezifischen Anforderungen und Präferenzen Ihres Teams anzupassen.
- Feedback in Echtzeit: Liefert sofortige Erkenntnisse und Vorschläge, sodass Entwickler Probleme bereits während des Programmierens beheben können.
- Sicherheitsanalyse: Durchsucht den Code nach Sicherheitslücken und stellt sicher, dass er den Sicherheitsstandards entspricht.
- Metriken zur Codequalität: Liefert Erkenntnisse zur Wartbarkeit und Komplexität des Codes und hilft Teams dabei, die langfristige Codequalität zu verbessern.
- Tools für die Zusammenarbeit: Erleichtern die Kommunikation und Koordination zwischen Teammitgliedern während des Überprüfungsprozesses.
- KI-gestützte Erkenntnisse: Nutzt künstliche Intelligenz, um fortschrittliche Vorschläge zu liefern und sich wiederholende Aufgaben zu automatisieren.
- Visualisierung von Schwerpunktbereichen: Hebt kritische Bereiche der Codebasis hervor, die Aufmerksamkeit erfordern, und ermöglicht so gezielte Verbesserungsmaßnahmen.
Vorteile automatisierter Tools zur Codeüberprüfung
Die Implementierung automatisierter Tools zur Codeüberprüfung bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige davon:
- Verbesserte Codequalität: Automatisierte Prüfungen erkennen Fehler frühzeitig und stellen sicher, dass Ihre Codebasis sauber und zuverlässig bleibt.
- Zeiteinsparung: Durch die Automatisierung sich wiederholender Überprüfungsaufgaben kann sich Ihr Team auf wichtigere Tätigkeiten konzentrieren und die Produktivität steigern.
- Erhöhte Sicherheit: Regelmäßige Überprüfungen auf Schwachstellen helfen, Ihren Code vor Sicherheitsrisiken zu schützen und die Einhaltung von Vorschriften aufrechtzuerhalten.
- Bessere Zusammenarbeit: Tools, die die Kommunikation erleichtern, machen es Teammitgliedern einfacher, während Überprüfungen zusammenzuarbeiten.
- Einheitliche Standards: Mit anpassbaren Arbeitsabläufen und Metriken kann Ihr Team einheitliche Programmierpraktiken über mehrere Projekte hinweg aufrechterhalten.
- Schnellere Einarbeitung: Neue Teammitglieder können sich mithilfe automatisierten Feedbacks und von Schulungsressourcen schnell einarbeiten.
- Fundierte Entscheidungsfindung: Erkenntnisse und Metriken in Echtzeit liefern wertvolle Daten zur Unterstützung von Entwicklungs- und Geschäftsstrategien.
Kosten und Preise automatisierter Tools zur Codeüberprüfung
Bei der Auswahl automatisierter Tools zur Codeüberprüfung ist es wichtig, die verschiedenen verfügbaren Preismodelle und Pläne zu verstehen. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Pläne, deren Durchschnittspreise und typische enthaltene Funktionen von Lösungen für automatisierte Tools zur Codeüberprüfung zusammen:
Vergleichstabelle für automatisierte Werkzeuge zur Codeprüfung
| Tariftyp | Durchschnittlicher Preis | Häufige Funktionen |
| Kostenloser Tarif | $0 | Grundlegende Syntaxprüfung, begrenzte Integrationen und Community-Unterstützung. |
| Persönlicher Tarif | $5-$25 /Benutzer /Monat | Syntax- und Fehlererkennung, grundlegende Integrationen und begrenzte Anpassungsoptionen. |
| Geschäftstarif | $25-$50 /Benutzer /Monat | Erweiterte Fehlererkennung, Sicherheitsanalyse, Werkzeuge für die Zusammenarbeit im Team und Unterstützung. |
| Unternehmenstarif | $50+/Benutzer /Monat | Umfassende Anpassungsmöglichkeiten, erweiterte Sicherheitsfunktionen, dedizierte Unterstützung und Analysen. |
FAQs zu automatisierten Werkzeugen zur Codeprüfung
Hier finden Sie einige Antworten auf häufige Fragen zu automatisierten Werkzeugen zur Codeprüfung:
Was ist der Unterschied zwischen manueller und automatisierter Codeprüfung?
Bei der manuellen Codeprüfung überprüft ein Entwickler den Code Zeile für Zeile auf Fehler und Sicherheitslücken, während bei der automatisierten Codeprüfung Werkzeuge den Code scannen und potenzielle Probleme melden. Automatisierte Prüfungen sind schneller und verringern die Wahrscheinlichkeit menschlicher Fehler, während manuelle Prüfungen tiefere Einblicke bieten können.
Warum werden automatisierte Codeprüfungen gegenüber Codeprüfungen durch einen anderen Entwickler bevorzugt?
Automatisierte Codeprüfungen liefern schnelleres Feedback, erhöhen die Konsistenz und verringern menschliche Fehler. Sie ermöglichen es Ihrem Team, sich auf komplexe Probleme zu konzentrieren und gleichzeitig eine hohe Codequalität sicherzustellen, wodurch sie für Effizienz und Zuverlässigkeit bevorzugt werden.
Wie läuft der Codeprüfungsprozess beim automatisierten Testen ab?
Beim Codeprüfungsprozess im automatisierten Testen werden Softwarewerkzeuge eingesetzt, um den Quellcode auf Fehler, Sicherheitslücken und Verstöße gegen Codierungsstandards zu analysieren. Diese Werkzeuge unterstützen menschliche Prüfer, indem sie Probleme kennzeichnen, die möglicherweise Aufmerksamkeit erfordern, und dadurch den Prüfprozess optimieren.
Wie führen Sie in Ihrem Projekt eine exemplarische Prüfung des Automatisierungscodes durch?
Um eine exemplarische Prüfung des Automatisierungscodes durchzuführen, stellen Sie sicher, dass keine hartcodierten Werte vorhanden sind, überprüfen Sie, ob die Skripte die Abnahmekriterien erfüllen, und halten Sie den Code einfach. Verwenden Sie Funktionen effektiv und wenden Sie das DRY („Nicht wiederholen“)-Prinzip an, um sauberen und effizienten Code zu gewährleisten.
Welche Vorteile bietet die Verwendung automatisierter Werkzeuge zur Codeprüfung?
Automatisierte Werkzeuge zur Codeprüfung bieten Vorteile wie die Beschleunigung des Prüfprozesses, die Verbesserung der Codequalität durch konsistente Prüfungen und die Entlastung von Entwicklern, damit sie sich auf komplexere Aufgaben konzentrieren können. Außerdem helfen sie dabei, Codierungsstandards im gesamten Team durchzusetzen.
Wie lassen sich automatisierte Werkzeuge zur Codeprüfung in bestehende Arbeitsabläufe integrieren?
Automatisierte Werkzeuge zur Codeprüfung lassen sich in der Regel in Versionskontrollsysteme wie GitHub oder GitLab integrieren und fügen sich dadurch nahtlos in Ihren bestehenden Entwicklungsworkflow ein. Diese Integration trägt dazu bei, dass Code als Teil der regulären Prozesse Ihres Teams automatisch geprüft wird.