

10 beste Authentifizierungssoftware im Jahr 2026

10 Auswahl der besten Authentifizierungssoftware


Authentifizierungssoftware kontrolliert, wer in Ihre Systeme, Anwendungen und Daten gelangt, indem sie die Identitäten der Benutzer an jedem Zugangspunkt überprüft. Wenn Sie die beste Authentifizierungssoftware vergleichen, arbeiten Sie wahrscheinlich daran, komplexe Umgebungen abzusichern, ältere Tools mit Cloud-Diensten in Einklang zu bringen und sich gegen zunehmende Bedrohungen wie Phishing und Sitzungsübernahme zu schützen.
Das richtige Authentifizierungstool kann Ihnen helfen, Risiken zu verwalten, die Sicherheit an veränderte Bedingungen anzupassen und Ihre Teams produktiv zu halten, ohne sie auszubremsen. Dieser Leitfaden hilft Ihnen dabei, herauszufinden, worauf es am meisten ankommt – damit Sie eine Lösung auswählen können, die zu Ihrer Technologieumgebung passt, Ihre Benutzer unterstützt und Ihnen bei jeder Anmeldung Sicherheit gibt.
Warum Sie unseren Software-Empfehlungen vertrauen können
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Die beste Authentifizierungssoftware vergleichen
Vergleichen Sie Preise und Spezifikationen direkt nebeneinander für die Authentifizierungssoftware, die es in meine Auswahl geschafft hat.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für heterogene IT-Umgebungen und MFA für ältere Anwendungen | 30-tägige kostenlose Testversion | Ab $2/Nutzer/Monat | Website | |
| 2 | Am besten für phishing-resistente MFA im Unternehmensmaßstab | Kostenloser Tarif verfügbar; 30-tägige kostenlose Testversion | Ab $3/Nutzer/Monat | Website | |
| 3 | Am besten für entwicklergesteuerte Identitätsintegration geeignet | Kostenlose Testversion verfügbar | Ab $35/Monat | Website | |
| 4 | Am besten für Identitätsverwaltung von Mitarbeitenden in Google-Umgebungen geeignet | 14-tägige kostenlose Testversion | Ab $7.00/Benutzer/Monat | Website | |
| 5 | Am besten geeignet für die kontinuierliche Risikobewertung von Sitzungen nach der Anmeldung | 14-tägige kostenlose Testversion | Preis auf Anfrage | Website | |
| 6 | Am besten für unternehmensweite Identität im großen Maßstab geeignet | 30-tägige kostenlose Testversion | Ab 6 $/Benutzer/Monat (jährliche Abrechnung) | Website | |
| 7 | Am besten geeignet für hybride und föderale IAM-Lösungen auf Unternehmensebene | 30-tägige kostenlose Testversion | Ab 3 $/Benutzer/Monat (jährliche Abrechnung) | Website | |
| 8 | Am besten für ML-gesteuerte adaptive Authentifizierung für Mitarbeiter | 30-tägige kostenlose Testversion verfügbar | Ab $3/Benutzer/Monat | Website | |
| 9 | Am besten für Microsoft-365-native Identitätssicherheit geeignet | 30-tägige kostenlose Testversion | Ab $7.00/Benutzer/Monat | Website | |
| 10 | Am besten für einheitliches IAM für Mitarbeiter und Kunden | Kostenlose Testversion verfügbar | Ab $1.71/Nutzer/Monat (jährlich abgerechnet) | Website |
Bewertungen von Authentifizierungssoftware
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Authentifizierungssoftware, die es in meine Auswahl geschafft hat. Meine Bewertungen bieten einen detaillierten Einblick in die Funktionen, besten Einsatzmöglichkeiten und Fähigkeiten jeder Plattform, damit Sie die beste Lösung für Ihre Anforderungen finden.

Am besten für heterogene IT-Umgebungen und MFA für ältere Anwendungen
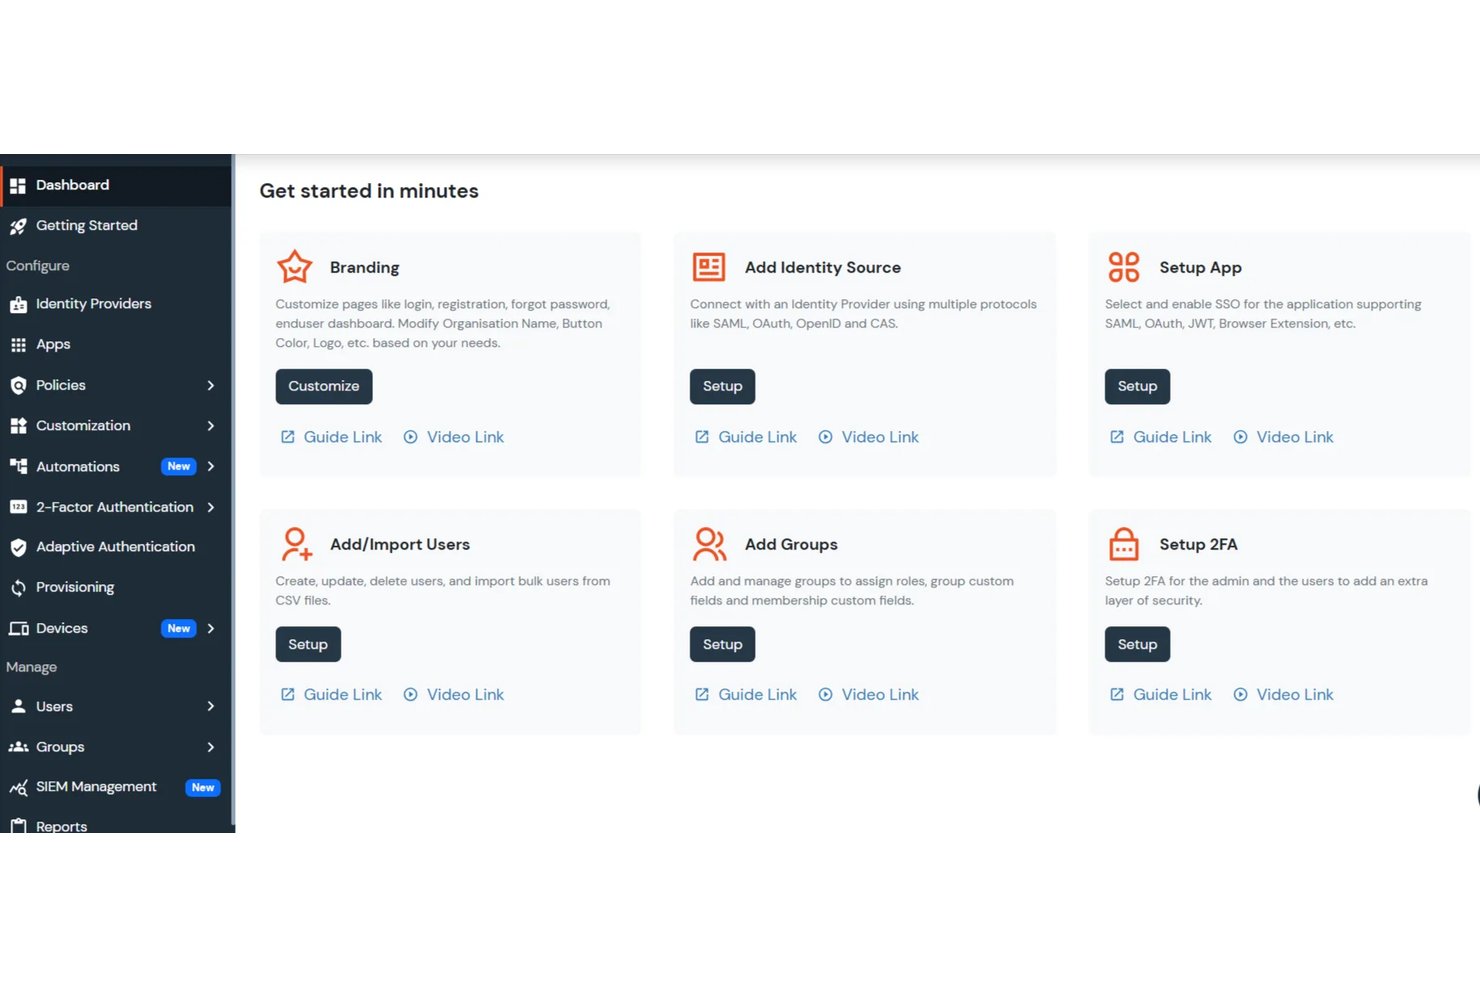
miniOrange ist eine Plattform für Identitäts- und Zugriffsverwaltung, die MFA für VPNs, Netzwerkgeräte, Desktops und ältere Anwendungen abdeckt und zugleich SSO, adaptive Authentifizierung, Benutzerbereitstellung und CIAM bietet.
Für wen ist miniOrange am besten geeignet?
miniOrange eignet sich besonders für IT-Teams, die gemischte Umgebungen verwalten, in denen VPNs, Netzwerkgeräte, ältere ERP-Systeme und moderne SaaS-Anwendungen parallel zum Einsatz kommen.
Warum ich miniOrange ausgewählt habe
Ich habe miniOrange als eines der besten Tools ausgewählt, weil es das einzige Tool auf meiner Liste ist, das MFA gleichzeitig vor ein Cisco-AnyConnect-VPN, eine Windows-RDP-Sitzung, eine PeopleSoft-ERP-Anmeldung und eine SaaS-Anwendung schalten kann – alles über eine einzige Administratorkonsole. Die meisten IAM-Anbieter kommen mit Cloud-Anwendungen gut zurecht, scheitern jedoch, sobald RADIUS-abhängige Netzwerkgeräte oder ältere Anwendungen mit headerbasierter Authentifizierung hinzukommen. miniOrange unterstützt beides nativ: TACACS+ für die Authentifizierung von Netzwerkgeräten und einen Reverse-Proxy für ältere Anwendungen, die weder SAML noch OIDC unterstützen.
Wichtigste Funktionen von miniOrange
- SCIM-basierte Benutzerbereitstellung: Stellt Benutzerkonten mithilfe von SCIM automatisch in mehr als 7.000 Anwendungen bereit und hebt deren Bereitstellung auf, einschließlich bidirektionaler Synchronisierung und rollenbasierter Attributzuordnung.
- Adaptive risikobasierte Zugriffsrichtlinien: Bewertet Gerätezustand, IP-Reputation, Geolokalisierung und Verhaltensmuster, um Zugriffsversuche dynamisch zu erlauben, eine zusätzliche Prüfung zu verlangen oder zu blockieren.
- FIDO2-/WebAuthn-Authentifizierung mit Zugangsschlüsseln: Unterstützt phishing-resistente passwortlose Anmeldungen über Hardwaresicherheitsschlüssel, biometrische Merkmale und an Geräte gebundene Zugangsschlüssel in Premium-Tarifen und höheren Tarifen.
- Selbstbedienungsportal zur Benutzerregistrierung: Ermöglicht Benutzern, ihre eigenen MFA-Geräte und Authentifizierungsmethoden bei der ersten Anmeldung zu registrieren, mit optionalen Genehmigungsprozessen durch Administratoren.
Integrationen von miniOrange
miniOrange bietet mehr als 6.000 Integrationen, darunter Salesforce, Google Workspace, Microsoft 365, AWS, Slack, Zoom, SAP, Oracle EBS, PeopleSoft und Active Directory. Benutzerdefinierte Verbindungen über REST-APIs, SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS und TACACS+ werden ebenfalls unterstützt.
Pros and Cons
Pros:
- Unterstützt MFA für ältere Anwendungen und Netzwerkgeräte
- Flexible Bereitstellungsoptionen einschließlich lokaler Bereitstellung
- Adaptive Authentifizierung mit risikobasierten Richtlinien
Cons:
- Wichtige Funktionen sind höheren Tarifstufen vorbehalten
- Die Integration mit einigen Anwendungen kann komplex sein
Cisco
Am besten für phishing-resistente MFA im Unternehmensmaßstab
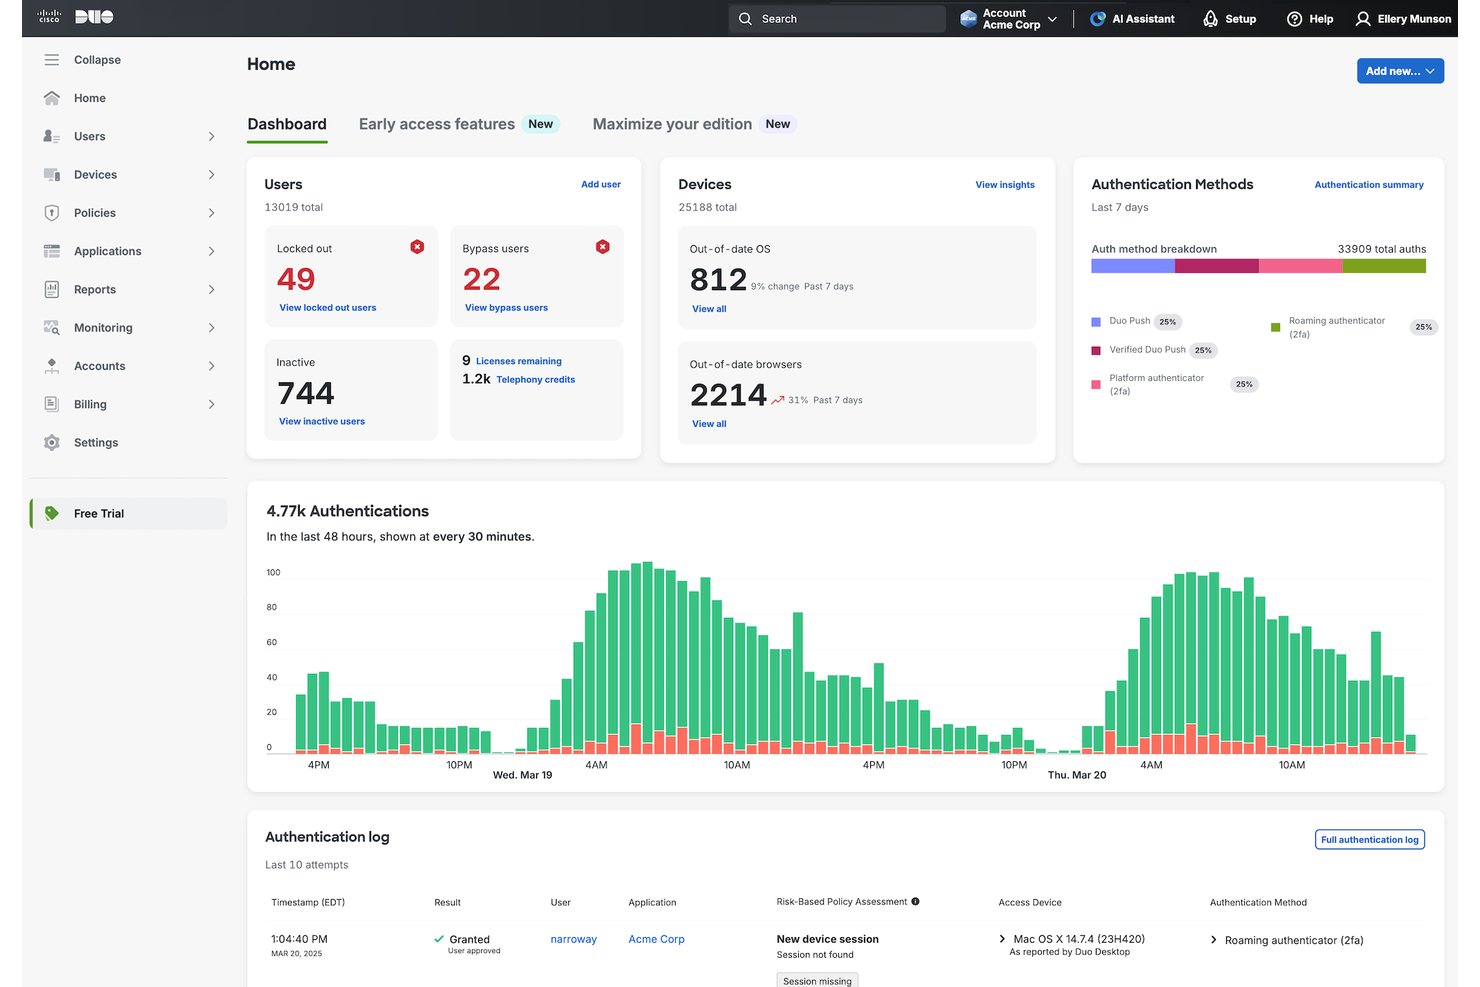
Cisco Duo ist eine MFA- und Identitätssicherheitsplattform, die phishing-resistente Authentifizierung, passwortlose Anmeldung, SSO, Gerätevertrauen und adaptive Zugriffsrichtlinien in Cloud- und lokalen Umgebungen abdeckt.
Für wen ist Cisco Duo am besten geeignet?
Cisco Duo ist die richtige Wahl für IT- und Sicherheitsteams von Unternehmen, die phishing-resistente MFA für eine große, verteilte Belegschaft durchsetzen müssen, ohne dabei die Compliance-Abdeckung zu beeinträchtigen.
Warum ich Cisco Duo ausgewählt habe
Cisco Duo steht auf meiner Auswahlliste, weil keine andere Plattform eine vergleichbare Vielfalt an phishing-resistenten MFA-Optionen im Unternehmensmaßstab bietet. Besonders beeindruckt bin ich von Verified Duo Push, bei dem Benutzer bei der Anmeldung einen übereinstimmenden Code eingeben müssen, wodurch Push-Bombing-Angriffe direkt verhindert werden. In Kombination mit der FIDO2-Passkey-Unterstützung und der BLE-basierten Proximity Verification ergibt sich eine mehrschichtige Authentifizierung auf Hardware-Niveau, die sich auch für verteilte Belegschaften bewährt.
Die wichtigsten Funktionen von Cisco Duo
- Risikobasierte Authentifizierung: Passt die Authentifizierungsanforderungen dynamisch anhand von Echtzeitsignalen wie Gerätezustand, IP-Reputation und Benutzerstandort an.
- Duo Directory: Ein cloudnativer Benutzerverzeichnisdienst, in dem Sie Benutzeridentitäten, Rollen und Gruppen direkt in Duo speichern und verwalten können.
- Ausgehende SCIM-Bereitstellung: Automatisiert die Bereitstellung und Aufhebung der Bereitstellung von Benutzern in nachgelagerten Apps wie Microsoft 365, AWS IAM Identity Center und Atlassian.
- Durchsetzung des Gerätevertrauens: Prüft den Sicherheitsstatus des Endpunkts – einschließlich Betriebssystemversion, Festplattenverschlüsselung und Antivirusstatus – bevor der Zugriff auf eine verbundene App gewährt wird.
Integrationen von Cisco Duo
Cisco Duo bietet mehr als 500 vorgefertigte Integrationen für Anwendungen und Infrastrukturen, darunter Microsoft 365, Salesforce, AWS, Workday, Slack, Dropbox, Box, Zoom und Atlassian. Außerdem werden SAML, OIDC, RADIUS, LDAP, SCIM und APIs für benutzerdefinierte Integrationen unterstützt.
Pros and Cons
Pros:
- Verified Duo Push blockiert Push-Bombing-Angriffe
- Prüfungen des Gerätevertrauens vor der Zugriffsgewährung
- FedRAMP- und FIPS-Konformität für regulierte Branchen
Cons:
- Kleinerer SSO-App-Katalog als bei Okta
- CIAM- und Social-Login-Funktionen fehlen

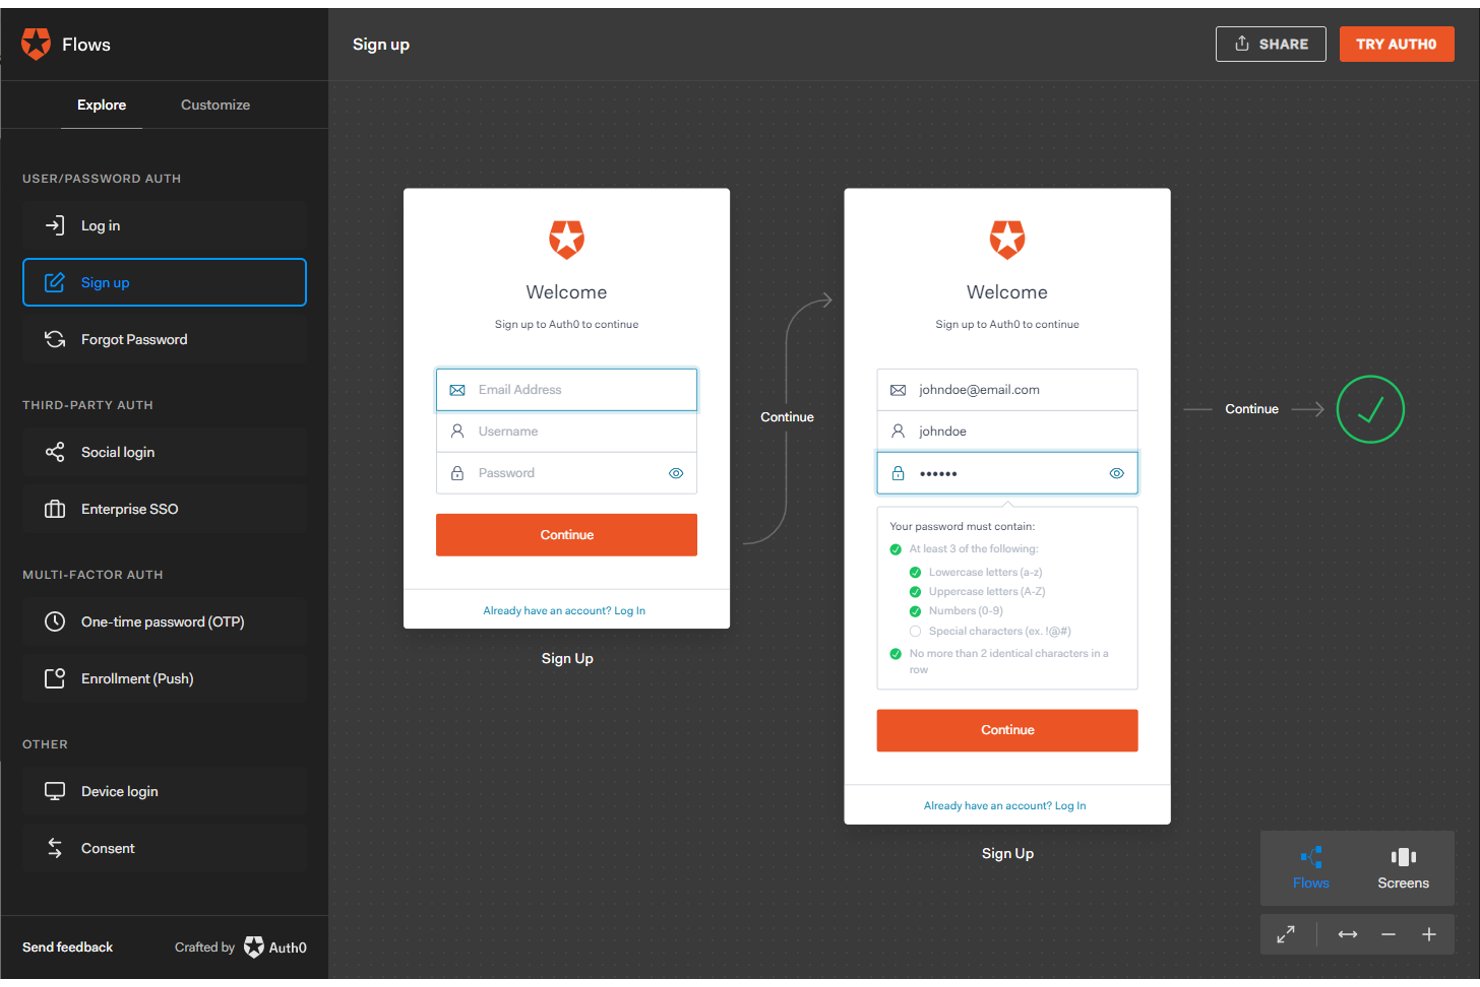
Auth0 ist eine entwicklerorientierte Identitätsplattform, die MFA, SSO, passwortlose Authentifizierung, fein abgestufte Autorisierung und SCIM-basierte Verwaltung des Benutzerlebenszyklus für individuell entwickelte und Unternehmensanwendungen bietet.
Für wen ist Auth0 am besten geeignet?
Auth0 eignet sich besonders für Entwicklungsteams, die Authentifizierung in individuell entwickelte Anwendungen integrieren und eine flexible, API-orientierte Identitätsinfrastruktur benötigen.
Warum ich Auth0 ausgewählt habe
Auth0 steht auf meiner Auswahlliste, weil es die entwicklerorientierteste Identitätsplattform ist, mit der ich gearbeitet habe. Sie wurde von Grund auf für Teams entwickelt, die Authentifizierung direkt in individuell entwickelte Anwendungen integrieren. Besonders gut gefallen mir die Auth0-Aktionen, mit denen sich serverlose Logik an jeder Stelle des Authentifizierungsablaufs einfügen lässt, etwa um Step-Up-MFA nur dann auszulösen, wenn ein Benutzer auf einen sensiblen API-Endpunkt zugreift. Die Adaptive-MFA-Engine verwendet ML-basiertes Risikoscoring, um Anmeldeversuche mit unmöglichen Reisebewegungen oder nicht erkannten Geräten zu hinterfragen, ohne reibungslose Sitzungen zu beeinträchtigen.
Wichtigste Funktionen von Auth0
- Eingehende SCIM-2.0-Bereitstellung: Synchronisieren Sie Benutzer und Gruppen aus übergeordneten Identitätsanbietern mit Auth0, einschließlich vollständiger Unterstützung für das Erstellen, Aktualisieren, Deaktivieren und Löschen sowie automatischer Sitzungswiderrufung bei der Aufhebung der Bereitstellung.
- Auth0-Organisationen: Modellieren Sie mandantenfähige B2B-Strukturen, in denen jede Kundenorganisation ihre eigene SSO-Konfiguration, Verzeichnissynchronisierung, Domänenüberprüfung und ihr eigenes Selbstbedienungs-Administrationsportal erhält.
- Fein abgestufte Autorisierung (FGA): Definieren und bewerten Sie komplexe beziehungsbasierte, rollenbasierte und attributbasierte Zugriffsrichtlinien mithilfe einer von OpenFGA betriebenen Engine, die auf Milliarden von Berechtigungs-Tupeln skaliert.
- Protokollstreaming: Exportieren Sie Audit-Protokolle des Mandanten nahezu in Echtzeit in SIEM-Plattformen wie Splunk, Datadog und Amazon EventBridge, mit integrierten Funktionen zur Ereignisfilterung und zur Verschleierung personenbezogener Daten.
Auth0-Integrationen
Auth0 bietet native Integrationen mit Microsoft Entra ID, Active Directory, Google Workspace, Okta Workforce Identity, Datadog, Splunk, Amazon EventBridge und Azure Event Hubs. Außerdem werden Marketplace-Integrationen und benutzerdefinierte Verbindungen über die REST-Management-API unterstützt.
Pros and Cons
Pros:
- Adaptive MFA hinterfragt nur riskante Anmeldeversuche
- Fein abgestufte Autorisierung unterstützt beziehungsbasierte Richtlinien
- Mandantenfähige B2B-Strukturen über die Organisationsfunktion
Cons:
- Die Protokollaufbewahrung ist in den günstigeren Tarifen kurz
- Für erweiterte Funktionen sind häufig Tarif-Upgrades erforderlich

Am besten für Identitätsverwaltung von Mitarbeitenden in Google-Umgebungen geeignet
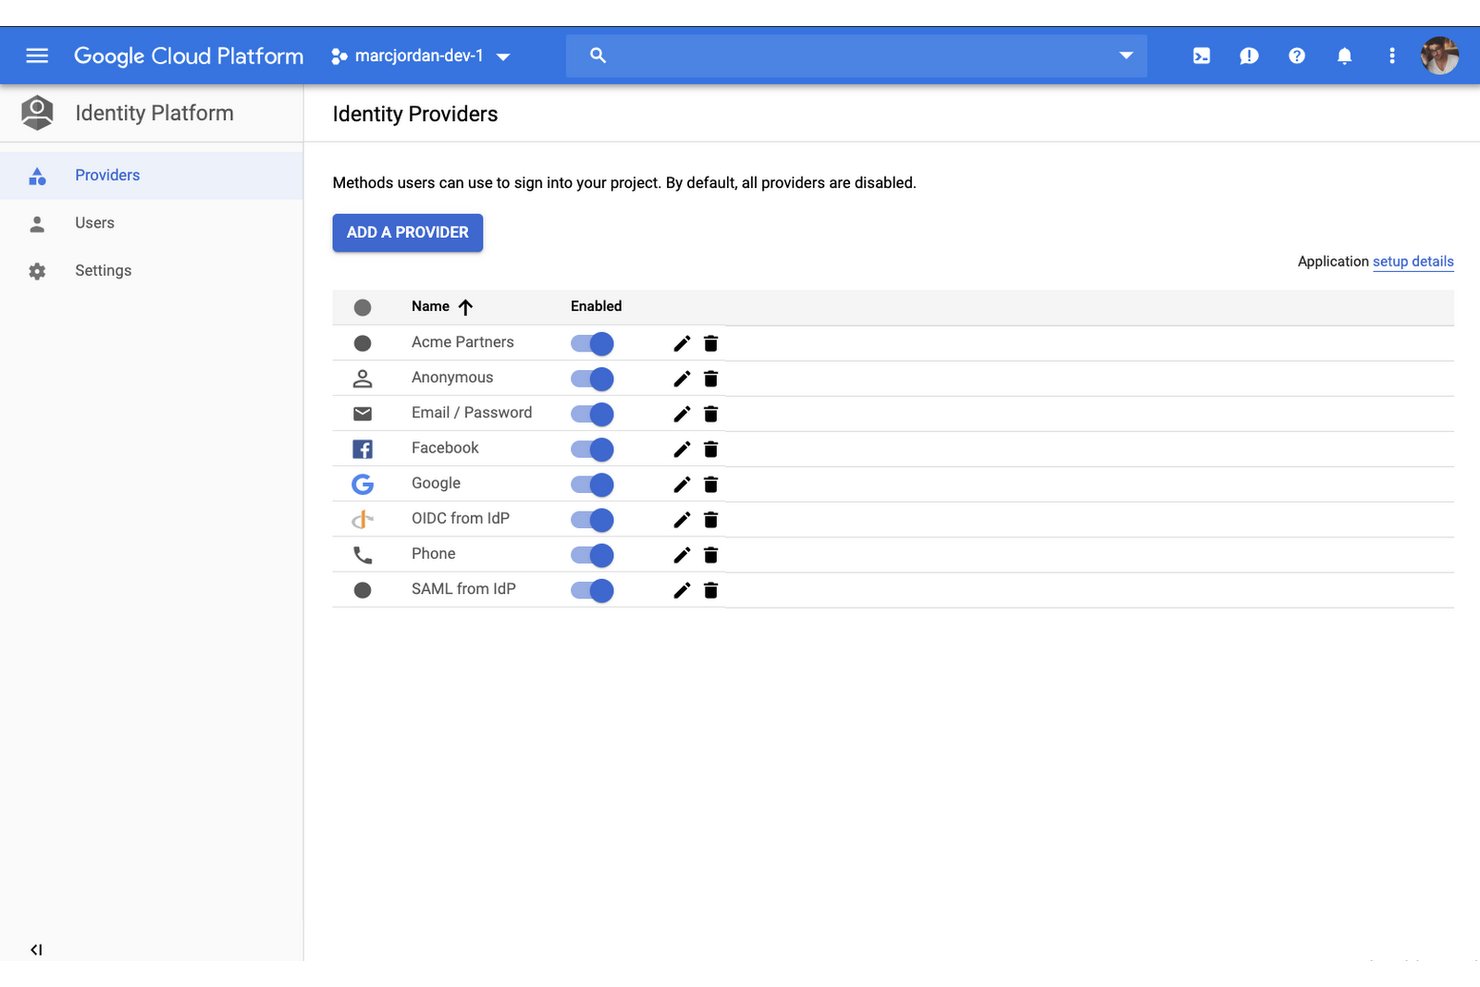
Google Cloud Identity ist eine Plattform für die Identitäts- und Zugriffsverwaltung von Mitarbeitenden, die SSO, MFA, adaptive Zugriffsrichtlinien und ein integriertes Cloud-Verzeichnis abdeckt – mit einer entwicklerorientierten CIAM-Ebene über Identity Platform für die Authentifizierung benutzerdefinierter Apps.
Für wen eignet sich Google Cloud Identity am besten?
Google Cloud Identity eignet sich für IT- und Sicherheitsteams, die Google Workspace oder Google Cloud nutzen und eine direkt in ihre bestehende Umgebung integrierte Identitätsverwaltung benötigen.
Warum ich Google Cloud Identity ausgewählt habe
Ich habe Google Cloud Identity ausgewählt, weil es direkt in das Google-Ökosystem integriert ist. Wenn Ihre Mitarbeitenden bereits Google Workspace oder Google Cloud nutzen, müssen Sie die Identitätsverwaltung nicht nachträglich hinzufügen. Besonders gut gefallen mir die kontextbewussten Zugriffsrichtlinien, die Gerätestatus, Standort und IP-Signale bewerten, bevor sie Zugriff gewähren, sowie die verpflichtende Einführung von Passkeys und FIDO2 für alle Google-Cloud-Konten. Dadurch erhalten Sie eine phishingresistente Authentifizierung, ohne einen separaten Anbieter zu benötigen.
Wichtige Funktionen von Google Cloud Identity
- Google Cloud Directory Sync (GCDS): Synchronisiert Benutzer und Gruppen aus lokalen Active-Directory- oder LDAP-Verzeichnissen unidirektional direkt mit Cloud Identity.
- Identitätsföderation für Mitarbeitende: Erweitert SSO auf externe Identitätsanbieter, ohne eine Benutzersynchronisierung zu erfordern, und deckt über attributbasierte Zugriffssteuerung mehr als 95 % der Google-Cloud-Produkte ab.
- Identitätsbewusster Proxy (IAP): Erzwingt kontextbewusste Zugriffsrichtlinien für Cloud-Apps und VMs auf Grundlage von Gerätestatus, Netzwerk- und Benutzeridentitätssignalen – ohne VPN.
- SDKs der Identity Platform: Bietet mehrsprachige SDKs (JavaScript, iOS, Android, Node.js, Python, Go, Java, C++) zur direkten Integration der Authentifizierung in individuell entwickelte Anwendungen.
Integrationen von Google Cloud Identity
Google Cloud Identity bietet Marketplace-Integrationen mit Salesforce, Atlassian Jira, Confluence und ServiceNow sowie native Integrationen in Google Workspace und Google Cloud. Admin SDK, Reports API und die REST-APIs der Identity Platform unterstützen benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Passkeys und FIDO2 sind für alle Benutzer erforderlich
- Kontextbewusster Zugriff erzwingt eine granulare Zero-Trust-Sicherheit
- SDKs unterstützen benutzerdefinierte Authentifizierungsabläufe für Apps
Cons:
- Die Synchronisierung mit Active Directory ist nur unidirektional
- LDAP-Unterstützung ist auf höhere Tarife beschränkt

Am besten geeignet für die kontinuierliche Risikobewertung von Sitzungen nach der Anmeldung
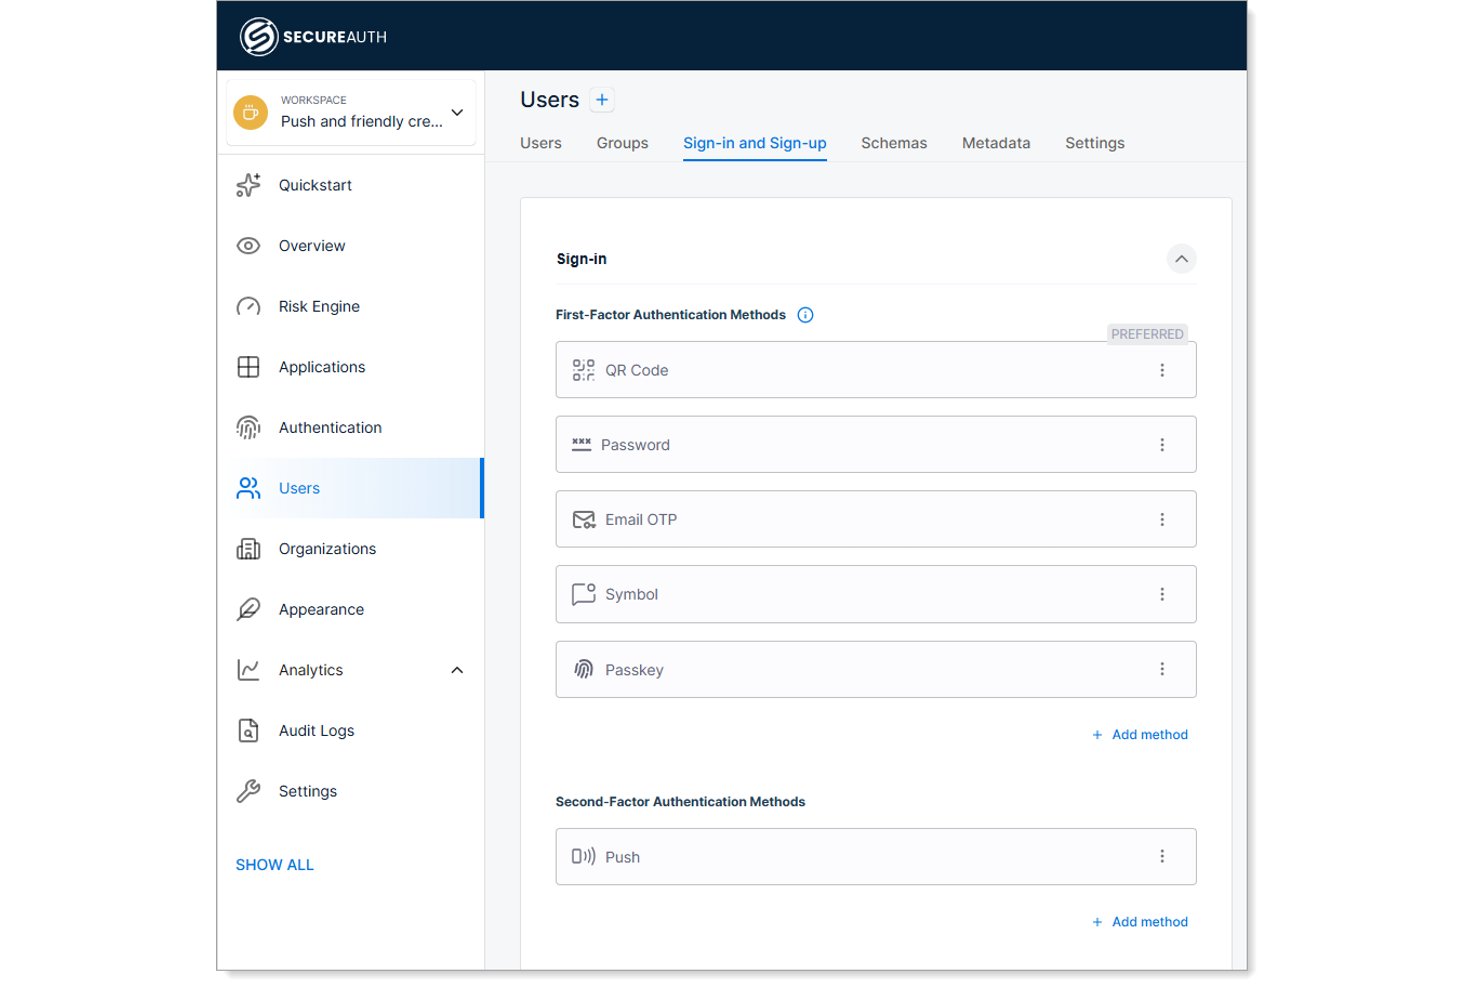
SecureAuth ist eine Plattform für Identitäts- und Zugriffsmanagement in Unternehmen, die auf kontinuierlicher Authentifizierung basiert und MFA, SSO, adaptive Risikobewertung sowie Sitzungssicherheit auf Sitzungsebene für Anwendungsfälle in den Bereichen Belegschafts-, B2B- und Verbraucheridentitäten bietet.
Für wen ist SecureAuth am besten geeignet?
SecureAuth eignet sich besonders für Sicherheits- und IAM-Teams in regulierten Branchen – etwa im Gesundheitswesen, im Finanzwesen, in der Verteidigung und im öffentlichen Sektor –, die den Identitätsschutz über den Anmeldebildschirm hinaus ausweiten müssen.
Warum ich SecureAuth ausgewählt habe
SecureAuth hat sich einen Platz auf meiner Auswahlliste verdient, weil die Lösung Risiken nach der Anmeldung und nicht nur während der Anmeldung behandelt. Die meisten IAM-Plattformen beenden die Risikobewertung, sobald eine Sitzung geöffnet wird. Die Vertrauensinstanz von SecureAuth bewertet jedoch während der gesamten Sitzung kontinuierlich mehr als 100 Verhaltenssignale neu und löst eine zusätzliche Authentifizierung oder eine automatische Beendigung aus, wenn etwas verdächtig erscheint. Außerdem gefällt mir, dass die Präsenzinstanz noch einen Schritt weitergeht und Gesichtserkennung verwendet, um zu bestätigen, dass die richtige Person am Bildschirm bleibt.
Wichtige Funktionen von SecureAuth
- Von Unternehmen ausgegebene FIDO2-Passkeys: Von der Organisation kontrollierte Passkeys, die an eine Hardware-Sicherheitsumgebung gebunden und nicht an Verbraucherplattformen wie Apple oder Google gekoppelt sind und ein vollständiges IT-Lebenszyklusmanagement unterstützen.
- SSO-Einrichtung im Selbstbedienungsverfahren für B2B: Ein Assistent ohne Programmieraufwand mit mehr als 20 vorkonfigurierten IdP-Konnektoren ermöglicht es Partnerorganisationen, ihr eigenes SSO innerhalb weniger Minuten einzurichten, ohne Ihr Team einzubeziehen.
- RADIUS-Gateway für Netzwerk-MFA: Ein dediziertes RADIUS-Gateway erweitert die Durchsetzung von MFA auf VPNs, Firewalls, Switches und Router zusätzlich zur standardmäßigen Anwendungsauthentifizierung.
- Identitätsverwaltung für KI-Agenten: Weist jedem KI-Agenten eine eindeutige kryptografische Identität zu, setzt für jede Aktion bereichsbezogene OAuth-Token durch und führt einen manipulationssicheren Prüfpfad für jede Agentenaktion und Delegationskette.
Integrationen von SecureAuth
SecureAuth dokumentiert mehr als 20 vorkonfigurierte B2B-Identitätsanbieter-Konnektoren, darunter Okta, Microsoft Entra ID, Google Workspace und OneLogin sowie Auth0, AWS Cognito, GitHub und Google über OIDC und SAML. Außerdem werden SCIM, LDAP, RADIUS und APIs für benutzerdefinierte Verbindungen unterstützt.
Pros and Cons
Pros:
- Kontinuierliche Risikobewertung von Sitzungen nach der Anmeldung
- Überprüfung der physischen Anwesenheit während Sitzungen
- Umfangreiche Unterstützung für Authentifizierungsprotokolle und -methoden
Cons:
- Die Administratorkonsole ist komplex und schwer zu navigieren
- Überwachungs-Dashboards sind für den täglichen Gebrauch eingeschränkt
Okta
Am besten für unternehmensweite Identität im großen Maßstab geeignet
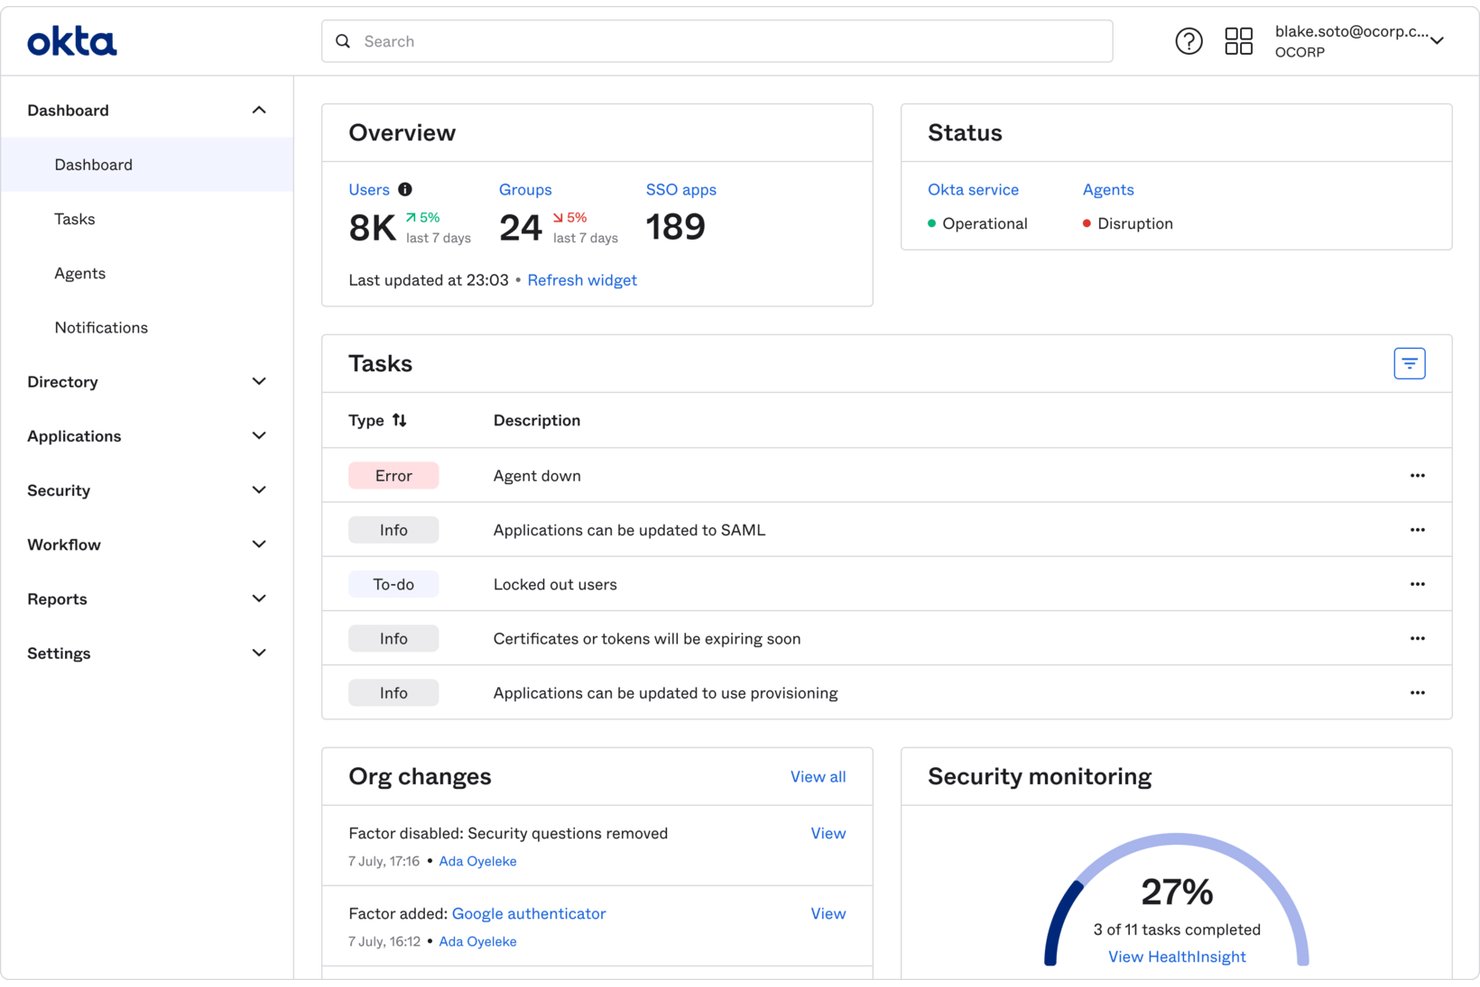
Okta ist eine Plattform für die Identität von Mitarbeitenden, die SSO, adaptive MFA, Lebenszyklusverwaltung und Identitätsgovernance in Cloud-, lokalen und mobilen Umgebungen abdeckt.
Für wen ist Okta am besten geeignet?
Okta eignet sich besonders für IT- und Sicherheitsteams in Unternehmen, die Identitäten in großem Maßstab in komplexen Umgebungen mit vielen Anwendungen und strengen Compliance-Anforderungen verwalten.
Warum ich Okta ausgewählt habe
Okta verdient einen Platz auf meiner Auswahlliste, weil keine andere Plattform bei der unternehmensweiten Identitätsverwaltung mit ihrer Größenordnung mithalten kann. Besonders beeindruckt mich das universelle Verzeichnis, das Identitäten aus Active Directory, Workday und LDAP in einer einzigen cloudbasierten Steuerungsebene zusammenführt, sowie der Schutz vor Identitätsbedrohungen, der das Sitzungsrisiko nach der Anmeldung kontinuierlich bewertet, anstatt nur bei der Authentifizierung. Mit mehr als 8.000 vorgefertigten OIN-Integrationen und adaptiver MFA, die abhängig von Gerätezustand und Verhaltenssignalen zusätzliche Authentifizierungsabfragen auslöst, bewältigt Okta die Identitätsverwaltung in einem Umfang, an den nur wenige Anbieter herankommen.
Die wichtigsten Funktionen von Okta
- Okta Workflows: Eine Automatisierungsplattform ohne Programmieraufwand zum Erstellen von Identitätsprozessen für Eintritt, Wechsel und Austritt, mit mehr als 50 vorgefertigten Abläufen und Integrationen mit Slack und Teams für selbstständige Zugriffsanfragen.
- Schutz vor Identitätsbedrohungen: Bewertet das Sitzungsrisiko nach der Anmeldung mithilfe von KI kontinuierlich und löst automatisierte Reaktionen wie die universelle Abmeldung oder zusätzliche MFA-Authentifizierungsabfragen aus, wenn anomales Verhalten erkannt wird.
- Okta Integration Network (OIN): Ein Katalog mit mehr als 8.000 von Okta geprüften, vorgefertigten Anwendungsintegrationen für SSO, Lebenszyklusverwaltung, Identitätsgovernance und zentrale Protokollierung.
- Zugriffsbestätigungen: Diese Funktion ist Teil von Okta Identity Governance und ermöglicht regelmäßige Zugriffsüberprüfungen, um Benutzerberechtigungen für verbundene Anwendungen zu bestätigen oder zu entziehen.
Okta-Integrationen
Okta bietet mehr als 8.000 Integrationen über das Okta Integration Network, darunter Microsoft 365, Salesforce, Workday, Slack, Splunk, CrowdStrike und Google Workspace. Außerdem stellt Okta REST-APIs, SCIM und Terraform-Provider für benutzerdefinierte Identitätsintegrationen bereit.
Pros and Cons
Pros:
- Umfangreicher Katalog vorgefertigter SSO-Integrationen
- Adaptive MFA mit kontinuierlicher Bewertung des Sitzungsrisikos
- Starke Compliance für Anforderungen regulierter Branchen
Cons:
- Die Ersteinrichtung erfordert umfassende IAM-Fachkenntnisse
- Reaktionszeit des Supports und Dokumentation werden häufig kritisiert

Am besten geeignet für hybride und föderale IAM-Lösungen auf Unternehmensebene
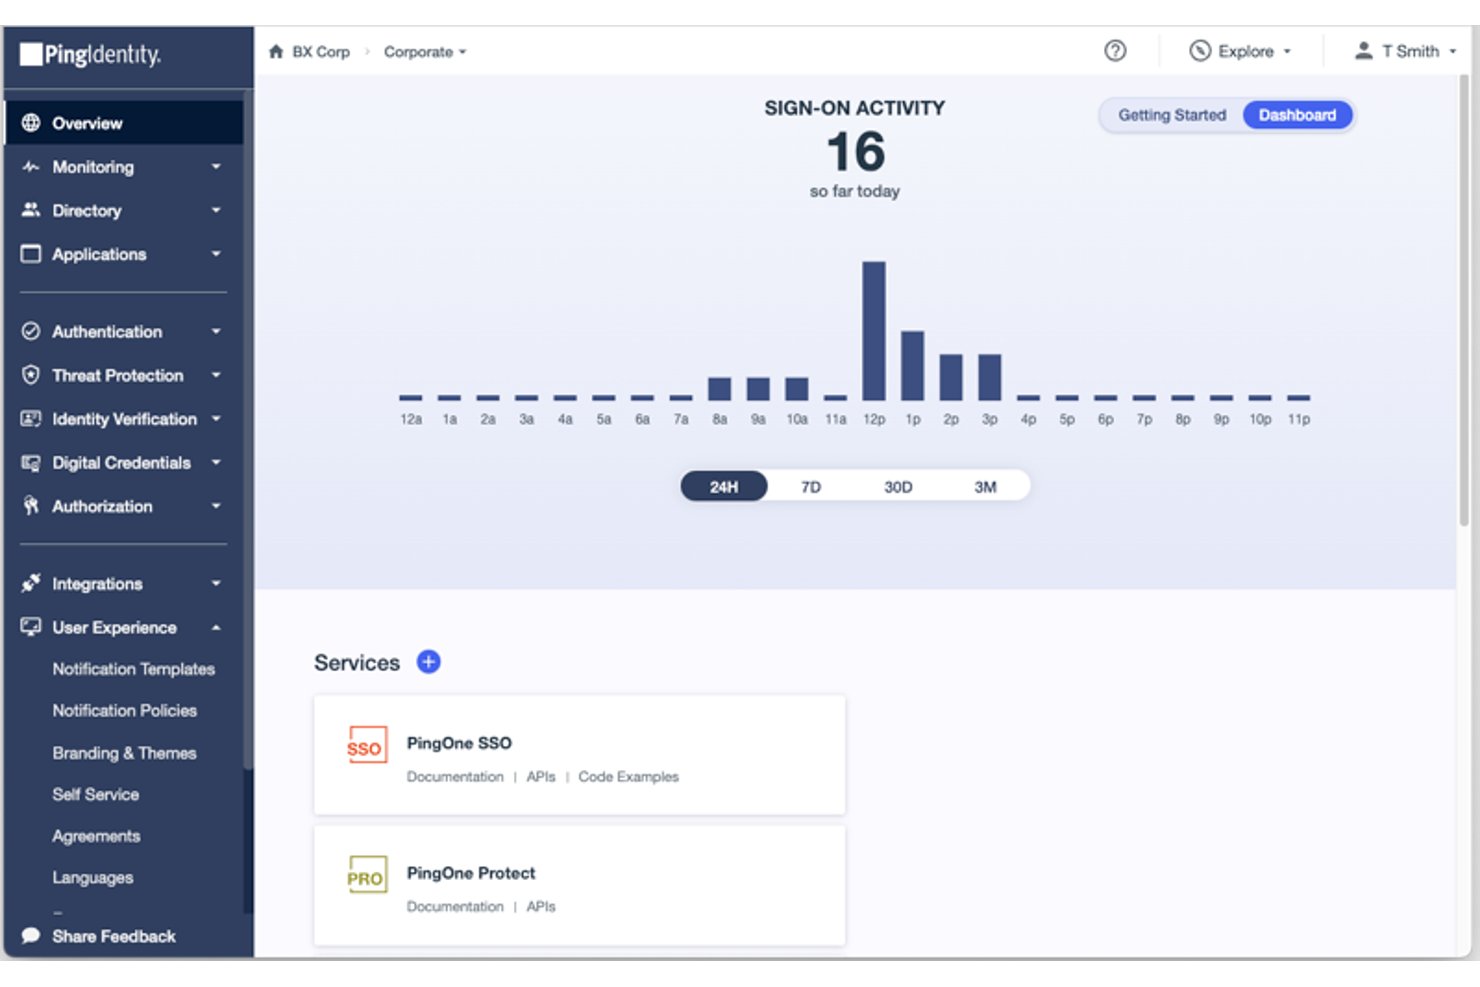
Ping Identity ist eine IAM-Plattform für Unternehmen, die SSO, MFA, adaptive Authentifizierung, granulare Autorisierung und Identitätsorchestrierung in Cloud-, Hybrid- und lokalen Umgebungen abdeckt.
Für wen ist Ping Identity am besten geeignet?
Ping Identity wurde für große Unternehmen und Bundesbehörden entwickelt, die Identitäten in hybriden, lokalen und isolierten Umgebungen unter strengen Compliance-Anforderungen verwalten müssen.
Warum ich Ping Identity ausgewählt habe
Ping Identity steht auf meiner Auswahlliste, weil es die einzige IAM-Plattform ist, die mir bekannt ist und vollständige Funktionsgleichheit in Cloud-, lokalen, isolierten und DDIL-Umgebungen bietet. Ich habe sie speziell für Teams in regulierten Branchen oder Bundesbehörden ausgewählt, bei denen die Bereitstellung in einer nach FedRAMP High oder DoD IL5 zertifizierten Umgebung optional ist. PingFederate übernimmt SSO für ältere und moderne Anwendungen, ohne einen vollständigen Austausch zu erzwingen, und PingOne Protect fügt eine ML-gestützte Risikobewertung hinzu, die nur dann eine zusätzliche MFA-Prüfung auslöst, wenn Signale wie Anomalien bei der geografischen Geschwindigkeit oder kompromittierte Zugangsdaten dies rechtfertigen.
Wichtige Funktionen von Ping Identity
- Identitätsorchestrierung ohne Code: PingOne DaVinci bietet eine Arbeitsfläche mit Ziehen und Ablegen zum Erstellen, Testen und Bereitstellen von Identitätsabläufen mithilfe von Hunderten vorgefertigten Konnektoren.
- Granulare Autorisierung: Mit PingOne Authorize können Sie ABAC-, RBAC- und ReBAC-Richtlinien unabhängig vom Anwendungscode mithilfe eines visuellen Entscheidungsbaums für Richtlinien definieren.
- Offline-MFA-Modus: PingOne MFA unterstützt die Authentifizierung ohne aktive Internetverbindung und deckt damit Zugriffsszenarien ab, in denen eine Verbindung nicht garantiert ist.
- Identitätsverwaltung für KI-Agenten: Ein dediziertes Produkt registriert nichtmenschliche Identitäten wie KI-Agenten, Bots und Mikroservices und setzt Laufzeitrichtlinien für sie durch.
Integrationen von Ping Identity
Ping Identity bietet mehr als 350 Konnektoren auf dem Marktplatz, darunter Integrationen mit Active Directory, Azure AD, Microsoft 365, Twilio und ForgeRock. Außerdem werden SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS, REST-APIs sowie native iOS- und Android-SDKs unterstützt.
Pros and Cons
Pros:
- Vollständige Protokollunterstützung für ältere und moderne Anwendungen
- Erweiterte Optionen für adaptive risikobasierte Authentifizierung
- Orchestrierungsplattform ohne Code für komplexe Workflows
Cons:
- Mindestabnahme von 5.000 Benutzern erforderlich
- Die Implementierung erfordert häufig professionelle Dienstleistungen

OneLogin
Am besten für ML-gesteuerte adaptive Authentifizierung für Mitarbeiter
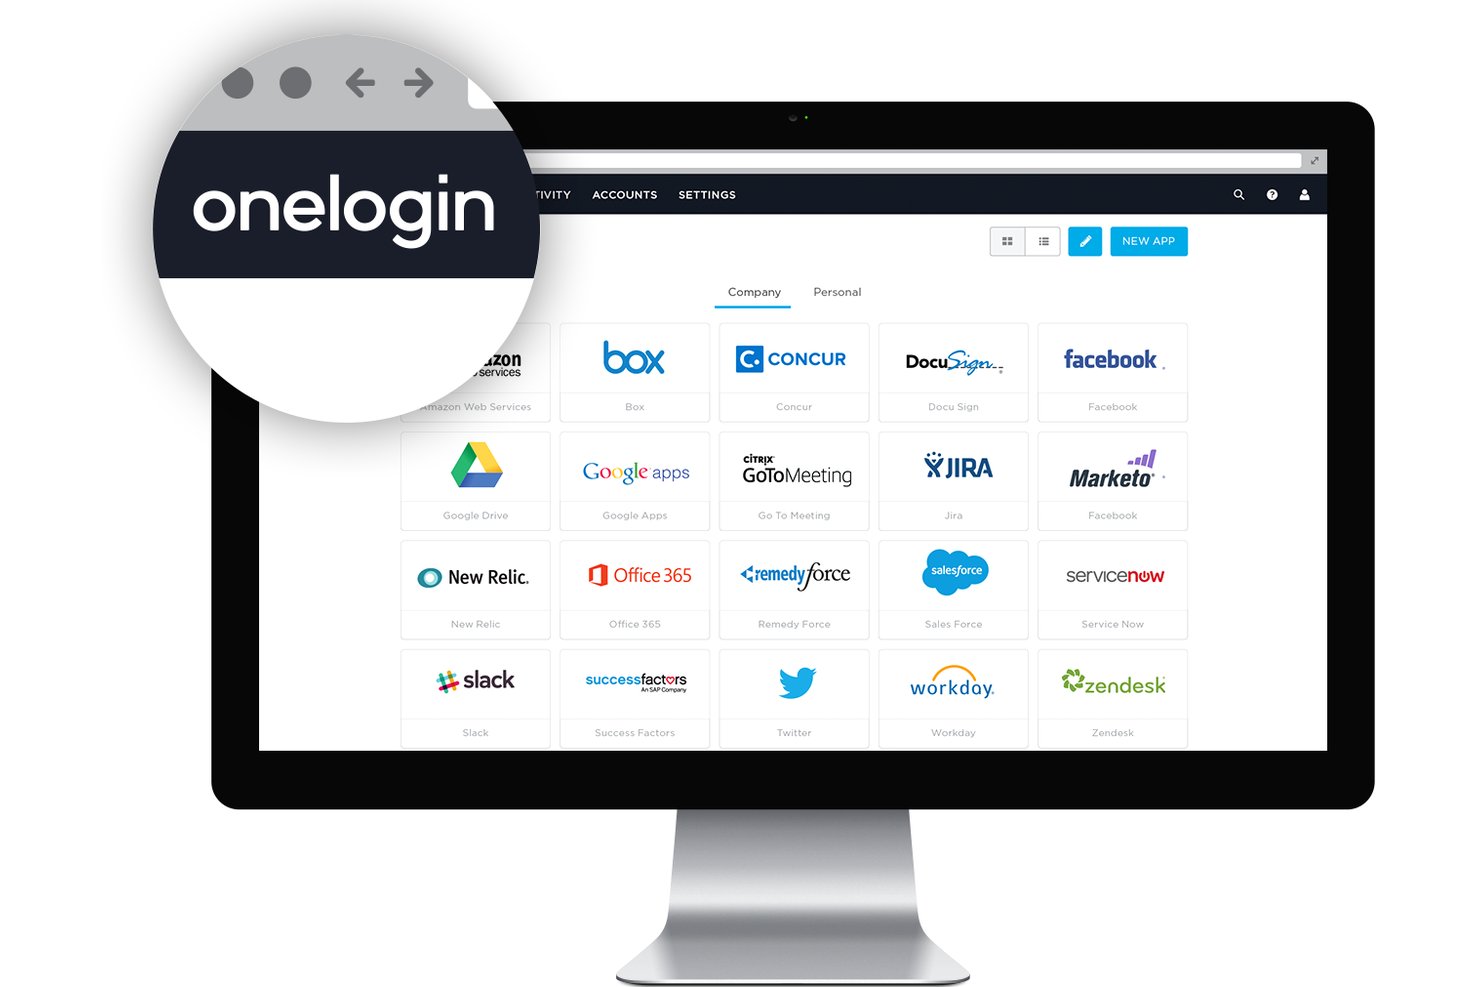
OneLogin ist eine Identitätsplattform für Mitarbeiter, die SSO für mehr als 6.000 Apps, MFA mit Unterstützung für Passkeys und biometrische Verfahren, adaptive Authentifizierung sowie eine automatisierte Verwaltung des Benutzerlebenszyklus kombiniert.
Für wen eignet sich OneLogin am besten?
OneLogin eignet sich besonders für mittelgroße bis große Unternehmen, die eine einheitliche IAM-Plattform für Mitarbeiter mit ML-gesteuerter adaptiver Authentifizierung in einer komplexen hybriden Anwendungsumgebung benötigen.
Warum ich OneLogin ausgewählt habe
OneLogin gehört aufgrund der Funktionsweise von Vigilance AI bei der adaptiven Authentifizierung zu meiner engeren Auswahl. Statt statische Regeln für den bedingten Zugriff anzuwenden, nutzt die Lösung ML, um für jede Anmeldung anhand von Geolokalisierung, IP-Reputation, Gerätezustand und bisherigem Benutzerverhalten einen Risikowert zu berechnen und anschließend die erforderlichen Authentifizierungsfaktoren in Echtzeit anzupassen. Ich habe erlebt, wie SmartFactor die MFA automatisch verstärkt, wenn eine Anmeldung aus einem unbekannten Land erfolgt, während Sitzungen mit geringem Risiko mit einer einzigen Push-Bestätigung zugelassen werden.
Wichtige Funktionen von OneLogin
- SmartFactor-Authentifizierung: ML-gestützte Risikobewertung, die die Anforderungen an Authentifizierungsfaktoren dynamisch anhand des Gerätezustands, der IP-Reputation und von Geolokalisierungssignalen anpasst.
- Mehr als 6.000 vorgefertigte App-Konnektoren: Ein Katalog von SAML-, OIDC- und formularbasierten SSO-Integrationen für Cloud- und lokale Anwendungen.
- Prüfung auf kompromittierte Zugangsdaten: Überprüft neue und aktualisierte Passwörter automatisch anhand bekannter Datenbanken mit Sicherheitsverletzungen und verhindert die erneute Verwendung gestohlener Zugangsdaten.
- OneLogin Access: Erweitert SSO und MFA auf lokale und ältere Anwendungen, ohne dass Protokollaktualisierungen an den zugrunde liegenden Apps erforderlich sind.
OneLogin-Integrationen
OneLogin bietet mehr als 6.000 vorgefertigte App-Konnektoren, darunter Workday, UKG, BambooHR, Namely, Microsoft Entra ID, Google Workspace und Splunk. REST-APIs und benutzerdefinierte REST-Konnektoren unterstützen zusätzliche Integrationen für Verzeichnisse, Bereitstellung und Anwendungen.
Pros and Cons
Pros:
- Adaptive SmartFactor-Authentifizierung mit Vigilance AI
- Mehr als 6.000 vorgefertigte SSO-Integrationen für Apps
- Echtzeitprüfung auf kompromittierte Zugangsdaten
Cons:
- Dienstausfälle haben Arbeitsabläufe für den Zugriff unterbrochen
- API-Ratenlimits schränken fortgeschrittene Automatisierungen ein

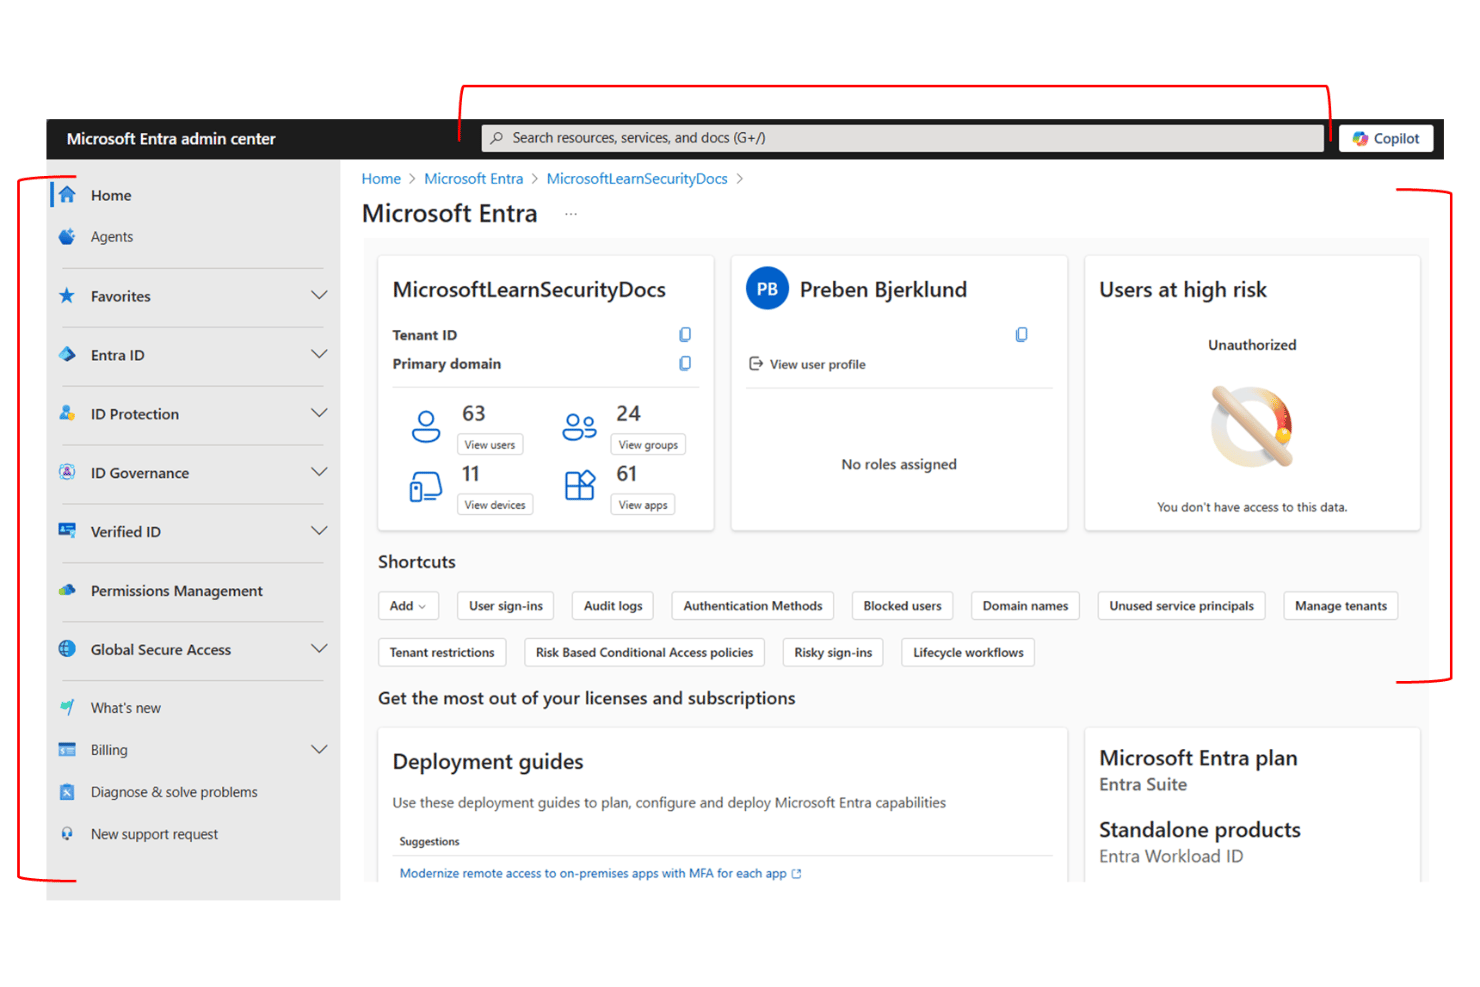
Microsoft Entra ID ist eine cloudbasierte Plattform für Identitäts- und Zugriffsverwaltung, die MFA, SSO, adaptive Authentifizierung, die Verwaltung des Benutzerlebenszyklus und Verzeichnisdienste für Arbeitskräfte- und Anwendungsumgebungen abdeckt.
Für wen eignet sich Microsoft Entra ID am besten?
Microsoft Entra ID eignet sich besonders für IT- und Sicherheitsteams, die bereits im Microsoft-365- oder Azure-Ökosystem arbeiten und eine zentrale Identitätsverwaltung für hybride und Cloud-Umgebungen benötigen.
Warum ich mich für Microsoft Entra ID entschieden habe
Microsoft Entra ID steht auf meiner Auswahlliste, weil die Identität bei Organisationen, die Microsoft 365 oder Azure einsetzen, bereits in die Infrastruktur integriert ist, die sie täglich nutzen. Besonders gut gefällt mir, wie der bedingte Zugriff Echtzeitsignale bewertet, darunter die Gerätekonformität über Intune, das Anmelderisiko aus dem Microsoft Entra ID-Schutz und den Standort, um eine verstärkte MFA nur dann durchzusetzen, wenn der Kontext dies tatsächlich rechtfertigt. Darüber hinaus machen phishingresistente Optionen wie FIDO2-Zugriffsschlüssel und Windows Hello for Business eine kennwortlose Authentifizierung praktisch umsetzbar und nicht nur theoretisch.
Wichtige Funktionen von Microsoft Entra ID
- Verwaltung privilegierter Identitäten (PIM): Gewährt eine zeitlich begrenzte Erhöhung auf genau die erforderlichen Zugriffsrechte für privilegierte Rollen und verlangt eine Begründung sowie Genehmigung, bevor der Zugriff aktiviert wird.
- HR-gesteuerte Bereitstellung: Verbindet sich mit Workday und SAP SuccessFactors, um Einstiegs-, Wechsel- und Austrittsereignisse im Lebenszyklus automatisch direkt aus Ihrem HR-System auszulösen.
- Microsoft Entra ID-Schutz: Verwendet maschinelles Lernen, um das Anmelde- und Benutzerrisiko in Echtzeit zu bewerten, und erkennt Signale wie unmögliche Reisebewegungen, durchgesickerte Anmeldeinformationen und Token-Anomalien.
- Microsoft Entra-Anwendungsproxy: Erweitert SSO auf lokale und ältere Anwendungen mithilfe headerbasierter Authentifizierung, Kerberos und integrierter Windows-Authentifizierung – ohne VPN.
Integrationen von Microsoft Entra ID
Microsoft Entra ID bietet Tausende von Integrationen aus der Anwendungsgalerie, darunter ServiceNow, Workday, Salesforce, AWS, Google Workspace und Slack, sowie integrierte Verbindungen mit Microsoft 365 und Azure. Die Unterstützung für die Microsoft Graph API und SCIM 2.0 ermöglicht benutzerdefinierte Verbindungen für Anwendungen und die Bereitstellung.
Pros and Cons
Pros:
- Granulare Richtlinien-Engine für bedingten Zugriff
- Phishingresistente MFA und kennwortlose Optionen
- Umfangreiche Unterstützung für hybride Identitätsszenarien
Cons:
- Nur cloudbasiert, keine lokale Version
- Komplexe, mehrschichtige Lizenzierung für erweiterte Funktionen
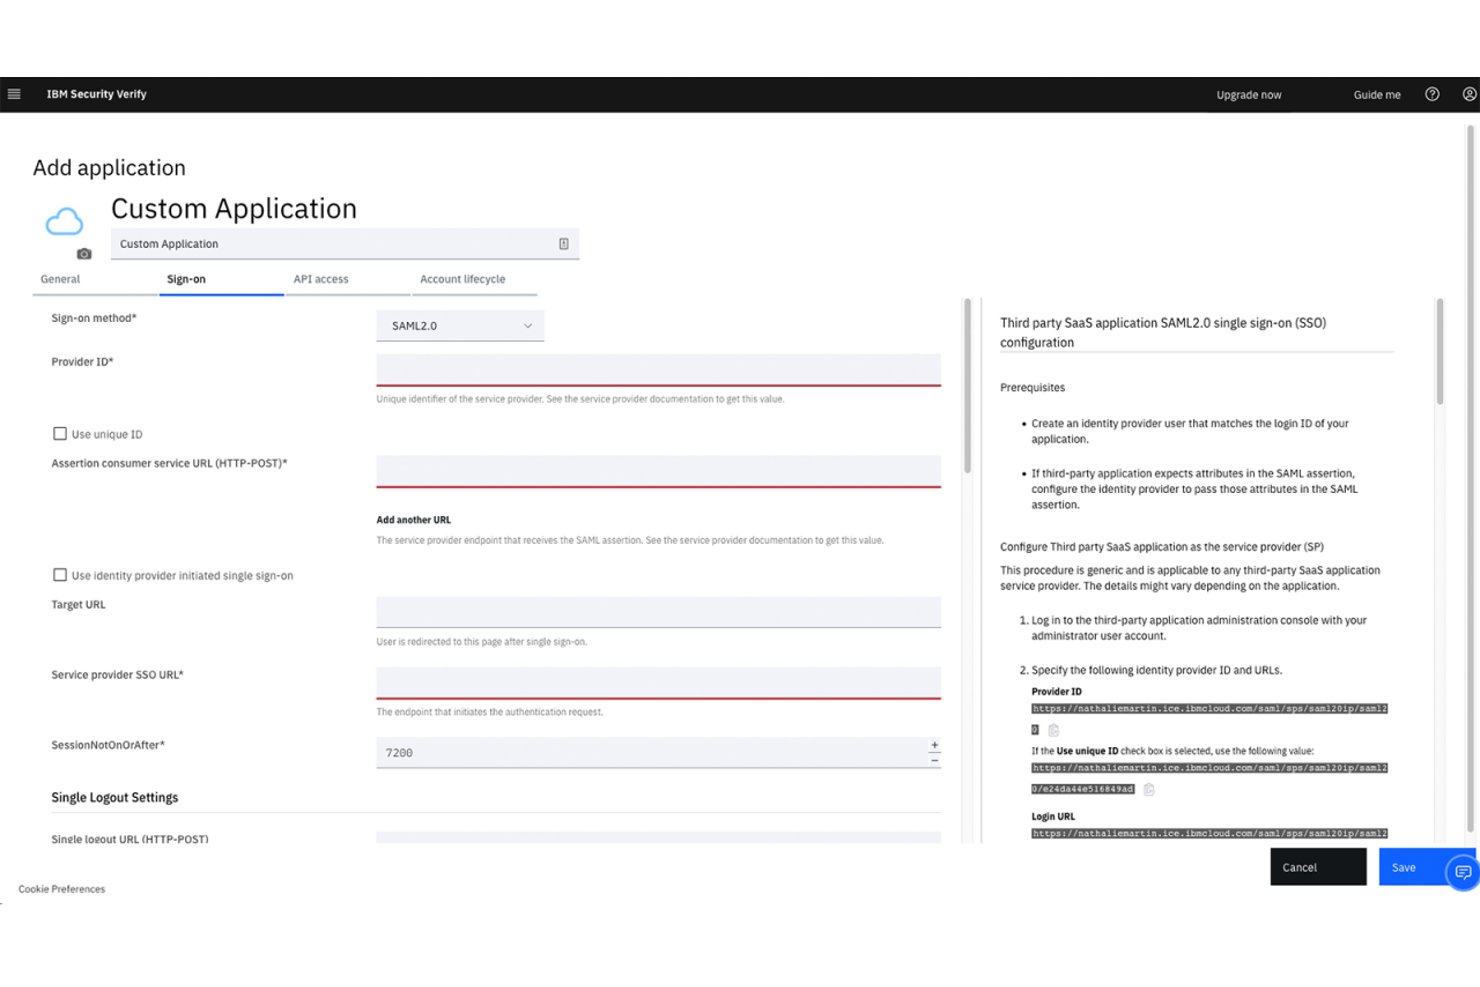
IBM Verify ist eine IAM-Plattform für Unternehmen, die sowohl Mitarbeiter- als auch Kundenidentitäten abdeckt und MFA, SSO, adaptiven Zugriff, Identitätsverwaltung sowie Verwaltung privilegierter Zugriffe in Cloud-, lokalen und hybriden Umgebungen umfasst.
Für wen eignet sich IBM Verify am besten?
IBM Verify eignet sich besonders für große Unternehmen, die sowohl Mitarbeiter- als auch Kundenidentitäten in Cloud-, lokalen und hybriden Umgebungen verwalten.
Warum ich IBM Verify ausgewählt habe
IBM Verify hat sich einen Platz auf meiner engeren Auswahlliste verdient, weil es eine der wenigen Plattformen ist, die IAM für Mitarbeiter und Kundenidentitäten in einem einzigen, einheitlichen System verwaltet, anstatt separate Produkte miteinander zu verbinden. Besonders überzeugt mich das von Trusteer unterstützte Modul für adaptiven Zugriff, das das Authentifizierungsrisiko gleichzeitig anhand des Gerätezustands, des Verhaltens und des Standorts bewertet und MFA nur dann verstärkt, wenn der Risikowert dies rechtfertigt. Dank der nativen Unterstützung für FIDO2-Passkeys und die Anmeldung per QR-Code können Sie vollständig passwortlose Abläufe für Mitarbeiter und Kunden ohne Zusatzlösung eines Drittanbieters einrichten.
Die wichtigsten Funktionen von IBM Verify
- Identitätsverwaltung: Führen Sie Zugriffszertifizierungskampagnen und Genehmigungsabläufe durch und automatisieren Sie die Bereitstellung und Aufhebung von Berechtigungen für SaaS- und lokale Anwendungen.
- IBM Application Gateway: Erweitern Sie SSO und MFA auf ältere lokale Webanwendungen, ohne den Anwendungscode zu ändern.
- Verwaltung nichtmenschlicher Identitäten: Weisen Sie KI-Agenten und Dienstkonten eindeutige Identitäten zu, einschließlich kontrollierter Delegierung und vollständiger Prüfprotokolle.
- QRadar-SIEM-Integration: Leiten Sie Authentifizierungs- und Zugriffsereignisse nativ an IBM QRadar weiter, um sie zu korrelieren, Warnmeldungen zu erstellen und Sicherheitsuntersuchungen durchzuführen.
Integrationen von IBM Verify
IBM Verify bietet mehr als 100 vorgefertigte Anwendungs-Connectoren, darunter Microsoft 365, Google Workspace, Salesforce, Slack, ServiceNow, Jira, GitHub Enterprise und CyberArk. Benutzerdefinierte Integrationen werden über SAML 2.0, OIDC, SCIM 2.0, REST-APIs und SDKs unterstützt.
Pros and Cons
Pros:
- Passwortlose Authentifizierung für Mitarbeiter und Kunden
- Modul für adaptiven Zugriff verwendet Echtzeit-Risikomerkmale
- Unterstützt lokale, Cloud- und hybride Umgebungen
Cons:
- Die Administrationsoberfläche ist veraltet und komplex
- Die Optionen für Entwickler-SDKs sind begrenzt
Weitere Authentifizierungssoftware
Hier finden Sie einige weitere Optionen für Authentifizierungssoftware, die es nicht in meine Auswahl geschafft haben, die sich aber dennoch lohnen:
- RSA Security
Am besten für lokal betriebene Authentifizierung geeignet
- Transmit Security
Am besten für KI-gestützte Passkeys und CIAM im großen Maßstab
- LoginRadius
Ideal für die Verwaltung von Kundenidentitäten im Verbrauchergeschäft
- JumpCloud
Am besten geeignet für einheitliches Identitäts- und Gerätezugriffsmanagement
- FusionAuth
Optimal für von Entwicklern entwickelte Kundenidentitäten
- HYPR
Am besten für phishing-resistente passwortlose MFA
- Frontegg
Am besten für risikobasierte Authentifizierung auf KI-Basis in SaaS-Apps
- Rippling IT
Am besten für HR-gesteuerte Identitäts- und Zugriffskontrolle
- Beyond Identity
Am besten geeignet für phishing-resistente, passwortlose MFA
- Descope
Am besten für passwortlose Authentifizierung und Passkey-Authentifizierung ohne Programmierung


Comment j’évalue les logiciels d’authentification
Je divise mon évaluation en critères de base que chaque outil doit respecter — MFA, SSO, prise en charge des protocoles, intégration aux annuaires, authentification adaptative et journalisation des audits — ainsi qu’en facteurs de différenciation comme la prise en charge des clés d’accès, les kits de développement logiciel et les signaux de renseignement sur les menaces, qui distinguent les bons outils des meilleurs.
Fonctionnalités essentielles (critères incontournables de cette liste)
Lorsque je sélectionne les outils à inclure dans ma liste, j’évalue chacun d’eux sur une échelle de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité essentielle répertoriée ci-dessous. Je convertis ensuite le score total de l’outil en pourcentage, en utilisant 75 % comme référence pour aider à évaluer son adéquation globale à la liste.
- Authentification multifacteur : j’évalue l’éventail des méthodes de second facteur prises en charge par chaque outil, des méthodes TOTP, SMS et notifications push de base aux clés matérielles FIDO2, aux clés d’accès et à la biométrie avec des contrôles de stratégie par application.
- Authentification unique : l’étendue du catalogue d’applications SSO est importante, notamment sa couverture des applications cloud, sur site et anciennes via SAML, OIDC ou des méthodes de secours comme le coffre-fort de mots de passe.
- Prise en charge des protocoles standard : je vérifie au minimum la prise en charge de SAML 2.0, OAuth 2.0, OpenID Connect et SCIM, ainsi que de protocoles comme LDAP et RADIUS, courants dans les environnements hybrides.
- Gestion des annuaires et du cycle de vie : la prolifération réelle des identités m’amène à rechercher un provisionnement et un déprovisionnement automatisés via SCIM, la synchronisation AD/LDAP et le provisionnement JIT entre plusieurs sources d’identité.
- Authentification adaptative et basée sur les risques : j’examine la manière dont la plateforme exploite des signaux contextuels comme la posture de l’appareil, la localisation et les habitudes de comportement pour déclencher une MFA renforcée ou bloquer dynamiquement l’accès.
- Journalisation des audits et conformité : j’évalue ici les journaux détaillés des événements avec intégration SIEM, les rapports de conformité exportables pour des référentiels comme SOC 2 et le RGPD, ainsi que les options flexibles de conservation.
Une fois que j’ai établi une liste d’outils répondant aux critères, j’examine ce qui distingue chaque plateforme.
Facteurs de différenciation (ce qui distingue les fournisseurs)
Voici comment je compare les différents fournisseurs et les distingue les uns des autres :
Fonctionnalités remarquables
Je recherche une prise en charge native des clés d’accès FIDO2/WebAuthn et je vérifie si elle couvre à la fois les parcours de connexion des collaborateurs et ceux des clients — des fournisseurs comme Okta et Microsoft Entra les gèrent différemment selon la référence tarifaire. Les signaux de renseignement sur les menaces sont tout aussi importants : je vérifie si la plateforme détecte les identifiants compromis, les déplacements impossibles et le trafic de robots afin d’alimenter automatiquement les stratégies adaptatives. Pour les équipes SaaS, j’évalue les capacités CIAM B2B multi-locataires, notamment la configuration SSO par locataire et les expériences de connexion personnalisées qui permettent à vos clients de gérer eux-mêmes leurs utilisateurs.
Au-delà des fonctionnalités
Je vérifie si un fournisseur propose des options de déploiement en nuage, dans un nuage privé et en hébergement autonome, ainsi que la résidence régionale des données aux États-Unis, dans l’UE et en APAC — un point essentiel lorsque vous devez respecter le RGPD ou les règles de souveraineté des données propres à certains secteurs. Les certifications de conformité comme SOC 2 Type II, ISO 27001, FedRAMP et la BAA HIPAA réduisent considérablement les efforts de vérification préalable. J’évalue également le coût total de possession : la manière dont la MFA et l’authentification adaptative sont limitées selon les niveaux tarifaires, la qualité des outils de migration et la capacité réelle de la réinitialisation libre-service des mots de passe à réduire les demandes adressées au service d’assistance à grande échelle.
So wählen Sie Authentifizierungssoftware aus
Welche Authentifizierungsplattform erfüllt Ihre Anforderungen an Risiko, Integration und Compliance, ohne Ihre Benutzer auszubremsen?
| Wenn Ihre Priorität … ist | Achten Sie auf … |
|---|---|
| Phishing-resistente MFA | Abdeckung von FIDO2/WebAuthn-Biometrie und Hardwareschlüsseln |
| Hybride oder ältere Umgebungen | Unterstützung mehrerer Protokolle (SAML, LDAP, RADIUS, OIDC) |
| Flexible Kontrolle des Benutzerlebenszyklus | Automatisierte SCIM-Bereitstellung und Synchronisierung mehrerer Verzeichnisse |
| Minimierung der Belastung des Supports | Zuverlässiges Zurücksetzen und Wiederherstellen von Passwörtern im Selbstbedienungsverfahren |
| Erfüllung von Compliance-Anforderungen | Prüfungsbereite Ereignisprotokolle und zertifizierter Datenstandort |
So prüfen Sie Ihre Auswahl
- Führen Sie einen 14-tägigen Live-Pilotbetrieb durch: Stellen Sie SSO und MFA für eine kleine Gruppe bereit und bestätigen Sie, dass alle Gerätetypen und Protokolle wie erwartet funktionieren.
- Fordern Sie einen Leitfaden zur SIEM-Integration an: Bitten Sie den Anbieter um aktuelle Dokumentation, um Protokolle in Ihr bestehendes SIEM zu übernehmen und die Protokollformate zu validieren.
- Führen Sie eine erzwungene Deprovisionierung durch: Entfernen Sie einen Testbenutzer aus Ihrem Verzeichnis und überprüfen Sie anhand der Protokolle, dass die Deaktivierung innerhalb einer Stunde an verbundene Anwendungen weitergegeben wird.
- Verlangen Sie einen Compliance-Nachweis: Holen Sie aktuelle Prüfberichte unabhängiger Dritter (SOC 2 oder ISO 27001) sowie eine schriftliche Erklärung zu den regionalen Datenkontrollen ein.
- Entscheiden Sie zwischen Plattformbreite und Spezialisierungstiefe: Legen Sie fest, ob Sie umfangreiche Integrationsunterstützung für vielfältige Umgebungen oder ein enger gefasstes Tool mit tiefergehender adaptiver Authentifizierung benötigen.
Was ist Authentifizierungssoftware?
Authentifizierungssoftware ist eine Technologie, die die Identität von Benutzern über einen einfachen Benutzernamen und ein Passwort hinaus überprüft, wenn diese versuchen, auf Systeme, Anwendungen oder Daten zuzugreifen. Sie verwendet Methoden wie Passwörter, Multi-Faktor-Authentifizierung oder biometrische Verfahren wie den Fingerabdruckscan, um sicherzustellen, dass nur autorisierte Benutzer Zugriff erhalten. Diese Software ist eine wichtige Sicherheitsebene für IT-Umgebungen. Sie schützt sensible Ressourcen vor unbefugtem Zugriff und verringert das Risiko von Sicherheitsverletzungen durch kompromittierte Zugangsdaten oder böswillige Akteure.
Funktionen von Authentifizierungssoftware
Achten Sie bei der Auswahl von Authentifizierungssoftware auf die folgenden wichtigen Funktionen:
- Multi-Faktor-Authentifizierung: Fügt zusätzliche Verifizierungsebenen über Passwörter hinaus hinzu, beispielsweise SMS-OTP-Codes, Authentifizierungs-Apps, biometrische Verfahren oder Hardware-Token. Dies trägt dazu bei, unbefugten Zugriff durch kompromittierte Zugangsdaten zu reduzieren.
- Einmalige Anmeldung: Ermöglicht Benutzern, sich einmal zu authentifizieren und auf viele integrierte Anwendungen zuzugreifen. Dadurch werden Anmeldevorgänge vereinfacht und die Passwortverwaltung über Cloud- und Altsysteme hinweg optimiert.
- Unterstützung standardisierter Protokolle: Integriert gängige Identitätsstandards wie SAML, OAuth, OpenID Connect und SCIM. Dies gewährleistet die Kompatibilität zwischen verschiedenen Anwendungen und Umgebungen, einschließlich hybrider IT-Umgebungen.
- Verzeichnis- und Benutzerlebenszyklusverwaltung: Synchronisiert Benutzer mit vorhandenen Verzeichnissen (Active Directory, LDAP) und automatisiert die Bereitstellung und Aufhebung der Bereitstellung. So können Sie kontrollieren und überprüfen, wer Zugriff hat, wenn Personen der Organisation beitreten, die Position wechseln oder sie verlassen.
- Adaptive und risikobasierte Authentifizierung: Passt die Authentifizierungsanforderungen anhand des Kontexts an, beispielsweise des Gerätetyps, des Benutzerstandorts oder des Anmeldeverhaltens. Verdächtige Aktivitäten können eine zusätzliche Authentifizierung oder Sperren auslösen und so die Sicherheit erhöhen.
- Überwachungsprotokollierung und Berichterstellung: Erfasst detaillierte Aufzeichnungen von Authentifizierungsereignissen, Anmeldeversuchen und Änderungen an Zugriffsrichtlinien. Diese Protokolle unterstützen die Einhaltung von Compliance-Anforderungen, Untersuchungen von Sicherheitsvorfällen und die Integration in SIEM-Systeme.
- Selbstbedienungsfunktion zum Zurücksetzen von Passwörtern: Ermöglicht Benutzern, vergessene Passwörter sicher zurückzusetzen, ohne den IT-Support einzubeziehen. Dies minimiert Anfragen an den IT-Support und reduziert Ausfallzeiten für Benutzer.
- Integration mit Drittanbieteranwendungen: Unterstützt vorgefertigte und benutzerdefinierte Konnektoren für beliebte Geschäftsanwendungen und erleichtert so die Ausweitung sicherer Authentifizierung auf Ihren gesamten Technologiebereich.
- Compliance- und regulatorische Kontrollen: Bietet Funktionen und Dokumentation zur Unterstützung regulatorischer Anforderungen wie SOC 2, DSGVO, HIPAA und regionaler Datenresidenz.
- Anpassbare Authentifizierungsrichtlinien: Ermöglicht die Festlegung granularer Richtlinien nach App, Gruppe oder Benutzer. So können Sie Sicherheit und Komfort entsprechend den individuellen Anforderungen Ihrer Organisation ausbalancieren.
Gängige KI-Funktionen von Authentifizierungssoftware
Über die oben aufgeführten Standardfunktionen von Authentifizierungssoftware hinaus integrieren viele dieser Lösungen KI mit Funktionen wie:
- KI-gestützte Anomalieerkennung: Verwendet maschinelles Lernen, um ungewöhnliche Anmeldemuster, Geräteänderungen oder Zugriffsversuche zu erkennen, die vom normalen Verhalten eines Benutzers abweichen. Dies hilft Ihrem Team, verdächtige Aktivitäten frühzeitig zu erkennen und zusätzliche Verifizierungsschritte oder Warnungen auszulösen.
- Intelligente Risikobewertung: Analysiert kontinuierlich kontextbezogene Signale – etwa Standort, Gerätezustand und Benutzerverhalten –, um jedem Authentifizierungsversuch eine dynamische Risikobewertung zuzuweisen. Dadurch können Sie zusätzliche Authentifizierung automatisieren oder den Zugriff auf Grundlage des Echtzeitrisikos blockieren.
- Automatisierte Bedrohungsreaktion: Nutzt KI, um Authentifizierungsereignisse mit bekannten Angriffsmustern und Feeds für Bedrohungsinformationen abzugleichen. Wird eine Bedrohung erkannt, kann das System Konten automatisch sperren, Administratoren benachrichtigen oder strengere Richtlinien ohne manuelles Eingreifen durchsetzen.
- Adaptive Anpassung von Authentifizierungsrichtlinien: Verwendet KI, um aus historischen Authentifizierungsdaten zu lernen und Richtlinien zu empfehlen oder automatisch anzupassen. Dies hilft Ihnen, Sicherheit und Benutzererfahrung auszubalancieren, indem Kontrollen bei Bedarf verschärft und Reibungspunkte für Benutzer mit geringem Risiko reduziert werden.
- Schutz vor Angriffen durch das Ausprobieren gestohlener Zugangsdaten und vor Bot-Angriffen: Setzt KI-Modelle ein, um zwischen legitimen Benutzern und automatisierten Bots zu unterscheiden, die massenhaft Anmeldeversuche durchführen. Das System kann verdächtigen Datenverkehr blockieren oder überprüfen, bevor er Ihre Anwendungen erreicht.
- Kontinuierliche Authentifizierung: Wendet KI an, um das Benutzerverhalten während einer gesamten Sitzung – nicht nur bei der Anmeldung – zu überwachen und Anzeichen einer Kontoübernahme oder Sitzungsentführung zu erkennen. Wird riskantes Verhalten erkannt, kann das System eine erneute Authentifizierung anfordern oder die Sitzung beenden.
Vorteile von Authentifizierungssoftware
Die Implementierung von Authentifizierungssoftware bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Stärkere Zugriffskontrollen: Erhalten Sie zuverlässigen Schutz vor unbefugtem Zugriff mit Funktionen wie Multi-Faktor-Authentifizierung, risikobasierter Verifizierung und der Integration in Benutzerverzeichnisse.
- Vereinfachte Benutzererfahrung: Ermöglichen Sie Benutzern die Anmeldung bei mehreren Systemen mit einem einzigen Konto durch Einmalanmeldung und anpassbare Anmelderichtlinien.
- Schnelleres Onboarding und Offboarding von Benutzern: Automatisieren Sie die Bereitstellung und Aufhebung der Bereitstellung und synchronisieren Sie Verzeichnisse und Apps mithilfe von SCIM- und JIT-Funktionen, um den Zugriff aktuell zu halten.
- Unterstützung der Einhaltung gesetzlicher Vorschriften: Erfüllen Sie Prüfungs- und Compliance-Standards mit detaillierter Ereignisprotokollierung, Berichten und Optionen für die regionale Datenresidenz.
- Geringere Belastung des Helpdesks: Ermöglichen Sie Benutzern, ihre Passwörter selbst zurückzusetzen, um passwortbezogene Supportanfragen zu reduzieren und die Produktivität aller zu erhalten.
- Adaptive Sicherheitsrichtlinien: Reagieren Sie in Echtzeit auf sich verändernde Bedrohungsstufen, indem Sie kontextbezogene Risikosignale und KI-gestützte Anomalieerkennung nutzen.
- Integration moderner und älterer Systeme: Verbinden Sie Cloud-, lokale und ältere Anwendungen durch umfassende Protokollunterstützung, damit sich Software in komplexe IT-Umgebungen einfügt.
Kosten und Preise von Authentifizierungssoftware
Bei der Auswahl einer Authentifizierungssoftware ist es wichtig, die verschiedenen verfügbaren Preismodelle und Tarife zu verstehen. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre Durchschnittspreise und typische in Authentifizierungssoftwarelösungen enthaltene Funktionen zusammen:
Vergleichstabelle der Tarife für Authentifizierungssoftware
| Tariftyp | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0 | Grundlegende Multi-Faktor-Authentifizierung, eingeschränkte Einmalanmeldung, grundlegende Protokollunterstützung und einfache Prüfungsprotokolle. |
| Persönlicher Tarif | $5-$10/Benutzer/Monat | Multi-Faktor-Authentifizierung, Einmalanmeldung für ausgewählte Apps, grundlegende Protokollunterstützung und eingeschränkte Benutzerverwaltung. |
| Geschäftstarif | $10-$25/Benutzer/Monat | Adaptive Authentifizierung, erweiterte Protokollunterstützung, Verzeichnissynchronisierung, bessere Prüfungsprotokollierung und selbstständiges Zurücksetzen von Passwörtern. |
| Unternehmenstarif | $25-$40/Benutzer/Monat | Erweiterte Verwaltung des Benutzerlebenszyklus, risikobasierte Authentifizierung, SIEM-Integration, Compliance-Tools und Premium-Support. |
FAQs zur Authentifizierungssoftware
Hier finden Sie Antworten auf häufig gestellte Fragen zu Authentifizierungssoftware:
Wie integriere ich Authentifizierungssoftware in meine vorhandenen Verzeichnisdienste?
In der Regel integrieren Sie Authentifizierungssoftware mithilfe integrierter Konnektoren oder Synchronisierungstools in Verzeichnisdienste wie Active Directory oder LDAP. Die meisten Produkte unterstützen eine sichere Verzeichnissynchronisierung, automatisierte Bereitstellung und die Deprovisionierung in Echtzeit mithilfe von SCIM oder ähnlichen Standards. Stellen Sie sicher, dass die Lösung verschachtelte Gruppen, mehrere Forests oder hybride Umgebungen verarbeiten kann, wenn Ihre Einrichtung komplex ist.
Welche Schritte kann ich unternehmen, um mithilfe von Authentifizierungssoftware die Einhaltung gesetzlicher Vorschriften sicherzustellen?
Wählen Sie Software, die prüfungsbereite Protokollierung, Compliance-Zertifizierungen (wie SOC 2 oder ISO 27001) und konfigurierbare Optionen für den Datenstandort bietet. Überprüfen Sie regelmäßig die Authentifizierungsprotokolle, legen Sie granulare Zugriffsrichtlinien fest und stellen Sie sicher, dass Ihre MFA-Einrichtung bei Bedarf mit Rahmenwerken wie der DSGVO oder HIPAA übereinstimmt. Fordern Sie während der Anbieterprüfung Dokumentationen und Berichte von Drittanbieterprüfungen an.
Kann Authentifizierungssoftware dazu beitragen, die Anzahl der Passwortzurücksetzungs-Tickets beim Helpdesk zu reduzieren?
Ja, die meisten Authentifizierungsplattformen bieten Funktionen zur selbstständigen Passwortzurücksetzung. Bei korrekter Einrichtung können Benutzer ihre Passwörter sicher wiederherstellen oder zurücksetzen, ohne die IT zu Hilfe zu nehmen. Dadurch werden Ausfallzeiten minimiert und Ihr Helpdesk kann sich auf andere Prioritäten konzentrieren. Achten Sie auf anpassbare Richtlinien und eine Multi-Faktor-Verifizierung während der Zurücksetzung.
Was sollte ich während einer Pilotbereitstellung neuer Authentifizierungssoftware testen?
Beginnen Sie mit der Einführung von Single Sign-on und Multi-Faktor-Authentifizierung für eine kleine Benutzergruppe. Testen Sie alle Gerätetypen, Browser und unterstützten Apps. Prüfen Sie die Protokollkompatibilität, die Verzeichnissynchronisierung und die Abläufe der Benutzerbereitstellung. Testen Sie eine erzwungene Deprovisionierung und validieren Sie die Ereignisprotokollierung sowie die SIEM-Integration, um zu bestätigen, dass die Lösung Ihre betrieblichen und Compliance-Anforderungen erfüllt.
Wie kann ich bei adaptiver Authentifizierung Sicherheit und Benutzerfreundlichkeit miteinander in Einklang bringen?
Verwenden Sie Richtlinien für adaptive Authentifizierung, die Risikofaktoren wie Gerätezustand, Geolokalisierung und Verhaltensmuster analysieren. Legen Sie Schwellenwerte fest, sodass eine MFA mit zusätzlicher Prüfung nur bei Anmeldeversuchen ausgelöst wird, die riskant erscheinen. So bleiben alltägliche Anmeldungen für Benutzer einfach, während die Software bei verdächtigen Szenarien die Kontrollen verschärft. Viele Anbieter ermöglichen es Ihnen, diese Einstellungen an Ihre Risikobereitschaft anzupassen.