

Ansible vs. Puppet: Detaillierter Vergleich und Expertenbewertungen für 2026
Vergleichen Sie Ansible und Puppet, um herauszufinden, welches IT-Automatisierungstool am besten zu Ihren Anforderungen passt. Experteneinschätzungen zu Funktionen, Benutzerfreundlichkeit und Leistung.

Wir bewerten Tools unabhängig; Provisionen helfen, unsere Tests zu finanzieren. Siehe unsere Transparenzrichtlinie und unsere Methodik.
Sie brauchen eine IT-Prozessautomatisierungssoftware, die Ihr Leben tatsächlich einfacher macht – nicht komplizierter. Vielleicht sind Sie es leid, Aufgaben manuell zu erledigen, oder Sie haben Schwierigkeiten, Systeme konsistent und sicher zu halten. Ansible und Puppet versprechen beide, die Automatisierung zu vereinfachen, verfolgen aber sehr unterschiedliche Ansätze bei Konfiguration, Verwaltung und Skalierung innerhalb einer modernen Automatisierungsplattform.
In diesem Artikel erhalten Sie einen klaren Vergleich zwischen Ansible und Puppet, einschließlich ihrer Vor- und Nachteile, optimaler Einsatzbereiche, Preise, Sicherheit und Benutzerfreundlichkeit. Ich helfe Ihnen dabei herauszufinden, welches Tool besser zu den Bedürfnissen und dem Workflow Ihres Teams passt.
Ansible
4.6/5
- 60-day free trial
- Pricing upon request
Puppet Enterprise
4.2/5
- Free trial available
- Pricing upon request
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

| Ansible | Puppet Enterprise | |
|---|---|---|
| Free Trial | 60-day free trial | Free trial available |
| Pricing | Pricing upon request | Pricing upon request |
Ansible vs. Puppet Preise & versteckte Kosten
Ansible bietet eine Open-Source-Version, die kostenlos genutzt werden kann, sowie eine kostenpflichtige Enterprise-Edition mit zusätzlichem Support, erweiterten Funktionen und Integrationen. Auch Puppet stellt eine Open-Source-Variante zur Verfügung, doch die Enterprise-Version bringt zusätzliche Kosten für Premium-Features, Support und Skalierbarkeit mit sich – insbesondere bei der Bereitstellung in Puppet-Enterprise-Umgebungen. Beide Tools können versteckte Kosten verursachen, beispielsweise Ausgaben für Schulungen, Einarbeitung, Drittanbieter-Integrationen oder den Ausbau der Infrastruktur bei wachsender Umgebung.
Um das passende Preismodell zu wählen, sollten Sie über den reinen Preis hinausblicken und die Erfahrung Ihres Teams, die Komplexität Ihrer Umgebung sowie den gewünschten Support-Level berücksichtigen. Bewerten Sie die Gesamtkosten der Nutzung – einschließlich Einrichtung, Wartung und möglicher Ausfallzeiten – indem Sie Ihre Automatisierungsziele erfassen und den Ressourcenbedarf für jedes Tool abschätzen. So vermeiden Sie Überraschungen und stellen sicher, dass Sie in eine Lösung investieren, die Ihren langfristigen Anforderungen entspricht.
Sowohl Ansible als auch Puppet sind weit verbreitete Open-Source-Tools für Infrastrukturautomatisierung und Konfigurationsmanagement. Sie teilen Kernfunktionen wie das Bereitstellen von Servern, die Installation von Anwendungen, die Durchsetzung von Konfigurationskonsistenz und die Verwaltung von Updates in großen Umgebungen mithilfe von Infrastructure-as-Code-Praktiken. In der Praxis helfen beide Plattformen Teams, wiederkehrende DevOps-Aufgaben zu automatisieren, Arbeitsabläufe zu orchestrieren und den Systemzustand über verteilte Systeme hinweg im großen Maßstab aufrechtzuerhalten.
Der Unterschied zeigt sich in der Herangehensweise an die Automatisierung. Ansible punktet mit einer agentenlosen Architektur und einfacher, YAML-basierter Syntax, was den Einstieg erleichtert und Aufgaben per SSH ohne Zusatzsoftware auf Zielsystemen ausführen lässt.
Puppet hingegen setzt auf ein deklaratives Modell und eine agentenbasierte Architektur, bei der auf jedem Node ein Puppet-Agent läuft, der kontinuierlich den gewünschten Zustand durchsetzt und so umfassende Berichts- und Compliance-Funktionen ermöglicht. Diese grundlegenden Unterschiede machen Ansible besonders leichtgewichtig und flexibel für schnelle Automatisierung, während Puppet vor allem bei langfristiger Konfigurationskontrolle und großflächigem Einsatz glänzt.
| Ansible | Puppet Enterprise | |
|---|---|---|
| API | Yes | Yes |
| Bug Tracking | No | No |
| CI/CD Integration | Yes | Yes |
| Data Export | Yes | Yes |
| Data Import | Yes | Yes |
| Developer Tools | Yes | Yes |
| External Integrations | Yes | Yes |
| History/Version Control | No | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Integration | Ansible | Puppet |
| ServiceNow | ✅ | ✅ |
| VMware | ✅ | ✅ |
| Microsoft Azure | ✅ | ✅ |
| AWS | ✅ | ❌ |
| Google Cloud | ✅ | ❌ |
| Cisco | ✅ | ❌ |
| Jenkins | ✅ | ✅ |
| Datadog | ❌ | ✅ |
| New Relic | ❌ | ✅ |
| API | ✅ | ✅ |
| Zapier | ❌ | ❌ |
Ansible und Puppet integrieren sich beide mit führenden Infrastrukturplattformen wie AWS, Azure, Google Cloud, VMware und ServiceNow und bieten Teams damit eine breite Abdeckung für Automatisierung in modernen Umgebungen. Der entscheidende Unterschied liegt in der Umsetzung dieser Integrationen: Ansible setzt stark auf offizielle, herstellerspezifische Module und Collections, während Puppet ein Modulsystem (Puppet Forge) und API-basierte Integrationen nutzt, um eine ähnliche Abdeckung zu erreichen.
In der Praxis bedeutet das: Ansible-Anwender erhalten oft schneller einsatzbereite Integrationen direkt "out of the box", während Puppet-Nutzer mehr Zeit in die Auswahl und Konfiguration von Modulen investieren, dafür aber an Flexibilität und tiefgreifender Individualisierung gewinnen.
| Faktor | Ansible | Puppet |
| Zugriffskontrolle | Integriert sich mit LDAP und Active Directory für fein abgestufte rollenbasierte Zugriffsrechte. | Bietet detaillierte rollenbasierte Zugriffskontrolle und Integration in Unternehmensverzeichnisse. |
| Verschlüsselung | Ansible nutzt SSH für sichere Kommunikation und unterstützt verschlüsselte Vaults für Geheimnisse. | Verschlüsselt Daten während der Übertragung und im Ruhezustand, mit integrierter Verwaltung sensibler Daten. |
| Audit-Logging | Stellt detaillierte Protokolle der Automatisierungsläufe und Änderungen zur Nachverfolgbarkeit bereit. | Führt umfassende Audit-Trails und Änderungsberichte zur Einhaltung von Vorschriften. |
| Regulatorische Unterstützung | Unterstützt die Einhaltung von Standards wie PCI DSS und HIPAA durch Automatisierung. | Bietet Compliance-Module und Berichte für Standards wie SOX, PCI DSS und HIPAA. |
| Hohe Verfügbarkeit | Unterstützt Clustering und Redundanz für zuverlässige Automatisierung in großem Umfang. | Bietet hohe Verfügbarkeit mit Multi-Master-Architektur und Failover-Optionen. |
Puppet ist dank fortschrittlicherer Compliance-Module und Berichte im Vorteil, während Ansibles Einfachheit und SSH-basierte Sicherheit die sichere Bereitstellung erleichtern. Ansible eignet sich besonders für Teams, die eine unkomplizierte und zuverlässige Automatisierung suchen, während Puppet für Organisationen mit strengen Compliance- und Audit-Anforderungen überzeugt.
| Faktor | Ansible | Puppet |
| Einrichtung | Schnelle Installation mit minimalen Abhängigkeiten und agentenloser Architektur. | Erfordert aufwändigere Ersteinrichtung, einschließlich Agents und Master-Servern. |
| Lernkurve | Verwendet einfache, menschenlesbare YAML-Playbooks, die leicht verständlich sind. | Erfordert das Erlernen einer eigenen deklarativen Sprache, die komplex sein kann. |
| Dokumentation | Bietet umfangreiche, anfängerfreundliche Anleitungen und eine aktive Community. | Stellt detaillierte Dokumentation bereit, die für neue Nutzer jedoch unübersichtlich sein kann. |
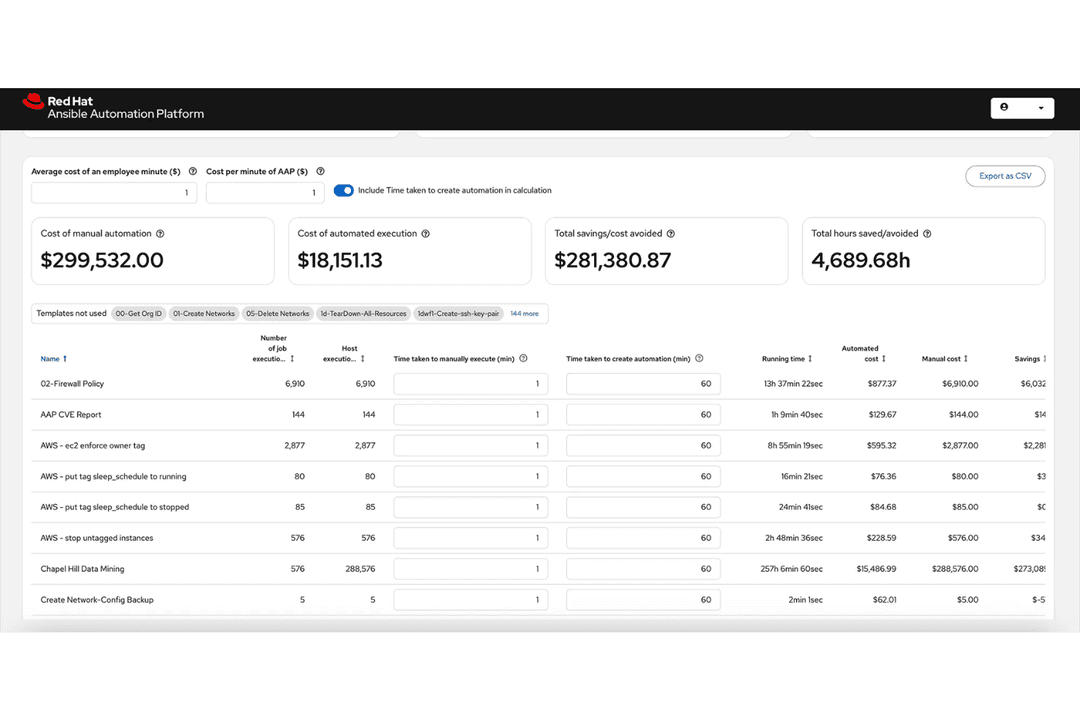
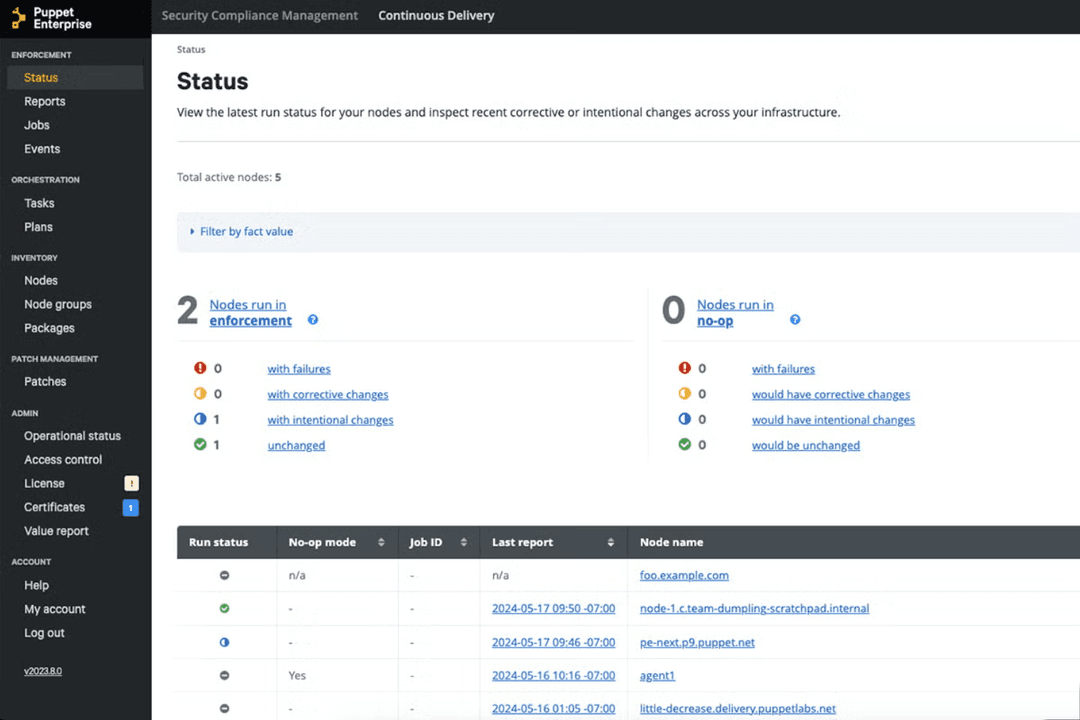
| Benutzeroberfläche | Verfügt über eine übersichtliche CLI und eine optionale Web-Oberfläche für Unternehmenskunden. | Enthält eine leistungsfähige Web-Konsole zur Verwaltung von Nodes und Berichten. |
| Fehlerbehebung | Klar verständliche Fehlermeldungen und einfache Debugging-Tools. | Erweiterte Berichte und Diagnosen, jedoch kann das Troubleshooting komplex sein. |
Ansible ist deutlich leichter für neue Anwender zu erlernen und anzuwenden, während bei Puppet Oberfläche und Sprache mehr Zeit und Fachwissen erfordern. Ansibles Einfachheit ist sein größter Vorteil, während Puppets detaillierte Steuerungsmöglichkeiten und Berichte für erfahrene Teams in komplexen, großen Umgebungen hervorstechen.
Ansible
- Agentless setup simplifies infrastructure management significantly.
- Easy to learn with simple YAML syntax.
- Idempotent tasks ensure consistent system states.
- Not ideal for continuous configuration enforcement.
- Large playbooks become hard to maintain.
- Slower performance at scale due to SSH.
Puppet Enterprise
- Automates repetitive tasks, freeing your team to focus on strategic initiatives.
- Ensures consistent configuration management across your IT infrastructure.
- Supports compliance and security needs, crucial for industries like finance and healthcare.
- The learning curve can be steep for new users.
- Requires significant initial setup and customization.
- Some users find the interface less intuitive compared to competitors.
Ansible
- Agile Development TeamsAnsible’s straightforward automation and configuration management make it ideal for agile teams focusing on rapid deployment.
- Tech StartupsStartups benefit from Ansible’s ease of use, enabling quick automation without needing extensive IT infrastructure.
- IT DepartmentsFor IT departments, Ansible simplifies task automation, allowing your team to focus on strategic initiatives.
- Software DeploymentAnsible’s ability to streamline and automate software deployment processes enhances efficiency for development teams.
- Configuration ManagementTeams managing multiple server configurations find Ansible’s playbooks a powerful tool for consistency and control.
- Network AutomationNetwork administrators can automate device configurations and updates, reducing manual errors and saving time.
Puppet Enterprise
- Finance SectorPuppet Enterprise supports strict compliance and security requirements essential for financial institutions.
- Healthcare ITIt ensures consistent configurations, vital for maintaining standards in healthcare environments.
- Large EnterprisesThe software scales well, making it ideal for managing extensive IT infrastructures.
- IT DepartmentsAutomating routine tasks helps your team focus on innovation and strategic planning.
- Data CentersPuppet Enterprise manages configurations efficiently, crucial for data center operations.
- Regulated IndustriesIts compliance features are well-suited for industries with strict regulatory requirements.
Wer sollte Ansible nutzen und wer Puppet?
Ansible eignet sich am besten für Teams, die ein schnelles und schlankes Automatisierungstool mit minimalem Einrichtungsaufwand und einer flachen Lernkurve suchen. Seine agentenlose Architektur und die auf YAML basierenden Playbooks sind ideal für DevOps-Teams, Cloud-Engineers und Organisationen, die Aufgaben schnell über verschiedene Umgebungen hinweg automatisieren müssen. Besonders effektiv ist es für kleinere Teams oder solche, die Geschwindigkeit, Flexibilität und Benutzerfreundlichkeit über strikte Konfigurationsdurchsetzung stellen.
Puppet ist die bessere Wahl für größere Unternehmen, die starke Kontrolle, Konsistenz und langfristiges Konfigurationsmanagement im großen Maßstab benötigen. Sein deklaratives Modell und die agentenbasierte Architektur sind bestens geeignet für Umgebungen, in denen die kontinuierliche Durchsetzung des gewünschten Zustands und Compliance entscheidend sind. Unternehmen mit komplexer Infrastruktur und dedizierten Betriebsteams profitieren besonders von Puppets Struktur, Berichterstattung und Governance-Funktionen.
| Ansible | Puppet Enterprise | |
|---|---|---|
| Agent Architectures | Ansible Agentless (SSH/WinRM-based). | Puppet Enterprise Agent-based with optional agentless modes; typically uses a master/agent setup. |
| Configuration | Ansible Task-based (imperative workflows with some declarative elements) using YAML playbooks. | Puppet Enterprise Fully declarative model using Puppet DSL manifests. |
| Execution Model | Ansible Push-based (runs tasks on demand). | Puppet Enterprise Pull-based (agents check in and enforce state continuously). |
| Learning Curve | Ansible Easier to learn with human-readable YAML and minimal setup. | Puppet Enterprise Steeper due to custom DSL and more complex architecture. |
| State Management | Ansible Not strictly state-enforcing unless configured. | Puppet Enterprise Continuously enforces desired state automatically. |
| Configuration Management | Both automate configuration management across servers, enabling consistent system state and scalable updates. |
|---|---|
| Enterprise Support | Both offer paid enterprise editions with advanced features, integrations, and professional support. |
| Infrastructure as Code | Each uses infrastructure as code to define, version, and manage configurations programmatically. |
| Multi-Platform Support | Both support Linux, Windows, and cloud environments, making them suitable for hybrid and multi-cloud setups. |
| Orchestration | Both can orchestrate complex workflows, including application deployments and multi-step automation tasks. |
| Scalability | Each tool is built to manage large-scale, distributed infrastructure across many nodes. |