Med alle de forskellige måder, hackere kan angribe din virksomheds netværk og systemer på, overvejer du måske, hvilke sikkerhedsforanstaltninger der er bedst til at forhindre det? Med penetrationstest og sårbarhedsvurderinger kan du spare værdifuld tid på at løse problemer senere hen.
For det første skal du forstå forskellen mellem dem begge, da disse begreber hænger sammen, og du nogle gange betaler for penetrationstesttjenester og modtager en rapport på hundrede sider om “penetrationstest”, der beskriver fejl fundet af et værktøj til sårbarhedsscanning.
Mange virksomheder udfører penetrationstest, som viser sig at være sårbarhedsvurderinger, og derfor er problemet ret almindeligt. I denne artikel forklarer jeg de væsentligste forskelle mellem disse to typer sikkerhedstest: Penetrationstest (PT) og sårbarhedsscanning (VS).
- Sårbarhedsscanning
- Penetrationstest
- Væsentlige forskelle mellem sårbarhedsscanning og penetrationstest
- Hvorfor bør du udføre sårbarhedsscanninger og penetrationstest?
Relateret læsning: 4 TRIN TIL AT UDFØRE EN VELLYKKET NETVÆRKSPENETRATIONSTEST
Sårbarhedsscanning
Sårbarheder er som små forhindringer, du skal overvinde for at sikre, at din virksomheds teknologiinfrastruktur (firewalls, webapplikationer osv.) fungerer korrekt. Disse scanninger kan hjælpe med at identificere potentielle problemer med din netværkstrafik og sikkerheden i dine webapplikationer samt afsløre fejl, der kan udnyttes af hackere, som leder efter lette mål. En typisk vurdering analyserer din firewall, webapplikationer, servere samt andre enheder, der er forbundet med virksomhedens teknologiinfrastruktur, så den kan registrere potentielle fejl eller problemer.
Resultaterne af potentielle sårbarheder medtages i rapporten. Da resultaterne i en sårbarhedsvurderingsrapport ikke ledsages af et forsøg på at udnytte svaghederne, kan nogle af dem være falske positiver.
En omfattende sikkerhedsvurdering bør indeholde titel og alvorlighedsgrad (høj/mellem/lav) for hver fundet potentiel sårbarhed. Det er vigtigt at sikre, at du forstår, hvilke der er kritiske, før du spilder tid på at løse andre mindre presserende problemer, fordi forvirring kun vil føre til flere problemer på denne vej!
En god måde at organisere dine sikkerhedsresultater på er efter alvorlighedsgrad. De mest alvorlige sårbarheder rapporteres som "høje" efter, hvor farlige de er, tæt fulgt af problemer på mellemniveau, der betegnes som enten 'mellem' eller lavere—det gør det lettere for dig at vide, hvad der skal løses først, når du analyserer rapporten.
Have an account? Log In
Penetrationstest
Penetrationstestere er jægere, der bruger deres færdigheder til at finde sårbarheder for at sikre information. Formålet med en penetrationstest er at opdage sårbarheder, forsøge at udnytte dem og få adgang til systemet. Penetrationstest bruges til at verificere ægtheden af opdagede sårbarheder og kan ifølge PCI DSS omfatte teoretiske opdagelser af sårbarheder, der ikke kan udnyttes.
Penetrationstestere gør dette ved at afprøve mulige angreb på systemer, som kan bruges til bevidst hacking eller blot til generelle undersøgelser. Hvis de med en udnyttelse, der fremstår som legitim, trænger ind i et system, vil det fremgå af din penetrationstestrapport sammen med andre testresultater som opdagede udnyttelser og sårbarheder.
Penetrationstestprocessen er en vigtig del af vurderingen af sandsynligheden for, at et cyberangreb kan udnyttes i den virkelige verden. Testeren bruger sin viden og sine færdigheder til at efterligne, hvad de tror ville ske, hvis nogen forsøgte at logge ind på dit netværk med ondsindede hensigter, så de kan se, hvor let eller vanskeligt dette faktisk kan vise sig at være med forskellige kombinationer af software og hardware.
Væsentlige forskelle mellem sårbarhedsscanning og penetrationstest
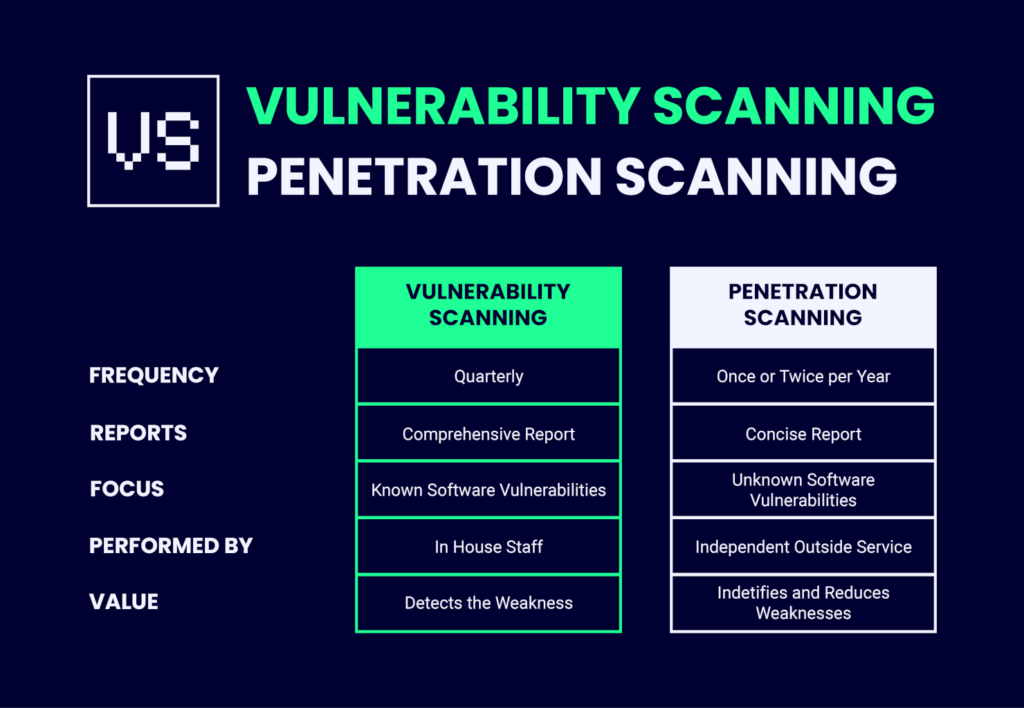
Penetrationstest kontra sårbarhedsscanning—hvordan adskiller de sig egentlig?
Omfang
Det er omfanget af sårbarhedsdækningen, der adskiller dem fra penetrationstest. Mens en typisk penetrationstest kun undersøger ét aspekt (i dybden) for at finde sårbarheder, dækker en vurdering typisk mange områder, såsom identifikation af potentielle trusler eller risikofaktorer, der kan føre til systemsvigt, hvis de ikke håndteres korrekt—det omfatter en forståelse af, hvordan dit netværk fungerer, så du ved, hvor du skal implementere ændringer oven på almindelig sikkerhedspraksis.
Penetrationstest er det perfekte valg for kunder, der vil sikre sig, at deres netværkssikkerhedsrisici ikke er blevet kompromitteret, men som ikke har tid eller penge til at udføre grundige tests. Disse eksperter anvender en "indefra-og-ud"-tilgang og tester, om der findes sårbarheder, i den rækkefølge de går i dybden – fra overfladeniveau og hele vejen ned gennem kerneserverne. Det er en tilgang, hvor dybde er vigtigere end bredde, fordi det på længere sigt tager længere tid at udbedre problemerne, hvis der er for mange huller.
Automatiseringsniveau
Automatisering er en god måde at sikre, at din organisations sikkerhed er opdateret. Sårbarhedsvurderinger er ofte automatiserede, hvilket betyder, at de kan udføres mere effektivt og med større dækning af sårbarheder, end hvis mennesker skulle gøre det én ad gangen.
Penetrationstest kombinerer derimod både automatiserede procedurer og procedurer, der kræver menneskelig indgriben, for at undersøge problemer nærmere – denne type test ville ikke fungere med robotters ufleksibilitet!
Sværhedsgrad
Den tredje forskel er sværhedsgraden ved at udføre hver test og det færdighedsniveau, der kræves af testeren. Automatiseret test, som anvendes i vid udstrækning i forbindelse med sårbarhedsvurderinger, kræver få færdigheder og kan udføres af medarbejdere i sikkerhedsteamet. Virksomhedens sikkerhedspersonale kan dog opdage visse sårbarheder, som de ikke kan udbedre, og udelade dem fra rapporten. Derfor kan en sårbarhedsvurdering udført af en tredjepartsleverandør være mere nyttig til at eliminere sikkerhedssvagheder. Desuden får du indsigt i den sikkerhedsstrategi, som tredjepartsleverandøren anvender.
Penetrationstest kræver derimod et langt højere vidensniveau (på grund af processens manuelle karakter) og uddelegeres normalt til en virksomhed, der leverer penetrationstesttjenester.
More Articles
Hvorfor bør du udføre sårbarhedsscanninger og penetrationstests?
Hver dag bliver der fundet og rapporteret nye sårbarheder. Selvom regler om overholdelse af standarder eller grundlæggende sikkerhedspolitikker måske kræver mindst månedlig installation af sikkerhedsrettelser, anbefales hyppigere sårbarhedstjek. Ved nøjagtigt at kortlægge deres sikkerhedsprofil kan virksomheder opnå betydelige fordele.
Afhængigt af sårbarhedernes alvorlighedsgrad kan visse udnyttelser begynde at sprede sig ret hurtigt. Zero-day-udnyttelser forekommer oftere, end vi kunne ønske. Du udsætter dig selv for potentielle farer, hvis du ikke udfører sårbarhedsscanninger regelmæssigt og følger op med en udbedring.
Når du har fastlagt en scanningsfrekvens og løser problemer, efterhånden som de opstår, har du et solidt udgangspunkt for dine sikkerheds- og compliancekrav.
Baseret på resultaterne af sårbarhedsscanninger er det en god idé at implementere penetrationstest efter nogle få scanningscyklusser. Fordelene ved penetrationstests for en organisation skyldes, at sårbarhedsscannere har begrænset kapacitet til at finde specifikke sårbarheder på hvert enkelt aktiv. Den reelle fare ved at udnytte sårbarheder bliver muligvis ikke fuldt ud klarlagt, før en penetrationstest forsøger at udnytte dem i en bestemt kontekst.
I stedet for at fokusere på en enkelt sårbarhed kan penetrationstesteren kombinere eller kæde mange svagheder sammen for at opnå større effekt. Når noget, der måske ikke vurderes som alvorligt under et sårbarhedstjek, kædes sammen med en liste over sårbarheder i passende situationer, kan det blive hjørnestenen i et mere udspekuleret angreb.
Det aktuelle trusselsmiljø er så alvorligt, at virksomheder ikke har råd til at overse værdien af at kombinere disse to komplementære strategier.
Konklusion
Sårbarhedsvurdering og penetrationstest kan være vanskelige at forstå for personer, der aldrig har arbejdet med det før, men nu kender du forskellen! Selvom begge dele er vigtige, er det tydeligt, at organisationer bør fokusere på at have en bred vifte af cybersikkerhedsforanstaltninger på plads frem for kun informationssikkerhed.
Har du spørgsmål om en af de to testtyper, der er omtalt her i dag – så lad os det vide nedenfor! Hvis dette indlæg var nyttigt, kan du abonnere på The QA Leads nyhedsbrev for flere definitioner, vejledninger og branchetips.
Liste over relaterede værktøjer:
- SOFTWARE TIL SÅRBARHEDSSCANNING, SOM QA-TEAMS BRUGER
- SOFTWARE TIL YDELSESTEST FOR QA-TEAMS
- VÆRKTØJER TIL PENETRATIONSTEST AF WEBAPPLIKATIONER
- PENETRATIONSTESTVÆRKTØJER TIL QA
Det er også værd at tjekke: