

Hvis dit team nogensinde har håndteret flettekonflikter, der satte en sprint på pause, eller set timevis af arbejde forsvinde på grund af mangelfuld versionsstyring, ved du allerede, hvorfor det er vigtigt at vælge det rigtige værktøj til kildekodehåndtering (SCM). Uanset om du arbejder alene eller på tværs af et globalt distribueret team, kan det hurtigt blive rodet at håndtere kodebidrag, spore ændringer og håndhæve bedste praksis.
Jeg har arbejdet tæt sammen med udviklingsteams for at evaluere og implementere SCM-værktøjer, der rent faktisk forbedrer samarbejdet og mindsker friktionen. Jeg har testet disse værktøjer i den virkelige verden, ikke kun i et sandkassemiljø, og jeg ved, hvilke funktioner der gør hverdagen lettere, og hvilke der blot tilføjer flere knapper.
I denne guide gennemgår jeg de SCM-værktøjer, der skiller sig ud med hensyn til pålidelighed, brugervenlighed og understøttelse af samarbejde. Uanset om du vedligeholder et monorepo eller jonglerer med mikrotjenester, hjælper disse anbefalinger dig med at administrere din kodebase med større sikkerhed.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Oversigt over de bedste SCM-værktøjer
Dette sammenligningsdiagram opsummerer prisoplysningerne for mine bedste valg af SCM-værktøjer, så du kan finde det bedste værktøj til dit budget og din virksomheds behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til Git- og SVN-teams på én platform | 30 dages gratis prøveperiode og gratis abonnement tilgængeligt | Fra $35/måned | Website | |
| 2 | Bedst til teams med flere VCS-systemer i miljøer uden netværksforbindelse | 30 dages gratis prøveperiode | Fra $75/bruger/år (faktureres årligt) | Website | |
| 3 | Bedst til teams med flere versionsstyringssystemer i skyen | 14 dages gratis prøveperiode | Fra $12.50/bruger/måned | Website | |
| 4 | Bedst til arbejdsgange for spiludvikling og kunstnerteams | Gratis abonnement tilgængeligt | Fra $38/plads/måned | Website | |
| 5 | Bedst til selvhostet Git på minimal infrastruktur | 30 dages gratis prøveperiode | Fra $9.50/bruger/måned (faktureres årligt) | Website | |
| 6 | Bedst til AI-indbygget kodegennemgang i stor skala | Ja | $4/user/month | Website | |
| 7 | Bedst til sporbarhed af kode i Atlassian-stakken | Gratis plan tilgængelig | Fra $3.65/bruger/måned | Website | |
| 8 | Bedst til samlet DevSecOps-styring af kildekode | Gratis abonnement tilgængeligt | Fra $29/bruger/måned (faktureres årligt) | Website | |
| 9 | Bedst til kodegennemgang før sammenfletning i stor skala | 30 dages gratis prøveperiode | Fra $18,000/år (faktureres årligt) | Website | |
| 10 | Bedst til udviklingsteams, der bruger Microsoft-stakken | Gratis abonnement tilgængeligt | Fra $6.00/bruger/måned | Website |


Anmeldelser af de bedste SCM-værktøjer
Nedenfor finder du mine detaljerede opsummeringer af de bedste SCM-værktøjer, der kom med på min liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til Git- og SVN-teams på én platform
- 30 dages gratis prøveperiode og gratis abonnement tilgængeligt
- Fra $35/måned
Visit WebsiteCustomer Rating:4.5/5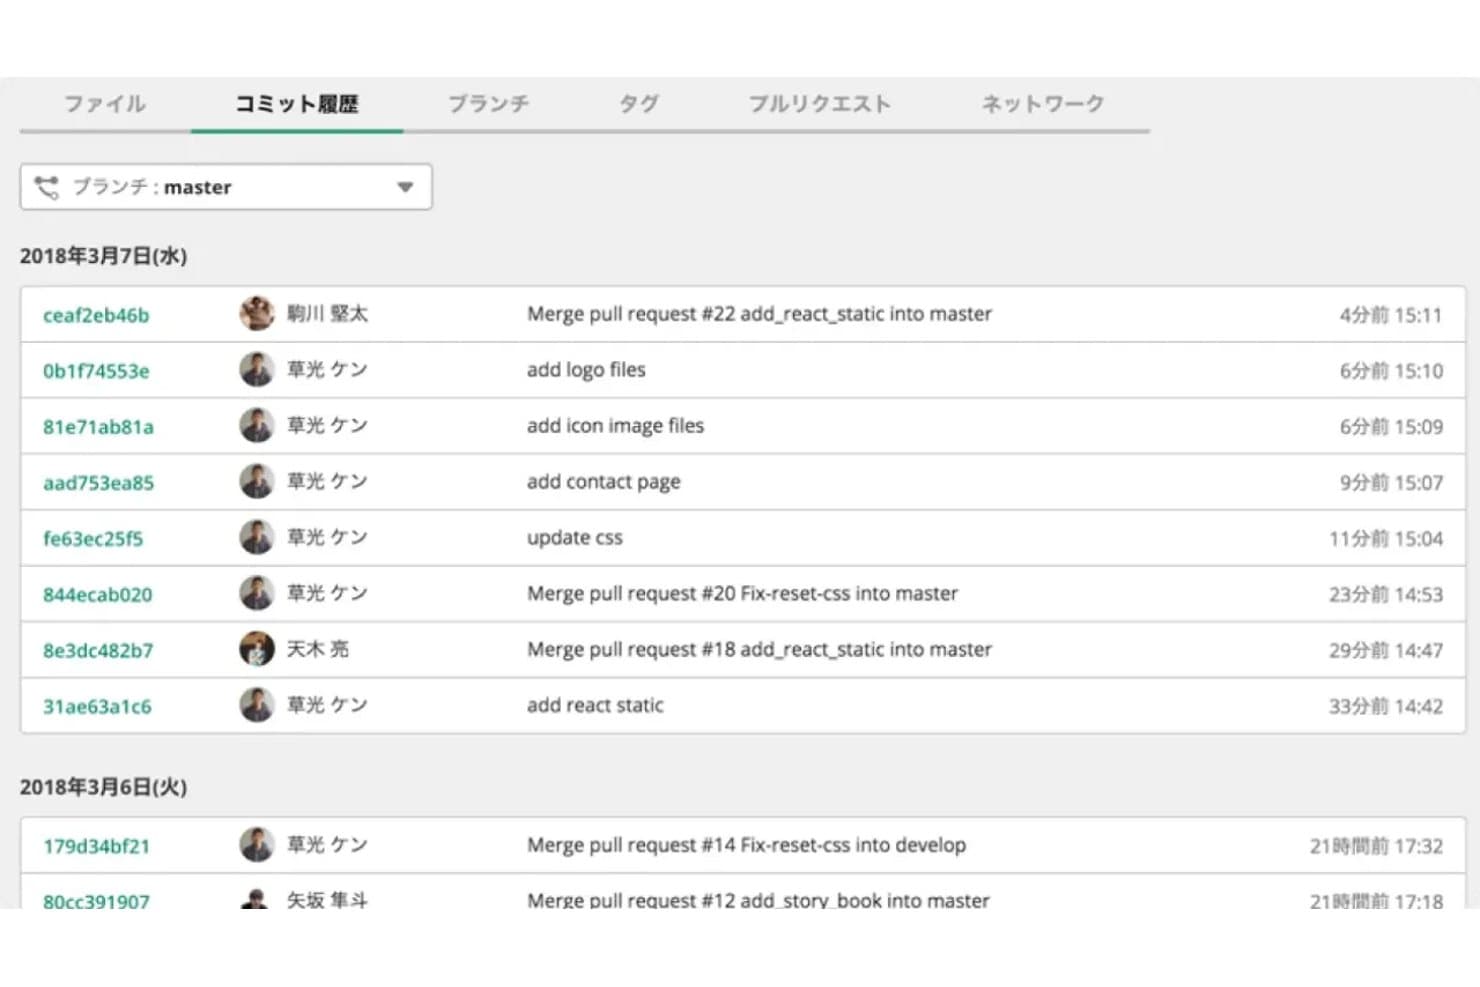
Backlog viser en komplet Git-commit-historik med forfatter og tidsstempler. Backlog er en platform til projekt- og kildekodestyring, der kombinerer hosting af Git- og SVN-lagre med indbygget problemsporing, arbejdsgange for kodefletningsanmodninger og grenstyring.
Hvem er Backlog bedst til?
Backlog passer til teams, der kører Git og SVN side om side, især dem, der er midt i overgangen fra centraliseret til distribueret versionsstyring, og som har brug for problemsporing indbygget i det samme værktøj.
Hvorfor jeg valgte Backlog
Backlog kommer på min shortlist, fordi det er et af de få værktøjer til kildekodestyring, der reelt understøtter Git og SVN side om side på den samme platform og i det samme projekt. Jeg kan godt lide, at commits linkes direkte til problemer uden opsætning af plugins, så når en udvikler sender en rettelse til en beskyttet gren, er forbindelsen fra kode til arbejdsopgave allerede på plads. Teams, der er midt i en overgang fra SVN, behøver ikke at opdele deres arbejdsgang på to værktøjer, mens de migrerer.
Vigtige funktioner i Backlog
- Beskyttede grene: Administratorer kan begrænse skrive- og sletteadgang til bestemte grene og tildele tilladelser på bruger- eller teamniveau.
- Arbejdsgang for kodefletningsanmodninger: Git-lagre understøtter PR-baserede fletninger med kommentarer direkte i koden, sammenligning side om side, tildeling af bedømmere samt handlinger til godkendelse og afvisning.
- Adgangskontroller til virksomheder: SAML SSO, SCIM-klargøring, Active Directory-integration, IP-tilladelseslister og revisionslogge er tilgængelige i virksomhedsplaner.
- Fast pris pr. konto: Standard-, Premium- og virksomhedsplaner understøtter ubegrænsede brugere, så omkostningerne ikke stiger med antallet af medarbejdere.
Integrationer til Backlog
Backlog tilbyder dokumenterede integrationer med Jenkins, Slack, Microsoft Teams, Google Chat, Cacoo, Google Drive, Microsoft OneDrive, Dropbox og LambdaTest. Forbindelse til GitHub Actions, OAuth 2.0 REST API og understøttelse af webhooks gør det muligt at oprette tilpassede CI/CD-arbejdsgange.
Pros and Cons
Pros:
- Understøtter både Git- og SVN-arbejdsgange
- Kombinerer kodestyring med problemsporing
- Fast pris giver mulighed for ubegrænsede brugere pr. abonnement
Cons:
- Ingen indbygget CI/CD eller sikkerhedsscanning
- Arbejdsgangen for kodefletningsanmodninger er kun begrænset til Git
Learn more about Backlog: Bedst til teams med flere VCS-systemer i miljøer uden netværksforbindelse
- 30 dages gratis prøveperiode
- Fra $75/bruger/år (faktureres årligt)
Visit WebsiteCustomer Rating:4.8/5
RhodeCode giver brugerne mulighed for at skrive kommentarer direkte i koden på pullanmodninger. RhodeCode er en selvhostet platform til kildekodestyring, der understøtter Git-, Mercurial- og SVN-depoter fra én enkelt grænseflade med indbygget kodegennemgang, adgangskontrol og AI-understøttet analyse af pullanmodninger.
Hvem er RhodeCode bedst til?
RhodeCode er velegnet til udviklingsteams inden for forsvar, fintech eller regulerede brancher, som har brug for at administrere Git-, Mercurial- og SVN-depoter bag en firewall.
Hvorfor jeg valgte RhodeCode
RhodeCode kommer med på min kortliste, fordi det er en af de få platforme til kildekodestyring, der håndterer Git, Mercurial og SVN fra én enkelt grænseflade. Det er særligt vigtigt, når teamet er midt i en migrering og ikke har råd til at opgive ældre depoter. Jeg kan også godt lide, at RCstack Docker-installationsprogrammet fungerer fuldt offline, så teams i miljøer uden netværksforbindelse ikke tvinges til at være afhængige af skyen. Den AI-understøttede kodegennemgang, som understøtter lokale modelimplementeringer, betyder, at følsom kode aldrig forlader netværket.
Vigtige funktioner i RhodeCode
- Brancherettigheder og håndhævelse af sammenfletning: Beskytter brancher mod tvungen push og kræver godkendelse af kodegennemgang, før ændringer kan sammenflettes.
- System til håndtering af artefakter: Gemmer binære filer som build-resultater og logfiler uden for versionsstyringen med ACL-styret adgang og understøttelse af ubegrænset filstørrelse.
- Automatisk valg af gennemgangere: Tildeler gennemgangere til pullanmodninger baseret på konfigurerbare regler, der er knyttet til filstier, teams eller enkeltpersoner.
- Revisionslogge og aktivitetsrapporter: Registrerer adgang til og aktivitet i depoter på tværs af miljøet for at understøtte overholdelse af regler og sikkerhedsundersøgelser.
RhodeCode-integrationer
RhodeCode integreres med Jenkins, TeamCity, Travis CI, JIRA, Slack, Redmine, Trello og GitHub Issues. Dets JSON-RPC-API og webhooks understøtter tilpassede CI/CD-forbindelser og automatisering af depoter.
Pros and Cons
Pros:
- Håndterer Git, Mercurial og SVN samlet
- Implementering i miljøer uden netværksforbindelse til regulerede miljøer
- AI-understøttet kodegennemgang kører fuldt lokalt
Cons:
- Ingen indbygget CI/CD-pipeline
- Brugergrænsefladen føles forældet og kluntet
Learn more about RhodeCode: Bedst til teams med flere versionsstyringssystemer i skyen
- 14 dages gratis prøveperiode
- Fra $12.50/bruger/måned
Visit WebsiteCustomer Rating:4.2/5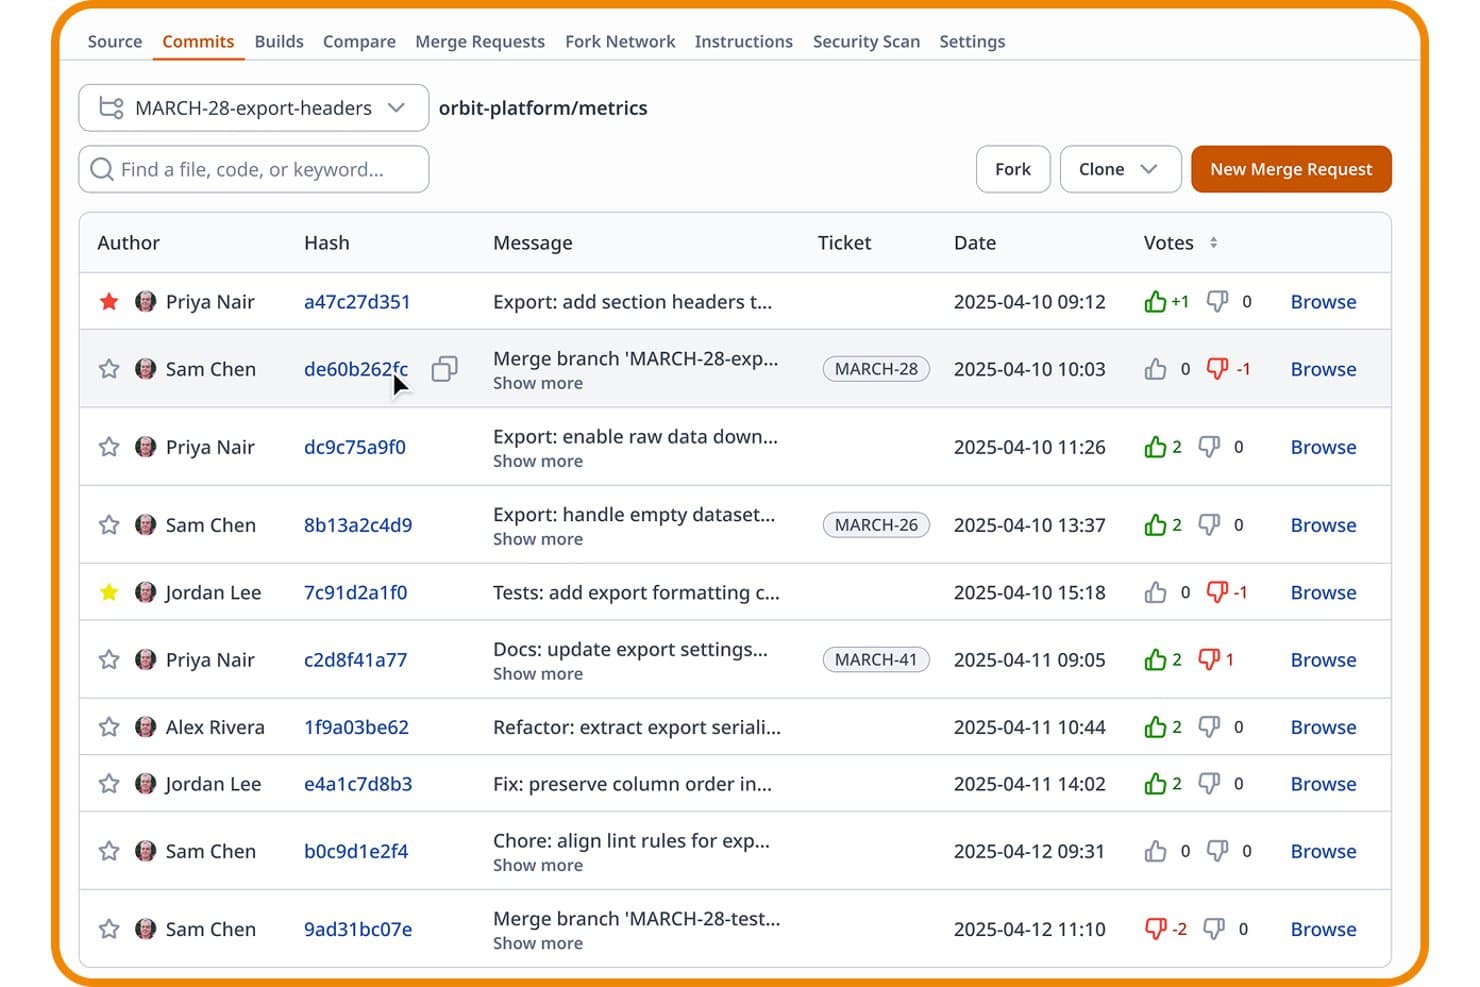
Assembla lader brugere spore commits, stemmer og tickets i én visning. Assembla er en administreret SCM-platform, der understøtter Git, SVN og Perforce i ét samlet hostet miljø med indbyggede arbejdsgange til kodegennemgang, adgangskontroller, projektstyring og integrationer til CI/CD-pipelines.
Hvem er Assembla bedst egnet til?
Assembla er velegnet til udviklingsteams inden for spil, VFX og regulerede brancher, der kører Git, SVN og Perforce side om side og har brug for én administreret platform til at håndtere dem alle.
Hvorfor valgte jeg Assembla?
Jeg har inkluderet Assembla blandt mine bedste valg, fordi det er en af de eneste administrerede SCM-platforme, der kører Git, SVN og Perforce under samme tag, hvilket er en sjældenhed. Jeg synes især godt om, at SVN-teams får pull requests, fillåsning og hyldelagring uden at skulle migrere væk fra deres eksisterende arbejdsgang, mens Perforce får globalt replikerede edge-instanser på AWS til commits med lav latenstid på tværs af spilstudier og VFX-pipelines. Tickets er direkte knyttet til commits og fletteanmodninger på tværs af alle tre VCS-typer, så sporbarheden ikke brydes, når teamet ikke udelukkende bruger Git.
Vigtige funktioner i Assembla
- Scanning efter hemmeligheder: Assembla scanner automatisk hvert commit for at registrere hardkodede API-nøgler og adgangskoder, før de når produktionen.
- Beskyttelse af grene og godkendelser af fletteanmodninger: Du kan håndhæve påkrævede godkendelser fra anmeldere og hooks på serversiden på tværs af Git-, SVN- og Perforce-arkiver, før en fletning gennemføres.
- Indbyggede sprint- og Kanban-tavler: Growth- og Custom Cloud-planerne omfatter sprintplanlægning, backlogstyring, burnup-diagrammer og Kanban-kortvægge direkte på platformen.
- SAML 2.0-SSO med RBAC og IP-tilladelseslister: Assembla understøtter integration med Active Directory og LDAP sammen med detaljerede rollebaserede tilladelser og adgangsbegrænsninger på netværksniveau.
Integrationer med Assembla
Assembla tilbyder otte dokumenterede indbyggede integrationer, herunder Jenkins, Travis CI, GitHub, Slack, Jira, TestRail, Trello og Zapier. Dets REST API og webhooks understøtter tilpassede CI/CD-arbejdsgange og automatisering.
Pros and Cons
Pros:
- Kører Git, SVN og Perforce sammen
- Projektstyring indbygget i platformen
- Scanning efter hemmeligheder ved hvert kode-commit
Cons:
- Ingen indbyggede CI/CD-pipelineværktøjer
- Der tilbydes ingen permanent gratis plan
Learn more about Assembla: Bedst til arbejdsgange for spiludvikling og kunstnerteams
- Gratis abonnement tilgængeligt
- Fra $38/plads/måned
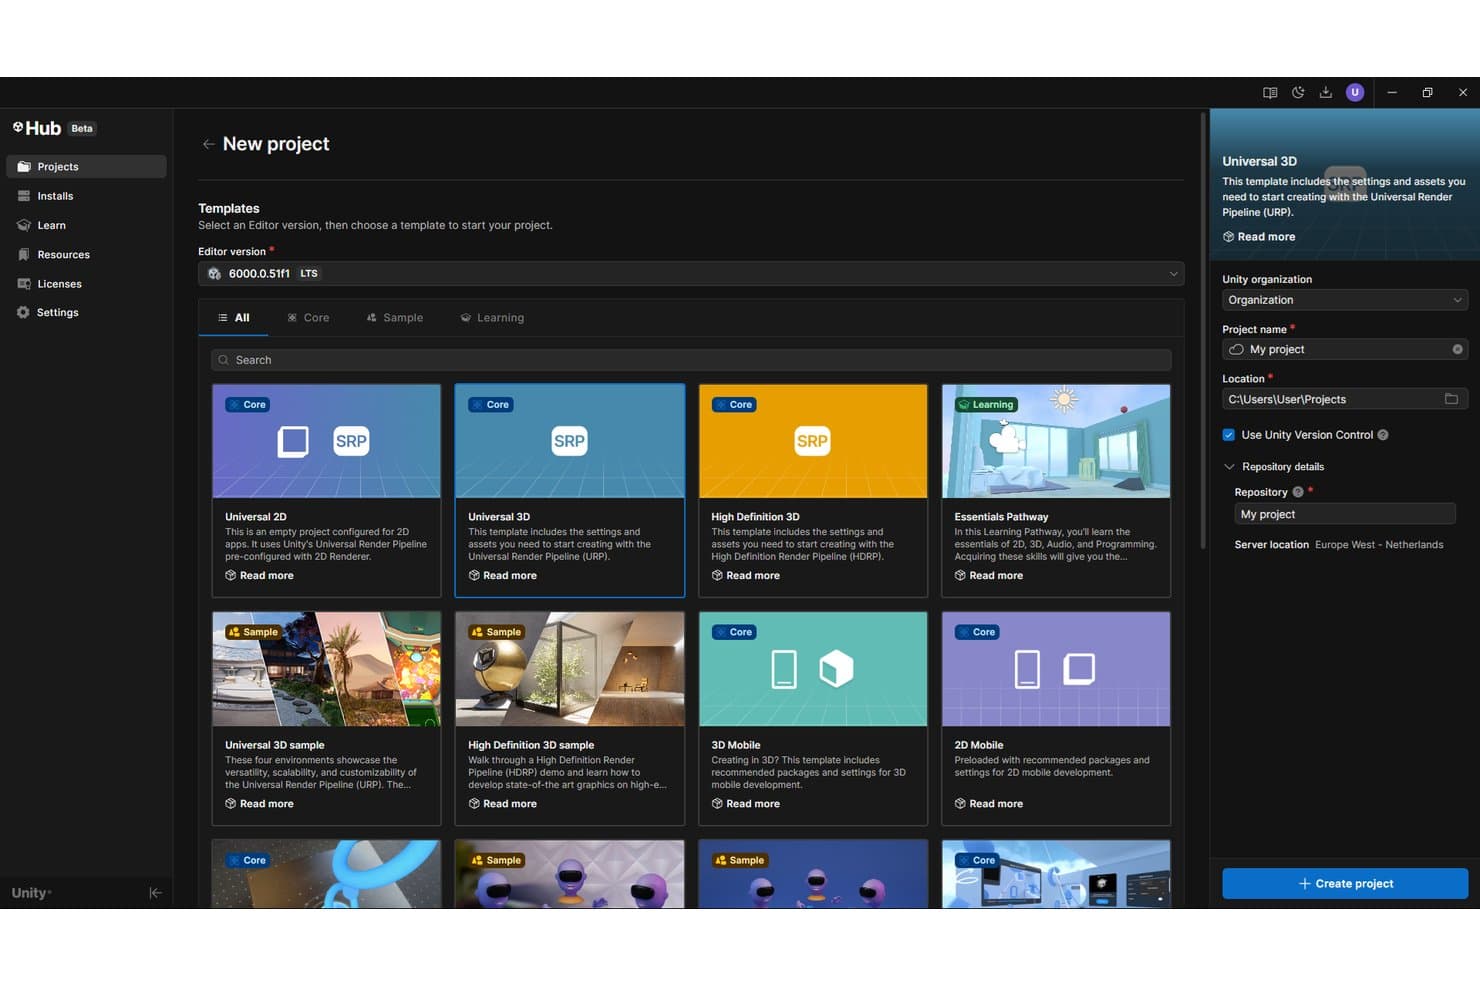
Unity Version Control lader brugere oprette projekter med versionsstyring aktiveret som standard. Unity Version Control er et distribueret versionsstyringssystem, der er udviklet til spiludviklingsstudier og blandede udvikler-kunstner-teams og tilbyder forgrening og sammenfletning, fillåsning, håndtering af store binære aktiver samt automatiserede sammenfletningsarbejdsgange via MergeBot.
Hvem er Unity Version Control bedst egnet til?
Unity Version Control egner sig godt til spiludviklingsstudier og teams inden for interaktive medier, der håndterer store binære aktiver og blandede udvikler-kunstner-arbejdsgange i det samme arkiv.
Hvorfor jeg valgte Unity Version Control
Unity Version Control kommer med på min liste over favoritter, fordi intet andet SCM-værktøj håndterer opdelingen mellem kunstnere og udviklere lige så problemfrit. Jeg er især glad for Gluon-klienten: Kunstnere låser og indtjekker binære aktiver direkte uden at arbejde med hele arkivet, mens programmører kører parallelle forgreningsarbejdsgange i den samme kodebase. Smarte låse følger automatisk med på tværs af grene, så en låst karakterrigg forbliver låst, selv efter en sammenfletning af grene, hvilket er et konfliktscenarie, som Git-baserede værktøjer ganske enkelt ikke kan løse indbygget.
De vigtigste funktioner i Unity Version Control
- SemanticMerge: Et sprogspecifikt værktøj til forskelle og sammenfletning, der løser konflikter på metode- og funktionsniveau og reducerer falske positive under sammenfletning af kode.
- Visuel grengennemser: En tidslinjebaseret grafisk brugerflade, der viser grenhistorik, sammenfletninger og ændringssæt på tværs af hele dit arkiv.
- MergeBot-automatisering: Konfigurerbare robotter, der automatisk sammenfletter opgavegrene, når betingelser som CI-byggestatus eller godkendelse af kodegennemgang er opfyldt.
- Replikering af servere på flere lokationer: To eller flere lokale servere synkroniseres på tværs af geografiske placeringer, så distribuerede teams får adgang med lav latenstid til et fælles arkiv.
Integrationer med Unity Version Control
Unity Version Control tilbyder dokumenterede integrationer med Jenkins, TeamCity, Bamboo, Unity Build Automation, Jira og Slack. Dets REST API understøtter brugerdefineret automatisering og webhooks, mens GitSync og GitServer giver Git-interoperabilitet.
Pros and Cons
Pros:
- Håndterer store binære filer indbygget
- Kunstner- og udviklerarbejdsgange i ét arkiv
- Smarte låse forhindrer konflikter ved overskrivning af aktiver
Cons:
- Begrænset finjustering af kodegennemgang for tekstaktiver
- Mindre integrationsøkosystem end Git-baserede værktøjer
Learn more about Unity Version Control: Bedst til selvhostet Git på minimal infrastruktur
- 30 dages gratis prøveperiode
- Fra $9.50/bruger/måned (faktureres årligt)
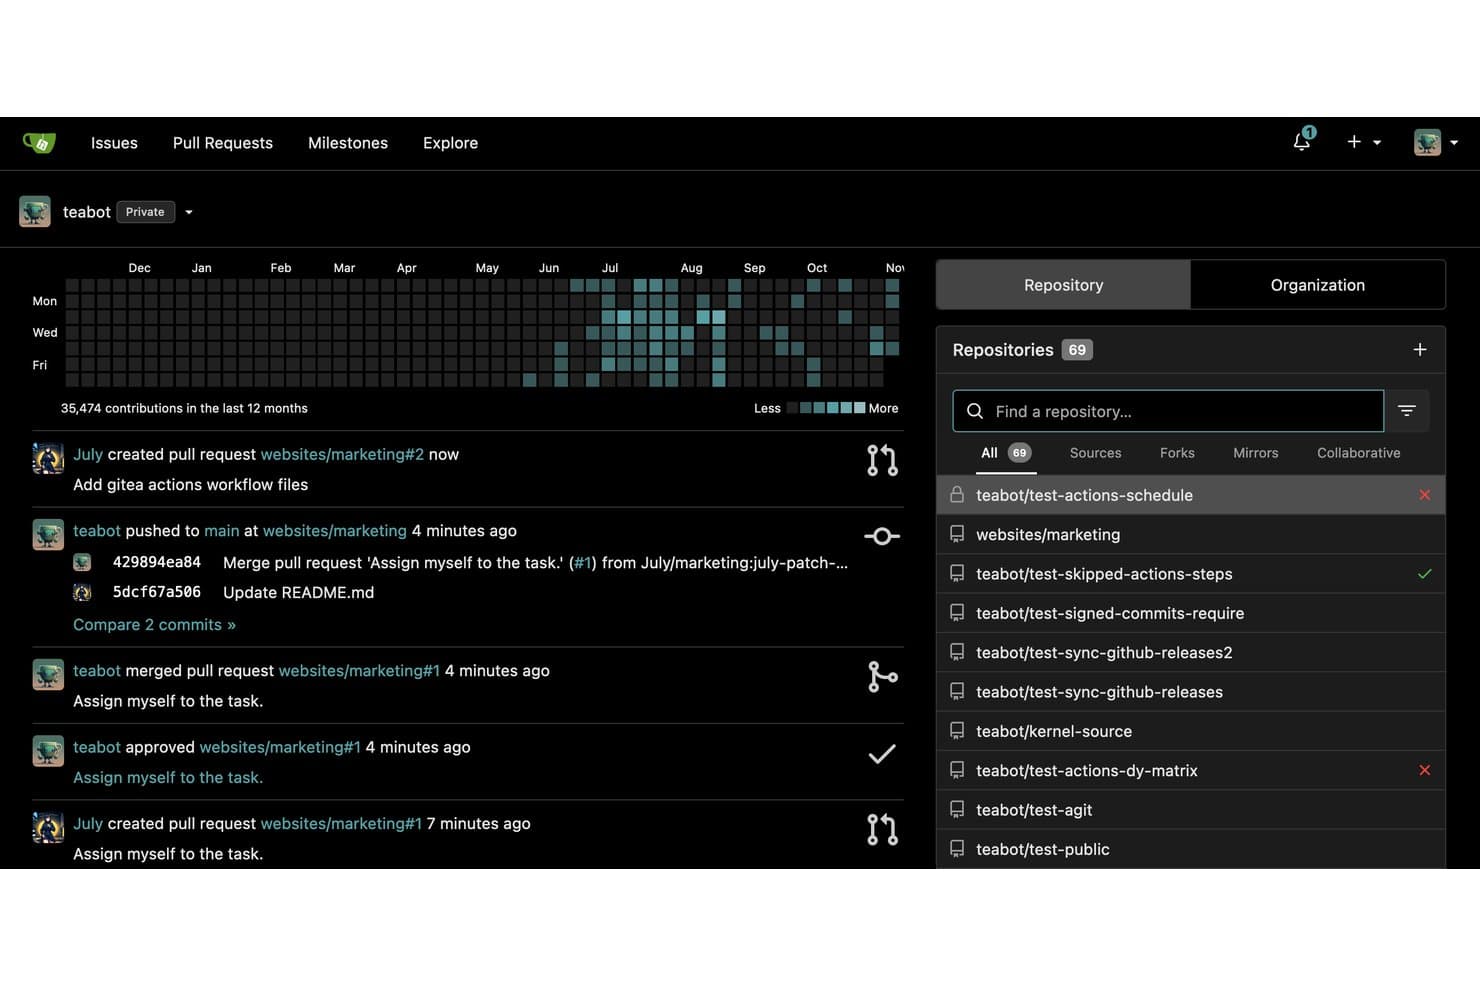
Gitea centraliserer administration af kodearkiver og aktivitetssporing i ét kontrolpanel. Gitea er en selvhostet Git-platform, der samler kodehosting, kodegennemgang baseret på ændringsanmodninger, indbygget CI/CD via Gitea Actions, problemsporing, Kanban-tavler og et pakkeregister i flere formater i én enkelt letvægtsbinærfil.
Hvem egner Gitea sig bedst til?
Gitea er velegnet til platform- og infrastrukturteams, der har brug for komplet Git-hosting på begrænset eller netværksisoleret infrastruktur uden den belastning, som tungere platforme medfører.
Hvorfor valgte jeg Gitea?
Gitea kommer med på min kortliste, fordi platformen samler komplet Git-hosting, Gitea Actions (GitHub Actions-kompatibel CI/CD), indbygget problemsporing og et pakkeregister med over 20 formater i én enkelt Go-binærfil, der kan køre med så lidt som 150–200MB RAM. Jeg valgte den specifikt til teams, der arbejder i netværksisolerede eller ressourcebegrænsede miljøer, hvor det ganske enkelt ikke er realistisk at sætte en GitLab-instans op. Regler for grenbeskyttelse gælder i hele organisationen, og hele platformen kan implementeres uden eksterne afhængigheder.
Vigtige funktioner i Gitea
- Regler for grenbeskyttelse: Angiv betingelser, der skal være opfyldt, før kode kan flettes ind i beskyttede grene, herunder obligatoriske godkendelser og statuskontroller.
- AGit-arbejdsgang: Indsend programrettelser til gennemgang uden at forgrene et kodearkiv, så bidragydere kan åbne ændringsanmodninger direkte fra deres lokale gren via en enkelt push.
- Pakkeregister i flere formater: Vær vært for og lever pakker i over 20 formater – herunder npm, PyPI, Maven, Helm og Docker/OCI – fra den samme instans som din kode.
- Kanban-projekttavler: Organiser problemer og ændringsanmodninger i visuelle tavlekolonner for at følge udviklingsfremskridt på tværs af sprint eller milepæle.
Integrationer med Gitea
Gitea integrerer med Drone, Woodpecker CI, Argo CD, Jenkins, Slack, Discord, Microsoft Teams og Lark samt tilbyder REST API og webhooks til brugerdefinerede CI/CD-forbindelser.
Pros and Cons
Pros:
- Kører med minimale serverressourcer
- GitHub Actions-kompatible CI/CD-arbejdsgange inkluderet
- Fuldstændig Git-hosting i én enkelt binærfil
Cons:
- Ingen indbygget AI-assisteret kodegennemgang
- Virksomhedsfunktioner er låst bag en betalingsplan
Learn more about Gitea:

Her er kodehåndteringsfunktionen i GitHub. GitHub er en Git-baseret SCM-platform, der kombinerer hosting af kodearkiver, forgrenings- og sammenfletningsarbejdsgange, pull request-baseret kodegennemgang, CI/CD via GitHub Actions og AI-assisteret udvikling gennem GitHub Copilot.
Hvem er GitHub bedst egnet til?
GitHub er velegnet til udviklingsteams, der har brug for AI-assisteret kodegennemgang, sikkerhedsscanning og CI/CD samlet i én platform.
Hvorfor jeg valgte GitHub
GitHub kommer med på min liste over de bedste, fordi den AI-indbyggede kodegennemgang reelt er indbygget i pull request-arbejdsgangen og ikke blot tilføjet ovenpå. Jeg kan godt lide, at Copilot fungerer som en reel gennemlæser: Den markerer problemer, foreslår løsninger og genererer automatisk rettelser for cirka 90 % af de registrerede alarmtyper via Copilot Autofix. Kombineret med sammenfletningskøer og CODEOWNERS får du en politikstyret gennemgangspipeline, der skalerer problemfrit på tværs af hundredvis af kodearkiver.
Vigtige funktioner i GitHub
- GitHub Actions: En indbygget CI/CD-platform, der gør det muligt at bygge, teste og implementere kode ved hjælp af YAML-baserede arbejdsgange, som udløses af push-hændelser, pull requests, tidsplaner eller manuel udløsning.
- GitHub Advanced Security: En tilføjelsespakke, der omfatter CodeQL SAST-scanning, scanning efter hemmeligheder med push-beskyttelse og automatiske Dependabot-opdateringer af afhængigheder, som køres direkte i pull requests.
- Enterprise Managed Users (EMU): En provisioneringsmodel, der knytter udviklerkonti til din identitetsudbyder og giver dit IT-team fuld kontrol over brugernes adgang gennem SAML SSO og SCIM i hele kontolivscyklussen.
- GitHub Projects: Et indbygget værktøj til projektstyring med tabel-, tavle- og køreplansvisninger, brugerdefinerede felter og arbejdsgangsautomatisering til håndtering af problemer og pull requests på tværs af kodearkiver.
GitHub-integrationer
GitHub tilbyder indbyggede integrationer med Jira og Slack samt integrationer fra markedspladsen til Jenkins, CircleCI, Azure Pipelines, Snyk og Datadog. REST- og GraphQL-API'er, webhooks og GitHub Apps understøtter brugerdefinerede forbindelser til SCM, CI/CD, sikkerhed og arbejdsgange.
Pros and Cons
Pros:
- AI-baseret kodegennemgang markerer og retter problemer
- Platform fra ende til anden, fra kodearkiv til implementering
- Stærk compliance til regulerede brancher
Cons:
- YAML-arbejdsgangsfiler kræver ekspertise i skriptskrivning
- Mangler indbygget dashboard til DORA-målinger
 Bedst til sporbarhed af kode i Atlassian-stakken
- Gratis plan tilgængelig
- Fra $3.65/bruger/måned
Visit WebsiteCustomer Rating:4.5/5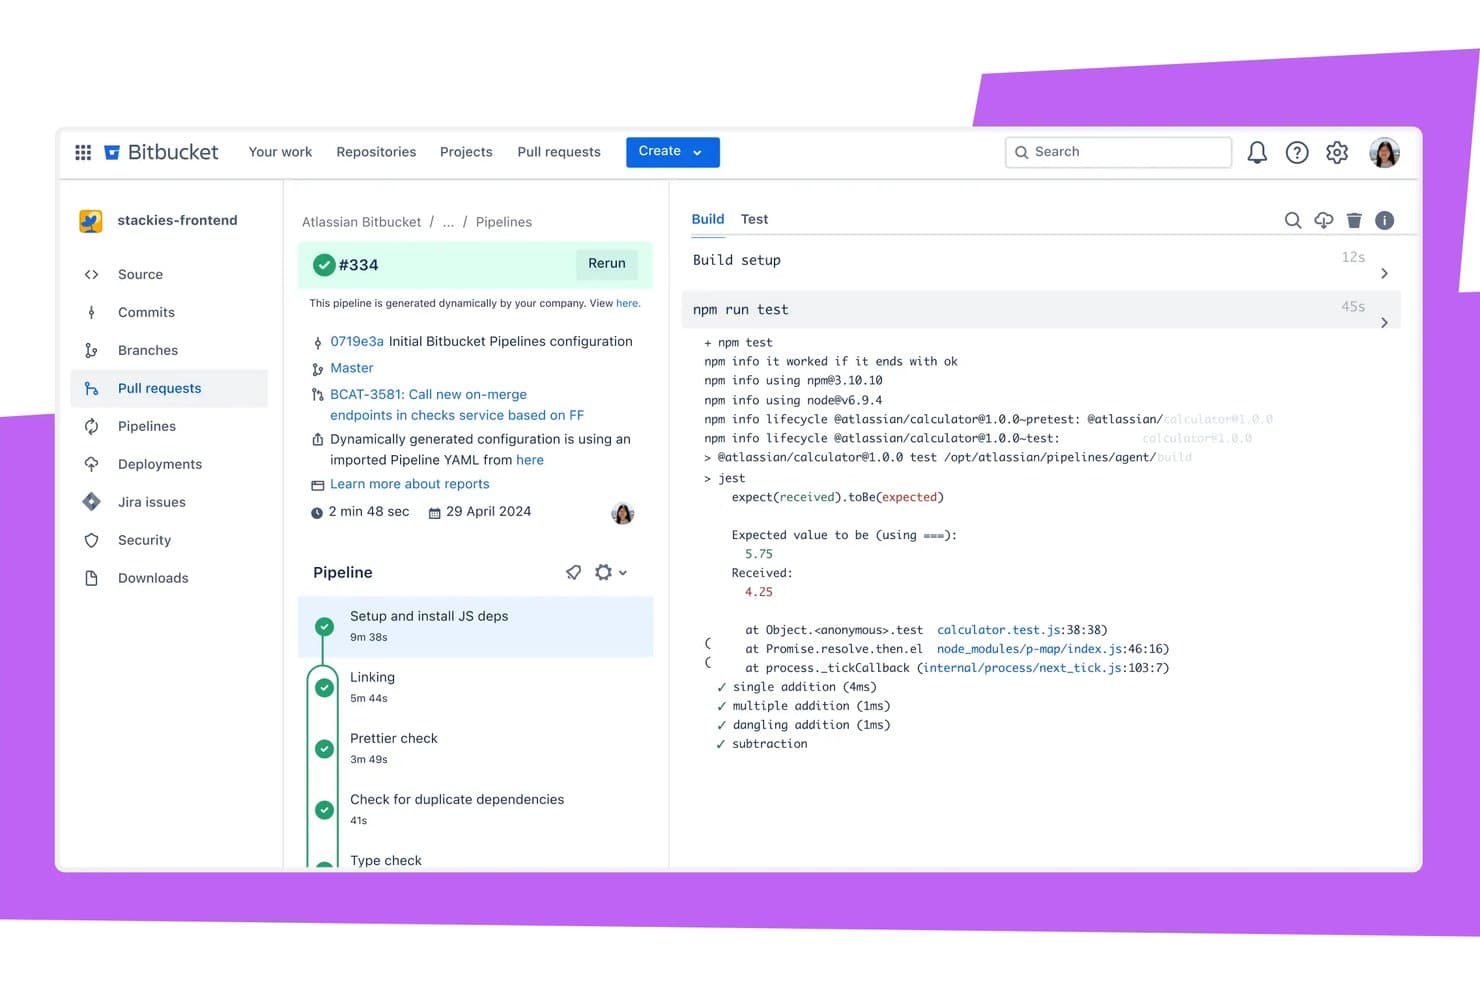
Bitbucket viser testfejl direkte i logfiler for byggeprocesser i pipelines. Bitbucket er en Git-baseret platform til håndtering af kildekode og samarbejde, der kombinerer lagring af kodearkiver, arbejdsgange til forgrening, gennemgang af pull-anmodninger, indbyggede CI/CD-pipelines og indbygget DevSecOps-scanning i ét værktøj.
Hvem er Bitbucket bedst egnet til?
Bitbucket er det rette valg for udviklingsteams, der allerede bruger Jira, Confluence eller andre Atlassian-værktøjer, og som har brug for, at sporbarhed af kode er integreret direkte i deres eksisterende arbejdsgang.
Hvorfor jeg valgte Bitbucket
Bitbucket kommer med på min kandidatliste på grund af den tætte forbindelse mellem kode og arbejde på tværs af Atlassian-stakken. Når en udvikler opretter en commit ved hjælp af en Jira-sagsnøgle, opdaterer committet automatisk sagens status, og status for gren, byggeproces og implementering vises direkte på Jira-sagen. Jeg kan også godt lide funktionen Code Insights, som henter resultater fra sikkerhedsscanninger ind i pull-anmodninger og kan blokere sammenlægninger, når der findes sårbarheder, så sporbarheden fra kode til produktion forbliver helt intakt.
Bitbuckets vigtigste funktioner
- Indbygget DevSecOps-scanning: Indbyggede Pipes registrerer hemmeligheder, fejlkonfigurationer i IaC og sårbarheder i afhængigheder direkte i Bitbucket Pipelines.
- Håndhævede sammenlægningstjek: Premium-planen giver administratorer mulighed for at blokere sammenlægninger af pull-anmodninger, indtil byggeprocesser er gennemført, nødvendige godkendelser er opnået, og kommentarer er løst.
- Rovo Dev AI-agent: Opsummerer fejl i byggeprocesser, genererer implementeringsnoter og knytter resultater til Jira-sager uden at forlade Bitbucket.
- Selvhostede kørselsagenter: Teams kan forbinde deres egen infrastruktur til Bitbucket Pipelines med op til 100 standardkørselsagenter tilgængelige uden ekstra omkostninger.
Bitbucket-integrationer
Bitbucket tilbyder indbyggede integrationer med Jira Software, Jira Service Management, Confluence, Jenkins, AWS, Azure og Google Cloud samt mere end 50 Pipes. REST-API'er og webhooks understøtter brugerdefinerede integrationer og CI/CD-arbejdsgange.
Pros and Cons
Pros:
- Dyb Jira-integration til sporbarhed af kode
- Indbygget DevSecOps-scanning og blokering af pull-anmodninger
- Hybride implementeringsmuligheder til skyen og datacenter
Cons:
- SAML SSO kræver et separat abonnement
- Ydeevneproblemer med meget store kodearkiver
Learn more about Bitbucket: Bedst til samlet DevSecOps-styring af kildekode
- Gratis abonnement tilgængeligt
- Fra $29/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.5/5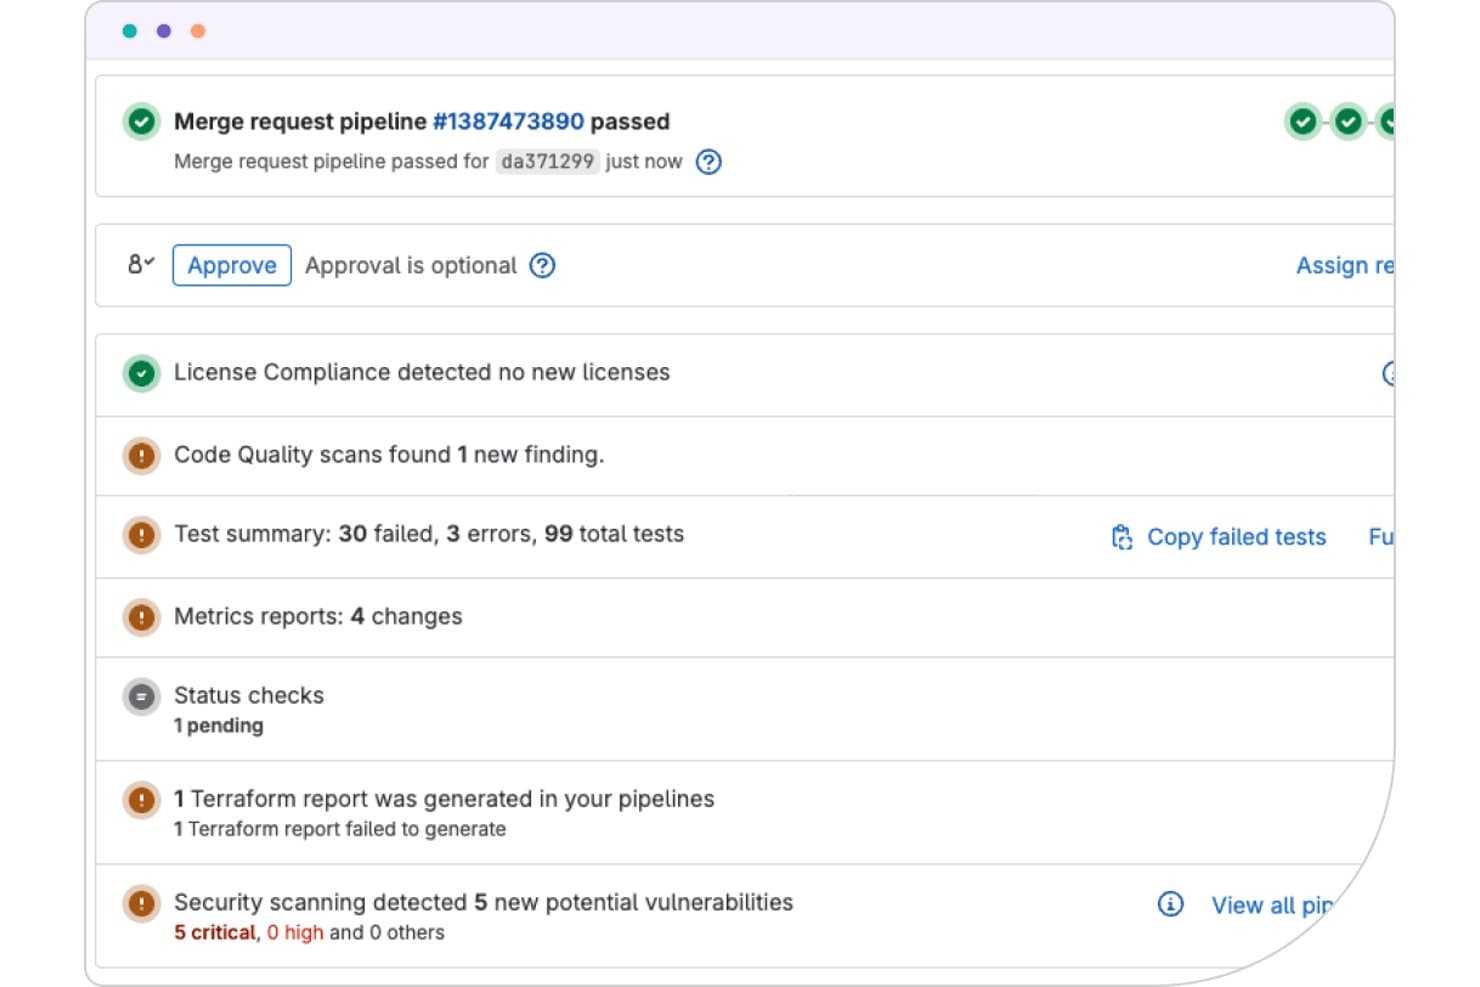
GitLab viser resultater for sikkerhed, test og overholdelse direkte i fletteanmodninger. GitLab er en DevSecOps-platform, der samler styring af kildekode, CI/CD-pipelines, sikkerhedsscanning og projektplanlægning i én applikation.
Hvem er GitLab bedst til?
GitLab egner sig til DevOps- og platformsteknikteams, der ønsker kildekodestyring, CI/CD og sikkerhedsscanning samlet ét sted i stedet for at kæde separate værktøjer sammen.
Hvorfor jeg valgte GitLab
GitLab kommer med på min shortlist, fordi det er det eneste værktøj til kildekodestyring, der leverer kildekodestyring, CI/CD og sikkerhedsscanning som én samlet applikation i stedet for en lappeløsning af forbundne tjenester. Jeg er især imponeret over den indbyggede sikkerhedspakke: SAST, DAST, containerscanning og hemmelighedsregistrering viser alle fund direkte i fletteanmodninger. Fletningstog er en anden fremtrædende funktion, som holder hovedgrenen fejlfri selv ved store mængder commits.
Vigtige GitLab-funktioner
- Fletningstog: Test og flet ændringer i kø sekventielt for at holde hovedgrenen stabil ved store mængder commits.
- DORA4-metricdashboard: Følg implementeringsfrekvens, gennemløbstid, fejlrate for ændringer og tid til gendannelse direkte på platformen.
- Værdistrømsanalyse: Visualiser og mål hver fase af din softwareudviklingslivscyklus for at identificere, hvor arbejdet går langsommere.
- GitLab Duo-agentplatform: Giver AI-agenter mulighed for autonomt at oprette fletteanmodninger, udføre kodegennemgange og afhjælpe sårbarheder inden for din eksisterende styringsramme.
GitLab-integrationer
GitLab integreres med Jira, Jenkins, Kubernetes, AWS, Google Cloud, Azure, JetBrains, VS Code, Slack og Checkmarx gennem dokumenterede integrationer og sit partnerøkosystem. REST- og GraphQL-API'er understøtter tilpassede arbejdsgange.
Pros and Cons
Pros:
- Indbygget CI/CD og DevSecOps i ét værktøj
- Resultater fra sikkerhedsscanning er indlejret i fletteanmodninger
- Kan implementeres på SaaS, selvhostede platforme og offentlige cloudmiljøer
Cons:
- Brugergrænsefladen kan føles rodet
- Kodegennemgangsruden mangler filtrering efter filtype
 Bedst til kodegennemgang før sammenfletning i stor skala
- 30 dages gratis prøveperiode
- Fra $18,000/år (faktureres årligt)
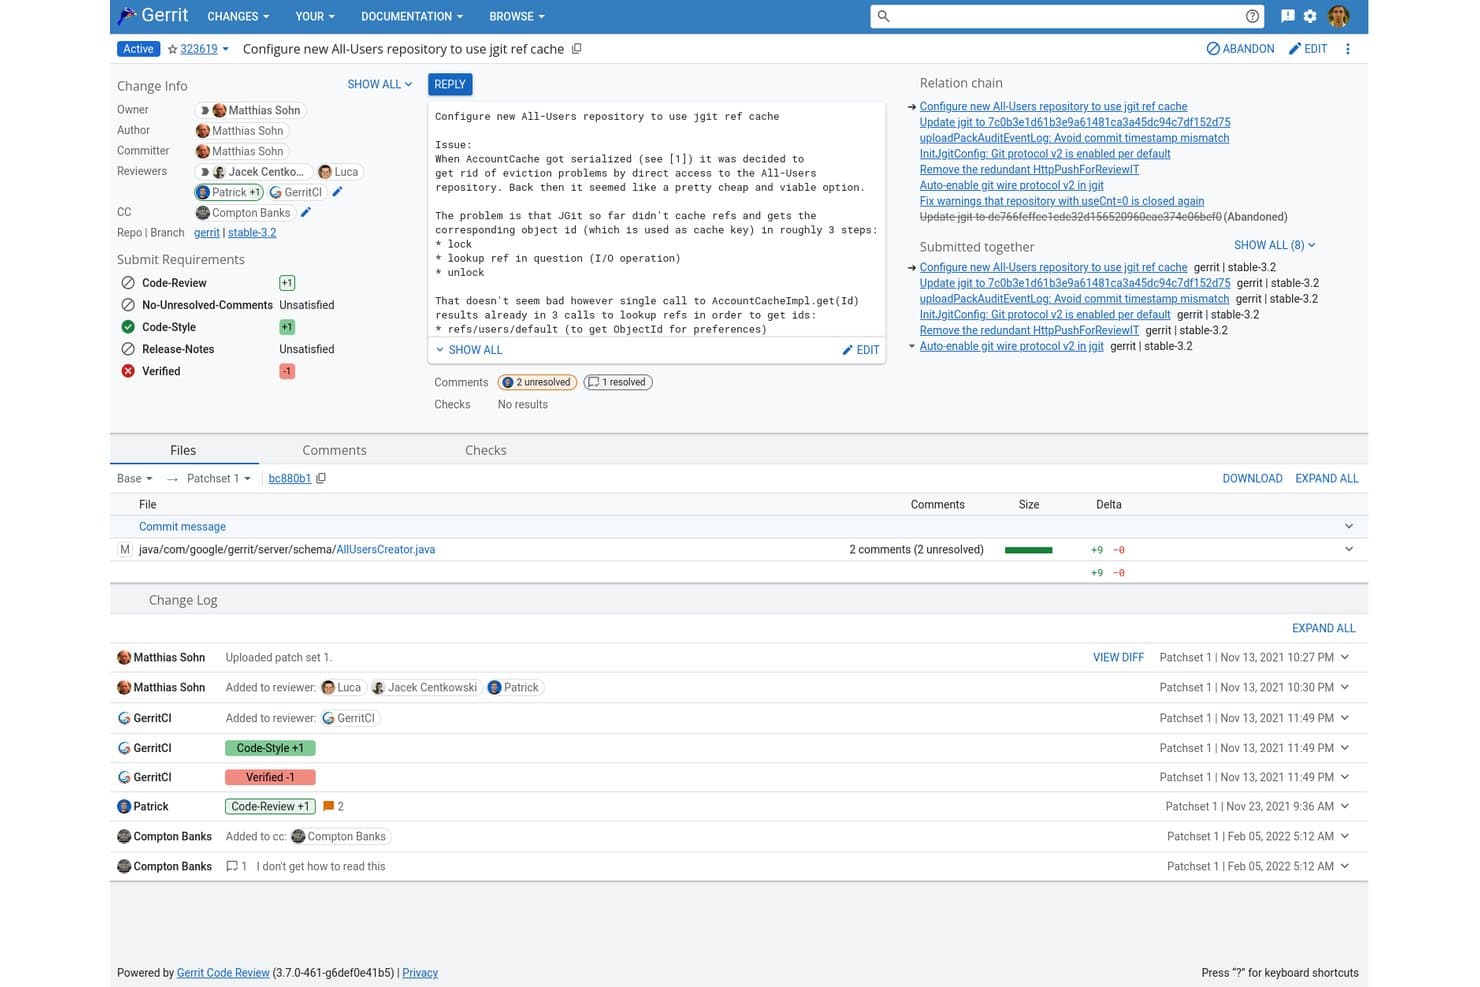
Gerrit samler kodegennemgang, kommentarer og CI-kontroller i én visning. Gerrit er en platform med åben kildekode til Git-baseret kodegennemgang, der kombinerer gennemgang før sammenfletning baseret på ændringssæt, detaljeret adgangskontrol på referenceniveau, fleksibel hosting af kodearkiver og CI/CD-integrationer via et omfattende udvidelsesøkosystem.
Hvem er Gerrit bedst til?
Gerrit er det oplagte valg for platform- og DevOps-ingeniører, der kører Git i virksomhedsskala, hvor streng kontrol før sammenfletning og detaljeret adgangskontrol er ufravigelige krav.
Hvorfor jeg valgte Gerrit
Gerrit fortjener sin plads på min kortliste, fordi den ændringssætbaserede gennemgangsmodel er specifikt udviklet til at håndhæve kvalitetskontroller før sammenfletning i en skala, som de fleste platforme ikke kan matche. Jeg er vild med, hvor konfigurerbare godkendelsesetiketter og krav til indsendelse er, så teams kan definere præcis, hvad 'klar til sammenfletning' betyder, helt ned til at kræve en
non_author-stemme. Aktiv-aktiv-klyngedannelse og replikering på tværs af flere lokationer betyder, at den håndterer kodebaser som AOSP uden problemer.Gerrits vigtigste funktioner
- Global replikering på tværs af flere lokationer: Gerrit replikerer kodearkiver på tværs af geografisk distribuerede primære noder ved hjælp af Kafka- og Zookeeper-udvidelser, så distribuerede teams holdes synkroniserede.
- Godkendelse med OAuth-bærertokens: Tidsbegrænsede, tilbagekaldelige tokens med afgrænset omfang erstatter langlivede HTTP-adgangskoder og giver dig bedre kontrol over adgang for API'er og servicebrugere.
- Automatisering med Gerrit-arbejdsgange: En eksperimentel regelmotor, der udløser handlinger ved ændringer, når definerede betingelser er opfyldt, så du kan automatisere gentagne trin i arbejdsgangen for kodegennemgang.
- Aktiv-aktiv-klyngedannelse: Gerrit understøtter aktiv-aktiv-klyngekonfigurationer med flere primære noder og opgraderinger uden nedetid, så dit SCM-miljø forbliver tilgængeligt under vedligeholdelsesvinduer.
Gerrit-integrationer
Gerrit integrerer med Jenkins, Zuul CI, GitHub Actions, Kafka, Zookeeper, LDAP, OAuth og Kubernetes. Den understøtter over 100 fællesskabsudvidelser samt REST API og webhooks til brugerdefinerede CI/CD-integrationer.
Pros and Cons
Pros:
- Ændringssætbaserede gennemgange håndhæver strenge kvalitetskrav før sammenfletning
- ACL'er på referenceniveau til detaljeret adgangskontrol
- Dokumenteret pålidelighed i virksomhedsskala med monolitiske kodearkiver
Cons:
- Ingen indbygget problemsporing eller sikkerhedsscanning
- Kompleks Git-arbejdsgang, der adskiller sig fra pull-anmodninger
Learn more about Gerrit: Bedst til udviklingsteams, der bruger Microsoft-stakken
- Gratis abonnement tilgængeligt
- Fra $6.00/bruger/måned
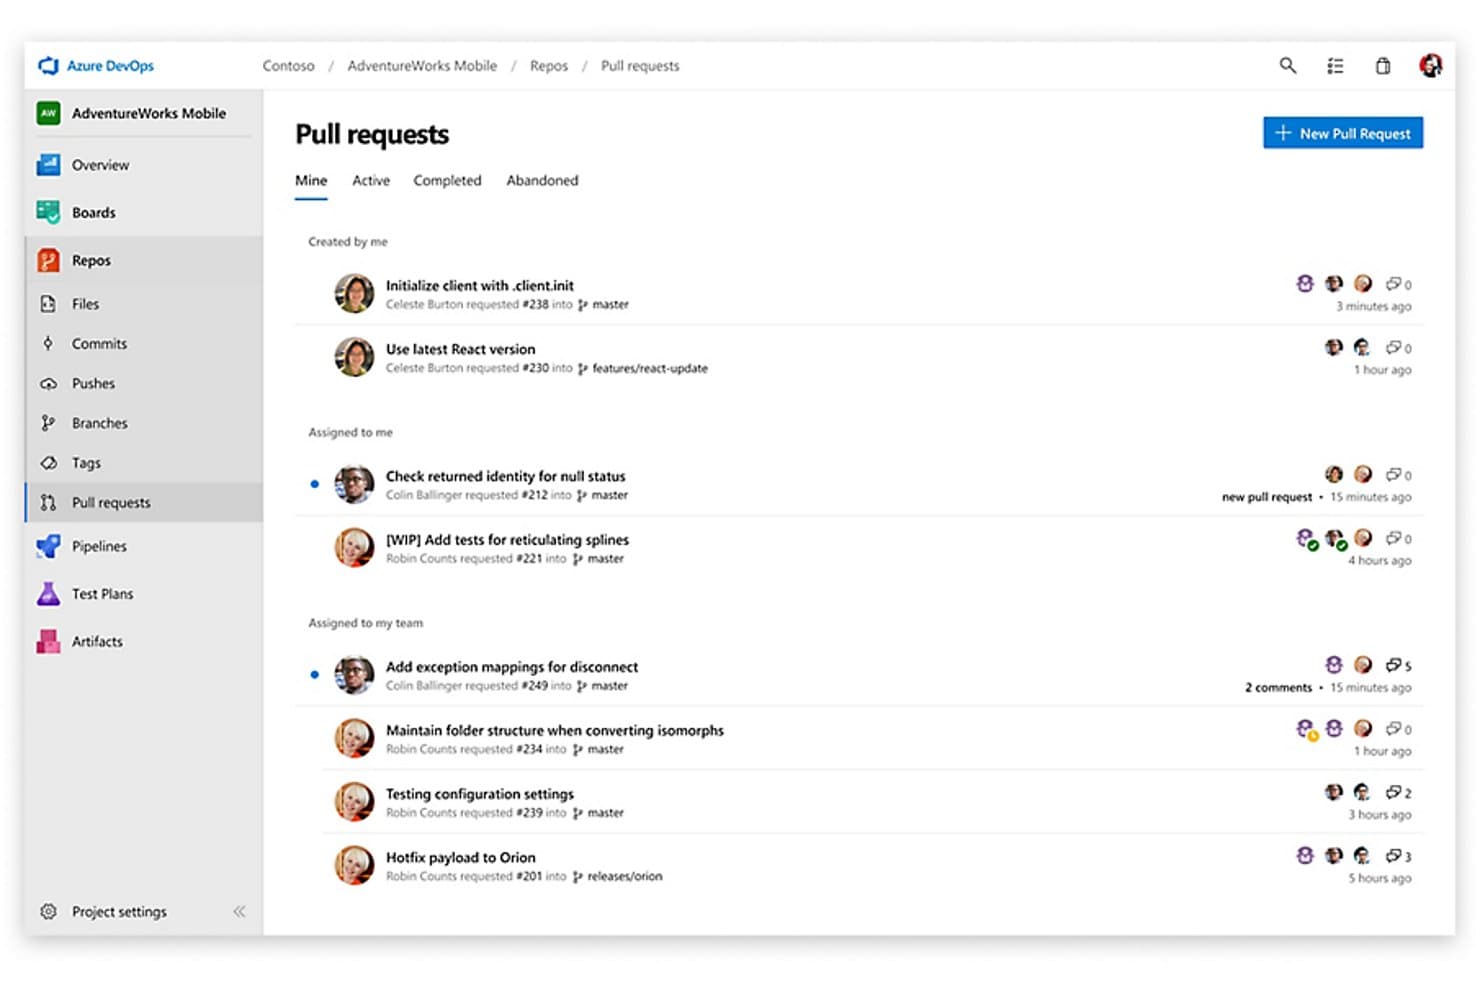
Azure Repos centraliserer sporing af pull requests på tværs af grene og teammedlemmer. Azure Repos er Microsofts løsning til kildekodehåndtering i Azure DevOps-pakken og tilbyder hosting af Git- og TFVC-arkiver, konfigurerbare grenpolitikker, arbejdsgange for pull requests samt indbygget CI/CD-integration gennem Azure Pipelines.
Hvem er Azure Repos bedst egnet til?
Azure Repos er det naturlige valg for teams, der allerede bruger Microsoft-værktøjer som Azure, Visual Studio og Microsoft Entra ID, og som ønsker at samle kildekodehåndtering, CI/CD og arbejdssporing under ét tag.
Hvorfor jeg valgte Azure Repos
Azure Repos har fået en plads på min liste, fordi det er det eneste SCM-værktøj, der er integreret direkte i en komplet SDLC-pakke, som er udviklet omkring Microsofts økosystem. Jeg kan godt lide, hvordan grenpolitikker forbindes direkte med Azure Pipelines' buildvalidering, så en fejlslagen CI-kørsel konkret blokerer en sammenfletning uden ekstern konfiguration. Kombineret med Scalar for monorepo-ydeevne og GitHub Advanced Securitys CodeQL-scanning, der vises direkte i arbejdsgangen for pull requests, får teams, der bruger Microsoft-stakken, en stram kodestyring uden at skulle tilføje separate værktøjer.
De vigtigste funktioner i Azure Repos
- Understøttelse af to versionsstyringssystemer: Azure Repos lader teams hoste både Git- og TFVC-arkiver i det samme projekt, så distribuerede og centraliserede arbejdsgange kan fungere side om side.
- Scanning med GitHub Advanced Security: Indbygget statisk CodeQL-analyse, scanning for sårbarheder i afhængigheder og beskyttelse mod utilsigtet push af hemmeligheder viser sikkerhedsresultater direkte i arbejdsgangen for pull requests.
- Automatisk tildeling af reviewere: Grenpolitikker kan automatisk tildele kodereviewere baseret på ændrede filstier, så de rigtige personer inddrages uden manuel indgriben.
- Sammenkædning med arbejdselementer i Azure Boards: Commits, grene og pull requests kan sammenkædes med arbejdselementer i Azure Boards, og grenpolitikker kan håndhæve, at hver pull request refererer til mindst ét sporet arbejdselement.
Azure Repos-integrationer
Azure Repos tilbyder indbyggede integrationer på tværs af Microsofts økosystem, herunder Azure Boards, Azure Pipelines, Azure Artifacts, Azure Test Plans, Visual Studio og Microsoft Entra ID. Dets REST API, CLI, webhooks og integrationer fra Marketplace kan forbindes med Jenkins, CircleCI, GitHub Actions og andre værktøjer.
Pros and Cons
Pros:
- Understøttelse af både Git- og TFVC-versionsstyring
- Dyb integration med Azure og Microsofts økosystem
- Indbygget sikkerhedsscanning og beskyttelse af hemmeligheder
Cons:
- Brugeroplevelsen for pull requests halter efter konkurrenterne
- Avancerede sikkerhedsfunktioner er kun tilgængelige som SaaS
Learn more about Azure Repos:
Andre SCM-værktøjer
Her er nogle yderligere muligheder inden for SCM-værktøjer, som ikke kom med på min liste, men som stadig er værd at undersøge:
- 11ForgejoBedst til selvhostet Git uden licensomkostninger
- 12PerforceBedst til versionsstyring af store binære aktiver og monorepositorier
- 13Rational ClearCaseBedst til versionsstyring
- 14SubversionBedst til centraliseret versionsstyring i regulerede teams
- 15AWS CodeCommitBedst til AWS-native IAM-styret kildekontrol
- 16GitKrakenBedst til AI-baserede Git-arbejdsgange på enhver vært
- 17Fossil SCMBedst til revisionsklar kildekontrol i netværksisolerede teams
- 18CodebergBedst til open source-teams, der vil undgå leverandørlåsning
- 19Micro Focus AccuRevBedst til versionsstyring
Sådan evaluerer jeg SCM-værktøjer
Jeg opdeler min evaluering i to lag: grundlæggende krav som versionsstyring og forgreningspolitikker samt differentierende faktorer som sikkerhedsscanning og CI/CD-dybde.
Kernefunktionalitet (grundkrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de kernefunktioner, der er angivet nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 75 % for at komme i betragtning til optagelse.
- Versionsstyring: Jeg værdsætter værktøjer, der tilbyder indbygget sikkerhedsscanning som SAST, DAST og detektion af hemmeligheder i SCM-arbejdsgangen, så sårbarheder opdages tidligt. Avancerede versionsstyringsfunktioner, der understøtter store monorepoer med sparsomme udtjekninger og LFS, er afgørende for effektiv håndtering af kodebaser i virksomhedsskala.
- Forgrening og sammenfletning: Jeg ser efter forgreningsmodeller, der integrerer AI-assisterede udviklingsfunktioner som automatiske PR-opsummeringer og intelligent hjælp til kodegennemgang for at fremskynde arbejdsgange og mindske træthed hos gennemlæsere, samtidig med at de tilbyder stærke sammenfletningsstrategier og konfliktdetektion.
- Hosting af repositories: Jeg prioriterer hostingmuligheder, der tilbyder SaaS-, selvhostede og hybride implementeringer med compliance-certificeringer som SOC 2 og ISO 27001 samt geografisk datalagring for at imødekomme virksomheders behov. Understøttelse af installationer uden netværksforbindelse eller på egne servere er en afgørende faktor i regulerede miljøer.
- Adgangskontrol og tilladelser: Jeg fokuserer på detaljerede tilladelser med identitetsstyring i virksomhedsklasse, herunder SSO, SAML og SCIM-provisionering, så der sikres sikker og kompatibel adgang på tværs af afdelinger, der håndterer følsomme kodebaser.
- Arbejdsgange for kodegennemgang: Jeg forventer robust funktionalitet til forespørgsler om kodeændringer integreret med AI-drevne forbedringer, påkrævede gennemlæsere, kommentarer direkte i koden og statuskontroller, der understøtter grundige, samarbejdsbaserede gennemgange ud over grundlæggende godkendelser.
- CI/CD- og DevOps-integrationer: Jeg vurderer værktøjer ud fra deres integrationer med IDE'er, projektstyrings- og observerbarhedsplatforme samt robuste API'er og webhook-understøttelse til brugerdefineret automatisering. Indbyggede CI/CD-funktioner og pålidelig skalerbarhed med global CDN-understøttelse spiller også en afgørende rolle i problemfri pipelinehåndtering.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, ser jeg på, hvad der adskiller hver platform fra de andre.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Indbygget sikkerhedsscanning er en vigtig differentierende faktor. Værktøjer, der opdager sårbarheder i afhængigheder eller lækkede hemmeligheder direkte i SCM-arbejdsgangen, sparer udviklingsteams for at tilføje separate SAST-værktøjer. Jeg evaluerer også AI-assisterede udviklingsfunktioner som kodeforslag og automatiske PR-opsummeringer, der reducerer træthed ved gennemgange i kodearkiver med høj aktivitet. Kodesøgning og indblik i udviklingen fuldender billedet – DORA-metrikker og bidragyderanalyse hjælper teamledere med at opdage flaskehalse, før de bremser leveringen.
Ud over funktionerne
Fleksibilitet i implementeringen betyder meget – nogle udviklingsteams har brug for SaaS, mens andre i regulerede brancher kræver selvhostede installationer eller installationer uden netværksforbindelse. Jeg undersøger, om en leverandør tilbyder begge muligheder. Compliance-certificeringer som SOC 2 og ISO 27001 vejer også tungt, især for udviklingsteams, der håndterer følsom intellektuel ejendom eller arbejder under strenge revisionskrav. Prisstrukturen er en anden faktor, som jeg evaluerer nøje, eftersom prismodeller pr. bruger hurtigt kan vokse sig store for voksende udviklingsorganisationer. Et generøst gratis niveau for mindre udviklingsteams eller projekter med åben kildekode er en meningsfuld differentierende faktor.
Sådan vælger du et SCM-værktøj
Det er nemt at fortabe sig i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste med faktorer, du bør have i tankerne:
| Faktor | Hvad skal overvejes |
| Skalerbarhed | Sørg for, at værktøjet kan vokse sammen med dit team. Overvej, om det kan håndtere større kodebaser og flere brugere uden problemer med ydeevnen. |
| Integrationer | Kontrollér, om det integreres med dine eksisterende værktøjer såsom CI/CD-pipelines, projektstyringssoftware og andre vigtige platforme, du bruger. |
| Tilpasningsmuligheder | Se efter funktioner, der giver dig mulighed for at tilpasse arbejdsgange og dashboards, så de passer til dit teams processer og præferencer. |
| Brugervenlighed | Vurder, om værktøjets grænseflade er intuitiv. Et brugervenligt design kan reducere indlæringskurven og hjælpe dit team med hurtigt at tage det i brug. |
| Budget | Afstem værktøjets omkostninger med dit budget. Overvej både de indledende omkostninger og de løbende udgifter, og sørg for, at de passer ind i din økonomiske plan. |
| Sikkerhedsforanstaltninger | Gennemgå de eksisterende sikkerhedsforanstaltninger. Sørg for, at det tilbyder funktioner som kryptering, adgangskontrol og overholdelse af branchestandarder. |
| Support & oplæring | Overvej, om der er kundesupport og oplæringsressourcer til rådighed, så dit team kan bruge værktøjet effektivt og hurtigt løse eventuelle problemer. |
| Ydeevne | Vurder, hvor godt værktøjet fungerer under belastning. Det bør være pålideligt og stabilt, selv i perioder med spidsbelastning, så dine projekter kan holde tidsplanen. |
Tendenser inden for SCM-værktøjer
I min research har jeg indsamlet utallige produktopdateringer, pressemeddelelser og versionslogge fra forskellige leverandører af SCM-værktøjer. Her er nogle af de nye tendenser, jeg holder øje med:
- Cloudbaseret udvikling: Flere SCM-værktøjer går over til cloudbaserede arkitekturer, så teams kan samarbejde i realtid fra hvor som helst. Denne tendens hjælper virksomheder med at reducere infrastrukturudgifterne og forbedre tilgængeligheden, mens leverandører som GitHub og GitLab tilbyder robuste cloudbaserede løsninger. Git-alternativer findes også til IT-teams, der ikke arbejder inden for Git-rammen.
- AI-drevne indsigter: Leverandører integrerer AI for at levere forudsigende indsigter og forslag til kodekvalitet. Det hjælper teams med at opdage potentielle problemer tidligt og forbedre kodeeffektiviteten. Nogle værktøjer tilbyder for eksempel nu AI-drevne funktioner til kodegennemgang, som fremhæver fejl og foreslår forbedringer.
- Forbedrede sikkerhedsfunktioner: I takt med de stigende cybertrusler fokuserer SCM-værktøjer i højere grad på sikkerhed. Funktioner som indbygget sårbarhedsscanning og overholdelseskontrol er ved at blive standard. Værktøjer som Azure DevOps integrerer disse funktioner for at beskytte kodebaser mod potentielle brud.
- DevOps-integration: Integrationen mellem SCM-værktøjer og DevOps-praksisser bliver tættere. Denne tendens understøtter kontinuerlig integration og levering, hvilket gør det nemmere for teams at implementere ændringer hurtigt. Platforme som Bitbucket forbedrer deres DevOps-funktioner for at understøtte denne tendens.
- Understøttelse af mikrotjenester: Efterhånden som flere virksomheder tager mikrotjenestearkitekturer i brug, udvikler SCM-værktøjerne sig for at understøtte disse miljøer. Det giver udviklere mulighed for effektivt at administrere flere kodebaser. Løsninger som AWS CodePipeline tilpasser sig for at imødekomme dette voksende behov.
Hvad er et SCM-værktøj?
Et SCM-værktøj er software, der bruges til håndtering af kildekode og sporing af ændringer i softwareudviklingsprojekter. Udviklere, DevOps-ingeniører og IT-fagfolk bruger generelt disse værktøjer til at samarbejde om kode og opretholde versionsstyring.
Funktioner som versionsstyring, håndtering af grene og kodegennemgang hjælper med samarbejde og vedligeholdelse af kodekvaliteten. Overordnet set tilbyder disse værktøjer vigtig understøttelse af effektive og velorganiserede processer for softwareudvikling.
Funktioner i et SCM-værktøj
Når du vælger et SCM-værktøj, bør du holde øje med følgende nøglefunktioner:
- Filialstyring: Giver udviklere mulighed for at arbejde på forskellige funktioner eller rettelser samtidigt uden at påvirke den primære kodebase.
- Kodegennemgang: Muliggør kollegabaserede gennemgange for at sikre kodekvalitet og opdage potentielle problemer tidligt.
- Konfigurationsstyring: Håndterer og vedligeholder ensartede konfigurationer på tværs af udviklingsmiljøer.
- Integrationsunderstøttelse: Opretter problemfrit forbindelse til andre værktøjer som CI/CD-pipelines og projektstyringssoftware for at forbedre arbejdsgangens effektivitet.
- Versionsstyringsværktøjer: Sporer ændringer i koden over tid og hjælper teams med at administrere og vende tilbage til tidligere versioner efter behov.
- Sikkerhedsfunktioner: Indeholder indbyggede værktøjer til scanning efter sårbarheder og kontrol af overholdelse af krav for at beskytte kodebaser.
- Automatiserede arbejdsgange: Strømliner gentagne opgaver, reducerer det manuelle arbejde og øger produktiviteten.
- Analyse og rapportering: Giver indsigt i kodens ydeevne og teamets produktivitet gennem detaljerede rapporter.
- Skalerbarhed: Understøtter vækst ved effektivt at håndtere flere brugere og større kodebaser, efterhånden som dit team udvides.
- Samarbejde i realtid: Gør det muligt for teammedlemmer at arbejde sammen på kode samtidigt, hvilket forbedrer kommunikationen og reducerer forsinkelser.
Fordele ved SCM-værktøjer
Implementering af et SCM-værktøj giver flere fordele for dit team og din virksomhed. Her er nogle af dem, du kan se frem til:
- Forbedret samarbejde: Funktioner til samarbejde i realtid gør det muligt for dit team at arbejde effektivt sammen, reducere forsinkelser og forbedre kommunikationen.
- Forbedret kodekvalitet: Processer for kodegennemgang hjælper med at opretholde høje kodestandarder ved at opdage fejl og foreslå forbedringer.
- Effektiv versionsstyring: Versionsstyringssystemer gør det muligt at spore ændringer og vende tilbage til tidligere versioner, hvilket sikrer stabilitet og ensartethed i dine projekter.
- Øget produktivitet: Automatiserede arbejdsgange reducerer manuelle opgaver og frigiver tid, så dit team kan fokusere på vigtigere udviklingsarbejde.
- Skalerbarhed: Understøtter voksende teams ved at håndtere flere brugere og større kodebaser uden problemer med ydeevnen.
- Bedre sikkerhed: Indbyggede sikkerhedsfunktioner som scanning efter sårbarheder hjælper med at beskytte din kodebase mod potentielle trusler.
- Indsigtsfuld analyse: Detaljeret analyse og rapportering giver værdifuld indsigt i teamets præstationer og kodeeffektivitet, hvilket understøtter bedre beslutningstagning.
Omkostninger og priser for SCM-værktøjer
Valg af et SCM-værktøj kræver en forståelse af de forskellige prismodeller og tilgængelige abonnementer. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitlige priser og typiske funktioner, der er inkluderet i SCM-værktøjsløsninger:
Sammenligningstabel for abonnementer til SCM-værktøjer
| Abonnementstype | Gennemsnitlig pris | Almindelige funktioner |
| Gratis abonnement | $0 | Grundlæggende versionsstyring, begrænset antal brugere og vigtige samarbejdsværktøjer. |
| Personligt abonnement | $5-$25 /bruger /måned | Udvidet versionsstyring, filialstyring og grundlæggende kodegennemgang. |
| Virksomhedsabonnement | $30-$60 /bruger /måned | Avancerede kodegennemgangsværktøjer, sikkerhedsfunktioner og integrationsunderstøttelse. |
| Abonnement til store virksomheder | $70-$100 /bruger /måned | Omfattende analyse, udvidede tilpasningsmuligheder og dedikeret support. |
Ofte stillede spørgsmål om SCM-værktøjer
Her er nogle svar på almindelige spørgsmål om SCM-værktøjer:
Hvordan understøtter SCM DevOps-praksisser?
SCM-værktøjer spiller en afgørende rolle i DevOps ved at muliggøre kontinuerlig integration og kontinuerlig levering (CI/CD). De hjælper med at administrere kodeændringer, automatisere arbejdsgange og muliggøre samarbejde mellem teammedlemmer. Denne integration understøtter hurtigere udgivelser og mere pålidelig softwarelevering i overensstemmelse med DevOps-målene.
Kan SCM-værktøjer håndtere projekter i stor skala?
Ja, mange SCM-værktøjer er designet til at skalere efter dit teams behov. De kan effektivt håndtere store kodebaser og mange bidragydere. Funktioner som grenstyring og versionskontrol sikrer, at selv komplekse projekter forbliver organiserede og håndterbare, hvilket gør dem velegnede til drift i stor skala.
Hvilke sikkerhedsforanstaltninger findes der i SCM-værktøjer?
SCM-værktøjer omfatter ofte sikkerhedsfunktioner som adgangskontrol, kryptering og revisionsspor for at beskytte din kodebase. Derudover kan mange af dem integreres med software til netværksautomatisering for omfattende overvågning. Disse foranstaltninger hjælper med at forhindre uautoriseret adgang og sikre overholdelse af branchestandarder. De giver tryghed ved at beskytte din intellektuelle ejendom og følsomme oplysninger.
Hvordan integreres SCM-værktøjer med anden software?
SCM-værktøjer tilbyder typisk integrationer med forskellige udviklings- og projektstyringsplatforme. Denne forbindelse muliggør problemfri dataudveksling og forbedret effektivitet i arbejdsgangene. Ved at integrere med værktøjer som CI/CD-pipelines og problemsporingssystemer hjælper SCM-løsninger med at strømline udviklingsprocesserne. På netværks- og implementeringssiden kan RMM-software være en god tilføjelse til din teknologistak til kodestyring.
Er der omkostninger forbundet med at bruge SCM-værktøjer?
Selvom nogle SCM-værktøjer tilbyder gratis abonnementer, koster avancerede funktioner og support til større teams normalt penge. Prismodellerne varierer og er ofte baseret på antallet af brugere eller adgangen til funktioner. Det er vigtigt at vurdere prisstrukturen i forhold til dit teams behov og budget for at sikre, at du får værdi for pengene.
Hvilke oplæringsressourcer er tilgængelige til SCM-værktøjer?
Mange SCM-udbydere tilbyder en række oplæringsressourcer, herunder vejledninger, dokumentation, webinarer og brugerfora. Disse ressourcer hjælper brugerne med hurtigt og effektivt at komme i gang. Adgang til omfattende undervisningsmateriale kan i høj grad lette onboardingprocessen og forbedre anvendelsen af værktøjet.
Hvad er det næste?
Hvis du er i gang med at undersøge SCM-værktøjer, kan du kontakte en SoftwareSelect-rådgiver for at få gratis anbefalinger.
Du udfylder en formular og tager en kort snak, hvor de gennemgår de specifikke behov, du har. Derefter får du en kortliste med software, som du kan gennemgå. De støtter dig endda gennem hele købsprocessen, herunder prisforhandlinger. Eksperter!