

Den bedste software til håndtering af sikkerhedshændelser hjælper teams med at opdage trusler hurtigere, koordinere reaktionsaktiviteter på tværs af teams og reducere nedetid ved at automatisere vigtige dele af hændelsesforløbet.
Hvis du har oplevet alarmtræthed, uklare eskaleringsveje eller været nødt til at sammensætte en reaktion ved hjælp af adskilte værktøjer, ved du, hvor svært det er at håndtere en hændelse effektivt uden det rette system. Manuelt arbejde forsinker løsningen, konteksten går tabt mellem teams, og analysen efter en hændelse bliver baseret på gæt.
Jeg har testet værktøjer til håndtering af sikkerhedshændelser i produktionsmiljøer og arbejdet med sikkerheds- og DevOps-teams, der håndterer kritiske driftsafbrydelser og brud på sikkerheden fra den virkelige verden. Jeg har vurderet, hvor godt disse platforme håndterer alarmer i realtid, sporer handlinger og understøtter både automatiseret og menneskestyret reaktion.
Denne guide gennemgår de platforme, der tilbyder hurtig registrering, nyttige integrationer og overskuelige eskaleringsarbejdsgange, så du kan vælge et værktøj, der forbedrer reaktionstiden og giver dit team bedre kontrol under kritiske hændelser.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel for software til håndtering af sikkerhedshændelser
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste valg af software til håndtering af sikkerhedshændelser:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til beredskab | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 2 | Bedst til analyse af risici ved biblioteker med åben kildekode | Gratis demo tilgængelig | Priser oplyses efter forespørgsel | Website | |
| 3 | Bedst til compliance-rapportering | 30 dages gratis prøveperiode + gratis demo | Priser oplyses efter anmodning | Website | |
| 4 | Bedst til proaktiv trusselsjagt | Gratis prøveperiode + gratis demo tilgængelig | Pris oplyses på forespørgsel | Website | |
| 5 | Bedst til samlet sikkerhed | 14-dages gratis prøveperiode | $1,075/måned (faktureret årligt) | Website | |
| 6 | Bedst til realtidsanalyse | Gratis abonnement tilgængeligt | Priser oplyses efter anmodning | Website | |
| 7 | Bedst til skalerbarhed | 14 dages gratis prøveperiode | $86/5 brugere/måned | Website | |
| 8 | Bedst til trusselsinformation | Gratis abonnement tilgængeligt | Fra $470/måned (eksklusive omkostningerne til infrastruktur) | Website | |
| 9 | Bedst til proaktiv trusselsdetektion | Priser oplyses efter anmodning | Website | ||
| 10 | Bedst til adfærdsanalyse | 90 dages gratis prøveperiode | Priser oplyses efter forespørgsel | Website |


Anmeldelser af den bedste software til håndtering af sikkerhedshændelser
Nedenfor finder du mine detaljerede opsummeringer af den bedste software til håndtering af sikkerhedshændelser, som kom med på min kortliste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til beredskab
- Gratis demo tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.3/5
Preparis' kontrolpanel til hændelseshåndtering giver et detaljeret overblik over hændelser på tværs af organisationen, herunder dem, der involverer IT. Preparis er en platform til hændelseshåndtering, der er designet til at hjælpe organisationer med at håndtere nødsituationer effektivt. Den henvender sig til fagfolk inden for forretningskontinuitet ved at tilbyde værktøjer til rapportering af hændelser, indsatsplanlægning og kommunikation.
Hvorfor jeg valgte Preparis: Den er skræddersyet til beredskab og giver 360°-synlighed gennem integrerede oversigter, der gør det muligt at dokumentere hændelser og opretholde overholdelse af krav. Virtuelle krisestyringsrum giver dit hold mulighed for at koordinere indsatser i realtid, så I bedre kan tilpasse planerne baseret på realtidsdata. Platformens evne til at distribuere handlingslister sikrer, at alle kender deres rolle under en krise. Disse funktioner gør Preparis til et fremragende valg for hold, der ønsker at forbedre deres beredskab.
Fremtrædende funktioner & integrationer:
Funktioner omfatter rapportering af hændelser, indsatsplanlægning og kommunikationsværktøjer i realtid. Du kan oprette virtuelle krisestyringsrum for at koordinere dit holds indsats. Integrerede oversigter giver et 360°-overblik, som hjælper dig med at dokumentere hændelser og træffe datadrevne beslutninger.
Integrationer omfatter Slack, Microsoft Teams, Salesforce, Google Analytics, Tableau, Facebook, Twitter, LinkedIn, Instagram og Zendesk.
Pros and Cons
Pros:
- Kommunikationsværktøjer i realtid
- Kontrolpaneler med 360°-synlighed
- Virtuelle krisestyringsrum
Cons:
- Der er rapporteret problemer med integrationer
- Begrænsede offline-funktioner
Learn more about Preparis: Bedst til analyse af risici ved biblioteker med åben kildekode
- Gratis demo tilgængelig
- Priser oplyses efter forespørgsel

Oligo Security hjælper med at overvåge kørselsmiljøer for at registrere og reagere på trusler mod applikationssikkerheden. Oligo Security er en platform til applikationssikkerhed under kørsel, der opdager og blokerer aktive udnyttelser på tværs af moderne applikationer, cloudbaserede arbejdsbelastninger og AI-systemer ved at analysere adfærd i produktion for at identificere sårbarheder, der kan udnyttes.
Hvem egner Oligo Security sig bedst til?
Oligo Security egner sig til AppSec- og DevSecOps-teams i mellemstore og store virksomheder, der har brug for realtidsoverblik over sårbarheder, der kan udnyttes, på tværs af produktionsmiljøer.
Hvorfor valgte jeg Oligo Security?
Oligo Security kommer med på min liste over foretrukne løsninger på grund af den præcision, hvormed platformen håndterer risici ved biblioteker med åben kildekode. Oligo fandt, at 85 % af de sårbarheder, der genereres af værktøjer til softwarekompositionsanalyse (SCA), er irrelevante og ikke kan udnyttes, fordi de indgår i et bibliotek, der faktisk ikke kører i applikationen. Det, jeg godt kan lide, er, hvordan Oligo skærer igennem denne støj: Teknologien profilerer hvert biblioteks legitime adfærd, opbygger en vidensbase med biblioteksprofiler og alarmerer eller blokerer, når et biblioteks aktivitet afviger fra det forventede. I praksis betyder det, at mit team kan stoppe med at prioritere teoretiske CVE'er og fokusere på biblioteker, der dokumenteret er aktive og kan udnyttes i produktionen. Udviklere får også komplette kaldstakke og årsagsanalyse, så de præcist kan forstå, hvordan en sårbarhed kan udnyttes, hvilket gør reaktionen på hændelser hurtigere og mere målrettet.
Vigtige funktioner i Oligo Security
- Blokering af udnyttelser under kørsel: Stopper aktive forsøg på udnyttelse på applikationslaget i realtid uden at afslutte containere eller processer.
- MITRE ATT&CK-kortlægning: Knytter registreret angrebsaktivitet til standardiserede MITRE ATT&CK-taktikker og -teknikker for struktureret klassificering af hændelser.
- Overvågning af AI-arbejdsbelastninger: Overvåger AI- og maskinlæringsmiljøer, herunder pipelines til modeltræning, for unormal eller ondsindet biblioteksadfærd.
- Regelbaseret alarmering med tilpassede politikker: Giver dig mulighed for at definere sikkerhedspolitikker, der automatisk opretter Jira-sager og sender meddelelser til interessenter, når specifikke risikobetingelser er opfyldt.
Integrationer med Oligo Security
Oligo Security integrerer med Slack og Jira til alarmmeddelelser og oprettelse af sager og fungerer sammen med AWS Security Hub til centraliserede sikkerhedsfund. Hvis et værktøj ikke allerede er integreret, forbinder Oligos funktion til automatiske webanmodninger til enhver tjeneste for at berige resultaterne. En API understøtter tilpassede integrationer med parameterbaserede forespørgsler.
Pros and Cons
Pros:
- Reducerer CVE-støj med over 99 %
- Registrerer udnyttelser på applikationslaget
- Overvåger adfærden hos biblioteker med åben kildekode i realtid
Cons:
- Opsætningen er mere kompleks end hos konkurrenterne
- Få uafhængige anmeldelser fra tredjeparter
Learn more about Oligo Security: Bedst til compliance-rapportering
- 30 dages gratis prøveperiode + gratis demo
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.5/5
Funktionen med aktive alarmer i EventLog Analyzer giver brugerne mulighed for effektivt at overvåge og administrere alarmer i realtid. ManageEngine EventLog Analyzer henvender sig til organisationer, der søger en pålidelig software til hændelsesrespons for effektivt at administrere og analysere deres logdata. Dets funktioner til realtidsovervågning af logfiler og compliance-styring gør det attraktivt for IT-teams i brancher, hvor sikkerhed og compliance er afgørende. Ved at tilbyde værktøjer til dybdegående loganalyse, sikkerhedsrevision og compliance-rapportering imødekommer det udfordringerne ved at beskytte følsomme oplysninger og opfylde lovgivningsmæssige krav, hvilket er afgørende for sektorer som finans og sundhedsvæsen.
Hvorfor jeg valgte ManageEngine EventLog Analyzer
Jeg valgte ManageEngine EventLog Analyzer på grund af dets bemærkelsesværdige funktionalitet inden for compliance-rapportering, som er afgørende for organisationer, der håndterer følsomme data. Værktøjet tilbyder foruddefinerede compliancerapporter for standarder som PCI DSS, HIPAA og GDPR, hvilket letter revisionsprocessen for dit team. Dets system til realtidsalarmer sikrer øjeblikkelig underretning om brud på compliance, så der hurtigt kan reageres på hændelser. Disse omfattende funktioner til logadministration med fokus på compliance gør det uundværligt for brancher, hvor overholdelse af lovgivningen er kritisk.
Vigtige funktioner i ManageEngine EventLog Analyzer
Ud over styrkerne inden for compliance-rapportering fandt jeg også flere andre funktioner, der gør ManageEngine EventLog Analyzer til et fremragende valg til hændelsesrespons:
- Revision af netværksenheder: Giver omfattende overvågning af firewalls, routere og switche, så mistænkelig aktivitet hurtigt identificeres.
- Overvågning af filintegritet: Sporer ændringer i kritiske filer og mapper og alarmerer dig om uautoriserede ændringer, der kan indikere et sikkerhedsbrud.
- Automatiseret hændelsesrespons: Tilbyder foruddefinerede arbejdsgange til håndtering af hændelser, så dit team hurtigt og effektivt kan reagere på potentielle trusler.
- Sikkerhedsanalyse: Forbedrer netværkssynligheden ved at analysere hændelseslogfiler og identificere potentielle trusler gennem avanceret analyse.
Integrationer med ManageEngine EventLog Analyzer
Integrationerne omfatter ManageEngine Log360, ADAudit Plus, Firewall Analyzer, Endpoint Central, Patch Manager Plus og Acronis Cyber Protect Cloud.
Pros and Cons
Pros:
- Tilpasset rapportopbygning
- Alarmer i realtid
- Automatiseret rapportering
Cons:
- Behov for tilpasning
- Integrationsudfordringer
Learn more about ManageEngine EventLog Analyzer: Bedst til proaktiv trusselsjagt
- Gratis prøveperiode + gratis demo tilgængelig
- Pris oplyses på forespørgsel

Heimdals samlede administrationsdashboard giver dig et klart overblik over slutpunkternes overholdelse af krav, status for programrettelser og sikkerhedskontroller på alle administrerede enheder. For organisationer, der søger en pålidelig softwareløsning til hændelsesrespons, tilbyder Heimdal en avanceret platform, der er udviklet til at styrke cybersikkerheden på tværs af flere sektorer. Heimdal er skræddersyet til brancher som sundhedssektoren, den offentlige sektor og uddannelsessektoren og håndterer udfordringer såsom overholdelse af standarder som ISO 27001 og HIPAA. Med funktioner som netværkssikkerhed, trusselsjagt og sårbarhedsstyring sikrer Heimdal robust beskyttelse mod cybertrusler, hvilket gør løsningen til et ideelt valg for virksomheder, der ønsker at beskytte deres digitale aktiver.
Hvorfor jeg valgte Heimdal
Jeg valgte Heimdal på grund af deres unikke tilgang til hændelsesrespons, især deres funktioner til udvidet detektion og respons (XDR). Heimdals platform udmærker sig ved at levere trusselsdetektion og -respons i realtid, understøttet af overvågning døgnet rundt, alle ugens dage, fra et sikkerhedsoperationscenter (SOC). Det sikrer, at dit team hurtigt kan håndtere potentielle brud og dermed minimere nedetid og skader. Derudover øger Heimdals integration med tredjepartsværktøjer fleksibiliteten, hvilket gør løsningen til et alsidigt valg for virksomheder, der ønsker at styrke deres cybersikkerhedsforsvar.
Heimdals vigtigste funktioner
Ud over de fremtrædende XDR-funktioner tilbyder Heimdal flere andre vigtige funktioner, der styrker effektiviteten af deres hændelsesrespons:
- Netværkssikkerhed: Giver omfattende beskyttelse mod netværksbaserede trusler og sikrer, at din organisations data forbliver beskyttede.
- Trusselsjagt: Identificerer og neutraliserer proaktivt potentielle trusler, før de kan forårsage skade, og styrker dermed din overordnede sikkerhedstilstand.
- Sårbarhedsstyring: Overvåger og vurderer løbende sårbarheder i dit system, så du hurtigt kan håndtere svagheder.
- Slutpunktssikkerhed: Sikrer alle slutpunkter på dit netværk, forhindrer uautoriseret adgang og sikrer dataintegriteten.
Heimdals integrationer
Heimdal har i øjeblikket ikke angivet indbyggede integrationer, men platformen understøtter API-baserede brugerdefinerede integrationer.
Pros and Cons
Pros:
- Automatiserer programrettelser på tværs af slutpunkter
- Stærk detektion af sårbarheder og trusler
- Detaljeret overblik over aktiver og licenser
Cons:
- Ingen indbyggede integrationer tilgængelige
- Grænsefladen kræver tid til introduktion
Learn more about Heimdal: Bedst til samlet sikkerhed
- 14-dages gratis prøveperiode
- $1,075/måned (faktureret årligt)
Visit WebsiteCustomer Rating:4.4/5
AlienVault hjælper med at håndtere sikkerhedshændelser. AlienVault USM er en samlet sikkerhedsstyringsplatform, der er designet til it- og sikkerhedsteams. Den tilbyder vigtige sikkerhedsfunktioner som identifikation af aktiver, sårbarhedsvurdering og indtrængningsdetektion.
Hvorfor jeg valgte AlienVault USM: Den tilbyder en samlet tilgang til sikkerhed ved at kombinere flere vigtige sikkerhedsværktøjer i én platform. Identifikation af aktiver og sårbarhedsvurdering er integreret, så dit team nemt kan identificere risici. Funktioner til indtrængningsdetektion og adfærdsovervågning arbejder sammen for at registrere trusler i realtid. Disse værktøjer gør den til et solidt valg for dem, der ønsker at centralisere deres sikkerhedsindsats.
Fremtrædende funktioner & integrationer:
Funktioner omfatter identifikation af aktiver, sårbarhedsvurdering og indtrængningsdetektion. Adfærdsovervågning registrerer trusler i realtid. Platformen tilbyder også funktioner til sikkerhedsinformations- og hændelsesstyring (SIEM).
Integrationer omfatter AWS, Azure, Google Cloud, Cisco, VMware, Microsoft Office 365, Salesforce, Slack, ServiceNow og Splunk.
Pros and Cons
Pros:
- Nem identifikation af aktiver
- Samlede sikkerhedsværktøjer
- Trusselsdetektion i realtid
Cons:
- Den indledende opsætning kan kræve teknisk ekspertise
- Lejlighedsvise falske positiver
Learn more about AlienVault USM: Bedst til realtidsanalyse
- Gratis abonnement tilgængeligt
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.3/5
Udnyt Sumo Logics loganalyse. Sumo Logic er en cloudbaseret logstyrings- og analysetjeneste, der er skræddersyet til IT- og sikkerhedsteams. Den hjælper dig med at overvåge, fejlfinde og sikre dine applikationer og din infrastruktur.
Hvorfor jeg valgte Sumo Logic: Den udmærker sig inden for realtidsanalyse og leverer kontinuerlig intelligens, som hjælper dit team med hurtigt at træffe velinformerede beslutninger. Platformens avancerede forespørgsler og dashboards giver indsigt i dine data og forbedrer din evne til at opdage og reagere på hændelser. Funktioner til anomalidetektion advarer dig om usædvanlige aktiviteter og holder dine systemer sikre. Disse funktioner gør Sumo Logic til et værdifuldt valg for teams, der har brug for øjeblikkelig indsigt.
Fremtrædende funktioner & integrationer:
Funktioner omfatter avancerede forespørgsler og dashboards til dybdegående dataanalyse. Anomalidetektion hjælper dig med at identificere usædvanlige aktiviteter. Realtidsovervågning sikrer, at dine systemer konstant er under opsyn.
Integrationer omfatter AWS, Azure, Google Cloud, Kubernetes, Docker, Salesforce, Microsoft Office 365, Slack, ServiceNow og Splunk.
Pros and Cons
Pros:
- Kontinuerlig intelligens
- Realtidsovervågning
- Avancerede forespørgselsfunktioner
Cons:
- Begrænsede offlinefunktioner
- Højt ressourceforbrug
 Bedst til skalerbarhed
- 14 dages gratis prøveperiode
- $86/5 brugere/måned
Visit WebsiteCustomer Rating:4.3/5
Splunk giver dig mulighed for hurtigt at opdage og reagere på sikkerhedshændelser. Splunk er en dataanalyseplatform, der er designet til it- og sikkerhedsteams, så de kan overvåge og analysere maskindata. Den giver indsigt, der understøtter drift, sikkerhed og forretningsanalyse. Fergal Glynn, CMO hos Mindgard, forklarede: “Ved hjælp af Splunk Mission Control opsatte jeg en handlingsplan, der geolokaliserer mistænkelige IP-adresser og automatisk opretter sager. Som følge heraf blev de manuelle trin bogstaveligt talt halveret, og jeg brugte min tid på at løse problemer i stedet for at spore dem.”
Hvorfor jeg valgte Splunk: Den håndterer store datamængder uden problemer. Dens realtidsdataanalysefunktioner gør det muligt for dit team at handle hurtigt på baggrund af indsigt. De tilpasningsbare dashboards hjælper dig med at visualisere data på måder, der passer til dine behov. Disse funktioner gør Splunk til et ideelt valg for organisationer, der ønsker at skalere deres dataanalyseindsats.
Fremtrædende funktioner & integrationer:
Funktioner omfatter realtidsdataanalyse, som hjælper dig med at træffe hurtige beslutninger baseret på aktuelle oplysninger. Tilpasningsbare dashboards lader dig skræddersy dine datavisninger, så de opfylder specifikke behov. Platformens maskinlæringsfunktioner forbedrer dit teams evne til at identificere mønstre og afvigelser.
Integrationer omfatter AWS, Microsoft Azure, Google Cloud, ServiceNow, Salesforce, Cisco, VMware, Microsoft 365, Slack og Tableau.
Pros and Cons
Pros:
- Realtidsanalyse
- Håndterer store datamængder
- Tilpasningsbare dashboards
Cons:
- Kompleks indledende opsætning
- Begrænsede offlinefunktioner
Learn more about Splunk: Bedst til trusselsinformation
- Gratis abonnement tilgængeligt
- Fra $470/måned (eksklusive omkostningerne til infrastruktur)
Visit WebsiteCustomer Rating:4.5/5
Administrer din virksomheds arbejdsgang med QRadar. IBM Security QRadar SIEM er et værktøj til sikkerhedsinformations- og hændelsesstyring, der er rettet mod it-sikkerhedsteams. Det hjælper dig med at opdage, undersøge og reagere på sikkerhedstrusler i hele din organisation.
Hvorfor jeg valgte IBM Security QRadar SIEM: Det leverer fremragende trusselsinformation og giver dybdegående indsigt i potentielle sikkerhedsproblemer. Dets avancerede analysefunktioner hjælper dit team med effektivt at identificere og prioritere trusler. Overvågning i realtid sikrer, at du altid er opmærksom på, hvad der sker på dit netværk. Disse funktioner gør QRadar SIEM til et ideelt valg for teams, der fokuserer på at forbedre deres evne til at opdage trusler.
Fremtrædende funktioner og integrationer:
Funktioner omfatter avancerede analyser, der hjælper dig med at prioritere trusler baseret på deres potentielle indvirkning. Overvågning i realtid holder dit netværk under konstant opsyn. Værktøjet tilbyder også detaljeret retsmedicinsk analyse, som hjælper med undersøgelser efter hændelser.
Integrationer omfatter Splunk, ServiceNow, Palo Alto Networks, Cisco, Check Point, AWS, Microsoft Azure, IBM Cloud, VMware og SAP.
Pros and Cons
Pros:
- Netværksovervågning i realtid
- Dybdegående trusselsinformation
- Avancerede analysefunktioner
Cons:
- Første opsætning kan kræve teknisk ekspertise
- Begrænsede tilpasningsmuligheder
Learn more about IBM Security QRadar SIEM: Bedst til proaktiv trusselsdetektion
- Priser oplyses efter anmodning
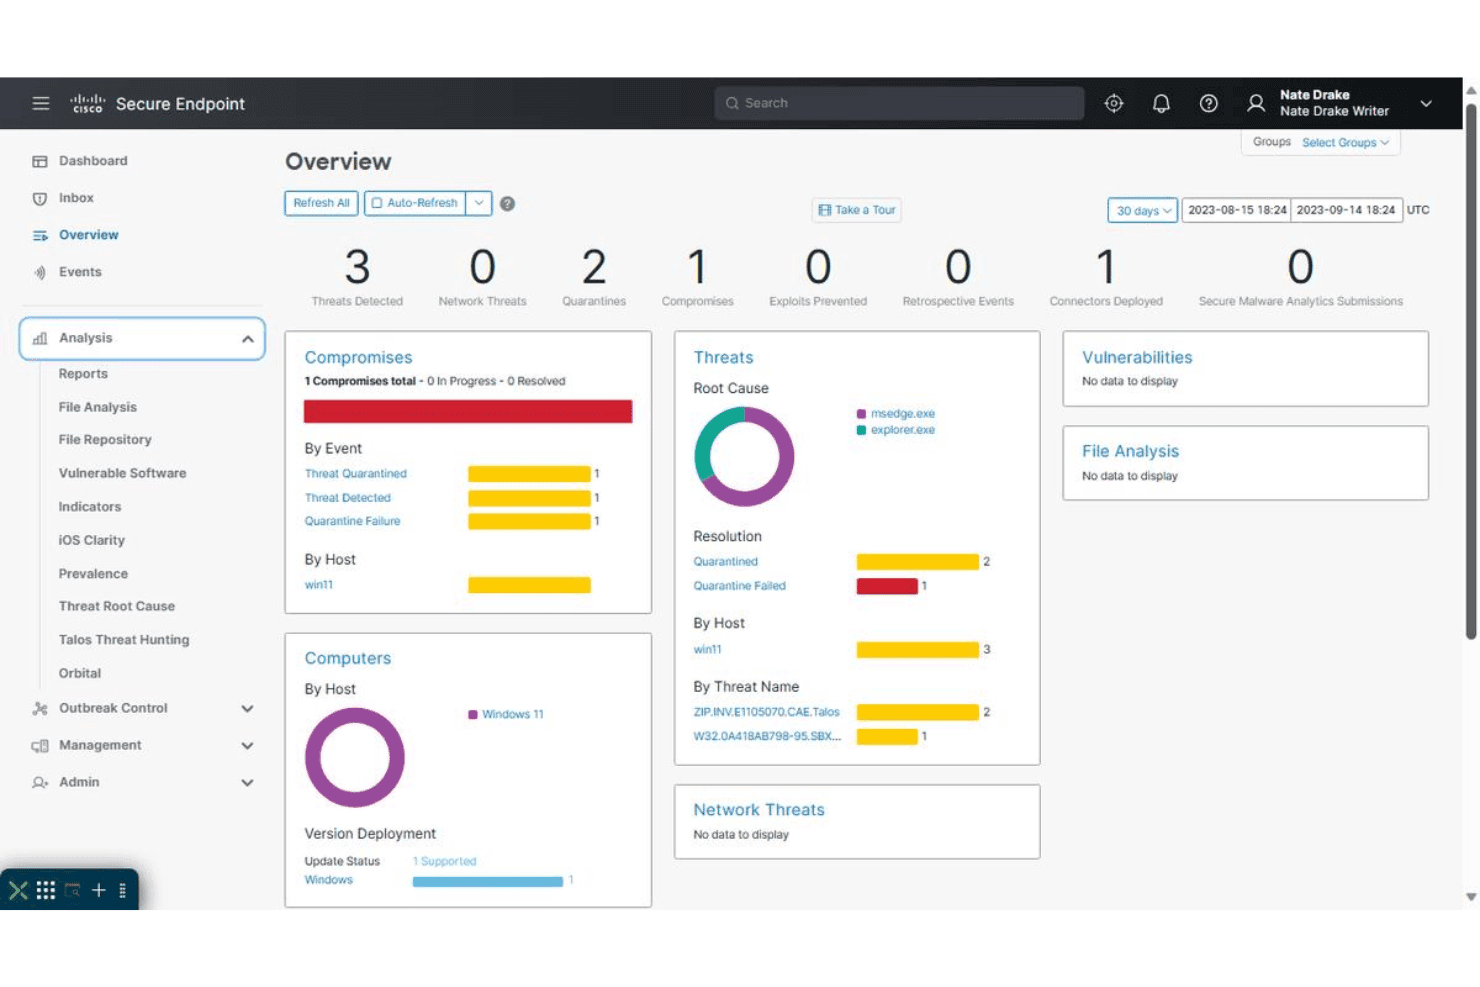
Cisco Secure Endpoint viser et sikkerhedskontrolpanel med trusselsdetektioner, karantæner, kompromitteringer og analyse af grundårsagen på tværs af overvågede værter. Cisco Secure Endpoint, tidligere kendt som AMP for Endpoints, er en skybaseret løsning, der er udviklet til at styrke din organisations sikkerhed for slutenheder. Den fokuserer på at forbedre funktionerne til håndtering af hændelser og giver dig de nødvendige værktøjer til effektivt at opdage, administrere og reagere på trusler.
Hvorfor jeg valgte Cisco Secure Endpoint: En af grundene til, at jeg valgte Cisco Secure Endpoint, er de avancerede funktioner til detektion og respons for slutenheder (EDR). Denne funktion er afgørende for proaktiv identifikation og håndtering af trusler, så dit team hurtigt kan reagere på hændelser. Derudover giver de integrerede XDR-funktioner et samlet overblik over trusler på tværs af forskellige angrebsvektorer, automatiserer håndteringen af hændelser og forbedrer reaktionstiderne yderligere.
En anden vigtig funktion, der skiller sig ud, er Talos-trusselsjagt, som tilbyder menneskedrevet trusselsdetektion i overensstemmelse med MITRE ATT&CK-rammen. Denne proaktive tilgang hjælper med at identificere skjulte trusler og giver advarsler med høj præcision samt anbefalinger til afhjælpning, så dit team altid er et skridt foran. Kontrol af USB-enheder er en anden kritisk funktion, der giver dig mulighed for at administrere brugen af enheder og opnå synlighed under undersøgelser.
Cisco-funktioner og integrationer, der skiller sig ud
Funktioner omfatter risikobaseret sårbarhedshåndtering, som hjælper med at identificere og administrere sårbarheder for at reducere potentielle angrebsflader. Løsningen giver også omfattende beskyttelse ved at kombinere detektion, respons og administration af brugeradgang til slutenheder, hvilket sikrer robust sikkerhed. Desuden tilbyder den forbedrede undersøgelsesfunktioner, der giver dybere indsigt i trusselsaktiviteter og forbedrer responsstrategierne.
Integrationer omfatter Cisco Duo, Email Threat Defense, Cisco Umbrella, Cisco Secure Cloud Analytics, Cisco XDR, Meraki, SD-WAN, Webex, Amazon Web Services, Google Cloud Platform, Microsoft Azure Cloud og Cisco SecureX.
Pros and Cons
Pros:
- Avancerede trusselsdetektionsfunktioner forbedrer sikkerheden ved effektivt at identificere og reagere på forskellige cybertrusler.
- Integration med andre Cisco-sikkerhedsprodukter giver et samlet sikkerhedsøkosystem.
- Omfattende sikkerhedsfunktioner giver beskyttelse i flere lag og synlighed i trusler.
Cons:
- Integrationsudfordringer med andre sikkerhedsløsninger som Microsoft Defender og ESET.
- Langsommere ydeevne på ældre hardware kan være et problem for brugere med forældede systemer.
Learn more about Cisco Secure Endpoints: Bedst til adfærdsanalyse
- 90 dages gratis prøveperiode
- Priser oplyses efter forespørgsel

VMware Carbon Black hjælper med at håndtere sårbarheder på virtuelle maskiner. Carbon Black er en slutpunktsikkerhedsplatform designet til it- og sikkerhedsteams med fokus på beskyttelse af enheder og data. Den hjælper dig med at opdage, forhindre og reagere på trusler rettet mod dine slutpunkter.
Hvorfor jeg valgte Carbon Black: Den udmærker sig inden for slutpunktssikkerhed og tilbyder avancerede metoder til trusselsdetektion og -forebyggelse. Dens kontinuerlige overvågningsfunktioner giver dit team indsigt i slutpunktsaktiviteter i realtid. Platformens funktioner til hændelsesrespons muliggør hurtig handling for at mindske risici. Disse funktioner gør Carbon Black til et solidt valg for teams, der prioriterer beskyttelse af slutpunkter.
Fremtrædende funktioner og integrationer:
Funktioner omfatter avanceret trusselsdetektion, som hjælper dig med hurtigt at identificere potentielle sikkerhedsproblemer. Kontinuerlig overvågning holder dig informeret om slutpunktsaktiviteter i realtid. Funktioner til hændelsesrespons giver dig mulighed for hurtigt at reagere for at afværge trusler.
Integrationer omfatter Splunk, IBM QRadar, ServiceNow, Palo Alto Networks, Cisco, VMware, AWS, Microsoft Azure, Okta og Zscaler.
Pros and Cons
Pros:
- Indsigt i realtid
- Avanceret trusselsdetektion
- Kontinuerlig overvågning af slutpunkter
Cons:
- Begrænsede offline-funktioner
- Stejl indlæringskurve
Learn more about Carbon Black:
Anden software til håndtering af sikkerhedshændelser
Her er nogle yderligere muligheder inden for software til håndtering af sikkerhedshændelser, som ikke kom med på min kortliste, men som stadig er værd at undersøge:
- 11Rapid7 InsightIDRBedst til trusselsdetektion
- 12CrowdStrike Falcon InsightBedst til beskyttelse af slutpunkter
- 13VaronisBedst til indsigt i datasikkerhed
- 14Palo Alto NetworkBedst til AI-drevet trusselsdetektion
- 15TenableBedst til sårbarhedsstyring
- 16AcutinexBedst til sårbarhedsdetektion
- 17TripwireBedst til overvågning af filintegritet
- 18Greenbone OpenVASBedst til alt-i-én-sårbarhedsscanning
- 19LogRhythmBedst til realtidsvurdering af trusler
- 20Cynet 360Bedst til omfattende trusselsdetektion
- 21RSA NetWitness PlatformBedst til indsigt i trusler på retsmedicinsk niveau
Sådan evaluerer jeg software til hændelseshåndtering
Når en vagthavende medarbejder bliver alarmeret kl. 2 om natten, betyder de værktøjer, vedkommende bruger, noget—så jeg opdeler min evaluering i grundlæggende minimumskrav og de forskelle, der adskiller de bedste platforme.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de nedenstående grundlæggende funktioner. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 75 % for at komme i betragtning.
- Alarmering og levering af notifikationer: Jeg ser på, hvor mange kanaler et værktøj understøtter—telefon, SMS, push, e-mail, Slack—og om det kan fjerne dubletter af støjende overvågningsalarmer, før de overvælder den vagthavende medarbejder.
- Vagtplanlægning og eskalering: God styring af vagtrotationer er vigtig, når man kører dækning på tværs af tidszoner efter princippet om opfølgning efter solen, så jeg evaluerer, hvordan hvert værktøj håndterer ændringer, eskaleringsniveauer og huller ved overdragelser.
- Sporing af hændelsesforløb: Hvert værktøj bør gøre det muligt for teams at føre en hændelse gennem definerede faser—fra udløst til anerkendt til løst—med konfigurerbare alvorlighedsniveauer og et revisionsspor til compliance-gennemgange.
- Samarbejde og beredskabsrum: Jeg undersøger, om platformen kan oprette en dedikeret Slack- eller Microsoft Teams-kanal, tilkalde de rette medarbejdere og føre en løbende tidslinje, så personer, der kommer til senere, hurtigt kan følge med.
- Integrationer til overvågning og ITSM: Et værktøjs integrationskatalog fortæller dig meget. Jeg evaluerer, hvordan det forbindes med observerbarhedsstakke som Datadog eller Prometheus, og om det synkroniserer tovejs med ITSM-platforme som ServiceNow eller Jira.
- Efteranalyser og analyse af hændelseshåndtering: Når branden er slukket, har teams brug for data. Jeg ser efter indbyggede skabeloner til efteranalyser, automatisk genererede tidslinjer for hændelser og dashboards, der følger tendenser i MTTA og MTTR over tid.
Når jeg har en liste over værktøjer, der opfylder kriterierne, ser jeg på, hvad der adskiller de enkelte platforme.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Særlige funktioner
Kortlægning af tjenesteafhængigheder er meget vigtig—når en hændelse udløses, kan viden om, hvilke forudgående systemer der er berørt, og hvem der har ansvaret for dem, reducere fejlsøgningstiden markant. Jeg ser også efter automatiserede driftsvejledninger, der kan igangsætte diagnosticering eller genstarte en tjeneste uden at vente på et menneske. AI-baseret hjælp til hændelser skaber merværdi ved automatisk at klassificere alarmer og foreslå grundlæggende årsager under fejlsøgningen. Offentlige statussider holder eksterne interessenter informeret under driftsafbrydelser, så supportteamet ikke begraves i anmodninger om opdateringer.
Ud over funktionerne
Compliance og sikkerhedsniveau vejer tungt—jeg undersøger, om der findes SOC 2 Type II-certificering, understøttelse af SSO/SAML og rollebaserede adgangskontroller, især for teams i regulerede brancher som sundhedssektoren eller finanssektoren. Gennemsigtighed i priserne er også vigtig, fordi modeller med betaling pr. medarbejder kan få omkostningerne til at eksplodere, når vagtteamet vokser. Jeg evaluerer, om en leverandør tilbyder et gratis niveau, så mindre teams kan afprøve platformen, før de forpligter sig. Fleksible implementeringsmuligheder fuldender billedet, eftersom nogle organisationer har brug for muligheder for datalokalisering eller selvhostede opsætninger for at opfylde interne styringspolitikker.
Sådan vælger du software til håndtering af sikkerhedshændelser
Det er nemt at fare vild i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal du overveje |
| Skalerbarhed | Sørg for, at softwaren kan vokse i takt med din organisations behov. Overvej, om den kan håndtere øgede datamængder og flere brugere uden at gå på kompromis med ydeevnen. |
| Integrationer | Kontrollér, om softwaren integreres problemfrit med dine eksisterende værktøjer som SIEM-software-systemer, cloudtjenester og løsninger til endpointsikkerhed. Det hjælper med at strømline din arbejdsgang og øge den overordnede effektivitet. |
| Tilpasningsmuligheder | Se efter software, der giver dig mulighed for at tilpasse dashboards, advarsler og rapportering, så de passer til dine specifikke behov. Tilpasningsmuligheder sikrer, at værktøjet opfylder dine unikke driftsmæssige krav. |
| Brugervenlighed | Vælg software med en intuitiv grænseflade, der reducerer indlæringskurven for dit team. Et brugervenligt design kan fremskynde implementeringen og forbedre anvendelsesgraden. |
| Budget | Vurder de samlede ejerskabsomkostninger, herunder abonnementsgebyrer, opsætningsomkostninger og potentielle tilføjelser. Sørg for, at det passer ind i dit budget og samtidig opfylder alle nødvendige krav. |
| Sikkerhedsforanstaltninger | Kontrollér, at softwaren indeholder robuste sikkerhedsfunktioner som kryptering, IT-alarmsoftware og regelmæssige opdateringer. Dette er afgørende for at beskytte følsomme data og sikre overholdelse af branchebestemmelser. |
| Supporttjenester | Overvej niveauet af den tilbudte kundesupport, f.eks. tilgængelighed døgnet rundt og dedikerede kundeadministratorer. Hurtig og pålidelig support kan være afgørende under hændelser. |
| Overholdelse af krav | Sørg for, at softwaren opfylder branchestandarder og relevante krav til overholdelse for din organisation, f.eks. GDPR eller HIPAA, for at undgå potentielle bøder og juridiske problemer. |
Tendenser inden for software til hændelsesrespons
I min research har jeg indsamlet utallige produktopdateringer, pressemeddelelser og versionslogge fra forskellige leverandører af software til hændelsesrespons. Her er nogle af de nye tendenser, jeg holder øje med:
- AI-drevet trusselsregistrering: Flere leverandører bruger AI til at forbedre funktionerne til trusselsregistrering. AI hjælper med at identificere mønstre og anomalier hurtigere og giver indsigt i realtid. Virksomheder som IBM QRadar er førende med AI-forstærket analyse.
- Cloudbaserede løsninger: Leverandører går over til cloudbaserede arkitekturer, hvilket giver bedre skalerbarhed og fleksibilitet. Denne tendens understøtter fjernteams og giver lettere adgang til opdateringer. Løsninger som CrowdStrike Falcon er fuldt cloudbaserede og giver problemfri implementering.
- Sikkerhedsmodeller uden implicit tillid: Det bliver stadig vigtigere at implementere en tilgang uden implicit tillid. Denne model sikrer, at alle adgangsanmodninger verificeres, hvilket reducerer risikoen for interne trusler. Palo Alto Networks har integreret principper uden implicit tillid i sine tilbud.
- Adfærdsanalyse: Flere værktøjer integrerer adfærdsanalyse for at registrere usædvanlig brugeraktivitet. Det hjælper med at identificere interne trusler og kompromitterede konti. Rapid7 InsightIDR bruger adfærdsanalyse til at forbedre sin trusselsregistrering.
- Integrerede feeds med trusselsinformation: Leverandører tilbyder i stigende grad integrerede feeds med trusselsinformation for at levere opdaterede oplysninger om trusler. Det hjælper brugerne med at prioritere risici mere effektivt. FireEye Helix tilbyder omfattende integration af trusselsinformation.
Hvad er software til hændelsesrespons?
Software til hændelsesrespons er et sæt værktøjer, der er udviklet til at hjælpe organisationer med at registrere, håndtere og reagere på cybersikkerhedstrusler. IT-sikkerhedseksperter og hændelsesresponsteams bruger typisk disse værktøjer til at beskytte deres netværk og data.
Registrering af trusler, overvågning i realtid og automatiserede advarsler hjælper med at identificere risici og håndtere hændelser effektivt. Når du vurderer mulighederne, bør du overveje omfattende tjenester til håndtering af cyberhændelser, der tilbyder disse vigtige funktioner. Samlet set forbedrer disse værktøjer en organisations evne til at opretholde sikkerhed og overholdelse af krav.
Funktioner i software til hændelsesrespons
Når du vælger software til hændelsesrespons, bør du holde øje med følgende nøglefunktioner:
- Automatiske alarmer: Underretter straks dit team, når trusler eller usædvanlige aktiviteter registreres, så I kan gribe ind, før små problemer udvikler sig til større problemer.
- Sagsstyring: Organiserer alle hændelsesdetaljer, beviser og kommunikation på ét praktisk sted. Det hjælper dig med at holde styr på fremskridt, tildele opgaver og sikre, at intet falder mellem to stole.
- Automatisering af handlingsplaner: Lader dig oprette og implementere standardiserede svarprocedurer trin for trin. Automatisering af rutineopgaver betyder, at du kan reagere hurtigere og med færre fejl, især i stressende situationer.
- Sporing og rapportering af hændelser: Giver en nem måde at overvåge hver hændelses livscyklus på, fra registrering til løsning, og generere detaljerede rapporter om, hvordan tingene blev håndteret. Denne indsigt hjælper dig med at finde mønstre og forbedre dine processer over tid.
- Integrationer med tredjeparter: Opretter forbindelse til dine andre sikkerheds- og it-værktøjer (såsom SIEM-systemer, e-mail og supportsystemer), så du kan indsamle data og handle koordineret uden at skulle skifte mellem forskellige platforme.
- Rollebaserede adgangskontroller: Sikrer, at følsomme oplysninger kun er synlige for de rigtige teammedlemmer. Det beskytter din organisations data og holder fortrolige oplysninger sikre under en hændelse.
- Kommunikationsværktøjer: Tilbyder sikre kanaler, hvor dit team kan chatte, dele opdateringer og koordinere svar i realtid. God kommunikation er afgørende, når hvert sekund tæller.
- Indsamling af retsmedicinske data: Understøtter indsamling og bevaring af kritiske beviser under en hændelse. Det betyder, at du kan lære, hvad der skete, og understøtte eventuelle undersøgelser eller revisioner efter hændelsen.
- Tilpassede betjeningspaneler: Viser de målepunkter og alarmer, der betyder mest for dig, i et klart format, som du kan overskue med et enkelt blik. Ved at tilpasse dit betjeningspanel kan du hurtigt få øje på tendenser og opdage presserende problemer.
Almindelige AI-funktioner i software til hændelsesberedskab
Ud over de standardfunktioner i software til hændelsesberedskab, der er nævnt ovenfor, integrerer mange af disse løsninger AI med funktioner som:
- Automatisk trusselsregistrering: Bruger AI til løbende at scanne netværkstrafik og systemlogfiler og opdager mistænkelige mønstre eller sjælden adfærd hurtigere og mere præcist end traditionelle regelbaserede værktøjer.
- Intelligent prioritering af alarmer: Sorterer og rangerer alarmer ved at analysere deres kontekst og potentielle påvirkning. Det betyder, at du kan fokusere på det, der faktisk betyder noget, i stedet for at drukne i falske alarmer.
- AI-drevet årsagsanalyse: Gennemgår enorme mængder hændelsesdata for hurtigt at fastslå, hvorfor og hvordan en hændelse begyndte. Det fremskynder din undersøgelse og hjælper dig med at forhindre gentagelser.
- Registrering af afvigelser: Udnytter maskinlæring til at opdage afvigelser fra normal bruger- eller systemadfærd og markerer tidlige tegn på kompromittering, som mennesker måske overser.
- Forudsigelse af hændelser: Forudsiger sandsynlige fremtidige trusler eller sårbarheder baseret på historiske mønstre, så du kan skifte fra reaktiv til proaktiv håndtering og udbedre potentielle huller, før angribere finder dem.
Fordele ved software til hændelsesberedskab
Implementering af software til hændelsesberedskab giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Hurtigere trusselsregistrering: Overvågning i realtid og automatiske alarmer hjælper dit team med hurtigt at identificere og håndtere trusler.
- Forbedret overholdelse af regler: Funktioner til overholdelsesrapportering hjælper med at opfylde brancheregler og reducerer risikoen for bøder.
- Styrket sikkerhed: Kontinuerlig overvågning og funktioner til trusselsregistrering styrker din overordnede sikkerhed.
- Effektiv ressourceallokering: Avancerede analyser prioriterer trusler, så dit team kan fokusere på de mest presserende problemer.
- Reduceret reaktionstid: Automatisering af hændelsesberedskab minimerer virkningen af sikkerhedsbrud ved at muliggøre hurtige handlinger.
- Indsigtsfuld dataanalyse: Analyser af brugeradfærd giver indsigt i potentielle insidertrusler og forbedrer sikkerhedsforanstaltningerne.
- Fleksible integrationer: Integrationsfunktioner sikrer problemfri drift sammen med eksisterende værktøjer og forbedrer arbejdsgangens effektivitet.
Omkostninger og priser på software til hændelsesberedskab
Valg af software til hændelsesberedskab kræver en forståelse af de forskellige prismodeller og tilgængelige abonnementer. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i softwareløsninger til hændelsesberedskab:
Sammenligningstabel for abonnementer på software til hændelsesberedskab
| Plantype | Gennemsnitspris | Almindelige funktioner |
| Gratisplan | $0 | Grundlæggende software til indtrængningsdetektion, begrænsede advarsler og support fra fællesskabet. |
| Personlig plan | $5-$25/bruger/måned | Overvågning i realtid, automatiserede advarsler og grundlæggende rapportering. |
| Virksomhedsplan | $30-$75/bruger/måned | Avancerede analyser, rapportering om overholdelse og analyse af brugeradfærd. |
| Stor virksomhedsplan | $80-$150/bruger/måned | Tilpassede kontrolpaneler, integrationsmuligheder og dedikeret support. |
Ofte stillede spørgsmål om software til hændelsesrespons
Her er nogle svar på almindelige spørgsmål om software til hændelsesrespons:
Hvordan kan man sikre effektiviteten af en plan for hændelsesrespons med software?
Brug software, der understøtter regelmæssig test, overvågning i realtid og tydelige arbejdsgange, så planen forbliver effektiv. Registrer hændelser, automatiser handlingsforløb, og gennemgå responsmålinger for hurtigt at identificere svagheder. Sørg for, at dine værktøjer integreres med kommunikations- og logningssystemer, og planlæg regelmæssige scenarieøvelser for at teste både dit team og platformen.
Hvordan forbedrer analyse af brugeradfærd hændelsesresponsen?
Analyse af brugeradfærd opdager usædvanlige mønstre ved at lære, hvad der er “normalt” for dine systemer. Med platforme til hændelsesrespons får du advarsler om potentielle trusler baseret på afvigelser – f.eks. uventede loginplaceringer eller filadgang. Det gør dit team hurtigere til at finde skjulte eller udviklende angreb, som standardregler måske overser.
Hvordan gavner automatiserede advarsler teams, der arbejder med hændelsesrespons?
Automatiserede advarsler fremskynder din respons ved straks at underrette dit team om mistænkelig aktivitet. De er pålidelige og forhindrer, at hændelser slipper igennem, så du kan håndtere trusler, så snart de opstår. Advarsler i realtid forbedrer reaktionstiden og sikrer, at alle følger den samme proces, hvilket opretholder ensartethed på tværs af vagter.
Hvorfor er skalerbarhed vigtig i software til hændelsesrespons?
Skalerbarhed betyder, at din software kan håndtere flere data, brugere og integrationer, efterhånden som din organisation vokser. Du bliver ikke bremset eller nødt til at skifte platform efter en fusion eller i en periode med høj vækst. For CTO’er sikrer dette, at du kan beskytte større og mere komplekse miljøer med det samme sæt pålidelige værktøjer.
Hvilke integrationer bør software til hændelsesrespons understøtte i virksomheders it-miljøer?
Se efter løsninger, der integreres med din SIEM, cloududbydere, slutpunktsdetektion, billetsystemer og kommunikationsplatforme som Slack eller Teams. Find software, der kan forbindes med dine overvågningsplatforme såsom Sumo Logic eller alternativer til DevSecOps-værktøjer. Problemfri integrationer giver dig mulighed for at starte undersøgelser, automatisere oprettelse af billetter og eskalere hændelser uden at skifte værktøj, hvilket gør din respons hurtigere og mere koordineret.
Hvordan måler man ROI på investeringer i software til hændelsesrespons?
Mål ROI ved at følge reducerede svartider ved hændelser, færre alvorlige brud og hvor meget manuelt arbejde dit team sparer. Overvej også undgåede regulatoriske bøder, forbedret oppetid og de reducerede omkostninger ved at undersøge falske positiver. Hvis din platform strømliner arbejdsgangene og holder virksomheden kørende uden problemer, skaber den reel værdi.
Kan software til hændelsesrespons hjælpe med overholdelse af lovgivningen?
Ja, mange platforme automatiserer indsamling af bevismateriale, sikrer dokumentation af hændelser og genererer rapporter, der er klar til overholdelse. Det forenkler revisioner og hjælper dig med at dokumentere, at din respons overholder regler som GDPR eller HIPAA – samtidig med at den tid, dit team bruger på papirarbejde, reduceres.