

De bedste løsninger til administration af privilegeret adgang hjælper teams med at kontrollere administrative tilladelser, reducere risikoen for uautoriseret adgang og beskytte følsomme systemer mod interne og eksterne trusler. Disse værktøjer gør det nemmere at håndhæve politikker for mindst mulige privilegier, overvåge aktiviteter med høj risiko og sikre legitimationsoplysninger på tværs af distribuerede miljøer.
Når fejlkonfigurationer udsætter kritiske systemer, manuelle godkendelsesprocesser forsinker hastende arbejde, eller privilegerede konti ikke bliver fulgt, står organisationer over for større sikkerhedshuller og øget operationel risiko. Disse problemer gør det sværere for sikkerheds- og IT-teams at bevare overblikket, understøtte revisioner og reagere hurtigt på mistænkelig adfærd.
Med over 20 år i branchen som teknologidirektør har jeg testet og gennemgået snesevis af løsninger til administration af privilegeret adgang i virkelige miljøer for at evaluere deres sikkerhedskontroller, revisionsfunktioner og integrationskvalitet. Denne guide fremhæver de bedste løsninger til administration af privilegeret adgang. Hver gennemgang omfatter funktioner, fordele og ulemper samt anvendelsestilfælde, hvor værktøjet passer bedst, så du kan vælge det rigtige værktøj.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel: Løsninger til administration af privilegeret adgang
Denne sammenligningstabel opsummerer prisoplysninger for mine udvalgte løsninger til administration af privilegeret adgang.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til automatiseret klargøring af apps | Gratis prøveperiode tilgængelig | Fra $8/bruger/måned (faktureres årligt) | Website | |
| 2 | Bedst med indbygget overvågning af databrud på det mørke web | 14 dages gratis prøveperiode | Pris oplyses på forespørgsel | Website | |
| 3 | Bedst til intelligent tildeling af privilegier | Gratis prøveperiode + gratis demo tilgængelig | Priser oplyses efter forespørgsel | Website | |
| 4 | Bedst til sikker adgangskodeboks | Nej | Fra $3.75/bruger/måned (faktureres årligt) | Website | |
| 5 | Bedst til overholdelse af databeskyttelsesregler | Nej | Fra $10/bruger/måned (faktureres årligt) | Website | |
| 6 | Bedst til en agentløs PAM-tilgang | 30 dages gratis prøveperiode | Fra $2/bruger/måned | Website | |
| 7 | Bedst til integration på virksomhedsniveau | Nej | Fra $50/pr. bruger/måned (faktureret årligt) | Website | |
| 8 | Bedst til privilegeret adgang uden blinde vinkler | 30 dages gratis prøveperiode | Fra $3/bruger/måned (faktureres årligt) | Website | |
| 9 | Bedst til små og mellemstore virksomheder | Nej | Fra $7.95/bruger/måned (faktureres årligt) | Website | |
| 10 | Bedst til skalerbarhed på tværs af brancher | Nej | Priser oplyses efter anmodning | Website |


Anmeldelser af de bedste løsninger til administration af privilegeret adgang
Nedenfor finder du mine detaljerede opsummeringer af de bedste løsninger til administration af privilegeret adgang, som kom med på min liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele \u0026 ulemper, integrationer og ideelle anvendelsestilfælde for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til automatiseret klargøring af apps
- Gratis prøveperiode tilgængelig
- Fra $8/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.7/5
Ripplings rollebaserede tilladelser omfatter en godkendelsesfunktion, der gør det muligt for virksomheder at kontrollere, hvem der har bemyndigelse til at godkende specifikke anmodninger. Rippling IT er en IT-administrationsplatform, der samler identitets- og adgangsadministration, MDM, administration af enheders livscyklus og automatiseret compliance i ét system.
Hvem er Rippling IT bedst egnet til?
Rippling IT er ideel til IT-teams i mellemstore til store virksomheder, der administrerer mange medarbejdere på tværs af flere systemer og enheder.
Hvorfor valgte jeg Rippling IT?
Jeg valgte Rippling IT på grund af den automatiserede klargøring af apps, som kører på rollebaserede skabeloner, der er knyttet direkte til stillingsbetegnelser og afdelinger. Mit team definerer det korrekte appsæt én gang pr. rolle, og Rippling anvender det for hver nyansat eller interne overflytning, der matcher. Jeg bruger også appkataloget til at se præcis, hvilke medarbejdere der har adgang til hvilke værktøjer, så revision af tildelinger til privilegerede apps tager minutter i stedet for timer.
Vigtige funktioner i Rippling IT
- Håndhævelse af SSO: Anvend enkeltlogon på tværs af dit appkatalog for at centralisere medarbejdernes godkendelse.
- MFA-politikker: Angiv krav om multifaktorgodkendelse for specifikke apps eller grupper i administrationskonsollen.
- RPass-adgangskodeadministrator: Administrer virksomhedsejede adgangskoder til apps uden for din SSO-konfiguration.
- Administration af SSH-nøgler: Administrer SSH-nøgler for teknikere, der får adgang til servere, og knyt nøglerne til ansættelsesstatus.
Integrationer til Rippling IT
Rippling IT integrerer med mere end 650 apps, herunder GitHub, Jira, Slack, Google Workspace, Zoom, Salesforce og Microsoft 365. Platformen understøtter også API-adgang og udviklerværktøjer til tilpassede integrationer.
Pros and Cons
Pros:
- Adgangsændringer drevet af HR udløses af personaleopdateringer
- Identiteter, enheder og apps administreres samlet
- Automatiseret klargøring reducerer manuelle adgangsopgaver
Cons:
- Kræver opsætning af medarbejderdata for at sikre nøjagtig automatisering
- Begrænsede avancerede PAM-funktioner som sessionsovervågning
Learn more about Rippling IT: Bedst med indbygget overvågning af databrud på det mørke web
- 14 dages gratis prøveperiode
- Pris oplyses på forespørgsel
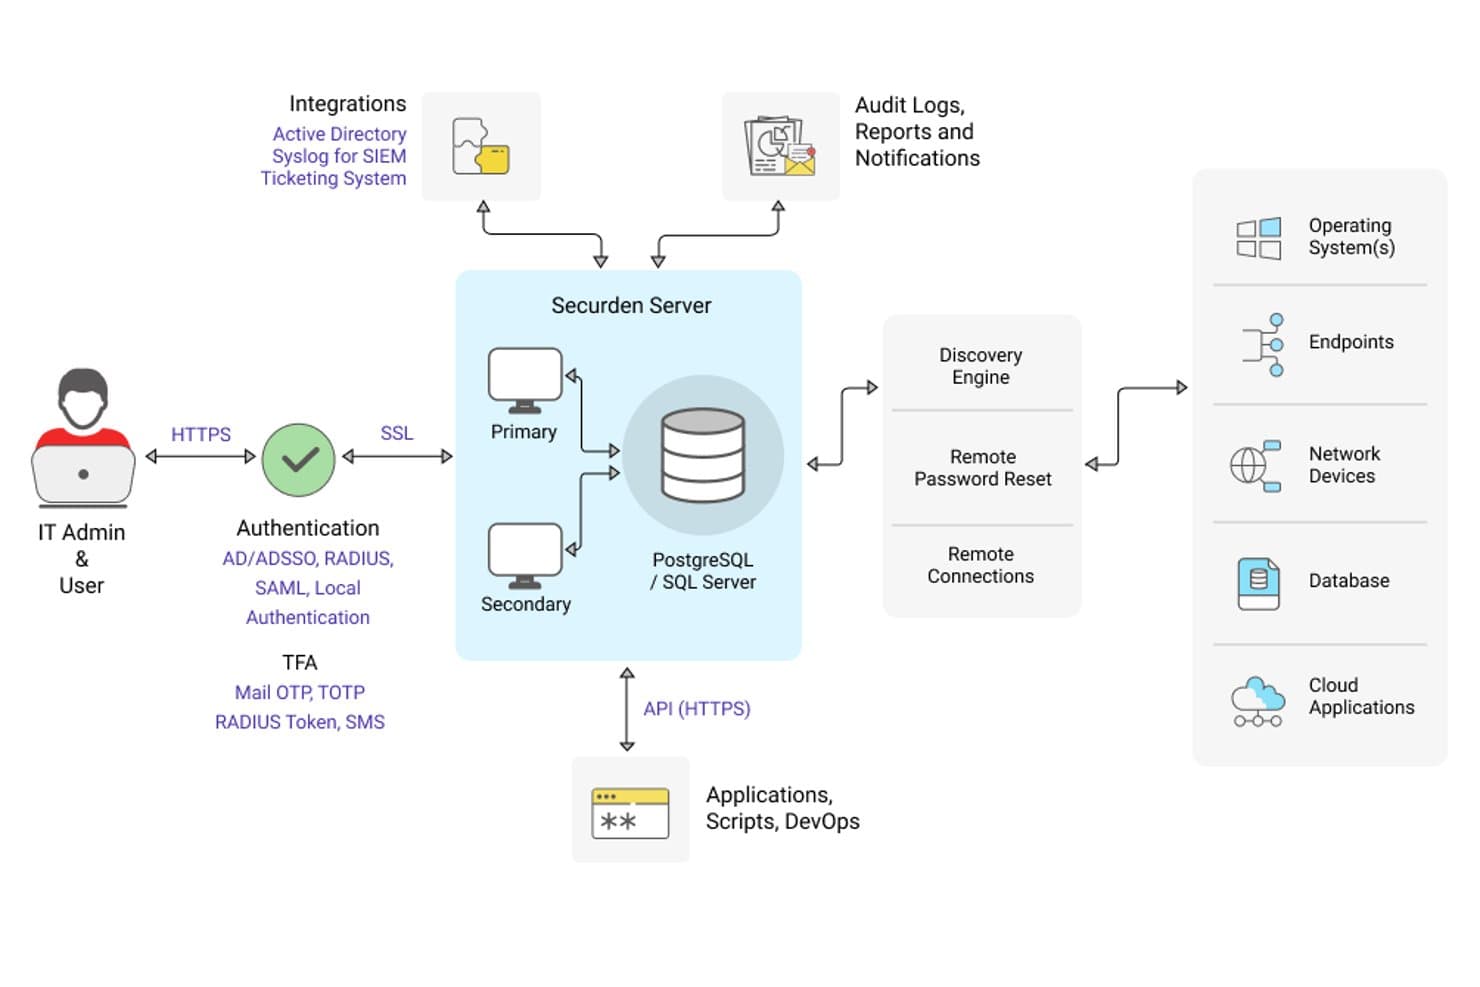
Securden Unified PAM tilbyder et omfattende arkitekturdiagram, der viser serverkomponenter, godkendelsesmetoder, integrationer og forbindelser til målsystemer. Securden Unified PAM er en platform til styring af privilegeret adgang, der kombinerer opbevaring af legitimationsoplysninger, sessionsovervågning, styring af slutpunktsprivilegier og behovsbaseret adgangsstyring på tværs af lokale miljøer, cloudmiljøer og hybride miljøer.
Hvem er Securden Unified PAM bedst egnet til?
IT-sikkerheds- og overholdelsesteams, der har brug for en komplet PAM-platform uden kompleksiteten eller omkostningerne ved traditionelle leverandører til store virksomheder.
Hvorfor valgte jeg Securden Unified PAM?
Jeg valgte Securden Unified PAM som en af de bedste løsninger på grund af den indbyggede overvågning af databrud på det mørke web, som markerer kompromitterede legitimationsoplysninger, der er gemt i boksen, før angribere kan udnytte dem. I modsætning til værktøjer, der kræver tredjepartsudvidelser til information om databrud, kontrollerer Securden delvise adgangskodehashes mod databaser med oplysninger om databrud og udløser øjeblikkelige advarsler. Jeg kan også godt lide, at dette kombineres med automatisk rotation af adgangskoder, så en markeret legitimationsoplysning straks udskiftes i stedet for blot at blive markeret og glemt.
Vigtige funktioner i Securden Unified PAM
- Automatisk identifikation af privilegerede konti: Scanner slutpunkter, servere, databaser og cloudplatforme for at identificere og registrere privilegerede konti.
- Styring af slutpunktsprivilegier: Fjerner lokale administratorrettigheder med politikbaseret rettighedsforøgelse for godkendte applikationer og opgaver.
- Indbygget rapportering om overholdelse af regler: Genererer revisionsklare rapporter, der er tilpasset større regelsæt som HIPAA, PCI DSS og NIST-rammeværker.
- Integration med SIEM og ITSM: Opretter forbindelse til løsninger som IBM QRadar og ServiceNow til centraliseret overvågning og automatisering af arbejdsgange.
Integrationer med Securden Unified PAM
Securden Unified PAM tilbyder indbyggede integrationer med ServiceNow, IBM QRadar, AWS, Google Cloud Platform, Microsoft Entra ID, Okta, OneLogin, Duo, YubiKey, RADIUS og Freshservice samt en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Indbygget overvågning af databrud på det mørke web inkluderet
- Understøtter lokale, cloudbaserede og hybride installationer
- Styring af slutpunktsprivilegier inkluderet som standard
Cons:
- Brugergrænsefladen virker forældet sammenlignet med konkurrenternes
- Avanceret rapportering kræver betydelig manuel tilpasning
Learn more about Securden Unified PAM: Bedst til intelligent tildeling af privilegier
- Gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses efter forespørgsel

Heimdals kontrolpanel, der viser centraliseret overvågning af privilegeret aktivitet, adgangskontroller og trusselsindsigt. Inden for løsninger til administration af privilegeret adgang skiller Heimdal sig ud ved at håndtere de unikke sikkerhedsudfordringer, som forskellige brancher står over for, herunder sundhedssektoren, den offentlige sektor og uddannelsessektoren. Løsningen er udviklet til organisationer, der prioriterer compliance og datastyring, og tilbyder en robust ramme til administration af adgang til følsomme konti og systemer. Ved at eliminere delte administratoradgangskoder og blokere uautoriserede softwareinstallationer giver Heimdal dit team de nødvendige værktøjer til at opretholde et sikkert IT-miljø, der overholder gældende krav.
Hvorfor jeg valgte Heimdal
Jeg valgte Heimdal på grund af den innovative tilgang til administration af privilegeret adgang, især funktionen Smart privilegiehævning og delegeringsstyring. Dette værktøj automatiserer administratoranmodninger, så du kan give midlertidige administratorrettigheder, der automatisk udløber, hvilket reducerer risikoen for ophobning af privilegier. Derudover blokerer Heimdals applikationsstyring med AppFencing uautoriserede softwareinstallationer og sikrer, at kun godkendte applikationer kører på dit netværk. Samlet set hjælper disse funktioner din organisation med at opretholde sikkerheden uden at gå på kompromis med effektiviteten.
Heimdals vigtigste funktioner
Ud over de markante værktøjer til privilegieadministration fandt jeg også flere andre funktioner, der øger løsningens værdi:
- Administration af privilegerede konti og sessioner: Denne funktion registrerer og auditerer alle privilegerede sessioner og giver et tydeligt spor til compliance- og sikkerhedsrevisioner.
- Adgang efter behov: Giver midlertidig adgang til kritiske systemer, men kun når det er nødvendigt, hvilket reducerer risikoen for misbrug af privilegier.
- Godkendelser på mobilen: Giver administratorer mulighed for at godkende anmodninger på farten, så dit team bevarer kontrollen over adgangen, selv når de ikke sidder ved deres skriveborde.
- Øjeblikkelig compliance-rapportering: Genererer detaljerede rapporter, der hjælper din organisation med at opfylde forskellige lovgivningsmæssige standarder såsom ISO 27001 og HIPAA.
Heimdals integrationer
Integrationerne omfatter ConnectWise RMM, Autotask PSA og andre cybersikkerhedsværktøjer fra tredjeparter. Derudover tilbyder Heimdal en API til brugerdefinerede integrationer, så du kan tilpasse løsningen til dine specifikke behov.
Pros and Cons
Pros:
- Detaljerede rollebaserede adgangskontroller
- Automatisering af intelligent tildeling af privilegier
- Omfattende logning af sessionsovervågning
Cons:
- Grænsefladen kan virke kompleks
- Priser offentliggøres ikke
Learn more about Heimdal: Bedst til sikker adgangskodeboks
- Nej
- Fra $3.75/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.7/5
Med Keeper Security kan du sikre deling af filer og adgangskoder. Keeper Security er en løsning til administration af adgangskoder og privilegeret adgang, designet til virksomheder og enkeltpersoner. Den fokuserer på at sikre adgangskoder og følsomme data og tilbyder funktioner, der forbedrer sikkerhed og overholdelse af regler.
Hvorfor jeg valgte Keeper Security: Den sikre adgangskodeboks adskiller Keeper Security fra andre løsninger. Platformen bruger en arkitektur baseret på nul tillid og nul viden, hvilket sikrer ende-til-ende-kryptering af brugerdata. Funktioner som deling af adgangskoder og administration af hemmeligheder forbedrer sikkerheden for dit team. Keeper Security er FedRAMP-autoriseret og opfylder strenge offentlige standarder, hvilket gør løsningen ideel til miljøer med høje sikkerhedskrav.
Fremtrædende funktioner & integrationer:
Funktioner omfatter deling af adgangskoder, administration af hemmeligheder og sikker fildeling. Dit team kan drage fordel af adgangskodefri godkendelse, hvilket reducerer risikoen for sikkerhedsbrud. Keeper Security tilbyder også overholdelse af certificeringer som HIPAA, GDPR og PCI DSS.
Integrationer omfatter Microsoft Azure, Active Directory, LDAP, SSO, SAML, Google Workspace, Okta, Duo Security, Slack og Splunk.
Pros and Cons
Pros:
- Arkitektur baseret på nul viden
- FedRAMP-autoriseret
- Adgangskodefri godkendelse
Cons:
- Kan være kompleks for små teams
- Begrænsede muligheder for tilpasning
Learn more about Keeper Security: Bedst til overholdelse af databeskyttelsesregler
- Nej
- Fra $10/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.6/5
Dette er CyberArks visning af dets efterretningsdata om identitetssikkerhed. CyberArk er en førende leverandør af løsninger til identitetssikkerhed og administration af privilegeret adgang, der betjener brancher som bankvæsen, sundhedssektoren og offentlige myndigheder. Virksomheden fokuserer på at sikre privilegeret adgang og forbedre sikkerheden gennem funktioner som enkeltlogon og multifaktorgodkendelse.
Derfor valgte jeg CyberArk: Den udmærker sig ved at overholde databeskyttelsesregler, hvilket gør den til et oplagt valg for regulerede brancher. CyberArks platform til identitetssikkerhed tilbyder intelligente privilegiekontroller og administration af hemmeligheder for at opfylde strenge krav til overholdelse. Den leverer robuste sikkerhedsforanstaltninger uden at gå på kompromis med produktiviteten. Platformens fokus på overholdelse sikrer, at dit team effektivt kan opfylde lovgivningsmæssige standarder.
Fremtrædende funktioner og integrationer:
Funktioner omfatter enkeltlogon, multifaktorgodkendelse og administration af hemmeligheder. Dit team kan drage fordel af identitetssikkerhed for slutpunkter for at beskytte enheder. CyberArk tilbyder også identitetssikkerhed for maskiner for at beskytte automatiserede processer.
Integrationer omfatter Splunk, ServiceNow, SailPoint, Okta, Microsoft Azure, AWS, Google Cloud, SAP, Oracle og IBM.
Pros and Cons
Pros:
- Stærk understøttelse af overholdelse
- Identitetssikkerhed for maskiner
- Omfattende branchedækning
Cons:
- Høje ressourcekrav
- Kræver teknisk ekspertise
Learn more about Cyberark: Bedst til en agentløs PAM-tilgang
- 30 dages gratis prøveperiode
- Fra $2/bruger/måned
Visit WebsiteCustomer Rating:4.5/5
miniOrange PAM-kontrolpanel, der viser en realtidsoversigt over sessioner, antal brugere og aktivitet for privilegerede ressourcer fra en centraliseret administratorkonsol. miniOrange PAM er en moderne, identitetsfokuseret løsning til styring af privilegeret adgang, udviklet til organisationer, der kræver stærke sikkerhedskontroller for privilegeret adgang. Den er velegnet til regulerede brancher som finans, sundhedsvæsen, produktion og den offentlige sektor, hvor beskyttelse af følsomme data og overholdelse af compliancekrav er afgørende. Med funktioner som adgangskodehåndtering, sessionsovervågning og behovsbaseret adgang hjælper miniOrange PAM med at reducere risici og beskytte privilegerede konti mod nye cybertrusler.
Hvorfor jeg valgte miniOrange PAM
Jeg valgte miniOrange PAM, fordi løsningen tilbyder moderne og modne PAM-funktioner med et stærkt identitetsfokuseret fundament. Det er en cloudbaseret løsning, der også understøtter lokale installationer og hybride miljøer, hvilket giver fleksibilitet på tværs af infrastrukturmodeller. Jeg sætter pris på de avancerede funktioner som behovsbaseret styring af adgang, overvågning og optagelse af privilegerede sessioner, detaljerede adgangskontroller, adgangskodehåndtering og automatiseret rotation af legitimationsoplysninger. Disse funktioner understøtter realtidsrevision af privilegeret aktivitet og gør det muligt at hæve privilegier midlertidigt baseret på verificerede behov i overensstemmelse med princippet om mindst mulige privilegier. Den agentløse PAM-arkitektur gør også implementeringen enklere og mere skalerbar, hvilket især kan være nyttigt, hvis du vil styrke sikkerheden for privilegeret adgang uden at administrere slutpunktsagenter.
Vigtige funktioner i miniOrange PAM
Ud over de robuste funktioner til styring af privilegeret adgang fandt jeg også flere vigtige funktioner, der øger løsningens værdi:
- Sessionsovervågning og -styring: Giver realtidssporing og optagelse af privilegerede sessioner, så der kan gribes ind, hvis uautoriseret eller risikabel aktivitet registreres.
- Stærk identitetsbaseret godkendelse: Håndhæver adgang ved hjælp af indbygget SSO og MFA på identitetsniveau og inddrager enhedstillid, placering og risikosignaler for at styrke verificeringen.
- Behovsbaseret privilegeret adgang og EPM: Tildeler tidsbegrænset privilegeret adgang via godkendelsesarbejdsgange og tilbagekalder automatisk rettigheder efter udløb, mens styring af slutpunktsprivilegier fjerner unødvendige administratorrettigheder og håndhæver princippet om mindst mulige privilegier på slutpunkter.
- AI-drevet trusselsregistrering: Anvender anomaliregistrering, automatiserede svar og kontinuerlig læring til at identificere mistænkelig adfærd og forbedre beskyttelsen af privilegerede konti.
Integrationer til miniOrange PAM
Integrationer omfatter Salesforce, Google Workspace, Microsoft 365, AWS, Azure, Slack, Jira, ServiceNow, Zoom, Dropbox, SSH, RDP samt VPN- og VDI-løsninger. Der findes også en API til understøttelse af brugerdefinerede integrationer.
Pros and Cons
Pros:
- Cloudbaseret og hybrid fleksibilitet
- Agentløs PAM forenkler implementeringen
- Solid styring af slutpunktsprivilegier
Cons:
- Komplekse opsætninger kan kræve specialister
- Migrationer fra ældre systemer kan kræve planlægning
Learn more about miniOrange: Bedst til integration på virksomhedsniveau
- Nej
- Fra $50/pr. bruger/måned (faktureret årligt)
Visit WebsiteCustomer Rating:4.3/5
Her er en visning af BeyondTrusts PRA-instrumentpanel i realtid. BeyondTrust er en løsning til administration af privilegeret adgang, der er skræddersyet til store virksomheder. Den fokuserer på at sikre og administrere adgang på tværs af komplekse IT-miljøer og tilbyder værktøjer, der forbedrer kontrol og overholdelse af krav.
Hvorfor jeg valgte BeyondTrust: Den udmærker sig ved integration på virksomhedsniveau, hvilket gør den ideel til store organisationer med forskellige systemer. Funktioner som sessionsovervågning og realtidsanalyse af trusler hjælper dig med at opretholde overblik og sikkerhed. BeyondTrusts evne til at integrere med forskellige virksomhedssystemer sikrer problemfri drift. Værktøjet tilbyder detaljerede adgangskontroller, som forbedrer sikkerheden for dit team.
Fremtrædende funktioner og integrationer:
Funktioner omfatter sessionsovervågning, realtidsanalyse af trusler og detaljerede adgangskontroller. Dit team kan bruge sårbarhedsstyring til at identificere og håndtere potentielle risici. BeyondTrust leverer også detaljerede revisionsspor til brug for overholdelse af krav.
Integrationer omfatter Microsoft Active Directory, LDAP, ServiceNow, Splunk, SailPoint, CyberArk, Okta, Duo Security, RSA og Google Workspace.
Pros and Cons
Pros:
- Detaljerede revisionsspor
- Realtidsanalyse af trusler
- Stærk integration på virksomhedsniveau
Cons:
- Den indledende opsætning kan være tidskrævende
- Kompleks for små virksomheder
Learn more about BeyondTrust: Bedst til privilegeret adgang uden blinde vinkler
- 30 dages gratis prøveperiode
- Fra $3/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.9/5
Zygons appfortegnelse-dashboard, der viser godkendte apps, adgangskilder, kontrakttyper og tidslinjer for fornyelse. Zygon er en moderne platform til identitetsstyring, der hjælper IT- og sikkerhedsteams med at kontrollere brugeridentiteter, administrere adgang og opdage skygge-IT. Den kombinerer styring af identitetslivscyklus, adgangsgennemgange og styringsarbejdsgange for at styrke sikkerheden på tværs af SaaS-miljøer.
Hvorfor jeg valgte Zygon: Jeg valgte Zygon, fordi platformen giver hurtig, automatiseret indsigt i alle apps og brugeridentiteter, hvilket er afgørende for at reducere ukontrolleret adgangsspredning. Du kan hurtigt opbygge en samlet fortegnelse over cloudkonti, selv på tværs af skygge-IT, så du kan sikre privilegeret adgang uden blinde vinkler. Zygon automatiserer også frakobling af brugere, adgangsgennemgange og overholdelsesarbejdsgange, hvilket gør det til en solid løsning for teams, der ønsker at spare tid og samtidig være klar til revision.
Fremtrædende funktioner & integrationer:
Funktioner omfatter en cloudbaseret realtidsfortegnelse over identiteter, frakobling af brugere uden agent og uden SCIM samt massebaserede adgangsgennemgange. Zygon tilbyder også en browserudvidelse til administration af apps uden API-forbindelser samt et Atlas til automatisk klargøring, der sporer godkendelsesmetoder.
Integrationer omfatter Google Workspace, Microsoft 365, Entra ID, Okta, n8n, Make, Slack og Microsoft Teams.
Pros and Cons
Pros:
- Frakobling af brugere uden agent og uden SCIM
- Browserudvidelse til apps uden API
- Massebaserede adgangsgennemgange
Cons:
- Begrænsede avancerede rapporteringsfunktioner
- Mindre integrationsbibliotek
Learn more about Zygon: Bedst til små og mellemstore virksomheder
- Nej
- Fra $7.95/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.2/5
Her er et skærmbillede af ManageEngine PAM360's adgangskodekontrolpanel. ManageEngine PAM360 er en løsning til administration af privilegeret adgang, der er udviklet til små og mellemstore virksomheder. Den giver centraliseret kontrol over IT-infrastrukturen og hjælper med effektivt at administrere og sikre privilegerede konti.
Hvorfor jeg valgte ManageEngine PAM360: Dens egnethed til små og mellemstore virksomheder adskiller den fra andre løsninger. Værktøjet tilbyder omfattende adgangskodeadministration og sessionsovervågning, hvilket gør det tilgængeligt for teams med begrænsede IT-ressourcer. Det giver også automatiseret overholdelsesrapportering, så din virksomhed kan overholde gældende regler. Det intuitive kontrolpanel forenkler administrationen, så dit team kan fokusere på kerneopgaver uden at blive opslugt af komplekse processer.
Fremtrædende funktioner & integrationer:
Funktioner omfatter automatiseret overholdelsesrapportering, sessionsovervågning og et intuitivt kontrolpanel. Dit team kan drage fordel af realtidsadvarsler, der identificerer potentielle sikkerhedstrusler. ManageEngine PAM360 tilbyder også revisionsspor til at spore brugeraktiviteter og sikre ansvarlighed.
Integrationer omfatter Microsoft Active Directory, LDAP, ServiceNow, Jira, Azure, AWS, Google Cloud, Oracle, VMware og SAP.
Pros and Cons
Pros:
- Velegnet til små virksomheder
- Automatiseret overholdelsesrapportering
- Intuitiv brugergrænseflade
Cons:
- Grundlæggende rapporteringsfunktioner
- Begrænsede avancerede funktioner
Learn more about ManageEngine PAM360:

Dette er en visning af Broadcoms software til Symantecs oversigt over styring af privilegeret adgang (PAM). Broadcom er en løsning til styring af privilegeret adgang, der henvender sig til virksomheder på tværs af forskellige brancher. Den fokuserer på at levere skalerbare sikkerhedsløsninger til effektiv administration og beskyttelse af privilegerede konti.
Hvorfor jeg valgte Broadcom: Dens skalerbarhed på tværs af brancher gør den alsidig i forskellige virksomhedsmiljøer. Broadcom tilbyder centraliseret politikstyring og adgangskontroller, hvilket sikrer ensartede sikkerhedsforanstaltninger. Den leverer automatiseret trusselsregistrering for at identificere og reagere på potentielle risici. Platformens fleksibilitet gør det muligt for den at tilpasse sig din organisations specifikke behov, hvilket gør den velegnet til forskellige driftskrav.
Fremtrædende funktioner og integrationer:
Funktioner omfatter centraliseret politikstyring, automatiseret trusselsregistrering og fleksible adgangskontroller. Dit team kan bruge detaljerede revisionslogge til at spore brugeraktiviteter. Broadcom tilbyder også realtidsanalyse til overvågning af sikkerhedshændelser.
Integrationer omfatter Microsoft Active Directory, LDAP, ServiceNow, SAP, Oracle, IBM, AWS, Azure, Google Cloud og Splunk.
Pros and Cons
Pros:
- Fleksible adgangskontroller
- Automatiseret trusselsregistrering
- Centraliseret politikstyring
Cons:
- Løbende vedligeholdelse er nødvendig
- Kompleks indledende opsætning
Learn more about Broadcom:
Andre løsninger til administration af privilegeret adgang
- 11Auth0Bedst til problemfri integrationer med tredjeparter
- 12SailPointBedst til identitetsstyring
- 13One IdentityBedst til cloudbaserede løsninger
- 14WallixBedst til administration af fjernadgang
- 15CakewalkBedst til brugervenlig grænseflade
Sådan evaluerer jeg løsninger til håndtering af privilegeret adgang
Jeg opdeler min evaluering i to lag: de grundlæggende krav – håndtering af legitimationsoplysninger i et sikkert valv, sessionsoptagelse og JIT-adgang – som et værktøj skal opfylde, samt de differentierende faktorer, der adskiller de bedste værktøjer fra resten.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner, der er angivet nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning til optagelse.
- Sikker opbevaring af privilegerede legitimationsoplysninger: Jeg undersøger, om sikkerhedsvalvet håndterer automatisk rotation af adgangskoder, SSH-nøgler og API-tokens – ikke blot opbevarer dem – på tværs af platforme som Active Directory, Linux-servere og databaser.
- Sessionsstyring & overvågning: Sessionsoptagelse i realtid og liveovervågning er vigtige her, især muligheden for at afslutte en mistænkelig RDP- eller SSH-session midt i forløbet, før der sker skade.
- Mindst mulige privilegier & JIT-adgang: Jeg evaluerer, hvordan hvert værktøj håndterer tidsbegrænset privilegieforøgelse, f.eks. ved at give en DBA midlertidig adgang til en produktionsdatabase gennem en godkendelsesarbejdsgang i stedet for permanente tilladelser.
- Multifaktorgodkendelse: Hvert værktøj bør integrere med større identitetsudbydere til MFA ved den privilegerede adgang – ikke kun ved det første login – herunder trinvist øget godkendelse for følsomme handlinger.
- Revisionslogning & compliance-rapportering: Jeg ser efter manipulationssikre revisionsspor kombineret med forudbyggede rapportskabeloner, der er knyttet til rammeværk som SOX, PCI-DSS og HIPAA, og som compliance-teams kan hente uden brugerdefinerede forespørgsler.
- Opdagelse af privilegerede konti: Det, jeg evaluerer her, er automatisk scanning på tværs af slutpunkter, cloudmiljøer og kataloger – værktøjerne bør finde forladte og ikke-administrerede konti i stedet for udelukkende at være afhængige af manuel indtastning.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, ser jeg på, hvad der adskiller de enkelte platforme fra hinanden.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Håndtering af hemmeligheder til DevOps er en vigtig differentierende faktor – jeg ser efter værktøjer, der indsætter legitimationsoplysninger i CI/CD-pipelines og Kubernetes uden at indlejre dem direkte i scripts. Håndtering af slutpunktsprivilegier er også vigtig, især for teams, der har brug for at fjerne lokale administratorrettigheder og samtidig give brugerne mulighed for at hæve deres tilladelser til godkendte opgaver. Fjernadgang for leverandører er en anden faktor, jeg vurderer, eftersom midlertidig, revideret adgang til en ekstern samarbejdspartner uden en VPN eller delte legitimationsoplysninger er et almindeligt behov på tværs af IT-teams.
Ud over funktionerne
Integrationsøkosystemet er en vigtig faktor – jeg undersøger, om et værktøj har indbygget forbindelse til dit SIEM (Splunk, Sentinel) og ITSM-platforme som ServiceNow, så advarsler flyder ind i eksisterende arbejdsgange for hændelser. Compliance-certificeringer vejer også tungt; SOC 2 Type II- og FedRAMP-godkendelse signalerer, at en leverandør opfylder strenge revisionsstandarder, som dit compliance-team vil spørge ind til. Implementeringsmodellen er også vigtig, eftersom nogle organisationer kræver selvhostede eller luftisolerede muligheder, mens andre foretrækker SaaS for hurtigere udrulning.
Sådan vælger du en løsning til administration af privilegeret adgang
Det er nemt at fare vild i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke softwareudvælgelsesproces, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal man overveje? |
| Skalerbarhed | Sørg for, at løsningen kan vokse sammen med din organisation. Overvej, om den kan håndtere flere brugere og større datamængder uden tab af ydeevne. |
| Integrationer | Kontrollér, om den integreres med eksisterende systemer som Active Directory, cloudtjenester og anden software til brugerprovisionering, som dit team bruger. |
| Tilpasningsmuligheder | Se efter muligheder for at tilpasse løsningen til dine specifikke arbejdsgange og sikkerhedspolitikker. |
| Brugervenlighed | Vurder, om brugerfladen er intuitiv for dit team, så oplæringstiden og antallet af brugerfejl minimeres. |
| Budget | Vurder, om prisen passer til dine økonomiske begrænsninger, herunder potentielle skjulte omkostninger til tilføjelser eller opgraderinger. |
| Sikkerhedsforanstaltninger | Kontrollér, at løsningen tilbyder stærk krypteringsstyring (PKI-software), multifaktorgodkendelse og overholdelse af standarder som GDPR. |
| Supporttjenester | Overvej tilgængeligheden af kundesupport, herunder livechat, telefon og e-mail, som kan hjælpe, når der opstår problemer. |
| Ydeevneovervågning | Sørg for, at værktøjet giver indsigt i systemets ydeevne og brugeraktiviteter i realtid, så potentielle problemer hurtigt kan håndteres. |
Tendenser inden for løsninger til administration af privilegeret adgang
I min research indsamlede jeg utallige produktopdateringer, pressemeddelelser og versionslogge fra forskellige leverandører af løsninger til administration af privilegeret adgang. Her er nogle af de nye tendenser, jeg holder øje med:
- Zero Trust-arkitektur: Flere leverandører tager Zero Trust-modeller i brug, som antager, at trusler kan være både eksterne og interne. Denne tilgang kræver løbende verificering af brugere og enheder, hvilket øger sikkerheden. Løsninger som CyberArk har integreret dette i deres tilbud.
- Adfærdsanalyse: Leverandører integrerer adfærdsanalyse for at overvåge brugerhandlinger og opdage afvigelser. Det hjælper med at identificere mistænkelige aktiviteter tidligt. Ekran bruger for eksempel adfærdsanalyse til at forbedre sikkerhedsovervågningen.
- Cloud-native-løsninger: Der sker et skift mod cloud-native-arkitekturer, som giver fleksibilitet og skalerbarhed. Disse løsninger er designet til at fungere problemfrit i cloudmiljøer, som det ses hos udbydere som PrivX.
- Adgang uden adgangskode: Skiftet mod godkendelsesmetoder uden adgangskode vinder frem. Denne tendens reducerer risikoen for tyveri af legitimationsoplysninger og forbedrer brugeroplevelsen. Leverandører som BeyondTrust undersøger muligheder uden adgangskode i deres løsninger.
- Samlet administration af slutpunkter: Leverandører fokuserer på at administrere alle slutpunkter via en enkelt platform, hvilket forenkler sikkerhedsadministrationen. Denne tendens ses tydeligt i den bedste portals software, der tilbyder centraliseret styring og overvågning, som den, One Identity leverer.
Hvad er løsninger til administration af privilegeret adgang?
Løsninger til administration af privilegeret adgang sikrer og administrerer privilegerede konti i en organisation. IT-administratorer, sikkerhedseksperter og complianceansvarlige bruger typisk disse værktøjer til at beskytte følsomme oplysninger og opretholde overholdelsen af lovgivningen.
Funktioner som Zero Trust-arkitektur, adfærdsanalyse og godkendelse uden adgangskode hjælper med at sikre adgang, opdage afvigelser og forbedre brugeroplevelsen. Overordnet set sikrer disse værktøjer, at kun autoriserede brugere har adgang til kritiske systemer, hvilket reducerer risikoen for databrud.
Funktioner i løsninger til administration af privilegeret adgang
Når du vælger løsninger til administration af privilegeret adgang, bør du holde øje med følgende vigtige funktioner:
- Zero trust-arkitektur: Kræver løbende verifikation af brugere og enheder, hvilket øger sikkerheden ved at antage, at trusler kan være både eksterne og interne.
- Adfærdsanalyse: Overvåger brugerhandlinger for at registrere afvigelser og hjælper med at identificere mistænkelige aktiviteter tidligt.
- Adgangskodefri godkendelse: Reducerer risikoen for tyveri af legitimationsoplysninger og forbedrer brugeroplevelsen ved at fjerne behovet for adgangskoder.
- Rollebaserede adgangskontroller: Sikrer, at brugerne har de relevante adgangsniveauer, hvilket øger sikkerheden og overholdelsen af regler.
- Automatiseret rapportering om overholdelse: Effektiviserer processen med at generere rapporter for at sikre, at din organisation opfylder lovgivningsmæssige standarder.
- Sessionsovervågning: Sporer brugersessioner i realtid for at bevare overblikket og registrere uautoriserede aktiviteter.
- Cloudbaseret arkitektur: Giver fleksibilitet og skalerbarhed, hvilket gør den ideel til miljøer, der er afhængige af cloudtjenester.
- Samlet slutpunktsstyring: Giver centraliseret kontrol over og overvågning af alle slutpunkter, hvilket forenkler sikkerhedsstyringen.
- Adgangscertificering: Gennemgår og certificerer regelmæssigt adgangsrettigheder for at opretholde sikkerhed og overholdelse af regler.
- Trusselsregistrering i realtid: Identificerer potentielle sikkerhedstrusler, når de opstår, så der hurtigt kan reageres og iværksættes afhjælpning.
Fordele ved løsninger til styring af privilegeret adgang
Implementering af løsninger til styring af privilegeret adgang giver flere fordele for dit team og din virksomhed. Her er nogle af dem, du kan se frem til:
- Forbedret sikkerhed: Ved at anvende zero trust-arkitektur og adfærdsanalyse reducerer disse værktøjer risikoen for uautoriseret adgang og databrud.
- Overholdelse af lovgivningen: Automatiseret rapportering om overholdelse og adgangscertificering hjælper med at sikre, at din organisation opfylder branchestandarder og lovgivningsmæssige krav.
- Forbedret brugeroplevelse: Adgangskodefri godkendelse og rollebaserede adgangskontroller gør det lettere for brugerne at få adgang til de systemer, de har brug for, uden at sikkerheden kompromitteres.
- Driftseffektivitet: Automatiseret klargøring og sessionsovervågning effektiviserer processerne og reducerer arbejdsbyrden for it-teams, samtidig med at overblikket bevares.
- Skalerbarhed: Cloudbaserede arkitekturer og samlet slutpunktsstyring gør det muligt for din organisation at vokse uden at gå på kompromis med sikkerhed eller ydeevne.
- Reaktion i realtid: Trusselsregistrering i realtid muliggør hurtig identifikation og afhjælpning af potentielle sikkerhedstrusler, hvilket minimerer påvirkningen af din virksomhed.
- Centraliseret kontrol: Samlet styring af identiteter og adgang på tværs af forskellige miljøer forenkler sikkerhedsstyringen og forbedrer den overordnede styring.
Omkostninger og priser for løsninger til styring af privilegeret adgang
Valg af løsninger til styring af privilegeret adgang kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i løsninger til styring af privilegeret adgang:
Sammenligningstabel for abonnementer til løsninger til styring af privilegeret adgang
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
| Gratis abonnement | $0 | Grundlæggende adgangskontrol, begrænset brugeradministration og grundlæggende rapportering. |
| Personligt abonnement | $5-$25 /bruger /måned | Adgang for en enkelt bruger, adgangskodeadministration og grundlæggende sikkerhedsfunktioner. |
| Virksomhedsabonnement | $25-$50 /bruger /måned | Understøttelse af flere brugere, sessionsovervågning, rollebaseret adgang og rapportering om overholdelse. |
| Abonnement til store virksomheder | $50-$100 /bruger /måned | Avanceret sikkerhedsanalyse, integration med andre systemer, ubegrænsede brugere og dedikeret support. |
Ofte stillede spørgsmål om løsninger til privilegeret adgangsstyring
Her er nogle svar på almindelige spørgsmål om løsninger til privilegeret adgangsstyring:
Hvordan fungerer en PAM-løsning?
PAM-løsninger sikrer legitimationsoplysninger til privilegerede konti ved at gemme dem i en sikker boks. Administratorer skal gå gennem PAM-systemet for at få adgang til disse legitimationsoplysninger, hvilket sikrer godkendelse og logning af hver adgang. Denne proces hjælper med at beskytte følsomme konti mod uautoriseret brug.
Hvad er forskellen mellem ZTNA og PAM?
PAM fokuserer på at sikre og administrere adgang til kritiske systemer, mens ZTNA håndhæver strenge adgangskontroller på tværs af hele netværk. Begge er afgørende for cybersikkerheden, men de imødekommer forskellige sikkerhedsbehov. PAM administrerer privilegeret adgang, mens ZTNA løbende verificerer brugernes adgang på tværs af netværk.
Hvad er kravene til privilegeret adgangsstyring?
Effektiv PAM kræver multifaktorgodkendelse, automatiserede sikkerhedsforanstaltninger og fjernelse af slutbrugeres adgang til endepunkter. Det er også afgørende at etablere grundlinjer og overvåge afvigelser for at opretholde sikkerheden. Disse metoder hjælper med at forhindre uautoriseret adgang og sikre overholdelse af regler.
Hvad er risikoen ved privilegeret adgangsstyring?
Hvis PAM forsømmes, kan det føre til databrud, eskalering af privilegier og insidertrusler. Angribere kan udnytte udvidede adgangsrettigheder og forårsage driftsmæssige og økonomiske skader. Implementering af PAM mindsker disse risici ved at sikre følsomme konti og overvåge adgangen.
Hvordan reducerer PAM insidertrusler?
PAM reducerer insidertrusler ved at begrænse adgangen til følsomme konti og overvåge brugernes aktiviteter. Det håndhæver strenge kontroller over, hvem der kan få adgang til hvilke ressourcer, og hjælper dermed med at forhindre misbrug af privilegier. Ved at registrere al adgang afskrækker PAM potentielt ondsindede handlinger.
Kan PAM-løsninger integreres med eksisterende sikkerhedssystemer?
Ja, PAM-løsninger integreres ofte med eksisterende sikkerhedssystemer som IAM, SIEM og andre IT-værktøjer. Denne integration forbedrer den overordnede sikkerhed ved at give en samlet tilgang til administration af adgang og overvågning af aktiviteter på tværs af forskellige platforme.