

Sårbarhetsskanning jämfört med penetrationstestning

Med alla de olika sätt som hackare kan angripa ditt företags nätverk och system på kanske du undrar vilka säkerhetsåtgärder som är bäst för att förhindra det? Genom sårbarhetsbedömningar och penetrationstester kan du spara värdefull tid genom att åtgärda problem innan de uppstår längre fram.
Först och främst behöver du förstå skillnaden mellan dem, eftersom dessa begrepp är relaterade och du ibland betalar för penetrationstestningstjänster men får en hundrasidig rapport om ”penetrationstestning” som beskriver brister som hittats av ett sårbarhetsskanningsverktyg.
Många företag genomför penetrationstester som visar sig vara sårbarhetsbedömningar, och därför är problemet ganska vanligt. I den här artikeln förklarar jag de viktigaste skillnaderna mellan dessa två typer av säkerhetstester: penetrationstest (PT) och sårbarhetsskanning (VS).

- Sårbarhetsskanning
- Penetrationstestning
- Viktiga skillnader mellan sårbarhetsskanning och penetrationstestning
- Varför bör du genomföra sårbarhetsskanningar och penetrationstester?
Relaterad läsning: 4 STEG FÖR ATT GENOMFÖRA ETT FRAMGÅNGSRIKT NÄTVERKSPENETRATIONSTEST
Sårbarhetsskanning
Sårbarheter är som små hinder som du behöver ta dig över för att ditt företags tekniska infrastruktur (brandväggar, webbapplikationer och så vidare) ska fungera. Dessa skanningar kan hjälpa till att identifiera potentiella problem med din nätverkstrafik och säkerheten i webbapplikationer samt avslöja brister som kan utnyttjas av hackare som letar efter enkla mål. En typisk bedömning analyserar din brandvägg, dina webbapplikationer, servrar och andra enheter som är anslutna till företagets tekniska infrastruktur, så att den kan upptäcka potentiella brister eller problem.
Resultaten av potentiella sårbarheter inkluderas i rapporten. Eftersom resultaten i en sårbarhetsbedömningsrapport inte åtföljs av ett försök att utnyttja svagheter kan vissa av dem vara falska positiva.
En heltäckande säkerhetsbedömning bör innehålla namn och allvarlighetsgrad (hög/medel/låg) för varje potentiell sårbarhet som hittats. Det är viktigt att se till att du förstår vilka som är kritiska innan du slösar tid på att åtgärda andra mindre brådskande problem, eftersom förvirring bara leder till fler problem längre fram!
Ett bra sätt att organisera dina säkerhetsresultat är efter allvarlighetsgrad. De allvarligaste sårbarheterna rapporteras som ”höga” utifrån hur farliga de är, följt tätt av problem på medelnivå som betecknas som antingen ”medel” eller lägre – detta gör det enklare för dig att veta vad som behöver åtgärdas först när du analyserar rapporten.
Penetrationstestning
Penetrationstestare är jägare som använder sina kunskaper för att hitta sårbarheter och därigenom skydda information. Syftet med ett penetrationstest är att upptäcka sårbarheter och försöka utnyttja dem för att få åtkomst till systemet. Penetrationstester används för att verifiera äktheten hos upptäckta sårbarheter och kan enligt PCI DSS även omfatta teoretiska upptäckter av sårbarheter som inte kan utnyttjas.
Penetrationstestare gör detta genom att prova möjliga angrepp mot system, vilket kan användas för att hacka med avsikt eller bara för allmän forskning. Om de lyckas tränga in i ett system med en exploatering som framställs som legitim kommer den att visas i din penetrationstestrapport tillsammans med andra testresultat, såsom upptäckta exploateringar och sårbarheter.
Penetrationstestprocessen är en viktig del av bedömningen av sannolikheten för att en cyberattack skulle kunna utnyttjas i den verkliga världen. Testaren använder sina kunskaper och färdigheter för att efterlikna vad de tror skulle hända om någon försökte logga in på ditt nätverk med skadliga avsikter. På så sätt kan de se hur lätt eller svårt detta faktiskt kan vara med olika kombinationer av programvara och maskinvara.
Viktiga skillnader mellan sårbarhetsskanning och penetrationstestning
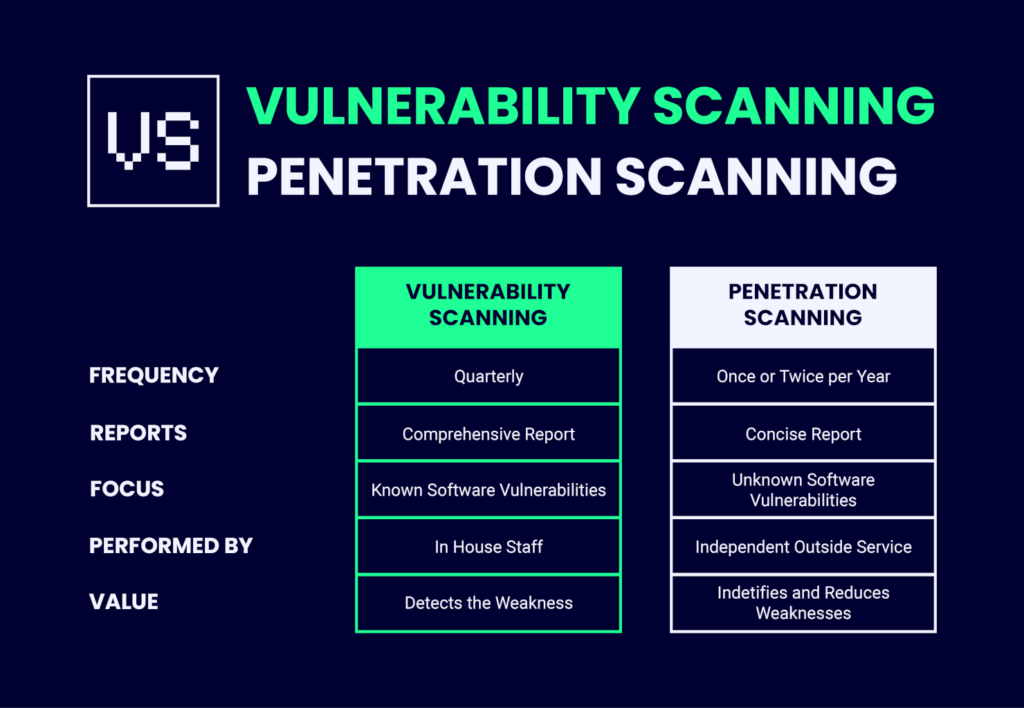
Penetrationstestning kontra sårbarhetsskanning – hur skiljer de sig egentligen åt?
Omfattning
Det är omfattningen av sårbarhetstäckningen som skiljer dem från penetrationstestning. Medan ett typiskt penetrationstest endast granskar en aspekt (på djupet) för att hitta sårbarheter omfattar en bedömning vanligtvis många områden, såsom identifiering av potentiella hot eller riskfaktorer som kan leda till systemfel om de inte hanteras på rätt sätt – detta innefattar att förstå hur ditt nätverk fungerar, så att du vet var eventuella ändringar som bygger på bästa praxis för standardsäkerhet har gjorts.
Penetrationstestning är det perfekta valet för kunder som vill försäkra sig om att deras nätverkssäkerhetsrisker inte har utnyttjats, men som inte har tid eller pengar att genomföra grundliga tester. Dessa experter använder ett ”underifrån”-perspektiv och testar om sårbarheter finns i den ordning som motsvarar hur djupt de går – med början på ytnivå och hela vägen ner till kärnservrarna. Det är ett tillvägagångssätt där djup är viktigare än bredd, eftersom det tar längre tid att åtgärda problemen på sikt om det finns för många säkerhetshål.
Automatiseringsnivå
Automatisering är ett utmärkt sätt att se till att organisationens säkerhet hålls uppdaterad. Sårbarhetsbedömningar automatiseras ofta, vilket innebär att de kan genomföras mer effektivt och med större täckning av sårbarheter än om människor skulle utföra dem en i taget.
Penetrationstestning kombinerar däremot både automatiserade procedurer och sådana som kräver mänsklig medverkan för att undersöka problem mer ingående – den här typen av testning skulle inte fungera med robotarnas oflexibilitet!
Svårighetsgrad
Den tredje skillnaden är hur svårt det är att genomföra varje test och vilken kompetensnivå som krävs av testaren. Automatiserad testning, som används i stor utsträckning vid säkerhetsbedömning av sårbarheter, kräver låg kompetensnivå och kan utföras av medarbetare i säkerhetsteamet. Företagets säkerhetspersonal kan dock upptäcka vissa sårbarheter som de inte kan åtgärda och därför utelämna dem ur rapporten. Därför kan en sårbarhetsbedömning som utförs av en extern leverantör vara mer användbar för att eliminera säkerhetsbrister. Dessutom får du insyn i den säkerhetsstrategi som den externa leverantören använder.
Penetrationstestning kräver däremot en betydligt högre kunskapsnivå (på grund av processens manuella karaktär) och delegeras vanligtvis till ett företag som erbjuder penetrationstestningstjänster.
Varför bör du genomföra sårbarhetsskanningar och penetrationstester?
Varje dag upptäcks och rapporteras nya sårbarheter. Även om efterlevnadsregler eller grundläggande säkerhetspolicyer kan kräva korrigering minst en gång i månaden, rekommenderas mer regelbundna sårbarhetskontroller. Genom att korrekt kartlägga sin säkerhetsprofil kan företag göra betydande vinster.
Beroende på sårbarheternas allvarlighetsgrad kan vissa exploateringar börja spridas mycket snabbt. Nolldagsexploateringar inträffar oftare än vi skulle önska. Du utsätter dig för möjliga faror om du inte genomför sårbarhetsskanningar regelbundet och följer upp med åtgärder.
När du har fastställt en skanningsfrekvens och löst problemen när de uppstår har du en stabil grund för dina säkerhets- och efterlevnadskrav.
Utifrån resultaten av sårbarhetsskanningarna är det en god idé att införa penetrationstestning efter några skanningscykler. Fördelarna med penetrationstester för en organisation beror på att sårbarhetsskannrar har begränsad förmåga att hitta specifika sårbarheter i varje enskild tillgång. Den verkliga fara som utnyttjandet av sårbarheter medför blir kanske inte helt uppenbar förrän ett penetrationstest försöker utnyttja dem i ett specifikt sammanhang.
I stället för att fokusera på en enda sårbarhet kan penetrationstestaren kombinera eller kedja ihop flera brister för att åstadkomma större förändringar. När något som kanske inte bedöms som allvarligt vid en sårbarhetskontroll kedjas samman med en lista över sårbarheter i lämpliga situationer, kan det bli hörnstenen i en mer förrädisk attack.
Den nuvarande hotbilden är så allvarlig att företag inte har råd att förbise värdet av att kombinera dessa två kompletterande strategier.
Slutsats
Sårbarhetsbedömning och penetrationstestning kan vara svårt att förstå för personer som aldrig har gjort det tidigare, men nu känner du till skillnaden! Även om båda är viktiga är det tydligt att organisationer bör fokusera på att ha ett heltäckande spektrum av cybersäkerhetsåtgärder på plats, snarare än att enbart fokusera på informationssäkerhet.
Har du några frågor om någon av testtyperna som vi har diskuterat idag – låt oss veta nedan! Om det här inlägget var till hjälp kan du prenumerera på The QA Leads nyhetsbrev för fler definitioner, instruktionsguider och branschtips.
Lista över relaterade verktyg:
- PROGRAMVARA FÖR SÅRBARHETSSKANNING SOM QA-TEAM ANVÄNDER
- PROGRAMVARA FÖR PRESTANDATESTNING FÖR QA-TEAM
- VERKTYG FÖR PENETRATIONSTESTNING AV WEBBAPPLIKATIONER
- PENETRATIONSTESTNINGSVERKTYG FÖR QA
Kan också vara värt att kolla in:

