

6 cybersäkerhetshot som väntar ditt företag 2026

Cybersäkerhet skyddar datorsystem, nätverk och data mot digitala attacker, obehörig åtkomst och skador. Specifika cybersäkerhetshot omfattar olika skadliga aktiviteter som syftar till att äventyra dataintegritet, integritet och digitala systems funktionalitet, såsom hackning, virus och nätfiskeattacker.
För att hantera dessa utmaningar måste CTO:er använda cybersäkerhetsverktyg för att effektivt upptäcka, förebygga och begränsa hot. Från säkerhetsprogramvara för slutpunkter till avancerade plattformar för hotinformation är rätt verktyg avgörande för att skydda system, säkerställa datasekretess och upprätthålla förtroendet i dagens digitala landskap.
Cybersäkerhetshot finns överallt, och den snabba tillväxten av SaaS, molntjänster och automatiserad kritisk infrastruktur har förvandlat det som tidigare var en olägenhet till ett betydande hot.

CTO:er måste skydda sin teknik. Oavsett bransch eller hur utsatt du känner dig måste du förutse, avvärja och reagera på en föränderlig cyberbrottsmiljö.
Vad är cybersäkerhetshot?
Ett cybersäkerhetshot är varje avsiktligt angrepp mot ett datorsystem av illvilliga aktörer. Dessa hot kan ta många former, från enkla försök till obehörig åtkomst av en ensam aktör till massiva multinationella angrepp mot säkerhetssystem från flera håll, däribland nationalstater och icke-statliga organisationer.
Molnsystem utsätts ofta för dessa attacker, så det är värt att veta vad du har att göra med.
Enligt Taylor har angripare under de senaste 2–3 åren gått från massbaserat, opportunistiskt nätfiske till mycket riktade, socialt manipulerade attacker.
”De använder AI för att skapa mer trovärdiga e-postmeddelanden, efterlikna chefers beteende och till och med manipulera röst och video”, säger han. ”Perimetern är inte längre brandväggen, utan slutanvändaren, eller den mänskliga brandväggen.”
”För att anpassa sig måste organisationer gå längre än utbildning som bara handlar om att bocka av rutor. De behöver kontinuerlig, engagerande utbildning med positiv förstärkning – alla behöver vägledning, inte skuldbeläggning.”
Typer av cybersäkerhetshot
Cybersäkerhetshot kan ta många former, och vart och ett har sitt eget lömska sätt att orsaka förödelse. Låt oss gå igenom dem:
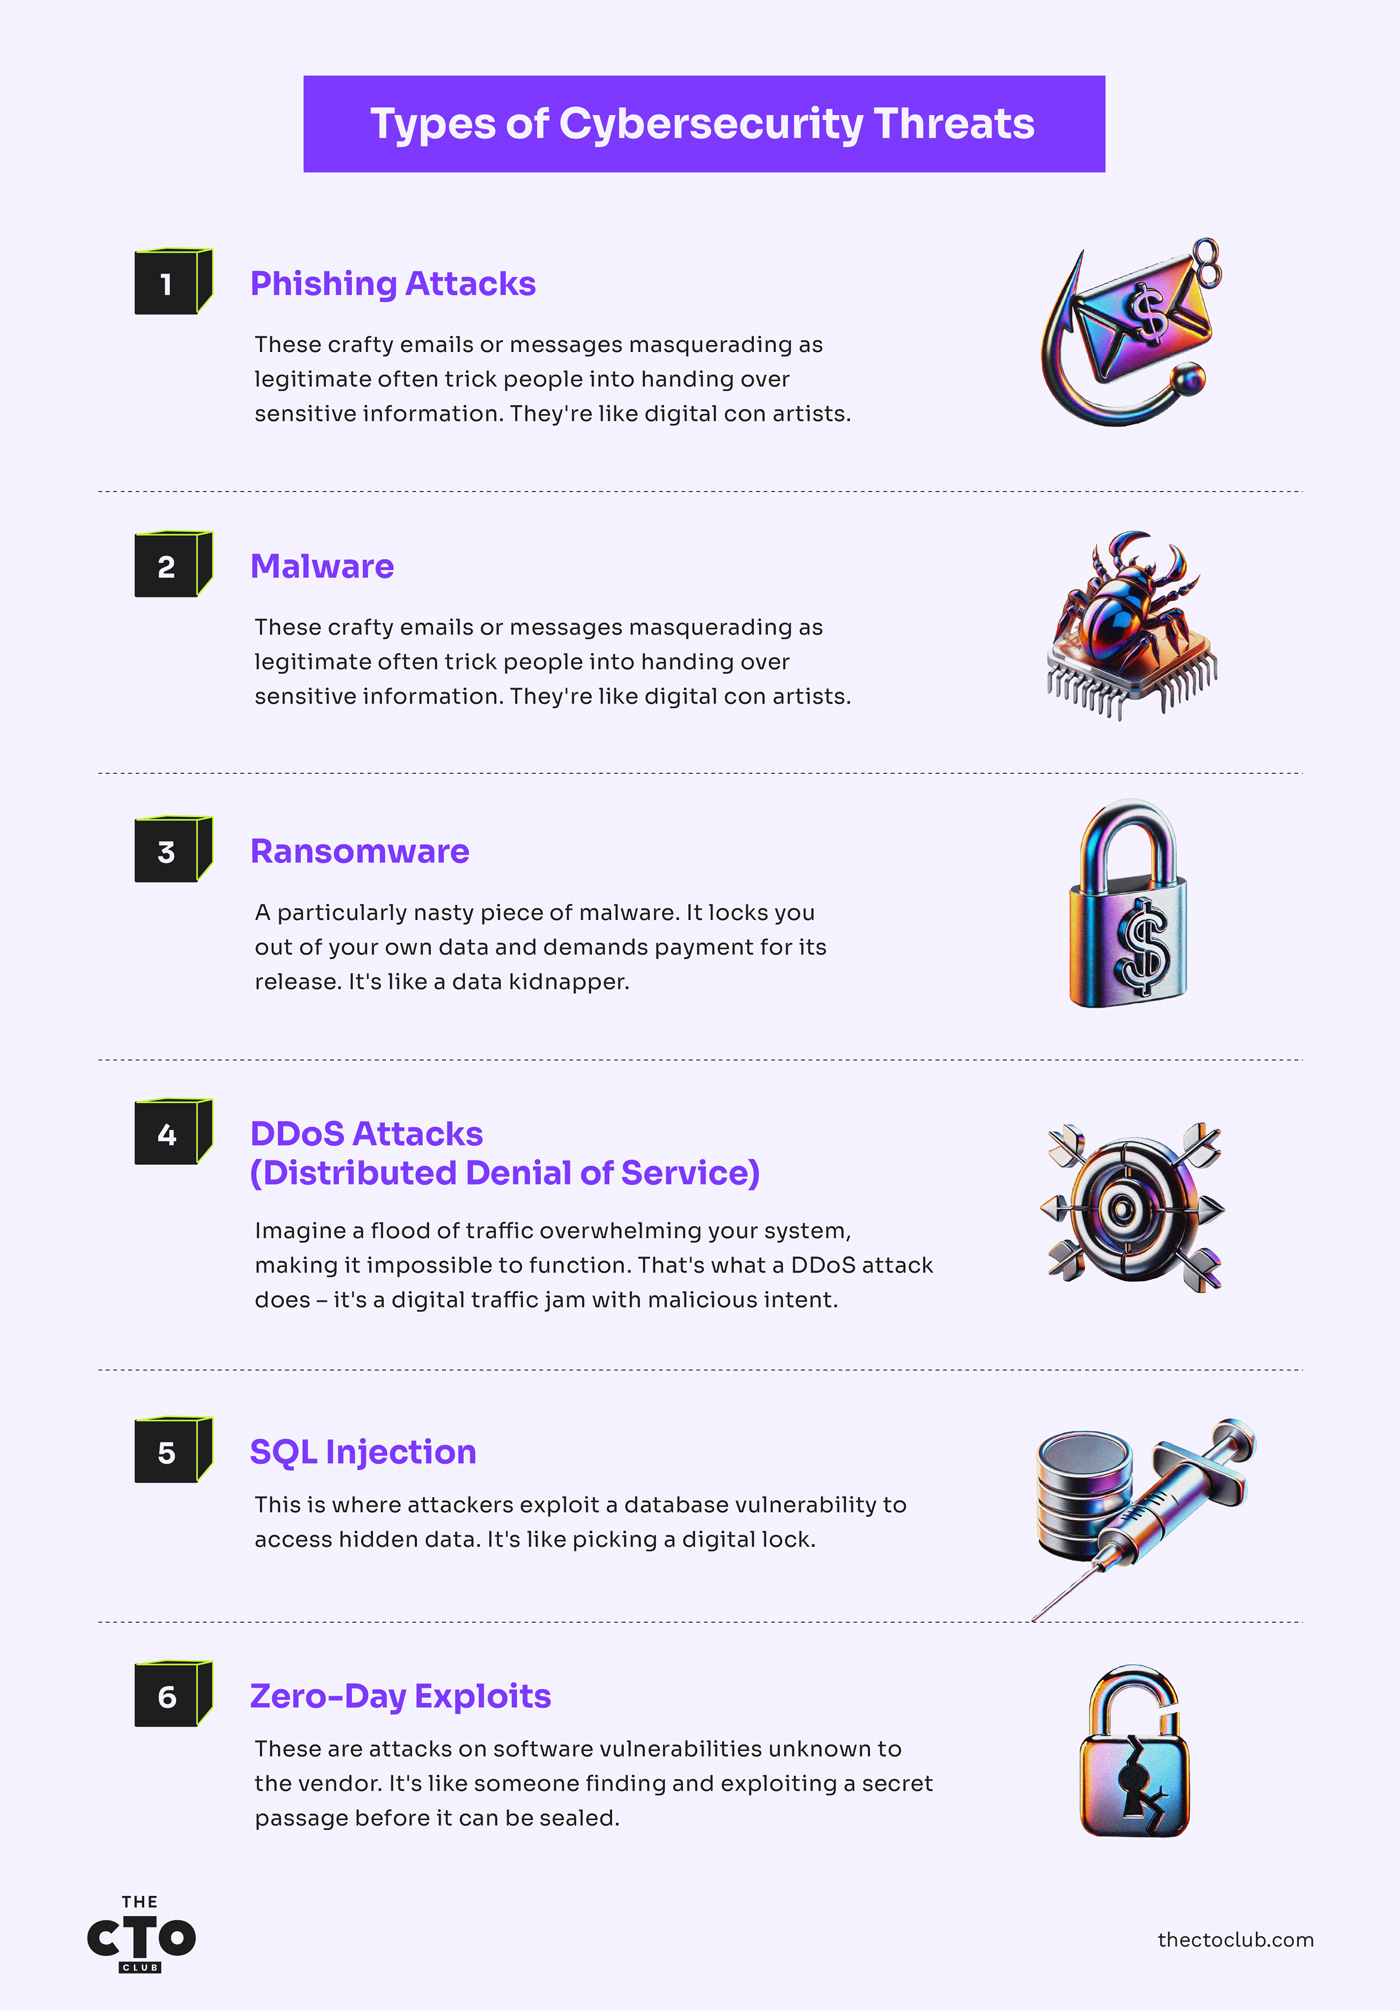
- Nätfiskeattacker: Dessa listiga e-postmeddelanden eller meddelanden som utger sig för att vara legitima lurar ofta människor att lämna ut känslig information. De är som digitala bedragare.
- Skadlig programvara: Denna breda kategori omfattar virus, maskar och utpressningstrojaner. Tänk på skadlig programvara som en ovälkommen inkräktare som smyger sig in i ditt system för att stjäla, skada eller ta kontroll.
- Utpressningstrojaner: En särskilt obehaglig typ av skadlig programvara. Den låser dig ute från dina data och kräver betalning för att släppa dem fria. Det är som en kidnappare av data.
- DDoS-attacker (distribuerad överbelastningstjänst): Föreställ dig en trafikflod som överbelastar ditt system och gör det omöjligt att fungera. Det är vad en DDoS-attack gör – det är en digital trafikstockning med skadligt uppsåt.
- SQL-injektion: Här utnyttjar angripare en sårbarhet i en databas för att komma åt dolda data, ungefär som att dyrka ett digitalt lås.
- Utnyttjanden av noll-dagars-sårbarheter: Detta är attacker mot sårbarheter i programvara som leverantören inte känner till. Det är som att någon hittar och utnyttjar en hemlig passage innan den hinner förseglas.
Varje hot utgör en verklig risk, och de utvecklas ständigt. Cybersäkerhet är inte bara en IT-fråga; det är en viktig del av våra digitala liv. Behovet av att skydda sig mot dessa hot har aldrig varit större. Det är avgörande att hålla sig informerad och vaksam.
Mellanhandangrepp
Låt oss vara ärliga – de flesta av oss tror att vi förstår mellanhandangrepp. ”Jaha, någon placerar sig mellan två kommunicerande parter, jag förstår.”
Men efter att ha städat upp efterdyningarna av dessa attacker på tre olika företag kan jag säga att det är en värld av skillnad mellan att förstå konceptet och att känna igen när man är utsatt för en attack.
Så ser ett MitM-angrepp ut (inte som ditt säkerhetsteam tror)
Glöm läroboksdefinitionen för en stund. Så här ser ett mellanhandangrepp faktiskt ut i verkligheten:
- Det är inte uppenbart: När en av mina klienter drabbades avlyssnades deras trafik i 47 dagar innan någon märkte det. Inga larm, inga märkbara prestandaproblem, bara subtila avvikelser i transaktionsdata som de flesta övervakningssystem missade helt.
- Det händer där du minst förväntar dig det: Alla fokuserar på extern kommunikation. Jag har dock sett förödande MitM-attacker mellan interna system – server till server, app till databas – där team ofta hoppar över de säkerhetskontroller som de skulle tillämpa externt.
- Det är sällan slumpmässigt. Dagarna med "sprid och hoppas" är över. Dagens angripare har genomfört spaning i veckor och identifierat kommunikationskanaler med högt värde innan de slår till. De letar efter dina system för betalningshantering, autentiseringsservrar och API-gatewayer.
Mekaniken är enkel men brutalt effektiv:
- Angriparen placerar sig mellan två parter – användare till app, server till server eller enhet till nätverk.
- De upprättar separata krypterade anslutningar med varje sida, så att båda tror att de kommunicerar direkt med varandra.
- De dekrypterar, läser, eventuellt ändrar och krypterar sedan trafiken igen innan de skickar den vidare.
- Båda sidor tror att de har en säker, privat anslutning när de inte har det.
Det mest skrämmande? En väl genomförd MitM-attack ser ut precis som vanlig trafik för de flesta säkerhetsverktyg. Jag har sett SOC-team med säkerhetsstackar för miljonbelopp missa dem helt.
Angreppstekniker som jag har sett lyckas (trots "tillräcklig" säkerhet)
Efter att ha utrett dussintals sådana incidenter är detta teknikerna som konsekvent tar sig förbi även välfinansierade säkerhetsprogram:
Avlyssning av Wi-Fi: Fortfarande löjligt effektivt
Jag vet, det låter som säkerhetens grunder, men det fungerar:
- Fällan i flygplatsens direktörslounge: En av mina tillverkningsklienter fick sin vd:s inloggningsuppgifter stulna i en flygplatslounge. Angriparen satte upp en falsk åtkomstpunkt med namnet "Executive_Lounge_Premium" och en bättre signal än det riktiga nätverket. Inom 20 minuter anslöt vd:n och skickade ovetandes all trafik via angriparens bärbara dator. Företaget upptäckte ovanliga banköverföringar på sammanlagt över 1 miljon dollar tre veckor senare.
- Hotellnätverkets "uppgradering": En annan vanlig teknik innebär att angripare utger sig för att vara IT-support, hävdar att de "uppgraderar hotellnätverket" och tillhandahåller nya (skadliga) anslutningsuppgifter. Ditt team tror att de får bättre service när trafiken i själva verket dirigeras via angriparens system.
Med det sagt säger Craig Taylor, en cybersäkerhetsexpert med CISSP-certifiering och medgrundare av CyberHoot, att den vanligaste missuppfattningen är att mellanmansattacker (MITM) endast är ett problem i offentliga Wi-Fi-nätverk eller i okrypterade miljöer.
"I verkligheten kan angripare utnyttja bristande certifikathantering, felkonfigurerade VPN:er och till och med komprometterade enheter inuti betrodda nätverk", tillägger Taylor. "CTO:er förbiser ofta interna hot och antar att kryptering i sig är tillräckligt".
DNS-spoofing: Dirigering av din digitala färdväg
DNS är internets navigationssystem, och när det komprometteras skickar det dig till destinationer som ser identiska ut med det du förväntade dig men som i själva verket kontrolleras av en angripare:
- Den tysta omdirigeringen: En vårdorganisation som jag arbetade med hade sitt DNS komprometterat i flera månader. Angriparen omdirigerade endast specifika domäner med högt värde – organisationens betalningsförmedlare, EHR-system och e-postportal. Allt såg helt normalt ut för användarna, förutom att alla deras inloggningsuppgifter samlades in.
- Den riktade injektionen: Mer sofistikerade angripare kapar inte all DNS-trafik – de väntar på specifika förfrågningar med högt värde (som bankwebbplatser eller betalningssystem) innan de injicerar falska svar. Detta selektiva tillvägagångssätt gör upptäckt betydligt svårare.
"Sessionskapning" – ett cybersäkerhetshot som ingen pratar om
Denna teknik riktar sig mot aktiva sessioner i stället för ursprungliga anslutningar:
- Stöld av cookies via oskyddat Wi-Fi: En angripare i samma nätverk kan stjäla sessionscookies från anslutningar som inte använder HTTPS, vilket gör det möjligt för dem att kapa aktiva sessioner utan inloggningsuppgifter.
- Gränsöverskridande tidsattack: Jag har sett angripare använda mycket små tidsskillnader i svar för att avgöra om användare är inloggade på specifika tjänster och sedan använda denna information för att genomföra riktade kapningsattacker.
På ett detaljhandelsföretag som jag rådgav stal en angripare sessionscookies från en autentiserad administratör och fortsatte att hämta ut kunddata i flera veckor – samtidigt som administratören fortfarande aktivt använde systemet utan någon indikation på att något var fel.
Kompromettering av företags-e-post: Den mest lönsamma MitM-attacken
MitM-attacker baserade på e-post har blivit dramatiskt mer sofistikerade:
- Fakturamanipulationer: Angripare övervakar e-postväxling mellan företag och snappar sedan upp och ändrar PDF-fakturor för att ändra betalningsuppgifter. Jag har sett företag förlora miljontals dollar eftersom ingen ringde för att verifiera de plötsliga "bankändringarna" som nämndes i ett e-postmeddelande.
- Tricket med den snarlika domänen: Ett byggföretag jag arbetade med förlorade 927 000 dollar när en angripare registrerade "constructioncorp-invoices.com" (deras faktiska domän var "constructioncorp.com") och började skicka e-post från den. Den subtila skillnaden förblev oupptäckt i flera veckor.
Cybersäkerhetshot i leveranskedjan
Jag har sett alldeles för många CTO:er fokusera besatt på att stärka sina system samtidigt som de helt ignorerar en enorm sårbarhet – programvaran och tjänsterna som kommer in i deras miljö från "betrodda" leverantörer.
Låt mig vara tydlig: din leveranskedja är sannolikt din svagaste länk, och angriparna vet det.
Så ser cybersäkerhetshot i leveranskedjan ut
Glöm det abstrakta konceptet. Här är verkligheten bakom moderna attacker mot leveranskedjan:
- Attacken du aldrig ser komma: När ett stort logistikföretag som jag rådgav utsattes för ett intrång skedde det inte genom deras välförsvarade yttre skydd – utan genom en rutinuppdatering från ett betrott lagerhanteringssystem. Uppdateringen var digitalt signerad, klarade alla säkerhetskontroller och distribuerades automatiskt till över 400 servrar. Bakdörren förblev oupptäckt i 143 dagar.
- Den perfekta trojanska hästen: Attacker mot leveranskedjan är förödande effektiva eftersom de utnyttjar legitim programvara från betrodda leverantörer. De körs med samma behörigheter och åtkomst som den betrodda programvaran själv. Jag har sett skadlig kod distribueras av era administratörer när de "utförde rutinunderhåll".
- Spridningseffekten är enorm: När en leverantör av finansiella tjänster komprometterades via sin byggprocess distribuerades den skadliga koden samtidigt till 734 banker och kreditföreningar. Det handlar inte om att ett system komprometteras – det handlar om hundratals eller tusentals på en gång.
SaaS-företag står inför betydande risker från tredje part på grund av sitt beroende av partner, entreprenörer och underentreprenörer som tillhandahåller viktiga tjänster men kan sakna jämförbara standarder och arbetssätt för cybersäkerhet.
"Detta gäller särskilt mindre specialiserade organisationer, men kan även förekomma hos större organisationer", säger Jeff Le, huvudansvarig partner på 100 Mile Strategies och gästforskare vid National Security Institute. "SaaS-företag kanske inte utsätter sina partner för samma nivå av granskning, kartläggning eller rigorös utbildning som de skulle göra med sina interna affärspartner och intressenter."
Regeringar världen över står inför liknande utmaningar och förlitar sig ofta på grundläggande verktyg som Excel-ark och statiska listor för att hålla reda på sina partner. Effektiv tillsyn kräver löpande övervakning som sträcker sig bortom den interna verksamheten, inklusive en proaktiv bedömning av externa parter.
"Penetrationstester och övningar med offensiva säkerhetsteam är till hjälp, men det behövs mer än punktinsatser vid enskilda tidpunkter", tillägger Le.
Varför traditionell säkerhet misslyckas fullständigt
Din vanliga säkerhetsstrategi är fullständigt verkningslös mot attacker mot leveranskedjan:
- Signaturverifiering är värdelös: De komprometterade uppdateringarna är digitalt signerade av den legitima leverantören med deras faktiska certifikat, och dina säkerhetsverktyg uppfattar dem som 100 % legitima.
- Beteendeövervakning missar det: Eftersom den skadliga koden körs inuti en betrodd applikation smälter dess beteende ofta ihop med legitim aktivitet.
- Leverantörsbedömningar skapar falsk trygghet: Jag har sett företag med perfekta resultat i säkerhetsrevisioner bli källan till omfattande komprometteringar av leveranskedjan bara några veckor senare.
SolarWinds-attacken var inte ett undantag utan en förhandsvisning av det nya normala. De flesta CTO:er jag pratar med är fortfarande helt oförberedda på denna verklighet.
Försvar mot cybersäkerhetshot
Försvar mot attacker mot leveranskedjan kräver ett fundamentalt annorlunda angreppssätt, men det innebär inte att du måste överge dina leverantörer eller bygga allt internt:
- Min impopulära åsikt: nolltillit för uppdateringar: Även signerade uppdateringar från betrodda leverantörer bör behandlas som potentiellt komprometterade. En vårdorganisation som jag arbetade med införde en 72-timmarspolicy för testmiljö för alla leverantörsuppdateringar i en isolerad miljö innan de distribuerades bredare. Inom sex månader upptäckte de två komprometterade uppdateringar som annars skulle ha släppts igenom utan problem.
- Programvaruförteckningar (SBOM:er) är inte förhandlingsbara: Börja kräva detaljerade SBOM:er från varje leverantör. När en tillverkningskund gjorde detta obligatoriskt upptäckte de att 40 % av leverantörerna inte ens kunde ta fram en fullständig lista över komponenterna i sin programvara. Det är en varningssignal som du inte kan ignorera.
- Självskydd för applikationer under körning (RASP): Implementera lösningar som upptäcker och blockerar misstänkta beteenden oavsett källa. Det ger skydd även när betrodda applikationer börjar agera felaktigt.
- Leverantörssegmentering som faktiskt fungerar: Skapa nätverkssegment som begränsar vad dina leverantörer kan komma åt, även när deras programvara fungerar som avsett. En återförsäljare som jag gav råd till begränsade kassaleverantörens programvara till att endast komma åt det den behövde. Angreppet begränsades till en liten delmängd av systemen när leverantören senare komprometterades.
Leveranskedjeattacker kommer inte att försvinna – de ökar i både frekvens och sofistikering. Men med rätt strategi kan du dramatiskt minska din exponering utan att verksamheten stannar upp.
Bli inte den CTO som måste förklara för styrelsen varför du litade mer på en leverantörs säkerhet än på din egen. Bygg säkerhet som utgår från att även dina mest betrodda partner kan vara komprometterade, eftersom vissa av dem så småningom kommer att bli det.
Praktiska steg
Efter att ha implementerat skydd mot MitM-angrepp i olika organisationer är det här det som fungerar i praktiken:
Tekniska kontroller som ger resultat
- Certifikatbindning med reservlösningar: Standardmässig certifikatbindning går sönder för lätt. Implementera dynamisk certifikatbindning med korrekta felhanteringslägen. En finansiell kund minskade sin exponering för MitM-angrepp med 87 % och bibehöll samtidigt 99,9 % tillgänglighet i appen med denna metod.
- Implementering av DNS over HTTPS (DoH): Genom att flytta dina DNS-frågor till krypterade kanaler förhindras många MitM-tekniker. Det är nästan osynligt för användarna när det implementeras korrekt, samtidigt som din angreppsyta minskar dramatiskt.
- Autentisering via flera kanaler: Verifiera kritiska åtgärder via en separat kanal. När en vårdkund implementerade verifiering utanför det ordinarie systemet för ändringar av åtkomst till leverantörssystem stoppade de tre MitM-försök under den första månaden.
- Nolltillit även för intern trafik: Föreställningen att intern trafik är "säker" är föråldrad. Implementera samma verifiering för kommunikation mellan servrar som du skulle använda för extern trafik.
Processförändringar som stoppar cybersäkerhetshot direkt
- Regeln om verifiering via två kanaler: Alla ekonomiska ändringar (bankuppgifter, betalningsinformation) kräver verifiering via en annan kommunikationskanal. Denna enkla policy stoppade 94 % av de försök till ekonomiskt bedrägeri som gjordes mot ett företag jag arbetade med.
- Policyn "endast kända kontakter": Skapa ett register över verifierade kontaktpersoner hos viktiga leverantörer och partner, och behandla endast ekonomiska förfrågningar från dessa förhandsverifierade personer.
- Granskning av avvikelser i transaktioner: Implementera automatiserade system som flaggar plötsliga förändringar i transaktionsmönster, till exempel nya bankkonton, ovanliga belopp eller oväntade mottagare.
Den mänskliga faktorn: att göra säkerhet intuitiv
- Tre minuters mikroutbildning: Glöm säkerhetsutbildningar som tar en timme. Jag har implementerat tre minuter långa säkerhetsvideor som levereras via Slack/Teams och fokuserar på ett specifikt hot i taget. Engagemanget och kunskapsbevarandet ökade kraftigt jämfört med traditionell utbildning.
- En kultur av att "pausa och verifiera": Skapa en kultur där verifiering uppmuntras och inte ses som ett irritationsmoment. Uppmärksamma offentligt teammedlemmar som upptäcker potentiella MitM-försök genom verifiering.
- Programmet med simulerade angrepp: Genomför regelbundna (men etiska) simulerade MitM-angrepp mot ditt team. Företag som gör detta ser över tid en minskning på 76 % av framgångsrika social manipulation-angrepp.
Implementering mot cybersäkerhetshot
Jag förstår – du balanserar säkerheten mot verksamhetens drift.
Här är en stegvis metod som inte kommer att förstöra produktiviteten:
- Börja med mål med högt värde: Skydda först finansiella system, autentiseringstjänster och överföringar av känsliga data. Du får 80 % av skyddseffekten med 20 % av insatsen.
- Bygg in verifieringsprocesser: Lägg till steg för mänsklig verifiering vid kritiska ändringar innan du implementerar tekniska kontroller som kan störa verksamheten.
- Rulla ut tekniska kontroller gradvis: Börja med övervakning innan blockering, implementera först i testmiljöer och ha tydliga rutiner för återställning.
- Gör säkerheten synlig men inte störande: De bästa skydden mot MitM är de som användarna knappt märker, men som ändå tydligt bekräftar att skyddet är aktivt.
Varning
Jag har städat upp efter alldeles för många lyckade MitM-attacker, och alla har en sak gemensamt – alla trodde att ”det kommer inte att hända oss” eller ”vi är redan skyddade”. Verkligheten är att dessa attacker lyckas just eftersom de utnyttjar denna falska trygghet.
Vänta inte tills du måste förklara för styrelsen hur ditt företag överförde 2 miljoner dollar till en angripares konto innan du börjar. Börja med grunderna – kryptering, verifiering och medvetenhet – och bygg vidare därifrån.
Hotbild
Sedan Morris-masken slog ut viktiga datorsystem 1988 har skadlig kod riktat in sig på sårbarheter i skyddade nätverk. Maskar är särskilt relevanta i den sammankopplade SaaS-världen eftersom de kan replikera sig själva utan en värd genom att förflytta sig genom nätverk.

Specifika cybersäkerhetshot mot SaaS-plattformar
Säkerhetsrisker tar sig olika uttryck och får varierande konsekvenser beroende på vilken typ av infrastruktur de riktar sig mot. Exempelvis uppger 43 % av organisationerna med viss säkerhet att de har haft minst ett dataintrång som kan spåras tillbaka till en felkonfiguration av deras SaaS-system.
Ytterligare 63 % säger att de inte kan vara säkra på om SaaS-felkonfigurationer är orsaken. Samtidigt visar en annan undersökning att nästan hälften av de tillfrågade SaaS-företagen förbiser sårbarheter.
I kontrast till detta har endast 17 % av intrången riktat sig mot felkonfigurationer i IaaS. En del av förklaringen verkar vara förekomsten av överdrivet komplicerade behörighetsstrukturer som i praktiken garanterar regelbundna försök till obehörig åtkomst.
Företag över hela världen har för närvarande mer än 40 miljoner individuella behörigheter i sina olika SaaS-system, vilket ur datasäkerhetsspecialisternas perspektiv lika gärna kunde vara en djungel full av rovdjur.
Ännu värre är de bristfälliga försvarssystem som många organisationer använder. Det genomsnittliga företaget har nästan 4 500 interna användarkonton utan multifaktorautentisering (MFA). Eftersom MFA utan tvekan är den enskilt starkaste åtgärden för att förhindra dataintrång skapar detta en svag punkt som i princip alla hackare som lyckas tränga igenom det yttre skalet kan utnyttja.
Den unika sårbarhet som SaaS-nätverk delar har lett till en ökad användning av modellen med delat ansvar för att försvara sig mot cyberattacker. Den delar på ett smidigt sätt arbetsbördan mellan användare och molnleverantörer.
Även om den exakta gränsdragningen varierar något innebär grundmodellen att användarna ansvarar för de tillgångar de laddar upp till molnet. Samtidigt hanterar cybersäkerhetsleverantören säkerheten för de molnbaserade applikationerna.
Le påpekar dock att CSET är avgörande för att samordna ledningen och teamen kring gemensamma förväntningar och standardiserade arbetsrutiner. Han fortsätter med att cybersäkerhet måste vara ett gemensamt ansvar i hela organisationen, inte bara CISO:ns eller den tekniska personalens område, eftersom mänskliga fel fortfarande är den svagaste länken i säkerhetskedjan.
"Med spridningen av AI-drivna offensiva verktyg, såsom utpressningstrojaner som tjänst och andra skadliga exploateringar, måste principerna för nolltillit utvidgas till ledningsgruppen och styrelsenivå för att visa att säkerhet är en prioritet, inte bara en slogan", tillägger Le.
Att bygga en kultur av medvetenhet
God informationssäkerhet börjar med att ha ett vaksamt team som förstår hotet de står inför. Det börjar med ökad hotmedvetenhet, vilket kan uppnås på olika sätt.
Kvartalsvisa eller månatliga möten för all personal och en årlig utbildningsmodul är bra utgångspunkter.
Anställda med tillgång till känslig information bör få tätare påminnelser och repetitionsutbildning, helst varje månad eller oftare.
Tala deras språk: risk, intäkter och anseende. Jag har haft framgång med att beskriva cyberhot som affärsrisker, inte tekniska problem. I stället för att säga ”Vi behöver skydd för slutpunkter” säger jag till exempel: ”Den här investeringen minskar risken för en utpressningstrojanattack som kan stoppa verksamheten och kosta 250 000 USD i driftstopp.”
Vikten av regelbundna granskningar av cybersäkerhetshot
Du måste komplettera utbildningsschemat med regelbundna säkerhetsgranskningar. Detta är en grundläggande del av de flesta strategier för riskhantering och riskreducering. Du kan granska din interna säkerhetsarkitektur och externa attacker från simulerade hotaktörer.
Insatser inom etisk hackning kan identifiera svagheter och sårbarheter på ett sätt som kanske inte framkommer vid mindre omfattande interna granskningar.
Investera i rätt verktyg och teknik
Även om människor är avgörande kan de bara göra det som deras verktyg tillåter. Ta dig tid att investera i cybersäkerhetsprogramvara som verkligen gör dina nätverk säkrare.
Viktiga cybersäkerhetsverktyg för SaaS
Vissa säkerhetsverktyg är så grundläggande att alla bör ha dem. Utöver självklarheter som bra brandväggsskydd och starka lösenord kan du börja med följande:
- Säkerhetsförmedlare för molnåtkomst (CASB)
- Säkra webbportaler
- ACL Analytics
Tänk på hur du hanterar dina behörigheter. Det finns gott om verktyg som hjälper dig att begränsa obehörig åtkomst till känsliga data samtidigt som de möjliggör snabba och säkra inloggningar för behöriga parter. Dessa verktyg finns som färdiga lösningar från flera företag, men de faller i stort sett alla inom samma fyra kategorier:
- Obligatorisk åtkomstkontroll (MAC)
- Rollbaserad åtkomstkontroll (RBAC)
- Diskretionär åtkomstkontroll (DAC)
- Regelbaserad åtkomstkontroll (RBAC eller RB-RBAC)
Utvärdera & välja lösningar för cybersäkerhetshot
När du lägger till säkerhetsfunktioner är det viktigt att inte gå överstyr. Ett verktyg är ett verktyg, och världens dyraste hammare är värdelös när du behöver en skruvmejsel. Investera bara i verktyg som du kan använda och fokusera på att utrusta teamen i stället för att bemanna häftiga nya prylar.
För att uppnå detta behöver du ett sätt att utvärdera säkerhetsverktyg när du testar dem. Helst ska dina mätvärden vara objektiva och verifierbara av alla parter, i stället för att du bara väljer sådant du gillar. Fokusera på ett verktygs skalbarhet, dess förmåga att integreras med ditt befintliga operativsystem och dina appar samt hur väl det kan användas i ett dynamiskt SaaS-ekosystem.
Taylor tillägger att ett okonventionellt men kraftfullt tillvägagångssätt är ”positivt” nätfiske. ”Organisationer som gör cybersäkerhet till en lek och belönar gott beteende skapar en medvetenhetskultur.”
”Det handlar inte längre om säkerhet som säger ”ha, där fick jag dig”, utan om säkerhet som säger ”det här har vi koll på”, fortsätter han.
CISA: Ditt hemliga vapen
Låt oss tala om den mest underutnyttjade resursen i din säkerhetsarsenal. Medan du lägger stora summor på avancerade säkerhetsverktyg och konsulter finns det en myndighet som i det tysta publicerar underrättelser som skulle kunna spara ditt företag miljontals kronor – och de flesta CTO:er jag träffar utnyttjar den knappt.
Varför CISA inte bara är ännu en myndighetsförkortning
Myndigheten för cybersäkerhet och infrastruktursäkerhet (CISA) är inte någon byråkratisk avkrok som sprider föråldrade rekommendationer.
Den har blivit en stormakt inom cybersäkerhet som förtjänar din uppmärksamhet:
- De ser sådant du inte ser: CISA har insyn i kritisk infrastruktur, myndighetssystem och tusentals intrång i den privata sektorn. När jag genomförde CISA:s rekommendationer efter SolarWinds-attacken identifierade vi tecken på intrång i vår miljö som inget av våra kommersiella verktyg hade upptäckt – tre veckor innan vår säkerhetsleverantör släppte detekteringsregler.
- De är snabbare än dina leverantörer: Efter att en större nolldagssårbarhet utnyttjades förra året publicerade CISA användbar vägledning om riskreducering inom 48 timmar, medan de flesta säkerhetsleverantörer fortfarande formulerade sina marknadsföringsmejl om hotet. Tid är din mest värdefulla resurs under en attack, och CISA levererar konsekvent när det verkligen gäller.
- De talar både vd:ers och teknikens språk: Deras rekommendationer balanserar tekniskt djup med verksamhetspåverkan, vilket är perfekt när du ska förklara hot för ledningsgruppen utan att urvattna de kritiska tekniska detaljer som säkerhetsteamet behöver.
Med det sagt menar Jeff Le, ansvarig huvudkonsult på 100 Mile Strategies och gästande forskare vid National Security Institute, att det går att minska vissa osäkerhetsfaktorer genom att använda CISA:s bästa metoder och samarbeta med företag och lösningar som följer principerna för säkerhet genom design. Han fortsätter dock med att säga att han har sett organisationer göra mer för att prioritera säkerhetskonfigurationen för Microsoft 365 och Google Workspace.
”Båda använder resurser som betonar utbyggbar synlighet, vilket är mer angeläget i molnmiljöer och bidrar till att fylla luckor och minska risker”, fortsätter han.
Le fortsätter med att säga att ”ett tydligt ramverk som kopplar verksamheten till NIST:s ramverk för cybersäkerhet 2.0 ger alla en färdplan och påminnelser om att återgå till grundläggande säkerhetshygien och minska onödig komplexitet, särskilt med fokus på aspekterna styrning och identifiering”.
Hantera cybersäkerhetsincidenter
Okej, du har skaffat några utmärkta säkerhetsverktyg och alla är paranoida när det gäller företagets konfidentiella information. Trots detta inträffar ändå ett intrång, och det händer just nu. Vad gör du?
Incidenthantering och planering
Helst har du redan en plan som du kan följa i den oundvikliga nödsituationen. Olika typer av attacker kräver olika strategier, och du kan behöva flera insatsplaner. Det innebär att du måste identifiera hotet och sätta igång din insats innan du kan börja hantera det.
När du har identifierat hotet (i det här fallet en DDoS-attack) måste du isolera det så snabbt som möjligt. Datasegmentering är din vän här, ungefär som skotten på ett segelfartyg. Med interna brandväggar och en snabb respons kan du vanligtvis begränsa angriparens åtkomst och hur länge de kan härja i dina system.
Nästa steg är eliminering. Vid en DDoS-attack kan du initiera en IP-blockering. Du kan växla över till reservservrar, kontakta din molntjänstleverantör och kontakta brottsbekämpande myndigheter för att inleda deras utredning. Vänta tills attacken är över innan du påbörjar återställningsarbetet.
Cybersäkerhetshot kriskommunikation: intern och extern
Kommunikation mellan alla berörda parter är avgörande här. Du kan behöva många personer som samarbetar på olika platser för att effektivt stoppa hotet. Precis som vid den inledande upptäckten och hanteringen bör du ha en plan för att så snart som möjligt upprätta kommunikationskanaler och inkludera flera alternativ med olika vägar, så att ingen enskild kommunikationsväg kan komprometteras.
Om till exempel dina interna PM- och e-postsystem är under attack bör alla kunna identifiera det och veta att du i stället kommer att skicka textmeddelanden. I extrema fall kan du till och med skicka direktmeddelanden till dina teamledare via sociala medier.
Analys och återställning efter incidenten
När det är över är det dags att återställa verksamheten. Återställ förlorade data och försök få din webbplats online igen. Granska loggarna för att se var skadan uppstod och återställ dina säkerhetskopior. Anordna en genomgång efter incidenten för att fastställa vad som hände, var svagheten fanns och hur ni kan förbättra er framöver.
CISA:s underrättelsemotor: Så använder du den
Sluta behandla CISA:s varningar som ännu ett säkerhetsnyhetsbrev som fyller din inkorg. Så här drar framgångsrika CTO:er nytta av den här resursen:
- Katalogen över kända exploaterade sårbarheter (KEV) är guld värd: CISA:s KEV slösar inte din tid på teoretiska sårbarheter – den fokuserar uteslutande på sådana som aktivt exploateras i verkligheten. Jag har hjälpt företag att bygga automatiserade arbetsflöden för patchning som utlöses direkt av uppdateringar i KEV, vilket har minskat deras genomsnittliga åtgärdstid från 27 dagar till 4 dagar.
- Deras varningar bör styra dina åtgärdshandböcker: En vårdorganisation som jag gav råd till byggde svarsmallar baserade på CISA:s varningskategorier, med förhandsgodkända åtgärder för varje allvarlighetsnivå. Detta eliminerade beslutsförlamning under incidenter och minskade deras genomsnittliga svarstid med 64 %.
- Branschspecifik underrättelseinformation som du inte kan få någon annanstans: CISA:s team för riskhantering inom olika sektorer tillhandahåller branschspecifik hotinformation som kommersiella leverantörer inte kan mäta sig med. Den här informationen är ovärderlig för reglerade branscher när det gäller att förstå deras unika hotbild.
Bortom cybersäkerhetsvarningar: CISA:s förbisedda tjänster som ger verkligt värde
CISA erbjuder kostnadsfria tjänster som kan mäta sig med det du betalar leverantörer för:
- Skyddande DNS är ett självklart val: Deras tjänst Skyddande DNS-resolver blockerar skadliga domäner baserat på federal underrättelseinformation och är kostnadsfri för offentlig och privat kritisk infrastruktur. När ett energiföretag som jag arbetade med införde tjänsten såg de en minskning av lyckade nätfiskeförsök med 72 % inom 90 dagar.
- SCuBA-projektet för molnsäkerhet: CISA:s projekt Säkra molnverksamhetsapplikationer tillhandahåller vägledning om molnsäkerhet som tränger igenom leverantörernas marknadsföringsretorik. Deras baslinjerekommendationer har hjälpt flera kunder att täppa till kritiska luckor i molnsäkerheten som kommersiella verktyg helt missade.
- Gratis penetrationstester som du inte utnyttjar: Genom sitt program för risk- och sårbarhetsbedömning erbjuder CISA organisationer inom kritisk infrastruktur kostnadsfria penetrationstester. Det här är inte juniora analytiker – det är erfarna yrkespersoner som har sett de värsta attackerna inom olika branscher.
Så får du CISA att fungera i ditt säkerhetsprogram
Så här omsätter du CISA:s underrättelseinformation i praktiken utan att skapa mer arbete:
- Automatisera CISA:s varningar i ditt säkerhetsarbetsflöde: Konfigurera en direktintegrering av deras dataflöden i ditt ärendehanteringssystem eller din SOAR-plattform. En tillverkningskund minskade tiden för sårbarhetssortering med 40 % genom att automatisera överföringen av CISA:s KEV-poster direkt till prioriterade patchärenden.
- Upprätta en regelbunden granskningsrutin för CISA: Utse en teammedlem som varje vecka lägger 30 minuter på att granska nya CISA-publikationer och rapportera relevanta resultat på era säkerhetsmöten. Den här lilla investeringen ger enorm utdelning.
- Utnyttja deras resurser för incidenthantering innan du behöver dem: Kontakta ditt regionala CISA-team innan en kris inträffar. En återförsäljare som jag gav råd till hade CISA-experter på plats inom några timmar efter ett allvarligt dataintrång, eftersom de hade etablerat relationen flera månader tidigare.
De mest effektiva säkerhetscheferna jag känner nöjer sig inte med att bara ta del av CISA:s underrättelseinformation – de deltar aktivt i deras program för informationsdelning och ger återkoppling som stärker hela ekosystemet.
Bli inte teknikchefen som febrilt försöker implementera CISA:s riktlinjer efter ett intrång. Gör dem till en integrerad del av din säkerhetsstrategi redan idag, så får du en ovärderlig allierad i försvaret av din organisation mot hot som de flesta kommersiella verktyg inte upptäcker förrän det är för sent.
Branschregleringar
Regeringar världen över älskar att reglera teknikintensiva branscher, och en hederlig säkerhetsincident får dem att visa intresse som inget annat. Var beredd på att besvara några svåra frågor efter ett intrång.
Förstå GDPR, CCPA och andra regleringar
Kaliforniens konsumentskyddslag (CCPA) och Europeiska unionens allmänna dataskyddsförordning (GDPR) är guldstandarden för regleringar av datasäkerhet. Båda är relevanta för företag som hanterar information över gränser, eftersom du sannolikt måste följa båda.
GDPR är förmodligen den mest restriktiva, eftersom den fastställer sex specifika rättsliga grunder för hur ett företag får hantera konsumentdata. CCPA gör inte detta, men kräver att all datahantering är laglig och inte bedräglig. EU:s regelverk är endast reglerande, medan Kalifornien har både tillsynsmyndigheter och en lagstadgad kod att utgå från.
Sedan har vi HIPAA. Om ditt företag hanterar medicinska journaler i USA fastställer lagen om sjukförsäkringsportabilitet och ansvarsskyldighet standarder och sanktioner för hälso- och sjukvårdsinformation som innehas av privata enheter.
Håll dig säker
Landskapet av cybersäkerhetshot innebär nya utmaningar för organisationer varje dag. För att fördjupa din förståelse för hur du motverkar dessa hot kan du utforska ett urval insiktsfulla böcker om cybersäkerhet, som ger grundläggande kunskaper och avancerade strategier som är viktiga för varje teknikledares verktygslåda.
För att ligga steget före dessa hot krävs aktuell kunskap och en gemenskap av informerade ledare som delar insikter och strategier. Det finns många anmärkningsvärda cybersäkerhetsresurser tillgängliga som hjälper dig att lära dig mer. För CTO:er och teknikledare som befinner sig i framkant av innovation och försvar inom cybersäkerhet, gå med i vårt nyhetsbrev för expertråd och banbrytande lösningar inom cybersäkerhet.
Vanliga frågor: Förbättra din strategi för cybersäkerhetshot
Vilka är de första stegen att ta efter att ha identifierat ett cybersäkerhetshot?
Du kan inte bekämpa något som du inte har hittat. Börja med att fastställa att en attack pågår eller är nära förestående och isolera den sedan för att begränsa den skada den kan orsaka. Genomför din plan för akut begränsning och försök stoppa attacken. Planera slutligen in en genomgång för säkerhetsteamet för att reda ut vad som hände, vad som gick fel och vad som gick rätt.
Hur kan jag övertyga intressenter att investera i skydd mot cybersäkerhetshot?
Intressenter har ett intresse av att ditt företag fortsätter vara lönsamt och fungera väl. För de flesta räcker det att helt enkelt räkna upp statistiken över hur vanliga attacker är och hur dyra de kan bli. Om du fortfarande inte har övertygat dem helt kan du försöka föreslå några relativt prisvärda uppgraderingar, till exempel att installera MFA i era Wi-Fi-nätverk, och sedan rapportera hur framgångsrika de har varit.
Vilken är en vanlig myt om cybersäkerhetshot?
Den i särklass vanligaste myten om cybersäkerhet är att cyberbrottslingar inte har någon anledning att attackera ditt nätverk. Även om du inte hanterar kreditkort eller information om nationell säkerhet är det ganska troligt att du har åtminstone viss känslig information som är värd några dollar. Hackare som söker ekonomisk vinning kommer alltid att motiveras att knäcka dina system.

