

5 bästa metoderna för nätverksövervakning 2026

Nätverksövervakningens avgörande roll: Proaktiv övervakning säkerställer smidig nätverksdrift.
Nätverket som kardiovaskulärt system: Framhäver den avgörande betydelsen av nätverkets hälsa.
Liknande metoder för nätverkshälsa: Jämför nätverksövervakning med personliga hälsovanor.
Viktig nätverksövervakning: Understryker betydelsen av nätverksövervakning.
Stärka nätverkssäkerheten: Betonar den avgörande kopplingen mellan övervakning och säkerhet.
Nätverksövervakning är den kontinuerliga processen att följa ett datornätverks hälsa och prestanda för att säkerställa att nätverkstjänsterna fungerar smidigt. Det främsta målet med nätverksövervakning är att upptäcka och åtgärda problem så snart de uppstår, minimera driftstopp och upprätthålla optimal nätverksprestanda.
”CTO:er bör se nätverksövervakning som blodkärlen och det arteriella systemet för hela organisationen”, säger Shankar Somasundaram, vd för Asimily, en plattform för riskhantering inom säkerhet för IoT-enheter. ”Produktiviteten hos kunskapsarbetare och affärsprocesser är beroende av att nätverken fungerar korrekt för enheter, medarbetare, partner och kunder.”
Att jämföra ett IT-nätverk med människans kardiovaskulära system kan låta dramatiskt. Men det moderna nätverket måste koppla samman hela organisationen – dess människor, processer, applikationer, data, enheter, infrastruktur och mycket mer. Mot den bakgrunden är jämförelsen inte dramatisk – den är helt träffande.

Vi kan fortsätta med metaforen en stund: Precis som vi vidtar åtgärder för att säkerställa vår kardiovaskulära hälsa måste nätverksadministratörer proaktivt övervaka nätverkets hälsa, från prestanda till säkerhet, kostnader och andra krav. Verktyg för prestandaövervakning av nätverk hjälper IT-team att proaktivt hitta potentiella flaskhalsar, avbrott och andra problem innan de påverkar resultatet.
I den här artikeln granskar vi fördelarna med nätverksövervakning och de föränderliga bästa metoderna för CTO:er för att förebygga kostsamma störningar.
Vad är nätverksövervakning?
Området nätverksövervakning syftar till att uppnå exakt det vi nyss beskrev: att upptäcka och observera hela organisationens nätverk för att maximera prestandan och minimera riskerna. Att inte övervaka nätverket är som att arbeta i mörker – omedveten om ett potentiellt intrång, ett latensproblem eller andra nätverksprestandaproblem som får en tjänst att börja svikta under hög belastning; listan kan göras lång.
Nätverksövervakning är arbetet med att hålla nätverket och allt på det i önskat tillstånd i stället för i ett felaktigt tillstånd: drifttid (inte driftstopp), säkert (inte utsatt för intrång), snabbt (utan fördröjningar), anslutet (inte splittrat), kostnadseffektivt (inte kostsamt) och så vidare.
Ett stort utbud av verktyg för nätverksövervakning kan hjälpa nätverksadministratörer att kartlägga och övervaka sina tillgångar. Programvara för nätverkshantering kan hjälpa till att skapa en nätverkskarta och samla in de nätverksdata som är avgörande för löpande prestandaövervakning och andra behov.
Bästa metoder för nätverksövervakning 2026
Nu när vi har fastställt varför nätverksövervakning behövs är det dags att diskutera hur.
Nätverksövervakning kan i huvudsak delas upp i tre faser: planering, implementering och hantering. Allt börjar med att utveckla en välgrundad och genomtänkt strategi.
När det är gjort är det också viktigt att inse att nätverkshantering – precis som nätverksenheter, användare och IT-infrastruktur i bredare bemärkelse – är ett område i ständig utveckling. Med det i åtanke bad vi Somasundaram att dela med sig av bästa metoder att ha i åtanke under 2026 och framöver. Så här sade han:
1. Säkerställ efterlevnad av identitet
Identiteten är den nya perimetern. Somasundaram menar att identitetshantering och identitetskontroll kommer att få förnyad uppmärksamhet under 2026: ”[Säkerställ] att identiteten kontrolleras mer specifikt innan något får tillgång till nätverket.” Eftersom nätverksenheter har blivit mer varierade och distribuerade räcker traditionella metoder för nätverkssäkerhet – sådant som brandväggar och slutpunktsskydd – inte längre till.
2. Anamma arkitekturer med nolltillit
Principer och arkitekturer med nolltillit är inte nya, men enligt Somasundaram kommer de att fortsätta utvecklas och mogna under 2026. Till exempel kommer ”UEBA (analys av användar- och enhetsbeteende) att bli mer funktionellt användbart för att möjliggöra kortvarig autentisering och auktorisering innan åtkomst till resurser beviljas.”
3. Stärk säkerhetsläget för SaaS
Hantering av säkerhetsläget för SaaS är på väg att slå igenom på bred front. ”Just nu blomstrar tusen blommor”, säger Somasundaram och tillägger att 2025 sannolikt blir ett viktigt år för att avgöra vilka metoder och verktyg som blir de dominerande. Oavsett vilket har den fortsatta spridningen av SaaS i företagen lagt till ytterligare ett lager i nätverksövervakningen. ”Företag kommer att förstå att de måste använda fler SaaS-applikationer och flytta viss auktorisering till personer längre ned i organisationen, samtidigt som de behåller kontrollen på högsta nivå.”
4. IoT kommer att fortsätta spridas och driva nätverkstrafik
Det är fortfarande tidiga dagar för IoT i företag. Somasundaram förutspår en massiv ökning av avancerade smarta enheter och enklare ”dumma” enheter som kommer att belasta nätverken under de kommande åren. Oavsett hur denna blandning ser ut i din organisation får det en gemensam konsekvens för nätverksövervakningen: Dessa enheter kommer helt enkelt att öka nätverkstrafiken. ”Det enda som alla IoT-enheter kommer att ge dig, oavsett om de är avancerade eller enklare, är nätverkstrafik. Övervakning av nätverkstrafik kommer att bli ännu mer värdefull för cybersäkerhet och operativa ändamål.”
Det kommer att finnas en hel rad utvecklingar inom AI att hålla ögonen på. Jag tror att vi med tiden kommer att gå från en intensiv aktivitet till ett mindre urval som är mer användbart och etablerat i bredare sammanhang.

5. Ja, AI kommer till nätverksövervakningen
Vi vet, vi vet – du har tröttnat på AI-hypen. Men med tanke på det befintliga sambandet mellan nätverkshantering och automatisering – de går hand i hand nuförtiden, och yrkesverksamma rekommenderar generellt att automatisera så mycket som möjligt av arbetet med nätverksövervakning – följer det att AI så småningom kommer att påverka verktyg för nätverksövervakning och bästa praxis. Vi är inte riktigt där än, men det är värt att följa utvecklingen eftersom drivkraften bakom AI-verktyg i företag inte verkar ha några gränser.
-

NinjaOne
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.7 -
Paessler PRTG
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.6 -
Atera
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.6



4 skäl till varför nätverksövervakning är viktigt
Innan vi går igenom några av de aktuella bästa metoderna och tipsen är det viktigt att förstå de viktigaste fördelarna med nätverksövervakning.
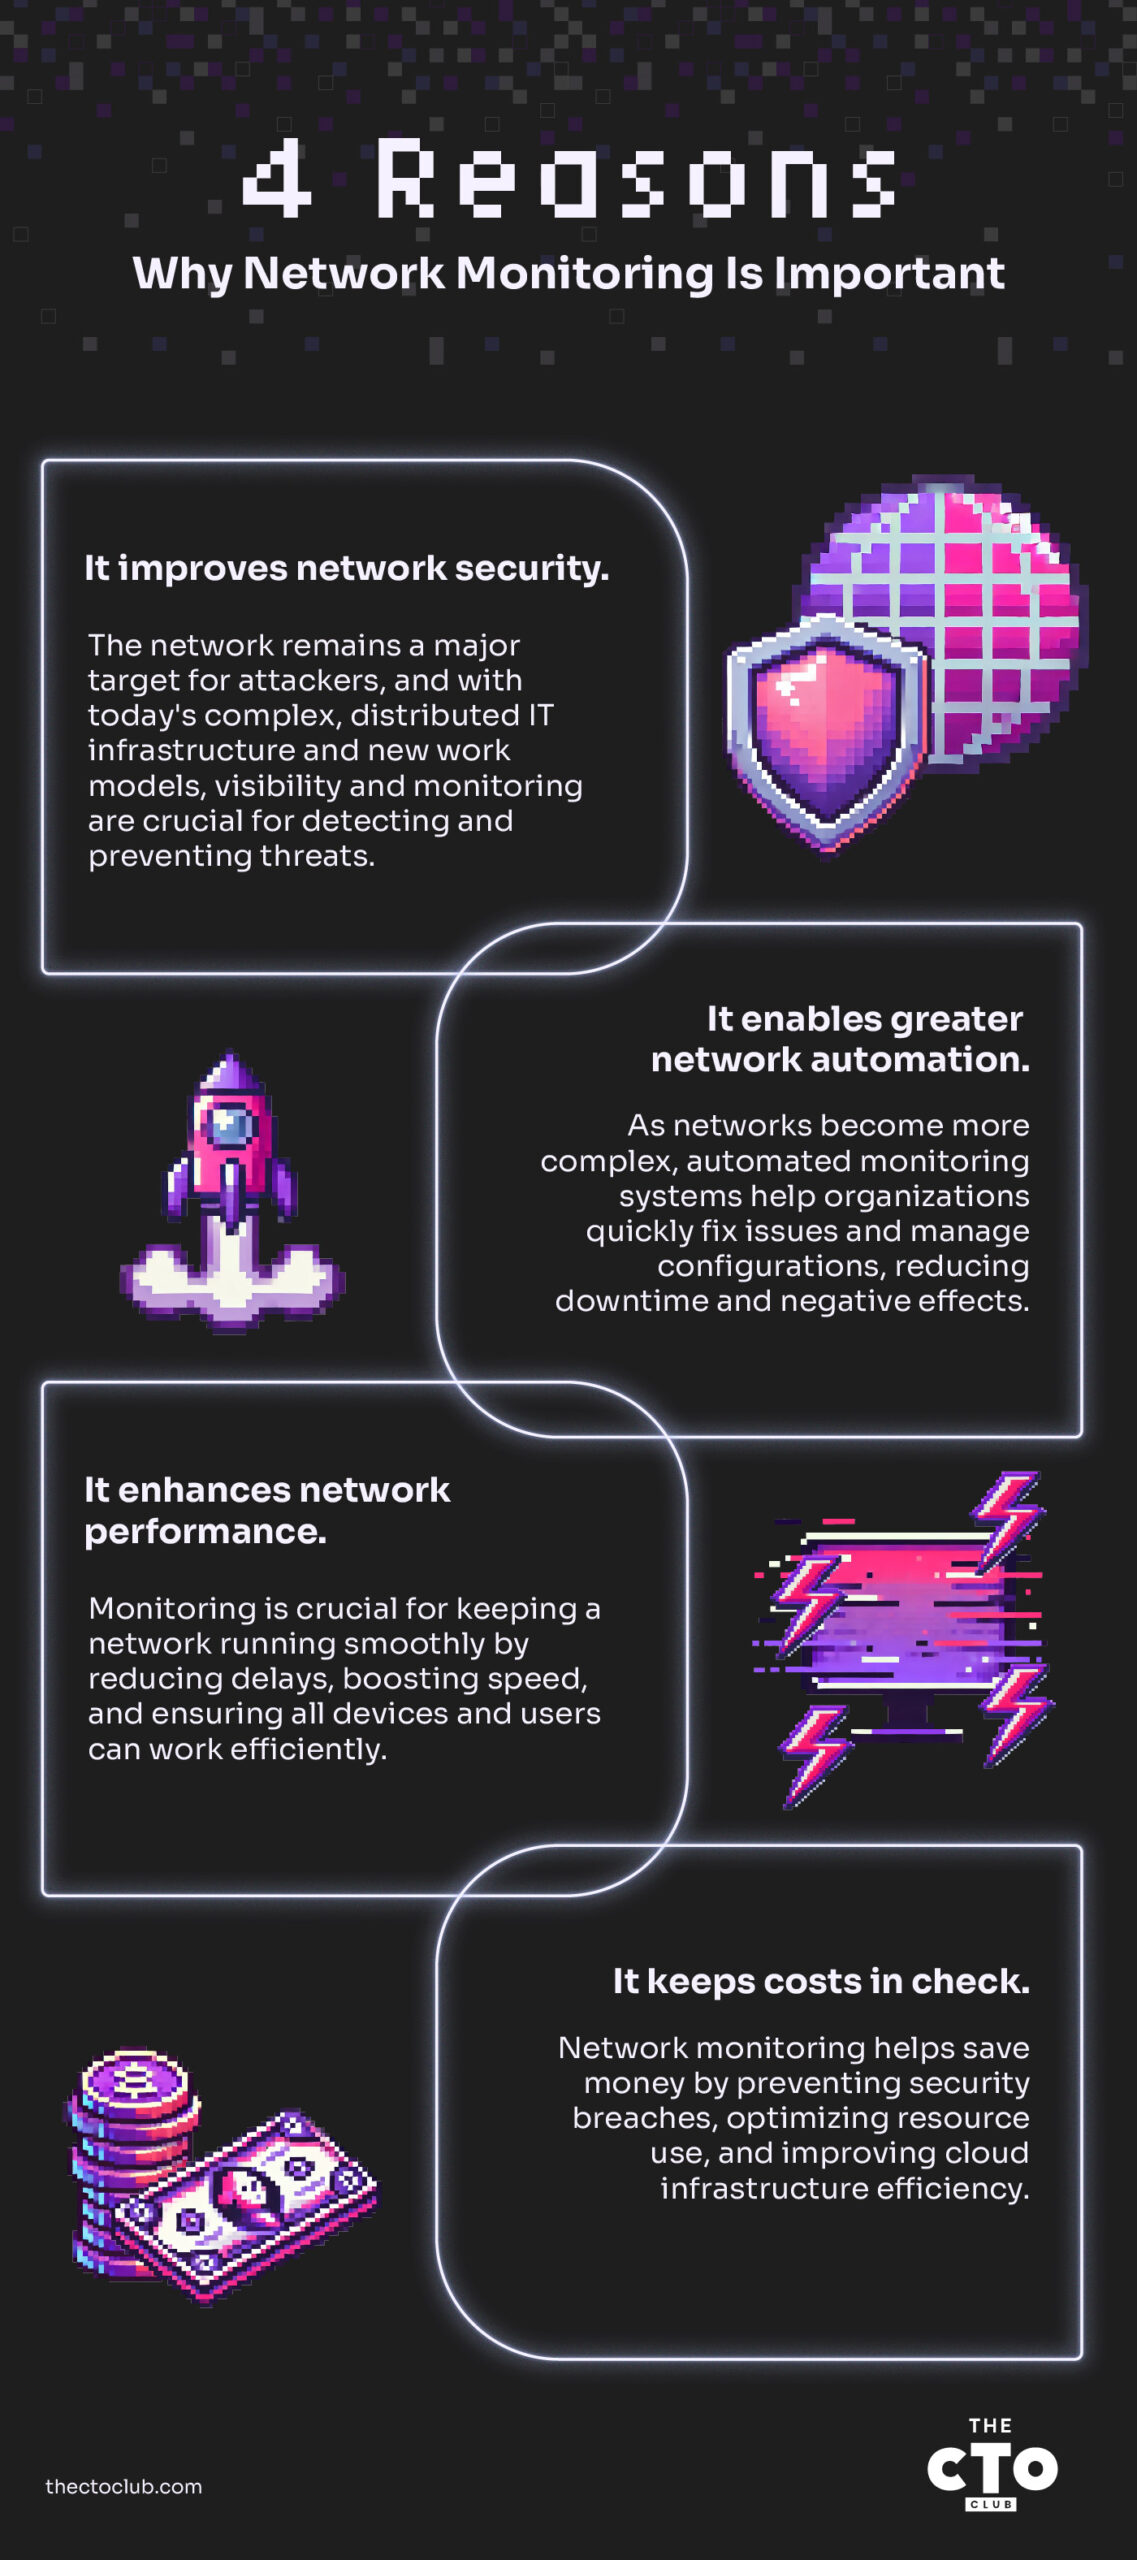
1. Det förbättrar nätverkssäkerheten. Nätverket har länge varit en primär angreppsyta för angripare och andra illasinnade aktörer som vill kompromettera en organisation. Det är fortfarande lika sant. Det som har förändrats när det gäller nätverkssäkerhet är att nätverket – och IT-infrastrukturen i stort – är lika komplex och distribuerad som någonsin.
Genomgripande förändringar i IT:s driftmodeller (tänk exempelvis på molntjänster och allestädes närvarande mobila enheter) och arbetssätt (tänk exempelvis på distans- och hybridkontor) gör nätverkssynlighet och övervakning ännu viktigare. Omfattande data om nätverkets prestanda gör det möjligt för IT-team att definiera hur ”normalt beteende” ser ut i nätverket – och sedan få varningar, ofta med automatiserade svar redan konfigurerade, när nätverket avviker från den baslinjen.
Det finns en grundläggande sanning inom nätverkssäkerhet: du kan inte skydda det du inte känner till eller kan se. Nätverkssynlighet och övervakning är grundläggande för att minimera sårbarheter och hålla hot på avstånd. Effektiva metoder för nätverksövervakning går längre än grundläggande mätvärden. Tekniker som avvikelsedetektering kan identifiera misstänkt aktivitet som kan undgå traditionell regelbaserad övervakning. Avvikelsedetektering fungerar genom att fastställa baslinjer för nätverkets beteende och flagga betydande avvikelser som potentiella hot.
Dessutom använder hotjakt ett proaktivt angreppssätt för att upptäcka dolda hot i nätverket. Genom att analysera nätverksdata efter avvikelser och misstänkta mönster kan IT-team identifiera och neutralisera potentiella säkerhetsintrång innan de eskalerar till allvarliga incidenter.
”Det handlar om att veta att den här delen av nätverket inte är utsatt”, säger Somasundaram. ”Det handlar om att veta att mycket skickliga angripare med automatisering inte upptäcker något om din organisation som en svaghet och därför riktar sin uppmärksamhet och sina resurser mot ditt nätverk.”
2. Det möjliggör mer omfattande nätverksautomatisering. Allteftersom nätverksinfrastrukturen har blivit mer varierad, distribuerad och komplex är en av de största övervakningsutmaningarna att de flesta organisationer inte kan hålla koll på allt manuellt.
Moderna övervakningssystem för nätverk möjliggör betydligt mer automatisering, både när det gäller varningar och hur dessa varningar hanteras och åtgärdas, samt kritiska funktioner som konfigurationshantering. När nätverksproblem uppstår – och det kommer de att göra – kan automatisering minska svarstiderna och snabbare återställa nätverket till önskat tillstånd, vilket minimerar negativa konsekvenser.
3. Det förbättrar nätverkets prestanda. Övervakning är också avgörande för att säkerställa effektiv nätverksprestanda. Omfattande data om nätverksprestanda hjälper till att identifiera möjligheter att minska fördröjningen, öka bandbredden och säkerställa att allt och alla som ansluter till ett nätverk för att utföra sitt arbete – från enheter till människor – kan göra det på bästa möjliga sätt.
4. Det håller kostnaderna under kontroll. Om vi återgår till punkt 1 för ett ögonblick: säkerhetsintrång i nätverk är kostsamma, både ekonomiskt och när det gäller anseendet. Att minimera dem är i sig en kostnadsbesparande åtgärd. Nätverksövervakning erbjuder dock även andra potentiella kostnadsbesparingar. Den kan till exempel identifiera underutnyttjad eller överutnyttjad IT-infrastruktur, såsom processorer och andra resurser, så att nätverksadministratörer kan minska slöseri och öka produktiviteten. Att samla in prestandadata och mätvärden och analysera dem för att hitta outnyttjade möjligheter är helt enkelt god affärsverksamhet – och det möjliggörs av en smart strategi för nätverksövervakning.
Bortom drifttid: viktiga nätverksmätvärden att ta hänsyn till
Även om det är avgörande att säkerställa grundläggande nätverksfunktionalitet går effektiv nätverksövervakning i 2026 ännu djupare. Det räcker inte att bara veta om nätverket är uppe eller nere för att optimera prestandan och proaktivt identifiera potentiella problem. Därför är det viktigt att övervaka specifika nätverksmätvärden. Dessa mätvärden ger värdefulla insikter i nätverkets hälsa och effektivitet, så att du kan fatta datadrivna beslut och undvika kostsamma avbrott.
- Bandbreddsanvändning: Mängden datatrafik som flödar genom nätverket vid en viss tidpunkt. Genom att övervaka bandbreddsanvändningen kan du identifiera potentiella flaskhalsar, vilket är viktig information för att optimera resursfördelningen och säkerställa att nätverket har tillräcklig kapacitet för att hantera framtida tillväxt. Även om den typiska användningen varierar beroende på organisationens storlek och aktivitet kan plötsliga toppar tyda på obehörig åtkomst, problem med applikationer eller överbelastade nätverkssegment.
- Varför detta är viktigt: Genom att ange tröskelvärden och varningar för bandbreddsanvändning kan du få ett meddelande om potentiella problem innan de påverkar användarupplevelsen eller kritiska applikationer.
- Fördröjning: Tiden det tar för data att färdas från en punkt i nätverket till en annan. Hög fördröjning kan påverka användarupplevelsen avsevärt, särskilt för applikationer som kräver respons i realtid. Acceptabla tröskelvärden för fördröjning beror på typen av applikation, men generellt är lägre fördröjning att föredra. Genom att övervaka fördröjningen kan du identifiera potentiella problem som kan orsaka förseningar, till exempel överbelastade nätverkssegment, maskinvarubegränsningar eller till och med geografiskt avstånd mellan användare och resurser.
- Varför detta är viktigt: Genom att proaktivt åtgärda dessa problem kan du säkerställa optimal prestanda för dina användare och applikationer.
- Felfrekvenser: Alla datapaket når inte sin destination utan problem. Nätverksfel kan uppstå av flera olika orsaker, till exempel maskinvarufel, signalstörningar eller till och med programvarubuggar. Genom att övervaka felfrekvenser kan du identifiera trender och potentiella problem i nätverksinfrastrukturen. Det finns olika typer av fel, och varje typ har sina egna konsekvenser. Höga nivåer av paketförlust kan till exempel tyda på nätverksmaskinvara som håller på att fallera eller överbelastade länkar.
- Varför detta är viktigt: Genom att förstå de olika feltyperna och övervaka hur ofta de uppstår kan du lokalisera potentiella problem och vidta korrigerande åtgärder innan de utvecklas till omfattande driftstörningar
Verkliga exempel på effektiv nätverksövervakning
Nätverksövervakning är inte bara teoretisk – den ger konkreta fördelar för företag i många olika branscher. Här är ett par verkliga exempel som visar vilken effekt effektiv nätverksövervakning kan ha:
- Stor detaljhandelskedja undviker Black Friday-kollaps
Föreställ dig den potentiella katastrofen för en stor nätbaserad återförsäljare som drabbas av ett nätverksavbrott på Black Friday, en av årets mest hektiska shoppingdagar. Detta scenario var nära att bli verklighet för ett stort detaljhandelsföretag. Tack vare deras robusta system för nätverksövervakning kunde de dock avvärja en potentiell katastrof.
Övervakningssystemet upptäckte en gradvis ökning av bandbreddsanvändningen under dagen. Genom att analysera historiska data och ställa in anpassade tröskelvärden identifierade nätverksteamet denna ökning som ovanlig för deras typiska trafikmönster under Black Friday. Denna tidiga varning gjorde det möjligt för dem att snabbt undersöka saken och upptäcka en felaktig nätverksswitch som närmade sig sin kapacitetsgräns. Switchen byttes omedelbart ut innan den kunde överbelastas och orsaka ett omfattande avbrott.
Detta proaktiva tillvägagångssätt, som möjliggjordes av effektiv nätverksövervakning, besparade företaget miljontals i utebliven försäljning och ett betydande slag mot kundernas förtroende.
- Sjukhus säkerställer kontinuitet i patientvården
Att upprätthålla ett tillförlitligt nätverk är avgörande för att sjukhus ska kunna erbjuda oavbruten patientvård. En vårdinrättning implementerade en nätverksövervakningslösning som gav insikter i nätverkets prestanda i realtid.
En kväll identifierade övervakningssystemet en avvikelse i fördröjningen – svarstiden för data som färdas genom nätverket. En närmare undersökning visade att en router höll på att sluta fungera på ett kritiskt nätverkssegment som ansvarade för att ansluta medicinteknisk utrustning och elektroniska patientjournaler. IT-teamet kunde isolera problemet och omdirigera trafiken innan det påverkade patientvården eller vårdpersonalens tillgång till viktig information.
Denna snabba åtgärd, som möjliggjordes av nätverksövervakning, säkerställde att sjukhusets IT-infrastruktur fortsatte att fungera smidigt, vilket potentiellt räddade liv och förhindrade förseningar i kritiska medicinska ingrepp.
Konfigurera nätverksövervakningssystem och ställa in aviseringar
Nu vet du alltså allt om bästa praxis för nätverksövervakning och vill konfigurera ditt system. Nätverksövervakningssystem finns i flera olika varianter, från lokalt installerad programvara till molnbaserade lösningar. Den specifika konfigurationsprocessen varierar beroende på vilken plattform du väljer. Här delar jag dock med mig av en allmän steg-för-steg-guide som hjälper dig att komma igång:
1. Välj din nätverksövervakningslösning:
- Ta hänsyn till dina behov och din budget. Molnbaserade lösningar är enkla att använda, men kan ha begränsningar när det gäller anpassning. Lokalt installerade lösningar ger större kontroll, men kräver mer teknisk expertis vid installation och underhåll.
2. Installera eller få åtkomst till din övervakningsprogramvara:
- Följ leverantörens installationsanvisningar om du använder en lokalt installerad lösning. Molnbaserade plattformar kräver vanligtvis att du skapar ett konto och loggar in.
3. Lägg till enheter som ska övervakas:
- De flesta lösningar erbjuder metoder för att automatiskt upptäcka enheter i nätverket. Du kan också lägga till specifika enheter manuellt med hjälp av IP-adress eller värdnamn.
4. Konfigurera övervakningsparametrar:
- Definiera vilka mätvärden du vill övervaka för varje enhet (t.ex. bandbreddsanvändning, fördröjning och paketförlust).
- Ställ in tröskelvärden för aviseringar. Dessa fungerar som utlösningspunkter för meddelanden när ett specifikt mätvärde överstiger eller understiger ett definierat värde.
Det är här en standardlösning blir svår att tillämpa.
De idealiska mätvärdena och tröskelvärdena varierar beroende på nätverkskonfiguration, enhetstyper och verksamhetens behov. Exempelvis kan en godtagbar fördröjning för en webbserver skilja sig från den för en realtidsapplikation för videokonferenser.
Här är några allmänna bästa praxis för konfigurering av aviseringar:
- Börja med ett fokuserat urval: Överväldiga inte dig själv med för många aviseringar. Börja med att övervaka kritiska mätvärden och enheter och utöka sedan gradvis.
- Ställ in realistiska tröskelvärden: Undvik alltför känsliga tröskelvärden som utlöser ständiga aviseringar vid mindre variationer.
- Prioritera aviseringar: Skilj mellan kritiska aviseringar, varningar och informationsaviseringar utifrån deras potentiella påverkan.
- Definiera åtgärder för aviseringar: Bestäm vad som ska hända när en avisering utlöses (t.ex. e-postavisering, SMS-meddelande eller automatiserade skript för felsökning).
5. Testa ditt övervakningssystem:
- Simulera potentiella nätverksproblem (t.ex. en konstgjord överbelastning av bandbredden) för att säkerställa att aviseringarna fungerar som förväntat.
Bygg en stark grund
Företags-IT-nätverkens karaktär har utan tvekan utvecklats genom åren, men det grundläggande behovet av att övervaka och hantera dessa nätverk har inte förändrats – det är avgörande för en effektiv IT-hantering och en organisations övergripande framgång.
Effektiv nätverksövervakning är grunden för bättre prestanda, starkare säkerhet och minskade kostnader. Prenumerera på nyhetsbrevet från The CTO Club för fler branschnyheter och diskussioner.

