

10 bästa Docker-alternativen granskade 2026

Kortlista över de bästa Docker-alternativen


När man navigerar i landskapet av Linux-containrar och LXC-teknik är det uppenbart att rätt containermotor kan ha stor betydelse för ditt utvecklingsarbete. Kanske stöter du på begränsningar med Docker-demonen, eller så behöver du en lösning som kan integreras i ett Kubernetes-kluster utan den extra komplexiteten hos en Docker Swarm eller en hypervisor.
Du kanske letar efter en mer modulär design som hanterar varje process separat eller en plattform som fungerar med specifika programmeringsspråk eller arbetsbelastningar. Verktyg som RunC, Kaniko, Virtualbox och Buildkit kan uppfylla dessa unika behov. Lita på min erfarenhet och utforska dessa Docker-alternativ – du kanske hittar lösningen du söker.
Vad är Docker?
Docker är en plattform för containerisering som hjälper dig att bygga, dela och köra applikationer i olika miljöer. Den används ofta av utvecklare, DevOps-team och IT-specialister för att förenkla distributionen av applikationer och säkerställa konsekvens mellan utveckling och produktion. Paketering i containrar, versionshantering av avbildningar och stöd för automatisering hjälper till att hantera komplexa applikationer, minska installationstiden och förbättra portabiliteten. Docker gör det enklare för ditt team att arbeta mellan olika system utan att behöva oroa sig för kompatibilitetsproblem.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Jämförelsetabell över Docker-alternativ
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av Docker-alternativ:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för att integrera hantering av programvaruleveranskedjor med upptäckt av säkerhetssårbarheter | Nej | $29/user/month | Website | |
| 2 | Bäst för ett säkert, privat och automatiserat containerregister med geografisk replikering | Nej | $15/user/month | Website | |
| 3 | Bäst för operativsystemcontainerisering med en lättviktsvirtualiseringslösning | Nej | Gratis | Website | |
| 4 | Bäst för nätverksautomatisering som säkerställer säker leverans av applikationer | Nej | $100/användare/månad | Website | |
| 5 | Bäst för lagring och hantering av containeravbildningar i alla typer av Azure-distributioner | Nej | $5/user/month | Website | |
| 6 | Bäst för distribuerade applikationer som behöver en koordineringstjänst med öppen källkod | Nej | Gratis | Website | |
| 7 | Bäst för att distribuera och hantera applikationer i hybrida miljöer | Nej | $57/user/month | Website | |
| 8 | Bäst för skalbar, säker och tillförlitlig lagring av containeravbildningar integrerad med AWS | Nej | $0.10 per GB per månad | Website | |
| 9 | Bäst för att hantera, säkra och analysera containerartefakter i Google Cloud-miljön | Nej | $0.026 per GB och månad | Website | |
| 10 | Bäst för universell komponenthantering som underlättar automatisering och komponentintelligens | Nej | $10/user/month | Website |
Recensioner av de bästa Docker-alternativen
Nedan hittar du mina detaljerade sammanfattningar av de bästa Docker-alternativen som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för att integrera hantering av programvaruleveranskedjor med upptäckt av säkerhetssårbarheter
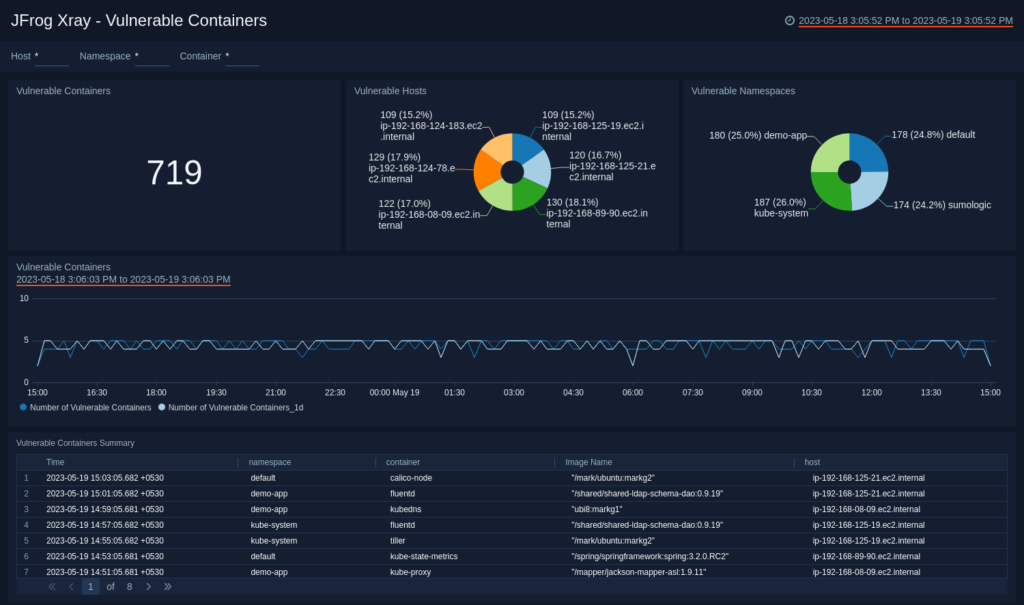
JFrog Software Supply Chain Platform är ett omfattande verktyg som kombinerar hantering av programvaruleveranskedjor med upptäckt av säkerhetssårbarheter. Dess säkerhetsinriktade strategi utmärker sig effektivt som det bästa verktyget för att integrera hantering av programvaruleveranskedjor med upptäckt av säkerhetssårbarheter.
Pros and Cons
Pros:
- Omfattande stöd för paketformat
- Inbyggd säkerhets- och efterlevnadsskanning
- Omfattande funktioner för DevOps-automation
Cons:
- Kan vara överdimensionerat för mindre projekt
- En brantare inlärningskurva för nya användare
- Högre pris än vissa konkurrenter

Bäst för ett säkert, privat och automatiserat containerregister med geografisk replikering
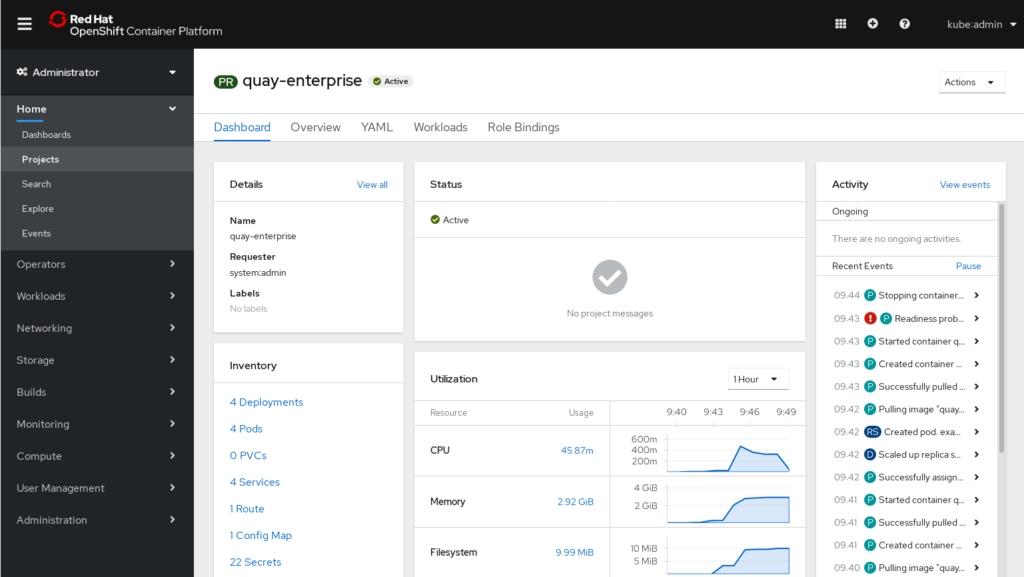
Red Hat Quay är ett privat, automatiserat containerregister från Red Hat som erbjuder robusta säkerhetsfunktioner och geografiskt replikerad lagring. Det har utformats för att hjälpa organisationer att effektivisera sin utvecklingsprocess och hantera sina containeravbildningar på ett säkert sätt. Verktyget utmärker sig särskilt genom sin säkerhet, sina automatiserade funktioner och sin geografiska replikering.
Pros and Cons
Pros:
- Integrerad säkerhetsskanner, Clair, för kontinuerlig övervakning av sårbarheter
- Geografiskt replikerad lagring för högre tillgänglighet och bättre prestanda
- Stöd för webhooks och RESTful API:er för bättre integrering med arbetsflöden
Cons:
- Priset kan vara högt för små team
- Användargränssnittet kan vara komplext för nybörjare
- Tjänsten kan vara mindre attraktiv för organisationer som inte använder andra Red Hat-produkter

Bäst för operativsystemcontainerisering med en lättviktsvirtualiseringslösning
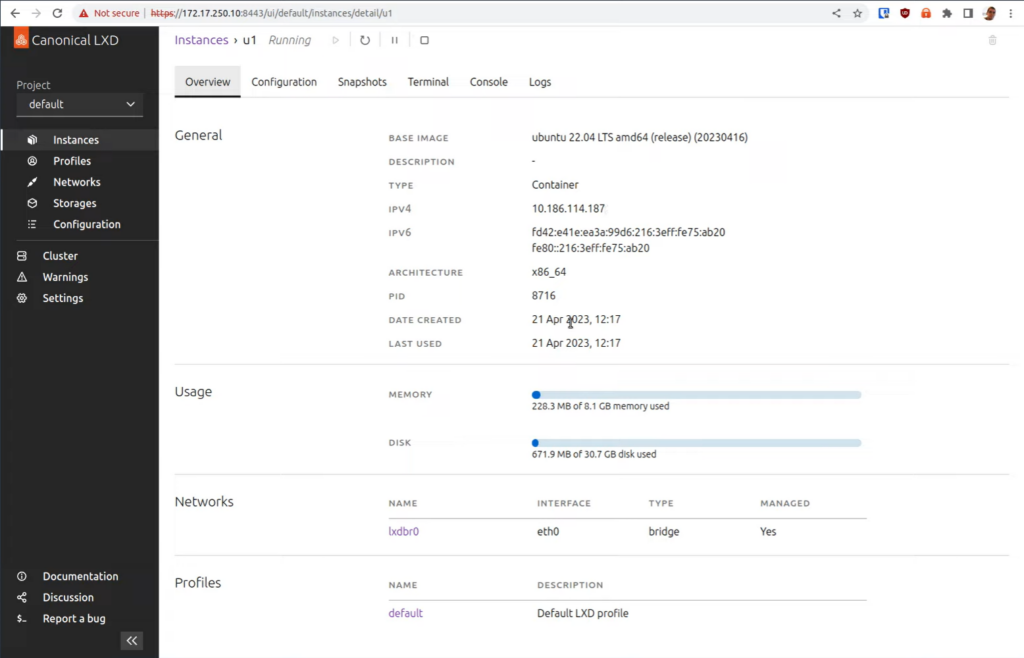
Ubuntu LXD är en container- och maskinhanterare som gör det möjligt för användare att köra containrar som lätta virtuella maskiner. Detta mångsidiga verktyg kan innehålla hela Linux-distributioner eller specifika applikationer, och dess containeriseringsmetod gör det särskilt lämpat för operativsystemcontainerisering med en lättviktsvirtualiseringslösning.
Pros and Cons
Pros:
- Fullständig operativsystemcontainerisering
- Lättviktsvirtualisering
- Direktmigrering av containrar
Cons:
- Komplexiteten kan vara överväldigande för nybörjare
- Kommersiell support ingår inte som standard
- Kräver kunskaper i Linux-kommandoraden

Bäst för nätverksautomatisering som säkerställer säker leverans av applikationer
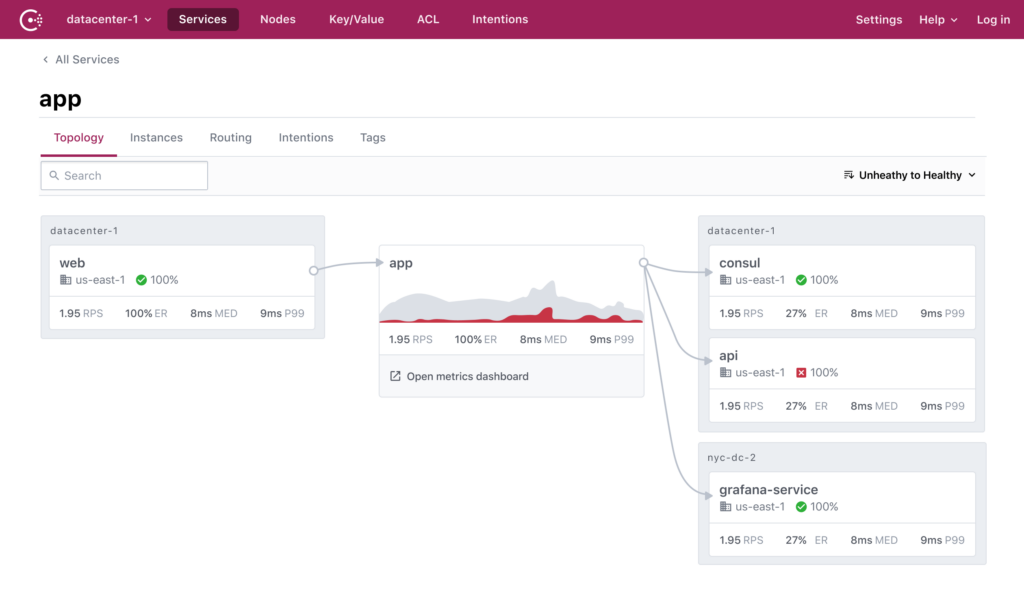
HashiCorp Consul är ett verktyg som betonar nätverksautomatisering för att säkerställa säker och tillförlitlig leverans av applikationer. Dess starka fokus på tjänsteupptäckt och konfiguration gör det idealiskt för behov av nätverksautomatisering och säker leverans av applikationer.
Pros and Cons
Pros:
- Starka funktioner för nätverksautomatisering
- Utmärkt integration med andra DevOps-verktyg
- Tillhandahåller ett tjänstenät för säker kommunikation mellan tjänster
Cons:
- Högt startpris
- Kräver ett minsta antal licenser (10)
- Har en inlärningskurva, särskilt för personer som är nya inom tjänstenätskoncept

Bäst för lagring och hantering av containeravbildningar i alla typer av Azure-distributioner
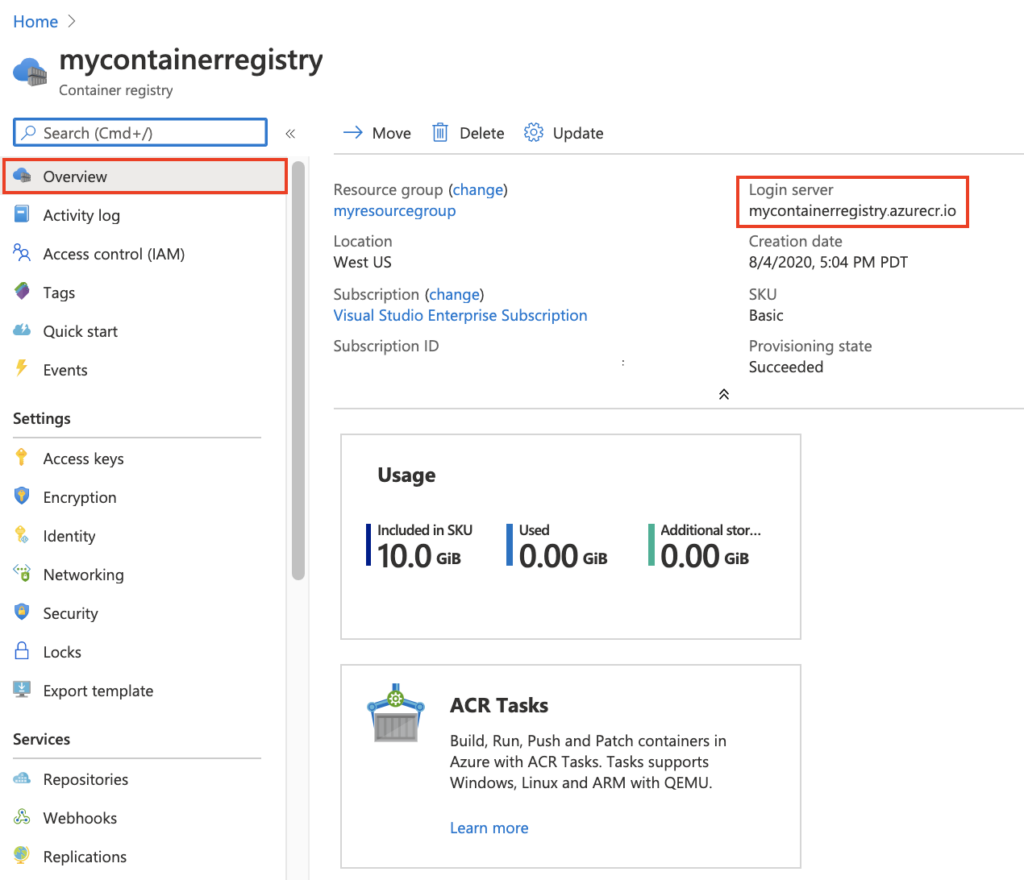
Azure Container Registry är en hanterad Docker-registertjänst från Microsoft för lagring och hantering av containeravbildningar. Den integreras med befintliga Azure-produkter och -tjänster, vilket gör det möjligt för användare att effektivisera och förenkla sina pipelines för containerdistribution. Tjänsten är särskilt effektiv för lagring och hantering av containeravbildningar i olika Azure-distributioner.
Pros and Cons
Pros:
- Tät integrering med Azure-ekosystemet
- Stöd för OCI-avbildningsformat och distributionsspecifikation
- Funktioner för geografisk replikering för global distribution av avbildningar
Cons:
- Prissättningen kan vara komplex på grund av ytterligare kostnader för dataöverföring
- Mindre attraktivt för användare som inte använder Azure
- Användargränssnittet kunde vara mer intuitivt för nybörjare

Bäst för distribuerade applikationer som behöver en koordineringstjänst med öppen källkod
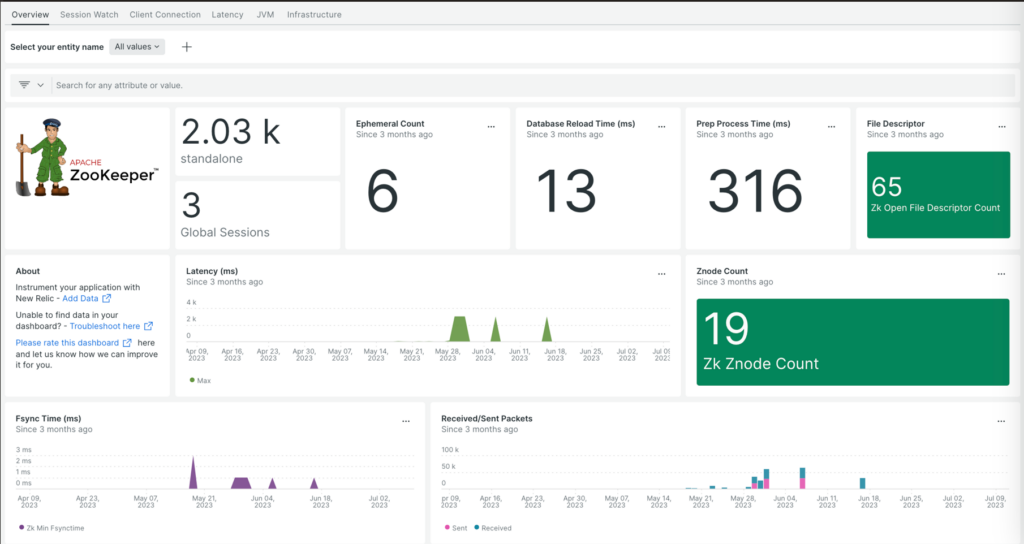
ZooKeeper är ett verktyg med öppen källkod från Apache som tillhandahåller en koordineringstjänst för distribuerade applikationer. Det underhåller konfigurationsinformation, tillhandahåller distribuerad synkronisering och möjliggör robusta grupptjänster, vilket gör det idealiskt för applikationer som kräver sådana funktioner. Med sitt starka fokus på distribuerad koordinering lämpar sig ZooKeeper väl för hantering av sådana applikationer.
Pros and Cons
Pros:
- Utmärkt för distribuerad koordinering
- Kan integreras med ett brett utbud av verktyg i Apache-ekosystemet
- Öppen källkod och gratis att använda
Cons:
- Den första installationen kan vara utmanande för nybörjare
- Kräver manuell hantering och underhåll
- Kan vara överdimensionerat för enkla, icke-distribuerade applikationer

Bäst för att distribuera och hantera applikationer i hybrida miljöer
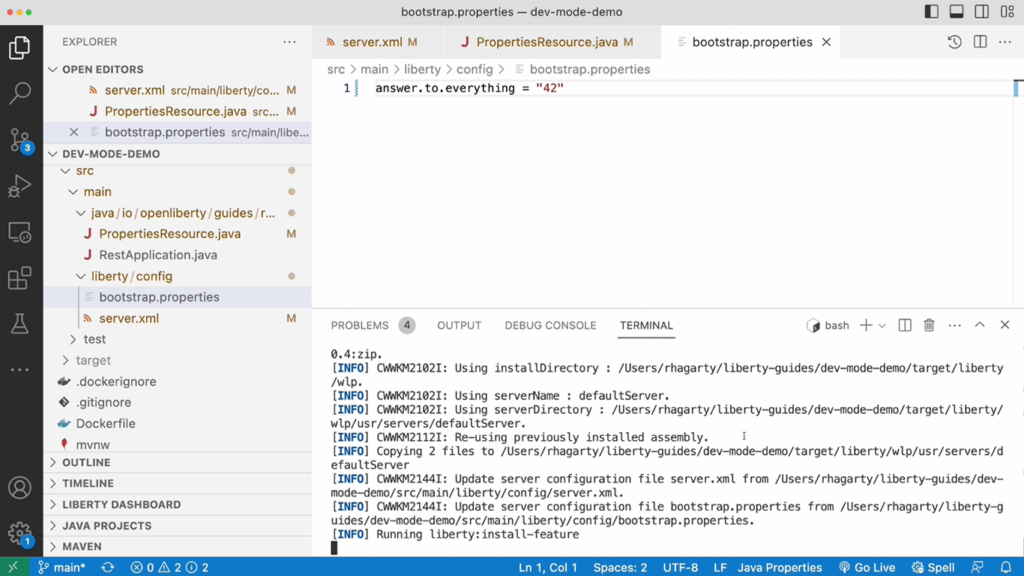
IBM WebSphere Hybrid Edition är en omfattande applikationsplattformslösning som inkluderar den traditionella WebSphere Application Server och Liberty-profilen. Tack vare sin anpassningsförmåga och sina omfattande hanteringsalternativ är den ett utmärkt val för dem som vill distribuera och hantera applikationer i hybrida miljöer.
Pros and Cons
Pros:
- Brett stöd för programmeringsmodeller förbättrar dess anpassningsförmåga
- Avancerade alternativ för prestandajustering ger exakt kontroll över applikationsdistributionen
- Integration med IBM Cloud-tjänster
Cons:
- Prismodellen kan vara något komplex och kräver direkt konsultation med IBM
- Den kan innebära en brant inlärningskurva för nybörjare
- Jämfört med andra lösningar kan den medföra högre driftskostnader

Bäst för skalbar, säker och tillförlitlig lagring av containeravbildningar integrerad med AWS
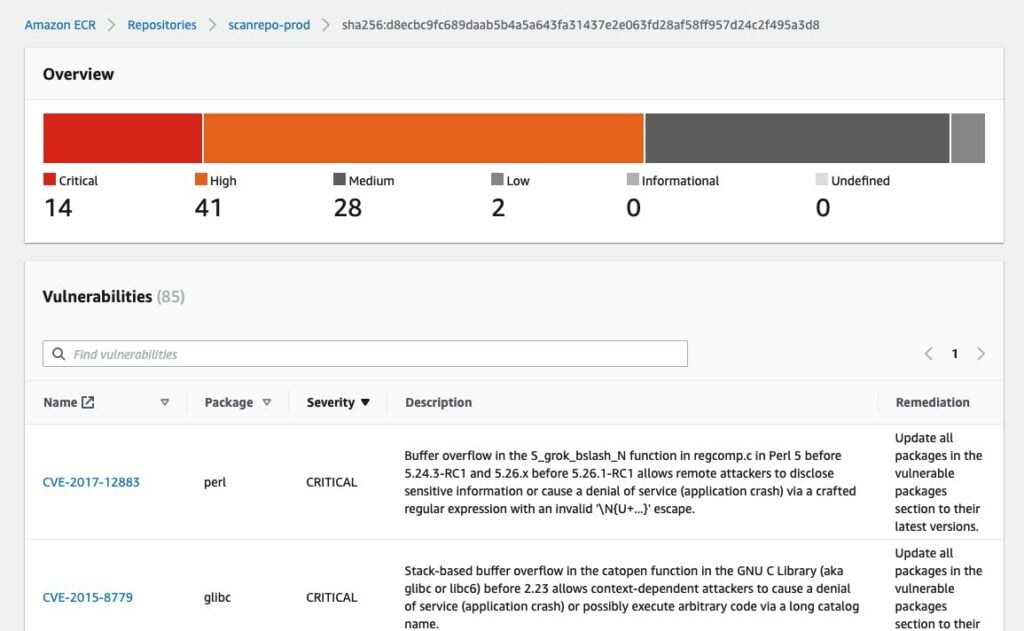
Amazon Elastic Container Registry (ECR) är ett fullt hanterat Docker-containerregister som tillhandahålls av Amazon Web Services. Det hjälper till att lagra, hantera och distribuera Docker-containeravbildningar.
Pros and Cons
Pros:
- Tät integration med AWS-tjänster ger en smidig utvecklings- och distributionsupplevelse
- Robusta säkerhetsfunktioner, såsom IAM-integration och bildskanning efter sårbarheter, säkerställer säker lagring och distribution av Docker-containrar
- Dess skalbarhet gör det till ett bra val för storskaliga applikationer
Cons:
- Prissättningen kan bli dyr, särskilt vid stora behov av dataöverföring och lagring
- Det kan vara mindre lämpligt för dem som inte redan använder AWS-ekosystemet
- Det kan finnas en inlärningskurva, särskilt för dem som är nya inom AWS

Bäst för att hantera, säkra och analysera containerartefakter i Google Cloud-miljön
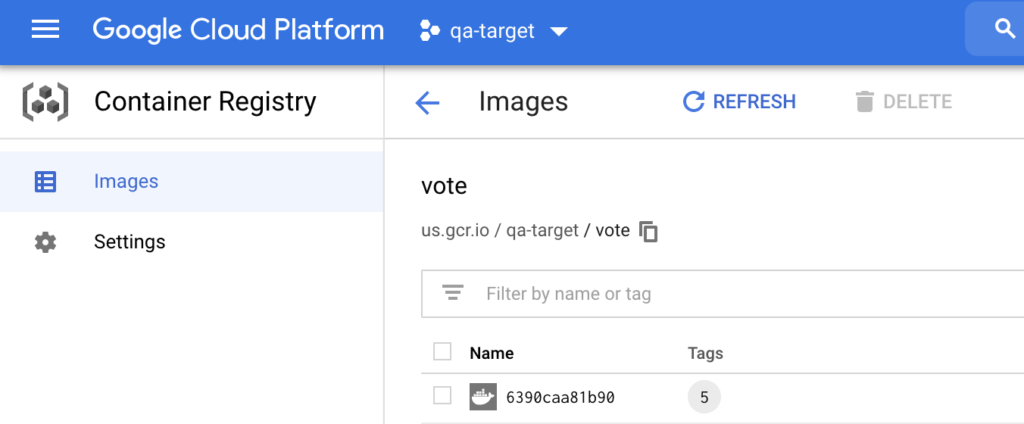
Google Container Registry är ett privat Docker-register från Google Cloud som erbjuder säker, skalbar och tillförlitlig lagring av dina Docker-avbildningar. Tjänsten integreras med populära system för kontinuerlig leverans och distribution.
Pros and Cons
Pros:
- Djup integration med Google Cloud-tjänster förenklar hanteringen och distributionen av containeriserade applikationer
- Säkerhetsfunktioner som sårbarhetsskanning och detaljerade åtkomstkontroller säkerställer säker lagring av Docker-avbildningar
- Möjligheten att automatisera byggutlösare kan effektivisera utvecklingsarbetsflöden avsevärt
Cons:
- Priset kan öka i takt med ökad lagrings- och nätverksanvändning
- Det kan vara mindre lämpligt för team som inte redan använder Google Cloud-ekosystemet
- Det kan krävas en brant inlärningskurva för att förstå och optimera hela funktionsuppsättningen

Bäst för universell komponenthantering som underlättar automatisering och komponentintelligens

Sonatype Nexus Repository är ett robust verktyg som fungerar som en förvaringshanterare och gör det möjligt att proxyansluta till, samla in och hantera beroenden för att slippa hantera en samling JAR-filer hela tiden. Nexus Repository är främst känt för att underlätta automatisering och komponentintelligens, vilket gör det till en universallösning för komponenthantering.
Pros and Cons
Pros:
- Stöder ett stort antal paketformat, inte bara Docker-avbildningar
- Komponentintelligens av hög kvalitet och omfattande automatiseringsfunktioner
- Stöder integration med en mängd olika byggverktyg och servrar
Cons:
- Användargränssnittet kan verka något komplext för nybörjare
- Professional-versionen är relativt dyr
- Större team kan stöta på prestandaproblem med gratisversionen
Andra Docker-alternativ
Här är några ytterligare Docker-alternativ som inte kom med på min kortlista, men som ändå är värda att titta närmare på:


Fler programvarurecensioner
- Programvara för lagringshantering
- Programvara för containerisering
- Programvara för containerorkestrering
Hur jag utvärderar Docker-alternativ
Jag kontrollerar först att ett verktyg täcker det som Docker gör – kör OCI-containrar, bygger avbildningar och hämtar från register. Därefter utvärderar jag vad som skiljer varje verktyg från de andra, från säkerhet utan root-behörighet till licensiering och verktyg.
Kärnfunktioner (grundkrav för den här listan)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion som listas nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Containerkörning: Jag kontrollerar om ett verktyg kan skapa, köra och hantera OCI-containrar med korrekt stöd för nätverk och volymer – till exempel mappa portar för en lokal API-tjänst.
- Byggande och hantering av avbildningar: Att bygga från en Dockerfile med lagercachning och stöd för flerfasbyggen är viktigt. Jag tittar på hur varje verktyg hanterar taggning och lokal lagring av avbildningar.
- Efterlevnad av OCI-standarder: Alla verktyg jag utvärderar måste fungera med standardiserade OCI-avbildningar, så att du kan flytta avbildningar mellan verktyg som Podman och containerd utan konvertering.
- Registerintegrering: Jag letar efter autentiserad pushning och hämtning med Docker Hub, GHCR, ECR och privata register – särskilt stöd för autentiseringshjälpare i CI/CD-pipelines.
- Orkestrering av flera containrar: Oavsett om det gäller Compose-filer eller Kubernetes-manifest utvärderar jag hur varje verktyg definierar och kör appar med flera tjänster för lokal utveckling och testmiljöer.
- CLI och utvecklarverktyg: Direkt kompatibilitet med Docker CLI är det första jag letar efter. Därefter kontrollerar jag stöd för integreringskrokar för CI/CD med plattformar som GitHub Actions eller GitLab CI.
När jag har en lista över verktyg som uppfyller kriterierna tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
Arkitektur utan root-behörighet och utan bakgrundsprocess är en viktig särskiljande faktor. Verktyg som Podman tar bort den bestående bakgrundsprocessen med root-behörighet, vilket minskar angreppsytan – särskilt viktigt i delade CI/CD-körmiljöer. Jag utvärderar också inbyggd integration med Kubernetes, där ett verktyg erbjuder abstraktioner på poddnivå eller inbyggd klusteretablering, så att lokal utveckling bättre speglar produktionen. Inbyggd skanning av avbildningar är också viktigt; sårbarhetsdetektering och generering av SBOM i byggarbetsflödet gör att team slipper koppla på separata verktyg.
Bortom funktionerna
Licensiering är en viktig anledning till att team utforskar Docker-alternativ, så jag utvärderar om ett verktyg har helt öppen källkod eller låser kommersiella funktioner bakom betalnivåer när teamet växer. Prestanda spelar också roll – jag jämför minnes- och processoråtgången på utvecklarnas datorer, eftersom verktyg som Rancher Desktop och Colima kan köras märkbart resurssnålare än Docker Desktop på macOS. Kompatibilitet med ekosystemet är en annan prioritet. Jag kontrollerar om befintliga Dockerfiles, Compose-filer och CI/CD-pipelines fungerar utan omskrivningar när man byter verktyg.
Varför leta efter ett Docker-alternativ?
Docker är en plattform som använder containerisering för att paketera och distribuera programvaruapplikationer och deras beroenden i en standardiserad containerenhet. Detta tillvägagångssätt gör att applikationer kan köras smidigt och tillförlitligt i olika miljöer. Docker är en populär plattform som använder containerteknik för att paketera och köra applikationer i isolerade miljöer med hjälp av Linux-kärnan.
Trots sin breda funktionalitet och popularitet söker vissa användare Docker-alternativ för specifika behov. Med Docker kan programvaruutvecklare säkerställa konsekvens mellan flera miljöer, från fristående enheter till molnbaserade applikationer, genom att använda ett intuitivt kommandoradsgränssnitt och verktyg som Docker Compose. Även om Docker därför erbjuder en robust lösning för många kan en utforskning av alternativa programvaror för containerhantering ge en mer skräddarsydd lösning för specifika användningsområden och miljöer.
Viktiga Docker-funktioner
Här är några av Dockers viktigaste funktioner, som hjälper dig att jämföra vad alternativa lösningar erbjuder:
- Säkerhetsfunktioner: Erbjuder inbyggda funktioner som användarnamnrymder och avbildningsskanning för att minska riskerna i dina distributioner.
- Paketering av containrar: Låter dig paketera din app och dess beroenden i en container så att den fungerar på samma sätt i alla miljöer.
- Versionshantering av avbildningar: Låter ditt team spåra, hantera och vid behov återgå till tidigare versioner av containrar.
- Integration med Docker Hub: Ger dig tillgång till ett gemensamt register där du enkelt kan lagra och hämta containeravbildningar.
- Stöd för flera plattformar: Hjälper dig att köra containrar i Linux-, Windows- och macOS-system.
- Åtkomst via CLI och API: Låter dig styra containrar och automatisera uppgifter med hjälp av kommandoradsverktyg eller API:er.
- Resursisolering: Hjälper dig att allokera specifika CPU-, minnes- och I/O-resurser för varje container.
- Nätverksstöd: Ger dig verktyg för att skapa anpassade nätverk så att dina containrar kan kommunicera säkert med varandra.
- Docker Compose: Låter dig definiera och hantera applikationer med flera containrar med hjälp av enkla YAML-filer.
- Volymhantering: Hjälper dig att hantera data som lagras utanför containern så att den finns kvar även när containrar tas bort.